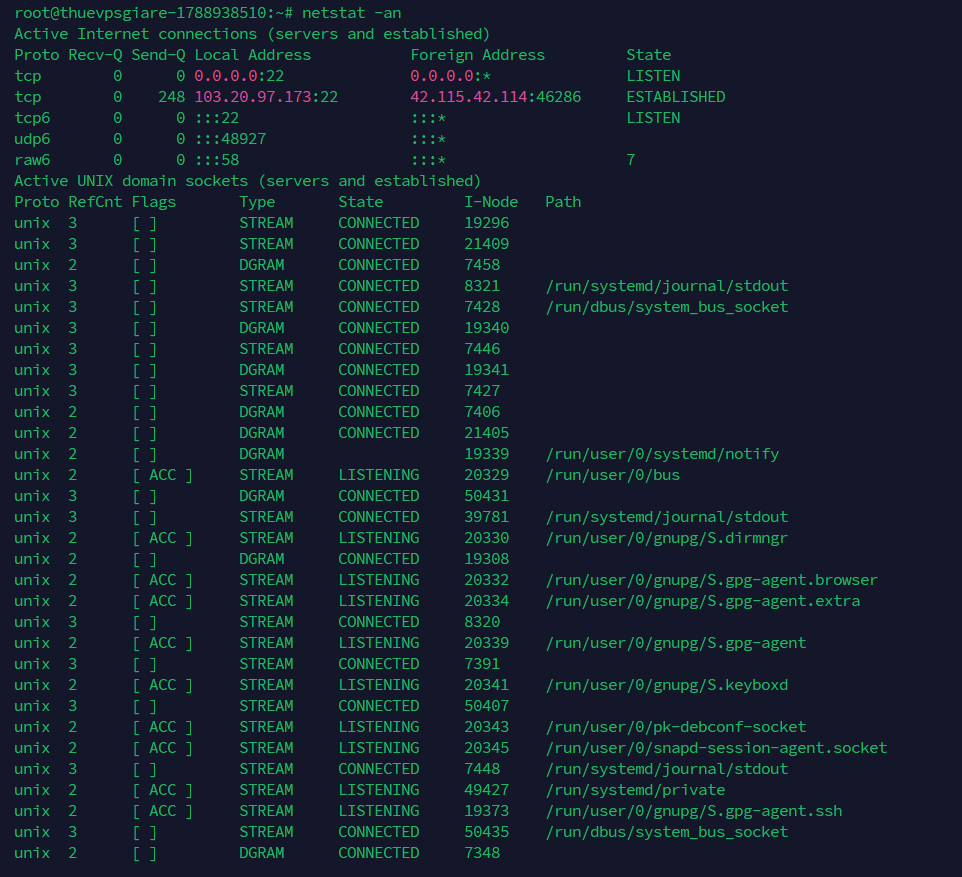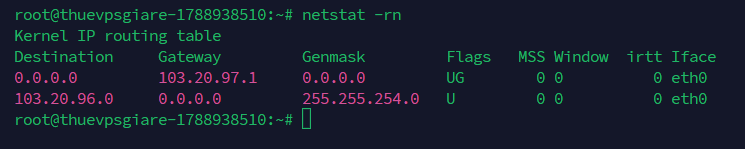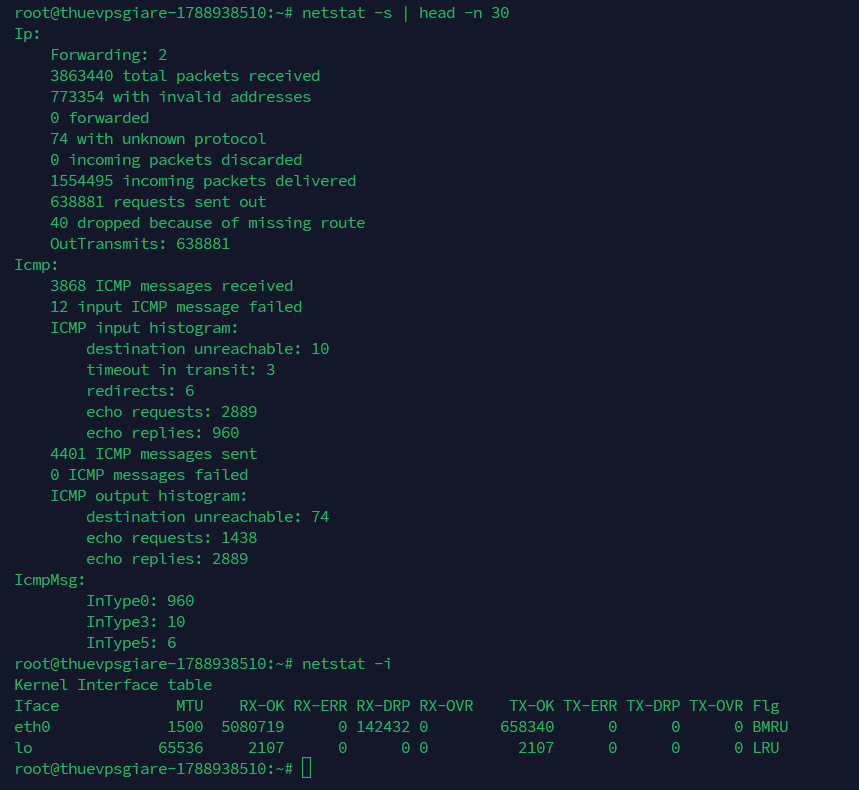
Blog

  • Hướng Dẫn Sử Dụng Lệnh XZ Nén File Trong Linux Không Mất Gốc, Siêu Nhanh

    Hướng Dẫn Sử Dụng Lệnh XZ Nén File Trong Linux Không Mất Gốc, Siêu Nhanh

    Nén XZ trong Linux là một trong những giải pháp tối ưu dung lượng tệp tin hiệu quả nhất hiện nay khi bạn cần lưu trữ dữ liệu lớn hoặc tạo các bản sao lưu dài hạn trên máy chủ. Việc ổ đĩa bị quá tải do tệp nhật ký (log) hoặc file sao lưu phình to luôn là cơn đau đầu thường trực của quản trị viên; lúc này xz giúp thu gọn kích thước triệt để hơn hẳn gzip truyền thống mà không làm suy giảm tính toàn vẹn của dữ liệu. Nếu bạn đang vận hành website hoặc ứng dụng trên hạ tầng máy chủ của ThueVPSGiaRe.vn, việc thành thạo công cụ này sẽ giúp tiết kiệm tối đa tài nguyên lưu trữ và băng thông truyền tải.

    1. Tổng quan về công cụ nén XZ và cú pháp cơ bản

    Lệnh xz là tiện ích dòng lệnh sử dụng thuật toán nén LZMA/LZMA2, được thiết kế để tạo ra các tệp có kích thước nhỏ hơn đáng kể so với gzip hoặc bzip2. Công cụ này chấp nhận tiêu hao thêm một chút thời gian xử lý của CPU để đổi lấy tỉ lệ nén vượt trội, chính vì vậy xz thường xuyên được chọn để đóng gói mã nguồn Linux kernel, các gói cài đặt hệ điều hành và lưu trữ các kho snapshot dài hạn.

    Cú pháp chuẩn của lệnh nén xz rất trực quan:

    xz [tùy_chọn] [tên_tệp]

    Lưu ý cốt lõi về cơ chế hoạt động: Khác với lệnh zip trên Windows hay một số công cụ nén khác, theo mặc định lệnh xz sẽ xóa bỏ tệp tin gốc sau khi quá trình nén hoàn tất và thay thế bằng tệp có đuôi mở rộng .xz. Nếu không nắm rõ điều này khi thao tác qua các lệnh Linux cơ bản, bạn có thể vô tình làm gián đoạn các luồng đọc tệp đang diễn ra trên hệ thống.

    • Đặc tính thuật toán: Sử dụng LZMA2 cho khả năng thu nhỏ kích thước tệp tối đa.
    • Hành vi mặc định: Tệp nguồn bị xóa tự động sau khi tạo xong file .xz trừ khi có tham số giữ lại.
    • Phạm vi nén: Chỉ thao tác trên từng tệp đơn lẻ (dòng byte), không thể nén trực tiếp cả thư mục chứa nhiều file nếu không kết hợp cùng công cụ tar.

    2. Cách cài đặt xz trên các bản phân phối Linux

    Hầu hết các bản phân phối phổ biến đều có sẵn xz trong kho phần mềm chính thức, bạn không cần phải thêm repository của bên thứ ba. Sau khi thực hiện kết nối SSH vào máy chủ Linux, bạn có thể dùng trình quản lý gói tương ứng để cài đặt nhanh chóng.
    Cài đặt lệnh xz trên Linux

    Tùy theo hệ điều hành đang sử dụng, bạn chọn câu lệnh phù hợp bên dưới:

    # Dành cho Ubuntu / Debian
    sudo apt update && sudo apt install xz-utils
    
    # Dành cho RHEL / Rocky Linux / AlmaLinux / Fedora
    sudo dnf install xz
    
    # Dành cho Arch Linux
    sudo pacman -S xz

    Sau khi cài đặt xong, bạn có thể kiểm tra phiên bản hoạt động bằng lệnh xz --version. Kết quả hiển thị tiêu chuẩn sẽ tương tự như sau:

    xz (XZ Utils) 5.6.2
    liblzma 5.6.2

    Thuê VPS giá rẻ

    CPU Intel Gold, SSD NVMe U.2, giá từ 50K/tháng

    Tối ưu dung lượng lưu trữ trên VPS Linux

    Dù bạn chạy web server hay chứa nhiều bản sao lưu cơ sở dữ liệu lớn, việc kết hợp công cụ nén xz với cấu hình máy chủ ảo hiệu năng cao tại Fast Byte sẽ giúp hệ thống luôn mượt mà, hạn chế triệt để nguy cơ tràn ổ đĩa với mức chi phí đầu tư tiết kiệm nhất.

    Tham khảo VPS giá rẻ

    3. 12 ví dụ thực hành nén lệnh xz trên Linux chi tiết từ A-Z

    Dưới đây là 12 trường hợp sử dụng thực tế nhất được phân bổ từ cơ bản đến nâng cao, bám sát các nhu cầu xử lý file nén thường ngày trên hệ điều hành Linux.
    cách nén lệnh xz trên Linux

    Ví dụ 1: Nén tệp tin cơ bản với tham số mặc định

    Khi không khai báo tùy chọn nào, lệnh xz sẽ tự động áp dụng mức nén mặc định là cấp độ 6. Mức này đem lại sự cân bằng rất tốt giữa tốc độ xử lý và dung lượng file đầu ra.

    xz backup.log

    Kiểm tra danh sách tệp với lệnh ls:

    backup.log.xz

    Tệp gốc backup.log đã không còn và được thay thế bằng backup.log.xz.

    Ví dụ 2: Giữ lại tệp gốc sau khi nén với cờ -k

    Nếu bạn chuẩn bị nén một file cấu hình hoặc tài liệu đang cần sử dụng song song, hãy thêm cờ -k (viết tắt của keep) để ngăn xz xóa file nguồn.

    xz -k config.json

    Kết quả hiển thị sau khi chạy:

    config.json  config.json.xz

    Ví dụ 3: Giải nén tệp .xz về trạng thái ban đầu

    Để giải phóng dữ liệu từ định dạng .xz, bạn dùng cờ -d hoặc sử dụng lệnh tương đương là unxz:

    xz -d backup.log.xz

    Tệp nén backup.log.xz sẽ được bung ra thành backup.log như cũ.

    Ví dụ 4: Kiểm tra tỉ lệ nén mà không cần giải nén với cờ -l

    Thay vì phải giải nén tệp ra đĩa rồi đo dung lượng, cờ -l (list) cho phép xem chi tiết kích thước trước và sau nén, tỉ lệ tiết kiệm và mã kiểm tra tính toàn vẹn.

    xz -l config.json.xz

    Kết quả hiển thị:

    Strms  Blocks   Compressed Uncompressed  Ratio  Check   Filename
        1       1     412 B      1,240 B        0.332  CRC64   config.json.xz

    Ví dụ 5: Tùy chỉnh mức độ nén từ 0 đến 9

    Các mức nén của xz dao động từ -0 (nén nhanh nhất nhưng tệp dung lượng lớn hơn) đến -9 (nén chặt nhất, tiết kiệm dung lượng tối đa nhưng tiêu tốn thời gian và RAM). Bạn có thể kiểm chứng sự khác biệt qua ví dụ sau:

    cp access.log access_fast.log
    cp access.log access_best.log
    xz -0 access_fast.log
    xz -9 access_best.log

    So sánh hai mức bằng cờ -l:

    xz -l access_fast.log.xz access_best.log.xz
    Strms  Blocks   Compressed Uncompressed  Ratio  Check   Filename
        1       1     11.4 MiB    41.2 MiB     0.277  CRC64   access_fast.log.xz
        1       1     8.9 MiB    41.2 MiB     0.216  CRC64   access_best.log.xz

    Mẹo Production: Đối với các tác vụ lên lịch backup tự động với cronjob chạy vào đêm khuya khi hệ thống rảnh rỗi, mức 9 kết hợp cùng chế độ extreme là lựa chọn lý tưởng. Ngược lại, nếu tiến trình chạy trong giờ làm việc ban ngày, bạn chỉ nên giữ mức nén mặc định để tránh đẩy CPU lên ngưỡng cảnh báo.

    Ví dụ 6: Ép tỉ lệ nén tối đa với chế độ Extreme (-e)

    Thêm cờ -e vào sau mức nén để kích hoạt chế độ nén sâu, lệnh sẽ dành thêm tài nguyên tính toán nhằm tối ưu kích thước nhỏ hơn nữa ở cùng cấp độ. Thông thường tùy chọn này được ghép chung với -9 đối với các bản dump database lưu trữ dài hạn.

    xz -9e database-dump.sql

    Ví dụ 7: Tăng tốc nén bằng đa luồng CPU với -T

    Mặc định ban đầu xz chỉ hoạt động trên một nhân CPU đơn lẻ, khiến quá trình nén các tệp tin hình ảnh ổ đĩa hoặc cơ sở dữ liệu hàng chục GB diễn ra khá chậm. Bằng cách thêm -T 0, công cụ sẽ tự động nhận diện và tận dụng toàn bộ số nhân CPU có sẵn trên máy chủ.

    time xz -T 0 -k vmdisk.img

    Kết quả đo đạc từ lệnh time:

    real    1m42.311s
    user    11m8.902s
    sys     0m4.115s

    Thông số user time lớn hơn rất nhiều so với real time minh chứng rõ ràng rằng toàn bộ các lõi CPU đã cùng tham gia tính toán song song, rút ngắn thời gian chờ đợi đáng kể. Nếu đang xử lý các file quá nặng, bạn nên kết hợp dùng tiện ích screen duy trì phiên làm việc để tránh bị rớt tiến trình khi mất kết nối mạng giữa chừng.

    Ví dụ 8: Kết hợp tar và xz để đóng gói cả thư mục (.tar.xz)

    Bản thân lệnh xz không thể gom cấu trúc cây thư mục. Để nén toàn bộ thư mục website hoặc tài liệu, bạn kết hợp công cụ tar với cờ chữ J in hoa để định tuyến dữ liệu trực tiếp qua xz.

    tar -cJf website-backup.tar.xz /var/www/html

    Kiểm tra tệp nén đã tạo:

    tar: Removing leading '/' from member names
    -rw-r--r-- 1 root root 214M Aug 25 09:12 website-backup.tar.xz

    Phương pháp này hoàn toàn thích hợp khi triển khai quy trình sao lưu dữ liệu máy chủ tự động trước mỗi đợt nâng cấp mã nguồn.

    Ví dụ 9: Giải nén gói tệp tin .tar.xz với tùy chọn -xJf

    Ngược lại với quá trình tạo gói, bạn sử dụng cờ x để trích xuất nội dung, giữ nguyên cờ J cho định dạng xz và cờ -C để chỉ định thư mục đích tiếp nhận file giải nén:

    tar -xJf website-backup.tar.xz -C /restore

    Ví dụ 10: Đọc nội dung tệp nén ra stdout mà không ghi xuống đĩa

    Khi bạn cần lọc nhanh một chuỗi lỗi mã 500 từ tệp nhật ký access.log.xz mà không muốn tốn công bung file chiếm thêm bộ nhớ đĩa, hãy sử dụng xzcat hoặc tổ hợp xz -dc đưa luồng dữ liệu sang lệnh grep:

    xzcat access.log.xz | grep "500"

    Các dòng khớp điều kiện sẽ được in ngay lập tức trên màn hình console:

    10.0.0.14 - - [25/Aug/2026:03:12:09] "GET /checkout HTTP/1.1" 500 312
    10.0.0.22 - - [25/Aug/2026:03:14:51] "POST /api/order HTTP/1.1" 500 118

    Ví dụ 11: Kiểm tra tính toàn vẹn của tệp nén (-t)

    Trước khi xóa bản gốc hoặc chuyển gói dữ liệu qua máy chủ khác, hãy chạy cờ -t kèm -v (verbose) để bảo đảm cấu trúc file không bị hỏng hóc hay lỗi bit checksum trong quá trình ghi:

    xz -tv website-backup.tar.xz

    Kết quả phản hồi an toàn:

    website-backup.tar.xz (1/1)
      100 %       214.3 MiB / 812.6 MiB = 0.264
    
    website-backup.tar.xz: OK

    Ví dụ 12: Lỗi thường gặp khi nén trực tiếp thư mục bằng xz

    Người dùng mới chuyển từ môi trường zip thường gõ trực tiếp lệnh xz nhắm vào thư mục và gặp lỗi báo bỏ qua ngay lập tức:

    xz /var/www/html

    Hệ thống thông báo:

    xz: /var/www/html: Is a directory, skipping

    Giải thích nguyên nhân: xz không được tạo ra với khái niệm quản lý cấu trúc cây thư mục hay metadata tập tin, nó chỉ xử lý một dòng byte liên tục. Do đó, bạn bắt buộc phải gói thư mục thành một file tarball thông qua tar trước rồi mới nén lại như hướng dẫn ở Ví dụ 8.

    4. Bảng tổng hợp các tùy chọn lệnh xz phổ biến

    Để thuận tiện cho việc tra cứu nhanh khi cấu hình script tự động hóa trên máy chủ, dưới đây là bảng đối soát các tùy chọn hay dùng nhất của tiện ích xz:

    Tùy chọn (Flag) Chức năng chi tiết Ví dụ áp dụng
    -k, –keep Giữ lại tệp gốc, không xóa sau khi nén hoặc giải nén xz -k app.log
    -d, –decompress Chuyển sang chế độ giải nén tệp .xz xz -d archive.xz
    -l, –list Xem thông số tỉ lệ nén, dung lượng trước/sau xz -l data.xz
    -0 … -9 Thiết lập mức nén (0 thấp nhất, 9 cao nhất, mặc định 6) xz -9 sql.dump
    -e, –extreme Bật chế độ tối ưu hóa cực hạn, dùng nhiều CPU hơn xz -9e kernel.bin
    -T, –threads Chỉ định số luồng CPU (dùng -T 0 để kích hoạt toàn bộ) xz -T 0 data.raw
    -t, –test Kiểm tra tính toàn vẹn của tệp nén theo mã checksum xz -tv backup.xz
    -c, –stdout Xuất dữ liệu nén/giải nén ra đầu ra chuẩn stdout xz -dc file.xz | grep “err”

    5. Những sai lầm phổ biến và lưu ý khi chạy môi trường Production

    Khi triển khai nén XZ trên môi trường dịch vụ trực tiếp, bạn cần chủ động kiểm soát tài nguyên để tránh làm sập các ứng dụng lân cận. Dưới đây là những điểm cốt tử cần ghi nhớ:

    • Coi chừng ngốn sạch bộ nhớ RAM: Ở cấp độ -9 hoặc -9e, thuật toán LZMA2 đòi hỏi dung lượng RAM giải thuật rất lớn (lên tới 600MB – 1GB RAM cho mỗi luồng nén). Nếu máy chủ chỉ có 1-2GB RAM mà bạn kích hoạt đa luồng -T 0, kernel Linux có thể kích hoạt cơ chế OOM Killer tắt ngang web server hoặc MySQL. Nếu máy chủ báo thiếu bộ nhớ liên tục, bạn hãy cân nhắc mở rộng dung lượng ổ cứng trên Linux để tăng thêm phân vùng swap dự phòng.
    • Quên thêm cờ giữ file gốc (-k): Như đã nhấn mạnh, tệp nguồn sẽ bị xóa ngay khi xz hoàn thành. Nếu ứng dụng backend đang tiếp tục ghi nối dữ liệu vào file log đó, bạn sẽ làm mất các dòng nhật ký quan trọng.
    • Cân nhắc tốc độ nén so với gzip: Mặc dù xz cho dung lượng nhỏ hơn gzip từ 15% đến 30%, nhưng thời gian nén lại lâu hơn. Nếu bạn cần chuyển dữ liệu qua mạng ngay tức khắc thông qua công cụ sao chép như đồng bộ tệp tin rsync, mức nén thấp của gzip hoặc xz mức 0-2 sẽ thực dụng hơn nhiều.
    • Chọn cấu hình hạ tầng thích hợp: Với các tác vụ nén nén sâu định kỳ nhiều tệp dung lượng khủng, việc chạy trên các hệ thống quản trị VPS Linux sử dụng vi xử lý đa nhân xung cao sẽ cắt giảm phân nửa thời gian xử lý tổng thể.

    6. Câu hỏi thường gặp (FAQ) về nén XZ trong Linux

    Nén xz khác gì so với gzip và bzip2?

    Gzip nén nhanh nhất nhưng tệp tạo ra có kích thước lớn nhất trong ba loại. Bzip2 nằm ở phân khúc trung gian nhưng hiện nay ít được ưa chuộng. Trong khi đó, xz có tỉ lệ nén vượt trội nhất, tạo ra file nén có dung lượng nhỏ nhất nhờ thuật toán LZMA2 hiện đại, đổi lại sẽ tiêu tốn nhiều thời gian CPU hơn trong giai đoạn nén.

    Tốc độ giải nén tệp .xz có chậm như lúc nén không?

    Hoàn toàn không. Tốc độ giải nén của xz cực kỳ nhanh và chỉ tốn một phần nhỏ bộ nhớ RAM so với lúc thực hiện nén. Đây chính là lý do các bản phân phối Linux thường dùng xz để đóng gói file cài đặt (package) và nhân hệ điều hành: nhà phát hành nén một lần nhưng hàng triệu người dùng tải về giải nén cực nhanh.

    Làm sao để biết một tệp nén .tar.xz chứa những file gì bên trong?

    Bạn có thể liệt kê toàn bộ danh sách tệp bên trong kho nén mà không cần giải nén ra đĩa bằng câu lệnh tar -tvf ten_tep.tar.xz.

    Tổng kết về kỹ thuật nén XZ trên máy chủ Linux

    Thành thạo phương pháp nén XZ trong Linux kết hợp cùng lệnh tar là bước đi cơ bản nhưng vô cùng quan trọng giúp bạn kiểm soát triệt để dung lượng ổ cứng, tăng cường hiệu quả lưu trữ sao lưu và tối ưu hóa chi phí vận hành máy chủ. Hãy luôn nhớ thêm cờ -k khi cần bảo vệ file gốc, tận dụng -T 0 để tăng tốc đa nhân và chọn đúng mức nén phù hợp với khung giờ hoạt động của hệ thống.

    Cần một VPS giá rẻ để bắt đầu?

    Chọn cấu hình vừa đủ nhu cầu, ưu tiên chi phí dễ tiếp cận và khả năng quản trị riêng biệt với toàn quyền root cao nhất.

    Xem bảng giá VPS

    Lưu ý kỹ thuật: Toàn bộ nội dung hướng dẫn trên mang tính chất tham khảo thực hành. Cú pháp câu lệnh và lượng tài nguyên RAM/CPU tiêu thụ thực tế có thể thay đổi tùy theo bản phân phối Linux, phiên bản gói phần mềm xz-utils và thông số phần cứng cụ thể. Quản trị viên nên thử nghiệm trước trên môi trường staging hoặc các tệp tin thử nghiệm trước khi áp dụng đồng loạt vào hệ thống production.
  • Cách Kiểm Tra Port Linux Đang Lắng Nghe Dùng ss, netstat & lsof Dễ Dàng

    Cách Kiểm Tra Port Linux Đang Lắng Nghe Dùng ss, netstat & lsof Dễ Dàng

    Kiểm tra port đang lắng nghe trong Linux là kỹ năng quản trị bắt buộc khi bạn gặp sự cố xung đột cổng mạng, ứng dụng web không khởi động được hoặc nghi ngờ dịch vụ lạ đang chạy ngầm trên máy chủ. Thay vì loay hoay đoán lỗi trong vô vọng, việc nắm vững các lệnh chẩn đoán socket sẽ giúp bạn khoanh vùng tiến trình chính xác chỉ sau vài giây. 

    Bài viết này sẽ hướng dẫn bạn cách sử dụng ba công cụ phổ biến trong hệ điều hành Linux gồm ss, netstat và lsof để truy vấn danh sách dịch vụ cùng cổng mạng đang mở. Để thuận tiện cho việc thao tác dòng lệnh, bạn cũng có thể tham khảo thêm các câu lệnh Linux cơ bản hay dùng trên máy chủ.

    1. Bản Chất Cổng Lắng Nghe (Listening Port) Và Cơ Chế Hoạt Động

    Một cổng lắng nghe (listening port) là điểm cuối giao tiếp được hệ điều hành cấp phát cho ứng dụng nhằm chờ đợi các yêu cầu kết nối từ mạng nội bộ hoặc Internet. Điểm cuối này luôn gắn chặt với số hiệu cổng, giao thức truyền tải và địa chỉ IP cụ thể mà tiến trình liên kết.

    • Định danh kết nối: Mỗi listening port được xác định bởi 3 yếu tố: số cổng (port number), địa chỉ IP liên kết và loại giao thức truyền thông như TCP hoặc UDP (tìm hiểu thêm về mô hình giao thức TCP/IP để nắm rõ cách dữ liệu đóng gói ở tầng mạng).
    • Ý nghĩa địa chỉ IP lắng nghe: Dịch vụ chỉ liên kết tới địa chỉ localhost (127.0.0.1) sẽ chỉ cho phép các tiến trình nội bộ trên cùng máy chủ giao tiếp. Ngược lại, khi liên kết vào 0.0.0.0 (IPv4) hoặc [::] (IPv6), ứng dụng sẽ tiếp nhận kết nối qua mọi giao diện mạng của máy chủ.
    • Trạng thái socket và khả năng tiếp cận thực tế: Việc cổng hiển thị listening cục bộ không đồng nghĩa máy khách từ xa truy cập được. Tường lửa và bộ định tuyến vẫn có quyền chặn gói tin; muốn máy khách bên ngoài kết nối được, bạn cần chủ động mở port trên máy chủ thông qua các quy tắc firewall tương ứng.
    • Quy tắc độc quyền liên kết cổng: Thông thường, hai tiến trình riêng biệt không thể cùng lúc bind độc lập vào cùng một IP, giao thức và cổng. Ví dụ, nếu Apache đang chiếm cổng 80/443, việc khởi động thêm phần mềm máy chủ web Nginx sẽ lập tức phát sinh lỗi vì cổng dịch vụ đã bị chiếm hữu.

    Thuê VPS giá rẻ

    CPU Intel Gold, SSD NVMe U.2, giá từ 50K/tháng

    Hạ Tầng Riêng Biệt, Quản Trị Cổng Mạng Toàn Quyền

    Khi chạy nhiều ứng dụng như Web Server, Database hay bot tự động, việc kiểm soát xung đột port và bảo mật kết nối là điều cốt lõi. Dịch vụ VPS giá rẻ tại Fast Byte cấp quyền root tuyệt đối, tài nguyên độc lập giúp bạn tự do tùy biến mở, chặn hoặc đổi port theo chuẩn an toàn kỹ thuật.

    Tham khảo VPS giá rẻ

    2. Kiểm Tra Cổng Đang Lắng Nghe Nhanh Chóng Bằng Lệnh ss

    ss (Socket Statistics) là giải pháp hiện đại được thiết kế để thay thế hoàn toàn công cụ tiền nhiệm netstat. Lệnh này giao tiếp trực tiếp với không gian nhân Linux, mang lại tốc độ hiển thị cực nhanh và có sẵn trên hầu hết các bản phân phối Linux hiện đại.

    Kiểm Tra Cổng Đang Lắng Nghe Bằng Lệnh ss

    Để quét nhanh danh sách toàn bộ các cổng TCP và UDP đang mở ở chế độ lắng nghe, bạn hãy nhập câu lệnh sau trên terminal:

    sudo ss -tunlp

    Ý nghĩa chi tiết của các cờ lệnh:

    • -t: Chỉ hiển thị các socket thuộc giao thức TCP.
    • -u: Chỉ hiển thị các socket thuộc giao thức UDP.
    • -n: Hiển thị địa chỉ IP và số hiệu cổng ở dạng số nguyên, không phân giải tên miền hoặc tên dịch vụ.
    • -l: Lọc và chỉ xuất các socket đang ở trạng thái lắng nghe (listening).
    • -p: Xuất tên chương trình cùng mã tiến trình (PID) đang dùng socket. Bạn cần chạy lệnh dưới quyền quản trị root hoặc thông qua sudo để đọc được thông tin tiến trình của người dùng khác.

    Dưới đây là đầu ra thực tế thu được trên máy chủ Ubuntu chạy SSH, Apache và MySQL:

    Kiểm Tra Cổng Đang Lắng Nghe Nhanh Chóng Bằng Lệnh ss
    Kiểm Tra Cổng Đang Lắng Nghe Nhanh Chóng Bằng Lệnh ss

    Phân tích các trường dữ liệu quan trọng trong kết quả

    • Netid: Hiển thị loại giao thức mạng của socket (TCP hoặc UDP).
    • State: Trạng thái kết nối. Cột này hiển thị LISTEN đối với các cổng TCP đang chờ kết nối. Với giao thức UDP vốn dĩ không duy trì trạng thái phiên (connectionless), trạng thái socket sẵn sàng nhận gói tin sẽ hiển thị là UNCONN.
    • Local Address:Port: Cột này phản ánh địa chỉ và cổng mà dịch vụ tiếp nhận. Ví dụ: MySQL chỉ bind vào 127.0.0.1:3306 nên chỉ máy cục bộ mới truy vấn được; cổng 22 của SSH bind vào 0.0.0.0:22 và [::]:22 trên toàn bộ card mạng; Apache lắng nghe tại *:80 bằng cơ chế dual-stack (nhận cả IPv4 và IPv6); còn hậu tố như %lo ám chỉ socket chỉ giới hạn trong card mạng loopback.
    • Process: Cho biết tên chương trình, PID và bộ mô tả tệp (fd). Ở cổng 22, ta thấy có cả sshd lẫn systemd với PID 1. Đây là cơ chế socket activation của systemd trên các bản Ubuntu mới, khi systemd mở socket trước rồi bàn giao cho daemon SSH, không phải lỗi tranh chấp. Để giảm nguy cơ bị quét cổng tự động, nhiều kỹ trị viên thường thực hiện thay đổi cổng SSH mặc định sang một dải số ngẫu nhiên.

    Bộ lọc chính xác trên lệnh ss

    Nếu muốn tìm cổng cụ thể như cổng 22, cách đơn giản là chuyển tiếp qua grep:

    sudo ss -tnlp | grep :22

    Tuy nhiên, lệnh ss có bộ lọc cú pháp riêng biệt cho hiệu suất cao hơn và không bị bắt nhầm các chuỗi chứa số 22 (chẳng hạn như port 2222):

    sudo ss -tlnp sport = :22

    Ngoài ra, khi cần giám sát các kết nối đang duy trì hoạt động trao đổi dữ liệu, bạn lọc theo trạng thái ESTABLISHED:

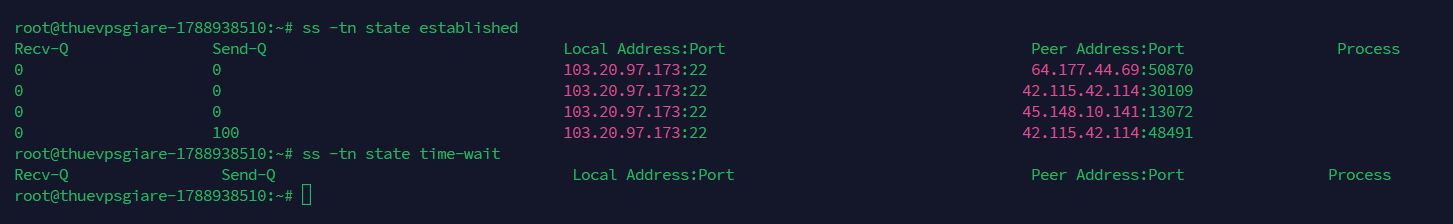
    ss -tn state established

    Kết quả trả về sẽ chỉ hiển thị các phiên đang hoạt động (ví dụ kết nối SSH từ IP 10.0.2.2), đồng thời cột State sẽ tự động ẩn đi vì mọi kết quả đều chung một trạng thái.

    3. Rà Soát Cổng Kết Nối Bằng Tiện Ích Truyền Thống netstat

    netstat là công cụ mạng dòng lệnh cổ điển đã đồng hành cùng Linux trong nhiều thập kỷ. Mặc dù hiện tại đã ngừng phát triển và bị coi là lỗi thời, netstat vẫn hiện diện phổ biến trên các hệ thống cũ hoặc trong thói quen xử lý của nhiều quản trị viên kỳ cựu.

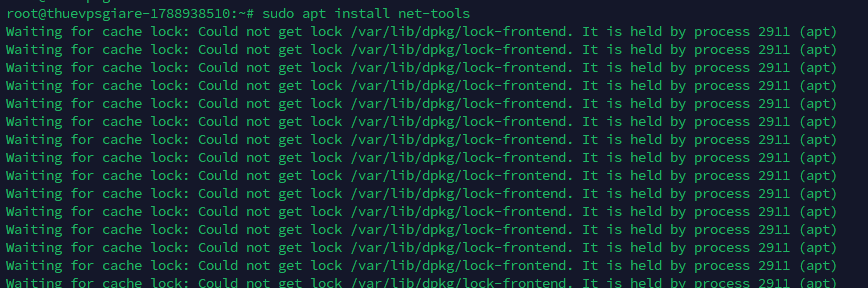
    Vì không còn đi kèm mặc định trên các bản phân phối Linux mới, bạn cần cài đặt gói net-tools trước khi dùng:

    # Với Ubuntu, Debian và các bản phân phối liên quan:
    sudo apt install net-tools
    
    # Với RHEL, CentOS Stream, Fedora:
    sudo dnf install net-tools
    cài đặt gói net-tools trước khi dùng
    Cài đặt gói net-tools trước khi dùng

    Cú pháp kiểm tra tất cả cổng TCP/UDP đang lắng nghe với netstat hoàn toàn tương tự như ss:

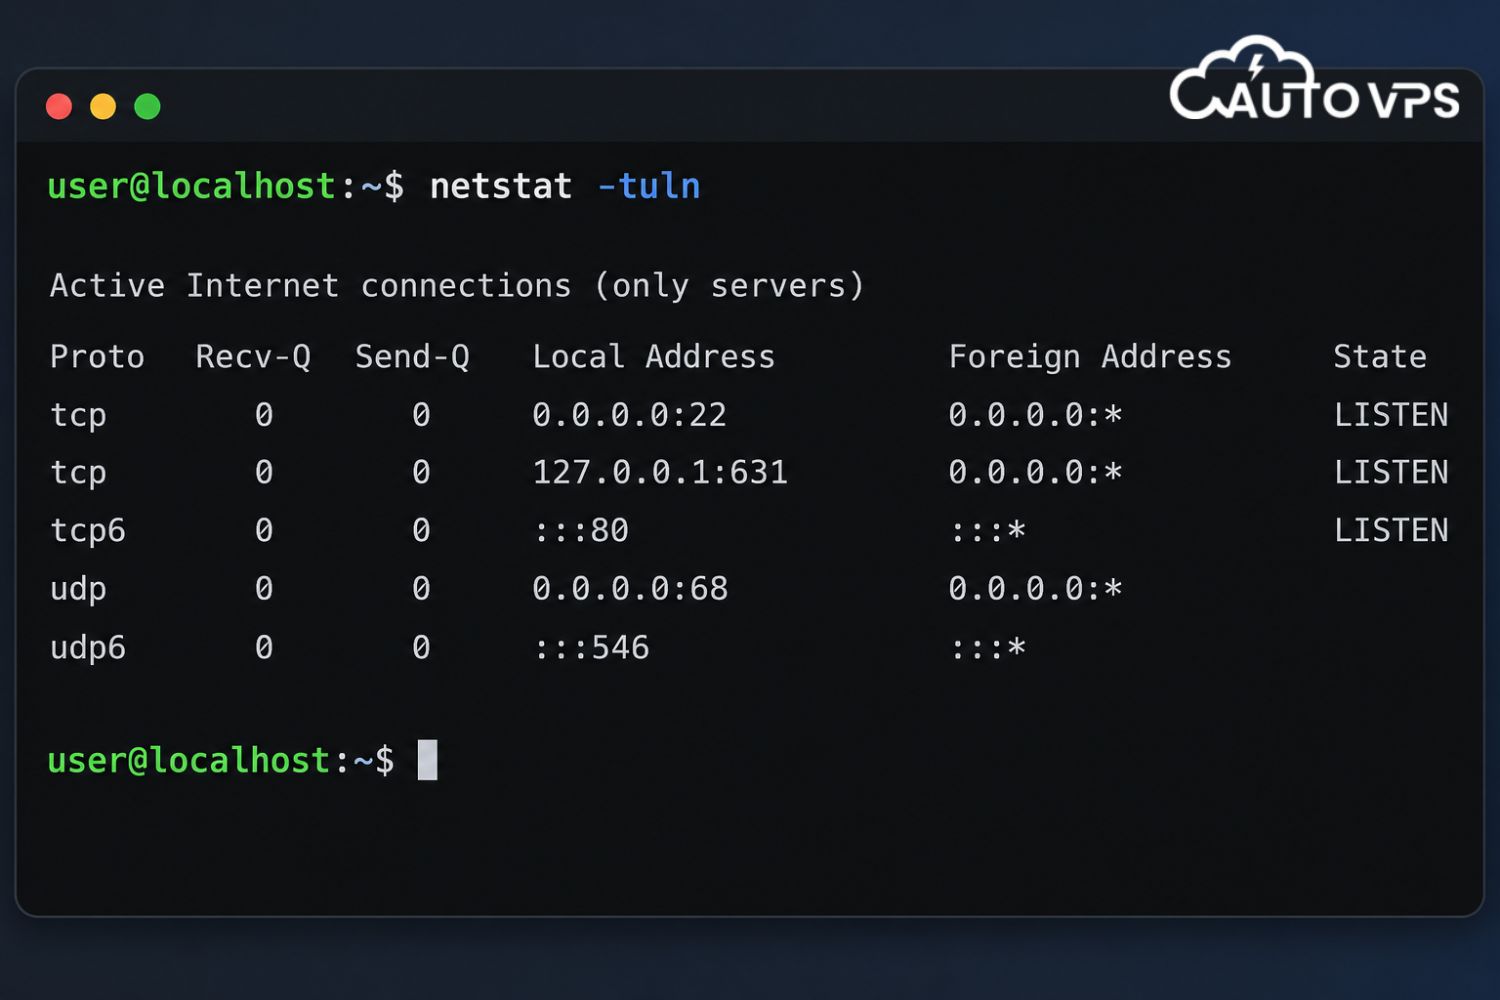
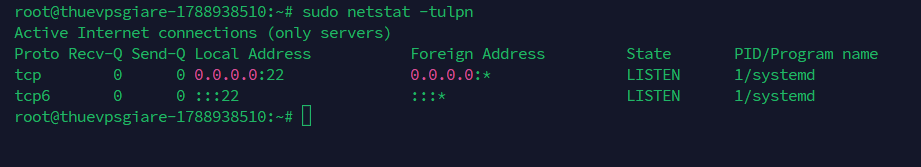
    sudo netstat -tunlp

    Bảng kết quả trả về từ lệnh netstat:

    Active Internet connections (only servers)
    Proto Recv-Q Send-Q Local Address           Foreign Address         State       PID/Program name
    tcp        0      0 127.0.0.1:3306          0.0.0.0:*               LISTEN      3671/mysqld
    tcp        0      0 127.0.0.53:53           0.0.0.0:*               LISTEN      499/systemd-resolve
    tcp        0      0 127.0.0.1:33060         0.0.0.0:*               LISTEN      3671/mysqld
    tcp        0      0 127.0.0.54:53           0.0.0.0:*               LISTEN      499/systemd-resolve
    tcp        0      0 0.0.0.0:22              0.0.0.0:*               LISTEN      1/systemd
    tcp6       0      0 :::22                   :::*                    LISTEN      1/systemd
    tcp6       0      0 :::80                   :::*                    LISTEN      4370/apache2
    udp        0      0 127.0.0.54:53           0.0.0.0:*                           499/systemd-resolve
    udp        0      0 127.0.0.53:53           0.0.0.0:*                           499/systemd-resolve
    udp        0      0 10.0.2.15:68            0.0.0.0:*                           988/systemd-network
    udp        0      0 127.0.0.1:323           0.0.0.0:*                           1208/chronyd
    udp6       0      0 ::1:323                 :::*                                1208/chronyd

    So sánh sự khác nhau giữa đầu ra của netstat và ss

    • Giới hạn hiển thị tiến trình: netstat chỉ hiển thị duy nhất một tên tiến trình trên mỗi socket. Cổng 22 chỉ xuất hiện 1/systemd mà hoàn toàn không thể hiện sshd; dịch vụ Apache cũng chỉ hiển thị một tiến trình con đại diện thay vì toàn bộ các worker đang hoạt động.
    • Cột State ở giao thức UDP: netstat để trống cột trạng thái đối với các dòng socket UDP, trong khi ss định nghĩa rõ ràng trạng thái UNCONN.
    • Nhận diện socket dual-stack: Cổng 80 của Apache chỉ xuất hiện dưới dạng tcp6 với địa chỉ :::80, gây hiểu nhầm rằng cổng này không tiếp nhận IPv4 (mặc dù thực tế socket này vẫn xử lý lưu lượng IPv4 bình thường).

    Khi cần lọc một cổng cụ thể với netstat:

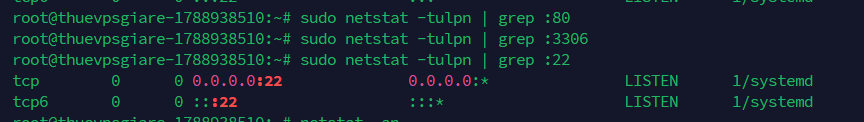
    sudo netstat -tnlp | grep :22

    Nếu lệnh không xuất bất kỳ kết quả nào, nghĩa là hệ thống không có ứng dụng nào lắng nghe trên cổng 22. Để kiểm tra xem cổng có thông từ bên ngoài mạng hay không, bạn nên dùng netcat (nc) từ một máy chủ từ xa.

    4. Truy Vết Tiến Trình Chiếm Giữ Socket Bằng Lệnh lsof

    Trong hệ điều hành Linux, mọi tài nguyên kết nối đều được xem như tệp tin (Everything is a file), và socket mạng cũng không phải là ngoại lệ. Lệnh lsof (Liệt kê các tệp đang mở) là công cụ cực kỳ lợi hại giúp bạn xác định chuẩn xác ứng dụng và tài khoản nào đang giữ quyền kiểm soát cổng mạng.

    Truy Vết Tiến Trình Chiếm Giữ Socket Bằng Lệnh lsof

    Cài đặt lsof nếu máy chủ chưa có sẵn:

    # Cho hệ điều hành Debian / Ubuntu:
    sudo apt install lsof
    
    # Cho hệ điều hành RHEL / CentOS:
    sudo dnf install lsof

    Để truy xuất danh sách toàn bộ các cổng TCP đang lắng nghe:

    sudo lsof -nP -iTCP -sTCP:LISTEN

    Các tham số cần lưu ý:

    • -n: Ngăn việc phân giải ngược tên miền (IP sang hostname) để tăng tốc độ truy vấn.
    • -P: Ngăn việc chuyển đổi số hiệu cổng thành tên dịch vụ quen thuộc (giữ nguyên số 80 thay vì chữ http).
    • -iTCP -sTCP:LISTEN: Bộ lọc chuyên biệt chỉ hiển thị các tệp mạng TCP đang duy trì trạng thái LISTEN.

    Đầu ra chi tiết của lệnh lsof:

    COMMAND    PID            USER  FD   TYPE DEVICE SIZE/OFF NODE NAME
    systemd      1            root 358u  IPv4  18858      0t0  TCP *:22 (LISTEN)
    systemd      1            root 359u  IPv6  18860      0t0  TCP *:22 (LISTEN)
    systemd-r  499 systemd-resolve  17u  IPv4  10129      0t0  TCP 127.0.0.53:53 (LISTEN)
    systemd-r  499 systemd-resolve  19u  IPv4  10131      0t0  TCP 127.0.0.54:53 (LISTEN)
    sshd      1309            root   3u  IPv4  18858      0t0  TCP *:22 (LISTEN)
    sshd      1309            root   4u  IPv6  18860      0t0  TCP *:22 (LISTEN)
    mysqld    3671           mysql  19u  IPv4  27468      0t0  TCP 127.0.0.1:33060 (LISTEN)
    mysqld    3671           mysql  22u  IPv4  31568      0t0  TCP 127.0.0.1:3306 (LISTEN)
    apache2   4370            root   4u  IPv6  32272      0t0  TCP *:80 (LISTEN)
    apache2   4386        www-data   4u  IPv6  32272      0t0  TCP *:80 (LISTEN)
    apache2   4387        www-data   4u  IPv6  32272      0t0  TCP *:80 (LISTEN)

    Các cột thông tin chính bao gồm:

    • COMMAND, PID, USER: Tên tiến trình (lưu ý lsof tự động rút ngắn các tên dài như systemd-resolve thành systemd-r), mã định danh PID và quyền người dùng thực thi. Cột USER cho thấy tiến trình cha của Apache chạy quyền root, trong khi các tiến trình worker xử lý web chạy dưới quyền www-data.
    • NAME: Địa chỉ IP, số cổng và trạng thái socket. Ký hiệu dấu sao (*) thể hiện ứng dụng lắng nghe trên toàn bộ giao diện mạng.

    Các mẹo lọc hữu ích với lsof

    Để xem mọi tiến trình đang can thiệp vào một cổng cụ thể (ví dụ port 80):

    sudo lsof -i :80

    Lưu ý: Khi thiếu cờ -P, tên cổng 80 sẽ tự động dịch sang http. Cú pháp -i :80 sẽ khớp cả kết nối TCP/UDP ở mọi trạng thái kết nối chứ không chỉ riêng trạng thái lắng nghe.

    Để chỉ lọc đúng tiến trình đang lắng nghe trên cổng 3306 (MySQL):

    sudo lsof -nP -iTCP:3306 -sTCP:LISTEN

    Nếu bạn muốn tìm dịch vụ chạy giao thức UDP qua lsof, hãy bỏ qua bộ lọc -s vì UDP không có trạng thái LISTEN:

    sudo lsof -nP -iUDP

    5. Những Sai Lầm Phổ Biến Khi Rà Soát Cổng Mạng Trên Linux

    Trong quá trình xử lý sự cố mạng thực tế, người quản trị thường gặp phải những thiếu sót phổ biến khiến kết quả đầu ra bị sai lệch hoặc thiếu thông tin quan trọng:

    • Không sử dụng quyền sudo: Thiếu quyền root đồng nghĩa với việc cờ -p không thể truy xuất thông tin tiến trình của người dùng khác. Kết quả là cổng mạng vẫn hiện lên nhưng cột tên chương trình và PID hoàn toàn trống trơn. Với lsof, chạy với tài khoản thường chỉ hiển thị các tiến trình thuộc quyền cá nhân bạn.
    • Bỏ quên cờ -l (lắng nghe): Nếu không có tham số -l, cả ss và netstat sẽ in ra toàn bộ kết nối hiện hữu của hệ thống (bao gồm hàng trăm kết nối ESTABLISHED, TIME_WAIT…), gây rối loạn và che lấp các cổng dịch vụ bạn đang cần kiểm tra.
    • Cố tìm socket UDP bằng từ khóa LISTEN: UDP là giao thức connectionless nên socket UDP hiển thị là UNCONN trên ss và để trống trên netstat. Nếu bạn dùng lệnh dạng grep LISTEN, toàn bộ socket UDP (chẳng hạn như dịch vụ đồng bộ thời gian chronyd cổng 323) sẽ bị loại bỏ hoàn toàn khỏi bảng kết quả.
    • Quên dấu hai chấm khi grep số hiệu cổng: Cú pháp tìm kiếm luôn phải có dấu hai chấm đứng trước số cổng (ví dụ: grep :22). Nếu bạn chỉ gõ grep 22, hệ thống sẽ lọc cả những dòng chứa PID, cổng cục bộ ngẫu nhiên hoặc các số liệu thống kê vô tình chứa số 22.
    • Bỏ sót tường lửa hệ điều hành: Khi dịch vụ đã lắng nghe nhưng bên ngoài không thể kết nối, hãy kiểm tra lại cấu hình tường lửa; bạn có thể tham khảo hướng dẫn thiết lập tường lửa UFW trên Ubuntu để đảm bảo quy tắc cho phép lưu lượng truy cập đã được kích hoạt chính xác.

    6. Bảng Tra Cứu Nhanh Cheat Sheet Lệnh Kiểm Tra Port

    Bảng tổng hợp dưới đây giúp bạn nhanh chóng tra cứu câu lệnh chính xác cho từng mục đích kiểm tra cụ thể mà không cần phải ghi nhớ toàn bộ tham số phức tạp:

    Nhu Cầu Kiểm Tra Cụ Thể Lệnh Linux Tương Ứng Cần Thực Thi
    Liệt kê tất cả các listening port (khuyên dùng) sudo ss -tunlp
    Chỉ liệt kê các port UDP đang lắng nghe sudo ss -unlp
    Liệt kê tất cả listening port bằng netstat sudo netstat -tunlp
    Lọc tiến trình theo cổng bằng bộ lọc ss sudo ss -tlnp sport = :80
    Lọc tiến trình theo cổng bằng ss + grep sudo ss -tnlp | grep :80
    Tìm tất cả tiến trình liên quan cổng 80 qua lsof sudo lsof -i :80
    Liệt kê cổng TCP đang lắng nghe bằng lsof sudo lsof -nP -iTCP -sTCP:LISTEN
    Tìm tiến trình chiếm cổng 3306 qua lsof sudo lsof -nP -iTCP:3306 -sTCP:LISTEN
    Hiển thị các kết nối đang duy trì (established) ss -tn state established
    Hiển thị toàn bộ kết nối mạng kèm tiến trình sudo ss -tunp

    Các thao tác trên đều là những cú pháp dòng lệnh quen thuộc trong bộ tổng hợp lệnh Linux cơ bản mà mọi sysadmin đều nên ghi nhớ.

    7. Câu Hỏi Thường Gặp Về Quản Trị Cổng Mạng Linux (FAQ)

    Sự khác nhau cơ bản giữa lệnh ss và netstat là gì?

    Cả hai công cụ đều xuất thông tin socket mạng. Tuy nhiên, ss là công cụ hiện đại, truy xuất trực tiếp qua netlink kernel nên tốc độ nhanh hơn vượt trội, phân tích trạng thái TCP sâu hơn và được cài mặc định. netstat đọc dữ liệu từ tệp /proc, tốc độ chậm khi có nhiều kết nối và hiện đã bị xem là lỗi thời.

    Vì sao cột tiến trình (Process/PID) bị trống khi chạy lệnh?

    Hệ thống Linux ngăn chặn người dùng thông thường xem thông tin tiến trình của tài khoản khác nhằm đảm bảo an toàn. Bạn bắt buộc phải thêm sudo vào trước lệnh hoặc đăng nhập bằng tài khoản root thì mới quan sát được đầy đủ dữ liệu tiến trình sở hữu cổng.

    Làm thế nào để kiểm tra một cổng có đang mở từ bên ngoài Internet?

    Các lệnh trong bài viết chỉ phản ánh trạng thái lắng nghe nội bộ máy chủ. Để kiểm tra tính khả dụng từ một máy tính từ xa, bạn nên sử dụng lệnh nc -zv <IP_máy_chủ> <port> hoặc quét bằng phần mềm nmap để xác định xem cổng có bị tường lửa chặn hay không.

    Hai dịch vụ có thể cùng lắng nghe trên một cổng duy nhất không?

    Về cơ bản là không thể; hai dịch vụ độc lập không thể bind đồng thời vào cùng một cổng, IP và giao thức. Trường hợp ngoại lệ là khi các ứng dụng cùng sử dụng cờ SO_REUSEPORT của nhân Linux để chia tải kết nối, hoặc cơ chế socket activation của systemd tiếp nhận socket trước rồi bàn giao lại cho dịch vụ như sshd.

    Tổng Kết Kỹ Năng Kiểm Tra Listening Ports

    Nắm vững Cách Kiểm Tra Port Đang Lắng Nghe Trong Linux Chi Tiết: Sử Dụng Lệnh ss, netstat và lsof giúp bạn làm chủ hoàn toàn các kết nối mạng, nhanh chóng khắc phục lỗi xung đột ứng dụng và chủ động bảo vệ an ninh máy chủ. Trong vận hành thực tế, ss luôn là ưu tiên số một cho tốc độ, lsof hỗ trợ đắc lực khi cần bóc tách file descriptor và tiến trình, còn netstat là phương án dự phòng trên hệ thống cũ. Hãy ghi nhớ luôn chạy lệnh với quyền sudo và kiểm tra kỹ quy tắc tường lửa mỗi khi triển khai dịch vụ mới.

    Cần một VPS giá rẻ để bắt đầu?

    Chọn cấu hình vừa đủ nhu cầu, ưu tiên chi phí dễ tiếp cận và khả năng quản trị riêng.

    Xem bảng giá VPS

    Lưu ý: Toàn bộ nội dung hướng dẫn trên được cung cấp nhằm mục đích tham khảo kỹ thuật. Các câu lệnh, tham số và đầu ra hiển thị có thể thay đổi tùy thuộc vào phiên bản nhân Linux, bản phân phối cụ thể cũng như môi trường vận hành thực tế. Bạn nên kiểm thử cẩn trọng trên môi trường thử nghiệm và sao lưu dữ liệu an toàn trước khi áp dụng trên các hệ thống production.

  • Xử Lý Tình Trạng Đầy Inode VPS Linux: Chẩn Đoán & Dọn Dẹp

    Xử Lý Tình Trạng Đầy Inode VPS Linux: Chẩn Đoán & Dọn Dẹp

    Xử lý tình trạng đầy inode là kỹ năng quản trị bắt buộc khi máy chủ Linux đột ngột báo lỗi No space left on device dù lệnh df -h vẫn hiển thị ổ cứng còn hàng chục GB dung lượng trống. Sự cố này khiến website ngưng trệ, dịch vụ cơ sở dữ liệu bị sập và hệ thống từ chối ghi mọi dữ liệu mới. Đội ngũ kỹ thuật tại ThueVPSGiaRe.vn sẽ hướng dẫn bạn quy trình chẩn đoán chính xác bằng dòng lệnh, dọn dẹp an toàn các thư mục chiếm dụng và thiết lập cơ chế tự động phòng ngừa triệt để trên Ubuntu/Debian.

    Inode là gì? Tại sao VPS lại bị đầy inode khi ổ cứng vẫn còn trống?

    Inode (Index Node) là một cấu trúc dữ liệu trên hệ thống tệp tin Linux dùng để lưu trữ toàn bộ thông tin siêu dữ liệu (metadata) của một tệp hoặc thư mục, bao gồm quyền truy cập, kích thước, thời gian tạo và vị trí các khối dữ liệu thực tế trên ổ đĩa cứng. Mỗi tệp tin hoặc thư mục riêng lẻ bắt buộc phải sử dụng đúng một inode.

    Hệ điều hành Linux quản lý tài nguyên lưu trữ thông qua hai chỉ số độc lập: dung lượng khối dữ liệu vật lý (tính bằng Byte/GB) và tổng số lượng inode có thể cấp phát.

    Khi định dạng phân vùng (format) theo các chuẩn tệp tin phổ biến như ext4, hệ thống sẽ cố định trước một lượng inode nhất định dựa trên dung lượng tổng.

    Nếu VPS của bạn lưu trữ hàng triệu tệp tin siêu nhỏ (chẳng hạn mỗi tệp chỉ vài byte hoặc 0 byte), toàn bộ bảng chỉ mục inode sẽ bị lấp đầy 100% trước khi dung lượng GB thực tế chạm ngưỡng giới hạn.

    Tiêu chí so sánh Đầy dung lượng lưu trữ (Disk Space) Đầy chỉ mục tập tin (Full Inode)
    Lệnh kiểm tra df -h df -i hoặc df -ih
    Bản chất nguyên nhân Kích thước tệp lớn (Video, Database dump, Backup tar.gz) Số lượng tệp quá lớn (Session PHP, Email spool, Cache nhỏ)
    Thông báo lỗi hệ thống No space left on device (ENOSPC) No space left on device (ENOSPC)
    Dấu hiệu nhận diện Cột Use% trong df -h đạt 100% Cột IUse% trong df -i chạm 100% dù Use% còn thấp

    VPS full inode

    Kiểm tra inode trên VPS Linux: Hướng dẫn đọc lệnh df -i

    Để xác định chính xác VPS có đang rơi vào tình trạng quá tải chỉ mục tệp hay không, bạn cần mở cửa sổ Terminal kết nối SSH và chạy lệnh kiểm tra chuyên biệt cho bảng inode.

    df -ih

    Kiểm tra inode trên VPS Linux

    Tham số -i (inodes) yêu cầu hệ thống liệt kê thông tin bảng chỉ mục thay vì kích thước block lưu trữ, trong khi cờ -h (human-readable) giúp hiển thị các đơn vị số lượng dưới dạng K (nghìn), M (triệu) cho dễ đọc:

    Filesystem     Inodes  IUsed  IFree IUse% Mounted on
    udev             485K    420   485K    1% /dev
    tmpfs            492K    850   491K    1% /run
    /dev/vda1        2.5M   2.5M      0  100% /
    tmpfs            492K      1   492K    1% /dev/shm

    Hãy chú ý kỹ các cột hiển thị trong kết quả trả về:

    • Filesystem: Tên định danh phân vùng ổ đĩa (ví dụ: /dev/vda1 hoặc /dev/nvme0n1p1).
    • Inodes: Tổng số lượng inode được cấp phát tối đa cho phân vùng đó.
    • IUsed: Số lượng inode đã bị các tệp tin và thư mục tiêu thụ.
    • IFree: Số lượng inode còn trống có thể tiếp tục sử dụng.
    • IUse%: Tỷ lệ phần trăm inode đã dùng. Nếu phân vùng gốc / hiển thị 100%, hệ thống sẽ lập tức chặn việc tạo tệp mới.

    Cách tìm thư mục chiếm nhiều inode nhất trên Linux

    Sau khi phát hiện phân vùng bị đầy chỉ mục, bước tiếp theo là xác định vị trí thư mục nào đang chứa số lượng tệp đột biến. Lệnh du -sh thông thường chỉ đếm dung lượng dung lượng MB/GB nên hoàn toàn vô hiệu trong trường hợp này. Bạn cần duyệt qua cây thư mục gốc và đếm số tệp bằng cách kết hợp lệnh find:

    { find / -xdev -printf '%h\n' 2>/dev/null | sort | uniq -c | sort -k 1 -n | tail -n 20; }

    Cách tìm thư mục chiếm nhiều inode nhất trên Linux

    Đối với các hệ thống có cấu trúc dữ liệu quá lớn khiến lệnh trên chạy chậm, bạn có thể kiểm tra từng cấp thư mục từ ngoài vào trong bằng đoạn script rút gọn sau:

    for d in /*; do
      if [ -d "$d" ]; then
        echo -n "$d: "
        find "$d" -xdev 2>/dev/null | wc -l
      fi
    done | sort -k 2 -n

    Cột số hiển thị đầu tiên là tổng số tệp tin và thư mục con nằm trong đường dẫn đó. Khi đã định vị được thư mục gốc chứa hàng trăm nghìn hoặc hàng triệu đối tượng (ví dụ /var hoặc /tmp), bạn tiếp tục lặp lại thao tác đào sâu vào thư mục con (ví dụ /var/lib/...) để tìm ra nguồn phát sinh chính xác.

    Thuê VPS giá rẻ

    CPU Intel Gold, SSD NVMe U.2, giá từ 50K/tháng

    Cần VPS có quyền root để chạy lệnh chẩn đoán?

    Các thao tác can thiệp hệ thống như chạy df -i, quét cây thư mục bằng find hay dọn dẹp hàng loạt tệp tin rác bắt buộc phải có toàn quyền root — điều mà môi trường Shared Hosting không hỗ trợ. Trên nền tảng VPS của Fast Byte, bạn được cấp quyền quản trị cao nhất để xử lý triệt để mọi sự cố kỹ thuật theo đúng tiêu chuẩn vận hành.

    Xem Bảng Giá VPS Giá Rẻ

    Cách xử lý tình trạng đầy inode theo từng nguyên nhân cụ thể

    Việc giải phóng inode đòi hỏi thao tác xóa tệp trực tiếp. Tuy nhiên, khi một thư mục chứa từ vài trăm nghìn đến hàng triệu tệp, lệnh xóa thông thường như rm -rf * sẽ lập tức báo lỗi -bash: /bin/rm: Argument list too long do vượt quá giới hạn tham số của bộ thông dịch shell. Chúng ta phải sử dụng tiện ích find kết hợp cờ -delete để xóa an toàn theo từng khối luồng tệp tin.

    1. PHP Session tích lũy quá nhiều tệp tạm

    Đây là nguyên nhân phổ biến nhất trên các máy chủ chạy web application hoặc WordPress. Mặc định PHP lưu phiên đăng nhập của người dùng dưới dạng các tệp sess_* trong thư mục hệ thống.

    Khi cơ chế thu gom rác (Garbage Collector – GC) của PHP bị lỗi cấu hình hoặc cronjob dọn dẹp mặc định trên Ubuntu bị tắt, các tệp này sẽ tích tụ theo thời gian và gây ra hiện tượng nghẽn chỉ mục, khiến lỗi 500 trên CyberPanel thường có liên quan đến tài nguyên hệ thống bùng phát hàng loạt.

    Các vị trí lưu trữ session mặc định thường gặp:

    • Ubuntu/Debian chuẩn: /var/lib/php/sessions/ hoặc /var/lib/php/session/
    • CyberPanel / OpenLiteSpeed: /tmp/lshttpd/swap/ hoặc /var/lib/lsphp/session/
    • CPanel / DirectAdmin: /tmp/
    find /var/lib/php/sessions/ -type f -name "sess_*" -mtime +1 -delete

    ⚠ Cảnh báo an toàn:

    Tuyệt đối không chạy lệnh xóa toàn bộ file session nếu đang có lượng lớn người dùng truy cập trực tiếp. Hãy dùng cờ -mtime +1 để chỉ xóa các phiên làm việc không hoạt động quá 24 giờ, tránh làm gián đoạn đăng nhập của khách hàng hiện tại.

    2. Hàng đợi thư điện tử Postfix Mail Queue bị tắc nghẽn

    Khi website bị bot khai thác các form liên hệ chưa có captcha để spam thư rác hoặc mã độc cố gắng gửi hàng loạt email ra ngoài qua hàm mail() của PHP mà máy chủ chưa mở cổng SMTP, dịch vụ Postfix cục bộ sẽ giữ toàn bộ số thư thất bại này trong hàng đợi spool.

    Hàng trăm nghìn thư kẹt trong thư mục /var/spool/postfix/maildrop/ hoặc /var/spool/postfix/deferred/ sẽ làm cạn kiệt inode chỉ sau vài ngày.

    Việc thiết lập các giải pháp phòng thủ như bảo vệ form liên hệ khỏi spam bằng Cloudflare là giải pháp căn cơ để chặn đứng nguồn phát sinh này.

    # Kiểm tra số lượng thư đang nghẽn trong hàng đợi Postfix
    postqueue -p | tail -n 1
    
    # Xóa toàn bộ hàng đợi thư rác bị kẹt
    postsuper -d ALL
    
    # Hoặc xóa trực tiếp trong thư mục spool nếu dịch vụ Postfix không phản hồi
    find /var/spool/postfix/maildrop/ -type f -delete

    3. Plugin bộ nhớ đệm WordPress sinh hàng triệu tệp nhỏ

    Các plugin tạo cache phổ biến trên mã nguồn WordPress (như WP Super Cache, LiteSpeed Cache, W3 Total Cache) lưu trữ các phiên bản HTML tĩnh, CSS/JS nén thành vô số tệp nhỏ li ti trong thư mục wp-content/cache/.

    Khi có bot hoặc công cụ quét URL với các tham số truy vấn liên tục thay đổi, plugin cache sẽ tạo mới tệp mà không kịp xóa tệp cũ, dẫn tới tình trạng cạn sạch tài nguyên phân vùng chỉ mục.

    # Di chuyển đến thư mục website và xóa sạch bộ nhớ cache dạng file
    cd /var/www/html/wp-content/cache/
    find . -type f -delete

    Sau khi dọn dẹp sạch sẽ khu vực lưu trữ tạm thời này, website của bạn sẽ thoát khỏi cảnh đóng băng dữ liệu, tạo điều kiện thuận lợi để website hoạt động bình thường trở lại trên VPS mà không còn bị chặn các tiến trình cập nhật cơ sở dữ liệu.

    4. Nhật ký hệ thống và log ứng dụng không xoay vòng

    Khi máy chủ xảy ra lỗi mã nguồn lặp đi lặp lại hoặc bị tấn công dò quét cổng, máy chủ web (Nginx, Apache) và các dịch vụ chạy nền sẽ ghi log liên tục với tốc độ chóng mặt.

    Đồng thời, công cụ nhật ký systemd-journald trên Ubuntu có thể tạo ra hàng nghìn tệp journal phân mảnh. Trong quá trình rà soát, bạn cũng nên theo dõi tiến trình đang chạy bằng lệnh top để kiểm tra xem có tiến trình nào đang ghi đĩa quá mức hay không.

    # Thu gọn dung lượng journalctl xuống mức tối đa 100MB
    journalctl --vacuum-size=100M
    
    # Làm rỗng nội dung log mà không xóa tệp (tránh lỗi ngắt file descriptor)
    truncate -s 0 /var/log/nginx/access.log
    truncate -s 0 /var/log/nginx/error.log
    
    # Dọn dẹp cache gói cài đặt apt
    apt-get clean
    apt-get autoremove --purge -y

    5. Phân tầng lưu trữ của Docker và tệp tạm cơ sở dữ liệu

    Nếu VPS đang chạy Docker, cấu trúc hệ thống tệp tin overlay2 tại thư mục /var/lib/docker/overlay2/ sẽ tạo ra một lượng khổng lồ các lớp layer ảo và container tạm bị treo (dangling). Bạn cần kích hoạt lệnh dọn rác hệ thống chuyên dụng của Docker để giải phóng tài nguyên một cách an toàn:

    docker system prune -af --volumes

    Tương tự, nếu VPS đang chạy PostgreSQL hoặc MySQL, hãy kiểm tra các tệp tạm truy vấn phức tạp hoặc WAL logs bị treo trong /tmp và các phân vùng dữ liệu.

    Đồng thời bạn có thể kiểm tra cổng dịch vụ đang mở với lệnh ss hoặc dùng netstat để rà soát kết nối đang hoạt động nhằm đảm bảo các tiến trình truy vấn mạng không bị treo đơ tạo ra tệp rác.

    Xóa file xong mà inode vẫn không giảm: Nguyên nhân và cách xử lý

    Một vấn đề rất hay gặp trong thực tế quản trị: bạn đã dùng lệnh find ... -delete và thư mục rác đã hoàn toàn trống rỗng, nhưng khi chạy lại lệnh df -ih thì chỉ số IUse% vẫn giữ nguyên ở mức 100%.

    Nguyên nhân kỹ thuật: Nhân Linux (Linux Kernel) quy định rằng khi một tệp tin bị gỡ liên kết (unlink/delete) bởi người dùng nhưng vẫn đang có một tiến trình (process) nắm giữ bộ mô tả tệp mở (file descriptor), hệ điều hành sẽ chưa giải phóng cấu trúc inode đó về bảng chỉ mục trống.

    Inode chỉ thực sự được hoàn trả khi tiến trình liên quan đóng luồng kết nối hoặc bị khởi động lại.

    # Tìm danh sách các tiến trình đang giữ file đã bị xóa
    lsof +L1
    # Hoặc kiểm tra chi tiết theo từ khóa deleted
    lsof | grep deleted

    Kết quả hiển thị thường chỉ ra các tiến trình phổ biến như nginx, php-fpm, mysqld hoặc apache2. Để giải phóng ngay lập tức toàn bộ số lượng inode bị kẹt này, bạn chỉ cần khởi động lại dịch vụ tương ứng:

    # Khởi động lại Web Server và PHP Process Manager
    systemctl restart nginx
    systemctl restart php8.2-fpm
    
    # Kiểm tra lại bảng phân phối inode
    df -ih

    Ưu đãi VPS

    Cấu hình cao, giá tiết kiệm — SSD NVMe U.2

    Chọn đúng cấu hình VPS giúp tránh cạn inode sớm

    Dung lượng ổ cứng SSD NVMe U.2 lớn hơn đồng nghĩa với việc phân vùng ext4 được định dạng với số lượng inode tổng thể dồi dào hơn — giảm thiểu tối đa rủi ro gián đoạn khi chạy hệ thống tạo nhiều tệp nhỏ. Fast Byte cung cấp nhiều gói máy chủ ảo linh hoạt từ 50K/tháng, trang bị vi xử lý Intel Gold mạnh mẽ và cổng mạng 100 Mbps không giới hạn lưu lượng.

    Xem Ưu Đãi VPS Tiết Kiệm Chi Phí

    Các giải pháp phòng ngừa đầy inode tái diễn trên VPS Linux

    Sau khi đã hoàn tất xử lý khẩn cấp, bạn cần thiết lập các chốt chặn kỹ thuật tự động để đảm bảo hệ thống không bao giờ bị nghẽn bảng chỉ mục trở lại.

    1. Cấu hình Cronjob tự động dọn Session và Cache

    Thiết lập lịch biểu chạy định kỳ vào ban đêm bằng crontab -e để máy chủ tự động quét và triệt tiêu các tệp phiên làm việc cũ không còn giá trị:

    # Mở bảng quản lý lịch trình hệ thống
    crontab -e
    
    # Thêm tác vụ dọn session cũ hơn 24 giờ vào 3:00 sáng mỗi ngày
    0 3 * * * find /var/lib/php/sessions/ -type f -name "sess_*" -mtime +1 -delete > /dev/null 2>&1

    2. Chuẩn hóa cấu hình luân chuyển Log (Logrotate)

    Đảm bảo các file nhật ký máy chủ web không bao giờ bị phân mảnh thành hàng nghìn tệp nhỏ. Kiểm tra tệp cấu hình /etc/logrotate.d/nginx để chắc chắn các chỉ số luân chuyển được định nghĩa chặt chẽ:

    /var/log/nginx/*.log {
        daily
        missingok
        rotate 14
        compress
        delaycompress
        notifempty
        create 0640 www-data adm
        sharedscripts
        postrotate
            [ -f /var/run/nginx.pid ] && kill -USR1 `cat /var/run/nginx.pid`
        endscript
    }

    3. Chuyển đổi cơ chế lưu Session PHP sang Redis hoặc Memcached

    Cách triệt để nhất để không bao giờ phải bận tâm về inode do PHP tạo ra là chuyển toàn bộ session từ dạng tệp vật lý sang bộ nhớ RAM thông qua Redis Server. Trong tệp php.ini, bạn chỉ cần thay đổi 2 dòng tham số:

    session.save_handler = redis
    session.save_path = "tcp://127.0.0.1:6379"

    4. Lựa chọn hệ thống tập tin: ext4 so với XFS

    Khi khởi tạo máy chủ cho các ứng dụng có đặc thù sinh hàng chục triệu file nhỏ (như hệ thống lưu trữ cache ảnh, email server), cấu trúc định dạng đĩa đóng vai trò quyết định:

    Đặc tính hệ thống tệp Định dạng ext4 (Mặc định Ubuntu) Định dạng XFS (Mặc định RHEL/CentOS)
    Cơ chế cấp phát Inode Cố định tại thời điểm tạo phân vùng (mkfs) Động hoàn toàn (Dynamic Inode Allocation)
    Nguy cơ đầy inode khi còn ổ cứng Có thể xảy ra nếu nhiều file nhỏ Rất hiếm khi xảy ra (Inode tăng tự động theo data)
    Khả năng tăng inode sau cài đặt Không thể tăng mà phải format lại toàn bộ Tự động co giãn theo dung lượng đĩa trống

    Câu hỏi thường gặp về tình trạng đầy inode trên Linux (FAQ)

    1. Tại sao lệnh df -h vẫn báo còn dung lượng nhưng hệ thống lại không cho tạo tệp mới?

    Bởi vì df -h chỉ thống kê dung lượng khối dữ liệu thực tế (GB), trong khi df -i theo dõi số lượng bản ghi chỉ mục siêu dữ liệu. Khi toàn bộ inode đã bị tiêu thụ hết bởi hàng triệu tệp nhỏ, Linux sẽ từ chối tạo thêm tệp mới và lập tức trả mã lỗi No space left on device.

    2. Làm thế nào để biết phân vùng nào đang bị cạn kiệt inode?

    Bạn chạy lệnh df -ih trên cửa sổ dòng lệnh SSH và nhìn vào cột IUse%. Bất kỳ phân vùng nào chạm mức 100% chính là phân vùng đang gặp sự cố. Trên phần lớn các máy chủ VPS tiêu chuẩn, phân vùng gốc / là nơi thường xuyên bị đầy nhất.

    3. Sau khi xóa hàng triệu file bằng lệnh rm hoặc find, tại sao chỉ số inode vẫn không giảm?

    Hiện tượng này xảy ra do một số tiến trình hệ thống (như Nginx hoặc PHP-FPM) vẫn đang giữ file descriptor mở với các tệp đó. Bạn dùng lệnh lsof | grep deleted để tìm định danh tiến trình liên quan rồi tiến hành khởi động lại dịch vụ tương ứng nhằm giải phóng hoàn toàn inode.

    4. PHP session có phải là nguyên nhân phổ biến nhất gây cạn inode trên máy chủ web?

    Chính xác. Trên các máy chủ vận hành WordPress hoặc web PHP có lượng truy cập lớn, việc cơ chế Garbage Collection của PHP không kích hoạt tự động sẽ khiến hàng triệu tệp sess_* tích tụ trong /var/lib/php/sessions/, làm đầy toàn bộ bảng inode chỉ sau vài ngày hoạt động.

    5. Nên chọn hệ thống tệp ext4 hay XFS cho máy chủ lưu trữ nhiều file nhỏ?

    XFS có cơ chế cấp phát inode động theo dung lượng thực tế, do đó xử lý các hệ thống chứa hàng chục triệu tệp tin nhỏ linh hoạt hơn ext4. Nếu bạn xây dựng hệ thống chuyên biệt về lưu trữ file, mail spool hoặc cache dữ liệu phân mảnh, định dạng XFS là lựa chọn tối ưu hơn.

    Xử lý đầy inode không khó nếu nắm vững quy trình dòng lệnh

    Nắm vững quy trình xử lý tình trạng đầy inode giúp bạn luôn chủ động trước những sự cố máy chủ bất ngờ: từ việc sử dụng df -ih để nhận diện chính xác nguyên nhân, dùng các biểu thức find an toàn để giải phóng hàng loạt tệp rác, cho đến việc thiết lập tự động hóa bằng Cronjob và Logrotate.

    Việc sở hữu một máy chủ ảo với quyền quản trị root độc lập và ổ đĩa SSD NVMe hiệu năng cao sẽ đảm bảo hệ thống vận hành bền bỉ mà không lo tắc nghẽn tài nguyên.

    Nội dung bài viết mang tính tham khảo. Các lệnh và cấu hình được kiểm chứng trên Ubuntu 22.04 LTS và Ubuntu 24.04 LTS với quyền root. Tùy phiên bản hệ điều hành, cấu hình VPS và môi trường thực tế, kết quả có thể khác. Người đọc nên sao lưu dữ liệu, kiểm thử trên môi trường staging và đánh giá rủi ro trước khi áp dụng cho hệ thống production.
  • Hướng Dẫn Cài Đặt PostgreSQL Trên Ubuntu Từ Số 0 Đến A-Z Cho Người Mới

    Hướng Dẫn Cài Đặt PostgreSQL Trên Ubuntu Từ Số 0 Đến A-Z Cho Người Mới

    Hướng dẫn cài đặt và sử dụng PostgreSQL trên Ubuntu dưới đây dành cho người mới đang cần dựng một hệ quản trị cơ sở dữ liệu mạnh mẽ trên máy chủ nhưng chưa biết bắt đầu từ đâu. Bạn sẽ lần lượt cài PostgreSQL bằng apt, quản lý role và database, rồi tạo bảng và thao tác dữ liệu SQL theo từng bước chi tiết. Toàn bộ thao tác đều chạy tốt trên dịch vụ thuê VPS giá rẻ tại ThueVPSGiaRe.vn, nên bạn có thể thực hành ngay hôm nay.

    PostgreSQL là gì? Vì sao nên cài trên Ubuntu?

    PostgreSQL (còn gọi là Postgres) là hệ quản trị cơ sở dữ liệu quan hệ mã nguồn mở, cung cấp cài đặt đầy đủ ngôn ngữ truy vấn SQL, nổi bật với độ tin cậy cao, tuân thủ chuẩn và nhiều tính năng nâng cao như transaction bền vững hay khả năng xử lý đồng thời mà không cần khóa đọc. Nhờ vậy, đây là lựa chọn phổ biến cho cả dự án nhỏ lẫn lớn. Bản hướng dẫn gốc của DigitalOcean thực hiện trực tiếp trên Ubuntu 20.04, nên bạn hoàn toàn có thể áp dụng cho VPS Linux chạy cùng hệ điều hành này.

    PostgreSQL là gì

    So với các hệ quản trị khác như MySQL, PostgreSQL được đánh giá là “hướng đối tượng – quan hệ” (object-relational), tức là hỗ trợ nhiều kiểu dữ liệu và ràng buộc linh hoạt hơn. Một số điểm bạn cần nắm trước khi bắt đầu:

    • Mã nguồn mở, miễn phí: Cài đặt nhanh ngay từ kho apt của Ubuntu, không cần thêm repo ngoài.
    • Quản lý bằng “roles”: PostgreSQL không phân biệt cứng giữa “user” và “role” mà dùng khái niệm role linh hoạt cho việc xác thực, phân quyền.
    • Phù hợp thực hành trên VPS: Toàn bộ lệnh trong bài chạy bằng terminal, nên một máy chủ với quyền root đầy đủ là đủ điều kiện để học.

    Chuẩn bị gì trước khi cài đặt PostgreSQL trên Ubuntu?

    Trước khi đi vào từng câu lệnh, bạn cần đảm bảo môi trường máy chủ đã được thiết lập đúng quy chuẩn. Điều này giúp ngăn ngừa các lỗi phân quyền cũng như hạn chế lỗ hổng bảo mật khi triển khai cơ sở dữ liệu trên môi trường thực tế.

    Bước 1: Cài đặt PostgreSQL trên Ubuntu bằng apt

    Ubuntu 20.04 mặc định đã đưa PostgreSQL vào kho phần mềm của hệ điều hành, nên bạn có thể cài đặt trực tiếp bằng công cụ quản lý gói apt mà không cần cấu hình thêm gì. Nếu chưa quen thao tác trên terminal, bạn nên xem qua bộ lệnh Linux cơ bản để thao tác mượt hơn.

    Cài Đặt PostgreSQL Trên Ubuntu

    Đầu tiên, làm mới chỉ mục gói cục bộ của máy chủ:

    sudo apt update

    Sau đó, cài gói Postgres cùng gói -contrib – gói này bổ sung thêm một số tiện ích và chức năng hỗ trợ:

    sudo apt install postgresql postgresql-contrib

    Sau khi cài đặt xong, phần mềm đã sẵn sàng và được vận hành như một dịch vụ trên hệ thống. Ở bước tiếp theo, chúng ta sẽ tìm hiểu cách PostgreSQL quản lý người dùng và cơ sở dữ liệu trước khi đăng nhập vào hệ quản trị này.

    Bước 2: Làm việc với Roles và Databases trong PostgreSQL

    Mặc định, PostgreSQL dùng khái niệm gọi là “roles” (vai trò) để xử lý xác thực và phân quyền. Roles có phần giống các tài khoản kiểu Unix, nhưng Postgres không phân biệt giữa user và role thông thường mà dùng khái niệm linh hoạt hơn. Nếu bạn đã từng làm việc với database trên các hệ quản trị khác, hãy lưu ý cách vận hành của PostgreSQL ở phần này vì nó khác biệt khá rõ.

    Khi cài đặt, Postgres được cấu hình để dùng peer authentication, nghĩa là gắn role PostgreSQL với một tài khoản hệ thống Unix/Linux trùng tên. Cụ thể: một role tên “sammy” chỉ có thể đăng nhập nếu máy chủ tồn tại tài khoản Linux tên “sammy”. Quy trình cài đặt cũng tạo sẵn tài khoản hệ thống tên postgres, gắn với role mặc định postgres.

    Để dùng Postgres, bạn sẽ đăng nhập vào tài khoản này:

    sudo -i -u postgres

    Giờ bạn có thể truy cập Postgres prompt ngay lập tức bằng lệnh:

    psql

    Lệnh này sẽ đưa bạn vào PostgreSQL prompt, nơi bạn có thể tương tác trực tiếp với hệ quản trị cơ sở dữ liệu. Để thoát khỏi PostgreSQL prompt, gõ:

    \q

    Lệnh trên đưa bạn về command prompt của tài khoản Linux postgres. Để quay lại user hệ thống thông thường của mình, gõ exit. Ngoài ra, bạn cũng có thể chạy lệnh Postgres trực tiếp bằng sudo mà không cần chuyển tài khoản, bằng cách mở prompt như sau:

    sudo -u postgres psql

    Bước 3: Tạo role mới trong PostgreSQL

    Tại thời điểm này, hệ thống chỉ có role postgres được cấu hình. Bạn có thể tạo role mới từ dòng lệnh bằng tiện ích createuser – đây là cách chuẩn để tạo user trong SQL phía PostgreSQL mà không cần gõ câu lệnh tạo thủ công. Cờ --interactive sẽ hỏi tên role mới và hỏi xem role đó có được cấp quyền superuser hay không.

    Nếu bạn đang đăng nhập bằng tài khoản postgres, gõ lệnh sau để tạo user mới:

    createuser –interactive

    Nếu muốn dùng sudo cho từng lệnh mà không chuyển tài khoản, gõ:

    sudo -u postgres createuser –interactive

    Script sẽ hỏi một số lựa chọn và dựa vào câu trả lời của bạn, thực thi đúng các lệnh Postgres để tạo user theo yêu cầu. Ví dụ:

    Enter name of role to add: sammy
    Shall the new role be a superuser? (y/n) y

    Bạn có thể kiểm soát nhiều hơn bằng cách truyền thêm các cờ bổ sung; xem danh sách tùy chọn qua trang hướng dẫn:

    man createuser

    Lúc này hệ thống đã có một role mới, nhưng role này chưa có database riêng để làm việc. Bước tiếp theo sẽ xử lý phần đó.

    Bước 4: Tạo database mới trong PostgreSQL

    Role sammy vừa tạo vẫn chưa có database, nên bạn cần tạo một database để role này có không gian làm việc. Lệnh dùng để tạo database là createdb, tương tự như cách tạo role ở trên.

    Nếu bạn đang đăng nhập bằng tài khoản postgres, tạo database tên sammy bằng lệnh:

    createdb sammy

    Nếu bạn muốn dùng sudo cho từng lệnh mà không cần chuyển tài khoản, gõ:

    sudo -u postgres createdb sammy

    Vậy là role và database cùng tên đã sẵn sàng. Bước kế tiếp sẽ hướng dẫn cách đăng nhập vào Postgres prompt bằng chính role này.

    Bước 5: Mở Postgres prompt với role mới

    Để đăng nhập bằng cơ chế xác thực peer, bạn cần một tài khoản Linux trùng tên với role PostgreSQL và database vừa tạo. Nếu chưa có user Linux tương ứng, hãy tạo một tài khoản bằng lệnh adduser. Lưu ý bạn phải chạy lệnh này từ tài khoản không phải root nhưng có quyền sudo (nghĩa là không phải đăng nhập bằng user postgres):

    sudo adduser sammy

    Khi tài khoản mới đã sẵn sàng, bạn có thể chuyển sang tài khoản đó và kết nối vào database:

    sudo -i -u sammy
    psql

    Hoặc làm gọn trong một dòng:

    sudo -u sammy psql

    Lệnh này sẽ tự động đăng nhập bạn vào hệ thống. Nếu muốn kết nối tới một database khác, bạn chỉ định tên database như sau:

    psql -d postgres

    Sau khi đăng nhập, kiểm tra thông tin kết nối hiện tại bằng lệnh:

    \conninfo

    You are connected to database "sammy" as user "sammy" via socket in "/var/run/postgresql" at port "5432".

    Cách này rất hữu ích khi bạn cần kết nối tới các database không phải mặc định. Đến đây, phần cấu hình account và database đã hoàn tất – bạn có thể bắt đầu thực hành với bảng dữ liệu thực tế.

    Thuê VPS giá rẻ

    CPU Intel Gold, SSD NVMe U.2, giá từ 50K/tháng

    VPS cấu hình vừa đủ – làm lab PostgreSQL không tốn kém

    Bạn vừa cài PostgreSQL chỉ cần một máy chủ Ubuntu ổn định, quyền root đầy đủ và chi phí thấp để thực hành lâu dài. VPS giá rẻ của Fast Byte hỗ trợ cài đặt Ubuntu 20.04, ổ SSD NVMe U.2 giúp phản hồi truy vấn nhanh và CPU Intel Gold đủ dùng cho database thử nghiệm hoặc ứng dụng nhỏ. Chọn gói vừa sức, tiết kiệm ngân sách mà vẫn có môi trường riêng để luyện tập toàn bộ lệnh trong bài.

    Tham khảo VPS giá rẻ

    Bước 6: Tạo bảng trong PostgreSQL

    Bây giờ bạn đã biết cách kết nối vào hệ thống PostgreSQL, có thể bắt đầu học các tác vụ quản trị cơ bản. Cú pháp tổng quát để tạo bảng như sau:

    CREATE TABLE table_name (
        column_name1 col_type (field_length) column_constraints,
        column_name2 col_type (field_length) column_constraints,
        column_name3 col_type (field_length) column_constraints
    );

    Các lệnh này đặt tên cho bảng, đồng thời định nghĩa các cột, kiểu dữ liệu của cột, độ dài tối đa của trường dữ liệu và các ràng buộc (constraints) tùy chọn cho từng cột. Để minh họa, hãy tạo bảng sau:

    CREATE TABLE playground (
        equip_id serial PRIMARY KEY,
        type varchar (50) NOT NULL,
        color varchar (25) NOT NULL,
        location varchar(25) check (location in ('north', 'south', 'west', 'east', 'northeast', 'southeast', 'southwest', 'northwest')),
        install_date date
    );

    Các lệnh trên tạo bảng quản lý thiết bị sân chơi với các đặc điểm đáng chú ý sau:

    • equip_id: Kiểu serial – số nguyên tự tăng, được khai báo là PRIMARY KEY (khóa chính) của bảng.
    • type và color: Hai cột kiểu varchar với độ dài tối đa lần lượt 50 và 25, đều có ràng buộc NOT NULL – không được để trống.
    • location: Cột varchar(25) kèm ràng buộc check, chỉ cho phép giá trị là một trong tám hướng: north, south, west, east, northeast, southeast, southwest, northwest.
    • install_date: Cột kiểu date, ghi nhận ngày lắp đặt thiết bị.
    • Ràng buộc cấp bảng: Với bảng playground, ta chưa thêm ràng buộc ở cấp bảng, tuy nhiên bạn hoàn toàn có thể thêm nếu muốn.

    Để kiểm tra bảng vừa tạo, dùng lệnh \d – lệnh này hiển thị toàn bộ các quan hệ (relation) bao gồm bảng, sequence và index:

    \d

            List of relations
     Schema |    Name    | Type  |  Owner   
    --------+------------+-------+----------
     public | playground | table | postgres
    (1 row)

    Bảng playground đã xuất hiện ở đây, bên cạnh đó còn có một đối tượng tên playground_pkey – đây là ràng buộc (constraint) mà PostgreSQL tự sinh ra phục vụ kiểu serial. Nếu chỉ muốn liệt kê bảng, dùng lệnh:

    \dt

             List of relations
     Schema |    Name    | Type  |  Owner   
    --------+------------+-------+----------
     public | playground | table | postgres
    (1 row)

    Bước 7: Thêm, truy vấn và xóa dữ liệu trong bảng

    Đã có bảng, giờ bạn có thể chèn dữ liệu vào. Ví dụ dưới đây thêm một chiếc cầu trượt (slide) và một chiếc xích đu (swing): gọi tên bảng muốn thêm dữ liệu, liệt kê tên cột, sau đó cung cấp dữ liệu cho từng cột:

    INSERT INTO playground (type, color, location, install_date) VALUES (‘slide’, ‘blue’, ‘south’, ‘2017-04-28’);
    INSERT INTO playground (type, color, location, install_date) VALUES (‘swing’, ‘yellow’, ‘northwest’, ‘2018-08-16’);

    Có một vài lỗi phổ biến bạn cần tránh. Thứ nhất, không cần bọc tên cột và giá trị trong dấu ngoặc kép – tên cột và giá trị như trên là đủ. Thứ hai, đừng quên dấu chấm phẩy ở cuối mỗi câu lệnh. Sau khi thêm dữ liệu, truy xuất lại toàn bộ thông tin bằng lệnh:

    SELECT * FROM playground;

     type  | color  | location  | install_date 
    -------+--------+-----------+--------------
     slide | blue   | south     | 2017-04-28
     swing | yellow | northwest | 2018-08-16
    (2 rows)

    Bạn có thể thấy cột equip_id đã được điền tự động và toàn bộ dữ liệu khác được tổ chức đúng như thiết kế. Nếu chiếc cầu trượt bị hỏng và bạn phải loại bỏ nó khỏi danh sách, hãy xóa dòng dữ liệu tương ứng bằng lệnh:

    DELETE FROM playground WHERE type = ‘slide’;

    Truy vấn lại bảng để kiểm tra:

    SELECT * FROM playground;

     type  | color  | location  | install_date 
    -------+--------+-----------+--------------
     swing | yellow | northwest | 2018-08-16
    (1 row)

    Bước 8: Thêm và xóa cột trong bảng

    Nếu nhu cầu thay đổi và bạn cần theo dõi thêm thông tin như ngày bảo trì gần nhất của thiết bị, bạn có thể thêm cột mới vào bảng hiện có bằng lệnh ALTER TABLE:

    ALTER TABLE playground ADD last_maint date;

    Truy vấn lại thông tin bảng, bạn sẽ thấy cột mới đã được thêm vào (nhưng chưa có dữ liệu nào được nhập):

    SELECT * FROM playground;

     type  | color  | location  | install_date | last_maint 
    -------+--------+-----------+--------------+------------
     swing | yellow | northwest | 2018-08-16   | 
    (1 row)

    Khi không cần nữa, bạn xóa cột bằng cú pháp đối xứng:

    ALTER TABLE playground DROP last_maint;

    Lệnh này xóa cột last_maint cùng toàn bộ dữ liệu nằm trong nó, nhưng giữ nguyên mọi dữ liệu khác của bảng. Đây là thao tác đáng nhớ nếu bạn cần điều chỉnh cấu trúc bảng mà không muốn tạo lại từ đầu.

    Bước 9: Xóa bảng trong PostgreSQL

    Khi muốn xóa hẳn một bảng, bạn dùng lệnh DROP TABLE. Trước khi thực hiện, hãy chắc chắn bạn đã sao lưu (backup) dữ liệu VPS nếu trong bảng còn giá trị cần giữ, vì thao tác này không thể hoàn tác. Xóa bảng playground bằng lệnh:

    DROP TABLE playground;

    Lệnh này xóa bảng cùng toàn bộ dữ liệu bên trong. Xác nhận bảng đã bị xóa bằng cách liệt kê lại:

    \dt

    Did not find any relations.

    Kết quả “Did not find any relations” xác nhận bảng đã được gỡ bỏ hoàn toàn khỏi database.

    Tổng hợp lệnh PostgreSQL thường dùng trong bài

    Toàn bộ hướng dẫn cài đặt và sử dụng PostgreSQL trên Ubuntu phía trên xoay quanh một nhóm lệnh lặp lại liên tục. Bảng dưới đây tổng hợp lại để bạn tra cứu nhanh khi thực hành:

    Lệnh Chức năng
    sudo apt install postgresql postgresql-contrib Cài PostgreSQL cùng các tiện ích bổ sung trên Ubuntu 20.04.
    sudo -i -u postgres → psql Chuyển sang tài khoản postgres và mở PostgreSQL prompt.
    \q Thoát khỏi PostgreSQL prompt.
    sudo -u postgres createuser –interactive Tạo role mới, hệ thống sẽ hỏi tên role và quyền superuser.
    sudo -u postgres createdb tên_db Tạo database mới.
    \conninfo Hiển thị thông tin kết nối hiện tại (database, user, port).
    \d / \dt Liệt kê các quan hệ (bảng, sequence, index) / chỉ liệt kê bảng.
    CREATE TABLE … Tạo bảng mới với cột, kiểu dữ liệu và ràng buộc.
    INSERT INTO … VALUES … Thêm dòng dữ liệu vào bảng.
    SELECT * FROM … Truy vấn dữ liệu trong bảng.
    DELETE FROM … WHERE … Xóa dòng dữ liệu thỏa điều kiện.
    ALTER TABLE … ADD / DROP Thêm hoặc xóa cột trong bảng.
    DROP TABLE … Xóa hẳn bảng cùng toàn bộ dữ liệu.

    Các sự cố thường gặp và cách khắc phục lỗi PostgreSQL trên Ubuntu

    Trong quá trình vận hành, bạn sẽ bắt gặp một số thông báo lỗi lặp lại nhiều lần. Tin tốt là hầu hết đều có nguyên nhân rõ ràng và cách xử lý nhanh. Bảng dưới đây tóm tắt các lỗi phổ biến nhất khi chạy PostgreSQL trên Ubuntu 20.04:

    Thông báo / hiện tượng Nguyên nhân thường gặp Cách xử lý nhanh
    Peer authentication failed for user “postgres” User Linux hiện tại không có role trùng tên. Chạy lệnh sudo -u postgres psql.
    FATAL: role “sammy” does not exist Chưa tạo role tương ứng. Chạy createuser --interactive.
    FATAL: database “sammy” does not exist Database chưa được tạo. Chạy createdb sammy.
    Connection refused / không kết nối được cổng 5432 Dịch vụ PostgreSQL chưa chạy hoặc dừng đột ngột. Kiểm tra rồi khởi động lại dịch vụ.
    Password authentication failed Sai mật khẩu hoặc phương thức xác thực trong pg_hba.conf không khớp. Đổi mật khẩu role, rà soát pg_hba.conf.
    Dịch vụ không khởi động sau khi sửa cấu hình Lỗi cú pháp trong postgresql.conf. Đọc log để tìm dòng sai và sửa lại.

    Kiểm tra và khởi động lại dịch vụ PostgreSQL

    Khi không kết nối được vào database, việc đầu tiên là xem trạng thái dịch vụ:

    sudo systemctl status postgresql

    Nếu dịch vụ đang “inactive” hoặc “failed”, hãy khởi động lại:

    sudo systemctl start postgresql

    Để xác nhận PostgreSQL đang lắng nghe trên cổng 5432, dùng lệnh ss trong Linux để kiểm tra cổng và kết nối:

    ss -ltnp | grep 5432

    Đọc log khi PostgreSQL gặp lỗi

    Log là nguồn thông tin quý giá nhất khi xử lý sự cố. Trên Ubuntu 20.04, log của PostgreSQL 12 nằm tại /var/log/postgresql/postgresql-12-main.log. Xem 50 dòng gần nhất bằng lệnh:

    sudo tail -n 50 /var/log/postgresql/postgresql-12-main.log

    Lỗi khi kết nối tới PostgreSQL từ máy khác

    Mặc định PostgreSQL chỉ lắng nghe kết nối nội bộ (localhost). Nếu ứng dụng ở máy khác cần truy cập, bạn phải mở file /etc/postgresql/12/main/postgresql.conf, đổi listen_addresses thành '*', đồng thời thêm rule host tương ứng vào file pg_hba.conf cùng thư mục, rồi restart dịch vụ.

    Đừng quên mở cổng 5432 trên tường lửa bằng cách tham khảo hướng dẫn thiết lập tường lửa UFW trên Ubuntu và cách mở port trên VPS. Nếu sau khi xử lý máy chủ vẫn chậm hoặc treo, hãy xem quy trình xử lý VPS đầy tài nguyên vì nguyên nhân có thể nằm ở tầng hạ tầng chứ không phải PostgreSQL.

    Câu hỏi thường gặp (FAQ)

    Nên chọn PostgreSQL hay MySQL cho dự án của mình?

    Cả hai đều là hệ quản trị cơ sở dữ liệu quan hệ, nhưng PostgreSQL cung cấp nhiều kiểu dữ liệu và ràng buộc nâng cao hơn (như serial, check constraint bạn thấy trong bài), phù hợp khi cần tính chuẩn và linh hoạt. Nếu bạn đang cân nhắc giữa hai hệ này, hãy đọc bài so sánh về MySQL để hiểu rõ hơn ưu nhược điểm của từng lựa chọn trước khi quyết định.

    Vì sao phải tạo user Linux trùng tên với role PostgreSQL?

    Vì mặc định Postgres dùng peer authentication, gắn trực tiếp role với tài khoản hệ thống cùng tên. Đây chính là lý do ở Bước 5 bạn phải chạy adduser sammy trước khi đăng nhập bằng role sammy. Nếu không tạo user Linux tương ứng, việc đăng nhập bằng role đó qua cơ chế mặc định sẽ không diễn ra như mong đợi.

    Làm sao liệt kê toàn bộ database đang có trên máy chủ?

    Trong PostgreSQL prompt, dùng lệnh meta \l để xem danh sách toàn bộ database. Tương tự, \dt liệt kê bảng và \conninfo hiển thị thông tin kết nối – các lệnh này được dùng xuyên suốt trong bài hướng dẫn ở trên.

    Có nên chạy PostgreSQL trên VPS giá rẻ không?

    Hoàn toàn có thể cho nhu cầu học tập, phát triển và ứng dụng quy mô nhỏ. Điều quan trọng là chọn cấu hình hợp lý: ưu tiên ổ SSD tốc độ cao để truy vấn nhanh và RAM vừa đủ cho workload thực tế. Với môi trường sản xuất, bạn nên giám sát tài nguyên thường xuyên và lên kế hoạch mở rộng khi dữ liệu tăng lên.

    Qua bài viết này, bạn đã hoàn thành trọn bộ quy trình cài đặt và sử dụng PostgreSQL trên Ubuntu: cài phần mềm bằng apt, nắm cơ chế roles – databases, tạo role và database riêng, đăng nhập bằng role mới, rồi thực hành đầy đủ các thao tác CREATE TABLE, INSERT, SELECT, DELETE, ALTER TABLE và DROP TABLE.

    Ba điều quan trọng cần ghi nhớ: PostgreSQL quản lý quyền bằng role trùng tên user Linux, dấu chấm phẩy kết thúc mọi câu lệnh SQL, và luôn kiểm tra lại kết quả bằng \d, \dt sau mỗi thao tác. Khi cần một môi trường thực hành riêng tư và ổn định, đừng ngần ngại khởi động cùng một chiếc VPS cấu hình vừa đủ để đi tiếp từ cơ bản đến nâng cao.

    Cần một VPS giá rẻ để bắt đầu?

    Chọn cấu hình vừa đủ nhu cầu, ưu tiên chi phí dễ tiếp cận và khả năng quản trị riêng.

    Xem bảng giá VPS

    Lưu ý quan trọng: Nội dung bài viết chỉ mang tính tham khảo. Các lệnh và cấu hình có thể thay đổi tùy theo phiên bản hệ điều hành (Ubuntu 20.04 hoặc mới hơn), phiên bản PostgreSQL và môi trường thực tế của bạn. Trước khi áp dụng cho máy chủ đang chạy thật, bạn nên kiểm thử trên môi trường thử nghiệm, sao lưu đầy đủ dữ liệu và tự đánh giá rủi ro liên quan. Fast Byte không chịu trách nhiệm cho các sự cố phát sinh từ việc thực hiện lệnh trong bài trên hệ thống production.
  • Hướng Dẫn Lệnh ss Trong Linux – Kiểm Tra Cổng & Kết Nối

    Hướng Dẫn Lệnh ss Trong Linux – Kiểm Tra Cổng & Kết Nối

    Lệnh ss (socket statistics) là tiện ích dòng lệnh tiêu chuẩn trên Linux giúp quản trị viên kiểm tra cổng dịch vụ đang mở, theo dõi kết nối mạng và xác định chính xác tiến trình nào đang chiếm dụng tài nguyên socket. Trong quá trình vận hành máy chủ, việc gặp lỗi xung đột cổng khiến Nginx, Apache không thể khởi động hoặc cần rà soát các cổng dịch vụ mở ra bên ngoài để bảo vệ hệ thống là tình huống xảy ra thường xuyên. Tại ThueVPSGiaRe.vn, môi trường máy chủ ảo luôn cung cấp toàn quyền root để bạn làm chủ hoàn toàn các công cụ phân tích mạng này.

    Lệnh ss trong Linux là gì? Nguyên lý và lý do thay thế netstat

    Lệnh ss là viết tắt của socket statistics, một công cụ phân tích mạng thuộc bộ tiện ích iproute2 được tích hợp mặc định trên các bản phân phối Linux hiện đại như Ubuntu, Debian, CentOS Stream và AlmaLinux. Chức năng chính của ss là trích xuất thông tin chi tiết về các socket mạng bao gồm kết nối TCP, UDP, DCCP, RAW và UNIX domain socket.

    Trước đây, công cụ netstat thuộc gói net-tools là lựa chọn quen thuộc. Tuy nhiên, netstat thu thập dữ liệu bằng cách quét tuần tự qua các tệp tin trong thư mục ảo /proc/net/. Trên các máy chủ phục vụ lượng truy cập lớn với hàng chục nghìn kết nối đồng thời, việc đọc file văn bản này gây nghẽn I/O và phản hồi rất chậm.

    Ngược lại, lệnh ss giao tiếp trực tiếp với nhân Linux thông qua giao thức netlink và module sock_diag (hoặc tcp_diag), giúp thu thập trạng thái socket ở cấp độ kernel gần như tức thời.

    Tiêu chí kỹ thuật Công cụ netstat (Cũ) Lệnh ss (Hiện đại)
    Cơ chế lấy dữ liệu Đọc và phân tích chuỗi từ /proc/net/* Giao tiếp nhị phân trực tiếp qua Netlink/sock_diag
    Hiệu năng xử lý Chậm khi có hàng chục nghìn kết nối mở Cực nhanh, tiêu tốn rất ít CPU và tài nguyên
    Khả năng lọc (Filtering) Hạn chế, phải kết hợp grep, awk, sed Tích hợp bộ lọc biểu thức nội tại theo state, IP, port
    Tình trạng hỗ trợ Bị xem là lỗi thời (deprecated) ở nhiều distro Tiêu chuẩn mặc định trong gói iproute2

    Khi bạn mới khởi tạo môi trường trên một gói thuê VPS giá rẻ để cấu hình web server, việc sử dụng thành thạo lệnh ss sẽ giúp bạn chẩn đoán nhanh sự cố dịch vụ mạng mà không cần cài thêm các gói tiện ích cồng kềnh.

    lệnh ss

    Các tùy chọn quan trọng của lệnh ss và cách đọc output chi tiết

    Lệnh ss sử dụng cú pháp chung là ss [tùy_chọn] [bộ_lọc]. Mỗi cờ (flag) đảm nhận việc hiển thị nhóm dữ liệu cụ thể. Nắm rõ từng ký tự viết tắt giúp bạn dễ dàng kết hợp chúng khi xử lý sự cố.

    • -t (TCP): Chỉ hiển thị các socket thuộc giao thức TCP.
    • -u (UDP): Chỉ hiển thị các socket thuộc giao thức UDP.
    • -l (Listening): Lọc ra các cổng đang ở trạng thái lắng nghe (LISTEN). Theo mặc định nếu không truyền cờ này, ss sẽ bỏ qua các cổng listening và chỉ in ra các kết nối đã thiết lập.
    • -n (Numeric): Hiển thị cổng và địa chỉ dưới dạng số thay vì cố gắng phân giải thành tên dịch vụ (ví dụ hiện số 22 thay vì phân giải thành chữ ssh, hiện số 80 thay vì http). Tùy chọn này giúp câu lệnh chạy tức thì mà không bị trễ do DNS lookup.
    • -p (Process): Hiển thị tên tiến trình và mã định danh tiến trình (PID) đang gắn với socket đó.
    • -a (All): Hiển thị tất cả socket gồm cả listening và non-listening (established, time_wait, close_wait).
    • -s (Summary): Trích xuất báo cáo thống kê tổng quan các loại socket đang hoạt động trên hệ thống.

    Kiểm tra cổng đang mở với tổ hợp ss -tuln

    Đây là câu lệnh được sử dụng với tần suất cao nhất khi kiểm tra các dịch vụ nền đang chạy trên VPS. Lệnh này liệt kê toàn bộ các cổng TCP và UDP đang mở lắng nghe mà không tra cứu tên phân giải:

    ss -tuln

    Kiểm tra cổng đang mở với tổ hợp ss -tuln

    Một kết quả mẫu thông thường sẽ xuất hiện như sau trên màn hình terminal:

    Netid  State   Recv-Q  Send-Q     Local Address:Port      Peer Address:Port
    udp    UNCONN  0       0                0.0.0.0:68             0.0.0.0:*
    tcp    LISTEN  0       128              0.0.0.0:22             0.0.0.0:*
    tcp    LISTEN  0       511              0.0.0.0:80             0.0.0.0:*
    tcp    LISTEN  0       128            127.0.0.1:3306           0.0.0.0:*
    tcp    LISTEN  0       128                 [::]:22                [::]:*

    Ý nghĩa chi tiết của từng cột thông số:

    • Netid: Định danh loại kết nối (thường là tcp, udp, u_str với unix socket).
    • State: Trạng thái kết nối. Đối với socket UDP không duy trì phiên, trạng thái thường hiển thị là UNCONN (Unconnected). Với TCP, cổng đang chờ đón client sẽ có trạng thái LISTEN.
    • Recv-Q (Receive Queue): Đối với socket ở trạng thái LISTEN, đây là số lượng kết nối đang chờ trong backlog queue mà ứng dụng chưa kịp gọi hàm accept(). Nếu số này tăng cao liên tục, dịch vụ đang bị quá tải xử lý.
    • Send-Q (Send Queue): Đối với socket LISTEN, giá trị này đại diện cho kích thước tối đa của backlog queue do tiến trình thiết lập.
    • Local Address:Port: Địa chỉ IP nội bộ và số cổng dịch vụ lắng nghe. 0.0.0.0:80 biểu thị dịch vụ đang lắng nghe trên tất cả card mạng IPv4. Trong khi đó, 127.0.0.1:3306 chỉ chấp nhận kết nối nội bộ từ chính máy chủ này (loopback), người bên ngoài không thể kết nối trực tiếp.
    • Peer Address:Port: Địa chỉ IP và cổng phía đối tác. Đối với các socket đang lắng nghe, cột này luôn hiển thị *:* hoặc 0.0.0.0:* vì chưa gắn kết với client cụ thể nào.

    Xác định Process sở hữu cổng với sudo ss -tulnp

    Để biết chính xác ứng dụng nào đang mở cổng, bạn thêm tùy chọn -p. Bạn bắt buộc phải chạy lệnh này với quyền sudo hoặc user root. Nếu không có quyền root, Linux sẽ ẩn toàn bộ thông tin tiến trình thuộc về các user khác vì lý do bảo mật phân quyền.

    sudo ss -tulnp

    Xác định Process sở hữu cổng với sudo ss -tulnp

    Khi có quyền quản trị, cột bổ sung users sẽ xuất hiện ở cuối:

    Netid  State   Recv-Q  Send-Q  Local Address:Port   Peer Address:Port  Process
    tcp    LISTEN  0       128           0.0.0.0:22          0.0.0.0:*      users:(("sshd",pid=842,fd=3))
    tcp    LISTEN  0       511           0.0.0.0:80          0.0.0.0:*      users:(("nginx",pid=1234,fd=6),("nginx",pid=1235,fd=6))
    tcp    LISTEN  0       128         127.0.0.1:3306        0.0.0.0:*      users:(("mysqld",pid=912,fd=21))

    Dữ liệu users:(("nginx",pid=1234,fd=6)) cho biết tiến trình có tên nhị phân là nginx, mã PID là 1234 và đang nắm giữ file descriptor số 6. Từ mã PID này, bạn có thể dễ dàng quản lý tiến trình hoặc tra cứu sâu hơn qua systemctl hoặc lệnh ps.

    FULL ROOT ACCESS

    Giá Chỉ Từ 50K/tháng

    NVMe U.2 • Intel Gold • 100% Quyền Root

    Toàn quyền quản trị – Triển khai Website, Node.js & Docker dễ dàng

    Nếu bạn đang đau đầu vì Shared Hosting chặn port tùy chỉnh, không cho chạy Docker hay không thể can thiệp file cấu hình Nginx/Apache, đã đến lúc nâng cấp. Với mức giá tương đương một gói hosting rẻ nhất, VPS tại ThueVPSGiaRe.vn trao cho bạn một Web Server riêng biệt 100%: toàn quyền mở port, cài đặt bất kỳ công nghệ nào và chịu tải hàng nghìn kết nối đồng thời cực kỳ mượt mà.

    Thuê VPS Giá Rẻ Ngay (Chỉ 50K/tháng) →

    Đánh giá tải socket nhanh với ss -s

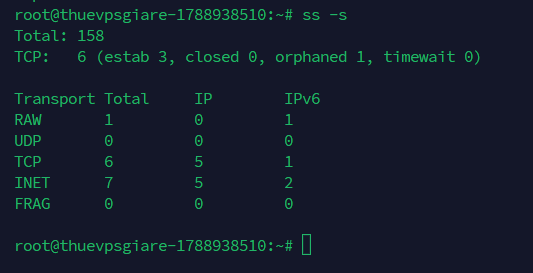
    Khi nghi ngờ hệ thống bị tràn bảng theo dõi socket do bị tấn công SYN Flood hoặc có quá nhiều kết nối rác chưa giải phóng, lệnh ss -s sẽ in ra báo cáo tổng hợp tình trạng:

    ss -s

    Đánh giá tải socket nhanh với ss -s

    Kết quả hiển thị tương tự:

    Total: 198
    TCP:   18 (estab 3, closed 9, orphaned 0, timewait 4)
    
    Transport Total     IP        IPv6
    RAW	  0         0         0        
    UDP	  2         2         0        
    TCP	  9         7         2        
    INET	  11        9         2        
    FRAG	  0         0         0

    Dựa vào dòng TCP: 18 (estab 3, closed 9, orphaned 0, timewait 4), bạn sẽ nắm được ngay có bao nhiêu socket đang trong trạng thái ESTABLISHED (kết nối thực sự đang truyền tải dữ liệu) và bao nhiêu socket đang kẹt ở TIME_WAIT.

    Kỹ thuật lọc kết nối chuyên sâu với lệnh ss trên Linux

    Điểm vượt trội nhất của lệnh ss so với các công cụ cũ là khả năng lọc kết nối bằng biểu thức logic trực tiếp ngay trong tham số mà không cần thông qua đường ống (pipe) sang grep hay awk.

    Lọc theo trạng thái kết nối TCP (State Filter)

    Bạn có thể chỉ định chính xác trạng thái của socket theo chuẩn TCP lifecycle như: established, syn-sent, syn-recv, fin-wait-1, time-wait, close-wait, hoặc nhóm trạng thái connected, bucket.

    # Liệt kê tất cả kết nối TCP đang mở giao tiếp
    ss -tn state established
    
    # Liệt kê các kết nối đang ở trạng thái TIME_WAIT
    ss -tn state time-wait

    Lọc theo trạng thái kết nối TCP (State Filter)

    Sau khi tìm hiểu cách đăng nhập VPS trên máy tính qua SSH, chạy lệnh trên sẽ hiển thị ngay kết nối SSH từ địa chỉ IP mạng nhà bạn tới cổng 22 của máy chủ ảo.

    Lọc theo địa chỉ IP và số hiệu cổng (Port & IP Filtering)

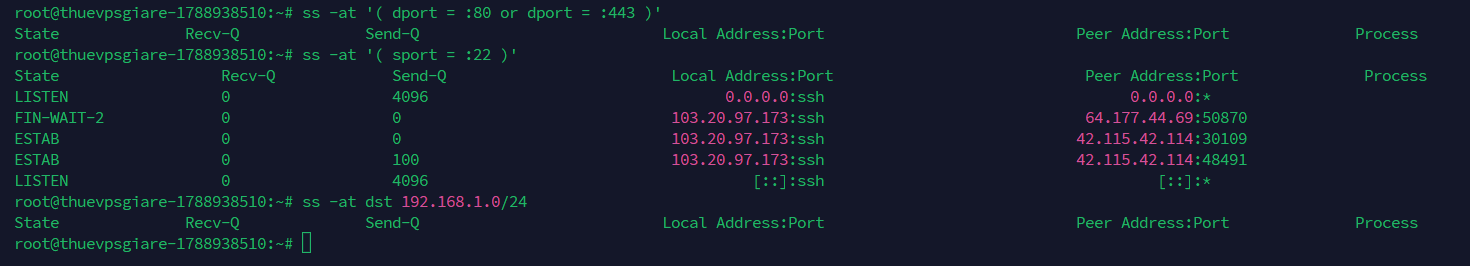
    Cú pháp bộ lọc của lệnh ss hỗ trợ các trường sport (source port – cổng nguồn) và dport (destination port – cổng đích), kết hợp với các toán tử so sánh như ==, !=, <, >, <=, >=.

    # Lọc các kết nối có đích đến là cổng HTTP (80) hoặc HTTPS (443)
    ss -at '( dport = :80 or dport = :443 )'
    
    # Lọc tất cả kết nối đang bắt nguồn từ cổng 22
    ss -at '( sport = :22 )'
    
    # Lọc kết nối TCP từ một dải mạng cụ thể
    ss -at dst 192.168.1.0/24

    Lọc theo địa chỉ IP và số hiệu cổng (Port & IP Filtering)

    Nếu bạn đang chạy ứng dụng nặng cần xử lý nhiều tác vụ đồng thời hoặc muốn nắm rõ VPS treo tool cần cấu hình gì để không cạn kiệt tài nguyên mạng, tính năng lọc theo dport và sport này sẽ hỗ trợ bạn kiểm đếm lưu lượng các socket đang mở của từng luồng tự động.

    ⚠ Lưu ý về cú pháp khi dùng toán tử trong Bash:

    Khi dùng dấu ngoặc đơn hoặc dấu hai chấm trong bộ lọc của lệnh ss, hãy luôn bọc toàn bộ biểu thức trong dấu nháy đơn ' ' hoặc nháy kép " ". Nếu không có dấu nháy, trình thông dịch Bash sẽ hiểu nhầm dấu ngoặc là subshell và báo lỗi cú pháp.

    Thuê VPS giá rẻ

    Port mạng 100 Mbps, Băng thông không giới hạn

    Trải nghiệm hạ tầng mạng tốc độ cao tại Fast Byte

    Dù bạn sử dụng VPS để chạy test ứng dụng, lập trình hay làm việc với cơ sở dữ liệu, Fast Byte cam kết mang lại đường truyền ổn định tại trung tâm dữ liệu tiêu chuẩn. Toàn bộ máy chủ đi kèm IPv4 riêng tĩnh, mở sẵn các cổng cần thiết để bạn chủ động cấu hình tường lửa.

    Xem hướng dẫn đăng ký VPS

    Hướng dẫn xử lý sự cố mạng và xung đột port bằng lệnh ss

    Một trong những tình huống hay gặp nhất khi cài đặt ứng dụng web là lỗi Bind for 0.0.0.0:80 failed: port is already allocated hoặc nginx: [emerg] bind() to 0.0.0.0:80 failed (98: Address already in use). Dưới đây là quy trình xử lý sự cố chuẩn gồm 4 bước chẩn đoán và khắc phục.

    Bước 1: Xác định cổng bị chiếm dụng:

    Chạy lệnh ss kết hợp grep để kiểm tra cổng mục tiêu (ví dụ cổng 80):

    sudo ss -tulnp | grep :80

    Bước 2: Tìm PID và tên tiến trình gây xung đột:

    Kết quả trả về cho thấy tiến trình Apache (apache2 hoặc httpd) đang chạy ngầm với PID 3456:

    tcp   LISTEN   0   511   0.0.0.0:80   0.0.0.0:*   users:(("apache2",pid=3456,fd=4))

    Bước 3: Dừng dịch vụ hoặc chấm dứt tiến trình:

    Nếu đó là dịch vụ hệ thống được quản lý bởi systemd, ưu tiên dừng bằng lệnh:

    sudo systemctl stop apache2
    # Hoặc nếu là tiến trình chạy độc lập bị treo:
    sudo kill -15 3456

    Bước 4: Xác minh lại trạng thái cổng:

    Chạy lại sudo ss -tulnp | grep :80. Nếu terminal không trả về dòng nào, cổng 80 đã hoàn toàn được giải phóng và sẵn sàng cho web server mới của bạn.

    Đối với những nhà phát triển đang triển khai cấu hình VPS cho Laravel sử dụng kết hợp Nginx làm reverse proxy và PHP-FPM, việc sử dụng lệnh ss để kiểm tra cổng socket UNIX nội bộ (như /run/php/php8.2-fpm.sock) hoặc port 9000 là kỹ năng bắt buộc để bảo đảm ứng dụng không bị lỗi 502 Bad Gateway. Bạn có thể kiểm tra Unix socket bằng lệnh ss -xl | grep php.

    Nếu bạn chạy các tiến trình nền lâu dài hoặc cần treo bot, hãy tham khảo thêm bài viết hướng dẫn sử dụng lệnh Screen trong Linux để giữ phiên làm việc liên tục mà không bị ngắt kết nối mạng khi đóng terminal.

    Checklist kiểm tra an ninh cổng dịch vụ trên máy chủ Linux

    Bề mặt tấn công mạng của máy chủ phụ thuộc trực tiếp vào số lượng cổng mở ra Internet công cộng. Hãy thực hiện kiểm tra định kỳ theo quy trình sau:

    • Rà soát cổng lắng nghe công khai: Chạy lệnh sudo ss -tulnp để quét toàn diện. Chú ý các dòng có Local Address là 0.0.0.0 hoặc [::] vì đây là các cổng cho phép mọi dải IP bên ngoài kết nối tới.
    • Cô lập các dịch vụ nội bộ về Localhost: Các dịch vụ chỉ phục vụ nội bộ máy chủ như MySQL, PostgreSQL, Redis, Memcached tuyệt đối không để lắng nghe trên 0.0.0.0. Hãy cấu hình tham số bind-address = 127.0.0.1 trong file cấu hình tương ứng của chúng.
    • Kiểm tra trạng thái sau khi cài đặt SSL: Sau khi tiến hành theo cách đăng ký SSL cho domain và thiết lập chứng chỉ bảo mật, dùng lệnh sudo ss -tlnp | grep :443 để chắc chắn Nginx hoặc Apache đã lắng nghe chuẩn xác trên cổng HTTPS.
    • Đóng bớt cổng lạ: Nếu phát hiện cổng lạ do dịch vụ không cần thiết tạo ra (như RPC, CUPS in ấn, hoặc daemon cũ), hãy tắt service bằng sudo systemctl disable --now <service_name>.

    ⚠ Cảnh báo an toàn trước khi bật tường lửa UFW/iptables:

    Trước khi kích hoạt tường lửa (Firewall), hãy luôn kiểm tra cổng SSH hiện tại bằng sudo ss -tlnp | grep ssh để biết chính xác SSH đang dùng port nào (mặc định 22 hoặc port custom). Mở port đó trên firewall trước khi kích hoạt, đồng thời giữ nguyên cửa sổ terminal hiện tại và mở thêm một cửa sổ mới để thử đăng nhập. Điều này giúp bạn tránh gặp tình huống bị khóa ngoài dẫn tới việc phải tìm cách sửa lỗi không vào được VPS qua bảng điều khiển cứu hộ.

    CỨU HỘ KHẨN CẤP 24/7

    Không Lo Khóa Ngoài

    Web Console VNC • Hỗ Trợ Kỹ Thuật 24/7

    Lỡ tay đóng nhầm port SSH? Khôi phục quyền truy cập chỉ trong 10 giây

    Tại ThueVPSGiaRe.vn, bạn không bao giờ phải lo lắng về việc bị cô lập máy chủ do lỗi cấu hình UFW hay SSH. Bảng điều khiển tích hợp sẵn VNC HTML5 Console độc lập giúp bạn truy cập trực tiếp vào nhân Linux ngay từ trình duyệt để sửa lỗi cổng chỉ trong nháy mắt.

    Trải Nghiệm VPS Quản Trị Dễ Dàng →

    Các lỗi thường gặp khi sử dụng lệnh ss và cách xử lý

    1. Chạy ss -p nhưng cột Process bị trống trơn

    Hiện tượng: Bạn gõ ss -tlp nhưng hệ thống chỉ hiển thị danh sách cổng và IP, cột Process hoàn toàn không có thông tin ứng dụng hay PID nào.

    Nguyên nhân: Bạn đang chạy câu lệnh với quyền user thông thường. Theo cơ chế bảo mật Linux, tài khoản không có quyền root không được phép xem thông tin socket của các tiến trình do người dùng khác (như root, www-data, mysql) khởi chạy.

    Cách xử lý: Thêm sudo vào trước câu lệnh: sudo ss -tlpn.

    2. Báo lỗi “ss: command not found”

    Hiện tượng: Khi gõ lệnh ss, hệ thống báo lỗi không tìm thấy câu lệnh.

    Nguyên nhân: VPS sử dụng bản phân phối Linux tối giản (minimal image) hoặc container Docker stripped-down chưa được cài đặt gói công cụ mạng.

    Cách xử lý: Cài đặt gói iproute2 chứa lệnh ss:

    # Đối với Ubuntu / Debian:
    sudo apt update && sudo apt install -y iproute2
    
    # Đối với CentOS / AlmaLinux / Rocky Linux:
    sudo dnf install -y iproute

    3. Lỗi thiếu module tcp_diag hoặc sock_diag

    Hiện tượng: Khi lọc socket trạng thái sâu, ss đưa ra cảnh báo không tải được thông tin chuẩn đoán.

    Nguyên nhân: Nhân Linux tùy biến bị loại bỏ module chẩn đoán mạng trong quá trình build kernel.

    Cách xử lý: Kiểm tra module với lsmod | grep diag. Nếu sử dụng VPS nền tảng chuẩn KVM của Fast Byte, nhân Linux tiêu chuẩn của các bản phân phối LTS đều kích hoạt sẵn module này.

    Câu hỏi thường gặp về lệnh ss

    Lệnh ss là gì và dùng để làm gì?

    Lệnh ss (socket statistics) là công cụ CLI trên Linux dùng để hiển thị thông tin chi tiết về các kết nối mạng và socket. Công cụ này thường được dùng để rà soát các cổng dịch vụ đang mở, xem xét kết nối TCP/UDP đang hoạt động và xác định ứng dụng nào đang lắng nghe trên cổng mạng.

    Lệnh ss khác gì so với netstat?

    Lệnh ss truy xuất dữ liệu trực tiếp từ kernel thông qua giao tiếp netlink nhị phân, cho tốc độ xử lý nhanh vượt trội so với netstat (vốn quét qua thư mục /proc). Ngoài ra, ss hỗ trợ cú pháp lọc theo cổng và trạng thái tích hợp sẵn mà không cần ghép qua lệnh grep hay awk.

    Tại sao chạy ss -p không thấy process?

    Cột thông tin tiến trình bị ẩn nếu người thực thi câu lệnh không có đặc quyền root. Nhân Linux ngăn chặn user bình thường truy cập dữ liệu quản lý socket của tiến trình hệ thống khác. Để xem đầy đủ PID và tên phần mềm, bạn cần chạy lệnh kèm sudo ss -tulnp.

    Làm sao kiểm tra cổng 80 có đang mở không?

    Bạn có thể chạy lệnh sudo ss -tlnp '( sport = :80 )' hoặc sudo ss -tlnp | grep :80. Nếu có một dòng xuất hiện với trạng thái LISTEN, nghĩa là cổng 80 đang mở. Nếu không có dòng output nào trả về, hiện không có web server nào lắng nghe cổng này.

    ss -tuln và ss -tulnp khác nhau ở điểm nào?

    Cả hai lệnh đều liệt kê các cổng TCP và UDP đang lắng nghe dưới dạng số. Tuy nhiên, ss -tulnp có thêm cờ -p, hiển thị thêm cột thông tin chứa tên ứng dụng và mã PID đang giữ cổng đó (yêu cầu quyền root để đọc dữ liệu).

    Kết luận: Làm chủ lệnh ss để quản trị VPS Linux hiệu quả

    Nắm vững cách sử dụng lệnh ss là bước cơ bản giúp bạn làm chủ môi trường máy chủ Linux, xử lý triệt để các sự cố xung đột cổng và chủ động rà soát an toàn mạng. Hãy ghi nhớ 3 thói quen quan trọng: ưu tiên câu lệnh sudo ss -tulnp khi phân tích tiến trình, luôn kiểm tra cổng SSH trước khi can thiệp cấu hình tường lửa, và cô lập các cổng cơ sở dữ liệu về dải loopback 127.0.0.1. Nếu bạn đang tìm kiếm một môi trường VPS chi phí hợp lý để thực hành và triển khai dự án thực tế, các gói dịch vụ tại Fast Byte luôn sẵn sàng đồng hành cùng bạn.

    Khởi tạo máy chủ ảo của bạn ngay hôm nay

    Hạ tầng mạnh mẽ, kích hoạt tức thì, hỗ trợ cài đặt các bản phân phối Linux phổ biến.

    Xem bảng giá VPS tại ThueVPSGiaRe.vn

    Nội dung bài viết mang tính chất hướng dẫn kỹ thuật tham khảo. Các câu lệnh và tham số cấu hình trong tài liệu này được kiểm thử thực tế trên hệ điều hành Ubuntu 22.04 LTS, Ubuntu 24.04 LTS và Debian 12 với quyền root/sudo. Tùy thuộc vào bản phân phối Linux cụ thể, phiên bản nhân kernel và chính sách bảo mật máy chủ, kết quả thực thi có thể có sự khác biệt nhỏ. Quản trị viên nên kiểm tra thử nghiệm trên môi trường thử nghiệm (staging) trước khi áp dụng trên máy chủ sản xuất (production).

  • 3 Cách Cài Đặt Node.js Và npm Trên Ubuntu Nhanh, Không Lỗi, Chuẩn Kỹ Thuật 2026

    3 Cách Cài Đặt Node.js Và npm Trên Ubuntu Nhanh, Không Lỗi, Chuẩn Kỹ Thuật 2026

    Việc cài đặt Node.js và npm trên Ubuntu là bước khởi đầu quan trọng nhưng thường khiến nhiều lập trình viên bối rối do chọn sai kho phần mềm, dẫn đến phiên bản Node.js bị lỗi thời hoặc xung đột quyền hạn khi quản lý package. Dưới đây, ThueVPSGiaRe.vn sẽ hướng dẫn bạn cách cài đặt Node.js và npm trên Ubuntu chi tiết từ A-Z qua NodeSource, NVM và APT, cách nâng cấp và gỡ bỏ hoàn toàn. Đọc ngay! 

    1. Tổng quan và bảng tra cứu nhanh các lệnh cài đặt Node.js và npm

    Node.js là một runtime environment mã nguồn mở đa nền tảng được xây dựng dựa trên JavaScript Engine V8 của Chrome, cho phép thực thi mã JavaScript ngay trên máy chủ thay vì chỉ trong trình duyệt web.

    Đi kèm với Node.js là npm (Node Package Manager) – hệ thống quản lý thư viện phần mềm lớn nhất hiện nay. Khi triển khai trên môi trường máy chủ Ubuntu, việc xác định phương thức cài đặt ngay từ đầu sẽ quyết định mức độ thuận tiện khi bảo trì, cập nhật phiên bản và phân quyền thư viện mã nguồn về sau.

    các lệnh cài đặt Node.js và npm trên Ubuntu
    Các lệnh cài đặt Node.js và npm trên Ubuntu

    Trước khi bắt đầu, bạn cần sở hữu một máy chủ ảo đã được cấu hình và thực hiện kết nối đến máy chủ qua SSH với tài khoản có quyền quản trị root hoặc người dùng có đặc quyền sudo. Dưới đây là bảng tổng hợp các thao tác lệnh phổ biến nhất để bạn dễ dàng tra cứu nhanh trong quá trình làm việc:

    Nhiệm vụ Lệnh thực thi Ghi chú
    Cài qua NodeSource sudo apt install nodejs Cần thêm kho PPA NodeSource trước đó
    Cài bản LTS qua NVM nvm install --lts Tự động tải phiên bản ổn định dài hạn mới nhất
    Cài từ kho Ubuntu APT sudo apt install nodejs npm Nhanh nhất nhưng thường chứa bản cũ hơn upstream
    Kiểm tra bản Node.js node -v In ra phiên bản runtime hiện hành
    Kiểm tra bản npm npm -v In ra phiên bản package manager hiện hành
    Xem danh sách bản NVM nvm ls Liệt kê các phiên bản đã tải về máy
    Chuyển phiên bản Node nvm use <version> Áp dụng ngay cho phiên terminal đang mở
    Đặt bản mặc định (NVM) nvm alias default <version> Sử dụng làm mặc định khi mở terminal mới

    2. Cách cài đặt Node.js và npm trên Ubuntu qua kho lưu trữ NodeSource

    Kho lưu trữ của NodeSource là giải pháp cung cấp các gói nhị phân Node.js cấp doanh nghiệp, duy trì liên tục các nhánh phát hành chính thức từ upstream như v20.x, v22.x hay v24.x. Đây là phương pháp tối ưu nhất cho môi trường sản xuất (Production), nơi hệ thống cần một phiên bản cụ thể cố định, tự động tích hợp sẵn npm đi kèm mà không cần cài đặt thêm gói độc lập.

    Trước hết, hãy cập nhật các gói phần mềm trên hệ điều hành Ubuntu và cài đặt những gói tiện ích bắt buộc gồm chứng chỉ bảo mật và công cụ truyền tải dữ liệu:

    Bước 1: Cập nhật chỉ mục gói và cài đặt gói phụ thuộc cần thiết

    sudo apt update
    sudo apt install -y ca-certificates curl gnupg
    Cập nhật chỉ mục gói và cài đặt gói phụ thuộc
    Cập nhật chỉ mục gói và cài đặt gói phụ thuộc

    Bước 2: Tải và nạp script kho lưu trữ NodeSource

    Tùy theo nhu cầu của dự án, bạn có thể chỉ định phiên bản tương ứng trong đường dẫn script (thay đổi giá trị setup_20.x, setup_22.x hoặc setup_24.x):

    # Tải và thực thi script cấu hình kho APT NodeSource cho nhánh Node.js 20.x LTS
    sudo mkdir -p /etc/apt/keyrings
    curl -fsSL https://deb.nodesource.com/gpgkey/nodesource-repo.gpg.key | sudo gpg –dearmor -o /etc/apt/keyrings/nodesource.gpg

    Script này sẽ tự động thêm khóa ký GPG của NodeSource vào hệ thống và tạo file nguồn cấu hình APT trong thư mục /etc/apt/sources.list.d/.

    Bước 3: Tiến hành cài đặt gói Node.js

    Khi kho lưu trữ đã được tích hợp, bạn chỉ cần ra lệnh cài đặt gói nodejs. Package này của NodeSource đã đóng gói sẵn cả Node.js lẫn npm:

    sudo apt update
    sudo apt install nodejs

    Bước 4: Kiểm tra xác nhận phiên bản sau cài đặt

    Thực thi lần lượt hai lệnh sau để chắc chắn cả Node runtime và công cụ quản lý package đã sẵn sàng:

    node -v
    v20.x.xnpm -v
    10.x.x

    Thuê VPS giá rẻ

    CPU Intel Gold, SSD NVMe U.2, giá từ 50K/tháng

    Hạ tầng máy chủ tốc độ cao cho dự án Node.js

    Dịch vụ Cloud VPS tại Fast Byte mang lại hiệu suất đọc ghi vượt trội với ổ cứng NVMe U.2 chuyên dụng, giúp tiến trình build ứng dụng Node.js và cài đặt gói npm diễn ra nhanh chóng, loại bỏ hoàn toàn hiện tượng nghẽn I/O khi vận hành.

    Tham khảo VPS giá rẻ

    3. Cách quản lý nhiều phiên bản Node.js bằng NVM (Khuyên dùng cho Lập trình viên)

    NVM (Node Version Manager) là một bash script hỗ trợ quản lý nhiều phiên bản Node.js riêng biệt trên từng tài khoản người dùng (per-user basis). Với NVM, bạn có thể dễ dàng cài đặt, chuyển đổi qua lại hoặc gỡ bỏ bất kỳ phiên bản nào theo nhu cầu kiểm thử mà không lo ảnh hưởng đến cấu hình toàn hệ thống.

    • Lưu ý bắt buộc về quyền sudo: Tuyệt đối không dùng sudo khi cài đặt hoặc thực thi NVM. Sử dụng sudo sẽ khiến NVM được kích hoạt cho riêng tài khoản root, gây lỗi nghiêm trọng về phân quyền khi bạn thao tác ở tài khoản thông thường.
    • Cài đặt global không cần sudo: Các thư viện cài đặt bằng npm install -g sẽ được lưu trong thư mục home của user, loại trừ triệt để lỗi phân quyền (EACCES).
    Cách quản lý nhiều phiên bản Node.js bằng NVM
    Cách quản lý nhiều phiên bản Node.js bằng NVM

    Bước 1: Tải và chạy script cài đặt NVM

    Bạn có thể sử dụng công cụ curl hoặc wget để tải script cài đặt chính thức:

    # Cách tải bằng curl
    curl -o- https://raw.githubusercontent.com/nvm-sh/nvm/v0.39.7/install.sh | bash

    # Hoặc tải bằng wget
    wget -qO- https://raw.githubusercontent.com/nvm-sh/nvm/v0.39.7/install.sh | bash

    Script này sẽ sao chép toàn bộ mã nguồn NVM vào thư mục ~/.nvm và tự động thêm các biến môi trường vào tệp cấu hình shell cá nhân (như ~/.bashrc).

    Bước 2: Nạp lại cấu hình phiên làm việc hiện tại

    Để hệ thống nhận diện câu lệnh nvm mà không cần khởi động lại kết nối SSH, bạn hãy nạp lại cấu hình hoặc thực thi các biến đường dẫn:

    # Nạp nhanh tệp .bashrc
    source ~/.bashrc

    # Hoặc xuất thủ công các biến đường dẫn nếu dùng shell khác
    export NVM_DIR=”$HOME/.nvm”
    [ -s “$NVM_DIR/nvm.sh” ] && \. “$NVM_DIR/nvm.sh”
    [ -s “$NVM_DIR/bash_completion” ] && \. “$NVM_DIR/bash_completion”

    # Kiểm tra NVM đã được nạp thành công chưa
    nvm –version

    Bước 3: Xem danh sách các phiên bản hỗ trợ trên kho từ xa

    Để kiểm tra toàn bộ phiên bản Node.js có sẵn để tải về, bạn chạy:

    nvm ls-remote

    Bước 4: Cài đặt phiên bản Node.js mong muốn

    • Cài đặt bản phát hành mới nhất (Current): Lệnh nvm install node sẽ cài phiên bản mới nhất vừa ra mắt. Tuy nhiên, với máy chủ chạy dịch vụ lâu dài, bạn nên chọn bản LTS.
    • Cài đặt bản ổn định dài hạn (LTS): Sử dụng lệnh nvm install --lts để cài đặt bản LTS khuyến nghị.
    • Cài đặt phiên bản cụ thể: Chỉ định trực tiếp mã số phiên bản theo dự án:
    # Cài bản LTS mới nhất
    nvm install –lts
    # Hoặc cài phiên bản chỉ định
    nvm install 20.12.0

    Bước 5: Liệt kê, chuyển đổi và gán phiên bản mặc định

    Kiểm tra danh sách các phiên bản đã tải về máy bằng lệnh nvm ls. Dấu mũi tên (->) sẽ biểu thị phiên bản đang được kích hoạt:

    # Liệt kê các bản đang có
    nvm ls

    # Chuyển đổi phiên bản sử dụng tức thì
    nvm use 20.12.0

    # Đặt phiên bản mặc định mỗi khi mở phiên shell mới
    nvm alias default 20.12.0

    4. Cách cài đặt Node.js và npm từ kho APT mặc định của Ubuntu

    Phương pháp cài đặt trực tiếp từ kho gói APT tiêu chuẩn của Ubuntu mang lại sự tiện lợi cao nhất khi không yêu cầu cấu hình thêm bất kỳ PPA bên ngoài nào. Tuy nhiên, nhược điểm lớn nhất là phiên bản được tích hợp sẵn trong kho phân phối của Canonical thường bị đóng băng theo chu kỳ phát hành hệ điều hành, đồng thời Node.js và npm bị chia tách làm hai gói riêng biệt mà bạn phải chỉ định cài đặt song song.

    Cách làm này chỉ phù hợp nếu bạn cần chạy các kịch bản thử nghiệm ngắn hạn hoặc khi phần mềm của bạn không đòi hỏi những tính năng của các phiên bản Node.js mới nhất. Bạn thực hiện theo cú pháp:

    # Cập nhật danh sách gói phần mềm
    sudo apt update
    # Cài đặt cả 2 gói nodejs và npm cùng lúc
    sudo apt install -y nodejs npm
    # Kiểm tra kết quả cài đặt
    node -v
    npm -v

    5. Cài đặt các công cụ biên dịch (Build Tools) cho Native Addons

    Rất nhiều package trên hệ thống npm (như các thư viện mã hóa bcrypt, xử lý ảnh sharp hay kết nối cơ sở dữ liệu) chứa mã nguồn bằng C hoặc C++, đòi hỏi máy chủ phải có trình biên dịch nội bộ để thực hiện quá trình compile khi chạy lệnh cài đặt thư viện.

    Nếu thiếu các công cụ này, bạn sẽ thường xuyên bắt gặp thông báo lỗi dạng node-gyp rebuild failed khi tải dependencies. Để ngăn ngừa lỗi, hãy trang bị gói tổng hợp build-essential bằng một trong các câu lệnh thao tác cơ bản trên Linux quen thuộc:

    sudo apt install -y build-essential

    6. Hướng dẫn nâng cấp Node.js (Upgrading Node.js)

    Cách nâng cấp Node.js sẽ phụ thuộc vào công cụ quản lý và nguồn package mà bạn đã sử dụng khi cài đặt ban đầu. Hai trường hợp phổ biến là NVM và NodeSource.

    Trường hợp 1: Nâng cấp Node.js thông qua NVM

    Nếu Node.js được cài đặt và quản lý bằng NVM, bạn có thể dễ dàng chuyển sang một major version mới mà không cần thay đổi package hệ thống. NVM cũng hỗ trợ cài lại các package global đang sử dụng từ phiên bản Node.js cũ.

    Ví dụ, nâng cấp từ Node.js 20 lên Node.js 22:

    # Cài Node.js 22 và cài lại các package global từ Node.js 20
    nvm install 22 –reinstall-packages-from=20

    # Đặt Node.js 22 làm phiên bản mặc định
    nvm alias default 22

    Sau khi hoàn tất, có thể kiểm tra phiên bản Node.js hiện tại bằng:

    node -v

    Trường hợp 2: Nâng cấp Node.js khi sử dụng NodeSource

    Nếu Node.js được cài thông qua NodeSource, khi muốn chuyển sang một major version khác, bạn cần cấu hình lại repository tương ứng với nhánh Node.js mới trước khi nâng cấp package.

    Ví dụ, chuyển từ Node.js 20.x sang Node.js 22.x:

    # Cấu hình NodeSource repository cho Node.js 22.x
    curl -fsSL https://deb.nodesource.com/setup_22.x | sudo -E bash –

    # Cập nhật danh sách package
    sudo apt update

    # Cài đặt hoặc nâng cấp Node.js
    sudo apt install -y nodejs

    # Kiểm tra phiên bản sau khi nâng cấp
    node -v

    Cách này sẽ cập nhật nguồn package sang nhánh Node.js 22.x trước khi apt cài đặt phiên bản Node.js tương ứng.

    7. Hướng dẫn gỡ bỏ hoàn toàn Node.js và npm khỏi hệ thống

    Tùy thuộc vào phương pháp bạn đã triển khai trước đó, quy trình xóa bỏ các file thực thi và tệp cấu hình của Node.js sẽ được tiến hành theo hai hướng khác nhau nhằm đảm bảo không để lại file rác:

    Trường hợp 1: Đã cài qua APT (NodeSource hoặc kho mặc định Ubuntu)

    Sử dụng lệnh remove hoặc purge để xóa các tệp thực thi cùng toàn bộ file cấu hình liên quan:

    # Xóa gói Node.js và npm
    sudo apt purge -y nodejs npm
    # Tự động dọn sạch các gói phụ thuộc không còn sử dụng
    sudo apt autoremove -y

    Trường hợp 2: Đã cài qua NVM

    Trước khi gỡ một phiên bản bằng NVM, phiên bản đó không được đang ở trạng thái active. Nếu đang sử dụng bản đó, hãy chuyển sang một bản khác rồi mới thực hiện gỡ:

    # Chuyển sang phiên bản khác (nếu đang kích hoạt bản muốn xóa)
    nvm use 22.0.0
    # Gỡ bỏ phiên bản cũ không còn cần đến
    nvm uninstall 20.12.0

    8. So sánh 3 phương pháp và câu hỏi thường gặp (FAQ)

    Việc đưa ứng dụng vào vận hành thực tế thường kéo theo nhiều công đoạn tiếp theo như triển khai ứng dụng Node.js với tiến trình PM2 hay cấu hình chứng chỉ bảo mật SSL Let’s Encrypt kết hợp reverse proxy Nginx. Dưới đây là bảng đánh giá trực quan giữa ba hướng tiếp cận giúp bạn có cái nhìn toàn diện:

    Tiêu chí Kho NodeSource NVM (Node Version Manager) Kho mặc định Ubuntu
    Phiên bản cung cấp Rất mới, chọn đúng bản LTS Mọi phiên bản tùy chọn Bị giới hạn theo chu kỳ OS
    Quản lý nhiều bản Không (chỉ 1 bản duy nhất) Rất tốt, chuyển đổi tức thì Không hỗ trợ
    Quyền cài đặt package Cần sudo nếu cài global Quyền user cá nhân, an toàn Cần sudo nếu cài global
    Mục đích phù hợp nhất Máy chủ Production, CI/CD Môi trường Dev, lập trình viên Test nhanh, script đơn giản

    Khi nào nên dùng NodeSource thay vì NVM?

    Trên các máy chủ triển khai chính thức phục vụ người dùng cuối (Production), việc sử dụng NodeSource đảm bảo tính nhất quán trên toàn hệ thống thông qua trình quản lý dịch vụ systemd và quy trình cập nhật của APT. NVM phù hợp hơn cho máy tính cá nhân hoặc máy chủ phát triển, nơi lập trình viên cần nhảy qua lại giữa nhiều source code khác nhau.

    Tại sao không nên chạy ‘sudo nvm install’?

    NVM được thiết kế để đặt mã nguồn và các tệp nhị phân trong thư mục gốc của tài khoản người dùng thông thường ($HOME/.nvm). Khi gọi lệnh kèm sudo, biến môi trường bị chuyển sang root, khiến các cấu hình bị ghi đè sai quyền và gây lỗi permission denied khi bạn quay trở lại phiên làm việc thường.

    Làm thế nào để nâng cấp phiên bản Node.js khi dùng NodeSource?

    Khi cần chuyển từ một bản chính cũ (ví dụ v20) lên bản chính mới hơn (ví dụ v22), bạn chỉ cần chạy lại lệnh tải script thiết lập tương ứng của NodeSource rồi thực thi sudo apt update && sudo apt install nodejs, hệ thống APT sẽ tự động nâng cấp tệp nhị phân lên bản mới nhất.

    Quy trình cài đặt Node.js và npm trên Ubuntu sẽ trở nên vô cùng mạch lạc khi bạn chọn đúng công cụ ngay từ đầu: hãy ưu tiên kho NodeSource cho môi trường sản xuất để đạt tính ổn định cao nhất, hoặc sử dụng NVM nếu bạn là nhà phát triển cần kiểm thử linh hoạt trên nhiều phiên bản phần mềm khác nhau. Khi bạn muốn xây dựng các dự án cá nhân hoặc web app thương mại, việc kết hợp với các tiêu chí lựa chọn VPS tối ưu cho lập trình viên sẽ giúp tiết kiệm tối đa thời gian cấu hình và chi phí vận hành máy chủ.

    Cần một VPS giá rẻ để bắt đầu?

    Chọn cấu hình vừa đủ nhu cầu, ưu tiên chi phí dễ tiếp cận và khả năng quản trị riêng.

    Xem bảng giá VPS

    Miễn trừ trách nhiệm kỹ thuật: Nội dung hướng dẫn trên mang tính chất tham khảo thực tế dựa trên tài liệu kỹ thuật hiện hành. Các câu lệnh, tham số cấu hình và phiên bản gói phần mềm có thể thay đổi tùy theo hệ điều hành cụ thể, phiên bản thư viện và môi trường hạ tầng máy chủ của bạn. Bạn nên thực hiện kiểm thử trên môi trường thử nghiệm và sao lưu dữ liệu cẩn thận trước khi áp dụng trực tiếp cho môi trường production.

  • Lệnh Netstat: Tổng Hợp Các Cú Pháp & Cách Dùng Chi Tiết

    Lệnh Netstat: Tổng Hợp Các Cú Pháp & Cách Dùng Chi Tiết

    Lệnh netstat là công cụ dòng lệnh kinh điển trong quản trị mạng Linux, hỗ trợ kiểm tra cổng mạng đang mở, rà soát kết nối TCP/UDP và xác định chính xác tiến trình nào đang chiếm dụng tài nguyên trên hệ thống. Khi vận hành máy chủ tại ThueVPSGiaRe.vn, việc làm chủ tiện ích này giúp bạn chẩn đoán nhanh sự cố xung đột cổng dịch vụ, kiểm soát an toàn kết nối và xử lý dứt điểm lỗi thường gặp khi cấu hình website.

    Lệnh netstat là gì? Dùng để làm gì?

    Lệnh netstat (viết tắt của Network Statistics) là tiện ích dòng lệnh đa nền tảng dùng để hiển thị các kết nối mạng TCP/UDP đang hoạt động, danh sách cổng đang lắng nghe (listening ports), bảng định tuyến (routing table) và số liệu thống kê giao diện mạng trên hệ điều hành Linux.

    Về mặt kỹ thuật, netstat nằm trong bộ công cụ truyền thống net-tools. Chương trình hoạt động bằng cách đọc thông tin trực tiếp từ hệ thống tệp ảo /proc/net/ của nhân Linux (kernel) rồi định dạng lại thành bảng trực quan cho quản trị viên. Dù các bản phân phối Linux hiện đại đang chuyển dịch sang sử dụng công cụ ss (nằm trong gói iproute2), netstat vẫn là tiêu chuẩn chẩn đoán quen thuộc trong nhiều tài liệu kỹ thuật và kịch bản tự động hóa máy chủ.

    Các tác vụ chính của netstat trên VPS Linux bao gồm:

    • Rà soát cổng mở: Liệt kê danh sách các cổng TCP/UDP đang chờ nhận dữ liệu từ bên ngoài hoặc mạng nội bộ.
    • Xác định tiến trình (Process): Tìm mã định danh tiến trình (PID) và tên dịch vụ (ví dụ: Nginx, Apache, MySQL) gắn liền với từng socket mạng.
    • Giám sát kết nối thời gian thực: Theo dõi các phiên truy cập đang ở trạng thái ESTABLISHED, TIME_WAIT hoặc SYN_SENT.
    • Kiểm tra định tuyến và giao diện: Xem bảng đường đi của gói tin mạng và các chỉ số truyền nhận (TX/RX packets, lỗi gói tin).

    lệnh netstat

    Cài đặt netstat trên Linux (Khắc phục lỗi command not found)

    Tại sao netstat báo “command not found” trên Ubuntu 22.04 và Ubuntu 24.04?

    Trên các hệ điều hành Ubuntu từ phiên bản 20.04, 22.04 LTS đến 24.04 LTS cũng như Debian 11/12, gói phần mềm net-tools đã bị đánh dấu lỗi thời (deprecated) và không còn được cài sẵn trong bản phân phối mặc định. Khi gõ netstat trên máy chủ mới khởi tạo, hệ thống sẽ trả về thông báo lỗi:

    -bash: netstat: command not found

    Để tiếp tục sử dụng netstat theo thói quen quản trị, bạn chỉ cần cài đặt bổ sung gói net-tools bằng trình quản lý gói của hệ điều hành.

    Cài đặt net-tools trên Ubuntu và Debian

    Đăng nhập vào VPS qua SSH với quyền root hoặc người dùng có đặc quyền sudo, sau đó thực hiện hai lệnh sau:

    sudo apt update
    sudo apt install -y net-tools

    Sau khi quá trình cài đặt hoàn tất, hãy kiểm tra lại bằng lệnh netstat -V để xác nhận phiên bản.

    Cài đặt net-tools trên Ubuntu

    Cài đặt trên RHEL, CentOS, Rocky Linux và AlmaLinux

    Đối với các hệ điều hành họ Red Hat sử dụng trình quản lý gói DNF hoặc YUM, hãy chạy lệnh tương ứng:

    sudo dnf install -y net-tools
    # Hoặc trên CentOS 7 cũ:
    # sudo yum install -y net-tools

    Kích hoạt tự động 30s

    Toàn Quyền Root

    Chỉ từ ~1.600đ/ngày

    (Gói từ 50.000đ/tháng)

    Ức chế vì Shared Hosting chặn port, không cấp quyền chạy Docker, Bot, Database?

    Làm chủ 100% máy chủ của bạn: Tự do mở mọi cổng (80, 443, 3000, 8080…), toàn quyền quản lý socket mạng và tiến trình hệ thống trên nền tảng CPU Intel Gold & NVMe Enterprise U.2 cực nhanh.

    • Toàn quyền Root: Cài đặt bất kỳ OS (Ubuntu 22/24, Debian, AlmaLinux).
    • Băng thông không giới hạn: Không lo nghẽn mạng hay bóp băng thông.
    Thuê VPS Toàn Quyền Root – Giá Rẻ Chỉ Từ 50K/Tháng
    ✔ Kích hoạt ngay lập tức ✔ Hỗ trợ kỹ thuật 24/7

    Cú pháp lệnh netstat và các tùy chọn quan trọng

    Cú pháp cơ bản của lệnh netstat được cấu trúc như sau:

    netstat [tùy_chọn]

    Thay vì chạy lệnh đơn lẻ, người quản trị thường kết hợp các cờ (flags) để trích xuất đúng thông tin cần thiết. Bảng dưới đây liệt kê các tùy chọn thường gặp nhất trong thực tế quản trị VPS:

    Tùy chọn Tên đầy đủ Ý nghĩa kỹ thuật
    -t --tcp Lọc và chỉ hiển thị các kết nối/socket thuộc giao thức TCP.
    -u --udp Lọc và chỉ hiển thị các kết nối thuộc giao thức UDP.
    -l --listening Chỉ liệt kê các socket đang ở trạng thái LISTEN (chờ kết nối).
    -n --numeric Hiển thị địa chỉ IP và port dưới dạng số, bỏ qua phân giải tên miền (DNS) để tăng tốc độ phản hồi.
    -p --program Hiển thị mã định danh tiến trình (PID) và tên ứng dụng sở hữu socket (cần quyền root/sudo).
    -a --all Hiển thị toàn bộ socket ở cả trạng thái listening và non-listening.
    -r --route Hiển thị bảng định tuyến hạt nhân của máy chủ (tương đương lệnh route -e).
    -i --interfaces Hiển thị bảng thống kê lưu lượng trên các giao diện mạng mạng (eth0, ens3, lo…).
    -s --statistics Xuất dữ liệu thống kê chi tiết theo từng giao thức mạng (IP, ICMP, TCP, UDP).

    Các lệnh netstat thực tế nhất trên VPS Linux

    1. Kiểm tra toàn bộ cổng mạng đang mở với netstat -tulpn

    Đây là tổ hợp cờ phổ biến nhất trong quản trị máy chủ. Lệnh này tổng hợp toàn bộ các cổng TCP và UDP đang mở, chuyển đổi số và xác định PID quản lý:

    sudo netstat -tulpn

    Kiểm tra toàn bộ cổng mạng đang mở với netstat -tulpn

    Dưới đây là mẫu kết quả thực tế trả về trên máy chủ Ubuntu:

    Active Internet connections (only servers)
    Proto Recv-Q Send-Q Local Address           Foreign Address         State       PID/Program name    
    tcp        0      0 0.0.0.0:22              0.0.0.0:*               LISTEN      842/sshd: /usr/sbin 
    tcp        0      0 0.0.0.0:80              0.0.0.0:*               LISTEN      1420/nginx: master  
    tcp        0      0 127.0.0.1:3306          0.0.0.0:*               LISTEN      950/mysqld          
    tcp6       0      0 :::22                   :::*                    LISTEN      842/sshd: /usr/sbin 
    tcp6       0      0 :::443                  :::*                    LISTEN      1420/nginx: master  
    udp        0      0 0.0.0.0:53              0.0.0.0:*                           620/named           

    Ý nghĩa chi tiết từng cột trong bảng kết quả:

    • Proto: Giao thức của socket (TCP, TCP6, UDP, UDP6).
    • Recv-Q / Send-Q: Hàng đợi nhận (Receive Queue) và gửi (Send Queue). Nếu số byte ở đây duy trì ở mức cao liên tục, dịch vụ có thể đang bị nghẽn mạng hoặc quá tải xử lý.
    • Local Address: Địa chỉ IP và số cổng mà dịch vụ đang lắng nghe. 0.0.0.0:80 nghĩa là Nginx đang lắng nghe trên cổng 80 của tất cả các card mạng IPv4. Trong khi đó, 127.0.0.1:3306 chỉ cho phép kết nối nội bộ từ chính máy chủ đến MySQL.
    • Foreign Address: Địa chỉ của máy khách ở đầu bên kia kết nối (với socket LISTEN, giá trị hiển thị là wildcard 0.0.0.0:*).
    • State: Trạng thái kết nối. Giá trị LISTEN biểu thị dịch vụ đang sẵn sàng tiếp nhận yêu cầu. Socket UDP không có trạng thái kết nối hướng phiên nên cột này thường để trống.
    • PID/Program name: Cột đặc biệt quan trọng thể hiện Process ID và tên chương trình điều khiển. Ví dụ 1420/nginx: master cho biết tiến trình 1420 của Nginx đang quản lý cổng 80 và 443.

    2. Tra cứu một cổng cụ thể xem có đang bị chiếm dụng

    Khi khởi động web server hoặc database bị báo lỗi cổng đã được sử dụng (Address already in use), bạn có thể lọc nhanh bằng cách kết hợp với lệnh grep:

    # Kiểm tra cổng 80 (HTTP)
    sudo netstat -tulpn | grep :80
    
    # Kiểm tra cổng 3306 (MySQL/MariaDB)
    sudo netstat -tulpn | grep :3306
    
    # Kiểm tra cổng 22 (SSH)
    sudo netstat -tulpn | grep :22

    Tra cứu một cổng cụ thể xem có đang bị chiếm dụng với lệnh Netstat

    Nếu muốn tìm hiểu thêm về hiệu suất tiêu thụ tài nguyên của tiến trình vừa tìm thấy, bạn có thể kết hợp lệnh htop để theo dõi tiến trình theo thời gian thực nhằm kiểm tra mức độ chiếm dụng phần cứng cụ thể.

    3. Xem tất cả các phiên kết nối mạng đang hoạt động

    Để rà soát toàn bộ kết nối hiện hữu (bao gồm cả các kết nối từ client truy cập vào và kết nối từ máy chủ đi ra ngoài), lệnh netstat -an hoặc lọc theo kết nối đã thiết lập sẽ cung cấp bức tranh đầy đủ:

    # Hiển thị toàn bộ kết nối ở dạng số
    netstat -an

    Hiển thị toàn bộ kết nối ở dạng số

    # Chỉ lọc các kết nối TCP đang ở trạng thái ESTABLISHED
    netstat -ant | grep ESTABLISHED

    Lọc các kết nối TCP đang ở trạng thái ESTABLISHED

    Nếu bạn muốn thống kê tổng số lượng kết nối đồng thời trên từng cổng để đánh giá dung lượng chịu tải, hãy dùng cú pháp đếm:

    netstat -ant | grep ':80 ' | grep ESTABLISHED | wc -l

    thống kê tổng số lượng kết nối đồng thời trên từng cổng với lệnh netstat

    Khi số lượng kết nối tăng đột ngột dẫn đến tải hệ thống tăng cao, việc sử dụng thêm lệnh top để xem toàn bộ tài nguyên hệ thống kết hợp cùng việc kiểm tra mức sử dụng RAM trên Linux sẽ giúp bạn nhận diện nhanh nguy cơ cạn kiệt bộ nhớ đệm.

    4. Kiểm tra bảng định tuyến hệ thống với netstat -r

    Bảng định tuyến (routing table) quyết định đường đi của gói tin từ VPS ra Internet hoặc tới mạng nội bộ private network. Để kiểm tra gateway mặc định:

    netstat -rn

    Tùy chọn -n ngăn máy chủ thực hiện reverse DNS lookup, giúp hiển thị địa chỉ gateway ở dạng IP thuần túy ngay lập tức mà không bị trễ.

    Kiểm tra bảng định tuyến hệ thống với netstat -r

    5. Thống kê dữ liệu giao thức và lỗi giao diện mạng

    Để chẩn đoán các sự cố rớt gói tin hoặc lỗi phân mảnh TCP, hai lệnh thống kê dưới đây cung cấp các chỉ số vận hành hữu ích:

    # Xem thống kê tổng hợp các giao thức (hiển thị 30 dòng đầu)
    netstat -s | head -n 30
    
    # Xem số lượng gói tin truyền nhận (TX/RX) và gói lỗi trên các card mạng
    netstat -i

    Thống kê dữ liệu giao thức và lỗi giao diện mạng

    Ưu Đãi Giới Hạn

    Mạng Ổn Định

    Không Giới Hạn Data

    Hạ tầng Port 1Gbps tốc độ cao trong nước & quốc tế

    Server thường xuyên nghẽn hàng đợi (Send-Q/Recv-Q), rớt kết nối khi traffic tăng?

    Đừng để phần cứng yếu kém làm chậm dự án của bạn. Hệ thống máy chủ tại ThueVPSGiaRe.vn được tối ưu hóa chuyên sâu cho Web Server (Nginx/Apache), Database và Microservices với hiệu năng mạng cực kỳ ổn định.

    ✔ Ổ cứng NVMe Enterprise
    ✔ CPU Intel Xeon Gold
    ✔ Anti-DDoS cơ bản
    Săn Deal VPS Cấu Hình Cao (Số Lượng Có Hạn)
    Áp dụng cho khách hàng đăng ký hôm nay

    So sánh netstat và ss: Nên dùng công cụ nào?

    Lệnh ss (Socket Statistics) thuộc bộ công cụ iproute2 là giải pháp thay thế trực tiếp cho netstat trên các bản phân phối Linux hiện nay. Điểm khác biệt mấu chốt nằm ở cơ chế thu thập dữ liệu: trong khi netstat phân tích thủ công tệp tin văn bản trong /proc/net/ (vốn bị chậm khi hệ thống có hàng chục nghìn kết nối mở), ss giao tiếp trực tiếp với kernel qua giao thức Netlink socket nên cho tốc độ truy vấn vượt trội.

    Tiêu chí Lệnh netstat Lệnh ss (Hiện đại)
    Gói cài đặt net-tools (đã deprecated) iproute2 (tiêu chuẩn mới)
    Tình trạng mặc định Cần cài thêm trên Ubuntu 22.04+ Cài sẵn trên hầu hết các distro
    Cơ chế hoạt động Đọc và parse /proc/net/* Truy vấn trực tiếp qua Netlink
    Hiệu năng xử lý Chậm khi có lượng kết nối lớn Cực nhanh, tốn ít tài nguyên CPU
    Cú pháp tương đương netstat -tulpn ss -tulpn

    Đối với các máy chủ mới triển khai, người quản trị được khuyến khích làm quen dần với cú pháp của ss. Tuy nhiên, các tùy chọn cơ bản của ss được thiết kế tương thích gần như hoàn toàn với netstat (ví dụ: cờ -tulpn, -an vẫn giữ nguyên ý nghĩa), do đó bạn có thể áp dụng kiến thức lệnh linh hoạt giữa hai công cụ.

    Ứng dụng thực tế của netstat trong quản trị VPS Linux

    1. Xử lý xung đột cổng khi khởi chạy Web Server

    Tình huống phổ biến nhất khi cấu hình VPS là lỗi xung đột cổng. Ví dụ: bạn khởi động Nginx nhưng nhận được thông báo bind() to 0.0.0.0:80 failed (98: Address already in use). Khi đó, hãy thực hiện quy trình sau:

    1. Chạy lệnh sudo netstat -tulpn | grep :80 để xác định PID đang giữ cổng 80 (ví dụ tìm thấy tiến trình Apache httpd có PID 3142).
    2. Kiểm tra tính cần thiết của tiến trình đó hoặc tắt dịch vụ cũ: sudo systemctl stop apache2.
    3. Nếu đó là tiến trình treo không thể dừng bằng systemctl, tắt tiến trình bằng PID: sudo kill -9 3142.
    4. Khởi động lại dịch vụ web chính: sudo systemctl start nginx.

    2. Phát hiện kết nối bất thường và tăng cường bảo mật

    Khi nghi ngờ máy chủ bị tấn công dò quét mật khẩu (brute-force) hoặc kết nối trái phép, bạn có thể kiểm tra danh sách các địa chỉ IP đang duy trì kết nối đến cổng SSH (22):

    sudo netstat -tnpa | grep ':22 '

    Nếu phát hiện một địa chỉ IP lạ mở hàng loạt kết nối thử nghiệm liên tục, hãy cấu hình thêm Fail2ban để tự động chặn IP tấn công brute-force thông qua iptables/UFW. Trong trường hợp máy chủ nhận lượng request khổng lồ làm nghẽn băng thông dẫn đến dấu hiệu từ chối dịch vụ, bạn cần kích hoạt giải pháp chống DDoS bằng Cloudflare để lọc lưu lượng xấu tại tầng mạng trước khi chạm tới VPS. Đồng thời, việc rà soát mạng cũng giúp bạn phân tích rõ các nguyên nhân website chậm do server quá tải để có phương án tối ưu phù hợp.

    3. Kiểm tra trạng thái kênh truyền VPN và Tunnel

    Khi thiết lập các dịch vụ mạng riêng ảo như WireGuard VPN trên VPS Linux, giao thức mặc định được sử dụng là UDP (thường ở cổng 51820). Bạn có thể kiểm tra xem socket UDP của VPN server đã khởi tạo lắng nghe chuẩn xác hay chưa:

    sudo netstat -ulpn | grep :51820

    4. Kiểm tra cổng mạng trong môi trường Docker Container

    Khi chạy ứng dụng trong Docker, netstat trên máy chủ host chỉ hiển thị tiến trình docker-proxy lắng nghe trên cổng được map ra ngoài (ví dụ 0.0.0.0:8080->80/tcp). Bạn sẽ không nhìn thấy trực tiếp PID nội bộ của ứng dụng bên trong container từ bảng netstat máy chủ:

    # Kiểm tra cổng máy chủ do docker-proxy quản lý
    sudo netstat -tulpn | grep docker-proxy

    Để quản trị hiệu quả hệ sinh thái container song song với việc theo dõi mạng, hãy chủ động quản lý ổ đĩa và tài nguyên Docker trên VPS nhằm hạn chế tình trạng file log container phình to làm cạn kiệt dung lượng lưu trữ.

    Xử lý sự cố thường gặp khi sử dụng lệnh netstat

    Hiện tượng / Lỗi Nguyên nhân kỹ thuật Cách khắc phục
    netstat: command not found Gói net-tools chưa được cài sẵn trên hệ điều hành. Chạy sudo apt install net-tools hoặc sudo dnf install net-tools.
    Cột PID/Program name hiển thị dấu gạch ngang - Người dùng thực thi không đủ quyền hạn đọc thông tin tiến trình của tài khoản khác. Thêm tiền tố sudo trước lệnh netstat (ví dụ: sudo netstat -tulpn).
    Port ở trạng thái LISTEN nhưng không truy cập được từ bên ngoài Dịch vụ chỉ bind vào IP 127.0.0.1 hoặc bị tường lửa (UFW / iptables) chặn cổng. Đổi cấu hình bind sang 0.0.0.0 và mở cổng trên tường lửa: sudo ufw allow <port>.
    Lệnh phản hồi rất chậm khi chạy Netstat đang cố gắng phân giải tên miền (DNS lookup) cho từng địa chỉ IP. Luôn thêm cờ -n vào câu lệnh (ví dụ: netstat -ntulp) để bỏ qua tra cứu DNS.

    Lưu ý quan trọng về Tường lửa (Firewall): Trạng thái LISTEN trong kết quả của netstat chỉ xác nhận dịch vụ trên VPS đã sẵn sàng nhận dữ liệu. Nếu bạn không thể kết nối từ máy tính cá nhân tới máy chủ, hãy luôn kiểm tra lại cấu hình tường lửa bằng lệnh sudo ufw status hoặc kiểm tra chính sách bảo mật Security Group của nhà cung cấp hạ tầng.

    Câu hỏi thường gặp (FAQ)

    1. Lệnh netstat dùng để làm gì trong quản trị Linux?

    Lệnh netstat dùng để kiểm tra các cổng mạng đang mở, giám sát các kết nối TCP/UDP đang hoạt động, tra cứu bảng định tuyến và xem số liệu thống kê giao diện mạng. Đây là công cụ hữu ích để chẩn đoán xung đột cổng và kiểm tra an ninh máy chủ.

    2. Tại sao gõ netstat trên Ubuntu 22.04 báo “command not found”?

    Trên các bản phân phối Ubuntu hiện đại, bộ công cụ net-tools (chứa netstat) không còn được cài đặt mặc định do đã cũ. Bạn chỉ cần chạy lệnh sudo apt update && sudo apt install -y net-tools để cài đặt và sử dụng lại bình thường.

    3. Lệnh nào thay thế netstat tốt nhất trên Linux hiện đại?

    Lệnh ss (Socket Statistics) thuộc gói iproute2 là lựa chọn thay thế chính thức cho netstat. Lệnh ss được tích hợp sẵn trên hầu hết các distro Linux, có tốc độ truy xuất nhanh hơn nhờ giao tiếp trực tiếp với kernel qua Netlink.

    4. Làm sao để biết cổng 80 có đang bị ứng dụng nào chiếm dụng không?

    Bạn hãy sử dụng lệnh sudo netstat -tulpn | grep :80 (hoặc sudo ss -tulpn | grep :80). Cột cuối cùng của kết quả trả về sẽ hiển thị rõ mã tiến trình (PID) và tên ứng dụng (như Nginx, Apache) đang lắng nghe trên cổng 80.

    5. Cú pháp netstat -tulpn và netstat -an khác nhau ở điểm nào?

    Lệnh netstat -tulpn chỉ hiển thị các cổng TCP/UDP đang ở trạng thái chờ kết nối (LISTEN) kèm mã PID của tiến trình quản lý. Trong khi đó, netstat -an hiển thị tất cả các kết nối mạng bao gồm cả các kết nối đang hoạt động (ESTABLISHED) nhưng không kèm thông tin PID.

    Kết luận

    Nắm vững cách sử dụng lệnh netstat là kỹ năng cơ bản giúp bạn làm chủ hệ thống mạng trên máy chủ Linux, xử lý nhanh các vấn đề xung đột cổng và kiểm soát chặt chẽ các luồng dữ liệu ra vào VPS. Bằng việc kết hợp các cờ thông dụng như -tulpn hoặc linh hoạt chuyển đổi sang lệnh tương đương ss, công tác vận hành hệ thống sẽ trở nên chính xác và hiệu quả hơn.

    Thực hành ngay hôm nay

    Sở Hữu Ngay “Phòng Lab” Linux Cá Nhân Chỉ Với 1.600đ/Ngày

    Đừng chỉ đọc lý thuyết! Khởi tạo ngay VPS riêng để tự tay thực hành lệnh netstat, triển khai Web Server và làm chủ quản trị mạng Linux với chi phí rẻ hơn một ly trà đá.

    Cài đặt hệ điều hành tự động trong 30 giây • Toàn quyền Root • Hỗ trợ kỹ thuật 24/7

    Nội dung bài viết mang tính tham khảo. Các lệnh và cấu hình trong bài được kiểm chứng trên Ubuntu 22.04 LTS và Ubuntu 24.04 LTS với quyền root/sudo. Tùy phiên bản hệ điều hành (Debian, CentOS, Rocky Linux, AlmaLinux), cú pháp cài đặt gói và một số tùy chọn lệnh có thể khác. Người đọc nên sao lưu dữ liệu, kiểm thử trên môi trường staging và đánh giá rủi ro trước khi áp dụng cho hệ thống production.
  • Cách Cài Docker Engine Trên Ubuntu 22.04/24.04 Nhanh & Chuẩn Kỹ Thuật [2026]

    Cách Cài Docker Engine Trên Ubuntu 22.04/24.04 Nhanh & Chuẩn Kỹ Thuật [2026]

    Docker Engine là nền tảng ảo hóa container mã nguồn mở cốt lõi, cho phép các lập trình viên và quản trị hệ thống đóng gói, phân phối và khởi chạy ứng dụng một cách nhất quán trên mọi môi trường. Trong bài viết này, đội ngũ ThueVPSGiaRe.vn sẽ hướng dẫn cách cài Docker Engine trên VPS Ubuntu chi tiết từ A-Z: cập nhật hệ thống, thêm Docker repository, cài Docker Engine, kiểm tra hoạt động theo đúng chuẩn tài liệu hướng dẫn kỹ thuật chính thức từ Docker.

    Điều kiện hệ thống & Phiên bản Ubuntu được Docker hỗ trợ

    Trước khi bắt đầu cài đặt, bạn cần đảm bảo máy chủ chạy phiên bản hệ điều hành tương thích và đáp ứng đủ cấu hình phần cứng. Docker Engine hỗ trợ chính thức trên các phiên bản Ubuntu 64-bit với kiến trúc đa dạng từ x86_64 đến ARM.

    • Các bản phân phối Ubuntu hỗ trợ: Ubuntu Noble 24.04 (LTS), Ubuntu Mantic 23.10, Ubuntu Jammy 22.04 (LTS), và Ubuntu Focal 20.04 (LTS). Nếu bạn đang chạy bản cũ hơn, hãy cân nhắc nâng cấp hệ điều hành Ubuntu để đảm bảo tính tương thích gói thư viện.
    • Kiến trúc phần cứng tương thích: Hỗ trợ kiến trúc x86_64 (hoặc amd64), armhf, arm64, s390x, và ppc64le.
    • Kiểm tra môi trường: Đảm bảo VPS có kết nối mạng Internet ổn định, mở đầy đủ các cổng giao tiếp và bạn có quyền quản trị viên sudo trên hệ thống.

    Điều Kiện Cài Docker Engine Trên Ubuntu

    Thuê VPS giá rẻ

    CPU Intel Gold, SSD NVMe U.2, giá từ 50K/tháng

    Ngại gõ lệnh & sợ Docker ngốn sạch RAM máy tính?

    Thay vì để Docker làm chậm chiếc laptop làm việc của bạn hoặc mất hàng giờ debug lỗi mạng, hãy để container của bạn chạy 24/7 với IP tĩnh riêng biệt trên hạ tầng Cloud Server tối ưu riêng cho Docker của Fast Byte.

    Tham khảo VPS giá rẻ

    Gỡ bỏ các phiên bản Docker và gói không chính thức cũ

    Các phiên bản Ubuntu mặc định hoặc các bản cài đặt thử nghiệm trước đó thường chứa các gói không chính thức do distro phân phối. Nếu không dọn sạch trước khi cài bản chính hãng từ Docker, bạn sẽ rất dễ gặp tình trạng xung đột package.

    Trước tiên, bạn đăng nhập máy chủ qua SSH bằng cách tham khảo cách kết nối VPS bằng Terminal hoặc Remote Desktop, sau đó thực hiện lệnh xóa các gói phiên bản cũ:

    sudo apt remove $(dpkg --get-selections docker.io docker-compose docker-compose-v2 docker-doc docker-buildx podman-docker containerd runc | cut -f1)

    Giải thích các gói được cài đặt:

    • docker-ce: Trình nền dịch vụ Docker daemon cốt lõi (Docker Community Edition).
    • docker-ce-cli: Giao diện dòng lệnh CLI để tương tác với Docker.
    • containerd.io: Runtime quản lý toàn bộ vòng đời container.
    • docker-buildx-plugin: Plugin mở rộng tính năng Buildx để build container image hiện đại.
    • docker-compose-plugin: Plugin hỗ trợ quản lý nhiều container qua file cấu hình Compose (thay thế cho phiên bản docker-compose dạng python cũ).

    apt có thể hệ thống sẽ báo rằng bạn chưa cài đặt bất kỳ gói phần mềm nào trong số này.

    Lệnh trên sẽ gỡ bỏ tất cả các biến thể gói cũ. Lưu ý rằng thư mục chứa hình ảnh và volume dữ liệu cũ (/var/lib/docker/) vẫn được giữ nguyên, đảm bảo an toàn nếu bạn đã từng sử dụng trước đây.

    Gỡ bỏ các phiên bản Docker và gói không chính thức cũ
    Gỡ bỏ các phiên bản Docker và gói không chính thức cũ

    Quy trình cài đặt Docker Engine qua Apt Repository (Khuyên dùng)

    Cài đặt thông qua kho lưu trữ (repository) chính thức của Docker là phương thức được khuyến nghị hàng đầu, giúp quá trình nâng cấp định kỳ diễn ra hoàn toàn tự động qua lệnh apt-get upgrade.

    Bước 1: Thiết lập Docker Apt Repository & Khóa GPG

    Cập nhật chỉ mục package của hệ thống và cài đặt các chứng chỉ bảo mật cần thiết để tải về từ HTTPS:

    # Cập nhật danh sách gói và cài đặt các công cụ hỗ trợ
    sudo apt-get update
    sudo apt-get install ca-certificates curl
    sudo install -m 0755 -d /etc/apt/keyrings

    # Tải và cấu hình khóa xác thực GPG chính thức từ Docker
    sudo curl -fsSL https://download.docker.com/linux/ubuntu/gpg -o /etc/apt/keyrings/docker.asc
    sudo chmod a+r /etc/apt/keyrings/docker.asc

    # Khai báo kho lưu trữ chính thức của Docker vào danh sách nguồn Apt
    echo \
    “deb [arch=$(dpkg –print-architecture) signed-by=/etc/apt/keyrings/docker.asc] https://download.docker.com/linux/ubuntu \
    $(. /etc/os-release && echo “$VERSION_CODENAME”) stable” | \
    sudo tee /etc/apt/sources.list.d/docker.list > /dev/null

    # Cập nhật lại chỉ mục kho lưu trữ hệ thống
    sudo apt-get update

    Bước 2: Cài đặt các gói Docker Engine chính thức

    Bạn có thể lựa chọn cài phiên bản mới nhất hoặc chỉ định phiên bản cụ thể phù hợp với stack phần mềm dự án:

    • Cài phiên bản Docker mới nhất: Chạy câu lệnh cài đặt bộ thành phần bao gồm daemon, CLI, containerd và plugin compose:
    sudo apt-get install docker-ce docker-ce-cli containerd.io docker-buildx-plugin docker-compose-plugin
    Cài phiên bản Docker mới nhất
    Cài phiên bản Docker mới nhất
    • Cài phiên bản chỉ định (Tùy chọn): Nếu bạn cần cố định version để tránh lỗi ứng dụng, kiểm tra danh sách có sẵn bằng lệnh apt-cache madison docker-ce | awk '{ print $3 }', sau đó cài đặt biến cụ thể:
    VERSION_STRING=5:26.1.4-1~ubuntu.22.04~jammy
    sudo apt-get install docker-ce=$VERSION_STRING docker-ce-cli=$VERSION_STRING containerd.io docker-buildx-plugin docker-compose-plugin

    Bước 3: Kiểm tra và xác thực cài đặt

    Xác nhận Docker Engine đã hoạt động ổn định trên hệ thống bằng cách khởi chạy một container mẫu tiêu chuẩn:

    sudo docker run hello-world

    Nếu màn hình console trả về thông điệp “Hello from Docker! This message shows that your installation appears to be working correctly”, hệ thống đã cài đặt hoàn tất. Lúc này bạn đã có thể bắt đầu triển khai các công cụ tự động hóa, chẳng hạn như sử dụng Docker Compose điều phối dịch vụ một cách đồng bộ.

    Cách cài đặt docker trên Ubuntu thủ công bằng gói file .deb

    Nếu máy chủ của bạn nằm trong mạng nội bộ không có kết nối internet ra ngoài, bạn có thể tải trước các tệp gói .deb tương ứng từ trang lưu trữ của Docker:

    Truy cập thư mục phân phối chính thức: https://download.docker.com/linux/ubuntu/dists/

    Lựa chọn phiên bản Ubuntu đang dùng (ví dụ noble/pool/stable/), sau đó đi vào kiến trúc chip tương ứng (ví dụ amd64).

    Tải về đủ các tệp .deb bao gồm:

    • containerd.io_<phiên bản>_<kiến trúc>.deb
    • docker-ce_<phiên bản>_<kiến trúc>.deb
    • docker-ce-cli_<phiên bản>_<kiến trúc>.deb
    • docker-buildx-plugin_<phiên bản>_<kiến trúc>.deb
    • docker-compose-plugin_<phiên bản>_<kiến trúc>.deb

    Sao chép toàn bộ các tệp vừa tải lên máy chủ Ubuntu và thực hiện cài đặt:

    sudo dpkg -i ./containerd.io_<version>_<arch>.deb \
    ./docker-ce_<version>_<arch>.deb \
    ./docker-ce-cli_<version>_<arch>.deb \
    ./docker-buildx-plugin_<version>_<arch>.deb \
    ./docker-compose-plugin_<version>_<arch>.deb

    Kiểm tra container chạy thử sau khi hoàn tất cài đặt:

    sudo docker run hello-world

    Cài đặt Docker bằng cách sử dụng Convenience Script tự động

    Docker cung cấp một script tiện ích tại get.docker.com nhằm mục đích tự động hóa nhanh cho các phiên bản phát triển không cần tương tác:

    curl -fsSL https://get.docker.com -o get-docker.sh
    sudo sh get-docker.sh
    Khuyến cáo bảo mật từ Docker: Tiện ích script này không được thiết kế cho các hệ thống production. Khi thực thi, script đòi hỏi quyền root hoặc sudo trực tiếp và có thể cài đặt thêm các kho gói bổ sung mà không cảnh báo trước.
    Hướng dẫn gỡ bỏ hoàn toàn Docker Engine khi cần thiết

    Khi bạn muốn giải phóng dung lượng ổ đĩa hoặc làm mới môi trường từ đầu, quy trình gỡ bỏ từ Docker Documentation bao gồm việc xóa các gói binary cùng toàn bộ dữ liệu image, container và volume.

    Khi bạn cần dọn dẹp hệ thống hoặc đưa máy chủ về trạng thái ban đầu, hãy thực hiện lần lượt các bước sau:

    Bước 1: Gỡ bỏ toàn bộ gói phần mềm liên quan

    sudo apt-get purge docker-ce docker-ce-cli containerd.io docker-buildx-plugin docker-compose-plugin docker-ce-rootless-extras

    Bước 2: Xóa dữ liệu ổ đĩa, file cấu hình và kho APT

    Trong trường hợp bạn chỉ muốn bảo trì định kỳ mà không cần xóa Docker, bạn có thể tham khảo cách dọn dẹp Docker giải phóng dung lượng đĩa để loại bỏ các image và container treo không sử dụng.

    Các dữ liệu container, volumes và cấu hình mạng tùy chỉnh sẽ không tự động xóa khi gỡ package. Bạn cần thực hiện xóa thủ công các thư mục này:

    # Xóa dữ liệu vùng chứa và runtime
    sudo rm -rf /var/lib/docker
    sudo rm -rf /var/lib/containerd
    # Xóa khóa ký và file nguồn apt của Docker
    sudo rm /etc/apt/sources.list.d/docker.list
    sudo rm /etc/apt/keyrings/docker.asc

    Câu hỏi thường gặp (FAQ) khi vận hành Docker trên Ubuntu

    Cài đặt Docker qua APT chuẩn khác gì so với cài qua Snap?

    Gói Docker cài qua APT từ repository chính thức của Docker giúp daemon tích hợp sâu vào kernel Linux, cho hiệu năng I/O tốt hơn và hỗ trợ đầy đủ các tính năng nâng cao. Phiên bản Snap hoạt động trong sandbox riêng biệt, đôi khi gây lỗi liên kết thư mục hoặc chia sẻ file volume giữa host và container.

    Làm thế nào để quản lý các container trực quan bằng giao diện web?

    Sau khi hoàn thành cài đặt Docker Engine, bạn có thể triển khai thêm giao diện đồ họa bằng cách xem hướng dẫn cài đặt Portainer quản lý Docker để thao tác theo dõi tài nguyên và quản lý container cực kỳ trực quan.

    Có thể dùng Docker để tự host các ứng dụng tự động hóa nào trên VPS?

    Docker là môi trường lý tưởng để self-host nhiều nền tảng mạnh mẽ. Điển hình, bạn có thể cài đặt n8n trên Ubuntu bằng Docker để tạo hệ thống webhook tự động hóa workflow công việc hoàn toàn miễn phí và an toàn.

    Áp dụng đúng quy trình cài đặt Docker Engine từ kho lưu trữ APT chính thức giúp hệ thống VPS Ubuntu của bạn luôn được bảo vệ bởi các bản vá bảo mật mới nhất, đồng thời tránh xung đột phụ thuộc gói. Khi đã hoàn tất thiết lập hạ tầng container và sẵn sàng công khai dịch vụ web, đừng quên áp dụng cách trỏ domain về máy chủ để người dùng dễ dàng truy cập thông qua tên miền riêng biệt thay vì IP trực tiếp.

    Cần một VPS giá rẻ để bắt đầu triển khai Docker?

    Tận hưởng trải nghiệm kéo Docker Image với tốc độ mạng 10Gbps và build container siêu tốc trên nền tảng Cloud VPS Fast Byte – Tối ưu hóa chuyên sâu cho kiến trúc Docker & Microservices:

    Xem bảng giá VPS

    Lưu ý: Hướng dẫn kỹ thuật trên được tổng hợp và biên dịch dựa theo tài liệu chính thức từ Docker Documentation. Các câu lệnh, khóa xác thực và danh mục package có thể thay đổi tùy theo bản cập nhật của từng bản phân phối Ubuntu và phiên bản Docker Engine. Quản trị viên nên thử nghiệm trước trên môi trường test và chủ động sao lưu dữ liệu trước khi thực hiện trên các hệ thống production đang vận hành thực tế.
  • [2026] Cách Dùng Lệnh Top Trong Linux Với 12+ Phím Tắt Nên Biết

    [2026] Cách Dùng Lệnh Top Trong Linux Với 12+ Phím Tắt Nên Biết

    Sử dụng lệnh top trong Linux là kỹ năng chẩn đoán quan trọng hàng đầu mà mọi quản trị viên hệ thống cần nắm vững khi vận hành máy chủ ảo hoặc server vật lý. Khi website phản hồi chậm, cơ sở dữ liệu treo cứng hoặc tài nguyên máy chủ chạm ngưỡng cảnh báo, việc mở terminal để giám sát tiến trình thời gian thực sẽ giúp bạn khoanh vùng gốc rễ sự cố ngay lập tức. Cùng đội ngũ kỹ thuật tại ThueVPSGiaRe.vn khám phá toàn bộ cấu trúc giao diện lệnh top trong linux, cách dùng lệnh top kiểm tra thông số phần cứng và hệ thống phím tắt thực chiến qua bài viết dưới đây.

    1. Lệnh top trong Linux là gì? Vai trò với quản trị máy chủ

    Lệnh top trong Linux là tiện ích dòng lệnh mặc định thuộc gói procps-ng, cho phép người quản trị theo dõi thời gian thực các chỉ số tài nguyên của hệ thống bao gồm vi xử lý CPU, bộ nhớ RAM, phân vùng Swap và danh sách các tiến trình (process) đang hoạt động.

    Trong hệ sinh thái mã nguồn mở, tiện ích này nằm trong nhóm các lệnh Linux cơ bản thường dùng mà bất kỳ kỹ thuật viên nào cũng cần nằm lòng. Khác với lệnh ps vốn chỉ chụp lại trạng thái hệ thống tại một thời điểm tĩnh duy nhất (snapshot), lệnh top liên tục làm mới dữ liệu (thường là 3 giây một lần). Cơ chế này hoạt động tương tự Task Manager trên Windows hay Activity Monitor trên macOS nhưng tiêu tốn cực kỳ ít tài nguyên phần cứng.

    Để khởi chạy, bạn chỉ cần đăng nhập vào VPS Linux qua SSH bằng quyền người dùng thông thường hoặc root, sau đó gõ đúng một từ khóa duy nhất trên cửa sổ console:

    top

    2. Hướng dẫn sử dụng và đọc hiểu giao diện lệnh top trong linux chi tiết từ A-Z

    Cách mở và thoát lệnh top trên VPS Linux

    Lệnh top chạy trực tiếp trong terminal, nên điều kiện duy nhất là bạn phải truy cập được vào server. Quy trình gồm 4 bước:

    1. Bước 1: Kết nối SSH vào VPS bằng tài khoản có quyền phù hợp. Muốn xem toàn bộ tiến trình hệ thống và kill được process của dịch vụ khác, bạn cần đăng nhập root hoặc dùng sudo.
    2. Bước 2: Gõ top rồi nhấn Enter. Màn hình sẽ chia thành vùng thông tin tổng quan phía trên và bảng tiến trình phía dưới.
    3. Bước 3: Chờ vài giây để top làm mới dữ liệu. Mặc định top cập nhật mỗi 3 giây.
    4. Bước 4: Nhấn q (hoặc Ctrl+C) để thoát bất cứ lúc nào.
    top                    # mở top với thiết lập mặc định
    top -d 5               # đổi chu kỳ làm mới thành 5 giây
    top -u www-data        # chỉ hiển thị tiến trình của user www-data
    top -p 1234            # theo dõi một PID cụ thể
    top -b -n 1 > log.txt  # chế độ batch: chụp 1 lần rồi ghi ra file

    Chế độ batch (-b) hữu ích khi bạn muốn ghép top vào script hoặc cron job để ghi lại trạng thái server theo lịch.

    Màn hình hiển thị của top được chia thành hai khu vực tách biệt: 5 dòng đầu tiên là Header Dashboard tóm tắt sức khỏe toàn diện của máy chủ; phần còn lại phía dưới là Process Table liệt kê chi tiết từng tiến trình đang thực thi.

    top - 15:42:01 up 45 days, 12:10,  2 users,  load average: 0.28, 0.45, 0.38
    Tasks: 142 total,   1 running, 140 sleeping,   0 stopped,   1 zombie
    %Cpu(s):  2.3 us,  1.1 sy,  0.0 ni, 95.8 id,  0.6 wa,  0.0 hi,  0.2 si,  0.0 st
    MiB Mem :   3912.4 total,    420.5 free,   2180.2 used,   1311.7 buff/cache
    MiB Swap:   2048.0 total,   1980.4 free,     67.6 used.   1450.8 avail Mem
    
      PID USER      PR  NI    VIRT    RES    SHR S  %CPU  %MEM     TIME+ COMMAND
     1284 mysql     20   0 1845120 624108  38210 S   3.3  15.6  42:15.80 mysqld
     2150 www-data  20   0  352410  94120  42100 S   1.7   2.4   3:12.45 php-fpm
      890 root      20   0  124800  28410  12400 S   0.7   0.7   8:44.12 nginx

    2.1. Phân tích 5 dòng thông tin hệ thống (Header Dashboard)

    • Dòng 1 – Thời gian hoạt động & Tải hệ thống: Hiển thị giờ hệ thống hiện tại, thời gian máy chủ chạy liên tục không khởi động lại (uptime), số lượng phiên đăng nhập người dùng và chỉ số Load Average theo ba mốc thời gian: 1 phút, 5 phút và 15 phút vừa qua. Chỉ số tải lý tưởng phải nhỏ hơn tổng số lõi (core) CPU mà máy chủ sở hữu. Nếu bạn sở hữu VPS 2 Core nhưng Load Average vượt mức 4.0 liên tục, máy chủ đang ở tình trạng nghẽn hàng đợi nghiêm trọng.
    • Dòng 2 – Trạng thái tác vụ (Tasks): Tổng hợp số tiến trình đang có. Trong đó: running là tiến trình đang được CPU xử lý trực tiếp; sleeping là tiến trình đang chờ tài nguyên hoặc sự kiện; stopped là tiến trình bị tạm ngưng; và zombie (tiến trình thây ma) là những tác vụ con đã hoàn thành nhưng tiến trình cha chưa giải phóng mục bảng quản trị tiến trình. Sự xuất hiện của quá nhiều zombie process phản ánh phần mềm trên server đang bị rò rỉ mã nguồn.
    • Dòng 3 – Trạng thái vi xử lý (%Cpu(s)): Cung cấp cái nhìn giải phẫu về hoạt động của CPU với các thông số then chốt:
      Ký hiệu Ý nghĩa kỹ thuật Kinh nghiệm thực chiến
      us (user) Thời gian CPU phục vụ các ứng dụng không gian người dùng (Nginx, PHP, Node.js). Nếu con số này cao, web app của bạn đang chạy nặng hoặc chịu nhiều traffic.
      sy (system) Thời gian thực thi các tác vụ thuộc lõi nhân hệ điều hành (kernel). Con số này quá cao thường do xung đột module hoặc lỗi driver phần cứng ảo hóa.
      id (idle) Tỷ lệ phần trăm thời gian CPU nghỉ ngơi, rảnh rỗi. Chỉ số này càng cao (tiệm cận 100%), máy chủ hoạt động càng mượt mà.
      wa (iowait) Thời gian CPU phải chờ đợi các thao tác đọc/ghi đĩa hoàn tất. Nếu wa > 5%, hệ thống đang gặp hiện tượng nghẽn tốc độ đọc ghi Disk I/O nghiêm trọng do ổ cứng chậm.
      st (steal time) Tỷ lệ phần trăm CPU ảo bị hypervisor máy chủ vật lý cắt xén để chia cho máy ảo khác. Nếu st > 3%, nhà cung cấp VPS của bạn đang oversell tài nguyên máy chủ vật lý quá mức.
    • Dòng 4 & 5 – Bộ nhớ vật lý (Mem) và Bộ nhớ hoán đổi (Swap): Thể hiện dung lượng RAM tổng, dung lượng đã sử dụng và vùng nhớ đệm (buff/cache). Lưu ý thông số avail Mem là lượng RAM thực tế sẵn sàng cung cấp cho ứng dụng mới mà không cần đẩy dữ liệu vào ổ cứng. Khi lượng RAM cạn kiệt, hệ thống sẽ sử dụng vùng nhớ Swap; việc thiết lập bộ nhớ Swap trên Linux đúng cách sẽ giúp máy chủ tránh được tình trạng bị sập tiến trình đột ngột do cơ chế Linux OOM-Killer (Out of Memory) kích hoạt.

    2.2. Bảng tra cứu ý nghĩa 12 cột thông số tiến trình

    Phía dưới bảng điều khiển trung tâm là danh sách chi tiết từng tiến trình. Dưới đây là ý nghĩa kỹ thuật chuẩn của 12 cột thông số:

    Tên cột Thuật ngữ kỹ thuật Giải thích bản chất hoạt động
    PID Process ID Mã định danh duy nhất của tiến trình trong kernel Linux.
    USER Process Owner Tên tài khoản người dùng sở hữu tiến trình (root, www-data, mysql, nginx).
    PR Priority Độ ưu tiên điều phối của kernel (từ 0 đến 39, hoặc rt cho tác vụ thời gian thực).
    NI Nice Value Giá trị can thiệp mức độ ưu tiên từ -20 (ưu tiên cao nhất) đến 19 (ưu tiên thấp nhất).
    VIRT Virtual Memory Size Tổng bộ nhớ ảo tiến trình xin cấp phát (bao gồm code, thư viện chia sẻ và phần trên đĩa).
    RES Resident Memory Size Lượng RAM vật lý thực tế không swap mà tiến trình đang chiếm dụng (chỉ số chuẩn để tính RAM).
    SHR Shared Memory Dung lượng bộ nhớ chia sẻ chung với các tiến trình khác.
    S Process Status Trạng thái: R (Running), S (Sleeping), D (Uninterruptible Sleep/Disk wait), Z (Zombie), T (Traced/Stopped).
    %CPU CPU Usage Percentage Tỷ lệ vi xử lý bị tiến trình chiếm dụng kể từ lần cập nhật màn hình gần nhất.
    %MEM Memory Usage Percentage Tỷ lệ phần trăm RAM vật lý (RES) mà tiến trình đang dùng trên tổng RAM hệ thống.
    TIME+ Cumulative CPU Time Tổng thời gian CPU mà tiến trình này đã tiêu tốn tính theo định dạng phút:giây.phần trăm giây.
    COMMAND Command Name / Path Tên tiến trình hoặc đường dẫn tập lệnh thực thi tương ứng.

    Thuê VPS Giá Rẻ

    CPU Intel Gold – SSD NVMe U.2 – Chỉ từ 50K/tháng

    Hệ Thống Nghẽn CPU Hoặc Quá Tải Disk I/O?

    Nếu lệnh top thường xuyên báo động chỉ số wa tăng cao hoặc Steal Time (st) vượt quá 5%, đó là dấu hiệu VPS hiện tại đang dùng ổ cứng cơ hoặc bị chia sẻ tài nguyên quá đà. Hãy trải nghiệm hạ tầng chuẩn doanh nghiệp tại Fast Byte với ổ cứng NVMe U.2 Enterprise tốc độ vượt trội.

    Khám Phá Gói VPS Fast Byte Ngay

    3. 12+ Cách sử dụng lệnh top trong Linux với các phím tắt thực chiến

    Khởi động lệnh top đơn thuần chỉ là bước dạo đầu. Sức mạnh thực sự của công cụ nằm ở hệ thống tham số dòng lệnh và các phím tắt tương tác trực tiếp khi giao diện đang chạy.

    Cách Dùng Lệnh Top Trong Linux

    Sau khi đã đối chiếu kiểm tra thông số cấu hình VPS của mình, bạn có thể áp dụng ngay các tùy biến dưới đây.

    3.1. Các cờ tham số khi khởi động lệnh top từ Terminal

    • Lọc theo tài khoản người dùng cụ thể: Chỉ hiển thị các tiến trình được sở hữu bởi user chỉ định (hữu ích khi kiểm tra web server chạy user www-data hoặc database mysql):
      top -u www-data
    • Theo dõi một hoặc nhiều PID cụ thể: Thay vì quét toàn bộ hệ thống, bạn có thể gắn cờ để chỉ theo dõi tiến trình nghi vấn:
      top -p 1284,2150
    • Thay đổi tần số làm mới (refresh delay): Mặc định top cập nhật sau mỗi 3.0 giây. Bạn có thể giảm xuống 1 giây hoặc nâng lên 5 giây bằng cờ -d:
      top -d 1.0

    3.2. Bảng tổng hợp phím tắt tương tác trực tiếp trong giao diện top

    Khi màn hình console đang mở lệnh top, Linux phân biệt rạch ròi giữa chữ thường và chữ HOA. Hãy nhấn chính xác các phím tương ứng:

    Phím tắt Chức năng điều khiển Mục đích sử dụng thực tế
    Shift + P Sắp xếp danh sách tiến trình theo %CPU giảm dần. Tìm kiếm tức thì ứng dụng làm treo đơ vi xử lý.
    Shift + M Sắp xếp danh sách tiến trình theo %MEM (RAM) giảm dần. Truy vết dịch vụ làm rò rỉ hoặc ngốn cạn bộ nhớ RAM.
    Shift + T Sắp xếp theo cột TIME+ (thời gian CPU tích lũy). Kiểm tra tiến trình chạy ngầm dai dẳng nhất.
    Phím 1 Hiển thị tách biệt từng nhân CPU (Cpu0, Cpu1, Cpu2…). Đánh giá tải có được phân bổ đồng đều giữa các lõi hay không.
    Phím c Bật/tắt đường dẫn đầy đủ của lệnh ở cột COMMAND. Phân biệt các script PHP, cronjob hoặc vị trí file binary thực thi.
    Phím z (hoặc b) Bật chế độ màu sắc / in đậm cho dòng dữ liệu nổi bật. Giúp dễ quan sát trực quan tiến trình đang ở trạng thái Running.
    Phím u Nhập username để lọc riêng các tiến trình của tài khoản đó. Tiện lợi khi cô lập phiên làm việc của từng user trên hệ thống.
    Phím k Gửi tín hiệu Signal tắt/tiêu diệt tiến trình (Kill process). Chấm dứt khẩn cấp ứng dụng bị vòng lặp vô tận hoặc crash.
    Phím r Thay đổi giá trị Nice của tiến trình (Renice). Hạ độ ưu tiên ứng dụng nền để nhường CPU cho web server.
    Phím d (hoặc s) Đổi thời gian làm mới màn hình ngay khi đang chạy. Tùy chỉnh tần suất giám sát theo ý muốn.
    Phím h Mở bảng Menu hướng dẫn tra cứu phím tắt nhanh. Tra cứu cú pháp phím mà không cần thoát ra ngoài terminal.
    Phím q Thoát khỏi chương trình top an toàn. Trở lại giao diện dòng lệnh Bash Shell thông thường.

    3.3. Hướng dẫn chi tiết kỹ thuật Kill và Renice tiến trình trực tiếp

    Khi phát hiện một PID gây ngốn 100% CPU do script chạy lỗi, bạn không cần mở một cửa sổ terminal mới để gõ lệnh kill. Hãy thao tác trực tiếp:

    1. Nhấn phím k trên bàn phím. Dòng lệnh sẽ hiện thông báo nhắc: PID to signal/kill [default pid = ...]:
    2. Nhập chính xác số PID của tiến trình cần xử lý rồi nhấn Enter.
    3. Hệ thống sẽ hỏi tín hiệu muốn gửi: Send signal [15/sigterm]:. Mặc định là tín hiệu 15 (SIGTERM) giúp tiến trình dọn dẹp bộ nhớ và tắt an toàn. Nếu tiến trình bị đóng băng hoàn toàn không phản hồi, bạn mới nhập số 9 (SIGKILL) để buộc tắt ngay lập tức.
    CẢNH BÁO AN TOÀN: Thao tác kill nhầm các tiến trình cốt lõi như systemd (PID 1), sshd, nginx hay mysqld có thể làm ngắt kết nối SSH hoặc hỏng cơ sở dữ liệu nếu bảng dữ liệu đang ghi dở. Việc can thiệp tiến trình của người dùng khác đòi hỏi bạn phải có đặc quyền tài khoản root.

    4. Quy trình 4 bước xử lý sự cố VPS bị quá tải bằng lệnh top

    Khi website hiển thị lỗi kết nối hoặc phản hồi chậm chạp, việc bình tĩnh áp dụng đúng quy trình khắc phục tình trạng VPS bị đơ treo thông qua lệnh top sẽ giúp bạn phục hồi dịch vụ trong thời gian ngắn nhất:

    Bước 1 – Đăng nhập SSH và kiểm tra tải tổng thể:

    Gõ top để nhìn ngay 3 chỉ số Load Average ở góc trên cùng bên phải. Đối chiếu với số core CPU bằng cách nhấn phím 1. Nếu Load Average vượt gấp 2-3 lần số lượng core, hàng đợi CPU đang bị ứ đọng nghiêm trọng.

    Đăng nhập SSH và kiểm tra tải bằng lệnh top
    Đăng nhập SSH và kiểm tra tải bằng lệnh top

    Bước 2 – Nhận diện thủ phạm ngốn tài nguyên:

    Nhấn tổ hợp phím Shift + P để lọc xem tiến trình nào đứng đầu về %CPU, hoặc nhấn Shift + M để kiểm tra ứng dụng nào ăn %MEM. Nhấn phím c để đọc trọn vẹn đường dẫn xem đó là đoạn code PHP nào hay file binary lạ.

    Nhận diện thủ phạm ngốn tài nguyên
    Nhận diện thủ phạm ngốn tài nguyên

    Bước 3 – Đánh giá nguyên nhân tắc nghẽn:

    Kiểm tra chỉ số %wa: Nếu con số này trên 10-20%, vấn đề không nằm ở CPU mà do cơ sở dữ liệu MySQL đang thực hiện truy vấn quét toàn bộ bảng (full table scan) khiến ổ đĩa không kịp đọc. Ngược lại, nếu hàng trăm tiến trình php-fpm hoặc nginx chiếm trọn CPU, khả năng cao website đang bị tấn công quét bot hoặc DDoS dồn dập.

    Bước 4 – Thực hiện khắc phục và phòng ngừa:

    Thực hiện kill các tiến trình lặp vô tận bằng phím k. Tiến hành khởi động lại dịch vụ tương ứng (ví dụ: systemctl restart php8.2-fpm). Nếu sau khi tối ưu mã nguồn mà tài nguyên máy chủ vẫn chạm ngưỡng đỏ mỗi ngày, bạn đã đến thời điểm cần nâng cấp gói VPS với dung lượng RAM và số lượng nhân vi xử lý lớn hơn để đáp ứng lượng truy cập thực tế.

    Triệu chứng Dấu hiệu trên top Hướng xử lý
    VPS chậm toàn bộ Load 1 phút cao hơn số core, kéo dài Shift+P tìm process, tối ưu hoặc nâng cấp
    Một service ngốn CPU %us cao, một process đứng đầu bảng Rà code, query, cron; renice tạm thời
    Ổ đĩa nghẽn %wa trên 20–30% kéo dài, nhiều process trạng thái D Rà query nặng, ghi log; cân nhắc ổ nhanh hơn
    Thiếu RAM Swap used tăng đều, %MEM gần trần Tối ưu cache/database, nâng RAM
    CPU bị “mượn” trên VPS %st tăng bất thường dù process của bạn nhẹ Ghi nhận, trao đổi với nhà cung cấp
    Zombie tăng Con số zombie trong dòng Tasks lớn dần Tìm process cha (nhấn V), restart service

    Checklist nhanh mỗi lần VPS chậm:

    • Load 1 phút so với số core thực tế.
    • %wa có vượt 20–30% kéo dài không.
    • Swap used có tăng liên tục không.
    • Có process ở trạng thái D hoặc Z bất thường không.
    • %st trên VPS có nhích lên bất thường không.

    Nguyên tắc khi xử lý: chẩn đoán trước, chi tiền sau. Nhiều trường hợp chỉ cần tối ưu query, thêm cache hoặc dời cron sang giờ thấp điểm là hết chậm. Ngược lại, nếu swap dùng đều đặn mỗi ngày dù đã tối ưu, đã đến lúc cân nhắc nâng cấp RAM cho VPS thay vì chấp nhận server giật cục.

    VPS Chuyên Nghiệp

    Băng Thông Không Giới Hạn – Cổng Mạng 100Mbps

    Lập Trình Viên & Webmaster Cần Máy Chủ Ổn Định?

    Tránh xa tình trạng VPS bị nghẽn iowait do ổ cứng chất lượng thấp. Đội ngũ Fast Byte cung cấp giải pháp máy chủ ảo trang bị CPU Intel Xeon Gold mạnh mẽ, bộ nhớ RAM DDR4/DDR5 và 100% SSD NVMe Enterprise, giúp bạn deploy website mượt mà với chi phí cực kỳ tiết kiệm.

    Đăng Ký Thuê VPS Giá Rẻ Ngay

    5. So sánh lệnh top và htop: Đâu là lựa chọn tối ưu?

    Bên cạnh lệnh top truyền thống, nhiều quản trị viên Linux thường cài đặt thêm tiện ích htop để tăng cường trải nghiệm quan sát. Dưới đây là bảng phân tích kỹ thuật giúp bạn chọn công cụ phù hợp với tình huống:

    Tiêu chí so sánh Lệnh top truyền thống Tiện ích mở rộng htop
    Tính sẵn có trên OS Tích hợp sẵn 100% trên mọi bản phân phối Linux (Ubuntu, Debian, CentOS, RHEL…). Không cài sẵn, phải cài đặt thủ công qua apt install htop hoặc yum install htop.
    Giao diện hiển thị Đơn sắc, đơn giản, chỉ hiển thị số liệu thuần văn bản ASCII. Màu sắc sinh động, có thanh đo phần trăm đồ họa (bar graphs) trực quan cho từng core CPU và RAM.
    Hỗ trợ chuột & Cuộn Không hỗ trợ chuột; chỉ điều khiển hoàn toàn bằng phím tắt. Hỗ trợ nhấp chuột chọn tiến trình, cuộn trang theo chiều dọc và ngang dễ dàng.
    Mức tiêu thụ tài nguyên Cực kỳ thấp, lý tưởng cho server đang bị treo cứng, cạn sạch bộ nhớ. Tiêu thụ CPU và RAM nhỉnh hơn một chút do phải render đồ họa ANSI màu.

    Lời khuyên từ Fast Byte: Tiện ích htop rất thích hợp cho việc theo dõi thường nhật nhờ giao diện đẹp. Nhưng khi server gặp khủng hoảng tài nguyên nghiêm trọng, không thể cài thêm phần mềm hay thậm chí không chạy nổi các thư viện phụ thuộc, lệnh top nguyên bản vẫn là cứu cánh duy nhất, tin cậy nhất của mọi Sysadmin.

    6. Câu hỏi thường gặp về cách sử dụng lệnh top trong Linux (FAQ)

    Làm thế nào để xuất kết quả từ lệnh top ra file văn bản phục vụ phân tích?

    Bạn có thể dùng chế độ Batch mode bằng cú pháp top -b -n 1 > snapshot_top.txt. Tham số -b cho phép chạy nền không cần màn hình tương tác và -n 1 chỉ định chạy đúng 1 chu kỳ cập nhật rồi xuất thẳng dữ liệu vào file.

    Chỉ số Load Average bao nhiêu là dấu hiệu máy chủ bị quá tải?

    Ngưỡng an toàn tối đa phụ thuộc vào tổng số lõi CPU của bạn. Với máy chủ 1 Core, Load Average ở mức 1.0 đại diện cho 100% công suất tải. Nếu bạn sở hữu VPS 4 Core thì mức tải 4.0 là vừa khít tải, vượt quá con số này nghĩa là các tiến trình đang phải xếp hàng chờ CPU.

    Zombie Process trong lệnh top có làm tốn RAM không và xử lý thế nào?

    Zombie process không tiêu tốn CPU hay RAM vì nó đã ngừng hoạt động, nhưng nó chiếm dụng một vị trí trong bảng bảng định danh tiến trình (Process Table). Bạn không thể dùng lệnh kill một zombie process vì nó đã chết; cách xử lý triệt để là kill tiến trình cha (Parent Process) của nó.

    Chỉ số Steal Time (%st) cao bất thường mang ý nghĩa gì trên VPS?

    Chỉ số Steal Time (%st) đại diện cho tỷ lệ thời gian CPU ảo của bạn bị máy chủ vật lý chia sẻ sang cho máy ảo khác. Nếu %st thường xuyên vượt quá 3-5%, máy chủ của nhà cung cấp đang bị quá tải tài nguyên (oversold), bạn nên yêu cầu chuyển node hoặc đổi dịch vụ.

    Lệnh top có tự động tắt khi tôi đóng cửa sổ SSH terminal không?

    Có. Lệnh top gắn liền trực tiếp với phiên làm việc (session) của terminal. Ngay khi bạn đóng cửa sổ SSH hoặc ngắt mạng, tín hiệu SIGHUP sẽ được gửi để kết thúc hoàn toàn tiến trình top nhằm tránh lãng phí tài nguyên của máy chủ.

    7. Kết luận & Lời khuyên vận hành

    Việc thành thạo cách sử dụng lệnh top trong linux là bước chuyển mình từ một người dùng mới sang một quản trị viên máy chủ thực thụ. Nắm vững ý nghĩa của các chỉ số tải hệ thống, phân tích sâu các thông số wa, id, res và sử dụng linh hoạt các phím tắt Shift + P, Shift + M hay k sẽ giúp bạn luôn làm chủ tình hình vận hành của máy chủ, dập tắt các sự cố gián đoạn dịch vụ trước khi chúng kịp gây ảnh hưởng tới khách hàng.

    Khởi Tạo Môi Trường Thực Hành Máy Chủ Riêng Biệt

    Trải nghiệm hạ tầng máy chủ ảo độc lập tại Fast Byte với đầy đủ quyền quản trị root cao nhất, phần cứng cao cấp và chi phí hợp lý chỉ từ 50.000đ/tháng.

    Xem Bảng Giá VPS Fast Byte

    Lưu ý: Mọi hướng dẫn can thiệp tiến trình hệ thống bằng lệnh top chỉ mang tính chất tham khảo. Người quản trị cần hiểu rõ vai trò của từng tiến trình trước khi thực thi lệnh tắt (kill) để tránh làm gián đoạn các dịch vụ cốt lõi của máy chủ.

  • Cách Trỏ Tên Miền Về VPS Trong 5 Phút, Ai Cũng Làm Được, Mới Nhất 2026

    Cách Trỏ Tên Miền Về VPS Trong 5 Phút, Ai Cũng Làm Được, Mới Nhất 2026

    Bài viết hướng dẫn trỏ domain về ip vps dưới đây sẽ giúp bạn giải quyết dứt điểm tình trạng sở hữu tên miền và máy chủ riêng nhưng loay hoay không biết cách liên kết chúng để website đi vào hoạt động. Rất nhiều người mới bắt đầu thường gặp lỗi cấu hình sai bản ghi, điền nhầm ký tự host hoặc chờ đợi hàng giờ mà trang web vẫn báo lỗi không thể truy cập. Bằng các bước chuẩn hóa kỹ thuật thực tế từ ThueVPSGiaRe.vn, bạn hoàn toàn có thể tự tay phân giải tên miền chính xác về máy chủ chỉ trong vài phút.

    1. Bản chất của việc trỏ domain về IP VPS

    Trỏ domain về IP VPS là quá trình khai báo bản ghi DNS định tuyến để ánh xạ một tên miền dạng chữ dễ nhớ về địa chỉ IP máy chủ vật lý hoặc máy chủ ảo lưu trữ mã nguồn web. Thao tác này giúp trình duyệt của người dùng tìm đúng vị trí server chứa dữ liệu khi gõ tên miền trên thanh địa chỉ.

    Trong môi trường mạng Internet, máy tính và máy chủ giao tiếp với nhau thuần túy thông qua các dãy số IP. Khi bạn nắm rõ cấu trúc của một tên miền, bạn sẽ thấy domain sinh ra như một danh bạ điện thoại giúp con người không cần phải ghi nhớ những dãy số khô khan.

    Cầu nối trung gian để chuyển đổi tên miền dạng chữ thành địa chỉ IP chính là cơ chế hoạt động của hệ thống DNS (Domain Name System). Khi ai đó nhập địa chỉ trang web vào trình duyệt, một chuỗi truy vấn phân giải sẽ được kích hoạt để tìm xem tên miền này đang trỏ về máy chủ nào.

    Bản chất của việc trỏ domain về IP VPS

    Phân biệt trỏ domain bằng bản ghi A và thay đổi NameServer

    Khá nhiều người mới quản trị hệ thống thường nhầm lẫn giữa hai phương thức kết nối: cấu hình trực tiếp bản ghi A và thay đổi cặp NameServer. Việc nắm rõ sự khác nhau giữa chúng sẽ giúp bạn chọn đúng phương án vận hành:

    • Trỏ bằng bản ghi A (Host Records): Bạn giữ nguyên hệ thống máy chủ quản lý DNS của nhà đăng ký tên miền (Domain Registrar). Bạn chỉ tạo mới hoặc chỉnh sửa các bản ghi loại A (Address Record) để gán tên miền trực tiếp tới địa chỉ IPv4 của VPS. Cách này nhanh gọn, ít rủi ro và các bản ghi phụ trợ khác (như mail MX, xác thực TXT) không bị ảnh hưởng.
    • Thay đổi NameServer (NS Delegation): Bạn chuyển toàn bộ quyền quản lý bản ghi DNS của tên miền sang một hệ thống quản trị khác (chẳng hạn như cặp nameserver của Cloudflare hoặc hệ thống DNS riêng của hosting). Bạn cần biết cách phân biệt NameServer với các bản ghi DNS thông thường: NameServer chỉ định nơi quản lý, còn bản ghi DNS là các lệnh cấu hình chi tiết nằm bên trong nơi quản lý đó.

    2. Những thông tin cần chuẩn bị trước khi trỏ domain về IP VPS

    Trước khi bắt đầu các bước cấu hình kỹ thuật, việc chuẩn bị đầy đủ thông số đầu vào sẽ giúp bạn thao tác liền mạch, tránh nhầm lẫn giữa nhiều cửa sổ quản trị:

    • Tài khoản đăng nhập trang quản lý DNS tên miền: Đây là tài khoản tại nơi bạn đã đăng ký mua domain hoặc tài khoản quản lý DNS qua nền tảng Cloudflare nếu bạn đã ủy quyền NameServer về đây.
    • Tên người dùng và mật khẩu, địa chỉ IP máy chủ ảo (Public IPv4): Đây là thông số quan trọng nhất. Mỗi máy chủ cần một địa chỉ IP tĩnh công cộng duy nhất để người dùng ngoài mạng Internet có thể tìm đến. Dãy số này thường có định dạng dạng 4 nhóm số phân cách bởi dấu chấm (ví dụ: 103.152.220.15), được gửi kèm trong email thông tin kích hoạt dịch vụ hoặc hiển thị ngay trên trang Dashboard quản lý máy chủ.
    • Xác định địa chỉ IPv6 (nếu có): Nếu gói máy chủ của bạn được cấp thêm IPv6, bạn có thể lưu lại dãy ký tự này để tạo thêm bản ghi AAAA phục vụ tối ưu hóa truy cập mạng thế hệ mới.
    • Ứng dụng dự kiến chạy trên VPS: Có thể cài sau khi trỏ, nhưng nên biết trước mình sẽ chạy website, tool hay panel nào để cấu hình tiếp cho khớp.

    Cách xem IP công khai của VPS

    Trước khi vào trang quản lý DNS, bạn cần biết chính xác hai thứ: IP của VPS và loại bản ghi cần tạo. Đây là hai yếu tố quyết định phần lớn kết quả, vì sai một ký tự trong IP là toàn bộ quá trình trỏ sẽ không có hiệu lực. Có 3 cách phổ biến để lấy IP:

    • Email kích hoạt dịch vụ: nhà cung cấp VPS luôn gửi IP, user và mật khẩu đăng nhập trong email này.
    • Trang quản trị dịch vụ: đăng nhập khu vực khách hàng của nhà cung cấp, mở mục quản lý VPS là thấy IP Public.
    • Lệnh qua SSH: đăng nhập VPS rồi chạy curl ifconfig.me hoặc ip addr show để xem địa chỉ IP đang gắn trên máy.

    Nếu bạn chưa từng đăng nhập VPS qua SSH hay thao tác bằng dòng lệnh, bài tổng hợp các thao tác cơ bản khi sử dụng VPS là điểm khởi đầu phù hợp trước khi làm tiếp các bước bên dưới.

    Thuê VPS Giá Rẻ

    Chỉ từ 50K/tháng • NVMe U.2 Siêu Tốc

    Khởi tạo VPS độc lập với IP tĩnh riêng biệt

    Dễ dàng kết nối tên miền, toàn quyền kiểm soát root/administrator và tối ưu chi phí hạ tầng với hệ thống máy chủ trang bị CPU Intel Gold cùng băng thông không giới hạn.

    Khám phá gói VPS ngay

    3. Các bước thực hiện trỏ tên miền về IP VPS chi tiết

    Để hoàn tất việc cấu hình, bạn chỉ cần thực hiện tuần tự theo quy trình 4 bước chuẩn kỹ thuật dưới đây. Dù giao diện bảng điều khiển của mỗi nhà đăng ký có thể sắp xếp vị trí nút bấm khác nhau, nguyên lý cấu hình các trường dữ liệu DNS đều hoàn toàn đồng nhất.

    Cách Trỏ Tên Miền Về VPS

    Bước 1: Đăng nhập vào bảng điều khiển DNS của tên miền

    Truy cập vào trang quản trị dịch vụ của đơn vị bạn mua tên miền, tìm đến mục Quản lý tên miền (Domain Management) > chọn tên miền bạn muốn kết nối > nhấn vào Quản lý DNS (DNS Management / DNS Zone Editor).

    Bước 2: Xóa hoặc cập nhật các bản ghi A và CNAME cũ đang trỏ sai

    Nếu tên miền trước đây từng được trỏ về một hosting cũ hoặc trang đỗ tên miền mặc định, hãy kiểm tra danh sách bản ghi hiện có. Nếu thấy các bản ghi A có Host là @ hoặc CNAME là www đang mang địa chỉ IP cũ, bạn cần chỉnh sửa (Edit) chúng hoặc xóa bỏ để tránh xung đột dữ liệu.

    Bước 3: Tạo bản ghi A cho Root Domain (tên miền gốc)

    Nhấn vào nút Thêm bản ghi mới (Add Record) và điền chính xác các thông tin:

    • Type (Loại bản ghi): Chọn A.
    • Host / Name (Tên máy chủ): Nhập ký tự @ (Ký tự @ đại diện cho tên miền gốc không có tiền tố, ví dụ: yourdomain.com. Một số nhà cung cấp cho phép bạn để trống hoặc gõ thẳng yourdomain.com).
    • Value / Points to (Giá trị/Địa chỉ IP): Nhập địa chỉ IPv4 máy chủ của bạn (ví dụ: 103.152.220.15).
    • TTL (Time To Live): Chọn 300 giây (5 phút) hoặc 3600 giây (1 giờ). Nên để thấp khi mới cấu hình để cập nhật nhanh hơn.

    Bước 4: Tạo bản ghi để hỗ trợ tiền tố www

    Người dùng Internet có thói quen gõ tên miền có hoặc không có chữ www. Để cả hai cách gõ đều trỏ về một nơi, bạn có 2 giải pháp cấu hình (chỉ chọn 1 trong 2):

    • Phương án 1 (Khuyên dùng – Bản ghi A): Tạo thêm một bản ghi A, trường Host điền là www, trường Value điền chính địa chỉ IP VPS của bạn.
    • Phương án 2 (Bản ghi CNAME): Tạo bản ghi CNAME, trường Host điền là www, trường Value/Target trỏ về tên miền gốc @ (hoặc yourdomain.com.).

    Bảng tổng hợp cấu hình bản ghi DNS chuẩn khi trỏ về VPS:

    Loại bản ghi (Type) Tên máy chủ (Host / Name) Giá trị đích (Value / IP Address) TTL gợi ý
    A @ [Điền IPv4 của VPS của bạn] 300s hoặc Auto
    A www [Điền IPv4 của VPS của bạn] 300s hoặc Auto
    AAAA (Tùy chọn) @ [Điền IPv6 của VPS nếu có] 3600s

    4. Cách trỏ Subdomain (tên miền phụ) về máy chủ ảo VPS

    Bên cạnh tên miền chính, trong nhiều mô hình triển khai thực tế, bạn sẽ muốn chạy các dịch vụ độc lập như trang blog (blog.domain.com), sàn thương mại điện tử hoặc cổng API nội bộ trên một máy chủ riêng biệt. Bạn có thể chủ động tạo và trỏ subdomain bằng cách thêm bản ghi ngay trên cùng bảng quản lý DNS.

    Để phân giải tên miền phụ, bạn tạo một bản ghi A mới với quy tắc:

    • Trường Type: Chọn A.
    • Trường Host: Nhập chính xác tiền tố của subdomain bạn muốn dùng, ví dụ: app, api, hoặc dev (hệ thống sẽ tự hiểu tên đầy đủ là app.yourdomain.com, bạn không cần gõ cả đuôi domain).
    • Trường Value: Điền địa chỉ IP của VPS phụ trách xử lý dịch vụ này.

    Sau khi hoàn tất bản ghi trên hệ thống tên miền, bạn chỉ việc cấu hình Virtual Host tương ứng trên web server của máy chủ đích để nhận diện request từ subdomain đó.

    5. Cách kiểm tra tên miền đã nhận IP VPS thành công chưa

    Khi vừa lưu cấu hình trên trang quản trị, các máy chủ DNS trên toàn cầu cần một khoảng thời gian trễ nhất định để cập nhật bản ghi mới (gọi là DNS Propagation). Quá trình lan truyền này thường diễn ra từ 5 phút đến tối đa vài tiếng tùy thuộc vào giá trị TTL bạn đã thiết lập.

    Cách 1: Sử dụng công cụ kiểm tra DNS trực tuyến toàn cầu

    Cách nhanh nhất và trực quan nhất là sử dụng các website kiểm tra phân giải DNS công cộng như dnschecker.org hoặc whatsmydns.net. Bạn chỉ cần nhập tên miền của mình, chọn loại bản ghi là A và nhấn Search. Nếu hầu hết các nút định tuyến từ nhiều quốc gia đều trả về dấu tích xanh cùng địa chỉ IP VPS của bạn, quá trình lan truyền DNS đã hoàn tất.

    Cách 2: Sử dụng Command Prompt (Windows) hoặc Terminal (macOS / Linux)

    Bạn có thể kiểm tra trực tiếp từ máy tính cá nhân bằng cách mở cửa sổ dòng lệnh và gõ các câu lệnh kiểm tra mạng chuẩn mực:

    # Kiểm tra phản hồi gói tin và địa chỉ IP trả về
    ping yourdomain.com# Truy vấn trực tiếp bản ghi DNS từ máy chủ phân giải
    nslookup yourdomain.com

    Nếu kết quả phản hồi của lệnh ping hiển thị đúng địa chỉ IP máy chủ của bạn với các phản hồi Reply from ... (hoặc IP hiển thị trong phần Address của lệnh nslookup), máy tính của bạn đã nhận diện thành công bản ghi mới.

    Cách kiểm tra tên miền đã nhận IP VPS
    Cách kiểm tra tên miền đã nhận IP VPS

    Kiểm tra bằng công cụ trực tuyến

    Các trang như whatsmydns.me hay dnschecker.org cho phép bạn xem bản ghi A của domain đang được nhận diện ở nhiều quốc gia. Cách này hữu ích khi bạn muốn theo dõi tiến độ cập nhật DNS trên toàn cầu.

    Nếu lệnh trên máy của bạn vẫn ra IP cũ trong khi công cụ online đã ra IP mới, nguyên nhân gần như chắc chắn là cache: hãy chạy lệnh ipconfig /flushdns trên Windows để xóa cache DNS của máy rồi thử lại.

    Hạ Tầng Ổn Định

    Port Mạng 100 Mbps • Uptime Tin Cậy

    Nền tảng tối ưu cho website chạy liên tục

    Tránh nguy cơ nghẽn mạng và gián đoạn truy cập nhờ hệ thống máy chủ đặt tại Datacenter tiêu chuẩn, hỗ trợ đầy đủ các hệ điều hành Ubuntu, Debian, CentOS và Windows Server.

    Xem bảng giá VPS tốc độ cao

    6. Các lỗi phổ biến khiến website không tải được sau khi trỏ DNS

    Một trong những tình huống gây hoang mang nhất cho người mới là khi dùng lệnh kiểm tra thấy tên miền đã phân giải đúng về IP VPS nhưng khi mở trên trình duyệt lại nhận về các thông báo như “Trang web này không thể cung cấp kết nối an toàn”, “ERR_CONNECTION_REFUSED” hoặc lỗi 404/403.

    Dưới đây là 4 nguyên nhân hàng đầu bạn cần kiểm tra:

    1. Web Server trên VPS chưa được cấu hình nhận diện domain:

    Trỏ DNS thực chất chỉ là bước “chỉ đường” cho luồng dữ liệu tìm tới đúng cổng nhà máy chủ. Khi gói tin tới nơi, Web Server (như Nginx, Apache, LiteSpeed hoặc các control panel như aaPanel, CyberPanel) phải có một file Virtual Host (Server Block) khai báo đúng tham số server_name yourdomain.com và trỏ về đúng thư mục chứa mã nguồn. Bạn cần hoàn thiện bước thiết lập VPS chạy website hoàn chỉnh thì trang web mới có thể hiển thị.

    2. Tường lửa (Firewall) của VPS đang chặn Port 80 và 443:

    Theo mặc định ở một số hệ điều hành Linux vừa cài đặt, tường lửa nội bộ (UFW hoặc iptables) có thể chưa mở luồng cho cổng HTTP (Port 80) và HTTPS (Port 443). Điều này khiến kết nối từ bên ngoài bị từ chối ngay lập tức. Trên Ubuntu/Debian, bạn có thể kiểm tra và mở port bằng lệnh:

    sudo ufw allow 80/tcp
    sudo ufw allow 443/tcp
    sudo ufw reload

    3. Chưa cài đặt chứng chỉ bảo mật SSL/HTTPS:

    Các trình duyệt hiện đại đều tự động điều hướng người dùng sang giao thức https://. Nếu máy chủ của bạn chưa được thiết lập chứng chỉ bảo mật, trình duyệt sẽ chặn và cảnh báo không an toàn. Ngay sau khi DNS nhận diện IP thành công, bạn nên chủ động thực hiện cài đặt chứng chỉ SSL miễn phí bằng Certbot để kích hoạt ổ khóa bảo mật màu xanh cho website.

    4. Cache DNS trên máy tính hoặc modem mạng chưa được làm mới:

    Nếu điện thoại dùng 4G truy cập vào được website nhưng máy tính kết nối Wi-Fi tại nhà vẫn báo lỗi, nguyên nhân nằm ở bộ nhớ đệm DNS nội bộ. Bạn có thể xóa cache DNS trên Windows bằng cách mở Command Prompt với quyền quản trị viên và chạy lệnh:

    ipconfig /flushdns

    Việc Cần Làm Ngay Sau Khi Trỏ Domain Xong

    Trỏ domain thành công chỉ nghĩa là đường đã nối. Để website chạy thật, bạn cần hoàn tất 4 việc trên VPS:

    • Cài web server: Nginx hoặc Apache sẽ nhận request từ trình duyệt và trả về nội dung website. Nếu chưa chọn được, bài giải thích web server Nginx vận hành ra sao và phù hợp hoàn cảnh nào giúp bạn quyết nhanh hơn.
    • Mở port 80 và 443: đây là hai cổng mặc định cho HTTP và HTTPS. Tường lửa trên VPS thường khóa mặc định, nên bạn cần tham khảo cách kiểm tra tường lửa và mở port an toàn trước khi website truy cập được từ bên ngoài.
    • Cài chứng chỉ SSL: giúp website chạy HTTPS, hiển thị ổ khóa xanh và tránh cảnh báo bảo mật của trình duyệt. Bạn có thể đọc thêm về chứng chỉ SSL và vai trò của nó với website để chọn loại phù hợp.
    • Triển khai website: cài CMS hoặc deploy ứng dụng của bạn lên web server. Nếu định chạy blog hoặc trang bán hàng bằng WordPress, quy trình đưa WordPress lên chạy trực tiếp trên VPS sẽ là bước tiếp theo tự nhiên.

    8. Giải đáp thắc mắc thường gặp (FAQ)

    Sau khi lưu bản ghi DNS, mất bao lâu để tên miền trỏ về VPS hoạt động?

    Thời gian lan truyền DNS thông thường dao động từ 5 đến 30 phút đối với các hệ thống quản trị hiện đại. Tuy nhiên, trong một số trường hợp nhà mạng hoặc modem lưu cache lâu, quá trình này có thể kéo dài tối đa từ 12 đến 24 giờ để đồng bộ trên toàn bộ máy chủ Internet thế giới.

    Có thể trỏ nhiều tên miền về cùng một địa chỉ IP VPS không?

    Hoàn toàn được. Bạn có thể cấu hình hàng chục tên miền khác nhau trỏ bản ghi A về chung một địa chỉ IP máy chủ. Tại tầng máy chủ, các dịch vụ web server (như Nginx hay Apache) sẽ sử dụng cơ chế Virtual Host để nhận diện tên miền truy vấn và trả về đúng thư mục chứa website tương ứng.

    Ký tự @ trong bảng cấu hình DNS mang ý nghĩa gì?

    Ký tự @ là một ký hiệu quy ước quốc tế trong hệ thống quản trị DNS, đại diện cho chính tên miền gốc (Apex Domain / Naked Domain) không kèm theo bất kỳ tiền tố nào phía trước (ví dụ: đại diện trực tiếp cho yourdomain.com).

    Tôi có cần đổi NameServer khi trỏ domain về VPS không?

    Không bắt buộc. Nếu bạn chỉ muốn kết nối website đơn thuần, bạn chỉ cần giữ nguyên NameServer mặc định của bên bán tên miền và thêm bản ghi A. Bạn chỉ đổi NameServer khi có nhu cầu chuyển quyền quản lý cấu hình sang các dịch vụ bên thứ ba như Cloudflare nhằm kích hoạt tính năng ẩn IP gốc hoặc bộ nhớ đệm CDN.

    Trỏ nhầm địa chỉ IP trong bản ghi A có nguy cơ làm hỏng VPS không?

    Việc cấu hình nhầm IP chỉ khiến người dùng truy cập không đến được máy chủ của bạn hoặc bị điều hướng sang một địa chỉ khác. Thao tác này hoàn toàn nằm ở tầng định tuyến phân giải tên miền, không gây ra bất kỳ tác động hay tổn hại nào tới cấu hình phần mềm và dữ liệu bên trong VPS.

    Tổng kết và khuyến nghị triển khai

    Quy trình hướng dẫn trỏ domain về ip vps về bản chất là một thao tác kỹ thuật vô cùng ngắn gọn khi bạn đã nắm chắc nguyên lý của bản ghi A và CNAME. Việc cấu hình đúng ngay từ đầu với các bản ghi @ và www, kết hợp thiết lập cấu hình Web Server và mở tường lửa tương ứng trên máy chủ sẽ giúp website của bạn sẵn sàng vận hành ổn định, mang lại trải nghiệm truy cập mượt mà cho khách hàng.

    Khởi chạy website ổn định với VPS Fast Byte

    Hạ tầng trang bị CPU Intel Gold đời mới, ổ cứng SSD NVMe U.2 tốc độ cao, hỗ trợ IP tĩnh sạch riêng biệt với chi phí chỉ từ 50K/tháng.

    Nhận tư vấn cấu hình VPS

    * Lưu ý kỹ thuật: Bài viết hướng dẫn thao tác theo chuẩn phân giải DNS chung quốc tế. Giao diện quản lý bản ghi có thể có sự khác biệt nhỏ về nhãn hiển thị giữa các nhà đăng ký tên miền. Việc trỏ IP chỉ giải quyết phần định tuyến mạng; để website hoạt động đầy đủ, quản trị viên cần đảm bảo web server đã được cài đặt và mở các port kết nối cần thiết trên máy chủ ảo.