Tác giả: Thanh Lam Nguyễn

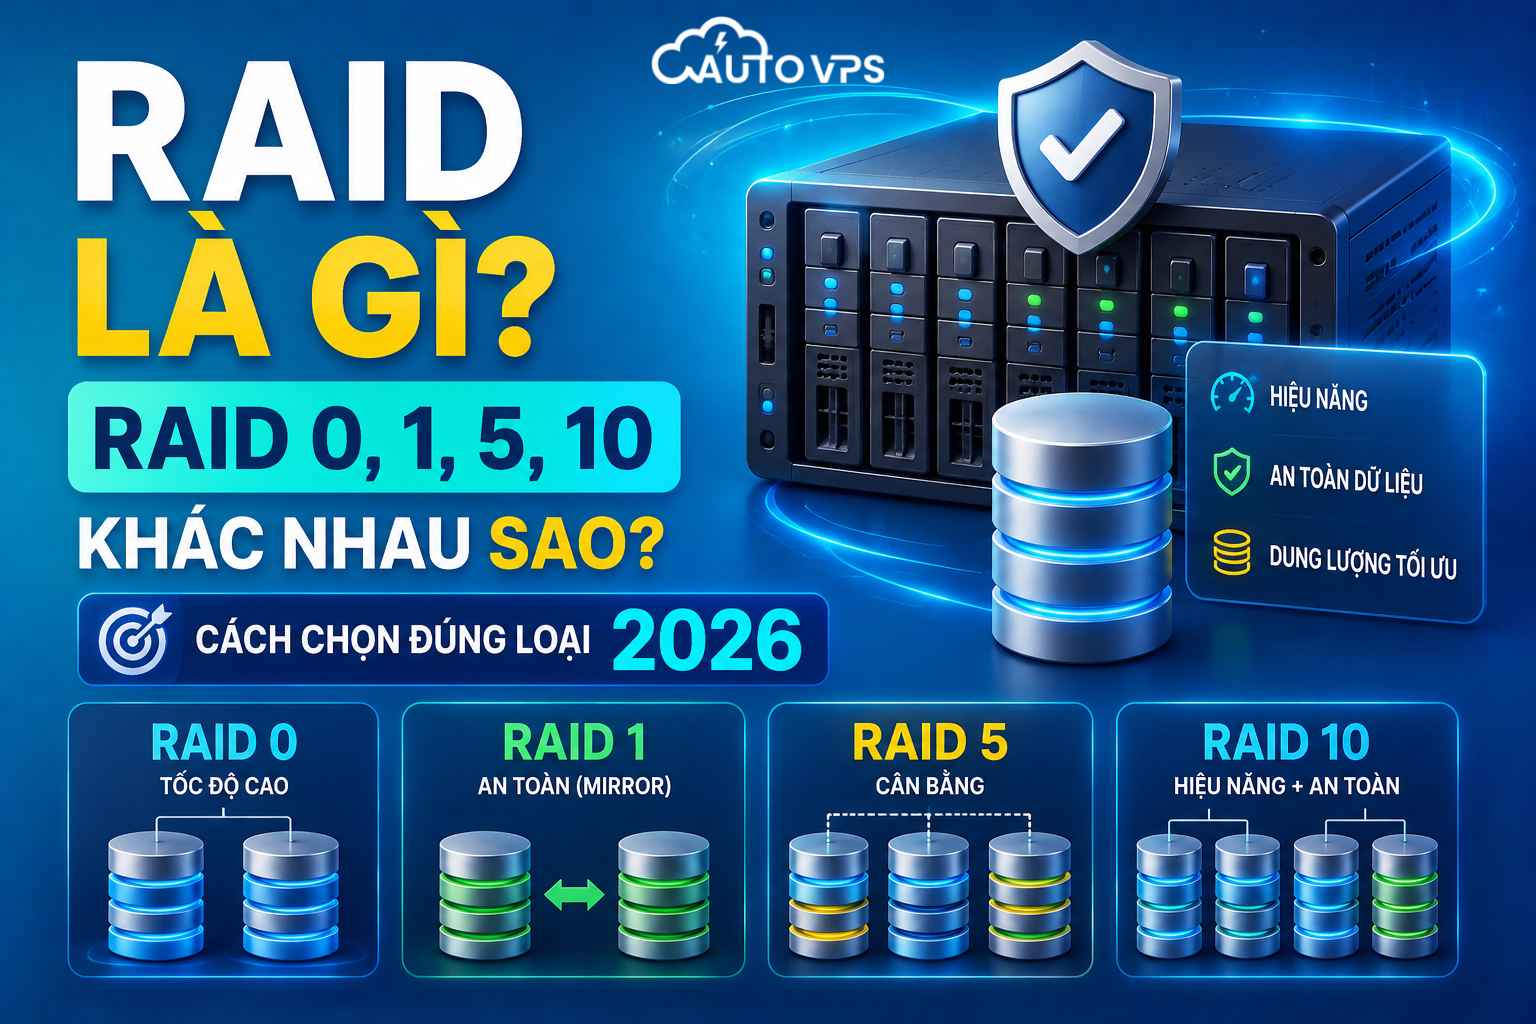
  • RAID Là Gì? RAID 0, 1, 5, 10 Khác Nhau Sao? Cách Chọn Đúng Loại 2026

    RAID Là Gì? RAID 0, 1, 5, 10 Khác Nhau Sao? Cách Chọn Đúng Loại 2026

    Raid là gì thực chất là công nghệ ghép nhiều ổ cứng vật lý thành một hệ thống lưu trữ duy nhất nhằm tăng tốc độ hoặc dự phòng dữ liệu. Nỗi ám ảnh lớn nhất của người quản trị server là một ổ cứng đột ngột chết khiến toàn bộ dữ liệu quan trọng bay màu. Bài viết này sẽ giúp bạn phân biệt các cấp độ RAID phổ biến, cách cấu hình, kiểm tra VPS có RAID hay không, và lý do vì sao RAID không bao giờ thay thế được backup. Nếu đang tìm hiểu hạ tầng lưu trữ an toàn, hãy tham khảo các giải pháp tại ThueVPSGiaRe.vn.

    RAID là gì và tại sao ổ cứng server luôn cần nó?

    RAID (Redundant Array of Independent Disks) là kỹ thuật kết hợp nhiều ổ đĩa cứng vật lý thành một hệ thống lưu trữ logic duy nhất. Mục đích chính là tăng tốc độ đọc/ghi dữ liệu hoặc bảo vệ an toàn dữ liệu khi một ổ cứng bị hỏng. Khi triển khai vps lưu trữ dữ liệu hoặc server vật lý, RAID là tầng bảo vệ đầu tiên chống lại hỏng hóc phần cứng.

    Ví dụ thực tế, một server chạy web database có 2 ổ cứng riêng biệt chưa cấu hình RAID. Nếu ổ cứng chứa database đột ngột hỏng cơ chế, toàn bộ dịch vụ sẽ sập. Người quản trị phải tốn nhiều giờ khôi phục từ bản sao lưu ngoài. Trong khi đó, nếu server đó dùng RAID 1, dữ liệu sẽ tự động đồng bộ sang ổ còn lại. Ổ thứ nhất chết, ổ thứ hai vẫn tiếp tục vận hành, hệ thống gần như không gián đoạn.

    RAID (Redundant Array of Independent Disks)

    Đối với vps cho doanh nghiệp hoặc các hệ thống yêu cầu khả năng sẵn sàng cao, ổ cứng server raid không chỉ là tùy chọn mà là yêu cầu bắt buộc. RAID giúp duy trì hoạt động liên tục, giảm thiểu thời gian ngừng dịch vụ (downtime) khi phần cứng gặp sự cố.

    • Tăng tốc độ truy xuất: Chia nhỏ dữ liệu để ghi đồng thời lên nhiều ổ, giúp tăng cường iops là gì cho hệ thống.
    • Dự phòng phần cứng: Cho phép một hoặc nhiều ổ chết mà dữ liệu vẫn nguyên vẹn.
    • Quản lý dễ dàng: Gom nhiều ổ cứng vật lý thành một phân vùng lớn, đơn giản hóa việc gắn kết lưu trữ.

    Phân biệt RAID cứng và RAID mềm: Nên chọn loại nào?

    Khi tìm hiểu về raid cứng raid mềm, bản chất là bạn đang chọn giữa việc giao xử lý cho phần cứng chuyên dụng hay để hệ điều hành (CPU) gánh vác. RAID cứng sử dụng một card điều khiển riêng biệt, có bộ xử lý và cache RAM độc lập. RAID mềm được tích hợp sẵn trong hệ điều hành như Linux (mdadm) hoặc Windows Server, dùng tài nguyên CPU của máy chủ để tính toán.

    RAID cứng cho hiệu năng cao hơn và không ngốn CPU của server, thường đi kèm pin bảo vệ dữ liệu trong cache khi mất điện đột ngột. Tuy nhiên, chi phí đầu tư card RAID khá đắt đỏ. Nếu card này hỏng, bạn phải tìm đúng dòng card tương thích để thay thế, nếu không hệ thống sẽ không đọc được mảng RAID cũ.

    RAID mềm linh hoạt hơn vì nó không phụ thuộc vào phần cứng cụ thể. Bạn có thể di chuyển các ổ cứng sang một máy chủ khác chạy cùng hệ điều hành và mảng RAID vẫn hoạt động bình thường. Nhược điểm là nó dùng CPU chung với ứng dụng, nếu server thường xuyên tính toán cường độ cao, hiệu năng ghi/đọc sẽ bị ảnh hưởng.

    Nếu bạn tự cấu hình raid trên một máy ảo hoặc VPS giá rẻ, hầu hết bạn sẽ làm việc với RAID mềm hoặc phụ thuộc vào hạ tầng của nhà cung cấp. Với các hệ thống database lớn, RAID cứng luôn là lựa chọn tối ưu.

    So sánh RAID 0, 1, 5, 10: Nên chọn cấp độ nào?

    Việc phân biệt raid 0 1 5 10 quyết định trực tiếp đến tốc độ hệ thống và mức độ an toàn dữ liệu. Mỗi cấp độ RAID có cơ chế hoạt động, số ổ cứng tối thiểu và mục đích sử dụng khác nhau.

    RAID 0, 1, 5, 10

    Dưới đây là bảng so sánh tổng quan trước khi đi vào chi tiết.

    Loại RAID Số ổ tối thiểu Khả năng dự phòng Hiệu năng & Mục đích
    RAID 0 2 ổ Không có Tốc độ cao nhất, chi phí hữu ích 100%
    RAID 1 2 ổ Chịu được 1 ổ chết Tốc độ đọc tốt, an toàn dữ liệu cơ bản
    RAID 5 3 ổ Chịu được 1 ổ chết Cân bằng giữa tốc độ, an toàn và dung lượng
    RAID 10 4 ổ Chịu được 1 ổ chết mỗi mảng Tốc độ cực cao, an toàn tuyệt đối, chi phí lớn

    Mỗi chuẩn RAID (thường được gọi là RAID Level) đại diện cho một cách thức tổ chức và phân bổ dữ liệu khác nhau trên các ổ cứng thành viên. Việc hiểu rõ cơ chế vận hành của nhóm raid 0 1 5 10 sẽ giúp bạn lựa chọn đúng cấu hình lưu trữ, tránh tình trạng lãng phí tài nguyên hoặc chọn sai mức độ chịu lỗi của hệ thống.

    RAID 0 (Striping) – Tối đa hiệu năng, không dự phòng

    RAID 0 hoạt động theo cơ chế Striping (Phân mảnh dữ liệu). Khi bạn ghi một tệp tin, dữ liệu sẽ được chia nhỏ thành các khối (chunks) và ghi tuần tự xen kẽ lên tất cả các ổ cứng có trong mảng. Ví dụ, nếu bạn có 2 ổ cứng, khối dữ liệu thứ nhất sẽ ghi vào ổ 1, khối dữ liệu thứ hai ghi vào ổ 2.

    • Số ổ đĩa tối thiểu: 2 ổ cứng.
    • Dung lượng khả dụng: Bằng tổng dung lượng của tất cả các ổ cộng lại (100% dung lượng).
    • Ưu điểm: Tốc độ đọc và ghi tăng lên tuyến tính theo số lượng ổ đĩa. Đây là chuẩn RAID có hiệu năng cao nhất vì không phải tính toán dữ liệu dự phòng.
    • Nhược điểm cực lớn: Hoàn toàn không có khả năng chịu lỗi. Chỉ cần 1 trong các ổ đĩa thuộc mảng RAID 0 bị hỏng, toàn bộ dữ liệu của mảng đó sẽ mất sạch và không thể khôi phục.

    RAID 1 (Mirroring) – Gương phản chiếu, an toàn tuyệt đối cho dữ liệu

    Ngược lại với RAID 0, raid 1 là gì? Đây là giải pháp hoạt động theo cơ chế Mirroring (Phản chiếu dữ liệu). Mọi dữ liệu được ghi vào ổ cứng thứ nhất sẽ đồng thời được sao chép y nguyên một bản sang ổ cứng thứ hai.

    • Số ổ đĩa tối thiểu: 2 ổ cứng.
    • Dung lượng khả dụng: Chỉ bằng 50% tổng dung lượng (nếu dùng 2 ổ). Nếu bạn lắp 2 ổ 1TB, bạn chỉ có 1TB để sử dụng.
    • Ưu điểm: Độ an toàn cực cao. Hệ thống vẫn hoạt động bình thường ngay cả khi một ổ cứng bị hỏng vật lý. Tốc độ đọc có thể cải thiện nhẹ vì hệ thống có thể đọc dữ liệu song song từ cả hai ổ cùng lúc.
    • Nhược điểm: Hiệu năng ghi không tăng (bằng tốc độ ghi của ổ chậm nhất vì phải ghi đồng thời hai nơi). Chi phí lưu trữ đắt đỏ vì phải mua gấp đôi dung lượng thực tế cần dùng.

    RAID 5 – Sự cân bằng giữa dung lượng, chi phí và khả năng chịu lỗi

    RAID 5 là sự kết hợp thông minh giữa cơ chế Striping (như RAID 0) và cơ chế tính toán Parity (Mã kiểm tra lỗi song hành). Dữ liệu và các khối Parity được ghi xen kẽ, phân tán đều trên toàn bộ các ổ cứng trong mảng. Nếu một ổ đĩa bất kỳ bị hỏng, hệ thống sẽ sử dụng dữ liệu từ các ổ còn lại kết hợp với khối Parity tương ứng để tự động tính toán tái tạo lại phần dữ liệu bị mất.

    • Số ổ đĩa tối thiểu: 3 ổ cứng.
    • Dung lượng khả dụng: Tính theo công thức (N - 1) * Dung lượng ổ nhỏ nhất (với N là số lượng ổ). Ví dụ: 3 ổ 1TB chạy RAID 5 sẽ có 2TB khả dụng, mất 1TB cho Parity.
    • Ưu điểm: Tiết kiệm chi phí lưu trữ hơn rất nhiều so với RAID 1 nhưng vẫn đảm bảo khả năng chịu lỗi hỏng 1 ổ cứng bất kỳ. Hiệu năng đọc rất tốt do dữ liệu được phân mảnh.
    • Nhược điểm: Hiệu năng ghi bị giảm do hệ thống phải thực hiện phép toán XOR để tính toán Parity cho mỗi lần ghi dữ liệu. Khi một ổ hỏng, quá trình rebuild dữ liệu (tái cấu trúc mảng RAID khi thay ổ mới) sẽ diễn ra rất lâu và làm giảm hiệu năng hệ thống một cách rõ rệt.

    RAID 10 (RAID 1+0) – Đỉnh cao về tốc độ và khả năng an toàn dữ liệu

    Đối với các ứng dụng doanh nghiệp lớn, raid 10 là gì? Đây thực chất là một cấu hình RAID lồng ghép (Nested RAID), kết hợp giữa RAID 1 và RAID 0. Hệ thống sẽ chia các ổ cứng thành từng cặp nhỏ để chạy Mirror (RAID 1), sau đó gộp các cặp Mirror này lại với nhau theo cơ chế Striping (RAID 0). Sự kết hợp này mang lại cả khả năng chịu lỗi xuất sắc của RAID 1 và tốc độ đọc ghi đáng kinh ngạc của RAID 0.

    • Số ổ đĩa tối thiểu: 4 ổ cứng (phải là số chẵn).
    • Dung lượng khả dụng: Bằng 50% tổng dung lượng của các ổ đĩa cộng lại.
    • Ưu điểm: Hiệu năng đọc ghi vượt trội, chịu tải IOPS cực tốt. Khả năng chịu lỗi cao: hệ thống có thể sống sót khi hỏng đồng thời tới 2 ổ cứng vật lý (với điều kiện 2 ổ hỏng đó không nằm chung một cặp Mirror). Quá trình rebuild diễn ra nhanh chóng hơn RAID 5 rất nhiều vì chỉ cần sao chép dữ liệu từ ổ Mirror còn lại qua ổ mới.
    • Nhược điểm: Chi phí đầu tư phần cứng ban đầu rất cao vì cần tối thiểu tới 4 ổ cứng chất lượng tốt và hao hụt dung lượng lưu trữ thực tế lên đến một nửa.

    Thuê VPS giá rẻ

    CPU Intel Gold, SSD NVMe U.2, giá từ 50K/tháng

    Lưu trữ ổn định cho dự án nhỏ

    Khi bạn thuê VPS, nhà cung cấp thường đã tối ưu hạ tầng lưu trữ ở tầng vật lý. Với VPS giá rẻ tại Fast Byte, ổ cứng SSD NVMe U.2 mang lại tốc độ truy xuất vượt trội cho website, blog hoặc tool cá nhân. Network port 100 Mbps và băng thông không giới hạn hàng tháng giúp ứng dụng vận hành trơn tru.

    Tham khảo VPS giá rẻ

    RAID có chống mất dữ liệu không và có thay thế được Backup không?

    RAID có chống mất dữ liệu không? Câu trả lời là có, nhưng chỉ giới hạn ở hỏng hóc phần cứng vật lý của ổ cứng. Vấn đề cốt lõi mà nhiều người nhầm tưởng là raid bảo vệ dữ liệu khỏi mọi rủi ro. Thực tế, RAID hoàn toàn bất lực trước việc bạn xóa nhầm file, hệ điều hành bị lỗi logic, hoặc máy chủ bị tấn công mã độc mã hóa dữ liệu (Ransomware).

    Quan hệ giữa raid và backup là bổ trợ lẫn nhau, không thể thay thế. RAID đảm bảo tính sẵn sàng (Availability) của hệ thống khi phần cứng sự cố, giúp server vẫn chạy khi một ổ chết. Backup đảm bảo khả năng phục hồi (Recovery) khi thảm họa logic xảy ra. Nếu bạn xóa một file quan trọng trên hệ thống có RAID 1, lệnh xóa lập tức áp dụng cho cả ổ dự phòng, file biến mất hoàn toàn.

    Nhiều trường hợp quản trị viên chủ quan vì đã có RAID nên bỏ qua việc sao lưu định kỳ. Khi hệ điều hành sập file system hoặc bị hack, toàn bộ công sức kinh doanh đổ sông đổ biển. Dù server vật lý của bạn có RAID 10 đắt tiền đến đâu, bắt buộc phải có một giải pháp cách backup dữ liệu vps tự động và độc lập.

    Để làm rõ điều này, hãy xem xét các tình huống thực tế sau đây:

    • Lỗi do con người (User Error): Bạn vô tình gõ lệnh hủy diệt rm -rf / hoặc xóa nhầm database trên VPS của mình. Lúc này, mảng RAID 1 hoặc RAID 10 sẽ hoạt động cực kỳ hiệu quả để… đồng bộ hóa ngay lập tức lệnh xóa đó lên tất cả các ổ cứng còn lại. File của bạn biến mất vĩnh viễn trên toàn bộ mảng RAID trong mili giây.
    • Sự tấn công của Ransomware/Malware: Mã độc xâm nhập vào máy chủ và mã hóa toàn bộ dữ liệu để tống tiền. Hệ thống RAID sẽ trung thành ghi lại các tệp tin đã bị mã hóa này sang các ổ cứng đối xứng. Nếu không có file backup nằm ngoài máy chủ, bạn hoàn toàn bế tắc.
    • Sự cố nguồn điện hoặc thảm họa vật lý: Sét đánh làm cháy bo mạch điều khiển của server (cháy cả RAID Controller), hoặc phòng máy chủ gặp hỏa hoạn, ngập nước. Tất cả các ổ cứng nằm chung một máy chủ vật lý đều sẽ bị hỏng vật lý cùng một lúc, khiến mảng RAID mất tác dụng hoàn toàn.

    Chính vì vậy, dù mảng lưu trữ của bạn có xịn đến mức nào, việc thiết lập một quy trình cách backup dữ liệu vps định kỳ ra các không gian lưu trữ độc lập (như Cloud Storage, NAS ngoài hoặc ổ cứng di động cục bộ) là bắt buộc để bảo vệ sự sống còn của doanh nghiệp. RAID không bao giờ và không thể thay thế được Backup!

    VPS bạn thuê có đang dùng RAID không? Cách kiểm tra

    Khi thuê VPS, bạn thường chỉ thấy một phân vùng ổ cứng ảo (ví dụ /dev/sda hoặc /dev/vda). Việc nhà cung cấp có dùng ổ cứng server raid ở tầng vật lý hay không là điều bạn cần kiểm tra. Dưới đây là các bước kiểm tra thực tế trên môi trường Linux.

    Đầu tiên, bạn cần đăng nhập vào VPS qua SSH bằng tài khoản root. Sử dụng các công cụ quản lý RAID có sẵn trên hệ điều hành để dò tìm cấu hình. Nếu VPS của bạn được cấp phát từ hạ tầng vật lý có dùng RAID cứng hoặc RAID mềm, kết quả sẽ hiển thị rõ ràng.

    Cài đặt công cụ mdadm (nếu chưa có) và kiểm tra trạng thái RAID mềm:

    sudo apt-get install mdadm   # Trên Ubuntu/Debian
    sudo mdadm --detail /dev/md*
    cat /proc/mdstat

    Nếu terminal trả về thông tin thiết bị như /dev/md0, Personalities : [raid1] [raid10] và ghi rõ số ổ đĩa tham gia, nghĩa là VPS của bạn đang có cấu hình RAID hoạt động. Trong trường hợp kết quả rỗng, hệ thống có thể không dùng RAID mềm hoặc bạn đang chạy trên hạ tầng ảo hóa phân bổ trực tiếp (No RAID).

    Để kiểm tra RAID cứng, bạn có thể dùng lệnh dò tìm phần cứng:

    sudo lspci | grep -i raid
    sudo lshw -class storage

    Nếu lệnh trả về tên các dòng card RAID vật lý (như MegaRAID, PERC, HP Smart Array), chứng tỏ máy chủ vật lý đằng sau VPS của bạn đang được bảo vệ bởi RAID cứng.

    Tiêu chí chọn cấu hình RAID phù hợp cho hệ thống

    Việc chọn loại RAID nào phụ thuộc hoàn toàn vào ngân sách, mục đích sử dụng và mức độ quan trọng của dữ liệu. Không có một cấu hình RAID nào là hoàn hảo cho mọi trường hợp.

    Tiêu chí chọn cấu hình RAID

    Dưới đây là các tiêu chí thực tế để bạn quyết định.

    • Dữ liệu tạm thời, cache, không quan trọng: Chọn RAID 0 để tối ưu hóa tốc độ truy xuất và tận dụng 100% dung lượng ổ cứng. Cần chuẩn bị tinh thần mất dữ liệu bất ngờ.
    • Hệ điều hành server, web server nhỏ: Chọn RAID 1. Chi phí hợp lý, hiệu năng đọc tốt, đảm bảo server không sập ngay lập tức khi hỏng 1 ổ cứng.
    • File server, máy chủ lưu trữ ứng dụng đa năng: Chọn RAID 5. Cân bằng tốt giữa không gian lưu trữ, tốc độ và tính dự phòng.
    • Database server, máy chủ giao dịch, hệ thống doanh nghiệp: Chọn RAID 10. Tốc độ ghi ngẫu nhiên cao, khả năng phục hồi nhanh, an toàn dữ liệu tuyệt đối trong tầm giá.

    Nếu bạn là người mới, đang chạy blog cá nhân, landing page hoặc tool học tập, một chiếc VPS cấu hình nhỏ với ổ cứng ssd nvme là gì thường đã quá đủ. Ở tầm giá rẻ, bạn không cần quá lo lắng về việc tự cấu hình RAID vật lý. Hãy ưu tiên chọn nhà cung cấp có hạ tầng nền tảng vững chắc.

    Các lỗi thường gặp khi dùng RAID và cách phòng tránh

    Quản trị hạ tầng raid server không chỉ là cài đặt xong và để đó. Có nhiều rủi ro tiềm ẩn xảy ra trong quá trình vận hành mà nếu không cẩn thận, dữ liệu vẫn có thể mất trắng dù đã có RAID.

    Lỗi 1: Cùng lúc 2 ổ cứng hỏng trong RAID 5. Khi một ổ trong RAID 5 chết, hệ thống rơi vào trạng thái Degraded (suy giảm). Lúc này áp lực đọc/ghi dồn lên các ổ còn lại để tính toán parity. Nếu ổ thứ 2 cũng chết trong lúc chưa thay ổ mới, toàn bộ mảng RAID sụp đổ. Phòng tránh: Luôn có ổ dự phòng Hot Spare và theo dõi cảnh báo sát sao.

    Lỗi 2: Rút sai ổ khi thay thế. Khi hệ thống báo hỏng ổ (ví dụ ổ số 2), trong lúc vội vàng, kỹ thuật viên nhầm lẫn rút nhầm ổ số 3 đang hoạt động bình thường. Hệ thống ngay lập tức sập. Phòng tránh: Kiểm tra kỹ ánh sáng đèn báo của ổ cứng vật lý, xác nhận lại bằng lệnh phần mềm trước khi rút ổ.

    Lỗi 3: Quá trình Rebuild thất bại. Khi gắn ổ mới vào để rebuild lại mảng RAID, quá trình này ngốn rất nhiều tài nguyên I/O. Nếu server đang chịu tải cao, rebuild có thể kéo dài hàng ngày và dẫn đến lỗi dữ liệu. Phòng tránh: Thực hiện rebuild vào giờ thấp điểm, giám sát tốc độ IOPS và tải CPU.

    Khi dữ liệu ngày càng phình to, bạn cũng cần quan tâm đến cách mở rộng ổ cứng vps để tránh tình trạng đầy phân vùng gây sập dịch vụ.

    Thuê VPS giá rẻ

    Unlimited Bandwidth, Network port 100 Mbps

    Tự tay quản trị máy chủ riêng

    Trải nghiệm quyền root/administrator đầy đủ với chi phí chỉ từ 50K/tháng. Fast Byte cung cấp VPS cấu hình cao trong tầm giá, dùng CPU Intel Gold đời mới và SSD NVMe U.2. Phù hợp cho dev, freelancer hoặc người cần môi trường Linux/Windows riêng để test project và học cách vận hành server thực tế.

    Tham khảo VPS giá rẻ

    Có nên thuê VPS giá rẻ không có RAID hay không?

    Thực tế thị trường VPS giá rẻ, để tối giản chi phí, nhiều nhà cung cấp không cấu hình RAID vật lý cho các node ảo hóa. Đổi lại, họ cung cấp ổ cứng SSD nhanh với mức giá cực kỳ dễ tiếp cận. Vậy câu hỏi đặt ra: liệu việc thuê một VPS không có RAID có an toàn không?

    Câu trả lời phụ thuộc vào khối lượng công việc của bạn. Nếu VPS chỉ dùng để chạy blog cá nhân, website giới thiệu công ty, học tập Linux hoặc chạy tool nhẹ, việc thiếu RAID vật lý không phải là thảm họa. Dung lượng dữ liệu nhỏ, thời gian khôi phục từ bản backup ngoại tuyến chỉ mất vài phút. Trọng tâm lúc này là tuân thủ lịch backup định kỳ, tốt nhất là sao lưu xuống các dịch vụ lưu trữ đám mây riêng biệt.

    Ngược lại, nếu bạn định chạy một shop online có giao dịch liên tục, database khách hàng quan trọng hoặc hệ thống ERP nội bộ trên VPS giá rẻ, rủi ro là rất cao. Một khi ổ cứng vật lý của node VPS hỏng, dữ liệu của bạn sẽ mất hoàn toàn nếu không có RAID dự phòng tầng dưới.

    Giải pháp thực tế cho ngân sách hẹp là kết hợp giữa VPS giá rẻ và thói quen sao lưu tự động nghiêm ngặt. Fast Byte mang đến hạ tầng phần cứng tối ưu với ổ cứng SSD NVMe U.2 giúp tốc độ xử lý mượt mà, kết hợp băng thông không giới hạn hàng tháng và cổng mạng 100 Mbps. Dịch vụ phù hợp cho người cần quyền quản trị máy chủ riêng nhưng ngân sách còn hạn chế.

    Thuê VPS giá rẻ

    Cấu hình cao trong tầm giá, từ 50K/tháng

    Bắt đầu triển khai dự án ngay

    Không cần đầu tư số vốn lớn cho máy chủ vật lý. Thuê VPS giá rẻ tại Fast Byte để có ngay môi trường chạy web, tool hoặc ứng dụng cá nhân. Bạn hoàn toàn chủ động cài đặt, thử nghiệm cấu hình RAID mềm và học cách vận hành hạ tầng thực tế với chi phí thấp nhất.

    Tham khảo VPS giá rẻ

    Câu hỏi thường gặp về RAID

    RAID 1 có bị giảm tốc độ không?

    Tốc độ đọc của RAID 1 thường nhanh hơn hoặc bằng một ổ cứng đơn vì hệ thống có thể đọc song song từ hai ổ. Tuy nhiên, tốc độ ghi có thể chậm đi một chút do dữ liệu phải ghi đồng thời lên cả hai ổ vật lý, đảm bảo tính đồng bộ.

    Có thể chuyển đổi từ RAID 0 sang RAID 1 mà không mất dữ liệu không?

    Phần lớn các card RAID cứng hiện đại hỗ trợ tính năng Online Migration (chuyển đổi trực tuyến). Tuy nhiên, quá trình này rủi ro cao, phụ thuộc vào dung lượng ổ cứng và firmware card. Bắt buộc phải sao lưu toàn bộ dữ liệu ra ngoài trước khi thực hiện thao tác chuyển đổi cấu hình.

    Cần bao nhiêu ổ cứng tối thiểu cho RAID 10?

    RAID 10 yêu cầu tối thiểu 4 ổ cứng vật lý. Cấu trúc của nó chia 4 ổ thành 2 cặp mirror (RAID 1), sau đó stripe dữ liệu across 2 cặp mirror đó (RAID 0). Dung lượng hữu ích cuối cùng bằng đúng 50% tổng dung lượng các ổ tham gia.

    VPS giá rẻ thường dùng RAID mấy?

    Tùy thuộc vào chính sách của nhà cung cấp. Hạ tầng phân phối VPS giá rẻ thường dùng RAID 10 ở tầng node vật lý để cân bằng hiệu năng và bảo mật, hoặc RAID 5 để tối ưu dung lượng. Người dùng cuối thuê VPS sẽ thấy một ổ cứng ảo tổng hợp từ mảng RAID này.

    Khi một ổ trong RAID 5 chết, hệ thống có chạy chậm lại không?

    Có, hệ thống sẽ chậm đi rất nhiều. Ở trạng thái Degraded, RAID 5 phải tính toán liên tục để khôi phục dữ liệu từ các parity block mỗi khi có lệnh đọc/ghi. I/O của máy chủ sẽ tăng vọt, gây gián đoạn hiệu suất các ứng dụng đang chạy.

    Lời kết

    Hiểu rõ raid là gì giúp bạn nhận thức đúng mức về khả năng bảo vệ hạ tầng phần cứng và giới hạn của nó. RAID 0 tối ưu tốc độ, RAID 1 nhân bản an toàn, RAID 5 cân bằng dung lượng, còn RAID 10 là giải pháp toàn diện cho hệ thống nặng. Hãy nhớ rằng RAID chỉ dự phòng khi hỏng ổ vật lý, nó không thay thế được giải pháp backup độc lập. Nếu bạn cần một môi trường để tự tay thực hành cấu hình, chạy web nhẹ hoặc test project với quyền root, Fast Byte mang đến các gói dịch vụ phù hợp với chi phí dễ tiếp cận nhất.

    Cần một VPS giá rẻ để bắt đầu?

    Chọn cấu hình vừa đủ nhu cầu, ưu tiên chi phí dễ tiếp cận và khả năng quản trị riêng.

    Xem bảng giá VPS

    Nội dung kỹ thuật trong bài viết chỉ mang tính tham khảo. Các lệnh, thao tác cấu hình RAID và kết quả hiệu năng có thể thay đổi tùy thuộc vào hệ điều hành, phiên bản phần mềm, dòng card điều khiển và môi trường phần cứng thực tế. Người đọc nên kiểm thử cẩn thận, sao lưu dữ liệu đầy đủ và đánh giá rủi ro trước khi áp dụng lên môi trường production.
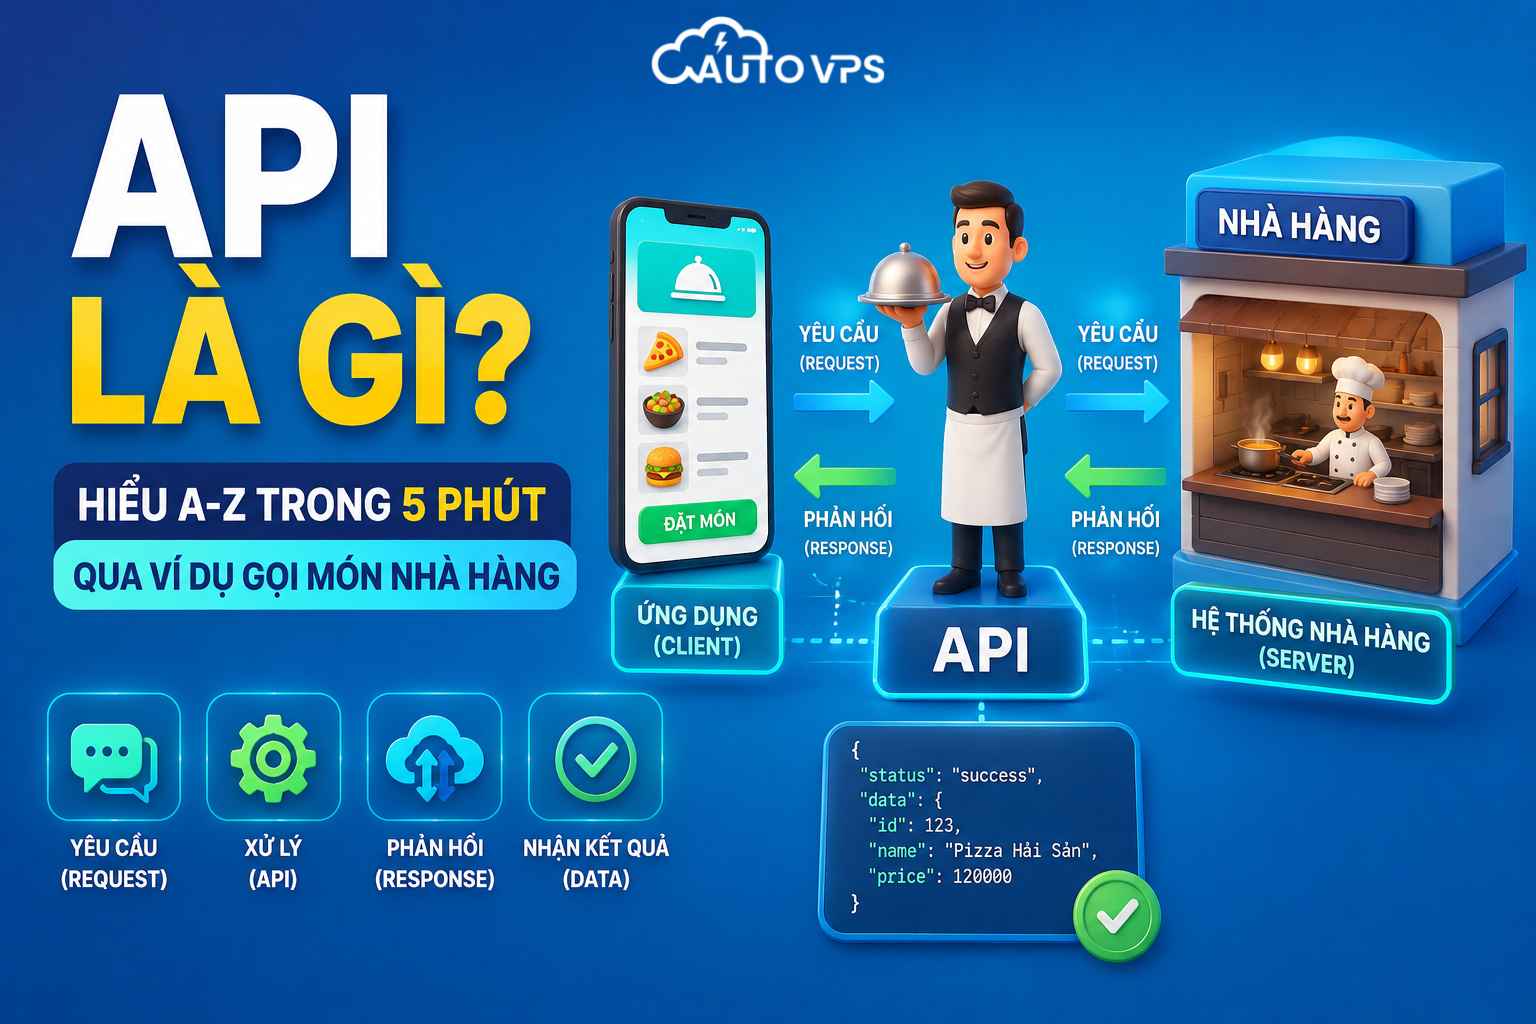
  • API Là Gì? Hiểu A-Z Về API Trong 5 Phút Qua Ví Dụ Gọi Món Nhà Hàng

    API Là Gì? Hiểu A-Z Về API Trong 5 Phút Qua Ví Dụ Gọi Món Nhà Hàng

    Nếu bạn đang xây dựng một ứng dụng, vận hành website hay chạy các kịch bản tự động hóa, chắc hẳn bạn đã nghe nhắc đến thuật ngữ api là gì rất nhiều lần. Để giúp bạn không bị lạc lối giữa rừng định nghĩa khô khan, bài viết này từ ThueVPSGiaRe.vn sẽ giải thích chi tiết bản chất của API dựa trên các nguồn uy tín, từ cơ chế hoạt động cho tới cách ứng dụng thực chiến một cách trực quan, tối giản liên kết để đảm bảo trải nghiệm đọc liền mạch nhất.

    1. API là gì? Giải thích qua hai ví dụ gọi món nhà hàng và ổ cắm điện

    API là gì? API là viết tắt của Application Programming Interface, dịch sang tiếng Việt là Giao diện Lập trình Ứng dụng. Về bản chất, API đóng vai trò là một phương thức trung gian, cho phép các phần mềm, ứng dụng và hệ thống khác nhau có thể “nói chuyện”, trao đổi dữ liệu và tương tác trực tiếp với nhau một cách có cấu trúc mà không cần người dùng can thiệp thủ công.

    Trong thiết kế phần mềm hiện đại, API hoạt động như một hợp đồng dịch vụ giữa các ứng dụng. Hợp đồng này quy định rõ: nếu bên A gửi yêu cầu theo một cấu trúc dữ liệu nhất định, bên B cam kết sẽ xử lý và trả về kết quả đúng định dạng mong muốn. Nhờ đó, các lập trình viên có thể tích hợp dữ liệu và chức năng có sẵn thay vì phải tự xây dựng mọi thứ từ đầu.

    API - Application Programming Interface

    Để giúp bạn dễ dàng hình dung hơn, hãy cùng phân tích hai ví dụ ẩn dụ thực tế cực kỳ nổi tiếng dưới đây:

    Ví dụ 1: Người phục vụ bàn tại nhà hàng

    Khi bạn đi ăn tại một nhà hàng, bạn (đóng vai trò là Client) ngồi tại bàn và cầm trên tay một thực đơn (API Documentation) quy định rõ những món bạn được phép gọi. Nhà bếp (đóng vai trò là Server/Database) là nơi chứa toàn bộ nguyên liệu, công thức nấu ăn và có các đầu bếp chịu trách nhiệm thực thi các món ăn đó. Tuy nhiên, bạn không thể tự ý đi vào bếp để yêu cầu đầu bếp nấu hay lấy nguyên liệu.

    Lúc này, người phục vụ (đóng vai trò là API) xuất hiện. Bạn gọi món thông qua người phục vụ, người phục vụ ghi nhận thông tin yêu cầu và chuyển tiếp nó vào nhà bếp. Sau khi đầu bếp nấu xong, người phục vụ sẽ nhận món ăn từ bếp và mang ra bàn giao tận nơi cho bạn. Người phục vụ giúp bạn kết nối với nhà bếp một cách an toàn, nhanh chóng và đúng quy trình.

    Ví dụ 2: Ổ cắm điện tiêu chuẩn

    Theo cách giải thích thực tế từ các tài liệu kỹ thuật phổ thông, bạn có thể nghĩ về API giống như một chiếc ổ cắm điện tiêu chuẩn trong nhà bạn. Ổ cắm điện cung cấp một giao diện chung và thống nhất. Bất kỳ thiết bị điện nào – từ quạt máy, nồi cơm điện cho đến sạc điện thoại – chỉ cần có đầu cắm tương thích là có thể cắm trực tiếp vào để lấy năng lượng (dữ liệu/chức năng).

    Các thiết bị này hoàn toàn không cần biết cấu trúc dây điện đi ngầm trong tường như thế nào, trạm biến áp vận hành ra sao, hay nhà máy điện sử dụng công nghệ phát điện gì để hoạt động. API cũng vậy, nó ẩn đi sự phức tạp của mã nguồn bên dưới, chỉ cung cấp một điểm kết nối chuẩn hóa cho mọi ứng dụng bên ngoài khai thác.

    Thuật ngữ kỹ thuật Ẩn dụ: Gọi món nhà hàng Ẩn dụ: Ổ cắm điện Mô tả chi tiết
    Client (Máy khách) Khách hàng ngồi tại bàn Thiết bị tiêu thụ điện (Quạt, Sạc) Ứng dụng gửi yêu cầu lấy dữ liệu hoặc thực thi tính năng.
    API (Lớp trung gian) Người phục vụ bàn Ổ cắm điện gắn trên tường Cầu nối truyền nhận dữ liệu một cách chuẩn hóa và an toàn.
    Server (Máy chủ) Khu vực nhà bếp nấu ăn Lưới điện & Nhà máy điện Nơi xử lý logic nghiệp vụ phức tạp và lưu trữ cơ sở dữ liệu.

    2. Quy trình API hoạt động thế nào trong thực tế hệ thống?

    Trong các hệ thống phần mềm, cơ chế truyền nhận dữ liệu của API chủ yếu dựa trên mô hình Yêu cầu – Phản hồi (Request – Response) giữa Client và Server. Quy trình này diễn ra tuần tự qua các bước cụ thể sau:

    1. Bước 1: Client gửi yêu cầu (API Request): Khi người dùng thực hiện một hành động (ví dụ: nhấn nút “Mua hàng”), ứng dụng (Client) sẽ tạo một yêu cầu (API Call) đến một địa chỉ URL cụ thể được gọi là Endpoint. Yêu cầu này chứa các tham số đầu vào, thông tin tiêu đề (Headers) và dữ liệu cần xử lý.
    2. Bước 2: Server tiếp nhận và xác thực: Máy chủ (Server) tiếp nhận yêu cầu được truyền qua mạng Internet. Hệ thống sẽ kiểm tra tính hợp lệ của yêu cầu này, đặc biệt là phần xác thực danh tính người gọi thông qua API Key hoặc Access Token để ngăn chặn các truy cập trái phép.
    3. Bước 3: Server xử lý logic nghiệp vụ: Nếu yêu cầu hợp lệ, máy chủ sẽ tiến hành biên dịch thông tin, truy vấn cơ sở dữ liệu (Database), thực hiện các tính toán phức tạp hoặc kích hoạt các tiến trình chạy ngầm tương ứng.
    4. Bước 4: Server gửi lại phản hồi (API Response): Sau khi hoàn tất xử lý, máy chủ sẽ đóng gói dữ liệu kết quả thành một phản hồi HTTP Response. Phản hồi này luôn đi kèm với một mã trạng thái chuẩn (HTTP Status Code) và dữ liệu thường được định dạng theo cấu trúc JSON hoặc XML.
    5. Bước 5: Client nhận dữ liệu và hiển thị: Trình duyệt hoặc ứng dụng di động nhận được kết quả phản hồi từ API. Ứng dụng sẽ giải mã (parse) chuỗi dữ liệu JSON này và hiển thị kết quả trực quan ra màn hình cho người dùng (ví dụ: báo đặt hàng thành công).

    Các thành phần cơ bản cấu thành một API

    Khi bạn bắt đầu xây dựng hoặc gọi một API, bạn cần nắm rõ 4 thành phần cốt lõi cấu tạo nên nó:

    • Endpoint (Điểm cuối): Là đường dẫn URL cụ thể đại diện cho một tài nguyên trên máy chủ.
    • HTTP Method (Phương thức): Chỉ thị cho máy chủ biết hành động cần thực hiện trên tài nguyên đó. Có 4 phương thức chính: GET (đọc dữ liệu), POST (tạo mới dữ liệu), PUT (cập nhật dữ liệu), DELETE (xóa dữ liệu).
    • Payload (Dữ liệu truyền tải): Thường nằm trong phần Body của yêu cầu hoặc phản hồi, chứa thông tin chi tiết dưới dạng JSON hoặc XML.
    • Headers (Thông tin bổ trợ): Chứa các siêu dữ liệu (metadata) đi kèm như loại định dạng dữ liệu (Content-Type: application/json) hay thông tin xác thực danh tính (Authorization).

    Thuê VPS giá rẻ

    CPU Intel Gold, SSD NVMe U.2, giá từ 50K/tháng

    Tối ưu hóa thời gian phản hồi (Response Time) cho API của bạn

    Mỗi khi Client thực hiện một cuộc gọi API, thời gian xử lý của máy chủ là yếu tố quyết định trải nghiệm người dùng. Việc triển khai cơ sở dữ liệu và mã nguồn API trên hệ thống VPS giá rẻ của Fast Byte với cấu hình CPU Intel Gold và ổ cứng SSD NVMe U.2 chuyên dụng giúp tối ưu tốc độ phản hồi đáng kể so với việc sử dụng shared hosting thông thường.

    Tham khảo VPS giá rẻ

    3. Phân loại API phổ biến: Public, Partner, Private và Composite API

    Để đáp ứng các nhu cầu khác nhau về quyền truy cập, tính bảo mật và mục đích sử dụng, hệ thống API trong thực tế được các tổ chức phân loại thành 4 nhóm chính dựa theo mức độ đóng/mở của dữ liệu:

    3.1 Open API (Còn gọi là Public API)

    Đây là loại API công khai hoàn toàn trên môi trường Internet. Bất kỳ lập trình viên hay doanh nghiệp nào cũng có thể đăng ký tài khoản để kết nối và khai thác dữ liệu mà không chịu sự ràng buộc khắt khe về mặt hợp tác kinh doanh.

    Ví dụ tiêu biểu là API thời tiết mở, API chuyển đổi tiền tệ hay API dịch thuật của Google. Mặc dù công khai, nhà cung cấp vẫn áp dụng các chính sách giới hạn số lượt gọi (Rate Limit) để bảo vệ tài nguyên hệ thống.

    Phân loại API phổ biến

    3.2 Partner API (API dành cho đối tác)

    Loại API này chỉ được chia sẻ và cấp quyền truy cập cho các đối tác chiến lược đã được doanh nghiệp phê duyệt chính thức. Các kết nối Partner API thường đòi hỏi chứng chỉ bảo mật cao và các điều khoản pháp lý ràng buộc chặt chẽ.

    Ví dụ: Khi bạn tích hợp hệ thống của bên vận chuyển vào website bán hàng của mình, bạn sẽ sử dụng Partner API do họ cấp để đồng bộ trạng thái đơn hàng tự động.

    3.3 Private API (Còn gọi là Internal API)

    Đây là API nội bộ được thiết kế chỉ để phục vụ cho các ứng dụng và hệ thống nằm trong cùng một doanh nghiệp. Private API hoàn toàn ẩn khỏi môi trường Internet công cộng nhằm đảm bảo tính bảo mật tối đa cho các dữ liệu nhạy cảm.

    Ví dụ: API kết nối giữa hệ thống quản lý nhân sự (HRM) với hệ thống tính lương tự động trong mạng nội bộ của một tập đoàn lớn.

    3.4 Composite API (API hỗn hợp)

    Composite API là một giải pháp thiết kế thông minh cho phép lập trình viên gom nhiều yêu cầu API độc lập lại thành một lần gọi duy nhất. Điều này cực kỳ hữu ích trong kiến trúc Microservices hiện đại, giúp giảm số lượng kết nối mạng dư thừa giữa máy khách và máy chủ, từ đó tăng tốc độ tải trang và tiết kiệm băng thông đáng kể.

    4. Rest API là gì? Các phương thứcgiao tiếp chuẩn

    Khi bắt đầu bước chân vào thế giới lập trình web, bạn sẽ ngay lập tức bắt gặp cụm từ rest api là gì. REST (Representational State Transfer) không phải là một công nghệ hay một ngôn ngữ lập trình cụ thể, mà là một bộ nguyên tắc thiết kế kiến trúc hệ thống cực kỳ phổ biến được đề xuất để tối ưu hóa việc truyền tải dữ liệu giữa client và server thông qua giao thức HTTP tiêu chuẩn.

    Một hệ thống API được công nhận chuẩn RESTful sẽ sử dụng trực tiếp các phương thức (HTTP Methods) của giao thức mạng để thực hiện các thao tác quản lý dữ liệu (CRUD – Create, Read, Update, Delete) một cách nhất quán:

    • GET (Đọc dữ liệu): Được sử dụng để yêu cầu máy chủ trả về thông tin của một tài nguyên hiện có mà không làm thay đổi dữ liệu đó trên server. Ví dụ: GET /api/v1/products để lấy danh sách tất cả sản phẩm của cửa hàng.
    • POST (Tạo mới dữ liệu): Được sử dụng để gửi dữ liệu mới lên máy chủ nhằm tạo ra một bản ghi mới trong cơ sở dữ liệu. Ví dụ: POST /api/v1/orders kèm theo thông tin chi tiết để tạo một đơn đặt hàng mới.
    • PUT / PATCH (Cập nhật dữ liệu): Được sử dụng khi bạn muốn cập nhật thông tin của một bản ghi đã tồn tại trên hệ thống. PUT thường dùng để thay thế toàn bộ bản ghi, trong khi PATCH chỉ dùng để sửa đổi một vài trường thông tin nhỏ lẻ (ví dụ: thay đổi trạng thái đơn hàng từ “Chờ xử lý” sang “Đang giao”).
    • DELETE (Xóa dữ liệu): Được sử dụng để yêu cầu máy chủ loại bỏ hoàn toàn một bản ghi cụ thể ra khỏi hệ thống. Ví dụ: DELETE /api/v1/products/101 để xóa vĩnh viễn mặt hàng có mã ID 101.

    Nhờ tính chuẩn hóa cao độ và cấu trúc URL cực kỳ rõ ràng, REST API đã trở thành ngôn ngữ giao tiếp tiêu chuẩn toàn cầu, giúp các hệ thống khác biệt hoàn toàn về ngôn ngữ lập trình vẫn có thể bắt tay hợp tác làm việc cùng nhau một cách dễ dàng.

    5. API dùng để làm gì? Các ứng dụng thực tế và chuyển đổi số doanh nghiệp

    Để trả lời tường cận cho câu hỏi api dùng để làm gì, chúng ta hãy nhìn vào các hoạt động thực tế trên Internet. API đóng vai trò như mạch máu kết nối và vận hành dòng chảy dữ liệu của toàn bộ nền kinh tế số hiện nay:

    • Tích hợp thanh toán trực tuyến: Trong lĩnh vực thương mại điện tử, các API của cổng thanh toán như MoMo, ZaloPay, VNPay hay PayPal cho phép doanh nghiệp tích hợp tính năng thanh toán tự động ngay trên website bán hàng của mình mà không cần tự phát triển một hệ thống ngân hàng phức tạp từ đầu.
    • Đăng nhập nhanh bằng bên thứ ba: Các ứng dụng web/app hiện nay đều tích hợp API đăng nhập của Google, Facebook hay Apple. Người dùng không cần tạo thêm tài khoản mới, trong khi doanh nghiệp vẫn xác thực được danh tính người dùng một cách an toàn.
    • Tự động hóa luồng công việc (Automation): Các nền tảng n8n, Make hay Zapier kết nối các ứng dụng như Google Sheets, Gmail, Telegram với nhau thông qua API để tự động hóa gửi thông báo, quản lý dữ liệu khách hàng.

    Với việc ứng dụng rộng rãi như vậy, lập trình viên và doanh nghiệp nhỏ khi phát triển ứng dụng cần sở hữu một máy chủ trực tuyến ổn định để lưu trữ và vận hành các API này liên tục. Ban đầu, bạn có thể lập trình và chạy thử nghiệm API ngay trên máy tính của mình bằng môi trường cục bộ để hiểu rõ localhost là gì.

    Tuy nhiên, để đưa ứng dụng vào hoạt động thực tế cho khách hàng truy cập từ xa, bạn bắt buộc phải triển khai mã nguồn API lên một web server là gì có địa chỉ IP công khai và hoạt động ổn định 24/7.

    Lưu ý về tài nguyên hệ thống khi chạy API

    Khi API nhận hàng ngàn yêu cầu đồng thời, CPU và bộ nhớ RAM của máy chủ sẽ bị tiêu tốn liên tục để xử lý các tác vụ logic và đọc ghi cơ sở dữ liệu. Vì vậy, các ứng dụng API chuyên nghiệp hiếm khi được lưu trữ trên môi trường shared hosting (vốn bị giới hạn tiến trình). Thay vào đó, việc chuyển hướng sang sử dụng máy chủ ảo riêng biệt có toàn quyền cấu hình là quyết định giúp hệ thống hoạt động ổn định nhất.

    6. API Key là gì? Cảnh báo bảo mật quan trọng tránh rò rỉ dữ liệu

    Khi bạn đăng ký sử dụng bất kỳ dịch vụ API của bên thứ ba nào (như bản đồ Google Maps, SMS tự động, cổng thanh toán), nhà cung cấp sẽ cấp cho bạn một chuỗi ký tự đặc biệt. Chuỗi ký tự này chính là api key là gì.

    Nhiệm vụ của API Key là hoạt động giống như một chiếc chìa khóa định danh hoặc thẻ thành viên của riêng bạn. Mỗi lần ứng dụng của bạn thực hiện cuộc gọi API, nó phải đính kèm chiếc chìa khóa này gửi lên máy chủ. Máy chủ dựa vào API Key để xác định bạn là ai, bạn có quyền truy cập tài nguyên đó hay không và tính toán chi phí sử dụng dựa trên lưu lượng gọi.

    CẢNH BÁO BẢO MẬT: Do API Key đại diện trực tiếp cho quyền hạn và tài chính của tài khoản, việc để lộ khóa này ra bên ngoài là vô cùng nguy hại. Rất nhiều trường hợp người mới học lập trình đã vô tình viết cứng (hardcode) API Key trực tiếp vào mã nguồn Frontend (HTML/Javascript chạy trên trình duyệt người dùng) hoặc đẩy nguyên file cấu hình lên các kho lưu trữ công cộng như GitHub. Hacker có thể quét tự động các file này để chiếm quyền gọi API, gây thất thoát tài chính lớn hoặc làm rò rỉ cơ sở dữ liệu nội bộ.

    API Key

    Để bảo vệ API Key của bạn một cách an toàn nhất, hãy luôn tuân thủ các nguyên tắc:

    • Lưu trong biến môi trường: Đặt khóa bảo mật trong file cấu hình ẩn .env trên máy chủ và không bao giờ commit file này lên Git.
    • Sử dụng cơ chế Proxy (Backend-to-Backend): Không thực hiện gọi API trực tiếp từ Frontend của trình duyệt. Hãy tạo một API trung gian tại máy chủ của riêng bạn (Backend Server), lưu trữ API Key tại đó và thực hiện gọi dịch vụ của bên thứ ba từ Backend này.
    • Giới hạn IP truy cập: Hầu hết các nhà cung cấp API lớn đều cho phép bạn thiết lập whitelist IP. Hãy chỉ định cấu hình chỉ cho phép địa chỉ IP tĩnh từ máy chủ của bạn được phép sử dụng khóa đó để gọi API.

    7. Lộ trình học API cho người mới bắt đầu và cách deploy lên máy chủ

    Nếu bạn là người đang muốn học api cho người mới, việc tự tay xây dựng và triển khai một API thực tế là cách nhanh nhất để thấu hiểu bản chất kỹ thuật thay vì chỉ đọc lý thuyết suông. Dưới đây là lộ trình 4 bước gợi ý dành cho bạn:

    Bước 1: Làm quen với giao thức HTTP và cấu trúc dữ liệu JSON

    Trước khi viết code, hãy tìm hiểu xem các phương thức HTTP hoạt động như thế nào, cấu trúc của một Request và Response chuẩn gồm những gì. Đồng thời, bạn cần học cách đọc hiểu và xây dựng cấu trúc dữ liệu định dạng JSON – định dạng truyền tin phổ biến nhất hiện hành.

    Bước 2: Sử dụng công cụ kiểm thử API

    Hãy tải về công cụ miễn phí Postman hoặc sử dụng lệnh curl trên terminal. Bạn có thể tìm kiếm các Public API miễn phí trên Internet để thực hành gửi yêu cầu GET lấy dữ liệu, tập gửi yêu cầu POST và quan sát các mã phản hồi Status Code trả về từ máy chủ.

    Bước 3: Tự viết một Web API cơ bản dưới máy cá nhân

    Hãy chọn một ngôn ngữ lập trình Backend bạn yêu thích để bắt tay vào viết dòng code đầu tiên:

    • Nếu bạn theo hướng Javascript: Việc triển khai một ứng dụng Node.js kết hợp framework Express trên một hệ thống VPS cho NodeJS sẽ giúp bạn xây dựng API xử lý bất đồng bộ mượt mà.
    • Nếu bạn ưa chuộng sự ngắn gọn của Python: Lựa chọn VPS chạy Python kết hợp framework FastAPI hoặc Flask giúp bạn tạo ra một REST API chuẩn hóa cực kỳ nhanh chóng.

    Bước 4: Đóng gói và Deploy API lên máy chủ ảo VPS thực tế

    Sau khi API chạy tốt ở môi trường localhost, bạn cần đưa nó lên một máy chủ trực tuyến để tích hợp vào website thực tế hay ứng dụng di động:

    • Bạn nên tìm hiểu thêm Docker là gì để đóng gói mã nguồn API cùng tất cả các môi trường phụ thuộc vào trong một container đồng nhất. Điều này giúp tránh hoàn toàn lỗi “chạy được trên máy tôi nhưng lỗi trên server”.
    • Sở hữu riêng một chiếc VPS cho lập trình viên với chi phí tiết kiệm sẽ mang đến cho bạn một sân chơi thực hành tuyệt vời. Bạn có thể tự tay cấu hình cài đặt hệ điều hành Linux (Ubuntu/Debian), trỏ tên miền cá nhân, cài chứng chỉ bảo mật SSL và tự do vận hành API của mình.

    Lời khuyên hữu ích cho người học

    Khi mới thực hành deploy API, bạn không nhất thiết phải chọn các cấu hình máy chủ quá đắt tiền. Một hệ thống máy chủ ảo (VPS) có mức chi phí tối giản và tài nguyên vừa đủ chính là môi trường sandbox tuyệt vời nhất. Tại đây, bạn có thể tự do thử nghiệm, cài đặt các môi trường, chạy thử docker hay cấu hình lại máy chủ nhiều lần để tích lũy kinh nghiệm thực tế quý báu.

    Các câu hỏi thường gặp về API (FAQ)

    1. Gọi API (API Call) thực chất là gì?

    Gọi API là quá trình một ứng dụng (Client) gửi một yêu cầu HTTP Request chứa các dữ liệu cần thiết đến đường dẫn Endpoint của một ứng dụng khác (Server) nhằm yêu cầu truy xuất dữ liệu hoặc thực thi một tác vụ, sau đó chờ nhận kết quả phản hồi trả về.

    2. Tại sao tôi gọi API lại bị trả về lỗi Status Code 403 hoặc 401?

    Lỗi 401 (Unauthorized) biểu thị việc yêu cầu của bạn thiếu thông tin xác thực hoặc xác thực sai (như sai API Key hoặc Token hết hạn). Lỗi 403 (Forbidden) xảy ra khi bạn đã đăng nhập thành công nhưng hệ thống máy chủ từ chối cung cấp quyền truy cập tài nguyên đó cho tài khoản của bạn.

    3. Web API có điểm gì khác so với các API hệ thống thông thường?

    Web API là loại API hoạt động hoàn toàn trên môi trường mạng thông qua giao thức truyền tải siêu văn bản HTTP/HTTPS. Trong khi đó, các API hệ thống (như API của Windows hay Linux) là các thư viện hàm cục bộ được tích hợp sẵn giúp phần mềm tương tác trực tiếp với hệ điều hành hoặc phần cứng vật lý mà không cần kết nối mạng.

    4. Làm thế nào để che dấu API Key an toàn trên mã nguồn Frontend?

    Cách tốt nhất là tuyệt đối không gọi trực tiếp API của bên thứ ba từ Frontend. Thay vào đó, hãy thiết lập một máy chủ trung gian (Backend Server). Frontend sẽ gửi yêu cầu về Backend của bạn, tại đây Backend sẽ đính kèm API Key được bảo mật an toàn rồi mới thực hiện cuộc gọi API sang bên thứ ba.

    5. Tôi có thể tự phát triển và cung cấp API của riêng mình không?

    Hoàn toàn có thể. Bạn có thể sử dụng bất kỳ ngôn ngữ lập trình Backend nào để viết logic xử lý dữ liệu. Để người khác có thể sử dụng được ổn định, bạn cần deploy mã nguồn đó lên một máy chủ trực tuyến như VPS, cấu hình chứng chỉ SSL bảo mật và viết tài liệu hướng dẫn (API Documentation) chi tiết.

    Tổng kết và định hướng hành động

    Hiểu rõ bản chất api là gì không chỉ giúp bạn dễ dàng liên kết các hệ thống công nghệ lại với nhau, mà còn mở ra cơ hội tối ưu hóa quy trình làm việc thông qua các công cụ tự động hóa thông minh. Dù bạn là lập trình viên mới bắt đầu hay một doanh nghiệp nhỏ đang xây dựng giải pháp số, việc tự tay xây dựng, bảo mật và deploy một API lên máy chủ riêng luôn là bài học thực hành giá trị nhất. Hãy bắt đầu từ những dự án API nhỏ trên máy tính cá nhân, sau đó đưa chúng lên môi trường máy chủ thực tế để ứng dụng của bạn có thể hoạt động bền bỉ, an toàn 24/7 phục vụ người dùng thực tế.

    Cần một VPS giá rẻ để bắt đầu?

    Chọn cấu hình vừa đủ nhu cầu, ưu tiên chi phí dễ tiếp cận và khả năng quản trị riêng.

    Xem bảng giá VPS

    Tuyên bố miễn trừ trách nhiệm kỹ thuật: Nội dung hướng dẫn lập trình, bảo mật và deploy hệ thống trong bài viết này mang tính chất chia sẻ kiến thức tham khảo thực tế. Cấu hình máy chủ, các câu lệnh cài đặt hệ điều hành và cú pháp mã nguồn API có thể thay đổi tùy thuộc vào phiên bản phần mềm, hệ điều hành Linux/Windows cụ thể và môi trường triển khai thực tế của bạn. Chúng tôi khuyến nghị người đọc luôn tiến hành sao lưu (backup) dữ liệu định kỳ và kiểm thử toàn bộ hệ thống API kỹ lưỡng trong môi trường thử nghiệm (Sandbox) trước khi áp dụng chính thức cho môi trường hoạt động thực tế (Production).

  • Database Là Gì? Cấu Trúc, Phân Loại, Cách Hoạt Động & Ứng Dụng

    Database Là Gì? Cấu Trúc, Phân Loại, Cách Hoạt Động & Ứng Dụng

    Khi website bắt đầu tải chậm hoặc báo lỗi kết nối, câu hỏi database là gì thường xuất hiện như một rào cản kỹ thuật khó chịu đối với những ai mới bắt đầu tự học quản trị mạng hay triển khai ứng dụng. Cơ sở dữ liệu (database) đóng vai trò là xương sống lưu trữ toàn bộ thông tin tài khoản, bài viết, đơn hàng và quyết định trực tiếp tới tốc độ phản hồi của trang web. Hãy cùng ThueVPSGiaRe.vn bóc tách chi tiết khái niệm Database từ con số 0 bằng các ví dụ trực quan nhất, giúp bạn biết cách lựa chọn hạ tầng phần cứng tối ưu cho hệ thống của mình.

    1. Database Là Gì? Bản Chất Và Cấu Trúc Khởi Đầu

    Database (hay cơ sở dữ liệu) là một tập hợp các thông tin, dữ liệu được sắp xếp và tổ chức một cách có cấu trúc trên hệ thống máy tính, cho phép người dùng hoặc ứng dụng dễ dàng tìm kiếm, truy xuất, sửa đổi và cập nhật một cách nhanh chóng. Việc quản lý các hoạt động này được thực hiện thông qua một phần mềm chuyên biệt, giúp duy trì tính nhất quán và toàn vẹn của dữ liệu trong suốt quá trình vận hành dài hạn.

    Database

    Trong đời sống hàng ngày, bạn tiếp xúc với cơ sở dữ liệu liên tục mà không hề hay biết. Danh bạ điện thoại của bạn là một ví dụ về database đơn giản: nó lưu trữ họ tên, số điện thoại, email và ngày sinh nhật. Khi bạn gõ tìm kiếm một cái tên, hệ thống lập tức quét qua dữ liệu đã lưu và hiển thị kết quả chính xác trong mili-giây.

    Để hiểu cách hoạt động sâu hơn, hãy cùng phân tích cấu trúc của một cơ sở dữ liệu quan hệ truyền thống. Dữ liệu trong hệ thống này được chia thành các thành phần chính:

    • Bảng (Table): Là nơi lưu trữ thông tin về một đối tượng cụ thể. Ví dụ, một website bán quần áo sẽ có bảng KHACH_HANG lưu dữ liệu người mua, bảng SAN_PHAM chứa thông tin hàng hóa, và bảng DON_HANG để theo dõi quá trình giao dịch.
    • Cột (Column / Field): Đại diện cho các thuộc tính đặc trưng của đối tượng cần lưu. Trong bảng SAN_PHAM, chúng ta sẽ có các cột như: Ten_San_Pham (kiểu chữ), Gia_Ban (kiểu số), So_Luong_Kho (kiểu số nguyên).
    • Dòng (Row / Record / Bản ghi): Là một tập hợp các dữ liệu cụ thể tương ứng với từng đối tượng đơn lẻ trong bảng. Mỗi dòng đại diện cho một thực thể duy nhất. Ví dụ, một dòng trong bảng SAN_PHAM sẽ là: [ID: 101, Tên: “Áo thun đen Cotton”, Giá: 150.000đ, Tồn kho: 45].
    • Khóa chính (Primary Key): Là một cột đặc biệt có giá trị độc nhất trên mỗi dòng để định danh bản ghi đó, không được phép trùng lặp và không được để trống (ví dụ: số ID của sản phẩm hoặc mã số sinh viên).
    • Khóa ngoại (Foreign Key): Là cột dùng để liên kết bảng này với bảng khác. Ví dụ, bảng DON_HANG sẽ chứa cột ID_Khach_Hang để trỏ trực tiếp sang bảng KHACH_HANG. Nhờ đó, máy chủ web biết chính xác ai đã đặt mua đơn hàng mà không cần phải ghi lặp lại họ tên, địa chỉ, số điện thoại của khách hàng đó trên từng đơn, giúp tiết kiệm dung lượng lưu trữ cực kỳ lớn cho máy chủ ảo.

    Để trực quan hóa các khái niệm trên, bạn có thể tham khảo cấu trúc bảng dữ liệu thực tế dưới đây:

    ID_San_Pham (Khóa chính) Ten_San_Pham (Trường văn bản) Gia_Ban (Trường số) So_Luong_Kho (Trường số nguyên)
    101 Áo sơ mi nam công sở 250.000 80
    102 Quần tây đen Slimfit 320.000 45
    103 Tất lười cotton chống trượt 35.000 120

    Khi bạn xây dựng trang web, các công nghệ lưu trữ dữ liệu dạng bảng có quan hệ chặt chẽ như vậy thường được quản lý bởi các phần mềm mã nguồn mở phổ biến. Bạn có thể tìm hiểu thêm khái niệm MySQL là gì để biết cách công nghệ này tổ chức hàng triệu bản ghi gọn gàng ra sao.

    2. Database Dùng Để Làm Gì Trong Thực Tế Vận Hành?

    Trong kỷ nguyên số, dữ liệu được ví như nguồn “dầu mỏ” mới của doanh nghiệp. Vậy câu hỏi đặt ra là database dùng để làm gì trong các hệ thống phần mềm và website mà chúng ta vận hành hàng ngày? Dưới đây là những vai trò thực tế cốt lõi nhất:

    • Lưu trữ thông tin người dùng và xác thực bảo mật: Khi bạn đăng ký tài khoản trên một website, họ tên, email và mật khẩu của bạn (đã được băm mã hóa bảo mật) sẽ được lưu vào cơ sở dữ liệu. Mỗi lần bạn đăng nhập, hệ thống sẽ gửi truy vấn vào database để đối chiếu thông tin đầu vào.
    • Quản lý bài viết và nội dung trang web: Toàn bộ các bài viết blog, hình ảnh mô tả, dữ liệu trang tĩnh và cấu hình của các hệ thống quản trị nội dung (CMS) như WordPress đều được lưu trữ trực tiếp trong các bảng dữ liệu. Web server chỉ đóng vai trò lấy mã nguồn của trang web ra và lắp ghép dữ liệu từ database vào để hiển thị cho người xem.
    • Đảm bảo tính chính xác cho các giao dịch thương mại: Khi khách hàng thanh toán trực tuyến, database sẽ thực hiện một chuỗi thao tác gọi là Transaction. Chuỗi này đảm bảo tính nhất quán cao độ: trừ tiền tài khoản người dùng, tạo mã hóa đơn, cập nhật trạng thái đơn hàng và trừ bớt số lượng tồn kho của sản phẩm. Nếu xảy ra lỗi mạng ở bất kỳ khâu nào, toàn bộ giao dịch sẽ tự động khôi phục lại trạng thái ban đầu để tránh sai sót tài chính.
    • Hỗ trợ phân tích dữ liệu và báo cáo kinh doanh: Dữ liệu lịch sử mua hàng, thời gian hoạt động của người dùng sẽ được lưu trữ dài hạn trong database. Từ đó, doanh nghiệp có thể thực hiện các phân tích nghiệp vụ chuyên sâu, vẽ biểu đồ tăng trưởng và đưa ra quyết định tối ưu hóa sản phẩm.

    Để phục vụ các tác vụ này một cách liên tục không ngừng nghỉ, người ta cần đến khái niệm database server (máy chủ cơ sở dữ liệu). Đây là một máy chủ chuyên dụng (hoặc một dịch vụ được cấu hình riêng biệt chạy trên VPS) có cấu hình phần cứng tối ưu, chịu trách nhiệm lưu trữ cơ sở dữ liệu vật lý và lắng nghe, xử lý hàng nghìn yêu cầu đọc/ghi thông tin từ các ứng dụng gửi về cùng một thời điểm.

    Việc chọn một máy chủ ảo phân tách độc lập đóng vai trò tối quan trọng, đặc biệt khi cấu hình hệ thống vps cho website thương mại điện tử nhằm xử lý nhanh các tác vụ lưu trữ thông tin thanh toán của người dùng.

    Thuê VPS giá rẻ

    CPU Intel Gold, SSD NVMe U.2, giá từ 50K/tháng

    Xây dựng máy chủ dữ liệu hiệu năng tốt

    Mọi ứng dụng web hay hệ thống lưu trữ dữ liệu đều yêu cầu tốc độ phản hồi ổ cứng ở mức tối đa. Dịch vụ VPS giá rẻ tại Fast Byte mang lại cho bạn môi trường máy chủ ảo riêng biệt toàn quyền root, sử dụng công nghệ ổ đĩa SSD NVMe U.2 cao cấp giúp rút ngắn độ trễ khi truy vấn database phức tạp với ngân sách cực kỳ tiết kiệm.

    Tham khảo VPS giá rẻ

    3. Phân Tích Kỹ Thuật: Database Và Excel Khác Gì Nhau?

    Khi bắt đầu quản lý danh sách khách hàng hay sản phẩm, nhiều người thường lựa chọn Microsoft Excel hoặc Google Sheets vì tính trực quan, dễ thao tác ngay lập tức. Tuy nhiên, khi quy mô dữ liệu phình to, họ nhanh chóng nhận ra các giới hạn của bảng tính thông thường. Vậy sự khác biệt sâu xa giữa database và excel khác gì nhau trong vận hành thực tế?

    Database Và Excel khác gì nhau

    Bảng so sánh kỹ thuật chi tiết dưới đây sẽ giúp bạn có cái nhìn rõ nét nhất về sự khác biệt này:

    Tiêu chí so sánh Bảng tính Excel / Google Sheets Cơ sở dữ liệu (Database)
    Số lượng người truy cập đồng thời Rất hạn chế. Nếu nhiều người cùng ghi và chỉnh sửa dữ liệu cùng một giây, tệp tin dễ bị xung đột dữ liệu, báo lỗi ghi đè hoặc đơ file. Hỗ trợ cực tốt. Hàng vạn người dùng có thể đồng thời ghi, đọc dữ liệu trong cùng một tích tắc mà không xảy ra hiện tượng khóa dữ liệu nhờ cơ chế quản lý giao dịch thông minh.
    Khả năng lưu trữ (Dung lượng) Bị giới hạn cứng về mặt vật lý (Excel giới hạn khoảng 1.04 triệu dòng). Khi tệp phình lên vài trăm MB, thao tác mở file và lọc thông tin sẽ cực kỳ chậm. Hầu như không có giới hạn cấu trúc. Có thể chứa hàng trăm triệu đến hàng tỷ bản ghi, tốc độ truy vấn chỉ phụ thuộc trực tiếp vào dung lượng lưu trữ của máy chủ VPS.
    Tính toàn vẹn dữ liệu (Integrity) Lỏng lẻo. Người dùng có thể tùy ý gõ văn bản chữ vào cột ngày tháng hoặc cột số tiền, dẫn đến lỗi công thức và sai lệch dữ liệu toàn hệ thống. Cực kỳ chặt chẽ. Hệ thống định nghĩa rõ ràng kiểu dữ liệu cho từng cột (ví dụ cột số lượng phải là số nguyên). Bất kỳ truy vấn nào nhập sai định dạng sẽ bị từ chối lưu.
    Tốc độ tìm kiếm dữ liệu (Query Speed) Chậm trên tập dữ liệu lớn. Công cụ tìm kiếm của Excel phải quét tuần tự qua từng ô một cách thủ công từ dòng đầu tiên đến dòng cuối cùng. Siêu tốc. Nhờ cơ chế đánh chỉ mục (Index) hoạt động tương tự như mục lục của một cuốn sách dày, việc định vị một dòng dữ liệu diễn ra gần như tức thì.

    Như vậy, Excel phù hợp cho các tác vụ phân tích cá nhân, tính toán nhanh và lập báo cáo tài chính nội bộ ở quy mô nhỏ. Trong khi đó, database là lựa chọn bắt buộc cho các hệ thống phần mềm, dịch vụ trực tuyến cần lưu trữ dữ liệu an toàn, xử lý nhiều yêu cầu đồng thời và duy trì hoạt động ổn định 24/7 trên các hạ tầng máy chủ.

    4. Các Loại Database Phổ Biến: Nên Học SQL Hay NoSQL Trước?

    Khi tìm hiểu các loại database, bạn sẽ thấy chúng được chia làm hai nhóm chính: quan hệ (SQL) và phi quan hệ (NoSQL). Việc hiểu sql là gì và nosql là gì sẽ giúp bạn chọn đúng công cụ cho dự án của mình, tránh việc dùng sai khiến hệ thống cồng kềnh và chậm chạp.

    Các Loại Database

    SQL Là Gì? Cơ Sở Dữ Liệu Quan Hệ

    SQL (Structured Query Language) là ngôn ngữ dùng để giao tiếp với cơ sở dữ liệu quan hệ. Dữ liệu được lưu trong các bảng có cấu trúc cố định (schema). Trước khi lưu dữ liệu, bạn phải định nghĩa rõ bảng có bao nhiêu cột, mỗi cột chứa số hay chữ. Các hệ quản trị phổ biến nhất hiện nay là MySQL, PostgreSQL và MariaDB. Tham khảo thêm bài viết về khái niệm MySQL là gì để hiểu sâu hơn về hệ quản trị này.

    Đặc điểm lớn nhất của SQL là tính ACID (Atomicity, Consistency, Isolation, Durability). Nó đảm bảo rằng một giao dịch dù phức tạp đến đâu cũng chỉ thành công hoàn toàn hoặc thất bại hoàn toàn, không có tình trạng “thực hiện được nửa chừng”. Điều này cực kỳ quan trọng trong các hệ thống tài chính, đặt hàng, thanh toán.

    NoSQL Là Gì? Cơ Sở Dữ Liệu Phi Quan Hệ

    NoSQL (Not Only SQL) ra đời để giải quyết những bài toán mà SQL gặp khó khăn. Dữ liệu trong NoSQL không cần cấu trúc cứng nhắc, có thể lưu dưới dạng JSON, cặp khóa-giá trị (Key-Value), hoặc đồ thị. Bạn có thể thêm trường dữ liệu mới bất cứ lúc nào mà không phải cấu trúc lại toàn bộ bảng. MongoDB, Redis, Cassandra là những cái tên tiêu biểu.

    Tiêu chí so sánh SQL (Database quan hệ) NoSQL (Database phi quan hệ)
    Cấu trúc dữ liệu Bảng, dòng, cột cố định Document, Key-Value, linh hoạt
    Mở rộng Scale-Up (Nâng cấp phần cứng máy chủ) Scale-Out (Thêm nhiều máy chủ nối mạng)
    Phù hợp với Hệ thống tài chính, ERP, CRM, website bán hàng Big Data, log thời gian thực, IoT, social network
    Ví dụ phần mềm MySQL, PostgreSQL, SQL Server MongoDB, Redis, Cassandra

    Nếu bạn làm một trang bán hàng cơ bản, SQL là lựa chọn an toàn. Nhưng nếu bạn xây dựng một ứng dụng thu thập log từ hàng triệu thiết bị, NoSQL mới là thứ bạn cần. Bạn có thể tìm hiểu thêm về Redis là gì, một hệ thống NoSQL cực kỳ phổ biến dùng làm bộ nhớ đệm tốc độ cao.

    Thuê VPS giá rẻ

    Chỉ từ 50K/tháng, nâng cấp phần cứng linh hoạt

    Tự do thực hành cài đặt mọi loại Database

    Khi sử dụng Shared Hosting, bạn thường bị giới hạn việc cài đặt các loại cơ sở dữ liệu phi quan hệ như MongoDB hay Redis. Nhưng với một VPS giá rẻ tại Fast Byte, bạn có toàn quyền quản trị cao nhất để tự tay cài đặt, chạy thử nghiệm và gỡ lỗi bất kỳ hệ quản trị cơ sở dữ liệu nào bạn muốn.

    Xem các gói VPS thực hành

    5. Tiêu Chí Cấu Hình Và Bảo Mật Khi Đặt Database Server Trên VPS

    Khi bạn đã sẵn sàng triển khai ứng dụng thực tế – ví dụ như tiến hành cài WordPress lên VPS, việc cấu hình tài nguyên phần cứng cho database server và thiết lập các bước bảo mật tối thiểu là cực kỳ quan trọng để đảm bảo trang web của bạn không bị gián đoạn hoạt động.

    Database Server Trên VPS

    Dưới đây là các tiêu chí thực chiến mà bạn bắt buộc phải lưu tâm:

    • Độ ưu tiên hàng đầu – Bộ nhớ RAM: Các hệ quản trị cơ sở dữ liệu hiện đại đều có cơ chế nạp sẵn cấu trúc chỉ mục dữ liệu lên RAM (ví dụ: thông số innodb_buffer_pool_size của MySQL) để truy xuất tức thì thay vì phải đọc đĩa cứng liên tục. Nếu VPS của bạn có RAM quá yếu (dưới 1GB), hệ điều hành có thể tự động ngắt tiến trình database để bảo vệ an toàn cho hệ thống. Hãy cân nhắc các gói VPS từ 2GB đến 4GB RAM khi chạy database kết hợp ứng dụng web.
    • Tốc độ IOPS của ổ cứng: Database thực hiện hàng nghìn tác vụ đọc ghi nhỏ liên tục mỗi giây trên ổ đĩa vật lý. Một máy chủ ảo sử dụng chuẩn ổ cứng SSD NVMe U.2 cao cấp sẽ mang lại tốc độ vượt trội gấp nhiều lần so với ổ SSD thông thường, giúp loại bỏ hoàn toàn hiện tượng nghẽn cổ chai (Disk Bottleneck) khi lưu lượng truy cập website tăng đột biến.
    • Không mở Port Database ra internet công cộng: Mặc định, MySQL chạy trên port 3306, PostgreSQL chạy trên port 5432. Nếu không có nhu cầu kết nối từ xa, bạn hãy cấu hình cho phép database chỉ lắng nghe trên IP nội bộ 127.0.0.1 (localhost) thay vì IP công cộng 0.0.0.0 để chặn đứng các cuộc tấn công dò quét mật khẩu từ tin tặc.
    • Phân quyền tài khoản chặt chẽ: Tránh tuyệt đối thói quen sử dụng tài khoản có quyền tối cao (như root) để kết nối trực tiếp từ mã nguồn website. Hãy tạo riêng một tài khoản người dùng dữ liệu mới chỉ có đặc quyền xử lý trên đúng một cơ sở dữ liệu duy nhất mà ứng dụng web đó sử dụng.
    • Chiến lược sao lưu tự động định kỳ: Mã nguồn website lỗi có thể viết lại được, nhưng cơ sở dữ liệu chứa thông tin đơn hàng và tài khoản khách hàng khi mất đi sẽ không thể khôi phục. Bạn nên xây dựng quy trình tự động hóa thông qua hướng dẫn cách backup dữ liệu VPS để lưu trữ các bản sao lưu database ở một nơi an toàn bên ngoài máy chủ chính.

    6. Những Sự Cố Kinh Điển Của Database Và Cách Phòng Tránh Trên Máy Chủ

    Trong quá trình vận hành một máy chủ VPS thực tế, các sự cố liên quan đến cơ sở dữ liệu luôn là nỗi ác mộng đối với mọi lập trình viên và quản trị viên hệ thống. Hiểu rõ các lỗi kinh điển này sẽ giúp bạn chủ động phòng tránh rủi ro bảo mật và hư hỏng dữ liệu:

    Lỗi cạn kiệt bộ nhớ vật lý khiến dịch vụ bị buộc ngắt (OOM Killer):

    Khi VPS của bạn chạy cùng lúc quá nhiều dịch vụ nặng và lượng RAM trống bị rơi về mốc nguy hiểm, hệ điều hành Linux sẽ tự động kích hoạt cơ chế Out Of Memory (OOM) Killer. Cơ chế này sẽ tìm và kết liễu tiến trình đang ngốn nhiều tài nguyên RAM nhất – thường chính là MySQL hoặc PostgreSQL – khiến website lập tức hiển thị thông báo lỗi “Error establishing a database connection”.

    Để khắc phục, bạn cần giới hạn lại dung lượng RAM cấp phát cho bộ đệm của database phù hợp với cấu hình thực tế của VPS và thiết lập thêm tệp tin Swap dự phòng trên ổ cứng.

    Lỗi ổ đĩa đầy (No space left on device):

    Hệ quản trị cơ sở dữ liệu liên tục sinh ra các tệp tin lưu trữ nhật ký giao dịch (transaction logs/binlogs) và các tệp tin tạm thời trong quá trình sắp xếp, xử lý dữ liệu.

    Nếu bạn có thói quen sao lưu dữ liệu cục bộ ngay trên ổ đĩa của VPS mà quên không xóa bớt, ổ cứng sẽ nhanh chóng bị lấp đầy 100%. Khi đó, mọi yêu cầu ghi thông tin mới vào database sẽ bị từ chối thẳng thừng, gây tê liệt toàn bộ các hoạt động của trang web.

    Hư hại cấu trúc tệp tin do tắt máy chủ đột ngột (Database Corruption):

    Khi máy chủ ảo bị tắt nguồn đột ngột do lỗi hệ thống hoặc can thiệp tắt ép buộc trong lúc database đang thực hiện ghi dở dang một giao dịch lớn xuống đĩa cứng, cấu trúc bảng dữ liệu vật lý có thể bị lỗi định dạng nghiêm trọng.

    Để phòng ngừa, hãy luôn sử dụng các lệnh tắt máy an toàn (như sudo shutdown -h now hoặc sudo reboot) và lựa chọn các nhà cung cấp dịch vụ máy chủ ảo có hạ tầng phần cứng chuẩn doanh nghiệp và có giải pháp dự phòng tốt.

    Thuê VPS giá rẻ

    Băng thông không giới hạn, kết nối tốc độ cao

    Lựa chọn nền tảng phần cứng chuyên dụng bảo vệ Database

    Dữ liệu là tài sản quý giá nhất của mọi dự án lập trình và website kinh doanh. Hãy bảo vệ an toàn cho cơ sở dữ liệu của bạn bằng cách đặt nó trên hệ thống máy chủ ảo tại Fast Byte với ổ cứng SSD NVMe U.2 chuyên dụng, CPU Intel Gold đời mới và dải băng thông không giới hạn chỉ từ 50K/tháng.

    Khám phá cấu hình VPS

    7. Câu Hỏi Thường Gặp (FAQ)

    Câu hỏi 1: Lưu trữ dữ liệu trực tiếp trong tệp tin text (.txt, .json) có thay thế hoàn toàn được database không?

    Chỉ phù hợp với các ứng dụng nhỏ hoặc tệp tin lưu cấu hình tĩnh. Khi có hàng nghìn người truy cập đồng thời, việc ghi đè liên tục lên một tệp vật lý sẽ gây ra lỗi tranh chấp tài nguyên (File Lock) và làm nghẽn I/O ổ đĩa nghiêm trọng, dễ làm hỏng tệp tin đó.

    Câu hỏi 2: Có nên cài đặt Web Server và Database Server chung trên một máy chủ ảo không?

    Với các website vừa và nhỏ, blog cá nhân hoặc ứng dụng thử nghiệm, việc gộp chung các dịch vụ này trên một VPS là hoàn toàn hợp lý để tiết kiệm chi phí vận hành. Khi hệ thống của bạn phát triển lên quy mô lớn với hàng trăm nghìn lượt truy cập, việc tách chúng ra hai máy chủ ảo độc lập là cần thiết.

    Câu hỏi 3: SQL và NoSQL có thể chạy song song trên cùng một hệ thống không?

    Có, đây là mô hình kiến trúc phổ biến trong các dự án thực tế. Người ta sử dụng cơ sở dữ liệu quan hệ (SQL) để lưu các thông tin yêu cầu tính nhất quán cao như thông tin giao dịch tài chính, tài khoản người dùng, đồng thời dùng NoSQL (như Redis) làm bộ nhớ đệm để tăng tốc độ tải dữ liệu.

    Câu hỏi 4: Hệ điều hành nào tối ưu tốt nhất cho Database Server?

    Các hệ điều hành Linux mã nguồn mở (như Ubuntu Server, Debian hoặc Rocky Linux) là những lựa chọn được khuyên dùng hàng đầu nhờ khả năng quản lý tài nguyên bộ nhớ RAM tối ưu, hoạt động ổn định trong thời gian dài và hoàn toàn miễn phí bản quyền.

    Câu hỏi 5: Làm sao để kiểm tra xem Database trên VPS của tôi có bị quá tải hay không?

    Bạn có thể kết nối SSH vào VPS và sử dụng công cụ hệ thống như htop để theo dõi dung lượng bộ nhớ RAM và mức độ sử dụng CPU của tiến trình database. Ngoài ra, việc kích hoạt tính năng ghi nhật ký truy vấn chậm (slow query log) sẽ giúp bạn tìm ra chính xác những câu lệnh nào đang làm tốn nhiều tài nguyên máy chủ nhất.

    Tổng kết và Định hướng hành động

    Hiểu rõ khái niệm database là gì không chỉ giúp bạn xây dựng được tư duy tổ chức dữ liệu khoa học cho các ứng dụng phần mềm mà còn là cơ sở vững chắc để bạn biết cách tính toán, phân bổ tài nguyên phần cứng máy chủ hợp lý nhất. Việc lựa chọn một môi trường thử nghiệm độc lập và sở hữu toàn quyền quản trị cao nhất sẽ giúp bạn tự do nâng cao tay nghề lập trình của mình một cách nhanh chóng.

    Cần một VPS giá rẻ cấu hình tốt để bắt đầu?

    Chọn lựa cấu hình vừa đủ nhu cầu thực tế, tối ưu hóa ngân sách và sở hữu quyền quản trị máy chủ cao nhất.

    Xem bảng giá VPS

    Lưu ý kỹ thuật: Toàn bộ nội dung thông tin, mã lệnh kiểm tra và hướng dẫn phân quyền trong bài viết này được biên soạn dựa trên các môi trường thử nghiệm thực tế và chỉ mang tính chất tham khảo chung. Các thiết lập cấu hình, tên gọi dịch vụ và lệnh thực thi hệ thống có thể thay đổi tùy thuộc vào hệ điều hành cụ thể, phiên bản của hệ quản trị cơ sở dữ liệu cũng như môi trường vận hành của máy chủ ảo. Bạn đọc vui lòng tiến hành sao lưu (backup) đầy đủ dữ liệu và thử nghiệm kỹ lưỡng trên môi trường staging trước khi áp dụng cho các hệ thống đang hoạt động thực tế.

  • Apache Là Gì? Có Còn Đáng Dùng 2026? So Sánh Với Nginx & LiteSpeed?

    Apache Là Gì? Có Còn Đáng Dùng 2026? So Sánh Với Nginx & LiteSpeed?

    Nếu bạn đang tìm hiểu về cách vận hành một website hoặc cấu hình máy chủ ảo riêng, câu hỏi apache là gì chắc chắn sẽ xuất hiện ngay từ những bước đi đầu tiên. Apache HTTP Server là một phần mềm máy chủ web lâu đời, cực kỳ ổn định và có lượng người dùng lớn nhất nhì trên toàn thế giới từ trước đến nay. Trước khi quyết định thiết lập hạ tầng trên một gói VPS giá rẻ tại thuevpsgiare.vn/, việc hiểu rõ bản chất, đặc tính kỹ thuật và khả năng đáp ứng thực tế của Apache sẽ giúp bạn tối ưu hóa tài nguyên phần cứng tốt nhất, tránh lãng phí chi phí vận hành.

    1. Apache Là Gì? Khái Niệm Nền Tảng Về Apache Web Server

    Apache là gì? Apache (hay tên đầy đủ là Apache HTTP Server) là một phần mềm máy chủ web (web server) mã nguồn mở, được phát triển và duy trì bởi Apache Software Foundation. Nhiệm vụ cốt lõi của nó là tiếp nhận các yêu cầu (request) dưới dạng giao thức HTTP/HTTPS từ trình duyệt của người dùng, xử lý chúng và gửi ngược lại dữ liệu tương ứng (response) như tệp tin HTML, hình ảnh, CSS, JavaScript hoặc kết quả biên dịch mã nguồn PHP.

    Apache

    Để hiểu một cách trực quan, hãy tưởng tượng website của bạn giống như một ngôi nhà chứa đầy tài nguyên, và chiếc VPS bạn thuê là mảnh đất đặt ngôi nhà đó. Khi có một vị khách (trình duyệt của người dùng) gõ địa chỉ website của bạn để truy cập, Apache đóng vai trò như một quản gia túc trực ở cổng chính. Người quản gia này sẽ nghe yêu cầu, đi vào trong nhà lục tìm đúng tài liệu mà khách cần, sau đó mang ra bàn giao tận tay cho khách. Để hiểu sâu hơn về vai trò này, bạn cần nắm vững khái niệm web server là gì trong hạ tầng internet.

    Về mặt kiến trúc kỹ thuật bên trong, Apache hoạt động dựa trên các mô-đun đa xử lý gọi là MPM (Multi-Processing Modules). Các mô-đun này quyết định cách thức máy chủ phân bổ tài nguyên phần cứng (CPU, RAM) để đáp ứng các kết nối đồng thời từ người dùng.

    Có 3 mô-đun MPM chính trong lịch sử phát triển của Apache:

    • Prefork MPM: Đây là mô-đun truyền thống và an toàn nhất. Mỗi khi có một yêu cầu truy cập mới, Apache sẽ sinh ra một tiến trình (process) độc lập hoàn toàn để xử lý kết nối đó. Ưu điểm là tính cô lập cao (nếu một tiến trình bị crash do lỗi code PHP, các tiến trình khác vẫn hoạt động bình thường). Nhược điểm cực kỳ lớn là tiêu tốn quá nhiều bộ nhớ RAM. Một máy chủ chạy Prefork MPM có thể dễ dàng bị cạn kiệt tài nguyên RAM và sập dịch vụ nếu lượng truy cập tăng đột ngột.
    • Worker MPM: Thay vì tạo ra một tiến trình mới cho mỗi kết nối, Worker MPM tạo ra nhiều tiến trình con, và mỗi tiến trình con lại chia nhỏ thành nhiều luồng xử lý (threads). Các luồng này chia sẻ chung không gian bộ nhớ RAM, giúp giảm đáng kể lượng RAM tiêu thụ so với Prefork, đặc biệt hữu ích trên các cấu hình VPS tầm trung.
    • Event MPM: Đây là mô-đun mặc định trên các bản phân phối Linux hiện đại (như Ubuntu 22.04 hay 24.04 LTS). Event MPM hoạt động tương tự Worker nhưng được tối ưu hóa để giải quyết các kết nối dạng “Keep-Alive” (giữ kết nối mở để tải nhiều tài nguyên liên tục). Nó chuyển các kết nối nhàn rỗi sang một luồng chuyên trách riêng biệt, giải phóng các luồng làm việc chính để đón nhận các yêu cầu mới. Nhờ đó, hiệu năng chịu tải của Apache đã được cải thiện rõ rệt.

    Thuê VPS giá rẻ

    CPU Intel Gold, SSD NVMe U.2, giá từ 50K/tháng

    Tối ưu hóa tài nguyên chạy máy chủ Web Apache

    Dù bạn chọn Apache hay bất kỳ web server nào khác, việc sở hữu một tài nguyên phần cứng độc lập, tốc độ đọc ghi ổ cứng cực nhanh là yếu tố cốt lõi giúp hệ thống phản hồi mượt mà. Fast Byte cung cấp máy chủ ảo cá nhân toàn quyền root, trang bị ổ cứng SSD NVMe U.2 cao cấp, băng thông không giới hạn giúp bạn an tâm học tập, nghiên cứu và cấu hình web server không lo nghẽn.

    Tham khảo cấu hình VPS

    2. Apache Dùng Để Làm Gì Trong Thực Tế?

    Trong hạ tầng mạng thực tế, apache dùng để làm gì và tại sao nó lại xuất hiện trong hầu hết các giáo trình IT hay các hệ thống lưu trữ website truyền thống? Apache được thiết kế cực kỳ đa năng để đảm nhiệm nhiều nhiệm vụ khác nhau trên máy chủ:

    • Phục vụ file tĩnh (Static Files Service): Apache có thể đọc trực tiếp các tệp tin HTML, CSS, JavaScript, hình ảnh, tài liệu PDF lưu trữ trên ổ cứng VPS và đẩy qua card mạng tới trình duyệt của người dùng một cách nhanh chóng.
    • Xử lý ứng dụng động – Mối liên kết Apache và PHP: Đây là ứng dụng phổ biến nhất. Hầu hết các website WordPress, Joomla hay các mã nguồn PHP tự viết đều chạy trên nền tảng kết hợp giữa apache và php. Trước đây, Apache tích hợp trực tiếp PHP vào tiến trình của mình bằng mô-đun mod_php. Tuy nhiên, cách làm này khiến máy chủ tiêu hao RAM vô tội vạ khi phải tải toàn bộ nhân PHP cho cả những yêu cầu chỉ cần hình ảnh tĩnh. Ngày nay, trong các cấu hình thực chiến, người ta cấu hình Apache giao tiếp với PHP thông qua một dịch vụ xử lý độc lập gọi là PHP-FPM (FastCGI Process Manager). Khi có yêu cầu tệp tin .php, Apache sẽ chuyển tiếp cho PHP-FPM biên dịch, nhận lại kết quả HTML rồi mới gửi về cho trình duyệt.
    • Cấu hình Virtual Hosts (Máy chủ ảo hóa mức ứng dụng): Cho phép bạn chạy đồng thời hàng chục website khác nhau trên cùng một địa chỉ IP và một máy chủ VPS duy nhất. Mỗi website sẽ được ánh xạ vào một thư mục lưu trữ mã nguồn riêng biệt. Điều này cực kỳ hữu ích cho các nhà phát triển cần môi trường test nhiều dự án hoặc các bạn làm MMO muốn tối ưu hóa chi phí.
    • Bảo mật thông tin và mã hóa SSL/TLS: Thông qua mô-đun mod_ssl, Apache đảm nhận việc thiết lập mã hóa đường truyền HTTPS giữa trình duyệt người dùng và máy chủ, bảo vệ an toàn cho dữ liệu nhạy cảm như thông tin đăng nhập, thẻ thanh toán.

    Điểm làm nên sự khác biệt lớn nhất của Apache chính là hệ thống mô-đun phong phú. Bạn có thể bật hoặc tắt các tính năng như nén dữ liệu (mod_deflate), ghi đè URL (mod_rewrite), giới hạn tốc độ tải (mod_ratelimit) hay thiết lập bộ nhớ đệm (mod_cache) chỉ bằng một vài câu lệnh đơn giản mà không cần phải can thiệp hay biên dịch lại nhân của phần mềm.

    3. Sức Mạnh Và Rủi Ro Của File .htaccess Trong Apache

    Khi làm việc với Apache, bạn chắc chắn sẽ nghe nhắc tới tệp tin cấu hình đặc biệt nằm trong thư mục chứa mã nguồn website. Vậy htaccess là gì? .htaccess (Hypertext Access) là một tệp tin cấu hình cấp thư mục của Apache web server. Nó cho phép người quản lý website (ngay cả khi không có quyền truy cập root vào hệ thống máy chủ chính) có thể tự thiết lập các quy tắc cấu hình riêng biệt áp dụng cho thư mục chứa tệp tin đó và các thư mục con bên trong.

    Lợi ích thực tế lớn nhất của tệp tin này là bạn có thể thay đổi cấu hình máy chủ ngay lập tức mà không cần phải khởi động lại toàn bộ dịch vụ Apache. Dưới đây là một số dòng lệnh cấu hình kinh đoán thường được viết trong tệp tin .htaccess:

    # 1. Kích hoạt Rewrite Engine để làm đường dẫn thân thiện (SEO-friendly)
    RewriteEngine On
    RewriteCond %{REQUEST_FILENAME} !-f
    RewriteCond %{REQUEST_FILENAME} !-d
    RewriteRule . /index.php [L]
    
    # 2. Cấu hình tự động chuyển hướng từ HTTP sang HTTPS
    RewriteEngine On
    RewriteCond %{HTTPS} off
    RewriteRule ^(.*)$ https://%{HTTP_HOST}%{REQUEST_URI} [L,R=301]
    
    # 3. Chặn địa chỉ IP spam không cho truy cập website
    <RequireAll>
        Require all granted
        Require not ip 123.45.67.89
    </RequireAll>
    

    Tuy nhiên, đi kèm với sự tiện lợi cực kỳ lớn đó là những rủi ro và tổn hại nghiêm trọng về hiệu năng hệ thống mà ít người mới sử dụng VPS để ý:

    • Tổn hao hiệu năng CPU và ổ cứng: Nếu tính năng này được kích hoạt (thông qua directive AllowOverride All trong cấu hình chính của Apache), với mỗi một yêu cầu tải tệp tin từ người dùng, Apache buộc phải quét toàn bộ cây thư mục từ thư mục gốc đến thư mục chứa tệp tin để tìm kiếm sự tồn tại của tệp .htaccess. Giả sử website của bạn có cấu trúc thư mục sâu và chứa hàng trăm hình ảnh, việc quét đĩa liên tục này sẽ tạo ra gánh nặng I/O đĩa cực lớn, làm chậm đáng kể thời gian phản hồi trang.
    • Nguy cơ bảo mật tiềm ẩn: Cho phép tệp tin .htaccess ghi đè cấu hình hệ thống đồng nghĩa với việc nếu mã nguồn website của bạn bị hack hoặc có lỗ hổng tải tệp tin (upload vulnerability), kẻ tấn công có thể tải lên một tệp tin .htaccess độc hại nhằm thay đổi hành vi xử lý của máy chủ, vượt qua các tường lửa ứng dụng cơ bản.
    • Lời khuyên thực chiến: Nếu bạn đang sở hữu một máy chủ VPS riêng biệt và có toàn quyền root, hãy sao chép toàn bộ các quy tắc cấu hình từ tệp tin .htaccess và dán trực tiếp vào tệp cấu hình Virtual Host chính của Apache (nằm trong thư mục /etc/apache2/sites-available/), sau đó tắt tính năng đọc .htaccess bằng lệnh AllowOverride None. Điều này giúp cải thiện tốc độ tải trang rõ rệt và tăng độ bảo mật cho hệ thống.

    4. Hướng Dẫn Cài Đặt Và Khởi Động Apache Trên VPS Ubuntu

    Để triển khai thực tế trên môi trường máy chủ ảo, chúng tôi khuyên dùng hệ điều hành Ubuntu Server (phiên bản 22.04 LTS hoặc 24.04 LTS) vì tính ổn định cao và tài liệu hỗ trợ vô cùng phong phú. Quá trình cài apache trên hệ điều hành này diễn ra khá nhanh chóng thông qua các bước dòng lệnh chuẩn dưới đây:

    Bước 1: Kết nối SSH vào VPS và cập nhật hệ thống

    Trước tiên, hãy mở phần mềm kết nối SSH (như PuTTY hoặc Terminal trên macOS) và đăng nhập vào VPS bằng tài khoản root. Xem thêm hướng dẫn cách đăng nhập VPS bằng Termius chi tiết tại đây.

    Việc cập nhật danh sách gói phần mềm của hệ điều hành là bắt buộc trước khi cài bất kỳ dịch vụ nào:

    sudo apt update && sudo apt upgrade -y
    

    Bước 2: Cài đặt Apache Web Server

    Dịch vụ Apache trên Ubuntu được quản lý dưới tên gói là apache2. Bạn thực thi lệnh sau để tiến hành cài đặt:

    sudo apt install apache2 -y
    

    Bước 3: Mở Port 80 và 443 trên hệ thống tường lửa (Firewall)

    Mặc định, máy chủ web cần lắng nghe trên apache port 80 (cho HTTP) và port 443 (cho HTTPS). Nếu VPS của bạn đang bật tường lửa UFW (Uncomplicated Firewall), bạn cần cấu hình cho phép các kết nối này đi qua:

    # Kiểm tra danh sách các ứng dụng được định nghĩa sẵn trong UFW
    sudo ufw app list
    
    # Cho phép cả lưu lượng HTTP (80) và HTTPS (443) đi qua tường lửa
    sudo ufw allow 'Apache Full'
    

    Bạn có thể tìm hiểu thêm hướng dẫn chi tiết về cách thiết lập tường lửa và mở port trên VPS để bảo vệ hệ thống khỏi các cuộc tấn công dò quét cổng tự động.

    Bước 4: Quản lý dịch vụ và khởi động Apache

    Ubuntu sử dụng hệ thống quản lý dịch vụ systemd. Dưới đây là các câu lệnh thực tế mà một kỹ sư quản trị hệ thống buộc phải nằm lòng để quản lý trạng thái của Apache:

    # Kiểm tra xem Apache có đang chạy (active) hay không
    sudo systemctl status apache2
    
    # Lệnh khởi động Apache nếu dịch vụ đang dừng
    sudo systemctl start apache2
    
    # Lệnh dừng dịch vụ Apache
    sudo systemctl stop apache2
    
    # Lệnh khởi động lại dịch vụ (áp dụng khi có thay đổi cấu hình lớn)
    sudo systemctl restart apache2
    
    # Lệnh tải lại cấu hình (áp dụng khi thay đổi cấu hình nhỏ mà không muốn ngắt kết nối của người dùng)
    sudo systemctl reload apache2
    
    # Cấu hình cho phép Apache tự động khởi động cùng hệ thống khi VPS reboot
    sudo systemctl enable apache2
    

    Sau khi hoàn tất quá trình cài đặt và đảm bảo dịch vụ đang chạy, hãy mở trình duyệt web trên máy tính của bạn và nhập địa chỉ IP công cộng của VPS (ví dụ: http://103.179.189.24). Nếu bạn nhìn thấy trang mặc định có tiêu đề “Apache2 Debian Default Page”, chúc mừng bạn đã cài đặt thành công máy chủ web đầu tiên của mình!

    Thuê VPS giá rẻ

    Chỉ từ 50K/tháng, nâng cấp dễ dàng

    Thực hành quản trị Linux thực tế với chi phí tối ưu

    Tự tay gõ từng dòng lệnh cài đặt, cấu hình Virtual Host và xử lý lỗi trên một môi trường máy chủ thực tế là cách nhanh nhất để nâng cao kỹ năng kỹ thuật của bạn. Với mức giá siêu tiết kiệm chỉ từ 50K/tháng tại Fast Byte, bạn sẽ sở hữu ngay một VPS cấu hình tốt trong tầm giá để thoải mái thử nghiệm hệ thống web server của mình.

    Xem bảng giá VPS

    5. So Sánh Thực Tế: Apache vs Nginx vs LiteSpeed

    Hiện nay, bên cạnh Apache, giới quản trị hệ thống và các nhà phát triển web còn có hai lựa chọn cực kỳ phổ biến khác là Nginx và LiteSpeed. Để giúp bạn có cái nhìn tổng quan nhất và lựa chọn đúng loại web server phù hợp nhất cho dự án của mình, Fast Byte đã lập bảng so sánh chi tiết dưới đây dựa trên các tiêu chí vận hành thực tế:

    Tiêu chí so sánh Apache HTTP Server Nginx LiteSpeed Web Server
    Cơ chế xử lý kết nối Đa tiến trình/Đa luồng (Thread-driven / Event-driven cải tiến) Hướng sự kiện, không đồng bộ (Asynchronous Event-driven) Hướng sự kiện hiệu năng cao (Event-driven)
    Tốc độ xử lý file tĩnh Khá (Đủ dùng cho lưu lượng trung bình) Cực kỳ nhanh (Tối ưu hóa ghi đĩa sang card mạng) Cực kỳ nhanh và tiết kiệm tài nguyên
    Khả năng đọc .htaccess Hỗ trợ hoàn hảo và linh hoạt cấp thư mục Không hỗ trợ (Phải cấu hình trong server block chính) Hỗ trợ đọc trực tiếp tệp .htaccess mà không cần đổi cú pháp
    Tiêu thụ tài nguyên RAM/CPU Cao (Đặc biệt là khi cấu hình sai mô-đun MPM) Cực kỳ thấp (Duy trì bộ nhớ nền rất nhẹ nhàng) Thấp (Xử lý hàng vạn kết nối đồng thời mượt mà)
    Chi phí bản quyền Miễn phí hoàn toàn (Mã nguồn mở) Miễn phí hoàn toàn (Mã nguồn mở bản Community) Trả phí hàng tháng cho bản Enterprise (OpenLiteSpeed miễn phí nhưng bị giới hạn tính năng)

    So sánh Apache vs Nginx vs LiteSpeed

    Để giúp bạn dễ dàng đưa ra quyết định thực tế nhất khi cấu hình hệ thống:

    • Lựa chọn Nginx: Nếu bạn đang triển khai các ứng dụng hiện đại (như Node.js, Python, Golang), cần một máy chủ làm Reverse Proxy (máy chủ ủy quyền ngược), hoặc chạy các website phân phối lượng lớn file tĩnh (hình ảnh, video) với lượng truy cập cao. Kiến trúc không đồng bộ giúp Nginx chịu tải cực tốt trên các cấu hình VPS nhỏ mà không sợ bị tràn RAM. Tìm hiểu thêm thông tin chi tiết về Nginx là gì để biết lý do vì sao nó được ưa chuộng trên thị trường hiện nay.
    • Lựa chọn LiteSpeed: Nếu bạn đang xây dựng một hệ thống vps cho wordpress chuyên phục vụ các website bán hàng WooCommerce hoặc blog tin tức lớn có lượng người dùng truy cập cao. LiteSpeed kết hợp với plugin LSCache mang lại hiệu năng tăng tốc độ tải trang cực kỳ ấn tượng mà không đòi hỏi người dùng phải cấu hình kỹ thuật quá phức tạp. Xem thêm bài viết phân tích về LiteSpeed là gì để nắm rõ bản chất công nghệ này.
    • Lựa chọn Apache: Khi bạn vẫn phụ thuộc nhiều vào các tệp tin cấu hình .htaccess phức tạp của các mã nguồn cũ, hoặc đang học tập, nghiên cứu hệ thống mạng cơ bản. Apache là bệ đỡ hoàn hảo cho các hệ thống quản trị hosting thương mại phổ biến. Hãy tìm hiểu thêm xem phần mềm quản lý cPanel là gì để biết tại sao Apache vẫn luôn là xương sống không thể thay thế trong các hệ thống Shared Hosting dùng bảng điều khiển này.

    6. Có Nên Dùng Apache Cho VPS Chạy WordPress Không?

    Apache vẫn hoàn toàn đáng dùng cho VPS chạy WordPress, đặc biệt nếu bạn là người mới làm quen với môi trường server. Hệ sinh thái WordPress được thiết kế tối ưu để chạy trên Apache nhờ tính năng permalink hoạt động liền mạch thông qua .htaccess, không cần cấu hình phức tạp.

    Nếu bạn sử dụng control panel phổ biến như cPanel, Apache là web server mặc định. Để hiểu rõ môi trường này, bạn nên tìm hiểu thêm về cpanel là gì và cách nó tự động hóa việc cấu hình Apache. Việc chọn một gói VPS cho WordPress chạy Apache sẽ giúp bạn tránh được các lỗi cấu hình không đáng có khi thiết lập website.

    Dưới đây là checklist chọn cấu hình VPS nếu bạn định cài Apache để chạy web:

    • RAM tối thiểu 2GB: Apache với MPM Prefork ăn RAM rất nhiều. 1GB RAM sẽ nhanh chóng cạn kiệt nếu lượng truy cập đồng thời (concurrent connection) tăng cao.
    • Đổi sang MPM Event: Nếu không dùng module mod_php cũ, hãy chuyển sang MPM Event kết hợp PHP-FPM để tiết kiệm tài nguyên tối đa.
    • Ổ cứng SSD NVMe: Tăng tốc độ đọc ghi log và truy xuất file tĩnh, bù đắp cho phần chậm hơn của Apache so với Nginx.

    7. Các Lỗi Thường Gặp Khi Khởi Động Apache Và Cách Xử Lý

    Trong quá trình vận hành thực tế, việc gặp sự cố khiến Apache không thể khởi động là điều khá phổ biến đối với những người mới tự tay cấu hình máy chủ. Dưới đây là 3 lỗi kinh điển nhất, nguyên nhân gốc rễ và cách để bạn tự gỡ lỗi nhanh chóng:

    Lỗi 1: Xung đột Port 80 (Address already in use: AH00072)

    Triệu chứng: Khi bạn gõ lệnh sudo systemctl start apache2, hệ thống báo lỗi thất bại. Kiểm tra trạng thái bằng lệnh status thấy thông báo lỗi bind địa chỉ port 80.

    Nguyên nhân: Port 80 là cổng mặc định để lắng nghe lưu lượng HTTP. Nếu trên VPS của bạn đã cài đặt một dịch vụ web server khác (như Nginx) hoặc một ứng dụng nào đó đang chạy và chiếm dụng cổng này trước, Apache sẽ không thể khởi động được.

    Cách xử lý:

    1. Dùng lệnh sau để tìm xem tiến trình nào đang chiếm dụng port 80:
      sudo ss -tulpn | grep :80
    2. Nếu kết quả trả về hiển thị nginx, hãy dừng dịch vụ Nginx bằng lệnh:
      sudo systemctl stop nginx
    3. Tiến hành khởi động lại Apache:
      sudo systemctl start apache2

    Lỗi 2: Sai cú pháp trong tệp tin cấu hình (Syntax Error)

    Triệu chứng: Thường xảy ra sau khi bạn vừa chỉnh sửa cấu hình Virtual Host hoặc bật một mô-đun mới. Máy chủ báo lỗi không thể nạp cấu hình.

    Nguyên nhân: Gõ sai chính tả directive, thiếu dấu ngoặc đóng mở thẻ <VirtualHost>, hoặc chỉ định đường dẫn thư mục mã nguồn (DocumentRoot) không tồn tại trên ổ cứng VPS.

    Cách xử lý: Hãy luôn chạy công cụ kiểm tra cú pháp được tích hợp sẵn của Apache trước khi ra lệnh restart dịch vụ:

    sudo apache2ctl configtest
    

    Hệ thống sẽ chỉ rõ cho bạn lỗi nằm ở tệp tin nào, dòng thứ bao nhiêu để bạn mở tệp tin đó ra và sửa lại cho đúng.

    Lỗi 3: Lỗi phân quyền thư mục (403 Forbidden Error)

    Triệu chứng: Trình duyệt hiển thị thông báo lỗi “403 Forbidden” khi bạn cố gắng truy cập website.

    Nguyên nhân: Apache chạy dưới quyền hạn của một người dùng hệ thống đặc biệt (mặc định trên Ubuntu là user www-data). Nếu thư mục chứa mã nguồn của website không cấp quyền đọc (read) và thực thi (execute) cho user này, Apache sẽ từ chối phục vụ trang web đó để đảm bảo an toàn.

    Cách xử lý: Chạy các câu lệnh sau để thay đổi quyền sở hữu và phân quyền chuẩn cho thư mục chứa mã nguồn website của bạn:

    # Gán quyền sở hữu thư mục mã nguồn cho user www-data
    sudo chown -R www-data:www-data /var/www/example.com
    
    # Phân quyền chuẩn cho thư mục (755) và tệp tin (644)
    sudo find /var/www/example.com -type d -exec chmod 755 {} \;
    sudo find /var/www/example.com -type f -exec chmod 644 {} \;
    

    Thuê VPS giá rẻ

    Băng thông không giới hạn, không phát sinh chi phí phụ

    Xây dựng môi trường thử nghiệm riêng tư và an toàn

    Việc xảy ra lỗi trong quá trình tự học và cấu hình web server là hoàn toàn bình thường. Thay vì lo lắng làm hỏng hệ thống của người khác trên các gói hosting dùng chung, một máy chủ VPS giá rẻ độc lập tại Fast Byte sẽ mang lại cho bạn sự tự tin cao nhất để thoải mái cài đặt, chỉnh sửa và gỡ lỗi mà không sợ ảnh hưởng đến ai.

    Bắt đầu trải nghiệm ngay

    8. Các Câu Hỏi Thường Gặp (FAQ)

    Câu hỏi 1: Tôi có thể cài đặt đồng thời cả Apache và Nginx trên cùng một VPS không?

    Hoàn toàn được. Cấu hình thực chiến phổ biến là sử dụng Nginx làm Reverse Proxy đứng ở cổng 80/443 để đón nhận yêu cầu và phân phối file tĩnh siêu nhanh. Sau đó, Nginx sẽ chuyển tiếp các yêu cầu xử lý ứng dụng PHP động về phía sau cho Apache chạy trên một cổng khác (như cổng 8080) xử lý.

    Câu hỏi 2: Tại sao trang web chạy Apache của tôi đột ngột bị sập khi có nhiều người truy cập?

    Nguyên nhân phổ biến nhất là do máy chủ đang sử dụng Prefork MPM truyền thống. Khi lượng truy cập tăng vọt, hệ thống tự động sinh ra quá nhiều tiến trình độc lập, vượt quá dung lượng bộ nhớ RAM thực tế của VPS và kích hoạt cơ chế tự bảo vệ OOM Killer của hệ điều hành Linux để khai tử dịch vụ Apache. Bạn nên tối ưu lại cấu hình sang Event MPM kết hợp với PHP-FPM.

    Câu hỏi 3: Hệ điều hành Windows Server có chạy được Apache không?

    Có. Apache Software Foundation có cung cấp phiên bản biên dịch chính thức dành cho hệ điều hành Windows Server. Tuy nhiên, Apache hoạt động tối ưu nhất trên các nền tảng nhân Unix như Linux (Ubuntu, Debian, CentOS). Đối với môi trường Windows, máy chủ IIS (Internet Information Services) mặc định của Microsoft thường mang lại hiệu năng tối ưu và dễ tương thích hơn.

    Câu hỏi 4: Sự khác biệt thực sự giữa tệp cấu hình chính của Apache và tệp .htaccess là gì?

    Tệp cấu hình chính (như apache2.conf) chỉ có thể được chỉnh sửa bởi quản trị viên hệ thống có quyền root và yêu cầu reload lại dịch vụ máy chủ để áp dụng thay đổi. Trong khi đó, tệp tin .htaccess nằm trong thư mục mã nguồn, được Apache đọc trực tiếp theo thời gian thực cho mỗi yêu cầu kết nối nên không cần reload, cho phép người dùng hosting thông thường tự tùy biến cấu hình trang web của họ.

    Câu hỏi 5: Tôi nên bắt đầu học quản trị web server bằng Apache hay Nginx?

    Nếu mục tiêu của bạn là hiểu rõ các khái niệm nền tảng lâu đời, làm việc với các hệ thống mã nguồn CMS truyền thống hoặc phát triển ứng dụng PHP cơ bản, Apache là một khởi đầu rất thân thiện nhờ cơ chế .htaccess trực quan. Tuy nhiên, để đáp ứng xu hướng thiết kế hạ tầng hiện đại, việc học thêm Nginx là vô cùng cần thiết giúp bạn tối ưu hóa tài nguyên phần cứng tốt nhất.

    Tổng kết và Định hướng hành động

    Tóm lại, việc hiểu rõ bản chất apache là gì sẽ giúp bạn có cái nhìn đúng đắn khi lựa chọn công cụ phù hợp với dự án của mình. Dù không còn giữ vị thế độc tôn tuyệt đối trước sự trỗi dậy mạnh mẽ của Nginx và LiteSpeed trong các bài toán chịu tải lớn, Apache vẫn là một tượng đài máy chủ web vô cùng tin cậy nhờ tính đa năng, hệ thống mô-đun đa dạng và cộng đồng hỗ trợ lớn. Để làm chủ kỹ năng này một cách thực tế, không có gì tốt hơn việc tự tay cài đặt, triển khai và quản trị trên một môi trường máy chủ ảo độc lập.

    Cần một VPS giá rẻ để bắt đầu?

    Chọn cấu hình vừa đủ nhu cầu, ưu tiên chi phí dễ tiếp cận và khả năng quản trị riêng biệt cao nhất.

    Xem bảng giá VPS

    Disclaimer kỹ thuật: Nội dung và các hướng dẫn dòng lệnh trong bài viết này được biên soạn dựa trên các thử nghiệm thực tế đối với hệ điều hành Ubuntu Server phiên bản 22.04 LTS và phần mềm Apache phiên bản 2.4. Các thông số cấu hình, đường dẫn thư mục và lệnh thực thi thực tế có thể thay đổi tùy theo hệ điều hành cụ thể, phiên bản phần mềm cũng như môi trường ảo hóa máy chủ của bạn. Người đọc khuyến nghị nên thực hiện sao lưu (backup) dữ liệu và kiểm thử kỹ lưỡng trên môi trường staging trước khi áp dụng trực tiếp cho các hệ thống đang hoạt động thực tế (production).

  • LiteSpeed Là Gì? Tất Tần Tật Về LiteSpeed Web Server Cho Người Mới

    LiteSpeed Là Gì? Tất Tần Tật Về LiteSpeed Web Server Cho Người Mới

    Litespeed là gì là câu hỏi phổ biến của những người đang tìm cách tối ưu tốc độ website WordPress. Khi trang web tải chậm, tiêu tốn tài nguyên CPU dù lượng truy cập không cao, việc chuyển đổi sang một web server nhẹ và hiệu quả hơn thường là giải pháp thực tế. Bài viết này sẽ phân tích chi tiết công nghệ LiteSpeed, cách nó hoạt động và lý do tại sao nhiều người chọn sử dụng cho hạ tầng của mình. Nếu bạn đang tìm máy chủ để tự hành test, hãy tham khảo các gói dịch vụ tại thuevpsgiare.vn/.

    1. LiteSpeed là gì? Bản chất công nghệ của LiteSpeed Web Server

    LiteSpeed Web Server (thường được viết tắt là LSWS) là một phần mềm máy chủ web hiệu năng cao được phát triển bởi LiteSpeed Technologies. Được thiết kế như một giải pháp thay thế trực tiếp cho Apache, phần mềm này giúp tăng tốc độ tải trang, giảm tải hệ thống và cải thiện khả năng chịu tải của website mà không yêu cầu thay đổi cấu trúc mã nguồn có sẵn của bạn.

    Để hiểu rõ bản chất của công nghệ này, chúng ta cần tìm hiểu sâu hơn về cơ chế xử lý kết nối. Trong hạ tầng mạng, một máy chủ web server truyền thống thường xử lý các yêu cầu (request) dựa trên mô hình luồng (process-driven hoặc thread-driven). Khi có một người dùng truy cập, hệ thống sẽ sinh ra một tiến trình riêng để phục vụ. Khi số lượng truy cập đồng thời tăng lên hàng nghìn, máy chủ sẽ nhanh chóng cạn kiệt tài nguyên RAM và CPU để duy trì các tiến trình này.

    LiteSpeed Web Server

    LiteSpeed Web Server giải quyết bài toán này bằng cách sử dụng kiến trúc hướng sự kiện (event-driven architecture). Thay vì tạo ra tiến trình mới cho mỗi kết nối, nó chỉ sử dụng một vài tiến trình worker cố định. Các tiến trình này xử lý hàng nghìn kết nối đồng thời thông qua cơ chế không chặn (non-blocking I/O) và cơ chế lắng nghe sự kiện hệ thống (như epoll trên Linux hoặc kqueue trên BSD). Khi một kết nối đang đợi phản hồi từ cơ sở dữ liệu hoặc ổ cứng, worker sẽ lập tức chuyển sang xử lý kết nối khác thay vì đứng chờ vô ích.

    • Độ tương thích cao: LiteSpeed được thiết kế để đọc và hiểu trực tiếp các file cấu hình của Apache, bao gồm cả các quy tắc chuyển hướng link trong file .htaccess.
    • Xử lý PHP hiệu quả: Thay vì sử dụng cơ chế FastCGI thông thường, LiteSpeed phát triển riêng giao thức LSAPI (LiteSpeed Server Application Programming Interface) giúp tối ưu hóa tốc độ thực thi các tập lệnh PHP nhanh hơn đáng kể.

    2. Phân biệt OpenLiteSpeed và LiteSpeed Enterprise

    Khi tìm hiểu về công nghệ này, người dùng mới rất dễ bị nhầm lẫn giữa hai phiên bản: OpenLiteSpeed và LiteSpeed Enterprise. Việc phân biệt rõ hai phiên bản này sẽ giúp bạn đưa ra lựa chọn phù hợp nhất với nhu cầu sử dụng và ngân sách hiện có.

    Phân biệt OpenLiteSpeed và LiteSpeed Enterprise

    OpenLiteSpeed là gì? Đây là phiên bản mã nguồn mở, hoàn toàn miễn phí của LiteSpeed Web Server. Phiên bản này cực kỳ phù hợp cho các nhà phát triển, lập trình viên cá nhân, hoặc các website đơn lẻ chạy trên hạ tầng VPS riêng. OpenLiteSpeed cung cấp hầu hết các tính năng tối ưu hiệu năng cốt lõi, bao gồm cả kiến trúc event-driven và module bộ nhớ đệm hiệu suất cao.

    LiteSpeed Enterprise là phiên bản thương mại có tính phí, được thiết kế cho các nhà cung cấp dịch vụ hosting litespeed chuyên nghiệp hoặc các hệ thống doanh nghiệp lớn. Để vận hành phiên bản này, bạn phải mua litespeed license (giấy phép bản quyền) với mức giá dao động tùy thuộc vào số lượng Core CPU, dung lượng RAM được hỗ trợ và số lượng website cần chạy.

    Điểm khác biệt cốt lõi ảnh hưởng trực tiếp đến quá trình vận hành thực tế giữa hai phiên bản này nằm ở cơ chế xử lý file cấu hình .htaccess:

    • Phiên bản Enterprise: Tự động phát hiện và áp dụng các thay đổi trong file .htaccess ngay lập tức mà không cần khởi động lại dịch vụ máy chủ web, tương tự như Apache.
    • Phiên bản OpenLiteSpeed: Chỉ đọc file .htaccess khi dịch vụ được khởi động lại (restart hoặc reload). Nếu bạn sử dụng WordPress và cài đặt các plugin tự động ghi đè luật vào .htaccess (như các plugin SEO, plugin bảo mật, plugin tạo link ngắn), các luật này sẽ không có tác dụng cho đến khi bạn tiến hành reload lại OpenLiteSpeed thủ công hoặc thông qua các công cụ tự động.

    Sự khác biệt lớn nhất giữa hai phiên bản nằm ở litespeed license và khả năng tương thích hệ sinh thái. Bản Enterprise trả phí để có thể đọc file .htaccess của Apache trực tiếp. Trong khi đó, bản OpenLiteSpeed yêu cầu người dùng viết lại cấu hình rewrite rules trực tiếp trong giao diện quản trị hoặc file cấu hình của server.

    Bảng phân biệt OpenLiteSpeed và LiteSpeed Enterprise cơ bản:

    Tiêu chí OpenLiteSpeed (Free) LiteSpeed Enterprise (Paid)
    Chi phí Miễn phí hoàn toàn Trả phí theo số domain/worker
    Hỗ trợ .htaccess Không hỗ trợ, cấu hình qua Admin UI Có hỗ trợ đầy đủ
    Tích hợp Control Panel CyberPanel, DirectAdmin (hạn chế) cPanel, Plesk, DirectAdmin đầy đủ
    Mục đích sử dụng VPS cá nhân, test project, blog nhỏ Hosting thương mại, doanh nghiệp

    Thuê VPS giá rẻ

    CPU Intel Gold, SSD NVMe U.2, giá từ 50K/tháng

    Trải nghiệm OpenLiteSpeed mượt mà trên VPS riêng

    Tự cài đặt OpenLiteSpeed và làm chủ cấu hình hệ thống trên dòng VPS giá rẻ tại Fast Byte. Với phần cứng mạnh mẽ gồm vi xử lý Intel Gold, ổ cứng SSD NVMe U.2 chuyên dụng và băng thông không giới hạn, máy chủ web của bạn luôn hoạt động phản hồi nhanh chóng.

    Tham khảo VPS giá rẻ

    3. So sánh thực chiến: LiteSpeed vs Nginx vs Apache

    Để đưa ra quyết định chuyển đổi máy chủ web chính xác nhất, chúng ta cần so sánh trực tiếp ba cái tên phổ biến nhất hiện nay. Mỗi loại công nghệ đều có những triết lý thiết kế riêng, ảnh hưởng trực tiếp đến hiệu năng và cách thức vận hành website.

    So sánh LiteSpeed vs Nginx vs Apache

    Trước khi đi vào bảng so sánh chi tiết, bạn cũng có thể tìm hiểu thêm về các công nghệ nền tảng này qua bài viết máy chủ apache là gì và bài viết tìm hiểu nginx là gì để nắm rõ lịch sử phát triển cũng như ưu nhược điểm của từng loại.

    Tiêu chí so sánh Apache Web Server Nginx Web Server LiteSpeed Web Server
    Kiến trúc hệ thống Process-driven (Dựa trên tiến trình/luồng) Event-driven (Hướng sự kiện không đồng bộ) Event-driven (Hướng sự kiện không đồng bộ)
    Đọc file cấu hình .htaccess Hỗ trợ hoàn toàn (Tự động đọc theo thời gian thực) Không hỗ trợ (Phải khai báo cứng trong file cấu hình chính) Enterprise: Đọc trực tiếp; OpenLiteSpeed: Cần reload dịch vụ
    Hiệu năng xử lý tệp tin tĩnh Trung bình (Tốn tài nguyên RAM khi lượng truy cập cao) Rất tốt (Sử dụng bộ nhớ đệm tĩnh cực kỳ hiệu quả) Rất tốt (Vượt trội hơn khi kích hoạt tính năng LSCache)
    Xử lý ngôn ngữ PHP Sử dụng PHP-FPM hoặc mod_php tích hợp Gửi yêu cầu qua cổng PHP-FPM (FastCGI) bên ngoài Sử dụng LiteSpeed SAPI (LSPHP) tối ưu tốc độ sâu
    Bản quyền và chi phí Hoàn toàn miễn phí (Mã nguồn mở) Miễn phí bản cộng đồng (Bản Nginx Plus thương mại có phí) OpenLiteSpeed: Miễn phí; Enterprise: Có phí bản quyền hàng tháng

    Nhìn vào bảng so sánh trên, ta có thể rút ra một số nhận định thực tế khi vận hành:

    Nếu bạn lựa chọn Apache, điểm cộng lớn nhất là sự thân thiện và tương thích với hầu hết mọi mã nguồn PHP cũ. Điểm trừ là khi gặp lưu lượng truy cập cao đột biến, Apache tiêu tốn cực kỳ nhiều tài nguyên RAM, dẫn đến việc máy chủ dễ bị rơi vào trạng thái đơ, không phản hồi kết nối mới.

    Nếu bạn chọn Nginx, máy chủ của bạn sẽ hoạt động cực kỳ mượt mà, tiết kiệm tài nguyên. Tuy nhiên, việc không hỗ trợ file .htaccess buộc bạn phải chuyển đổi toàn bộ cấu trúc URL Rewrite sang cú pháp riêng của Nginx. Điều này sẽ gây khó khăn cho những người mới bắt đầu hoặc các chủ website sử dụng nhiều plugin WordPress cần can thiệp vào file cấu hình này.

    LiteSpeed Web Server xuất hiện như một giải pháp dung hòa hoàn hảo: Kế thừa kiến trúc event-driven tiết kiệm tài nguyên giống Nginx, nhưng lại giữ lại khả năng tương thích cao với file cấu hình .htaccess của Apache. Điều này giúp quá trình chuyển đổi hệ thống diễn ra nhanh chóng, ít gặp lỗi phát sinh.

    4. Cơ chế hoạt động của LiteSpeed Cache (LSCache) và Plugin LSCache WordPress

    Một trong những lý do lớn nhất khiến cộng đồng lập trình viên và quản trị web ưa chuộng **litespeed web server** chính là công nghệ **litespeed cache** (LSCache). LSCache không đơn giản là một plugin tạo bộ nhớ đệm thông thường, mà nó là giải pháp cache hoạt động trực tiếp ở cấp độ máy chủ (server-level caching).

    Đối với các plugin cache phổ biến trên WordPress (như WP Super Cache, W3 Total Cache hay WP Rocket), khi có người dùng truy cập website, máy chủ vẫn phải khởi chạy trình thông dịch PHP để gọi plugin đó lên xử lý, tìm kiếm file tĩnh rồi mới gửi trả kết quả về cho trình duyệt. Quy trình này vẫn tiêu tốn tài nguyên CPU và bộ nhớ của VPS để xử lý mã PHP.

    Trong khi đó, **lscache wordpress** hoạt động ngay tại lớp máy chủ web dưới sự điều phối trực tiếp của LiteSpeed. Khi một trang web được yêu cầu và đã có bản cache sẵn, LiteSpeed Web Server sẽ trực tiếp đọc file cache đó từ bộ nhớ đệm và gửi trả ngay cho người dùng mà không cần kích hoạt trình thông dịch PHP hay thực hiện bất kỳ truy vấn nào vào cơ sở dữ liệu (Database MySQL/MariaDB). Điều này làm giảm chỉ số TTFB (Time to First Byte – thời gian phản hồi phản hồi đầu tiên của máy chủ) xuống mức tối thiểu.

    • Edge Side Includes (ESI): Cho phép máy chủ lưu bộ nhớ đệm cho hầu hết các phần tĩnh của trang web (như bài viết, thanh menu), đồng thời giữ lại các khu vực động (như giỏ hàng WooCommerce, khu vực đăng nhập của thành viên) để tải riêng biệt. Nhờ đó, bạn vẫn có thể tối ưu tốc độ tải trang cho cả các trang thương mại điện tử phức tạp.
    • Cơ chế xóa cache thông minh theo thẻ (Tag-based Purge): Khi bạn cập nhật một bài viết, plugin sẽ tự động gửi tín hiệu đến LiteSpeed Web Server để chỉ xóa đúng bản cache của bài viết đó cùng các trang danh mục liên quan, thay vì phải xóa sạch toàn bộ cache của toàn bộ website, giúp giữ vững hiệu suất tải trang ổn định cho người dùng khác.

    Thuê VPS giá rẻ

    CPU Intel Gold, SSD NVMe U.2, giá từ 50K/tháng

    Tận dụng tối đa LSCache trên hạ tầng VPS SSD NVMe

    Kích hoạt sức mạnh xử lý của công nghệ LiteSpeed Cache với VPS riêng từ Fast Byte. Việc đọc ghi các tệp tin cache tĩnh ở tần suất cao sẽ được đáp ứng hoàn hảo bởi ổ cứng SSD NVMe U.2 tốc độ cao, ngăn chặn hoàn toàn nguy cơ nghẽn cổ chai ổ đĩa.

    Tham khảo VPS giá rẻ

    5. Đánh giá thực tế: LiteSpeed có tốt không và có đáng cài đặt?

    Khi đứng trước các lựa chọn tối ưu hệ thống máy chủ, câu hỏi đặt ra nhiều nhất là liệu litespeed có tốt không và có đáng để bạn bỏ thời gian tự cấu hình hoặc trả chi phí mua bản quyền thương mại hay không. Câu trả lời thực chất phụ thuộc rất nhiều vào kiến trúc website cũng như mục tiêu vận hành của bạn.

    Các ưu điểm thực tế:

    • Tốc độ thực thi mã PHP vượt trội: Nhờ giao thức tối ưu riêng LSPHP, LiteSpeed giúp các mã nguồn mở CMS bằng PHP như WordPress phản hồi nhanh hơn rõ rệt dưới các điều kiện tải trang liên tục.
    • Tiết kiệm chi phí phần cứng VPS: Đối với một VPS giá rẻ có cấu hình khiêm tốn (ví dụ RAM 1GB – 2GB), việc cài đặt OpenLiteSpeed sẽ giúp tối ưu hóa dung lượng RAM tiêu thụ hơn rất nhiều so với cài đặt Apache, giúp hệ thống chịu tải tốt hơn mà không cần nâng cấp gói VPS đắt tiền.
    • Hỗ trợ giao thức mạng hiện đại: LiteSpeed luôn đi đầu trong việc hỗ trợ các giao thức kết nối tiên tiến như HTTP/3 và QUIC ngay từ những phiên bản đầu tiên, giúp giảm thời gian thiết lập kết nối SSL/TLS giữa trình duyệt của khách hàng và máy chủ.

    Các nhược điểm và rào cản cần lưu ý:

    • Vấn đề tương thích file cấu hình trên OpenLiteSpeed: Như đã phân tích, phiên bản miễn phí OpenLiteSpeed không tự động đọc file .htaccess theo thời gian thực. Điều này buộc bạn phải thực hiện reload lại dịch vụ máy chủ web mỗi khi cấu hình lại đường dẫn tĩnh hoặc cài thêm plugin bảo mật có ghi đè file này.
    • Chi phí bản quyền Enterprise khá cao cho hệ thống lớn: Với các máy chủ vật lý cấu hình khủng chạy hàng chục core CPU, chi phí mua litespeed license hàng tháng có thể là một khoản đầu tư đáng kể đối với các doanh nghiệp nhỏ hoặc cá nhân có ngân sách giới hạn.

    6. Hướng dẫn cài OpenLiteSpeed lên VPS Linux chi tiết

    Để bắt đầu trải nghiệm thực tế công nghệ này trên VPS cá nhân của mình, bạn có thể lựa chọn hai hướng đi phổ biến: cài đặt tự động thông qua một bảng điều khiển (control panel) hoặc tự tay xây dựng thủ công từ dòng lệnh để tối ưu hóa tài nguyên phần cứng tốt nhất.

    Phương án 1: Sử dụng Control Panel tự động hóa (Khuyên dùng cho người mới)

    Nếu bạn chưa có nhiều kinh nghiệm quản trị hệ điều hành Linux qua cửa sổ dòng lệnh SSH, việc cài đặt OpenLiteSpeed thông qua một bảng điều khiển miễn phí là lựa chọn an toàn và dễ tiếp cận nhất. Hãy tìm hiểu bài viết tìm hiểu cyberpanel là gì để biết lý do tại sao bộ đôi CyberPanel và OpenLiteSpeed lại hoạt động ăn ý với nhau đến vậy. Bảng điều khiển này sẽ tự động hóa toàn bộ quy trình cấu hình tường lửa, tạo cơ sở dữ liệu, quản lý thư mục và cài đặt chứng chỉ SSL chỉ bằng vài click chuột trên giao diện trực quan.

    Bạn có thể xem hướng dẫn chi tiết về cách tải Termius để đăng nhập VPS tại đây.

    Để tiến hành cài đặt nhanh CyberPanel (đã bao gồm OpenLiteSpeed) trên một máy chủ VPS chạy Ubuntu 22.04 LTS sạch hoàn toàn, bạn đăng nhập SSH bằng quyền root và chạy dòng lệnh sau:

    sh <(curl https://cyberpanel.net/install.sh || wget -O - https://cyberpanel.net/install.sh)

    Lúc này, trình cài đặt sẽ hiển thị danh sách các tùy chọn. Bạn chỉ cần chọn tùy chọn số 1 để tiến hành cài đặt CyberPanel với OpenLiteSpeed phiên bản miễn phí và chờ khoảng 10-15 phút để hệ thống tự thiết lập hoàn toàn.

    Phương án 2: Tự tay cài đặt OpenLiteSpeed thủ công trên Ubuntu Linux

    Nếu bạn muốn tự xây dựng một hệ thống máy chủ web siêu nhẹ, không tốn tài nguyên RAM cho các bảng điều khiển đồ họa, hãy tiến hành thực hiện theo quy trình dòng lệnh dưới đây:

    Bước 1: Khai báo kho lưu trữ chính thức của LiteSpeed

    Đăng nhập SSH vào VPS bằng quyền root, cập nhật hệ thống và tải đoạn script cấu hình kho lưu trữ:

    sudo apt update && sudo apt install wget curl -y
    wget -O - http://rpms.litespeedtech.com/debian/enable_lst_debian.sh | sudo bash

    Bước 2: Cài đặt OpenLiteSpeed và phiên bản PHP tối ưu (LSPHP)

    Để tối ưu hóa hiệu năng, chúng ta nên cài đặt phiên bản PHP tương đối mới (ví dụ PHP 8.1 chuyên dụng cho LiteSpeed):

    sudo apt update
    sudo apt install openlitespeed lsphp81 -y

    Bước 3: Tạo liên kết tượng trưng (symlink) cho PHP mặc định

    Để OpenLiteSpeed nhận diện đúng phiên bản PHP vừa cài đặt thay vì các phiên bản cũ hơn, bạn liên kết đường dẫn PHP hệ thống bằng lệnh:

    sudo ln -sf /usr/local/lsws/lsphp81/bin/lsphp /usr/local/lsws/fcgi-bin/lsphp

    Bước 4: Thiết lập tài khoản quản trị giao diện điều khiển (Admin Console)

    OpenLiteSpeed cung cấp một trang quản trị đồ họa hoạt động mặc định ở cổng kết nối (port) 7080. Hãy chạy đoạn mã sau để tạo thông tin đăng nhập mới:

    sudo /usr/local/lsws/admin/misc/admpass.sh

    Bạn điền tên tài khoản mong muốn (mặc định là admin) và nhập mật khẩu bảo mật theo hướng dẫn trên màn hình CLI.

    Bước 5: Cho phép các cổng mạng đi qua Firewall của hệ điều hành

    Hãy đảm bảo rằng tường lửa trên hệ thống Ubuntu của bạn đã mở các cổng truy cập cần thiết bằng cách chạy lệnh:

    sudo ufw allow 80/tcp
    sudo ufw allow 443/tcp
    sudo ufw allow 7080/tcp
    sudo ufw reload

    Bước 6: Khởi chạy dịch vụ máy chủ web

    sudo systemctl start lsws
    sudo systemctl enable lsws

    Bây giờ, bạn có thể truy cập vào trang quản trị thông qua địa chỉ IP của VPS với cổng kết nối 7080 (ví dụ: https://dia_chi_vps_cua_ban:7080) để tiến hành thiết lập Virtual Host và liên kết tên miền riêng của mình.

    Cảnh báo thực chiến: Khi tiến hành hướng dẫn cài wordpress lên vps sử dụng OpenLiteSpeed thủ công, hãy chú ý phân quyền chính xác thư mục chứa mã nguồn của website về user nobody:nogroup (đối với Ubuntu) hoặc user nobody:nobody (đối với CentOS/AlmaLinux). Nếu cấu hình sai quyền sở hữu này, máy chủ web sẽ không thể đọc ghi dữ liệu mã nguồn, dẫn đến các lỗi 500 Internal Server Error hoặc lỗi 403 Forbidden rất khó chịu khi cài đặt plugin hoặc đăng tải hình ảnh.

    7. Khi nào nên dùng Hosting LiteSpeed, khi nào nên thuê VPS?

    Việc chọn giữa shared hosting và VPS phụ thuộc vào quy mô website và mức độ quản trị kỹ thuật. Hosting litespeed shared là môi trường chia sẻ tài nguyên, phù hợp cho website nhỏ, blog cá nhân không cần can thiệp cấu hình server. Bạn không cần lo về việc cài đặt, chỉ cần mua hosting và gắn tên miền là chạy được ngay.

    Tuy nhiên, khi website phát triển lớn hơn, hoặc bạn muốn cài đặt các công cụ tự động, chạy bot, ứng dụng Node.js cá nhân, thuê VPS là bắt buộc. Khi có VPS, bạn có toàn quyền cài OpenLiteSpeed, cấu hình tường lửa, cách tối ưu vps và kiểm soát hoàn toàn tài nguyên CPU, RAM mà không bị giới hạn bởi nhà cung cấp hosting.

    Dưới đây là checklist tiêu chí chọn cấu hình VPS cho người mới:

    • CPU: Chọn VPS có ít nhất 1-2 vCPU. LiteSpeed xử lý nhanh nhưng vẫn cần CPU tốt để PHP thực thi các tác vụ không nằm trong cache.
    • RAM: 1GB RAM là mức tối thiểu để chạy OpenLiteSpeed + PHP + MySQL + WordPress. 2GB RAM là an toàn cho website có lượng truy cập trung bình.
    • Storage: Ưu tiên ổ cứng SSD NVMe. Tốc độ đọc/ghi đĩa cao giúp giảm thời gian phản hồi khi truy vấn database MySQL.
    • Network: Network port 100 Mbps và băng thông hàng tháng không giới hạn giúp website chịu được lưu lượng đột biến khi chạy quảng cáo.

    8. Tiêu chí chọn cấu hình VPS chạy LiteSpeed tối ưu chi phí

    Mặc dù OpenLiteSpeed hoạt động rất nhẹ và mượt mà, nhưng nếu bạn lựa chọn cấu hình máy chủ ảo VPS không đồng bộ về mặt phần cứng, website vẫn có nguy cơ bị chậm do hiện tượng nghẽn cổ chai ở các khu vực khác như ổ cứng ghi chậm hoặc bộ vi xử lý có xung nhịp đơn nhân quá yếu. Để đưa ra lựa chọn kinh tế nhất, bạn nên đối chiếu theo các tiêu chí thực tế sau:

    • Lựa chọn bộ vi xử lý (CPU): Dù LiteSpeed điều phối các kết nối đồng thời rất thông minh nhờ kiến trúc hướng sự kiện, việc thực thi các truy vấn mã nguồn PHP vẫn cần năng lượng tính toán đơn nhân mạnh mẽ. Bạn nên chọn các nhà cung cấp VPS sử dụng dòng chip Intel Gold đời mới có xung nhịp cao để các trang web động tải tức thời.
    • Công nghệ ổ cứng lưu trữ: Khi kích hoạt LiteSpeed Cache, máy chủ sẽ ghi hàng ngàn tệp tin cache tĩnh nhỏ lên ổ đĩa. Các loại ổ cứng HDD truyền thống hoặc SSD SATA cũ sẽ không thể chịu được tần suất đọc ghi ngẫu nhiên (IOPS) liên tục này. Luôn ưu tiên chọn thuê VPS trang bị ổ cứng dòng doanh nghiệp SSD NVMe U.2 để đảm bảo độ trễ truy xuất dữ liệu ở mức tối thiểu.
    • Dung lượng RAM vừa đủ dùng: Bản thân dịch vụ OpenLiteSpeed chỉ chiếm khoảng 50MB – 100MB RAM khi chạy không tải. Phần lớn dung lượng RAM còn lại sẽ được sử dụng cho hệ điều hành Linux và hệ quản trị cơ sở dữ liệu (MySQL hoặc MariaDB). Với các website blog cá nhân, website giới thiệu sản phẩm nhỏ, một cấu hình VPS có dung lượng RAM từ 1GB – 2GB là hoàn toàn đáp ứng tốt. Với các trang bán hàng WooCommerce hoặc chạy tool, bot liên tục, bạn nên ưu tiên các cấu hình từ 4GB RAM trở lên và tìm hiểu thêm các phương pháp tối ưu vps để tinh chỉnh giới hạn RAM cho MySQL hợp lý.
    • Băng thông hệ thống (Bandwidth): Một máy chủ web tốc độ cao chạy LiteSpeed đồng nghĩa với việc website của bạn sẽ truyền tải nhiều dữ liệu ra môi trường internet hơn trong cùng một thời gian ngắn. Bạn hãy ưu tiên chọn những gói VPS hỗ trợ băng thông không giới hạn hàng tháng (Unlimited Bandwidth Monthly) đi kèm với cổng mạng kết nối (Network Port) từ 100 Mbps trở lên để tránh việc website bị khóa bất ngờ do vượt quá giới hạn truyền tải dữ liệu.

    Thuê VPS giá rẻ

    CPU Intel Gold, SSD NVMe U.2, giá từ 50K/tháng

    Lựa chọn gói VPS tối ưu chi phí cho LiteSpeed Web Server

    Fast Byte cung cấp các gói máy chủ ảo VPS giá rẻ chỉ từ 50K/tháng, sở hữu toàn quyền quản trị root để bạn tự do cài đặt OpenLiteSpeed. Với ổ cứng SSD NVMe U.2 chuyên dụng và băng thông không giới hạn, dự án của bạn luôn duy trì hiệu suất hoạt động tốt nhất trong tầm giá.

    Tham khảo VPS giá rẻ

    9. Các câu hỏi thường gặp về LiteSpeed Web Server

    Câu hỏi 1: Tôi có thể sử dụng plugin LiteSpeed Cache trên hosting chạy Apache hoặc Nginx không?

    Bạn hoàn toàn có thể cài đặt plugin LiteSpeed Cache trên WordPress chạy hosting Nginx hoặc Apache thông thường. Tuy nhiên, các tính năng lưu bộ nhớ đệm trang tĩnh nâng cao ở tầng máy chủ sẽ không hoạt động. Lúc này, plugin chỉ đóng vai trò như một bộ công cụ tối ưu hóa giao diện người dùng đơn giản như nén gộp file CSS/JS hoặc tối ưu nén ảnh.

    Câu hỏi 2: Tại sao khi tôi sửa file .htaccess trên OpenLiteSpeed thì không thấy website có tác dụng?

    Đây là đặc thù thiết kế của OpenLiteSpeed nhằm tối ưu hóa hiệu năng tối đa. Phiên bản này chỉ đọc file .htaccess một lần duy nhất khi khởi động dịch vụ. Do đó, sau khi bạn hoặc các plugin tự động thay đổi nội dung file này, bạn bắt buộc phải tiến hành reload dịch vụ máy chủ web thủ công thì cấu hình mới được áp dụng thực tế.

    Câu hỏi 3: Chi phí mua litespeed license Enterprise được tính toán như thế nào?

    Lệ phí bản quyền thương mại của hãng được tính dựa trên số lượng Core CPU thực tế của máy chủ VPS, giới hạn dung lượng bộ nhớ RAM tối đa mà dịch vụ LiteSpeed được phép sử dụng, và số lượng Virtual Host (website riêng lẻ) cần cấu hình. Hãng có gói Starter miễn phí hỗ trợ 1 tên miền duy nhất cho các máy chủ nhỏ dưới 2GB RAM.

    Câu hỏi 4: Chuyển đổi từ Nginx sang OpenLiteSpeed có làm mất dữ liệu website không?

    Quá trình chuyển đổi máy chủ web này không can thiệp hay làm ảnh hưởng đến mã nguồn và cơ sở dữ liệu hiện có của website. Tuy nhiên, bạn cần thiết lập lại Virtual Host mới trên OpenLiteSpeed để trỏ đúng đường dẫn lưu trữ mã nguồn, đồng thời viết lại các luật chuyển hướng (Rewrite Rules) sang cú pháp tương thích Apache.

    Câu hỏi 5: OpenLiteSpeed có hỗ trợ chạy nhiều phiên bản PHP đồng thời không?

    Có, OpenLiteSpeed hỗ trợ cực kỳ tốt việc cấu hình chạy song song nhiều phiên bản PHP khác nhau trên cùng một máy chủ VPS. Bạn có thể gán phiên bản PHP 7.4 cho các website mã nguồn cũ hoạt động ổn định, đồng thời gán phiên bản PHP 8.1 hoặc PHP 8.2 cho các dự án mới cài đặt để đạt hiệu năng tối ưu nhất.

    Kết luận và Định hướng hành động

    Hiểu rõ công nghệ litespeed là gì sẽ giúp bạn có thêm một giải pháp tối ưu hóa hiệu năng hệ thống máy chủ web cực kỳ giá trị. Với sự kết hợp hoàn hảo giữa kiến trúc hướng sự kiện event-driven tiết kiệm tài nguyên tương tự Nginx và độ tương thích cao với file cấu hình của Apache, LiteSpeed (đặc biệt là phiên bản mã nguồn mở OpenLiteSpeed) thực sự là trợ thủ đắc lực cho các hệ thống VPS cá nhân và doanh nghiệp nhỏ chạy WordPress. Hãy cân nhắc cài đặt trải nghiệm thực tế để thấy rõ sự khác biệt về tốc độ phản hồi website của bạn.

    Cần một VPS giá rẻ để bắt đầu trải nghiệm LiteSpeed?

    Hãy trang bị một môi trường VPS riêng độc lập với chi phí dễ tiếp cận nhất để tự do cấu hình, học tập quản trị hệ thống Linux và tối ưu hóa website WordPress.

    Xem bảng giá VPS tại Fast Byte

    Disclaimer kỹ thuật: Nội dung bài viết này được biên soạn dựa trên các tài liệu kỹ thuật chính thức và kinh nghiệm triển khai thực tế trên hệ thống Linux. Tuy nhiên, các dòng lệnh, quy trình cài đặt và tham số tối ưu hoàn toàn có thể thay đổi tùy thuộc vào hệ điều hành cụ thể, phiên bản phần mềm được phân phối tại từng thời điểm cũng như cấu trúc đặc thù của mã nguồn website. Bạn nên tiến hành sao lưu (backup) toàn bộ dữ liệu hệ thống và thực hiện kiểm thử kỹ lưỡng trên môi trường thử nghiệm (staging) trước khi áp dụng trực tiếp các cấu hình này vào máy chủ vận hành thực tế (production).

  • Cách Phát Hiện & Loại Bỏ Rootkit Ustar, Monero Cryptominer Trên VPS

    Cách Phát Hiện & Loại Bỏ Rootkit Ustar, Monero Cryptominer Trên VPS

    Việc đối mặt với các sự cố bảo mật ngầm luôn là thách thức lớn đối với quản trị viên hệ thống khi vận hành máy chủ ảo. Một trong những sự cố nguy hiểm là tình trạng VPS hoạt động chậm chạp hoặc tiêu tốn tài nguyên liên tục mà các công cụ kiểm tra thông thường không thể phát hiện ra do sự can thiệp của các kỹ thuật che giấu tiến trình tinh vi. Bài viết dưới đây sẽ cung cấp hướng dẫn chi tiết giúp bạn kiểm tra, phát hiện và thực hiện quy trình loại bỏ hoàn toàn rootkit ustar cùng tiến trình đào coin Monero qua mạng lưới ẩn danh Tor trên máy chủ ảo của mình. Bằng cách thiết lập hệ thống từ các bản cài đặt ban đầu sạch sẽ tại ThueVPSGiaRe.vn kết hợp với việc áp dụng các chính sách bảo mật nghiêm ngặt, bạn sẽ hoàn toàn làm chủ và bảo vệ hạ tầng máy chủ ảo của mình một cách an toàn.

    1. Cách nhận biết VPS đã bị nhiễm rootkit ustar và cryptominer

    Khi một máy chủ Ubuntu hoặc Debian bị xâm nhập bởi rootkit ustar, các công cụ giám sát thông thường sẽ rất dễ bị đánh lừa. Kẻ tấn công sử dụng các kỹ thuật che giấu tiến trình tiên tiến khiến hệ thống nhìn bề ngoài có vẻ rất sạch sẽ, nhưng tài nguyên thực tế lại bị vắt kiệt.

    Dưới đây là các triệu chứng kinh điển giúp bạn nhận diện sự hiện diện của biến thể độc hại này trên hệ thống:

    Triệu chứng thực tế Ý nghĩa kỹ thuật Hành động cần xử lý
    CPU duy trì ở mức 80% – 100% liên tục Có tiến trình đào coin ẩn đang chạy chiếm dụng toàn bộ tài nguyên của vi xử lý. Tiến hành kiểm tra tệp tin /etc/ld.so.preload ngay lập tức.
    Lệnh ss -tnp hiển thị kết nối mạng outbound nhưng cột Process trống Mã định danh PID của tiến trình kết nối mạng đã bị rootkit ẩn khỏi không gian /proc. Xác nhận sự hiện diện của rootkit LD_PRELOAD trên VPS.
    Lệnh ps aux trông rất sạch nhưng VPS vẫn chậm Công cụ hiển thị tiến trình ps đã bị can thiệp và không còn hiển thị đúng dữ liệu thật. Gỡ bỏ tạm thời cấu hình preload để tiến trình thực lộ diện.
    Hệ thống phát sinh kết nối đến cổng 3333, 9100 hoặc domain .onion Tiến trình đang kết nối đến các bể đào coin (Mining Pool) thông qua mạng lưới ẩn danh Tor. Cách ly kết nối mạng và chuẩn bị quy trình diệt mã độc triệt để.
    Tệp tin /etc/ld.so.preload xuất hiện các đường dẫn thư viện lạ VPS chắc chắn đã bị can thiệp và tiêm mã độc vào tầng thư viện liên kết động (userland rootkit). Phân tích thư viện liên kết động, thực hiện gỡ bỏ preload và khôi phục hệ thống.

    Cảnh báo quan trọng: Đừng bao giờ vội vàng kết luận máy chủ của bạn an toàn chỉ vì các câu lệnh thông thường như ps aux hay top không hiển thị tiến trình đáng ngờ nào. Khi rootkit LD_PRELOAD hoạt động, mọi công cụ dựa trên giao thức readdir() để quét thư mục hệ thống đều sẽ trả về dữ liệu sai lệch.

    Nhận biết VPS đã bị nhiễm rootkit ustar và cryptominer

    2. Cơ chế hoạt động của rootkit ustar và cryptominer Monero qua Tor

    Để loại bỏ triệt để một mối đe dọa, trước hết bạn cần phải làm rõ cách thức hoạt động và đường đi của nó trong hệ thống. Rootkit ustar và cryptominer Monero vận hành thông qua một chuỗi tấn công có tính toán và phối hợp chặt chẽ giữa các thành phần khác nhau.

    Vai trò của tệp tin cấu hình liên kết động /etc/ld.so.preload

    Trong hệ điều hành Linux, /etc/ld.so.preload là một tệp tin cấu hình đặc biệt của trình liên kết động (dynamic linker – ld.so). Bất kỳ một thư viện chia sẻ (shared library – file .so) nào được khai báo trong tệp tin này đều sẽ được hệ thống tải vào bộ nhớ trước tất cả các thư viện khác mỗi khi một chương trình ELF được khởi chạy.

    Lợi dụng đặc tính này, rootkit ustar chèn một thư viện liên kết động tự tạo để hook trực tiếp vào hàm readdir64() thông qua hàm liên kết hệ thống dlsym(). Hàm readdir64() là công cụ cốt lõi mà các lệnh như ps, ls, top hay find sử dụng để duyệt qua các thư mục như /proc nhằm thu thập thông tin tiến trình. Khi bị hook, rootkit sẽ tự động lọc bỏ và ẩn tất cả các file có tên dạng /.ustar* cũng như các mã tiến trình (PID) của miner khỏi kết quả hiển thị, qua mặt hoàn toàn người quản trị.

    Chuỗi tấn công theo từng giai đoạn thực tế

    Qua các ca phân tích thực tế trên hệ điều hành Ubuntu, chuỗi hành vi xâm nhập và chiếm quyền điều khiển của biến thể này được chia làm 5 giai đoạn nối tiếp nhau:

    1. Xâm nhập ban đầu (SSH Brute-force): Kẻ tấn công thực hiện dò quét mật khẩu tài khoản root qua cổng dịch vụ SSH mặc định (lỗi bảo mật CWE-521 do sử dụng mật khẩu yếu). Sau hàng chục nghìn lần thử từ nhiều dải IP khác nhau, hệ thống bị đăng nhập thành công.
    2. Cài đặt duy trì sự tồn tại (Persistence): Một dịch vụ hệ thống có tên ustar.service được khởi tạo trong systemd với thuộc tính cấu hình Restart=always. Cấu hình này đảm bảo rằng mỗi khi tiến trình đào coin hoặc tệp tin nhị phân bị xóa hoặc dừng, hệ thống sẽ tự động kích hoạt tiến trình tải lại và khởi chạy lại mã độc.
    3. Tải về dropper giả dạng hình ảnh: Dịch vụ độc hại sử dụng lệnh wget để tải tệp tin từ máy chủ điều khiển C2 (ví dụ địa chỉ IP ghi nhận thực tế là 75.102.23.196 trên nhiều cổng khác nhau). Các file tải về được ngụy trang dưới định dạng ảnh thông thường như 8no.png hoặc k32.png nhưng thực chất bên trong chứa hai thành phần payload khác nhau được ghép nối và phân tách thông qua byte offset.
    4. Payload A – Rootkit LD_PRELOAD (~9 – 10 KB): Đây là thư viện chia sẻ nhỏ thực hiện nhiệm vụ hook hàm readdir64() và tự động load vào mọi tiến trình mới được sinh ra sau khi khai báo đường dẫn vào tệp tin /etc/ld.so.preload.
    5. Payload B – Cryptominer Monero (~30 MB): Tệp tin nhị phân thuộc lớp XMRig chuyên dụng cho việc đào tiền ảo Monero (XMR). Tiến trình này tự động kết nối đến các bể đào thông qua mạng lưới ẩn danh Tor (địa chỉ .onion:3333). Các file cache của Tor thường xuất hiện trong thư mục tạm /tmp/ dưới dạng các folder ẩn /tmp/.* chứa các tệp tin cấu hình như guards.json, circuit_timeouts.json hay dir.sqlite3. Tệp tin thực thi của miner thường nằm ở thư mục gốc dưới dạng /.ustarN (với N là số tự động tăng dần sau mỗi phiên tải lại như /.ustar0, /.ustar1…).

    cách hoạt động của rootkit ustar và cryptominer Monero qua Tor

    3. Quy trình 5 bước kiểm tra vết xâm nhập của rootkit ustar

    Để xác định chính xác VPS của bạn có đang bị nhiễm rootkit ustar hay không, bạn cần thực hiện tuần tự quy trình điều tra 5 bước dưới đây bằng quyền quản trị root cao nhất.

    kiểm tra vết xâm nhập của rootkit ustar

    Bước 1: Khảo sát nhanh trạng thái hệ thống

    Tiến hành thu thập thông tin về phiên bản hệ điều hành, giám sát các kết nối mạng hiện hành và các tiến trình đang chiếm dụng tài nguyên xử lý lớn bằng các câu lệnh:

    uname -a; cat /etc/os-release
    ss -tnp state established       # để ý IP lạ, cổng 3333/9100, cột Process trống dù đang root
    ps aux --sort=-%cpu | head -30
    

    Phân tích kết quả: Nếu kết quả lệnh ss -tnp trả về rất nhiều kết nối mạng gửi ra ngoài (outbound) đến các địa chỉ lạ qua cổng 3333 hoặc 9100 nhưng cột thông tin tiến trình (Process) hoàn toàn trống rỗng dù bạn đang thực thi bằng quyền root, hệ thống chắc chắn đã bị can thiệp ẩn PID bởi rootkit. Hãy nhanh chóng chuyển sang Bước 2.

    Nếu lệnh ps aux phát hiện một tiến trình bất thường đang sử dụng CPU cao, đặc biệt khi tên tiến trình có chứa .onion, các tham số --url, --user, --pass hoặc chạy từ đường dẫn dạng /.ustar*, bạn chưa nên kết luận VPS đã bị nhiễm rootkit. Hãy tiếp tục kiểm tra file /etc/ld.so.preload ở Bước 2 để xác định chính xác tình trạng của hệ thống.

    Bước 2: Kiểm tra cấu hình LD_PRELOAD

    Đây là bước quan trọng giúp lật tẩy phương thức che giấu của rootkit userland. Trên một máy chủ sạch thông thường, tệp tin /etc/ld.so.preload hoàn toàn không tồn tại hoặc ở trạng thái rỗng. Hãy chạy chuỗi lệnh kiểm tra:

    cat /etc/ld.so.preload      # có đường dẫn lạ = gần như chắc chắn dính
    ls -la /đường/dẫn/bị/nghi   # nếu ls báo "No such file" nhưng path lại nằm trong ld.so.preload → mâu thuẫn = xác nhận
    file /đường/dẫn/bị/nghi     # file/stat luôn đọc được (không bị hook) 
    strings -n 8 /đường/dẫn/bị/nghi | grep -iE 'readdir64|proc/%s/stat|dlsym'
    

    Lưu ý kỹ thuật: Hãy thay thế cụm /đường/dẫn/bị/nghi bằng đường dẫn tệp tin thực tế mà lệnh cat /etc/ld.so.preload vừa in ra màn hình (thường trỏ đến một file thư viện dạng .so lạ nằm ngay tại thư mục gốc).

    Phân tích kết quả: Nếu lệnh cat /etc/ld.so.preload trả về đường dẫn đến tệp tin .so lạ, hệ thống đã nhiễm rootkit. Nếu lệnh ls -la báo lỗi không tìm thấy file (“No such file”) nhưng bạn vẫn có thể xem thông tin hoặc phân tích file bằng lệnh file hoặc stat (bởi vì các lệnh này gọi trực tiếp syscall chứ không qua hàm readdir nên không bị hook), mâu thuẫn kỹ thuật này xác nhận hàm hiển thị thư mục đã bị can thiệp. Kết quả lệnh strings tìm thấy các chuỗi ký tự như readdir64, dlsym hay proc/%s/stat là bằng chứng xác thực tệp tin .so đó chính là thư viện độc hại dùng để ẩn tiến trình.

    VPS Quản Trị Riêng Biệt

    Hệ Thống Ảo Hóa Toàn Phần KVM Độc Lập

    Toàn quyền kiểm soát tài nguyên hệ thống

    Để có thể chủ động rà quét mã độc sâu trong thư viện liên kết động hoặc tự cấu hình các lớp tường lửa bảo vệ máy chủ, bạn cần sở hữu quyền quản trị cao nhất trên một hạ tầng ảo hóa cô lập tốt. Dịch vụ VPS giá rẻ của Fast Byte hoạt động trên nền tảng ảo hóa KVM riêng biệt, đảm bảo các tài khoản root hoạt động độc lập, hỗ trợ cài đặt các bản phân phối Linux gốc sạch sẽ để bạn tự do thiết lập các chính sách bảo mật tối ưu.

    Xem các gói VPS Linux

    Bước 3: Vô hiệu hóa rootkit để lộ diện tiến trình ẩn

    Bản chất của thư viện liên kết động LD_PRELOAD chỉ có tác dụng đối với các tiến trình mới được sinh ra sau khi tệp tin preload được nạp vào bộ nhớ. Do đó, bằng cách tạm thời di chuyển tệp tin preload sang vị trí khác, câu lệnh ps tiếp theo khi chạy sẽ là một tiến trình “sạch” hoàn toàn, không bị hook điều khiển và sẽ hiển thị chính xác mọi tiến trình ẩn:

    mv /etc/ld.so.preload /root/ld.so.preload.rootkit.bak  # giữ làm bằng chứng, không xóa hẳn
    ps aux --sort=-%cpu | head -50                         # tiến trình ẩn lộ ra
    

    Lưu ý an toàn: Sử dụng lệnh mv để tạm thời di chuyển chứ tuyệt đối chưa sử dụng lệnh xóa rm ngay lập tức. Giữ lại tệp tin này nhằm phục vụ việc phân tích kỹ thuật hoặc báo cáo sự cố sau này.

    Phân tích kết quả: Sau khi di chuyển tệp tin, lệnh ps aux sẽ hiển thị rõ tiến trình lạ đang chiếm dụng tài nguyên xử lý lớn. Bạn hãy ghi nhận lại toàn bộ thông tin về mã tiến trình (PID), đường dẫn lưu trữ của file nhị phân độc hại, và các tham số chạy kèm theo (thường chứa địa chỉ .onion của pool đào) để sử dụng cho quy trình dọn dẹp tiếp theo.

    Trường hợp chưa muốn gỡ preload ngay: Bạn có thể kiểm tra sự tồn tại của từng PID bằng kill -0 $PID. Lệnh này sử dụng syscall trực tiếp nên không phụ thuộc vào cơ chế readdir. Sau đó, đối chiếu kết quả với danh sách PID từ ps -eo pid. Nếu một PID được kill -0 xác nhận đang tồn tại nhưng lại không xuất hiện trong kết quả của ps, đó có thể là tiến trình đang bị rootkit che giấu. Tuy nhiên, phương pháp này dễ cho kết quả nhiễu trên các VPS có nhiều tiến trình vì PID có thể thay đổi liên tục. Do đó, nếu có thể, nên ưu tiên di chuyển file preload để kiểm tra trực tiếp.

    Bước 4: Truy tìm các điểm duy trì sự tồn tại (Persistence)

    Mã độc luôn cài cắm các cơ chế tự khởi chạy lại để phòng hờ trường hợp bị tắt đột ngột hoặc khi hệ điều hành khởi động lại. Bạn cần rà soát kỹ lưỡng các vị trí lưu trữ persistence sau:

    crontab -l -u root; ls -la /etc/cron.d /etc/cron.daily /etc/cron.hourly /etc/cron.monthly /etc/cron.weekly
    cat /etc/systemd/system/ustar.service
    cat /etc/rc.local
    grep -rl 'LD_PRELOAD' /etc/profile /etc/profile.d/ /etc/environment ~/.bashrc
    find / -xdev -newermt '2026-08-01' -type f -not -path '/proc/*' -not -path '/var/log/*'
    

    Lưu ý kỹ thuật: Hãy thay thế tên ustar.service bằng tên của dịch vụ lạ thực tế được phát hiện trên máy chủ của bạn. Hãy đổi giá trị ngày tháng trong tham số -newermt của lệnh find khớp với khoảng thời gian bạn nghi ngờ hệ thống bắt đầu bị xâm hại.

    Lưu ý quan trọng: Lệnh find bản chất vẫn sử dụng hàm readdir() để tìm kiếm thư mục. Do đó, nếu bạn chưa thực hiện Bước 3 để gỡ bỏ file preload, kết quả hiển thị của lệnh find hoàn toàn không đáng tin cậy.

    Bước 5: Xác định lỗ hổng xâm nhập (Vector)

    Để dọn dẹp triệt để tận gốc, bạn buộc phải xác định được đường đi mà kẻ tấn công đã sử dụng để thâm nhập hệ thống bằng cách phân tích lịch sử các log hoạt động:

    grep -a 'Accepted' /var/log/auth.log* | tail -40
    grep -ac 'Failed password' /var/log/auth.log*
    grep -E 'PermitRootLogin|PasswordAuthentication' /etc/ssh/sshd_config /etc/ssh/sshd_config.d/*.conf
    systemctl is-active fail2ban
    journalctl -u ustar.service --no-pager | head -20  # nguồn tải dropper thường lộ ở đây
    

    Phân tích kết quả: Nếu nhật ký ghi nhận hàng chục nghìn lượt đăng nhập thất bại (Failed password) trước khi có một vài lượt đăng nhập thành công (Accepted password) vào tài khoản root xuất phát từ các dải IP lạ rải rác, đồng thời hệ thống đang để cấu hình PermitRootLogin yes và không kích hoạt dịch vụ Fail2ban, bạn có thể kết luận chắc chắn hệ thống bị chiếm quyền điều khiển do SSH bị Brute-force mật khẩu yếu.

    Trong nhật ký log systemd của dịch vụ lạ qua lệnh journalctl, bạn cũng sẽ thấy rõ lệnh tải dropper từ IP máy chủ điều khiển C2 (ví dụ địa chỉ IP 75.102.23.196 với tên tệp tin giả dạng ảnh như 8no.png hoặc k32.png).

    4. Checklist 6 bước loại bỏ triệt để rootkit ustar và cryptominer

    Khi đã thu thập đầy đủ các chứng cứ và thông tin kỹ thuật, bạn cần tiến hành dọn dẹp hệ thống theo đúng quy trình 6 bước dưới đây.

    Chú ý: Thứ tự thực hiện các bước là vô cùng quan trọng. Bạn bắt buộc phải vô hiệu hóa các điểm persistence (cơ chế tự khởi chạy lại) trước khi tiến hành chấm dứt tiến trình đào coin. Nếu bạn làm ngược lại, cơ chế Restart=always của systemd sẽ lập tức sinh ra một tiến trình đào coin mới thay thế ngay khi tiến trình cũ bị tắt.

    6 bước loại bỏ triệt để rootkit ustar và cryptominer

    1. Cô lập kết nối độc hại: Sử dụng công cụ tường lửa UFW để chặn mọi luồng dữ liệu đi đến máy chủ điều khiển C2 của kẻ tấn công bằng lệnh:
      ufw deny out to 75.102.23.196

      Cảnh báo thực chiến: Hãy thay thế địa chỉ 75.102.23.196 bằng địa chỉ IP máy chủ C2 thực tế phát hiện trên hệ thống của bạn. Tuyệt đối không sử dụng các lệnh khóa chặn toàn bộ kết nối đi ra ngoài (default-deny outbound) trên các máy chủ đang hoạt động thực tế (production) vì hành động này sẽ làm tê liệt toàn bộ các dịch vụ gửi mail, thanh toán API hay tải cập nhật của VPS.

    2. Diệt trừ triệt để mã độc: Thực hiện dừng, vô hiệu hóa và vô hiệu cấu hình tự chạy của dịch vụ độc hại, sau đó tiến hành tắt tiến trình miner và xóa bỏ các tệp tin liên quan:
      systemctl stop ustar.service
      systemctl disable ustar.service
      systemctl mask ustar.service
      kill -9 <PID_tiến_trình_đào_coin>
      

      Sau khi diệt tiến trình, tiến hành xóa sạch các tệp tin độc hại cùng họ tại thư mục gốc bằng lệnh rm -f /.ustar* (bao gồm cả các bản cũ dạng /.ustar0, /.ustar1…), xóa bỏ hoàn toàn tệp tin preload cũ /etc/ld.so.preload (đã được di chuyển ở Bước 3) và dọn dẹp các thư mục cache của dịch vụ Tor lạ trong thư mục tạm bằng lệnh rm -rf /tmp/.* chứa tệp tin cấu hình guards.json. Chạy lại quy trình kiểm tra từ Bước 1 đến Bước 3 để xác nhận hệ thống đã thực sự sạch.
    3. Đổi mật khẩu tài khoản root: Khởi tạo một mật khẩu đăng nhập ngẫu nhiên có độ dài tối thiểu 16 ký tự, bao gồm đầy đủ chữ hoa, chữ thường, chữ số và các ký tự đặc biệt bằng lệnh passwd root hoặc sử dụng công cụ chpasswd. Mở một phiên SSH kiểm tra độc lập để xác minh việc kết nối bằng mật khẩu mới thành công trước khi đóng phiên làm việc hiện tại.
    4. Thay đổi cấu hình port SSH và thiết lập Fail2ban: Cài đặt công cụ Fail2ban để tự động khóa chặn các địa chỉ IP đăng nhập sai quá 5 lần (maxretry ~ 5). Đổi cổng kết nối dịch vụ SSH mặc định 22 sang một cổng mới an toàn bằng cách mở cổng mới chạy song song, xác minh kết nối thành công qua cổng mới trước khi đóng hoàn toàn cổng cũ.Lưu ý đối với Ubuntu 24.04: Do hệ điều hành sử dụng cơ chế quản lý cổng qua ssh.socket thay vì dịch vụ truyền thống, bạn cần chạy lệnh systemctl daemon-reload và khởi động lại cả dịch vụ socket lẫn service SSH để áp dụng cấu hình mới.
    5. Rà soát danh sách khóa xác thực SSH Key (authorized_keys): Kiểm tra kỹ nội dung tệp tin cấu hình khóa của tất cả các tài khoản người dùng có thư mục làm việc trên VPS bằng câu lệnh:
      cat ~/.ssh/authorized_keys

      Hãy đối chiếu chính xác thời gian sửa đổi gần nhất của tệp tin này với thời điểm máy chủ bị xâm nhập. Nếu phát hiện các khóa xác thực lạ do kẻ tấn công ghi đè để làm cửa hậu (backdoor), hãy tiến hành xóa bỏ chúng ngay lập tức.

    6. Cập nhật và vá lỗi hệ thống: Thực thi việc tải về và nâng cấp các bản vá bảo mật mới nhất cho toàn bộ hệ thống bằng lệnh:
      apt-get update && apt-get -y upgrade

      Thực hiện kiểm tra sự tồn tại của tệp tin /var/run/reboot-required. Nếu tệp tin này có mặt, bạn cần lên kế hoạch khởi động lại máy chủ ảo. Đối với các hệ thống đang chạy thực tế, hãy luôn tham khảo ý kiến của bộ phận quản trị viên trước khi reboot để tránh các ảnh hưởng downtime không mong muốn.

    5. Nên xử lý dọn dẹp tại chỗ hay dựng mới hoàn toàn VPS?

    Sau khi phát hiện VPS bị xâm nhập, việc đưa ra quyết định tiếp tục khắc phục hệ thống cũ hay tiến hành khởi dựng lại một môi trường mới sạch sẽ là câu hỏi lớn của rất nhiều nhà quản trị. Quyết định này cần được phân tích dựa trên các tiêu chí kỹ thuật thực tế dưới đây:

    Tiêu chí phân tích Giải pháp dọn dẹp tại chỗ Giải pháp dựng lại môi trường sạch trên VPS mới
    Mức độ và phạm vi xâm nhập Mã độc chỉ dừng lại ở tầng người dùng (userland rootkit LD_PRELOAD) và tiến trình đào coin cơ bản, không phát hiện các thay đổi bất thường trong nhân kernel hay initramfs. Hệ thống dính nghi vấn có kernel rootkit can thiệp sâu, nhiều tệp tin nhị phân cốt lõi của hệ thống bị sửa đổi hoặc không thể định vị hết các điểm persistence chạy ẩn.
    Thời gian bị chiếm quyền Sự cố được phát hiện rất sớm trong vòng vài giờ cho đến tối đa 1 – 2 ngày kể từ khi dính mã độc. Không xác định được thời gian bị hacker xâm nhập cụ thể, hoặc máy chủ đã bị chiếm quyền kiểm soát liên tục trong nhiều tuần/nhiều tháng.
    Tính chất dữ liệu lưu trữ Máy chủ chứa các cấu hình hoặc khối lượng dữ liệu đặc thù khó sao lưu và di chuyển, chấp nhận các tỷ lệ rủi ro nhỏ còn sót lại. Hệ thống dễ dàng cấu hình và triển khai lại từ mã nguồn gốc hoặc các bản sao lưu an toàn trước đó.
    Yêu cầu về độ tin cậy Máy chủ chỉ phục vụ cho các mục đích chạy thử nghiệm (dev/test), không xử lý hoặc lưu trữ các dữ liệu nhạy cảm của khách hàng. Máy chủ đang vận hành các cổng dịch vụ thanh toán, lưu trữ thông tin giao dịch, dữ liệu nhạy cảm của khách hàng hoặc yêu cầu có nhật ký truy cập (audit trail) sạch hoàn toàn.
    Đánh giá kết luận chung Có thể tiếp tục sử dụng sau khi đã dọn dẹp sạch theo đúng 6 bước checklist, thực hiện vá lỗi bảo mật SSH và kiểm tra lại kỹ lưỡng bằng quy trình từ Bước 1 đến Bước 3. Dựng lại môi trường mới là giải pháp tối ưu và an toàn nhất khi tài khoản root đã bị chiếm quyền điều khiển, phòng tránh mọi rủi ro dọn dẹp thủ công không triệt để.

    Đối với các máy chủ đã bị lộ thông tin mật khẩu root và bị can thiệp sâu, việc dựng lại một VPS sạch luôn là lời khuyên hàng đầu của các chuyên gia bảo mật. Kẻ tấn công khi có đặc quyền root hoàn toàn có đủ năng lực sửa đổi cấu trúc của bất kỳ tệp tin nào trên máy, kể cả việc biến đổi chính các công cụ rà quét bảo mật mà bạn đang tin tưởng sử dụng.

    Nếu bạn bắt buộc phải chọn phương án dọn dẹp hệ thống cũ tại chỗ, hãy luôn nhớ chạy lại quy trình điều tra từ Bước 1 đến Bước 3 sau mỗi thao tác can thiệp gỡ bỏ, đồng thời chủ động cài đặt thêm các công cụ quét mã độc chuyên dụng như rkhunter hoặc chkrootkit để tăng cường hiệu quả kiểm tra.

    VPS tốc độ cao,

    an toàn dữ liệu

    Cấu hình linh hoạt, tốc độ cao và tài nguyên ổn định

    Dễ dàng khôi phục hệ thống khi gặp sự cố mã độc

    Việc dọn dẹp thủ công mã độc đào coin và rootkit trên một hệ điều hành đã bị xâm nhập luôn tiềm ẩn nhiều rủi ro lỗi hệ thống file. Sở hữu một môi trường máy chủ ảo tại Fast Byte giúp bạn dễ dàng thực hiện việc backup, cài đặt lại hệ điều hành sạch chỉ với vài click chuột, tiết kiệm thời gian gỡ lỗi thủ công phức tạp.

    Xem bảng giá thuê VPS

    6. Giải pháp phòng ngừa và gia cố hệ thống tránh tái nhiễm

    Việc dọn dẹp sạch mã độc chỉ là giải pháp tình thế phần ngọn. Nếu bạn không tiến hành bịt kín lỗ hổng bảo mật ban đầu đã bị khai thác, máy chủ ảo của bạn chắc chắn sẽ bị nhiễm lại mã độc chỉ sau vài giờ hoặc vài ngày vận hành tiếp theo.

    Đối với biến thể ustar, con đường thâm nhập chính của hacker là thông qua kỹ thuật dò quét mật khẩu SSH root (Brute-force). Do đó, bạn cần tiến hành gia cố bảo mật cho dịch vụ SSH bằng cách tinh chỉnh các thông số trong tệp tin cấu hình /etc/ssh/sshd_config:

    # Chỉ cho phép tài khoản root đăng nhập bằng SSH Key, cấm sử dụng mật khẩu thông thường
    PermitRootLogin prohibit-password
    
    # Vô hiệu hóa tính năng xác thực mật khẩu cho toàn bộ người dùng hệ thống
    PasswordAuthentication no
    

    Lưu ý kỹ thuật quan trọng trước khi lưu cấu hình: Đảm bảo bạn đã khởi tạo thành công cặp khóa SSH Key và dán khóa công khai (Public Key) vào tệp tin authorized_keys của người dùng tương ứng, đồng thời chạy thử nghiệm đăng nhập thành công bằng khóa trên một phiên làm việc mới trước khi đóng kết nối hiện tại để tránh việc tự khóa mình ngoài máy chủ.

    Bên cạnh đó, hãy luôn duy trì việc cập nhật hệ thống thường xuyên, thiết lập chính sách tường lửa chỉ mở các cổng kết nối thực sự thiết yếu cho các dịch vụ đang chạy, cài đặt dịch vụ giám sát Fail2ban và lên kế hoạch sao lưu dữ liệu (backup/snapshot) định kỳ để có thể nhanh chóng khôi phục hệ thống về trạng thái an toàn nhất bất cứ khi nào có sự cố phát sinh.

    7. Câu hỏi thường gặp (FAQ)

    Câu hỏi 1: Làm thế nào để tôi nhận biết nhanh nhất một VPS Linux có bị nhiễm rootkit hay không?

    Bạn hãy thực hiện chạy lệnh cat /etc/ld.so.preload. Nếu tệp tin này trả về đường dẫn trỏ đến một file thư viện liên kết động (.so) lạ có cấu trúc tên bất thường, hệ thống của bạn gần như chắc chắn đã bị can thiệp bởi một userland rootkit. Hãy kết hợp kiểm tra xem CPU có bị đẩy lên cao vô cớ và lệnh ss -tnp có xuất hiện các dòng kết nối outbound không hiển thị tên tiến trình hay không.

    Câu hỏi 2: Tại sao các công cụ quen thuộc như ps và ss lại không hiển thị tiến trình đào coin của miner?

    Bởi vì rootkit ustar sử dụng kỹ thuật hook trực tiếp vào hàm readdir64() của thư viện hệ thống. Do các lệnh hiển thị thông tin như ps hay ss bắt buộc phải gọi hàm này để duyệt thông tin trong thư mục /proc, thư viện độc hại của rootkit sẽ tự động can thiệp lọc bỏ thông tin của miner trước khi trả về kết quả cho màn hình terminal của bạn.

    Câu hỏi 3: Rootkit ustar và cơ chế hoạt động của tệp tin /etc/ld.so.preload là gì?

    Tệp tin /etc/ld.so.preload là một tính năng hợp lệ của trình liên kết động trên Linux, quy định các thư viện chia sẻ được tải trước tiên khi một chương trình ELF chạy. Rootkit ustar đã lợi dụng đặc tính này để chèn mã độc vào bộ nhớ của mọi tiến trình mới, từ đó tiến hành can thiệp hàm duyệt thư mục nhằm ẩn giấu các file có dạng /.ustar* và PID của cryptominer Monero.

    Câu hỏi 4: Sau khi tôi gỡ sạch rootkit và miner, hệ thống có nguy cơ bị dính lại mã độc nữa không?

    Chắc chắn có nếu bạn không vá lỗ hổng bảo mật gốc của hệ thống. Trong hầu hết các ca nhiễm thực tế, lỗ hổng nằm ở việc sử dụng mật khẩu root quá yếu và mở cổng SSH mặc định không có Fail2ban bảo vệ. Nếu bạn chỉ xóa file độc mà không chuyển sang dùng xác thực SSH Key và tắt đăng nhập root bằng mật khẩu, kẻ tấn công sẽ tiếp tục brute-force thành công và cài lại mã độc chỉ sau vài giờ.

    Câu hỏi 5: Khi VPS đã bị chiếm quyền điều khiển root, tôi có bắt buộc phải cài đặt lại toàn bộ hệ điều hành không?

    Hành động này không bắt buộc nhưng được khuyến khích mạnh mẽ. Khi kẻ xấu đã có được đặc quyền root cao nhất, họ hoàn toàn có khả năng thay đổi cấu trúc của bất kỳ tệp tin nhị phân hệ thống nào. Việc dựng lại một VPS sạch hoàn toàn và triển khai cấu hình bảo mật đúng quy chuẩn ngay từ đầu luôn là giải pháp an toàn và đáng tin cậy hơn so với việc dọn dẹp thủ công.

    Kết luận và định hướng bảo vệ hệ thống an toàn

    Quá trình kiểm tra và loại bỏ rootkit ustar đòi hỏi người quản trị phải tuân thủ nghiêm ngặt ba nguyên tắc cốt lõi: kiểm tra trạng thái tệp tin preload đầu tiên để lật tẩy cơ chế che giấu, vô hiệu hóa hoàn toàn cơ chế duy trì sự tồn tại (systemd ustar.service) trước khi tắt tiến trình miner và thực hiện gia cố bảo mật dịch vụ SSH bằng cách chuyển sang sử dụng khóa xác thực SSH Key để đóng chặt cửa ngõ xâm nhập gốc của hệ thống. Việc trang bị các giải pháp bảo mật này kết hợp với các thói quen sao lưu dữ liệu định kỳ sẽ giúp máy chủ của bạn luôn vận hành trong trạng thái an toàn nhất.

    Trải nghiệm môi trường ảo hóa an toàn cùng Fast Byte

    Chọn cấu hình vừa đủ nhu cầu, ưu tiên chi phí dễ tiếp cận và khả năng quản trị riêng.

    Xem bảng giá VPS

    Disclaimer kỹ thuật: Nội dung hướng dẫn xử lý sự cố bảo mật trong bài viết này chỉ mang tính chất tham khảo kỹ thuật. Các bước thực hiện, đường dẫn thư mục, cổng kết nối dịch vụ hay tên gọi của các tiến trình độc hại có thể có sự thay đổi nhẹ tùy thuộc vào các biến thể mã độc khác nhau, phiên bản hệ điều hành Linux cụ thể và cấu trúc hạ tầng máy chủ ảo của bạn. Người dùng nên chủ động thực hiện sao lưu toàn bộ dữ liệu quan trọng, tiến hành kiểm thử kỹ lưỡng trên môi trường staging độc lập trước khi áp dụng trực tiếp lên các hệ thống đang hoạt động thực tế (production).

  • cPanel Là Gì? Cách Dùng Thành Thạo Cho Người Mới Trong 20 Phút

    cPanel Là Gì? Cách Dùng Thành Thạo Cho Người Mới Trong 20 Phút

    cPanel là gì là câu hỏi thường gặp khi bạn mới mua hosting hoặc bắt đầu tiếp xúc với máy chủ. Giao diện đồ họa này giúp người dùng quản lý website, tệp tin, database và email qua trình duyệt mà không cần đụng đến dòng lệnh Linux phức tạp. Nếu bạn đang bối rối trước hàng loạt biểu tượng trong trang quản trị, bài viết từ thuevpsgiare.vn/ sẽ giúp bạn nắm trọn cách dùng bảng điều khiển cPanel thành thạo chỉ trong 20 phút.

    1. cPanel là gì? cPanel dùng để làm gì trong quản trị website?

    cPanel là một bảng điều khiển (Control Panel) quản trị hosting chạy trên nền tảng hệ điều hành Linux phổ biến nhất toàn cầu. Công cụ này cung cấp một giao diện đồ họa dựa trên nền tảng Web trực quan, giúp chuyển đổi toàn bộ các câu lệnh phức tạp của hệ thống Linux thành các nút bấm, biểu tượng và trình đơn dễ hiểu cho người dùng cuối.

    Để đơn giản hóa việc quản trị hệ thống, việc hiểu rõ control panel vps là gì sẽ giúp bạn nhận diện được vai trò của cPanel so với các công cụ quản lý khác, nhất là khi tiếp cận các khái niệm cơ bản như hosting là gì trên thị trường hiện nay.

    cPanel là gì

    cPanel dùng để làm gì?

    Vậy thực tế cPanel dùng để làm gì? Công cụ này được thiết kế để giải quyết toàn bộ các tác vụ vận hành một website tiêu chuẩn bao gồm:

    • Quản lý tệp tin nguồn: Hỗ trợ upload, download, giải nén và chỉnh sửa trực tiếp mã nguồn website ngay trên trình duyệt mà không cần sử dụng các phần mềm kết nối bên thứ ba.
    • Quản trị cơ sở dữ liệu (Database): Khởi tạo các database MySQL, phân quyền tài khoản người dùng dữ liệu và tích hợp phpMyAdmin để quản lý bảng dữ liệu trực quan.
    • Cấu hình tên miền (Domain): Cho phép thêm tên miền mới vào gói lưu trữ (Addon Domains), tạo tên miền phụ (Subdomains) và quản lý các bản ghi DNS.
    • Tạo hòm thư điện tử tên miền riêng: Tạo các tài khoản email dạng [email protected], thiết lập các bộ lọc thư rác và cấu hình chuyển hướng thư tự động.

    Đánh giá thực tế: Ưu điểm và nhược điểm của cPanel

    Bất kỳ một công cụ quản lý nào cũng có những giới hạn kỹ thuật và đặc thù vận hành riêng. Để có cái nhìn khách quan trước khi đầu tư ngân sách thiết lập hệ thống, việc đánh giá sòng phẳng những ưu điểm và nhược điểm của cPanel sẽ giúp bạn đưa ra lựa chọn phù hợp nhất với nhu cầu sử dụng thực tế.

    1. Những ưu điểm làm nên tên tuổi của cPanel

    Không phải ngẫu nhiên mà cPanel trở thành tiêu chuẩn công nghiệp trong phân khúc quản lý máy chủ lưu trữ suốt nhiều thập kỷ qua. Những điểm mạnh cốt lõi bao gồm:

    • Giao diện thân thiện và dễ làm quen: Với việc phẳng hóa các biểu tượng trong chủ đề Jupiter mới, người dùng không cần có kiến thức chuyên sâu về quản trị hệ thống Linux vẫn có thể dễ dàng quản lý website, tên miền và cơ sở dữ liệu một cách trực quan.
    • Tính ổn định và bảo mật cao: Trải qua lịch sử phát triển lâu đời, các bản vá lỗi của cPanel được phát hành liên tục. Cơ chế tự động cập nhật hoạt động mượt mà, giúp giảm thiểu tối đa các rủi ro liên quan đến lỗ hổng bảo mật hệ thống.
    • Tương thích tốt với hầu hết mã nguồn: Cung cấp môi trường chạy PHP ổn định, hỗ trợ đầy đủ các thư viện mở rộng giúp các hệ thống quản trị nội dung (CMS) như WordPress vận hành trơn tru mà không gặp các lỗi xung đột phần mềm.
    • Cộng đồng hỗ trợ và tài liệu hướng dẫn khổng lồ: Do mức độ phổ biến rộng rãi, bạn có thể dễ dàng tìm thấy lời giải cho bất kỳ lỗi kỹ thuật nào phát sinh trong quá trình sử dụng trên các diễn đàn công nghệ hoặc tài liệu chính thức từ nhà phát triển.

    2. Những nhược điểm và giới hạn kỹ thuật cần lưu ý

    Bên cạnh những điểm sáng về mặt giao diện và tính năng, cPanel cũng tồn tại những rào cản lớn khiến nhiều nhà phát trị và doanh nghiệp nhỏ phải cân nhắc:

    • Chi phí bản quyền quá cao (Gánh nặng License): Kể từ khi thay đổi chính sách thu phí dựa trên số lượng tài khoản khởi tạo thay vì thu phí phẳng trên mỗi máy chủ, chi phí duy trì bản quyền cPanel đã tăng lên mức rất cao. Điều này trực tiếp loại bỏ cPanel khỏi danh sách lựa chọn của những dự án có ngân sách eo hẹp.
    • Tiêu hao tài nguyên phần cứng lớn: Giao diện quản trị đồ họa đồ sộ cùng hàng loạt tiến trình dịch vụ chạy ngầm khiến cPanel tiêu tốn khá nhiều RAM nền và dung lượng CPU. Công cụ này hoàn toàn không phù hợp để cài đặt trên các gói VPS cấu hình thấp dưới 1GB RAM.
    • Khó khăn trong việc di chuyển (Vendor Lock-in): Định dạng đóng gói tệp tin sao lưu (Backup) của cPanel được thiết kế chuyên biệt. Nếu bạn có kế hoạch chuyển website sang một bảng điều khiển phi cPanel khác, quá trình di chuyển cơ sở dữ liệu và mã nguồn buộc phải thực hiện thủ công khá phức tạp.
    • Hệ thống mã nguồn đóng (Proprietary): Người dùng không thể tự do can thiệp hay chỉnh sửa sâu vào cấu trúc mã nguồn cốt lõi của bảng điều khiển để tối ưu hóa theo các nhu cầu đặc thù như các giải pháp mã nguồn mở khác.

    Thuê VPS giá rẻ

    CPU Intel Gold, SSD NVMe U.2, giá từ 50K/tháng

    Tối ưu hóa ngân sách và tài nguyên hệ thống tại Fast Byte

    Thay vì phải chi trả một khoản chi phí bản quyền cPanel đắt đỏ hàng tháng lớn hơn cả chi phí thuê máy chủ, việc sử dụng các dịch vụ VPS giá rẻ của Fast Byte sẽ cấp cho bạn toàn quyền quản trị cao nhất. Bạn có thể tự do lựa chọn các giải pháp bảng điều khiển miễn phí thay thế để tập trung toàn bộ tài nguyên phần cứng phục vụ cho việc vận hành website.

    Xem các gói VPS tốt nhất

    2. Các mục chức năng hiển thị trong giao diện cPanel mới nhất

    Các ứng dụng quản trị trong trang Tools của giao diện Jupiter được chuẩn hóa và gom nhóm thành 9 phân vùng chức năng cốt lõi. Việc nắm rõ vị trí và ý nghĩa kỹ thuật của từng phân vùng này sẽ giúp bạn rút ngắn đáng kể thời gian thao tác:

    1. Nhóm quản lý Tệp tin (Files)

    Nơi chứa toàn bộ các công cụ dùng để thao tác và phân quyền đối với mã nguồn của website:

    • File Manager (Trình quản lý tệp): Công cụ giao diện cho phép bạn duyệt file, tạo mới, chỉnh sửa mã nguồn, nén và giải nén tệp tin trực tiếp.
    • Directory Privacy (Bảo mật thư mục): Thiết lập mật khẩu bảo vệ cho từng thư mục cụ thể, chặn quyền truy cập của người dùng vãng lai từ bên ngoài.
    • Disk Usage (Sử dụng ổ đĩa): Hiển thị biểu đồ phân tích dung lượng chiếm dụng của từng thư mục, giúp bạn định vị nhanh các file rác hoặc file log dung lượng lớn đang làm đầy ổ cứng.
    • FTP Accounts (Tài khoản FTP): Tạo và quản lý thông tin tài khoản kết nối truyền tải file từ xa thông qua giao thức FTP.
    • Backup & Backup Wizard (Sao lưu): Bộ công cụ hỗ trợ đóng gói nhanh dữ liệu website và database để tải về lưu trữ dự phòng.

    các mục hiển thị trên cpanel

    2. Nhóm quản lý Cơ sở dữ liệu (Databases)

    Nơi thiết lập và quản lý hệ thống cơ sở dữ liệu quan hệ MariaDB hoặc MySQL:

    • phpMyAdmin: Công cụ quản trị cơ sở dữ liệu dựa trên giao diện web, hỗ trợ import/export tệp tin cơ sở dữ liệu định dạng .sql và chỉnh sửa cấu trúc bảng dữ liệu.
    • MySQL® Databases: Khởi tạo tên database, tài khoản người dùng dữ liệu và thực hiện liên kết phân quyền cho database hoạt động.
    • MySQL® Database Wizard: Trình hướng dẫn từng bước giúp người dùng mới dễ dàng tạo nhanh database mà không bị bỏ sót các bước gán đặc quyền bảo mật.
    • Remote MySQL®: Khai báo và cho phép các máy chủ bên ngoài hoặc máy tính cá nhân của bạn kết nối trực tiếp đến database nằm trên VPS thông qua cổng dịch vụ 3306.

    3. Nhóm quản lý Tên miền (Domains) – Cập nhật quan trọng

    Thay đổi lớn cần lưu ý: Trong giao diện Jupiter mới, cPanel đã loại bỏ hoàn toàn các mục độc lập cũ là Addon Domains, Subdomains và Aliases. Tất cả các tính năng này đã được gộp chung vào một ứng dụng quản lý duy nhất có tên là Domains.

    • Domains (Miền): Để tạo Addon Domain hoặc Subdomain mới, bạn nhấn nút Create A New Domain. Tại đây, nếu bạn muốn tạo một website độc lập hoàn toàn (Addon Domain), hãy đảm bảo bỏ tích chọn ô “Share document root” để hệ thống tự tạo một thư mục lưu trữ mã nguồn riêng biệt. Nếu muốn chạy chung dữ liệu với tên miền chính (Alias/Parked Domain), hãy giữ nguyên tích chọn này.
    • Redirects (Chuyển hướng): Cấu hình chuyển hướng tự động người dùng từ trang này sang trang khác (cấu hình chuyển hướng vĩnh viễn 301 hoặc chuyển hướng tạm thời 302).
    • Zone Editor (Trình soạn thảo vùng): Quản lý và chỉnh sửa trực tiếp các bản ghi tên miền quan trọng như bản ghi A, CNAME, MX, TXT hay các bản ghi xác thực email.

    4. Nhóm thư điện tử (Email)

    Giúp thiết lập hệ thống email tên miền riêng chuyên nghiệp phục vụ hoạt động giao dịch của tổ chức:

    • Email Accounts (Tài khoản email): Tạo và thay đổi mật khẩu truy cập cho các hòm thư điện tử dạng [email protected].
    • Forwarders (Bộ chuyển tiếp): Cấu hình tự động gửi một bản sao của email nhận được đến một địa chỉ email đích khác.
    • Autoresponders (Trả lời tự động): Thiết lập mẫu nội dung phản hồi tự động gửi cho khách hàng khi họ gửi thư đến (thường dùng cho thông báo nghỉ phép hoặc xác nhận đã nhận thông tin).
    • Spam Filters (Bộ lọc thư rác): Sử dụng công nghệ Apache SpamAssassin để tự động nhận diện, gắn nhãn cảnh báo hoặc xóa bỏ các thư điện tử spam gửi đến máy chủ.
    • Email Deliverability (Khả năng phân phối thư): Công cụ kiểm tra và hướng dẫn bạn thiết lập các cấu hình bản ghi bảo mật SPF, DKIM và DMARC để tránh việc thư gửi đi bị rơi vào mục Spam của Gmail hay Outlook.
    • Lưu ý dịch vụ Webmail: Kể từ các phiên bản cPanel mới, ứng dụng đọc mail cổ điển Horde đã chính thức bị loại bỏ khỏi hệ thống. Người dùng Webmail hiện tại sẽ sử dụng giao diện mặc định duy nhất là Roundcube để gửi nhận thư.

    5. Nhóm số liệu thống kê (Metrics)

    Nơi lưu trữ các báo cáo chi tiết về tình trạng vận hành và lưu lượng người dùng truy cập website của bạn:

    • Visitors (Khách truy cập): Hiển thị lịch sử ghi nhận chi tiết các lượt truy cập trang web gần nhất kèm theo thông tin địa chỉ IP, thời gian và loại trình duyệt khách hàng sử dụng.
    • Errors (Lỗi): Ghi nhận danh sách các lỗi hệ thống phát sinh (ví dụ lỗi thiếu file hình ảnh, lỗi mã nguồn PHP) giúp lập trình viên dễ dàng định vị lỗi để sửa đổi mã nguồn.
    • Bandwidth (Băng thông): Biểu đồ trực quan hiển thị tổng dung lượng dữ liệu truyền tải của website qua từng tháng.
    • Awstats: Công cụ phân tích lưu lượng truy cập web chuyên sâu, vẽ biểu đồ phân tích số lượng người dùng độc bản (Unique Visitors), số trang xem và hành vi của bot công cụ tìm kiếm.

    mục hiển thị trên cpanel

    6. Nhóm cấu hình bảo mật (Security)

    Bao gồm các ứng dụng giúp gia cố và thiết lập các lớp bảo vệ an toàn cho website của bạn:

    • SSH Access (Truy cập SSH): Quản lý các cặp khóa bảo mật SSH Key phục vụ cho việc kết nối điều khiển máy chủ ảo từ xa.
    • IP Blocker (Chặn IP): Thiết lập danh sách cấm đối với các địa chỉ IP cụ thể hoặc cả dải IP mạng cố tình thực hiện các cuộc tấn công quét lỗ hổng website.
    • SSL/TLS: Quản lý, khởi tạo yêu cầu ký số (CSR) và cài đặt thủ công các chứng chỉ bảo mật SSL trả phí.
    • SSL/TLS Status: Trình kiểm tra trạng thái hoạt động và tự động đăng ký gia hạn chứng chỉ SSL miễn phí Let’s Encrypt (AutoSSL) cho toàn bộ danh sách tên miền của bạn.
    • Hotlink Protection: Tính năng ngăn chặn các trang web bên thứ ba tự ý lấy đường dẫn trực tiếp (hotlink) của các tệp tin hình ảnh hay video của bạn để chèn vào trang của họ gây lãng phí tài nguyên băng thông của máy chủ ảo.

    7. Nhóm quản lý Phần mềm (Software)

    Giúp cấu hình các phiên bản ngôn ngữ lập trình và khởi chạy các bộ cài đặt ứng dụng tự động:

    • WordPress Toolkit: Trình quản lý WordPress chuyên nghiệp tập trung, hỗ trợ cài đặt nhanh, tự động cập nhật phiên bản, sao lưu website và quét dọn bảo mật hệ thống chỉ với một cú click chuột.
    • Select PHP Version: Cho phép người dùng lựa chọn phiên bản PHP tương thích từ 5.6 đến các phiên bản mới nhất như 8.2 hoặc 8.3, đồng thời bật/tắt nhanh các thư viện mở rộng của PHP (PHP Extensions).
    • MultiPHP Manager: Công cụ quản lý và cấu hình nhanh các phiên bản PHP riêng biệt cho từng tên miền khác nhau chạy chung trên một tài khoản.
    • Softaculous Apps Installer: Thư viện hỗ trợ cài đặt nhanh tự động hàng trăm mã nguồn mở phổ biến như WordPress, Joomla, Drupal hay OpenCart chỉ trong vài giây.

    8. Nhóm cài đặt nâng cao (Advanced)

    Phân vùng chứa các công cụ can thiệp sâu vào cấu hình hoạt động của máy chủ:

    • Terminal: Cung cấp một giao diện dòng lệnh SSH trực tiếp ngay trên trình duyệt web, giúp bạn thao tác nhanh với hệ điều hành Linux của máy chủ ảo mà không cần mở phần mềm kết nối bên ngoài.
    • Cron Jobs: Thiết lập các tác vụ chạy tự động hoàn toàn theo lịch trình định sẵn (ví dụ: tự động chạy script dọn dẹp file tạm, tự động chạy lệnh backup dữ liệu hàng ngày).
    • Track DNS (Theo dõi DNS): Công cụ hỗ trợ truy vấn nhanh thông tin bản ghi DNS của bất kỳ tên miền nào trực tiếp từ máy chủ.

    9. Nhóm tùy chỉnh Sở thích (Preferences)

    Nơi quản lý thông tin tài khoản và phân quyền người dùng phụ quản lý chung gói dịch vụ:

    • Password & Security (Mật khẩu và bảo mật): Thực hiện đổi mật khẩu đăng nhập chính của tài khoản cPanel.
    • Contact Information (Thông tin liên hệ): Khai báo địa chỉ email của bạn để hệ thống tự động gửi các thư cảnh báo khẩn cấp khi website bị hết dung lượng lưu trữ, bị quá tải băng thông hoặc chứng chỉ SSL bị lỗi.
    • User Manager (Quản lý người dùng): Tạo thêm các tài khoản phụ cho nhân viên thiết kế web hoặc lập trình viên truy cập vào để quản trị chung dữ liệu mà không cần bàn giao mật khẩu đăng nhập tối cao của bạn.

    3. Hướng dẫn đăng nhập cPanel và cài đặt giao diện cPanel tiếng Việt

    Khi bạn đăng ký sử dụng các gói dịch vụ cpanel hosting từ phía nhà cung cấp, hệ thống sẽ gửi cho bạn thông tin đường dẫn truy cập kèm tài khoản đăng nhập bảo mật. Quy trình thực hiện truy cập và cấu hình ngôn ngữ diễn ra như sau:

    Quy trình đăng nhập cpanel an toàn

    Thông thường, bạn có thể thực hiện đăng nhập cpanel nhanh bằng cách thêm trực tiếp các thông số cổng kết nối (Port) vào sau địa chỉ tên miền hoặc địa chỉ IP máy chủ của bạn trên thanh địa chỉ trình duyệt:

    • Giao thức HTTP không mã hóa (Port mặc định): http://tenmien.com:2082 hoặc http://IP_VPS:2082
    • Giao thức HTTPS có mã hóa bảo mật (Khuyên dùng): https://tenmien.com:2083 hoặc https://IP_VPS:2083

    Nhập chính xác thông tin tên đăng nhập (Username) và mật khẩu (Password) đã được cấp để truy cập vào bảng quản trị chính của hệ thống.

    Quy trình đăng nhập cpanel an toàn

    Cách cài đặt giao diện cpanel tiếng Việt

    Để thao tác quản trị dễ dàng hơn, bạn có thể chuyển đổi giao diện mặc định tiếng Anh sang phiên bản cpanel tiếng việt theo các bước sau:

    1. Tại góc trên cùng bên phải giao diện cPanel, nhấp chuột vào biểu tượng tài khoản cá nhân của bạn.
    2. Chọn mục Change Language từ danh sách trình đơn thả xuống.
    3. Tại ô Select a Language, tìm và chọn ngôn ngữ Vietnamese (Tiếng Việt).
    4. Nhấn nút Change để hệ thống tự động tải lại trang và chuyển đổi toàn bộ giao diện quản trị sang tiếng Việt.

    4. Hướng dẫn sử dụng cPanel thành thạo các tác vụ cơ bản

    Dưới đây là cẩm nang hướng dẫn sử dụng cpanel chi tiết, tập trung giải quyết nhanh các tác vụ thực tế mà một quản trị viên thường xuyên phải xử lý khi vận hành website hàng ngày:

    Tác vụ 1: Quản lý tệp tin nguồn và kết nối FTP

    Để upload mã nguồn lên máy chủ ảo, bạn có hai phương án lựa chọn tùy thuộc vào dung lượng của tệp tin dữ liệu:

    • Sử dụng File Manager (Trình quản lý tệp): Thích hợp cho các tệp tin nén nhẹ. Hãy nhấp chọn biểu tượng Trình quản lý tệp (File Manager) -> truy cập thư mục gốc public_html -> nhấn nút Tải lên (Upload) để đẩy tệp tin mã nguồn lên hệ thống, sau đó nhấp chuột phải chọn Extract để giải nén trực tiếp.
    • Sử dụng kết nối FTP: Đối với các thư mục dữ liệu lớn, bạn cần nắm rõ giao thức truyền tải file ftp là gì để biết cách tạo tài khoản FTP Accounts trên cPanel và sử dụng các phần mềm khách như FileZilla để đồng bộ hóa dữ liệu thông suốt.

    Tác vụ 2: Khởi tạo và quản lý cơ sở dữ liệu MySQL

    Để cấu hình kết nối database cho các mã nguồn mở như WordPress, bạn cần thực hiện tuần tự theo quy trình 3 bước sau:

    1. Truy cập mục Cơ sở dữ liệu MySQL (MySQL Databases) -> nhập tên database muốn tạo tại mục New Database và nhấn nút khởi tạo.
    2. Cuộn xuống mục Add New User, nhập tên tài khoản người dùng dữ liệu mới và mật khẩu bảo mật tương ứng để tạo tài khoản người dùng MySQL.
    3. Tại mục Add User To Database, chọn đúng tài khoản người dùng và database vừa tạo ở hai bước trên, nhấn Add và tích chọn quyền All Privileges (Tất cả đặc quyền) để hoàn tất liên kết.

    Tác vụ 3: Cấu hình tên miền phụ và tên miền bổ sung

    Để chạy đồng thời nhiều trang web khác nhau trên cùng một tài khoản lưu trữ, bạn cần áp dụng các cách dùng cpanel để chia phân vùng tên miền:

    • Tên miền bổ sung (Addon Domains): Giúp tạo ra một thư mục gốc hoàn toàn độc lập với trang chính để chạy một tên miền mới hoàn toàn khác.
    • Tên miền phụ (Subdomains): Tạo ra các định dạng trang nhánh dạng blog.tenmien.com hoặc shop.tenmien.com dựa trên tên miền chính có sẵn.

    Thuê VPS giá rẻ

    CPU Intel Gold, SSD NVMe U.2, giá từ 50K/tháng

    Làm chủ hạ tầng máy chủ ảo độc lập tại Fast Byte

    Mặc dù cPanel cung cấp giao diện quản lý hosting rất dễ sử dụng, việc chia sẻ tài nguyên với hàng trăm người dùng khác trên cùng một máy chủ vật lý sẽ dễ khiến website của bạn bị đơ lag khi có lượng truy cập tăng đột biến. Nâng cấp lên dòng VPS giá rẻ tại Fast Byte với hệ thống phần cứng chuyên dụng giúp website của bạn độc lập tài nguyên và vận hành ổn định lâu dài.

    Khám phá bảng giá VPS

    5. Sự khác biệt cốt lõi giữa WHM và cPanel là gì?

    Khi tìm hiểu sâu về hệ thống quản trị máy chủ Linux, người dùng thường bắt gặp hai khái niệm đi đôi với nhau là WHM và cPanel. Hai công cụ này thực chất là hai cấp độ quản trị khác nhau được tích hợp trong cùng một bộ phần mềm quản lý máy chủ.

    Hiểu một cách đơn giản, sự khác biệt giữa hai công cụ này nằm ở đối tượng hướng tới và đặc quyền quản lý tài nguyên hệ thống:

    • WHM là gì (WebHost Manager): Đây là bảng điều khiển dành riêng cho cấp quản trị viên hệ thống (Root) hoặc các đại lý bán lại hosting (Reseller). WHM cung cấp quyền can thiệp sâu để cấu hình các thông số máy chủ web, cài đặt các gói phần mềm hệ thống, giới hạn dung lượng lưu trữ của từng tài khoản khách hàng và trực tiếp tạo mới các tài khoản cPanel con.
    • cPanel là gì: Đây là giao diện con dành riêng cho khách hàng là người dùng cuối (chủ website, lập trình viên). Người dùng đăng nhập vào cPanel chỉ có toàn quyền quản lý dữ liệu trong phạm vi gói hosting mà admin WHM đã phân bổ cho họ, hoàn toàn không có quyền can thiệp vào hoạt động của các tài khoản khác trên cùng một máy chủ vật lý.

    6. Có nên tự cài đặt cPanel trên VPS? Bài toán cPanel license giá

    Nhiều quản trị viên có kế hoạch mua máy chủ ảo riêng và tự tiến hành cài đặt cpanel trên vps nhằm sở hữu một hệ thống quản lý giao diện trực quan và chuyên nghiệp. Tuy nhiên, trước khi quyết định thực hiện phương án này, bạn cần phải tính toán thật kỹ lưỡng bài toán kinh tế liên quan đến chi phí bản quyền.

    Kể từ khi được mua lại bởi quỹ đầu tư Oakley Capital, chính sách tính cpanel license giá đã có sự thay đổi lớn từ hình thức thu phí phẳng theo từng máy chủ vật lý sang mô hình thu phí dựa trên số lượng tài khoản (cPanel Accounts) thực tế được khởi tạo. Sự thay đổi này đã trực tiếp đẩy chi phí duy trì bản quyền hàng tháng lên mức rất cao:

    Gói bản quyền cPanel Giới hạn số lượng tài khoản Chi phí bản quyền ước tính
    cPanel Solo Tối đa chỉ 1 tài khoản quản trị duy nhất Khoảng $15.99 / tháng
    cPanel Admin Tối đa lên tới 5 tài khoản Khoảng $27.99 / tháng
    cPanel Pro Tối đa lên tới 30 tài khoản Khoảng $39.99 / tháng

    Đối với người dùng cá nhân hoặc doanh nghiệp nhỏ đang tìm kiếm các gói VPS giá rẻ từ 50K/tháng, việc phải chi trả thêm hàng trăm nghìn đồng mỗi tháng chỉ riêng cho chi phí bản quyền cPanel là một phương án không khả thi về mặt tài chính. Bản quyền phần mềm lúc này đắt gấp nhiều lần chi phí thuê phần cứng VPS thực tế.

    Do đó, xu hướng chung hiện nay của đa số người dùng là dịch chuyển sang sử dụng các bảng điều khiển miễn phí hoặc có chi phí tối ưu hơn trên máy chủ ảo của mình.

    Tối Ưu Ngân Sách

    VPS Giá Rẻ Chỉ Từ 50K/Tháng Tự Do Cấu Hình

    Tự do lựa chọn các giải pháp quản lý miễn phí

    Thay vì phải gánh chịu gánh nặng chi phí bản quyền cPanel đắt đỏ hàng tháng, việc thuê một gói VPS giá rẻ tại Fast Byte sẽ mang lại cho bạn toàn quyền quản trị cao nhất để tự tay cài đặt các giải pháp quản lý miễn phí nhưng vẫn đáp ứng đầy đủ các nhu cầu vận hành website cơ bản.

    Xem bảng giá VPS rẻ nhất

    7. Các giải pháp thay thế cPanel chất lượng cho VPS giá rẻ

    Nếu bạn đang vận hành một máy chủ ảo cá nhân và muốn tối ưu hóa chi phí vận hành, việc lựa chọn các giải pháp thay thế cpanel chất lượng và miễn phí dưới đây sẽ giúp hệ thống của bạn hoạt động nhẹ nhàng và mượt mà hơn rất nhiều:

    • Giải pháp 1 – aaPanel: Đây là bảng điều khiển quản lý máy chủ cực kỳ gọn nhẹ và dễ cài đặt trên các hệ điều hành Linux. aaPanel cung cấp kho ứng dụng phong phú để bạn tùy ý cài đặt nhanh các module dịch vụ Nginx, Apache hoặc OpenLiteSpeed tùy theo đặc thù của từng dự án.
    • Giải pháp 2 – CyberPanel: Nếu mục tiêu chính của bạn là tối ưu hóa tốc độ tải trang cho blog tin tức hoặc shop bán hàng bằng mã nguồn WordPress, hãy tìm hiểu thêm xem bảng điều khiển cyberpanel là gì và vai trò của nó. Công cụ này tích hợp sâu công nghệ LiteSpeed Cache giúp tăng tốc độ phản hồi máy chủ tối đa.
    • Giải pháp 3 – DirectAdmin: Nếu bạn vẫn yêu thích một giải pháp thương mại có tính ổn định cao và giao diện chuyên nghiệp như cPanel nhưng có ngân sách eo hẹp hơn, việc tìm hiểu các tính năng của phần mềm directadmin là gì sẽ mang lại câu trả lời phù hợp nhờ chính sách giá bản quyền dễ thở hơn rất nhiều.

    Việc áp dụng các giải pháp thay thế gọn nhẹ này không chỉ giúp bạn tiết kiệm được tối đa chi phí bản quyền hàng tháng mà còn giúp giải phóng một lượng tài nguyên RAM nền đáng kể cho máy chủ ảo, nhất là khi tối ưu hóa một cấu hình vps cho wordpress có dung lượng phần cứng vừa phải.

    Panel Chi phí Web Server Phù hợp với
    DirectAdmin Trả phí (rẻ hơn cPanel) Apache, Nginx Người quen giao diện truyền thống
    CyberPanel Miễn phí OpenLiteSpeed WordPress cần tốc độ cao
    aaPanel Miễn phí Tùy chọn Developer thích vọc vạch module

    Nếu muốn một hệ thống ổn định, có giao diện gần giống cPanel, DirectAdmin là lựa chọn hàng đầu với mức giá bản quyền rẻ hơn đáng kể. Nếu ưu tiên tốc độ WordPress, hãy thử CyberPanel vì nó dùng web server OpenLiteSpeed có khả năng chống chịu traffic cao mà không tốn RAM.

    8. Checklist bảo mật cPanel hosting cần làm ngay

    Dù dùng shared hosting hay VPS cài cPanel, bảo mật luôn là ưu tiên. Hầu hết các cuộc tấn công website xuất phát từ mật khẩu yếu và quyền truy cập mở rộng quá mức cần thiết. Thực hiện các bước sau để giảm thiểu rủi ro bị local attack hoặc deface.

    • Bật Two-Factor Authentication (2FA): Trong mục Security, kích hoạt 2FA. Mỗi lần đăng nhập sẽ yêu cầu mã OTP từ ứng dụng Google Authenticator, ngăn chặn việc mất mật khẩu bị lộ.
    • Giới hạn IP truy cập: Nếu IP mạng văn phòng hoặc nhà bạn là IP tĩnh (IP tĩnh cố định), hãy cấu hình Allow IP access trong WHM hoặc dùng file .htaccess để chặn mọi IP khác truy cập vào cổng 2083.
    • Quản lý ModSecurity: Đảm bảo tường lửa ứng dụng web (WAF) ModSecurity được bật để chặn các cuộc tấn công SQL Injection và XSS nhắm vào website.
    • Thiết lập AutoSSL: Kích hoạt tính năng AutoSSL trong cPanel để tự động gia hạn chứng chỉ bảo mật Let’s Encrypt, tránh trình duyệt cảnh báo “Not Secure”.
    • Tắt tính năng không dùng: Nếu không dùng email server, hãy vô hiệu hóa dịch vụ Horde hoặc Roundcube để giảm bề mặt tấn công (attack surface).

    Thuê VPS giá rẻ

    Cấu hình cao trong tầm giá, quyền root

    Tự chủ hoàn toàn hạ tầng máy chủ

    Dùng shared hosting sẽ giới hạn quyền kiểm soát bảo mật. Với VPS riêng từ Fast Byte, bạn có quyền root để tự cấu hình tường lửa iptables, đổi port SSH, cài panel theo ý muốn. Cấu hình CPU Intel Gold, SSD NVMe U.2 đảm bảo vận hành hệ thống mượt mà.

    Xem cấu hình VPS

    9. Câu hỏi thường gặp (FAQ)

    Câu hỏi 1: Tôi có thể cài đặt cPanel miễn phí hoàn toàn đúng không?

    Không. cPanel là một phần mềm thương mại có thu phí bản quyền và hoàn toàn không cung cấp phiên bản miễn phí lâu dài. Nhà phát triển chỉ cung cấp một khoảng thời gian dùng thử (Trial License) khoảng 15 ngày để người dùng kiểm thử hệ thống trước khi bắt buộc phải mua bản quyền chính thức để tiếp tục sử dụng.

    Câu hỏi 2: Sự khác biệt lớn nhất giữa cPanel Hosting và VPS tự quản trị là gì?

    cPanel Hosting (hay Shared Hosting) là dịch vụ bạn chia sẻ chung máy chủ vật lý với nhiều người khác và được cấp sẵn giao diện quản trị cPanel. Trong khi đó, VPS tự quản trị cung cấp cho bạn một máy chủ ảo riêng biệt có toàn quyền root cao nhất để bạn tự ý cài đặt bất kỳ hệ điều hành và bảng điều khiển quản lý nào mà mình mong muốn.

    Câu hỏi 3: Làm thế nào để sao lưu (backup) nhanh toàn bộ dữ liệu trên cPanel?

    Bạn hãy truy cập vào mục Tập tin (Files) -> chọn biểu tượng Sao lưu (Backup) -> nhấp nút Download a Full Account Backup. Hệ thống sẽ tự động đóng gói toàn bộ mã nguồn website, cơ sở dữ liệu MySQL và các cấu hình hòm thư email của bạn thành một tệp tin nén duy nhất để bạn tải về máy tính an toàn.

    Câu hỏi 4: Tôi có thể tự cài tiếng Việt làm ngôn ngữ hiển thị chính trên cPanel không?

    Hoàn toàn được. cPanel đã hỗ trợ sẵn gói ngôn ngữ tiếng Việt hoàn chỉnh cho giao diện của người dùng cuối. Bạn chỉ cần thực hiện thay đổi tùy chọn trong mục cài đặt ngôn ngữ cá nhân (Change Language) trực tiếp trên trang quản lý của mình như hướng dẫn chi tiết ở phần 2.

    Câu hỏi 5: Tại sao tôi đột ngột không thể kết nối vào trang đăng nhập cPanel cổng 2083?

    Nguyên nhân phổ biến nhất là do tường lửa mạng nội bộ tại văn phòng hoặc máy tính của bạn đang chặn lưu lượng truy cập đi qua cổng dịch vụ lạ 2083. Bạn có thể thử khắc phục bằng cách truy cập thông qua mạng di động 4G/5G hoặc sử dụng địa chỉ đăng nhập thay thế dạng: https://cpanel.tenmien.com.

    Lời kết và định hướng lựa chọn giải pháp tối ưu

    Nắm vững khái niệm cpanel là gì cùng các thao tác hướng dẫn sử dụng cơ bản sẽ giúp bạn tự tin làm chủ và vận hành các website của mình một cách mượt mà và an toàn hơn. Tuy nhiên, trước các biến động lớn về mặt chi phí bản quyền của cPanel, việc chủ động làm quen với các giải pháp quản lý miễn phí chất lượng khác trên máy chủ ảo KVM riêng là bước chạy đà cần thiết giúp bạn tối ưu hóa dòng tiền và duy trì hoạt động kinh doanh bền vững.

    Đồng hành cùng Fast Byte tối ưu hóa tài nguyên máy chủ

    Chọn cấu hình vừa đủ nhu cầu, ưu tiên chi phí dễ tiếp cận và khả năng quản trị riêng.

    Xem bảng giá VPS

    Disclaimer kỹ thuật: Các thông tin chia sẻ, đường dẫn cổng kết nối dịch vụ và hướng dẫn cấu hình trong phạm vi bài viết này mang tính chất tham khảo kỹ thuật dựa trên các cấu trúc phiên bản cPanel hiện tại. Quy trình thao tác thực tế có thể thay đổi tùy thuộc vào chính sách áp dụng riêng của từng nhà cung cấp dịch vụ hosting, phiên bản cập nhật cụ thể của hệ thống và môi trường mạng của bạn. Người đọc nên chủ động thực hiện sao lưu (backup) dữ liệu an toàn trước khi tiến hành các thao tác thay đổi cấu hình kỹ thuật lớn trên máy chủ ảo đang hoạt động (production).

  • CyberPanel Là Gì? Có Tốt Không? Ưu Nhược Điểm & Cách Cài

    CyberPanel Là Gì? Có Tốt Không? Ưu Nhược Điểm & Cách Cài

    Cyberpanel là gì là câu hỏi phổ biến của những ai đang tìm kiếm một control panel nhẹ, miễn phí nhưng mang lại hiệu năng vượt trội cho WordPress. Nếu bạn đang chạy VPS và cảm thấy Apache/Nginx truyền thống quá nặng nề, CyberPanel kết hợp OpenLiteSpeed chính là giải pháp đáng cân nhắc. Bài viết này từ thuevpsgiare.vn/ sẽ phân tích chi tiết tính năng, ưu nhược điểm và hướng dẫn cài đặt thực chiến giúp bạn tránh các lỗi phổ biến.

    1. CyberPanel là gì và cơ chế hoạt động của OpenLiteSpeed

    CyberPanel là một bảng điều khiển quản lý máy chủ thế hệ mới, được thiết kế chuyên biệt để vận hành trên các bản phân phối Linux và tích hợp sâu với máy chủ web OpenLiteSpeed. Khác với các hệ thống quản trị truyền thống, công cụ này tập trung giải quyết bài toán tối ưu hóa tốc độ tải trang cho các hệ thống quản trị nội dung (CMS), đặc biệt là nền tảng WordPress.

    CyberPanel là gì

    Để đơn giản hóa việc quản lý máy chủ, bạn cần hiểu rõ các loại control panel vps là gì và vai trò của chúng. Trong phân khúc các công cụ quản lý miễn phí, CyberPanel nổi lên như một hiện tượng nhờ tích hợp sâu công nghệ LiteSpeed. Vậy công nghệ litespeed là gì và tại sao nó lại tối ưu hơn Apache hay Nginx?

    • OpenLiteSpeed (OLS): Là phiên bản mã nguồn mở của máy chủ web LiteSpeed Enterprise. OLS sử dụng kiến trúc hướng sự kiện (event-driven) tương tự Nginx nhưng lại có khả năng đọc hiểu trực tiếp tệp tin cấu hình .htaccess của Apache mà không cần thông qua các bộ chuyển đổi phức tạp.
    • Cơ chế LSCache (LiteSpeed Cache): Đây là vũ khí mạnh nhất của cyberpanel openlitespeed. Việc lưu trữ bộ nhớ đệm (caching) được thực hiện trực tiếp ở tầng máy chủ (Server-level) thay vì tầng ứng dụng (PHP-level). Nhờ đó, máy chủ có thể trả kết quả phản hồi ngay lập tức cho người dùng mà không cần thực thi các mã biên dịch PHP nặng nề, giúp giảm tải đáng kể cho bộ vi xử lý (CPU) và bộ nhớ RAM.
    • Hỗ trợ giao thức mạng hiện đại: OpenLiteSpeed hỗ trợ mặc định giao thức HTTP/3 (QUIC) mang lại tốc độ truyền tải dữ liệu nhanh và mượt mà hơn trên các thiết bị di động có kết nối mạng không ổn định.

    2. CyberPanel có tốt không? Đánh giá ưu nhược điểm thực tế

    Để trả lời cho câu hỏi cyberpanel có tốt không, chúng ta cần phân tích một cách sòng phẳng các khía cạnh ưu và nhược điểm của công cụ này qua quá trình triển khai thực tế trên các hệ thống máy chủ ảo. Không có một công cụ nào là hoàn hảo cho mọi nhu cầu, và CyberPanel cũng có những giới hạn kỹ thuật riêng.

    Các ưu điểm vượt trội

    • Tốc độ tối ưu cho WordPress: Sự kết hợp giữa máy chủ web OpenLiteSpeed và plugin LSCache giúp các website WordPress đạt tốc độ phản hồi cực nhanh, xử lý được lượng truy cập đồng thời lớn tốt hơn so với mô hình Apache truyền thống.
    • Bản dịch và giao diện thân thiện: Giao diện quản trị hiện đại, hỗ trợ nhiều ngôn ngữ và bố cục các tính năng quản lý website, database, DNS được sắp xếp trực quan.
    • CyberPanel miễn phí nhưng đầy đủ tính năng: Phiên bản không tốn phí vẫn cung cấp đầy đủ các công cụ cốt lõi bao gồm: cài đặt chứng chỉ SSL tự động từ Let’s Encrypt, quản lý cơ sở dữ liệu MariaDB, hệ thống email tên miền riêng, quản lý FTP và tích hợp sẵn trình quản lý tệp tin.
    • Tính năng bảo mật tích hợp: Hỗ trợ cài đặt nhanh tường lửa CSF (ConfigServer Security & Firewall) và ModSecurity để ngăn chặn các cuộc tấn công khai thác lỗ hổng web cơ bản.

    Các nhược điểm và giới hạn kỹ thuật cần lưu ý

    • Độ ổn định khi cập nhật hệ thống: Đây là điểm trừ lớn nhất của CyberPanel. Lịch sử các phiên bản cập nhật của phần mềm này đôi khi phát sinh các lỗi vặt liên quan đến quyền tệp tin (permission) hoặc lỗi kết nối cơ sở dữ liệu sau khi nâng cấp.
    • Hệ điều hành hỗ trợ hạn chế: Công cụ này hoạt động tốt nhất trên hệ điều hành Ubuntu hoặc CentOS sạch. Bạn sẽ gặp khó khăn nếu muốn tùy biến cài đặt trên các bản phân phối Linux ít phổ biến khác.
    • Khả năng tùy biến sâu bị hạn chế: Do hệ thống được đóng gói chặt chẽ xung quanh OpenLiteSpeed, việc thay đổi hoặc cấu hình sâu các thông số máy chủ web phức tạp hơn nhiều so với việc sử dụng Nginx thủ công.
    • Tiêu hao tài nguyên RAM nền cao: Giao diện quản trị viết bằng Python của CyberPanel tiêu tốn dung lượng RAM nền lớn hơn so với các bảng điều khiển tối giản khác như aaPanel.

    Thuê VPS giá rẻ

    CPU Intel Gold, SSD NVMe U.2, giá từ 50K/tháng

    Trải nghiệm hạ tầng phần cứng dòng Enterprise

    Do CyberPanel tiêu hao tài nguyên bộ nhớ đệm và RAM khá lớn cho dịch vụ OpenLiteSpeed, việc lựa chọn một máy chủ ảo có tốc độ xử lý nhanh là rất cần thiết. Các gói VPS giá rẻ tại Fast Byte trang bị dòng ổ cứng chuyên dụng SSD NVMe U.2 cao cấp cùng vi xử lý Intel Gold đời mới sẽ cung cấp nền tảng phần cứng ổn định giúp máy chủ phản hồi các tác vụ đọc ghi cơ sở dữ liệu mượt mà hơn.

    Xem các gói VPS tốt

    3. So sánh thực chiến: CyberPanel vs aaPanel

    Khi có nhu cầu tối ưu hóa máy chủ ảo riêng, người dùng thường phân vân so sánh giữa hai bảng điều khiển miễn phí phổ biến nhất hiện nay là cyberpanel vs aapanel. Cả hai đều có những ưu thế kỹ thuật rõ rệt và phục vụ cho các nhóm đối tượng người dùng khác nhau.

    CyberPanel vs aaPanel

    Khác với việc tìm hiểu cpanel là gì – một công cụ thu phí lâu đời hay phần mềm quản trị directadmin thường yêu cầu mua bản quyền đắt đỏ, hai đại diện miễn phí này mang lại sự linh hoạt đáng kinh ngạc cho người dùng cá nhân và doanh nghiệp nhỏ:

    Tiêu chí so sánh CyberPanel (OpenLiteSpeed) aaPanel (Nginx / Apache / OLS)
    Kiến trúc Web Server chính OpenLiteSpeed cố định, cấu hình sâu theo chuẩn LiteSpeed. Linh hoạt tùy chọn cài đặt Nginx, Apache hoặc OpenLiteSpeed tùy nhu cầu.
    Hiệu năng WordPress Tốc độ tải trang nhanh vượt trội nhờ cơ chế cache trực tiếp ở tầng máy chủ (LSCache). Tốt ở mức tiêu chuẩn, phụ thuộc vào kỹ năng tối ưu Nginx thủ công của người quản trị.
    Tiêu hao tài nguyên hệ thống Khá nặng, yêu cầu tối thiểu từ 1GB RAM để hoạt động ổn định. Cực kỳ gọn nhẹ, có thể vận hành tốt trên các gói VPS chỉ có 512MB RAM.
    Tính đa dụng (Multipurpose) Hạn chế, tập trung tối đa cho PHP và WordPress. Khó cấu hình các ứng dụng NodeJS, Python phức tạp. Rất đa năng, hỗ trợ quản lý tốt nhiều môi trường lập trình khác nhau qua kho App Store phong phú.

    Lời khuyên thực chiến: Nếu mục tiêu duy nhất của bạn là vận hành các website WordPress, blog tin tức hoặc shop bán hàng online bằng WooCommerce với yêu cầu tốc độ tải trang nhanh nhất có thể, CyberPanel là lựa chọn phù hợp. Ngược lại, nếu bạn cần một môi trường máy chủ đa năng để học tập Linux, chạy các tool cá nhân, cài đặt nhiều dịch vụ hỗn hợp và yêu cầu tính ổn định lâu dài cao, aaPanel sẽ là sự lựa chọn an toàn hơn.

    4. Bản miễn phí và trả phí của CyberPanel khác nhau thế nào?

    CyberPanel cung cấp hai phiên bản chính: CyberPanel Community (miễn phí) và CyberPanel Enterprise (trả phí). Bản miễn phí sử dụng OpenLiteSpeed, trong khi bản trả phí sử dụng LiteSpeed Web Server Enterprise (LSWS). Đối với hầu hết người dùng cá nhân và doanh nghiệp nhỏ, bản miễn phí đã dư sức đáp ứng nhu cầu.

    Sự khác biệt lớn nhất nằm ở giới hạn số lượng website và tính năng tự động backup. Bản miễn phí không giới hạn số lượng domain, nhưng bản trả phí hỗ trợ incremental backup và restore tốt hơn. Nếu bạn chỉ cần cài cài WordPress lên VPS cho vài dự án cá nhân, bản Community là lựa chọn hợp lý nhất.

    • Community (Free): Dùng OpenLiteSpeed, không giới hạn website, hỗ trợ SSL, Email, DNS, Docker. Phù hợp cho blog, shop nhỏ.
    • Enterprise (Paid): Yêu cầu giấy phép LiteSpeed, hỗ trợ LSCache nâng cao, load balancing. Phù hợp cho agency hoặc site traffic lớn.

    5. Điều kiện cấu hình VPS tối thiểu để cài đặt CyberPanel

    Để quá trình vận hành bảng điều khiển này không gặp phải tình trạng đơ lag hoặc sập dịch vụ cơ sở dữ liệu giữa chừng, việc chuẩn bị một cấu hình máy chủ ảo tương xứng là bước chuẩn bị vô cùng quan trọng.

    Việc lựa chọn một cấu hình vps cho wordpress tối ưu đòi hỏi bạn phải cân nhắc kỹ lưỡng các thông số tài nguyên phần cứng tối thiểu sau đây:

    • Bộ nhớ RAM: Tối thiểu 1GB RAM trống. Tuy nhiên, chúng tôi khuyên bạn nên lựa chọn các gói VPS có từ 2GB RAM trở lên để OpenLiteSpeed và MariaDB có đủ không gian bộ nhớ đệm hoạt động mượt mà khi lượng truy cập tăng cao.
    • Bộ vi xử lý (CPU): Tối thiểu 1 Core CPU. Nên chọn các dòng CPU thế hệ mới có xung nhịp đơn nhân cao để xử lý các mã lệnh PHP nhanh chóng.
    • Dung lượng ổ cứng: Tối thiểu 10GB dung lượng trống. Bắt buộc phải sử dụng ổ cứng thể rắn SSD (tốt nhất là SSD NVMe) để đáp ứng được tốc độ truy xuất cơ sở dữ liệu liên tục của website.
    • Hệ điều hành tương thích: CyberPanel hoạt động tốt và ổn định nhất trên nền tảng cyberpanel ubuntu (khuyên dùng phiên bản Ubuntu 20.04 hoặc 22.04 LTS sạch hoàn toàn, chưa cài đặt bất kỳ dịch vụ web nào khác). Ngoài ra phần mềm cũng hỗ trợ CentOS 7/8 hoặc AlmaLinux 8.

    6. Hướng dẫn cài CyberPanel trên VPS Ubuntu chi tiết

    Quá trình thực hiện cài cyberpanel thực tế diễn ra khá đơn giản nhờ vào tệp tin script cài đặt tự động được nhà phát triển cung cấp. Bạn chỉ cần thực hiện theo các bước kỹ thuật chuẩn xác dưới đây:

    cài CyberPanel trên VPS Ubuntu

    Bước 1: Kết nối SSH vào VPS bằng quyền root

    Sử dụng các phần mềm chuyên dụng như PuTTY hoặc Termius để đăng nhập vào VPS của bạn dưới quyền root cao nhất.

    Xem chi tiết hướng dẫn cách đăngnhập VPS bằng Termius tại đây.

    Bước 2: Cập nhật các gói thư viện của hệ điều hành

    Trước khi tiến hành cài đặt, bạn nên chạy lệnh cập nhật để đảm bảo hệ thống có đầy đủ các gói thư viện mới nhất:

    sudo apt update && sudo apt upgrade -y
    

    Bước 3: Chạy dòng lệnh cài đặt tự động

    Tiến hành tải về và thực thi script cài đặt chính thức của CyberPanel bằng câu lệnh duy nhất dưới đây:

    sh <(curl -s https://cyberpanel.net/install.sh || wget -qO - https://cyberpanel.net/install.sh)
    

    Bước 4: Trả lời các tùy chọn hiển thị trên màn hình

    Sau khi chạy lệnh, màn hình terminal sẽ hiển thị các tùy chọn cấu hình yêu cầu bạn phản hồi:

    1. Màn hình hiển thị câu hỏi lựa chọn hoạt động, bạn hãy nhập phím số 1 (Install CyberPanel) và nhấn Enter.
    2. Tiếp tục lựa chọn phiên bản máy chủ web, nhập phím số 1 (Install CyberPanel with OpenLiteSpeed) để cài đặt phiên bản miễn phí.
    3. Hệ thống hỏi bạn có muốn cài đặt đầy đủ các dịch vụ đi kèm như PowerDNS, Postfix Mail Server hay không. Nhập chữ Y (Yes) để đồng ý, hoặc chọn N nếu bạn muốn tối ưu dung lượng RAM bằng cách tắt bớt các tính năng không dùng đến.
    4. Tùy chọn cấu hình mật khẩu quản trị (Admin Password): Bạn có thể nhập chữ d để sử dụng mật khẩu mặc định là 1234567, hoặc nhập chữ r để hệ thống tự động sinh một chuỗi mật khẩu ngẫu nhiên bảo mật cao.

    Quá trình tải và thiết lập tự động sẽ diễn ra trong khoảng từ 10 đến 20 phút tùy thuộc vào hiệu năng xử lý phần cứng của VPS. Sau khi hoàn tất, màn hình sẽ in ra thông tin chi tiết địa chỉ truy cập trang quản trị dạng https://<IP_VPS>:8090 kèm tài khoản đăng nhập mặc định. Hệ thống yêu cầu bạn khởi động lại máy chủ ảo để áp dụng cấu hình, hãy nhập chữ Y và nhấn Enter để xác nhận.

    Kết Nối Ổn Định

    Băng Thông Không Giới Hạn, Cổng Mạng 100 Mbps

    Duy trì lưu lượng mạng liên tục cho dự án của bạn

    Khi vận hành các hệ thống website hoặc công cụ tự động trên CyberPanel, việc đảm bảo đường truyền kết nối mạng thông suốt là yếu tố rất quan trọng. Fast Byte cung cấp các gói máy chủ ảo riêng với lưu lượng truyền tải dữ liệu không giới hạn hàng tháng cùng băng thông rộng, giúp bạn yên tâm triển khai các tác vụ đồng bộ hóa mà không lo bị nghẽn mạng giữa chừng.

    Tham khảo VPS giá rẻ

    7. Hướng dẫn tạo website và cài WordPress trên CyberPanel

    Sau khi hoàn tất quá trình thiết lập hệ thống, việc thực hiện hướng dẫn cyberpanel để khởi dựng trang web đầu tiên và cài đặt mã nguồn WordPress diễn ra vô cùng nhanh gọn thông qua các bước trực quan dưới đây:

    Bước 1: Khởi tạo gói dịch vụ (Package)

    Trước khi tạo web, bạn cần định nghĩa một gói tài nguyên giới hạn. Hãy truy cập mục Packages -> chọn Create Package. Tiến hành điền tên gói, giới hạn dung lượng lưu trữ (Disk Space), băng thông (Bandwidth) và số lượng cơ sở dữ liệu được phép tạo, sau đó nhấn nút lưu lại.

    Bước 2: Tạo Website mới

    Truy cập mục Websites -> chọn Create Website. Điền đầy đủ các trường thông tin bao gồm: chọn Gói tài nguyên vừa tạo ở bước 1, chọn Chủ sở hữu (Owner là admin), nhập chính xác Tên miền (Domain), nhập địa chỉ Email liên hệ và lựa chọn phiên bản PHP tương thích (khuyên dùng PHP 8.1 hoặc 8.2 để tối ưu bảo mật).

    Tích chọn thêm ô SSL để hệ thống tự động đăng ký chứng chỉ bảo mật miễn phí từ Let’s Encrypt trước khi nhấn nút xác nhận tạo.

    Bước 3: Thực hiện cài đặt WordPress tự động

    Sau khi website được tạo thành công, CyberPanel cung cấp sẵn một công cụ giúp cho thao tác cài wordpress lên vps trở nên cực kỳ đơn giản:

    1. Truy cập mục Websites -> chọn List Websites -> tìm đến tên miền vừa tạo và nhấn vào nút Manage ở góc phải.
    2. Cuộn trang xuống phía dưới cùng tìm đến danh mục các ứng dụng cài nhanh (Application Installer) và nhấp chọn biểu tượng WP + LSCache.
    3. Điền các thông tin cơ bản cho trang web bao gồm: Tên website (Blog Title), Tài khoản quản trị (Admin Username), Mật khẩu đăng nhập và Email của người quản lý. Bạn hãy để trống ô Path để hệ thống tự động cài đặt mã nguồn trực tiếp vào thư mục gốc của website (thư mục public_html).
    4. Nhấn nút Install để hoàn tất. CyberPanel sẽ tự động tải về phiên bản WordPress mới nhất, tự tạo cơ sở dữ liệu ngẫu nhiên, hoàn tất các cấu hình kết nối tệp tin wp-config.php và tự động kích hoạt plugin LiteSpeed Cache cho website của bạn chỉ trong vòng 1 phút.

    8. Các lỗi cài CyberPanel thường gặp và cách khắc phục

    Quá trình thiết lập và vận hành thực tế hệ thống thỉnh thoảng sẽ phát sinh các lỗi cài cyberpanel ngoài ý muốn do sự sai lệch cấu hình mạng hoặc xung đột dịch vụ của hệ điều hành. Dưới đây là các sự cố điển hình và cách xử lý nhanh chóng:

    Lỗi không thể truy cập trang quản trị qua cổng 8090

    Triệu chứng: Trình duyệt báo lỗi kết nối không thành công (Connection Timeout) khi bạn truy cập vào đường dẫn https://<IP_VPS>:8090.

    Phương án xử lý: Lỗi này thường xảy ra do tường lửa mặc định của Ubuntu đang khóa không cho phép lưu lượng truy cập đi qua cổng dịch vụ 8090. Bạn hãy kết nối vào VPS qua SSH bằng quyền root và chạy câu lệnh sau để mở cổng kết nối:

    sudo ufw allow 8090/tcp && sudo ufw reload
    

    Lỗi không đăng ký được chứng chỉ SSL tự động (Let’s Encrypt)

    Triệu chứng: Sau khi tạo website và kích hoạt SSL, trang web vẫn hiển thị cảnh báo không an toàn khi truy cập bằng giao thức HTTPS.

    Phương án xử lý: Nguyên nhân phổ biến nhất là do bạn chưa thực hiện trỏ tên miền (A Record) từ nhà đăng ký tên miền về đúng địa chỉ IP của VPS trước khi tiến hành tạo website trên CyberPanel. Để khắc phục, bạn hãy kiểm tra lại cấu hình DNS, đợi tên miền được phân giải hoàn tất, sau đó truy cập mục SSL -> chọn Manage SSL trên CyberPanel để tiến hành đăng ký lại thủ công chứng chỉ bảo mật cho tên miền đó.

    Lỗi không kết nối được cơ sở dữ liệu (Database Connection Error)

    Triệu chứng: Website WordPress đột ngột hiển thị thông báo lỗi kết nối database sau khi bạn thực hiện nâng cấp phiên bản mới của CyberPanel.

    Phương án xử lý: Sự cố này xảy ra do tiến trình dịch vụ MariaDB (MySQL) bị tắt đột ngột do thiếu hụt tài nguyên RAM hoặc xung đột tệp tin socket. Bạn hãy đăng nhập vào SSH và thực hiện kiểm tra khởi động lại dịch vụ cơ sở dữ liệu bằng lệnh:

    sudo systemctl restart mariadb
    

    9. Câu hỏi thường gặp (FAQ)

    Câu hỏi 1: Tôi có thể sử dụng CyberPanel cho mục đích thương mại mà không tốn phí đúng không?

    Đúng. Phiên bản CyberPanel đi kèm với máy chủ web OpenLiteSpeed là hoàn toàn miễn phí, không giới hạn số lượng website khởi tạo và cho phép bạn tự do sử dụng cho mục đích cá nhân lẫn kinh doanh thương mại mà không gặp bất kỳ ràng buộc nào về mặt bản quyền.

    Câu hỏi 2: CyberPanel bản Free có giới hạn tính năng nào so với bản Enterprise trả phí không?

    Về mặt chức năng quản lý, bản Free và Enterprise là giống nhau. Sự khác biệt duy nhất nằm ở máy chủ web bên dưới: Bản Free sử dụng OpenLiteSpeed (giới hạn khả năng đọc file .htaccess tự động khi có thay đổi mới mà không reload), trong khi bản Enterprise sử dụng máy chủ LiteSpeed Web Server thương mại giúp tối ưu hóa việc phân tách tiến trình tốt hơn cho các nhà cung cấp hosting chuyên nghiệp.

    Câu hỏi 3: Tôi có thể cài đặt nhiều phiên bản PHP khác nhau cho các website trên cùng một VPS không?

    Có. CyberPanel hỗ trợ cài đặt sẵn và cho phép bạn quản lý đồng thời nhiều phiên bản PHP từ 7.x đến 8.x. Tại giao diện quản trị của từng website cụ thể, bạn có thể dễ dàng chuyển đổi phiên bản PHP tương thích chỉ với một cú click chuột rất tiện lợi.

    Câu hỏi 4: Làm thế nào để tôi có thể khôi phục lại mật khẩu quản trị CyberPanel nếu vô tình quên mất?

    Nếu không thể đăng nhập vào giao diện web, bạn hãy kết nối SSH vào VPS bằng tài khoản root và chạy câu lệnh đổi mật khẩu trực tiếp dưới đây: adminPass <mật_khẩu_mới>. Hệ thống sẽ ngay lập tức cập nhật thông tin đăng nhập mới mà không cần phải khởi động lại máy chủ.

    Câu hỏi 5: Tôi có thể chuyển đổi dễ dàng từ aaPanel sang sử dụng CyberPanel được không?

    Do hai bảng điều khiển này sử dụng cấu trúc tổ chức thư mục hệ thống và phương thức quản lý cơ sở dữ liệu hoàn toàn khác nhau, bạn không thể thực hiện chuyển đổi tự động bằng một nút bấm. Giải pháp duy nhất là thực hiện sao lưu thủ công mã nguồn và database từ hệ thống aaPanel cũ, sau đó upload và cấu hình lại từ đầu trên máy chủ ảo mới chạy CyberPanel.

    Lời kết và định hướng hành động phù hợp

    Hiểu rõ khái niệm cyberpanel là gì cùng những phân tích đa chiều về ưu nhược điểm thực tế sẽ giúp bạn đưa ra lựa chọn xây dựng hạ tầng phần mềm phù hợp nhất với mô hình vận hành của bản thân. Hãy luôn chú ý đến việc lựa chọn cấu hình tài nguyên phần cứng máy chủ ảo tương xứng và thiết lập các chính sách sao lưu dữ liệu định kỳ để đảm bảo website của bạn luôn hoạt động an toàn và đạt hiệu suất cao.

    Khởi tạo dự án WordPress tối ưu cùng Fast Byte

    Chọn cấu hình vừa đủ nhu cầu, ưu tiên chi phí dễ tiếp cận và khả năng quản trị riêng.

    Xem bảng giá VPS

    Disclaimer kỹ thuật: Các hướng dẫn cài đặt, câu lệnh terminal và cấu hình hệ thống trong bài viết này mang tính chất tham khảo kỹ thuật dựa trên phiên bản phát hành hiện tại của nhà phát triển CyberPanel. Quy trình thực thi thực tế có thể có sự thay đổi nhẹ tùy thuộc vào phiên bản cập nhật cụ thể của ứng dụng, phiên bản hệ điều hành Linux trên máy chủ ảo của bạn và môi trường phần cứng đi kèm. Người dùng nên thực hiện sao lưu toàn bộ các dữ liệu quan trọng và tiến hành kiểm thử kỹ lưỡng trên môi trường staging trước khi áp dụng trực tiếp lên các hệ thống đang hoạt động thực tế (production).

  • Cách Đăng Nhập VPS Bằng Termius Trên Windows, macOS, Android, iOS

    Cách Đăng Nhập VPS Bằng Termius Trên Windows, macOS, Android, iOS

    Khi mới làm quen với việc quản trị máy chủ ảo, việc lựa chọn một công cụ điều khiển từ xa trực quan, ổn định và bảo mật cao là yếu tố quan trọng hàng đầu. Bài viết này sẽ mang đến một hướng dẫn sử dụng termius chi tiết từ A-Z, giúp bạn dễ dàng làm chủ một trong những phần mềm quản lý kết nối SSH hiện đại nhất hiện nay. Thay vì phải làm việc với giao diện đơn điệu của PuTTY truyền thống, việc kết hợp công cụ này cùng các giải pháp máy chủ ảo chất lượng cao tại ThueVPSGiaRe.vn sẽ giúp tối ưu hóa hiệu suất quản lý hệ thống của bạn lên rất nhiều.

    1. Termius là gì? Tại sao nên chọn Termius thay vì PuTTY?

    Termius không đơn thuần là một trình khách SSH (SSH Client) thông thường, mà đây là một hệ sinh thái quản lý kết nối từ xa đa giao thức, hỗ trợ đồng thời SSH, SFTP, Telnet và Mosh. Công cụ này được thiết kế với giao diện hiện đại, tối giản và thông minh, hướng tới trải nghiệm liền mạch cho cả lập trình viên, kỹ sư hệ thống lẫn người mới học quản trị.

    Hiểu rõ bản chất của giao thức ssh là gì sẽ giúp bạn nhận thức được tầm quan trọng của một phần mềm điều khiển từ xa tốt. So với các công cụ lâu đời như PuTTY, Termius mang lại những cải tiến vượt trội sau:

    • Tính năng đồng bộ đa nền tảng: Bạn chỉ cần thiết lập cấu hình VPS một lần duy nhất trên máy tính cá nhân. Hệ thống đám mây được mã hóa đầu cuối của Termius sẽ tự động đồng bộ hóa thông tin sang điện thoại (iOS, Android) hoặc các thiết bị di động khác.
    • Quản lý tab và phân chia màn hình (Split Screen): Cho phép mở song song nhiều tab kết nối đến các máy chủ khác nhau, hoặc chia màn hình làm việc trong cùng một cửa sổ giúp dễ dàng theo dõi nhật ký hoạt động (log).
    • Giao diện trực quan, cá nhân hóa: Hỗ trợ thiết lập đa dạng các tông màu nền (Themes) dễ nhìn, phông chữ linh hoạt và khả năng điều chỉnh kích thước văn bản nhanh chóng giúp giảm mỏi mắt khi làm việc ban đêm.
    • Tích hợp sẵn SFTP: Không cần phải cài đặt thêm các công cụ truyền file độc lập như FileZilla hay WinSCP, bạn có thể thực hiện truyền tải dữ liệu trực tiếp bằng thao tác kéo thả ngay trong ứng dụng Termius.
    nên chọn Termius thay vì PuTTY để đăng nhập vps
    Tịa sao nên chọn Termius thay vì PuTTY để đăng nhập vps

    2. Hướng dẫn tải và cài đặt Termius trên các hệ điều hành

    Một trong những ưu điểm giúp Termius được đánh giá cao là khả năng tương thích mạnh mẽ trên mọi hệ điều hành máy tính và di động thông dụng hiện nay. Quá trình chuẩn bị cài đặt là bước nền tảng đầu tiên trong cẩm nang hướng dẫn cách sử dụng vps để quản trị hệ thống từ xa một cách linh hoạt.

    Hãy thực hiện tải phần mềm trực tiếp từ các nguồn chính thống tương ứng với thiết bị bạn đang sử dụng:

    • Hệ điều hành Windows: Truy cập trang chủ Termius tại đây, tải về tệp tin cài đặt định dạng .exe. Nhấp đúp chuột vào file vừa tải, hệ thống sẽ tự động cài đặt và tạo biểu tượng ứng dụng ngoài màn hình Desktop mà không yêu cầu cấu hình phức tạp.
    • Hệ điều hành macOS: Tải xuống tệp tin định dạng .dmg từ trang chủ hoặc cài đặt trực tiếp thông qua kho ứng dụng App Store của Apple để đảm bảo tính ổn định và tự động cập nhật phiên bản mới.
    • Hệ điều hành Linux: Bạn có thể cài đặt dễ dàng thông qua hệ thống quản lý gói Snap bằng câu lệnh:
      sudo snap install termius-app
    • Thiết bị di động (iOS/Android): Tìm kiếm từ khóa “Termius” trực tiếp trên App Store hoặc Google Play Store để tiến hành cài đặt ứng dụng gốc (Native App) lên điện thoại hoặc máy tính bảng của bạn.

    Khuyến nghị ban đầu: Sau khi mở ứng dụng lần đầu tiên, phần mềm sẽ yêu cầu bạn đăng ký một tài khoản miễn phí để khởi tạo. Bạn nên đăng ký tài khoản này để kích hoạt các tính năng cơ bản, hoặc có thể nhấp chọn mục “Continue without account” ở góc dưới nếu chỉ muốn lưu cấu hình cục bộ trực tiếp trên thiết bị hiện hành.

    Hướng dẫn tải và cài đặt Termius trên Windows
    Hướng dẫn tải và cài đặt Termius trên Windows
    đăng ký tài khoản Termius
    Đăng ký tài khoản Termius

    Thuê VPS giá rẻ

    CPU Intel Gold, SSD NVMe U.2, giá từ 50K/tháng

    Trải nghiệm hạ tầng KVM tốc độ cao tại Fast Byte

    Để thực hành thành thạo mọi câu lệnh quản trị hệ thống bằng Termius, bạn cần sở hữu một máy chủ ảo ổn định. Fast Byte cung cấp dịch vụ máy chủ ảo chất lượng cao với chi phí tối ưu, trang bị CPU Intel Gold chuyên dụng và ổ cứng SSD NVMe U.2 cao cấp giúp quá trình phản hồi terminal diễn ra vô cùng nhanh chóng.

    Xem các gói VPS giá rẻ

    3. Hướng dẫn sử dụng Termius kết nối SSH vào VPS chi tiết

    Nội dung cốt lõi dưới đây là hướng dẫn sử dụng termius để khởi tạo một kết nối mới và lưu trữ thông tin đăng nhập máy chủ ảo một cách bài bản, an toàn.

    Trước khi bắt đầu, hãy chuẩn bị đầy đủ các thông tin kỹ thuật được nhà cung cấp dịch vụ bàn giao (thông thường qua Email hoặc trên trang Dashboard quản trị dịch vụ), bao gồm: Địa chỉ IP của VPS, Cổng kết nối (mặc định là 22), Tên đăng nhập (Username) và Mật khẩu (Password) hoặc tệp tin mã khóa xác thực (SSH Private Key).

    Các bước cấu hình kết nối mới (Add New Host)

    Sau khi đã hoàn thành đăng ký termius, hãy khởi động ứng dụng Termius trên thiết bị. Tại giao diện menu bên trái, nhấp chọn mục Hosts.

    Nhấp chuột vào nút + NEW HOST (hoặc biểu tượng dấu cộng lớn ở góc màn hình) để mở bảng điền thông tin cấu hình máy chủ mới.

    Điền đầy đủ và chính xác các trường thông tin kỹ thuật sau:

    • Label: Đặt một tên gợi nhớ bất kỳ để bạn dễ phân biệt (Ví dụ: Web Server Fast Byte).
    • Address: Nhập chính xác địa chỉ IP công cộng (Public IP) của VPS của bạn.
    • Port: Cổng kết nối SSH mặc định là 22. Nếu bạn đã đổi cổng SSH để tăng tính bảo mật, hãy nhập đúng cổng mới vào đây.

    Tìm tiếp xuống mục SSH bên dưới và kích hoạt tính năng này lên (gạt nút sang trạng thái On). Điền tiếp thông tin tài khoản:

    • Username: Nhập tên tài khoản được cấp. Thông thường đối với các hệ điều hành Linux sạch, tài khoản có đặc quyền tối cao là root. Bạn nên tìm hiểu kỹ xem quyền root là gì để có những thao tác can thiệp hệ thống cẩn trọng, tránh các lỗi tự phát sinh.
    • Password: Nhập hoặc dán mật khẩu tương ứng của tài khoản.
    • Keys (Tùy chọn nâng cao): Nếu VPS của bạn sử dụng phương thức xác thực bằng SSH Key thay vì mật khẩu, hãy nhấp chọn mục Keys -> nhấn + Keys để thực hiện dán nội dung tệp tin Private Key hoặc import từ tệp tin lưu trên máy tính của bạn.

    Sau khi điền hoàn tất, nhấn nút Connect để lưu lại cấu hình Host này vào cơ sở dữ liệu của ứng dụng.

    Các bước cấu hình kết nối VPS mới
    Các bước cấu hình kết nối VPS mới

    Tiến hành kết nối và xác thực lần đầu

    Để khởi chạy phiên kết nối termius ssh, bạn chỉ cần nhấp đúp chuột vào biểu tượng Host vừa được lưu trong danh sách.

    Trong lần kết nối đầu tiên đến một máy chủ mới, màn hình Termius sẽ hiển thị một bảng thông báo cảnh báo bảo mật về vân tay của mã khóa máy chủ (SSH Fingerprint) có dạng: “Unknown Host Key”. Đây là cơ chế bảo mật tiêu chuẩn của giao thức SSH nhằm tránh các cuộc tấn công giả mạo chuyển hướng mạng (Man-in-the-Middle). Bạn chỉ cần nhấp chọn Add and Continue (hoặc Continue) để xác nhận tin cậy và lưu khóa này vào hệ thống.

    nhấp chọn Add and Continue
    Nhấp chọn Add and Continue

    Giao diện dòng lệnh (Terminal) màu tối quen thuộc của hệ điều hành Linux sẽ lập tức xuất hiện. Giờ đây bạn đã thực hiện login ssh bằng termius thành công và có thể bắt đầu gõ các lệnh để kiểm tra thông số hệ thống, cài đặt dịch vụ hoặc triển khai các dòng lệnh theo ý muốn của mình.

    4. Cách quản lý file bằng SFTP trực quan ngay trên Termius

    Bên cạnh thế mạnh về việc thực thi các câu lệnh từ xa, điểm khiến Termius vượt trội hơn các phần mềm SSH Client cổ điển chính là việc tích hợp sẵn một trình quản lý tệp tin trực quan sử dụng giao thức bảo mật SFTP (Secure File Transfer Protocol).

    Tính năng này giúp loại bỏ hoàn toàn sự cồng kềnh khi phải mở song song một ứng dụng truyền file độc lập khác bên ngoài. Thao tác quản lý tệp tin được thực hiện vô cùng đơn giản:

    • Kích hoạt giao diện SFTP: Tại menu điều hướng bên trái của ứng dụng Termius, bạn tìm và nhấp chọn mục SFTP.
    • Giao diện bảng đôi tiện lợi: Màn hình sẽ chia làm hai cột làm việc song song độc lập. Cột bên trái hiển thị toàn bộ cấu trúc thư mục và tệp tin trên máy tính cá nhân của bạn (Local Storage). Cột bên phải cho phép bạn lựa chọn máy chủ ảo từ danh sách Host đã lưu để kết nối.
    • Kéo thả truyền tải tệp tin dễ dàng: Bạn chỉ cần duyệt tìm đến thư mục chứa mã nguồn hoặc tệp tin trên máy tính ở cột bên trái, duyệt đến thư mục lưu trữ mong muốn trên VPS ở cột bên phải, sau đó thực hiện thao tác bôi đen và kéo thả tệp tin từ bên này sang bên kia để tiến hành upload hoặc download dữ liệu một cách trực quan.
    • Thực hiện các lệnh cơ bản: Trình quản lý này cũng cho phép bạn nhấp chuột phải vào bất kỳ tệp tin nào để thực hiện các thao tác nhanh như đổi tên (Rename), xóa (Delete), tạo mới thư mục hoặc phân quyền truy cập file (Chmod permissions) mà không cần phải sử dụng các câu lệnh Linux thủ công phức tạp.

    VPS Hiệu Năng Vượt Trội

    Đường Truyền Mạng 100 Mbps, Không Giới Hạn Băng Thông

    Truyền tải file dung lượng lớn cực nhanh

    Khi thực hiện truyền tải các tệp tin backup nặng hoặc upload mã nguồn lên máy chủ ảo bằng giao thức SFTP qua Termius, tốc độ đường truyền mạng là yếu tố quyết định thời gian chờ đợi. Fast Byte trang bị hệ thống hạ tầng mạng băng thông rộng 100 Mbps và không giới hạn dung lượng tải hàng tháng, giúp mọi hoạt động truyền file diễn ra liên tục, mượt mà.

    Xem các gói VPS chất lượng cao

    5. Các tính năng nâng cao hữu ích trong quản trị hệ thống

    Bên cạnh các thao tác cơ bản về kết nối và truyền nhận file, việc khai thác sâu các tính năng nâng cao khi học cách dùng termius sẽ giúp các quản trị viên chuyên nghiệp hóa quy trình làm việc và tiết kiệm được rất nhiều thời gian xử lý sự cố hàng ngày.

    Snippets – Tự động hóa các câu lệnh lặp đi lặp lại

    Trong công việc vận hành máy chủ hàng ngày, chắc chắn bạn sẽ phải thường xuyên gõ lại các chuỗi lệnh dài dằng dặc giống nhau (ví dụ lệnh cập nhật hệ thống apt update && apt upgrade -y hoặc lệnh kiểm tra tài nguyên hệ thống). Tính năng Snippets trên Termius cho phép bạn soạn thảo sẵn các đoạn kịch bản lệnh này và gán cho chúng một cái tên gợi nhớ. Khi cần sử dụng, bạn chỉ cần một cú click chuột chọn đoạn Snippet tương ứng, Termius sẽ tự động điền và thực thi câu lệnh trên cửa sổ Terminal của máy chủ một cách an toàn và chính xác.

    Host Grouping – Gom nhóm quản lý thông minh

    Nếu bạn đang vận hành hàng chục hoặc hàng trăm máy chủ ảo khác nhau cho nhiều dự án, việc để tất cả dồn vào một danh sách phẳng sẽ cực kỳ khó quản lý. Tính năng tạo nhóm (Group) trên Termius cho phép bạn phân loại các VPS theo từng dự án hoặc phân nhóm khách hàng cụ thể.

    Đặc biệt, đối với các nhóm làm việc chung chuyên nghiệp sử dụng cấu hình vps cho doanh nghiệp, tính năng này kết hợp với khả năng phân cấp quyền truy cập sẽ giúp các thành viên trong đội ngũ phối hợp quản lý hệ thống hiệu quả hơn.

    Port Forwarding (SSH Tunneling) – Đường truyền dữ liệu mã hóa an toàn

    Đây là một tính năng cực kỳ quan trọng cho các lập trình viên hoặc chuyên viên cơ sở dữ liệu. SSH Tunneling cho phép bạn chuyển tiếp lưu lượng mạng từ một cổng nội bộ (Local Port) trên máy tính cá nhân của mình đi xuyên qua kết nối SSH đã được mã hóa an toàn của VPS để kết nối đến các dịch vụ chạy ngầm bên trong máy chủ (ví dụ như cơ sở dữ liệu MySQL chạy trên cổng 3306 hay PostgreSQL trên cổng 5432) mà không cần phải mở công khai các cổng dịch vụ này ra môi trường Internet rộng lớn.

    6. Nguyên tắc bảo mật cốt lõi khi sử dụng Termius

    Bảo mật luôn là yếu tố sống còn khi quản trị bất kỳ hệ thống CNTT nào. Mặc dù Termius tích hợp sẵn các tiêu chuẩn mã hóa dữ liệu hàng đầu, sự lơ là trong thói quen sử dụng của người quản trị vẫn có thể tạo ra các kẽ hở cho đối tượng xấu khai thác.

    Khi thực hiện kết nối máy chủ qua phần mềm termius, hãy luôn ghi nhớ áp dụng nghiêm ngặt các nguyên tắc bảo mật sau:

    • Kích hoạt tính năng bảo mật 2 lớp (2FA): Nếu bạn sử dụng tài khoản đám mây của Termius để đồng bộ hóa thông tin các Host trên nhiều thiết bị, bắt buộc phải kích hoạt bảo mật hai yếu tố (Two-Factor Authentication) cho tài khoản này. Việc này đảm bảo rằng ngay cả khi bị lộ mật khẩu tài khoản Termius, kẻ xấu vẫn không thể truy cập để lấy cắp thông tin đăng nhập VPS của bạn.
    • Ưu tiên sử dụng SSH Key: Chuyển dần thói quen đăng nhập bằng mật khẩu ký tự thông thường sang phương thức xác thực bằng cặp mã khóa công khai/riêng tư (SSH Public/Private Key). Đây là phương thức bảo mật cực kỳ an toàn giúp loại bỏ hoàn toàn nguy cơ bị dò quét mật khẩu tự động (brute-force).
    • Sử dụng tính năng Master Password: Thiết lập một mật khẩu quản trị chung (Master Password) trực tiếp bên trong ứng dụng Termius trên thiết bị của bạn. Yêu cầu nhập mật khẩu này mỗi khi khởi động ứng dụng để tránh việc người lạ trực tiếp tiếp xúc với máy tính của bạn và tự ý kết nối vào hệ thống máy chủ ảo.
    • Đổi cổng SSH mặc định trên VPS: Đừng bao giờ giữ nguyên cổng kết nối SSH mặc định là 22 trên máy chủ của bạn. Hãy đổi sang một cổng ngẫu nhiên có độ bảo mật cao hơn để giảm thiểu tối đa các đợt rà quét tự động từ bên ngoài.

    Việc tuân thủ chặt chẽ các chỉ dẫn an toàn này là mảnh ghép thiết thực bổ sung vào cẩm nang xây dựng cách bảo mật vps của bạn. Bên cạnh đó, nếu dự án của bạn phát triển quy mô lớn hoặc bận rộn không có nhiều thời gian quản lý hạ tầng sâu, việc lựa chọn sử dụng các gói dịch vụ quản trị vps từ các nhà cung cấp uy tín sẽ giúp giảm tải áp lực kỹ thuật đáng kể cho đội ngũ vận hành của bạn.

    7. Câu hỏi thường gặp (FAQ)

    Câu hỏi 1: Termius có hoàn toàn miễn phí không?

    Termius hoạt động theo mô hình Freemium (Miễn phí kết hợp trả phí). Phiên bản miễn phí (Starter) cung cấp đầy đủ các tính năng kết nối SSH cơ bản không giới hạn số lượng Host, hỗ trợ Port Forwarding. Các tính năng nâng cao như đồng bộ đám mây đa thiết bị, sử dụng SFTP để truyền tải dữ liệu hoặc quản lý Snippets sẽ yêu cầu người dùng nâng cấp lên gói Pro hoặc Premium.

    Câu hỏi 2: Có cách nào để tôi nhập nhanh (Import) danh sách VPS từ các công cụ cũ như PuTTY hay SSH Config vào Termius không?

    Có. Termius hỗ trợ tính năng Import cực kỳ tiện lợi trong phần cài đặt của ứng dụng. Bạn có thể dễ dàng tải lên tệp tin SSH Config có sẵn hoặc import trực tiếp dữ liệu Sessions từ các công cụ phổ biến như PuTTY, MobaXterm, SecureCRT để chuyển dịch toàn bộ hệ thống quản lý của mình sang Termius chỉ trong vài giây.

    Câu hỏi 3: Việc đồng bộ hóa thông tin máy chủ lên đám mây của Termius có an toàn không?

    Độ an toàn thông tin được đảm bảo rất tốt nhờ công nghệ mã hóa đầu cuối (End-to-End Encryption). Mọi thông tin nhạy cảm như thông tin đăng nhập, địa chỉ IP hay SSH Keys đều được mã hóa trực tiếp trên thiết bị của bạn trước khi đồng bộ lên máy chủ đám mây của Termius, đồng nghĩa với việc ngay cả nhà phát triển Termius cũng không thể đọc được nội dung dữ liệu của bạn.

    Câu hỏi 4: Tại sao tôi không thể sử dụng tính năng SFTP trên phiên bản điện thoại di động?

    Tính năng truyền tải tệp tin SFTP trên ứng dụng di động (iOS/Android) của Termius là tính năng độc quyền nằm trong danh mục các đặc quyền đi kèm của gói trả phí Pro/Premium. Nếu đang sử dụng phiên bản miễn phí, bạn chỉ có thể thao tác sử dụng giao thức SFTP trực quan trên các phiên bản máy tính để bàn (Windows, macOS, Linux).

    Câu hỏi 5: Tại sao tôi kết nối vào VPS qua Termius nhưng bị báo lỗi Connection Timeout?

    Lỗi này thường xảy ra do 3 nguyên nhân phổ biến: Địa chỉ IP của VPS đang bị tắt hoặc bị cấu hình sai, cổng kết nối SSH (Port) bạn nhập chưa chính xác, hoặc tường lửa cục bộ trên máy tính hay hệ thống bảo mật của nhà cung cấp VPS đang chặn không cho phép kết nối SSH đi qua cổng đó. Hãy thực hiện kiểm tra lại trạng thái hoạt động của máy chủ ảo và cấu hình tường lửa tương ứng.

    Lời kết về giải pháp quản trị SSH hiện đại

    Áp dụng đúng lộ trình trong cẩm nang hướng dẫn sử dụng termius sẽ giúp bạn nhanh chóng tối giản hóa các công đoạn quản trị máy chủ ảo hàng ngày, gạt bỏ sự khô khan của các dòng lệnh truyền thống để chuyển sang quản lý hệ thống một cách trực quan, mượt mà và bảo mật hơn. Hãy luôn xây dựng cho mình những thói quen bảo mật an toàn tốt và lựa chọn những hạ tầng VPS chất lượng cao để đảm bảo mọi kế hoạch vận hành luôn diễn ra thông suốt.

    Khởi tạo VPS chất lượng cùng Fast Byte

    Chọn cấu hình vừa đủ nhu cầu, ưu tiên chi phí dễ tiếp cận và khả năng quản trị riêng.

    Xem bảng giá VPS

    Disclaimer kỹ thuật: Các hướng dẫn sử dụng, thao tác cấu hình mạng và các thiết lập bảo mật trong phạm vi bài viết này được biên soạn dựa trên thông tin kỹ thuật của phần mềm Termius tại thời điểm hiện hành. Các bước thao tác thực tế có thể có sự thay đổi nhẹ tùy thuộc vào phiên bản cập nhật cụ thể của ứng dụng, phiên bản hệ điều hành trên máy chủ ảo của bạn cũng như cơ sở hạ tầng mạng của đơn vị cung cấp dịch vụ. Người đọc nên chủ động thực hiện sao lưu toàn bộ thông tin quan trọng và tiến hành kiểm thử cẩn thận trước khi thực hiện các cấu hình thay đổi trực tiếp trên hệ thống đang hoạt động thực tế (production).

  • [2026] Cách Cài aaPanel Trên VPS Nhanh, Dễ Dàng Ai Cũng Làm Được Từ A-Z

    [2026] Cách Cài aaPanel Trên VPS Nhanh, Dễ Dàng Ai Cũng Làm Được Từ A-Z

    aaPanel là control panel mã nguồn mở giúp quản lý VPS Linux bằng giao diện web thay vì phải thao tác hoàn toàn qua dòng lệnh. Với aaPanel, bạn có thể quản lý website, database, file, FTP và triển khai các môi trường web như LEMP/LAMP thuận tiện hơn.

    Trong bài viết này, chúng ta sẽ đi từng bước từ chuẩn bị VPS, kết nối SSH, chạy script cài đặt aaPanel cho đến đăng nhập và thiết lập bảo mật aaPanel sau khi cài đặt thành công. Với một VPS mới và kết nối mạng ổn định, quá trình cài đặt thường chỉ mất khoảng vài phút.

    Lưu ý: Hướng dẫn sử dụng script cài đặt chính thức của aaPanel. Giao diện, cổng truy cập và tên script có thể thay đổi theo phiên bản aaPanel.

    1. aaPanel là gì? Tại sao nên cài đặt aaPanel trên VPS Linux?

    aaPanel được đánh giá là một trong những bảng điều khiển (Control Panel) mã nguồn mở miễn phí, gọn nhẹ và có tốc độ xử lý nhanh. Đây thực chất là phiên bản quốc tế hóa của phần mềm Baota Panel nổi tiếng. Được phát triển với triết lý tối giản hóa các thao tác kỹ thuật, aaPanel chuyển đổi toàn bộ các dòng lệnh phức tạp của Linux thành các nút bấm trực quan trên nền giao diện Web.

    aaPanel là gì
    aaPanel là gì

    Bằng cách sử dụng aapanel vps, bạn sẽ sở hữu đầy đủ các công cụ để quản lý website mà không cần tốn nhiều công sức học thuộc lòng các câu lệnh terminal:

    • Trình quản lý tệp tin (File Manager): Giao diện quản lý thư mục trực quan, tích hợp sẵn trình soạn thảo mã nguồn hỗ trợ các lập trình viên chỉnh sửa file trực tiếp trên trình duyệt.
    • Thư viện ứng dụng App Store: Cho phép cài đặt nhanh chỉ với một cú nhấp chuột (One-click) các dịch vụ web server phổ biến như Nginx, Apache, OpenLiteSpeed, MySQL, PHP, FTP.
    • Quản lý cơ sở dữ liệu: Tạo mới, phân quyền, cấu hình sao lưu và tích hợp trực tiếp phpMyAdmin để quản lý database MySQL một cách nhanh chóng.
    • Tự động hóa sao lưu (Backup): Lên lịch sao lưu định kỳ cho mã nguồn và cơ sở dữ liệu để tự động đồng bộ hóa lên các dịch vụ đám mây bên thứ ba như Google Drive, Amazon S3 hay các máy chủ FTP khác.

    Hệ điều hành Linux đóng vai trò là nền tảng cốt lõi cho sự vận hành ổn định của hệ thống này. Việc làm quen với giao diện trực quan của aaPanel sẽ giúp những ai mới bắt đầu hiểu sâu hơn về cách thức tổ chức cấu trúc thư mục mà không cần quá lo lắng về việc hệ điều hành linux là gì hay hoạt động ra sao trên môi trường máy chủ.

    2. Điều kiện chuẩn bị trước khi thực hiện cài đặt aaPanel

    Để quá trình thực hiện cài đặt aapanel trên vps linux diễn ra trơn tru mà không gặp phải các xung đột phần mềm hệ thống, bạn cần lưu ý chuẩn bị các điều kiện tiên quyết dưới đây:

    • Hệ điều hành sạch hoàn toàn (Fresh OS): Đây là lưu ý kỹ thuật quan trọng. VPS của bạn phải là một máy chủ ảo vừa mới cài đặt hệ điều hành và chưa có bất kỳ môi trường Web Server nào khác được cài đặt sẵn như Apache, Nginx, PHP hay MySQL. aaPanel hoạt động tốt trên các bản phân phối Linux như Ubuntu 20.04/22.04 LTS, Debian 10/11/12 hoặc Rocky Linux / AlmaLinux.
    • Quyền hạn quản trị cao nhất: Đảm bảo bạn nắm giữ tài khoản truy cập root của VPS. Nếu bạn đang sử dụng tài khoản người dùng thường, hãy tìm hiểu rõ quyền root là gì để biết cách chuyển đổi đặc quyền bằng lệnh sudo -i hoặc su - trước khi chạy các lệnh cài đặt.
    • Yêu cầu phần cứng cơ bản: aaPanel khá tối ưu về mặt tài nguyên. Máy chủ chỉ cần tối thiểu 512MB RAM (khuyên dùng từ 1GB RAM trở lên) và dung lượng ổ đĩa trống tối thiểu 10GB để có thể cài đặt thêm các ứng dụng dịch vụ và lưu trữ dữ liệu website. Bạn có thể thực hiện cách kiểm tra cấu hình vps để xác định rõ thông số máy chủ của mình trước khi thao tác.
    • Phần mềm kết nối SSH: Chuẩn bị các công cụ hỗ trợ đăng nhập SSH phổ biến như PuTTY, Termius hoặc Terminal mặc định trên máy tính cá nhân để thực thi lệnh.

    Thuê VPS giá rẻ

    CPU Intel Gold, SSD NVMe U.2, giá từ 50K/tháng

    Trải nghiệm hạ tầng tối ưu cho aaPanel tại Fast Byte

    Để aaPanel vận hành mượt mà, việc sở hữu một hạ tầng VPS ảo hóa KVM có toàn quyền quản trị là yếu tố cốt lõi. Các gói VPS giá rẻ tại Fast Byte với ổ cứng SSD NVMe U.2 cùng CPU Intel Gold đời mới sẽ cung cấp môi trường phù hợp để bạn thử nghiệm cài đặt và tối ưu hóa hệ thống Web Server chỉ với ngân sách dễ tiếp cận từ 50.000đ/tháng.

    Tham khảo bảng giá VPS

    3. Hướng dẫn chi tiết cách cài đặt aaPanel trên VPS Linux chỉ trong 5 phút

    Khi máy chủ của bạn đã sẵn sàng với một hệ điều hành sạch, quy trình thực hiện cách cài đặt aapanel trên vps thực tế sẽ chỉ tốn khoảng 5 phút làm việc thông qua 3 bước kỹ thuật như sau:

    Bước 1: Kết nối SSH vào VPS Linux

    Khởi động phần mềm kết nối SSH (ví dụ PuTTY hoặc Termius) trên máy tính của bạn. Xem hướng dẫn chi tiết cách tải và đăng ký tài khoản Termius đăng nhập VPS tại đây.

    Điền thông tin địa chỉ IP của VPS và cổng kết nối (Port mặc định là 22). Nhấn Connect và tiến hành nhập thông tin tài khoản đăng nhập với tên người dùng là root cùng mật khẩu tương ứng.

    Bước 2: Cập nhật các gói thư viện hệ thống

    Để tránh các lỗi phát sinh do thiếu hụt thư viện của hệ điều hành trong quá trình cài đặt, bạn nên chạy lệnh cập nhật hệ thống dưới đây:

    Dành cho Ubuntu / Debian:

    sudo apt update && sudo apt upgrade -y

    Dành cho CentOS / Rocky / AlmaLinux:

    sudo yum update -y

    Bước 3: Thực thi câu lệnh cài đặt aaPanel tương ứng

    Tùy thuộc vào hệ điều hành mà bạn đã cài đặt trên VPS của mình, hãy sao chép và dán chính xác một trong các câu lệnh dưới đây vào cửa sổ SSH terminal và nhấn Enter:

    Lệnh cài đặt dành cho Ubuntu / Debian:

    URL=https://www.aapanel.com/script/install_panel_en.sh && if [ -f /usr/bin/curl ];then curl -ksSO $URL ;else wget --no-check-certificate -O install_panel_en.sh $URL;fi;bash install_panel_en.sh ipssl
    Thực thi câu lệnh cài đặt aaPanel tương ứng
    Thực thi câu lệnh cài đặt aaPanel tương ứng

    Lệnh cài đặt dành cho CentOS / Rocky Linux / AlmaLinux:

    yum install -y wget && wget -O install.sh http://www.aapanel.com/script/install_6.0_en.sh && bash install.sh aapanel

    Sau khi chạy lệnh, hệ thống sẽ tự động tải về các tệp tin script cài đặt cần thiết. Tại dấu nhắc lệnh hiển thị trên màn hình terminal:

    Do you want to install aaPanel to the /www directory now?(y/n):

    Bạn hãy gõ chữ y (viết tắt của yes) và nhấn Enter để cho phép chương trình tự động thực hiện toàn bộ quy trình thiết lập.

    cho phép chương trình tự động thực hiện toàn bộ quy trình thiết lập
    cho phép chương Trình tự động thực hiện toàn bộ quy trình thiết lập

    Script sẽ mất khoảng từ 2 đến 5 phút tùy thuộc vào tốc độ xử lý của máy chủ để hoàn thành việc thiết lập thư mục và khởi chạy dịch vụ aaPanel.

    Khi cài đặt thành công, terminal sẽ hiển thị thông tin truy cập panel. Tùy phiên bản, aaPanel có thể sử dụng cổng và URL khác nhau, vì vậy không nên cố định một cổng cụ thể theo các bài hướng dẫn cũ. Hãy sử dụng chính xác URL được terminal cung cấp sau khi cài đặt.

    lưu lại thông tin truy cập panel
    Lưu lại thông tin truy cập panel
    Quan trọng: Hãy lưu lại URL truy cập, username và password ngay sau khi cài đặt. Nếu VPS có firewall hoặc security group, cần cho phép cổng mà aaPanel hiển thị để truy cập giao diện web.

    4. Các bước cấu hình Web Server (LNMP/LAMP) lần đầu trên aaPanel

    Sau khi tiến trình hướng dẫn cài aapanel trên màn hình terminal kết thúc, hệ thống sẽ hiển thị các thông tin đăng nhập quan trọng như ví dụ dưới đây:

    ====================================================================
    aaPanel Internet Address: http://192.168.1.100:8888/a4b2c1df
    aaPanel Internal Address: http://192.168.1.100:8888/a4b2c1df
    username: user_aapanel
    password: pass_aapanel
    ====================================================================
    

    Lưu ý an toàn: Bạn nên sao lưu lại toàn bộ thông tin địa chỉ đăng nhập (bao gồm cả chuỗi mã bảo mật phía sau cổng 8888), tài khoản và mật khẩu này vào một nơi an toàn. Nếu bạn truy cập vào địa chỉ IP thô không kèm theo mã bảo mật (ví dụ chỉ gõ http://192.168.1.100:8888), hệ thống sẽ từ chối kết nối để bảo mật an toàn.

    Thao tác cấu hình ban đầu trên giao diện Web Panel

    1. Mở trình duyệt Web trên máy tính, dán toàn bộ đường dẫn aaPanel Internet Address vào thanh địa chỉ để truy cập giao diện đăng nhập.
    2. Nhập thông tin username và password được cấp ở trên để truy cập trang dashboard quản lý.
    3. Lựa chọn bộ công cụ Web Server (Pop-up khuyến nghị): Ngay khi đăng nhập lần đầu tiên, hệ thống sẽ hiển thị một pop-up cung cấp hai gói dịch vụ phổ biến là LNMP (Nginx, MySQL, PHP, phpMyAdmin…) và LAMP (Apache, MySQL, PHP, phpMyAdmin…).
      • Khuyên dùng LNMP: Đối với đa số các website chạy mã nguồn WordPress, blog cá nhân hay landing page, gói LNMP sử dụng Nginx làm web server là sự lựa chọn phù hợp nhờ khả năng chịu tải tốt, xử lý dữ liệu tĩnh nhanh và tốn ít dung lượng RAM.
      • Phương thức cài đặt: Chọn hình thức cài đặt One-click (Fast) để hệ thống tự động tải và cài các phiên bản phần mềm đã được build sẵn chỉ trong vài phút. Không nên chọn Compiled trừ khi bạn cần tùy chỉnh sâu, vì phương thức biên dịch từ nguồn này có thể tốn khá nhiều thời gian.
    Cài đặt môi trường website LNMP hay LAMP
    Cài đặt môi trường website LNMP hay LAMP

    Sau khi xác nhận chọn gói phần mềm, một cửa sổ danh sách tác vụ (Task List) sẽ chạy ngầm ở góc màn hình hiển thị tiến độ cài đặt. Việc này sẽ diễn ra hoàn toàn tự động. Trong thời gian chờ đợi, bạn có thể tìm hiểu thêm về tài liệu hướng dẫn cách sử dụng vps cơ bản để trang bị thêm các kiến thức quản trị máy chủ cần thiết.

    Tối Ưu Hiệu Năng

    Băng Thông Không Giới Hạn, Cổng Mạng 100 Mbps

    Tăng tốc tải trang với phần cứng chuyên dụng

    Quá trình tự động cài đặt và biên dịch mã nguồn của các gói LNMP/LAMP trên aaPanel tiêu hao khá nhiều năng lượng CPU. Sử dụng các dịch vụ VPS giá rẻ tại Fast Byte với ổ cứng chuẩn NVMe U.2 giúp rút ngắn tối đa thời gian cài đặt các gói ứng dụng, kết hợp băng thông không giới hạn hàng tháng giúp website tải trang mượt mà ngay cả khi lượng truy cập tăng cao.

    Xem các gói VPS chất lượng cao

    5. Hướng dẫn cấu hình bảo mật aaPanel sau khi cài đặt thành công

    Nhiều quản trị viên sau khi thực hiện thành công quy trình cách cài aapanel thường bỏ qua các bước thiết lập an toàn, giữ nguyên các thông số mặc định của hệ thống. Đây là một lỗ hổng bảo mật khiến máy chủ ảo của bạn dễ dàng lọt vào tầm ngắm của các chương trình dò quét tự động trên Internet.

    Để bảo vệ hệ thống dữ liệu, bạn nên áp dụng ngay các giải pháp thiết lập bảo mật cơ bản sau:

    Thay đổi cổng truy cập mặc định (8888): Hãy truy cập mục Settings trên menu của aaPanel và thay đổi cổng kết nối 8888 sang một cổng ngẫu nhiên có 5 chữ số (Ví dụ: 38472). Việc này giúp hạn chế các đợt tấn công quét cổng dịch vụ tự động.

    Thay đổi cổng truy cập mặc định
    Thay đổi cổng truy cập mặc định

    Thay đổi tài khoản admin mặc định: Tiến hành thay đổi cả tên đăng nhập và mật khẩu quản trị sang một chuỗi ký tự phức tạp bao gồm chữ hoa, chữ thường, số và các ký tự đặc biệt để phòng ngừa các cuộc tấn công brute-force.

    Thay đổi tài khoản admin mặc định
    Thay đổi tài khoản admin mặc định

    Cấu hình chuỗi bảo mật tùy biến (Security Entrance): Thay đổi chuỗi đường dẫn ngẫu nhiên mặc định (ví dụ /a4b2c1df) thành một từ khóa riêng mà chỉ bạn mới biết.

    Cấu hình chuỗi bảo mật tùy biến
    Cấu hình chuỗi bảo mật tùy biến

    Cài đặt công cụ chặn tấn công Fail2ban: Tìm kiếm và cài đặt plugin Fail2ban từ kho App Store của aaPanel. Ứng dụng này sẽ tự động khóa địa chỉ IP của bất kỳ ai cố tình dò quét mật khẩu SSH hay tài khoản quản trị website của bạn quá số lần quy định.

    cài đặt Fail2ban
    Cài đặt Fail2ban

    Bằng cách kết hợp đồng bộ các bước thiết lập trên, bạn đã chủ động xây dựng một lớp bảo vệ cho máy chủ ảo của mình. Bạn cũng có thể tìm hiểu thêm các biện pháp nâng cao tại tài liệu hướng dẫn về cách bảo mật vps để có các phương án vận hành phù hợp.

    6. Các sự cố thường gặp và cách khắc phục khi cài đặt aaPanel trên VPS

    Trong quá trình vận hành thực tế, việc cài đặt và sử dụng aaPanel có thể phát sinh một vài sự cố kỹ thuật ngoài ý muốn. Dưới đây là các lỗi phổ biến và cách xử lý nhanh chóng:

    Sự cố 1: Không thể truy cập vào đường dẫn đăng nhập aaPanel (Lỗi Timeout)

    Nguyên nhân: Lỗi này thường xuất hiện khi tường lửa (Firewall) mặc định của hệ điều hành Linux hoặc tường lửa bảo mật của nhà cung cấp VPS đang chặn không cho các gói tin đi qua cổng kết nối 8888 (hoặc cổng mới mà bạn đã đổi).

    Cách khắc phục: Kết nối vào VPS bằng SSH và chạy lệnh mở cổng kết nối tương ứng:

    Dành cho Ubuntu / Debian:

    sudo ufw allow 8888/tcp && sudo ufw reload

    Dành cho CentOS / Rocky / AlmaLinux:

    sudo firewall-cmd --zone=public --add-port=8888/tcp --permanent && sudo firewall-cmd --reload

    Sự cố 2: Quên thông tin tài khoản hoặc chuỗi bảo mật đăng nhập

    Nguyên nhân: Do người dùng vô tình làm mất thông tin hiển thị ở màn hình SSH sau khi cài đặt hoặc quên ghi lại mật khẩu sau khi đổi.

    Cách khắc phục: Đăng nhập vào VPS bằng SSH, gõ lệnh bt và nhấn Enter để kích hoạt công cụ quản lý CLI của aaPanel.

    • Gõ phím số 14 và nhấn Enter để hệ thống hiển thị lại thông tin đăng nhập mặc định (bao gồm cả chuỗi URL và mã bảo mật).
    • Gõ phím số 5 để thực hiện đổi mật khẩu đăng nhập mới một cách nhanh chóng.
    • Gõ phím số 6 để tiến hành đổi tên đăng nhập của tài khoản admin.

    Sự cố 3: Cài đặt dịch vụ (Nginx, MySQL) bị lỗi hoặc dừng đột ngột

    Nguyên nhân: Thường xảy ra khi VPS có cấu hình dung lượng RAM thấp (dưới 1GB) khiến hệ thống kích hoạt cơ chế tự động giải phóng bộ nhớ và tắt các tiến trình tốn tài nguyên.

    Cách khắc phục: Bạn nên cân nhắc thiết lập thêm bộ nhớ Swap (RAM ảo) cho máy chủ, hoặc nâng cấp lên các gói VPS có dung lượng RAM lớn hơn. Đồng thời áp dụng thêm các phương án cấu hình kỹ thuật tại cẩm nang cách tối ưu vps để giải phóng các tiến trình không cần thiết.

    7. Câu hỏi thường gặp (FAQ)

    Câu hỏi 1: aaPanel có hoàn toàn miễn phí không?

    Có, bản phân phối cơ bản của aaPanel là hoàn toàn miễn phí cho người dùng cá nhân và doanh nghiệp với đầy đủ các tính năng quản trị cốt lõi. Họ chỉ tính phí đối với một số plugin chuyên dụng nâng cao trong kho ứng dụng (App Store) như các bộ lọc firewall hoặc công cụ đồng bộ dữ liệu tự động nâng cao.

    Câu hỏi 2: Tôi có thể cài đặt aaPanel lên VPS đang chạy hệ điều hành Windows Server không?

    Không. aaPanel được thiết kế và phát triển chuyên dụng cho các hệ điều hành nhân Linux. Nếu muốn sử dụng bảng điều khiển có giao diện tương tự trên Windows Server, bạn phải tìm kiếm và cài đặt phiên bản Baota Panel dành riêng cho Windows.

    Câu hỏi 3: Có thể chạy đồng thời nhiều phiên bản PHP khác nhau trên aaPanel không?

    Hoàn toàn được. Trong kho ứng dụng App Store của aaPanel, bạn có thể chủ động cài đặt đồng thời nhiều phiên bản PHP từ 5.6 đến 8.3. Sau đó, trong cấu hình của từng website cụ thể, bạn chỉ cần chọn phiên bản PHP tương thích chỉ với một cú click chuột.

    Câu hỏi 4: aaPanel có hỗ trợ cài đặt WordPress tự động không?

    Có. aaPanel tích hợp sẵn công cụ “One-Click Deployment” trong kho ứng dụng. Bạn chỉ cần cài đặt plugin này, chọn mã nguồn WordPress, điền thông tin tên miền và hệ thống sẽ tự động tạo thư mục, tải mã nguồn, tạo database và hoàn tất cài đặt cho bạn chỉ trong thời gian ngắn.

    Câu hỏi 5: Tôi có thể di chuyển toàn bộ website từ cPanel sang aaPanel không?

    Có thể thực hiện được. Mặc dù cấu trúc sao lưu của hai bảng điều khiển này khác nhau nên không thể import trực tiếp file backup, bạn vẫn có thể dễ dàng di chuyển thủ công bằng cách xuất tệp tin database và mã nguồn từ cPanel, tải lên và cấu hình lại kết nối cơ sở dữ liệu trên giao diện của aaPanel.

    Lời kết về giải pháp quản trị Web Server

    Áp dụng đúng quy trình trong hướng dẫn cách cài đặt aapanel trên vps Linux sẽ giúp bạn nhanh chóng làm chủ không gian máy chủ ảo của mình, tối giản hóa các công đoạn quản trị kỹ thuật hàng ngày. Hãy luôn nhớ tuân thủ các quy tắc bảo mật hệ thống và sao lưu dữ liệu thường xuyên để đảm bảo website của bạn luôn trong trạng thái vận hành an toàn và ổn định.

    Khởi tạo dự án Web tối ưu cùng Fast Byte

    Chọn cấu hình vừa đủ nhu cầu, ưu tiên chi phí dễ tiếp cận và khả năng quản trị riêng.

    Xem bảng giá VPS

    Disclaimer kỹ thuật: Các hướng dẫn cài đặt, câu lệnh terminal và cấu hình bảo mật được trình bày trong bài viết này dựa trên tài liệu từ nhà phát triển aaPanel. Quy trình thực thi thực tế có thể thay đổi tùy thuộc vào phiên bản hệ điều hành Linux cụ thể, hạ tầng ảo hóa máy chủ cũng như trạng thái ban đầu của hệ thống. Người dùng nên thực hiện sao lưu toàn bộ các dữ liệu quan trọng và tiến hành chạy thử nghiệm trên môi trường thử nghiệm (staging) trước khi áp dụng trực tiếp lên các hệ thống đang hoạt động thực tế (production).