Danh mục: Hướng dẫn chung

  • Hướng Dẫn Đăng Nhập VPS Qua NoVNC Viewer Trong Virtualizor Enduser

    Hướng Dẫn Đăng Nhập VPS Qua NoVNC Viewer Trong Virtualizor Enduser

    Đăng nhập VPS bằng Launch NoVNC Viewer trong giao diện Virtualizor Enduser Panel Fast Byte là giải pháp cứu hộ cứu cánh hàng đầu khi máy chủ ảo của bạn đột ngột mất kết nối mạng hoặc lỗi cấu hình hệ thống khiến các phương thức quản trị từ xa thông thường bị vô hiệu hóa hoàn toàn. Thay vì phụ thuộc vào mạng IP công cộng của hệ điều hành, công nghệ console ngoại vi này cho phép bạn tương tác trực tiếp với máy chủ tại tầng ảo hóa phần cứng. Bài viết dưới đây của ThueVPSGiaRe.vn sẽ cung cấp cẩm nang thực chiến từ A đến Z, giúp bạn nhanh chóng làm chủ noVNC, khắc phục sự cố và giành lại quyền kiểm soát máy chủ trong mọi tình huống khẩn cấp.

    1. noVNC Viewer trên Virtualizor là gì?

    Trước khi đi sâu vào các bước thao tác, cần hiểu rõ bản chất kỹ thuật của công cụ này. noVNC là một ứng dụng client HTML5 VNC được tích hợp sẵn trong bảng điều khiển Virtualizor Enduser Panel, cho phép người dùng truy cập console máy chủ ảo trực tiếp qua trình duyệt web mà không cần cài đặt bất kỳ phần mềm bên thứ ba nào như TightVNC, RealVNC hay PuTTY.

    Cơ chế vận hành của WebSockets và HTML5 Canvas

    Khác với giao thức SSH kết nối máy chủ Linux hay kết nối VPS Windows bằng Remote Desktop Connection đi qua network stack (cổng mạng 22 hoặc 3389), noVNC hoạt động dựa trên cơ chế Out-of-band Management.

    Trình duyệt web của bạn sẽ thiết lập kết nối WebSockets đến dịch vụ websockify chạy trên node máy chủ vật lý (thường sử dụng các port ngoại vi như 4081-4085). Dịch vụ này đóng vai trò proxy, chuyển tiếp dữ liệu từ WebSockets sang giao thức RFB (Remote Frame Buffer) gốc của VNC đang lắng nghe trên các port nội bộ (thường là 5900+ trên hypervisor KVM).

    Hình ảnh bạn nhìn thấy trên noVNC thực chất là luồng dữ liệu pixel được vẽ liên tục lên phần tử HTML5 Canvas. Bàn phím và chuột của bạn được bắt sự kiện bằng JavaScript và gửi ngược lại máy chủ qua đường hầm WebSockets này.

    Do luồng dữ liệu hoàn toàn độc lập với card mạng ảo (vNIC) bên trong hệ điều hành khách, bất kể VPS của bạn có cấu hình sai IP, tắt card mạng hay chặn toàn bộ port bằng Firewall, bạn vẫn có thể truy cập màn hình console.

    Tiêu chí so sánh noVNC Viewer (Virtualizor) SSH / RDP truyền thống
    Phụ thuộc Network Stack Không. Hoàn toàn độc lập với cấu hình mạng bên trong VPS. Có. Yêu cầu dịch vụ mạng bên trong VPS hoạt động bình thường.
    Yêu cầu phần mềm Chỉ cần trình duyệt web hỗ trợ HTML5 (Chrome, Edge, Firefox). Cần cài đặt SSH Client (PuTTY, Terminal) hoặc RDP Client.
    Khả năng copy/paste Hạn chế, cần dùng bảng Clipboard trung gian của noVNC. Trực tiếp và mượt mà giữa máy tính cá nhân và VPS.
    Mục đích sử dụng chính Cứu hộ khẩn cấp, sửa lỗi mạng, cài đặt OS ban đầu. Quản trị, vận hành hệ thống, truyền tải file hàng ngày.
    Độ trễ và hiển thị Đồ họa nén, có thể giật lag tùy băng thông trình duyệt. SSH thuần văn bản mượt; RDP đồ họa tốt, tối ưu giao thức.

    2. Khi nào bắt buộc phải dùng noVNC để truy cập VPS?

    Trong quá trình vận hành hạ tầng thực tế, noVNC là phao cứu sinh độc nhất khi các giao thức mạng tầng ứng dụng bị sập hoàn toàn.

    Việc nắm rõ cách sửa lỗi không vào được VPS qua console ngoại vi sẽ giúp bạn tiết kiệm hàng giờ đồng hồ chờ đợi bộ phận hỗ trợ phản hồi. Dưới đây là những sự cố nghiêm trọng bắt buộc bạn phải mở noVNC HTML5 client Virtualizor Fast Byte để can thiệp:

    • VPS bị cấu hình sai Firewall hoặc tắt card mạng: Bạn vô tình cấu hình UFW (Ubuntu/Debian) hoặc Iptables chặn toàn bộ port, hoặc tắt interface mạng (eth0) bằng lệnh ifdown. Lúc này, mọi kết nối SSH hay RDP đều bị từ chối (Connection Timed Out). Việc truy cập console VPS không cần SSH RDP qua noVNC là cách duy nhất để bạn gõ lệnh mở lại port 22 hoặc khởi động lại dịch vụ mạng.
    • VPS bị treo ở màn hình khởi động (Bootloader / Windows Update): Hệ điều hành Windows thường xuyên tải bản cập nhật và tự động reboot. Nếu quá trình cài đặt update bị lỗi, VPS có thể kẹt tại màn hình GRUB của Linux hoặc màn hình Recovery / Blue Screen của Windows. noVNC cho phép bạn nhìn thấy trực tiếp màn hình này để can thiệp, chẳng hạn như nhấn phím Enter để tiếp tục boot hoặc chọn Safe Mode, giúp xử lý VPS bị treo tận gốc.
    • Quên mật khẩu root/admin cần vào Single User Mode: Khi bạn mất hoàn toàn mật khẩu quản trị, bạn cần thông qua giao diện console để gửi lệnh ngắt quá trình boot, tiến vào chế độ Single User Mode của Linux (thông qua chỉnh sửa tham số grub) hoặc sử dụng đĩa cứu hộ để reset password. Sau đó, áp dụng cách đổi mật khẩu VPS an toàn trực tiếp tại thiết bị đầu cuối ảo này.

    Thuê VPS Giá Rẻ Fast Byte

    Toàn quyền quản trị Virtualizor – NVMe U.2 siêu tốc

    Trải nghiệm hạ tầng máy chủ ảo mạnh mẽ, quản lý tiện lợi

    Sở hữu ngay VPS cấu hình cao sử dụng vi xử lý Intel Gold, ổ cứng SSD NVMe chuẩn doanh nghiệp cùng băng thông không giới hạn chỉ từ 50K/tháng. Bảng điều khiển Virtualizor chuẩn hóa giúp bạn chủ động kiểm soát và cứu hộ máy chủ 24/7 chỉ với vài cú nhấp chuột.

    Khám phá bảng giá VPS Fast Byte

    3. Cách đăng nhập VPS bằng Launch NoVNC Viewer trong Virtualizor Enduser

    Để truy cập remote console VPS KVM, người dùng cần nắm vững quy trình đăng nhập hệ thống quản trị của Fast Byte. Dưới đây là quy trình 4 bước chuẩn xác để mở kết nối noVNC.

    Bước 1: Đăng nhập vào Virtualizor Enduser Panel Fast Byte

    Mở trình duyệt web (khuyến nghị sử dụng Google Chrome hoặc Microsoft Edge mới nhất để đảm bảo tương thích tối đa với HTML5 Canvas). Truy cập vào trang quản trị dịch vụ của Fast Byte tại đây.

    Tại trang đăng nhập, bạn nhập địa chỉ email đã đăng ký và mật khẩu. Sau khi xác thực thành công, giao diện chính của bảng điều khiển sẽ hiển thị danh sách các máy chủ ảo đang hoạt động thuộc quyền sở hữu của bạn.

    Đăng nhập trang quản lý dịch vụ
    Đăng nhập trang quản lý dịch vụ

    Bước 2: Truy cập khu vực quản lý máy chủ ảo (Manage VPS)

    Tại danh sách VPS, bạn định vị máy chủ ảo đang gặp sự cố cần cứu hộ. Bấm vào tên VPS đó hoặc nhấn vào biểu tượng bánh răng cài đặt. Hệ thống sẽ điều hướng bạn đến trang chi tiết quản lý máy chủ (Manage VPS).

    Chọn gói VPS cần đăng nhập
    Chọn gói VPS cần đăng nhập

    Tại đây, bạn sẽ thấy đầy đủ thông số kỹ thuật như CPU Intel Gold, dung lượng SSD NVMe U.2, trạng thái băng thông Network port 100 Mbps và địa chỉ IP công cộng. Tại phía bên trái màn hình, chọn Virtualizor -> Enduser Panel.
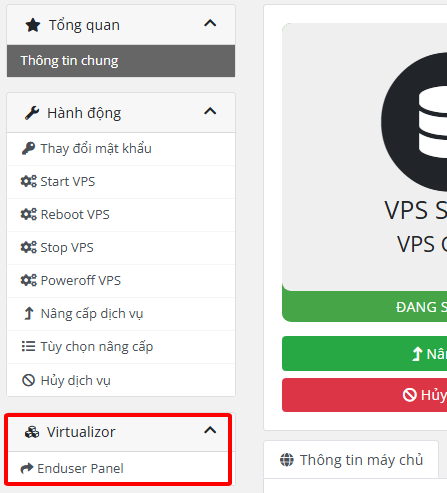
    Chọn Virtualizor - Enduser Panel
    Chọn Virtualizor – Enduser Panel
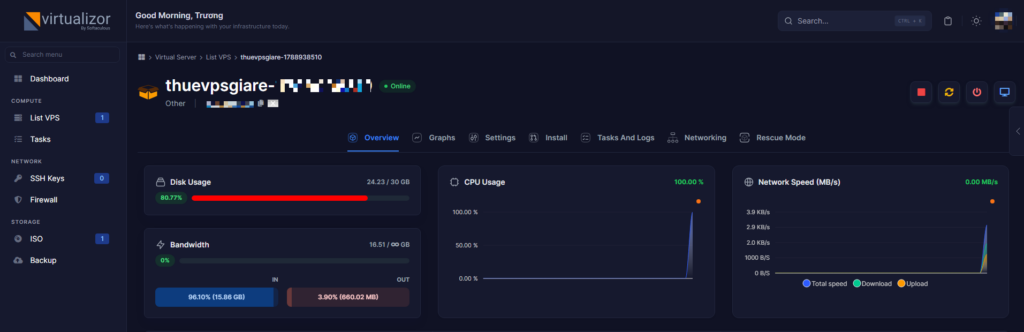
    Giao diện Virtualizor Enduser
    Giao diện Virtualizor Enduser

    Bước 3: Khởi chạy tính năng Launch noVNC Viewer

    Trên giao diện Virtualizor Enduser Panel, tìm nút bấm có dòng chữ “Launch noVNC Viewer” (thường có biểu tượng màn hình máy tính màu xanh ở góc phải màn hình). Khi bạn nhấp chuột vào nút này, hệ thống Virtualizor sẽ lập tức tạo một phiên WebSockets tạm thời thông qua dịch vụ websockify trên node vật lý và tự động mở một thẻ trình duyệt mới (hoặc cửa sổ Pop-up).

    Tìm và chọn biểu tượng Launch noVNC Viewer
    Tìm và chọn biểu tượng Launch noVNC Viewer

    Tại cửa sổ cài đặt VNC, bạn sẽ thấy trạng thái VNC đang được Bật (Enabled). Hãy nhấn vào nút màu xanh có dòng chữ Launch noVNC Viewer (ở một số phiên bản hiển thị là Launch HTML5 VNC Client). Trình duyệt sẽ lập tức mở ra một cửa sổ popup mới chứa màn hình ảo hóa thời gian thực của máy chủ.

    Lưu ý kỹ thuật: Nếu trình duyệt báo “Pop-up blocked”, bạn cần cho phép hiển thị pop-up từ tên miền bảng điều khiển của Fast Byte. Vui lòng không đóng cửa sổ bảng điều khiển Virtualizor Enduser Panel gốc trong quá trình sử dụng noVNC, vì việc này có thể làm mất phiên kết nối WebSockets dẫn đến lỗi “Failed to connect to server”.

    Nhấn Launch VNC
    Nhấn Launch VNC

    Bước 4: Nhập tài khoản và mật khẩu quản trị hệ thống

    Ngay khi cửa sổ noVNC HTML5 client Virtualizor Fast Byte tải xong, bạn sẽ thấy màn hình console hiển thị trực diện trạng thái hiện tại của hệ điều hành (màn hình đen, màn hình đăng nhập hoặc dòng lệnh console).

    Tại đây, bạn tiến hành nhập username (root đối với Linux hoặc Administrator đối với Windows) và mật khẩu được cấp phát ban đầu. Quá trình gõ phím và con trỏ chuột sẽ được truyền thẳng đến hệ điều hành ảo. Bạn đã có thể bắt đầu quá trình kiểm tra, cấu hình lại hệ thống hoặc cứu hộ VPS bằng noVNC.
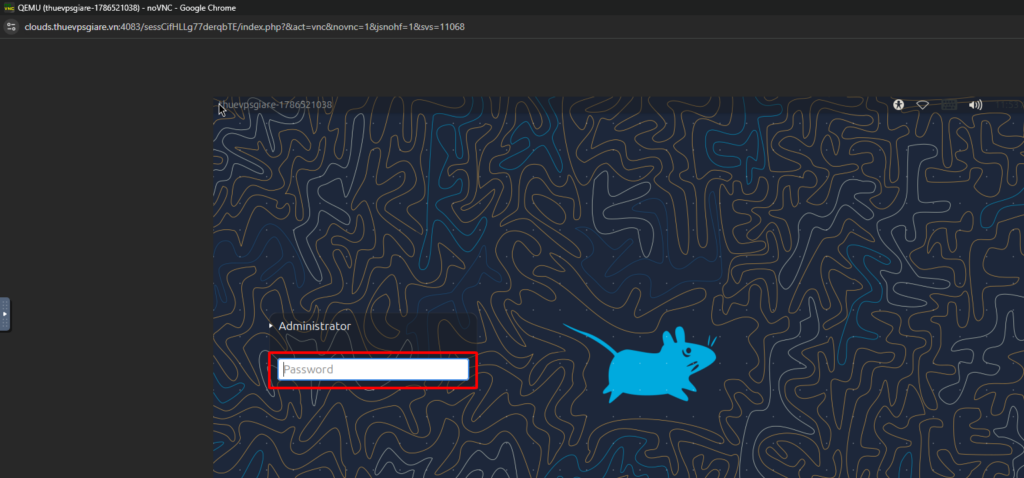
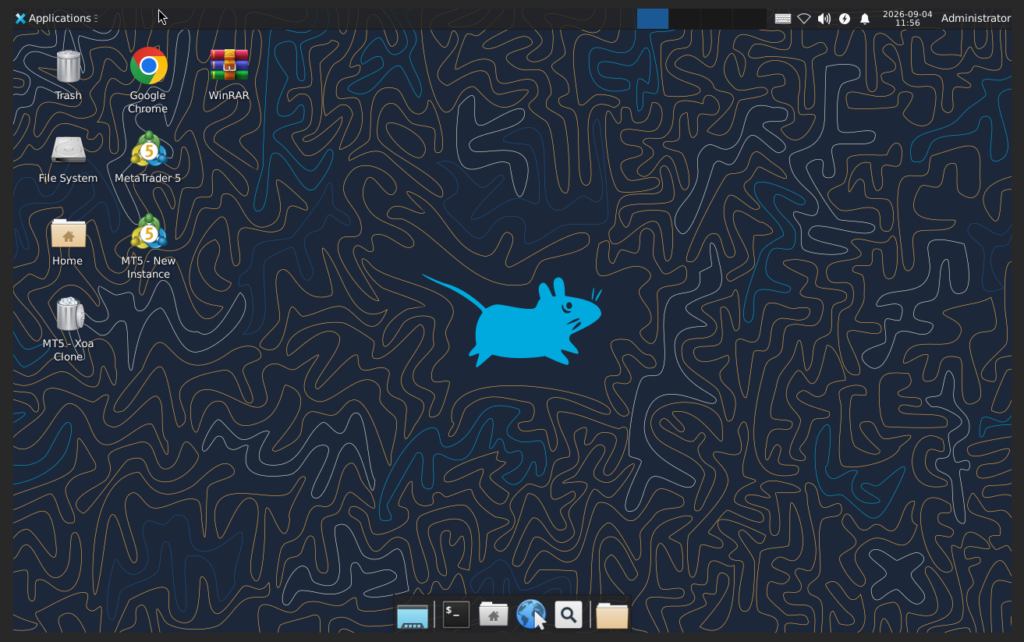
    Nhập mật khẩu VPS
    Nhập mật khẩu VPS
    Giao diện khi đăng nhập VPS thành công
    Giao diện khi đăng nhập VPS thành công

    4. Các thao tác quan trọng cần biết khi điều khiển VPS trên giao diện noVNC

    Giao diện noVNC HTML5 được trang bị thanh công cụ trượt (Side Toolbar) ẩn ở cạnh trái của cửa sổ làm việc. Thanh công cụ này cung cấp những tính năng sống còn giúp giải quyết các rào cản thao tác giữa máy tính cá nhân và môi trường ảo hóa.

    Cách gửi tổ hợp phím Ctrl + Alt + Del cho Windows VPS

    Khi điều khiển Windows VPS thông qua noVNC, bạn không thể dùng bàn phím vật lý để bấm Ctrl + Alt + Delete vì hệ điều hành của máy tính thật sẽ chặn lại và mở màn hình bảo mật của máy cá nhân. Để gửi lệnh này vào máy chủ ảo, bạn thực hiện như sau:

    1. Rê chuột sang mép trái của cửa sổ noVNC để thanh công cụ điều khiển màu xám trượt ra.
    2. Tìm biểu tượng có chữ Send Ctrl+Alt+Del (biểu tượng chiếc bàn phím nhỏ hoặc 3 phím bấm xếp liền nhau).
    3. Bấm trực tiếp vào biểu tượng đó. Tín hiệu phần cứng ảo sẽ ngay lập tức được gửi vào Windows Server để đánh thức màn hình khóa, cho phép bạn nhập mật khẩu Administrator bình thường.

    Cách sao chép và dán (Copy/Paste) dữ liệu thông qua noVNC Clipboard

    Do cơ chế cách ly bảo mật của trình duyệt web đối với canvas đồ họa, bạn không thể sử dụng phím tắt Ctrl + V để dán trực tiếp một chuỗi văn bản dài từ máy tính của mình vào màn hình noVNC. Để nhập mật khẩu ngẫu nhiên phức tạp hoặc đoạn mã script dài, hãy sử dụng tính năng Clipboard có sẵn:

    Để dán một đoạn văn bản (như mật khẩu dài phức tạp hoặc dòng lệnh cấu hình), bạn làm theo quy trình sau:

    1. Mở thanh công cụ noVNC (bấm vào nút mũi tên trái nếu thanh công cụ đang thu gọn).
    2. Bấm vào biểu tượng “Clipboard” (hình tập giấy).
    3. Một hộp thoại văn bản sẽ xuất hiện. Bạn dán đoạn text cần truyền từ máy tính cá nhân vào hộp thoại này.
    4. Bấm vào màn hình console của VPS, đưa con trỏ chuột đến vị trí cần nhập liệu (ví dụ ô Password), bấm chuột trái.
    5. Nhấn chuột phải và chọn “Paste”, hoặc trên Linux Console bạn có thể nhấn tổ hợp Shift + Insert để dán nội dung từ bộ nhớ Clipboard của noVNC vào hệ điều hành ảo.

    Điều chỉnh độ phân giải, tỷ lệ co giãn và chế độ toàn màn hình

    Nếu màn hình console bị nhỏ hoặc xuất hiện thanh cuộn ngang dọc gây khó chịu, bạn bấm vào biểu tượng Settings (hình bánh răng) trên thanh công cụ noVNC. Tại mục Scaling Mode, bạn có thể chuyển đổi giữa None (kích thước pixel gốc), Local Scaling (tự động co giãn theo kích thước cửa sổ trình duyệt) hoặc Remote Resizing (yêu cầu máy ảo thay đổi độ phân giải tương ứng).

    Ngoài ra, bấm biểu tượng Fullscreen ở góc trên cùng thanh công cụ sẽ giúp bạn đưa giao diện console về toàn màn hình, mang lại trải nghiệm tương tác liền mạch hệt như phiên kết nối VPS Windows bằng Remote Desktop Connection mà không sợ gõ nhầm phím ra ngoài.

    Hạ Tầng Điện Toán Ổn Định

    Cổng Mạng 100 Mbps – Băng Thông Không Giới Hạn

    Tối ưu hóa năng suất làm việc và giảm thiểu thời gian chết

    Dù phục vụ nhu cầu lưu trữ website, nuôi tài khoản tự động hay kiểm thử phần mềm, Fast Byte cam kết mang lại môi trường máy chủ chuẩn KVM độc lập với phần cứng cao cấp. Khả năng truy cập console mượt mà giúp bạn luôn làm chủ tình hình kỹ thuật mà không cần chờ đợi đội ngũ hỗ trợ can thiệp thủ công.

    Nhận tư vấn cấu hình VPS ngay

    5. Cách khắc phục các lỗi thường gặp khi không mở được noVNC Console

    Trong quá trình sử dụng noVNC trên Virtualizor, người dùng có thể gặp một số lỗi kỹ thuật khiến cửa sổ console không thể kết nối. Dưới đây là cách khoanh vùng và xử lý triệt để từng trường hợp:

    1. Lỗi trình duyệt chặn cửa sổ Pop-up (Pop-up Blocked)

    Triệu chứng: Bạn bấm vào nút “Launch noVNC Viewer” nhưng hoàn toàn không có cửa sổ console nào hiện lên, trên thanh địa chỉ của trình duyệt xuất hiện biểu tượng cảnh báo nhỏ màu đỏ.

    Cách khắc phục: Các trình duyệt hiện đại như Google Chrome, Microsoft Edge, Cốc Cốc luôn mặc định chặn các cửa sổ tự bật lên để chống quảng cáo rác. Bạn nhấp chuột vào biểu tượng cửa sổ bị chặn ở góc trên cùng bên phải thanh địa chỉ (URL bar), chọn dòng “Always allow pop-ups and redirects from [địa chỉ trang panel]”, bấm Done rồi nhấp lại nút Launch noVNC Viewer một lần nữa.

    2. Lỗi “Failed to connect to server” hoặc “Connection timed out”

    Triệu chứng: Cửa sổ noVNC mở lên nhưng hiển thị màn hình đen kèm dòng thông báo đỏ “Failed to connect to server”.

    Nguyên nhân kỹ thuật: Tiến trình websockify trên node chủ chưa kịp khởi tạo session VNC tương ứng với ID máy chủ ảo của bạn, hoặc tính năng VNC trên máy chủ đang ở trạng thái ngắt tạm thời sau một lần crash.
    Cách khắc phục từng bước:

    1. Đóng cửa sổ noVNC đang bị lỗi lại.
    2. Quay lại tab quản lý VPS trên Virtualizor Enduser Panel, bấm nút Stop (Tắt máy hoàn toàn) và đợi khoảng 15-20 giây để hệ thống KVM giải phóng toàn bộ tiến trình RAM và socket cũ.
    3. Sau khi máy chủ đã tắt hẳn (trạng thái Offline), bạn bấm nút Start để máy chủ khởi động lại.
    4. Vào lại mục VNC, kiểm tra xem trạng thái VNC có đang ở chế độ Enabled hay không. Nếu bị Disable, hãy bật lại, đặt mật khẩu VNC mới và lưu lại. Sau đó bấm Launch noVNC Viewer để kết nối lại.

    3. Cửa sổ noVNC chỉ hiển thị một màn hình đen kịt (Black Screen)

    Triệu chứng: Kết nối báo trạng thái Connected nhưng khung nhìn chỉ là một màn hình đen trơn, không có chữ hay giao diện.

    Cách khắc phục: Đây không phải là lỗi hệ thống mà do tính năng tiết kiệm năng lượng của hệ điều hành. Sau một thời gian không có thao tác chuột, hệ điều hành (cả Linux và Windows) sẽ tự động tắt tín hiệu màn hình ảo (màn hình chờ / screen blanking). Bạn chỉ cần nhấp chuột trái một lần vào vùng màu đen của cửa sổ console và nhấn một phím bất kỳ trên bàn phím (ví dụ phím cách Spacebar hoặc phím Enter). Tín hiệu phím sẽ lập tức đánh thức giao diện đăng nhập.

    Nếu bạn đã thực hiện đúng mọi bước kiểm tra mà màn hình vẫn hoàn toàn không phản hồi do xung đột tệp tin nhân hệ thống không thể hồi phục, hãy cân nhắc phương án sao lưu dữ liệu khẩn cấp và tiến hành cài lại hệ điều hành VPS tại Fast Byte chỉ với một cú nhấp chuột trên bảng điều khiển để tái tạo môi trường máy chủ sạch hoàn toàn.

    6. Những lưu ý an toàn hệ thống và bảo mật sau khi sử dụng Console

    Vì noVNC hoạt động ở tầng quản trị cao nhất của máy chủ ảo nên việc duy trì các tiêu chuẩn an toàn thông tin là điều tối quan trọng để ngăn chặn các rủi ro bảo mật tiềm tàng:

    • Đăng xuất (Logout) phiên làm việc sau khi khắc phục xong sự cố: Đối với Linux, hãy luôn gõ lệnh exit hoặc logout để thoát khỏi tài khoản root trước khi đóng trình duyệt. Nếu bạn chỉ tắt tab noVNC mà không đăng xuất, phiên làm việc terminal vẫn được duy trì ngầm ở trạng thái mở; bất kỳ ai có quyền truy cập vào panel Virtualizor sau đó đều có thể mở lại console và toàn quyền điều khiển máy chủ mà không cần nhập mật khẩu.
    • Khôi phục và ưu tiên sử dụng giao thức bảo mật chuyên dụng: noVNC chỉ nên đóng vai trò công cụ cứu trợ lúc gặp sự cố. Trong công việc thường nhật, bạn nên khắc phục dứt điểm lỗi cấu hình mạng để chuyển sang sử dụng giao thức SSH kết nối máy chủ Linux kết hợp xác thực SSH Keypair, hoặc dùng RDP mã hóa TLS đối với Windows nhằm đảm bảo hiệu suất truyền tải dữ liệu và tính an toàn cao nhất.
    • Đổi mật khẩu định kỳ nếu thao tác trên máy tính lạ: Nếu bạn vừa phải sử dụng một thiết bị công cộng hoặc thiết bị của người khác để mở noVNC cứu hộ máy chủ khẩn cấp, hãy thực hiện ngay quy trình cách đổi mật khẩu VPS an toàn để loại bỏ hoàn toàn nguy cơ bị phần mềm theo dõi phím (Keylogger) thu thập thông tin xác thực.
    • Kích hoạt xác thực 2 bước (2FA) cho tài khoản Virtualizor: Vì tài khoản Virtualizor là chìa khóa vạn năng cho phép mở noVNC vượt qua mọi bức tường lửa, việc bật tính năng bảo vệ hai lớp OTP trên panel quản trị là giải pháp phòng vệ bắt buộc đối với mọi quản trị viên hệ thống chuyên nghiệp.

    7. Câu hỏi thường gặp (FAQ)

    1. Tôi có thể sử dụng noVNC trên trình duyệt của điện thoại thông minh không?

    Có. Do noVNC được xây dựng hoàn toàn bằng chuẩn HTML5, bạn có thể mở và thao tác tốt trên Safari của iOS hoặc Chrome của Android. Tuy nhiên, do diện tích màn hình điện thoại nhỏ và bàn phím ảo che mất tầm nhìn, thao tác gõ lệnh sẽ chậm hơn so với máy tính.

    2. Tại sao tôi dùng phím tắt Ctrl + C và Ctrl + V không dán được mật khẩu vào noVNC?

    Trình duyệt web áp dụng chính sách bảo mật sandbox, ngăn chặn trang web đọc trực tiếp bộ nhớ đệm (clipboard) của máy tính. Để dán văn bản, bạn phải mở thanh công cụ bên trái của noVNC, dán nội dung vào mục Clipboard chuyên dụng rồi mới đưa dữ liệu vào console.

    3. Tốc độ chuột trên noVNC khi điều khiển Windows VPS bị trễ, có cách nào khắc phục không?

    Độ trễ chuột xảy ra do cơ chế mô phỏng luồng đồ họa qua WebSockets. Để chuột di chuyển mượt mà hơn, bạn hãy vào mục cài đặt của noVNC, chuyển chuột sang chế độ con trỏ cục bộ (Local Dot/Pointer), hoặc nhanh chóng sửa lỗi mạng để chuyển sang dùng giao thức Remote Desktop tối ưu hơn.

    4. Đăng nhập qua noVNC có làm tiêu tốn dung lượng băng thông hàng tháng của gói VPS không?

    Dữ liệu màn hình noVNC đi qua cổng quản trị nội bộ của node máy chủ vật lý, không tính vào băng thông Internet public của máy ảo. Hơn nữa, toàn bộ dịch vụ máy chủ tại Fast Byte đều được cấp chính sách Unlimited Bandwidth không giới hạn lưu lượng nên bạn hoàn toàn yên tâm sử dụng.

    5. Nếu bảng điều khiển Virtualizor báo lỗi không thể bật VNC, tôi cần xử lý thế nào?

    Trường hợp này xảy ra khi tài nguyên node chính đang đồng bộ hoặc tiến trình quản lý máy ảo bị nghẽn. Bạn hãy tắt và bật lại VPS trên panel. Nếu vẫn không được, hãy làm theo hướng dẫn gửi yêu cầu hỗ trợ tại Fast Byte để kỹ thuật viên kiểm tra node vật lý trong ít phút.

    Tổng kết quy trình quản trị cứu hộ máy chủ ảo

    Nắm vững kỹ thuật đăng nhập VPS bằng Launch NoVNC Viewer trong giao diện Virtualizor Enduser Panel Fast Byte sẽ giúp bạn luôn giữ thế chủ động trước mọi sự cố mạng, xung đột cấu hình tường lửa hay lỗi tiến trình khởi động. Khả năng truy cập độc lập với hệ điều hành biến noVNC thành một trong những vũ khí cứu trợ quan trọng nhất của mọi quản trị viên hệ thống. Bằng cách áp dụng đúng các bước hướng dẫn, sử dụng thành thạo thanh công cụ phím tắt và thực hiện đầy đủ quy tắc an toàn bảo mật, bạn hoàn toàn có thể tự tin làm chủ hạ tầng đám mây của mình mọi lúc, mọi nơi.

    Khởi tạo VPS Cấu Hình Cao Chỉ Với 50K/Tháng

    Trải nghiệm dòng vi xử lý Intel Gold, đĩa cứng SSD Enterprise NVMe U.2 vượt trội cùng bảng điều khiển Virtualizor toàn quyền kiểm soát.

    Khám Phá Các Gói Dịch Vụ Fast Byte

    Khuyến cáo kỹ thuật: Nội dung bài viết mang tính chất hướng dẫn quản trị và cứu hộ hệ thống dựa trên nền tảng phần mềm ảo hóa KVM và Virtualizor Enduser Panel. Các phím tắt, tên cổng dịch vụ và giao diện có thể có sự thay đổi nhỏ tùy theo phiên bản trình duyệt và bản phát hành hệ điều hành của máy chủ ảo. Quản trị viên nên chủ động kiểm tra kỹ quy tắc mạng và sao lưu dữ liệu thường xuyên trước khi thực hiện các thay đổi sâu trong tệp tin cấu hình hệ thống.
  • Hướng Dẫn Cài Đặt Và Sử Dụng Ubuntu Desktop Trên VPS

    Hướng Dẫn Cài Đặt Và Sử Dụng Ubuntu Desktop Trên VPS

    Hướng dẫn cài đặt và sử dụng Ubuntu Desktop trên máy chủ ảo là giải pháp thuận tiện cho những ai muốn trải nghiệm môi trường Linux trực quan mà không muốn thao tác hoàn toàn qua những dòng lệnh phức tạp. Với sự hỗ trợ từ hệ thống hạ tầng tại ThueVPSGiaRe.vn, bạn có thể triển khai một hệ điều hành đồ họa hoàn chỉnh với Chrome và MetaTrader 5 cài sẵn chỉ sau vài cú nhấp chuột.

    1. Ubuntu Desktop là gì? Khác biệt gì so với Ubuntu Server?

    Ubuntu Desktop là phiên bản hệ điều hành mã nguồn mở dựa trên nền tảng Linux được trang bị sẵn giao diện đồ họa người dùng (GUI), chủ yếu sử dụng môi trường GNOME. Phiên bản này cho phép bạn thao tác bằng chuột, mở cửa sổ ứng dụng, duyệt web hoặc quản lý thư mục tương tự như hệ điều hành Windows quen thuộc.

    Ubuntu Desktop

    Đối với người mới bắt đầu tìm hiểu khái niệm Linux, việc phân biệt giữa Ubuntu Desktop và Ubuntu Server là điều cần thiết trước khi triển khai máy chủ ảo. Ubuntu Server hướng tới việc tối ưu tài nguyên tối đa khi loại bỏ toàn bộ giao diện hình ảnh, chỉ tiếp nhận thao tác qua dòng lệnh (CLI). Ngược lại, Ubuntu Desktop mang lại trải nghiệm thân thiện hơn, phù hợp cho người dùng cần tương tác trực tiếp với các ứng dụng có cửa sổ hiển thị.

    Tiêu chí so sánh Ubuntu Desktop Ubuntu Server
    Giao diện điều khiển Giao diện đồ họa (GNOME Shell, cửa sổ, chuột) Màn hình dòng lệnh đen trắng (Terminal / CLI)
    Mức tiêu thụ RAM cơ bản Chiếm khoảng 1.2 GB – 2 GB RAM khi chạy nền Chiếm khoảng 150 MB – 300 MB RAM khi khởi động
    Phương thức kết nối từ xa Remote Desktop (RDP qua XRDP), VNC, NoMachine Giao thức dòng lệnh bảo mật SSH qua PuTTY hoặc Terminal
    Ứng dụng cài sẵn Trình duyệt web, bộ phần mềm văn phòng, trình quản lý file trực quan Chỉ gồm các gói dịch vụ máy chủ cốt lõi

    Để tìm hiểu sâu hơn về họ hệ điều hành này, bạn có thể tham khảo thêm bài phân tích so sánh Ubuntu và Debian trên máy chủ để cân nhắc nền tảng nào phục vụ đúng tính chất công việc của mình.

    2. Những ai nên lựa chọn sử dụng Ubuntu Desktop trên VPS?

    Ubuntu Desktop trên máy chủ ảo là giải pháp dung hòa giữa chi phí bản quyền và khả năng sử dụng linh hoạt. Nhờ việc không phát sinh chi phí mua bản quyền Windows Server, nhiều nhóm người dùng lựa chọn Ubuntu Desktop để tối ưu chi phí vận hành máy chủ hàng tháng:

    • Trader chạy phần mềm MetaTrader 5 (MT5): Cần một máy chủ hoạt động liên tục 24/7 để treo các chiến lược tự động (EA), bot giao dịch ngoại hối hoặc chứng khoán phái sinh mà không muốn phụ thuộc vào máy tính cá nhân ở nhà.
    • Người làm MMO và chạy tự động hóa (Automation): Chạy trình duyệt Google Chrome ở chế độ headed (có hiển thị giao diện) để quản lý tài khoản mạng xã hội, kiểm tra proxy hoặc thực thi các tác vụ kiểm thử dữ liệu liên tục.
    • Sinh viên công nghệ và lập trình viên mới: Cần môi trường thực hành cấu hình mạng, viết mã nguồn bằng VS Code và làm quen với lệnh hệ thống nhưng vẫn cần màn hình hiển thị trực quan để tránh bỡ ngỡ.
    • Người dùng chuyển đổi từ Windows sang Linux: Muốn làm quen dần với môi trường mã nguồn mở nhưng vẫn ưu tiên nhấp chuột vào biểu tượng thư mục, quản lý file qua trình duyệt tệp thay vì gõ lệnh trên màn hình đen.

    3. Cấu hình phần cứng tối thiểu để chạy mượt mà giao diện Ubuntu

    Bản thân môi trường đồ họa GNOME cùng các dịch vụ render hình ảnh từ xa (XRDP) đòi hỏi một lượng tài nguyên nhất định từ phần cứng máy chủ. Nếu cấu hình quá thấp, hệ thống dễ rơi vào tình trạng giật lag hoặc mất kết nối khi mở nhiều tab trình duyệt. Trước khi quyết định thiết lập, bạn cần nắm rõ bản chất dịch vụ VPS là gì và lượng tài nguyên phần cứng được phân bổ thực tế.

    Dưới đây là các mốc cấu hình phần cứng khuyến nghị để hệ thống vận hành ổn định:

    • Cấu hình tối thiểu (Khởi động được, tác vụ cơ bản): 1 vCPU, 2 GB RAM, 25 GB ổ cứng SSD. Phù hợp nếu bạn chỉ muốn mở Terminal, chạy các script đơn giản và duyệt file nhẹ. Mở Chrome có thể bị tràn bộ nhớ tạm thời nếu mở quá 3 tab.
    • Cấu hình khuyến nghị (Trải nghiệm mượt mà, ổn định): 2 vCPU trở lên, tối thiểu 4 GB RAM, 40 GB lưu trữ SSD NVMe U.2. Mức tài nguyên này đảm bảo hệ điều hành đáp ứng tốt việc mở đồng thời Chrome, ứng dụng MT5 chạy 2-3 chart và Terminal phụ trợ.
    • Cấu hình chạy tác vụ nặng (Nhiều bot, MMO đa luồng): 4 vCPU, 8 GB RAM trở lên. Cần thiết khi bạn cho chạy nhiều profile trình duyệt tự động hóa hoặc mở hàng chục biểu đồ kỹ thuật cùng các chỉ báo phân tích phức tạp.

    Thuê VPS giá rẻ

    CPU Intel Gold, SSD NVMe U.2, giá từ 50K/tháng

    Trải nghiệm Ubuntu Desktop chỉ từ 50K/tháng

    Fast Byte cung cấp máy chủ ảo trang bị CPU Intel Gold đời mới cùng ổ cứng SSD NVMe U.2 tốc độ cao, hỗ trợ cổng mạng 100 Mbps không giới hạn lưu lượng truyền tải. Khởi tạo template Ubuntu Desktop có sẵn ứng dụng chỉ trong 2 phút.

    Xem bảng giá thuê VPS giá rẻ

    4. Hướng dẫn cài đặt và sử dụng Ubuntu Desktop trên VPS Fast Byte với 3 bước

    Thông thường, việc cài đặt một môi trường Desktop lên máy chủ Linux đòi hỏi bạn phải kết nối SSH, gõ hàng loạt câu lệnh cập nhật, cài gói desktop environment và cấu hình cổng dịch vụ XRDP rất tốn công. Tại hệ thống Fast Byte, toàn bộ quy trình này đã được chuẩn hóa tự động qua mẫu template đóng gói sẵn.

    Dưới đây là các bước khởi tạo trực quan mà không yêu cầu kiến thức kỹ thuật chuyên sâu:

    Bước 1: Lựa chọn gói VPS phù hợp

    Truy cập vào trang quản trị sau khi xem qua bài hướng dẫn đăng ký dịch vụ VPS. Bạn chọn cấu hình tối thiểu từ 2 GB RAM (tốt nhất là gói 4 GB RAM để đảm bảo thao tác mượt mà khi chạy đa nhiệm).

    Bảng giá VPS tại ThueVPSGiaRe.vn

    Bước 2: Chọn template hệ điều hành “ubuntu-24.04-desktop”

    Tại mục chọn hệ điều hành (Operating System), bạn tìm danh mục template và chọn đúng mã ubuntu-24.04-desktop. Hệ thống cài đặt tự động của Fast Byte đã cấu hình sẵn môi trường đồ họa, đồng thời tích hợp sẵn hai phần mềm thiết yếu là Google Chrome và MetaTrader 5 (MT5).

    Chọn template ubuntu-24.04-desktop

    Bước 3: Nhận thông tin bàn giao và kết nối

    Hệ thống sẽ tiến hành cài đặt hoàn toàn tự động trong khoảng 2 – 3 phút. Khi trạng thái máy chủ chuyển sang Active (Đang hoạt động), bạn sẽ nhận được thông tin bao gồm: Địa chỉ IP máy chủ, Tên đăng nhập (thường là root) và Mật khẩu quản trị gửi về email hoặc hiển thị trên giao diện quản lý máy chủ.

    Thông tin dịch vụ

    Trường hợp bạn đã có sẵn VPS chạy hệ điều hành khác nhưng muốn chuyển qua giao diện đồ họa này, bạn hoàn toàn có thể sử dụng tính năng cài lại hệ điều hành cho VPS trên trang điều khiển máy chủ mà không tốn thêm chi phí.

    5. Cách kết nối vào VPS Ubuntu Desktop qua Remote Desktop (RDP)

    Sau khi VPS được kích hoạt với template Desktop, dịch vụ XRDP (giao thức điều khiển màn hình từ xa) đã chạy ngầm định tuyến qua cổng tiêu chuẩn 3389. Bạn có thể sử dụng công cụ Remote Desktop Connection có sẵn trên máy tính Windows để truy cập.

    Kết nối từ máy tính chạy hệ điều hành Windows

    Nhấn tổ hợp phím Windows + R trên bàn phím máy tính cá nhân, nhập lệnh mstsc rồi nhấn Enter để mở công cụ Remote Desktop Connection.

    Tại ô Computer, nhập chính xác địa chỉ IP của VPS (ví dụ: 103.xxx.xxx.xxx). Sau đó nhấn nút Connect.

    Mở Remote Desktop Connection

    Nếu xuất hiện bảng thông báo màu vàng về chứng chỉ bảo mật (Certificate), bạn tích chọn Don’t ask me again for connections to this computer rồi nhấn Yes.

    Tắt cảnh báo kết nối Remote Desktop Connection

    Màn hình đăng nhập XRDP màu xanh lục nhạt sẽ xuất hiện. Tại ô Session, để mặc định là Xorg. Nhập username là Administrator (lưu ý: viết in hoa chữ “A” trong Administrator) và password tương ứng với thông tin VPS được cấp, sau đó nhấn OK.

    Đăng nhập XRDP

    Giao diện Ubutu Desktop

    Giao diện Ubuntu Desktop

    Kết nối từ máy tính chạy macOS hoặc máy tính Linux khác

    Đối với máy tính Apple (macOS), công cụ mặc định không hỗ trợ RDP trực tiếp. Bạn cần mở kho ứng dụng App Store, tìm kiếm và tải ứng dụng miễn phí mang tên Windows App (tên cũ là Microsoft Remote Desktop). Mở ứng dụng, nhấn vào dấu + chọn Add PC, nhập IP của máy chủ vào mục PC Name, sau đó lưu lại và nhấp đúp vào biểu tượng máy tính vừa tạo để đăng nhập.

    6. Cách Bật Tính Năng Copy/Paste Hai Chiều Giữa Máy Tính Và Ubuntu Desktop

    Để bật tính năng Copy/Paste hai chiều giữa máy tính cá nhân và VPS Ubuntu Desktop, bạn chỉ cần kích hoạt tùy chọn khay nhớ tạm (Clipboard) trong cài đặt Remote Desktop Connection trước khi đăng nhập. Tính năng này cho phép bạn thoải mái sao chép văn bản, đường dẫn link, mật khẩu và truyền tệp tin qua lại giữa hai môi trường mà không cần dùng đến phần mềm thứ ba.

    Không thể sao chép văn bản hay dữ liệu giữa máy tính thật và máy chủ ảo là một trong những phiền toái phổ biến nhất của người mới sử dụng giao diện đồ họa Linux. Trên template ubuntu-24.04-desktop, dịch vụ XRDP đã được cấu hình sẵn cơ chế nhận diện dữ liệu tạm thời. Vấn đề thường xuất phát từ việc phần mềm kết nối trên máy tính của bạn chưa được cấp quyền chia sẻ tài nguyên.

    1. Hướng dẫn thiết lập trên hệ điều hành Windows

    Đối với máy tính sử dụng Windows 10 hoặc Windows 11, bạn thao tác kích hoạt quyền truy cập khay nhớ tạm và ổ đĩa theo 3 bước:

    Bước 1: Mở rộng bảng cấu hình Remote Desktop

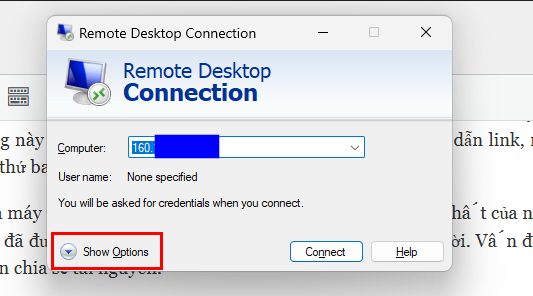
    Nhấn tổ hợp phím Windows + R, nhập mstsc rồi nhấn Enter. Tại cửa sổ đăng nhập hiện ra, nhấp vào nút Show Options ở góc dưới bên trái để hiển thị toàn bộ các tab cài đặt nâng cao.

    Cách Bật Tính Năng Copy/Paste Hai Chiều Giữa Máy Tính Và Ubuntu Desktop 1

    Bước 2: Cho phép chia sẻ Clipboard và Ổ đĩa lưu trữ

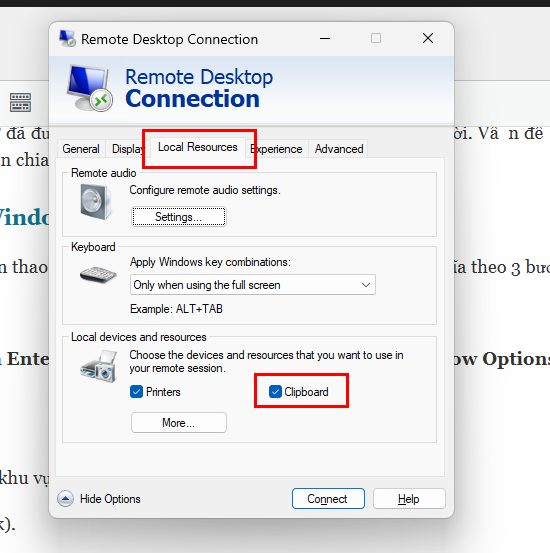
    Chuyển qua tab Local Resources (Tài nguyên cục bộ). Tại khu vực Local devices and resources:

    Tích chọn vào ô Clipboard (Bắt buộc để copy chữ, số, link).

    Cách Bật Tính Năng Copy/Paste Hai Chiều Giữa Máy Tính Và Ubuntu Desktop 2

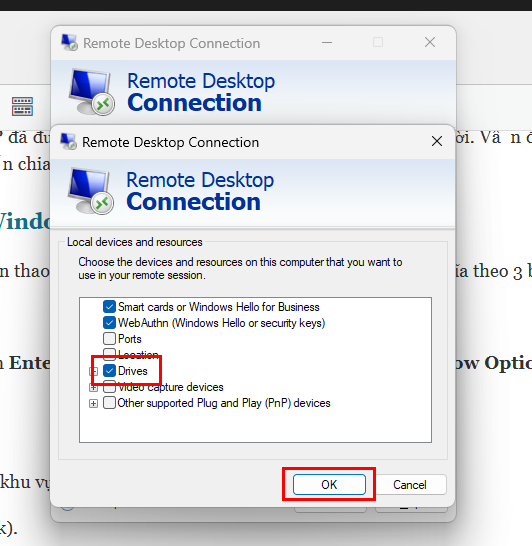
    Nhấp tiếp vào nút More… ngay bên dưới, nhấp vào dấu cộng cạnh mục Drives và tích chọn ổ đĩa bạn muốn chia sẻ (ví dụ: ổ D, ổ E). Thao tác này giúp bạn có thể Copy/Paste trực tiếp các file tài liệu hoặc file cài đặt .exe dung lượng lớn từ máy tính vào thư mục trên VPS.

    Nhấn OK để xác nhận.

    Cách Bật Tính Năng Copy/Paste Hai Chiều Giữa Máy Tính Và Ubuntu Desktop 3

    Bước 3: Lưu lại thiết lập cho các phiên sau

    Chuyển về lại tab General ban đầu, nhấn nút Save để lưu cấu hình. Sau đó nhấn Connect để đăng nhập. Từ các phiên làm việc sau, bạn sẽ không cần phải thiết lập lại bước này nữa.

    2. Hướng dẫn thiết lập trên máy tính Apple macOS

    Nếu bạn điều khiển VPS Ubuntu từ máy Mac thông qua ứng dụng Windows App (Microsoft Remote Desktop):

    • Mở ứng dụng, nhấp chuột phải (hoặc nhấn giữ phím Control và click) vào biểu tượng VPS Ubuntu bạn đã tạo, chọn Edit.
    • Chuyển sang tab Local Resources trên thanh công cụ của cửa sổ pop-up.
    • Tại mục Clipboard, đảm bảo bạn đã gạt công tắc hoặc tích chọn Clipboard redirection.
    • Nếu muốn chia sẻ thư mục, chuyển sang tab Folders, tích chọn Redirect folders và chọn thư mục trên máy Mac (như mục Downloads) để VPS có thể đọc và sao chép dữ liệu trực tiếp. Nhấn Save để hoàn tất.

    3. Quy tắc phím tắt quan trọng cần biết trên giao diện Ubuntu

    Sau khi đã bật Clipboard, việc sử dụng phím tắt trên hệ điều hành Ubuntu có một số điểm khác biệt căn bản so với thói quen thông thường trên máy Windows:

    BẢNG QUY TẮC THAO TÁC PHÍM TẮT TRÊN UBUNTU DESKTOP

    • Trên ứng dụng có cửa sổ (Chrome, Trình duyệt file, Gedit): Dùng tổ hợp phím thông thường là Ctrl + C để Copy và Ctrl + V để Paste.
    • Riêng trong cửa sổ dòng lệnh Terminal: Phím tắt Ctrl + C được Linux sử dụng để ngắt (dừng khẩn cấp) tiến trình đang chạy. Do đó, để dán văn bản vào Terminal, bạn phải sử dụng tổ hợp phím Ctrl + Shift + V (hoặc nhấp chuột phải vào màn hình đen và chọn Paste). Để sao chép đoạn chữ từ Terminal ra ngoài, bạn dùng tổ hợp phím Ctrl + Shift + C.

    4. Cách khắc phục lỗi kẹt Clipboard không thể sao chép văn bản

    Trong các đợt làm việc kéo dài nhiều ngày, tiến trình phụ trách cầu nối khay nhớ tạm trên Linux có tên là xrdp-chansrv đôi khi bị treo hoặc xung đột bộ nhớ đệm, khiến bạn không thể Paste văn bản vào VPS được nữa dù cài đặt trên máy tính không thay đổi.

    Thay vì phải khởi động lại toàn bộ máy chủ ảo gây gián đoạn các phần mềm đang chạy ngầm (như bot MT5 hay trình duyệt Chrome), bạn chỉ cần mở Terminal (Ctrl + Alt + T) và dán dòng lệnh sau để khởi động lại riêng dịch vụ Clipboard:

    # Làm mới dịch vụ đồng bộ clipboard giữa máy tính và VPS
    killall xrdp-chansrv && xrdp-chansrv &

    Lệnh này sẽ lập tức giải phóng bộ nhớ đệm cũ và khởi động lại luồng truyền dữ liệu clipboard mới trong tích tắc, giúp bạn tiếp tục sao chép và dán bình thường mà không làm mất phiên làm việc hiện tại.

    7. Hướng dẫn cài đặt và sử dụng Ubuntu Desktop: Các thao tác cơ bản cho người mới

    Khi kết nối thành công, màn hình làm việc của Ubuntu 24.04 Desktop sẽ hiển thị. Giao diện được sắp xếp khoa học với thanh thông báo ở trên cùng và thanh điều hướng ứng dụng (Dock) nằm dọc theo cạnh trái màn hình.

    Làm quen với thanh tác vụ và mở ứng dụng

    • Khởi chạy phần mềm: Nhấp vào biểu tượng dấu X (Applications) ở góc trên cùng bên trái. Toàn bộ danh sách ứng dụng đã cài đặt như Chrome, MT5, Text Editor sẽ xuất hiện.
    • Mở cửa sổ dòng lệnh Terminal: Bạn có thể nhấp vào biểu tượng hộp đen có dấu >_ trên thanh Dock, hoặc sử dụng tổ hợp phím tắt nhanh Ctrl + Alt + T.
    • Quản lý tệp tin (Files): Nhấp vào biểu tượng thư mục. Cửa sổ mở ra cho phép bạn kéo thả, sao chép, tạo thư mục mới hoàn toàn bằng thao tác chuột phải như trên Windows.

    Cập nhật kho phần mềm và hệ thống

    Dù sử dụng giao diện, việc thỉnh thoảng cập nhật hệ thống thông qua Terminal sẽ giúp máy chủ duy trì tính ổn định và vá các lỗ hổng bảo mật mới nhất. Mở Terminal bằng tổ hợp phím Ctrl + Alt + T và gõ dòng lệnh sau:

    sudo apt update && sudo apt upgrade -y

    Trong câu lệnh trên:

    • sudo: Yêu cầu thực thi với quyền quản trị viên cao nhất. Đọc thêm bài viết giải thích quyền Root trên hệ điều hành Linux để hiểu rõ quyền hạn đặc biệt này.
    • apt update: Làm mới danh sách phiên bản gói phần mềm từ máy chủ nguồn Canonical.
    • apt upgrade -y: Tự động tải và cập nhật các gói phần mềm lên phiên bản mới nhất mà không cần xác nhận thủ công.

    VPS Cài Sẵn MT5 + Chrome

    1 click cài đặt vô cùng đơn giản, nhanh chóng

    Tiết kiệm thời gian cấu hình với Template ubuntu-24.04-desktop

    Không cần mất hàng giờ tra cứu lệnh Linux phức tạp để cài XRDP hay môi trường đồ họa. Đăng ký gói VPS giá rẻ tại Fast Byte, hệ sinh thái tự động sẽ khởi tạo máy chủ với đầy đủ công cụ làm việc và giao diện trực quan ngay từ lần đăng nhập đầu tiên.

    Đăng ký VPS giá rẻ ngay

    8. Cài đặt thêm phần mềm và chạy ứng dụng Windows trên Ubuntu

    Bên cạnh các phần mềm mặc định, bạn có thể dễ dàng cài thêm các tiện ích phục vụ công việc thông qua hai cách thức phổ biến nhất trên Ubuntu Desktop.

    Cài đặt công cụ Linux qua trình quản lý gói APT

    Khi cần thêm bất kỳ phần mềm nguồn mở nào, mở Terminal và sử dụng cấu trúc lệnh sudo apt install <tên-phần-mềm> -y. Ví dụ:

    # Cài đặt trình quản lý tệp nén zip và giải nén unzip
    sudo apt install zip unzip -y
    
    # Cài đặt công cụ giám sát tài nguyên htop trực quan
    sudo apt install htop -y

    Sau khi cài xong, bạn chỉ cần gõ htop trong Terminal để theo dõi mức sử dụng CPU Intel Gold và RAM của hệ thống theo thời gian thực.

    Chạy ứng dụng định dạng file .exe của Windows bằng Wine

    Nhiều phần mềm giao dịch hoặc tool tự động hóa hiện nay chỉ cung cấp file cài đặt định dạng .exe cho Windows. Để chạy các file này trên Ubuntu Desktop, hệ thống cần một tầng tương thích mang tên Wine.

    Nếu bạn sử dụng template ubuntu-24.04-desktop tại Fast Byte, môi trường Wine đã được cấu hình tối ưu sẵn để chạy MetaTrader 5. Trong trường hợp bạn muốn chạy một ứng dụng Windows khác, hãy thực hiện theo các bước:

    1. Tải file cài đặt .exe về VPS thông qua trình duyệt Google Chrome có sẵn.
    2. Mở ứng dụng Files (Quản lý thư mục), tìm đến thư mục Downloads chứa file .exe.
    3. Nhấp chuột phải vào file, chọn Open With Other Application rồi chọn Wine Windows Program Loader. Giao diện cài đặt sẽ hiển thị từng bước tương tự như trên máy tính Windows.

    9. Xử lý các sự cố thường gặp: Màn hình đen, giật lag, mất kết nối

    Trong quá trình vận hành môi trường đồ họa trên máy chủ ảo, người dùng có thể đối mặt với một vài trục trặc kỹ thuật cơ bản. Dưới đây là cách khoanh vùng và xử lý nhanh:

    Lỗi 1: Đăng nhập Remote Desktop xong chỉ thấy màn hình màu đen rồi tự văng

    Nguyên nhân phổ biến nhất xảy ra khi người dùng đang có một phiên làm việc đồ họa khác chạy ngầm hoặc xung đột môi trường desktop session giữa Xorg và Wayland. Cách xử lý đơn giản:

    # Khởi động lại dịch vụ xrdp
    sudo systemctl restart xrdp
    
    # Kiểm tra trạng thái dịch vụ xem có đang active hay không
    sudo systemctl status xrdp

    Nếu vấn đề vẫn tiếp diễn, bạn hãy tham khảo tài liệu tổng hợp hướng dẫn sử dụng VPS toàn diện để thực hiện thao tác khởi động lại (Reboot) máy chủ từ xa trên hệ thống điều khiển.

    Lỗi 2: Không thể kết nối tới IP máy chủ qua cổng 3389

    Khi phần mềm báo lỗi Remote Desktop can’t connect to the remote computer, hãy kiểm tra bức tường lửa nội bộ (UFW) trên Linux xem cổng kết nối đồ họa đã được mở hay chưa:

    # Mở cổng 3389 cho giao thức RDP
    sudo ufw allow 3389/tcp
    sudo ufw reload

    Lỗi 3: Thao tác chuột bị trễ, hình ảnh giật cục

    Độ mượt của Remote Desktop phụ thuộc vào cả tốc độ mạng máy tính cá nhân lẫn mức tài nguyên máy chủ. Bạn có thể tối ưu bằng hai điều chỉnh sau:

    • Giảm chất lượng màu hiển thị: Trên phần mềm Remote Desktop Connection của Windows, nhấn Show Options > chọn tab Display > tại mục Colors chuyển từ Highest Quality (32 bit) xuống High Color (16 bit). Băng thông truyền dữ liệu hình ảnh sẽ giảm đi đáng kể, giúp thao tác mượt hơn.
    • Tắt bớt hiệu ứng hoạt họa: Chuyển sang tab Experience và chọn profile đường truyền là Low-speed broadband.

    Thuê VPS giá rẻ

    Hạ tầng mạnh mẽ, cấu hình linh hoạt

    Vận hành ổn định với phần cứng chuẩn máy chủ chuyên dụng

    Hệ thống phần cứng máy chủ sử dụng chip xử lý CPU Intel Gold cùng chuẩn ổ cứng thể rắn doanh nghiệp SSD NVMe U.2 mang lại khả năng xử lý mượt mà cho các tác vụ giao diện đồ họa. Băng thông hàng tháng không giới hạn với chi phí chỉ từ 50K/tháng.

    Xem các gói VPS giá rẻ

    10. Các câu hỏi thường gặp (FAQ)

    Ubuntu Desktop có chạy ổn định trên máy chủ ảo VPS không?

    Hoàn toàn ổn định nếu máy chủ được cấp đủ lượng tài nguyên cần thiết. Khi sử dụng đúng cấu hình từ 2 GB RAM trở lên kết hợp cùng ổ cứng chuẩn SSD NVMe, Ubuntu Desktop hoạt động bền bỉ, thích hợp treo các ứng dụng tự động 24/7 liên tục.

    Máy chủ ảo cần bao nhiêu RAM để sử dụng Ubuntu Desktop mượt mà?

    Dung lượng tối thiểu để khởi động giao diện là 2 GB RAM. Tuy nhiên, nếu nhu cầu công việc yêu cầu mở Google Chrome duyệt nhiều tab hoặc chạy đồng thời phần mềm MT5, mức cấu hình khuyến nghị tốt nhất là từ 4 GB RAM trở lên.

    Cài đặt template Ubuntu Desktop tại Fast Byte có tốn thêm phí không?

    Không mất thêm chi phí. Mẫu template ubuntu-24.04-desktop tích hợp sẵn Chrome và MT5 được cung cấp hoàn toàn miễn phí trong hệ thống quản trị, giá cước chỉ tính dựa trên gói phần cứng VPS mà bạn đã lựa chọn ban đầu.

    Làm thế nào để chạy ứng dụng MetaTrader 5 (MT5) trên Ubuntu?

    MT5 là phần mềm thiết kế cho Windows nên cần chạy qua lớp tương thích Wine trên Linux. Tại hệ thống Fast Byte, template Ubuntu Desktop đã đóng gói sẵn môi trường này, cho phép bạn mở MT5 trực tiếp từ danh mục ứng dụng mà không cần cài đặt thêm.

    Tôi có thể chuyển đổi từ Ubuntu Desktop về Ubuntu Server được không?

    Được. Bạn có thể sử dụng chức năng cài lại hệ điều hành (Rebuild OS) trong bảng điều khiển dịch vụ bất cứ lúc nào. Lưu ý cần sao lưu các dữ liệu quan trọng trước khi tiến hành vì quá trình này sẽ xóa sạch ổ cứng máy chủ.

    Lời kết

    Tổng kết lại, bài viết này đã mang đến toàn bộ hướng dẫn cài đặt và sử dụng Ubuntu Desktop trên máy chủ ảo từ mức độ lý thuyết đến các bước triển khai thực tiễn. Sử dụng môi trường máy chủ Linux có giao diện đồ họa giúp bạn dễ dàng làm quen với hệ thống mã nguồn mở, phục vụ tốt các nhu cầu treo phần mềm giao dịch hoặc tự động hóa công việc. Việc tận dụng các mẫu template cài sẵn như ubuntu-24.04-desktop sẽ tiết kiệm đáng kể thời gian và công sức thiết lập kỹ thuật cho người mới bắt đầu.

    Khởi tạo VPS Ubuntu Desktop tích hợp sẵn MT5 và Chrome

    Hạ tầng máy chủ CPU Intel Gold, SSD NVMe U.2 ổn định, kết nối trực tiếp qua Remote Desktop chỉ sau 2 phút cấu hình.

    Khám phá các gói thuê VPS giá rẻ

    Tuyên bố miễn trừ trách nhiệm kỹ thuật: Nội dung hướng dẫn trên mang tính tham khảo dựa trên môi trường thực tế tại thời điểm phát hành. Các cú pháp câu lệnh, cổng kết nối mạng và tính tương thích phần mềm có thể thay đổi tùy theo từng bản phân phối Ubuntu, thông số phần cứng VPS hoặc phiên bản ứng dụng cụ thể. Quý khách hàng nên chủ động sao lưu dữ liệu thường xuyên và kiểm tra kỹ lưỡng trước khi vận hành trên môi trường thực tế.

  • Cách Cài Đặt Immich Trên VPS Để Tự Host Kho Ảnh Thay Thế Google Photos

    Cách Cài Đặt Immich Trên VPS Để Tự Host Kho Ảnh Thay Thế Google Photos

    Tìm hiểu cách cài đặt Immich trên VPS là giải pháp tối ưu cho những ai muốn sở hữu kho lưu trữ ảnh cá nhân độc lập khi dung lượng miễn phí của Google Photos chạm trần hoặc chi phí lưu trữ đám mây ngày càng đắt đỏ. Bằng việc dựng Immich trên một máy chủ riêng từ ThueVPSGiaRe.vn, bạn nắm toàn quyền kiểm soát dữ liệu media mà không phải lo lắng về việc bị quét dữ liệu riêng tư hay trả phí thuê bao định kỳ.

    Immich là gì và tại sao nên tự host trên VPS?

    Immich là giải pháp lưu trữ hình ảnh và video mã nguồn mở dạng self-hosted hiệu năng cao, được phát triển nhằm thay thế trực tiếp cho Google Photos. Nền tảng này sở hữu giao diện trực quan, hỗ trợ đồng bộ hóa từ thiết bị di động, tự động phân loại hình ảnh theo dòng thời gian (timeline), nhận diện khuôn mặt và lập chỉ mục tìm kiếm thông minh thông qua các mô hình máy học hiện đại.

    Khác với các ứng dụng lưu trữ tập tin tổng hợp, Immich tập trung xử lý media chuyên sâu. Việc đưa Immich lên hạ tầng ảo hóa mang lại nhiều giá trị thiết thực:

    • Bảo vệ quyền riêng tư tuyệt đối: Hình ảnh gia đình, giấy tờ hay nội dung nhạy cảm được lưu cục bộ trên ổ cứng máy chủ của riêng bạn, không bị các công cụ AI của bên thứ ba phân tích nhằm mục đích thương mại.
    • Không bị giới hạn dung lượng: Bạn thoải mái mở rộng không gian lưu trữ theo nhu cầu của ổ cứng thay vì phải trả phí duy trì hàng tháng theo gói dung lượng cố định.
    • Linh hoạt nhờ ảo hóa: Triển khai trên nền tảng máy chủ ảo KVM độc lập giúp tài nguyên RAM và CPU được cô lập hoàn toàn, đảm bảo hiệu năng xử lý media không bị ảnh hưởng bởi người dùng khác.
    • Quản lý thuận tiện qua công nghệ container: Nhờ tận dụng kỹ thuật đóng gói ứng dụng qua container, việc cài đặt toàn bộ hệ sinh thái Immich gồm cơ sở dữ liệu, bộ nhớ đệm và công cụ xử lý nền diễn ra chỉ với vài thao tác lệnh.

    immich là gì

    Tiêu chuẩn cấu hình VPS chạy Immich mượt mà

    Để chạy Immich mượt mà, máy chủ cần tối thiểu 2 CPU cores, 4GB RAM cho nhu cầu lưu trữ cơ bản khi tắt Machine Learning, và từ 6GB đến 8GB RAM nếu bật tính năng nhận diện khuôn mặt và gắn thẻ ảnh tự động. Ổ cứng SSD NVMe tốc độ cao là bắt buộc để hệ thống tạo thumbnail và quét metadata ảnh nhanh chóng.

    Bảng dưới đây tổng hợp các mức tài nguyên chi tiết tương ứng với nhu cầu thực tế:

    Thành phần Mức tối thiểu (Tắt ML) Khuyến nghị cơ bản Tối ưu (Đầy đủ AI/ML)
    CPU 2 Cores 2 – 4 Cores 4 Cores trở lên
    Dung lượng RAM 4GB (Kèm Swap) 6GB 8GB – 16GB
    Loại ổ cứng SSD chuẩn SSD NVMe U.2 SSD NVMe U.2
    Dung lượng đĩa OS 30GB 50GB 80GB – 150GB+
    Băng thông (Bandwidth) 100 Mbps Không giới hạn Không giới hạn

    Lý do RAM đóng vai trò quyết định là vì Immich tích hợp sẵn mô hình học máy (immich-machine-learning) để quét khuôn mặt và gắn tag tìm kiếm tự nhiên. Khi bạn đồng bộ hàng nghìn tấm ảnh cùng lúc, tiến trình này sẽ tiêu tốn bộ nhớ rất lớn. Bên cạnh đó, tốc độ đọc ghi dữ liệu từ ổ cứng SSD NVMe sẽ giữ cho việc cuộn danh mục ảnh trên app điện thoại mượt mà, không bị khựng khi hiển thị hàng loạt thumbnail. Nếu bạn là người mới bắt đầu làm quen với môi trường máy chủ, hãy tham khảo cẩm nang hướng dẫn vận hành VPS căn bản để làm chủ hệ thống dễ dàng hơn.

    Thuê VPS giá rẻ

    CPU Intel Gold, SSD NVMe U.2, giá từ 50K/tháng

    Hạ tầng máy chủ ổn định sẵn sàng cho Docker và Immich

    Dịch vụ VPS tại Fast Byte mang đến hiệu năng vượt trội từ vi xử lý Intel Gold kết hợp ổ cứng SSD NVMe U.2 tốc độ cao, băng thông không giới hạn giúp đồng bộ kho ảnh liên tục mà không lo nghẽn mạng.

    Khám phá bảng giá VPS ngay

    Chuẩn bị môi trường máy chủ trước khi triển khai

    Trước khi bắt tay vào triển khai ứng dụng, bạn cần chuẩn bị một máy chủ chạy hệ điều hành Ubuntu 22.04 hoặc 24.04 LTS với quyền quản trị cao nhất (root). Để đăng nhập vào hệ thống từ xa, bạn có thể tham khảo phương pháp kết nối SSH vào máy chủ Linux bằng phần mềm PuTTY hoặc Terminal sẵn có trên máy tính cá nhân.

    Khi đã ở trong giao diện dòng lệnh của máy chủ, hãy cập nhật danh sách gói phần mềm của hệ điều hành lên phiên bản mới nhất:

    sudo apt update && sudo apt upgrade -y
    sudo apt install -y curl wget git jq apt-transport-https ca-certificates gnupg

    Immich hoạt động dựa trên Docker, do đó bạn cần cài đặt Docker Engine và Docker Compose plugin. Nếu chưa cài đặt trước đó, bạn có thể thực hiện theo quy trình chuẩn hóa từ bài viết hướng dẫn cài Docker trên máy chủ Linux hoặc chạy nhanh script chính thức từ Docker:

    curl -fsSL https://get.docker.com -o get-docker.sh
    sudo sh get-docker.sh

    Để tra cứu thêm phương thức cài đặt chuyên sâu, bạn có thể tham khảo trực tiếp tại tài liệu cài đặt chính thức của Docker. Sau khi hoàn tất, hãy xác nhận Docker và Compose đã hoạt động:

    docker --version
    docker compose version

    Cài đặt Docker thành công

    Hướng dẫn cách cài đặt Immich trên VPS bằng Docker Compose

    Quá trình triển khai Immich tuân thủ theo tiêu chuẩn phát hành chính thức từ kho lưu trữ dự án. Dưới đây là 4 bước chi tiết giúp bạn dựng hoàn chỉnh hệ thống lưu trữ chỉ trong vài phút.

    Bước 1: Tạo thư mục lưu trữ và tải cấu hình gốc

    Tạo một thư mục riêng biệt đặt tên là immich-app nhằm chứa toàn bộ file điều hướng cấu hình và dữ liệu cục bộ:

    mkdir ./immich-app && cd ./immich-app

    Tiếp theo, tải về hai tệp tin quan trọng nhất từ bản phân phối mới nhất trên GitHub của Immich gồm docker-compose.yml và example.env:

    wget -O docker-compose.yml https://github.com/immich-app/immich/releases/latest/download/docker-compose.yml
    wget -O .env https://github.com/immich-app/immich/releases/latest/download/example.env

    Bước 2: Thiết lập biến môi trường trong file .env

    Tệp .env đóng vai trò điều khiển đường dẫn lưu trữ, mật khẩu cơ sở dữ liệu PostgreSQL và phiên bản triển khai. Mở file bằng trình chỉnh sửa dòng lệnh nano:

    nano .env

    Bạn cần kiểm tra và chỉnh sửa lại các thông số kỹ thuật cốt lõi:

    • UPLOAD_LOCATION: Đường dẫn tuyệt đối nơi chứa toàn bộ ảnh và video gốc được tải lên máy chủ (ví dụ: ./library hoặc /mnt/storage/immich).
    • DB_DATA_LOCATION: Nơi lưu trữ tập tin dữ liệu cấu trúc của PostgreSQL (mặc định: ./postgres).
    • DB_PASSWORD: Mật khẩu tài khoản cơ sở dữ liệu PostgreSQL. Tuyệt đối không để mật khẩu mặc định (chỉ sử dụng các ký tự chữ và số A-Za-z0-9 để tránh lỗi parse chuỗi kết nối).
    • TZ: Múi giờ hệ thống, chuyển sang Asia/Ho_Chi_Minh để mốc thời gian hiển thị chính xác theo giờ Việt Nam.
    • IMMICH_VERSION: Phiên bản image, mặc định để release.

    Lưu ý về mật khẩu cơ sở dữ liệu:

    Không sử dụng các ký tự đặc biệt như @, #, $, / trong DB_PASSWORD vì có thể gây lỗi xác thực khi microservice kết nối với PostgreSQL URL.

    Mẫu file .env tiêu chuẩn sau khi cấu hình:

    # Thu muc chua anh va video goc
    UPLOAD_LOCATION=./library
    
    # Thu muc co so du lieu PostgreSQL
    DB_DATA_LOCATION=./postgres
    
    # Phien ban phan phoi
    IMMICH_VERSION=release
    
    # Mat khau co so du lieu PostgreSQL (thay doi chuoi ben duoi)
    DB_PASSWORD=FastByteImmichPass2026Safe
    
    # Thong tin ket noi noi bo
    DB_USERNAME=postgres
    DB_DATABASE_NAME=immich
    
    # Mui gio he thong
    TZ=Asia/Ho_Chi_Minh

    Nhấn tổ hợp phím Ctrl + O rồi Enter để lưu file, sau đó nhấn Ctrl + X để thoát nano.

    Bước 3: Khởi chạy các container ngầm định

    Tại thư mục immich-app, thực hiện lệnh tải toàn bộ image cần thiết và kéo container chạy ngầm:

    docker compose up -d

    Hệ thống sẽ tải về các thành phần gồm immich_server, immich_machine_learning, immich_redis và immich_postgres. Quá trình kéo image có thể mất 3-5 phút tùy theo tốc độ đường truyền. Sau khi hoàn tất, kiểm tra trạng thái khởi chạy bằng lệnh:

    docker compose ps

    Đảm bảo cột STATUS của các service đều hiển thị trạng thái Up (hoặc healthy). Nếu cổng kết nối chưa được định tuyến, bạn cần tham khảo cách cấu hình mở port tường lửa trên VPS để cho phép lưu lượng truy cập đi qua cổng 2283.

    Bước 4: Truy cập trang quản trị và tạo tài khoản Admin

    Mở trình duyệt trên máy tính và truy cập theo đường dẫn IP của máy chủ kèm cổng kết nối mặc định:

    http://<DIA_CHI_IP_VPS>:2283

    Màn hình khởi động xuất hiện thông báo chào mừng. Bạn nhấp chọn Getting Started, tiến hành điền các trường thông tin bao gồm: Địa chỉ Email quản trị viên, Mật khẩu quản trị và Tên hiển thị. Tài khoản đầu tiên này sẽ được cấp quyền Quản trị tối cao (Admin) trên toàn hệ thống. Hãy thử tải lên một tấm ảnh đầu tiên từ máy tính để kiểm tra xem hệ thống đã ghi dữ liệu vào thư mục upload thành công hay chưa.
    Đăng ký tài khoản user immich

    Kết nối ứng dụng Immich trên điện thoại iOS và Android

    Sau khi máy chủ đã vận hành, bạn có thể biến chiếc điện thoại của mình thành máy chụp hình tự động đẩy ảnh về máy chủ cá nhân mà không cần cáp nối. Ứng dụng Immich hiện đã có mặt trên cả App Store (cho người dùng iPhone, iPad) và Google Play Store (dành cho thiết bị Android).

    1. Tải ứng dụng: Tìm kiếm từ khóa Immich trên App Store hoặc CH Play và cài đặt ứng dụng chính thức do Immich Authors phát triển.
    2. Khai báo Server Endpoint: Mở ứng dụng, tại màn hình thiết lập kết nối, nhập đầy đủ địa chỉ máy chủ: http://<DIA_CHI_IP_VPS>:2283/api (hoặc sử dụng tên miền có SSL như hướng dẫn ở phần tiếp theo).
    3. Đăng nhập tài khoản: Sử dụng email và mật khẩu tài khoản quản trị vừa khởi tạo (hoặc tài khoản thành viên do bạn phân quyền).
    4. Kích hoạt tính năng Backup: Nhấn vào biểu tượng đám mây ở góc trên màn hình, cấp quyền truy cập toàn bộ thư viện ảnh, chọn các album cần đồng bộ và nhấn nút Start Backup.

    Thuê VPS giá rẻ

    Port 100 Mbps, Không giới hạn dung lượng truyền tải

    Đồng bộ hàng ngàn bức ảnh chất lượng cao không lo cạn băng thông

    Sao lưu hình ảnh gốc dung lượng lớn từ điện thoại đòi hỏi đường truyền ổn định. Hạ tầng máy chủ của Fast Byte với Unlimited Bandwidth và cổng mạng tốc độ cao giúp dữ liệu gia đình được đồng bộ thông suốt mọi lúc.

    Xem các gói VPS lưu trữ

    Cấu hình Reverse Proxy Nginx với chứng chỉ SSL HTTPS

    Việc truy cập Immich trực tiếp qua IP máy chủ kèm cổng 2283 tiềm ẩn nguy cơ bảo mật vì dữ liệu tải lên chưa được mã hóa. Bằng cách thiết lập hệ thống chuyển tiếp Reverse Proxy kết hợp phần mềm web server phổ biến Nginx, bạn có thể gắn tên miền riêng và trang bị chứng chỉ SSL Let’s Encrypt hoàn toàn miễn phí.

    Cài đặt Nginx và công cụ cấp chứng chỉ Certbot:

    sudo apt install -y nginx certbot python3-certbot-nginx

    Tạo một file cấu hình Virtual Host mới cho tên miền của bạn (ví dụ: photos.yourdomain.com):

    sudo nano /etc/nginx/sites-available/immich.conf

    Dán nội dung cấu hình chuẩn hóa dành riêng cho Immich (đặc biệt lưu ý tham số upload size không giới hạn):

    server {
        server_name photos.yourdomain.com;
    
        # Cho phep upload video va tap tin RAW kich thuoc lon
        client_max_body_size 0;
    
        location / {
            proxy_pass http://127.0.0.1:2283;
            proxy_set_header Host $http_host;
            proxy_set_header X-Real-IP $remote_addr;
            proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
            proxy_set_header X-Forwarded-Proto $scheme;
    
            # Ho tro ket noi Websocket cho timeline thoi gian thuc
            proxy_http_version 1.1;
            proxy_set_header Upgrade $http_upgrade;
            proxy_set_header Connection "upgrade";
    
            proxy_read_timeout 600s;
            proxy_send_timeout 600s;
        }
    }

    Kích hoạt cấu hình và khởi động lại Nginx:

    sudo ln -s /etc/nginx/sites-available/immich.conf /etc/nginx/sites-enabled/
    sudo nginx -t
    sudo systemctl reload nginx

    Cuối cùng, chạy Certbot để tự động cài đặt chứng chỉ SSL:

    sudo certbot --nginx -d photos.yourdomain.com

    Sau khi certbot báo thành công, bạn đã có thể đăng nhập Immich qua đường dẫn an toàn https://photos.yourdomain.com trên cả trình duyệt máy tính lẫn app di động.

    Tối ưu VPS RAM thấp: Giải pháp vô hiệu hóa Machine Learning

    Nếu đang vận hành Immich trên gói VPS có cấu hình 4GB RAM, tiến trình máy học (immich-machine-learning) có thể chiếm dụng cạn kiệt bộ nhớ và dẫn đến hiện tượng máy chủ tự kích hoạt cơ chế Out of Memory (OOM killer) làm tắt ngang container. Bạn hoàn toàn có thể khắc phục triệt để bằng hai phương án dưới đây.

    Cách 1: Khởi tạo phân vùng Swap bộ nhớ ảo

    Kích hoạt 4GB swap trên ổ cứng SSD để giảm áp lực tràn bộ nhớ khi ứng dụng xử lý tác vụ nặng:

    sudo fallocate -l 4G /swapfile
    sudo chmod 600 /swapfile
    sudo mkswap /swapfile
    sudo swapon /swapfile
    echo '/swapfile none swap sw 0 0' | sudo tee -a /etc/fstab

    Cách 2: Tắt hoàn toàn container Machine Learning

    Nếu không có nhu cầu nhận diện khuôn mặt người quen hoặc tìm kiếm ảnh theo ngữ cảnh (ví dụ: gõ chữ “con mèo”, “bãi biển”), bạn có thể tắt hẳn tiến trình machine learning để tiết kiệm từ 1.5GB đến 2GB RAM cho máy chủ.

    Mở tệp tin docker-compose.yml, tìm đến khối khai báo immich-machine-learning: và bình luận (thêm dấu # vào đầu mỗi dòng) toàn bộ service này cũng như phần phụ thuộc của nó trong mục depends_on của service immich-server. Sau đó áp dụng lại cấu hình:

    docker compose up -d --remove-orphans

    Khi tắt ML, các tính năng lưu trữ ảnh gốc, tạo thumbnail, phân loại theo ngày tháng (timeline), xem metadata GPS vị trí và chia sẻ album cho người thân vẫn hoạt động mượt mà.

    Quy trình sao lưu dữ liệu và nâng cấp Immich an toàn

    Để tránh mất mát dữ liệu hình ảnh quan trọng khi gặp sự cố phần cứng hoặc lỗi trong quá trình nâng cấp hệ thống, bạn cần thiết lập kế hoạch sao lưu định kỳ cho cả cơ sở dữ liệu và thư mục hình ảnh gốc theo hướng dẫn của Immich.

    1. Quy tắc sao lưu 2 thành phần bắt buộc

    • Cơ sở dữ liệu PostgreSQL: Chứa thông tin album, tài khoản, tag, thời gian chụp và liên kết logic giữa các ảnh. Mặc định Immich hỗ trợ tính năng tự động sao lưu database hàng đêm vào thư mục backup. Để xuất dữ liệu thủ công, chạy lệnh:
      docker exec -t immich_postgres pg_dumpall -c -U postgres > ./immich_database_backup.sql
    • Thư mục UPLOAD_LOCATION: Chứa toàn bộ các file media gốc chất lượng cao. Bạn có thể sử dụng công cụ rsync để đồng bộ thư mục này sang một máy chủ lưu trữ thứ hai hoặc ổ cứng ngoài:
      rsync -avz --progress ./library/ user@backup-server:/backup/immich-library/

    Chi tiết về phương pháp phục hồi dữ liệu khi gặp sự cố, bạn có thể tham khảo thêm tại tài liệu hướng dẫn Backup & Restore của Immich.

    2. Nâng cấp Immich lên bản mới

    Immich phát triển rất nhanh và liên tục bổ sung bản vá cũng như giao diện mới. Mỗi khi cập nhật phiên bản, bạn chỉ cần thực hiện 3 thao tác đơn giản:

    # Buoc 1: Chuyen vao thu muc chua ung dung
    cd ./immich-app
    
    # Buoc 2: Keo cac Docker Image moi nhat
    docker compose pull
    
    # Buoc 3: Khoi dong lai he thong voi ban cap nhat
    docker compose up -d

    Cảnh báo cập nhật phiên bản lớn (Major Release):

    Trước khi chạy lệnh kéo bản cập nhật mới, hãy đọc qua mục Release Notes trên GitHub để kiểm tra xem có thay đổi cấu trúc dữ liệu cơ sở dữ liệu (breaking changes) hay không và luôn đảm bảo đã có bản dump database dự phòng.

    Tổng hợp sự cố thường gặp và cách xử lý nhanh

    Trong quá trình vận hành, người dùng có thể gặp phải một số vấn đề phát sinh từ cấu hình phần cứng hoặc quyền tập tin. Bảng dưới đây liệt kê các lỗi phổ biến cùng giải pháp xử lý:

    Triệu chứng lỗi Nguyên nhân cốt lõi Phương án khắc phục
    Container bị restart liên tục (Exit Code 137) VPS cạn kiệt RAM, tiến trình Machine Learning bị hệ điều hành tắt ngang (OOM). Tạo thêm 4GB swap file hoặc tắt service machine-learning trong file docker-compose.yml.
    Port 2283 is already in use Cổng 2283 đang bị chiếm dụng bởi một ứng dụng web khác trên máy chủ. Đổi cổng map ngoài của Immich trong compose thành 2284:2283 hoặc dừng tiến trình đang chiếm cổng.
    Permission Denied khi lưu ảnh Thư mục UPLOAD_LOCATION không cấp đủ quyền ghi cho Docker container. Cấp lại quyền ghi thư mục bằng lệnh: sudo chmod -R 775 ./library.
    Database connection refused PostgreSQL chưa kịp sẵn sàng hoặc mật khẩu chứa ký tự đặc biệt gây lỗi chuỗi kết nối. Đơn giản hóa mật khẩu trong .env thành ký tự chữ số và khởi động lại container postgres.
    Lỗi x86-64-v2 unsupported CPU của VPS quá cũ, thiếu các chỉ lệnh AVX cần thiết để chạy microservice. Chuyển sang gói máy chủ ảo sử dụng CPU thế hệ mới như Intel Gold đời mới.

    Câu hỏi thường gặp về cài đặt Immich trên VPS

    Immich có hoàn toàn miễn phí không?

    Immich là phần mềm mã nguồn mở hoàn toàn miễn phí (giấy phép AGPL-3.0). Bạn có thể tải mã nguồn, tự triển khai và sử dụng trọn vẹn toàn bộ tính năng trên máy chủ riêng mà không cần mua key hay trả phí bản quyền phần mềm hàng tháng.

    VPS 4GB RAM có cài đặt được Immich không?

    VPS 4GB RAM hoàn toàn chạy được Immich nếu bạn thiết lập thêm bộ nhớ ảo Swap từ 2GB – 4GB hoặc chủ động vô hiệu hóa container immich-machine-learning. Lúc này hệ thống vẫn sao lưu, tạo thumbnail và chia sẻ thư viện ảnh rất nhanh.

    Immich có thay thế hoàn toàn được Google Photos không?

    Immich cung cấp gần như đầy đủ các chức năng phổ biến nhất của Google Photos: giao diện timeline trực quan, nhận diện khuôn mặt, tìm kiếm thông minh và backup mobile tự động. Đây là lựa chọn hàng đầu cho nhu cầu tự host kho ảnh gia đình độc lập.

    Làm cách nào để truy cập Immich từ bên ngoài Internet an toàn?

    Bạn nên trỏ tên miền cá nhân về IP máy chủ, dựng reverse proxy qua Nginx hoặc Caddy và cài đặt chứng chỉ SSL miễn phí từ Let’s Encrypt. Cách này giúp mã hóa toàn bộ dữ liệu truyền tải và truy cập qua HTTPS tiện lợi.

    Ứng dụng Immich trên điện thoại có tự động sao lưu ảnh nền không?

    Có. Ứng dụng Immich trên cả iOS và Android đều tích hợp tính năng chạy nền (background backup). Chỉ cần bạn cấp quyền truy cập ảnh và cho phép ứng dụng làm mới trong nền, ảnh mới chụp sẽ tự động đẩy về máy chủ.

    Chủ động làm chủ dữ liệu media cá nhân trên máy chủ riêng

    Nắm vững cách cài đặt Immich trên VPS giúp bạn thiết lập một không gian lưu trữ ảnh riêng tư, bảo mật và hoàn toàn độc lập với các dịch vụ đám mây công cộng. Chỉ với vài thao tác thiết lập Docker Compose đơn giản, bạn đã sở hữu một hệ thống quản lý media mạnh mẽ, hỗ trợ backup tự động từ điện thoại và gắn thẻ nhận diện thông minh. Hãy lựa chọn gói VPS đủ tài nguyên và bắt đầu triển khai kho lưu trữ ảnh của riêng bạn ngay hôm nay.

    Khởi tạo VPS cài đặt Immich ngay hôm nay

    Hạ tầng vi xử lý Intel Gold mạnh mẽ, ổ cứng NVMe U.2 đọc ghi cực nhanh, toàn quyền root triển khai Docker dễ dàng.

    Xem bảng giá VPS tại Fast Byte

    Nội dung kỹ thuật trong bài chỉ mang tính tham khảo. Bài viết hướng dẫn trên môi trường Ubuntu 22.04/24.04 LTS – lệnh và cấu hình có thể thay đổi tùy thuộc vào hệ điều hành, phiên bản Docker và bản cập nhật ứng dụng Immich. Bạn nên tham khảo trực tiếp tài liệu chính thức tại Immich Quick Start Documentation trước khi đưa vào vận hành thực tế. Hãy luôn sao lưu dữ liệu quan trọng trước mọi thao tác quản trị.

  • Lệnh Wget Trong Linux Là Gì? Cách Sử Dụng & Ví Dụ Thực Tế 2026

    Lệnh Wget Trong Linux Là Gì? Cách Sử Dụng & Ví Dụ Thực Tế 2026

    Lệnh wget trên Linux là công cụ dòng lệnh tiêu chuẩn không thể thiếu đối với bất kỳ ai đang quản trị máy chủ ảo hoặc phát triển phần mềm trên nền tảng mã nguồn mở. Khi làm việc với máy chủ từ xa không có giao diện đồ họa tại ThueVPSGiaRe.vn, việc nắm vững cách tải file, duy trì tải ngầm và xử lý sự cố kết nối sẽ giúp bạn làm chủ hệ sinh thái Linux một cách hiệu quả, an toàn và chuyên nghiệp nhất.

    1. Lệnh Wget trên Linux là gì? Cơ chế hoạt động của tiện ích GNU Wget

    Lệnh wget trên Linux là một tiện ích dòng lệnh mã nguồn mở thuộc dự án GNU, chuyên dùng để tải tệp tin từ Internet về hệ thống thông qua các giao thức mạng phổ biến gồm HTTP, HTTPS và FTP/FTPS. Wget hoạt động độc lập không cần giao diện đồ họa (GUI), cho phép tải dữ liệu tự động ngay cả khi người dùng đăng xuất khỏi phiên làm việc terminal.

    Lệnh Wget trên Linux là gì

    Tên gọi Wget là sự kết hợp giữa World Wide Web và từ khóa Get. Trong môi trường quản trị hệ thống máy chủ, wget là một trong các lệnh Linux cơ bản thiết yếu nhất mà bất kỳ kỹ sư DevOps, quản trị viên web hay lập trình viên nào cũng phải sử dụng mỗi ngày. Khi bạn quản lý một VPS Linux thuần giao diện dòng lệnh (CLI), wget chính là trình duyệt thu nhỏ đảm nhận toàn bộ việc truyền tải tài nguyên số về máy chủ.

    Tính năng tải không tương tác (Non-interactive)

    Điểm ưu việt lớn nhất của GNU Wget là khả năng hoạt động không tương tác (non-interactive). Điều này đồng nghĩa với việc sau khi lệnh được khởi chạy, nó có thể tự vận hành dưới nền (background) mà không đòi hỏi bất kỳ sự can thiệp nào từ con người qua bàn phím.

    Nếu bạn ngắt phiên kết nối SSH hoặc đường truyền mạng từ máy cá nhân đến máy chủ bị đứt quãng đột ngột, tiến trình tải của Wget trên VPS vẫn duy trì đều đặn cho đến khi hoàn tất 100% dữ liệu.

    Khả năng tự động thử lại và khôi phục (Resume)

    Wget được thiết kế chuyên biệt để hoạt động bền bỉ trên các đường truyền mạng không ổn định hoặc băng thông chập chờn. Khi xảy ra tình trạng mất gói tin, nghẽn mạng hoặc server gốc ngắt kết nối giữa chừng, Wget sẽ tự động gửi yêu cầu kết nối lại theo số lần cấu hình định trước.

    Khi kết hợp với cờ tham số resume, Wget sẽ kiểm tra độ dài byte dữ liệu đã ghi xuống đĩa và tiếp tục tải từ byte tiếp theo, loại bỏ hoàn toàn việc phải tải lại từ đầu đối với các gói dữ liệu ISO hoặc file backup nặng hàng chục Gigabyte.

    2. Cách cài đặt lệnh Wget trên Ubuntu, Debian, CentOS và AlmaLinux

    Mặc dù Wget là tiện ích phổ biến, nhiều bản cài đặt Linux Server tối giản (Minimal Installation) hoặc các image container Docker thường lược bỏ gói phần mềm này nhằm tiết kiệm dung lượng đĩa cứng. Khi gõ lệnh tải tệp mà xuất hiện thông báo lỗi bash: wget: command not found, bạn cần tiến hành cài đặt tiện ích theo trình quản lý gói tương ứng của bản phân phối Linux đang sử dụng.

    Cài đặt Wget trên hệ điều hành Ubuntu và Debian

    Trên các hệ điều hành thuộc họ Debian/Ubuntu, bạn sử dụng trình quản lý gói apt để cập nhật chỉ mục kho lưu trữ và cài đặt gói wget bằng quyền root hoặc sudo:

    # Cập nhật danh sách gói phần mềm
    sudo apt update
    
    # Tiến hành cài đặt tiện ích wget
    sudo apt install wget -y

    Cài đặt Wget trên CentOS, RHEL, AlmaLinux và Rocky Linux

    Đối với dòng hệ điều hành họ Red Hat Enterprise Linux (RHEL), bạn sử dụng trình quản lý gói yum (đối với CentOS 7) hoặc dnf (đối với AlmaLinux, Rocky Linux, CentOS 8/9 Stream):

    # Cài đặt trên AlmaLinux / Rocky Linux / RHEL 8, 9
    sudo dnf install wget -y
    
    # Cài đặt trên CentOS 7 cũ
    sudo yum install wget -y

    Kiểm tra phiên bản Wget sau khi cài đặt

    Sau khi tiến trình cài đặt hoàn tất, bạn có thể kiểm tra xem chương trình đã sẵn sàng hoạt động hay chưa và xem phiên bản hiện tại bằng lệnh:

    wget --version

    Hệ thống sẽ trả về thông tin phiên bản GNU Wget cùng danh sách các thư viện hỗ trợ như OpenSSL (hoặc GnuTLS), IPv6, HTTP/2 và đường dẫn tệp cấu hình mặc định (thường tại /etc/wgetrc). Quá trình này rất nhanh và chỉ mất chưa đầy một phút trong quy trình thiết lập ban đầu theo hướng dẫn sử dụng VPS.

    Thuê VPS giá rẻ

    CPU Intel Gold, SSD NVMe U.2, giá từ 50K/tháng

    Cần môi trường máy chủ độc lập để thực hành lệnh Linux?

    Thay vì cài máy ảo nặng nề trên máy tính cá nhân, sở hữu một VPS riêng biệt tại Fast Byte giúp bạn toàn quyền thực thi lệnh Wget, chạy script tự động và tải dữ liệu 24/7 với kết nối mạng tốc độ cao không giới hạn băng thông.

    Tham khảo VPS giá rẻ

    3. Cú pháp và hướng dẫn lệnh Wget trên Linux từ cơ bản đến nâng cao

    3.1. Tải tệp tin đơn giản về thư mục hiện hành

    Ở dạng mặc định, bạn chỉ cần gõ lệnh kèm URL nguồn. File tải về sẽ được đặt ngay tại thư mục làm việc hiện tại của bạn:

    wget https://releases.ubuntu.com/noble/ubuntu-24.04.4-live-server-amd64.iso

    Trong lúc tải, màn hình dòng lệnh sẽ hiển thị chi tiết tiến trình bao gồm: tên tệp, dung lượng, tốc độ tải hiện thời cùng thời gian ước tính còn lại.

    Lưu ý: Nếu trong thư mục đã tồn tại một tệp trùng tên, wget sẽ không ghi đè lên dữ liệu cũ mà tự động thêm hậu tố thứ tự dạng .N (ví dụ .1, .2) vào tên file mới tải.

    Nếu bạn muốn quá trình tải diễn ra im lặng, không in bất kỳ thông tin nào ra màn hình terminal, hãy sử dụng tùy chọn -q (quiet mode):

    wget -q https://example.com/file.tar.gz

    3.2. Đặt tên mới cho tệp tin khi lưu (-O)

    Thông thường, wget lấy luôn tên tệp từ đường dẫn URL. Trong trường hợp bạn muốn chỉ định một tên gọi khác ngắn gọn hoặc phù hợp hơn, hãy dùng cờ -O (chữ O viết hoa):

    wget -O latest-hugo.zip https://github.com/gohugoio/hugo/archive/refs/heads/master.zip

    Lệnh trên sẽ đổi tên file tải từ GitHub thành latest-hugo.zip thay vì giữ tên mặc định là master.zip.

    3.3. Lưu file vào một thư mục định sẵn (-P)

    Để lưu tệp tải về vào một phân vùng hoặc đường dẫn khác mà không cần phải chuyển thư mục làm việc (cd), bạn sử dụng tham số -P (chữ P viết hoa):

    wget -P /mnt/iso https://releases.ubuntu.com/noble/ubuntu-24.04.4-live-server-amd64.iso

    3.4. Tiếp tục tiến trình tải bị đứt quãng (-c)

    Khi tải các file dung lượng lớn trên VPS, việc rớt mạng giữa chừng là điều khó tránh khỏi. Tùy chọn -c (continue) sẽ yêu cầu wget gửi tiêu đề Range lên máy chủ để chỉ tải tiếp các byte dữ liệu còn thiếu thay vì tải lại từ đầu:

    wget -c https://releases.ubuntu.com/noble/ubuntu-24.04.4-live-server-amd64.iso

    Lưu ý: Tính năng này yêu cầu máy chủ đích phải hỗ trợ Range Request. Nếu phía server không hỗ trợ, wget buộc phải tải lại tệp từ đầu.

    Bạn có thể kết hợp thêm tham số --tries để chỉ định số lần tự động thử kết nối lại nếu gặp sự cố:

    wget -c --tries=10 https://releases.ubuntu.com/noble/ubuntu-24.04.4-live-server-amd64.iso

    3.5. Kiểm soát và giới hạn tốc độ tải (–limit-rate)

    Nếu máy chủ đang vận hành các dịch vụ trực tiếp (production traffic), việc tải một file lớn có thể ngốn sạch băng thông mạng. Để đảm bảo hệ thống không bị nghẽn, bạn có thể áp đặt mức trần tốc độ bằng cờ --limit-rate:

    wget --limit-rate=2m https://example.com/large-file.tar.gz

    Các đơn vị tốc độ được quy ước:

    • k: Kilobytes/giây
    • m: Megabytes/giây
    • g: Gigabytes/giây

    3.6. Tải nhiều tệp cùng lúc từ danh sách có sẵn (-i)

    Thay vì nhập từng dòng lệnh đơn lẻ, bạn có thể lập một tệp tin văn bản (chẳng hạn urls.txt), trong đó mỗi đường dẫn nằm trên một dòng:

    https://geo.mirror.pkgbuild.com/iso/latest/archlinux-x86_64.iso
    https://www.debian.org/distrib/netinst
    https://download.fedoraproject.org/pub/fedora/linux/releases/41/Server/x86_64/iso/Fedora-Server-dvd-x86_64-41-1.4.iso

    Sau đó, gọi file danh sách thông qua tham số -i:

    wget -i urls.txt

    wget sẽ tự động tải tuần tự từng tài nguyên cho đến khi hết danh sách. Trường hợp bạn muốn truyền danh sách liên kết từ dòng lệnh chuẩn (stdin), hãy dùng cú pháp wget -i -.

    3.7. Đẩy tiến trình tải chạy ngầm dưới nền (-b)

    Tùy chọn -b (background) cho phép tách tiến trình tải khỏi phiên làm việc dòng lệnh, trả lại terminal ngay lập tức để bạn tiếp tục các thao tác khác:

    wget -b https://releases.ubuntu.com/noble/ubuntu-24.04.4-live-server-amd64.iso

    Mọi thông tin ghi nhận (log) trong lúc tải ngầm sẽ được chuyển vào tệp wget-log ở thư mục hiện hành. Để theo dõi tiến độ thời gian thực, bạn thực thi lệnh:

    tail -f wget-log

    3.8. Tải đệ quy và tạo bản sao (Mirror) website

    Để tải toàn bộ nội dung của một trang web phục vụ nhu cầu tra cứu offline, bạn có thể phối hợp bộ ba cờ lệnh -m, -k và -p:

    wget -m -k -p https://example.com

    Ý nghĩa từng tham số:

    • -m (Mirror): Bật cơ chế tải đệ quy toàn diện, duy trì mốc thời gian gốc của file (timestamp) và không giới hạn độ sâu thư mục.
    • -k (Convert links): Biên tập lại toàn bộ các đường link trong trang web đã tải về để chúng liên kết chính xác với các tệp cục bộ trên máy.
    • -p (Page requisites): Kéo theo đầy đủ tất cả các thành phần phụ trợ cần thiết để hiển thị giao diện trọn vẹn (bao gồm hình ảnh, mã CSS, file JavaScript).

    Một số tùy chỉnh mở rộng khi tải đệ quy:

    Giới hạn độ sâu liên kết: Dùng cờ -l (ví dụ chỉ quét sâu 2 cấp từ trang chủ):

    wget -r -l 2 https://example.com

    Chỉ tải các định dạng tệp mong muốn (ví dụ lấy ảnh):

    wget -r --accept=jpg,png,gif https://example.com/gallery/

    Loại bỏ các tệp không cần thiết (ví dụ bỏ qua video nặng):

    wget -r --reject=mp4,avi https://example.com/media/

    4. Xác thực người dùng (Authentication)

    4.1. Xác thực HTTP Basic Auth

    Nếu tài nguyên nằm sau lớp bảo vệ đăng nhập cơ bản của máy chủ web, bạn truyền thông tin tài khoản qua hai cờ --user và --password:

    wget --user=admin --password=secret https://example.com/protected/file.tar.gz

    Đối với các dịch vụ API bảo mật bằng Bearer token, bạn có thể truyền mã token trực tiếp vào tiêu đề request:

    wget --header="Authorization: Bearer YOUR_TOKEN" https://api.example.com/data.json

    4.2. Xác thực FTP Server

    Tải dữ liệu từ các máy chủ FTP yêu cầu thông tin đăng nhập:

    wget --ftp-user=FTP_USERNAME --ftp-password=FTP_PASSWORD ftp://ftp.example.com/file.tar.gz
    Cảnh báo an toàn bảo mật: Việc nhập trực tiếp mật khẩu, token hoặc cookie trong câu lệnh có thể khiến thông tin nhạy cảm bị lưu lại trong lịch sử dòng lệnh (shell history). Để an toàn hơn, hãy cân nhắc sử dụng các biến môi trường riêng, tệp tạm thời được giới hạn quyền đọc, hoặc dùng cờ --ask-password để nhập mật khẩu thủ công khi có yêu cầu.

    5. Các tùy chọn mở rộng hữu ích khác

    5.1. Kiểm tra URL khả dụng (–spider)

    Cờ --spider hoạt động tương tự như một công cụ thăm dò: nó chỉ kiểm tra tính hợp lệ và sự tồn tại của đường dẫn mà không kéo nội dung về máy:

    wget --spider https://example.com/file.tar.gz

    Nếu liên kết hoạt động tốt, màn hình trả về phản hồi 200 OK. Nếu tệp không tồn tại, bạn sẽ nhận được mã lỗi HTTP tương ứng. Lệnh này rất hữu ích để kiểm thử link trong các script tự động.

    5.2. Chỉ tải về khi có phiên bản mới hơn (-N)

    Tính năng so khớp timestamp (-N) cho phép so sánh thời gian cập nhật của tệp tin trên máy chủ với tệp sẵn có ở máy cục bộ. Nếu phía server có bản mới hơn thì wget mới tiến hành tải xuống:

    wget -N https://example.com/data.csv

    5.3. Bổ sung Custom HTTP Header

    Để gắn thêm các tiêu đề tùy chỉnh vào yêu cầu gửi đi, bạn sử dụng --header. Tùy chọn này có thể gọi lặp lại nhiều lần nếu cần gửi nhiều header cùng lúc:

    wget --header="Accept: application/json" https://api.example.com/endpoint

    5.4. Thiết lập số lần thử lại và thời gian chờ (Retry & Timeout)

    Mặc định wget sẽ cố gắng kết nối lại tối đa 20 lần nếu gặp lỗi đường truyền. Bạn có thể chủ động điều chỉnh giới hạn này cùng thời gian chờ bằng các tham số:

    wget --tries=5 --timeout=30 https://example.com/file.tar.gz
    • --tries=N: Đặt số lần thử kết nối lại tối đa là N lần.
    • --timeout=N: Đặt ngưỡng thời gian chờ (cho phân giải DNS, bắt tay kết nối và đọc dữ liệu) là N giây.

    Nếu muốn lệnh tiếp tục thử lại ngay cả khi máy chủ từ chối kết nối, hãy bổ sung thêm cờ --retry-connrefused:

    wget --tries=5 --retry-connrefused https://example.com/file.tar.gz

    5.5. Tùy biến User-Agent (-U)

    Nhiều máy chủ thiết lập chặn các request mang định danh mặc định của wget. Để giả lập một trình duyệt web thông thường (như Firefox), bạn dùng cờ -U:

    wget -U "Mozilla/5.0 (X11; Linux x86_64; rv:128.0) Gecko/20100101 Firefox/128.0" https://example.com/

    5.6. Bỏ qua bước kiểm tra chứng chỉ SSL (–no-check-certificate)

    Nếu máy chủ đích sử dụng chứng chỉ SSL tự ký (self-signed) hoặc chứng chỉ đã hết hạn hợp lệ, bạn có thể tắt quy trình xác thực chứng chỉ bằng cờ:

    wget --no-check-certificate https://self-signed.example.com/file.tar.gz
    Lưu ý bảo mật: Việc bỏ qua kiểm tra chứng chỉ làm mất đi lớp bảo vệ của kết nối HTTPS, khiến dữ liệu đối mặt với nguy cơ bị tấn công giả mạo (man-in-the-middle). Chỉ áp dụng tùy chọn này khi bạn hoàn toàn kiểm soát và tin tưởng nguồn phát dữ liệu.

    5.7. Quản lý và làm việc với Cookie

    Lưu cookie nhận được từ máy chủ vào file:

    wget --save-cookies cookies.txt https://example.com/login

    Lưu giữ cả cookie phiên làm việc (session cookies – loại không có hạn cố định):

    wget --save-cookies cookies.txt --keep-session-cookies https://example.com/login

    Sử dụng cookie đã lưu cho các lần tải tiếp theo:

    wget --load-cookies cookies.txt https://example.com/protected/file.tar.gz

    5.8. Định tuyến thông qua Proxy

    Bạn có thể cấu hình máy chủ ủy danh (proxy) trực tiếp trong câu lệnh thông qua tùy chọn -e:

    wget -e use_proxy=yes -e https_proxy=http://proxy.example.com:8080 https://example.com/file.tar.gz

    Hoặc thiết lập biến môi trường hệ thống trước khi chạy wget:

    export http_proxy=http://proxy.example.com:8080
    export https_proxy=http://proxy.example.com:8080
    wget https://example.com/file.tar.gz

    Nếu proxy yêu cầu tài khoản xác thực, hãy khai báo thêm thông tin:

    wget --proxy-user=USER --proxy-password=PASS https://example.com/file.tar.gz

    5.9. Chuyển tiếp luồng dữ liệu (Pipe output) sang lệnh khác

    Bằng cách sử dụng -O -, dữ liệu tải về sẽ được đẩy thẳng ra đầu ra chuẩn (stdout) thay vì ghi vào ổ cứng, cho phép bạn pipe ngay sang các công cụ xử lý tiếp theo:

    wget -q -O - "https://wordpress.org/latest.tar.gz" | tar -xzf - -C /var/www

    Lệnh trên tải bộ cài WordPress mới nhất và giải nén trực tiếp vào thư mục /var/www mà không tạo tệp lưu trung gian.

    5.10. Tiếp nhận tên file do máy chủ đề xuất (–content-disposition)

    Trong nhiều liên kết tải động, server sẽ trả về tiêu đề Content-Disposition để chỉ định tên tệp chính xác. Để wget nhận diện và đặt tên theo chỉ dẫn này thay vì lấy chuỗi URL:

    wget --content-disposition https://example.com/download?file=report

    6. So sánh lệnh Wget và cURL: Khi nào nên sử dụng công cụ nào?

    Rất nhiều người mới sử dụng Linux thường nhầm lẫn giữa hai công cụ wget và curl, bởi cả hai đều được cài mặc định trên nhiều hệ thống và đều dùng để tải dữ liệu mạng thông qua dòng lệnh. Tuy nhiên, kiến trúc cốt lõi và mục đích thiết kế của hai công cụ này hoàn toàn khác nhau.

    Dưới đây là bảng so sánh cơ bản giữa lệnh Wget và cURL:

    Tiêu chí so sánh Tiện ích Wget (GNU Wget) Tiện ích cURL (Client URL) Khuyến nghị thực tế
    Mục đích cốt lõi Chuyên biệt tải file, tự động tải ngầm và sao lưu website Truyền dữ liệu đa giao thức hai chiều (Gửi và Nhận) Dùng Wget để kéo file, dùng cURL để test API
    Đầu ra mặc định Tự động lưu luồng dữ liệu thành tệp tin trên ổ đĩa In trực tiếp nội dung phản hồi ra màn hình terminal (stdout) Wget tiện hơn khi cần lưu file trực tiếp
    Hỗ trợ đệ quy Có sẵn tính năng quét đệ quy (Recursive) qua cờ -r Không hỗ trợ tải đệ quy toàn thư mục/web Bắt buộc chọn Wget nếu cần mirror site
    Phương thức HTTP Chủ yếu hỗ trợ phương thức GET, POST cơ bản Đầy đủ tất cả verb: GET, POST, PUT, DELETE, PATCH, OPTIONS Chọn cURL cho tác vụ Webhook, REST API

    Tóm lại, nếu nhu cầu của bạn là tải file nén, kéo mã nguồn cài đặt máy chủ web như OpenLiteSpeed Web Server, tải bản sao lưu dữ liệu lớn hoặc clone website, lệnh wget trên Linux luôn là lựa chọn số một nhờ cơ chế tự động phục hồi kết nối. Ngược lại, nếu bạn cần debug HTTP headers, gửi payload JSON phức tạp hoặc tương tác API của bên thứ ba, cURL sẽ phát huy sức mạnh vượt trội hơn.

    Thuê VPS giá rẻ

    CPU Intel Gold, SSD NVMe U.2, giá từ 50K/tháng

    Tối ưu tốc độ tải và ghi tệp với hạ tầng SSD NVMe U.2

    Tải dữ liệu bằng Wget đòi hỏi tốc độ ghi đĩa liên tục và băng thông mạng dồi dào. Khám phá các gói máy chủ ảo tại Fast Byte với ổ cứng chuẩn doanh nghiệp NVMe U.2 và cổng mạng 100 Mbps ổn định, hạn chế tình trạng thắt cổ chai I/O khi lưu trữ tệp tin nặng.

    Xem bảng giá VPS

    7. Khắc phục các lỗi thường gặp khi sử dụng Wget trên VPS

    Trong môi trường thực tế, việc thực thi lệnh Wget không phải lúc nào cũng suôn sẻ. Dưới đây là 4 tình huống sự cố phổ biến nhất cùng giải pháp xử lý chính xác theo chuẩn kỹ thuật quản trị hệ thống.

    Lỗi xác thực chứng chỉ SSL (ERROR: cannot verify certificate)

    Triệu chứng: Khi tải tệp qua giao thức HTTPS, Wget báo lỗi The certificate of '...' is not trusted hoặc cannot verify ... certificate, issued by .... Nguyên nhân thường do máy chủ nguồn sử dụng chứng chỉ tự ký (Self-signed SSL), chứng chỉ đã hết hạn hoặc kho chứng chỉ CA Root trên VPS của bạn chưa được cập nhật.

    Cách xử lý: Nếu bạn biết chắc chắn máy chủ nguồn an toàn và cần bỏ qua bước xác minh SSL để tiếp tục tải tệp ngay lập tức, hãy thêm cờ --no-check-certificate:

    wget --no-check-certificate https://noi-bo.example.local/source-code.zip

    Về mặt lâu dài, bạn nên cập nhật lại gói CA certificate trên hệ điều hành bằng lệnh sudo apt install ca-certificates -y (Ubuntu/Debian) hoặc sudo update-ca-trust (AlmaLinux/CentOS) để đảm bảo tính toàn vẹn bảo mật khi kết nối mạng bên ngoài.

    Lỗi HTTP 403 Forbidden do tường lửa chặn User-Agent

    Triệu chứng: Server phản hồi ERROR 403: Forbidden ngay sau khi bắt tay HTTP. Rất nhiều dịch vụ web và hệ thống CDN (như Cloudflare, CloudFront) cấu hình tường lửa WAF chặn đứng các yêu cầu có User-Agent mặc định là Wget/1.x.x để ngăn chặn crawler tự động.

    Cách xử lý: Bạn có thể chỉ định một User-Agent giả lập trình duyệt Chrome hoặc Firefox thực thụ thông qua cờ --user-agent:

    wget --user-agent="Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/120.0.0.0 Safari/537.36" https://example.com/tai-lieu.pdf

    Kết nối bị treo hoặc timeout (Connection timed out)

    Triệu chứng: Wget dừng lại rất lâu ở bước kết nối mạng hoặc thử lại liên tục hàng trăm lần khiến phiên terminal bị treo cứng do đường truyền quốc tế gặp sự cố hoặc máy chủ đích tạm thời mất kết nối.

    Cách xử lý: Hãy thiết lập thời gian chờ tối đa (timeout) và giới hạn số lần thử lại (retries) cụ thể để kịch bản shell không bị nghẽn:

    ont-size: 14px; margin-bottom: 20px;"># Thiết lập thời gian chờ 15 giây và chỉ thử lại tối đa 3 lần
    wget --timeout=15 --tries=3 https://remote-server.com/database-dump.sql

    Tải file từ máy chủ yêu cầu đăng nhập tài khoản (HTTP/FTP Auth)

    Nếu tệp tin được đặt sau một lớp bảo vệ HTTP Basic Authentication hoặc máy chủ FTP có mật khẩu, bạn chỉ cần cung cấp thông tin tài khoản trực tiếp qua các cờ tham số của Wget:

    ont-size: 14px; margin-bottom: 20px;"># Tải từ máy chủ Web có xác thực HTTP
    wget --http-user="admin" --http-password="SecretPassword123" https://private.example.com/confidential.tar.gz
    
    # Tải từ máy chủ lưu trữ FTP
    wget --ftp-user="ftpuser" --ftp-password="FtpPassword456" ftp://fileserver.example.com/archive.zip

    8. Bảng tham chiếu nhanh các lệnh Wget thông dụng

    Câu lệnh mẫu Công dụng tóm tắt
    wget URL Tải tài nguyên về thư mục hiện tại
    wget -O ten-file.txt URL Lưu tài nguyên dưới tên tệp được chỉ định
    wget -P /duong/dan URL Lưu tài nguyên vào một thư mục định trước
    wget -c URL Tải tiếp tệp tin bị ngắt quãng giữa chừng
    wget –limit-rate=2m URL Hạn chế tốc độ tải về tối đa (ví dụ 2 MB/s)
    wget -i urls.txt Tải hàng loạt theo danh sách liên kết từ file
    wget -b URL Đưa tiến trình tải chạy ngầm, ghi nhật ký vào wget-log
    wget -m -k -p URL Sao chép (mirror) toàn bộ website để xem offline
    wget –spider URL Kiểm tra trạng thái khả dụng của liên kết (không tải file)
    wget -N URL Chỉ tải xuống nếu server có phiên bản mới hơn file cục bộ
    wget –tries=5 –timeout=30 URL Cấu hình số lần thử lại tối đa và thời gian chờ
    wget –header=”Auth: token” URL Đính kèm thêm tiêu đề HTTP tùy chỉnh
    wget -q -O – URL | cmd Xuất luồng tải ra stdout để chuyển tiếp tới lệnh khác qua pipe

    9. Nguyên tắc bảo mật và lưu ý khi tải file bằng Wget trên máy chủ VPS

    Việc sử dụng lệnh Wget để kéo dữ liệu từ Internet trực tiếp vào máy chủ Linux tiềm ẩn các rủi ro bảo mật nghiêm trọng nếu người quản trị thiếu cảnh giác. Hãy luôn tuân thủ các nguyên tắc sau để bảo vệ an toàn cho hạ tầng máy chủ của bạn:

    Cảnh giác với mô hình đường ống thực thi trực tiếp (Pipe to Bash)

    Trên Internet, rất nhiều bài hướng dẫn cài đặt phần mềm khuyên người dùng chạy lệnh dạng: wget -qO- https://example.com/install.sh | bash. Thao tác này sẽ tải script về và trực tiếp đưa vào bộ biên dịch Bash để chạy ngay với quyền cao nhất mà không lưu file xuống đĩa.

    Đây là một thói quen rất rủi ro. Nếu máy chủ nguồn bị tấn công thay đổi nội dung (Man-in-the-Middle) hoặc đường truyền bị chèn mã độc, toàn bộ hệ thống VPS của bạn có thể bị kiểm soát ngay lập tức. Quy trình an toàn chuẩn kỹ thuật là:

    1. Dùng Wget tải script về đĩa cứng: wget -O install.sh https://example.com/install.sh
    2. Mở xem và kiểm tra toàn bộ mã nguồn bên trong bằng lệnh xem văn bản: less install.sh hoặc nano install.sh
    3. Sau khi xác nhận mã nguồn an toàn và đúng chức năng, mới phân quyền thực thi: chmod +x install.sh && ./install.sh

    Kiểm tra mã băm toàn vẹn (Checksum Verification)

    Sau khi tải các tệp tin nén quan trọng, các bản build kernel hoặc tệp cài đặt hệ cơ sở dữ liệu, hãy luôn đối chiếu mã băm (MD5 hoặc SHA256) do nhà phát hành cung cấp để đảm bảo tệp không bị lỗi bit hay bị can thiệp trên đường truyền:

    ont-size: 14px; margin-bottom: 20px;">sha256sum file-tai-ve.tar.gz

    Quản lý dung lượng lưu trữ và bộ nhớ đệm

    Khi bạn chạy Wget để tải các file nén nặng hàng chục GB rồi thực hiện giải nén tại chỗ, dung lượng ổ đĩa có thể bị đầy đột ngột (100% disk usage), khiến các dịch vụ như MySQL hoặc Nginx tự động dừng khẩn cấp. Do đó, theo kinh nghiệm thuê VPS thực chiến, bạn nên kiểm tra trước dung lượng trống bằng lệnh df -h. Đồng thời, đối với các gói máy chủ có cấu hình RAM khiêm tốn, hãy chủ động cấu hình tạo swap file trên Linux để đảm bảo hệ thống không bị crash do lỗi tràn bộ nhớ (Out-Of-Memory) trong quá trình xử lý dữ liệu tải về.

    10. Câu hỏi thường gặp về lệnh Wget (FAQ)

    1. Lệnh Wget và cURL khác nhau cơ bản ở điểm nào?

    Wget là công cụ chuyên biệt để tải tệp tin, hỗ trợ tải đệ quy toàn bộ thư mục và tự động khôi phục tải ngắt quãng. Ngược lại, cURL là thư viện truyền tải dữ liệu hai chiều hỗ trợ nhiều giao thức hơn và thường dùng để debug API hoặc gửi HTTP request chuyên sâu.

    2. Làm thế nào để tiếp tục tải file khi lệnh Wget bị gián đoạn?

    Bạn chỉ cần chạy lại câu lệnh Wget với đường dẫn URL đó kèm theo cờ tham số -c (ví dụ: wget -c https://example.com/file.zip). Nếu máy chủ nguồn hỗ trợ Range Request, Wget sẽ kiểm tra số byte hiện có và tải tiếp phần còn thiếu.

    3. Làm sao để xem nhật ký khi dùng lệnh Wget tải ngầm với cờ -b?

    Khi chạy với cờ -b, Wget sẽ tự động ghi toàn bộ thông tin tiến trình vào tệp tin wget-log trong cùng thư mục. Bạn chỉ cần thực thi lệnh tail -f wget-log để theo dõi trực tiếp tỷ lệ phần trăm và tốc độ tải ngầm.

    4. Tại sao tôi dùng Wget tải file thì bị báo lỗi 403 Forbidden?

    Lỗi này xuất hiện do hệ thống tường lửa WAF của website nguồn chặn User-Agent của Wget để tránh bot crawler. Bạn có thể khắc phục triệt để bằng cách chỉ định User-Agent giả lập trình duyệt Chrome thông qua tham số --user-agent="..." khi gõ lệnh.

    5. Dùng Wget để mirror toàn bộ website có vi phạm pháp luật không?

    Wget chỉ là công cụ kỹ thuật. Việc sao lưu chỉ hợp pháp khi bạn là chủ sở hữu website hoặc được cấp phép khai thác dữ liệu. Nếu bạn cào dữ liệu trái phép từ trang web của người khác, hành vi đó có thể vi phạm bản quyền và điều khoản dịch vụ của họ.

    Làm chủ dòng lệnh Linux cùng hạ tầng máy chủ vững chắc

    Sử dụng thành thạo lệnh wget trên Linux là bước đệm then chốt giúp bạn tự động hóa công việc quản trị, sao lưu dữ liệu và kéo mã nguồn về máy chủ một cách nhanh chóng, chuẩn xác. Thay vì để máy tính cá nhân phải bật máy liên tục qua đêm để tải các gói dữ liệu khổng lồ, hãy tận dụng sức mạnh truyền tải không giới hạn của một máy chủ đám mây hoạt động liên tục 24/7.

    Sở hữu VPS Linux hiệu năng cao với chi phí tối ưu

    Hạ tầng máy chủ CPU Intel Gold, ổ đĩa SSD NVMe U.2 và đường truyền ổn định sẵn sàng đồng hành cùng quá trình học tập và làm việc của bạn chỉ từ 50K/tháng.

    Khám phá các gói VPS

    Lưu ý kỹ thuật: Tất cả các câu lệnh và cờ tham số trong bài viết được xây dựng dựa trên phiên bản GNU Wget tiêu chuẩn. Tùy thuộc vào bản phân phối Linux và chính sách tường lửa của máy chủ nguồn, phản hồi thực tế có thể thay đổi. Quản trị viên nên kiểm tra đường dẫn file và kiểm thử trên môi trường thử nghiệm trước khi chạy các kịch bản tự động trên hệ thống production.

  • Cách Chia Ổ Cứng Trên VPS Windows An Toàn, Nhanh Gọn Từ A-Z

    Cách Chia Ổ Cứng Trên VPS Windows An Toàn, Nhanh Gọn Từ A-Z

    Thực hiện việc chia ổ cứng vps windows là một thao tác kỹ thuật cơ bản nhưng vô cùng quan trọng giúp bạn tối ưu hóa không gian lưu trữ và bảo vệ dữ liệu hệ thống khỏi những sự cố đột ngột. Đối với những ai đang vận hành công cụ chạy tự động, nuôi tài khoản MMO, hoặc làm máy chủ lưu trữ cho các website nhỏ, việc dồn chung toàn bộ dữ liệu ứng dụng vào ổ C mặc định là một sai lầm phổ biến dễ dẫn đến treo đơ máy chủ khi ổ đĩa bị đầy. Trong bài viết này, chúng tôi sẽ hướng dẫn bạn chi tiết các phương pháp phân chia và mở rộng phân vùng ổ cứng trên Windows VPS một cách an toàn, nhanh chóng và chuẩn xác nhất để áp dụng hiệu quả cho hạ tầng của bạn tại ThueVPSGiaRe.vn.

    1. Tại sao bạn cần phải chia ổ cứng trên VPS Windows?

    Khi bạn vừa đăng ký thuê một VPS Windows mới, hầu hết các nhà cung cấp dịch vụ sẽ bàn giao hệ thống với cấu hình mặc định là toàn bộ dung lượng ổ cứng được gom chung vào một phân vùng duy nhất – ổ đĩa C. Trước khi bắt tay vào thực hiện các bước cấu hình cụ thể, bạn có thể tìm hiểu thêm về bản chất của VPS Windows nhằm đánh giá đúng mức độ tương thích của hệ điều hành này đối với công việc thực tế của mình. Mặc dù cấu hình mặc định giúp bạn dễ dàng sử dụng ngay lập tức, nhưng về lâu dài, nó tiềm ẩn nhiều rủi ro kỹ thuật lớn đối với quá trình vận hành liên tục.

    Tại sao nên chia ổ cứng trên VPS Windows
    Tại sao nên chia ổ cứng trên VPS Windows?

    Nếu bạn mới bắt đầu tìm hiểu về máy chủ ảo, việc trang bị những kiến thức cơ bản trong bài viết hướng dẫn sử dụng VPS cho người mới sẽ giúp bạn tự tin hơn. Việc phân chia ổ cứng vật lý hoặc ổ cứng ảo hóa (VHD/VHDX) thành các phân vùng độc lập (ví dụ ổ C dành cho hệ điều hành và ổ D dành cho dữ liệu) mang lại các lợi ích thực tế sau:

    • Tránh lỗi treo đơ do đầy ổ đĩa hệ thống (C Drive):
      Các phiên bản Windows Server hoặc Windows 10/11 thường sinh ra rất nhiều file tạm (temp files), file cache, log hệ thống và đặc biệt là các bản cập nhật Windows Update có dung lượng lên đến hàng chục Gigabyte. Nếu dồn chung dữ liệu tải về, database hoặc tool vào ổ C, khi ổ C chạm ngưỡng 100% dung lượng, hệ điều hành Windows sẽ bị treo cứng hoàn toàn, khiến bạn không thể truy cập qua Remote Desktop (RDP) để xử lý.
    • Bảo vệ dữ liệu khi cần cài đặt lại hệ điều hành:
      Nếu VPS của bạn bị nhiễm mã độc, virus hoặc gặp lỗi xung đột driver hệ thống buộc phải Reinstall (cài lại Win/re-image), việc lưu trữ dữ liệu quan trọng, mã nguồn web, tệp tin cấu hình tool ở ổ D hoặc E sẽ giúp bảo toàn dữ liệu khi bạn thực hiện cài lại hệ điều hành cho VPS. Nhà cung cấp chỉ cần ghi đè hệ điều hành lên phân vùng ổ C, phân vùng ổ dữ liệu của bạn hoàn toàn không bị ảnh hưởng.
    • Tối ưu hóa tốc độ truy xuất dữ liệu:
      Việc phân chia giúp hệ thống lập chỉ mục (index) của Windows hoạt động hiệu quả hơn. Đồng thời, bạn dễ dàng quản lý quyền truy cập thư mục (Folder Permissions) chi tiết cho từng phân vùng khác nhau để nâng cao tính bảo mật.

    2. Những lưu ý sống còn trước khi thay đổi phân vùng ổ cứng VPS

    Can thiệp vào cấu trúc bảng phân vùng (Partition Table) luôn là một thao tác có độ rủi ro nhất định đối với mọi quản trị viên hệ thống. Chỉ một sơ suất nhỏ trong việc chọn nhầm phân vùng hoặc ngắt kết nối đột ngột cũng có thể khiến toàn bộ hệ thống file bị hỏng (corrupted) và không thể boot lại được. Bên cạnh đó, ngoài việc chia tách phân vùng, bạn nên chủ động tìm hiểu cách bảo mật VPS ngay sau khi khởi tạo để chặn đứng 99% các cuộc tấn công quét cổng tự động.

    Trước khi bắt đầu thực hiện các bước trong hướng dẫn này, bạn cần tuân thủ nghiêm ngặt checklist an toàn sau đây:

    • Luôn luôn sao lưu (Backup) dữ liệu quan trọng trước tiên:
      Nếu VPS của bạn đang chạy các ứng dụng thực tế (production) như website WordPress, máy chủ cơ sở dữ liệu (MySQL, MSSQL) hay chứa các tệp tài khoản quan trọng, hãy tải chúng về máy tính cá nhân hoặc chụp một bản sao lưu (Snapshot) hệ thống trên trang quản trị nhà cung cấp trước khi thao tác.
    • Đảm bảo không có tiến trình ghi đĩa nặng đang hoạt động:
      Tạm dừng các tiến trình như backup tự động, cào dữ liệu (scraping), tải file nặng hoặc cập nhật phần mềm khi đang thực hiện chia tách ổ đĩa để tránh lỗi dữ liệu bị phân mạch hoặc xung đột tài nguyên.
    • Kiểm tra định dạng bảng phân vùng (MBR hay GPT):
      Định dạng MBR (Master Boot Record) cũ chỉ hỗ trợ tối đa 4 phân vùng chính (Primary Partition) và giới hạn dung lượng ổ đĩa dưới 2TB. Nếu VPS của bạn sử dụng ổ cứng lớn hơn hoặc cần chia nhiều phân vùng, hãy kiểm tra chắc chắn hệ thống đang chạy ở chuẩn GPT (GUID Partition Table) hiện đại.

    3. Hướng dẫn cách chia ổ cứng vps windows bằng giao diện Disk Management (GUI)

    Sử dụng công cụ trực quan Disk Management tích hợp sẵn trong hệ điều hành là phương pháp cách chia ổ cứng vps windows phổ biến, trực quan và an toàn nhất dành cho mọi đối tượng người dùng từ cơ bản đến nâng cao. Khi tiến hành thay đổi phân vùng, hãy lưu ý không để máy chủ bị ngắt kết nối đột ngột, điều này có thể ảnh hưởng đến kết nối RDP. Bạn có thể tham khảo thêm hướng dẫn chi tiết về cách kết nối VPS Windows qua Remote Desktop để nắm rõ các bước thiết lập màn hình.

    Bước 1: Khởi động công cụ Disk Management

    Có hai cách nhanh nhất để bạn truy cập vào công cụ này trên VPS Windows Server hoặc Windows 10/11:

    • Cách A: Nhấp chuột phải vào nút Start ở góc dưới bên trái màn hình và chọn Disk Management từ menu hiện ra.
    • Cách B: Nhấn tổ hợp phím Windows + R để mở hộp thoại Run, nhập cụm từ diskmgmt.msc và nhấn Enter.

    Bước 2: Co nhỏ phân vùng ổ C (Shrink Volume) để tạo không gian trống

    Do toàn bộ dung lượng ban đầu đang nằm ở ổ C, bạn cần thu nhỏ ổ C lại để tạo ra một phân vùng trống chưa được định dạng (Unallocated Space).

    1. Trong giao diện Disk Management, nhấp chuột phải vào phân vùng ổ C: ở danh sách phía dưới và chọn Shrink Volume….
    2. Hệ thống sẽ mất vài giây để tính toán lượng dung lượng tối đa bạn có thể thu nhỏ.
    3. At the dialog box that appears, pay attention to the parameters (calculated in Megabyte – MB, with 1GB = 1024MB):
      • Total size before shrink in MB: Tổng dung lượng ổ C trước khi thực hiện chia.
      • Size of available shrink space in MB: Dung lượng tối đa bạn có thể trích xuất ra để làm phân vùng mới.
      • Enter the amount of space to shrink in MB: Nhập vào đây số dung lượng bạn muốn gán cho phân vùng mới (Ví dụ: Bạn muốn tạo ổ D dung lượng 20GB, hãy nhập vào ô này: 20 x 1024 = 20480).
    4. Sau khi nhập số dung lượng mong muốn, bạn nhấn nút Shrink bên dưới để xác nhận thao tác.
    Co nhỏ phân vùng ổ C
    Co nhỏ phân vùng ổ C

    Bước 3: Tạo ổ đĩa mới (D:) từ không gian trống vừa tạo

    Sau khi co nhỏ ổ C, bạn sẽ thấy một phân vùng có viền màu đen mang nhãn hiệu Unallocated xuất hiện bên cạnh ổ C.

    Nhấp chuột phải vào phân vùng Unallocated này và chọn New Simple Volume….

    Cửa sổ New Simple Volume Wizard mở ra, bạn nhấn Next để bỏ qua trang giới thiệu.

    Cửa sổ New Simple Volume Wizard mở ra, bạn nhấn Next
    Cửa sổ New Simple Volume Wizard mở ra, bạn nhấn Next

    Tại phần chỉ định kích thước (Specify Volume Size), hệ thống sẽ tự động điền dung lượng trống tối đa khả dụng. Bạn nhấn tiếp Next.

    Hệ thống tự động điền dung lượng trống tối đa khả dụng
    Hệ thống tự động điền dung lượng trống tối đa khả dụng

    Tại mục gán ký tự ổ đĩa (Assign Drive Letter), chọn ký tự mong muốn từ danh sách thả xuống (Ví dụ mặc định chọn chữ D hoặc E) rồi nhấn Next.

    chọn ký tự mong muốn từ danh sách thả xuống
    Chọn ký tự mong muốn từ danh sách thả xuống

    Tại phần định dạng phân vùng (Format Partition), cấu hình các thông số chuẩn sau:

      • File system: Chọn NTFS (đây là định dạng tệp tin tối ưu bắt buộc cho hệ thống Windows).
      • Allocation unit size: Để Default.
      • Volume label: Đặt tên cho phân vùng mới (Ví dụ: Data hoặc Backup).
      • Tích chọn vào ô Perform a quick format để định dạng nhanh chóng.

    Nhấn Next, xem lại toàn bộ thông tin hiển thị tại trang tóm tắt rồi nhấn Finish để hoàn tất quá trình thiết lập.

    Cấu hình các thông số tại Format Partition
    Cấu hình các thông số tại Format Partition

    Hệ thống sẽ mất từ 1-3 giây để định dạng phân vùng mới. Khi nhãn đổi sang màu xanh dương kèm theo trạng thái Healthy (Primary Partition), bạn đã có thể mở File Explorer lên để sử dụng ổ đĩa D mới tạo một cách bình thường.

    Thuê VPS giá rẻ

    CPU Intel Gold, SSD NVMe U.2 cao cấp

    Vận hành hệ thống mượt mà và bảo mật

    Fast Byte cung cấp máy chủ ảo giá rẻ chỉ từ 50K/tháng với trang bị phần cứng hiện đại và băng thông không giới hạn hàng tháng, giúp bạn thoải mái tùy biến phân vùng phục vụ công việc học tập và test tool.

    Xem chi tiết các gói VPS tốc độ cao

    4. Hướng dẫn phân vùng ổ cứng VPS bằng dòng lệnh Diskpart (CLI)

    Đối với các quản trị viên hệ thống hoặc những ai muốn cấu hình nhanh chóng thông qua các đoạn script tự động hóa, việc sử dụng công cụ dòng lệnh chuyên nghiệp Diskpart là sự lựa chọn tối ưu. Diskpart cho phép thao tác trực tiếp và chính xác mà không cần thông qua giao diện đồ họa GUI của Windows Server.

    Các bước phân vùng ổ cứng VPS bằng Diskpart

    1. Mở thanh công cụ tìm kiếm trên Windows, gõ cmd hoặc PowerShell, sau đó nhấp chuột phải và chọn Run as Administrator.
    2. Khởi động công cụ bằng cách gõ lệnh sau và nhấn Enter:
      diskpart
    3. Liệt kê toàn bộ ổ đĩa vật lý có trên máy chủ VPS:
      list disk
    4. Chọn ổ đĩa chứa hệ điều hành cần thực hiện phân vùng (thông thường trên VPS chỉ có 1 ổ đĩa vật lý duy nhất là Disk 0):
      select disk 0
    5. Liệt kê các phân vùng hiện tại của ổ đĩa đã chọn:
      list partition
    6. Chọn phân vùng chính (thông thường là phân vùng ổ C, phân vùng lớn nhất, ví dụ Partition 2):
      select partition 2
    7. Thực hiện lệnh co nhỏ phân vùng này để lấy ra 20GB dung lượng trống (20480 MB):
      shrink desired=20480

      (Nếu hệ thống báo thành công, bạn sẽ nhận được thông báo dạng: “DiskPart successfully shrunk the volume by…”)

    8. Tạo một phân vùng chính (Primary Partition) mới từ không gian trống vừa được trích xuất:
      create partition primary
    9. Định dạng nhanh cho phân vùng mới này với định dạng NTFS và đặt nhãn là “Data”:
      format fs=ntfs quick label="Data"
    10. Gán ký tự ổ đĩa D cho phân vùng mới vừa được định dạng:
      assign letter=D
    11. Thoát khỏi công cụ Diskpart bằng lệnh:
      exit

    5. Cách mở rộng (Extend) ổ cứng khi được nhà cung cấp nâng cấp dung lượng

    Một tình huống thực tế khác rất hay gặp là khi bạn sử dụng VPS được một thời gian và quyết định liên hệ nhà cung cấp để nâng cấp dung lượng ổ cứng (Ví dụ: Từ 40GB lên 60GB). Sau khi nhà cung cấp nâng cấp trên hệ thống ảo hóa cốt lõi, bạn đăng nhập vào Windows VPS nhưng vẫn chỉ thấy dung lượng ổ C cũ là 40GB.

    Lúc này, phần dung lượng 20GB mới được thêm vào đang nằm ở trạng thái “Unallocated Space” (Không gian chưa được phân bổ) ở phía bên phải ngoài cùng của Disk Management. Để tích hợp lượng dung lượng này vào ổ C hoặc ổ D hiện có, bạn cần thực hiện mở rộng phân vùng ổ cứng vps theo các bước sau:

    1. Khởi động lại công cụ Disk Management (bằng cách chạy lệnh diskmgmt.msc).
    2. Kiểm tra vị trí của phần vùng trống màu đen mang nhãn Unallocated Space:
      • Trường hợp 1: Nếu phần trống này nằm ở **ngay bên phải liền kề** ổ đĩa C.
      • Trường hợp 2: Nếu phần trống này nằm ở **ngay bên phải liền kề** ổ đĩa D (do bạn đã tạo ổ D trước đó).
    3. Nhấp chuột phải vào phân vùng ổ đĩa bạn muốn mở rộng (ví dụ nhấp vào ổ C: hoặc ổ D: tùy trường hợp liền kề tương ứng) và chọn Extend Volume….
    4. Hộp thoại Extend Volume Wizard hiện ra, bạn nhấn Next.
    5. Tại mục lựa chọn ổ đĩa (Select Disks), hệ thống sẽ tự động chọn phần dung lượng trống khả dụng để thêm vào. Bạn giữ nguyên các thông số mặc định này và nhấn Next.
    6. Nhấn Finish để hệ thống hoàn tất quá trình sáp nhập dung lượng mới vào phân vùng ổ đĩa hiện tại của bạn.

    * Cảnh báo kỹ thuật quan trọng: Trong hệ điều hành Windows, bạn chỉ có thể mở rộng (Extend) một phân vùng ổ đĩa khi và chỉ khi phần không gian trống “Unallocated Space” nằm ở vị trí vật lý hoặc ảo hóa NGAY BÊN PHẢI liền kề của phân vùng đó. Nếu ở giữa ổ C và không gian trống còn bị kẹp bởi một phân vùng phục hồi (Recovery Partition) hoặc phân vùng ổ D, tùy chọn “Extend Volume” của ổ C sẽ bị mờ (Greyed out). Trong tình huống này, bạn cần sử dụng phần mềm phân vùng chuyên sâu của bên thứ ba hoặc di chuyển phân vùng trung gian để giải phóng không gian liền kề trước khi thực hiện.

    Thuê VPS giá rẻ

    Nâng cấp cấu hình tức thời linh hoạt

    Làm chủ tài nguyên hệ thống một cách chủ động

    Dịch vụ máy chủ ảo tại Fast Byte được xây dựng trên hạ tầng ảo hóa KVM hiện đại, hỗ trợ mở rộng ổ cứng SSD NVMe dòng doanh nghiệp U.2 bất cứ lúc nào khi dữ liệu của bạn gia tăng đột biến.

    Xem bảng giá VPS NVMe

    6. Các lỗi thường gặp khi chia phân vùng trên VPS Windows và cách xử lý

    Trong quá trình thao tác phân chia hoặc mở rộng ổ đĩa trên VPS Windows thực tế, bạn có thể đối mặt với một vài lỗi kỹ thuật phát sinh từ cơ chế lưu trữ của hệ điều hành Microsoft. Bên cạnh đó, nếu bạn vô tình can thiệp sai cấu hình mạng dẫn đến mất kết nối hoàn toàn, hãy tham khảo cẩm nang hướng dẫn sửa lỗi không vào được VPS để tìm cách xử lý triệt để.

    Lỗi 1: Tùy chọn Shrink Volume bị giới hạn dung lượng co nhỏ cực kỳ thấp

    Triệu chứng: Ổ C của bạn có dung lượng trống lên đến 50GB, nhưng khi bạn chọn Shrink Volume, hệ thống chỉ cho phép bạn co nhỏ tối đa vài trăm Megabyte (MB) hoặc vài Gigabyte (GB).

    Nguyên nhân: Trong Windows, tính năng co nhỏ (Shrink) phân vùng bị chặn lại bởi các “tệp tin không thể di chuyển” (Unmovable Files). Đây là các tệp hệ thống đặc biệt như tệp bộ nhớ ảo (pagefile.sys), tệp ngủ đông hệ thống (hiberfil.sys) hoặc dữ liệu khôi phục hệ thống (System Volume Information). Các tệp này thường được hệ điều hành ghi cứng vào các sector ở cuối phân vùng ổ đĩa, chặn đường không cho phép thu hẹp phân vùng lại.

    Cách xử lý tạm thời để giải quyết:

    • Tắt tính năng Virtual Memory (Pagefile): Truy cập vào System Properties > Advanced > Performance Settings > Advanced > Virtual Memory, chọn “No paging file” rồi nhấn Set và khởi động lại VPS.
    • Vô hiệu hóa Hibernate: Mở CMD với quyền quản trị viên, chạy dòng lệnh: powercfg /h off.
    • Thực hiện chống phân mảnh (Defragment): Chạy chương trình “Defragment and Optimize Drives” tích hợp sẵn của Windows để sắp xếp lại các sector lưu trữ dữ liệu.
    • Sau khi thực hiện xong, bạn tiến hành co nhỏ ổ C như bình thường. Sau khi chia xong, hãy nhớ vào bật lại Virtual Memory (Pagefile) để hệ điều hành hoạt động mượt mà nhất.

    Lỗi 2: Tùy chọn Extend Volume bị mờ (Greyed Out)

    Nguyên nhân: Như đã phân tích ở Mục 5, lỗi này xảy ra do không gian chưa phân bổ (Unallocated Space) không nằm kề bên phải phân vùng bạn muốn mở rộng. Có thể có một phân vùng khác (ví dụ phân vùng phục hồi Recovery Partition hoặc phân vùng ổ đĩa D) đang đứng xen giữa.

    Cách xử lý: Bạn có thể sử dụng phần mềm quản lý phân vùng chuyên dụng miễn phí của bên thứ ba như AOMEI Partition Assistant Standard hoặc MiniTool Partition Wizard cài đặt vào VPS để di chuyển vị trí phân vùng trung gian, dọn đường cho không gian trống nằm sát bên phải ổ C trước khi thực hiện mở rộng trực tiếp.

    7. Tiêu chí lựa chọn cấu hình và công nghệ ổ cứng khi thuê VPS Windows

    Hệ điều hành Windows và Windows Server sở hữu các tiến trình nền hoạt động liên tục, do đó tốc độ của ổ cứng là yếu tố sống còn quyết định toàn bộ hiệu năng của máy chủ ảo. Để có thêm nhiều góc nhìn thực chiến khi chọn thuê máy chủ, bài chia sẻ kinh nghiệm lựa chọn cấu hình máy chủ ảo của Fast Byte sẽ là bộ tiêu chí tham khảo vô cùng hữu ích dành cho bạn. Khi bạn tìm kiếm dịch vụ thuê VPS chạy Windows để phục vụ cho công việc MMO, chạy tool hay vận hành database, hãy lưu ý các tiêu chuẩn ổ cứng sau:

    • Công nghệ ổ cứng SSD NVMe U.2:
      Ổ cứng SSD thông thường (SATA) chỉ đạt tốc độ đọc ghi giới hạn ở mức khoảng 500 MB/s. Trong khi đó, các dòng ổ cứng SSD NVMe chuẩn doanh nghiệp U.2 mang lại tốc độ đọc ghi vượt trội (lên đến 3500 MB/s – 7000 MB/s) cùng chỉ số IOPS cực cao. Điều này giúp loại bỏ hoàn toàn tình trạng nghẽn 100% Disk thường thấy trên hệ điều hành Windows khi cập nhật hệ thống hoặc khởi chạy các ứng dụng đồng thời.
    • Vi xử lý Intel Gold đời mới:
      Lõi vi xử lý có hiệu năng tính toán đơn nhân cao là trợ thủ đắc lực hỗ trợ cho tốc độ phân chia phân vùng và quản lý tệp tin của Windows diễn ra nhanh gọn hơn bao giờ hết, giảm thiểu tối đa các rủi ro phát sinh treo hệ điều hành do thiếu hụt tài nguyên xử lý.
    • Không giới hạn lưu lượng truyền tải (Unlimited Bandwidth):
      Đối với máy chủ Windows VPS dùng để sao lưu (backup) dữ liệu hoặc cài đặt các tool cào thông tin, lựa chọn gói cước không giới hạn băng thông hàng tháng giúp bạn yên tâm vận hành hệ thống liên tục mà không lo lắng về các chi phí phát sinh bất ngờ.

    Tổng kết và định hướng hành động

    Tóm lại, thao tác chia ổ cứng vps windows là một kỹ thuật không quá phức tạp nhưng yêu cầu sự tỉ mỉ, cẩn thận và tuân thủ các quy tắc an toàn dữ liệu. Việc phân vùng hợp lý giữa hệ điều hành và dữ liệu ứng dụng giúp bạn bảo vệ an toàn các tệp tin cấu hình, tệp MMO quan trọng, đồng thời duy trì độ ổn định cao nhất cho hệ thống máy chủ của mình. Dù bạn lựa chọn cách phân chia bằng giao diện Disk Management đồ họa hay sử dụng dòng lệnh Diskpart mạnh mẽ, hãy luôn đảm bảo dữ liệu quan trọng của mình được lưu trữ an toàn trước khi tiến hành thay đổi cấu trúc bảng phân vùng.

    Bạn cần một VPS Windows giá rẻ cấu hình mạnh mẽ?

    Chỉ từ 50K/tháng tại Fast Byte, sở hữu ngay VPS Windows trang bị ổ cứng SSD NVMe U.2 siêu tốc và vi xử lý Intel Gold thế hệ mới nhất.

    Khám phá các gói VPS Windows tại Fast Byte

    CÂU HỎI THƯỜNG GẶP (FAQ)

    1. Việc chia tách ổ cứng trên VPS Windows có làm mất dữ liệu hiện tại không?

    Nếu bạn tuân thủ đúng các bước co nhỏ (Shrink) phân vùng ổ C để tạo không gian trống, các dữ liệu hiện có trong ổ C sẽ hoàn toàn an toàn và không bị ảnh hưởng. Tuy nhiên, để đảm bảo an toàn tuyệt đối trước các sự cố mất điện hay lỗi hệ thống bất ngờ, bạn vẫn nên thực hiện sao lưu (backup) các tệp tin quan trọng trước khi thao tác.

    2. Tôi có thể gộp ổ đĩa D quay trở lại vào ổ đĩa C được không?

    Có thể được. Bạn cần chuyển hết toàn bộ dữ liệu từ ổ D sang một nơi lưu trữ khác, sau đó nhấp chuột phải vào ổ D trong Disk Management chọn “Delete Volume” để đưa nó về trạng thái Unallocated. Khi phân vùng này đã hoàn toàn trống và nằm sát bên phải ổ C, bạn nhấp chuột phải vào ổ C chọn “Extend Volume” để sáp nhập nó quay lại.

    3. Tại sao khi tôi dùng Disk Management lại thấy một phân vùng ẩn dung lượng 100MB – 500MB?

    Đây là phân vùng hệ thống đặc biệt (gọi là System Reserved Partition hoặc EFI System Partition) do hệ điều hành Windows tự động tạo ra trong quá trình cài đặt để lưu trữ dữ liệu cấu hình khởi động (BCD) và trình quản lý khởi động (Bootloader). Bạn tuyệt đối không được tìm cách xóa phân vùng ẩn này vì sẽ khiến VPS bị lỗi khởi động không boot được hệ điều hành.

    4. Tôi nên định dạng ổ đĩa mới là NTFS hay FAT32?

    Bạn bắt buộc phải chọn định dạng NTFS. Định dạng FAT32 cũ có giới hạn kỹ thuật rất lớn là không hỗ trợ lưu trữ tệp tin có dung lượng đơn lẻ lớn hơn 4GB và có độ bảo mật, kiểm soát phân quyền thư mục kém hơn rất nhiều so với hệ thống tệp tin NTFS trên môi trường hệ điều hành Windows Server hiện đại.

    5. Thao tác phân vùng trên VPS Windows có gì khác biệt so với máy tính cá nhân thông thường không?

    Về mặt phần mềm, các bước phân vùng bằng Disk Management hay Diskpart trên VPS Windows Server hoàn toàn giống hệt như trên hệ điều hành Windows của máy tính cá nhân. Nếu muốn theo dõi tiến độ phân chia hoặc kiểm tra tài nguyên hệ thống một cách nhanh chóng ngay trên thiết bị di động, bạn hoàn toàn có thể tham khảo hướng dẫn truy cập và quản lý VPS bằng điện thoại để kiểm tra hiệu năng tức thời.

    Disclaimer kỹ thuật: Các hướng dẫn và câu lệnh cấu hình được trình bày trong bài viết này mang tính chất tham khảo kỹ thuật và được thực nghiệm thành công trên các phiên bản hệ điều hành Windows Server/Windows Client tiêu chuẩn. Trong thực tế, kết quả và giao diện có thể thay đổi tùy thuộc vào phiên bản hệ điều hành cụ thể, chính sách quản lý tài nguyên của từng nhà cung cấp ảo hóa VPS và cấu hình phân vùng hiện có của bạn. Người đọc nên tự đánh giá rủi ro, sao lưu (backup) đầy đủ dữ liệu quan trọng trước khi áp dụng bất kỳ thay đổi nào liên quan đến bảng phân vùng ổ đĩa trên môi trường vận hành thực tế.

  • Cách Cài Đặt OpenCode Trên Ubuntu: Hướng Dẫn Chi Tiết Từ A-Z & Cấu Hình API Key

    Cách Cài Đặt OpenCode Trên Ubuntu: Hướng Dẫn Chi Tiết Từ A-Z & Cấu Hình API Key

    Cách cài đặt OpenCode trên Ubuntu là giải pháp hàng đầu giúp lập trình viên và sinh viên kỹ thuật thiết lập một AI coding agent mạnh mẽ trực tiếp trong giao diện terminal. Nếu bạn đang tìm kiếm phương thức đưa trợ lý AI vào môi trường dòng lệnh để đọc, viết và sửa mã nguồn tự động trên máy tính cá nhân hoặc máy chủ từ xa tại ThueVPSGiaRe.vn, bài viết này sẽ cung cấp quy trình triển khai chuẩn xác, chi tiết từng bước từ cài đặt, kết nối API key đến xử lý các lỗi kỹ thuật phát sinh.

    1. OpenCode là gì và lý do nên triển khai trên nền tảng Ubuntu

    OpenCode là công cụ AI coding agent mã nguồn mở hoạt động trực tiếp trong terminal, cho phép mô hình ngôn ngữ lớn (LLM) tự động phân tích cấu trúc dự án, tạo mới và chỉnh sửa mã nguồn cục bộ. Nhờ kiến trúc client-server độc lập, OpenCode duy trì tiến trình xử lý liên tục ngay cả khi phiên làm việc terminal bị gián đoạn.

    Khác với các tiện ích mở rộng gắn liền với IDE đồ họa nặng nề, OpenCode vận hành hoàn toàn thông qua giao diện dòng lệnh CLI (Command-Line Interface). Mô hình này mang lại tốc độ phản hồi nhanh, tiêu tốn ít tài nguyên bộ nhớ và có thể kết nối linh hoạt tới nhiều nhà cung cấp mô hình trí tuệ nhân tạo như Anthropic (Claude), OpenAI (GPT-4o), Google Gemini hoặc các mô hình mã nguồn mở chạy cục bộ qua Ollama.

    Việc chạy OpenCode trên nền tảng hệ điều hành máy chủ Ubuntu hoặc trên một môi trường máy chủ ảo VPS Linux chuyên dụng đem lại những lợi thế kỹ thuật vượt trội:

    • Khả năng vận hành 24/7 không phụ thuộc máy cá nhân: Agent có thể thực thi các tác vụ tái cấu trúc mã nguồn phức tạp, chạy bộ kiểm thử (test suite) tự động hoặc quét lỗi dự án nền trong thời gian dài.
    • Môi trường cô lập an toàn: Tránh việc AI vô tình sửa đổi nhầm các tệp tin hệ thống hoặc cấu hình nhạy cảm trên máy tính làm việc cá nhân của bạn.
    • Băng thông mạng tốc độ cao: Tối ưu hóa thời gian tải dependencies, clone repository dung lượng lớn và giảm độ trễ khi gửi API request liên tục đến các máy chủ AI quốc tế.

    2. Điều kiện tiên quyết trước khi cài đặt OpenCode trên Linux

    Trước khi bắt đầu thực thi các câu lệnh cài đặt, bạn cần chuẩn bị một môi trường Ubuntu sạch sẽ với đầy đủ các gói thư viện cơ bản. Việc kiểm tra trước giúp ngăn ngừa các lỗi liên quan đến thiếu phân quyền hoặc thiếu đường dẫn môi trường (PATH).

    • Hệ điều hành: Bản phân phối Ubuntu 20.04 LTS, Ubuntu 22.04 LTS hoặc Ubuntu 24.04 LTS (kiến trúc x86_64 hoặc ARM64).
    • Quyền truy cập: Quyền người dùng có sudo hoặc quyền root trực tiếp để cài đặt các package toàn cục.
    • Tiện ích tải dữ liệu: Đã cài đặt curl hoặc wget và hệ thống quản lý phiên bản mã nguồn git.
    • Khóa truy cập AI (API Key): Cần có sẵn ít nhất một khóa API hợp lệ từ Anthropic, OpenAI, Google hoặc dịch vụ tổng hợp OpenRouter.

    Nếu bạn vừa mới khởi tạo máy chủ từ xa, hãy xem lại quy trình cài đặt và cấu hình VPS Ubuntu ban đầu cũng như nắm vững cách kết nối và sử dụng VPS từ xa qua SSH. Sau khi đăng nhập vào terminal, hãy cập nhật danh sách gói phần mềm và kiểm tra công cụ bằng các lệnh sau:

    # Cập nhật danh sách gói hệ thống
    sudo apt update && sudo apt upgrade -y
    
    # Cài đặt các công cụ nền tảng cần thiết
    sudo apt install -y curl wget git build-essential

    Đối với người học lập trình, việc tận dụng các gói VPS giá rẻ sẽ giúp bạn có ngay môi trường Linux thực tế để rèn luyện kỹ năng quản trị hệ thống song song với việc thử nghiệm các công cụ AI coding agent mà không lo ảnh hưởng đến hệ điều hành máy tính cá nhân.

    3. 4 cách cài đặt OpenCode trên Ubuntu chi tiết từ cơ bản đến nâng cao

    Tùy thuộc vào hạ tầng máy chủ và quyền hạn người dùng hiện tại, bạn có thể lựa chọn một trong bốn phương pháp dưới đây theo chuẩn tài liệu kỹ thuật từ tài liệu chính thức opencode.ai/docs.

    Cách 1: Cài đặt bằng Script tự động chính thức (Khuyên dùng)

    Đây là phương pháp nhanh chóng, ổn định nhất và không yêu cầu bạn phải cài đặt sẵn môi trường Node.js. Script cài đặt sẽ tự động nhận diện kiến trúc CPU của máy chủ (x86_64 hoặc arm64), tải binary tương ứng và đặt vào thư mục ~/.opencode/bin/.

    # Thực thi script cài đặt chính thức
    curl -fsSL https://opencode.ai/install | bash
    
    # Áp dụng đường dẫn PATH mới vào phiên terminal hiện tại
    source ~/.bashrc
    
    # Xác minh cài đặt thành công
    opencode --version

    Cài đặt OpenCode thành công

    Cách 2: Cài đặt toàn cục qua trình quản lý gói npm

    Nếu hệ thống của bạn đã có sẵn môi trường Node.js (phiên bản 18.x trở lên), bạn có thể cài đặt OpenCode thông qua npm. Lưu ý rằng tên gói chính thức trên npm registry là opencode-ai.

    # Cài đặt Node.js LTS nếu hệ thống chưa có (qua NodeSource)
    curl -fsSL https://deb.nodesource.com/setup_20.x | sudo -E bash -
    sudo apt install -y nodejs
    
    # Cài đặt OpenCode toàn cục (lưu ý tên package chính xác)
    sudo npm install -g opencode-ai
    
    # Kiểm tra phiên bản hoạt động
    opencode --version

    Cách 3: Cài đặt thông qua Homebrew trên Linux

    Đối với những lập trình viên thường xuyên sử dụng Homebrew trên nền tảng Linux (Linuxbrew) để đồng bộ môi trường với máy tính cá nhân, OpenCode cung cấp tap chính thức qua Anomaly Co.

    # Thêm tap và cài đặt package
    brew install anomalyco/tap/opencode
    
    # Kiểm tra hoạt động
    opencode --version

    Cách 4: Chạy trực tiếp thông qua Container Docker

    Nếu bạn muốn giữ cho hệ điều hành Ubuntu nguyên bản và tránh cài thêm các tệp thực thi vào thư mục người dùng, việc chạy qua công nghệ container Docker là phương án lý tưởng để kiểm thử mà không để lại rác tệp tin trên máy chủ.

    # Chạy container OpenCode với thư mục làm việc hiện tại được mount vào container
    docker run -it --rm -v "$(pwd):/workspace" -w /workspace ghcr.io/anomalyco/opencode

    Phương pháp Lệnh thực thi chính Ưu điểm thực tế Hạn chế / Lưu ý
    Curl Script curl -fsSL https://opencode.ai/install | bash Độc lập, nhanh, không cần Node.js runtime Cần cập nhật biến môi trường PATH thủ công nếu shell không tự nạp
    npm Global npm install -g opencode-ai Dễ quản lý đối với lập trình viên JavaScript/Node Phụ thuộc phiên bản Node.js hiện tại trên máy
    Homebrew brew install anomalyco/tap/opencode Đồng bộ tốt nếu đã dùng hệ sinh thái Linuxbrew Tốn thời gian biên dịch/cập nhật tap nếu máy chủ cấu hình yếu
    Docker docker run -it --rm ... Cách ly hoàn toàn, không xung đột thư viện hệ thống Cần mount volume chuẩn để lưu lại thay đổi mã nguồn

    Thuê VPS giá rẻ

    CPU Intel Gold, SSD NVMe U.2, giá từ 50K/tháng

    Môi trường Linux chuẩn cho lập trình viên và AI Agent

    Máy chủ ảo Ubuntu tại Fast Byte sở hữu toàn quyền root, trang bị ổ cứng NVMe U.2 cho tốc độ I/O vượt trội khi biên dịch dự án lớn, cổng mạng 100 Mbps và băng thông không giới hạn hàng tháng. Bạn có thể tham khảo các bước đăng ký VPS để kích hoạt ngay môi trường chạy OpenCode.

    Tham khảo VPS giá rẻ

    4. Hướng dẫn cấu hình API Key và tích hợp các mô hình LLM

    Sau khi hoàn tất bước cài đặt, OpenCode yêu cầu kết nối với một nhà cung cấp mô hình trí tuệ nhân tạo (Provider) để có thể xử lý ngôn ngữ và sinh mã nguồn. Dưới đây là hai phương thức xác thực chính phụ thuộc vào môi trường máy tính bạn đang thao tác.

    Cách 1: Cấu hình tương tác qua dòng lệnh (Interactive Login)

    Phương pháp này thích hợp khi bạn thao tác trực tiếp trên máy Ubuntu có giao diện đồ họa hoặc terminal hỗ trợ trình duyệt:

    # Bắt đầu quá trình xác thực
    opencode auth login
    
    # Danh sách các nhà cung cấp đã được cấu hình thành công
    opencode auth list

    Sau khi chạy lệnh, hãy dùng phím mũi tên để chọn nhà cung cấp tương ứng (Anthropic, OpenAI, Google, OpenRouter…) và dán chuỗi API Key của bạn vào terminal.

    chọn Model AI

    Nhập API

    Cách 2: Cấu hình qua File JSON và Biến môi trường (Tối ưu cho VPS Headless / SSH)

    Khi làm việc trên máy chủ ảo không có trình duyệt (headless VPS), cách thiết lập ổn định và an toàn nhất là khai báo tệp cấu hình JSON kết hợp cùng biến môi trường Linux.

    # Tạo thư mục cấu hình nếu chưa tồn tại
    mkdir -p ~/.config/opencode
    
    # Tạo hoặc chỉnh sửa tệp opencode.json
    cat << 'EOF' > ~/.config/opencode/opencode.json
    {
      "$schema": "https://opencode.ai/config.json",
      "model": "anthropic/claude-sonnet-4-5",
      "provider": {
        "anthropic": {
          "options": {
            "apiKey": "{env:ANTHROPIC_API_KEY}"
          }
        }
      }
    }
    EOF

    Tiếp theo, hãy lưu biến môi trường chứa API Key vào tệp cấu hình shell của bạn để hệ thống tự động nạp mỗi khi mở phiên SSH mới:

    # Thêm API key vào ~/.bashrc (thay thế bằng key thực tế của bạn)
    echo 'export ANTHROPIC_API_KEY="sk-ant-api03-xxxxxxxxxxxxxxxx"' >> ~/.bashrc
    source ~/.bashrc

    5. Hướng dẫn sử dụng OpenCode: Khởi tạo dự án, Plan mode và Build mode

    Sau khi hoàn tất cấu hình kết nối, bạn đã có thể đưa OpenCode vào trực tiếp thư mục dự án mã nguồn để bắt đầu quy trình làm việc tự động hóa.

    Khởi tạo dự án và tệp AGENTS.md

    Di chuyển vào thư mục dự án cần làm việc và gọi lệnh opencode để mở giao diện tương tác:

    cd ~/my-project
    opencode

    Khi phiên làm việc bắt đầu, gõ lệnh /init để OpenCode quét toàn bộ cấu trúc mã nguồn, phát hiện các công nghệ đang sử dụng (framework, database, test tool) và tạo ra tệp hướng dẫn có tên AGENTS.md. Tệp tin này đóng vai trò là “bản đồ kiến trúc” để AI agent hiểu ngữ cảnh dự án trong những lần làm việc sau. Bạn nên đưa tệp AGENTS.md vào hệ thống quản lý Git cùng với dự án.

    Chuyển đổi giữa Plan mode và Build mode

    OpenCode cung cấp hai chế độ làm việc riêng biệt giúp bạn kiểm soát mức độ can thiệp vào mã nguồn, chuyển đổi nhanh bằng phím Tab:

    • Plan mode: Agent chỉ phân tích mã nguồn, tìm kiếm nguyên nhân lỗi và vạch ra chiến lược giải quyết mà không thực hiện bất kỳ thao tác chỉnh sửa tệp tin nào. Thích hợp khi bạn muốn duyệt trước giải pháp.
    • Build mode: Agent trực tiếp tạo mới, chỉnh sửa tệp tin, xóa code cũ hoặc chạy các câu lệnh kiểm thử trong terminal để hoàn thành nhiệm vụ được giao.

    Các câu lệnh điều khiển cốt lõi trong giao diện tương tác

    • /undo: Hoàn tác lại tập hợp các chỉnh sửa mà agent vừa thực hiện trên mã nguồn nếu kết quả không như ý muốn.
    • /redo: Khôi phục lại trạng thái chỉnh sửa trước đó.
    • /share: Tạo liên kết trực tuyến an toàn để chia sẻ nội dung phiên làm việc và cách xử lý lỗi cho đồng nghiệp.
    • Ký tự @: Gõ ký tự này kèm tên tệp để AI tập trung phân tích chính xác một module cụ thể thay vì quét toàn bộ repository.

    Ngoài ra, nếu muốn chạy tác vụ một lần mà không cần vào giao diện tương tác, bạn có thể sử dụng cờ run:

    # Chạy tác vụ trực tiếp từ dòng lệnh
    opencode run "Viết unit test cho toàn bộ hàm xử lý trong file src/auth.service.ts"

    Thuê VPS giá rẻ

    CPU Intel Gold, SSD NVMe U.2, giá từ 50K/tháng

    Máy chủ riêng cho lập trình viên chạy Agent nền

    Tận dụng kiến trúc client-server của OpenCode trên VPS Fast Byte với phần cứng vi xử trị Intel Gold thế hệ mới, bộ nhớ RAM DDR4 mạnh mẽ và ổ cứng SSD NVMe tốc độ cao giúp các tác vụ phân tích mã nguồn diễn ra mượt mà, ổn định.

    Tham khảo VPS giá rẻ

    6. Bảng tổng hợp và khắc phục các sự cố thường gặp

    Trong quá trình thao tác trên các bản phân phối Ubuntu khác nhau, bạn có thể bắt gặp một số lỗi phổ biến do thiếu biến môi trường hoặc xung đột quyền truy cập. Bảng dưới đây sẽ tổng hợp nguyên nhân và giải pháp tương ứng:

    Lỗi xuất hiện Nguyên nhân chính Cách khắc phục cụ thể
    opencode: command not found Thư mục ~/.opencode/bin chưa được thêm vào biến môi trường PATH của shell. Chạy lệnh export PATH="$HOME/.opencode/bin:$PATH" và ghi cấu hình này vào tệp ~/.bashrc hoặc ~/.zshrc.
    no provider configured Hệ thống chưa tìm thấy thông tin API Key hoặc file cấu hình rỗng. Chạy opencode auth login để xác thực hoặc kiểm tra lại biến môi trường ANTHROPIC_API_KEY trong ~/.bashrc.
    Script install fails on Ubuntu 24.04 Xung đột phiên bản thư viện C (glibc) hoặc thiếu quyền ghi trong thư mục tạm. Chuyển sang phương thức cài đặt qua Node.js: sudo npm install -g opencode-ai.
    Browser opening failure Máy chủ VPS đang hoạt động ở chế độ headless, không có trình duyệt để mở URL OAuth. Không dùng auth login qua trình duyệt; chuyển sang cấu hình JSON tại ~/.config/opencode/opencode.json.

    Lưu ý về kiểm soát chi phí API

    Khi cấp quyền cho OpenCode đọc các repository lớn, lượng token gửi lên LLM có thể tăng nhanh. Bạn nên đặt hạn mức chi tiêu (usage limit) trên bảng điều khiển tài khoản OpenAI/Anthropic để kiểm soát chi phí chặt chẽ.

    7. Quy trình cập nhật OpenCode lên phiên bản mới nhất

    OpenCode được cộng đồng phát triển mã nguồn mở nâng cấp liên tục để bổ sung tính năng và cập nhật các mô hình AI mới nhất. Bạn nên duy trì thói quen kiểm tra và nâng cấp phiên bản định kỳ theo phương thức đã cài đặt ban đầu.

    # Nếu cài đặt bằng script tự động (chạy lại script để ghi đè binary mới)
    curl -fsSL https://opencode.ai/install | bash
    
    # Nếu cài đặt thông qua trình quản lý npm
    sudo npm update -g opencode-ai
    
    # Nếu cài đặt qua Homebrew
    brew update && brew upgrade opencode
    
    # Kiểm tra lại phiên bản mới sau khi cập nhật
    opencode --version

    8. Câu hỏi thường gặp khi cài đặt OpenCode trên Ubuntu (FAQ)

    OpenCode có miễn phí không?

    Mã nguồn OpenCode là hoàn toàn miễn phí theo giấy phép mở. Tuy nhiên, bạn cần chi trả chi phí API theo lượng token sử dụng cho các nhà cung cấp mô hình LLM như OpenAI, Anthropic, Google hoặc sử dụng mô hình mã nguồn mở chạy local để không tốn phí API.

    Cần cấu hình VPS tối thiểu bao nhiêu để chạy OpenCode mượt?

    Do toàn bộ quá trình suy luận AI diễn ra trên hạ tầng của provider qua API, OpenCode chỉ yêu cầu máy chủ VPS cấu hình tối thiểu 1 vCPU, 1 GB RAM và 20 GB dung lượng lưu trữ để biên dịch và quản lý mã nguồn dự án ổn định.

    OpenCode hỗ trợ những nhà cung cấp AI nào?

    OpenCode hỗ trợ hầu hết các nền tảng AI phổ biến hiện nay bao gồm Anthropic (Claude 3.5 Sonnet, Claude 3.7), OpenAI (GPT-4o, o1, o3-mini), Google (Gemini 2.0 Flash), OpenRouter và các mô hình cục bộ qua Ollama.

    Có thể cài đặt OpenCode trên VPS headless không có giao diện đồ họa không?

    Hoàn toàn được. OpenCode được thiết kế tối ưu cho môi trường CLI thuần túy. Trên các VPS headless, bạn chỉ cần cấu hình API key qua biến môi trường Linux hoặc tạo file cấu hình JSON trong thư mục ~/.config/opencode/.

    OpenCode có hiểu và xử lý tốt prompt bằng tiếng Việt không?

    Khả năng xử lý ngôn ngữ phụ thuộc vào mô hình LLM bạn kết nối. Khi sử dụng các mô hình hàng đầu như Claude 3.5 Sonnet hoặc GPT-4o, OpenCode hiểu và phản hồi yêu cầu lập trình bằng tiếng Việt rất chính xác.

    Tổng kết quy trình cài đặt và khai thác OpenCode

    Nắm vững cách cài đặt OpenCode trên Ubuntu giúp bạn nhanh chóng trang bị cho mình một trợ lý lập trình dòng lệnh mạnh mẽ, độc lập và linh hoạt trong mọi dự án phần mềm. Bằng việc lựa chọn phương pháp cài đặt phù hợp qua script hoặc npm, cấu hình chính xác API key và nắm rõ quy trình chuyển đổi giữa Plan mode và Build mode, bạn có thể tự động hóa hàng loạt tác vụ lập trình phức tạp một cách an toàn và năng suất.

    Khởi tạo VPS Ubuntu chạy OpenCode ngay hôm nay

    Hạ tầng máy chủ ảo giá rẻ từ 50K/tháng, trang bị CPU Intel Gold, SSD NVMe U.2 tốc độ cao và toàn quyền quản trị root.

    Xem bảng giá VPS

    Nội dung bài viết mang tính tham khảo kỹ thuật. Các cú pháp lệnh và đường dẫn cấu hình có thể thay đổi tùy theo bản phát hành của OpenCode, phiên bản hệ điều hành Ubuntu và môi trường thực tế. Người dùng nên tham khảo tài liệu chính thức tại opencode.ai/docs và thực hiện kiểm thử trên môi trường phát triển (staging/dev) trước khi ứng dụng cho các hệ thống mã nguồn production.

  • [2026] Cách Chuyển HTTP Sang HTTPS An Toàn, Chi Tiết Từng Bước A-Z

    [2026] Cách Chuyển HTTP Sang HTTPS An Toàn, Chi Tiết Từng Bước A-Z

    Thực hiện chuyển http sang https là quy trình nâng cấp hạ tầng bảo mật bắt buộc đối với mọi website trong môi trường internet hiện nay. Giao thức bảo mật này giúp mã hóa toàn bộ dữ liệu trao đổi giữa trình duyệt của khách truy cập và máy chủ, ngăn chặn nguy cơ rò rỉ thông tin cá nhân. Trong bài viết hôm nay, chúng ta sẽ đi sâu vào các bước hướng dẫn chuyển đổi HTTP sang HTTPS chi tiết cho nền tảng WordPress, trên các bảng điều khiển hosting cPanel, DirectAdmin, cũng như cấu hình thủ công.

    1. Tại sao việc chuyển http sang https là yêu cầu bắt buộc đối với website?

    Việc nâng cấp website từ giao thức HTTP truyền thống lên giao thức bảo mật HTTPS không còn là một lựa chọn phụ trợ mà đã trở thành tiêu chuẩn vận hành bắt buộc. Giao thức HTTPS hoạt động bằng cách bổ sung thêm một lớp chứng chỉ bảo mật SSL/TLS. Lớp chứng chỉ này đóng vai trò mã hóa toàn bộ luồng thông tin truyền tải giữa trình duyệt của khách hàng và máy chủ gốc lưu trữ website.

    chuyển http sang https cho website

    Dưới đây là những lý do cốt lõi buộc bạn phải thực hiện việc chuyển đổi giao thức này ngay hôm nay:

    Mã hóa bảo mật thông tin tối đa:

    Khi người dùng truy cập website bằng HTTP thông thường, mọi thông tin cá nhân như tài khoản đăng nhập, mật khẩu, thông tin thẻ thanh toán đều được truyền tải dưới dạng văn bản thuần (plaintext). Điều này tạo điều kiện thuận lợi cho kẻ tấn công thực hiện hành vi chặn bắt dữ liệu ở môi trường trung gian.

    HTTPS mã hóa toàn bộ dữ liệu này thành các chuỗi ký tự ngẫu nhiên vô nghĩa, đảm bảo tính toàn vẹn và riêng tư cho dữ liệu người dùng.

    Gia tăng độ uy tín và lòng tin của thương hiệu:

    Các trình duyệt web hiện đại như Google Chrome, Safari hay Mozilla Firefox sẽ hiển thị cảnh báo “Không an toàn” (Not Secure) ngay trên thanh địa chỉ nếu website chỉ chạy HTTP.

    Ngược lại, website được trang bị giao thức bảo mật HTTPS sẽ hiển thị biểu tượng ổ khóa an toàn khép kín cùng tiền tố giao thức bảo mật, giúp loại bỏ tâm lý e ngại của khách hàng trước khi quyết định thực hiện giao dịch mua sắm.

    Yếu tố xếp hạng Technical SEO nền tảng:

    Google đã chính thức xác nhận việc tích hợp giao thức mã hóa HTTPS là một tín hiệu xếp hạng trực tiếp trong thuật toán tìm kiếm của họ.

    Những trang web không áp dụng HTTPS sẽ gặp bất lợi lớn trong việc cạnh tranh từ khóa và gia tăng lượng truy cập tự nhiên so với các đối thủ có hệ thống bảo mật tốt hơn.

    Cải thiện tốc độ tải trang nhờ công nghệ mới:

    Để chạy được các giao thức truyền tải dữ liệu thế hệ mới có hiệu năng cao như HTTP/2 và HTTP/3, website của bạn bắt buộc phải có chứng chỉ bảo mật SSL. Việc chuyển đổi này giúp giảm thiểu thời gian phân tích và tải tài nguyên, tối ưu hóa trải nghiệm lướt web của khách hàng.

    Đảm bảo tính chính xác của dữ liệu phân tích:

    Khi người dùng chuyển hướng truy cập từ một trang web bảo mật HTTPS sang một trang web không bảo mật HTTP, trình duyệt sẽ tự động xóa bỏ thông tin liên kết nguồn (Referrer Data) để bảo vệ quyền riêng tư. Điều này khiến dữ liệu trên Google Analytics của bạn bị sai lệch, ghi nhận phần lớn lưu lượng truy cập là trực tiếp (Direct) thay vì lưu lượng giới thiệu thực tế.

    2. Hướng dẫn chuyển http sang https trên nền tảng WordPress

    Đối với hệ quản trị nội dung phổ biến như WordPress, việc chuyển http sang https có thể thực hiện thông qua hai phương pháp: Dùng plugin hỗ trợ tự động hoặc thao tác cấu hình hệ thống thủ công. Trước khi tiến hành bất kỳ thao tác nào, bạn hãy đảm bảo chứng chỉ SSL/TLS (miễn phí hoặc có phí) đã được kích hoạt thành công trên gói dịch vụ hosting của bạn.

    Phương pháp 1: Kích hoạt tự động bằng Plugin Really Simple SSL

    Đây là giải pháp đơn giản và an toàn nhất dành cho những người quản trị website không muốn can thiệp quá sâu vào mã nguồn hoặc cơ sở dữ liệu:

    Đăng nhập vào trang quản trị WordPress Dashboard của bạn.

    Truy cập vào mục Plugins (Gói mở rộng) -> Chọn Add New Plugin (Cài mới).

    Vào Plugin chọn Thêm Plugin
    Vào Plugin chọn Thêm Plugin

    Nhập từ khóa Really Simple SSL vào ô tìm kiếm. Chọn cài đặt và kích hoạt plugin chính thức của nhà phát triển lên hệ thống.

    Tìm Really Simple SSL chọn cài đặt ngay
    Tìm Really Simple SSL chọn cài đặt ngay

    Ngay sau khi kích hoạt, một bảng thông báo sẽ xuất hiện trên màn hình yêu cầu xác nhận. Bạn chỉ cần nhấn vào nút “Activate SSL” (Kích hoạt SSL). Plugin sẽ tự động điều chỉnh tệp cấu hình, cập nhật đường dẫn chính trong cài đặt hệ thống và sửa lỗi định tuyến tĩnh từ HTTP sang HTTPS mà không cần thực hiện thêm bất kỳ thao tác nào.

    Phương pháp 2: Chuyển đổi thủ công tối ưu hiệu năng trang web

    Việc sử dụng quá nhiều plugin trung gian có thể làm gia tăng thời gian phản hồi máy chủ (TTFB). Nếu bạn là người có chuyên môn kỹ thuật, phương pháp can thiệp thủ công trực tiếp dưới đây sẽ giúp hệ thống vận hành trơn tru và gọn nhẹ nhất:

    Bước 1: Cập nhật tệp tin cấu hình wp-config.php

    Sử dụng trình quản lý tệp tin hoặc kết nối FTP để truy cập vào thư mục gốc của website, mở tệp tin wp-config.php và chèn đoạn mã dưới đây vào phía trên dòng chữ /* That’s all, stop editing! Happy publishing. */. Thao tác này giúp ép buộc hệ thống mã hóa toàn bộ trang đăng nhập và khu vực quản lý quản trị viên:

    define('FORCE_SSL_ADMIN', true);
    

    Bước 2: Sử dụng Better Search Replace để đồng bộ hóa cơ sở dữ liệu

    Việc đổi URL trong cài đặt hệ thống vẫn chưa đủ để chuyển đổi toàn bộ các đường dẫn ảnh tĩnh, tệp đính kèm trong bài viết cũ của cơ sở dữ liệu MySQL. Bạn cần thực hiện quy trình sau để xử lý dứt điểm:

    • Cài đặt và kích hoạt plugin miễn phí có tên là Better Search Replace từ thư viện WordPress.
    • Tìm đến mục Tools (Công cụ) -> Chọn Better Search Replace.
    • Tại ô Search for: Nhập đường dẫn HTTP cũ (Ví dụ: http://yourdomain.com).
    • Tại ô Replace with: Nhập đường dẫn HTTPS mới (Ví dụ: https://yourdomain.com).
    • Trong phần Select tables: Nhấn tổ hợp phím để chọn toàn bộ các bảng dữ liệu hiển thị trong danh sách.
    • Bỏ tích chọn ở dòng “Run as dry run” để cho phép hệ thống ghi trực tiếp thay đổi vào MySQL, sau đó nhấn nút Run Search/Replace để hoàn tất.

    Bước 3: Cấu hình chuyển hướng 301 thông qua file .htaccess

    Cuối cùng, mở tệp tin cấu hình .htaccess nằm tại thư mục gốc và chèn đoạn mã điều phối sau vào đầu file. Câu lệnh này giúp tự động điều hướng vĩnh viễn (Redirect 301) bất kỳ khách truy cập nào sử dụng HTTP sang giao thức bảo mật HTTPS:

    <IfModule mod_rewrite.c>
    RewriteEngine On
    RewriteCond %{HTTPS} off
    RewriteRule ^(.*)$ https://%{HTTP_HOST}%{REQUEST_URI} [L,R=301]
    </IfModule>
    

    Thuê VPS giá rẻ

    CPU Intel Gold, SSD NVMe U.2, giá từ 50K/tháng

    Tự quản trị tệp tin cấu hình độc lập trên VPS

    Thực hiện chỉnh sửa cơ sở dữ liệu lớn thông qua các plugin có thể khiến tiến trình PHP bị gián đoạn do vượt quá thời gian thực thi (Max Execution Time) cho phép trên shared hosting. Thuê một VPS riêng tại Fast Byte sẽ giúp bạn nắm toàn quyền kiểm soát, tự do điều chỉnh file cấu hình php.ini để xử lý các truy vấn nặng một cách an toàn.

    Tham khảo VPS giá rẻ

    3. Hướng dẫn cấu hình chuyển http sang https trên cPanel và DirectAdmin

    Đối với những website không sử dụng mã nguồn mở WordPress, bạn có thể thực hiện cấu hình tự động chuyển http sang https ngay từ bảng quản trị hosting gốc của nhà cung cấp dịch vụ.

    Thực hiện cấu hình trên bảng điều khiển cPanel

    Bảng điều khiển cPanel hỗ trợ sẵn một nút gạt chuyển đổi nhanh, giúp bạn tự động định tuyến giao thức bảo mật mà không cần chỉnh sửa các file mã nguồn:

    Đăng nhập vào tài khoản cPanel của bạn.

    Tìm kiếm và nhấp chọn vào mục Domains (Tên miền) nằm trong phân khu quản lý tên miền chính.

    Vào cPanel chọn Domain
    Vào cPanel chọn Domain

    Hệ thống sẽ liệt kê đầy đủ danh sách các tên miền đang vận hành trên hosting. Tại cột Force HTTPS Redirect, bạn chỉ cần gạt nút chuyển đổi sang trạng thái ON bên cạnh tên miền tương ứng để cPanel tự động áp dụng quy tắc chuyển hướng bảo mật trên toàn bộ hệ thống.

    Tại cột Force HTTPS Redirect gạt thành ON
    Tại cột Force HTTPS Redirect gạt thành ON

    Thực hiện cấu hình trên bảng điều khiển DirectAdmin

    Cơ chế phân tách thư mục mặc định của DirectAdmin có sự khác biệt nhất định so với cPanel. Nếu bạn không thiết lập cẩn thận, website rất dễ gặp phải các mã lỗi 403 hoặc 404 sau khi chuyển sang HTTPS. Quy trình chuẩn được khuyến nghị như sau:

    1. Đăng nhập vào DirectAdmin, tìm đến phân khu quản lý tài khoản chính và nhấp vào mục Domain Setup (Thiết lập tên miền).
    2. Nhấp chọn chính xác tên miền bạn đang cần tối ưu hóa.
    3. Thao tác quan trọng tránh lỗi trắng trang: Tại giao diện thiết lập chi tiết, hãy tìm và đánh dấu chọn vào ô “Use a symbolic link from private_html to public_html – allows for same data in http and https”. Tùy chọn này giúp DirectAdmin tạo một liên kết biểu tượng đồng bộ dữ liệu giữa hai thư mục, đảm bảo website của bạn hiển thị nội dung chính xác dù truy cập bằng giao thức cũ hay mới. Sau đó, nhấn Save để ghi lại.
    4. Tiếp theo, bạn truy cập vào mục SSL Certificates trong bảng điều khiển chính. Kéo xuống dưới cùng và tích chọn vào dòng “Force SSL with https redirect”, nhấn Save để hoàn tất kích hoạt chuyển hướng tự động.

    Thuê VPS giá rẻ

    CPU Intel Gold, SSD NVMe U.2, giá từ 50K/tháng

    Đảm bảo tính ổn định và tương thích của Control Panel

    Bảng điều khiển cPanel và DirectAdmin yêu cầu một lượng tài nguyên RAM và CPU nhấp nhất để vận hành mượt mà các tiến trình ghi đè tệp tin và thiết lập phân quyền. Việc sở hữu một VPS riêng giá cả dễ tiếp cận của Fast Byte là nền tảng vững chắc để bạn cài đặt các Panel quản lý và vận hành website không lo gián đoạn.

    Tham khảo VPS giá rẻ

    4. Hướng dẫn chuyển http sang https cấp độ hệ thống cho máy chủ Apache & Nginx

    Đối với những quản trị viên đang quản lý các máy chủ Linux ảo VPS chạy độc lập mà không thông qua bất kỳ bảng điều khiển đồ họa nào, việc chuyển http sang https cần phải can thiệp trực tiếp bằng dòng lệnh vào tệp tin cấu hình Web Server.

    Hướng dẫn cấu hình trên Web Server Apache

    Hệ thống Apache sử dụng các cấu hình tệp tin VirtualHost để lắng nghe các cổng kết nối khác nhau. Hãy mở tệp cấu hình tên miền của bạn (đường dẫn thường nằm tại /etc/apache2/sites-available/yourdomain.conf) và thiết lập hai khối cổng như sau:

    # Cấu hình chuyển hướng cho cổng HTTP (Cổng 80)
    <VirtualHost *:80>
        ServerName yourdomain.com
        ServerAlias www.yourdomain.com
        RewriteEngine On
        RewriteCond %{HTTPS} off
        RewriteRule ^(.*)$ https://%{HTTP_HOST}%{REQUEST_URI} [L,R=301]
    </VirtualHost>
    
    # Cấu hình chứng chỉ bảo mật cho cổng HTTPS (Cổng 443)
    <VirtualHost *:443>
        ServerName yourdomain.com
        ServerAlias www.yourdomain.com
        DocumentRoot /var/www/html
    
        SSLEngine on
        SSLCertificateFile /etc/ssl/certs/yourdomain.crt
        SSLCertificateKeyFile /etc/ssl/private/yourdomain.key
        SSLCertificateChainFile /etc/ssl/certs/yourdomain-ca.crt
    </VirtualHost>
    

    Sau khi hoàn tất chỉnh sửa, hãy kích hoạt các module liên quan của Apache bằng lệnh:

    sudo a2enmod ssl

    sudo a2enmod rewrite

    Kiểm tra tính chính xác của cấu pháp bằng lệnh sudo apachectl configtest, sau đó thực hiện khởi động lại dịch vụ bằng lệnh sudo systemctl restart apache2 để áp dụng thay đổi.

    Hướng dẫn cấu hình trên Web Server Nginx

    Nginx vốn nổi tiếng với hiệu năng xử lý kịch bản nhanh gọn cùng cú pháp cấu hình ngắn gọn, trực quan hơn. Hãy chỉnh sửa tệp cấu hình server block của tên miền (thường lưu tại /etc/nginx/sites-available/yourdomain.conf):

    # Server block lắng nghe HTTP và thực hiện chuyển hướng 301 sang HTTPS
    server {
        listen 80;
        listen [::]:80;
        server_name yourdomain.com www.yourdomain.com;
        return 301 https://$host$request_uri;
    }
    
    # Server block xử lý truy cập HTTPS an toàn
    server {
        listen 443 ssl http2;
        listen [::]:443 ssl http2;
        server_name yourdomain.com www.yourdomain.com;
        root /var/www/html;
        index index.php index.html;
    
        ssl_certificate /etc/nginx/ssl/yourdomain.crt;
        ssl_certificate_key /etc/nginx/ssl/yourdomain.key;
    
        # Thêm cấu hình bảo mật khuyến nghị khác tại đây...
    }
    

    Lưu lại tệp cấu hình, chạy lệnh kiểm tra lỗi sudo nginx -t để đảm bảo cú pháp không bị sai sót. Cuối cùng, thực hiện lệnh khởi động lại Nginx: sudo systemctl restart nginx.

    5. Checklist 6 bước kỹ thuật quan trọng nhất sau khi chuyển đổi sang HTTPS

    Việc kích hoạt thành công ổ khóa xanh trên trình duyệt mới chỉ là giai đoạn đầu tiên của quá trình tối ưu hóa giao thức bảo mật. Để ngăn chặn triệt để tình trạng sụt giảm thứ hạng từ khóa và lưu lượng truy cập từ các công cụ tìm kiếm, bạn cần khẩn trương thực hiện đầy đủ checklist 6 bước kỹ thuật sau:

    1. Rà soát và khắc phục dứt điểm lỗi Mixed Content (Nội dung hỗn hợp): Lỗi này xảy ra khi cấu trúc website của bạn đã chuyển sang HTTPS nhưng một số tài nguyên đi kèm (như file hình ảnh, đoạn mã script hoặc tệp định dạng CSS) vẫn đang tải qua liên kết giao thức HTTP cũ. Khi đó, trình duyệt sẽ không thể hiển thị biểu tượng ổ khóa xanh trọn vẹn mà thay bằng cảnh báo tam giác chấm than nguy hiểm. Bạn cần nhấn phím F12 -> Console để xác định chính xác liên kết lỗi và đổi chúng sang dạng HTTPS.
    2. Cập nhật lại URL chính trong cài đặt hệ thống: Đảm bảo hệ thống quản trị nội dung của bạn đã ghi nhận địa chỉ mới làm cấu trúc mặc định. Đối với WordPress, hãy truy cập vào mục Settings (Cài đặt) -> General (Tổng quan), tiến hành thay thế thủ công tiền tố http:// thành https:// ở cả hai trường dữ liệu quan trọng bao gồm: WordPress Address (URL trang web) và Site Address (URL trang chủ).
    3. Cấu hình lại thuộc tính trên Google Analytics (GA4): Đăng nhập vào trình quản trị Google Analytics của bạn. Truy cập vào mục quản lý luồng dữ liệu (Data Streams), nhấn chọn vào luồng dữ liệu website chính và tiến hành cập nhật lại cài đặt mặc định của giao thức trang web từ HTTP sang HTTPS để hệ thống tiếp tục đo lường hành vi người dùng chính xác.
    4. Khai báo lại thuộc tính mới trên Google Search Console: Trong hệ thống của Google, phiên bản HTTP và phiên bản bảo mật HTTPS được định danh là hai thực thể website hoạt động tách biệt hoàn toàn. Do đó, bạn cần tiến hành thêm một thuộc tính website mới bắt đầu bằng tiền tố https:// vào Search Console. Thực hiện gửi lại tệp tin sơ đồ trang web bản mới (https://yourdomain.com/sitemap.xml) và theo dõi sát sao mục lập chỉ mục (Page Indexing) để đảm bảo robot của Google ghi nhận dữ liệu mới bình thường.
    5. Kiểm tra và cập nhật toàn bộ liên kết nội bộ (Internal Links): Hãy quét lại toàn bộ các đường dẫn nội bộ đang trỏ chéo giữa các bài viết khác nhau trên trang web. Toàn bộ các link này cần được đồng bộ đổi sang HTTPS để ngăn trình duyệt của khách hàng phải thực hiện thêm một tiến trình chuyển hướng trung gian nữa, giúp cải thiện đáng kể tốc độ phản hồi và trải nghiệm tải trang thực tế.
    6. Đồng bộ cập nhật lại Backlink và Social Profiles: Tiến hành rà soát và thay đổi liên kết đại diện hiển thị trên các trang mạng xã hội lớn (như Facebook Page, TikTok, LinkedIn) và liên hệ với các đối tác đặt link ngoài nếu có để cập nhật đường dẫn HTTPS mới nhất.

    Thuê VPS giá rẻ

    CPU Intel Gold, SSD NVMe U.2, giá từ 50K/tháng

    Tối ưu hóa thứ hạng SEO vượt trội cùng VPS riêng

    Việc thực hiện các chuyển hướng 301 đồng loạt kết hợp với quét Google Search Console đòi hỏi tốc độ phản hồi máy chủ cực kỳ nhạy bén để không làm gián đoạn robot tìm kiếm. Hãy chọn sử dụng một máy chủ VPS giá rẻ trang bị ổ đĩa SSD NVMe U.2 tốc độ cao và băng thông không giới hạn để đảm bảo website của bạn luôn đạt trạng thái tải trang lý tưởng nhất.

    Tham khảo VPS giá rẻ

    CÂU HỎI THƯỜNG GẶP (FAQ)

    1. Tôi có thể tự cài chứng chỉ SSL miễn phí lên website được không?

    Hoàn toàn được. Hầu hết các nhà cung cấp dịch vụ hosting và VPS hiện nay đều tích hợp sẵn tiện ích cài đặt chứng chỉ Let’s Encrypt miễn phí. Bạn chỉ cần vào mục SSL Certificates của Panel quản lý để kích hoạt tự động chỉ trong vài phút.

    2. Sự khác biệt lớn nhất giữa SSL miễn phí và SSL trả phí là gì?

    Về khả năng mã hóa dữ liệu thì cả hai loại đều an toàn tương đương nhau. Tuy nhiên, SSL trả phí (như DV, OV, EV) cung cấp thêm các điều khoản bảo hiểm tài chính cho người dùng, hiển thị thông tin doanh nghiệp chi tiết và có thời gian hiệu lực lâu hơn, rất phù hợp cho doanh nghiệp lớn và website thương mại điện tử.

    3. Việc chuyển hướng HTTP sang HTTPS có làm ảnh hưởng sụt giảm SEO của website không?

    Nếu được cấu hình chính xác bằng chuyển hướng 301 (Moved Permanently), giá trị sức mạnh SEO của URL cũ sẽ được chuyển giao hoàn toàn sang URL mới mà không làm sụt giảm từ khóa. Ngoài ra, việc lên HTTPS còn giúp Google đánh giá cao hơn và ưu tiên xếp hạng cho website.

    4. Tại sao sau khi chuyển sang HTTPS, trình duyệt của tôi lại báo lỗi “Too Many Redirects”?

    Lỗi vòng lặp chuyển hướng này thường xảy ra do bạn đang cấu hình chuyển hướng HTTP sang HTTPS đồng thời ở nhiều nơi bị xung đột. Chẳng hạn như vừa bật “Always Use HTTPS” trên Cloudflare, vừa cấu hình lệnh redirect trong tệp .htaccess hoặc plugin của WordPress. Hãy tạm thời tắt bớt cấu hình ở một bên để giải quyết xung đột.

    5. Làm thế nào để kiểm tra chứng chỉ SSL hoạt động ổn định hay không?

    Bạn có thể sử dụng các công cụ rà soát cấu hình chuyên sâu hoàn toàn miễn phí như SSL Checker hoặc WhyNoPadlock để quét toàn bộ hệ thống tên miền. Công cụ sẽ liệt kê chi tiết các tệp tin chứng chỉ trung gian và chỉ ra các lỗi Mixed Content cụ thể nếu có.

    Lời kết

    Quy trình chuyển http sang https là hành động bắt buộc và mang ý nghĩa nền tảng để bảo vệ dữ liệu người dùng, nâng cao uy tín thương hiệu cũng như cải thiện thứ hạng SEO cho website của bạn. Dù bạn lựa chọn hình thức tự động hóa bằng plugin trên WordPress, thao tác nhanh trên Panel lưu trữ hay cấu hình trực tiếp cấp hệ thống, điều cốt lõi là phải bám sát cấu trúc kỹ thuật và kiểm tra kỹ lưỡng các lỗi phát sinh như Mixed Content hay vòng lặp chuyển hướng. Hãy chuẩn bị một nền tảng máy chủ VPS có hiệu suất cao, cấu hình ổn định và an toàn tại Fast Byte để đồng hành cùng quá trình tăng tốc website của bạn ngay hôm nay.

    Cần một VPS giá rẻ để bắt đầu?

    Chọn cấu hình vừa đủ nhu cầu, ưu tiên chi phí dễ tiếp cận và khả năng quản trị riêng.

    Xem bảng giá VPS

    Lưu ý kỹ thuật: Toàn bộ nội dung hướng dẫn chuyển đổi giao thức bảo mật và các đoạn lệnh cấu hình đi kèm trong bài viết này chỉ mang tính chất tham khảo. Quy trình thực tế có thể thay đổi tùy thuộc vào hệ điều hành của máy chủ ảo, phiên bản Web Server (Apache/Nginx/LiteSpeed), phiên bản PHP và các tùy biến phân quyền riêng biệt của từng gói dịch vụ. Người quản trị nên thực hiện sao lưu (backup) cấu hình và cơ sở dữ liệu hiện tại trước khi tiến hành tối ưu hóa hệ thống.

  • [2026] Hướng Dẫn Cách Trỏ Domain Về Hosting Nhanh Chóng Chính Xác

    [2026] Hướng Dẫn Cách Trỏ Domain Về Hosting Nhanh Chóng Chính Xác

    Cách trỏ domain về hosting là bước đầu tiên và quan trọng nhất để đưa một trang web từ môi trường local lên môi trường internet thực tế. Nhiều người mới lập trình hoặc chủ website nhỏ thường mắc kẹt ở khâu cấu hình DNS, khiến tên miền không thể truy cập được dù đã tải mã nguồn lên máy chủ. Bài viết này sẽ hướng dẫn chi tiết quy trình trỏ Domain về Hosting nhanh chóng, chính xác nhất giúp bạn tránh các lỗi sai phổ biến. Nếu đang tìm hiểu về hạ tầng máy chủ, hãy ghé thăm ThueVPSGiaRe.vn.

    Trỏ domain về hosting thực chất là làm gì?

    Trỏ domain về hosting thực chất là quá trình cập nhật hệ thống phân giải tên miền (DNS) để liên kết địa chỉ trang web với máy chủ lưu trữ dữ liệu. Khi người dùng gõ tên miền vào trình duyệt, hệ thống DNS sẽ đọc các bản ghi để tìm ra địa chỉ IP tĩnh của gói cước máy chủ, từ đó tải các tệp tin website và hiển thị ra màn hình.

    Trỏ domain về hosting là gì

    Nói cách khác, tên miền đóng vai trò như địa chỉ nhà, còn hosting/VPS chính là mảnh đất chứa ngôi nhà. Việc trỏ tên miền về hosting là quá trình khai báo cho mọi người biết ngôi nhà của bạn nằm trên mảnh đất nào. Nếu không có bước này, trình duyệt sẽ trả về lỗi không tìm thấy máy chủ (Server Not Found).

    • Phân giải DNS: Chuyển đổi tên miền dạng chữ (ví dụ: admin.thuevpsgiare.vn/) thành địa chỉ IP dạng số (ví dụ: 103.1.2.3) mà máy tính có thể hiểu được.
    • Bản ghi A (A record): Dùng để trỏ IP về hosting đối với tên miền gốc (root domain) hoặc các subdomain.
    • Bản ghi CNAME: Dùng để gán một tên miền bí danh trỏ về một tên miền khác, thường dùng cho dịch vụ www hoặc các nền tảng bên thứ ba.

    Tại sao cần trỏ tên miền về Hosting?

    Để một website có thể truy cập và hiển thị nội dung trên Internet, tên miền cần được kết nối với Hosting. Việc sở hữu domain và dịch vụ Hosting riêng lẻ vẫn chưa đủ để website hoạt động. Nếu chưa thực hiện cấu hình kết nối, người dùng nhập tên miền trên trình duyệt sẽ không thể truy cập vào nội dung website.

    Trỏ tên miền về Hosting mang lại một số lợi ích quan trọng như:

    • Đưa website vào hoạt động: Có thể hiểu tên miền là địa chỉ của website, trong khi Hosting là nơi lưu trữ mã nguồn và dữ liệu. Sau khi kết nối tên miền với Hosting, các thành phần như mã nguồn, hình ảnh, bài viết và dữ liệu website sẽ được phân phối khi người dùng truy cập domain.
    • Tạo địa chỉ truy cập chuyên nghiệp: Thay vì yêu cầu người dùng ghi nhớ một chuỗi IP dài và khó sử dụng, tên miền cung cấp một địa chỉ ngắn gọn, dễ nhớ. Điều này cũng hỗ trợ cá nhân và doanh nghiệp xây dựng nhận diện thương hiệu trên môi trường Internet.
    • Thuận tiện khi thay đổi hoặc nâng cấp Hosting: Khi chuyển sang một máy chủ hoặc dịch vụ Hosting khác, bạn có thể cập nhật lại cấu hình DNS mà không cần thay đổi tên miền. Nhờ đó, địa chỉ website vẫn được duy trì ổn định trong quá trình chuyển đổi.
    • Nâng cao trải nghiệm truy cập: Khi DNS được cấu hình chính xác đến Hosting, website có thể hoạt động ổn định và tải nội dung đúng máy chủ. Một tên miền riêng cũng góp phần tạo sự chuyên nghiệp và tăng mức độ tin cậy đối với khách truy cập.

    Hai phương pháp trỏ tên miền về hosting phổ biến nhất

    Tùy vào nhu cầu quản trị và loại máy chủ bạn đang dùng, có hai cách chính để kết nối domain với hosting. Mỗi cách có ưu và nhược điểm riêng mà bạn cần cân nhắc kỹ.

    Phương pháp 1: Trỏ qua NameServer (NS)

    Đây là cách bạn thay đổi cặp địa chỉ máy chủ phân giải tên miền của nhà đăng ký sang địa chỉ của nhà cung cấp hosting (ví dụ: ns1.hostingviet.vn, ns2.hostingviet.vn). Khi dùng cách này, toàn bộ việc quản lý các bản ghi DNS sau này sẽ được thực hiện trực tiếp trên bảng điều khiển (Control Panel) của hosting.

    Phương pháp 2: Trỏ qua các bản ghi DNS (A, CNAME…)

    Bạn vẫn giữ nguyên NameServer của nhà đăng ký tên miền, nhưng truy cập vào mục cấu hình DNS để thêm các bản ghi trỏ ip về hosting. Cách này thường được các lập trình viên và người dùng VPS ưu tiên vì nó linh hoạt, dễ dàng phân tách dịch vụ web và mail sang các máy chủ khác nhau.

    Tiêu chí Trỏ qua NameServer Trỏ qua A Record/IP
    Độ đơn giản Dễ cho người mới dùng Hosting Yêu cầu biết về bản ghi DNS
    Khả năng tùy biến Hạn chế theo Hosting Rất cao (Web, Mail, Subdomain riêng)
    Tốc độ cập nhật Chậm (có thể đến 24-48h) Nhanh (vài phút đến vài giờ)

    Cách 1: Trỏ tên miền về IP Hosting bằng A Record

    Với phương pháp này, bạn sẽ cấu hình DNS trực tiếp bằng A Record để liên kết tên miền với địa chỉ IP của máy chủ Hosting. Thay vì thay đổi Name Server, domain sẽ được trỏ thẳng đến IP của server đang lưu trữ website.

    Cách cấu hình A Record cho phép bạn tự quản lý từng bản ghi DNS tại nơi đăng ký tên miền. Tuy nhiên, phương pháp này yêu cầu người thực hiện có kiến thức cơ bản về DNS và phải nhập chính xác các thông tin cần thiết.

    Ưu điểm của việc trỏ bằng A Record

    • Kiểm soát DNS trực tiếp: Bạn có thể chủ động quản lý các bản ghi như A, CNAME, MX… ngay tại hệ thống quản lý tên miền.
    • Có thể cập nhật nhanh: Trong nhiều trường hợp, việc thay đổi bản ghi DNS có thời gian cập nhật nhanh hơn so với việc thay đổi Name Server.
    • Cấu hình riêng cho từng dịch vụ: Có thể thiết lập website sử dụng A Record, trong khi email sử dụng một MX Record khác hoặc các bản ghi DNS tương ứng.

    Hạn chế của phương pháp A Record

    • Phải nhập đúng IP Hosting: Nếu địa chỉ IP bị nhập sai, domain sẽ không kết nối đúng đến website.
    • Phải cập nhật khi IP thay đổi: Nếu Hosting chuyển máy chủ hoặc thay đổi IP trong quá trình nâng cấp, bạn cần tự chỉnh sửa lại A Record.
    • Cần hiểu về DNS: Người cấu hình cần nắm được kiến thức DNS cơ bản để tránh tạo hoặc chỉnh sửa sai bản ghi.

    Các bước trỏ tên miền bằng A Record

    Bước 1: Tìm địa chỉ IP của Hosting

    Trước tiên, hãy xác định IP của Hosting mà bạn đã đăng ký. Thông tin này thường được nhà cung cấp gửi khi kích hoạt dịch vụ.

    Bạn có thể kiểm tra IP Hosting theo một trong hai cách:

    Cách 1: Kiểm tra email thông tin dịch vụ được gửi bởi nhà cung cấp Hosting để tìm địa chỉ IP máy chủ.

    Cách 2: Đăng nhập vào cPanel, tìm khu vực General Information và xem thông tin tại mục Shared IP Address.

    Tìm địa chỉ IP của Hosting

    Bước 2: Mở khu vực cấu hình DNS

    Đăng nhập vào trang quản lý tên miền, chọn domain muốn kết nối với Hosting, sau đó mở phần quản lý hoặc cấu hình DNS.

    Bước 3: Tạo hai A Record

    Tiếp theo, thêm hai bản ghi với thông tin tương ứng như sau:

    Bản ghi thứ nhất:

    • Name/Record: @
    • IP Address/Value: IP Hosting được cung cấp trong email hoặc thông tin dịch vụ.
    • TTL: Có thể đặt 300 giây trong giai đoạn mới cấu hình hoặc thường xuyên thay đổi; khi hệ thống đã ổn định có thể sử dụng 3600 giây.

    Bản ghi thứ hai:

    • Name/Record: www
    • IP Address/Value: Sử dụng cùng IP của Hosting.
    • TTL: Có thể đặt 300 giây khi đang cấu hình hoặc thường xuyên điều chỉnh; sau khi ổn định có thể đặt 3600 giây.

    Bước 4: Chờ DNS cập nhật

    Sau khi hoàn tất cấu hình, cần chờ hệ thống DNS cập nhật. Trong một số trường hợp, IP có thể được cập nhật sau hơn 5 phút, nhưng thời gian propagation có thể kéo dài đến 48 giờ.

    Cách Trỏ Domain Về Hosting

    Cách 2: Trỏ tên miền về Hosting bằng Name Server (NS)

    Thay vì cấu hình từng bản ghi DNS riêng lẻ, bạn có thể thay đổi Name Server của domain sang cặp NS do nhà cung cấp Hosting cung cấp. Đây là phương pháp phổ biến và tương đối đơn giản, đặc biệt phù hợp với những người mới bắt đầu xây dựng website.

    Ưu điểm khi sử dụng Name Server

    • Dễ thực hiện: Các bước cấu hình tương đối đơn giản và phù hợp với người mới làm website.
    • Thuận tiện khi chuyển Hosting: Khi thay đổi nhà cung cấp Hosting, bạn chỉ cần thay đổi Name Server thay vì chỉnh sửa từng bản ghi DNS.
    • Quản lý tập trung: Các bản ghi DNS được quản lý theo cấu hình của nhà cung cấp Hosting, giúp giảm số lượng thao tác và hạn chế khả năng cấu hình sai.

    Nhược điểm khi sử dụng Name Server

    • Thời gian propagation: Sau khi đổi NS, quá trình cập nhật trên hệ thống Internet có thể mất từ vài giờ đến khoảng 24–48 giờ.
    • Giảm quyền quản lý DNS tại nơi đăng ký domain: Sau khi đổi NS, việc quản lý các bản ghi DNS sẽ được chuyển sang hệ thống DNS tương ứng của nhà cung cấp Hosting.
    • Có thể phụ thuộc vào DNS của Hosting: Nếu hệ thống DNS của nhà cung cấp Hosting gặp vấn đề, khả năng phân giải tên miền cũng có thể bị ảnh hưởng.

    Các bước trỏ domain bằng Name Server

    Bước 1: Nhận thông tin Name Server

    Sau khi đăng ký Hosting, nhà cung cấp sẽ cung cấp cho bạn một cặp Name Server dùng để kết nối tên miền với dịch vụ.

    Ví dụ, với admin.thuevpsgiare.vn/ có thể sử dụng:

    ns1.thuevpsgiare.vn
    ns2.thuevpsgiare.vn

    Nếu sử dụng Hosting từ nhà cung cấp khác như InterData… thì cặp Name Server sẽ khác. Thông tin này thường được gửi trong email sau khi đăng ký dịch vụ.

    Bước 2: Thay đổi Name Server của tên miền

    Đăng nhập vào trang quản lý nơi bạn mua domain, tìm phần cấu hình Name Server và thay thế Name Server hiện tại bằng cặp NS được nhà cung cấp Hosting cung cấp.

    Ví dụ:

    ns1.thuevpsgiare.vn
    ns2.thuevpsgiare.vn

    Cách 3: Trỏ tên miền về IP Hosting thông qua Name Server trung gian

    Với phương pháp này, tên miền sẽ sử dụng hệ thống Name Server trung gian thay vì trỏ trực tiếp đến DNS của nhà cung cấp Hosting. Hệ thống trung gian sẽ tiếp nhận yêu cầu phân giải tên miền và điều hướng truy cập đến IP Hosting.

    Ngoài chức năng quản lý DNS, một số dịch vụ trung gian còn cung cấp thêm các tính năng như bảo mật, CDN hoặc hỗ trợ tối ưu tốc độ website.

    Tuy nhiên, khi sử dụng phương án này, hoạt động của website cũng có sự phụ thuộc nhất định vào hệ thống Name Server trung gian.

    Ưu điểm của Name Server trung gian

    • Quản lý DNS thuận tiện: Các bản ghi được tập trung trên một giao diện trực quan, dễ sử dụng ngay cả với người mới.
    • Hỗ trợ nhiều loại bản ghi: Bạn có thể tạo và chỉnh sửa A, CNAME, MX, TXT, SPF, DKIM… mà không cần truy cập trực tiếp vào Hosting.
    • Có thêm tính năng hỗ trợ website: Một số dịch vụ như Cloudflare cung cấp CDN, bảo mật, chống DDoS và các tính năng tối ưu hiệu suất.
    • Dễ chuyển Hosting: Bạn có thể thay đổi máy chủ đích mà không nhất thiết phải thay đổi các bản ghi DNS khác đang sử dụng.

    Nhược điểm của Name Server trung gian

    • Phụ thuộc vào dịch vụ trung gian: Nếu hệ thống Name Server gặp gián đoạn, khả năng phân giải tên miền và truy cập website có thể bị ảnh hưởng.
    • Cấu hình nhiều bước hơn: So với việc sử dụng trực tiếp Name Server của Hosting, phương pháp này có thêm một số bước thiết lập.
    • Một số tính năng có thể tính phí: Các tính năng nâng cao của một số dịch vụ trung gian có thể yêu cầu người dùng nâng cấp lên gói trả phí.

    Các bước trỏ domain về IP Hosting bằng Name Server trung gian

    Bước 1: Thêm website vào dịch vụ Name Server trung gian

    Trước tiên, bạn cần tạo tài khoản và đăng ký sử dụng dịch vụ Name Server trung gian mà mình lựa chọn. Sau khi thêm tên miền hoặc website, hãy kiểm tra lại các bản ghi DNS để đảm bảo thông tin đã được thiết lập chính xác.

    Bước 2: Cập nhật Name Server tại nơi đăng ký domain

    Tiếp theo, quay lại trang quản lý tên miền nơi bạn mua domain và thay đổi Name Server hiện tại thành cặp Name Server do dịch vụ trung gian cung cấp.

    Bước 3: Lưu cấu hình và chờ cập nhật

    Nhấn Lưu để hoàn tất thay đổi. Khi quá trình cập nhật Name Server hoàn thành, bạn có thể nhận được thông báo qua email từ dịch vụ. Sau khi DNS được cập nhật, website có thể bắt đầu hoạt động theo cấu hình mới.

    Kiểm tra xem tên miền đã nhận hosting chưa?

    Sau khi thực hiện cách trỏ dns, bạn không nên ngồi chờ đợi một cách bị động. Hãy sử dụng các công cụ kỹ thuật để kiểm tra xem bản ghi đã có hiệu lực chưa.

    Cách 1: Sử dụng lệnh Ping (Cmd/Terminal)

    Mở cửa sổ Command Prompt trên Windows hoặc Terminal trên Mac/Linux và gõ lệnh sau:

    ping tenmien-cua-ban.com

    Nếu kết quả trả về đúng địa chỉ IP máy chủ của bạn thì việc trỏ tên miền đã thành công.

    Cách 2: Sử dụng công cụ trực tuyến DNSChecker

    Truy cập website dnschecker.org, nhập tên miền và chọn loại bản ghi (A Record). Công cụ này sẽ cho bạn thấy tên miền của bạn đã được cập nhật IP tại các khu vực khác nhau trên toàn thế giới chưa. Nếu hầu hết các dấu tích đều màu xanh và hiện đúng IP, bạn có thể yên tâm website đã hoạt động.

    Những sai lầm và lỗi thường gặp khi trỏ DNS

    Ngay cả những người có kinh nghiệm đôi khi vẫn mắc lỗi khiến website không hiển thị. Dưới đây là những “nỗi đau” phổ biến mà khách hàng tại Fast Byte hay gặp phải:

    • Lỗi tồn tại nhiều bản ghi A: Bạn trỏ tên miền về IP cũ và cả IP mới cùng lúc. Điều này khiến website lúc vào được IP này, lúc vào IP kia, gây lỗi chập chờn.
    • Quên xóa bản ghi mặc định của nhà đăng ký: Các nhà đăng ký thường để sẵn bản ghi trỏ về trang “Parking Page”. Hãy xóa sạch chúng trước khi thêm bản ghi của riêng bạn.
    • Không chú ý đến giá trị TTL (Time To Live): TTL là thời gian bộ nhớ đệm DNS lưu thông tin. Nếu TTL quá cao (ví dụ 86400 giây – 1 ngày), việc thay đổi sẽ mất rất nhiều thời gian để có hiệu lực.
    • Lỗi bộ nhớ đệm (Cache) trình duyệt: DNS đã nhận nhưng trình duyệt của bạn vẫn lưu thông tin cũ. Hãy thử truy cập bằng tab ẩn danh hoặc xóa cache để kiểm tra chính xác.

    Học Linux/Dev

    Cấu hình DNS từ con số 0 trên VPS riêng

    Môi trường thực hành lý tưởng cho sinh viên IT

    Chỉ với 50K/tháng, bạn có ngay một chiếc VPS để tự học cách cài đặt Web Server (Nginx/Apache), cách trỏ domain, cài SSL và quản lý database. Không bị gò bó bởi các giới hạn như hosting thông thường.

    Bắt đầu với VPS chỉ từ 50K/tháng

    FAQ – Câu hỏi thường gặp

    Q1: Trỏ domain về hosting mất bao lâu để có hiệu lực?

    Thời gian nhanh nhất là từ 5-15 phút, nhưng cũng có trường hợp mất đến 24-48 giờ tùy thuộc vào nhà cung cấp internet và giá trị TTL bạn thiết lập. Thông thường, sử dụng Cloudflare sẽ giúp cập nhật nhanh nhất.

    Q2: Tôi có thể trỏ 1 domain về 2 hosting khác nhau không?

    Bạn có thể thêm nhiều bản ghi A trỏ về các IP khác nhau, nhưng trình duyệt sẽ chọn ngẫu nhiên một trong số đó. Đây là kỹ thuật Load Balancing cơ bản, không khuyến khích cho người mới vì dễ gây lỗi đồng bộ dữ liệu.

    Q3: Tại sao Ping thấy đúng IP rồi nhưng website vẫn không chạy?

    Nguyên nhân có thể là do bạn chưa thêm tên miền vào phần “Addon Domains” trong Hosting hoặc chưa cấu hình “Virtual Host” trong VPS. DNS chỉ giúp tìm đường, còn việc máy chủ có phản hồi website hay không phụ thuộc vào cấu hình bên trong server.

    Q4: Trỏ bản ghi CNAME khác gì với bản ghi A?

    Bản ghi A trỏ về 1 địa chỉ IP (số), còn CNAME trỏ về 1 tên miền khác (chữ). Ví dụ: bạn trỏ blog.yourdomain.com (CNAME) về yourdomain.com. Khi yourdomain.com đổi IP, blog cũng tự động đổi theo.

    Q5: Tôi có cần thay đổi NameServer khi nâng cấp từ Hosting lên VPS không?

    Nếu bạn đang dùng NameServer của hosting cũ, bạn bắt buộc phải đổi về NameServer của nhà đăng ký hoặc trung gian (như Cloudflare) để trỏ IP về VPS mới.

    Kết nối thành công tên miền của bạn

    Nắm vững cách trỏ domain về hosting là bước đi đầu tiên và quan trọng nhất để đưa website của bạn lên bản đồ internet. Cho dù bạn chọn cách trỏ qua NameServer để đơn giản hóa quy trình hay dùng A Record để tối ưu quyền quản trị, hãy luôn nhớ kiểm tra kỹ các bản ghi và kiên nhẫn chờ đợi hệ thống cập nhật. Nếu bạn đang tìm kiếm một nền tảng máy chủ ổn định, IP sạch và giá thành hợp lý để bắt đầu dự án, hãy trải nghiệm dịch vụ tại Fast Byte.

    Cần một VPS giá rẻ để bắt đầu?

    Chọn cấu hình vừa đủ nhu cầu, ưu tiên chi phí dễ tiếp cận và khả năng quản trị riêng.

    Xem bảng giá VPS

    Lưu ý: Nội dung hướng dẫn trên mang tính chất tham khảo chung dựa trên các hệ thống quản lý DNS phổ biến. Giao diện và các bước cụ thể có thể thay đổi tùy thuộc vào nhà cung cấp tên miền và phiên bản phần mềm quản lý hosting/VPS của bạn. Chúng tôi khuyến nghị bạn nên sao lưu cấu hình DNS cũ và thực hiện thay đổi vào các khung giờ ít người truy cập để giảm thiểu rủi ro gián đoạn dịch vụ.

  • Cách Tạo & Trỏ Sub Domain về Hosting Nhanh Chóng Đơn Giản Nhất 2026

    Cách Tạo & Trỏ Sub Domain về Hosting Nhanh Chóng Đơn Giản Nhất 2026

    Cách tạo sub domain là một trong những kỹ năng cơ bản nhất khi bạn quản trị website, giúp bạn nhanh chóng triển khai một trang blog độc lập, một môi trường thử nghiệm code mới hoặc tách biệt các ứng dụng web mà không cần tốn chi phí mua tên miền mới. Thay vì rủi ro thao tác trực tiếp trên trang chính, việc chia nhỏ hệ thống qua tên miền con mang lại sự an toàn và linh hoạt tối đa. Nếu bạn đang tìm kiếm một môi trường độc lập, tối ưu chi phí để chạy các dự án phụ này, hệ sinh thái máy chủ tại ThueVPSGiaRe.vn sẽ là một lựa chọn hạ tầng đáng cân nhắc.

    1. Subdomain là gì và tại sao cần tạo tên miền con?

    Subdomain (tên miền con) là một phần mở rộng được tách ra từ tên miền chính (domain) của bạn, hoạt động như một địa chỉ trang web hoàn toàn độc lập. Việc tạo tên miền con cho phép bạn phân chia các chuyên mục lớn, xây dựng hệ thống mạng lưới website vệ tinh hoặc cài đặt các nền tảng khác biệt hoàn toàn so với mã nguồn của trang web gốc.

    Ví dụ, nếu tên miền chính của bạn là ThueVPSGiaRe.vn, bạn hoàn toàn có thể tạo ra các sub domain như blog.thuevpsgiare.vn, crm.thuevpsgiare.vn hoặc shop.thuevpsgiare.vn. Mỗi địa chỉ này có thể trỏ về một thư mục riêng trên máy chủ, hoặc thậm chí trỏ về những máy chủ VPS hoàn toàn khác nhau ở các vị trí địa lý khác nhau.

    Subdomain là gì

    Trong thực tế triển khai vận hành website và ứng dụng, việc sử dụng tên miền con mang lại những giá trị rõ ràng sau đây:

    • Làm môi trường Staging/Testing: Dev và các chủ website thường tạo sub domain như test.domain.com để cài đặt plugin mới, nâng cấp phiên bản code, hoặc thiết kế lại giao diện. Nếu xảy ra lỗi, website chính đang chạy (production) không bị ảnh hưởng.
    • Tách biệt ứng dụng nội bộ: Doanh nghiệp thường tách hệ thống quản trị nội bộ ra khỏi website bán hàng để bảo mật. Ví dụ: Chạy hệ thống ERP, CRM hoặc Webmail trên một tên miền con riêng biệt, cấp quyền truy cập giới hạn theo IP.
    • Tiết kiệm chi phí: Thay vì phải mua thêm tên miền mới với giá từ vài trăm nghìn đến cả triệu đồng mỗi năm, bạn có thể tạo không giới hạn tên miền con dựa trên tên miền gốc đã sở hữu (phụ thuộc vào giới hạn của nhà cung cấp DNS).
    • Tối ưu trải nghiệm đa ngôn ngữ / đa khu vực: Các trang web toàn cầu thường dùng sub domain để phân loại thị trường, chẳng hạn vn.example.com cho thị trường Việt Nam và en.example.com cho bản tiếng Anh.

    2. Những lợi ích nổi bật khi sử dụng Subdomain

    Subdomain giúp doanh nghiệp và quản trị viên website dễ dàng phân chia, vận hành và mở rộng các khu vực khác nhau của website. Một số lợi ích đáng chú ý gồm:

    • Phân loại nội dung rõ ràng: Bạn có thể sử dụng các subdomain như blog.tenmien.com, shop.tenmien.com hoặc support.tenmien.com để tách riêng từng nhóm nội dung. Cách tổ chức này giúp khách truy cập thuận tiện hơn khi tìm kiếm thông tin, đồng thời đơn giản hóa việc quản lý từng khu vực.
    • Hỗ trợ tối ưu SEO: Mỗi subdomain có thể được định hướng cho một nhóm từ khóa hoặc chủ đề riêng. Nhờ đó, từng mảng nội dung có thể được tối ưu theo mục tiêu cụ thể thay vì tập trung toàn bộ hoạt động SEO vào domain chính.
    • Giảm chi phí mở rộng: Khi muốn tạo thêm một khu vực cho website, bạn không nhất thiết phải mua thêm tên miền mới. Phần lớn dịch vụ hosting hỗ trợ tạo nhiều subdomain với chi phí miễn phí hoặc thấp, giúp mở rộng website mà không phát sinh nhiều khoản đầu tư.
    • Thuận tiện quản trị: Việc tách các khu vực website thành những subdomain riêng giúp bạn dễ dàng quản lý nội dung, phân quyền và theo dõi hiệu suất của từng phần mà không cần tác động trực tiếp đến website chính.
    • Linh hoạt khi mở rộng và thử nghiệm: Subdomain có thể được sử dụng để xây dựng môi trường thử nghiệm, triển khai tính năng mới, thực hiện chiến dịch marketing hoặc phát triển các dự án phụ. Những hoạt động này có thể được tách khỏi website chính, giúp quá trình thử nghiệm và mở rộng an toàn, linh hoạt hơn.
    • Hỗ trợ xây dựng thương hiệu: Subdomain cho phép doanh nghiệp duy trì sự liên kết với thương hiệu chính nhưng vẫn có thể tạo các khu vực riêng cho từng sản phẩm hoặc dịch vụ. Nhờ vậy, khách hàng dễ nhận biết từng mảng hoạt động và tiếp cận trải nghiệm phù hợp với nhu cầu.

    3. Chuẩn bị gì trước khi trỏ Subdomain về Hosting?

    Trước khi tiến hành cấu hình Subdomain về Hosting, bạn cần chuẩn bị đầy đủ thông tin và quyền truy cập cần thiết để hạn chế lỗi trong quá trình thực hiện.

    • Quyền quản lý tên miền: Đảm bảo bạn có tài khoản và mật khẩu để đăng nhập vào hệ thống quản trị của nhà đăng ký domain. Quyền truy cập này cần thiết để chỉnh sửa các bản ghi DNS.
    • Địa chỉ IP của Hosting: Đây là thông tin dùng để xác định chính xác máy chủ mà Subdomain sẽ kết nối tới. Hãy chuẩn bị đúng IP của gói Hosting cần sử dụng. Thông tin thường được cung cấp trong email chào mừng hoặc có thể tìm thấy tại bảng điều khiển Hosting.
    • Quyền truy cập Hosting Control Panel: Bạn cần có quyền đăng nhập vào cPanel, DirectAdmin hoặc giao diện quản lý tương ứng để tạo và quản lý Subdomain.
    • Xác định tên Subdomain: Hãy lựa chọn trước tên Subdomain cần sử dụng, chẳng hạn blog, shop hoặc dev. Việc xác định trước giúp quá trình tạo Subdomain và cấu hình DNS thuận tiện hơn.

    Lưu ý trước khi cấu hình:

    Hãy đảm bảo địa chỉ IP Hosting và thông tin đăng nhập quản lý DNS đều chính xác trước khi bắt đầu. Đặc biệt, thay vì nhập IP thủ công, bạn nên sao chép và dán trực tiếp địa chỉ IP để hạn chế lỗi thiếu số hoặc nhập sai ký tự, tránh làm gián đoạn quá trình kết nối.

    Hướng dẫn cách tạo Subdomain trên cPanel nhanh chóng

    cPanel là một trong những bảng điều khiển phổ biến trên Shared Hosting, cho phép người dùng tạo và quản lý Subdomain thông qua giao diện trực quan mà không cần sử dụng dòng lệnh. Sau khi tạo, hệ thống sẽ thiết lập khu vực lưu trữ riêng để bạn đưa mã nguồn của Subdomain lên Hosting.

    cách tạo Subdomain trên cPanel

    Trước khi bắt đầu, hãy đảm bảo tên miền chính đã được cấu hình DNS phù hợp với Hosting. Bạn cũng cần xác định tên Subdomain muốn sử dụng, chẳng hạn blog.tenmiencuaban.com.

    1. Đăng nhập vào cPanel bằng thông tin truy cập do nhà cung cấp Hosting cung cấp. Tùy cấu hình dịch vụ, cPanel thường được truy cập qua cổng 2083 hoặc đường dẫn đăng nhập riêng.
    2. Tại giao diện cPanel, tìm đến mục Domains và chọn chức năng tạo domain mới. Tùy phiên bản cPanel, chức năng này có thể hiển thị dưới dạng Create A New Domain thay vì mục Subdomains riêng.
    3. Tại trường Domain, nhập đầy đủ tên Subdomain muốn tạo, ví dụ blog.tenmiencuaban.com.
    4. Kiểm tra mục Document Root. cPanel sẽ đề xuất thư mục dùng để lưu trữ mã nguồn của Subdomain, chẳng hạn public_html/blog. Bạn có thể giữ nguyên đường dẫn được hệ thống đề xuất để thuận tiện quản lý.
    5. Kiểm tra lại thông tin và nhấn Create hoặc Submit tùy giao diện cPanel để hoàn tất quá trình tạo Subdomain.

    Sau khi tạo thành công, bạn có thể mở File Manager trong cPanel và truy cập vào thư mục Document Root của Subdomain để tải mã nguồn lên. Nếu triển khai WordPress thủ công, hãy cấu hình chính xác thông tin cơ sở dữ liệu trong file wp-config.php. Đồng thời, kiểm tra trạng thái SSL của Subdomain tại mục SSL/TLS Status và đảm bảo chứng chỉ đã được cấp trước khi đưa website vào hoạt động.

    Thuê VPS giá rẻ

    CPU Intel Gold, SSD NVMe U.2, giá từ 50K/tháng

    Cần không gian độc lập để test Sub Domain?

    Việc tạo môi trường staging, chạy tool, hoặc học cách config web server trên tên miền con sẽ an toàn hơn khi bạn có một máy chủ riêng (VPS) với quyền root hoàn toàn. VPS Fast Byte sử dụng CPU Intel Gold đời mới và ổ cứng SSD NVMe U.2 tốc độ cao, giúp các tác vụ bung mã nguồn, test database diễn ra mượt mà với mức giá sinh viên.

    Tham khảo VPS giá rẻ

    5. Hướng dẫn cách trỏ sub domain về Hosting chi tiết

    Quy trình dưới đây minh họa cách trỏ Subdomain về Hosting sử dụng cPanel thông qua giao diện quản lý của nhà cung cấp. Nếu đang sử dụng nhà cung cấp khác, bạn vẫn có thể tham khảo các bước tương tự vì cách cấu hình về cơ bản không quá khác biệt.

    Bước 1: Tạo Subdomain trên Hosting

    Trước tiên, cần khai báo Subdomain trên Hosting để hệ thống nhận diện tên miền phụ và tạo khu vực lưu trữ riêng cho nó.

    Đăng nhập vào cPanel bằng tài khoản do nhà cung cấp Hosting cung cấp. Tại trang chính, tìm đến mục Domains và truy cập vào khu vực này.

    Tiếp theo, chọn Create A New Domain để bắt đầu tạo Subdomain.

    Nhập các thông tin cần thiết:

    • Tên Subdomain: Nhập đầy đủ địa chỉ Subdomain muốn sử dụng, ví dụ blog.tenmiencuaban.com.
    • Document Root: Đây là thư mục gốc dùng để lưu mã nguồn website của Subdomain. cPanel thường tự động tạo đường dẫn, chẳng hạn /public_html/blog.tenmiencuaban.com. Bạn nên giữ nguyên đường dẫn mặc định này nếu không có nhu cầu thay đổi.

    Sau khi kiểm tra thông tin, nhấn Submit để hoàn tất việc tạo Subdomain.

    Tạo Subdomain trên Hosting trước giúp hệ thống thiết lập sẵn thư mục và các cấu hình cần thiết. Điều này giúp việc quản lý dữ liệu thuận tiện hơn và hạn chế các lỗi như 404 Not Found trong quá trình sử dụng.

    Bước 2: Tạo A Record để kết nối Subdomain với Hosting

    Sau khi tạo Subdomain trên Hosting, bước tiếp theo là cấu hình A Record tại nơi quản lý tên miền. Bản ghi này có nhiệm vụ liên kết Subdomain với địa chỉ IP của máy chủ Hosting.

    Đăng nhập vào hệ thống quản lý domain, sau đó tìm đến phần DNS. Tại đây, chọn Add Record hoặc Thêm bản ghi tùy giao diện của nhà cung cấp.

    Thiết lập A Record với các thông tin sau:

    • Type: Chọn A. Đây là loại bản ghi được sử dụng để trỏ domain hoặc Subdomain đến địa chỉ IPv4 của máy chủ.
    • Name/Host: Nhập phần tên đứng trước domain chính. Ví dụ, với blog.tenmiencuaban.com, bạn có thể nhập blog. Tuy nhiên, một số nhà cung cấp yêu cầu nhập toàn bộ tên Subdomain, vì vậy hãy kiểm tra quy định của hệ thống đang sử dụng.
    • Value/Content: Điền địa chỉ IP Hosting đã chuẩn bị ở bước trước.
    • TTL (Time To Live): Đây là khoảng thời gian máy chủ DNS lưu thông tin của bản ghi. Bạn có thể giữ giá trị mặc định, thường là 1 hour hoặc Automatic.

    Cuối cùng, nhấn Save hoặc Add Record để lưu lại cấu hình.

    Ví dụ cấu hình A Record

    Type: A
    Name: thuevpsgiare.xyz
    Content: 192.0.2.123 (Thay bằng IP Hosting của bạn)
    TTL: 1 hour

    A Record là phương thức phổ biến để kết nối Subdomain trực tiếp với địa chỉ IP của máy chủ. Trước khi lưu cấu hình, hãy đối chiếu lại IP Hosting để tránh trường hợp nhập sai khiến Subdomain không thể kết nối đến đúng server.

    Bước 3: Kiểm tra Subdomain và xử lý lỗi

    Sau khi thay đổi DNS, thông tin mới không được cập nhật đồng thời trên toàn bộ Internet mà cần trải qua quá trình DNS propagation. Thời gian này có thể chỉ mất vài phút nhưng trong một số trường hợp có thể kéo dài tối đa khoảng 24 giờ.

    Để theo dõi quá trình cập nhật DNS, bạn có thể sử dụng một số công cụ trực tuyến miễn phí như:

    • whatsmydns.me: Nhập Subdomain, chẳng hạn blog.nguyenhung.io, chọn loại bản ghi A rồi thực hiện tìm kiếm. Nếu kết quả xuất hiện nhiều dấu tick xanh, điều đó cho thấy Subdomain đã được cập nhật và trỏ đúng tại nhiều máy chủ DNS.
    • mxtoolbox.com: Hỗ trợ tra cứu DNS Lookup với thông tin chi tiết hơn, giúp kiểm tra trạng thái phân giải của Subdomain.

    6. Ứng dụng phổ biến của Subdomain trong thực tế

    Subdomain không chỉ được dùng để trỏ đến một máy chủ khác mà còn là giải pháp hữu ích để phân chia và mở rộng cấu trúc website.

    Ứng dụng phổ biến của Subdomain

    Một số trường hợp sử dụng Subdomain phổ biến gồm:

    • Xây dựng blog riêng: Sử dụng địa chỉ như blog.congty.com để tách khu vực nội dung blog khỏi website chính và thuận tiện hơn trong việc quản lý.
    • Tạo khu vực hỗ trợ khách hàng: Với địa chỉ như support.sanpham.vn, doanh nghiệp có thể tập trung tài liệu hướng dẫn, câu hỏi thường gặp và các nội dung hỗ trợ người dùng tại một khu vực riêng.
    • Phát triển cửa hàng trực tuyến: Subdomain như shop.thuonghieu.com có thể được dùng để xây dựng một khu vực bán hàng độc lập nhưng vẫn duy trì liên kết với thương hiệu chính.
    • Thiết lập môi trường phát triển và kiểm thử: Các Subdomain như dev.duan.com hoặc staging.duan.com cho phép đội ngũ phát triển thử nghiệm thay đổi trước khi đưa lên website chính.
    • Tạo Landing Page cho chiến dịch: Doanh nghiệp có thể sử dụng các Subdomain như sukien2024.congty.com để triển khai trang đích phục vụ riêng cho sự kiện hoặc chiến dịch marketing.
    • Phân chia theo ngôn ngữ hoặc khu vực: Các địa chỉ như uk.thuonghieu.com hoặc en.website.com có thể được sử dụng để phục vụ từng nhóm khách hàng theo quốc gia, khu vực hoặc ngôn ngữ, đồng thời hỗ trợ triển khai SEO đa vùng.

    Thuê VPS giá rẻ

    Port mạng 100Mbps, Băng thông Unlimited, Phù hợp cắm tool

    Shared Hosting báo lỗi tài nguyên khi chạy Subdomain?

    Nếu bạn tạo quá nhiều tên miền con trên Shared Hosting (cPanel), hệ thống sẽ tính dồn tài nguyên CPU và RAM, gây ra lỗi 503 Resource Limit Reached. Chuyển sang sử dụng VPS giá rẻ từ Fast Byte giúp bạn có tài nguyên vật lý riêng biệt, thoải mái triển khai nhiều subdomain, chạy tool MMO, bot crawl dữ liệu hoặc làm lab học Linux mà không lo bị khóa tài khoản.

    Xem bảng giá VPS

    7. Các lỗi thường gặp khi tạo tên miền con và cách xử lý triệt để

    Trong quá trình áp dụng cách tạo sub domain, không phải lúc nào mọi thứ cũng suôn sẻ ngay từ lần đầu tiên. Dưới đây là những lỗi phổ biến mà người quản trị hệ thống thường gặp và hướng xử lý dựa trên kinh nghiệm thực tế:

    Triệu chứng lỗi Nguyên nhân chính Cách khắc phục
    DNS_PROBE_FINISHED_NXDOMAIN Trình duyệt không tìm thấy IP của sub domain. Do bạn chưa tạo bản ghi A/CNAME hoặc DNS chưa kịp cập nhật (Propagation). Vào trang quản lý tên miền kiểm tra lại bản ghi. Dùng các trang như dnschecker.org để kiểm tra độ phủ sóng DNS toàn cầu. Đợi thêm 15-30 phút.
    404 Not Found hoặc hiển thị Default Page DNS đã trỏ đúng vào server, nhưng server (Nginx/Apache/cPanel) không biết thư mục gốc (Document Root) của sub domain nằm ở đâu. Kiểm tra lại cấu hình Virtual Host hoặc xem đã tạo đúng thư mục Addon Domain trong cPanel chưa. Xóa cache trình duyệt (Ctrl + F5).
    403 Forbidden Web server đã tìm thấy thư mục nhưng không có quyền đọc (Permission denied) hoặc trong thư mục không có file index (như index.html, index.php). Chạy lệnh chmod 755 cho thư mục và chmod 644 cho file. Đảm bảo bạn đã upload mã nguồn hoặc file index vào đúng thư mục gốc của sub domain.
    ERR_SSL_PROTOCOL_ERROR Lỗi liên quan đến chứng chỉ SSL. Có thể sub domain chưa có SSL hợp lệ hoặc xung đột chứng chỉ giữa Cloudflare và Server gốc. Phát hành SSL Let’s Encrypt cho sub domain. Nếu dùng Cloudflare Proxy, thử chuyển chế độ SSL sang Flexible hoặc Full để kiểm tra.

    8. Câu hỏi thường gặp (FAQ)

    Tạo sub domain có mất phí không?
    Không, việc tạo tên miền con hoàn toàn miễn phí. Khi bạn đã sở hữu tên miền chính, bạn có quyền khởi tạo hàng ngàn tên miền con (tùy thuộc vào giới hạn bản ghi của dịch vụ cung cấp DNS hoặc sức chịu tải của VPS/Hosting) mà không phải trả thêm bất kỳ khoản phí gia hạn tên miền nào.

    Subdomain có ảnh hưởng đến SEO của tên miền chính không?
    Google thường xem xét subdomain như một thực thể tương đối độc lập so với domain gốc. Một subdomain có nội dung chất lượng kém hoặc bị dính mã độc sẽ không kéo tụt toàn bộ ranking của domain chính ngay lập tức. Tuy nhiên, nó không chia sẻ sức mạnh backlink tốt bằng cách tạo thư mục con (Subfolder: domain.com/blog/).

    Mất bao lâu để sub domain bắt đầu hoạt động?
    Thời gian phụ thuộc hoàn toàn vào hệ thống DNS. Nếu bạn dùng các hệ thống DNS hiện đại như Cloudflare, việc trỏ IP chỉ mất từ 1-5 phút. Với các nhà đăng ký DNS cũ hơn, hoặc khi nhà mạng lưu cache mạnh, bạn có thể phải chờ từ 1 giờ đến tối đa 24 giờ để cập nhật trên toàn cầu.

    Có thể tạo bao nhiêu tên miền con?
    Về mặt lý thuyết, số lượng tạo là không giới hạn. Nhưng thực tế, nó bị giới hạn bởi: 1) Số lượng bản ghi tối đa mà dịch vụ quản lý DNS cho phép nhập; 2) Dung lượng ổ cứng và tài nguyên RAM/CPU của Hosting hoặc VPS để lưu trữ mã nguồn cho các sub domain đó.

    Làm sao để xóa một tên miền con khi không còn sử dụng?
    Để gỡ bỏ triệt để, bạn cần thao tác ngược lại hai bước khởi tạo. Đầu tiên, vào Hosting/VPS (hoặc cPanel) xóa cấu hình Virtual Host và thư mục mã nguồn liên quan. Sau đó, đăng nhập vào trang quản lý DNS (như Cloudflare) xóa bản ghi A hoặc CNAME trỏ về IP tương ứng.

    Tổng kết và Định hướng hành động

    Nắm vững cách tạo sub domain là chìa khóa giúp bạn linh hoạt triển khai nhiều dự án cùng lúc trên môi trường Internet. Bản chất của toàn bộ quá trình chỉ gói gọn trong việc kết nối chuẩn xác giữa hệ thống phân giải tên miền (DNS) và máy chủ lưu trữ (Web Server). Hãy ghi nhớ nguyên tắc: trỏ IP trên DNS, tạo thư mục trên Server, và đừng quên tích hợp SSL để đảm bảo luồng dữ liệu an toàn. Nếu bạn làm theo đúng thứ tự, việc xây dựng các không gian web độc lập sẽ trở nên vô cùng đơn giản.

    Cần một VPS giá rẻ để bắt đầu thực hành triển khai web?

    Chọn cấu hình vừa đủ nhu cầu, ưu tiên chi phí dễ tiếp cận và khả năng quản trị root riêng biệt để thoải mái vọc vạch kỹ thuật.

    Xem bảng giá VPS tại Fast Byte

    Lưu ý kỹ thuật: Nội dung hướng dẫn cấu hình và các đoạn mã lệnh trong bài viết mang tính tham khảo. Giao diện quản lý của cPanel, cú pháp lệnh cấu hình Nginx/Apache hoặc các thông số phần mềm có thể thay đổi tùy thuộc vào hệ điều hành Linux (Ubuntu, CentOS, Debian), phiên bản phần mềm bạn đang sử dụng và môi trường thực tế. Hãy luôn sao lưu dữ liệu (backup), kiểm thử kỹ lưỡng trên môi trường staging và đánh giá các rủi ro bảo mật trước khi áp dụng trực tiếp cho hệ thống đang vận hành thật (production).

  • Cách Dùng Virtualizor Enduser Panel Quản Lý VPS Chi Tiết, Dễ Dàng 2026

    Cách Dùng Virtualizor Enduser Panel Quản Lý VPS Chi Tiết, Dễ Dàng 2026

    Khi đăng ký dịch vụ VPS tại các nhà cung cấp sử dụng nền tảng ảo hóa Virtualizor, bạn sẽ được cấp một tài khoản quản trị riêng gọi là Virtualizor Enduser Panel. Công cụ Virtualizor Enduser Panel cung cấp giao diện web trực quan, cho phép người dùng cuối chủ động thực hiện các thao tác quản lý máy chủ mà không cần hỗ trợ kỹ thuật. Bài viết này Fast Byte sẽ hướng dẫn bạn cách sử dụng các tính năng Virtualizor Enduser Panel để quản lý VPS một cách chi tiết, dễ dàng nhất.

    Enduser Panel là gì? Vai trò trong quản trị VPS

    Enduser Panel là giao diện quản lý VPS dành cho người dùng cuối. Thông qua bảng điều khiển này, bạn có thể thực hiện nhiều thao tác trực tiếp trên VPS như kết nối VNC từ trình duyệt, quản lý SSH Key, mật khẩu, hệ điều hành (OS) và các thiết lập liên quan mà không nhất thiết phải có kiến thức chuyên sâu về lập trình.

    Chức năng quan trọng của Enduser Panel là giới hạn quyền truy cập và đơn giản hóa quá trình quản lý VPS. Khi thuê VPS, nhà cung cấp thường cấp cho bạn một tài khoản Enduser để quản lý phần tài nguyên thuộc quyền sử dụng của mình. Tài khoản này không có quyền can thiệp vào các cấu hình bảo mật hoặc thiết lập chung của toàn bộ máy chủ vật lý.

    Thông qua Enduser Panel, người dùng có thể thực hiện các công việc như:

    • Xem toàn bộ danh sách VPS đang được sử dụng.
    • Kiểm tra địa chỉ IP, CPU, RAM, dung lượng ổ đĩa và trạng thái của VPS.
    • Mở giao diện quản trị chi tiết cho từng VPS.
    • Theo dõi các tác vụ đang được hệ thống thực hiện.
    • Thiết lập Firewall.
    • Quản lý SSH Key.
    • Quản lý các file ISO.
    • Thực hiện hoặc quản lý Backup nếu gói dịch vụ hỗ trợ chức năng này.
    • Thực hiện các thao tác Start, Stop hoặc Poweroff VPS, đăng nhập VPS qua VNC Control tùy thuộc vào quyền được cấp.

    Có thể hiểu một cách đơn giản:

    Enduser Panel = khu vực quản lý VPS dành cho khách hàng.

    Sự khác biệt giữa Enduser Panel và Admin Panel

    Enduser Panel và Admin Panel đều là giao diện quản trị nhưng phục vụ cho hai cấp độ người dùng khác nhau. Phạm vi quyền hạn và các chức năng có thể thực hiện trên hai loại panel này cũng không giống nhau.

    Hiểu rõ sự khác biệt này giúp bạn xác định được giới hạn quyền quản trị khi sử dụng VPS, đồng thời tránh thực hiện những thao tác vượt quá phạm vi được cấp và có thể gây ảnh hưởng đến hệ thống.
    Admin Panel, chẳng hạn như WHM của cPanel hoặc Admin Level của DirectAdmin, chủ yếu dành cho người quản trị máy chủ (Server Admin). Tài khoản này có quyền root và có thể thực hiện các tác vụ quản trị ở cấp độ hệ thống.

    Admin có thể tạo các gói hosting (Package), phân bổ tài nguyên, cấp tài khoản Enduser Panel cho người dùng và thiết lập Firewall ở phạm vi toàn bộ hệ thống.

    Thuê VPS giá rẻ

    CPU Intel Gold, SSD NVMe U.2, giá từ 50K/tháng

    Tự quản lý VPS dễ dàng với Enduser Panel

    Muốn chủ động quản lý VPS, theo dõi tài nguyên và thực hiện các thao tác như khởi động, reboot, cài lại hệ điều hành ngay trên giao diện trực quan? Thuê VPS Giá Rẻ Fast Byte với cấu hình cao, tài nguyên riêng và hỗ trợ vận hành 24/7, phù hợp cho website, ứng dụng và các dự án cần máy chủ hoạt động ổn định.

    Tham khảo các gói dịch vụ VPS tốc độ cao

    Hướng dẫn cách truy cập vào Enduser Panel Fast Byte

    Bước 1: Đăng nhập hệ thống quản lý dịch vụ

    Trước tiên, hãy truy cập trang quản lý dịch vụ VPS của Fast Byte tại: https://id.thuevpsgiare.vn/login

    Đăng nhập hệ thống quản lý dịch vụ
    Đăng nhập hệ thống quản lý dịch vụ

    Bước 2: Mở khu vực quản lý sản phẩm, dịch vụ

    Sau khi đăng nhập, truy cập khu vực Quản lý Dịch vụ để xem các dịch vụ VPS đang được quản lý trên tài khoản.

    truy cập khu vực Quản lý Dịch vụ
    Truy cập khu vực Quản lý Dịch vụ

    Bước 3: Mở Virtualizor Enduser Panel

    Tiếp tục chọn gói VPS đang sử dụng. Ở hướng dẫn này, Fast Byte đang sử dụng gói VPS SSD C3.

    Tại menu bên trái, tìm đến mục Virtualizor. Sau đó nhấn Enduser Panel, được nhận diện bằng biểu tượng mũi tên chuyển hướng. Hệ thống sẽ chuyển bạn sang giao diện Virtualizor Enduser Panel để quản lý VPS.

    vào Enduser Panel hàng cuối góc trái
    Vào Enduser Panel hàng cuối góc trái

    Trong nhiều trường hợp, hệ thống sẽ tự động xác thực và đăng nhập tài khoản Enduser nên bạn không cần nhập lại thông tin đăng nhập.

    Lưu ý: Giao diện cũng như các chức năng hiển thị trên Enduser Panel có thể thay đổi tùy thuộc vào cấu hình Virtualizor và quyền quản trị được cấp cho từng dịch vụ VPS.

    Hướng dẫn cách sử dụng Enduser Panel tại Fast Byte

    Sau khi đăng nhập thành công, hệ thống sẽ đưa bạn đến giao diện mới. Đây là màn hình List VPS, nơi hiển thị các máy chủ ảo thuộc tài khoản của bạn.

    Thông qua menu bên trái, bạn có thể truy cập nhanh các khu vực quản lý gồm:

    • List VPS
    • Tasks
    • SSH Keys
    • ISO
    • Backup

    Trong số đó, List VPS là khu vực quan trọng nhất vì đây là nơi tập trung danh sách tất cả VPS đang thuộc quyền quản lý của tài khoản.

    Giao diện Enduser Panel
    Giao diện Enduser Panel

    1. List VPS – Quản lý danh sách VPS

    List VPS là màn hình quản lý chính của Enduser Panel. Tại đây, hệ thống cung cấp thông tin tổng quan về các VPS mà tài khoản đang sở hữu.

    Thông thường, mỗi VPS sẽ hiển thị những thông tin cơ bản sau:

    Thông tin Ý nghĩa
    ID Mã định danh của VPS.
    Hostname Tên máy chủ và thông tin định danh bổ sung của VPS.
    IP Địa chỉ IP được gán cho VPS.
    RAM Dung lượng RAM của VPS.
    CPU Số Core/vCPU được cấp cho VPS.
    Disk Dung lượng ổ đĩa của VPS.
    User Tài khoản người dùng được liên kết với VPS.
    Status Trạng thái hiện tại của VPS, chẳng hạn Online hoặc OFF.
    Action Khu vực chứa các thao tác quản trị VPS, thường được biểu thị bằng biểu tượng bánh răng.

    Nhờ những thông tin trên, bạn có thể nhanh chóng xác định cấu hình VPS đang sử dụng cũng như kiểm tra trạng thái hiện tại của máy chủ.

    Status – Kiểm tra trạng thái VPS

    Cột Status cho biết trạng thái hiện tại của VPS.

    Nếu trạng thái hiển thị Online, điều đó có nghĩa máy ảo đang hoạt động trong hệ thống quản lý. Tuy nhiên, cần lưu ý rằng trạng thái Online không đồng nghĩa với việc mọi dịch vụ bên trong VPS đều đang hoạt động bình thường.

    Chẳng hạn, VPS vẫn có thể hiển thị Online trong khi:

    • Website không thể truy cập.
    • Không thể kết nối SSH.
    • Nginx gặp lỗi.
    • Database đã dừng.
    • Firewall đang chặn kết nối.

    Trạng thái Online/Offline trên panel phản ánh trạng thái của máy ảo trong hệ thống quản lý. Nếu muốn xác định các dịch vụ bên trong VPS có hoạt động bình thường hay không, bạn nên kiểm tra thêm thông qua SSH, Remote Desktop hoặc các công cụ giám sát phù hợp.

    Action – Khu vực quản lý VPS

    Ở cuối mỗi dòng VPS, bạn sẽ thấy biểu tượng bánh răng tại cột Action. Nhấn vào biểu tượng này để mở trang quản trị chi tiết của VPS tương ứng.

    Tùy theo cấu hình hệ thống và quyền được cấp, khu vực này có thể cung cấp các chức năng:

    • Stop the VPS
    • Start the VPS
    • Poweroff the VPS
    • Console/VNC
    • Overview
    • Graphs
    • Settings
    • Install
    • Tasks And Logs
    • Networking
    • Docker

    Đây là khu vực bạn sẽ thường xuyên sử dụng khi thực hiện các thao tác quản trị VPS.

    Action – Khu vực quản lý VPS
    Action – Giao diện khu vực quản lý VPS

    Stop VPS – Tắt VPS an toàn

    Stop VPS được dùng để tắt VPS theo quy trình shutdown thông thường của hệ điều hành.

    Có thể hiểu đơn giản:

    Stop = yêu cầu VPS tắt máy theo cách bình thường.

    Nếu VPS vẫn đang hoạt động ổn định và bạn muốn tắt máy, Stop là lựa chọn nên được ưu tiên.

    Start VPS – Khởi động VPS

    Chức năng Start VPS được sử dụng để bật máy chủ ảo khi VPS đang ở trạng thái tắt.

    Có thể hình dung quy trình như sau: VPS đang Offline/Stopped → Start VPS → VPS bắt đầu khởi động.

    Sau khi nhấn Start, hãy chờ hệ điều hành hoàn thành quá trình boot trước khi thực hiện các thao tác tiếp theo.

    Khi nào nên sử dụng Start VPS?

    • VPS hiện đang tắt.
    • VPS vừa được khởi tạo.
    • VPS đã được Stop trước đó.
    • VPS cần được bật trở lại sau quá trình bảo trì.

    Khi VPS khởi động xong, hãy kiểm tra lại Status, sau đó thử kết nối SSH hoặc truy cập website để xác nhận máy chủ đã hoạt động bình thường.

    Poweroff VPS – Tắt nguồn cưỡng bức

    Poweroff VPS hoạt động tương tự việc ngắt nguồn máy chủ. Chức năng này phù hợp trong trường hợp VPS bị treo, không phản hồi hoặc không thể thực hiện shutdown theo phương thức thông thường.

    Không nên sử dụng Poweroff thường xuyên. Việc ngắt nguồn đột ngột có thể khiến dữ liệu chưa kịp ghi hoàn tất hoặc làm hệ thống file/database cần thực hiện kiểm tra lại.

    Do đó, có thể áp dụng nguyên tắc:

    • VPS đang hoạt động bình thường → sử dụng Stop.
    • VPS bị treo hoặc không phản hồi → cân nhắc sử dụng Poweroff.

    Console/VNC – Hướng dẫn truy cập VPS qua VNC

    VNC (Virtual Network Computing) trên Virtualizor Enduser Panel cho phép người dùng truy cập trực tiếp vào màn hình console của VPS thông qua trình duyệt mà không cần phụ thuộc vào SSH hoặc Remote Desktop.

    Đây là phương án đặc biệt hữu ích khi VPS gặp vấn đề về kết nối mạng, SSH/RDP không thể sử dụng hoặc bạn cần thao tác trực tiếp với console của máy chủ. Thông qua VNC, người dùng có thể quan sát và tương tác trực tiếp với hệ điều hành đang chạy trên VPS ngay trên giao diện web.

    Thông thường, khi quản trị VPS Linux, bạn có thể kết nối bằng SSH với lệnh:

    ssh root@IP-VPS

    Tuy nhiên, nếu SSH không thể kết nối, Console/VNC có thể trở thành phương án thay thế để truy cập trực tiếp vào VPS.

    Console đặc biệt hữu ích trong các trường hợp:

    • SSH gặp lỗi.
    • Firewall đang chặn port SSH.
    • Cấu hình mạng của VPS bị sai.
    • Dịch vụ SSH đã bị dừng.
    • VPS gặp sự cố trong quá trình boot.
    Cách mở thông tin VNC của VPS

    Trước tiên, tại màn hình List VPS, hãy chọn VPS mà bạn muốn quản lý và mở trang quản trị của VPS đó.

    Trên thanh công cụ phía trên, tìm biểu tượng màn hình máy tính. Khi nhấn vào biểu tượng này, Virtualizor sẽ mở cửa sổ VNC Information.

    Tại đây, bạn có thể xem các thông tin liên quan đến phiên VNC:

    • VNC IP: Địa chỉ IP được sử dụng cho kết nối VNC.
    • VNC Port: Cổng kết nối VNC.
    • Launch VNC: Nút dùng để mở phiên VNC trực tiếp.
    • Close: Đóng cửa sổ thông tin VNC.
    Cách mở thông tin VNC của VPS
    Cách mở thông tin VNC của VPS

    Ví dụ:

    • VNC IP: 36.50.176.71
    • VNC Port: 5922
    Hướng dẫn truy cập VNC Control VPS

    Để mở giao diện console của VPS thông qua VNC, thực hiện lần lượt các bước sau:

    1. Bước 1: Nhấn biểu tượng VNC hình màn hình máy tính trên thanh công cụ.
    2. Bước 2: Kiểm tra VNC IP và VNC Port được hệ thống hiển thị.
    3. Bước 3: Nhấn Launch VNC.

    Sau khi thực hiện, Virtualizor sẽ mở giao diện VNC để bạn có thể tương tác trực tiếp với VPS.

    Lưu ý: VPS phải đang ở trạng thái hoạt động thì mới có thể sử dụng VNC. Nếu VPS hiện đang tắt, hãy khởi động VPS trước rồi mới tiến hành kết nối.

    2. Tasks – Theo dõi các tác vụ trên Enduser Panel

    Tasks là khu vực dùng để kiểm tra lịch sử cũng như trạng thái của những thao tác được thực hiện trên VPS thông qua Enduser Panel. Mỗi khi hệ thống xử lý một tác vụ như Start VPS, Poweroff VPS, tạo VPS, cài Guest Agent hoặc xóa VPS, thông tin tương ứng sẽ được lưu lại trong mục này.

    Để truy cập Tasks, tại menu bên trái hãy chọn Tasks. Hệ thống sẽ hiển thị danh sách các tác vụ dưới dạng bảng.

    Tasks – Theo dõi các tác vụ VPS
    Tasks – Giao diện theo dõi các tác vụ VPS

    Giao diện Tasks gồm những thông tin gì?

    Cột Ý nghĩa
    ACTID Mã ID của tác vụ.
    VPSID ID của VPS liên quan đến tác vụ.
    USER Tài khoản thực hiện tác vụ.
    STARTED Thời gian tác vụ bắt đầu được thực hiện.
    UPDATED Thời điểm thông tin của tác vụ được cập nhật.
    ENDED Thời điểm tác vụ hoàn tất.
    ACTION Loại thao tác được thực hiện.
    STATUS Trạng thái hiện tại của tác vụ.
    PROGRESS Tiến trình hoặc kết quả hoàn thành của tác vụ.

    Ví dụ về một tác vụ trong Tasks:

    • ACTID: 374032
    • VPSID: 9782
    • ACTION: VPS Start
    • STATUS: Task Completed

    Thông tin trên cho biết Virtualizor đã thực hiện thao tác Start VPS đối với VPS có ID 9782 và tác vụ đã được hoàn tất.

    • ACTID – Xác định mã tác vụ: ACTID là mã định danh riêng được Virtualizor gán cho từng tác vụ. Ví dụ, một tác vụ có thể có ACTID: 23098. Mã này đặc biệt hữu ích khi cần xác định chính xác một tác vụ cụ thể, nhất là trong trường hợp tài khoản có nhiều VPS hoặc thực hiện nhiều thao tác liên tiếp trong thời gian ngắn. Ví dụ: ACTID 374032 là tác vụ được thực hiện trên VPSID 9782.
    • VPSID – Xác định VPS được tác động: VPSID cho biết tác vụ đang được thực hiện trên VPS nào. Một VPS có thể xuất hiện nhiều tác vụ khác nhau, chẳng hạn như VPS Start, Installing Guest Agent hoặc Create VPS Operation.
    • USER – Tài khoản thực hiện tác vụ: Cột USER hiển thị tài khoản liên quan đến thao tác. Thông tin này giúp xác định tài khoản nào đã thực hiện hoặc khởi tạo tác vụ tương ứng.
    • STARTED – Thời điểm bắt đầu tác vụ: STARTED cho biết thời gian Virtualizor bắt đầu xử lý tác vụ. Đây là thông tin hữu ích khi cần xác định thời điểm thao tác được khởi chạy cũng như theo dõi thời gian hệ thống xử lý.
    • UPDATED – Thời điểm cập nhật thông tin: UPDATED thể hiện thời điểm gần nhất mà thông tin của tác vụ được hệ thống cập nhật. Nếu tác vụ vẫn đang được xử lý, thời gian Updated có thể tiếp tục thay đổi khi Virtualizor cập nhật tiến trình hoặc trạng thái mới.
    • ENDED – Thời điểm tác vụ kết thúc: Cột ENDED cho biết thời điểm tác vụ hoàn thành. Nếu trường này chưa có thông tin, điều đó có thể cho thấy tác vụ vẫn đang được hệ thống xử lý.
    • ACTION – Loại thao tác được thực hiện: ACTION cho biết Virtualizor đang hoặc đã thực hiện thao tác nào. Một số tác vụ có thể xuất hiện như: VPS Start; Installing Guest Agent; Create VPS Operation; VPS Poweroff; Deleting VPS. Cảnh báo: Thao tác xóa VPS có khả năng dẫn đến mất dữ liệu. Chỉ thực hiện khi bạn đã chắc chắn VPS không còn dữ liệu hoặc dịch vụ cần sử dụng.
    • STATUS – Kiểm tra trạng thái tác vụ: Cột STATUS giúp xác định tác vụ đã hoàn tất hay vẫn đang được xử lý. Một số trạng thái có thể gặp gồm: Task Completed; Completed; Create VPS operation finished; Shutting Down Done!; Deleting VPS Done.
    • PROGRESS – Theo dõi tiến trình: PROGRESS nằm ở phía bên phải giao diện Tasks và dùng để theo dõi tiến trình hoặc kết quả của tác vụ. Trong giao diện hiện tại, những tác vụ đã hoàn thành sẽ được hiển thị bằng biểu tượng tương ứng. Bạn nên kiểm tra đồng thời STATUS và PROGRESS để xác định chính xác tác vụ đã hoàn tất hay chưa.

    Bảng ghi nhớ nhanh về Tasks:

    Thành phần Cần hiểu là
    ACTID ID của tác vụ.
    VPSID ID của VPS.
    USER Tài khoản liên quan.
    STARTED Thời điểm bắt đầu.
    UPDATED Lần cập nhật gần nhất.
    ENDED Thời điểm kết thúc.
    ACTION Thao tác được thực hiện.
    STATUS Trạng thái tác vụ.
    PROGRESS Tiến trình hoặc kết quả.

    Lưu ý khi sử dụng Tasks:

    • Tasks không phải nơi thực hiện trực tiếp các thao tác quản trị VPS. Đây chủ yếu là khu vực để theo dõi lịch sử và trạng thái những tác vụ được Virtualizor thực hiện.
    • Nếu vừa thực hiện thao tác trên VPS nhưng chưa thấy kết quả, không nên thao tác lại ngay. Hãy kiểm tra Tasks, xem Status/Progress, chờ tác vụ hoàn tất rồi quay lại List VPS để kiểm tra.
    • Đối với những thao tác như Create VPS, Installing Guest Agent, Poweroff hoặc Deleting VPS, hãy chờ hệ thống xử lý hoàn tất trước khi thực hiện thêm thao tác có liên quan.

    Thuê VPS giá rẻ

    Băng thông không giới hạn, cổng mạng 100 Mbps

    Quản lý VPS chủ động – triển khai nhanh hơn

    Virtualizor Enduser Panel giúp việc quản lý VPS trở nên trực quan và đơn giản hơn, ngay cả khi bạn không muốn thao tác mọi thứ bằng dòng lệnh. Nếu đang tìm một VPS có tài nguyên riêng, hiệu năng tốt và dễ quản lý – triển khai, hãy tham khảo các gói VPS tốc độ cao với mức giá chỉ từ 50K/tháng.

    Tham khảo VPS giá rẻ

    3. SSH Keys – Quản lý khóa SSH

    SSH Keys là khu vực cho phép người dùng quản lý các khóa SSH được sử dụng để xác thực khi kết nối đến VPS bằng giao thức SSH.

    Thay vì chỉ xác thực bằng mật khẩu, SSH Key sử dụng một cặp khóa gồm Private Key và Public Key. Public Key được đưa vào hệ thống hoặc VPS, trong khi Private Key phải được lưu giữ bí mật trên máy tính của người dùng.

    Thông qua Enduser Panel, bạn có thể thêm và quản lý SSH Key để sử dụng với những VPS có hỗ trợ hình thức đăng nhập bằng SSH Key.

    Khi chọn SSH Keys tại menu bên trái, giao diện quản lý SSH Key sẽ được mở.

    SSH Keys – Quản lý khóa SSH VPS
    SSH Keys – Giao diện quản lý khóa SSH VPS

    Các thành phần chính trong giao diện SSH Keys:

    • SSH Keys: Danh sách các SSH Key đã được thêm vào tài khoản.
    • Add SSH Key: Khu vực dùng để thêm SSH Key mới.
    • SSH Keys: 0: Cho biết số lượng SSH Key hiện có. Trong trường hợp minh họa, tài khoản chưa có SSH Key.
    • Thông báo màu xanh: Cảnh báo về ảnh hưởng có thể xảy ra khi xóa SSH Key.
    • Thông báo màu vàng: Thông báo rằng tài khoản hiện chưa có SSH Key.

    Nếu giao diện hiển thị thông báo You do not have any SSH Keys., điều đó có nghĩa tài khoản hiện tại chưa lưu bất kỳ SSH Key nào trong Enduser Panel.

    Sau khi thêm SSH Key thành công, khóa sẽ được hiển thị trong danh sách để bạn tiếp tục quản lý.

    Add SSH Key – Thêm SSH Key

    Tab Add SSH Key được sử dụng khi bạn muốn đưa một Public Key mới vào Enduser Panel. Thông thường, bạn cần cung cấp thông tin nhận diện của SSH Key cùng nội dung Public Key được tạo trên máy tính.

    Lưu ý quan trọng: Chỉ đưa Public Key vào hệ thống. Tuyệt đối không nhập hoặc chia sẻ Private Key trên Enduser Panel.

    Private Key cũng không nên gửi cho người khác hoặc đăng tải công khai trên Internet.

    Cách tạo SSH Key trên máy tính

    Nếu chưa có SSH Key, bạn có thể sử dụng OpenSSH để tạo một cặp khóa trên Linux, macOS hoặc Windows có hỗ trợ OpenSSH.

    Trên Linux/macOS

    Mở Terminal và chạy lệnh:

    ssh-keygen -t ed25519

    Hệ thống sẽ yêu cầu bạn chọn vị trí lưu khóa và thiết lập mật khẩu bảo vệ Private Key. Bạn có thể giữ đường dẫn mặc định hoặc thay đổi theo nhu cầu.

    Sau khi hoàn tất, các file thường được tạo tại:

    ~/.ssh/id_ed25519
    ~/.ssh/id_ed25519.pub

    Trong đó:

    • id_ed25519: Private Key.
    • id_ed25519.pub: Public Key.

    Trên Windows

    Nếu Windows đã được tích hợp OpenSSH, bạn có thể mở PowerShell hoặc Windows Terminal và chạy:

    ssh-keygen -t ed25519

    Public Key thường được lưu trong thư mục:

    C:\Users\Tên_người_dùng\.ssh\

    File có phần mở rộng .pub chính là Public Key.

    Cách lấy Public Key để thêm vào Enduser Panel

    Trên Linux/macOS, sử dụng lệnh sau để hiển thị Public Key:

    cat ~/.ssh/id_ed25519.pub

    Trên Windows PowerShell, bạn có thể dùng:

    Get-Content $env:USERPROFILE\.ssh\id_ed25519.pub

    Hãy sao chép toàn bộ một dòng Public Key, thường có dạng bắt đầu như:

    ssh-ed25519 AAAA...

    Không sao chép Private Key.

    Cách thêm SSH Key vào Enduser Panel

    1. Bước 1: Đăng nhập vào tài khoản quản lý VPS.
    2. Bước 2: Trong menu bên trái, chọn SSH Keys.
    3. Bước 3: Tại trang SSH Keys, chuyển sang tab Add SSH Key.
    4. Bước 4: Điền các thông tin theo những trường mà Enduser Panel yêu cầu. Tại trường Public Key, dán toàn bộ nội dung Public Key đã tạo trước đó.
    5. Bước 5: Kiểm tra lại thông tin và nhấn Add/Save theo nút hiển thị trên giao diện. Nếu thêm thành công, SSH Key sẽ xuất hiện trong danh sách tại tab SSH Keys.
    Hướng dẫn add SSH KEY
    Hướng dẫn add SSH KEY

    Sau khi thêm SSH Key:

    Sau khi Public Key được thêm vào Enduser Panel, bạn có thể sử dụng khóa này với những VPS đã được cấu hình hỗ trợ đăng nhập bằng SSH Key.

    Khi thực hiện kết nối SSH, máy khách SSH sẽ sử dụng Private Key tương ứng để xác thực với Public Key đã được cài đặt trên VPS.

    Ví dụ:

    ssh -i ~/.ssh/id_ed25519 username@IP_VPS

    Trong lệnh trên:

    • -i ~/.ssh/id_ed25519: Chỉ định Private Key được sử dụng để xác thực.
    • username: Tài khoản đăng nhập vào VPS.
    • IP_VPS: Địa chỉ IP của VPS.

    Tên tài khoản đăng nhập cũng như cách SSH Key được áp dụng cho VPS có thể khác nhau tùy thuộc vào hệ điều hành và cấu hình của VPS.

    Những lưu ý khi quản lý SSH Keys:

    • Chỉ thêm Public Key vào Enduser Panel.
    • Nếu có thể, hãy bảo vệ Private Key bằng mật khẩu.
    • Không chia sẻ Private Key cho người khác.
    • Nên đặt tên SSH Key dễ nhận biết nếu hệ thống hỗ trợ đặt tên.
    • Thường xuyên kiểm tra các SSH Key đang được sử dụng.
    • Xóa những SSH Key không còn nhu cầu sử dụng.
    • Trước khi xóa một SSH Key đang được sử dụng, hãy đảm bảo bạn vẫn còn phương thức khác để truy cập VPS.

    Lưu ý quan trọng nhất: Public Key có thể cung cấp cho hệ thống, nhưng Private Key phải luôn được giữ bí mật. Đồng thời, hãy cẩn trọng khi xóa SSH Key vì hệ thống cảnh báo rằng khóa có thể bị loại khỏi các VPS liên quan trong lần Stop/Start tiếp theo.

    4. ISO – Quản lý file ISO

    ISO Management là khu vực dùng để quản lý các file ISO phục vụ việc cài đặt hoặc triển khai hệ điều hành trên VPS.

    Có thể hiểu đơn giản, file ISO là bản sao của bộ cài hệ điều hành được đóng gói trong một file duy nhất. Sau khi được gắn vào VPS, ISO có thể hoạt động tương tự một đĩa cài đặt, cho phép người dùng tiến hành cài đặt hệ điều hành.

    Trong Enduser Panel, mục ISO cho phép bạn quản lý những ISO thuộc tài khoản và thêm ISO mới khi cần thiết.

    ISO – Giao diện quản lý file ISO
    ISO – Giao diện quản lý file ISO

    Khi truy cập ISO từ menu bên trái, giao diện hiện tại bao gồm các thành phần chính:

    • List ISO: Danh sách các file ISO hiện có.
    • Add ISO: Khu vực dùng để thêm ISO mới.
    • ISO: 0: Hiển thị số lượng ISO hiện có trong tài khoản.
    • Thông báo màu vàng: Cho biết tài khoản chưa có ISO.

    Nếu hệ thống hiển thị thông báo You do not have any ISO(s). You can add one now, điều đó có nghĩa tài khoản hiện chưa có ISO nào. Bạn có thể thêm ISO bằng cách chọn Add ISO.

    List ISO – Xem danh sách ISO

    Tab List ISO là nơi hiển thị tất cả các file ISO đã được thêm vào tài khoản.

    Nếu tài khoản chưa có ISO, danh sách sẽ để trống và hệ thống hiển thị thông báo:

    You do not have any ISO(s). You can add one now.

    Sau khi thêm ISO thành công, các file ISO được hệ thống ghi nhận sẽ xuất hiện tại khu vực này.

    Add ISO – Thêm ISO mới

    Tab Add ISO được sử dụng khi bạn muốn đưa một file ISO vào hệ thống để sử dụng cho VPS.

    Thông thường, quá trình thêm ISO sẽ yêu cầu một số thông tin liên quan như tên ISO và nguồn của file ISO. Các trường cụ thể có thể khác nhau tùy thuộc vào cấu hình Virtualizor.

    Trước khi thực hiện thêm ISO, bạn nên chuẩn bị:

    • File ISO hợp lệ.
    • Nguồn tải ISO ổn định nếu sử dụng URL.
    • Dung lượng lưu trữ phù hợp.
    • Đảm bảo ISO tương thích với hệ điều hành và mục đích cài đặt.

    Cách thêm ISO vào Enduser Panel

    Bước 1: Đăng nhập Enduser Panel

    Đăng nhập vào tài khoản đang được sử dụng để quản lý VPS.

    Bước 2: Mở ISO Management

    Tại menu bên trái, chọn ISO.

    Bước 3: Chọn Add ISO

    Trong màn hình ISO Management, chuyển sang tab Add ISO.

    Bước 4: Nhập thông tin ISO

    Điền các thông tin theo yêu cầu của hệ thống. Tùy vào cấu hình, bạn có thể cần nhập tên ISO cùng đường dẫn hoặc URL của file ISO.

    Nếu hệ thống yêu cầu URL, hãy sử dụng đường dẫn trực tiếp đến file ISO và đảm bảo máy chủ có thể truy cập URL đó.

    Cách thêm ISO vào Enduser Panel
    Cách thêm ISO vào Enduser Panel

    Bước 5: Lưu hoặc thêm ISO

    Kiểm tra lại toàn bộ thông tin rồi nhấn nút thêm/lưu ISO theo giao diện hiển thị. Với những file ISO có dung lượng lớn, hệ thống có thể cần thêm thời gian để tải hoặc xử lý.

    Bước 6: Kiểm tra lại List ISO

    Sau khi quá trình xử lý hoàn tất, quay lại ISO → List ISO và kiểm tra xem file ISO đã xuất hiện trong danh sách hay chưa.

    Tại sao nên sử dụng file ISO?

    Tính năng ISO trong Virtualizor Enduser Panel cho phép người dùng linh hoạt hơn trong việc triển khai hệ điều hành theo ý muốn. Thay vì sử dụng các bản mẫu (Template) có sẵn, bạn có thể tự cài đặt từ các tệp tin hình ảnh đĩa (ISO).

    ISO thường là lựa chọn tối ưu khi bạn rơi vào các tình huống sau:

    • Cài đặt mới hoặc thiết lập lại hệ điều hành cho VPS theo quy trình thủ công.
    • Cài đặt các phiên bản hệ điều hành đặc thù hoặc phiên bản không có sẵn trong danh sách Template mặc định của nhà cung cấp.
    • Triển khai các môi trường làm việc chuyên biệt hoặc phần mềm yêu cầu hệ điều hành cụ thể.
    • Sử dụng các công cụ cứu hộ, quét virus hoặc sửa lỗi hệ thống thông qua các bản ISO chuyên dụng (nếu hạ tầng cho phép).

    Những lưu ý sống còn khi chọn tệp ISO:

    Để đảm bảo VPS hoạt động ổn định, trước khi nạp ISO, bạn cần kiểm tra kỹ các yếu tố:

    • Kiến trúc CPU: ISO phải tương thích với kiến trúc CPU của VPS (ví dụ: x86_64).
    • Tính toàn vẹn: Đảm bảo file ISO không bị lỗi hoặc thiếu dữ liệu trong quá trình tải.
    • Nguồn gốc: Chỉ sử dụng ISO từ trang chủ của nhà phát triển hoặc nguồn tin cậy để tránh mã độc.
    • Tài nguyên: Dung lượng ISO phải nằm trong giới hạn lưu trữ cho phép và VPS phải hỗ trợ tính năng Boot từ ISO.

    Bảng ghi nhớ ISO nhanh:

    Bạn nên dùng ISO khi cần cài đặt thủ công hoặc cứu hộ hệ thống. Tuy nhiên, nếu chỉ cần các hệ điều hành phổ thông, hãy ưu tiên dùng Template để tiết kiệm thời gian.

    Thành phần Ý nghĩa / Chức năng
    ISO Khu vực tập trung quản lý các file ISO.
    List ISO Xem danh sách các file ISO hiện có trong tài khoản.
    Add ISO Tính năng để thêm file ISO mới vào hệ thống.
    ISO: 0 / No ISOs Thông báo tài khoản hiện chưa có file ISO nào được thêm.

    Thuê VPS giá rẻ

    Giá cực tốt chỉ từ 50K/tháng, cấu hình vượt trội

    Đã biết cách quản lý VPS, giờ là lúc triển khai!

    Từ Stop, Restart, Poweroff, Connect in VNC đến theo dõi tài nguyên, Virtualizor Enduser Panel giúp bạn chủ động hơn trong quá trình vận hành máy chủ. Sở hữu một VPS riêng với CPU Intel Gold, SSD NVMe U.2 và Unlimited Bandwidth để bắt đầu triển khai website, ứng dụng hoặc dự án của bạn.

    Tham khảo VPS giá rẻ

    5. Backup – Giải pháp sao lưu và bảo vệ dữ liệu VPS

    Khu vực Backup trong Enduser Panel được dùng để theo dõi và quản lý những bản sao lưu của VPS. Tại đây, bạn có thể chọn máy chủ cần kiểm tra, xem thông tin từng bản backup, tìm kiếm dữ liệu trong danh sách và thực hiện những thao tác được hệ thống hỗ trợ, chẳng hạn như Restore hoặc Delete.

    Lưu ý: Giao diện Backup được minh họa chủ yếu phục vụ việc quản lý các bản backup đã tồn tại. Những thiết lập như thời gian chạy backup, retention, nơi lưu trữ hoặc chính sách tự động hóa backup không nhất thiết xuất hiện tại đây và có thể phụ thuộc vào cấu hình dịch vụ của nhà cung cấp.

    Các khu vực chính trong giao diện Backup:

    Thành phần Cách hiểu
    VPS Dùng để xác định VPS mà bạn muốn quản lý bản sao lưu.
    Legacy Backup Khu vực hiển thị các backup thuộc cơ chế Legacy.
    Backuply Backup Khu vực dành cho backup được quản lý bằng Backuply.
    Show Entries Điều chỉnh số lượng dòng được hiển thị trong bảng.
    Search Tra cứu nhanh bản backup trong danh sách.
    Checkbox Đánh dấu một hoặc nhiều bản backup để thực hiện thao tác.
    With Selected Chọn hành động áp dụng cho các bản ghi đã đánh dấu, nếu phiên bản hệ thống hỗ trợ.
    GO Xác nhận và chạy thao tác đã chọn.

    Lưu ý quan trọng về Backup:

    Giao diện Virtualizor Enduser Panel quản lý VPS tại Fast Byte vẫn hiển thị mục Backup để quản lý và kiểm tra các thông tin backup được hệ thống cung cấp. Tuy nhiên, gói dịch vụ này không hỗ trợ backup định kỳ/tự động.

    Điều này có nghĩa là bạn không nên mặc định rằng dữ liệu trên VPS sẽ được hệ thống tự động sao lưu theo lịch. Khi có dữ liệu quan trọng, người dùng nên chủ động thực hiện phương án sao lưu phù hợp để hạn chế rủi ro mất dữ liệu trong quá trình vận hành.

    Đặc biệt, trước khi thực hiện các thao tác có khả năng ảnh hưởng đến dữ liệu như Reinstall OS hoặc thay đổi cấu hình hệ thống, hãy đảm bảo những dữ liệu quan trọng đã được sao lưu ở một vị trí khác.

    Khuyến nghị khi sử dụng VPS tại Fast Byte:

    • Chủ động sao lưu website, database và các dữ liệu quan trọng.
    • Lưu bản sao lưu ở một vị trí độc lập với VPS để tăng khả năng khôi phục khi có sự cố.
    • Kiểm tra dữ liệu backup trước khi thực hiện các thao tác có thể làm thay đổi hoặc xóa dữ liệu.
    • Không nên phụ thuộc hoàn toàn vào mục Backup trên Enduser Panel nếu gói VPS không hỗ trợ backup định kỳ.

    Một số lưu ý khi thao tác trên Enduser Panel

    Trong quá trình quản lý VPS bằng Enduser Panel Fast Byte, một số thao tác có thể ảnh hưởng trực tiếp đến hoạt động hoặc dữ liệu của máy chủ. Vì vậy, hãy lưu ý các nguyên tắc sau:

    • Hạn chế Poweroff VPS khi không cần thiết: Việc tắt VPS đột ngột có thể làm gián đoạn ứng dụng và ảnh hưởng đến dữ liệu đang được ghi.
    • Backup trước khi Reinstall OS: Không nên tiến hành cài lại hệ điều hành khi chưa có bản sao lưu, vì Reinstall có thể khiến dữ liệu hiện tại trên VPS bị mất.
    • Chỉ mở port Firewall cần dùng: Không nên mở toàn bộ port nếu không có nhu cầu thực tế.
    • Bảo vệ SSH Private Key: Private Key là thông tin quản trị quan trọng và cần được giữ bí mật tương tự mật khẩu.
    • Kiểm tra Tasks trước khi thao tác lại: Một số tác vụ cần thời gian hoàn thành. Nếu thao tác vẫn đang xử lý, không nên liên tục gửi lại cùng một yêu cầu.
    • Theo dõi tài nguyên VPS: Khi VPS thường xuyên thiếu RAM, CPU hoặc dung lượng ổ đĩa, hãy tìm nguyên nhân trước rồi mới tiếp tục triển khai thêm ứng dụng.