Danh mục: Hướng dẫn chung

  • Cách Cài Đặt, Cấu Hình CSF Firewall Chống DDoS, Quản Lý IP & Gỡ Bỏ

    Cách Cài Đặt, Cấu Hình CSF Firewall Chống DDoS, Quản Lý IP & Gỡ Bỏ

    CSF firewall là gì đang là thắc mắc chung của nhiều quản trị viên khi vừa khởi tạo máy chủ ảo và đối mặt ngay với hàng ngàn đợt quét port tự động cùng các cuộc tấn công dò mật khẩu SSH mỗi ngày. Việc để lộ máy chủ mà không có hàng rào phòng ngự tương đương với việc mở toang cửa nhà cho kẻ xấu xâm nhập trái phép. Để giải quyết triệt để vấn đề này, dịch vụ máy chủ ảo tại ThueVPSGiaRe.vn luôn cung cấp toàn quyền quản trị cao nhất, cho phép bạn tự do thiết lập ConfigServer Security & Firewall (CSF) để tạo dựng lá chắn vững chắc cho hệ thống

    1. CSF Firewall Là Gì? Cơ Chế Hoạt Động Của Stateful Packet Inspection

    CSF (ConfigServer Security & Firewall) là bộ phần mềm tường lửa kiểm tra gói tin trạng thái (SPI) mã nguồn mở miễn phí dành cho các bản phân phối Linux, hoạt động trực tiếp dựa trên nền tảng Iptables và Iptables-restore. CSF tích hợp sẵn tiến trình Login Failure Daemon (LFD) giúp tự động phát hiện xâm nhập, khóa các đợt quét cổng và ngăn chặn brute force hiệu quả.
    CSF Firewall

    Để hiểu rõ nguyên lý hoạt động của công cụ này, chúng ta cần nhìn lại khái niệm nền tảng firewall là gì trong môi trường mạng. Tường lửa truyền thống thường chỉ lọc gói tin dựa trên địa chỉ nguồn hoặc đích một cách riêng lẻ.

    Trong khi đó, cơ chế Stateful Packet Inspection (SPI) của CSF giám sát toàn bộ ngữ cảnh kết nối mạng từ lúc bắt đầu bắt tay (handshake), truyền tải dữ liệu cho đến khi ngắt kết nối. Bất kỳ gói tin bất thường nào không nằm trong chuỗi trạng thái hợp lệ sẽ bị drop ngay lập tức.

    LFD (Login Failure Daemon) là gì? Trái tim phát hiện xâm nhập của CSF

    Nếu CSF đóng vai trò là khung xương thiết lập các luật chặn và lọc luồng mạng của Iptables, thì LFD chính là bộ não phản ứng nhanh chạy ngầm liên tục dưới dạng daemon service. LFD theo dõi các tệp nhật ký hệ thống (log files) theo thời gian thực để nhận biết hành vi đăng nhập thất bại liên tiếp vào các cổng dịch vụ như SSH, FTP, SMTP, IMAP hay POP3.

    Khi phát hiện một địa chỉ IP vượt quá ngưỡng cho phép thử mật khẩu, LFD sẽ lập tức gửi lệnh sang CSF để đưa IP đó vào danh sách đen tạm thời hoặc vĩnh viễn. Nhờ tính năng tự động này, quản trị viên không cần phải liên tục thực hiện các thao tác thủ công phức tạp nhằm kiểm tra tình trạng VPS bị scan pass xâm nhập mà vẫn yên tâm hệ thống đã có bảo vệ tự động 24/7.

    So sánh CSF Firewall với Firewalld và Iptables truyền thống

    Người dùng Linux thường băn khoăn giữa việc dùng CSF hay giữ nguyên Firewalld mặc định hoặc tự gõ lệnh Iptables. Bảng so sánh dưới đây cung cấp góc nhìn thực tế cho công việc quản trị máy chủ:

    Tiêu chí so sánh CSF Firewall Firewalld Iptables thuần
    Cơ chế chống Brute Force Có sẵn thông qua daemon LFD Không có (phải cài thêm Fail2ban) Không có (phải cấu hình rule rất dài)
    Giao diện Web UI Tích hợp cPanel, DirectAdmin, Webmin Chỉ qua Cockpit cơ bản Không có giao diện chính thức
    Độ khó khi cấu hình Đơn giản qua tệp csf.conf tập trung Trung bình (theo khái niệm Zone) Khá khó, dễ sai sót cú pháp chain
    Chặn theo Quốc gia (GeoIP) Hỗ trợ sẵn qua biến CC_DENY Cần cài thêm ipset và script ngoài Rất phức tạp khi cập nhật CIDR list

    2. Vì Sao Nên Cài Đặt CSF Firewall Cho Máy Chủ Linux?

    Việc thiết lập tường lửa vững chắc là mắt xích then chốt trong quy trình cách bảo mật VPS ngay từ ngày đầu đưa máy chủ vào sử dụng. CSF không chỉ đơn thuần là bộ lọc kết nối mạng mà còn sở hữu nhiều tính năng vượt trội được tinh chỉnh riêng cho máy chủ web:

      • Tự động ngăn chặn tấn công dò mật khẩu: LFD lập tức ghi nhận mọi sai sót xác thực trên các cổng phổ biến như SSH, Webmail, cPanel, FTP và khóa IP kẻ tấn công sau số lần vượt ngưỡng định sẵn.
      • Giảm thiểu các cuộc tấn công từ chối dịch vụ quy mô nhỏ: Mặc dù không thể thay thế cho hệ thống hạ tầng chống tải lớn chuyên dụng, CSF vẫn có các module kiểm soát kết nối đồng thời (Connection Tracking) và SYN Flood Protection nhằm giảm thiểu thiệt hại khi bị DDoS dạng flood mạng đơn giản.
      • Kiểm soát cổng linh hoạt: Quản trị viên nhanh chóng quy định những cổng nào được phép đón traffic vào (TCP_IN) và cổng nào cho phép máy chủ gọi ra ngoài (TCP_OUT).
      • Chế độ cảnh báo qua Email: CSF có thể gửi thông báo tức thời cho bạn mỗi khi có ai đó dùng lệnh su chuyển sang root, đăng nhập SSH thành công hoặc khi tải máy chủ (Load Average) tăng đột biến.
      • Giao diện điều khiển trực quan: Nếu máy chủ sử dụng các bảng điều khiển phổ biến như DirectAdmin hay cPanel, CSF sẽ tích hợp trực tiếp một mục quản lý trên giao diện web giúp mở port hay gỡ ban IP chỉ bằng một cú nhấp chuột.


    Thuê VPS giá rẻ

    CPU Intel Gold, SSD NVMe U.2, giá từ 50K/tháng


    Sở hữu máy chủ riêng toàn quyền cấu hình bảo mật với Fast Byte

    Tự do cài đặt CSF Firewall, tùy biến mọi rule Iptables và chạy các dự án web an toàn trên hệ thống máy chủ ảo hiệu năng cao. Fast Byte cung cấp phần cứng hiện đại với chip Intel Gold đời mới và ổ cứng NVMe U.2 siêu tốc, chi phí khởi điểm chỉ từ 50.000đ/tháng.

    Xem các gói VPS ngay


    3. Điều Kiện Cần Chuẩn Bị Trước Khi Cài Đặt CSF Lên VPS

    Trước khi bắt đầu các bước cài đặt, quản trị viên cần đảm bảo môi trường máy chủ đáp ứng đầy đủ các tiêu chuẩn kỹ thuật sau nhằm tránh phát sinh lỗi trong quá trình biên dịch rules:

    • Tài khoản có đặc quyền quản trị cao nhất: Thao tác cài đặt can thiệp sâu vào kernel module và mạng Linux, do đó bạn cần hiểu rõ quyền root là gì và luôn đăng nhập máy chủ bằng user root hoặc tài khoản có quyền sudo đầy đủ.
    • Cổng truy cập từ xa hoạt động ổn định: Kết nối vào máy chủ thông qua giao thức SSH và xác định chính xác số hiệu cổng SSH hiện tại (mặc định là 22 hoặc cổng đã đổi).
    • Tắt bỏ các tường lửa mặc định xung đột: Linux không nên chạy song song hai dịch vụ tường lửa cùng quản lý Iptables. Hãy tắt Firewalld trên RHEL/CentOS/AlmaLinux hoặc UFW trên Ubuntu/Debian trước khi chạy cài đặt CSF.

    Dưới đây là các lệnh tắt tường lửa mặc định tương ứng với từng hệ điều hành:

    Đối với AlmaLinux, Rocky Linux, CentOS:

    systemctl stop firewalld
    systemctl disable firewalld

    Đối với Ubuntu, Debian:

    ufw disable
    systemctl stop ufw
    systemctl disable ufw

    4. Hướng Dẫn Từng Bước Cài Đặt CSF Firewall Trên Linux

    Để triển khai thành công tường lửa CSF lên môi trường máy chủ ảo (VPS) hoặc Dedicated Server, bạn cần tiến hành theo các giai đoạn sau:
    Cài Đặt CSF Firewall Trên Linux

    Bước 1: Xác định phiên bản hệ điều hành

    Trước khi bắt đầu, hãy kiểm tra chính xác bản phân phối và phiên bản hệ điều hành Linux đang vận hành trên máy chủ nhằm đảm bảo tính tương thích của gói cài đặt.

    Bước 2: Cài đặt các module phụ trợ

    CSF cần các thư viện Perl để thực thi các tác vụ quản trị và kích hoạt đầy đủ các chức năng cốt lõi. Hãy cài đặt module hỗ trợ bằng câu lệnh:

    yum install perl-libwww-perl

    Bước 3: Tải mã nguồn cài đặt CSF

    Di chuyển vào thư mục tạm /tmp và tiến hành tải gói cài đặt mới nhất trực tiếp từ máy chủ ConfigServer thông qua tiện ích wget:

    cd /tmp
    wget https://download.configserver.com/csf.tgz

    Bước 4: Tiến hành giải nén và cài đặt

    Giải nén tệp tin lưu trữ vừa tải về, chuyển hướng vào thư mục chứa mã nguồn và thực thi kịch bản cài đặt tự động:

    cd /tmp
    wget https://download.configserver.com/csf.tgz
    tar -zxvf csf.tgz
    cd csf
    ./install.sh
    Lưu ý đối với cPanel và DirectAdmin: Thao tác triển khai trên các hệ thống có bảng điều khiển cPanel hoặc DirectAdmin hoàn toàn tương tự. Khi bạn khởi chạy script ./install.sh, trình cài đặt sẽ tự động nhận diện nền tảng quản lý hiện hành của máy chủ để tích hợp module tương ứng vào giao diện quản trị.

    Bước 5: Tùy chỉnh thông số cấu hình cơ bản

    Theo mặc định ban đầu, CSF sẽ tự động bảo vệ các dịch vụ thiết yếu như SSH, HTTP hay FTP và chặn các luồng kết nối trái phép. Tuy nhiên, bạn cần mở tệp cấu hình chính để điều chỉnh các cổng mạng theo nhu cầu thực tế:

    nano /etc/csf/csf.conf

    Tiến hành rà soát và thiết lập các tham số mở cổng TCP và UDP cho cả hai chiều Inbound (chiều vào) và Outbound (chiều ra):

    # Allow incoming TCP ports
    TCP_IN = “20,21,22,25,53,80,110,143,443,465,587,993,995”
    
    # Allow outgoing TCP ports
    TCP_OUT = “20,21,22,25,53,80,110,113,443”
    
    # Allow incoming UDP ports
    UDP_IN = “20,21,53”
    
    # Allow outgoing UDP ports
    # To allow outgoing traceroute add 33434:33523 to this list
    UDP_OUT = “20,21,53,113,123”

    Sau khi hoàn tất cấu hình danh sách cổng, điều bắt buộc là phải tắt chế độ thử nghiệm (Testing Mode). Bạn tìm đến biến TESTING và chuyển giá trị từ "1" sang "0":

    TESTING = "0"

    Lưu lại thay đổi và đóng tệp cấu hình.

    Bước 6: Khởi chạy và thiết lập tự động kích hoạt

    Thực thi lệnh sau để bắt đầu khởi chạy tường lửa và áp dụng các thông số vừa thiết lập. CSF sẽ kiểm tra cú pháp; nếu phát sinh lỗi, hệ thống sẽ dừng lại và đưa ra thông báo cụ thể:

    csf -s

    Để đảm bảo tường lửa luôn tự động khởi động cùng hệ thống trong những lần reboot máy chủ, sử dụng kết hợp các lệnh:

    chkconfig --level 235 csf on
    service csf restart

    5. Hướng Dẫn Cấu Hình CSF Firewall Hạn Chế Tấn Công DDoS

    Các đợt tấn công từ chối dịch vụ phân tán (DDoS) thường nhắm vào việc làm cạn kiệt tài nguyên máy chủ qua các dạng phổ biến như SYN flood, ICMP flood, UDP flood hay HTTP flood. Để giảm thiểu rủi ro, bạn có thể áp dụng các bước tinh chỉnh sâu trong CSF.

    Thiết lập các quy tắc phòng vệ trong csf.conf

    Mở file /etc/csf/csf.conf và bổ sung hoặc sửa đổi các quy chuẩn giới hạn luồng kết nối và truy vấn đáng ngờ:

    # Giới hạn số kết nối TCP từ một địa chỉ IP duy nhất
    TCP_IN = "20,21,22,25,53,80,110,143,443"
    TCP_OUT = "20,21,22,25,53,80,110,143,443"
    CONNLIMIT = "tcp:20,30"
    
    # Giới hạn số yêu cầu HTTP từ một địa chỉ IP duy nhất
    LF_HTTP_REQ = "60"
    
    # Chặn gói tin ICMP từ các địa chỉ IP đáng ngờ
    ICMP_IN = "0"
    ICMP_OUT = "0"
    DROP_ICMP = "1"

    Sử dụng các lệnh hỗ trợ kiểm soát nhanh

    CSF cung cấp các cú pháp lệnh nhanh giúp quản trị viên phản ứng kịp thời trước các đợt tấn công:

    • csf -g: Hiển thị danh sách các địa chỉ IP hiện đang kết nối trực tiếp đến máy chủ của bạn.
    • csf -r: Đặt lại giới hạn tối đa cho số kết nối từ một địa chỉ IP (đồng thời nạp lại các quy tắc tường lửa).
    • csf -d: Tiến hành chặn ngay một địa chỉ IP nghi vấn đang có hành vi tấn công hệ thống.

    Điều chỉnh các tham số thời gian chặn

    Trong tệp tin csf.conf, bạn có thể thiết lập cơ chế thời gian để chuyển đổi từ hình thức chặn tạm thời sang xử lý triệt để:

    • DENY_TEMP_IP_LIMIT: Đặt số lần tối đa mà một địa chỉ IP có thể bị đưa vào danh sách chặn tạm thời trong một khoảng thời gian nhất định.
    • LF_TRIGGER_PERM_BLOCK: Thiết lập ngưỡng thời gian để chuyển một IP bị chặn tạm thời thành chặn vĩnh viễn.
    • LF_PERMBLOCK_TIME: Quy định tổng thời gian duy trì trạng thái chặn vĩnh viễn đối với địa chỉ IP vi phạm.

    Kiểm tra và giám sát lưu lượng

    Sau khi thiết lập hệ thống, việc theo dõi định kỳ là cần thiết để nhận diện sớm các biến động lưu lượng bất thường. Quản trị viên nên kết hợp thêm các công cụ phân tích gói tin mạng chuyên sâu như ngrep, tcpdump và Wireshark để nắm bắt toàn diện tình hình an ninh máy chủ.

    6. Hướng Dẫn Cấu Hình Cho Phép (Allow) Hoặc Chặn (Deny) Địa Chỉ IP

    Để quản lý quyền truy cập của từng địa chỉ IP riêng lẻ vào hệ thống máy chủ thông qua tệp cấu hình CSF, bạn thực hiện theo các bước sau:

    Bước 1: Mở tệp tin cấu hình

    Sử dụng trình soạn thảo văn bản như nano hoặc vi để truy cập vào tệp cấu hình tại đường dẫn:

    nano /etc/csf/csf.conf

    Bước 2: Cấu hình danh sách IP được phép truy cập (Whitelist)

    Để mở quyền truy cập cho các địa chỉ IP xác định, bạn khai báo danh sách này tại tham số ALLOWED_IPS (các địa chỉ IP cách nhau bởi dấu phẩy):

    ALLOWED_IPS = "192.168.1.1, 10.0.0.1"

    Các địa chỉ có tên trong danh sách trên sẽ được hệ thống tiếp nhận yêu cầu truy cập hợp lệ.

    Bước 3: Cấu hình danh sách IP bị cấm (Blacklist)

    Để ngăn chặn triệt để luồng truy cập từ những IP xác định, hãy gán giá trị tại tham số DENY_IPS (phân tách nhau bởi dấu phẩy):

    DENY_IPS = "192.168.1.2, 10.0.0.2"

    Khi áp dụng, toàn bộ kết nối xuất phát từ các địa chỉ IP này sẽ bị hệ thống chặn hoàn toàn.

    Bước 4: Nạp lại cấu hình

    Để các thiết lập mới có hiệu lực ngay lập tức, tiến hành khởi động lại CSF Firewall bằng lệnh:

    csf -r
    Các lưu ý mở rộng khi quản lý địa chỉ IP:
    • Quản lý theo dải mạng (Subnet/CIDR): Trường hợp không sử dụng IP tĩnh đơn lẻ, bạn có thể áp dụng ký tự gạch chéo (/) để chỉ định dải mạng tương ứng, ví dụ: 192.168.1.0/24.
    • Áp dụng Hostname: Nếu muốn dùng tên miền/hostname trong danh sách ALLOWED_IPS hoặc DENY_IPS, hệ thống cần được cài đặt Perl CPAN để hỗ trợ định dạng phân giải DNS (ví dụ: domain.com).
    • Tách danh sách IP thành tệp riêng: Trong trường hợp danh sách địa chỉ cần cấp quyền quá dài, bạn có thể tạo một file riêng và trỏ đường dẫn tới file đó trong tệp cấu hình thông qua biến: ALLOWED_IPS_FILE = "/path/to/allowed_ips.txt".

    7. Hướng Dẫn Gỡ Bỏ Hoàn Toàn CSF Firewall Khỏi Hệ Thống

    Khi có nhu cầu loại bỏ CSF Firewall để thay thế bằng giải pháp bảo mật khác hoặc đưa hệ thống về trạng thái ban đầu, bạn tiến hành tuần tự theo quy trình dưới đây:
    Gỡ Bỏ Hoàn Toàn CSF Firewall

    Bước 1: Đăng nhập quyền quản trị

    Đăng nhập vào phiên làm việc SSH của máy chủ với tài khoản root hoặc tài khoản có quyền hạn tương đương.

    Bước 2: Vô hiệu hóa hoạt động của CSF

    Tắt hoàn toàn hoạt động của tường lửa bằng câu lệnh:

    csf -x

    Bước 3: Xóa sạch các thư mục và tập tin của CSF

    Tiến hành dọn dẹp các tập tin chương trình, cấu hình và lịch trình dịch vụ liên quan đến CSF và LFD trên hệ thống:

    rm -rf /etc/csf /usr/sbin/csf /usr/sbin/lfd /etc/init.d/csf /etc/logrotate.d/csf /etc/cron.d/csf

    Bước 4: Làm sạch các quy tắc Iptables

    Xóa toàn bộ các rule và bảng chuỗi do CSF sinh ra trong quá trình hoạt động, đồng thời đặt lại các chính sách mặc định của Iptables về trạng thái ACCEPT:

    iptables -F
    iptables -X
    iptables -Z
    iptables -t nat -F
    iptables -t nat -X
    iptables -t nat -Z
    iptables -t mangle -F
    iptables -t mangle -X
    iptables -t mangle -Z
    iptables -P INPUT ACCEPT
    iptables -P FORWARD ACCEPT
    iptables -P OUTPUT ACCEPT

    Bước 5: Kiểm tra và đánh giá lại hệ thống

    Thực hiện kiểm tra tổng thể lại máy chủ nhằm đảm bảo các tệp tin và quy tắc của CSF đã được giải phóng hoàn toàn.

    Khuyến cáo quan trọng: Việc gỡ cài đặt tường lửa CSF sẽ loại bỏ lớp bảo vệ mạng hiện tại của máy chủ. Quản trị viên cần đánh giá kỹ lưỡng các nguy cơ an ninh và chuẩn bị sẵn phương án tường lửa thay thế trước khi thực hiện các thao tác trên.

    Hạ Tầng Tối Ưu

    Port mạng 100 Mbps, Băng thông thả ga

    Vận hành tường lửa mượt mà không lo nghẽn mạng

    Tường lửa kiểm soát gói tin SPI đòi hỏi CPU xử lý liên tục khi lưu lượng mạng tăng cao. Với dòng chip Intel Gold chuyên dụng và đường truyền ổn định tại Fast Byte, VPS của bạn luôn duy trì độ trễ thấp và khả năng lọc gói tin chuẩn xác.

    Khám phá cấu hình VPS Fast Byte

    8. Hướng Dẫn Cài Đặt Và Sử Dụng CSF Firewall Trên cPanel

    Các bước cài đặt CSF Firewall trên máy chủ cPanel

    Để tích hợp CSF vào hệ sinh thái cPanel/WHM, quản trị viên sử dụng tài khoản Root để đăng nhập vào VPS hoặc Server thông qua SSH, sau đó thực hiện lần lượt các bước sau:

    Bước 1: Tải về và chạy script cài đặt

    Tiến hành tải gói nén từ máy chủ ConfigServer, giải nén và kích hoạt tệp cài đặt:

    wget http://www.configserver.com/free/csf.tgz
    tar -xzf csf.tgz
    cd csf
    sh install.sh

    Bước 2: Kiểm tra module iptables của hệ thống

    Trước khi đưa tường lửa vào hoạt động chính thức, hãy chạy script kiểm tra tích hợp sẵn để xác nhận máy chủ đã tải đầy đủ các module iptables cần thiết:

    perl /usr/local/csf/bin/csftest.pl

    Bước 3: Tắt chế độ kiểm thử (Testing mode)

    Khi mới cài đặt, CSF mặc định kích hoạt chế độ thử nghiệm để bảo vệ người quản trị không bị mất quyền truy cập nếu cấu hình sai. Bạn cần chuyển trạng thái này sang hoạt động thật bằng trình soạn thảo văn bản (ví dụ vi hoặc nano):

    vi /etc/csf/csf.conf

    Xác định dòng chứa thông số TESTING = "1" và sửa thành:

    TESTING = "0"

    Lưu lại nội dung và thoát khỏi trình soạn thảo.

    Bước 4: Khởi động lại dịch vụ CSF

    Áp dụng các thay đổi bằng câu lệnh khởi động lại:

    /etc/init.d/csf restart

    Ngay khi tiến trình hoàn tất, bạn đăng nhập vào giao diện quản trị WHM và tìm kiếm mục ConfigServer Security&Firewall nằm tại đường dẫn: WHM >> Plugins.

    Cấu hình và khai thác các tính năng của CSF trực tiếp trên cPanel/WHM

    Thiết lập địa chỉ email nhận thông báo cảnh báo bảo mật:

    1. Truy cập vào bảng điều khiển cPanel/WHM và chọn mục Basic cPanel & WHM Setup.
    2. Điều hướng đến phần Contact Information, nhập địa chỉ email bạn muốn nhận các bản tin cảnh báo từ hệ thống và bấm Save Changes để hoàn tất.

    Quản lý kiểm soát địa chỉ IP (Khóa, Cho phép, Tra cứu):

    Tại giao diện WHM, truy cập vào WHM >> ConfigServer Security&Firewall và thao tác tại các khu vực chức năng sau:

    • Chặn truy cập một IP (Quick Deny): Nhập địa chỉ IP cần chặn vào ô nhập liệu nằm cạnh nút Quick Deny, sau đó nhấn nút Quick Deny để đưa IP đó vào danh sách cấm của tường lửa.
    • Cho phép truy cập một IP (Quick Allow): Nhập IP cần cấp quyền vào ô cạnh nút Quick Allow và nhấn nút Quick Allow để đưa vào danh sách an toàn (Whitelist).
    • Xem danh sách IP bị chặn: Nhấn chọn nút Firewall Deny IPs để mở toàn bộ danh sách các IP đang bị tường lửa khóa.
    • Xem danh sách IP được cho phép: Nhấn chọn nút Firewall Allow IPs để kiểm tra các IP đã được cấp quyền truy cập.
    • Tra cứu tình trạng của một địa chỉ IP: Nhập IP cần rà soát vào ô cạnh nút Search for IP rồi bấm nút Search for IP. Nếu IP đó đang nằm trong danh sách chặn, hệ thống sẽ trả về bảng thông tin chi tiết kèm nguyên nhân và thời gian bị chặn.
    • Mở khóa cho địa chỉ IP: Tại giao diện kết quả tìm kiếm IP đang bị khóa, bạn chỉ cần nhấn trực tiếp vào biểu tượng ổ khóa để gỡ chặn cho IP đó.

    Phương pháp khắc phục các sự cố thường gặp với CSF trên cPanel

    Sự cố 1: Lỗi thực thi tiến trình phụ ENOENT

    Hiện tượng: Khi mở WHM >> ConfigServer FireWall, màn hình xuất hiện thông báo: No response from subprocess (/usr/local/cpanel/whostmgr/docroot/cgi/configserver/csf.cgi): The subprocess exited with status 2 (ENOENT).

    Cách xử lý: Máy chủ đang thiếu module JSON của Perl. Bạn chạy lệnh cài đặt bổ sung sau trên cửa sổ dòng lệnh:

    /scripts/perlinstaller JSON::XS

    Sự cố 2: Lỗi vượt quá giới hạn quy tắc numiptent trên VPS

    Hiện tượng: Khi khởi động lại CSF/iptables, hệ thống dừng lại và hiển thị cảnh báo: The VPS iptables rule limit (numiptent) is too low (491/500) – stopping firewall to prevent iptables blocking all connections, at line xxx.

    Cách xử lý: Giới hạn số lượng quy tắc iptables được cấp phát cho VPS đã gần đạt trần. Bạn cần gửi yêu cầu hỗ trợ đến bộ phận kỹ thuật của nhà cung cấp VPS để họ nâng thông số numiptent lên mức cao hơn.

    Sự cố 3: Lỗi giao diện HTTP 500

    Hiện tượng: Khi truy cập vào WHM >> ConfigServer FireWall, trang web trả về mã lỗi 500 Internal Server Error.

    Cách xử lý:

    1. Kiểm tra chi tiết lỗi ghi nhận trong tệp nhật ký của cPanel bằng lệnh:
      tail -f /usr/local/cpanel/logs/error_log
    2. Thực hiện cập nhật phiên bản mới nhất của CSF để khắc phục các xung đột tập tin mã nguồn:
      curl -s configserver.com/free/csupdate | perl

    9. Hướng Dẫn Cấu Hình Nâng Cao CSF Firewall

    Để tối ưu hóa bảo mật và giảm thiểu các rủi ro xâm nhập mạng, bạn cần chỉnh sửa chuyên sâu các tệp tin cấu hình, đặc biệt là quản lý các cổng mạng (Ports) và các thông số giám sát tự động trong tệp /etc/csf/csf.conf.

     Cấu hình kiểm soát cổng mạng (Ports)

    Nguyên tắc cốt lõi trong bảo mật máy chủ là chỉ mở các cổng phục vụ dịch vụ đang hoạt động thực tế và đóng toàn bộ các cổng không sử dụng.

    Mặc định, CSF mở sẵn một nhóm các cổng mạng thông dụng như sau:

    TCP_IN = “20,21,22,25,53,80,110,143,443,465,587,993,995”
    TCP_OUT = “20,21,22,25,53,80,110,113,443”
    UDP_IN = “20,21,53”
    UDP_OUT = “20,21,53,113,123”

    Bảng phân loại chi tiết chức năng của các cổng mặc định:

    Số cổng Dịch vụ tương ứng và vai trò
    Port 20 Truyền dữ liệu FTP (FTP Data Transfer)
    Port 21 Điều khiển lệnh FTP (FTP Control)
    Port 22 Giao thức điều khiển máy chủ an toàn SSH (Secure Shell)
    Port 25 Giao thức truyền tải thư điện tử đơn giản (SMTP)
    Port 53 Hệ thống phân giải tên miền (DNS)
    Port 80 Giao thức truyền tải siêu văn bản tiêu chuẩn (HTTP)
    Port 110 Giao thức truy cập nhận thư điện tử phiên bản 3 (POP3)
    Port 113 Dịch vụ xác thực / Giao thức nhận diện danh tính (Authentication/Ident)
    Port 123 Giao thức đồng bộ thời gian mạng (NTP)
    Port 143 Giao thức truy cập hộp thư điện tử qua Internet (IMAP)
    Port 443 Giao thức truyền tải siêu văn bản mã hóa bảo mật (HTTPS) qua SSL/TLS
    Port 465 Thư mục Rendezvous URL cho SSM (Cisco) / SMTP qua giao thức mã hóa
    Port 587 Gửi thư điện tử qua cổng chuyển phát SMTP (Message Submission)
    Port 993 Giao thức truy cập thư Internet qua SSL (IMAPS)
    Port 995 Giao thức truy xuất thư điện tử phiên bản 3 qua TLS/SSL (POP3S)

    Cấu hình cổng theo từng mô hình dịch vụ cụ thể trên máy chủ:

    Tùy theo vai trò của máy chủ, bạn chỉ nên giữ lại các cổng sau:

    • Cấu hình bắt buộc trên tất cả máy chủ:TCP_IN: 22, 53TCP_OUT: 22, 53, 80, 113, 443UDP_IN: 53UDP_OUT: 53, 113, 123
    • Máy chủ chạy Web (Apache hoặc Nginx):TCP_IN: 80, 443 (Lưu ý: Nếu website không dùng chứng chỉ SSL/HTTPS, bạn có thể loại bỏ cổng 443).
    • Máy chủ FTP Server:TCP_IN: 20, 21TCP_OUT: 20, 21UDP_IN: 20, 21UDP_OUT: 20, 21
    • Máy chủ Thư điện tử (Mail Server):TCP_IN: 25, 110, 143, 587, 993, 995TCP_OUT: 25, 110
    • Máy chủ Cơ sở dữ liệu MySQL (trường hợp cần kết nối từ xa):TCP_IN: 3306TCP_OUT: 3306
    Lưu ý về IPv6: Nếu máy chủ của bạn đang sử dụng địa chỉ mạng IPv6, bạn bắt buộc phải thiết lập danh sách cổng cho các thông số TCP6_IN, TCP6_OUT, UDP6_IN và UDP6_OUT tương ứng như quy chuẩn của IPv4.

    Tùy chỉnh các thông số bảo vệ chuyên sâu khác

    Bên cạnh quản lý cổng, tệp /etc/csf/csf.conf còn cung cấp nhiều biến cấu hình quan trọng nhằm chống tấn công và quản lý tài nguyên:

    • ICMP_IN: Cho phép hoặc từ chối gửi gói tin Ping (ICMP) đến máy chủ. Gán giá trị 0 nếu muốn từ chối mọi yêu cầu ping.
    • ICMP_IN_LIMIT: Thiết lập ngưỡng giới hạn số lượng yêu cầu ping từ một địa chỉ IP duy nhất trong một chu kỳ thời gian. Thông thường nên giữ giá trị mặc định của hệ thống là 1/s.
    • DENY_IP_LIMIT: Giới hạn số lượng địa chỉ IP tối đa bị lưu giữ trong danh sách chặn vĩnh viễn của CSF. Khi danh sách vượt quá ngưỡng quy định, hệ thống sẽ tự động gỡ chặn cho các IP cũ nhất. Quản trị viên nên duy trì thông số này ở mức hợp lý nhằm đảm bảo hiệu suất hoạt động của máy chủ.
    • DENY_TEMP_IP_LIMIT: Hoạt động tương tự như DENY_IP_LIMIT nhưng áp dụng cho danh sách các IP bị chặn tạm thời.
    • LF_DAEMON: Kích hoạt chức năng của tiến trình LFD để tự động phát hiện và xử lý các hành vi đăng nhập trái phép/không hợp lệ.
    • PACKET_FILTER: Kích hoạt bộ lọc chuyên sâu để tự động loại bỏ các gói tin rác hoặc không hợp lệ.
    • SYNFLOOD, SYNFLOOD_RATE, SYNFLOOD_BURST: Nhóm cấu hình kích hoạt cơ chế bảo vệ máy chủ trước các cuộc tấn công dạng SYN flood.
    • CONNLIMIT: Thiết lập giới hạn số lượng kết nối liên tiếp đồng thời trên từng cổng xác định từ một địa chỉ IP.Ví dụ cú pháp: CONNLIMIT = "22;5;80;20" cho phép tối đa 5 kết nối liên tiếp vào cổng 22 (SSH) và 20 kết nối liên tiếp vào cổng 80 (HTTP).
    • PORTFLOOD: Giới hạn số lượng kết nối mới đến một cổng trong một khoảng thời gian cụ thể.Ví dụ cú pháp: PORTFLOOD = "22;tcp;5;250" sẽ tự động khóa địa chỉ IP nếu IP đó tạo quá 5 kết nối giao thức TCP vào cổng 22 trong vòng 250 giây. Quy tắc chặn này sẽ tự động được gỡ bỏ sau 250 giây kể từ thời điểm gửi gói tin cuối cùng. Quản trị viên có thể khai báo nhiều cổng khác nhau bằng cách phân tách chúng bằng dấu phẩy.

    Mặc định, các giá trị cấu hình ban đầu của CSF đã được tối ưu tương đối tốt để ngăn chặn các hành vi flood mạng, quét cổng (port scanning) hay dò tìm mật khẩu (brute force). Bạn có thể tham khảo trực tiếp các đoạn ghi chú chi tiết bên trong tệp /etc/csf/csf.conf để hiểu sâu hơn từng thông số.

    Áp dụng cấu hình: Bất cứ khi nào thực hiện chỉnh sửa trong /etc/csf/csf.conf, bạn bắt buộc phải khởi động lại CSF để nạp lại toàn bộ quy tắc bằng lệnh:

    csf -r

    10. Tổng hợp các câu lệnh CSF thông dụng nhất cho Sysadmin

    Trong công việc vận hành hàng ngày, bạn không cần phải mở file text để sửa thủ công mỗi khi cần chặn hay mở khóa một địa chỉ IP. CSF cung cấp sẵn bộ lệnh tắt rất nhanh:

    Lệnh thực thi Mục đích sử dụng Ví dụ cụ thể
    csf -a [IP] [Lý do] Thêm IP vào whitelist vĩnh viễn (csf.allow) csf -a 14.162.15.20 IP Van Phong
    csf -d [IP] [Lý do] Chặn IP vĩnh viễn (csf.deny) csf -d 192.0.2.1 Spam Bot
    csf -dr [IP] Xóa IP khỏi danh sách cấm (Gỡ ban) csf -dr 192.0.2.1
    csf -tr [IP] Xóa IP khỏi danh sách chặn tạm thời csf -tr 192.0.2.1
    csf -g [IP] Kiểm tra xem IP có đang bị Iptables chặn không csf -g 192.0.2.1
    csf -r Nạp lại toàn bộ cấu hình quy tắc tường lửa csf -r
    csf -x Tắt hoàn toàn tường lửa CSF csf -x
    csf -e Bật lại tường lửa CSF sau khi tắt csf -e

    11. Cách xử lý sự cố khi vô tình bị CSF Firewall chặn IP truy cập

    Tình huống xấu nhất xảy ra là bạn vô tình nhập sai mật khẩu SSH nhiều lần hoặc cấu hình port sai khiến chính địa chỉ IP của bạn bị CSF chặn đứng. Lúc này, mọi kết nối từ Terminal máy tính của bạn tới VPS đều sẽ báo lỗi Connection timed out.

    Đừng hoảng loạn, hãy thực hiện xử lý qua 2 phương án khẩn cấp sau:

    • Phương án 1 – Chuyển sang mạng khác để SSH: Bạn có thể bật 4G trên điện thoại và phát Wi-Fi cho máy tính nhằm đổi sang một địa chỉ IP Public mới hoàn toàn. Vì IP mới không nằm trong danh sách cấm, bạn sẽ SSH vào được bình thường và gõ lệnh csf -dr [IP_bi_chan] để giải cứu cho mạng chính.
    • Phương án 2 – Sử dụng Web Console / VNC khẩn cấp: Đăng nhập vào trang quản trị dịch vụ máy chủ tại Fast Byte, mở tính năng VNC Console hoặc Web Terminal. Giao diện này kết nối trực tiếp vào màn hình ảo của phần cứng máy chủ mà không đi qua cổng mạng SSH, do đó không bao giờ bị tường lửa chặn. Tại đây bạn đăng nhập user root và gõ csf -x để hạ tạm tường lửa hoặc csf -dr [IP_cua_ban] để tiếp tục làm việc.

    12. Câu hỏi thường gặp về CSF Firewall (FAQ)

    1. Cài đặt CSF Firewall có làm tiêu tốn tài nguyên hay giảm tốc độ VPS không?

    Hoàn toàn không đáng kể. CSF biên dịch các quy tắc trực tiếp thành bảng mã lọc gói tin của Iptables ở cấp độ kernel của Linux. LFD tiêu tốn lượng RAM rất nhỏ (thường dưới 30MB) và chỉ tiêu thụ CPU khi đọc log phân tích hành vi tấn công.

    2. Tôi có thể cài đặt song song cả CSF và UFW trên cùng một máy chủ Ubuntu không?

    Không nên. Cả CSF và UFW đều là công cụ quản lý cấu hình các chain Iptables. Việc kích hoạt đồng thời cả hai phần mềm sẽ gây ra hiện tượng ghi đè luật của nhau, dẫn đến xung đột routing và có thể làm tê liệt toàn bộ kết nối mạng.

    3. CSF Firewall có đủ sức ngăn chặn các cuộc tấn công DDoS quy mô lớn không?

    CSF chỉ giúp xử lý hiệu quả các đợt scan port, brute force và DoS/SYN Flood quy mô nhỏ. Khi gặp tấn công DDoS hạ tầng hàng chục Gbps làm tràn băng thông mạng trước khi tới máy chủ, bạn cần kết hợp thêm các giải pháp lọc lưu lượng ở tầng CDN hoặc tường lửa biên phần cứng.

    4. Nếu không muốn dùng nữa, làm thế nào để gỡ bỏ sạch sẽ CSF khỏi máy chủ?

    Nhà phát triển cung cấp sẵn script gỡ cài đặt. Bạn chỉ cần chạy các lệnh sau trong terminal: cd /etc/csf && sh uninstall.sh. Tường lửa sẽ được xóa sạch và khôi phục các chuỗi bảng mạng mặc định của hệ điều hành.

    5. CSF có hỗ trợ bảo vệ cho các địa chỉ IPv6 không?

    Có. CSF hỗ trợ đầy đủ IPv6 thông qua ip6tables. Bạn chỉ cần kiểm tra biến IPV6 = "1" trong tệp tin csf.conf và khai báo các danh sách cổng IPv6 tương ứng tại các tham số TCP6_IN và TCP6_OUT.

    Tổng kết

    Hiểu rõ csf firewall là gì cùng cách triển khai chính xác sẽ giúp bạn hoàn toàn làm chủ hệ thống phòng thủ cho máy chủ Linux của mình. Bằng việc kết hợp cơ chế kiểm tra gói tin trạng thái của CSF và khả năng phân tích nhật ký thông minh của LFD, máy chủ ảo sẽ được bảo vệ chặt chẽ trước các nguy cơ xâm nhập trái phép mà vẫn giữ được độ linh hoạt tối đa cho các ứng dụng web.

    Khởi tạo VPS Linux cấu hình cao với chi phí tối ưu

    Nhận toàn quyền quản trị root, ổ cứng NVMe U.2 cực nhanh và băng thông không giới hạn để tự tin triển khai mọi dự án kỹ thuật.

    Xem bảng giá VPS Fast Byte

    Tuyên bố miễn trừ trách nhiệm: Hướng dẫn cài đặt và cấu hình CSF Firewall trong bài viết được biên soạn dựa trên tài liệu kỹ thuật chuẩn của nhà sản xuất và kinh nghiệm vận hành thực tế. Tùy thuộc vào bản phân phối hệ điều hành, phiên bản kernel hoặc mô hình mạng cục bộ, các tham số có thể cần tinh chỉnh tương ứng. Quản trị viên nên tạo snapshot sao lưu trước khi thực hiện nhằm tránh rủi ro mất quyền truy cập máy chủ từ xa.
  • Hướng Dẫn Dùng VPS Tăng View YouTube Chạy 24/7 & Lưu Ý Cần Biết

    Hướng Dẫn Dùng VPS Tăng View YouTube Chạy 24/7 & Lưu Ý Cần Biết

    VPS treo view youtube là giải pháp tự động hóa giúp các nhà sáng tạo nội dung và dân MMO vận hành các luồng phát video hoặc kịch bản xem liên tục 24/7 mà không cần duy trì hoạt động của máy tính cá nhân. Thay vì đối mặt với nguy cơ chai pin thiết bị, chi phí tiền điện tăng vọt hay tình trạng tụt giờ xem do mạng chập chờn, việc sở hữu một máy chủ ảo cấu hình ổn định tại ThueVPSGiaRe.vn sẽ giúp bạn chủ động kiểm soát tiến độ hoàn thành các chỉ số kênh một cách an toàn và bền vững.

    VPS treo view YouTube là gì và cơ chế hoạt động thực tế

    VPS treo view YouTube là phương pháp sử dụng máy chủ ảo (Virtual Private Server) có địa chỉ IP tĩnh và đường truyền mạng riêng để tự động phát liên tục các luồng video hoặc mô phỏng hành vi người dùng truy cập YouTube. Mục đích chính là tích lũy giờ xem hợp lệ và duy trì trạng thái hoạt động của kênh mà không cần can thiệp thủ công. Hệ thống này hoạt động dựa trên hai cơ chế cốt lõi: phát livestream vòng lặp bằng phần mềm đầu mã nguồn mở và chạy kịch bản trình duyệt tự động.

    VPS treo view YouTube là gì

    Để tìm hiểu mô hình VPS YouTube chuyên dụng, bạn cần phân biệt rõ hai cơ chế vận hành. Phương pháp thứ nhất sử dụng FFmpeg đẩy luồng video RTMP lên server YouTube, tạo ra một buổi phát sóng trực tiếp kéo dài không gián đoạn.

    Phương pháp thứ hai dùng trình duyệt ẩn danh (Antidetect Browser) kết hợp kịch bản macro để tự động nhấn play, tua thời gian và chuyển đổi video, mô phỏng hành vi xem thực tế của con người. Tùy thuộc vào chiến lược phát triển kênh, người dùng có thể chọn một hoặc kết hợp cả hai.

    Việc lựa chọn giải pháp VPS livestream 24/7 mang lại sự ổn định vượt trội so với việc dùng máy tính cá nhân. Máy chủ đặt tại trung tâm dữ liệu được cấp nguồn dự phòng liên tục và có đường truyền quang mạng redundancy, loại bỏ hoàn toàn rủi ro rớt mạng hoặc sập nguồn đột ngột. Đây là hạ tầng bắt buộc để duy trì các phiên phát sóng dài hạn nhằm kích hoạt Chương trình Đối tác YouTube (YPP).

    Tiêu chí so sánh Treo view bằng máy tính cá nhân Treo view bằng máy chủ ảo VPS
    Thời gian hoạt động Không thể bật 24/24, dễ bị ngắt quãng do ngủ máy. Hoạt động liên tục ngày đêm, không sợ gián đoạn nguồn điện.
    Tài nguyên hệ thống Ngốn RAM/CPU máy cá nhân, gây chậm các tác vụ khác. Sử dụng phần cứng riêng biệt, không ảnh hưởng máy tính.
    Địa chỉ IP & Mạng Dùng IP nhà mạng, dễ bị YouTube đánh giá là traffic rác. Dùng IP Datacenter tốc độ cao hoặc kết hợp Proxy dân cư.

    Tiêu chuẩn cấu hình VPS treo view YouTube ổn định, chống tràn RAM

    Nhiều người dùng sai lầm khi thuê các gói VPS có cấu hình quá yếu, dẫn đến tình trạng đơ máy khi mở vài tab trình duyệt hoặc crash hệ điều hành do tràn bộ nhớ. Việc tính toán cấu hình VPS treo tool chuẩn xác là bước then chốt để hệ thống tự động hóa vận hành trơn tru.

    Hệ thống cần vi xử lý CPU Intel Gold đời mới để xử lý đa nhiệm, ổ cứng SSD NVMe U.2 để load video mượt mà và đặc biệt là băng thông không giới hạn (Unlimited Bandwidth) để luồng dữ liệu phát sóng không bị ngắt quãng.

    Nếu bạn sử dụng phương pháp chạy trình duyệt nền (Browser Automation), nhu cầu tiêu thụ RAM sẽ rất lớn. Trình duyệt Chrome hoặc Antidetect Browser khi mở nhiều profile sẽ ngốn khoảng 300MB – 500MB mỗi tiến trình.

    Lúc này, việc cấu hình Swap dung lượng chuẩn là kỹ thuật bắt buộc để cấp thêm bộ nhớ ảo khi RAM vật lý cạn kiệt. Ngược lại, phương pháp livestream bằng FFmpeg lại tiêu tốn ít RAM hơn đáng kể nhưng đòi hỏi xung nhịp CPU cao để mã hóa video kịp thời.

    Nhu cầu sử dụng RAM tối thiểu CPU Core Ổ cứng lưu trữ
    1 luồng stream FFmpeg nhẹ 1 GB 1 vCPU 10 GB SSD NVMe
    2 – 4 luồng stream Full HD 2 – 4 GB 2 vCPU 30 GB SSD NVMe
    Chạy đa profile trình duyệt + Proxy 4 – 8 GB 4 vCPU 60 GB SSD NVMe

    Thuê VPS Giá Rẻ

    CPU Intel Gold – SSD NVMe U.2 – Không giới hạn băng thông

    Hạ tầng tối ưu cho cày view và livestream YouTube 24/7

    Trang bị ngay máy chủ ảo riêng biệt với chi phí chỉ từ 50K/tháng. Băng thông không giới hạn cùng đường truyền mạng tốc độ cao giúp các luồng phát video vận hành xuyên suốt không lo ngắt quãng.

    Xem bảng giá VPS chi tiết

    Lợi ích khi sử dụng VPS tăng view YouTube

    Việc dùng VPS cho mục đích cày view YouTube mang lại nhiều ưu điểm vượt trội so với việc sử dụng máy tính cá nhân hoặc thuê các dịch vụ tăng view trôi nổi:

    • Tiết kiệm tài nguyên máy tính cá nhân: Bạn không cần phải giữ máy tính hoặc laptop hoạt động suốt ngày đêm. VPS sẽ đảm nhận toàn bộ quá trình xử lý, giúp thiết bị cá nhân của bạn được nghỉ ngơi, tránh được tình trạng nóng máy, giảm tuổi thọ phần cứng và tiết kiệm chi phí tiền điện đáng kể.
    • Đường truyền mạng ổn định: VPS được đặt tại các trung tâm dữ liệu chuyên nghiệp, sở hữu đường truyền băng thông lớn và tốc độ mạng cực kỳ ổn định. Điều này giúp việc phát video hoặc chạy trình duyệt không bị gián đoạn, rớt mạng, từ đó đảm bảo lượng giờ xem được ghi nhận liên tục và chính xác.
    • Hoạt động 24/7 không ngừng nghỉ: Máy chủ ảo có khả năng hoạt động xuyên suốt ngày đêm mà không cần người trực tiếp canh chừng. Tốc độ xử lý của VPS cũng nhàn hạ hơn so với máy tính thông thường, giúp quá trình tải trang và xem video diễn ra mượt mà hơn.
    • Tăng độ uy tín cho kênh: Thay vì sử dụng các bot tạo view ảo từ các dịch vụ chất lượng thấp (dễ bị thuật toán YouTube phát hiện và xóa view), việc dùng VPS để mô phỏng hành vi xem thực tế giúp lượt xem trông tự nhiên hơn, an toàn hơn cho kênh của bạn.
    • Quản lý nhiều tài khoản dễ dàng: Với VPS, bạn có thể cài đặt nhiều trình duyệt, chạy nhiều luồng xem khác nhau hoặc quản lý nhiều kênh YouTube cùng lúc trên cùng một hệ thống mà không lo xung đột tài nguyên.

    Lợi ích khi sử dụng VPS tăng view YouTube

    Hướng dẫn tăng view YouTube bằng VPS chi tiết từ A-Z

    VPS có thể được sử dụng như một môi trường máy chủ hoạt động liên tục để hỗ trợ nhiều công việc liên quan đến YouTube, đặc biệt là xử lý video, lưu trữ dữ liệu và vận hành livestream. Tuy nhiên, VPS không nên được sử dụng để tạo lượt xem, lượt thích hoặc tương tác giả nhằm làm tăng các chỉ số của video.

    YouTube xác định engagement hợp lệ dựa trên tương tác thực sự của người dùng. Các phương thức sử dụng hệ thống tự động hoặc traffic nhân tạo để tăng lượt xem có thể bị loại khỏi số liệu và ảnh hưởng đến kênh.

    Cấu hình tối thiểu để thiết lập máy chủ ảo

    Để hệ thống chạy mượt mà, không bị giật lag hay treo máy khi xử lý nhiều tác vụ, cấu hình phần cứng tối thiểu cần đạt được bao gồm:

    • CPU: Từ 1 đến 2 Cores với xung nhịp lớn hơn hoặc bằng 2GHz.
    • RAM: Tối thiểu từ 2GB trở lên để đảm bảo khả năng chạy đa luồng ổn định.
    • Ổ cứng: Sử dụng ổ cứng tốc độ cao (như các dòng ổ cứng NVMe).
    • Hệ điều hành: Ưu tiên sử dụng Windows Server đi kèm địa chỉ IP riêng sạch sẽ.

    1. Lựa chọn nhà cung cấp VPS phù hợp

    Trước tiên, hãy lựa chọn nhà cung cấp VPS có hạ tầng ổn định, tài nguyên phù hợp với công việc bạn dự định thực hiện và đường truyền đáp ứng nhu cầu truyền tải video.

    Bạn có thể cân nhắc các nhà cung cấp VPS trong nước nếu ưu tiên đường truyền tới Việt Nam, khả năng hỗ trợ và phương thức thanh toán thuận tiện. Với các nhà cung cấp quốc tế, lợi thế có thể nằm ở sự đa dạng về khu vực máy chủ và lựa chọn cấu hình.

    Khi lựa chọn VPS, nên xác định trước mục đích sử dụng. Nếu chủ yếu xử lý video hoặc chạy các tác vụ liên quan đến livestream, hãy lựa chọn CPU, RAM và dung lượng lưu trữ phù hợp thay vì chỉ tập trung vào số lượng nhân CPU.

    Thuê VPS Giá Rẻ

    Network Port 100 Mbps – Không giới hạn băng thông

    Máy chủ vận hành kịch bản xem tự động

    Hệ thống CPU Intel Gold và ổ cứng SSD NVMe U.2 giúp VPS khởi động profile trình duyệt và mã hóa video mượt mà. Nâng cấp hoặc hạ cấp cấu hình linh hoạt ngay trong quá trình cày view.

    Xem bảng giá VPS chi tiết

    2. Thiết lập môi trường làm việc trên VPS

    Sau khi có VPS, bạn có thể thiết lập môi trường làm việc phục vụ cho việc quản lý nội dung YouTube.

    Nên tách môi trường vận hành khỏi máy tính cá nhân nếu VPS được dùng cho các tác vụ như xử lý video, truyền file hoặc livestream. Đồng thời, chỉ đăng nhập những tài khoản cần thiết và áp dụng các biện pháp bảo mật phù hợp để hạn chế nguy cơ lộ thông tin tài khoản.

    VPS nên được xem là hạ tầng hỗ trợ quá trình sản xuất và vận hành nội dung, thay vì công cụ tạo tương tác nhân tạo.

    3. Xây dựng quy trình phát triển kênh dựa trên người xem thật

    Thay vì tìm cách tạo ra lượt xem bằng nhiều tài khoản hoặc hệ thống tự động, hãy tập trung vào nội dung có giá trị và thu hút người xem thực sự.

    • Nghiên cứu chủ đề mà khán giả quan tâm.
    • Tối ưu tiêu đề và hình ảnh thumbnail phù hợp với nội dung.
    • Xây dựng nội dung hữu ích, rõ ràng và có giá trị.
    • Khuyến khích người xem thật đăng ký, thích hoặc bình luận.
    • Theo dõi YouTube Analytics để đánh giá lượt xem, thời lượng xem và mức độ tương tác.
    • Điều chỉnh nội dung dựa trên dữ liệu thực tế.

    YouTube cho phép creator khuyến khích người xem đăng ký, thích, chia sẻ hoặc bình luận; vấn đề nằm ở việc sử dụng các phương thức giả tạo hoặc thao túng để tạo engagement.

    Các kỹ thuật nâng cao khi sử dụng VPS cho Workflow YouTube

    Sau khi VPS đã được thiết lập, bạn có thể tận dụng tài nguyên máy chủ để tối ưu các công việc liên quan đến xử lý video, livestream và quản lý dữ liệu.

    Tăng Swap Space

    Nếu VPS có dung lượng RAM vật lý hạn chế, có thể bổ sung Swap Space để hệ thống có thêm bộ nhớ ảo khi RAM được sử dụng nhiều.

    Swap có thể hỗ trợ hệ thống trong những thời điểm tác vụ tiêu thụ nhiều bộ nhớ, từ đó hạn chế tình trạng tiến trình bị dừng do thiếu RAM. Tuy nhiên, Swap không thay thế hoàn toàn RAM vật lý và hiệu suất sẽ phụ thuộc vào tốc độ lưu trữ của VPS.

    Cài đặt FFmpeg Video Encoder

    FFmpeg là công cụ dòng lệnh phổ biến phục vụ quá trình xử lý âm thanh và video.

    Trên VPS, FFmpeg có thể được sử dụng cho các tác vụ như:

    • Chuyển đổi định dạng video.
    • Nén video.
    • Xử lý âm thanh.
    • Chuyển đổi và chuẩn bị file trước khi upload.
    • Hỗ trợ một số workflow livestream.

    Việc đưa các tác vụ xử lý video lên VPS giúp giảm tải cho máy tính cá nhân và thuận tiện hơn khi cần xử lý dữ liệu trên máy chủ.

    Upload file bằng SFTP và FileZilla

    Đối với những file video có dung lượng lớn, bạn có thể sử dụng SFTP để truyền dữ liệu giữa máy tính và VPS.

    FileZilla hỗ trợ kết nối SFTP, cho phép bạn quản lý và truyền file thông qua giao diện trực quan. Đây là phương án thuận tiện khi cần đưa video, audio hoặc các dữ liệu liên quan lên VPS để tiếp tục xử lý.

    Chạy Stream Script

    Nếu VPS được sử dụng để vận hành livestream, bạn có thể thiết lập script phục vụ workflow phát trực tiếp.

    Script có thể hỗ trợ tự động hóa những tác vụ kỹ thuật trong quá trình stream, giảm số thao tác thủ công và giúp quy trình vận hành ổn định hơn.

    Tuy nhiên, automation nên phục vụ việc vận hành kỹ thuật của chính nội dung, không nên được sử dụng để tạo lượt xem hoặc tương tác giả.

    Những lưu ý quan trọng khi sử dụng VPS cho YouTube

    Việc sử dụng VPS cho YouTube cần được thực hiện theo hướng hỗ trợ sản xuất và vận hành nội dung, thay vì tìm cách thao túng các chỉ số của nền tảng.

    Không sử dụng automation để tạo tương tác giả

    Không nên thiết lập bot hoặc script tự động thực hiện hàng loạt hành động như xem video, Like, Comment hoặc Subscribe nhằm làm tăng chỉ số.

    YouTube quy định các hành vi sử dụng hệ thống tự động để tăng artificial engagement là không được phép.

    Không tìm cách né hệ thống phát hiện

    Các phương pháp kỹ thuật nhằm che giấu nguồn traffic hoặc vượt qua hệ thống phát hiện của YouTube không phải là cách phát triển kênh bền vững.

    Không tạo traffic nhân tạo

    Không nên sử dụng nhiều VPS, proxy, tài khoản hoặc các công cụ tự động để tạo ra lượng lớn lượt xem cho cùng một video.

    Traffic được xác định là nhân tạo có thể không được YouTube tính vào lượt xem và trong một số trường hợp còn có thể dẫn tới các biện pháp xử lý đối với tài khoản hoặc kênh.

    Ưu tiên chất lượng nội dung

    VPS chỉ nên đóng vai trò là hạ tầng hỗ trợ cho quá trình sản xuất và vận hành.

    Yếu tố quan trọng để phát triển kênh lâu dài vẫn là nội dung nguyên bản, hữu ích và phù hợp với người xem.

    Kết luận

    VPS có thể trở thành một phần hữu ích trong workflow YouTube khi được sử dụng cho các công việc như xử lý video bằng FFmpeg, truyền dữ liệu qua SFTP, quản lý file và vận hành livestream.

    Thay vì sử dụng VPS để tạo lượt xem hoặc tương tác nhân tạo, hãy tận dụng tài nguyên máy chủ để xây dựng một quy trình sản xuất và vận hành nội dung ổn định. Đây là hướng tiếp cận phù hợp hơn cho quá trình phát triển kênh lâu dài.

    Vì sao view YouTube cày bằng VPS bị tụt và cách phòng tránh triệt để

    Tình trạng view tăng chóng mặt hôm nay nhưng sáng hôm sau bị YouTube quét sạch (View Drop) là nỗi ám ảnh của dân MMO. Nguyên nhân chính là do thuật toán lọc view ảo của nền tảng phát hiện hành vi spam thiếu tương tác tự nhiên.

    Khi bạn dùng chung một địa chỉ IP Datacenter cho hàng chục profile, hoặc cấu hình trình duyệt có cùng vân tay số (Browser Fingerprint), hệ thống sẽ lập tức gắn cờ đỏ cho các phiên xem này. Lượt xem không hợp lệ sẽ bị trừ bỏ, và nếu lặp lại nhiều lần, kênh của bạn có nguy cơ bị hạn chế quyền phát sóng trực tiếp.

    Ngoài ra, việc kịch bản xem quá máy móc, tua video từ giây thứ nhất đến giây cuối cùng mà không có hành vi tạm dừng, tua lại hoặc click vào các video đề xuất sẽ làm tỷ lệ giữ chân người xem (Audience Retention) trở nên bất thường. Thuật toán YouTube ưu tiên phân phối traffic cho video có đường cong retention tự nhiên. Dù bạn có dùng vps treo view youtube bền bỉ đến đâu, nếu chỉ tiêu này kém, video vẫn sẽ bị chìm và mất lượt xem thực tế.

    Để bảo vệ kênh an toàn và duy trì kết quả cày view bền vững, bạn bắt buộc phải tuân thủ các nguyên tắc kỹ thuật sau. Đây là checklist cốt lõi giúp mô phỏng gần như hoàn hảo hành vi của người dùng thật, qua mặt các bộ lọc bot cơ bản của Google.

    • Tuyệt đối không đăng nhập tài khoản quản trị kênh chính trên VPS: Chỉ dùng các tài khoản phụ (Channel Viewer) để cày giờ xem. Mail chủ kênh chỉ được đăng nhập trên máy tính cá nhân có IP sạch sẽ.
    • Dãn cách thời gian xem bằng Random Delay: Kịch bản macro phải thiết lập thời gian dừng, tua video ngẫu nhiên từ 15 – 60 giây, không chạy theo một quỹ đạo thời gian cố định.
    • Kết hợp nguồn traffic ngoại sàn: Trộn lẫn traffic từ mạng xã hội hoặc embedding web thay vì chỉ để YouTube gợi ý video nội bộ.
    • Ưu tiên phương pháp phát live video dài: Livestream bằng FFmpeg thường có độ trust cao hơn chạy bot click chuột, vì nó đóng vai trò là nguồn cấp dữ liệu liên tục hợp lệ.
    • Quản lý tách biệt Cookie và Cache: Mỗi profile trình duyệt phải có dữ liệu duyệt web riêng, xóa lịch sử định kỳ hoặc dùng phần mềm antidetect chuyên dụng.

    Các câu hỏi thường gặp khi dùng VPS treo view YouTube (FAQ)

    Dùng VPS treo view YouTube có bị khóa kênh không?

    Nếu bạn sử dụng VPS kết hợp Proxy dân cư, trình duyệt ẩn danh và không lạm dụng tăng đột biến lượt xem, nguy cơ bị khóa kênh là rất thấp. Tuy nhiên, nếu spam bot vớ vẩn bằng IP Datacenter bẩn, YouTube sẽ tiến hành shadowban hoặc xóa kênh vi phạm chính sách.

    Cần bao nhiêu VPS để đủ 4.000 giờ xem?

    Không có con số cố định, phụ thuộc vào độ dài video và số lượng luồng chạy đồng thời. Một gói VPS 2GB RAM có thể chạy 2-3 luồng FFmpeg 24/7, giúp bạn đạt khoảng 144 – 216 giờ xem mỗi ngày. Vậy chỉ cần 1-2 VPS là đủ để hoàn thành 4.000 giờ trong vòng 1 tháng.

    Nên dùng VPS Windows hay Linux để treo view?

    Nếu bạn chỉ chạy kịch bản FFmpeg livestream, Linux (Ubuntu) là lựa chọn tối ưu vì tiêu thụ cực ít tài nguyên và không bị đơ GUI. Nếu cần chạy trình duyệt ẩn danh hoặc tool click phức tạp, VPS Windows Server sẽ dễ thao tác và tương thích phần mềm hơn.

    Tại sao view cày bằng VPS không nhảy?

    View không nhảy thường do luồng RTMP bị ngắt, Stream Key nhập sai hoặc IP VPS đã bị YouTube đánh dấu đen. Bạn cần kiểm tra log của FFmpeg, xác nhận mạng kết nối bình thường và thử đổi dải IP mới hoặc dùng thêm Proxy.

    Có bắt buộc phải dùng thêm Proxy khi treo view không?

    Nếu chỉ chạy 1-2 kênh livestream đơn lẻ, bạn có thể dùng IP riêng của VPS. Nhưng khi chạy đa luồng, đa tài khoản trên cùng một máy chủ, Proxy dân cư xoay IP là thành phần bắt buộc để ngụy trang và phân tán nguồn traffic hợp lệ.

    Thuê VPS Giá Rẻ

    Cấu hình cao, giá chỉ từ 50K/tháng

    Bắt đầu xây dựng hạ tầng cày view bền vững

    Fast Byte cung cấp hệ thống máy chủ ảo tối ưu chi phí cho cá nhân và freelancer. Toàn quyền quản trị, cấu hình phần cứng mạnh mẽ giúp anh em MMO an tâm vận hành tool 24/7.

    Xem bảng giá VPS chi tiết

    Tổng kết

    Việc áp dụng vps treo view youtube là một phương án kỹ thuật hỗ trợ đắc lực cho quá trình đạt ngưỡng 4.000 giờ xem, nhưng đòi hỏi sự đầu tư nghiêm túc vào hạ tầng và quy trình tự động hóa. Một máy chủ ảo có cấu hình chuẩn xác, băng thông không giới hạn kết hợp cùng kịch bản stream an toàn sẽ duy trì hiệu quả dài hạn. Hãy bắt đầu triển khai hệ thống của bạn với các giải pháp VPS giá rẻ tại Fast Byte để tối ưu chi phí đầu tư ban đầu.

    Cần một VPS giá rẻ để chạy YouTube?

    Chọn cấu hình Windows/Linux vừa đủ nhu cầu, chi phí dễ tiếp cận.

    Xem bảng giá VPS

    Disclaimer: Nội dung bài viết mang tính chất chia sẻ kiến thức kỹ thuật về quản trị hệ thống máy chủ và tự động hóa. Người đọc cần tuân thủ严格 các chính sách và điều khoản dịch vụ của YouTube. Fast Byte không khuyến khích các hành vi spam bừa bãi gây ảnh hưởng đến hệ sinh thái nền tảng, người dùng tự chịu trách nhiệm với chiến lược phát triển kênh của mình.

  • Cách Cài Đặt & Sử Dụng Portainer Quản Lý Docker, Docker Swarm Toàn Diện

    Cách Cài Đặt & Sử Dụng Portainer Quản Lý Docker, Docker Swarm Toàn Diện

    Khi vận hành nhiều ứng dụng container hóa trên máy chủ, việc thao tác hoàn toàn thông qua giao diện dòng lệnh (Docker CLI) thường tiềm ẩn nhiều trở ngại. Quản trị viên phải ghi nhớ hàng loạt cú pháp lệnh phức tạp, khó nắm bắt tổng quan tài nguyên hệ thống theo thời gian thực và dễ thao tác nhầm lẫn trong môi trường thực tế.

    Portainer ra đời như một giải pháp hoàn hảo để tháo gỡ khó khăn này. Bằng việc cung cấp một bảng điều khiển trực quan trên nền web (Web GUI), công cụ này giúp đơn giản hóa toàn diện các tác vụ triển khai, quản trị và giám sát hệ sinh thái Docker chỉ với vài cú nhấp chuột.

    1. Portainer là gì? Các phiên bản phổ biến

    Portainer là phần mềm quản lý container mã nguồn mở với kích thước siêu nhẹ và hiệu năng cao. Ứng dụng cung cấp bảng điều khiển đồ họa (GUI) dạng web, cho phép người dùng vận hành, cấu hình và giám sát các dịch vụ container mà không cần trực tiếp gõ lệnh terminal.

    Công cụ này có khả năng giao tiếp mượt mà với nhiều nền tảng container khác nhau, bao gồm Docker Engine đơn lẻ, cụm phân tán Docker Swarm, Kubernetes và Azure ACI. Hiện nay, Portainer được phân phối dưới hai phiên bản chính:

    • Portainer Community Edition (CE): Phiên bản hoàn toàn miễn phí và mã nguồn mở, cung cấp đầy đủ các tính năng trọng yếu để quản lý Docker và Docker Swarm. Đây là lựa chọn lý tưởng cho cá nhân, lập trình viên và nhóm phát triển vừa và nhỏ.
    • Portainer Business Edition (BE): Bản thương mại hướng đến các doanh nghiệp lớn với các tính năng mở rộng chuyên sâu: kiểm soát truy cập dựa trên vai trò (RBAC) chi tiết, tích hợp đăng nhập một lần (SSO/OAuth), hỗ trợ cụm Kubernetes/Nomad quy mô lớn và đi kèm dịch vụ hỗ trợ kỹ thuật 24/7 từ nhà phát triển.

    2. Lý do bạn nên sử dụng Portainer thay vì Docker CLI

    Mặc dù giao diện dòng lệnh Docker CLI rất mạnh mẽ, nhưng việc chuyển sang sử dụng Portainer đem lại nhiều giá trị thiết thực:

    • Giao diện web trực quan, thân thiện: Loại bỏ rào cản học thuộc các câu lệnh phức tạp. Người mới bắt đầu hay thành viên không chuyên về DevOps đều có thể dễ dàng khởi động, dừng, kiểm tra trạng thái của ứng dụng.
    • Trung tâm quản trị tập trung (Centralized Management): Cho phép bạn quản lý nhiều máy chủ Docker đặt ở các vị trí địa lý khác nhau ngay trên một màn hình đăng nhập duy nhất.
    • Tiết kiệm thời gian vận hành: Các thao tác xem log, kiểm tra mức độ tiêu hao CPU/RAM, truy cập vào terminal bên trong container (Exec Console) được thực hiện chỉ với một cú click chuột.
    • Phân quyền an toàn (Access Control): Thiết lập quyền truy cập linh hoạt cho từng nhân sự hoặc nhóm dự án, ngăn ngừa nguy cơ thao tác nhầm hoặc can thiệp trái phép vào các dịch vụ quan trọng.
    • Triển khai ứng dụng siêu tốc: Cung cấp sẵn kho mẫu ứng dụng (App Templates) và tích hợp trình soạn thảo Docker Compose (Stacks), giúp xuất bản dịch vụ mới nhanh chóng.

    Portainer để quản lý Docker
    Portainer để quản lý Docker

    3. Khám phá các thành phần cốt lõi trong giao diện Portainer

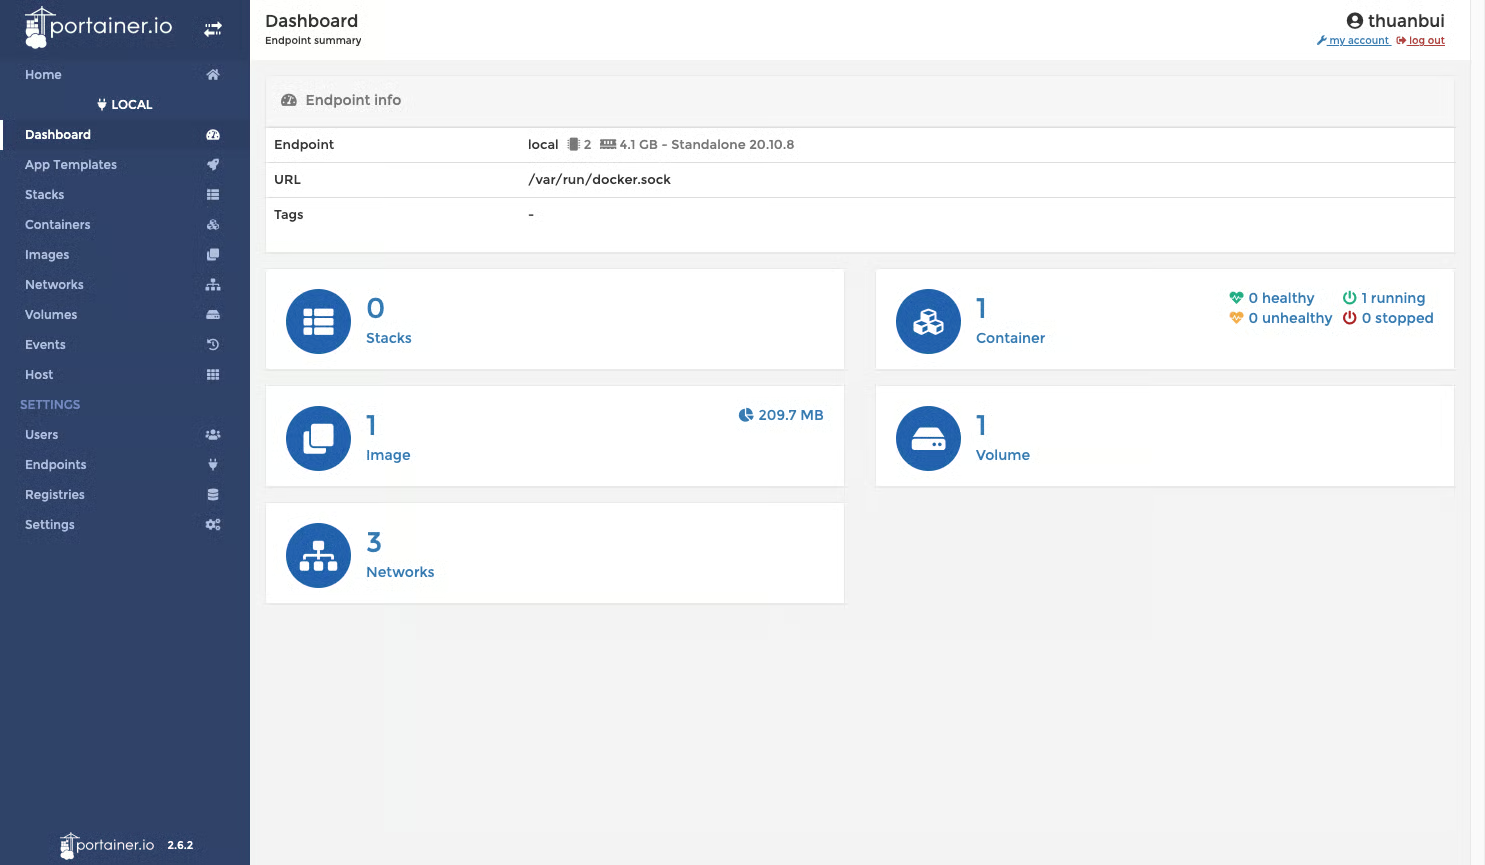
    Sau khi đăng nhập vào hệ thống, thanh điều hướng bên trái sẽ hiển thị các phân hệ chức năng chính bao gồm:

    Thành phần Mô tả chức năng
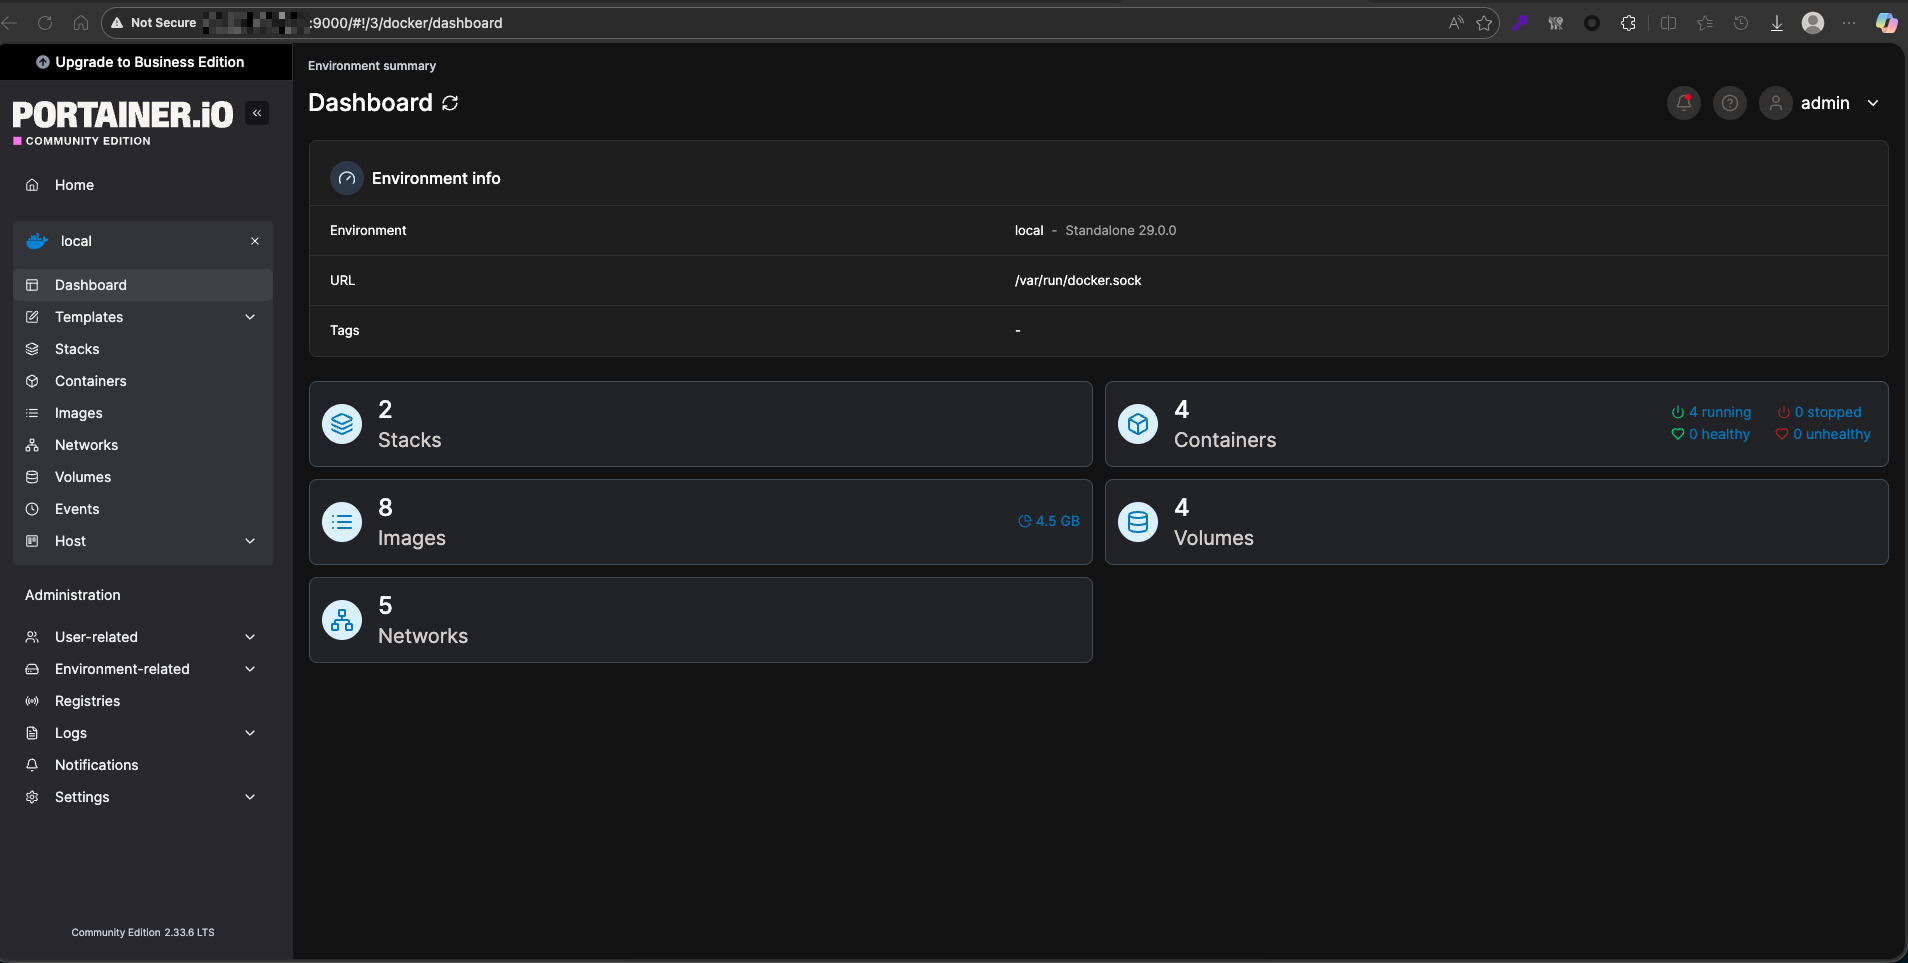
    Dashboard Trang tổng quan thống kê số lượng container (đang chạy, tạm dừng, đã tắt), số images, volumes, networks và thông số tài nguyên của máy chủ.
    Containers Khu vực hiển thị danh sách tất cả container. Cho phép thêm mới, Start, Stop, Kill, Restart, Pause, xem Log thời gian thực và theo dõi biểu đồ tải (Stats).
    Images Quản lý các gói ảnh container. Bạn có thể kéo (pull) image từ Docker Hub hoặc Private Registry, build image từ Dockerfile hoặc xóa bỏ các image cũ không còn sử dụng.
    Networks Tạo và điều chỉnh cấu hình mạng kết nối giữa các container (Bridge, Host, Overlay, Macvlan).
    Volumes Tạo lập và quản lý các ổ lưu trữ dữ liệu bền vững (persistent data), đảm bảo dữ liệu quan trọng không bị mất đi khi container bị xóa hoặc cập nhật.
    Stacks Nơi quản lý ứng dụng đa dịch vụ tương đương Docker Compose. Bạn có thể viết code trực tiếp, tải lên file compose hoặc kết nối từ Git repository.
    App Templates Kho thư viện chứa các mẫu phần mềm phổ biến (như Nginx, MySQL, Redis, WordPress). Triển khai tức thì chỉ cần nhập thông số cơ bản.
    Users & Teams Tạo lập tài khoản người dùng, phân chia theo phòng ban/nhóm dự án để áp dụng chính sách làm việc tập thể.
    Environments Quản lý danh sách các Docker Host (Local hoặc Remote) mà Portainer đang trực tiếp liên kết điều khiển.
    Giao diện quản lý container trong Portainer
    Giao diện quản lý container trong Portainer

    4. Chuẩn bị môi trường và cài đặt Portainer trên máy chủ Linux

    Trước khi tiến hành thiết lập Portainer, bạn cần chắc chắn rằng máy chủ (Server/VPS) đã được trang bị Docker Engine và đang trong trạng thái sẵn sàng hoạt động.

    Bước chuẩn bị môi trường Docker trên máy chủ

    Đăng nhập máy chủ: Sử dụng giao thức SSH để truy cập vào hệ thống Linux bằng tài khoản root hoặc tài khoản có quyền thực thi sudo.

    Kiểm tra cài đặt Docker: Xác minh xem Docker đã có mặt trên máy chủ hay chưa bằng câu lệnh:

    docker version

    Kiểm tra trạng thái dịch vụ: Đảm bảo tiến trình Docker Engine đang chạy ngầm trên nền hệ thống:

    systemctl status docker

    Khởi động dịch vụ (nếu chưa có): Trong trường hợp máy chủ chưa được cài Docker, bạn hãy cài đặt theo hướng dẫn tương ứng với bản phân phối Linux đang dùng (sử dụng apt, yum hoặc script tự động của Docker CE). Sau khi cài xong, thực hiện kích hoạt dịch vụ tự chạy cùng hệ điều hành:

    systemctl enable docker
    systemctl start docker

    Các bước thiết lập ban đầu cho Portainer trên VPS

    Kết nối vào VPS: Sử dụng thông tin do nhà cung cấp bàn giao để kết nối từ xa:

    ssh root@IP-VPS

    Kiểm tra trạng thái tiến trình: Xác nhận lại hoạt động của Docker trên máy chủ ảo bằng lệnh:

    docker ps

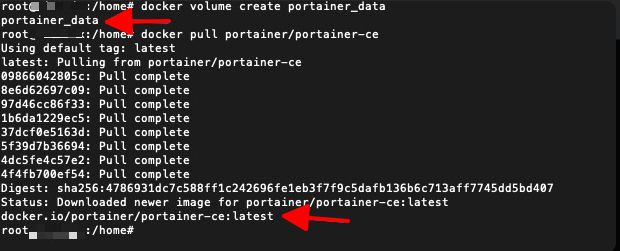
    Khởi tạo Volume lưu trữ dữ liệu: Tạo một volume chuyên dụng để lưu giữ thông tin cấu hình, cơ sở dữ liệu tài khoản của Portainer bền vững qua các lần cập nhật:

    docker volume create portainer_data
    tạo volume lưu dữ liệu Portainer trên VPS
    tạo volume lưu dữ liệu Portainer trên VPS

    Mở cổng tường lửa: Đảm bảo hệ thống tường lửa (Firewall) trên máy chủ mở cổng 9000 để cho phép các luồng truy cập giao diện web từ bên ngoài (ví dụ thiết lập trên tường lửa UFW):

    ufw allow 9000/tcp

    5. Các phương thức khởi chạy Portainer bằng Docker & Docker Compose

    Portainer được phân phối chính thức dưới dạng một container Docker, giúp quy trình khởi tạo trở nên nhanh chóng và đồng nhất trên mọi nền tảng. Bạn có thể lựa chọn một trong hai phương thức khởi chạy dưới đây:

    Cách 1: Khởi chạy trực tiếp bằng lệnh docker run

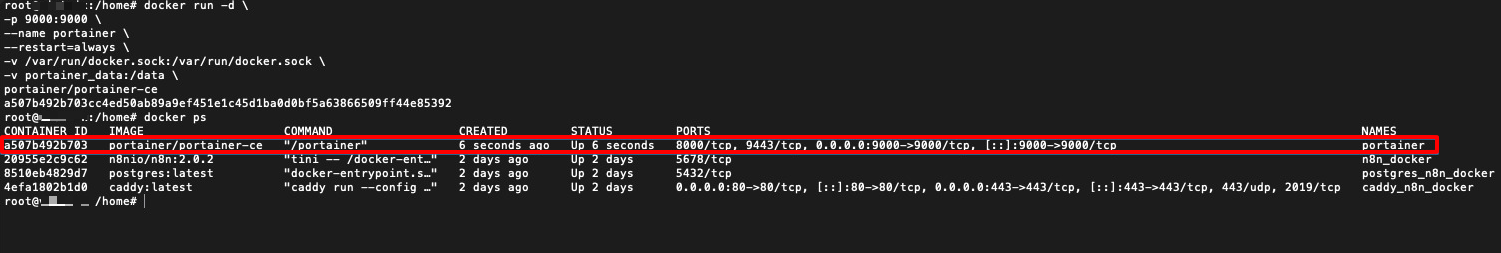
    Bước 1: Thực thi câu lệnh triển khai container Portainer Community Edition (CE) gắn kết trực tiếp với Docker socket của máy chủ:

    docker run -d \
      -p 9000:9000 \
      --name portainer \
      --restart=always \
      -v /var/run/docker.sock:/var/run/docker.sock \
      -v portainer_data:/data \
      portainer/portainer-ce

    Bước 2: Kiểm tra xác nhận container Portainer đã được kích hoạt thành công bằng lệnh lọc danh sách:

    docker ps | grep portainer
    xác nhận container Portainer đã được kích hoạt thành công
    Xác nhận container Portainer đã được kích hoạt thành công

    Cách 2: Quản lý và vận hành thông qua docker-compose

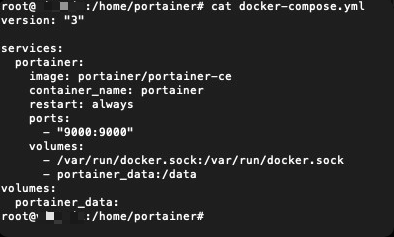
    Bước 1: Tạo một thư mục làm việc (ví dụ /home/portainer hoặc /opt/portainer), sau đó tạo tệp tin docker-compose.yml với cấu hình:

    version: "3"
    services:
      portainer:
        image: portainer/portainer-ce
        container_name: portainer
        restart: always
        ports:
          - "9000:9000"
        volumes:
          - /var/run/docker.sock:/var/run/docker.sock
          - portainer_data:/data
    volumes:
      portainer_data:
    Tạo một thư mục làm việc
    Tạo một thư mục làm việc

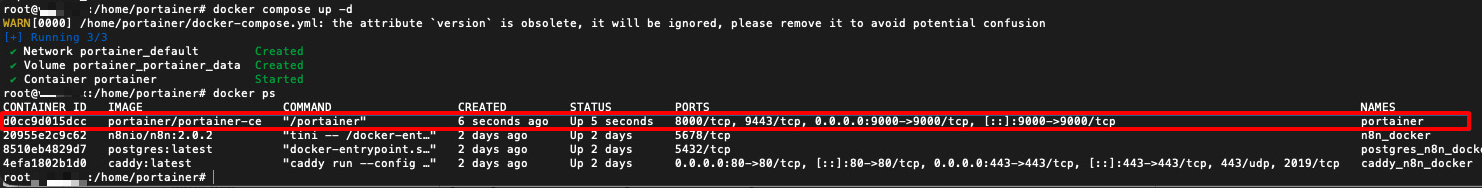
    Bước 2: Chuyển đến thư mục chứa tệp cấu hình vừa tạo và khởi chạy ứng dụng ngầm:

    docker compose up -d

    Bước 3: Xác minh trạng thái hoạt động của container:

    docker ps | grep portainer
    Xác minh trạng thái hoạt động của container
    Xác minh trạng thái hoạt động của container

    Truy cập và thiết lập ban đầu qua trình duyệt web

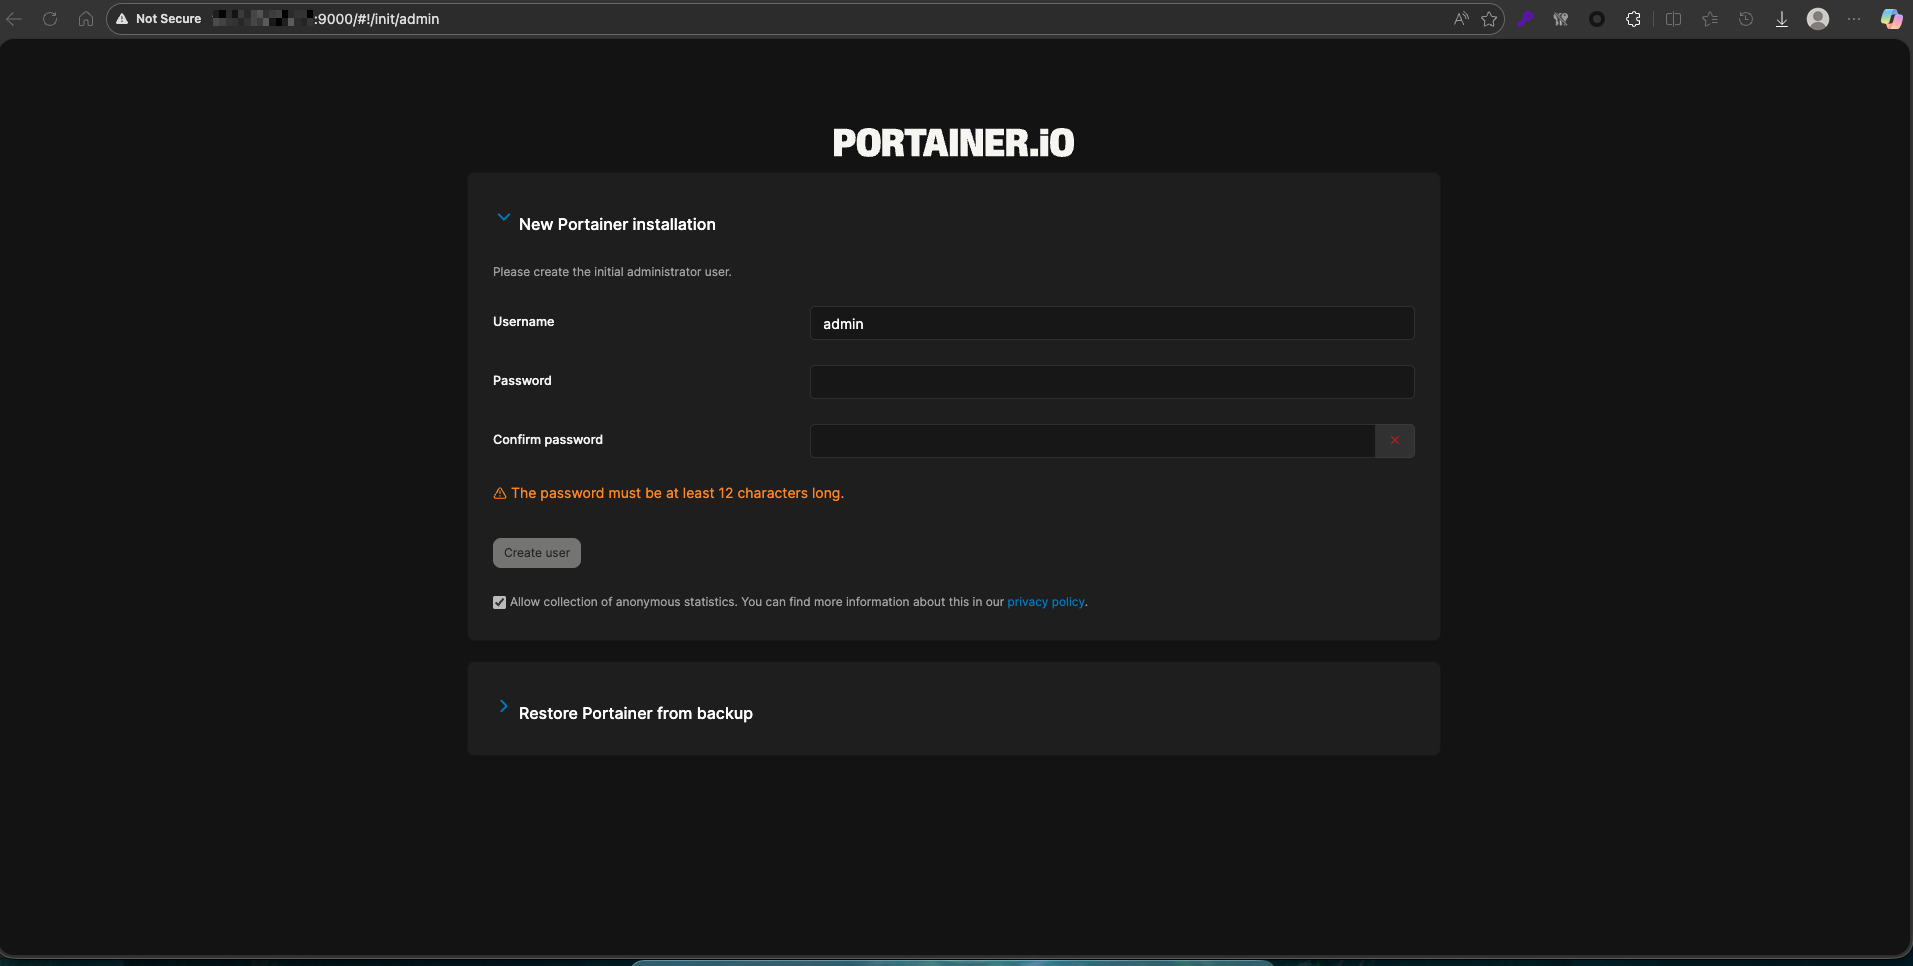
    1. Lấy địa chỉ IP: Xác định địa chỉ IP công khai (Public IP) của máy chủ/VPS.
    2. Mở giao diện web: Sử dụng trình duyệt trên máy tính cá nhân và truy cập theo đường dẫn: http://IP-server:9000.
    3. Thiết lập tài khoản quản trị: Ở lần truy cập đầu tiên, Portainer yêu cầu khởi tạo người dùng Admin:
      • Username: Tên tài khoản quản trị (mặc định là admin).
      • Password: Đặt mật khẩu an toàn, có độ dài tối thiểu và nhập lại 2 lần để xác nhận.
    4. Tạo tài khoản: Nhấp vào nút Create user (hoặc Create admin) để hoàn tất bước đăng ký.
    5. Kết nối môi trường: Tại màn hình tiếp theo, chọn môi trường Docker local (Local environment) và nhấn Connect để liên kết trực tiếp với Docker host cục bộ.

    Tạo tài khoản để hoàn tất
    Tạo tài khoản để hoàn tất
    quản lý Docker bằng Portainer
    Quản lý Docker bằng Portainer

    6. Hướng dẫn sử dụng Portainer để quản trị tài nguyên Docker cục bộ

    Sau khi kết nối thành công vào endpoint cục bộ, bạn có thể thực hiện toàn bộ các nghiệp vụ quản trị hàng ngày thông qua giao diện đồ họa.

    Quản lý và điều khiển trạng thái Container

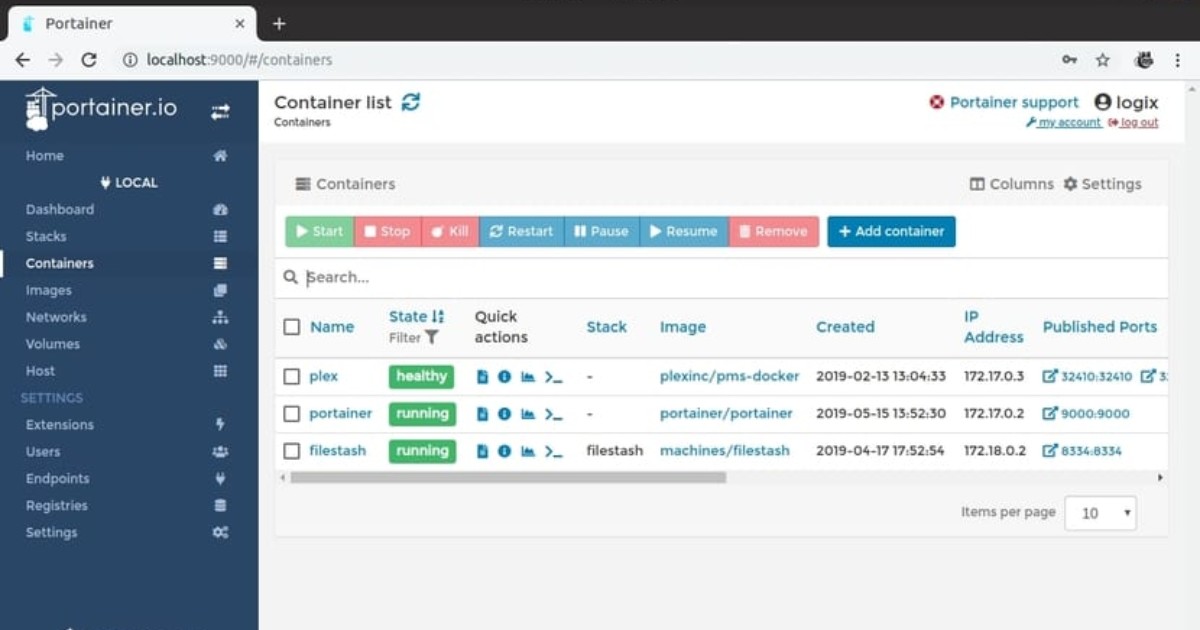
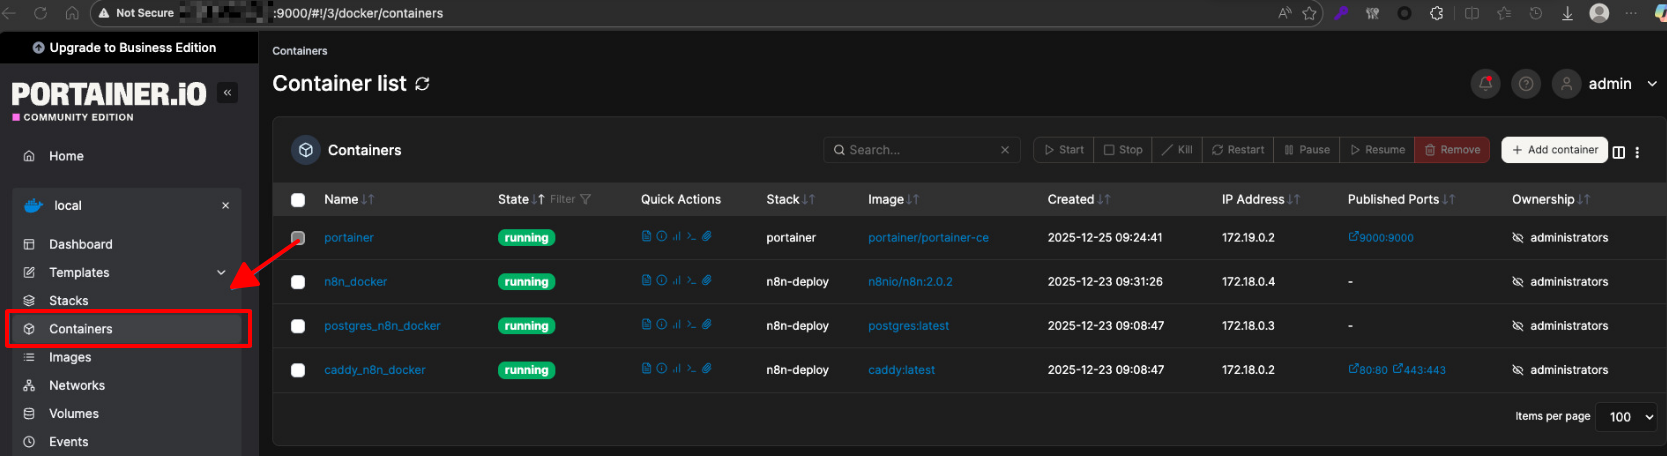
    Đăng nhập vào bảng điều khiển Portainer và chọn đúng endpoint Docker (ví dụ: Local). Điều hướng đến mục Containers tại danh mục bên trái để hiển thị danh sách toàn bộ container hiện có.

    danh sách toàn bộ container hiện có
    Danh sách toàn bộ container hiện có

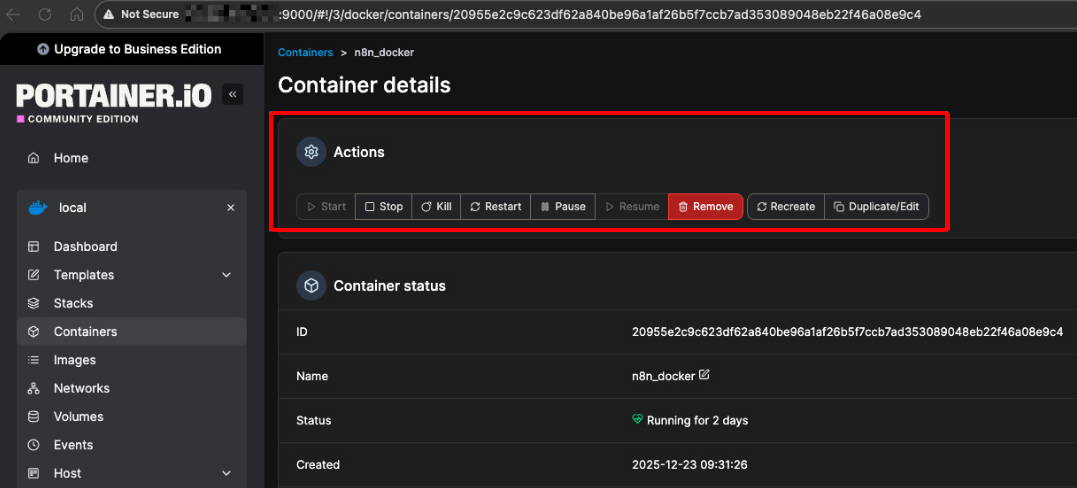
    Tại mỗi dòng của container, bạn có thể nhanh chóng dùng các nút chức năng: Start, Stop, Restart, Pause, Remove để điều khiển vòng đời hoạt động của ứng dụng.

    dùng các nút chức năng Start, Stop, Restart, Pause, Remove
    Dùng các nút chức năng Start, Stop, Restart, Pause, Remove

    Nhấp chuột vào tên của một container bất kỳ để xem toàn bộ thông tin chi tiết trong mục Container details (bao gồm image nguồn, cấu hình port, volume gắn kết, network và các biến môi trường ENV).

    Tạo mới và triển khai Container từ giao diện trực quan

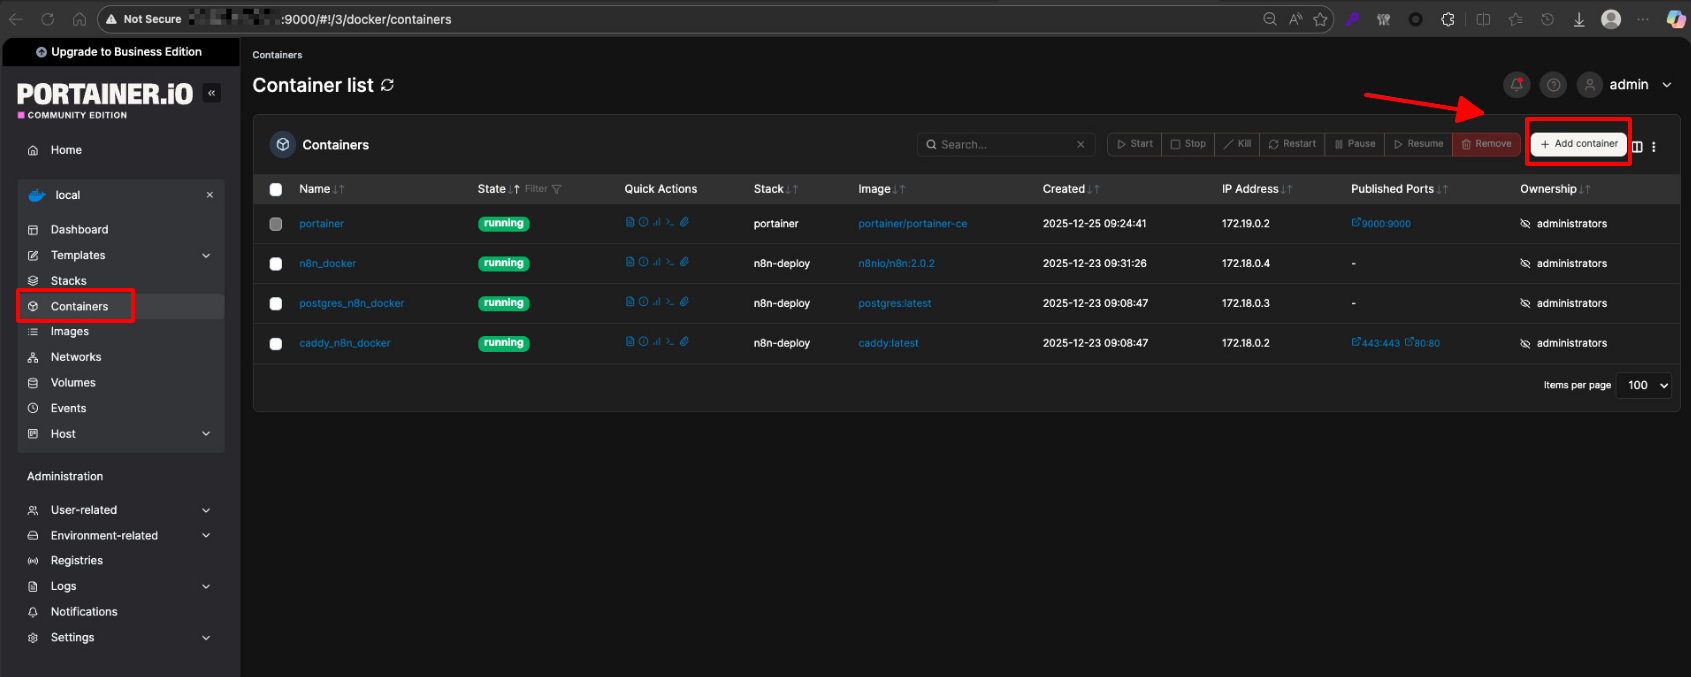
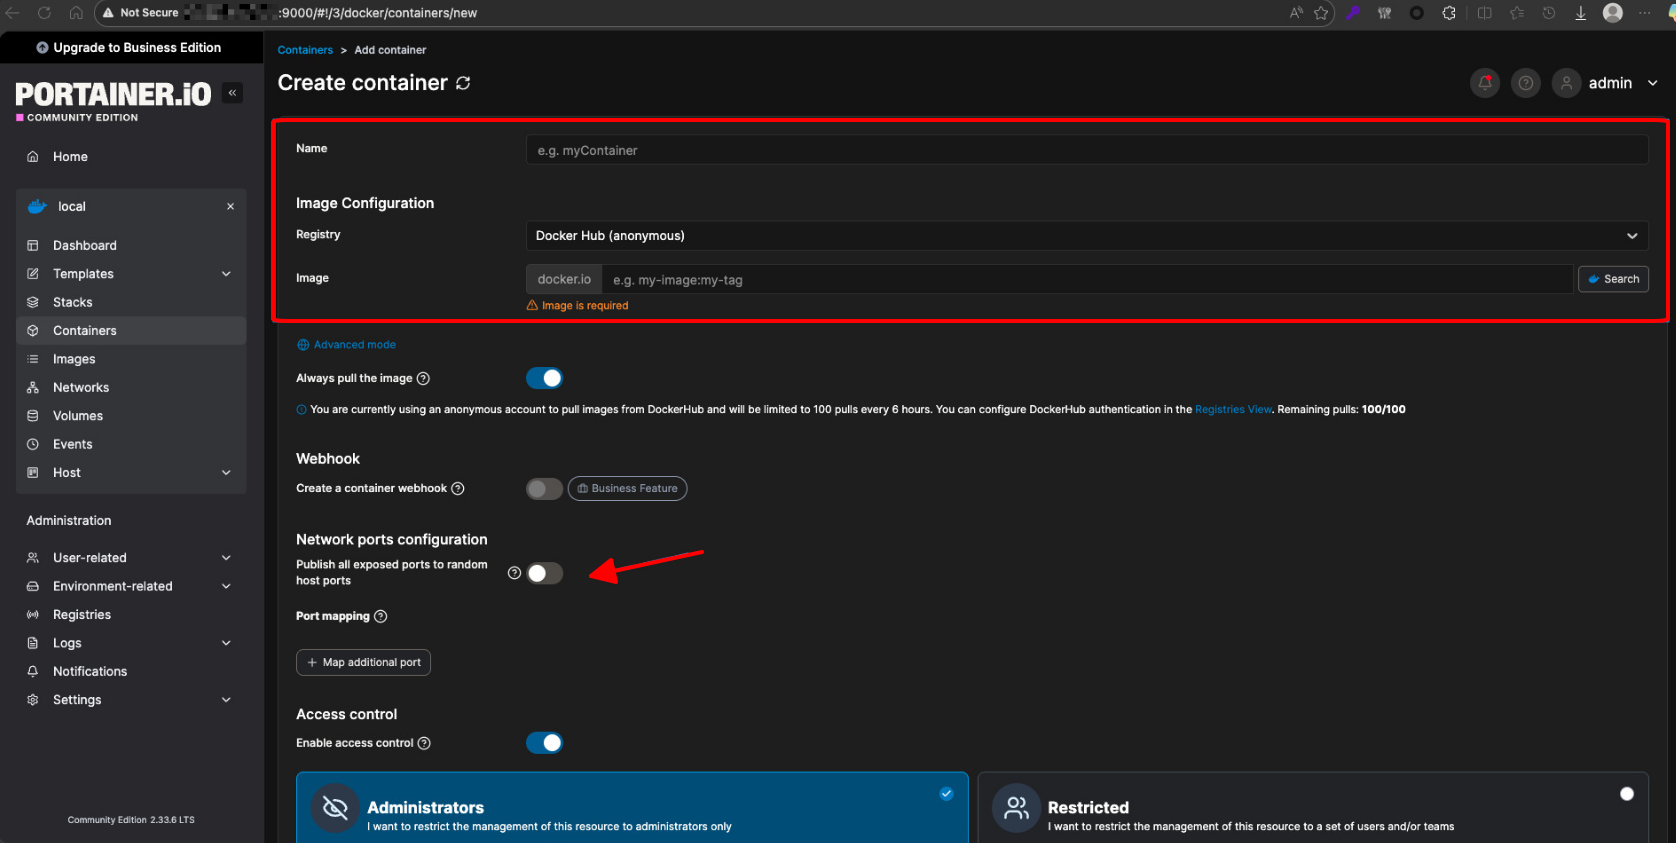
    Truy cập mục Containers, nhấp chọn nút + Add container.

    Truy cập mục Containers
    Truy cập mục Containers

    Nhập tên định danh cho container tại trường Name.

    Tại ô Image, nhập tên image mong muốn (ví dụ nginx:latest). Nếu image chưa tồn tại trên host, Docker sẽ tự động tải về (pull) trong quá trình khởi tạo.

    Trong phần cấu hình mạng, chọn Publish a new network port để thiết lập ánh xạ cổng kết nối (Port mapping) giữa máy chủ chủ (Host) và container.

    Tùy chỉnh thêm các thông số nâng cao nếu dự án yêu cầu: Gắn thư mục/volume lưu trữ tại mục Volumes, chọn Network, đặt chính sách tự khởi động Restart policy, hoặc khai báo biến môi trường Env.

    Tùy chỉnh thêm các thông số
    Tùy chỉnh thêm các thông số

    Nhấn nút Deploy the container để Portainer gửi chỉ thị khởi tạo và vận hành container trên hệ thống.

    Quản lý kho Image Docker

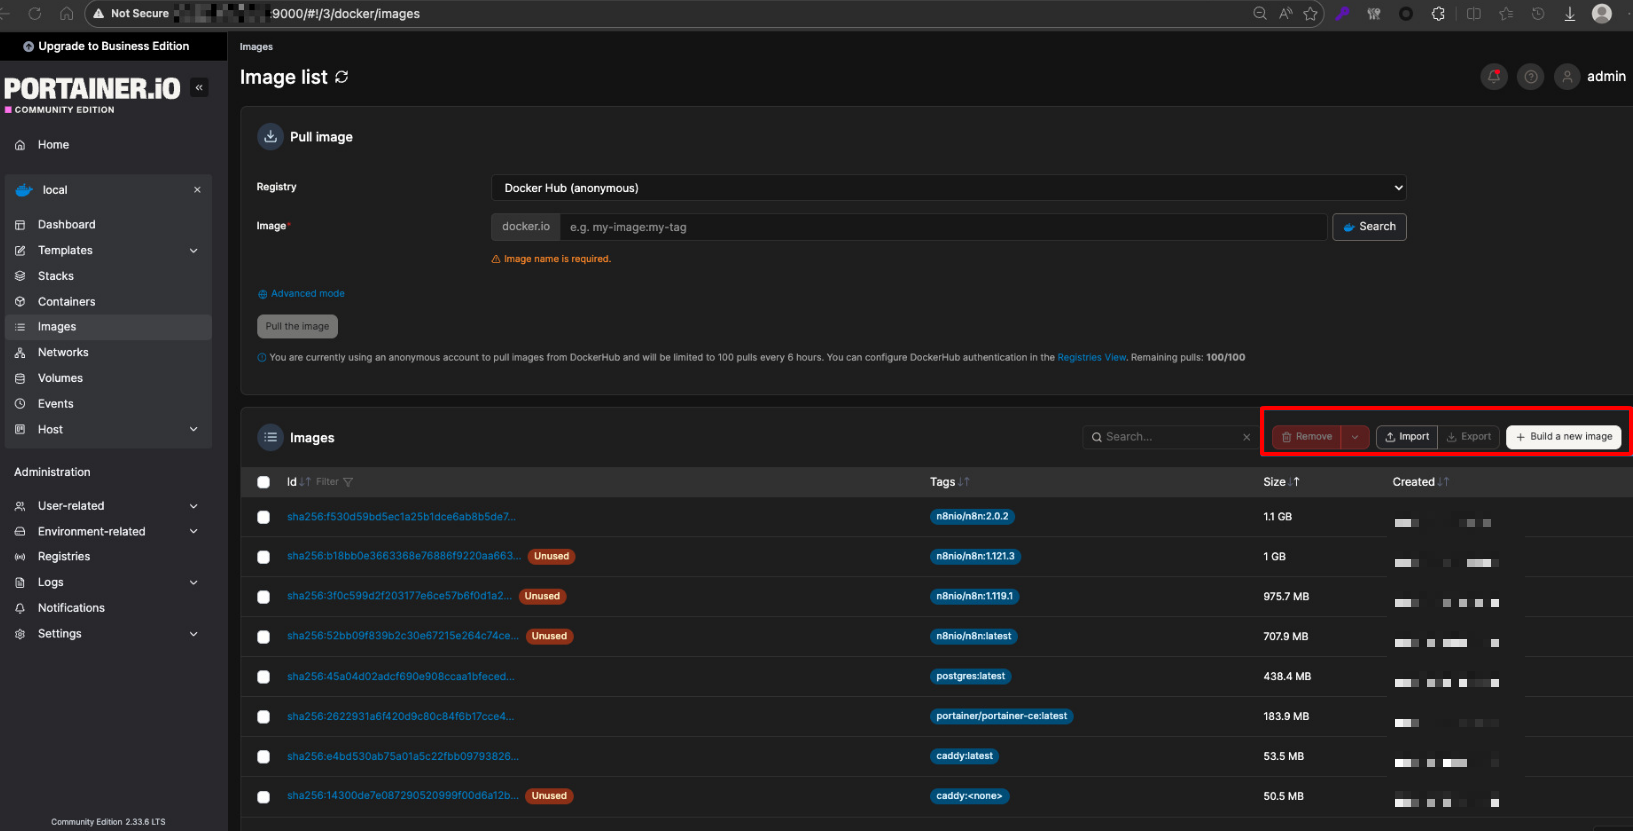
    Vào mục Images để theo dõi toàn bộ các image đang được lưu trữ trên máy chủ.

    Để giải phóng bộ nhớ đĩa, bạn tick chọn các image không còn được container nào sử dụng và nhấn nút Remove.

    tick chọn các image không còn được container nào sử dụng
    Tick chọn các image không còn được container nào sử dụng

    Để kéo thêm image mới về máy: Tại mục Pull image, nhập chính xác tên image (ví dụ redis:7-alpine), chọn Registry phù hợp và nhấn Pull the image.

    Bạn có thể khởi tạo nhanh một container từ image có sẵn bằng cách bấm vào biểu tượng/nút Create container hiển thị ngay cạnh dòng của image đó.

    Nếu cần sử dụng các image chứa mã nguồn nội bộ, hãy truy cập mục Registries để khai báo thông tin đăng nhập vào kho chứa riêng (Private Registry).

    Quản lý cấu hình Volume và Network

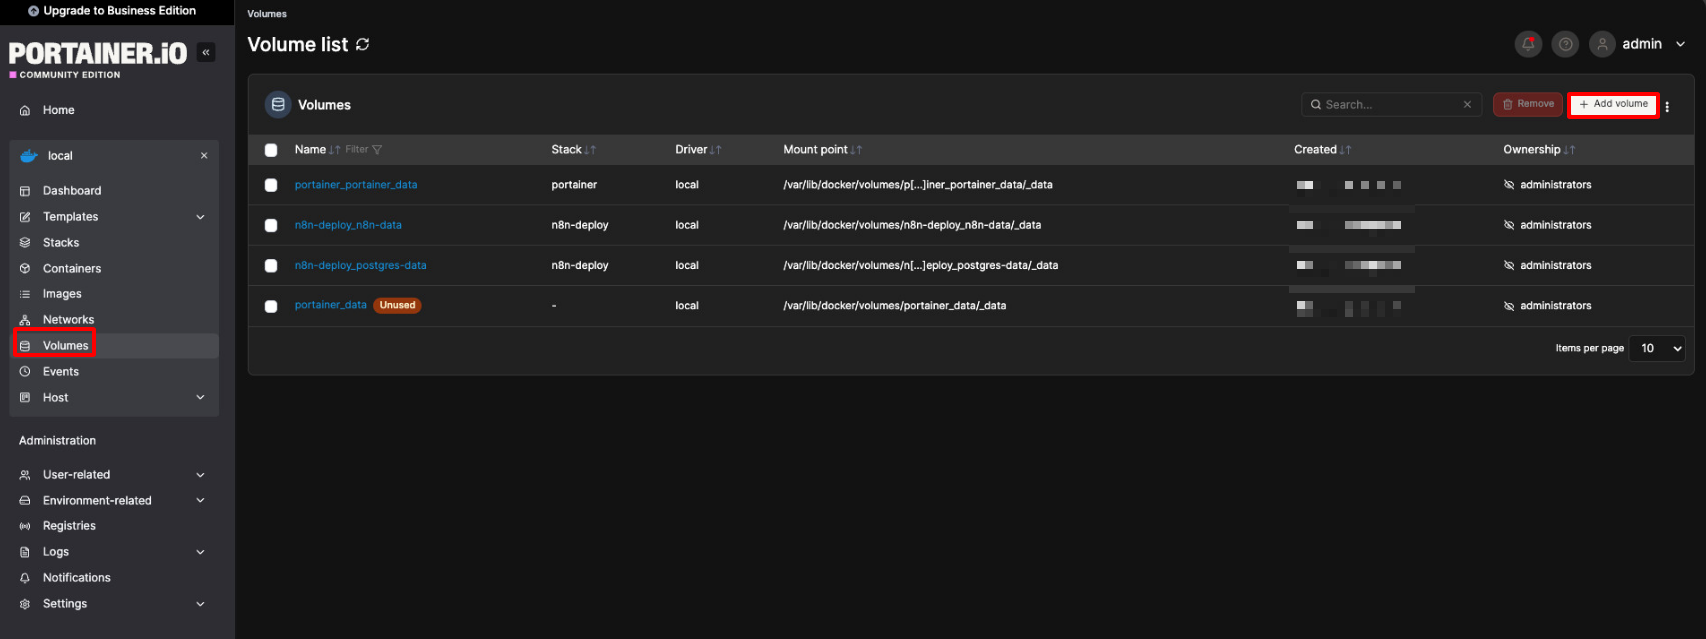
    Truy cập mục Volumes để kiểm tra danh sách các volume lưu trữ dữ liệu bền vững.

    Nhấp nút Add volume, nhập tên volume (ví dụ app_data) và nhấn Create the volume để tạo mới.

    Tạo volume mới
    Tạo volume mới

    Để xóa bỏ volume dư thừa, tick chọn volume và nhấn Remove (hệ thống chỉ cho phép xóa khi không còn container nào đang liên kết với volume này).

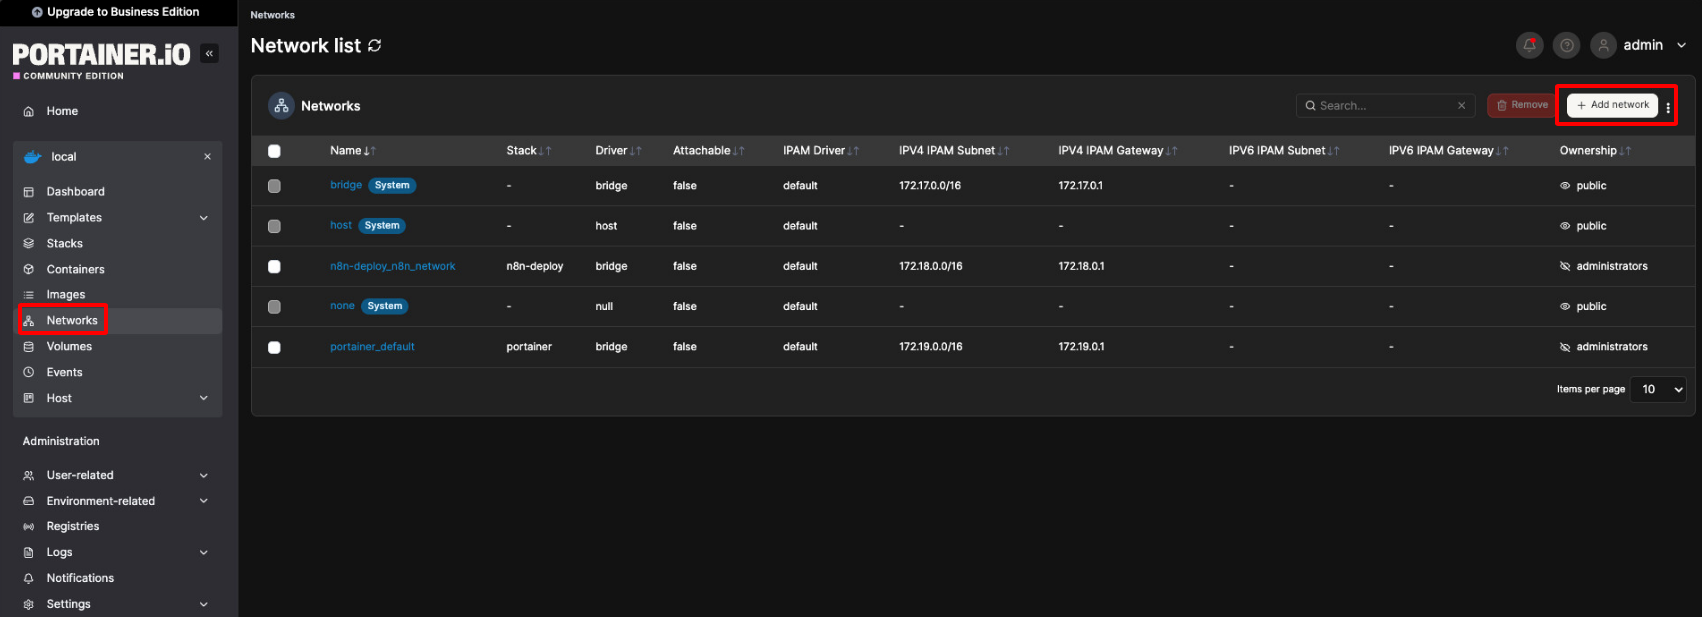
    Chuyển qua mục Networks để quản lý hạ tầng mạng giao tiếp nội bộ.

    Nhấn Add network, lựa chọn driver mạng (như bridge, overlay, host…), đặt tên và xác định dải mạng subnet/gateway rồi nhấn Create the network.

    nhấn Add network để thêm mạng mới
    Nhấn Add network để thêm mạng mới

    Khi cấu hình container, bạn chỉ cần chỉ định volume và network đã tạo tại các mục tương ứng để container nhận tài nguyên.

    Giám sát Log, thao tác Console và theo dõi tài nguyên

    Tại trang Containers, nhấp chọn tên container cần kiểm tra.

    Click vào tên container muốn giám sát
    Click vào tên container muốn giám sát

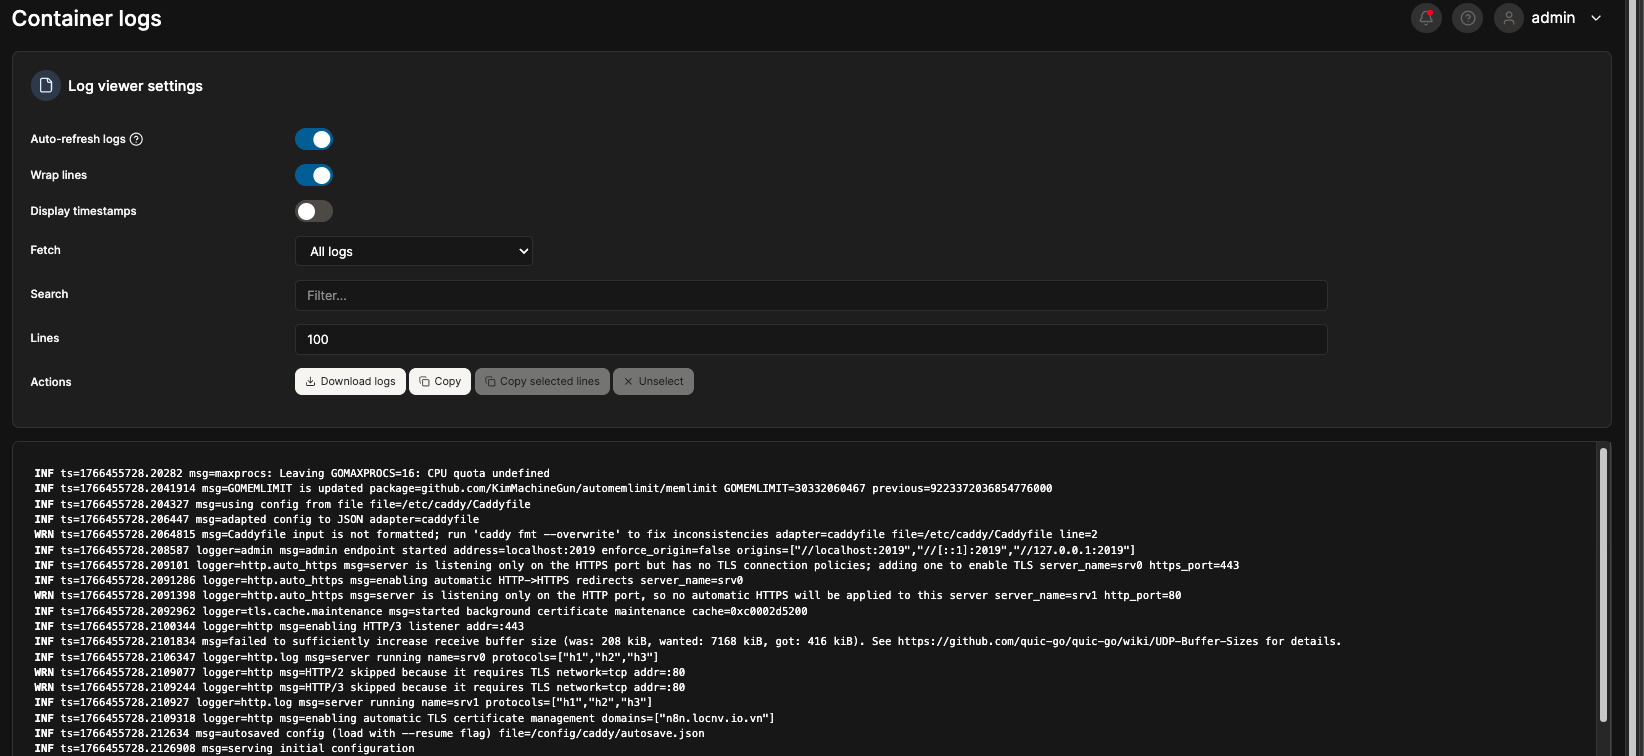
    Vào tab Logs để theo dõi toàn bộ nhật ký đầu ra của ứng dụng, hỗ trợ tính năng bật/tắt tự động cuộn (auto-refresh) và lọc từ khóa khi cần truy vết.

    Vào tab Logs để theo dõi toàn bộ nhật ký đầu ra của ứng dụng
    Vào tab Logs để theo dõi toàn bộ nhật ký đầu ra của ứng dụng

    Chuyển sang tab Console để mở giao diện dòng lệnh tương tác trực tiếp bên trong container, chọn shell tương ứng (/bin/sh hoặc /bin/bash) và nhấn Connect.

    Chuyển sang tab Console để mở giao diện dòng lệnh
    Chuyển sang tab Console để mở giao diện dòng lệnh

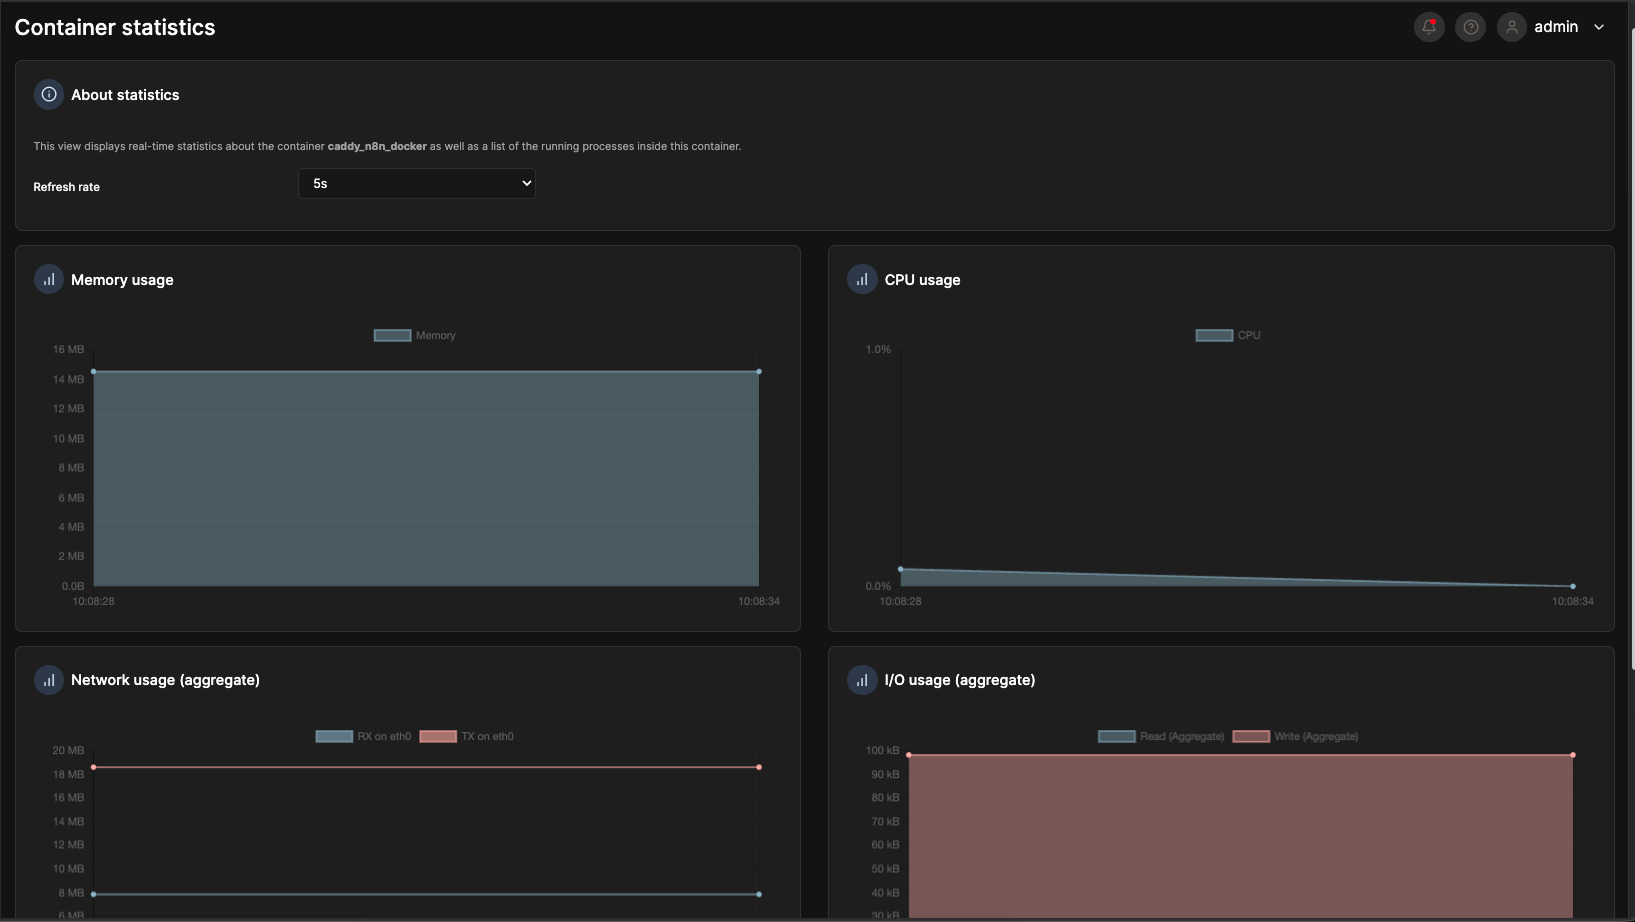
    Truy cập tab Stats để theo dõi biểu đồ tiêu thụ tài nguyên thực tế gồm mức sử dụng CPU, RAM, lưu lượng mạng (Network I/O) và tốc độ đọc/ghi ổ cứng (Block I/O).

    Khi xảy ra sự cố, sự kết hợp giữa việc đọc log, kiểm tra tài nguyên và truy cập console sẽ giúp bạn nhanh chóng cô lập lỗi và khắc phục hiệu quả.

    Theo dõi CPU, RAM, lưu lượng mạng
    Theo dõi CPU, RAM, lưu lượng mạng

    7. Triển khai ứng dụng đa dịch vụ (Stack) và điều phối Docker Swarm

    Đối với các hệ thống phân tán chạy trên cụm nhiều máy chủ hoặc các ứng dụng phức tạp gồm nhiều thành phần (web, database, cache), Portainer hỗ trợ điều phối toàn diện thông qua Stacks và Docker Swarm.

    Kết nối Portainer với cụm Docker Swarm

    Khởi tạo cụm Swarm: Đảm bảo cụm Docker Swarm đã được thiết lập trên node quản trị chính (Manager Node) thông qua lệnh:

    docker swarm init

    Đăng nhập bảng điều khiển: Mở giao diện Portainer với quyền tài khoản admin.

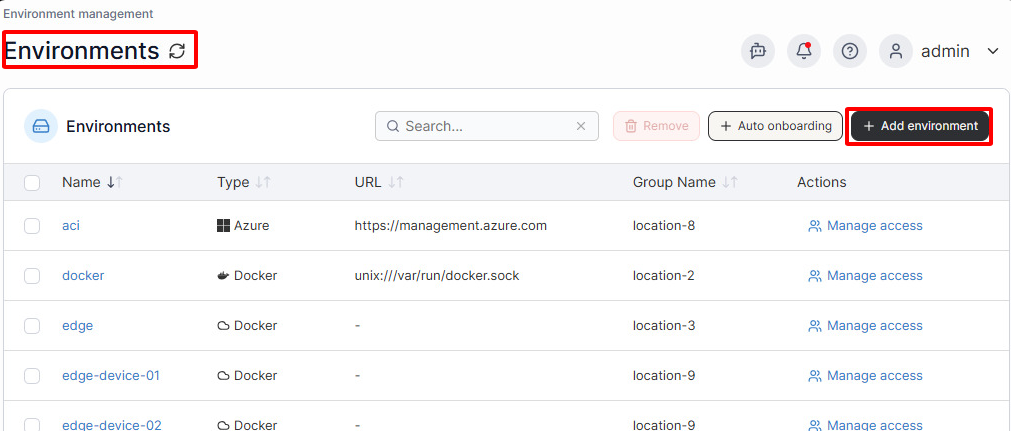
    Thêm môi trường: Chuyển đến mục Environments và nhấn chọn Add environment.

    Vào Environments và chọn Add environment
    Vào Environments và chọn Add environment

    Chọn hình thức kết nối: Chọn kiểu môi trường Docker Swarm hoặc phương thức tương ứng như Agent / Docker API / Socket theo kiến trúc triển khai.

    Khai báo thông số: Điền tên môi trường (Environment Name) cùng địa chỉ kết nối cụ thể (địa chỉ Agent, URL API, hoặc chọn local nếu Portainer chạy trên chính node manager).

    Lưu cấu hình: Xác nhận lưu môi trường và chọn endpoint Swarm vừa tạo trên màn hình chính để bắt đầu điều khiển cluster.

    Triển khai Stack và dịch vụ (Service) trong cụm Swarm

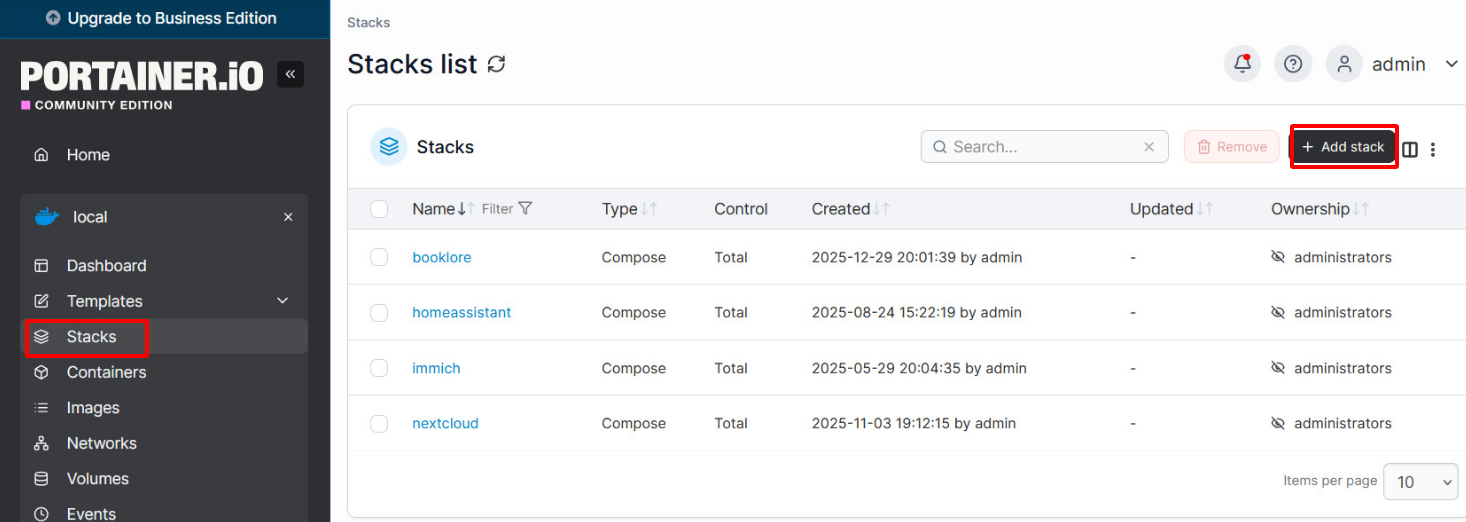
    Lựa chọn môi trường Swarm cần thao tác, sau đó vào mục Stacks. Nhấn nút Add stack và nhập tên nhận diện cho stack ứng dụng.

    nhấn Add stack để tạo stack mới
    Nhấn Add stack để tạo stack mới

    Cung cấp nội dung cấu hình bằng một trong hai cách: Dán trực tiếp cú pháp file docker-compose.yml vào khung Web editor, hoặc chọn tải tệp (Upload) từ máy tính.

    Kiểm tra tính chuẩn xác của các khai báo về service, network và volume bên trong file compose.

    Nhấn nút Deploy the stack để Portainer tự động chuyển tiếp lệnh docker stack deploy đến Swarm và kích hoạt các dịch vụ liên quan. Sau khi hệ thống xử lý xong, bạn kiểm tra trạng thái trong danh sách Stacks hoặc chuyển sang mục Services để theo dõi chi tiết từng thành phần.

    Mở rộng dịch vụ (Scale) và cập nhật ứng dụng cuốn chiếu

    Truy cập danh mục Services để xem danh sách các dịch vụ đang vận hành trên cụm.

    Xem danh sách Services đang chạy
    Xem danh sách Services đang chạy

    Tìm dịch vụ cần mở rộng, quan sát cột Scheduling mode (hiển thị số replica hiện tại dưới dạng n/m, ví dụ 1/1). Nhấp chọn biểu tượng Scale (hoặc mũi tên tăng giảm), nhập số lượng bản sao mong muốn (ví dụ 3) và nhấn Apply.

    Đợi trong vài giây và tải lại trang, cột Replicas sẽ chuyển trạng thái sang 3/3, xác nhận các bản sao đã được phân phối thành công tới các node trong cụm.

    Cập nhật phiên bản ứng dụng:

    • Cách 1: Cập nhật tag image mới trong tệp docker-compose.yml của Stack, sau đó dùng tính năng Update the stack để Portainer thực thi quy trình cập nhật cuốn chiếu (Rolling update) không làm gián đoạn hệ thống.
    • Cách 2: Tinh chỉnh trực tiếp cấu hình service trên giao diện web và áp dụng thay đổi để Swarm tự động triển khai bản cập nhật mới.

    8. Cấu hình Portainer giám sát và quản lý nhiều Docker host từ xa

    Tính năng quản lý đa máy chủ (Multi-node / Remote Host) giúp bạn biến Portainer thành một trung tâm điều hành duy nhất, kiểm soát nhiều VPS và máy chủ Docker phân tán mà không cần đăng nhập SSH vào từng máy.

    Cách 1: Giám sát Docker từ xa thông qua trên remote host

    1. Chuẩn bị một máy chủ đích đã cài Docker (Remote host) và một máy chủ độc lập đang chạy Portainer Server.
    2. Đăng nhập SSH vào remote host, cấu hình dịch vụ Docker cho phép mở cổng API giao tiếp ra ngoài (mặc định là cổng 2375), sau đó khởi động lại Docker Engine:
      systemctl restart docker
    3. Cấu hình tường lửa trên remote host cho phép kết nối qua cổng API:
      ufw allow 2375/tcp
    4. Quay lại giao diện Portainer Server, truy cập mục Environments.
    5. Nhấn chọn Add environment.
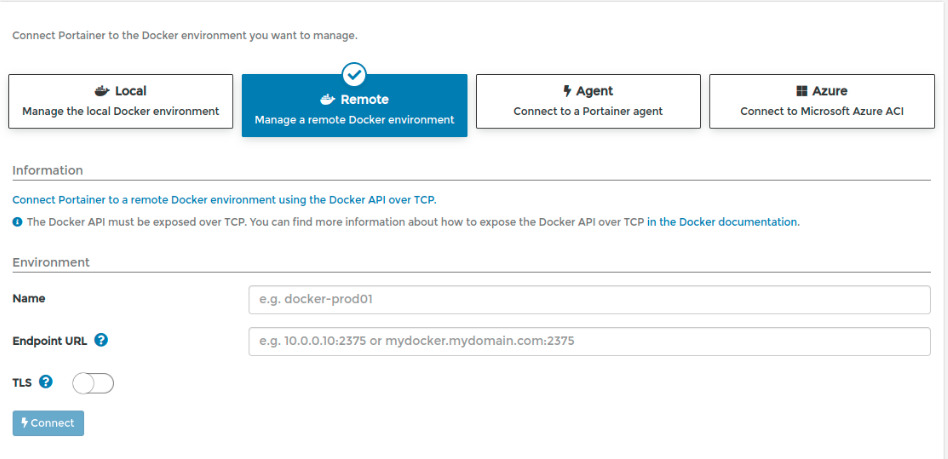
    6. Lựa chọn phương thức kết nối là Remote (kết nối trực tiếp qua API từ xa).
    7. Nhập thông tin nhận diện gồm: Name (tên máy chủ từ xa), Environment URL (theo định dạng tcp://IP-remote:2375 hoặc IP-remote:2375), và điền Public IP nếu giao diện yêu cầu.
    8. Nhấn nút Add environment để hoàn tất và bắt đầu giám sát Docker trên máy chủ từ xa.
    Cấu hình Portainer giám sát Docker trên remote host
    Cấu hình Portainer giám sát Docker trên remote host

    Cách 2: Triển khai Portainer Agent trên Remote Host (Khuyên dùng)

    Sử dụng Portainer Agent là phương thức tối ưu nhất về mặt bảo mật và tốc độ, giúp truyền tải dữ liệu mã hóa qua một cổng duy nhất giữa máy chủ trung tâm và các node con.

    1. Đăng nhập SSH vào remote host đang vận hành Docker.
    2. Kiểm tra đảm bảo Docker đang hoạt động ổn định:
      docker ps
    3. Khởi chạy container Portainer Agent trên remote host bằng lệnh:
      docker run -d \
        -p 9001:9001 \
        --name portainer_agent \
        --restart=always \
        -v /var/run/docker.sock:/var/run/docker.sock \
        -v /var/lib/docker/volumes:/var/lib/docker/volumes \
        portainer/agent:latest
    4. Kiểm tra xác nhận container Agent đã chạy thành công:
      docker ps | grep portainer_agent
    5. Mở cổng 9001 trên tường lửa của remote host nếu có sử dụng Firewall (ufw allow 9001/tcp).
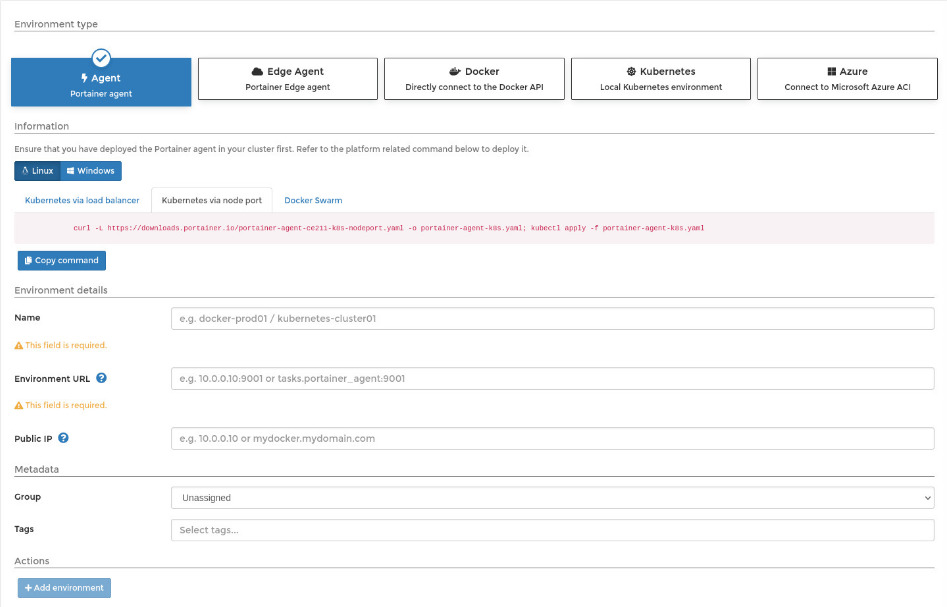
    6. Trở lại giao diện Portainer Server chính, chuyển vào mục Environments > chọn Add environment > chọn hình thức kết nối Agent.
    7. Nhập Name đại diện cho máy chủ, Environment URL theo cấu trúc IP-remote:9001 và nhập Public IP của máy chủ con nếu cần.
    8. Bấm nút Add environment để lưu lại. Portainer sẽ tự động bắt tay với Agent và hiển thị máy chủ từ xa trong bảng điều khiển.
    Cài đặt và cấu hình Portainer Agent
    Cài đặt và cấu hình Portainer Agent

    Thêm và quản trị linh hoạt nhiều Endpoint trên giao diện Portainer

    1. Đăng nhập tài khoản quản trị Admin vào hệ thống Portainer.
    2. Vào mục Environments để theo dõi bảng tổng hợp toàn bộ các Docker host (Local, Remote, Agent, Swarm…) đã được kết nối.
    3. Mỗi khi cần mở rộng thêm máy chủ mới vào mạng lưới, nhấn Add environment, chọn loại môi trường và điền thông số tương ứng.
    4. Nhấn nút lưu Add environment để kích hoạt kết nối.
    5. Bạn có thể chọn nút Edit bên cạnh từng endpoint để điều chỉnh lại tên gọi, địa chỉ IP, phân nhóm hoặc gán thẻ (Tags) để tiện lọc theo dự án; hoặc nhấn Remove để gỡ bỏ máy chủ không còn quản lý.
    6. Khi làm việc, bạn chỉ cần nhấp vào thanh lựa chọn Endpoint ở góc trên cùng hoặc màn hình trung tâm để chuyển đổi tức thì qua lại giữa các máy chủ Docker khác nhau trên một giao diện web duy nhất.

    10. Câu hỏi thường gặp (FAQ)

    Portainer có thể quản lý được môi trường nào khác ngoài Docker không?

    Có. Bên cạnh Docker Engine độc lập và cụm Docker Swarm, phiên bản Portainer Business Edition (BE) còn hỗ trợ quản lý các cụm Kubernetes, Azure Container Instances (ACI) và HashiCorp Nomad. Phiên bản Community Edition (CE) tập trung chủ yếu vào Docker và Docker Swarm.

    Portainer có phù hợp để quản lý các máy chủ Docker đặt ở nhiều vị trí địa lý khác nhau không?

    Rất phù hợp. Bằng cách thiết lập Portainer Agent (chạy qua cổng 9001) trên các máy chủ từ xa, máy chủ Portainer trung tâm có thể kết nối bảo mật và hiển thị toàn bộ các host này trên một bảng điều khiển duy nhất, giúp bạn quản trị hạ tầng phân tán cực kỳ thuận tiện.

    Portainer Community Edition (CE) có bị giới hạn thời gian sử dụng không?

    Không. Portainer CE là phần mềm mã nguồn mở và hoàn toàn miễn phí trọn đời. Bạn có thể sử dụng bản CE cho mục đích cá nhân, học tập hoặc triển khai trong các dự án thực tế mà không phải lo lắng về việc hết hạn bản quyền.

    11. Lời kết

    Có thể khẳng định, Portainer là công cụ không thể thiếu đối với bất kỳ ai đang làm việc với môi trường Docker Container. Bằng việc trực quan hóa các thao tác quản trị vốn đòi hỏi nhiều dòng lệnh phức tạp, Portainer giúp lập trình viên và quản trị viên tiết kiệm đáng kể thời gian, giảm thiểu sai sót và nâng cao hiệu quả vận hành hệ thống.

    Tuyên Bố Miễn Trừ Trách Nhiệm Kỹ Thuật (Disclaimer)

    Nội dung bài viết trên mang tính chất chia sẻ kiến thức quản trị hệ thống và tham khảo kỹ thuật. Các cú pháp dòng lệnh, cổng mạng và cấu hình Docker/Portainer có thể thay đổi tùy thuộc vào phiên bản phát hành, bản phân phối hệ điều hành (Ubuntu, Debian, CentOS, AlmaLinux,…) cũng như chính sách bảo mật thực tế của từng hạ tầng máy chủ.

    Khuyến cáo an toàn: Người dùng cần chủ động sao lưu (backup) dữ liệu và kiểm thử cấu hình trên môi trường thử nghiệm (staging) trước khi áp dụng vào môi trường thực tế (production). Đặc biệt khi cấu hình quản trị từ xa (Remote Host qua Docker API hoặc Portainer Agent), hãy đảm bảo thiết lập tường lửa chặt chẽ và sử dụng chứng chỉ mã hóa SSL/TLS để tránh nguy cơ rò rỉ quyền kiểm soát máy chủ. Fast Byte không chịu trách nhiệm đối với bất kỳ sự cố mất mát dữ liệu, downtime dịch vụ hoặc rủi ro bảo mật nào phát sinh từ việc thực hiện sai thao tác hoặc vận hành hệ thống thiếu an toàn.

  • Cách Cài Đặt & Cấu Hình OwnCloud Trên VPS Từng Bước Cho Người Mới

    Cách Cài Đặt & Cấu Hình OwnCloud Trên VPS Từng Bước Cho Người Mới

    Owncloud là gì là câu hỏi được rất nhiều người dùng cá nhân và doanh nghiệp quan tâm khi tìm kiếm giải pháp tự xây dựng kho lưu trữ tệp tin an toàn, bảo mật để thay thế các dịch vụ đám mây công cộng đắt đỏ. Thay vì phải chi trả chi phí định kỳ ngày càng tăng cho Google Drive hay Dropbox trong khi dữ liệu vẫn nằm trên máy chủ bên thứ ba, việc tự triển khai OwnCloud trên nền tảng máy chủ ảo tại ThueVPSGiaRe.vn sẽ giúp bạn toàn quyền kiểm soát dữ liệu cá nhân, tối ưu hiệu suất truy xuất và tiết kiệm tối đa ngân sách.

    1. OwnCloud là gì? Khái niệm và nguyên lý vận hành của đám mây riêng

    OwnCloud là một bộ phần mềm mã nguồn mở theo mô hình máy khách – máy chủ (client-server), cho phép người dùng tự thiết lập hệ thống lưu trữ đám mây riêng (Private Cloud) để đồng bộ, chia sẻ và quản lý tập tin từ xa một cách an toàn trên hạ tầng máy chủ của chính mình mà không phụ thuộc vào bất kỳ nhà cung cấp dịch vụ trung gian nào.

    Được khởi xướng từ năm 2010 bởi nhà phát triển phần mềm Frank Karlitschek cùng cộng đồng mã nguồn mở KDE, OwnCloud ra đời với mục tiêu bảo vệ quyền riêng tư số cho người dùng. Khác với các giải pháp Public Cloud đóng kín, OwnCloud cung cấp toàn quyền kiểm soát vật lý đối với tệp tin, vị trí lưu trữ và các chính sách mã hóa.

    OwnCloud là gì

    Về mặt kiến trúc kỹ thuật, OwnCloud hoạt động dựa trên các thành phần cốt lõi sau:

    • Máy chủ lưu trữ (OwnCloud Server): Chịu trách nhiệm quản trị xác thực tài khoản, kiểm soát quyền truy cập, ghi nhật ký hoạt động và trực tiếp đọc/ghi tệp tin vào hệ thống tập tin của hệ điều hành máy chủ.
    • Giao thức WebDAV: OwnCloud sử dụng WebDAV (Web Distributed Authoring and Versioning) làm nền tảng truyền tải chính, cho phép người dùng gắn trực tiếp thư mục đám mây vào máy tính như một ổ đĩa mạng cục bộ.
    • Ứng dụng máy khách (Clients): Hỗ trợ đồng bộ hóa hai chiều tức thì trên đa dạng hệ điều hành gồm Windows, macOS, Linux, Android và iOS. Mọi thay đổi trên máy tính hoặc điện thoại sẽ lập tức được tải lên server và ngược lại.
    • Sự chuyển dịch kiến trúc sang oCIS: Bên cạnh phiên bản truyền thống chạy trên nền PHP (ownCloud 10), dự án đã phát triển thế hệ mới mang tên ownCloud Infinite Scale (oCIS) viết bằng ngôn ngữ Go (Golang) theo mô hình Microservices, giúp loại bỏ phụ thuộc vào web server Apache/PHP và tăng tốc độ xử lý tệp tin lên gấp nhiều lần.

    2. Những tính năng cốt lõi giúp OwnCloud thay thế Google Drive và Dropbox

    Không chỉ đơn thuần là nơi chứa file tĩnh, OwnCloud sở hữu một hệ sinh thái tính năng hoàn thiện, đáp ứng trọn vẹn mọi nhu cầu làm việc cá nhân lẫn cộng tác đội nhóm chuyên nghiệp theo chuẩn giải pháp lưu trữ đám mây Cloud Storage hiện đại.

    Đồng bộ tệp tin đa nền tảng và chia sẻ phân quyền chi tiết

    OwnCloud cho phép đồng bộ tự động các thư mục chỉ định từ máy tính hoặc camera điện thoại lên đám mây theo thời gian thực. Khi chia sẻ tệp hoặc thư mục cho người khác, bạn có thể tạo đường link công khai có đặt mật khẩu bảo vệ, giới hạn ngày hết hạn truy cập, hoặc cấp quyền chỉ xem (Read-only), không cho phép tải xuống nhằm chống thất thoát tài liệu nội bộ.

    Tính năng của OwnCloud

    Quản lý phiên bản tệp tin (File Versioning) và khôi phục thùng rác

    Mỗi khi một tệp tin được chỉnh sửa và lưu lại, OwnCloud sẽ tự động tạo một bản snapshot phiên bản cũ mà không ghi đè mất dữ liệu gốc. Nếu vô tình sửa đổi sai hoặc bị mã độc ransomware mã hóa tệp, bạn có thể khôi phục lại các phiên bản tệp tin trước đó chỉ bằng vài cú nhấp chuột. Các tệp bị xóa nhầm cũng được lưu trong Thùng rác (Trash Bin) để phục hồi khi cần.

    Tích hợp bộ ứng dụng văn phòng chỉnh sửa trực tuyến

    Thông qua các tiện ích mở rộng (extensions), OwnCloud kết nối mượt mà với OnlyOffice hoặc Collabora Online. Tính năng này cho phép nhiều người dùng cùng lúc mở, xem và đồng chỉnh sửa các tài liệu văn bản Word (.docx), bảng tính Excel (.xlsx) hay bài thuyết trình PowerPoint (.pptx) trực tiếp ngay trên trình duyệt web tương tự như Google Docs hay Microsoft 365.

    Bảo mật dữ liệu nhiều lớp và mã hóa đầu cuối

    OwnCloud hỗ trợ xác thực hai yếu tố (2FA), tích hợp quản lý định danh người dùng qua LDAP/Active Directory cho doanh nghiệp, và cung cấp tính năng mã hóa dữ liệu khi nghỉ (Encryption at Rest) cũng như mã hóa đường truyền qua giao thức HTTPS. Mọi thao tác truy cập, tải xuống hay chia sẻ tệp đều được hệ thống ghi log chi tiết để phục vụ kiểm toán bảo mật.

    Tự Dựng Private Cloud

    SSD NVMe U.2 – Băng thông không giới hạn – Từ 50K/tháng

    Làm Chủ Đám Mây Dữ Liệu Riêng Cùng Fast Byte

    Khởi tạo máy chủ ảo với CPU Intel Gold đời mới và ổ cứng SSD NVMe tốc độ cao giúp xử lý luồng đồng bộ tệp tin mượt mà, không giật lag. Đường truyền cổng mạng 100 Mbps ổn định, toàn quyền cấu hình root theo ý muốn.

    Xem bảng giá VPS ngay

    3. So sánh chi tiết: OwnCloud, Nextcloud và Thiết bị lưu trữ NAS

    Khi tìm kiếm giải pháp tự quản lý dữ liệu, người dùng thường đứng trước 3 sự lựa chọn: Cài đặt OwnCloud, chuyển sang Nextcloud (dự án rẽ nhánh từ OwnCloud năm 2016), hoặc mua một thiết bị lưu trữ mạng NAS phần cứng chuyên dụng (như Synology, QNAP).

    Bảng so sánh dưới đây phân tích các tiêu chí kỹ thuật và chi phí thực tế giữa ba nền tảng:

    Tiêu chí so sánh OwnCloud (Trên VPS) Nextcloud (Trên VPS) Thiết bị NAS vật lý
    Chi phí đầu tư ban đầu Rất thấp (Từ 50K/tháng) Rất thấp (Từ 50K/tháng) Rất cao (Từ 6 – 20 triệu đồng)
    Độ tiêu tốn tài nguyên Nhẹ, tối ưu hiệu suất tệp tin Khá nặng do tích hợp nhiều app Phụ thuộc cấu hình chip/RAM NAS
    Độ phức tạp bảo trì Thấp (Nhất là khi dùng Docker) Trung bình (Cần update nhiều module) Trung bình (Tự quản lý phần cứng)
    Hạ tầng mạng kết nối IP tĩnh, mạng Data Center 24/7 IP tĩnh, mạng Data Center 24/7 Mạng nhà (Dễ mất mạng/mất điện)
    Định hướng ứng dụng Quản lý file tốc độ cao, doanh nghiệp Hệ sinh thái cộng tác (Chat, Talk, Mail) Lưu trữ nội bộ mạng LAN gia đình

    Nếu Nextcloud phát triển theo hướng mở rộng thành một bộ ứng dụng cộng tác “tất cả trong một” (khiến hệ thống phình to và đòi hỏi nhiều RAM/CPU), thì OwnCloud lại kiên định tập trung tối ưu năng lực cốt lõi: Tốc độ đồng bộ, khả năng mở rộng hàng triệu tệp tin quy mô lớn, tính ổn định và độ tin cậy chuẩn doanh nghiệp.

    4. Tại sao nên tự triển khai OwnCloud trên Cloud VPS giá rẻ?

    Nhiều cá nhân và công ty lựa chọn hình thức tự dựng OwnCloud trên máy chủ ảo thay vì đầu tư hệ thống server cồng kềnh bởi những giá trị thiết thực sau:

    • Cắt giảm tối đa chi phí định kỳ: Với các gói đám mây công cộng, dung lượng càng lớn chi phí thuê bao hàng tháng càng tăng theo cấp số nhân. Trong khi đó, việc thuê máy chủ ảo tại Việt Nam là một giải pháp thuê VPS cho doanh nghiệp nhỏ cực kỳ kinh tế với mức giá chỉ từ 50.000đ/tháng, không giới hạn số lượng tài khoản nhân viên được tạo.
    • Quyền kiểm soát dữ liệu tuyệt đối: Toàn bộ hợp đồng, hồ sơ tài chính và thông tin khách hàng được lưu trữ biệt lập trên máy chủ của bạn. Bạn không phải lo ngại việc nhà cung cấp dịch vụ quét nội dung để thu thập dữ liệu quảng cáo hay nguy cơ bị khóa tài khoản bất ngờ.
    • Đường truyền ổn định, hoạt động 24/7: Đặt máy chủ tại các trung tâm dữ liệu chuẩn quốc tế đảm bảo hệ thống luôn online với nguồn điện dự phòng kép và mạng cáp quang tốc độ cao, không gặp tình trạng mất kết nối khi ở ngoài văn phòng như trường hợp tự đặt máy chủ tại nhà.
    • Linh hoạt mở rộng quy mô: Khi dung lượng dữ liệu tăng lên, bạn chỉ cần nâng cấp thêm tài nguyên ổ cứng SSD hoặc RAM của VPS mà không làm gián đoạn dịch vụ lưu trữ đang hoạt động.

    5. Hướng dẫn cách cài đặt OwnCloud trên VPS chi tiết, đầy đủ

    Yêu cầu tiên quyết

    Trước khi bắt đầu các bước cấu hình, máy chủ của bạn cần đảm bảo các điều kiện kỹ thuật sau:

    • Một máy chủ đã được khởi tạo và sẵn sàng hoạt động (hệ điều hành được khuyến nghị trong tài liệu là từ Ubuntu 20.04).
    • Tài khoản người dùng trên hệ thống có đặc quyền sudo hoặc quyền quản trị root.
    • Một tên miền (domain) đang hoạt động và đã được cấu hình trỏ bản ghi DNS chính xác về địa chỉ IP của máy chủ.
    • Hệ thống đã được thiết lập sẵn bộ ngăn xếp LAMP stack (gồm Linux, máy chủ web Apache, hệ quản trị cơ sở dữ liệu MySQL và ngôn ngữ PHP).

    cách cài đặt OwnCloud trên VPS

    Bước 1: Tạo cơ sở dữ liệu MySQL

    ownCloud sử dụng hệ cơ sở dữ liệu quan hệ MySQL để lưu trữ thông tin hệ thống và siêu dữ liệu của tệp tin. Đầu tiên, hãy truy cập vào bảng điều khiển quản trị MySQL bằng tài khoản root:

    $ mysql -u root -p

    Hệ thống sẽ yêu cầu cung cấp mật khẩu quản trị MySQL root. Sau khi đăng nhập thành công, bạn tiến hành tạo một database mới dành riêng cho ownCloud:

    mysql> CREATE DATABASE owncloud;

    Tiếp theo, tạo tài khoản người dùng cơ sở dữ liệu mới và gán mật khẩu bảo mật (thay thế YOUR_PREFFERED_PASSSWORD bằng mật khẩu bạn tự chọn):

    mysql> CREATE USER 'cloud_user'@'localhost' IDENTIFIED BY 'YOUR_PREFFERED_PASSSWORD';

    Cấp toàn quyền thao tác cho người dùng vừa tạo trên cơ sở dữ liệu owncloud:

    mysql> GRANT ALL PRIVILEGES ON owncloud.* TO 'cloud_user'@'localhost';

    Làm mới toàn bộ bảng phân quyền để các thay đổi có hiệu lực ngay lập tức, sau đó thoát khỏi giao diện dòng lệnh MySQL:

    mysql> FLUSH PRIVILEGES;
    mysql> exit

    Bước 2: Cài đặt PHP

    Nhằm đảm bảo ownCloud có thể vận hành đầy đủ các tính năng nén, mã hóa và xử lý ảnh, bạn cần cài đặt gói PHP cùng danh sách các phần mở rộng (module) bắt buộc sau đây:

    $ sudo apt-get install php libapache2-mod-php php-bz2 php-curl php-gd php-imagick php-intl php-common php-imap php-mbstring php-xml php-zip -y

    Bước 3: Cài đặt ownCloud

    Sau khi môi trường Apache, MySQL và các thư viện PHP phụ trợ đã được thiết lập hoàn tất, bạn có thể triển khai ownCloud theo một trong hai cách tiếp cận dưới đây.

    Phương pháp 1: Cài đặt và cấu hình ownCloud thông qua giao diện web

    Đây là phương thức triển khai trực quan, nhanh gọn bằng cách tải bộ mã nguồn hoàn chỉnh và tiến hành thiết lập các tham số thông qua trình duyệt web.

    1. Tải về mã nguồn ownCloud:

    Sử dụng tiện ích wget để tải gói cài đặt bản phát hành chính thức từ máy chủ lưu trữ:

    $ wget https://download.owncloud.org/community/owncloud-complete-20210721.zip

    2. Di chuyển và giải nén tệp tin:

    Chuyển gói nén vừa tải về vào thư mục gốc của máy chủ web (/var/www/html):

    $ sudo mv owncloud-complete.zip /var/www/html

    Kiểm tra xác nhận sự tồn tại của tệp trong thư mục đích:

    $ ls /var/www/html

    Tiến hành giải nén gói cài đặt:

    $ sudo unzip owncloud-complete.zip

    3. Phân quyền truy cập thư mục:

    Cấp quyền sở hữu thư mục cho định danh tiến trình web của Apache (www-data) để hệ thống có quyền đọc/ghi dữ liệu:

    $ sudo chown -R www-data:www-data owncloud/

    4. Thiết lập Virtual Host trên Apache:

    Mở tệp cấu hình máy chủ ảo mặc định của Apache tại đường dẫn 000-default.conf và điều chỉnh DocumentRoot hướng về thư mục chứa mã nguồn ownCloud. Hãy thay thế cloud.example.com bằng tên miền thực tế bạn sở hữu:

    $ sudo nano /etc/apache2/sites-available/000-default.conf

    Thêm hoặc chỉnh sửa cấu hình bên trong tệp như sau:

    ServerName cloud.example.com
    ServerAdmin webmaster@localhost
    DocumentRoot /var/www/html/owncloud
    ErrorLog ${APACHE_LOG_DIR}/error.log
    CustomLog ${APACHE_LOG_DIR}/access.log combined

    5. Hoàn tất thiết lập trên trình duyệt:

    Mở trình duyệt web và truy cập vào tên miền của bạn. Tại màn hình cài đặt đầu tiên:

    • Tạo tài khoản và mật khẩu quản trị viên (Admin).
    • Điền chính xác các thông tin cơ sở dữ liệu đã chuẩn bị ở Bước 1 (Tên database: owncloud, người dùng: cloud_user cùng mật khẩu đã cấp).

    Nhấp chọn Finish Setup để hệ thống tiến hành kết nối cơ sở dữ liệu và hoàn tất thiết lập. Sau khi thành công, bạn sẽ được đưa đến bảng điều khiển trung tâm của ownCloud.

    Tại đây, bạn có thể tạo thư mục mới hoặc tải lên tệp tin bằng biểu tượng dấu cộng (+). Ngoài ra, bạn hoàn toàn có thể chia sẻ các tập tin này ra bên ngoài bằng tính năng Chia sẻ (Share) và tạo Liên kết công khai (Public Link) tương tự như trên các hệ thống Google Drive hay Dropbox.

    Phương pháp 2: Cài đặt ownCloud thủ công qua dòng lệnh

    Nếu muốn cài đặt tự động qua trình quản lý gói của hệ điều hành, bạn có thể bổ sung kho lưu trữ chính thức của ownCloud vào danh sách nguồn apt theo các bước bên dưới.

    1. Tải và nhập khóa xác thực (Release Key):

    Tải khóa bảo mật để hệ thống đánh dấu gói cài đặt từ ownCloud là an toàn và đáng tin cậy:

    $ sudo wget -nv https://download.owncloud.org/download/repositories/10.8.0/Ubuntu_21.04/Release.key -O Release.key

    Đăng ký khóa vừa tải vào hệ thống quản lý khóa của apt:

    $ sudo apt-key add - < Release.key

    2. Thêm kho lưu trữ và cập nhật gói tin:

    Bổ sung liên kết repository của ownCloud vào danh mục nguồn:

    $ sudo sh -c "echo 'deb https://download.owncloud.org/download/repositories/10.8.0/Ubuntu_21.04/ /' > /etc/apt/sources.list.d/owncloud.list"

    Đồng bộ lại danh sách gói phần mềm:

    $ sudo apt-get update

    Lưu ý: Trong trường hợp lệnh cập nhật xuất hiện cảnh báo lỗi chưa thể xác thực kho lưu trữ, hãy bổ sung thêm cờ bỏ qua xác thực bằng lệnh:

    $ sudo apt-get update --allow-unauthenticated

    3. Thực hiện cài đặt gói phần mềm:

    Khởi chạy tiến trình cài đặt bằng một trong hai câu lệnh sau:

    $ sudo apt install owncloud -y
    # HOẶC
    $ sudo apt install owncloud-complete-files -y

    4. Khởi tạo cấu hình hệ thống bằng công cụ OCC:

    Sau khi cài đặt thành công, mã nguồn ownCloud được đặt mặc định tại thư mục /var/www/owncloud/. Hãy di chuyển vào thư mục này và dùng lệnh occ dưới quyền người dùng www-data để tự động liên kết cơ sở dữ liệu và tài khoản quản trị:

    cd /var/www/owncloud/
    
    sudo -u www-data php occ maintenance:install \
      --database "mysql" \
      --database-name "owncloud" \
      --database-user "example_user" \
      --database-pass "PASSWORD" \
      --admin-user "USERNAME" \
      --admin-pass "PASSWORD"

    Lưu ý: Cần thay thế các tham số example_user, PASSWORD, USERNAME bằng thông tin tài khoản cơ sở dữ liệu và thông tin admin thực tế của bạn.

    5. Cấu hình Virtual Host của Apache:

    Chỉnh sửa cấu hình trang mặc định của Apache để trỏ thư mục gốc tới đường dẫn cài đặt ownCloud:

    $ sudo nano /etc/apache2/sites-available/000-default.conf

    Cập nhật nội dung như sau:

    ServerName cloud.example.com
    ServerAdmin webmaster@localhost
    DocumentRoot /var/www/owncloud/
    ErrorLog ${APACHE_LOG_DIR}/error.log
    CustomLog ${APACHE_LOG_DIR}/access.log combined

    6. Thiết lập tên miền đáng tin cậy (Trusted Domains):

    Để cho phép truy cập hệ thống thông qua domain chỉ định mà không bị chặn bảo mật, sử dụng lệnh occ để khai báo tên miền tin cậy:

    $ sudo -u www-data php occ config:system:set trusted_domains 1 --value=cloud.example.com

    Khi thành công, hệ thống sẽ phản hồi dòng thông báo:

    System config value trusted_domains => 1 set to string cloud.example.com

    7. Truy cập và kiểm tra hoạt động:

    Mở trình duyệt bất kỳ và truy cập qua địa chỉ:

    http://YOUR_DOMAIN hoặc http://YOUR_SERVER_IP

    Kết luận:Như vậy, bạn đã hoàn tất quá trình cài đặt và cấu hình ứng dụng ownCloud trên hệ thống máy chủ của mình. Dù triển khai thông qua giao diện đồ họa Web UI hay thực thi thủ công bằng các câu lệnh dòng lệnh, ownCloud đều mang lại một nền tảng lưu trữ đám mây độc lập, mạnh mẽ và an toàn.
    Kể từ thời điểm này, bạn hoàn toàn có thể tự tin tải lên, quản lý, phân quyền và chia sẻ tài liệu trực tuyến mà vẫn kiểm soát toàn vẹn quyền riêng tư dữ liệu của cá nhân cũng như tổ chức.

    Thuê VPS Giá Rẻ

    CPU Intel Gold – SSD NVMe U.2 – Chỉ từ 50K/tháng

    Hạ Tầng Tối Ưu Cho Private Cloud Tốc Độ Cao

    Trải nghiệm tốc độ truyền tải tệp tin vượt trội với hệ thống máy chủ vật lý hiện đại. Dung lượng mở rộng linh hoạt, không giới hạn băng thông hàng tháng, hỗ trợ kích hoạt tức thì chỉ sau vài thao tác đơn giản.

    Đăng ký máy chủ VPS ngay

    6. Hướng dẫn cấu hình tên miền và kích hoạt chứng chỉ bảo mật SSL

    Để việc truy cập đám mây diễn ra thuận tiện và bảo mật tuyệt đối, bạn nên gắn một tên miền riêng (ví dụ: cloud.tenmien.com) và kích hoạt chứng chỉ bảo mật SSL miễn phí từ Let’s Encrypt nhằm mã hóa toàn bộ dữ liệu tệp tin khi truyền tải qua Internet.

    Bước 1: Trỏ tên miền về địa chỉ IP của VPS

    Truy cập bảng quản trị DNS của nhà cung cấp tên miền, tạo một bản ghi A với tên miền con mong muốn trỏ về địa chỉ IP tĩnh của máy chủ VPS Fast Byte.

    Bước 2: Thiết lập Nginx Reverse Proxy

    Cài đặt web server Nginx để chuyển tiếp lưu lượng từ cổng web tiêu chuẩn về cổng 8080 của Docker:

    sudo apt install nginx -y
    

    Tạo tệp cấu hình mới tại /etc/nginx/sites-available/owncloud với nội dung sau:

    server {
        listen 80;
        server_name cloud.domaincuaban.com;
    
        client_max_body_size 10G;
    
        location / {
            proxy_pass http://127.0.0.1:8080;
            proxy_set_header Host $host;
            proxy_set_header X-Real-IP $remote_addr;
            proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
            proxy_set_header X-Forwarded-Proto $scheme;
        }
    }
    

    Kích hoạt cấu hình và tải lại dịch vụ Nginx:

    sudo ln -s /etc/nginx/sites-available/owncloud /etc/nginx/sites-enabled/
    sudo nginx -t
    sudo systemctl reload nginx
    

    Bước 3: Cấp chứng chỉ SSL HTTPS qua Certbot

    Thực hiện cài đặt công cụ Certbot để cấp phát chứng chỉ mã hóa tự động:

    sudo apt install certbot python3-certbot-nginx -y
    sudo certbot --nginx -d cloud.domaincuaban.com
    

    Quá trình hoàn tất, bạn đã có thể mở trình duyệt và truy cập vào địa chỉ https://cloud.domaincuaban.com an toàn với biểu tượng ổ khóa xanh trên thanh địa chỉ.

    7. Kinh nghiệm vận hành và tối ưu hiệu suất OwnCloud ổn định

    Để hệ sinh thái đám mây OwnCloud hoạt động mượt mà khi lượng dữ liệu lớn và số lượng người dùng đồng thời tăng lên, quản trị viên nên lưu ý áp dụng các kỹ thuật tối ưu sau:

    • Kích hoạt Redis làm bộ nhớ đệm (Memory Caching): Sử dụng Redis để quản lý transactional file locking giúp ngăn chặn hiện tượng tệp tin bị xung đột khóa khi nhiều người dùng cùng ghi đè một tài liệu, đồng thời tăng tốc độ tải danh mục thư mục lên nhiều lần.
    • Cấu hình tác vụ chạy nền qua Cron hệ thống: Thay vì chọn chế độ AJAX (tác vụ nền chỉ chạy khi có người tải trang web), bạn hãy chuyển sang chế độ Cron trong phần cài đặt quản trị. Điều này giúp các tác vụ dọn rác, gửi email thông báo và kiểm tra phiên bản được thực thi định kỳ, giảm tải cho CPU máy chủ.
    • Thiết lập chiến lược sao lưu định kỳ: Dữ liệu là tài sản quan trọng nhất. Ngoài việc lưu trữ trên ổ đĩa chính, bạn cần áp dụng quy trình cách backup dữ liệu VPS tự động bao gồm sao lưu thư mục tệp tin data và xuất bản sao cơ sở dữ liệu MariaDB để sẵn sàng khôi phục khi gặp sự cố.
    • Tăng giới hạn kích thước tệp tải lên (Upload Limit): Hãy điều chỉnh các thông số client_max_body_size trong Nginx và cấu hình PHP để người dùng có thể thoải mái tải lên các tệp tin video hoặc bộ dữ liệu nén dung lượng lớn (từ 5GB đến 20GB) mà không bị báo lỗi ngắt kết nối.

    8. Câu hỏi thường gặp về OwnCloud (FAQ)

    OwnCloud có phải là phần mềm miễn phí hoàn toàn không?

    OwnCloud Community Edition là phần mềm nguồn mở hoàn toàn miễn phí, cho phép bạn tự cài đặt và sử dụng không giới hạn dung lượng hay số lượng người dùng. Hãng chỉ thu phí đối với phiên bản Enterprise Edition dành cho các tập đoàn lớn cần hỗ trợ kỹ thuật 24/7 và các tính năng kiểm toán doanh nghiệp chuyên sâu.

    Cấu hình máy chủ VPS tối thiểu để chạy OwnCloud mượt mà là bao nhiêu?

    Đối với nhu cầu cá nhân hoặc nhóm nhỏ từ 3 đến 5 người, bạn chỉ cần một máy chủ ảo VPS có 1 Core CPU, 1GB đến 2GB RAM và ổ đĩa SSD NVMe. Nếu triển khai cho doanh nghiệp từ 20 đến 50 nhân sự đồng bộ tài liệu liên tục, cấu hình khuyến nghị là 2 Core CPU và 4GB RAM trở lên.

    Ứng dụng OwnCloud trên điện thoại có đồng bộ ảnh tự động được không?

    Có. Ứng dụng OwnCloud trên Android và iOS có tính năng “Instant Upload”. Khi bạn chụp ảnh hoặc quay video mới, ứng dụng sẽ tự động tải tệp tin đó lên thư mục được chỉ định trên máy chủ ngay khi điện thoại được kết nối mạng Wi-Fi hoặc dữ liệu di động.

    Dữ liệu lưu trên OwnCloud có bị nhà cung cấp VPS xem trộm không?

    Không. Khi bạn thuê máy chủ ảo riêng, bạn được cấp quyền quản trị root độc lập và toàn quyền đặt mật khẩu hệ thống. Ngoài ra, bạn có thể kích hoạt tính năng mã hóa máy chủ (Server-side Encryption) của OwnCloud, đảm bảo tệp tin khi ghi xuống đĩa cứng luôn được mã hóa an toàn.

    Nên lựa chọn OwnCloud hay Nextcloud cho dự án lưu trữ mới?

    Nếu bạn cần một hệ thống lưu trữ tập trung vào tính ổn định, quản lý tệp tin hiệu năng cao, ít tính năng thừa và giao diện gọn gàng, OwnCloud là lựa chọn lý tưởng. Nếu bạn cần một nền tảng tích hợp sẵn chat nội bộ, gọi video và lịch làm việc toàn diện, bạn có thể cân nhắc Nextcloud.

    Lựa chọn giải pháp lưu trữ thông minh và làm chủ dữ liệu của bạn

    Hiểu rõ bản chất owncloud là gì giúp bạn có thêm một giải pháp xuất sắc để bảo vệ tài sản dữ liệu số trước những rủi ro bảo mật và áp lực chi phí từ các dịch vụ đám mây công cộng. Tự xây dựng một trạm lưu trữ OwnCloud trên nền tảng máy chủ ảo Cloud VPS không chỉ mang lại sự tiện lợi trong công việc hàng ngày mà còn là bước đi chiến lược đảm bảo quyền tự chủ thông tin lâu dài cho cá nhân và doanh nghiệp.

    Khởi tạo máy chủ cài đặt OwnCloud ngay hôm nay

    Hạ tầng máy chủ ổn định, kích hoạt tự động sau vài phút, chi phí chỉ từ 50K/tháng.

    Thuê VPS giá rẻ Fast Byte

    Tuyên bố miễn trừ trách nhiệm: Nội dung hướng dẫn kỹ thuật trong bài viết chỉ mang tính tham khảo. Các lệnh và cấu hình hệ thống có thể thay đổi tùy thuộc vào hệ điều hành Linux (Ubuntu, Debian, CentOS), phiên bản PHP, Apache/Nginx và môi trường thực tế. Người đọc nên backup dữ liệu, thiết lập tường lửa chính xác và kiểm thử cẩn thận trước khi áp dụng cho môi trường production.

  • Hướng Dẫn Cách Cài Đặt Hermes Agent Trên Ubuntu Từ A-Z [Chạy 24/7]

    Hướng Dẫn Cách Cài Đặt Hermes Agent Trên Ubuntu Từ A-Z [Chạy 24/7]

    Tìm hiểu cách cài đặt hermes agent trên ubuntu là bước đi thiết thực cho các lập trình viên, kỹ sư dữ liệu và người đam mê AI muốn tự vận hành một trợ lý trí tuệ nhân tạo độc lập. Thay vì phụ thuộc hoàn toàn vào các nền tảng đóng phí định kỳ, việc tự host Hermes Agent trên nền tảng máy chủ riêng của ThueVPSGiaRe.vn mang lại khả năng kiểm soát dữ liệu cá nhân, tự động hóa tác vụ liên tục và tối ưu chi phí vận hành hàng tháng.

    1. Hermes Agent là gì? Vì sao nên self-host trên máy chủ Ubuntu?

    Hermes Agent là khung tác nhân trí tuệ nhân tạo (AI Agent Framework) mã nguồn mở được phát triển bởi Nous Research, thiết kế để giải quyết các chuỗi công việc phức tạp thông qua khả năng tự học, ghi nhớ ngữ cảnh lâu dài (persistent memory) và hệ sinh thái hơn 40 công cụ tích hợp sẵn.

    Khác với các chatbot hội thoại truyền thống chỉ phản hồi đơn lẻ từng câu lệnh (prompt), một AI Agent như Hermes có khả năng phân tích mục tiêu tổng thể thành các bước nhỏ, tự lựa chọn công cụ phù hợp như duyệt web, thực thi lệnh shell, tương tác API bên ngoài và tự sửa sai khi kết quả trả về không như ý. Khi triển khai trên môi trường Linux như Ubuntu Server, bạn sở hữu một máy chủ ảo hoạt động như một cộng tác viên kỹ thuật tự động hóa liên tục.

    Đặc tính Chatbot SaaS thông thường Hermes Agent Self-Host
    Thời gian hoạt động Phụ thuộc tab trình duyệt hoặc ứng dụng Chạy ngầm liên tục 24/7 trên VPS độc lập
    Môi trường thực thi lệnh Hạn chế trong sandbox giới hạn Trực tiếp trên OS, truy cập đầy đủ CLI và script
    Kênh giao tiếp mở rộng Chỉ qua giao diện web mặc định Gateway tích hợp Telegram Bot, Discord, Slack
    Chi phí định kỳ Gói cố định $20 – $200 mỗi tháng/người dùng Chỉ trả phí VPS rẻ + API theo lưu lượng dùng thực tế

    Việc self-host Hermes Agent trên máy chủ Ubuntu đảm bảo mã nguồn và dữ liệu làm việc không bị quét bởi bên thứ ba. Hơn nữa, bạn có thể tích hợp trực tiếp agent vào các quy trình devops, lập lịch tự động hoặc quản lý server mà không gặp các giới hạn API gắt gao như mô hình đóng gói sẵn.

    Hermes Agent

    2. Yêu cầu hệ thống và chuẩn bị VPS trước khi cài đặt

    Trước khi tiến hành cài đặt Hermes Agent, máy chủ của bạn cần đáp ứng một số tiêu chuẩn phần cứng và phần mềm cơ bản. Do agent chủ yếu đóng vai trò điều phối logic, giao tiếp mạng và gọi mô hình qua API bên ngoài (như OpenRouter, OpenAI, Gemini), yêu cầu phần cứng không đòi hỏi card đồ họa GPU chuyên dụng đắt đỏ.

    • Hệ điều hành: Khuyến nghị sử dụng Ubuntu 22.04 LTS hoặc Ubuntu 24.04 LTS 64-bit sạch sẽ. Nếu bạn đang chạy các phiên bản cũ, hãy tham khảo hướng dẫn nâng cấp hệ điều hành Ubuntu để đảm bảo tính tương thích của các gói thư viện.
    • Tài khoản & Quyền hạn: Người dùng có quyền sudo hoặc truy cập bằng quyền root trên máy chủ Linux để thao tác cấu hình systemd và cài đặt gói hệ thống.
    • Các gói phụ thuộc cần thiết: Bao gồm curl, git, ca-certificates và xz-utils để tải và trích xuất script phân phối tự động.
    Mục đích triển khai Cấu hình tối thiểu Cấu hình khuyến nghị Ghi chú tải hệ thống
    Cá nhân thử nghiệm / CLI 1 vCPU, 1 GB RAM 2 vCPU, 2 GB RAM Chạy tương tác dòng lệnh trực tiếp qua SSH
    Gateway Bot Telegram / Discord 24/7 2 vCPU, 2 GB RAM 2 vCPU, 4 GB RAM Xử lý đa tiến trình, lưu trữ memory và log phiên
    Agent kết hợp nhiều tool & web scraping 2 vCPU, 4 GB RAM 4 vCPU, 8 GB RAM Duy trì tài nguyên khi mở headless browser thực thi tool

    Trước khi bắt đầu, hãy kết nối vào máy chủ của bạn. Nếu chưa quen với dòng lệnh từ xa, bạn nên tham khảo hướng dẫn đăng nhập VPS bằng giao thức SSH để chuẩn bị một phiên làm việc ổn định. Đồng thời, nếu muốn phân biệt rõ máy chủ thử nghiệm với server sản xuất, bạn có thể thực hiện đổi Hostname trên Ubuntu trước khi cấu hình dịch vụ.

    Cần VPS Cài AI Agent?

    CPU Intel Gold, SSD NVMe U.2, giá chỉ từ 50K/tháng

    Khởi tạo môi trường Ubuntu riêng biệt cho Hermes Agent

    Để tự host AI Agent vận hành ổn định mà không lo đầy bộ nhớ máy tính cá nhân, bạn cần một máy chủ có quyền root đầy đủ, băng thông không giới hạn và ổ cứng NVMe tốc độ cao. Dịch vụ VPS tại Fast Byte mang đến hạ tầng tối ưu với chi phí tiết kiệm.

    Xem các gói VPS giá rẻ

    3. Hướng dẫn cách cài đặt Hermes Agent trên Ubuntu từng bước

    Quy trình thực hiện cách cài đặt hermes agent trên ubuntu diễn ra hoàn toàn trên giao diện dòng lệnh (CLI). Theo tài liệu chính thức từ Nous Research (Hermes Agent Installation Docs), trình cài đặt tự động sẽ tự cấu hình môi trường thực thi nhúng mà không bắt buộc bạn phải cài đặt thủ công Python hay Docker từ trước.

    Bước 1: Cập nhật chỉ mục gói và cài đặt thư viện phụ thuộc

    Đầu tiên, hãy cập nhật danh sách kho lưu trữ của Ubuntu và tiến hành cài các gói công cụ cơ bản cần thiết cho script tải về:

    sudo apt update && sudo apt upgrade -y
    sudo apt install -y curl git ca-certificates xz-utils

    Nếu hệ thống của bạn đang vận hành nhiều dịch vụ web khác hoặc đã có công cụ quản trị như khi bạn cài đặt aaPanel quản lý VPS, việc cài thêm các gói trên hoàn toàn không gây xung đột dịch vụ hiện tại.

    Bước 2: Tải và thực thi script cài đặt chính thức từ Nous Research

    Nous Research cung cấp lệnh cài đặt rút gọn một bước thông qua đường dẫn chính thức:

    curl -fsSL https://hermes-agent.nousresearch.com/install.sh | bash

    ⚠ Cảnh báo an ninh khi thực thi script từ Internet:

    Trong môi trường máy chủ sản xuất, thực thi trực tiếp curl | bash tiềm ẩn rủi ro nếu đường truyền bị can thiệp. Cách tiếp cận an toàn nhất là tải script về đĩa cứng, kiểm tra nội dung trước khi chạy:

    curl -fsSL https://hermes-agent.nousresearch.com/install.sh -o install.sh
    less install.sh
    bash install.sh

    Trình cài đặt sẽ tải toàn bộ mã nguồn vào thư mục ~/.hermes/hermes-agent/, thiết lập môi trường phân lập và liên kết binary vào biến môi trường $PATH của tài khoản người dùng hiện tại.

    Cài đặt Hermes Agent thành công

    Bước 3: Nạp lại cấu hình Shell

    Sau khi tiến trình cài đặt thông báo hoàn tất, bạn cần cập nhật phiên làm việc của shell hiện tại để terminal nhận diện lệnh hermes:

    source ~/.bashrc

    Nếu bạn sử dụng Zsh làm shell mặc định, hãy thay thế bằng lệnh source ~/.zshrc hoặc đăng xuất SSH rồi đăng nhập lại.

    Bước 4: Kiểm tra tính toàn vẹn hệ thống bằng công cụ Doctor

    Hermes Agent tích hợp tiện ích chẩn đoán hệ thống cực kỳ hữu ích giúp rà soát toàn bộ thư viện liên kết và biến môi trường:

    hermes doctor

    Nếu công cụ báo thiếu dependency hoặc sai lệch phân quyền thư mục, bạn có thể yêu cầu agent tự động khắc phục bằng lệnh:

    hermes doctor --fix

    4. Cấu hình LLM Provider và quản lý API Key an toàn

    Để Hermes Agent có thể suy luận và phản hồi, bạn cần liên kết agent với một nhà cung cấp mô hình ngôn ngữ lớn (LLM Provider). Tương tự như quy trình trong hướng dẫn cài đặt OpenCode trên Ubuntu, các công cụ trợ lý AI cần được khai báo khóa API bảo mật trước khi vận hành.

    Cấu hình tương tác qua Wizard tích hợp

    Cách đơn giản nhất để thiết lập model và API key lần đầu là sử dụng giao diện tương tác CLI có sẵn:

    hermes setup

    Trình hướng dẫn sẽ hỏi bạn về nhà cung cấp LLM ưu tiên (OpenRouter, OpenAI, Anthropic, Google Gemini hoặc endpoint cục bộ qua Ollama/vLLM). Nếu chỉ muốn thay đổi mô hình đang sử dụng một cách nhanh chóng, bạn gõ:

    hermes model

    Cấu hình thủ công qua file và phân quyền bảo mật

    Toàn bộ cấu hình hệ thống và khóa bảo mật của Hermes Agent được lưu trữ tại thư mục gốc ~/.hermes/ của người dùng. Trong đó:

    • ~/.hermes/.env: Chứa các API Key nhạy cảm (OpenRouter, OpenAI, Telegram Token…).
    • ~/.hermes/config.yaml: Chứa thiết lập về tham số mô hình, giới hạn token và các tính năng bật/tắt.

    Ví dụ mẫu nội dung file ~/.hermes/.env khi sử dụng OpenRouter:

    # Cấu hình API Key trong file ~/.hermes/.env
    OPENROUTER_API_KEY=sk-or-v1-xxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxx
    DEFAULT_MODEL=nousresearch/hermes-3-llama-3.1-405b:free

    Khóa phân quyền file nhạy cảm:

    Do file .env chứa khóa API tính tiền trực tiếp, bạn bắt buộc phải khóa quyền truy cập của các tài khoản khác trên máy chủ bằng lệnh:

    chmod 600 ~/.hermes/.env

    Mỗi khi cập nhật phiên bản mới của Hermes Agent, bạn có thể kiểm tra cấu hình cũ có tương thích hay không bằng hai lệnh sau:

    hermes config check
    hermes config migrate

    5. Thiết lập Hermes Agent chạy 24/7 qua Gateway và systemd

    Nếu chỉ chạy lệnh hermes trực tiếp trên terminal, tiến trình sẽ tắt ngay khi bạn đóng cửa sổ SSH. Dù bạn có thể dùng giải pháp tạm thời như lệnh Screen duy trì phiên làm việc, giải pháp chuẩn mực để biến Hermes Agent thành trợ lý thường trực là sử dụng mô đun Hermes Gateway kết hợp với trình quản lý dịch vụ systemd.

    Cấu hình Gateway kết nối Telegram hoặc Discord

    Hermes Gateway đóng vai trò máy chủ tiếp nhận tin nhắn từ các nền tảng chat, chuyển tiếp vào lõi agent xử lý và trả kết quả về cho người dùng. Bắt đầu cấu hình gateway bằng lệnh:

    hermes gateway setup
    1. Chọn nền tảng bạn muốn kết nối (ví dụ: Telegram).
    2. Nhập Bot Token được cung cấp bởi @BotFather trên Telegram.
    3. Bảo mật danh sách người dùng (Bắt buộc): Nhập ID Telegram của bạn vào mục ALLOWED_USERS. Nếu bỏ trống trường này, bất kỳ ai tìm thấy bot đều có thể ra lệnh cho agent chạy script tiêu tốn tài nguyên và chi phí API của bạn.

    Cài đặt dịch vụ nền (User Service) và kích hoạt Linger

    Sau khi setup xong thông số bot, tiến hành cài đặt và khởi chạy gateway dưới dạng service của người dùng:

    hermes gateway install
    hermes gateway start

    ⚠ Bước quan trọng để dịch vụ không bị dừng khi thoát SSH:

    Mặc định trên Ubuntu, khi người dùng non-root đăng xuất SSH, hệ điều hành có thể thu hồi các tiến trình con thuộc user đó. Để duy trì dịch vụ user chạy độc lập liên tục, hãy thực thi lệnh:

    sudo loginctl enable-linger $USER

    Nếu bạn đang đăng nhập trực tiếp bằng tài khoản root và muốn cài đặt dịch vụ trên toàn hệ thống (system-wide), hãy sử dụng lệnh có cờ hệ thống:

    sudo hermes gateway install --system

    Quản lý trạng thái và theo dõi nhật ký hoạt động (Logs)

    Trong quá trình khai thác và sử dụng hàng ngày, bạn có thể dễ dàng kiểm tra tình trạng dịch vụ hoặc xem lỗi thời gian thực bằng các lệnh sau:

    # Kiểm tra trạng thái gateway
    hermes gateway status
    
    # Xem log thời gian thực của gateway
    journalctl --user -u hermes-gateway -f
    
    # Tắt hoặc khởi động lại gateway khi sửa cấu hình
    hermes gateway stop
    hermes gateway start

    VPS Chạy 24/7

    Network Port 100 Mbps, Không Giới Hạn Băng Thông

    Đảm bảo kết nối thông suốt cho AI Agent của bạn

    Khi AI Agent kết nối Telegram hoặc Discord, tính ổn định của đường truyền mạng và độ trễ thấp là yếu tố then chốt để bot phản hồi tức thì. Khám phá các gói máy chủ ảo Linux hiệu năng cao với chi phí tối ưu tại Fast Byte.

    Khám phá giải pháp VPS

    6. Các lỗi thường gặp khi cài đặt Hermes Agent và cách xử lý

    Trong quá trình thiết lập và triển khai cách cài đặt hermes agent trên ubuntu, người dùng có thể gặp một số lỗi phổ biến liên quan đến môi trường shell, thư viện hoặc kết nối mạng. Dưới đây là bảng tổng hợp nguyên nhân và giải pháp khắc phục nhanh.

    Triệu chứng lỗi Nguyên nhân chính Cách khắc phục cụ thể
    bash: hermes: command not found Chưa cập nhật biến $PATH trong phiên terminal hiện tại Chạy lệnh source ~/.bashrc hoặc ngắt kết nối SSH và đăng nhập lại
    Error: xz-utils / git missing during install Máy chủ Ubuntu cài bản minimal thiếu gói giải nén Chạy sudo apt update && sudo apt install -y git xz-utils curl rồi chạy lại script cài đặt
    AuthenticationError: Invalid API Key Khóa API trong ~/.hermes/.env sai cú pháp hoặc hết hạn mức Mở file nano ~/.hermes/.env kiểm tra lại định dạng chuỗi token, đảm bảo không có khoảng trắng thừa
    Gateway Stop sau khi tắt SSH Chưa kích hoạt tính năng duy trì tiến trình user-level Chạy lệnh sudo loginctl enable-linger $USER để systemd duy trì service khi logout
    Config schema mismatch / Old version Nâng cấp phiên bản mã nguồn nhưng giữ file cấu hình cũ Chạy lần lượt hermes doctor --fix và hermes config migrate để đồng bộ schema mới

    Để nắm vững hơn kỹ năng quản trị máy chủ sau khi cài đặt thành công phần mềm, bạn có thể tham khảo thêm cẩm nang hướng dẫn sử dụng VPS Linux cho người mới nhằm tối ưu hóa thao tác vận hành hàng ngày.

    7. Câu hỏi thường gặp (FAQ)

    Hermes Agent có miễn phí không?

    Bản thân mã nguồn Hermes Agent của Nous Research hoàn toàn miễn phí và mã nguồn mở. Tuy nhiên, bạn sẽ cần trả phí duy trì máy chủ VPS để chạy agent và chi phí API token cho các nhà cung cấp mô hình ngôn ngữ (như OpenRouter hoặc OpenAI) tùy theo lưu lượng sử dụng thực tế.

    Cần VPS bao nhiêu RAM để chạy Hermes Agent ổn định?

    Nếu bạn sử dụng API bên ngoài, VPS có 2 GB RAM và 1–2 vCPU là đủ để chạy Hermes Agent kèm Gateway Telegram hoạt động trơn tru. Trường hợp bạn muốn tích hợp thêm nhiều công cụ tự động hóa nặng như web scraping mở rộng, khuyến nghị nâng cấp lên mức 4 GB RAM trở lên.

    Hermes Agent có bắt buộc phải có card đồ họa GPU không?

    Không bắt buộc. Khi chạy Hermes Agent theo mô hình gọi API bên ngoài (OpenRouter, DeepSeek, Gemini…), mọi tác vụ tính toán nặng đều do máy chủ nhà cung cấp mô hình đảm nhiệm. Do đó, VPS chạy CPU thông thường hoàn toàn đáp ứng tốt toàn bộ chức năng của agent.

    Làm sao để Hermes Agent không bị tắt khi đóng cửa sổ terminal SSH?

    Bạn cần cài đặt dịch vụ nền thông qua lệnh hermes gateway install, khởi chạy với hermes gateway start và kích hoạt tính năng chạy nền không phụ thuộc phiên đăng nhập bằng lệnh sudo loginctl enable-linger $USER trong hệ điều hành Ubuntu.

    Hermes Agent khác gì so với giao diện ChatGPT thông thường?

    Hermes Agent có khả năng chủ động lập kế hoạch, tự thực thi lệnh trong terminal, đọc ghi file hệ thống, gọi API bên ngoài và duy trì bộ nhớ dài hạn. Bạn có thể tích hợp agent vào Telegram riêng tư để điều khiển máy chủ từ xa mà không bị giới hạn bởi giao diện đóng kín của chatbot thông thường.

    Lời kết

    Nắm vững cách cài đặt hermes agent trên ubuntu giúp bạn làm chủ một công cụ AI tác tử mạnh mẽ, có khả năng tự động hóa công việc và hỗ trợ kỹ thuật liên tục mà không lo rò rỉ dữ liệu. Bằng việc kết hợp script cài đặt chính thức từ Nous Research, cấu hình API Key an toàn và thiết lập chạy ngầm qua Gateway systemd, bạn đã sở hữu một trợ lý thông minh hoạt động bền bỉ suốt 24/7.

    Sẵn Sàng Triển Khai AI Agent Trên Máy Chủ Riêng?

    Lựa chọn cấu hình VPS tối ưu với CPU Intel Gold, ổ cứng SSD NVMe U.2 tốc độ cao và toàn quyền root để bắt đầu cài đặt Hermes Agent ngay hôm nay.

    Đăng ký VPS giá rẻ ngay

    Bài viết mang tính chất hướng dẫn kỹ thuật tham khảo. Các lệnh và cú pháp cấu hình được tổng hợp dựa trên tài liệu chính thức của Nous Research tại thời điểm phát hành. Tùy thuộc vào phiên bản phát hành mới của phần mềm và môi trường hệ điều hành thực tế, một số bước có thể có sự điều chỉnh. Người dùng nên tham khảo tài liệu từ kho lưu trữ GitHub của Nous Research, sao lưu dữ liệu và tự chịu trách nhiệm bảo mật các chuỗi API Key cá nhân trong quá trình sử dụng.

  • Hướng Dẫn Cài OpenVPN Trên VPS Tạo Mạng Riêng Ảo Cực Nhanh 2026

    Hướng Dẫn Cài OpenVPN Trên VPS Tạo Mạng Riêng Ảo Cực Nhanh 2026

    Cài openvpn trên vps là giải pháp kỹ thuật tối ưu dành cho bất kỳ ai muốn sở hữu một máy chủ mạng riêng ảo bảo mật, tốc độ cao và hoàn toàn làm chủ dữ liệu truy cập của mình. Việc phụ thuộc vào các ứng dụng VPN thương mại công cộng thường tiềm ẩn nguy cơ rò rỉ nhật ký hoạt động, nghẽn băng thông vào giờ cao điểm hoặc dùng chung dải IP bẩn khiến tài khoản bị khóa liên đới. Nhằm hỗ trợ quản trị viên và người dùng cá nhân xây dựng một hệ thống VPN riêng tư chuẩn mực, dịch vụ máy chủ ảo hiệu năng cao tại ThueVPSGiaRe.vn cung cấp toàn quyền quản trị cao nhất với nền tảng ảo hóa KVM mở sẵn card mạng ảo TUN/TAP, cho phép bạn thiết lập đường hầm mã hóa hoàn tất chỉ trong 5 phút.

    1. OpenVPN là gì? Vì sao nên tự cài đặt OpenVPN trên VPS thay vì mua VPN ngoài?

    OpenVPN là giải pháp mạng riêng ảo (VPN) mã nguồn mở sử dụng giao thức bảo mật SSL/TLS để thiết lập đường hầm truyền tải dữ liệu mã hóa đa tầng giữa thiết bị cá nhân và máy chủ từ xa. Tự cài đặt OpenVPN trên VPS giúp bạn sở hữu địa chỉ IP tĩnh độc quyền, kiểm soát tuyệt đối nhật ký truy cập và đảm bảo băng thông mạng luôn thông suốt.
    Rất nhiều người dùng hiện nay thường nhầm lẫn giữa hai thuật ngữ máy chủ ảo và mạng riêng ảo. Về bản chất kỹ thuật, bài phân tích vps và vpn khác gì nhau đã chỉ rõ: VPS đóng vai trò là một máy tính vật lý độc lập đặt tại trung tâm dữ liệu, trong khi VPN là một giao thức mạng logic chạy trên nền tảng của hệ điều hành đó. Khi bạn cài đặt phần mềm OpenVPN Server lên VPS, bạn đang biến chiếc máy chủ của mình thành một trạm trung chuyển mạng riêng biệt, tin cậy và không bị giám sát bởi bên thứ ba.

    OpenVPN là gì

    Xu hướng cách tạo vpn bằng vps cá nhân mang lại 4 giá trị kỹ thuật thực tế vượt trội so với các gói dịch vụ VPN thương mại đại trà:

    • Sở hữu địa chỉ IP tĩnh riêng biệt (Dedicated Clean IP): Các dịch vụ VPN công cộng dồn hàng nghìn người dùng vào một dải IP khiến các nền tảng mạng xã hội, ngân hàng số và sàn thương mại điện tử đánh giá rủi ro gian lận cao, dẫn đến tình trạng khóa tài khoản hàng loạt. VPS cá nhân cung cấp một địa chỉ IPv4 độc lập, sạch sẽ và chỉ có một mình bạn sử dụng.
    • Chính sách không lưu nhật ký (Zero-log) thực chất: Các đơn vị cung cấp VPN thương mại luôn quảng bá không lưu log nhưng người dùng không thể kiểm chứng điều đó trong mã nguồn vận hành nội bộ. Khi tự dựng OpenVPN trên VPS riêng, bạn nắm quyền truy cập root, có thể tùy chỉnh tắt ghi log truy cập hoặc xóa tệp tin nhật ký kết nối bất cứ lúc nào.
    • Đường truyền ổn định, không bị bóp nghẽn: Toàn bộ cổng mạng 100 Mbps và tài nguyên phần cứng máy chủ chỉ phục vụ cho nhu cầu của bạn và gia đình, không bị san sẻ băng thông với các đối tượng tải torrent hoặc stream video nặng khác.
    • Tối ưu hóa ngân sách vận hành: Thay vì phải trả từ 150.000đ đến 300.000đ mỗi tháng cho các thương hiệu VPN quốc tế, bạn chỉ cần đầu tư một gói VPS giá rẻ từ 50.000đ/tháng là đã có thể cấu hình không giới hạn thiết bị kết nối.

    2. Phân Biệt OpenVPN Community Và OpenVPN Access Server?

    Trước khi bắt tay vào triển khai, bạn cần nắm rõ hai phiên bản khác nhau của hệ sinh thái OpenVPN để có sự lựa chọn phù hợp với mục đích sử dụng:

    • OpenVPN Community (Bản dòng lệnh – CLI): Đây là phiên bản mã nguồn mở hoàn toàn miễn phí, không giới hạn số lượng kết nối đồng thời, và toàn bộ công tác cấu hình, vận hành đều thực hiện qua cửa sổ Terminal. Bản này đòi hỏi người quản trị phải có kiến thức Linux vững vàng. Toàn bộ nội dung hướng dẫn trong bài viết này tập trung vào phiên bản Community.
    • OpenVPN Access Server (Bản giao diện đồ họa – Web UI): Phiên bản thương mại tích hợp bảng điều khiển web trực quan, cài đặt nhanh chóng. Tuy nhiên, phiên bản miễn phí của gói này chỉ cho phép tối đa 2 kết nối thiết bị đồng thời (Concurrent Connections), nếu muốn dùng nhiều hơn bắt buộc phải mua giấy phép bản quyền.

    3. Chuẩn bị những gì trước khi cài đặt OpenVPN trên máy chủ ảo?

    Để quá trình biên dịch và khởi chạy dịch vụ OpenVPN Server không gặp trở ngại kỹ thuật, máy chủ của bạn cần đảm bảo các điều kiện sau:

    • Một máy chủ ảo (VPS) hoặc máy chủ riêng cài đặt các bản phân phối Ubuntu LTS như Ubuntu 20.04, 22.04 hoặc bản phát hành mới nhất Ubuntu 24.04 LTS.
    • Máy chủ sở hữu một địa chỉ IPv4 công cộng tĩnh (Static Public IP).
    • Tài khoản người dùng có quyền quản trị tối cao (quyền root) hoặc tài khoản được cấp quyền thực thi qua sudo.
    • Dịch vụ tường lửa Uncomplicated Firewall (UFW) đã được kích hoạt và sẵn sàng cấu hình trên hệ điều hành.

    Thuê VPS giá rẻ

    CPU Intel Gold, SSD NVMe U.2, giá từ 50K/tháng

    Máy chủ ảo KVM chuẩn hóa, sẵn sàng khởi tạo VPN riêng

    Fast Byte cung cấp hạ tầng Cloud VPS KVM độc lập 100%, hỗ trợ sẵn TUN/TAP và IP Forwarding ở cấp độ kernel. Bộ xử lý Intel Gold đời mới cùng ổ cứng NVMe U.2 mang lại tốc độ mã hóa lưu lượng mạng vượt trội, băng thông hàng tháng không giới hạn với chi phí tối ưu chỉ từ 50.000đ/tháng.

    Xem bảng giá VPS ngay

    Trên nền tảng Ubuntu hiện đại, quản trị viên thường có hai con đường để thiết lập VPN Server:

    • Phương pháp 1 – Sử dụng Script tự động (Phù hợp cho người mới): Sử dụng các tập lệnh mã nguồn mở uy tín trên GitHub (như openvpn-install). Kịch bản này sẽ tự động tải gói, khởi tạo cấu hình Easy-RSA, mở port tường lửa và xuất ra tệp tin cấu hình .ovpn trong vòng khoảng 1 phút chỉ với một dòng lệnh thực thi.
    • Phương pháp 2 – Cài đặt thủ công (Dành cho Quản trị viên hệ thống): Tự tay thiết lập từng tầng chứng thực của hạ tầng khóa công khai (PKI) với Easy-RSA, chỉnh sửa tệp cấu hình máy chủ và quản lý quy tắc định tuyến tường lửa. Quá trình này mất khoảng 20 – 30 phút nhưng đem lại lợi ích là giúp bạn kiểm soát và làm chủ 100% kiến trúc bảo mật của hệ thống.

    4. Hướng Dẫn 7 Bước Cài Đặt OpenVPN Server Thủ Công Trên Ubuntu

    Hướng dẫn cài OpenVPN Server trên Ubuntu từ A-Z, gồm 7 bước cài đặt, cấu hình Server, tạo Client và thiết lập kết nối VPN riêng.

    Cài Đặt OpenVPN Server Thủ Công Trên Ubuntu

    Bước 1: Cập nhật hệ điều hành và cài đặt các gói OpenVPN, Easy-RSA

    Đầu tiên, hãy cập nhật toàn bộ danh mục gói và nâng cấp các bản vá bảo mật mới nhất cho Ubuntu. Sau đó, tiến hành cài đặt dịch vụ lõi OpenVPN cùng công cụ quản trị chứng chỉ Easy-RSA:

    sudo apt update && sudo apt upgrade -y
    sudo apt install openvpn easy-rsa -y

    Bước 2: Thiết lập thư mục PKI và khởi tạo Certificate Authority (CA)

    Thay vì sử dụng khóa tĩnh (Static Key) tiềm ẩn nhiều rủi ro bảo mật, bạn cần khởi tạo hạ tầng khóa công khai (PKI) để quản lý việc cấp phát và thu hồi chứng chỉ. Tạo một thư mục làm việc riêng cho CA và di chuyển vào đó:

    make-cadir ~/openvpn-ca
    cd ~/openvpn-ca
    ./easyrsa init-pki
    ./easyrsa build-ca
    Lưu ý quan trọng: Trong tiến trình khởi tạo CA, hệ thống sẽ yêu cầu bạn thiết lập mật khẩu bảo vệ (passphrase) cho Certificate Authority. Bạn bắt buộc phải ghi nhớ mật khẩu này vì sẽ phải dùng nó mỗi khi ký xác thực các chứng chỉ người dùng (Client Certificates) sau này.

    Bước 3: Khởi tạo Certificate và Private Key cho Server

    Tiếp theo, tạo yêu cầu chứng chỉ (Certificate Request) và khóa bí mật cho máy chủ, thực hiện ký chứng chỉ thông qua CA vừa tạo, đồng thời sinh tham số Diffie-Hellman và khóa bảo vệ bổ sung HMAC (ta.key):

    ./easyrsa gen-req server nopass
    ./easyrsa sign-req server server
    ./easyrsa gen-dh
    openvpn --genkey secret ta.key

    Lệnh trên sẽ tạo ra các thành phần mật mã thiết yếu bao gồm chứng chỉ máy chủ, khóa mã hóa không mật khẩu (nopass để OpenVPN tự khởi động không cần can thiệp), tham số Diffie-Hellman (dh.pem) và khóa ta.key giúp ngăn chặn tấn công DoS và quét cổng.

    Bước 4: Cấu hình tệp máy chủ OpenVPN (server.conf)

    Sao chép tệp tin cấu hình mẫu đi kèm của phần mềm vào thư mục làm việc chính của OpenVPN, sau đó mở ra chỉnh sửa:

    sudo cp /usr/share/doc/openvpn/examples/sample-config-files/server.conf /etc/openvpn/
    sudo nano /etc/openvpn/server.conf

    Trong tệp cấu hình này, bạn rà soát và điều chỉnh các chỉ thị quan trọng:

    • Cổng và giao thức: Mặc định giữ cổng port 1194 và giao thức proto udp.
    • Đường dẫn khóa và chứng chỉ: Đảm bảo các chỉ thị ca, cert, key, dh và tls-auth trỏ chính xác đến các tệp đã tạo (như ca.crt, server.crt, server.key, dh.pem, ta.key).
    • Định tuyến lưu lượng qua VPN: Kích hoạt tính năng ép toàn bộ luồng mạng của client đi qua máy chủ VPN bằng cách tìm và bỏ dấu chú thích (xóa dấu chấm phẩy ; ở đầu dòng) chỉ thị:push "redirect-gateway def1 bypass-dhcp"

    Bước 5: Bật tính năng chuyển tiếp gói tin IPv4 (IP Forwarding)

    Nếu bỏ qua thao tác này, thiết bị Client vẫn có thể kết nối thành công tới VPN Server nhưng hoàn toàn không thể truy cập ra Internet. Bạn cần mở cấu hình kernel Linux:

    sudo nano /etc/sysctl.conf

    Tìm đến dòng tham số bên dưới, xóa bỏ dấu # ở đầu dòng để kích hoạt:

    net.ipv4.ip_forward=1

    Lưu lại tệp tin và thực thi lệnh sau để hệ thống áp dụng thiết lập kernel ngay lập tức mà không cần khởi động lại máy chủ:

    sudo sysctl -p

    Bước 6: Cấu hình tường lửa UFW và định tuyến mạng

    Bạn tiến hành mở cổng đón luồng VPN (cổng 1194 giao thức UDP) và cấp phép cho dịch vụ kết nối điều khiển từ xa OpenSSH:

    sudo ufw allow 1194/udp
    sudo ufw allow OpenSSH
    Cảnh báo an toàn: Luôn chắc chắn rằng lệnh sudo ufw allow OpenSSH (hoặc cổng SSH tùy chỉnh của bạn) đã được cấp phép trước khi khởi chạy tường lửa UFW. Nếu không, bạn sẽ bị ngắt kết nối và khóa hoàn toàn quyền truy cập SSH vào máy chủ VPS.

    Bước 7: Khởi chạy và kích hoạt dịch vụ OpenVPN

    Cuối cùng, kích hoạt dịch vụ OpenVPN hoạt động cùng tệp cấu hình server.conf, đồng thời thiết lập dịch vụ tự khởi động mỗi khi hệ thống VPS reboot:

    sudo systemctl start openvpn@server
    sudo systemctl enable openvpn@server
    sudo systemctl status openvpn@server

    Nếu màn hình hiển thị trạng thái active (running) màu xanh lá, máy chủ OpenVPN Server của bạn đã đi vào hoạt động chính thức.

    5. Khắc Phục Các Sự Cố Thường Gặp Khi Triển Khai OpenVPN

    Sự cố 1: Client kết nối thành công nhưng không truy cập được mạng Internet

    Nguyên nhân & Khắc phục: Có tới 90% trường hợp lỗi này phát sinh do bạn chưa bật chỉ thị chuyển tiếp gói tin net.ipv4.ip_forward=1 trong nhân Linux, hoặc cấu hình quy tắc chuyển dịch địa chỉ mạng NAT (POSTROUTING masquerade) trong iptables/UFW chưa chính xác. Hãy rà soát lại cẩn thận các thiết lập tại Bước 5 và Bước 6.

    Sự cố 2: Lỗi TLS Error hoặc thông báo “UDP link remote: [AF_UNSPEC]”

    Nguyên nhân & Khắc phục: Hiện tượng này xảy ra khi gói tin từ máy khách không thể chạm tới máy chủ do cổng 1194 UDP đang bị chặn đứng. Bạn cần kiểm tra lại quy tắc tường lửa UFW trên hệ điều hành Ubuntu, đồng thời kiểm tra danh sách Security Group (tường lửa mạng bên ngoài) trên trang quản trị dịch vụ Cloud VPS của nhà cung cấp để chắc chắn cổng 1194/UDP đã được mở cho Inbound traffic.

    Sự cố 3: Lỗi không thể xác thực chứng chỉ (Certificate Validation Error)

    Nguyên nhân & Khắc phục: Lỗi này xuất hiện khi tệp cấu hình .ovpn nạp vào máy khách không chứa đầy đủ hoặc bị dán sai định dạng của chứng chỉ thẩm quyền ca.crt, chứng chỉ người dùng tương ứng (client cert/key) hoặc chữ ký ta.key. Hãy đảm bảo các khối mã <ca>, <cert>, <key>, <tls-auth> được tích hợp chuẩn xác và đầy đủ.

    6. So sánh giao thức OpenVPN UDP 1194 và TCP 443: Nên chọn loại nào?

    Trong quá trình thiết lập máy chủ VPN, hai lựa chọn giao thức truyền tải chính quyết định trực tiếp tới tốc độ duyệt web, độ trễ phản hồi và khả năng xuyên qua các tường lửa kiểm duyệt là UDP (User Datagram Protocol) và TCP (Transmission Control Protocol).

    Tiêu chí so sánh OpenVPN qua UDP (Port 1194) OpenVPN qua TCP (Port 443)
    Tốc độ & Độ trễ (Ping) Rất nhanh, ping thấp. Không tốn thời gian xác nhận gói tin bị mất. Chậm hơn. Dễ gặp hiện tượng nghẽn do cơ chế kiểm soát lỗi TCP-in-TCP.
    Khả năng vượt tường lửa Trung bình. Cổng 1194 dễ bị các tường lửa trường học, công ty chặn. Rất cao. Cổng 443 giả lập lưu lượng HTTPS tiêu chuẩn, khó bị chặn lọc.
    Mức tiêu hao tài nguyên Tối ưu CPU máy chủ tốt, xử lý gói tin nhẹ nhàng. Tốn tài nguyên RAM và chu kỳ xử lý của CPU hơn để duy trì bắt tay phiên.
    Độ ổn định đường truyền Có thể rơi rớt vài gói tin khi mạng yếu nhưng kết nối không bị treo. Đảm bảo 100% toàn vẹn dữ liệu, phù hợp đường truyền thường xuyên mất gói.
    Trường hợp khuyên dùng Chơi game online, xem phim độ phân giải cao, gọi VoIP, duyệt web thông thường. Vượt rào cản Wi-Fi khách sạn, ký túc xá hoặc mạng văn phòng siết chặt cổng kết nối.

    So sánh giao thức OpenVPN UDP 1194 và TCP 443

    Tốc Độ Vượt Trội

    Port mạng 100 Mbps, Băng thông thả ga

    Trải nghiệm VPN cá nhân ổn định, không lo bóp băng thông

    Dịch vụ máy chủ ảo tại Fast Byte cung cấp đường truyền mạng tốc độ cao 100 Mbps trong nước và quốc tế, chính sách không giới hạn lưu lượng truyền tải hàng tháng. Đảm bảo trải nghiệm xem video 4K, làm việc trực tuyến và chơi game mượt mà không xảy ra hiện tượng rớt kết nối VPN.

    Đăng ký VPS Fast Byte

    7. Cách quản lý người dùng và cấu hình tường lửa cho OpenVPN

    Một trong những ưu điểm lớn khi triển khai bằng script tự động là việc quản lý thiết bị người dùng về sau cực kỳ nhanh chóng. Bên cạnh đó, việc thấu hiểu cơ chế hoạt động của firewall là gì trên hệ thống Linux sẽ giúp bạn kiểm soát chặt chẽ các luồng dữ liệu trung chuyển.

    Thêm hoặc thu hồi chứng chỉ người dùng

    Bất cứ khi nào bạn cần cấp quyền cho một máy tính mới hoặc muốn tước quyền truy cập của một thiết bị bị mất, bạn chỉ cần thực thi lại chính file script ban đầu trên terminal:

    ./openvpn-install.sh

    Script sẽ tự động phát hiện OpenVPN đã tồn tại và đưa ra menu lựa chọn quản trị:

    • Tùy chọn 1 (Add a new client): Tạo thêm người dùng mới, đặt tên và xuất ra file .ovpn tiếp theo.
    • Tùy chọn 2 (Revoke existing client): Thu hồi chứng chỉ bảo mật của người dùng cũ. Thiết bị dùng file đó sẽ lập tức bị máy chủ ngắt kết nối và không thể đăng nhập lại.
    • Tùy chọn 3 (Remove OpenVPN): Gỡ bỏ sạch sẽ phần mềm OpenVPN, xóa các file chứng chỉ và đưa cấu hình mạng về trạng thái nguyên bản.

    Kiểm tra dịch vụ và mở port tường lửa

    Để nắm rõ các quy chuẩn thiết lập cổng kết nối trên máy chủ Linux, bài viết cách mở port trên vps sẽ cung cấp góc nhìn đầy đủ về nguyên lý lọc gói tin. Nếu máy chủ của bạn kích hoạt tường lửa UFW, hãy đảm bảo cổng của OpenVPN đã được cấp phép:

    # Mở port cho OpenVPN (ví dụ port 1194 UDP)
    ufw allow 1194/udp
    
    # Mở cổng SSH tránh bị khóa máy từ xa
    ufw allow 22/tcp
    
    # Bật tường lửa và kiểm tra trạng thái
    ufw enable
    ufw status

    Kiểm tra trạng thái máy chủ OpenVPN đang hoạt động bằng lệnh kiểm soát dịch vụ hệ thống:

    systemctl status [email protected]

    8. Câu hỏi thường gặp khi cài OpenVPN trên VPS (FAQ)

    1. Một VPS có thể cho bao nhiêu thiết bị kết nối VPN cùng một lúc?

    Số lượng kết nối đồng thời phụ thuộc vào dung lượng RAM và băng thông của VPS. Với gói VPS cấu hình cơ bản 1 Core – 1GB RAM, bạn có thể duy trì ổn định từ 5 đến 15 thiết bị cùng lúc mà không lo nghẽn bộ nhớ.

    2. Tự dựng OpenVPN bằng VPS có làm tăng tốc độ mạng khi đứt cáp quang quốc tế không?

    Có thể cải thiện rõ rệt nếu bạn thuê VPS đặt tại Singapore hoặc Hồng Kông có tuyến định tuyến mạng thẳng (Direct Route). Dữ liệu từ thiết bị trong nước sẽ đi theo luồng ưu tiên tới máy chủ VPS rồi mới đi ra các dịch vụ quốc tế, giảm thiểu tình trạng rớt gói.

    3. Tự làm OpenVPN Server có che giấu hoàn toàn danh tính trên internet không?

    VPN giúp mã hóa toàn bộ dữ liệu từ thiết bị đến VPS và thay đổi địa chỉ IP hiển thị sang IP của máy chủ. Tuy nhiên, nếu bạn đăng nhập vào các tài khoản cá nhân có sẵn danh tính, nền tảng vẫn nhận diện được bạn qua cookie trình duyệt hoặc dữ liệu phiên làm việc.

    4. OpenVPN khác gì so với WireGuard, nên dùng loại nào trên VPS?

    WireGuard có mã nguồn tinh gọn, tốc độ kết nối nhanh hơn và ít tốn pin thiết bị di động hơn. Tuy nhiên, OpenVPN sở hữu độ tương thích phần cứng lâu đời, hỗ trợ chạy trên cổng TCP 443 giúp vượt qua các tường lửa nghiêm ngặt tốt hơn WireGuard.

    5. Dùng ứng dụng OpenVPN trên điện thoại có gây hao pin nhiều không?

    Mức tiêu thụ pin trên phiên bản OpenVPN Connect v3 hiện nay đã được tối ưu hóa rất tốt. Giao thức UDP chỉ tiêu hao thêm khoảng 3% đến 5% dung lượng pin trong một ngày làm việc thông thường so với khi không sử dụng mạng riêng ảo.

    Tổng kết hướng dẫn cài OpenVPN trên VPS

    Thực hiện theo đúng hướng dẫn cài openvpn trên vps với script tự động hóa, bạn đã có thể tự thiết lập một hệ thống mạng riêng ảo độc lập, an toàn và sở hữu địa chỉ IP tĩnh sạch sẽ chỉ sau vài phút thao tác. Việc tự tay vận hành máy chủ VPN riêng không chỉ giúp bạn bảo vệ trọn vẹn dữ liệu cá nhân trước các nguy cơ mạng công cộng mà còn tối ưu hóa chi phí hàng tháng cho toàn bộ thiết bị trong gia đình hoặc nhóm làm việc.

    Khởi tạo máy chủ ảo làm VPN riêng ngay hôm nay

    Sở hữu IP tĩnh riêng biệt, băng thông không giới hạn và bảo mật tuyệt đối kết nối mạng với chi phí chỉ từ 50K/tháng.

    Xem bảng giá VPS Fast Byte

    Tuyên bố miễn trừ trách nhiệm: Hướng dẫn cài đặt và cấu hình OpenVPN trong bài viết được biên soạn nhằm mục đích chia sẻ kiến thức quản trị máy chủ và bảo vệ an toàn kết nối mạng cá nhân. Cấu hình mạng và chính sách tường lửa có thể thay đổi tùy thuộc vào hệ điều hành, phiên bản kernel và nhà mạng cung cấp dịch vụ Internet. Quản trị viên nên tạo bản sao lưu dữ liệu trước khi thay đổi các cấu hình hệ thống.

  • WireGuard Là Gì? Ưu Nhược Điểm Và Cách Cài Đặt/Thiết Lập A-Z

    WireGuard Là Gì? Ưu Nhược Điểm Và Cách Cài Đặt/Thiết Lập A-Z

    Wireguard là gì đang là câu hỏi được rất nhiều quản trị viên hệ thống, lập trình viên và người dùng cá nhân quan tâm khi tìm kiếm một giải pháp mạng riêng ảo hiện đại thay thế cho các giao thức truyền thống cồng kềnh. Trước đây, việc vận hành OpenVPN hay IPsec thường đòi hỏi tài nguyên máy chủ lớn, cấu hình mã hóa phức tạp và dễ gây hao pin trên thiết bị di động. Nhằm hỗ trợ bạn xây dựng đường truyền VPN cá nhân tốc độ cao với chi phí tối ưu, ThueVPSGiaRe.vn cung cấp nền tảng máy chủ ảo KVM thế hệ mới, tích hợp sẵn nhân Linux Kernel độc lập giúp bạn tự tay triển khai WireGuard hoàn tất chỉ trong vài phút.

    1. WireGuard là gì?

    WireGuard là giao thức mạng riêng ảo (VPN) mã nguồn mở hiện đại, hoạt động trực tiếp trong nhân hệ điều hành Linux (Layer 3) với kiến trúc siêu tinh gọn chỉ khoảng 4.000 dòng code. Giao thức ứng dụng các thuật toán mã hóa tối tân như ChaCha20 và Curve25519 nhằm đem lại tốc độ vượt trội, độ trễ thấp và khả năng bảo mật tối ưu.

    Trước khi đi sâu vào chi tiết kỹ thuật, người dùng cần phân biệt rõ giữa hạ tầng máy chủ và giao thức mạng. Để hiểu đúng bản chất, bài viết vps và vpn khác gì nhau đã phân tích rất rõ: VPS đóng vai trò là một máy tính vật lý độc lập đặt tại trung tâm dữ liệu, còn VPN là công nghệ đường hầm logic chạy trên hệ điều hành đó.

    Do đó, việc tự triển khai giải pháp cách tạo vpn bằng vps cá nhân thông qua giao thức WireGuard sẽ giúp bạn làm chủ hoàn toàn cổng kết nối mạng của mình mà không cần phụ thuộc vào bên thứ ba.

    WireGuard là gì

    Lịch sử ra đời và sự công nhận từ cộng đồng Linux

    Dự án WireGuard được khởi xướng vào năm 2017 bởi chuyên gia bảo mật Jason A. Donenfeld. Mục tiêu cốt lõi của ông là xóa bỏ sự rườm rà, nặng nề đã tồn tại hàng thập kỷ của các giao thức VPN cũ.

    Nhờ thiết kế tối giản và hiệu năng ấn tượng, Linus Torvalds – cha đẻ của hệ điều hành Linux – đã dành lời khen ngợi đặc biệt và gọi WireGuard là một “tác phẩm nghệ thuật” so với sự kinh khủng của OpenVPN hay IPsec. Chính thức từ phiên bản Linux Kernel 5.6 trở đi, module WireGuard đã được tích hợp trực tiếp vào nhân của hệ điều hành.

    Cơ chế định tuyến bằng khóa công khai (Cryptokey Routing)

    Khác với mô hình máy khách – máy chủ (Client – Server) truyền thống phức tạp với hàng loạt bước bắt tay chứng chỉ số X.509, WireGuard hoạt động theo mô hình mạng ngang hàng (Peer-to-Peer). Trên hệ điều hành, WireGuard tạo ra một card mạng ảo có tên mặc định là wg0 hoạt động ở tầng mạng (Layer 3).

    Cơ chế hoạt động của WireGuard dựa trên nguyên lý Cryptokey Routing:

    • Mỗi thiết bị (Peer) sở hữu một cặp khóa: Khóa bí mật (Private Key) và Khóa công khai (Public Key), tương tự như cách xác thực của giao thức SSH.
    • Máy chủ ánh xạ trực tiếp mỗi Public Key với một địa chỉ IP nội bộ cố định thông qua tham số AllowedIPs.
    • Khi một gói tin truyền vào card mạng ảo wg0, WireGuard kiểm tra địa chỉ IP đích, tìm kiếm Public Key tương ứng để mã hóa gói tin bằng thuật toán khóa đối xứng rồi chuyển tiếp qua mạng Internet. Chiều nhận ngược lại cũng kiểm tra tính hợp lệ trước khi giải mã.

    Bộ mật mã hiện đại và triết lý “No Crypto Agility”

    Các hệ thống VPN cũ thường sử dụng cơ chế “Crypto Agility” – tức cho phép hai đầu kết nối tự đàm phán thuật toán mã hóa (AES-CBC, 3DES, MD5, SHA-1…). Điều này dẫn đến nguy cơ bị tấn công hạ cấp (Downgrade Attack) về các thuật toán yếu kém có lỗ hổng. WireGuard giải quyết triệt để vấn đề này bằng triết lý kiên định: loại bỏ hoàn toàn việc đàm phán mã hóa và cố định một bộ mật mã học tối tân nhất:

    • ChaCha20: Thuật toán mã hóa dòng đối xứng tốc độ cao, có khả năng xử lý cực nhanh trên các chip CPU không hỗ trợ tập lệnh tăng tốc phần cứng AES-NI.
    • Poly1305: Thuật toán xác thực thông điệp (MAC) đảm bảo tính toàn vẹn dữ liệu chuẩn AEAD.
    • Curve25519: Giao thức trao đổi khóa Diffie-Hellman dựa trên đường cong Elliptic (ECDH) bảo mật hàng đầu hiện nay.
    • BLAKE2s: Hàm băm mật mã học với tốc độ băm nhanh hơn nhiều so với SHA-3 nhưng vẫn giữ độ an toàn tuyệt đối.
    • SipHash24: Thuật toán tạo khóa bảng băm nhằm phòng chống tấn công từ chối dịch vụ bảng băm (Hash Flooding).

    2. Ưu điểm và những hạn chế kỹ thuật của WireGuard VPN

    Bất kỳ công nghệ mạng nào cũng có sự đánh đổi trong thiết kế kiến trúc. Để ứng dụng hiệu quả trong thực tế, quản trị viên cần nắm vững cả điểm mạnh vượt bậc lẫn các giới hạn kỹ thuật của WireGuard.

    Ưu điểm vượt trội

    • Dung lượng mã nguồn siêu tinh gọn: Với chỉ xấp xỉ 4.000 dòng code, WireGuard cho phép một chuyên gia bảo mật đơn lẻ có thể đọc hiểu và kiểm tra toàn bộ mã nguồn trong một buổi làm việc. Điều này giúp loại bỏ nguy cơ tồn tại các cửa sau (backdoor) hay các lỗ hổng tràn bộ đệm nghiêm trọng như OpenSSL từng gặp phải.
    • Tốc độ kết nối tức thì và độ trễ cực thấp: Do nằm trực tiếp trong không gian nhân (Kernel space), gói tin không cần phải luân chuyển qua lại giữa User space và Kernel space như OpenVPN. Kết quả là thông lượng mạng gần như đạt tối đa băng thông đường truyền và mức ping tăng thêm không đáng kể.
    • Tiết kiệm năng lượng cho thiết bị di động: Khi người dùng không truyền tải dữ liệu, WireGuard hoàn toàn im lặng và không gửi các gói tin giữ kết nối (keepalive) liên tục nếu không được yêu cầu. Nhờ đó, pin điện thoại không bị tiêu hao ngầm khi bật VPN cả ngày.
    • Cơ chế chuyển vùng mạng (Roaming) liền mạch: Khi bạn rời khỏi nhà và điện thoại tự chuyển từ Wi-Fi sang mạng di động 4G/5G, địa chỉ IP nguồn bị thay đổi. Đối với OpenVPN, kết nối sẽ bị đứt và phải bắt tay lại từ đầu mất từ 10-30 giây. Đối với WireGuard, phiên kết nối vẫn tiếp diễn bình thường trong suốt quá trình chuyển mạng mà không gây gián đoạn cuộc gọi hay phiên làm việc.

    Ưu điểm và hạn chế kỹ thuật của WireGuard VPN

    Hạn chế kỹ thuật cần lưu ý

    • Chỉ hoạt động trên giao thức UDP: WireGuard không hỗ trợ giao thức TCP. Do đó, nếu mạng cục bộ của bạn (như mạng nội bộ trường học hoặc công ty siết chặt bảo mật) chặn toàn bộ các cổng UDP đi ra ngoài, kết nối WireGuard sẽ không thể thiết lập được.
    • Lưu trữ địa chỉ IP của Client trên Server: Do nguyên lý Cryptokey Routing yêu cầu gán địa chỉ IP nội bộ cho từng Public Key, máy chủ sẽ lưu lại IP thật gần nhất của client để gửi gói tin phản hồi. Các nhà cung cấp VPN thương mại tuyên bố “No-log” thường phải chỉnh sửa mã nguồn hoặc dùng RAM disk để xóa dữ liệu này.

    Thuê VPS giá rẻ

    CPU Intel Gold, SSD NVMe U.2, giá từ 50K/tháng

    Máy chủ ảo KVM tối ưu hoàn hảo cho WireGuard Server

    Fast Byte cung cấp hạ tầng Cloud VPS ảo hóa KVM 100%, sở hữu nhân Linux Kernel độc lập giúp bạn kích hoạt module WireGuard trực tiếp trong kernel mà không gặp bất kỳ rào cản nào. Trang bị chip Intel Gold đời mới và cổng mạng 100 Mbps không giới hạn băng thông, chỉ từ 50.000đ/tháng.

    Xem các gói VPS ngay

    3. Bảng so sánh WireGuard vs OpenVPN vs IPsec

    Để giúp bạn có cái nhìn rõ ràng khi lựa chọn giải pháp triển khai trên hệ thống thực tế, dưới đây là bảng đối sánh kỹ thuật chi tiết giữa 3 công nghệ mạng riêng ảo WireGuard vs OpenVPN vs IPsec phổ biến nhất hiện nay:

    Tiêu chí so sánh WireGuard OpenVPN IPsec / IKEv2
    Quy mô mã nguồn ~4.000 dòng code (siêu gọn) ~100.000 dòng code ~400.000 dòng code
    Không gian thực thi Kernel Space (Nhân Linux) User Space (Tốn context switch) Kernel Space
    Thuật toán mã hóa Cố định (ChaCha20, Poly1305) Linh hoạt qua OpenSSL (AES, RSA…) Linh hoạt (AES, SHA, 3DES…)
    Tốc độ truyền tải & Ping Cực nhanh, ping thấp nhất Chậm hơn, ping cao hơn Nhanh, ping tương đương WireGuard
    Giao thức truyền tải Chỉ chạy UDP (Cổng 51820) Hỗ trợ cả UDP và TCP (Cổng 443) UDP (Cổng 500, 4500)
    Độ khó khi cấu hình Rất dễ (tương tự thiết lập SSH) Phức tạp (quản lý chứng chỉ PKI/CA) Rất phức tạp, dễ cấu hình sai

    So sánh WireGuard vs OpenVPN vs IPsec

    4. Điều kiện cần chuẩn bị trước khi cài đặt WireGuard trên VPS

    Để quá trình cài đặt WireGuard diễn ra thuận lợi và đạt hiệu năng tối đa, môi trường máy chủ của bạn cần đáp ứng các tiêu chí hạ tầng sau:

    • Nền tảng ảo hóa KVM: Tránh sử dụng các dòng VPS ảo hóa dạng container OpenVZ cũ vì bạn không thể tự ý cập nhật nhân hệ điều hành hoặc nạp module WireGuard vào kernel chung của máy chủ mẹ. Ảo hóa KVM cấp phát phần cứng và nhân kernel riêng biệt 100%.
    • Hệ điều hành khuyên dùng: Nên ưu tiên các bản phân phối Linux hiện đại như Ubuntu 22.04 LTS hoặc Ubuntu 24.04 LTS. Nếu bạn chưa quen thuộc với các đặc tính của hệ điều hành này, hãy tham khảo bài viết ubuntu là gì để hiểu lý do tại sao hơn 90% máy chủ triển khai dịch vụ mạng đều tin tưởng lựa chọn nền tảng này.
    • Đặc quyền quản trị hệ thống: Thao tác nạp module và tạo card mạng ảo yêu cầu nắm rõ quyền root là gì để thực thi các câu lệnh qua phiên làm việc SSH.
    • Địa chỉ IP riêng cố định: Để máy khách luôn kết nối ổn định mà không bị gián đoạn, máy chủ cần có một địa chỉ IPv4 công cộng riêng biệt. Khái niệm ip tĩnh là gì sẽ làm rõ vai trò của địa chỉ IP này trong việc duy trì định danh Endpoint cho mạng WireGuard.

    5. Hướng dẫn cài đặt và cấu hình WireGuard Server trên VPS Ubuntu chi tiết

    Dưới đây là quy trình 5 bước thiết lập máy chủ WireGuard Server thủ công chuẩn mực trên Ubuntu 22.04 / 24.04 LTS, giúp bạn hoàn toàn làm chủ từng dòng cấu hình mà không cần phụ thuộc vào các script đóng gói sẵn.

    cài đặt và cấu hình WireGuard Server trên VPS Ubuntu

    Bước 1: Cập nhật hệ thống và cài đặt gói phần mềm

    Đăng nhập vào VPS thông qua SSH bằng tài khoản root. Tiến hành cập nhật danh mục gói và cài đặt WireGuard cùng tiện ích tạo mã QR:

    apt update && apt upgrade -y
    apt install wireguard wireguard-tools qrencode iptables -y

    Bước 2: Tạo cặp khóa Public Key và Private Key cho Server

    Chuyển vào thư mục quản trị của WireGuard, thiết lập phân quyền an toàn chỉ cho phép user root đọc ghi và sinh cặp khóa bảo mật:

    cd /etc/wireguard
    umask 077
    wg genkey | tee server_private.key | wg pubkey > server_public.key

    Bạn có thể xem nội dung Private Key bằng lệnh cat server_private.key và Public Key bằng lệnh cat server_public.key.

    Bước 3: Xác định card mạng chính và tạo file cấu hình wg0.conf

    Chạy lệnh ip route list default để xác định tên card mạng vật lý của VPS (thường là eth0 hoặc ens3). Giả sử card mạng là eth0, tiến hành tạo tệp cấu hình:

    nano /etc/wireguard/wg0.conf

    Dán đoạn cấu hình mẫu sau vào file (thay thế chuỗi khóa bí mật của server vào mục PrivateKey):

    [Interface]
    Address = 10.0.0.1/24
    SaveConfig = false
    ListenPort = 51820
    PrivateKey = [DÁN_NỘI_DUNG_SERVER_PRIVATE_KEY_VÀO_ĐÂY]
    
    # Quy tắc nạp và dọn dẹp NAT Iptables khi bật/tắt interface
    PostUp = iptables -A FORWARD -i wg0 -j ACCEPT; iptables -t nat -A POSTROUTING -o eth0 -j MASQUERADE
    PostDown = iptables -D FORWARD -i wg0 -j ACCEPT; iptables -t nat -D POSTROUTING -o eth0 -j MASQUERADE

    Bước 4: Bật tính năng IP Forwarding và mở port tường lửa

    Để VPS có thể định tuyến lưu lượng từ máy khách đi ra ngoài Internet, bạn bắt buộc phải bật chuyển tiếp gói tin trong nhân Linux:

    echo "net.ipv4.ip_forward=1" >> /etc/sysctl.conf
    sysctl -p

    Tiếp theo, hãy tham khảo nguyên tắc tại bài viết firewall là gì để cấu hình tường lửa UFW cấp phép cho cổng dịch vụ của WireGuard. Đồng thời, áp dụng hướng dẫn cách mở port trên vps để mở cổng mặc định 51820 giao thức UDP:

    sudo ufw allow ssh
    sudo ufw allow 51820/udp
    sudo ufw enable

    Bước 5: Kích hoạt card mạng ảo wg0

    Sử dụng tiện ích wg-quick để khởi động dịch vụ và thiết lập tự khởi động cùng hệ thống:

    wg-quick up wg0
    systemctl enable wg-quick@wg0

    Kiểm tra trạng thái bằng lệnh wg show. Nếu hiển thị interface wg0 lắng nghe trên cổng 51820, máy chủ đã sẵn sàng tiếp nhận kết nối.

    Tốc Độ Đỉnh Cao

    Port mạng 100 Mbps, Băng thông thả ga

    Vận hành WireGuard ổn định, không giới hạn lưu lượng

    Dịch vụ Cloud VPS tại Fast Byte đảm bảo đường truyền mạng tốc độ cao 100 Mbps cùng chính sách không giới hạn lưu lượng truyền tải hàng tháng. Hạ tầng ổ cứng NVMe U.2 giúp việc xử lý các luồng kết nối mã hóa ChaCha20 của WireGuard luôn duy trì độ trễ thấp nhất.

    Khám phá cấu hình VPS Fast Byte

    6. Hướng dẫn tạo Client và kết nối WireGuard trên máy tính, điện thoại

    Sau khi máy chủ đã vận hành, bạn cần tạo cấu hình cho thiết bị của mình để kết nối vào mạng riêng ảo. Mỗi thiết bị máy khách cũng sẽ sở hữu một cặp khóa riêng biệt.

    Bước 1: Khởi tạo cặp khóa cho Client trên máy chủ

    wg genkey | tee client_private.key | wg pubkey > client_public.key

    Bước 2: Thêm Peer máy khách vào máy chủ WireGuard

    Mở lại tệp /etc/wireguard/wg0.conf trên máy chủ và thêm khối thông tin sau vào cuối file:

    [Peer]
    PublicKey = [DÁN_NỘI_DUNG_CLIENT_PUBLIC_KEY_VÀO_ĐÂY]
    AllowedIPs = 10.0.0.2/32

    Áp dụng thay đổi mà không cần ngắt mạng bằng lệnh: wg addconf wg0 <(wg-quick strip wg0) hoặc systemctl restart wg-quick@wg0.

    Bước 3: Tạo tệp cấu hình client.conf

    Tạo tệp client.conf để nạp vào điện thoại hoặc máy tính cá nhân:

    [Interface]
    PrivateKey = [DÁN_NỘI_DUNG_CLIENT_PRIVATE_KEY_VÀO_ĐÂY]
    Address = 10.0.0.2/24
    DNS = 1.1.1.1, 8.8.8.8
    
    [Peer]
    PublicKey = [DÁN_NỘI_DUNG_SERVER_PUBLIC_KEY_VÀO_ĐÂY]
    Endpoint = [IP_PUBLIC_CỦA_VPS]:51820
    AllowedIPs = 0.0.0.0/0, ::/0
    PersistentKeepalive = 25

    Bước 4: Kết nối thiết bị

    • Đối với điện thoại (iOS / Android): Tạo mã QR trực tiếp trên màn hình terminal bằng lệnh qrencode -t ansiutf8 < client.conf. Mở ứng dụng WireGuard trên điện thoại, chọn dấu (+) > Create from QR code và quét mã để kết nối chỉ trong 3 giây.
    • Đối với máy tính (Windows / macOS): Tải ứng dụng WireGuard từ trang chủ chính thức (wireguard.com), chọn Add Tunnel và nạp tệp client.conf đã tạo. Bấm nút Activate để bắt đầu sử dụng.

    7. Tiêu chí chọn VPS chạy WireGuard ổn định, tiết kiệm

    Để chạy một VPN phục vụ cá nhân hoặc nhóm nhỏ, bạn không cần máy chủ cấu hình quá khủng. Tùy theo cấu hình VPS thực tế, WireGuard tiêu thụ cực ít tài nguyên. Tuy nhiên, yếu tố mạng lại đóng vai trò quyết định.

    • Băng thông và Network port: Nên chọn dịch vụ có băng thông không giới hạn hàng tháng (Unlimited Bandwidth) và network port tối thiểu 100 Mbps. Traffic VPN thường tiêu tốn băng thông rất lớn khi xem video hoặc tải file.
    • Quyền quản trị (Root Access): Bắt buộc phải có quyền root để chỉnh sửa kernel, bật IP Forwarding và thao tác với iptables. Các dịch vụ shared hosting không đáp ứng được điều này.
    • Độ trễ (Latency): Nếu dùng VPN để làm việc hằng ngày, hãy chọn vị trí máy chủ gần khu vực sống của bạn (ví dụ VPS tại Việt Nam) để giảm ping.
    • Ổ cứng và RAM: 1GB RAM và 10GB SSD là dư sức để chạy WireGuard lướt web. Không cần thiết phải đầu tư máy chủ cấu hình cao chỉ để chạy VPN, gây lãng phí chi phí.

    Nếu bạn đang tìm một VPS giá rẻ đáp ứng đủ các tiêu chí trên, Fast Byte là một lựa chọn phù hợp. Hệ thống sử dụng CPU Intel Gold đời mới, ổ cứng SSD NVMe U.2 cho tốc độ xử lý packet nhanh chóng, đi kèm băng thông unlimited hàng tháng chỉ từ mức giá 50K, rất phù hợp để học tập, chạy tool cá nhân hoặc dựng VPN.

    8. Các lỗi thường gặp khi sử dụng WireGuard trên VPS và cách xử lý

    Trong quá trình vận hành thực tế, người dùng có thể đối mặt với một số vấn đề định tuyến mạng phổ biến sau:

    Lỗi 1: Đã kích hoạt VPN nhưng không vào được Internet

    Đây là hiện tượng phổ biến nhất, xảy ra khi thiết bị kết nối thành công vào dải mạng ảo 10.0.0.0/24 nhưng máy chủ không chịu chuyển tiếp gói tin ra ngoài mạng công cộng. Hãy kiểm tra lại hai yếu tố:

    • Kiểm tra xem tham số net.ipv4.ip_forward đã nhận giá trị bằng 1 chưa bằng lệnh sysctl net.ipv4.ip_forward.
    • Kiểm tra tên card mạng ngoài trong dòng PostUp của file wg0.conf. Nếu card mạng thực tế của VPS là ens3 nhưng bạn khai báo nhầm là eth0, lệnh NAT Masquerade sẽ không hoạt động.

    Lỗi 2: Trạng thái 0 bytes received (Không nhận được dữ liệu phản hồi)

    Ứng dụng client hiển thị gói tin gửi đi (sent) tăng dần nhưng dữ liệu nhận về (received) vẫn giữ nguyên bằng 0. Nguyên nhân thường do tường lửa ngoài của nhà cung cấp VPS chưa mở cổng UDP 51820, hoặc do bạn dán nhầm Public Key giữa máy chủ và máy khách. Hãy kiểm tra kỹ lại cặp khóa trong hai tệp cấu hình.

    Lỗi 3: Xung đột kích thước gói tin (MTU Mismatch) gây nghẽn mạng

    Một số nhà mạng di động hoặc đường truyền cáp quang sử dụng các gói tin có kích thước MTU nhỏ hơn chuẩn 1500 bytes. Điều này làm cho các gói tin đã mã hóa của WireGuard bị phân mảnh, dẫn đến tình trạng mạng rất chậm hoặc không load được các trang web nặng. Hãy khắc phục bằng cách bổ sung dòng MTU = 1420 hoặc MTU = 1360 vào khối [Interface] trong file cấu hình của Client.

    Tăng cường bảo vệ máy chủ sau khi cài đặt

    Sau khi hoàn tất cấu hình VPN, quản trị viên không nên bỏ ngỏ an ninh của hệ điều hành. Hãy áp dụng ngay các hướng dẫn then chốt trong cẩm nang cách bảo mật vps: thay đổi cổng SSH mặc định, vô hiệu hóa đăng nhập bằng mật khẩu root, thiết lập khóa SSH Key và lưu trữ tệp server_private.key ở nơi bảo mật tuyệt đối.

    9. Câu hỏi thường gặp về WireGuard VPN (FAQ)

    1. WireGuard có làm lộ địa chỉ IP thật của người dùng không?

    Không. Khi cấu hình AllowedIPs = 0.0.0.0/0 trên client, toàn bộ lưu lượng truy cập Internet đều được đóng gói và mã hóa đi qua đường hầm tới VPS. Mọi trang web bên ngoài chỉ nhận diện được duy nhất địa chỉ IP tĩnh của máy chủ ảo.

    2. WireGuard có hỗ trợ giao thức TCP để vượt tường lửa công ty không?

    Mặc định WireGuard chỉ hoạt động trên giao thức UDP để tối đa hóa hiệu năng. Nếu mạng của bạn bị chặn toàn bộ cổng UDP, bạn có thể kết hợp thêm các công cụ phụ trợ như udp2raw hoặc shadowsocks để đóng gói luồng UDP vào gói tin TCP ngụy trang.

    3. Một máy chủ VPS WireGuard có thể kết nối bao nhiêu thiết bị cùng lúc?

    WireGuard rất nhẹ và không duy trì các phiên bắt tay phức tạp. Một gói VPS cơ bản 1 Core – 1GB RAM có thể đáp ứng hàng trăm thiết bị cùng kết nối mà CPU chỉ tăng nhẹ, chỉ bị giới hạn bởi độ lớn của dải IP cấp phát (ví dụ 10.0.0.0/24 hỗ trợ 253 client).

    4. Dùng WireGuard chơi game online có bị tăng độ trễ (ping) không?

    Nhờ hoạt động trực tiếp trong nhân Linux và mã hóa ChaCha20 siêu tốc, WireGuard là giao thức VPN có độ trễ thấp nhất hiện nay. Nếu bạn thuê VPS đặt tại cùng khu vực địa lý với máy chủ game, mức ping gần như tương đương với mạng Internet thông thường.

    5. Dịch vụ Warp 1.1.1.1 của Cloudflare có phải được xây dựng trên WireGuard không?

    Chính xác. Ứng dụng Cloudflare Warp sử dụng phiên bản tùy biến bằng ngôn ngữ Rust của giao thức WireGuard (BoringTun) để thiết lập đường truyền mã hóa nhanh chóng từ thiết bị của người dùng tới mạng lưới máy chủ biên của Cloudflare.

    Tổng kết

    Hiểu rõ wireguard là gì và tự tay thiết lập một hệ thống mạng riêng ảo cá nhân trên máy chủ ảo là giải pháp công nghệ hoàn hảo để bạn làm chủ quyền riêng tư, bảo vệ dữ liệu trên mọi kết nối Wi-Fi công cộng và duy trì tốc độ mạng ổn định nhất. Với cấu trúc siêu tinh gọn, mã hóa hiện đại và khả năng chuyển mạng mượt mà, WireGuard xứng đáng là sự lựa chọn số một cho tương lai kết nối an toàn.

    Khởi tạo máy chủ ảo chạy WireGuard siêu tốc ngay hôm nay

    Sở hữu IP tĩnh riêng biệt, băng thông không giới hạn và kết nối VPN mượt mà với chi phí chỉ từ 50K/tháng.

    Xem bảng giá VPS Fast Byte

    Tuyên bố miễn trừ trách nhiệm: Hướng dẫn cài đặt và cấu hình WireGuard trong bài viết được biên soạn nhằm mục đích chia sẻ kiến thức quản trị hệ thống và bảo vệ an toàn kết nối mạng cá nhân. Các thao tác cấu hình kernel, tường lửa và định tuyến có thể thay đổi tùy thuộc vào hệ điều hành, phiên bản phần mềm và mô hình mạng của từng nhà cung cấp. Người đọc nên kiểm thử và sao lưu dữ liệu trước khi triển khai trên môi trường vận hành thực tế.

  • Hướng Dẫn Cài Metatrader 4 Trên VPS Từ A-Z Cho Trader: Treo Bot EA 24/7

    Hướng Dẫn Cài Metatrader 4 Trên VPS Từ A-Z Cho Trader: Treo Bot EA 24/7

    Cài metatrader 4 trên vps là bước ngoặt quan trọng giúp các nhà đầu tư ngoại hối, vàng và tiền điện tử giải quyết dứt điểm nỗi lo rớt mạng, cúp điện bất thình lình làm gián đoạn robot EA và trượt giá khớp lệnh. Trong thị trường giao dịch tài chính biến động theo từng mili-giây, việc duy trì một môi trường máy tính hoạt động ổn định 24/7/365 là điều kiện bắt buộc để bảo toàn vốn và tối ưu hóa lợi nhuận. Nhằm hỗ trợ trader vận hành hệ thống bot tự động mượt mà với độ trễ thấp nhất, ThueVPSGiaRe.vn mang tới dịch vụ máy chủ ảo Windows tối ưu chuyên biệt cho trading, khởi tạo nhanh chóng và chi phí tiết kiệm.

    1. MetaTrader 4 (MT4) là gì? Tại sao nên cài MetaTrader 4 trên VPS thay vì máy tính cá nhân?

    Cài MetaTrader 4 trên VPS giúp hệ thống giao dịch hoạt động liên tục 24/7 mà không phụ thuộc vào máy tính cá nhân. Giải pháp này đảm bảo kết nối mạng ổn định, giảm độ trễ khớp lệnh xuống mức tối thiểu, chống trượt giá và duy trì hoạt động không gián đoạn cho các robot giao dịch tự động (EA).

    MetaTrader 4 (MT4) do tập đoàn phần mềm MetaQuotes phát triển, là nền tảng phân tích kỹ thuật và đặt lệnh tiêu chuẩn quốc tế được hàng triệu nhà giao dịch ưa chuộng. Để khai thác tối đa sức mạnh của phần mềm, việc hiểu rõ khái niệm vps forex là gì sẽ giúp bạn nhận diện những giá trị sống còn mà một máy chủ ảo mang lại so với việc cắm máy tính tại nhà.

    MetaTrader 4 (MT4) là gì

    Một gói vps chạy mt4 chuyên dụng đem đến 4 lợi ích mang tính quyết định đến kết quả đầu tư:

    • Vận hành bền bỉ 24/7/365: Máy tính để bàn hoặc laptop cá nhân không được thiết kế để bật liên tục nhiều tháng. Chúng dễ gặp trục trặc do quá nhiệt, chai pin, sập nguồn hoặc tự động cập nhật hệ điều hành giữa đêm. VPS hoạt động tại các trung tâm dữ liệu chuẩn quốc tế với nguồn điện dự phòng kép và điều hòa công nghiệp, đảm bảo robot giao dịch không bỏ lỡ tín hiệu vào lệnh.
    • Độ trễ mạng siêu thấp (Low Latency): Đường truyền internet gia đình hoặc mạng 4G thường có độ trễ dao động từ 80ms đến 200ms khi truyền tín hiệu tới máy chủ sàn giao dịch đặt tại nước ngoài. VPS có thể rút ngắn khoảng cách này xuống mức chỉ từ 1ms đến 15ms, giúp lệnh Market Execution khớp ngay tức thì, hạn chế tối đa hiện tượng trượt giá (slippage) khi bão tin tức ra lò.
    • Bảo vệ an toàn phần cứng: Treo bot EA quét thuật toán cường độ cao trên máy tính cá nhân sẽ gây hao mòn linh kiện, quạt tản nhiệt kêu to và tiêu tốn nhiều điện năng hàng tháng. Chuyển toàn bộ tác vụ tính toán lên đám mây giúp giải phóng hoàn toàn thiết bị của bạn.
    • Quản trị linh hoạt từ mọi thiết bị: Cho dù đang đi làm, đi du lịch hay chỉ có một chiếc điện thoại thông minh trên tay, bạn vẫn có thể đăng nhập vào VPS để kiểm tra biểu đồ, can thiệp lệnh thủ công hoặc điều chỉnh thông số thuật toán của bot bất cứ lúc nào.

    Thuê VPS giá rẻ

    CPU Intel Gold, SSD NVMe U.2, giá từ 50K/tháng

    Hạ tầng máy chủ ảo Windows chuẩn tốc độ cho Trader

    Fast Byte cung cấp dòng máy chủ ảo Windows Server tối ưu riêng cho MT4 và EA. Vi xử lý Intel Gold xung nhịp cao kết hợp ổ lưu trữ NVMe U.2 đọc ghi siêu tốc giúp xử lý dữ liệu tick giá tức thời, mạng 100 Mbps ổn định, chỉ từ 50.000đ/tháng.

    Tham khảo VPS giá rẻ

    Các tính năng nổi bật của phần mềm MetaTrader 4

    Sức hút lâu bền của MT4 đến từ những module tính năng cốt lõi được thiết kế chuyên sâu cho các phân tích thị trường tài chính:

    • Hệ thống biểu đồ thời gian thực đa dạng: Cung cấp ba dạng hiển thị biểu đồ thông dụng gồm nến Nhật Bản (Candlestick), biểu đồ thanh (Bar chart) và biểu đồ đường (Line chart). Nền tảng hỗ trợ 9 khung thời gian trải dài từ biểu đồ 1 phút (M1) đến biểu đồ tháng (MN), cho phép người dùng tùy biến màu sắc, ghi chú và lưu lại các mẫu giao diện (template) theo chiến lược phân tích riêng.
    • Bộ công cụ phân tích kỹ thuật chuyên sâu: Tích hợp sẵn hơn 30 chỉ báo thị trường tiêu chuẩn như Moving Average (MA), Relative Strength Index (RSI), MACD, Bollinger Bands cùng các công cụ đo đạc xu hướng, Fibonacci, kênh giá. Đồng thời, nền tảng cho phép người dùng nhập thêm hàng nghìn chỉ báo tùy biến từ bên ngoài.
    • Hỗ trợ giao dịch tự động 24/7 (Expert Advisors – EA): Cho phép lập trình viên và nhà giao dịch đưa các chiến lược thuật toán vào vận hành tự động qua ngôn ngữ MQL4. Người dùng có thể kiểm tra hiệu quả của chiến lược dựa trên dữ liệu lịch sử thị trường trong quá khứ (Backtest) trước khi áp dụng vào tài khoản thật.
    • Cơ chế khớp lệnh linh hoạt và quản trị rủi ro: Cung cấp đầy đủ các phương thức đặt lệnh thị trường (Market Order) và lệnh chờ (Pending Order: Buy/Sell Limit, Buy/Sell Stop), đi kèm công cụ cắt lỗ (Stop Loss) và chốt lời (Take Profit) giúp bảo toàn vốn trước các biến động bất ngờ.
    • Bảo mật thông tin và sao chép giao dịch (Copy Trade): Toàn bộ dữ liệu trao đổi giữa máy trạm và máy chủ giao dịch đều được mã hóa an toàn. Ngoài ra, tính năng tín hiệu giao dịch cho phép nhà đầu tư dễ dàng theo dõi và tự động sao chép lệnh từ các chuyên gia giao dịch khác trên toàn cầu.

    Ai là người nên sử dụng phần mềm MetaTrader 4?

    • Nhà giao dịch cá nhân (Retail Traders): Giao diện trực quan, dễ làm quen cùng cộng đồng người dùng đông đảo giúp người mới tiếp cận thị trường dễ dàng. Các trader giàu kinh nghiệm cũng gắn bó với MT4 nhờ tính ổn định và tốc độ thực thi nhanh.
    • Nhà phân tích kỹ thuật: Bộ công cụ vẽ hình và thư viện chỉ số đa dạng đáp ứng đầy đủ yêu cầu soi nến và phân tích biểu đồ chuyên sâu.
    • Lập trình viên và nhà giao dịch thuật toán (Algorithmic Traders): Môi trường MQL4 mở ra khả năng tự động hóa tối đa mọi quy tắc vào lệnh, chốt lời mà không cần ngồi trực màn hình.
    • Nhà quản lý quỹ và tổ chức tài chính: Khả năng mở rộng, tích hợp đa tài khoản cùng các báo cáo tài chính minh bạch phục vụ tốt cho hoạt động quản lý danh mục đầu tư.

    2. Tiêu chí chọn cấu hình VPS chạy MT4 chuẩn xác cho Trader

    Để phần mềm vận hành trơn tru và các lệnh tự động từ robot EA được thực thi tức thì, hệ thống máy tính của bạn cần thỏa mãn các tiêu chuẩn phần cứng sau:

    Yêu cầu phần cứng tiêu chuẩn

    • Hệ điều hành: Hoạt động tương thích hoàn hảo trên Windows (từ Windows 7 trở lên). Với macOS, người dùng có thể chạy thông qua các ứng dụng trung gian như Wine hoặc dùng bản cài do sàn môi giới đóng gói riêng. Ngoài ra, MT4 có phiên bản ứng dụng chuyên biệt cho điện thoại Android và iOS.
    • Bộ vi xử lý (CPU): Cần tối thiểu chip Intel Core i3 (tốc độ từ 2.0 GHz trở lên) cho các tác vụ theo dõi cơ bản. Đối với nhu cầu vận hành các bot EA phức tạp hoặc phân tích đa khung thời gian, cấu hình khuyến nghị là Intel Core i5 hoặc Core i7.
    • Bộ nhớ trong (RAM): Tối thiểu 2GB RAM. Tuy nhiên, mức khuyến nghị thực tế là từ 4GB RAM trở lên để hệ thống hoạt động mượt mà khi mở nhiều tab biểu đồ nến và chạy đồng thời nhiều chỉ báo kỹ thuật nặng.
    • Ổ đĩa lưu trữ: Nên ưu tiên sử dụng ổ cứng thể rắn SSD để tăng tốc độ truy xuất dữ liệu lịch sử giá và ghi log giao dịch liên tục.
    • Kết nối Internet: Đường truyền mạng cần đạt tốc độ cao, kết nối liên tục và độ trễ (latency) thấp để hạn chế trượt giá khi vào lệnh.

    Việc ước lượng tài nguyên máy chủ phù hợp ngay từ đầu giúp hệ thống vận hành mượt mà, không gặp hiện tượng tràn RAM làm đứng biểu đồ nến. Trong bài phân tích vps treo tool cần cấu hình gì, mức tiêu thụ tài nguyên được tính toán dựa trên số lượng phần mềm và cường độ thuật toán chạy ngầm.

    Cấu hình máy chủ Số lượng MT4 tối ưu Mục đích sử dụng phù hợp Đánh giá thực tế
    2 Core CPU – 2GB RAM 1 – 2 tài khoản MT4 Trade tay cơ bản hoặc chạy 1 EA lướt sóng ít biểu đồ Chi phí rẻ nhất, phù hợp cho trader cá nhân
    2 Core CPU – 4GB RAM 3 – 5 tài khoản MT4 Chạy đa sàn, kết hợp bot lưới (Grid) hoặc Martingale Cấu hình cân bằng, mượt mà nhất trong tầm giá
    4 Core CPU – 8GB RAM 6 – 10 tài khoản MT4 Hệ thống Copy Trade, quản lý quỹ tài khoản MFF, FTMO Xử lý đa nhiệm ổn định, CPU duy trì mức thấp
    8 Core CPU – 16GB RAM 12 – 20 tài khoản MT4 Dành cho đội nhóm, chạy backtest dữ liệu tick lớn song song Hiệu năng doanh nghiệp, chịu tải cường độ cao

    Tiêu chí chọn cấu hình VPS chạy MT4

    Vì sao trader nên chọn VPS Windows thay vì Linux?

    Mặc dù Linux có ưu thế nhẹ máy, bài phân tích so sánh vps windows vs vps linux đã chứng minh rằng: MetaTrader 4 là phần mềm được phát triển gốc cho môi trường Win32 của Microsoft.

    Việc chạy MT4 trên Linux buộc phải cài qua lớp chuyển đổi Wine, rất dễ phát sinh lỗi crash vặt hoặc không tương thích với một số file thư viện DLL của robot EA. Hệ điều hành Windows Server cung cấp giao diện trực quan, tương thích tuyệt đối 100% với mọi chỉ báo và bot giao dịch.

    Vị trí Datacenter tối ưu độ trễ cho sàn Forex

    Hầu hết các sàn giao dịch lớn hiện nay (như Exness, IC Markets, XM, Pepperstone) đều đặt cụm máy chủ trung tâm dữ liệu giao dịch tại London, New York hoặc các trung tâm mạng châu Á. Với trader Việt Nam, việc lựa chọn máy chủ vps singapore hoặc máy chủ nội địa có tuyến truyền dẫn thẳng sẽ giúp tối ưu hóa thời gian phản hồi lệnh, đạt độ trễ cực thấp dưới 5ms đến 15ms.

    3. Hướng dẫn cài MetaTrader 4 trên VPS từng bước chi tiết từ A-Z

    Quy trình thiết lập MT4 trên máy chủ ảo Windows diễn ra rất nhanh chóng và trực quan, tương tự như việc bạn cài đặt phần mềm trên máy tính thông thường. Bạn hãy thực hiện theo 5 bước sau:

    Bước 1: Kết nối vào VPS Windows qua Remote Desktop Connection

    Trên máy tính cá nhân của bạn, bấm tổ hợp phím Windows + R, gõ lệnh mstsc rồi nhấn Enter để mở ứng dụng Remote Desktop Connection. Bạn nhập địa chỉ IP của VPS được cung cấp, điền Username là Administrator và nhập mật khẩu đăng nhập. Nếu bạn thao tác trên điện thoại hoặc máy Mac, hãy làm theo hướng dẫn remote desktop vps để tải ứng dụng Microsoft Remote Desktop tương ứng.

    Bước 2: Tải file cài đặt MT4 từ sàn môi giới

    Sau khi đăng nhập vào màn hình desktop của VPS, hãy mở trình duyệt web (Google Chrome hoặc Microsoft Edge) và truy cập vào trang chủ sàn giao dịch của bạn để tải file setup chính thức (ví dụ: exness4setup.exe, icmarkets4setup.exe, xm4setup.exe).

    Bước 3: Chạy cài đặt phần mềm MT4

    Nhấp đúp chuột vào tệp tin .exe vừa tải về. Màn hình cài đặt hiện lên:

    • Nếu bạn chỉ cài đặt một tài khoản MT4 duy nhất: Bấm nút Next để phần mềm tự động cài đặt theo đường dẫn mặc định vào ổ đĩa C:\Program Files (x86)\....
    • Chờ thanh tiến trình hoàn tất 100%, nhấn Finish để đóng trình cài đặt. Phần mềm MT4 sẽ tự động khởi động và xuất hiện icon ngoài Desktop.

    Bước 4: Đăng nhập tài khoản giao dịch

    Khi MT4 mở ra lần đầu, hộp thoại Open an Account sẽ xuất hiện hiển thị danh sách các máy chủ (Server) của sàn:

    • Chọn chính xác tên Server mà sàn đã gửi về email của bạn (ví dụ: Exness-Real15, ICMarketsSC-Live02). Nếu không thấy tên server, kéo xuống dưới gõ tên sàn và bấm nút Scan.
    • Bấm Next, chọn mục Existing trade account.
    • Nhập Login ID (Số tài khoản MT4) và Password (Mật khẩu giao dịch). Đánh dấu tick vào ô Save password để phần mềm tự động đăng nhập lại sau này, sau đó bấm Finish.

    Bước 5: Kiểm tra kết nối thị trường

    Quan sát góc dưới cùng bên phải của giao diện MT4:

    • Nếu hiển thị vạch sóng màu xanh kèm thông số truyền nhận dữ liệu (ví dụ 145/25 kb), tài khoản đã kết nối thành công và biểu đồ giá đang nhảy liên tục.
    • Nếu hiển thị thông báo chữ đỏ Invalid Account hoặc No connection, bạn cần kiểm tra lại thông tin mật khẩu hoặc tên máy chủ server.

    Hướng dẫn cài và chạy song song nhiều tài khoản MT4 trên cùng một VPS

    Nhiều nhà đầu tư thường quản lý nhiều tài khoản cùng lúc (tài khoản cá nhân, tài khoản copy trade, tài khoản thi quỹ). Mặc định, nếu bạn chạy file cài đặt lần thứ hai, phần mềm sẽ tự động ghi đè lên thư mục cũ. Mẹo dưới đây giúp bạn cài đặt không giới hạn số lượng phần mềm MT4 độc lập trên một máy chủ ảo:

    1. Chạy lại file cài đặt .exe của sàn môi giới.
    2. Tại màn hình điều khoản đầu tiên, không bấm Next ngay, hãy bấm vào nút Settings.
    3. Tại ô Installation folder, bạn thay đổi tên thư mục đích bằng cách thêm hậu tố phân biệt. Ví dụ:C:\Program Files (x86)\MetaTrader 4 - TK1C:\Program Files (x86)\MetaTrader 4 - TK2
    4. Tại ô Program group, sửa tên nhóm tương tự để tạo shortcut riêng biệt. Bấm Next để tiến hành cài đặt.

    Sau khi cài xong, bạn sẽ có hai biểu tượng MT4 hoạt động tách biệt hoàn toàn trên màn hình Desktop, mỗi phần mềm có thể đăng nhập một tài khoản khác nhau và chạy độc lập mà không can thiệp vào dữ liệu của nhau.

    Hướng dẫn sử dụng MetaTrader 4 cho người mới bắt đầu

    Quản lý và đăng nhập tài khoản giao dịch

    Sau khi đăng ký tài khoản với sàn môi giới, bạn sẽ được cấp bộ thông tin gồm: Số tài khoản (Login ID), Mật khẩu giao dịch (Password) và Tên máy chủ (Server).

    Trên MT4, bạn vào menu File >> Login to Trade Account, nhập chính xác các thông tin trên để kết nối với thị trường. Nếu là người mới, bạn hoàn toàn có thể luyện tập không rủi ro bằng cách vào File >> Open an Account, chọn một server Demo và điền thông tin để tạo tài khoản ảo trải nghiệm với số dư giả lập.

    Hướng dẫn sử dụng MetaTrader 4

    Làm quen với 4 khu vực giao diện chính trên máy tính

    • Cửa sổ Market Watch (Bảng giá thị trường): Hiển thị danh sách các cặp tiền tệ, vàng, bạc, chỉ số cùng mức giá Bid (giá bán) và Ask (giá mua) cập nhật liên tục theo thời gian thực.
    • Cửa sổ Navigator (Điều hướng): Nơi quản lý danh sách các tài khoản đang lưu, cây thư mục chứa các chỉ báo kỹ thuật (Indicators), robot tự động (Expert Advisors) và các đoạn mã tiện ích (Scripts).
    • Cửa sổ Chart Window (Đồ họa biểu đồ): Khu vực lớn nhất nằm ở trung tâm màn hình, hiển thị đồ thị biến động giá của sản phẩm tài chính đang được chọn, là nơi bạn trực tiếp áp dụng các công cụ phân tích kỹ thuật.
    • Cửa sổ Terminal (Bảng điều khiển giao dịch): Nằm ở đáy màn hình, quản lý toàn bộ các vị thế lệnh đang mở (Trade), số dư tài khoản (Balance), tiền ký quỹ (Margin), lịch sử đóng lệnh trong quá khứ (Account History) và nhật ký hoạt động (Journal).

    Các thao tác vào lệnh và đóng lệnh cơ bản

    1. Tại cửa sổ Market Watch, nhấp chuột phải vào sản phẩm cần giao dịch (ví dụ cặp EURUSD hoặc XAUUSD) và chọn Chart Window để mở biểu đồ.
    2. Để chuẩn bị vào lệnh, nhấp chuột phải vào biểu đồ chọn Trading >> New Order (hoặc bấm phím tắt F9).
    3. Trong cửa sổ đặt lệnh hiện lên:
      • Volume (Khối lượng): Nhập số lot muốn giao dịch (ví dụ: 0.01, 0.1, 1.0 lot).
      • Stop Loss (Cắt lỗ) & Take Profit (Chốt lời): Nhập mức giá mong muốn để tự động bảo vệ vốn khi giá đi ngược hướng hoặc đóng lệnh chốt lãi khi chạm mục tiêu.
      • Type (Loại lệnh): Chọn Market Execution (khớp lệnh ngay theo giá thị trường) hoặc Pending Order (lệnh chờ khi giá chạm vùng mong muốn).
    4. Bấm nút Buy by Market (nếu dự đoán giá tăng) hoặc Sell by Market (nếu dự đoán giá giảm).
    5. Theo dõi trạng thái biến động lợi nhuận của lệnh tại thanh tab Trade trong cửa sổ Terminal. Khi muốn đóng lệnh thủ công, bạn chỉ cần nhấp đúp vào dòng lệnh đó hoặc bấm vào dấu x ở góc phải của lệnh trong Terminal.

    Bảng tổng hợp phím tắt tiện ích cần biết  trên MT4

    Việc sử dụng thành thạo các phím tắt giúp nhà giao dịch thao tác phân tích biểu đồ và thực thi lệnh nhanh chóng, tiết kiệm thời gian đáng kể:

    Phím tắt Chức năng chi tiết
    F8 Mở cửa sổ Chart Properties để điều chỉnh giao diện, màu sắc biểu đồ
    F9 Mở nhanh cửa sổ New Order để đặt lệnh giao dịch mới
    F11 Chuyển đổi phần mềm sang chế độ xem toàn màn hình (Full screen)
    F12 / Shift + F12 Cuộn từng nến biểu đồ sang bên trái / sang bên phải
    Ctrl + E Bật hoặc tắt tính năng giao dịch tự động của Expert Advisor (EA)
    Ctrl + M Mở hoặc ẩn cửa sổ theo dõi giá Market Watch
    Ctrl + N Mở hoặc ẩn cửa sổ quản trị Navigator
    Ctrl + T Mở hoặc ẩn cửa sổ theo dõi lệnh Terminal
    Ctrl + D Mở hoặc đóng cửa sổ dữ liệu chi tiết (Data Window)
    Ctrl + G Bật hoặc tắt đường lưới (Grid) trên biểu đồ
    Ctrl + L Hiển thị hoặc ẩn đồ thị khối lượng giao dịch (Volumes)
    Ctrl + I Mở nhanh danh sách các chỉ báo đang áp dụng (Indicators List)
    Ctrl + O Mở hộp thoại Options để cấu hình các thông số hệ thống
    Ctrl + Y Bật hoặc tắt dải phân cách giữa các ngày giao dịch trên biểu đồ
    Ctrl + S Lưu dữ liệu giá biểu đồ ra các định dạng tệp CSV, PRN hoặc HTM
    Ctrl + W hoặc Ctrl + F4 Đóng cửa sổ biểu đồ đang xem hiện tại
    Alt + 1 / Alt + 2 / Alt + 3 Chuyển nhanh kiểu biểu đồ sang: Dạng thanh (Bar) / Nến Nhật / Dạng đường (Line)
    Alt + T Bật hoặc tắt tính năng giao dịch nhanh bằng một cú nhấp (One Click Trading)
    Alt + W Mở thanh công cụ quản lý và chuyển đổi các cửa sổ biểu đồ
    Alt + F4 Thoát và đóng hoàn toàn ứng dụng MetaTrader 4
    Ctrl + Z hoặc Alt + Backspace Khôi phục lại đối tượng vẽ kỹ thuật vừa bị xóa
    + / - Phóng to hoặc thu nhỏ tỷ lệ nến trên biểu đồ

    Mẹo tối ưu hóa hiệu suất VPS và duy trì MT4 hoạt động 24/7 an toàn

    Một chiếc VPS dung lượng RAM 2GB hoặc 4GB hoàn toàn có thể chạy mượt mà từ 3 đến 6 MT4 nếu bạn biết cách loại bỏ các tiến trình và đồ họa dư thừa:

    Ẩn bớt các cặp tiền không dùng trong Market Watch

    Cửa sổ Market Watch (Ctrl + M) mặc định nạp dữ liệu nhảy giá của hơn 50 cặp tiền tệ và tiền điện tử liên tục. Việc này làm tiêu hao lượng lớn băng thông và bộ nhớ RAM. Hãy nhấp chuột phải vào bảng giá, chọn Hide All. Sau đó bạn chỉ gõ mở lại đúng cặp tiền mà bot đang giao dịch (ví dụ chỉ để lại XAUUSD).

    Giảm số lượng nến lưu trữ tối đa trên biểu đồ

    Vào thanh menu Tools > chọn Options (hoặc bấm Ctrl + O) > chuyển sang tab Charts:

    • Tại ô Max bars in history: Sửa từ 65.000 xuống còn 5.000.
    • Tại ô Max bars in chart: Sửa xuống còn 2.000. Bấm OK. Thao tác này giúp giải phóng đến 40% dung lượng RAM cho mỗi tab MT4 đang chạy.

    Tắt âm thanh thông báo và tin tức hệ thống

    Trong bảng Options (Ctrl + O), chuyển qua tab Events và bỏ đánh dấu tick ở mục Enable để tắt các âm thanh tút tút cảnh báo khớp lệnh. Tại tab Server, bỏ tick ở ô Enable News để tránh tải các bài báo tài chính làm nặng phiên làm việc.

    Nguyên tắc vàng: Thoát Remote Desktop an toàn

    Rất nhiều người mới sử dụng thường nhầm lẫn mở menu Start của VPS rồi bấm nút Shut down hoặc Sign out. Hành động này sẽ tắt toàn bộ máy chủ và ngắt luôn hoạt động của robot EA.

    Để robot duy trì lệnh xuyên suốt ngày đêm, bạn cần nắm vững kỹ thuật trong bài cách treo tool trên vps: Bạn chỉ cần di chuột lên thanh điều khiển màu xanh trên cùng màn hình và nhấn vào dấu X bên góc phải để ngắt kết nối hiển thị. Lúc này, toàn bộ phần mềm MT4 và robot EA vẫn tiếp tục chạy ngầm trong máy chủ ảo.

    Tốc Độ Khớp Lệnh

    Port mạng 100 Mbps, Uptime 99.9% bền bỉ

    Treo Bot EA ổn định – Chống gián đoạn kết nối giao dịch

    Mỗi giây chậm trễ đều có thể ảnh hưởng đến kết quả tài khoản của bạn. Fast Byte cam kết hạ tầng máy chủ ổn định, đường truyền mạng độ trễ thấp kết nối nhanh tới các sàn môi giới tài chính, chính sách bảo vệ dữ liệu nghiêm ngặt giúp chiến lược tự động vận hành an tâm tuyệt đối.

    Xem các gói VPS

    Các lỗi thường gặp khi sử dụng MT4 trên VPS và cách khắc phục

    Dưới đây là tổng hợp 4 lỗi kỹ thuật phổ biến nhất mà trader thường đối mặt khi chạy MT4 trên máy chủ ảo và phương án xử lý nhanh chóng:

    Lỗi 1: Thông báo “Invalid Account” ở góc dưới màn hình

    Nguyên nhân: Nhập sai số tài khoản, sai mật khẩu giao dịch hoặc chọn nhầm tên máy chủ server của sàn.

    Cách xử lý: Vào menu File > Login to Trade Account. Kiểm tra cẩn thận xem có vô tình sao chép khoảng trắng (space) ở đầu hay đuôi mật khẩu không. Đảm bảo tên Server trùng khớp 100% với thông tin trong email mở tài khoản ban đầu.

    Lỗi 2: Thông báo “No Connection” hoặc “Common Error”

    Nguyên nhân: Đường truyền mạng bị gián đoạn, tường lửa chặn cổng của broker hoặc sàn đang bảo trì máy chủ vào dịp cuối tuần.

    Cách xử lý: Nhấp chuột trái trực tiếp vào biểu tượng cột sóng ở góc dưới cùng bên phải, chọn Rescan servers để MT4 dò lại các địa chỉ IP dự phòng của sàn. Nếu vẫn chưa được, hãy thử khởi động lại ứng dụng MT4.

    Lỗi 3: Robot EA không chịu vào lệnh dù thị trường có tín hiệu

    Nguyên nhân: Nút AutoTrading chưa được bật, biểu đồ hiển thị mặt mếu hoặc số dư tài khoản không đủ ký quỹ tối thiểu.

    Cách xử lý: Bấm phím F7 trên biểu đồ đang gắn bot để mở lại bảng thuộc tính, kiểm tra xem ô Allow live trading và Allow DLL imports đã được đánh dấu chọn chưa. Sau đó nhấn phím Ctrl + T để mở tab Experts và Journal bên dưới màn hình xem robot có thông báo lỗi cụ thể nào không.

    Lỗi 4: VPS bị đơ giật hoặc biểu đồ nến bị đóng băng

    Nguyên nhân: VPS bị quá tải CPU hoặc tràn bộ nhớ RAM do mở quá nhiều tab chart hoặc file nhật ký log tích tụ lâu ngày chiếm dụng tài nguyên.

    Cách xử lý: Mở Task Manager trên VPS để xem tiến trình nào đang ngốn tài nguyên. Đóng bớt các biểu đồ nến không gắn bot. Đồng thời, vào thư mục MQL4\Logs để xóa bớt các file nhật ký ghi chép cũ dung lượng lớn.

    Câu hỏi thường gặp khi cài MT4 trên VPS (FAQ)

    1. Giao dịch thủ công (trade tay) có cần thiết phải thuê VPS không?

    Rất nên sử dụng nếu bạn đánh lướt sóng (scalping) hoặc giao dịch các khung giờ tin tức mạnh. Đường truyền mạng chuyên dụng của VPS giúp giảm thiểu tối đa độ trễ ping và trượt giá so với mạng gia đình, đồng thời bảo vệ các lệnh đang mở nếu nhà bạn bất ngờ mất điện.

    2. Một VPS 2GB RAM có thể chạy mượt bao nhiêu tài khoản MT4?

    Với cấu hình 2GB RAM tối ưu trên Windows Server, bạn có thể vận hành ổn định từ 1 đến 2 tài khoản MT4 với khoảng 2-4 biểu đồ nến. Nếu muốn chạy từ 3 đến 5 tài khoản cùng nhiều robot phức tạp, bạn nên nâng cấp lên gói 4GB RAM.

    3. Tôi có thể đăng nhập xem lệnh trên điện thoại trong khi VPS đang chạy bot không?

    Hoàn toàn bình thường. Bạn có thể cài ứng dụng MetaTrader 4 trên điện thoại thông minh để theo dõi trạng thái vào lệnh của bot theo thời gian thực. Hệ thống của máy chủ sàn vẫn ghi nhận và phân bổ lệnh song song mà không bị xung đột.

    4. Khi tắt máy tính cá nhân ở nhà thì Robot trên VPS có tiếp tục vào lệnh không?

    Robot vẫn hoạt động bình thường. Máy chủ ảo là một hệ thống điện toán độc lập đặt tại datacenter. Khi bạn ngắt kết nối Remote Desktop hoặc tắt máy tính cá nhân, hệ điều hành VPS và phần mềm MT4 vẫn tiếp tục phân tích thị trường và khớp lệnh tự động 24/7.

    5. MT4 và MT5 có thể cài đặt song song trên cùng một VPS được không?

    Được. Hai nền tảng này sử dụng hai bộ thư mục mã nguồn độc lập (MQL4 và MQL5). Bạn hoàn toàn có thể cài đặt cả MT4 và MT5 trên cùng một máy chủ ảo Windows để phục vụ cho các chiến lược giao dịch đa dạng.

    Tổng kết

    Nắm vững quy trình cài metatrader 4 trên vps và thiết lập robot EA đúng cách là bước đi nền tảng giúp bạn chuyên nghiệp hóa hoạt động đầu tư tài chính. Bằng việc đưa toàn bộ hệ thống giao dịch lên nền tảng đám mây an toàn, bạn không chỉ loại bỏ được những rủi ro kỹ thuật bất khả kháng mà còn giải phóng trọn vẹn thời gian và thiết bị cá nhân để tập trung nâng cao hiệu quả chiến lược.

    Sở hữu máy chủ ảo chạy MT4 liên tục 24/7

    Đảm bảo kết nối ổn định, giảm thiểu tối đa trượt giá và tự động hóa chiến lược giao dịch của bạn với chi phí chỉ từ 50K/tháng.

    Xem bảng giá VPS Fast Byte

    Cảnh báo rủi ro & Miễn trừ trách nhiệm: Giao dịch ngoại hối (Forex) và các sản phẩm đòn bẩy tài chính (CFD) luôn tiềm ẩn mức độ rủi ro vốn cao và có thể không phù hợp với tất cả các nhà đầu tư. Hướng dẫn cài đặt và tối ưu phần mềm MetaTrader 4 trên máy chủ ảo trong bài viết mang tính chất chia sẻ kiến thức quản trị kỹ thuật, không cấu thành lời khuyên đầu tư tài chính. Hiệu quả giao dịch phụ thuộc hoàn toàn vào chiến lược của nhà đầu tư và sự biến động của thị trường.

  • Hướng Dẫn Cài Đặt n8n Trên Ubuntu Từng Bước Bằng Docker

    Hướng Dẫn Cài Đặt n8n Trên Ubuntu Từng Bước Bằng Docker

    Cài đặt n8n trên Ubuntu là giải pháp tối ưu giúp bạn sở hữu một hệ sinh thái tự động hóa quy trình (workflow automation) mạnh mẽ mà không phải gánh mức chi phí định kỳ đắt đỏ của các gói dịch vụ điện toán đám mây. Việc tự vận hành (self-host) n8n trên nền tảng máy chủ riêng mang lại toàn quyền kiểm soát dữ liệu, không giới hạn số lượng luồng thực thi và hỗ trợ tích hợp linh hoạt các mô hình AI agent hiện đại. Nếu bạn đang tìm kiếm một giải pháp hạ tầng tối ưu ngân sách để triển khai, dịch vụ thuê VPS giá rẻ tại Fast Byte sẽ là nền tảng khởi đầu vững chắc cho toàn bộ hệ thống tự động hóa của bạn.

    1. n8n là gì? Tại sao nên tự host trên VPS Ubuntu?

    n8n là nền tảng tự động hóa quy trình làm việc (workflow automation) mã nguồn mở với cơ chế node-based trực quan, cho phép kết nối hàng trăm dịch vụ như Google Sheets, Telegram, CRM và các API trí tuệ nhân tạo. Thay vì trả phí theo từng lượt chạy (execution), việc tự host n8n giúp bạn kiểm soát toàn bộ dữ liệu và vận hành không giới hạn.

    n8n là gì

    Đối với người dùng chuyên sâu về tự động hóa, marketer quản lý luồng dữ liệu khách hàng đa kênh hoặc lập trình viên phát triển AI agent, chi phí vận hành trên các nền tảng đám mây như Zapier, Make hay n8n Cloud tăng rất nhanh khi số lượng execution mở rộng. Việc tự host trên máy chủ ảo cá nhân giải quyết triệt để rào cản chi phí này. Bạn có thể tìm hiểu thêm về bản chất nền tảng hạ tầng qua bài viết VPS là gì để hiểu rõ quyền quản trị hệ thống ở mức root.

    Khi tự vận hành n8n trên hệ điều hành Ubuntu:

    • Toàn quyền sở hữu dữ liệu: Thông tin xác thực (credentials), token API và cơ sở dữ liệu nội bộ được lưu trữ cục bộ trên ổ đĩa máy chủ của bạn, không qua bên thứ ba.
    • Không giới hạn số lượt thực thi: Số lượng execution chỉ phụ thuộc vào cấu hình phần cứng của VPS, không bị tính tiền bổ sung khi lưu lượng công việc đột biến.
    • Linh hoạt mở rộng tính năng: Bạn có thể chạy kèm các mô hình ngôn ngữ lớn (LLM) cục bộ, cài đặt thư viện Python hoặc tùy biến mã nguồn JavaScript phục vụ các kịch bản phức tạp.

    2. Cấu hình VPS bao nhiêu là đủ để chạy n8n ổn định?

    VPS cần tối thiểu 1 vCPU và 1GB RAM để n8n khởi động, nhưng cấu hình đề xuất tiêu chuẩn là 2 vCPU và 2GB đến 4GB RAM kèm ổ cứng SSD NVMe để xử lý các luồng dữ liệu webhook liên tục, lưu trữ lịch sử execution và tránh lỗi tràn bộ nhớ (Out of Memory).

    RAM là tài nguyên quan trọng nhất trong quá trình n8n xử lý dữ liệu. Bản thân n8n chạy trên môi trường Node.js. Khi bạn xử lý các tệp dữ liệu lớn, phân tích JSON phức tạp hoặc kết nối nhiều luồng Webhook đồng thời, mức sử dụng RAM sẽ tăng đột biến trong thời gian ngắn. Nếu dung lượng RAM vật lý cạn kiệt và hệ thống không có phân vùng Swap đủ lớn, tiến trình n8n sẽ bị Linux kernel (OOM Killer) buộc dừng hoạt động ngay lập tức.

    Mức nhu cầu Cấu hình tối thiểu Khả năng đáp ứng Lưu trữ khuyến nghị
    Cơ bản / Học tập 1 vCPU, 1GB RAM Chạy thử nghiệm, 5 – 10 workflow đơn giản, trigger theo lịch (Cron) 20GB SSD
    Tiêu chuẩn (Khuyên dùng) 2 vCPU, 2GB – 4GB RAM Vận hành liên tục, hàng chục Webhook, xử lý AI agent kết nối OpenAI/Gemini 30GB – 40GB SSD NVMe
    Quy mô lớn / Doanh nghiệp 4 vCPU, 8GB RAM trở lên Queue mode (kết nối Redis, PostgreSQL riêng), hàng trăm ngàn lượt execution/ngày 60GB+ SSD NVMe U.2

    Thuê VPS giá rẻ

    CPU Intel Gold, SSD NVMe U.2, giá từ 50K/tháng

    Hạ tầng máy chủ tối ưu cho hệ thống n8n tự host

    Fast Byte cung cấp máy chủ ảo trang bị vi xử lý Intel Gold đời mới cùng ổ cứng thể rắn SSD NVMe U.2 tốc độ đọc ghi vượt trội, băng thông không giới hạn (Unlimited Bandwidth) với cổng mạng 100 Mbps, đảm bảo n8n phản hồi các luồng Webhook tức thì mà không lo nghẽn tài nguyên.

    Khởi tạo máy chủ ngay

    3. Các bước chuẩn bị trước khi cài đặt n8n

    Để quá trình cài đặt n8n trên Ubuntu diễn ra liền mạch và tránh gặp lỗi kết nối hay chứng chỉ SSL về sau, bạn cần chuẩn bị đầy đủ các điều kiện tiên quyết dưới đây:

    • Hệ điều hành: Bản phân phối Ubuntu 22.04 LTS (Long Term Support) hoặc Ubuntu 24.04 LTS bản cài đặt sạch (Clean OS). Hướng dẫn này được thực nghiệm trực tiếp trên nền tảng Ubuntu 22.04 LTS.
    • Quyền quản trị: Tài khoản root hoặc người dùng thường có đặc quyền chạy lệnh sudo. Bạn có thể tham khảo tài liệu cách sử dụng VPS cơ bản để nắm vững nguyên lý quản trị dòng lệnh.
    • Kết nối SSH: Đã thiết lập phần mềm dòng lệnh (Terminal trên macOS/Linux hoặc PuTTY/PowerShell trên Windows) để điều khiển máy chủ. Xem chi tiết tại hướng dẫn kết nối SSH vào VPS.
    • Tên miền riêng (Domain): Một tên miền hoặc tên miền con (subdomain, ví dụ: n8n.yourdomain.com) đã tạo bản ghi DNS trỏ bản ghi A chính xác về địa chỉ IP tĩnh của VPS. Nếu chưa quen với thao tác quản trị DNS, hãy theo dõi bài viết cách trỏ tên miền về VPS.

    4. Bước 1: Cập nhật hệ thống Ubuntu và cài đặt Docker Engine

    Việc sử dụng Docker để đóng gói ứng dụng n8n mang lại lợi thế tách biệt môi trường, không lo xung đột các gói phụ thuộc Node.js trên máy chủ gốc và giúp nâng cấp phiên bản chỉ bằng vài lệnh cơ bản. Chi tiết hơn về nền tảng container này có thể tham khảo tại bài hướng dẫn cài đặt Docker trên Ubuntu.

    4.1. Cập nhật danh sách gói phần mềm

    Trước hết, hãy kết nối vào VPS qua SSH và cập nhật toàn bộ cơ sở dữ liệu các gói hệ thống lên bản mới nhất để đảm bảo tính tương thích và bảo mật:

    sudo apt update && sudo apt upgrade -y
    

    4.2. Cài đặt các gói phụ trợ và cấu hình kho chứa chính thức của Docker

    Cài đặt các gói bổ trợ cần thiết để trình quản lý apt có thể tải và xác thực chứng chỉ từ kho lưu trữ HTTPS của Docker:

    sudo apt install -y ca-certificates curl gnupg lsb-release
    

    Thêm khóa GPG chính thức của Docker vào thư viện bảo mật của hệ điều hành:

    sudo mkdir -p /etc/apt/keyrings
    curl -fsSL https://download.docker.com/linux/ubuntu/gpg | sudo gpg --dearmor -o /etc/apt/keyrings/docker.gpg
    

    Đăng ký kho lưu trữ (repository) chính thức của Docker vào tệp danh sách nguồn tải trên Ubuntu:

    echo "deb [arch=$(dpkg --print-architecture) signed-by=/etc/apt/keyrings/docker.gpg] https://download.docker.com/linux/ubuntu $(lsb_release -cs) stable" | sudo tee /etc/apt/sources.list.d/docker.list > /dev/null
    

    4.3. Tiến hành cài đặt Docker Engine và Docker Compose Plugin

    Sau khi bổ sung repository, bạn tiến hành làm mới danh sách gói và cài đặt Docker Engine cùng Docker Compose plugin:

    sudo apt update
    sudo apt install -y docker-ce docker-ce-cli containerd.io docker-buildx-plugin docker-compose-plugin
    

    4.4. Kiểm tra trạng thái hoạt động của Docker

    Hãy kiểm tra phiên bản để chắc chắn Docker và tiện ích Docker Compose đã được nạp thành công vào hệ thống:

    docker --version
    docker compose version
    

    Kiểm tra trạng thái hoạt động của Docker

    Để thao tác với Docker mà không cần phải gõ tiền tố sudo trước mỗi câu lệnh, hãy đưa người dùng hiện tại vào nhóm docker:

    sudo usermod -aG docker $USER
    

    Lưu ý: Sau khi thực hiện lệnh trên, bạn cần đăng xuất SSH (gõ exit) và đăng nhập lại để quyền nhóm có hiệu lực.

    5. Bước 2: Tạo tệp cấu hình Docker Compose triển khai n8n

    Sử dụng Docker Compose là phương pháp quản lý ứng dụng chuyên nghiệp nhất. Tất cả thiết lập về cổng, biến môi trường (environment variables) và cơ chế lưu trữ dữ liệu đều được khai báo tập trung trong một tệp duy nhất. Phương án này an toàn và dễ bảo trì hơn so với việc cài đặt trực tiếp qua npm bằng tiến trình nền, như cách làm đối với một ứng dụng web thông thường được nhắc tới trong bài deploy Node.js với PM2 trên VPS.

    5.1. Tạo thư mục làm việc cho n8n

    Tạo thư mục chuyên biệt để lưu trữ cấu hình triển khai n8n và di chuyển vào thư mục đó:

    mkdir -p ~/n8n-docker && cd ~/n8n-docker
    

    5.2. Soạn thảo tệp docker-compose.yml

    Mở trình soạn thảo nano để khởi tạo tệp cấu hình:

    nano docker-compose.yml
    

    Dán toàn bộ nội dung cấu hình dưới đây vào tệp. Bạn hãy thay thế n8n.yourdomain.com bằng tên miền phụ thực tế của bạn:

    services:
      n8n:
        image: docker.n8n.io/n8nio/n8n:latest
        container_name: n8n_server
        restart: always
        ports:
          - "127.0.0.1:5678:5678"
        environment:
          - N8N_HOST=n8n.yourdomain.com
          - N8N_PORT=5678
          - N8N_PROTOCOL=https
          - NODE_ENV=production
          - WEBHOOK_URL=https://n8n.yourdomain.com/
          - GENERIC_TIMEZONE=Asia/Ho_Chi_Minh
          - TZ=Asia/Ho_Chi_Minh
        volumes:
          - n8n_data:/home/node/.n8n
    
    volumes:
      n8n_data:
        external: false
    

    Nhấn tổ hợp phím Ctrl + O, nhấn Enter để lưu và Ctrl + X để thoát khỏi trình soạn thảo nano.

    Soạn thảo tệp docker compose

    Hoặc nếu bạn muốn chạy ở local trước thì hãy dán toàn bộ nội dung cấu hình dưới đây vào tệp Docker Compose.

    services:
      n8n:
        image: docker.n8n.io/n8nio/n8n:latest
        container_name: n8n_server
        restart: always
        ports:
          - "5678:5678"
        environment:
          - N8N_HOST=localhost
          - N8N_PORT=5678
          - N8N_PROTOCOL=http
          - N8N_SECURE_COOKIE=false
          - NODE_ENV=production
          - WEBHOOK_URL=http://localhost:5678/
          - GENERIC_TIMEZONE=Asia/Ho_Chi_Minh
          - TZ=Asia/Ho_Chi_Minh
        volumes:
          - n8n_data:/home/node/.n8n
    
    volumes:
      n8n_data:
        external: false

    5.3. Ý nghĩa của các thông số cấu hình quan trọng

    Để tùy chỉnh n8n chuẩn xác theo tài liệu máy chủ n8n Hosting Docs, bạn cần hiểu rõ vai trò của từng biến môi trường:

    • 127.0.0.1:5678:5678: Cổng 5678 của n8n được trỏ nội bộ vào loopback IP của máy chủ thay vì mở công khai ra Internet. Điều này ngăn chặn việc người ngoài truy cập trực tiếp qua cổng chưa có mã hóa SSL.
    • N8N_HOST & N8N_PROTOCOL: Định danh tên miền và giao thức bảo mật mà người dùng cũng như các webhook bên ngoài sẽ dùng để gọi đến hệ thống n8n.
    • WEBHOOK_URL: Biến bắt buộc để các webhook tự động tạo đường dẫn trả về chính xác khi bạn kích hoạt các luồng tự động kết nối với Stripe, GitHub, Facebook hay Telegram.
    • volumes (n8n_data): Thư mục lưu trữ bền vững. Mọi quy trình, thông tin tài khoản và cấu hình mã hóa của bạn nằm tại đây. Nếu không mount volume, toàn bộ công sức xây dựng workflow sẽ biến mất sạch khi container khởi động lại.

    5.4. Khởi chạy container n8n

    Khởi động container ở chế độ chạy nền (detached mode):

    docker compose up -d
    

    Kiểm tra danh sách container để đảm bảo tiến trình n8n đang hoạt động ổn định với trạng thái Up:

    docker compose ps
    

    Khởi chạy container n8n

    6. Bước 3: Cấu hình Nginx Reverse Proxy và kích hoạt SSL Let’s Encrypt

    Vì n8n đang lắng nghe nội bộ tại cổng 5678, chúng ta cần một web server phía trước đóng vai trò Reverse Proxy nhằm chuyển tiếp các yêu cầu từ cổng 80 (HTTP) và cổng 443 (HTTPS) vào n8n. Độc giả có thể tìm hiểu thêm kỹ thuật này tại bài hướng dẫn cài Nginx trên VPS.

    6.1. Cài đặt Nginx và công cụ Certbot

    Tiến hành cài đặt Nginx cùng tiện ích Certbot hỗ trợ lấy chứng chỉ bảo mật SSL miễn phí từ tổ chức Let’s Encrypt:

    sudo apt install -y nginx certbot python3-certbot-nginx
    

    6.2. Thiết lập Server Block Nginx xử lý giao thức WebSocket

    Giao diện thiết kế trực quan của n8n dùng giao thức WebSocket để đồng bộ trạng thái thực thi thời gian thực của các node. Nếu cấu hình Nginx thiếu các header chuyển đổi WebSocket, hệ thống sẽ liên tục xuất hiện thông báo lỗi mất kết nối (“Connection lost”).

    Tạo tệp cấu hình mới cho tên miền n8n của bạn:

    sudo nano /etc/nginx/sites-available/n8n
    

    Dán nội dung cấu hình sau vào tệp (nhớ đổi n8n.yourdomain.com thành tên miền thật của bạn):

    server {
        listen 80;
        server_name n8n.yourdomain.com;
    
        location / {
            proxy_pass http://127.0.0.1:5678;
            proxy_set_header Host $host;
            proxy_set_header X-Real-IP $remote_addr;
            proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
            proxy_set_header X-Forwarded-Proto $scheme;
    
            # Cấu hình bắt buộc cho giao thức WebSocket của n8n
            proxy_http_version 1.1;
            proxy_set_header Upgrade $http_upgrade;
            proxy_set_header Connection "upgrade";
    
            # Tăng thời gian chờ cho các luồng xử lý dữ liệu kéo dài
            proxy_connect_timeout 300s;
            proxy_send_timeout 300s;
            proxy_read_timeout 300s;
            send_timeout 300s;
        }
    }
    

    Lưu tệp (Ctrl + O, Enter, Ctrl + X), sau đó kích hoạt cấu hình bằng cách tạo symbolic link sang thư mục sites-enabled:

    sudo ln -s /etc/nginx/sites-available/n8n /etc/nginx/sites-enabled/
    

    Kiểm tra cú pháp tệp cấu hình Nginx để đảm bảo không có lỗi chính tả:

    sudo nginx -t
    

    Nếu hệ thống trả lời syntax is ok và test is successful, tải lại Nginx để nạp cấu hình mới:

    sudo systemctl reload nginx
    

    Nếu bạn đang dùng localhost và chưa có tên miền thì file Nginx có thể đổi thành như sau:

    server {
        listen 80;
        server_name localhost;
    
        location / {
            proxy_pass http://127.0.0.1:5678;
    
            proxy_set_header Host $host;
            proxy_set_header X-Real-IP $remote_addr;
            proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
            proxy_set_header X-Forwarded-Proto $scheme;
    
            # WebSocket cho n8n
            proxy_http_version 1.1;
            proxy_set_header Upgrade $http_upgrade;
            proxy_set_header Connection "upgrade";
    
            # Timeout cho workflow chạy lâu
            proxy_connect_timeout 300s;
            proxy_send_timeout 300s;
            proxy_read_timeout 300s;
            send_timeout 300s;
        }
    }

    6.3. Cài đặt chứng chỉ bảo mật SSL Let’s Encrypt

    Chạy lệnh Certbot tự động cấu hình giao thức HTTPS và tự sinh các tham số mã hóa vào cấu hình Nginx:

    sudo certbot --nginx -d n8n.yourdomain.com
    

    Hệ thống sẽ yêu cầu bạn nhập địa chỉ email quản trị để nhận cảnh báo khi chứng chỉ sắp hết hạn và đồng ý với điều khoản dịch vụ (nhấn Y). Sau khi hoàn tất, Certbot sẽ tự động thiết lập chuyển hướng toàn bộ lưu lượng HTTP sang kết nối mã hóa HTTPS.

    Bây giờ, bạn đã có thể mở trình duyệt web và truy cập địa chỉ https://n8n.yourdomain.com để khởi tạo tài khoản quản trị đầu tiên (Owner Account).

    n8n dashboard

    Thuê VPS giá rẻ

    CPU Intel Gold, SSD NVMe U.2, giá từ 50K/tháng

    Vận hành luồng tự động hóa xuyên suốt với chi phí tối thiểu

    Tự host n8n giúp doanh nghiệp loại bỏ hoàn toàn các gói cước giới hạn số execution đắt đỏ. Máy chủ ảo tại Fast Byte với ổ cứng NVMe U.2 tốc độ cao và đường truyền mạng ổn định 100 Mbps sẽ là bệ phóng mượt mà cho mọi tác vụ kết nối API và tự động hóa kinh doanh của bạn.

    Xem các gói VPS phù hợp

    7. Bước 4: Thiết lập bảo mật cơ bản sau khi cài đặt

    Bảo vệ máy chủ sau khi cài n8n thành công là bước bắt buộc để ngăn chặn các cuộc quét mã độc và bảo vệ các thông tin API keys bạn liên kết trong workflow.

    7.1. Cấu hình tường lửa UFW (Uncomplicated Firewall)

    Bạn chỉ nên mở đúng các cổng dịch vụ cần thiết bao gồm SSH (cổng 22 hoặc cổng bạn đổi), cổng 80 (HTTP) và cổng 443 (HTTPS). Cổng 5678 tuyệt đối không mở trực tiếp ra ngoài Internet. Xem thêm tài liệu cấu hình UFW / tường lửa trên VPS để quản lý an toàn danh sách truy cập mạng.

    sudo ufw default deny incoming
    sudo ufw default allow outgoing
    sudo ufw allow ssh
    sudo ufw allow 80/tcp
    sudo ufw allow 443/tcp
    sudo ufw enable
    

    Hệ thống sẽ hỏi xác nhận kích hoạt tường lửa, gõ y và nhấn Enter. Kiểm tra lại danh sách cổng đã mở:

    sudo ufw status
    

    7.2. Quản lý khóa mã hóa bí mật (Encryption Key)

    Mọi thông tin đăng nhập, token xác thực bên trong các node của n8n đều được mã hóa tự động bằng một khóa bảo mật sinh ra khi cài đặt lần đầu. Khóa này nằm tại tệp config bên trong thư mục dữ liệu Docker volume. Bạn có thể sao lưu thủ công hoặc cấu hình biến môi trường N8N_ENCRYPTION_KEY trực tiếp trong tệp docker-compose.yml để tiện lợi cho việc phục hồi hệ thống khi chuyển máy chủ mới.

    8. Xử lý các sự cố phổ biến khi vận hành n8n

    Trong quá trình tự host n8n trên VPS Ubuntu, người mới bắt đầu thường gặp phải một số lỗi kỹ thuật. Dưới đây là cách khoanh vùng và khắc phục nhanh:

    Sự cố 1: Lỗi “Connection lost” hoặc WebSocket error trên trình duyệt

    • Triệu chứng: Giao diện n8n thường xuyên hiện pop-up màu cam thông báo mất kết nối tới máy chủ khi bạn đang thao tác vẽ luồng tự động.
    • Nguyên nhân: Nginx reverse proxy chưa kích hoạt chuyển tiếp tiêu đề WebSocket HTTP sang container n8n.
    • Cách xử lý: Mở tệp /etc/nginx/sites-available/n8n, kiểm tra khối location / xem đã có hai dòng proxy_set_header Upgrade $http_upgrade; và proxy_set_header Connection "upgrade"; chưa. Sau đó chạy sudo systemctl reload nginx.

    Sự cố 2: Certbot báo lỗi xác thực tên miền không thành công

    • Triệu chứng: Chạy lệnh certbot bị trả về mã lỗi kết nối Failed authorization procedure hoặc Connection refused.
    • Nguyên nhân: Bản ghi DNS của tên miền chưa được cập nhật chính xác về địa chỉ IP của VPS, hoặc cổng 80 đang bị chặn bởi tường lửa UFW/nhà cung cấp mạng.
    • Cách xử lý: Dùng công cụ kiểm tra DNS (như lệnh ping n8n.yourdomain.com) xem IP trả lời có đúng với IP máy chủ không. Kiểm tra tường lửa bằng lệnh sudo ufw status xem cổng 80/tcp đã được mở ở chế độ Allow hay chưa.

    Sự cố 3: Mất sạch workflow sau khi khởi động lại VPS hoặc container

    • Triệu chứng: Mọi workflow tạo trước đó biến mất hoàn toàn, n8n yêu cầu thiết lập tài khoản ban đầu như một ứng dụng hoàn toàn mới.
    • Nguyên nhân: Quên khai báo phần volumes: trong tệp docker-compose.yml, khiến dữ liệu nằm trực tiếp trong layer tạm thời của container và bị xóa bỏ khi container recreate.
    • Cách xử lý: Kiểm tra lại tệp cấu hình docker-compose, luôn đảm bảo thư mục dữ liệu /home/node/.n8n đã được ánh xạ vào một Named Volume hoặc Bind Mount trên máy chủ.

    Sự cố 4: Không thể khởi chạy Docker vì lỗi “Permission Denied”

    • Triệu chứng: Thực hiện lệnh docker compose up thì nhận thông báo lỗi từ chối kết nối tới Docker daemon socket.
    • Nguyên nhân: Tài khoản người dùng hiện tại chưa được cấp quyền truy cập vào socket điều khiển của Docker daemon.
    • Cách xử lý: Chạy lệnh sudo usermod -aG docker $USER, sau đó đăng xuất hoàn toàn phiên SSH và đăng nhập lại.

    9. Quy trình cập nhật n8n lên phiên bản mới nhất an toàn

    Đội ngũ phát triển n8n liên tục tung ra các bản cập nhật nhằm bổ sung các node mới, vá lỗ hổng bảo mật và nâng cấp tính năng AI agent. Khi triển khai bằng Docker Compose, quy trình nâng cấp diễn ra rất tinh gọn chỉ trong vài phút:

    Di chuyển vào thư mục chứa cấu hình:

    cd ~/n8n-docker
    

    Kéo bản Docker image mới nhất về máy chủ:

    docker compose pull
    

    Khởi động lại container áp dụng phiên bản vừa tải về:

    docker compose up -d
    

    Dọn dẹp các tệp image cũ không còn sử dụng để giải phóng dung lượng ổ đĩa SSD:

    docker image prune -f
    

    Lưu ý: Để đảm bảo an toàn tối đa cho hệ thống đang phục vụ kinh doanh, hãy xuất (export) bản sao lưu workflow dưới dạng tệp JSON hoặc tạo snapshot máy chủ VPS trước khi thực hiện cập nhật phiên bản lớn.

    10. Câu hỏi thường gặp (FAQ)

    Cài n8n trên Ubuntu nên dùng phiên bản nào?

    Phiên bản khuyến nghị là Ubuntu 22.04 LTS hoặc Ubuntu 24.04 LTS. Đây là các phiên bản phát hành dài hạn (Long Term Support) có tính ổn định cao, tương thích tốt với kho mã nguồn của Docker Engine và liên tục được hỗ trợ cập nhật các bản vá an ninh hệ điều hành.

    VPS dung lượng 1GB RAM có chạy ổn định n8n không?

    VPS 1GB RAM có thể chạy được n8n cho mục đích học tập hoặc thử nghiệm quy trình đơn giản, với điều kiện bạn phải cấu hình tối thiểu 1GB đến 2GB bộ nhớ ảo (Swap). Tuy nhiên, khi vận hành quy trình có nhiều node AI hoặc tải tệp dữ liệu lớn, máy chủ 1GB RAM rất dễ gặp hiện tượng treo dịch vụ do cạn kiệt bộ nhớ.

    Tự host n8n trên VPS có mất phí bản quyền không?

    n8n cung cấp giấy phép sử dụng mã nguồn dạng Sustainable Use License. Bạn hoàn toàn có thể tự host miễn phí cho nhu cầu sử dụng nội bộ cá nhân hoặc doanh nghiệp mà không bị giới hạn số lượng workflow hay lượt execution. Bản quyền chỉ tính phí khi bạn bán n8n như một dịch vụ điện toán đám mây cho bên thứ ba.

    Làm thế nào để sao lưu dữ liệu n8n trên Docker?

    Dữ liệu của n8n mặc định sử dụng cơ sở dữ liệu SQLite nằm tại thư mục mount của Docker volume (/var/lib/docker/volumes/n8n-docker_n8n_data/_data). Bạn có thể sao chép tệp database.sqlite này sang máy tính khác, hoặc dùng lệnh n8n export:workflow --all ngay bên trong container để sao lưu định kỳ ra tệp JSON.

    Nên cài đặt n8n qua npm hay dùng Docker?

    Cài đặt qua Docker là phương án tối ưu hơn rất nhiều so với npm trực tiếp. Docker cách ly hoàn toàn môi trường thực thi, giúp bạn không bao giờ phải lo lắng về việc phiên bản Node.js trên máy chủ bị lỗi thời hoặc không tương thích, đồng thời quy trình sao lưu và nâng cấp diễn ra an toàn, gọn gàng.

    Xây dựng hạ tầng tự động hóa quy trình ngay hôm nay

    Thực hiện cài đặt n8n trên Ubuntu bằng Docker kết hợp Nginx Reverse Proxy và chứng chỉ SSL là phương thức triển khai chuẩn mực giúp hệ thống tự động hóa của bạn hoạt động bền bỉ, an toàn và tối đa hóa hiệu suất. Chỉ cần tuân thủ đúng các nguyên tắc cấu hình WebSocket và thiết lập tường lửa cẩn thận, bạn đã làm chủ hoàn toàn một hệ sinh thái workflow hiện đại mà không phụ thuộc vào bất kỳ nhà cung cấp dịch vụ đám mây tính phí đắt đỏ nào.

    Cần máy chủ VPS ổn định để tự host n8n?

    Khởi tạo VPS trang bị vi xử lý Intel Gold, ổ cứng SSD NVMe U.2 tốc độ cao, băng thông không giới hạn chỉ từ 50K/tháng tại Fast Byte.

    Xem bảng giá VPS chi tiết

    Nội dung bài viết mang tính tham khảo kỹ thuật. Các câu lệnh và cấu hình trong tài liệu này được kiểm tra thực tế trên hệ điều hành Ubuntu 22.04 LTS — kết quả vận hành có thể thay đổi tùy thuộc vào phiên bản hệ điều hành, bản phân phối Docker, phiên bản phần mềm n8n và chính sách mạng của máy chủ. Bạn nên tiến hành sao lưu dữ liệu định kỳ và kiểm thử kỹ trên môi trường thử nghiệm trước khi áp dụng cho các quy trình làm việc trọng yếu trong thực tế.

  • Cách Đổi Port SSH Đơn Giản Giúp Bảo Mật VPS Toàn Diện Nhất 2026

    Cách Đổi Port SSH Đơn Giản Giúp Bảo Mật VPS Toàn Diện Nhất 2026

    Đổi port ssh trên VPS Linux là một trong những thiết lập bảo mật căn bản và cấp thiết nhất bạn cần thực hiện ngay sau khi khởi tạo máy chủ để ngăn chặn các đợt tấn công dò quét mật khẩu tự động. Nhiều quản trị viên thường lo lắng thao tác sai dẫn đến việc bị khóa ngoài máy chủ (lockout). Cùng ThueVPSGiaRe.vn điểm qua quy trình 6 bước thay đổi cổng kết nối SSH chuẩn xác, an toàn tuyệt đối trên cả Ubuntu và CentOS trong bài viết dưới đây.

    1. Tại Sao Phải Đổi Port SSH Mặc Định (Port 22)?

    Đổi port SSH là hành động thay đổi cổng lắng nghe mặc định 22 của dịch vụ Secure Shell sang một cổng số tùy chọn khác nhằm vô hiệu hóa các công cụ quét tự động. Biện pháp này giúp giảm đến hơn 90% các cuộc tấn công Brute-force ngẫu nhiên, giải phóng tài nguyên CPU và ngăn tràn bộ nhớ ghi nhật ký hệ thống.

    Tại Sao Nên Đổi Port SSH Mặc Định (Port 22)
    Tại Sao Nên Đổi Port SSH Mặc Định (Port 22)

    Khi bạn vừa khởi tạo một máy chủ Linux và hoàn tất việc tìm hiểu giao thức SSH là gì, địa chỉ IP công khai của bạn sẽ ngay lập tức rơi vào tầm ngắm của hàng ngàn botnet quét dải IP toàn cầu. Giao thức SSH chạy mặc định tại cổng mạng (port) 22 theo quy chuẩn quốc tế IANA, biến nó thành mục tiêu rà soát đầu tiên của tin tặc.

      • Ngăn chặn tấn công Brute-force tự động: Hầu hết các con bot quét mã độc trên Internet chỉ được lập trình để rà quét hàng loạt cổng 22. Nếu bạn chuyển sang một cổng khác, bot sẽ bỏ qua máy chủ của bạn để tìm kiếm con mồi dễ dàng hơn.
      • Giữ sạch file log hệ thống (auth.log / secure): Khi để port 22 mở, tệp nhật ký ghi nhận hàng trăm lượt thử mật khẩu mỗi phút. Điều này làm tệp log phình to lên đến vài Gigabyte, gây lãng phí dung lượng đĩa và khiến việc kiểm tra VPS có bị scan pass xâm nhập không trở nên vô cùng khó khăn.
      • Tiết kiệm tài nguyên xử lý CPU/RAM: Mỗi phiên kết nối SSH thử nghiệm từ bên ngoài đều buộc daemon SSH (`sshd`) phải phân bổ tiến trình con để phản hồi mã hóa bắt tay (handshake), gây hao phí tài nguyên không cần thiết cho máy chủ có cấu hình vừa phải.


    Thuê VPS Giá Rẻ

    Từ 50K/tháng – Toàn quyền root – NVMe Enterprise


    Trải Nghiệm Máy Chủ Riêng Biệt Với Toàn Quyền Quản Trị Hệ Thống

    Dịch vụ VPS tại Fast Byte cung cấp phần cứng mạnh mẽ trang bị vi xử lý Intel Gold và ổ cứng thuần SSD NVMe U.2. Đi kèm bảng điều khiển tích hợp Web Console/VNC cứu hộ 24/7 giúp bạn tự tin tùy biến, đổi cổng dịch vụ và học quản trị Linux mà không lo mất kết nối.

    Xem Danh Sách Gói VPS


    2. Tiêu Chí Chọn Port SSH Mới An Toàn, Tránh Xung Đột Dịch Vụ

    Hệ thống mạng máy tính phân chia cổng kết nối thành tổng cộng 65,535 cổng TCP/UDP. Để đảm bảo tính ổn định và không làm gián đoạn các phần mềm máy chủ khác, bạn không nên chọn cổng một cách ngẫu nhiên thiếu tính toán.

    Các nhóm port tiêu chuẩn được chia thành 3 phân vùng chính:

      • Nhóm Well-known Ports (0 – 1023): Dành riêng cho các dịch vụ cốt lõi của hệ điều hành. Tuyệt đối không chọn port trong dải này.
      • Nhóm Registered Ports (1024 – 49151): Dành cho các ứng dụng và dịch vụ phần mềm đã đăng ký với IANA.
      • Nhóm Dynamic / Private Ports (49152 – 65535): Dành cho các kết nối tạm thời hoặc dịch vụ nội bộ cá nhân.
    Dải Port Loại Cổng Đánh Giá Cho SSH Lưu Ý Kỹ Thuật
    0 – 1023 Hệ thống (Well-known) Không sử dụng Trùng HTTP (80), HTTPS (443), FTP (21)…
    1024 – 49151 Ứng dụng (Registered) Rất khuyến nghị Nên chọn từ 1024 – 10000 hoặc tránh 3306, 8080, 5432
    49152 – 65535 Tự do (Dynamic/Private) Sử dụng tốt Ít khi đụng độ nhưng đôi khi bị router mạng chặn cổng cao

    Gợi ý thực tế: Bạn nên chọn một cổng nằm trong khoảng từ 1025 đến 9999 (ví dụ: 2222, 5822, 8822, 9222) hoặc trong dải 10000 – 30000. Tránh sử dụng các cổng trùng lặp với ứng dụng phổ biến như: MySQL (3306), Redis (6379), Web Hosting Panel (2083, 2087, 8888), RDP (3389).

    3. Công Tác Chuẩn Bị Sống Còn Trước Khi Đổi Cổng SSH

    Nhằm phòng tránh tình trạng mất quyền kết nối tới máy chủ sau khi thao tác, bạn cần rà soát kỹ các yếu tố sau:

    • Quyền quản trị: Bạn phải nắm thông tin tài khoản root hoặc tài khoản người dùng có quyền thực thi sudo.
    • Kết nối sẵn có: Đảm bảo bạn đang mở một phiên làm việc ổn định vào VPS thông qua SSH.
    • Lựa chọn số cổng mới hợp lý: Hãy chỉ định một cổng nằm trong phạm vi từ 1024 đến 65535 và chưa bị phần mềm nào khác trên máy chủ chiếm dụng. Không chọn các cổng web quen thuộc như 80 (HTTP), 443 (HTTPS), 21 (FTP). Bạn có thể tham khảo một số cổng như 2222, 2235 hoặc 2022.

    4. Hướng Dẫn Cách Đổi Port SSH Trên Ubuntu/Debian Chi Tiết 6 Bước

    Dưới đây là các bước thao tác chuẩn mực dựa theo hướng dẫn kỹ thuật từ tài liệu Vietnix kết hợp với kinh nghiệm triển khai thực tế trên hạ tầng Ubuntu của Fast Byte. Hãy đảm bảo bạn đã hoàn tất cách đăng nhập VPS Linux bằng SSH hoặc cách đăng nhập VPS bằng Termius trên Windows trước khi bắt đầu.

    Hướng dẫn thao tác tuần tự dưới đây có thể áp dụng tương tự cho nhiều bản phân phối Linux khác nhau như Ubuntu, Debian, CentOS hay AlmaLinux.

    Bước 1: Đăng nhập vào VPS

    Khởi động ứng dụng dòng lệnh (Terminal trên macOS/Linux hoặc phần mềm PuTTY trên Windows) và thực hiện kết nối tới máy chủ thông qua cổng 22 hiện tại:

    ssh root@IP_VPS

    (Thay thế IP_VPS bằng địa chỉ IP máy chủ của bạn).

    Bước 2: Kiểm tra Port SSH hiện đang lắng nghe

    Trước khi tiến hành sửa đổi, hãy kiểm tra chính xác xem dịch vụ SSH đang hoạt động tại cổng nào bằng một trong hai câu lệnh sau:

    netstat -nltp | grep sshd

    Hoặc câu lệnh:

    ss -nltp | grep sshd

    Hệ thống sẽ trả về thông tin chứa chuỗi :22, xác thực rằng cổng mặc định 22 đang được dịch vụ tiếp nhận.

    Kiểm tra Port SSH hiện đang lắng nghe
    Kiểm tra Port SSH hiện đang lắng nghe

    Bước 3: Chỉnh sửa file cấu hình dịch vụ SSH

    Tệp cấu hình của OpenSSH được lưu trữ tại đường dẫn /etc/ssh/sshd_config. Bạn hãy mở tệp này ra bằng công cụ soạn thảo vi (hoặc nano):

    vi /etc/ssh/sshd_config

    Trong nội dung hiển thị, tìm tới dòng chứa thông số #Port 22.

    • Xóa bỏ ký tự dấu thăng (#) ở phía trước để chỉ thị có hiệu lực.
    • Thay đổi giá trị 22 thành cổng mới mà bạn đã định trước (ví dụ ở đây là 2235).

    Nội dung sau khi điều chỉnh sẽ có dạng:

    Port 2235
    Lưu ý: Hãy bảo đảm tệp cấu hình chỉ giữ lại một dòng chỉ thị Port duy nhất nhằm tránh hiện tượng xung đột thiết lập. Tiến hành lưu lại thay đổi và thoát trình soạn thảo.

    Bước 4: Cấu hình mở cổng mới trên Firewall (Tường lửa)

    Đây là khâu quyết định tính thông suốt của hệ thống. Nếu bạn cập nhật cổng mới nhưng quên chưa khai báo với tường lửa, kết nối từ máy tính của bạn sẽ bị chặn ngay lập tức sau khi khởi động lại dịch vụ.

    Đối với Ubuntu / Debian (Sử dụng tường lửa UFW):

    # Cho phép lưu lượng đi qua cổng mới
    ufw allow 2235/tcp
    
    # Nạp lại cấu hình tường lửa để áp dụng
    ufw reload

    Đối với CentOS / AlmaLinux / Rocky Linux (Sử dụng Firewalld):

    # Bổ sung cổng mới vào vùng public
    firewall-cmd --permanent --add-port=2235/tcp
    
    # Nạp lại cấu hình tường lửa để kích hoạt
    firewall-cmd --reload
     Mở port mới trên Firewall
    Mở port mới trên Firewall

    Bước 5: Khởi động lại dịch vụ SSH

    Sau khi đã chỉnh sửa tệp cấu hình và mở cổng thông qua tường lửa, hãy ra lệnh khởi chạy lại dịch vụ SSH để áp dụng thông số mới:

    systemctl restart sshd
    Khuyến cáo sống còn: Không được tắt cửa sổ dòng lệnh hiện tại ngay sau bước này. Hãy duy trì phiên đăng nhập này làm đường dẫn dự phòng để sửa lỗi nếu quá trình đăng nhập mới phát sinh trục trặc.

    Bước 6: Xác nhận kết nối bằng port mới

    Hãy bật một cửa sổ Terminal (hoặc PuTTY) hoàn toàn mới và thử kết nối tới VPS kèm theo tham số chỉ định cổng vừa đổi:

    ssh -p 2235 root@IP_VPS

    Nếu quá trình xác thực mật khẩu diễn ra suôn sẻ và bạn vào được giao diện dòng lệnh của máy chủ, việc đổi port SSH đã thành công tuyệt đối. Lúc này, bạn có thể an tâm đóng cửa sổ kết nối cũ đã mở ở Bước 1.

    An Tâm Quản Trị

    Port mạng 100 Mbps – Băng thông không giới hạn

    Nâng Cấp Bảo Mật Máy Chủ Cá Nhân Với Chi Phí Tối Ưu

    Khởi tạo VPS Linux giá rẻ chỉ từ 50.000 VNĐ/tháng để làm môi trường staging, chạy ứng dụng NodeJS, Laravel hoặc bot tự động. Fast Byte đảm bảo hỗ trợ kỹ thuật nhiệt tình, hạ tầng điện toán đám mây ổn định và cam kết không oversell tài nguyên.

    Khám Phá Bảng Giá VPS

    Kiểm Tra Và Khắc Phục Sự Cố Thường Gặp Khi Đổi Port SSH

    Nếu phát sinh lỗi không thể đăng nhập hoặc dịch vụ không phản hồi sau khi đổi port, bạn có thể dựa vào các dấu hiệu sau để xử lý:

    Không thể kết nối SSH sau khi đổi port

    • Nguyên nhân: Quên chưa mở cổng tương ứng trên tường lửa (UFW hoặc Firewalld) hoặc viết sai cú pháp trong tệp sshd_config.
    • Cách xử lý: Truy cập vào bảng quản lý của nhà cung cấp dịch vụ VPS và sử dụng tính năng Console / VNC để đăng nhập thẳng vào màn hình máy chủ. Tại giao diện này, kiểm tra lại xem cổng mới đã được cho phép qua tường lửa chưa và xem lại nội dung tệp sshd_config.

    Dịch vụ SSH báo lỗi không thể khởi động

    • Nguyên nhân: Có lỗi cú pháp trong tệp cấu hình hoặc cổng mới chọn đã bị một ứng dụng khác chiếm dụng từ trước.
    • Cách xử lý: Sử dụng lệnh journalctl -u sshd hoặc theo dõi tệp ghi nhận sự kiện thông qua tail -f /var/log/secure (trên CentOS) hay /var/log/auth.log (trên Ubuntu) để xem thông báo chi tiết, sau đó điều chỉnh lại thông số cho chuẩn xác.

    Những Lưu Ý Quan Trọng Cần Ghi Nhớ Khi Đổi Port SSH

    1. Tránh dùng các cổng ứng dụng web thông dụng: Không bao giờ đặt port SSH trùng với các cổng như 80 (HTTP), 443 (HTTPS) hoặc cổng 8080 để tránh xung đột với máy chủ web.
    2. Lưu trữ số cổng mới cẩn thận: Hãy ghi chép lại số cổng bạn đã thiết lập. Nếu vô tình quên mất số cổng này, bạn sẽ buộc phải vào giao diện Console trực tiếp trên hệ thống của nhà cung cấp để dò lại cấu hình.
    3. Lưu ý về chính sách SELinux: Trên các bản cài đặt mặc định của Ubuntu, SELinux ít khi được bật sẵn. Tuy nhiên, nếu bạn áp dụng quy trình này trên CentOS/RHEL có kích hoạt SELinux, bạn cần cập nhật thêm quyền hạn cho dịch vụ SSH bằng cách bổ sung quy tắc thông qua lệnh semanage port.

    Câu Hỏi Thường Gặp (FAQ)

    Đổi port SSH có giúp ngăn chặn được hacker 100% không?

    Không. Đổi cổng kết nối chỉ là phương thức che giấu nhằm tránh sự dòm ngó của các công cụ quét tự động hàng loạt. Những kẻ tấn công có chủ đích và kỹ năng vẫn có thể tìm ra cổng mới nếu họ thực hiện rà quét toàn diện trên máy chủ. Bạn nên kết hợp thêm xác thực bằng SSH Key và phần mềm chống brute-force như Fail2Ban để đạt hiệu quả bảo mật tối ưu.

    Tôi có thể cấu hình port 80 hoặc 443 làm cổng SSH được không?

    Về mặt nguyên lý thì hoàn toàn khả thi nếu cổng đó chưa bị chiếm. Tuy nhiên bạn không nên làm vậy, bởi cổng 80 và 443 là cổng mặc định phục vụ lưu lượng web (HTTP/HTTPS). Nếu VPS có triển khai website, việc gán trùng cổng sẽ gây xung đột khiến dịch vụ web hoặc SSH không thể hoạt động được.

    Làm cách nào để kiểm tra cổng mới đã thực sự mở ra ngoài Internet hay chưa?

    Bạn có thể sử dụng các trang web kiểm tra cổng trực tuyến (Port Check Tool) hoặc mở cửa sổ dòng lệnh trên máy tính cá nhân và dùng lệnh telnet IP_VPS 2235 để kiểm tra khả năng kết nối tới cổng mục tiêu.

    Nên ưu tiên chọn số port nào để an toàn nhất?

    Bạn nên ưu tiên các số cổng thuộc dải từ 1024 đến 65535 vì đây là phân vùng dành cho người dùng và không bị hệ thống chiếm giữ sẵn. Dù vậy, hãy tránh những số quá phổ biến và dễ đoán như 2222 hay 8888.

    Việc thay đổi cổng SSH mặc định trên máy chủ Ubuntu là một trong những giải pháp kỹ thuật vừa nhanh chóng vừa mang lại hiệu quả rõ rệt để bảo vệ an toàn cho máy chủ. Chỉ cần cẩn thận tuân thủ đúng trình tự mở tường lửa và kiểm tra thử nghiệm trước khi đóng kết nối cũ, bạn hoàn toàn có thể tự tin quản trị và củng cố hàng rào an ninh cho hệ thống của mình.

    Đổi port SSH có giúp máy chủ chống được 100% hacker không?

    Không. Đổi cổng SSH thuộc hình thức bảo mật che giấu (Security through obscurity). Biện pháp này giúp loại bỏ hoàn toàn các cuộc rà quét tự động hàng loạt bằng botnet cổng 22, nhưng nếu tin tặc chủ đích quét toàn diện (full-port scan bằng Nmap) vào IP của bạn, họ vẫn có thể xác định được cổng SSH. Do đó bạn nên kết hợp thêm xác thực SSH Key.

    Nên chọn số cổng SSH mới là bao nhiêu để an toàn nhất?

    Bạn nên chọn số cổng nằm trong dải từ 1024 đến 49151 hoặc dải private 49152 đến 65535. Những cổng thông dụng và dễ nhớ được nhiều kỹ sư khuyên dùng là 2222, 5822, 9222 hoặc ghép đuôi số tùy chọn bất kỳ, miễn là không trùng với các cổng dịch vụ web (80, 443) hay cơ sở dữ liệu (3306, 5432).

    Tại sao sau khi đổi port và restart SSH, tôi vẫn bị báo lỗi Connection Refused?

    Lỗi này có 3 nguyên nhân phổ biến: dịch vụ SSH chưa khởi động thành công do sai cú pháp trong file config, tường lửa nội bộ (UFW/Firewalld) chưa mở cổng mới, hoặc đối với hệ điều hành CentOS/AlmaLinux, cơ chế an ninh SELinux đang chặn SSH lắng nghe trên cổng ngoài danh mục chuẩn.

    Đổi port SSH có ảnh hưởng đến website đang chạy trên VPS không?

    Hoàn toàn không. Dịch vụ SSH hoạt động hoàn toàn độc lập với các dịch vụ Web Server như Nginx, Apache hay LiteSpeed (chạy ở cổng 80, 443). Việc đổi port SSH chỉ làm thay đổi cổng giao tiếp quản trị từ xa giữa máy tính của bạn và hệ điều hành máy chủ.

    Có thể cấu hình SSH chạy cùng lúc trên 2 cổng khác nhau được không?

    Có. Trong file /etc/ssh/sshd_config, bạn hoàn toàn có thể khai báo nhiều dòng Port cùng lúc (ví dụ: Port 22 và dòng tiếp theo là Port 2288). Sau khi khởi động lại, máy chủ sẽ lắng nghe đồng thời trên cả hai cổng, rất thích hợp để thử nghiệm cổng mới trước khi tắt hẳn cổng 22.

    Lời Kết

    Nắm vững cách đổi port ssh là bước đệm thiết thực giúp bạn chủ động bảo vệ máy chủ của mình trước vô số mối đe dọa thường trực từ không gian mạng. Hãy luôn ghi nhớ quy tắc vàng: mở tường lửa trước khi khởi động lại dịch vụ và luôn giữ phiên kết nối terminal cũ làm phương án dự phòng an toàn. Chỉ với vài phút thao tác chuẩn chỉ, bạn đã loại bỏ được hầu hết các rủi ro brute-force phiền phức.

    Cần Thuê VPS Linux Giá Rẻ Tốc Độ Cao, Ổn Định?

    Fast Byte cung cấp máy chủ ảo cá nhân hóa, toàn quyền root, băng thông không giới hạn cùng hạ tầng NVMe U.2 cực nhanh chỉ từ 50.000 VNĐ/tháng.

    Đăng Ký VPS Ngay Hôm Nay

    Miễn trừ trách nhiệm kỹ thuật: Nội dung bài viết mang tính chất hướng dẫn tham khảo dựa trên môi trường hệ điều hành Linux tiêu chuẩn. Các câu lệnh và tham số cấu hình có thể có sự khác biệt nhỏ tùy theo từng bản phân phối (Ubuntu, Debian, CentOS, AlmaLinux), phiên bản OpenSSH và chính sách mạng của bên cung cấp hạ tầng. Quản trị viên nên chủ động sao lưu cấu hình và kiểm thử cẩn thận trước khi triển khai trên các hệ thống đang vận hành thực tế (production).