Danh mục: Hướng dẫn chung

  • [2026] Hướng Dẫn Sử Dụng Lệnh Htop Trong Linux: Đọc Thông Số & Quản Trị A-Z

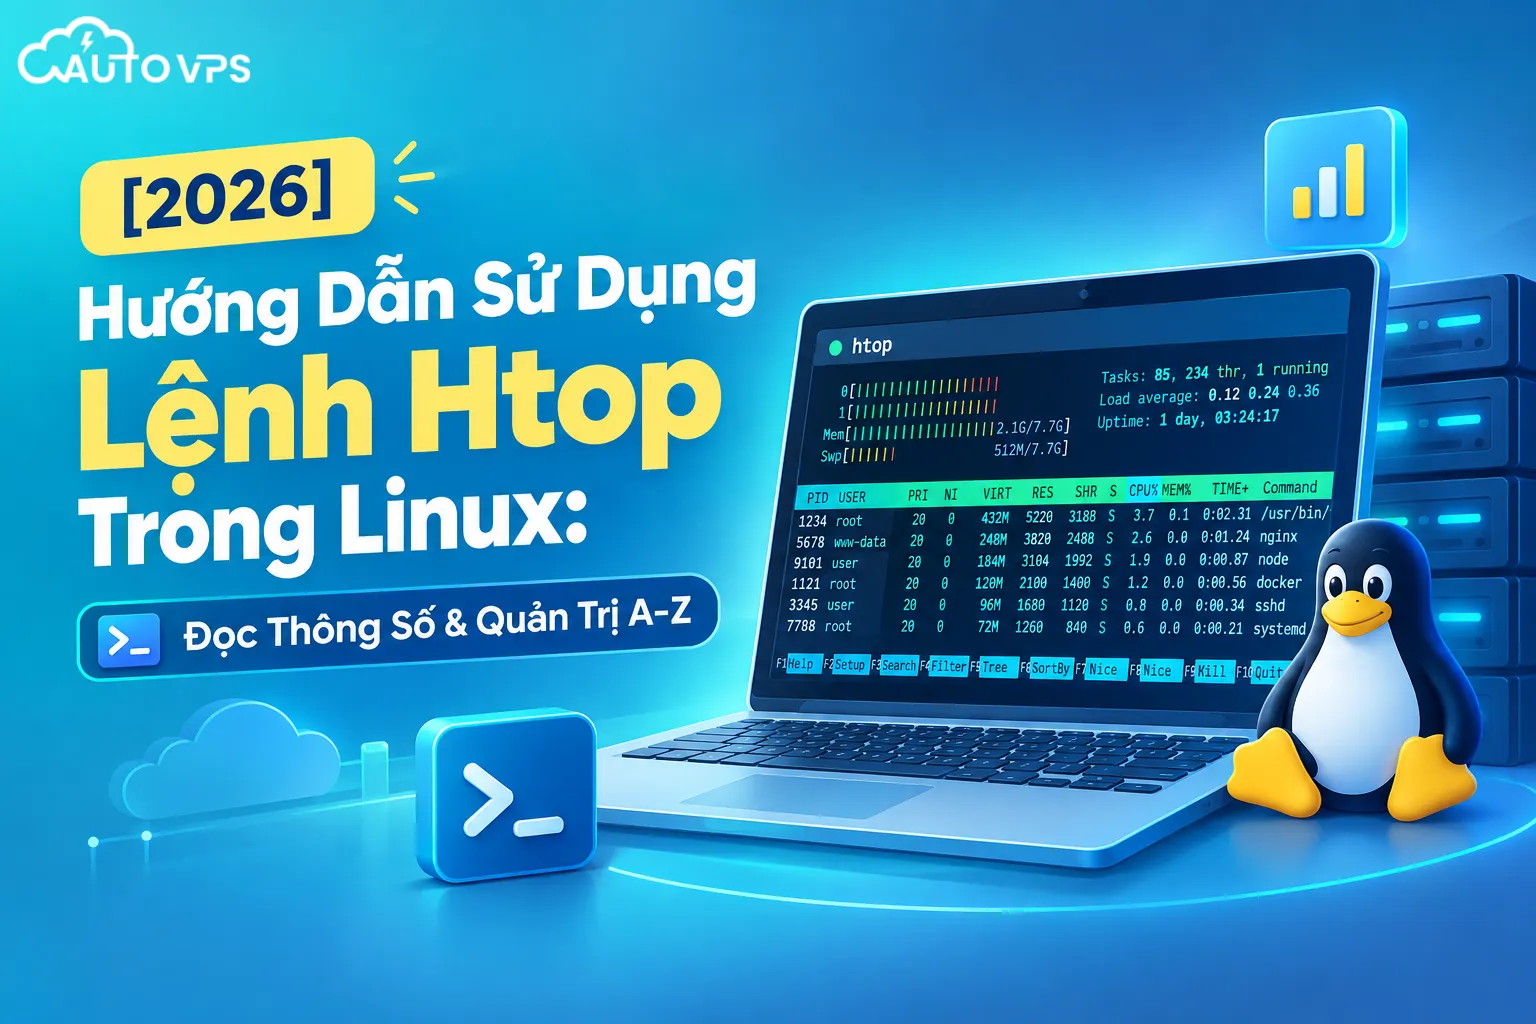
    [2026] Hướng Dẫn Sử Dụng Lệnh Htop Trong Linux: Đọc Thông Số & Quản Trị A-Z

    Sử dụng lệnh htop trong linux là cẩm nang thiết yếu giúp bạn theo dõi tài nguyên phần cứng, kiểm soát tiến trình chạy ngầm và xử lý triệt để các sự cố nghẽn CPU hay đầy RAM theo thời gian thực. Khi vận hành máy chủ tại ThueVPSGiaRe.vn, việc làm chủ tiện ích này sẽ giúp hệ thống luôn hoạt động mượt mà, tối ưu hiệu năng xử lý và duy trì tính liên tục cho các dịch vụ web.

    1. Lệnh htop Trong Linux Là Gì? So Sánh Chi Tiết Với Lệnh Top Truyền Thống

    htop là gì? Lệnh htop trong Linux là một trình giám sát tiến trình tương tác đồ họa dòng lệnh (interactive process viewer) theo thời gian thực. Công cụ này hiển thị trực quan toàn bộ các chỉ số phần cứng như dung lượng từng lõi CPU, bộ nhớ RAM, phân vùng Swap, cùng danh sách chi tiết các tiến trình kèm màu sắc nhận diện rõ ràng.
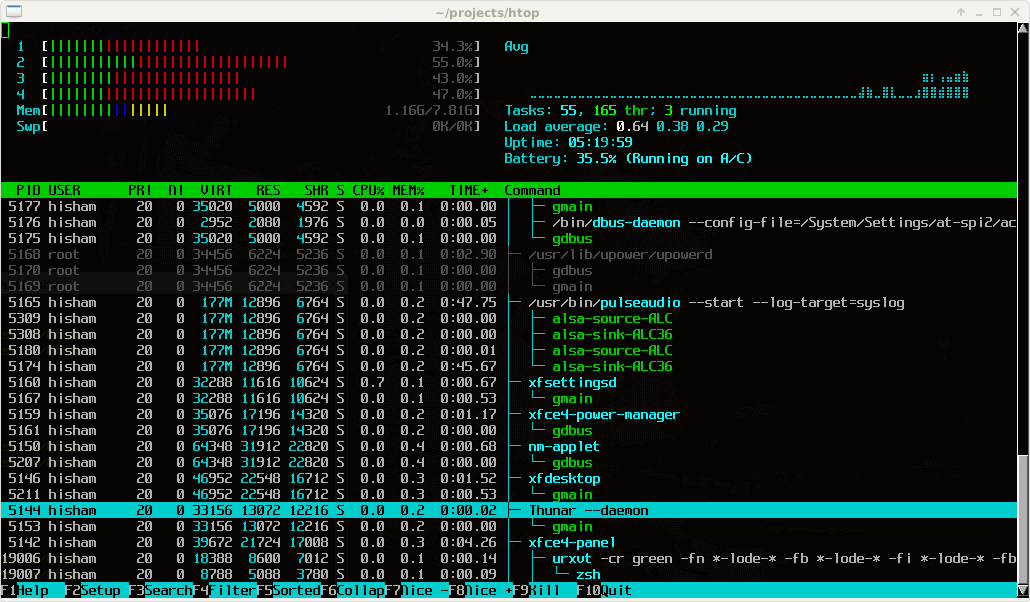
    Lệnh htop Trong Linux
    Lệnh htop Trong Linux

    Trong các câu lệnh Linux thông dụng, lệnh top vốn được cài sẵn mặc định trên hầu hết các bản phân phối. Tuy nhiên, top chỉ hiển thị dưới dạng văn bản đơn sắc, thao tác cuộn dòng hay tìm kiếm tiến trình rất hạn chế. Sự xuất hiện của htop mang lại giải pháp thay thế hoàn hảo nhờ khả năng hỗ trợ chuột, hiển thị cây tiến trình và thao tác trực tiếp với các tín hiệu điều khiển (Signals).

    Dưới đây là bảng so sánh cơ bản giữa lệnh htop và lệnh Top trong Linux bạn có thể tham khảo:

    Tiêu chí so sánh Lệnh top mặc định Lệnh htop tương tác
    Giao diện hiển thị Đơn sắc, dạng text tĩnh, khó nhìn khi nhiều core Đồ họa màu ncurses, thanh tiến trình đo lường trực quan
    Thao tác cuộn trang Chỉ cuộn trang theo danh sách dọc Hỗ trợ cuộn dọc xem mọi process và cuộn ngang xem full command line
    Hỗ trợ chuột (Mouse) Không hỗ trợ Hỗ trợ click chuột để chọn tiến trình, bấm nút chức năng
    Cơ chế Kill Process Phải gõ thủ công mã PID của tiến trình Chọn trực tiếp tiến trình và ấn F9 để gửi Signal an toàn
    Cây tiến trình (Tree View) Không hiển thị phân cấp quan hệ cha – con Hiển thị trực quan mối quan hệ giữa process cha và process con (phím F5)

    2. Hướng Dẫn Cài Đặt Htop Trên Các Bản Phân Phối Linux Phổ Biến

    Trước khi tiến hành cài đặt phần mềm, bạn cần kết nối SSH vào VPS Linux của mình bằng tài khoản có đặc quyền quản trị. Hầu hết các kho lưu trữ chính thức của các hệ điều hành Linux hiện nay đều tích hợp sẵn gói htop.

    Tùy thuộc vào bản phân phối máy chủ bạn đang sử dụng, hãy chạy các nhóm lệnh tương ứng dưới đây:

    Trên hệ điều hành Ubuntu / Debian:

    sudo apt update
    sudo apt install htop -y
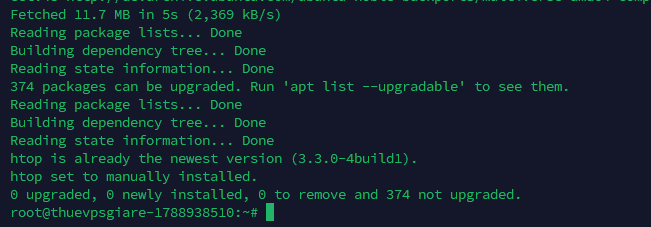
    Cài lệnh htop trên hệ điều hành Ubuntu
    Cài lệnh htop trên hệ điều hành Ubuntu

    Trên hệ điều hành RHEL / CentOS 7 / CloudLinux (cần kích hoạt kho EPEL):

    sudo yum install epel-release -y
    sudo yum install htop -y

    Trên hệ điều hành Rocky Linux / AlmaLinux / CentOS Stream 8, 9 / Fedora:

    sudo dnf install epel-release -y
    sudo dnf install htop -y

    Trên hệ điều hành Arch Linux và Alpine Linux:

    # Đối với Arch Linux
    sudo pacman -S htop
    
    # Đối với Alpine Linux (thường dùng trong Docker Container)
    apk update && apk add htop

    Sau khi quá trình cài đặt hoàn tất, bạn chỉ cần gõ lệnh htop trên cửa sổ Terminal để khởi chạy bảng điều khiển giám sát. Lưu ý rằng để xem toàn bộ tiến trình hệ thống và thực hiện các thao tác can thiệp, bạn cần sở hữu toàn quyền root trên Linux hoặc sử dụng tiền tố sudo htop.

    VPS Giá Rẻ Chuẩn NVMe

    CPU Intel Gold, Port 100Mbps, Giá chỉ từ 50K/tháng

    Trải Nghiệm Hệ Điều Hành Linux Mượt Mà Với Toàn Quyền Root

    Dễ dàng cài đặt và làm chủ các công cụ giám sát như htop trên máy chủ ảo cá nhân. Hạ tầng Fast Byte đảm bảo băng thông không giới hạn và thời gian phản hồi cực nhanh.

    Khám Phá Gói VPS Ngay

    3. Giải Nghĩa Chi Tiết Các Khu Vực & Thông Số Trên Giao Diện Htop

    Giao diện làm việc của htop được bố trí khoa học thành ba phân vùng chính: Khu vực tài nguyên phần cứng (Header) ở trên cùng, Bảng danh sách tiến trình (Process Table) ở trung tâm và Thanh menu phím tắt (Footer Bar) ở đáy màn hình.
    Sử Dụng Lệnh Htop Trong Linux

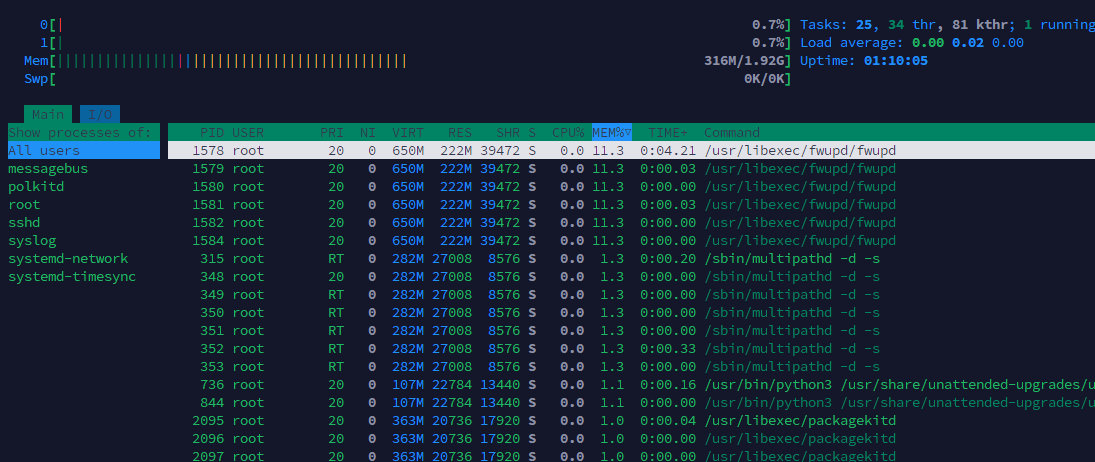
    3.1. Phân tích thanh đo tài nguyên phần cứng (CPU, Mem, Swp)

    Góc trên bên trái hiển thị trực quan mức độ sử dụng của từng lõi CPU, bộ nhớ vật lý và bộ nhớ ảo. Mỗi thanh đo sử dụng dải màu khác nhau để biểu thị loại tài nguyên đang được chiếm dụng:

    • Thanh CPU (Được đánh số 0, 1, 2… theo số core):
      • Màu xanh dương: Tiến trình có mức ưu tiên thấp (Low-priority / Nice processes).
      • Màu xanh lá cây: Tiến trình thuộc về người dùng bình thường (User processes).
      • Màu đỏ: Tác vụ hạt nhân của hệ thống (Kernel/System processes).
      • Màu vàng/cam: Thời gian chờ xử lý ổ đĩa I/O (IO wait).
    • Thanh Mem (Bộ nhớ RAM thực tế):
      • Màu xanh lá cây: Lượng RAM đang sử dụng thực tế bởi các ứng dụng (Used memory).
      • Màu xanh dương: Bộ nhớ đệm dành cho việc đọc/ghi ổ đĩa (Buffer memory).
      • Màu vàng/cam: Bộ nhớ đệm trang của hệ điều hành (Cached memory).
    • Thanh Swp (Bộ nhớ ảo Swap): Biểu thị phần dung lượng RAM tràn được đưa tạm thời xuống ổ cứng. Nếu thanh Swp đầy liên tục, bạn nên tìm hiểu bộ nhớ ảo Swap là gì để tối ưu lại dung lượng hoặc bổ sung thêm tài nguyên phần cứng.

    3.2. Thông số tổng quan hệ thống (Tasks, Load Average, Uptime)

    Góc trên bên phải cung cấp bức tranh toàn cảnh về tình trạng vận hành của máy chủ:

    • Tasks: Tổng số tác vụ hiện có trên máy chủ, bao gồm số lượng luồng thực thi (threads) và số lượng tiến trình đang ở trạng thái kích hoạt (running).
    • Load Average: Tải trung bình của hệ thống trong 1 phút, 5 phút và 15 phút gần nhất. Hãy so sánh chỉ số này với tổng số lõi CPU của VPS; nếu Load Average cao hơn số core thì hệ thống đang có hàng đợi xử lý bị nghẽn. Bạn có thể sử dụng các lệnh xem thông số phần cứng VPS để xác định chính xác số core CPU mà gói máy chủ đang sở hữu.
    • Uptime: Tổng thời gian máy chủ hoạt động liên tục kể từ lần khởi động lại gần nhất.

    3.3. Bảng giải nghĩa các cột dữ liệu trong danh sách tiến trình

    Tên cột Ý nghĩa chi tiết
    PID Process ID – Mã số định danh duy nhất cho từng tiến trình trong Linux.
    USER Tên tài khoản người dùng sở hữu và khởi chạy tiến trình đó (vd: root, www-data, mysql).
    PRI & NI Priority (Độ ưu tiên từ kernel) và Nice Value (Giá trị ưu tiên do người dùng đặt từ -20 đến 19). Số càng thấp thì độ ưu tiên CPU càng cao.
    VIRT Virtual Memory – Tổng dung lượng bộ nhớ ảo mà tiến trình đang truy xuất (bao gồm cả thư viện chia sẻ và Swap).
    RES Resident Memory – Dung lượng RAM vật lý thực tế mà tiến trình đang chiếm dụng (chỉ số chuẩn nhất để xem tiến trình ăn bao nhiêu RAM).
    SHR Shared Memory – Lượng bộ nhớ mà tiến trình chia sẻ chung với các tiến trình khác.
    S (State) Trạng thái tiến trình: R (Running – Đang chạy), S (Sleeping – Đang ngủ), D (Disk Sleep), Z (Zombie – Tiến trình rác).
    CPU% & MEM% Tỷ lệ phần trăm tài nguyên CPU và RAM vật lý mà tiến trình tiêu thụ tại thời điểm kiểm tra.
    TIME+ Tổng thời gian CPU đã tiêu tốn cho tiến trình kể từ lúc bắt đầu hoạt động.
    COMMAND Đường dẫn đầy đủ hoặc tên lệnh đã khởi chạy tiến trình.

    4. Bảng Phím Tắt Nhanh Và Thao Tác Quản Trị Chuyên Nghiệp Trong Htop

    Việc sử dụng thành thạo hệ thống phím tắt giúp quản trị viên điều hướng và can thiệp tiến trình cực nhanh mà không cần gõ các câu lệnh terminal phức tạp.

    Phím chức năng Chức năng tương ứng Phím tắt tương đương
    F1 Mở bảng trợ giúp (Help), hiển thị toàn bộ hướng dẫn phím bấm h hoặc ?
    F2 Mở giao diện cài đặt (Setup), tùy biến màu sắc và thêm bớt các cột hiển thị S hoặc C
    F3 Tìm kiếm tiến trình theo tên (Search) /
    F4 Lọc danh sách tiến trình, chỉ hiện các process chứa từ khóa \
    F5 Bật/tắt chế độ hiển thị phân cấp dạng cây (Tree view) t
    F6 Chọn tiêu chí sắp xếp (Sort by CPU%, MEM%, PID, Time,…) > hoặc .
    F7 / F8 Tăng (F7) hoặc giảm (F8) độ ưu tiên Nice của tiến trình được chọn ] / [
    F9 Gửi tín hiệu dừng/hủy tiến trình (Kill Process) k
    F10 Thoát khỏi chương trình htop về lại màn hình terminal q
    Shift + P Sắp xếp danh sách tiến trình theo %CPU giảm dần ngay lập tức P
    Shift + M Sắp xếp danh sách tiến trình theo %MEM (RAM) giảm dần M
    Phím u Lọc danh sách tiến trình thuộc về một User cụ thể u
    Space Đánh dấu (Tag) một hoặc nhiều tiến trình cùng lúc để thao tác hàng loạt Space

    5. Quy Trình 3 Bước Tìm Và Xử Lý Tiến Trình Gây Quá Tải Máy Chủ

    Khi website phản hồi chậm, bot tự động dừng đột ngột hoặc xuất hiện tình trạng máy chủ đơ nghẽn, bạn hãy thực hiện chuẩn xác 3 bước xử lý dưới đây bằng htop để cứu máy chủ kịp thời:

    Bước 1: Sắp xếp và cô lập tiến trình ngốn tài nguyên

    Ngay khi mở htop, hãy ấn ngay phím P (Shift + P) để đưa các tác vụ đang chiếm CPU cao nhất lên đầu, hoặc bấm phím M (Shift + M) nếu máy chủ đang có dấu hiệu tràn RAM. Bạn sẽ nhanh chóng xác định được mã PID và tên tiến trình thủ phạm (vd: script PHP chạy vòng lặp vô tận, nodeJS rò rỉ bộ nhớ, hoặc truy vấn MySQL bị treo).
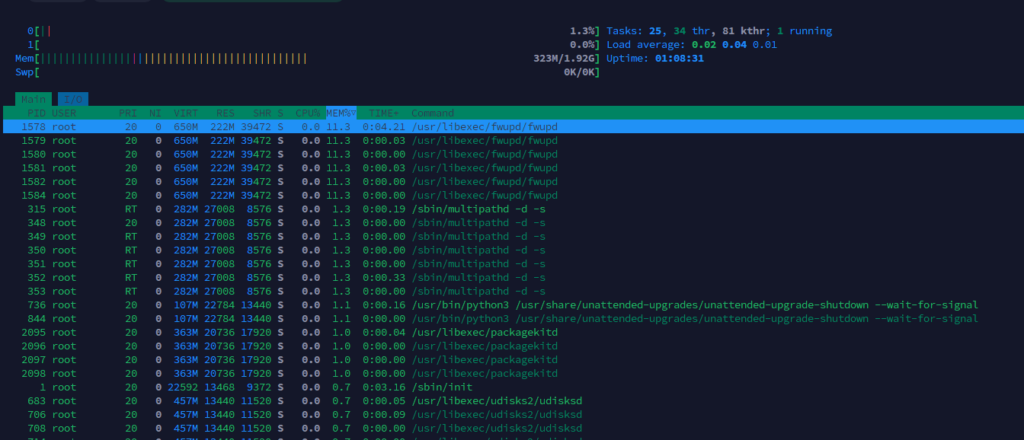
    Chạy lệnh htop để kiểm tra tài nguyên
    Chạy lệnh htop để kiểm tra tài nguyên

    Bước 2: Phân tích nguồn gốc tiến trình qua Tree View (F5)

    Trước khi tắt bất kỳ tác vụ nào, hãy bấm phím F5 để xem cây quan hệ tiến trình. Điều này giúp bạn nhận diện tiến trình đó được sinh ra từ dịch vụ nào (Parent Process). Nếu tiến trình thuộc về một tác vụ dài hạn chạy ngầm, quản trị viên thường sử dụng thêm công cụ chạy tiến trình ngầm với lệnh Screen để kiểm tra lại log của phiên làm việc trước khi quyết định hủy bỏ.

    Bước 3: Dừng tiến trình an toàn bằng tín hiệu (Signals) qua F9

    Để tắt một tiến trình, hãy dùng phím mũi tên lên/xuống trỏ vào dòng đó và nhấn phím F9 (hoặc phím k). Một danh sách các tín hiệu điều khiển của Linux sẽ xuất hiện bên cột trái:

    • Nên ưu tiên chọn tín hiệu 15 (SIGTERM): Đây là tín hiệu yêu cầu dừng mềm an toàn. Ứng dụng sẽ có thời gian lưu dữ liệu đệm, giải phóng bộ nhớ và đóng kết nối cơ sở dữ liệu một cách toàn vẹn trước khi tắt hoàn toàn.
    • Chỉ sử dụng tín hiệu 9 (SIGKILL) khi thực sự bắt buộc: Tín hiệu này sẽ cưỡng chế đóng tiến trình ngay lập tức. Cần hết sức thận trọng khi áp dụng SIGKILL cho các tiến trình cơ sở dữ liệu (như mysqld hay postgres) vì có thể dẫn tới lỗi hỏng bảng dữ liệu (corrupted database).

    Nếu sau khi tắt tiến trình mà máy chủ vẫn không thể phục hồi, hãy tham khảo cẩm nang xử lý sự cố VPS bị treo để tìm hiểu các nguyên nhân sâu hơn về phần cứng hay I/O ổ đĩa.

    Ổ Đĩa NVMe U.2 Tốc Độ Cao

    Chống nghẽn I/O Wait, Vận hành bền bỉ 24/7

    Hạn Chế Triệt Để Tình Trạng Quá Tải Hàng Đợi Hệ Thống

    Trang bị phần cứng hiện đại với 100% ổ cứng SSD NVMe U.2 Enterprise và vi xử lý Intel Xeon Gold, Cloud VPS Fast Byte giúp bạn giải quyết triệt để nỗi lo giật lag khi chạy nhiều ứng dụng nặng.

    Xem Bảng Giá VPS Siêu Ưu Đãi

    6. 4 Mẹo Nâng Cao Giúp Quản Trị Hệ Thống Linh Hoạt Với Lệnh Htop

    Bên cạnh các thao tác cơ bản, htop còn hỗ trợ nhiều tùy biến mạnh mẽ giúp các kỹ sư hệ thống rút ngắn thời gian chẩn đoán lỗi:

    6.1. Lọc tiến trình theo tài khoản người dùng (Phím u)

    Trên máy chủ web có nhiều người dùng hoặc dịch vụ độc lập, việc hiển thị toàn bộ hàng trăm process sẽ gây rối mắt. Bạn chỉ cần bấm phím u, một bảng danh sách các User sẽ hiện ra. Chọn www-data (hoặc nginx/apache) để chỉ theo dõi các tác vụ web, hoặc chọn mysql để giám sát cơ sở dữ liệu riêng biệt.
    Lọc tiến trình theo tài khoản người dùng trên htop
    Lọc tiến trình theo tài khoản người dùng trên htop

    6.2. Thay đổi độ ưu tiên tài nguyên của tiến trình (Nice Value)

    Nếu có một tác vụ backup hay nén dữ liệu đang ngốn nhiều CPU làm chậm website chính, thay vì tắt nó đi, bạn có thể giảm độ ưu tiên của nó. Chọn tiến trình và bấm F8 để tăng chỉ số Nice (giảm quyền ưu tiên CPU) hoặc bấm F7 để cấp thêm ưu tiên (yêu cầu quyền root).

    6.3. Tùy biến giao diện và bổ sung thêm cột dữ liệu (Phím F2)

    Nhấn phím F2 để vào menu cài đặt (Setup). Tại đây, bạn có thể:

    • Colors: Thay đổi bảng màu giao diện cho phù hợp mắt nhìn.
    • Display options: Ẩn/hiện các luồng tiến trình (Userland threads), hiển thị đường dẫn đầy đủ của chương trình.
    • Columns: Bổ sung thêm các cột hữu ích như IO_READ_RATE, IO_WRITE_RATE để theo dõi tốc độ đọc ghi đĩa của từng process.

    6.4. Khởi động htop với các tham số dòng lệnh hữu ích

    Bạn có thể gọi trực tiếp htop kèm theo cờ tham số để phục vụ ngay mục đích kiểm tra:

    # Chỉ hiển thị các tiến trình của một user cụ thể (vd: www-data)
    htop -u www-data
    
    # Theo dõi một hoặc nhiều PID chỉ định
    htop -p 1234,5678
    
    # Đặt độ trễ cập nhật dữ liệu là 1 giây (mặc định là 2 giây)
    htop -d 10

    7. Câu Hỏi Thường Gặp (FAQ) Về Lệnh Htop Trong Linux

    1. Tôi có thể chạy htop bên trong Docker Container không?

    Có. Bạn có thể cài trực tiếp htop vào bên trong container (nếu container cho phép cài package), hoặc chạy một container htop chuyên dụng với cờ --pid=host để giám sát toàn bộ các tiến trình của máy chủ Host từ môi trường container.

    2. Tại sao tôi dùng phím F9 và gửi SIGKILL nhưng tiến trình vẫn không biến mất?

    Hiện tượng này thường xảy ra khi tiến trình rơi vào trạng thái Zombie (Z) hoặc đang bị kẹt ở chế độ Uninterruptible Sleep (D) do chờ phản hồi từ ổ cứng hỏng hoặc lỗi I/O mạng. Với trạng thái Zombie, bạn cần kill tiến trình cha của nó thay vì kill trực tiếp tiến trình con.

    3. Tại sao chỉ số Load Average trong htop rất cao nhưng %CPU lại ở mức rất thấp?

    Trên Linux, Load Average đo lường cả các tác vụ đang đợi CPU và các tác vụ đang chờ I/O đĩa (Disk Wait). Nếu %CPU thấp mà Load cao, máy chủ của bạn đang gặp hiện tượng nghẽn cổ chai tốc độ đọc ghi ổ đĩa hoặc kết nối mạng NFS bị trễ.

    4. Làm thế nào để htop hiển thị các luồng (threads) bằng màu sắc khác nhau?

    Bạn nhấn phím F2 (Setup), chọn mục Display options, sau đó dùng phím Space để tích chọn dòng “Show custom thread names” và “Display threads in a different color” rồi nhấn F10 để lưu lại cấu hình.

    5. Khi nào việc tắt tiến trình bằng htop không còn hiệu quả và cần nâng cấp VPS?

    Nếu sau khi đã tối ưu mã nguồn mà dung lượng RAM vật lý và các nhân CPU luôn hoạt động trên 85% công suất trong điều kiện bình thường, việc tắt tiến trình chỉ mang tính đối phó tạm thời. Đây chính là thời điểm nên nâng cấp gói VPS lên cấu hình cao hơn để đảm bảo dịch vụ không bị gián đoạn.

    8. Lời Kết & Định Hướng Tối Ưu Tài Nguyên VPS

    Áp dụng thành thạo hướng dẫn sử dụng lệnh htop trong linux sẽ trang bị cho bạn sự chủ động tuyệt đối trong công tác quản trị máy chủ. Bằng việc thường xuyên quan sát các chỉ số tài nguyên, bạn có thể sớm phát hiện các mã độc đào coin ẩn danh, tối ưu lại các script tốn RAM và nâng cao độ ổn định tổng thể cho hạ tầng ứng dụng của mình.

    Máy Chủ Của Bạn Liên Tục Đầy RAM & Quá Tải CPU?

    Mở rộng quy mô linh hoạt với dịch vụ Cloud VPS Fast Byte: 100% ổ cứng SSD NVMe U.2 Enterprise, CPU Intel Gold đời mới và đường truyền mạng tốc độ cao không giới hạn băng thông.

    Xem Bảng Giá VPS Fast Byte Ngay

    Khuyến cáo kỹ thuật: Nội dung hướng dẫn được biên soạn dựa trên tài liệu chuẩn của Linux và tài liệu kỹ thuật tại nguyenhung.io/linux/lenh/htop/. Khi thực hiện gửi tín hiệu dừng tiến trình (đặc biệt là SIGKILL – 9), hãy chắc chắn rằng tiến trình đó không thuộc về các dịch vụ lõi của hệ thống hoặc đang trong quá trình ghi dữ liệu để tránh lỗi hỏng cơ sở dữ liệu. Quản trị viên nên duy trì thói quen sao lưu dữ liệu máy chủ định kỳ.
  • Hướng Dẫn 6+ Cách Kiểm Tra RAM Trong Linux Nhanh Chóng, Chính Xác Nhất

    Hướng Dẫn 6+ Cách Kiểm Tra RAM Trong Linux Nhanh Chóng, Chính Xác Nhất

    Bên cạnh thao tác cách trỏ tên miền về vps để kết nối website, việc chủ động kiểm tra RAM trong Linux là kỹ năng thiết yếu giúp người quản trị phát hiện sớm nguy cơ tràn bộ nhớ. Khi lượng RAM cạn kiệt, hệ thống sẽ trở nên chậm chạp, phản hồi trễ hoặc kích hoạt cơ chế OOM Killer làm gián đoạn tiến trình.
    Sau khi thực hiện kết nối SSH vào máy chủ Linux, việc nắm vững các câu lệnh kiểm tra mức tiêu thụ tài nguyên sẽ giúp bạn chủ động phát hiện sớm nguy cơ tràn bộ nhớ. Dưới đây, cùng ThueVPSGiaRe.vn khám phá 6+ cách xem dung lượng RAM, RAM đang dùng, còn trống và thông tin chi tiết bằng các lệnh Linux đơn giản, dễ thực hiện.

    1. Kiểm tra RAM bằng lệnh free

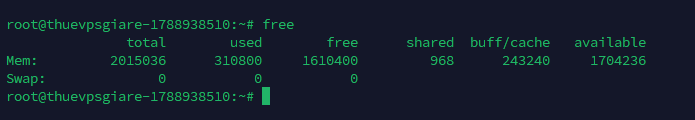
    Lệnh free là công cụ dòng lệnh phổ biến và đơn giản nhất trong danh sách lệnh Linux cơ bản để xem nhanh tình trạng bộ nhớ.

    free

    Kết quả hiển thị được phân chia thành 2 hàng chính gồm Mem (bộ nhớ RAM vật lý) và Swap (bộ nhớ ảo). Các cột thông số mang ý nghĩa kỹ thuật cụ thể như sau:

    • total: Tổng dung lượng bộ nhớ được cấp phát cho hệ thống (mặc định tính theo Kilobyte).
    • used: Dung lượng RAM mà hệ điều hành và các ứng dụng đang chiếm dụng.
    • free: Lượng RAM hoàn toàn chưa được sử dụng.
    • shared: Dung lượng bộ nhớ được chia sẻ bởi hệ thống tệp tạm thời tmpfs.
    • buff/cache (buffers & cache): Lượng bộ nhớ được Kernel dùng làm bộ đệm và lưu trữ cache trang (page cache) trước khi dữ liệu được ghi xuống đĩa cứng. Điểm đặc biệt là Kernel Linux có thể tự động thu hồi phần bộ nhớ này bất kỳ lúc nào khi các ứng dụng cần thêm RAM.
    • available: Lượng RAM thực tế còn khả dụng để phân bổ cho các ứng dụng mới khởi chạy mà không cần phải ghi tràn dữ liệu sang phân vùng swap.
    Kiểm tra RAM bằng lệnh free
    Kiểm tra RAM bằng lệnh free

    Các tùy chọn tham số mở rộng với lệnh free

    Theo mặc định trong các lệnh Linux cơ bản, kết quả in ra sẽ ở đơn vị Kilobyte. Để dễ quan sát hơn theo dạng Megabyte hoặc Gigabyte, bạn nên kết hợp các cờ:

    Hiển thị định dạng thân thiện (Human-readable):

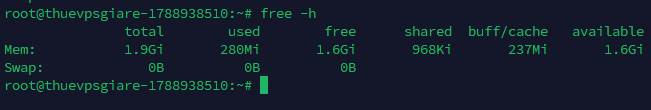
    free -h

    Output mẫu:

                  total        used        free      shared  buff/cache   available
    Mem:           3.9G        3.3G        127M         38M        400M        256M
    Swap:            0B          0B          0B
    Kiểm tra RAM bằng lệnh free -h
    Kiểm tra RAM bằng lệnh free -h

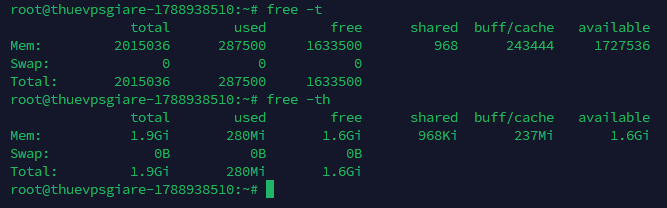
    Hiển thị thêm dòng tổng cộng (Total): Sử dụng cờ -t để cộng gộp dung lượng giữa RAM vật lý và Swap.

    free -t

    Kết hợp hiển thị dễ đọc kèm dòng tổng cộng:

    free -th

    Trong trường hợp hệ thống có dung lượng RAM eo hẹp, bạn nên tiến hành cấu hình và tối ưu bộ nhớ Swap để làm vùng nhớ đệm dự phòng trên ổ đĩa khi RAM vật lý bị đầy.

    Kiểm tra RAM bằng lệnh free -t và free -th
    Kiểm tra RAM bằng lệnh free -t và free -th

    Thuê VPS giá rẻ

    CPU Intel Gold, SSD NVMe U.2, giá từ 50K/tháng

    Máy chủ thiếu RAM, nghẽn I/O xử lý chậm?

    Dịch vụ Cloud VPS tại Fast Byte mang đến giải pháp lưu trữ ổn định với ổ cứng NVMe U.2 tốc độ cao và dung lượng RAM độc lập. Hệ thống đáp ứng linh hoạt mọi nhu cầu từ học tập, dựng web, chạy automation đến quản trị dự án cá nhân.

    Tham khảo gói VPS 50K

    2. Kiểm tra bộ nhớ RAM bằng lệnh vmstat

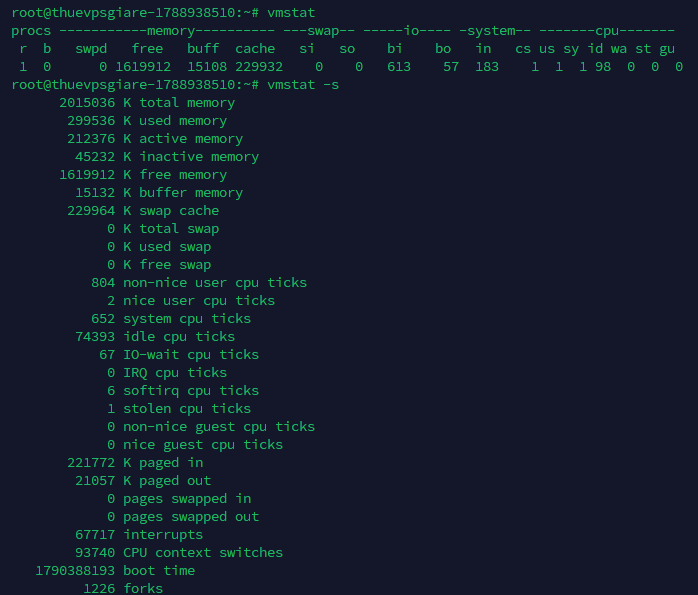
    Lệnh vmstat (Virtual Memory Statistics) cung cấp cái nhìn tổng thể về bộ nhớ ảo, tiến trình hệ thống, hoạt động vào/ra (I/O) và CPU:

    vmstat

    Các chỉ số bộ nhớ trên màn hình kết quả bao gồm:

    • r (run): Số lượng tiến trình đang chạy hoặc đang chờ CPU xử lý.
    • b (blocked): Số lượng tiến trình đang trong trạng thái chờ liên tục (uninterruptible sleep).
    • swpd: Dung lượng bộ nhớ ảo (swap) hiện đang được sử dụng.
    • free: Dung lượng bộ nhớ RAM còn trống.
    • buff / cache: Bộ nhớ được cấp phát cho Kernel buffer và bộ đệm trang.
    • si (swap-in): Lượng dữ liệu được hoán đổi từ ổ đĩa nạp ngược lại vào RAM mỗi giây.
    • so (swap-out): Lượng dữ liệu từ RAM ghi xuống swap trên đĩa mỗi giây.

    Để nhận một bảng báo cáo thống kê chi tiết từng hạng mục tương tự như free nhưng có thêm phân loại active/inactive, hãy sử dụng tham số -s:

    vmstat -s

    Các dòng đầu của kết quả sẽ liệt kê tổng dung lượng bộ nhớ, lượng bộ nhớ đã dùng, bộ nhớ ở trạng thái hoạt động (active), trạng thái nghỉ (inactive) và dung lượng free còn lại.

    Kiểm tra bộ nhớ RAM bằng lệnh vmstat
    Kiểm tra bộ nhớ RAM bằng lệnh vmstat

    3. Kiểm tra thông số RAM qua file /proc/meminfo

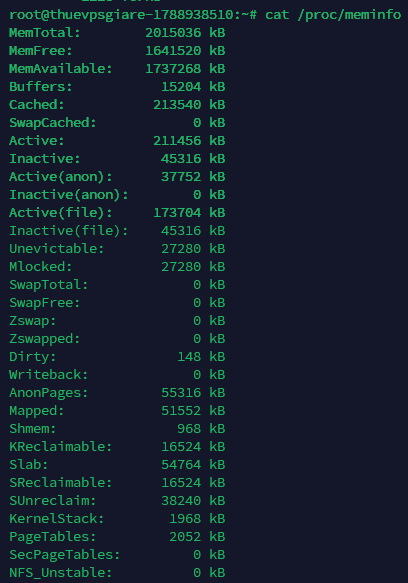
    Trên nhân Linux, thư mục /proc là một hệ thống tệp ảo (virtual filesystem) chứa thông tin thời gian thực về nhân kernel và các tiến trình hệ thống. Trong đó, tập tin /proc/meminfo là nơi lưu trữ toàn bộ dữ liệu thô về trạng thái sử dụng RAM mà các lệnh như free hay vmstat đọc dữ liệu từ đây.

    Bạn có thể mở trực tiếp tập tin này bằng lệnh cat hoặc less:

    cat /proc/meminfo

    Tập tin sẽ hiển thị đầy đủ các thông số chi tiết như MemTotal, MemFree, MemAvailable, Buffers, Cached, SwapCached,… chuẩn xác từng Kilobyte.

    Kiểm tra thông số RAM qua file proc meminfo
    Kiểm tra thông số RAM qua file /proc/meminfo

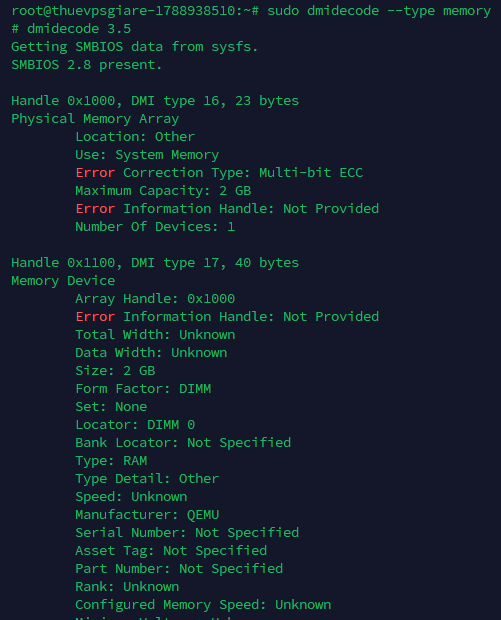
    4. Kiểm tra phần cứng thanh RAM bằng lệnh dmidecode

    Nếu như các công cụ trên chỉ đo lường dung lượng RAM đang chạy tại một thời điểm, thì lệnh dmidecode giúp bạn trích xuất thông tin phần cứng vật lý từ bảng DMI (Desktop Management Interface)/SMBIOS của máy chủ.

    Lệnh này yêu cầu đặc quyền tài khoản root hoặc sử dụng tiền tố sudo. Để chỉ lọc riêng phần thông tin bộ nhớ RAM mà không in toàn bộ phần cứng máy chủ, bạn chạy câu lệnh:

    sudo dmidecode --type memory

    Kết quả xuất ra sẽ cho bạn biết chính xác số lượng khe cắm RAM, loại RAM (DDR3, DDR4,…), tốc độ xung nhịp (Speed/Clock), dung lượng tối đa mainboard hỗ trợ và tên nhà sản xuất thanh RAM. Đây là bước rất hữu ích khi bạn muốn kiểm tra thông số cấu hình VPS hoặc máy chủ vật lý trước khi triển khai dịch vụ.

    Kiểm tra phần cứng thanh RAM bằng lệnh dmidecode
    Kiểm tra phần cứng thanh RAM bằng lệnh dmidecode

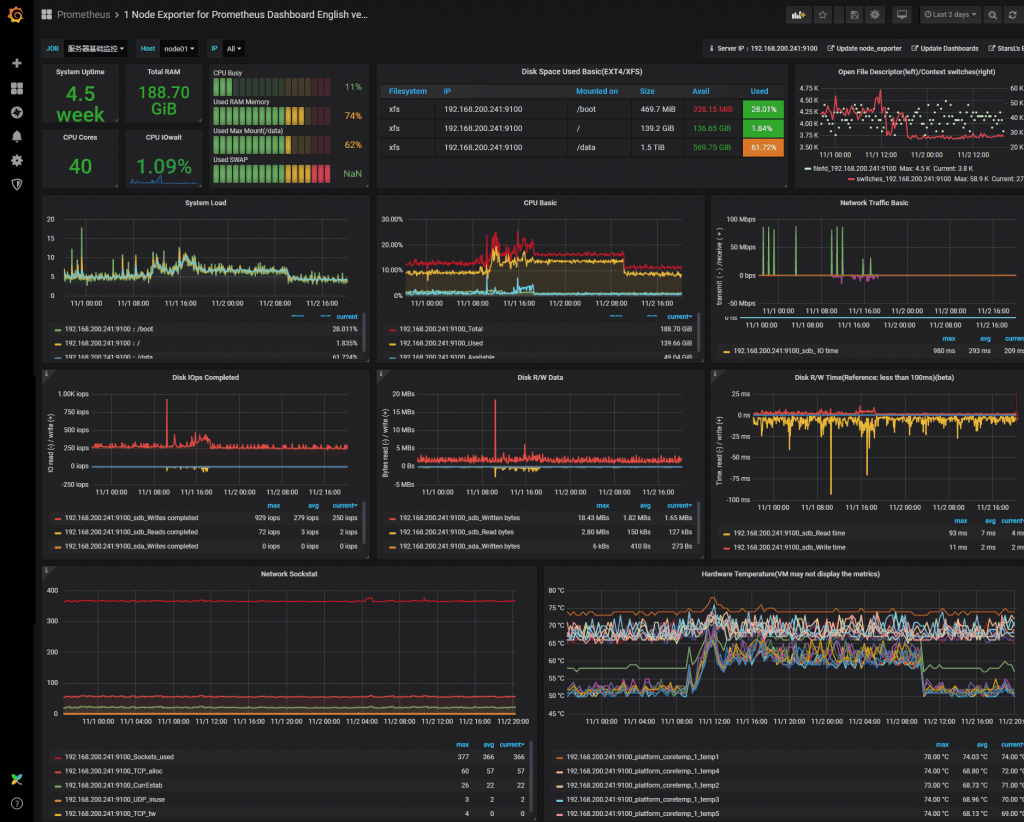
    5. Giám sát RAM thời gian thực với Prometheus và Grafana

    Đối với hệ thống máy chủ doanh nghiệp quy mô lớn chạy liên tục, việc kiểm tra thủ công từng dòng lệnh không còn tối ưu. Thay vào đó, giải pháp hiện đại là kết hợp Prometheus cùng Grafana:

    • Node Exporter: Được cài đặt trực tiếp trên máy chủ Linux để tự động thu thập các số liệu phần cứng định kỳ, bao gồm dữ liệu bộ nhớ từ /proc/meminfo.
    • Prometheus: Máy chủ giám sát đóng vai trò lưu trữ chuỗi thời gian (time-series database) tiếp nhận dữ liệu từ Node Exporter.
    • Grafana: Kết nối vào nguồn dữ liệu Prometheus để trực quan hóa biểu đồ sử dụng RAM, tỷ lệ cache, tình trạng phân bổ Swap theo thời gian thực và tự động gửi cảnh báo khi RAM vượt ngưỡng nguy hiểm.
    Giám sát RAM thời gian thực với Prometheus và Grafana
    Giám sát RAM thời gian thực với Prometheus và Grafana

    6. Theo dõi mức dùng RAM bằng lệnh top và htop

    Khi cần quan sát trực tiếp xem tiến trình nào (process) đang ngốn nhiều RAM nhất trong hệ thống, hai công cụ tương tác màn hình console sau là lựa chọn hàng đầu:

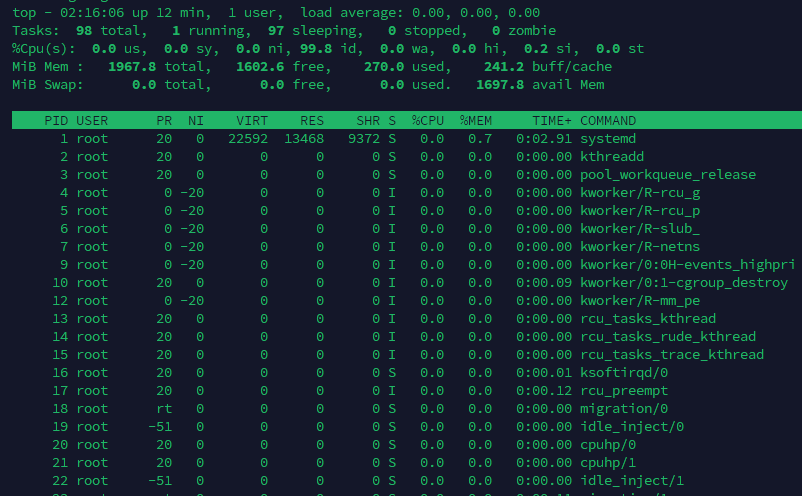
    Sử dụng lệnh top (Có sẵn trên mọi bản phân phối Linux)

    top

    Màn hình top sẽ hiển thị tổng quan tài nguyên CPU, RAM, Swap ở phần đầu và danh sách các tiến trình bên dưới. Bạn có thể nhấn phím Shift + M để tự động sắp xếp các tiến trình theo thứ tự tiêu tốn nhiều bộ nhớ RAM nhất từ trên xuống dưới.

    Theo dõi mức dùng RAM bằng lệnh top
    Theo dõi mức dùng RAM bằng lệnh top

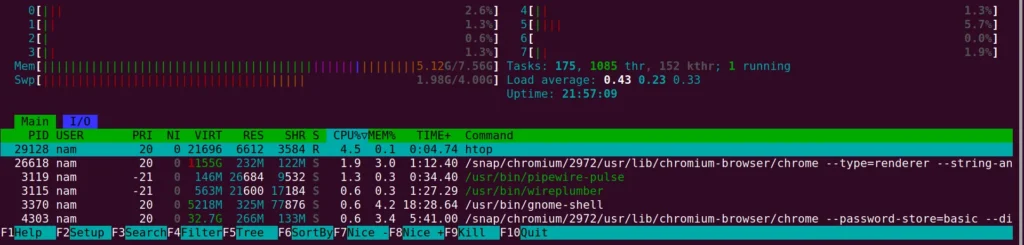
    Sử dụng lệnh htop (Giao diện đồ họa terminal trực quan)

    htop cung cấp giao diện màu sắc trực quan, hỗ trợ chuột và hiển thị thanh đo RAM, Swap rất dễ nhìn. Nếu máy chủ chưa cài đặt htop, bạn có thể cài nhanh bằng lệnh:

    Trên hệ điều hành Ubuntu / Debian:

    sudo apt update && sudo apt install htop -y

    Trên hệ điều hành CentOS / RHEL / AlmaLinux:

    sudo yum install htop -y

    Sau khi cài đặt xong, bạn chỉ cần gõ lệnh htop để theo dõi chi tiết tài nguyên và nhấn phím q hoặc F10 khi muốn thoát.

    Theo dõi mức dùng RAM bằng lệnh htop
    Theo dõi mức dùng RAM bằng lệnh htop

    Nếu lượng người dùng truy cập website hay các tiến trình xử lý liên tục đẩy mức sử dụng RAM lên mức trần 90 – 100%, đó là thời điểm cần nâng cấp VPS lên gói tài nguyên lớn hơn như việc cân nhắc lựa chọn gói VPS 8GB RAM nhằm tránh tắc nghẽn dịch vụ.

    Việc kiểm tra và hiểu đúng các chỉ số RAM trong Linux cũng quan trọng như thao tác cấu hình cách trỏ tên miền về vps trong quá trình vận hành hạ tầng máy chủ. Nắm vững cách phân biệt giữa free và available, giám sát tốc độ hoán đổi Swap và định kỳ rà soát các tiến trình qua htop sẽ giúp hệ thống luôn hoạt động ổn định, loại bỏ nguy cơ gián đoạn dịch vụ.

    Cần một VPS giá rẻ để bắt đầu?

    Chọn cấu hình vừa đủ nhu cầu, ưu tiên chi phí dễ tiếp cận và khả năng quản trị riêng biệt.

    Xem bảng giá VPS

    Miễn trừ trách nhiệm: Các hướng dẫn và câu lệnh trong bài viết được biên soạn nhằm mục đích chia sẻ kiến thức quản trị hệ thống Linux. Trước khi thực thi các tác vụ can thiệp sâu vào nhân kernel hoặc tắt các tiến trình chiếm dụng bộ nhớ trên môi trường thực tế (Production), quản trị viên cần kiểm tra kỹ lưỡng và sao lưu dữ liệu quan trọng để tránh các rủi ro không mong muốn.

  • Hướng Dẫn Dùng FileZilla Truy Cập VPS Linux Qua SFTP Cực Dễ Trong 5 Phút

    Hướng Dẫn Dùng FileZilla Truy Cập VPS Linux Qua SFTP Cực Dễ Trong 5 Phút

    Việc trao đổi và quản trị mã nguồn trên máy chủ ảo sẽ trở nên đơn giản, tiện lợi hơn rất nhiều khi bạn sử dụng một công cụ có giao diện trực quan thay vì thao tác hoàn toàn qua màn hình dòng lệnh đen trắng. FileZilla hiện là phần mềm FTP Client phổ biến hàng đầu, hỗ trợ giao thức SFTP giúp quá trình truyền nhận tệp tin diễn ra an toàn qua kênh mã hóa SSH. Song song với quá trình tìm hiểu hướng dẫn làm quen và sử dụng VPS cho người mới bắt đầu, bài viết dưới đây từ ThueVPSGiaRe.vn sẽ hướng dẫn bạn chi tiết từng bước kết nối, quản lý tập tin trên VPS qua FileZilla bằng SFTP kèm các lưu ý kỹ thuật chuẩn xác nhất. Đọc ngay!

    1. FileZilla là gì? Vì sao nên ứng dụng trong quản trị dữ liệu VPS?

    FileZilla là phần mềm truyền tải tệp mã nguồn mở hoàn toàn miễn phí, đóng vai trò là một trình khách (FTP Client) hỗ trợ người dùng kết nối từ máy tính cá nhân tới các không gian lưu trữ trực tuyến như Web Hosting hay máy chủ ảo VPS.

    Thay vì phải phụ thuộc vào việc gõ từng dòng lệnh phức tạp trong cửa sổ dòng lệnh Terminal hoặc PuTTY, FileZilla cung cấp một môi trường làm việc trực quan dưới dạng đồ họa người dùng (GUI).

    FileZilla
    FileZilla

    Công cụ này sở hữu các đặc tính kỹ thuật vượt trội được cộng đồng quản trị hệ thống tin cậy:

    • Giao diện bảng đôi rõ ràng: Hệ thống thư mục trên máy tính cục bộ và máy chủ từ xa được phân chia trực quan sang hai bên màn hình, giúp việc định vị và so sánh thư mục trở nên nhanh chóng.
    • Cơ chế kéo – thả tiện dụng: Bạn có thể dễ dàng chuyển đổi dữ liệu, upload tệp mã nguồn hoặc tải các bản sao lưu về máy tính chỉ bằng các thao tác giữ và thả chuột.
    • Trình quản lý Site Manager thông minh: Cho phép lưu trữ cấu hình truy cập của nhiều VPS khác nhau, giúp kết nối lại bất kỳ lúc nào mà không cần nhập lại thông tin xác thực.
    • Hỗ trợ đa giao thức: Không chỉ hỗ trợ FTP cơ bản hay FTPS, FileZilla hoạt động hoàn hảo với SFTP – chuẩn kết nối bảo mật bắt buộc đối với các máy chủ hiện đại.

    2. Giao thức SFTP là gì và sự vượt trội về tính an toàn

    SFTP (viết tắt của Secure File Transfer Protocol hoặc SSH File Transfer Protocol) là giao thức truyền tệp tin an toàn vận hành dựa trên nền tảng của giao thức Secure Shell (SSH). Mọi dữ liệu truyền qua SFTP từ tên đăng nhập, mật khẩu cho đến nội dung tệp tin đều được mã hóa toàn diện trước khi gửi qua mạng.

    Giao thức SFTP chạy song hành cùng dịch vụ SSH, vì vậy khi bạn đã nắm vững cách kết nối máy chủ Linux qua SSH, việc mở đường truyền SFTP qua FileZilla sẽ diễn ra rất tự nhiên mà không cần phải cài thêm bất kỳ dịch vụ FTP server phức tạp nào trên hệ điều hành. So với giao thức FTP cổ điển, SFTP thể hiện ba ưu thế sống còn:

    • Chống nghe lén (Sniffing): FTP thông thường gửi dữ liệu dưới dạng văn bản thô (clear text), kẻ xấu cùng dải mạng có thể dễ dàng đánh chặn mật khẩu. SFTP thiết lập đường hầm mã hóa bảo mật cao, loại bỏ hoàn toàn nguy cơ rò rỉ dữ liệu.
    • Tương tác tệp tin từ xa phong phú: SFTP tích hợp khả năng quản lý thư mục nâng cao, cho phép xem danh sách, đổi tên, xóa tệp, ngắt quãng quá trình truyền tệp và điều chỉnh phân quyền (Chmod) trực tiếp trên máy chủ.
    • Phương thức xác thực linh hoạt: Ngoài xác thực mật khẩu thông thường, SFTP còn hỗ trợ xác thực bằng cặp khóa SSH Key (Public/Private Key), bảo vệ máy chủ an toàn trước các cuộc tấn công dò quét tự động.

    3. Những thông tin kỹ thuật cần chuẩn bị trước khi kết nối VPS bằng FileZilla qua SFTP

    Để thiết lập phiên làm việc thành công từ FileZilla tới VPS, bạn cần chuẩn bị sẵn 4 thông số cơ bản sau:

    • Host: Địa chỉ IP tĩnh công cộng (Public IP) của máy chủ ảo VPS do đơn vị cung cấp bàn giao.
    • Username: Tên tài khoản được cấp quyền đăng nhập vào máy chủ (mặc định là tài khoản root trên các bản phân phối Linux hoặc một tài khoản thường được cấp quyền cụ thể).
    • Password: Mật khẩu chính xác tương ứng với tài khoản trên.
    • Port: Cổng mạng tiếp nhận dịch vụ. Với SFTP, cổng kết nối mặc định của hệ thống là 22. Nếu máy chủ của bạn đã được quản trị viên thay đổi cổng port SSH mặc định nhằm ngăn chặn tấn công dò quét, hãy điền đúng số cổng mới đã thiết lập.

    4. Hướng dẫn chi tiết các bước truy cập VPS bằng FileZilla qua SFTP

    Bước 1: Tải và tiến hành cài đặt FileZilla Client

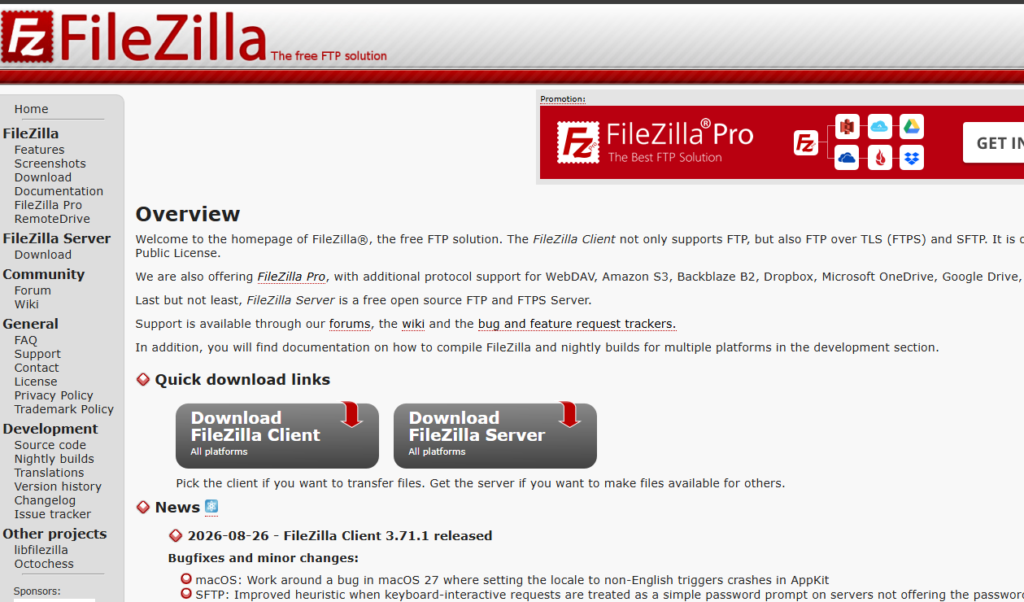
    Trước hết, hãy mở trình duyệt và truy cập trang chủ chính thức của ứng dụng: https://filezilla-project.org/. Tại đây, hãy chọn tải phiên bản FileZilla Client phù hợp với hệ điều hành máy tính của bạn (Windows, macOS hoặc Linux). Quá trình cài đặt rất đơn giản, bạn chỉ cần mở file cài đặt và nhấn chấp thuận theo các chỉ dẫn mặc định của phần mềm.

    Tải và tiến hành cài đặt FileZilla Client
    Tải và tiến hành cài đặt FileZilla Client

    Bước 2: Thiết lập kết nối đến máy chủ ảo VPS

    Khởi động ứng dụng FileZilla Client vừa cài đặt. Tùy theo nhu cầu làm việc ngắn hạn hay lâu dài, bạn có thể chọn 1 trong 2 phương án cấu hình dưới đây:

    Cách 1: Sử dụng thanh kết nối nhanh Quickconnect (Truy cập tạm thời)

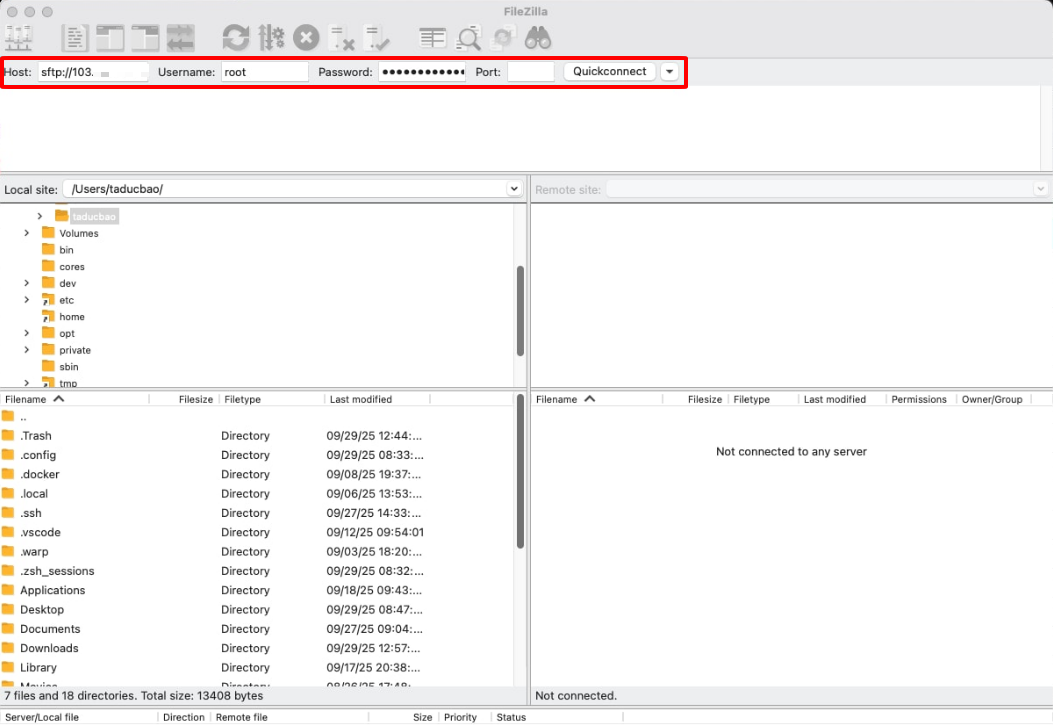
    Thanh công cụ này nằm ngay dưới menu chính của phần mềm, thích hợp cho nhu cầu đăng nhập tức thì:

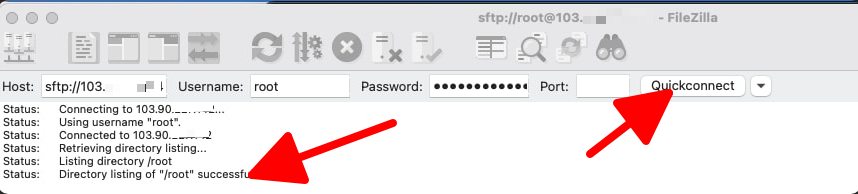
    • Host: Điền địa chỉ IP của VPS với tiền tố sftp:// ở đầu. Ví dụ: Nếu IP VPS là 103.90.120.45, bạn nhập: sftp://103.90.120.45.
    • Username: Điền tên người dùng máy chủ (ví dụ: root).
    • Password: Điền mật khẩu đăng nhập VPS.
    • Port: Nhập cổng kết nối (mặc định là 22).

    Sau khi hoàn tất việc điền thông tin, bạn nhấp chuột vào nút Quickconnect để ứng dụng tiến hành khởi tạo phiên làm việc sau đó kết nối đến VPS.

    Điền thông tin và nhấn Quickconnect
    Điền thông tin và nhấn Quickconnect
    FileZilla kết nối tới VPS
    FileZilla kết nối tới VPS

    Cách 2: Cấu hình thông qua Site Manager (Phương án tối ưu, dùng lâu dài)

    Để không phải ghi nhớ và nhập lại mật khẩu phức tạp trong các lần kết nối sau, bạn nên lưu cấu hình vào Site Manager:

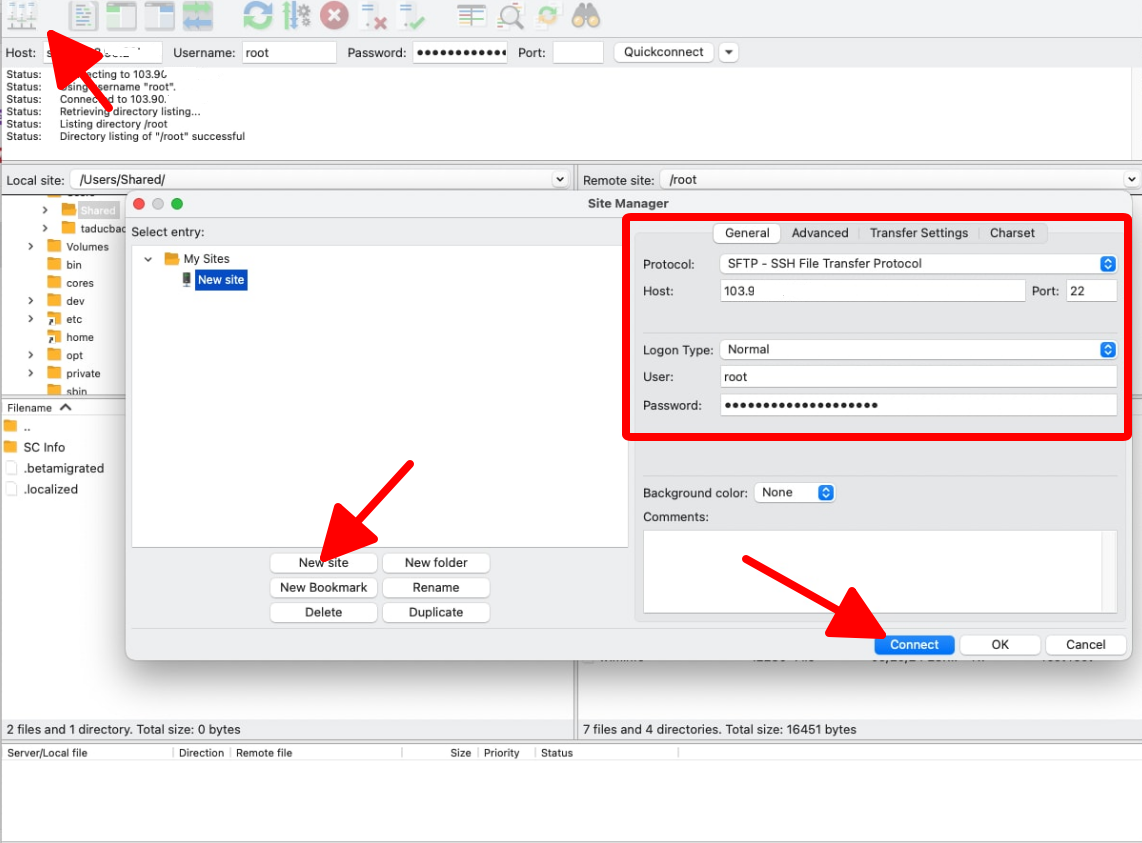
    Trên thanh điều hướng của phần mềm, click chọn mục File > chọn Site Manager… (hoặc nhấn tổ hợp phím tắt Ctrl + S).

    Nhấn nút New site ở cột bên trái và gõ tên gợi nhớ cho máy chủ VPS của bạn.

    Chuyển sang khung thiết lập bên phải và điền các thông số kỹ thuật:

      • Protocol: Lựa chọn SFTP – SSH File Transfer Protocol.
      • Host: Điền chính xác địa chỉ IP của VPS (không cần tiền tố sftp://).
      • Port: Điền cổng kết nối SSH (thông thường là 22).
      • Logon Type: Đặt chế độ Normal.
      • User: Tên tài khoản được phân quyền trên VPS.
      • Password: Mật khẩu tương ứng của tài khoản.

    Nhấn nút Connect để thực hiện kết nối ngay lập tức.

    nhập thông tin máy chủ muốn kết nối
    Nhập thông tin máy chủ muốn kết nối

    Xử lý cảnh báo “Unknown host key”: Ở phiên kết nối đầu tiên đến một máy chủ mới, FileZilla sẽ bật lên một hộp thoại cảnh báo về dấu vân tay bảo mật (Host key fingerprint) của máy chủ SSH. Bạn chỉ cần đánh dấu tích vào ô “Always trust this host, add this key to the cache” và nhấp OK để ứng dụng lưu thông tin máy chủ vào danh sách tin cậy.

    Bước 3: Làm quen với giao diện điều khiển của FileZilla

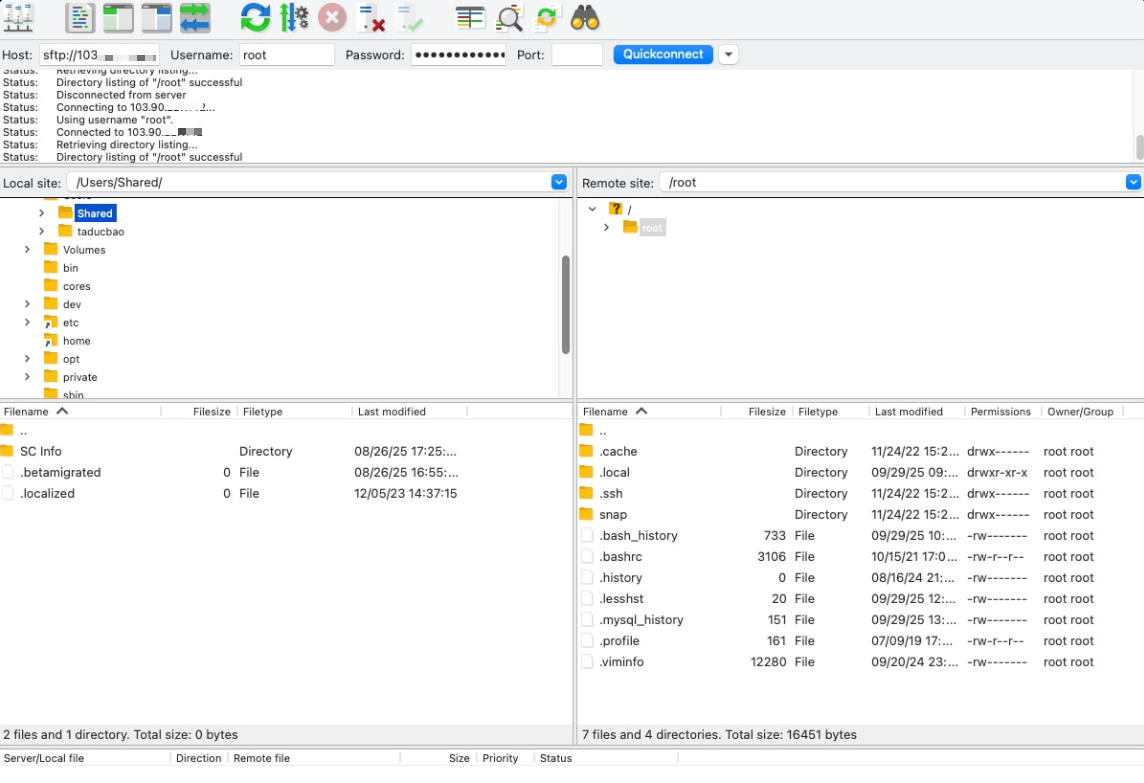
    Khi kết nối được thiết lập thành công, màn hình FileZilla sẽ hiển thị hai phân vùng làm việc độc lập cạnh nhau:

    • Cửa sổ bên trái (Local site): Thể hiện toàn bộ danh mục cây thư mục và tập tin đang lưu trữ trên máy tính cá nhân của bạn.
    • Cửa sổ bên phải (Remote site): Thể hiện cấu trúc tệp tin và các phân vùng thư mục đang nằm trên máy chủ VPS từ xa.
    giao diện điều khiển của FileZilla
    Giao diện điều khiển của FileZilla

    Vị trí thư mục gốc mở ra ban đầu trên khung Remote site sẽ tùy thuộc vào nhóm người dùng bạn sử dụng:

    • Nếu đăng nhập với tài khoản root: Đường dẫn đầu tiên mở ra là /root/. Khi đăng nhập bằng tài khoản quản trị cao nhất, bạn cần nắm rõ phạm vi của đặc quyền tài khoản root trên Linux vì bất kỳ can thiệp sai lệch nào vào các thư mục cấu hình cấp gốc (như /etc, /bin) đều có thể ảnh hưởng trực tiếp đến khả năng vận hành của toàn bộ hệ thống.
    • Nếu đăng nhập bằng tài khoản thường: Bạn sẽ được điều hướng vào không gian thư mục riêng của người dùng đó (ví dụ: /home/username/) và không thể xem hay chỉnh sửa các khu vực yêu cầu đặc quyền của root.

    Thuê VPS Giá Rẻ

    SSD NVMe U.2 Enterprise cục bộ siêu tốc

    Cần máy chủ VPS ổn định, tốc độ truyền file nhanh mượt?

    Các gói máy chủ ảo tại Fast Byte được trang bị vi xử lý Intel Xeon Gold kết hợp ổ cứng SSD Enterprise NVMe U.2 mang lại thông lượng I/O cực cao, giúp bạn upload mã nguồn, sao lưu cơ sở dữ liệu qua FileZilla tức thì chỉ từ 50.000đ/tháng.

    Khám phá bảng giá VPS Fast Byte

    5. Hướng dẫn các thao tác quản lý dữ liệu cơ bản trên giao diện FileZilla

    1. Tải tệp tin hoặc thư mục lên VPS (Upload)

    Bên cạnh các giải pháp truyền tải dữ liệu từ máy tính lên máy chủ ảo như RDP hay lệnh SCP, việc kéo thả trên FileZilla mang lại sự thuận tiện vượt trội:

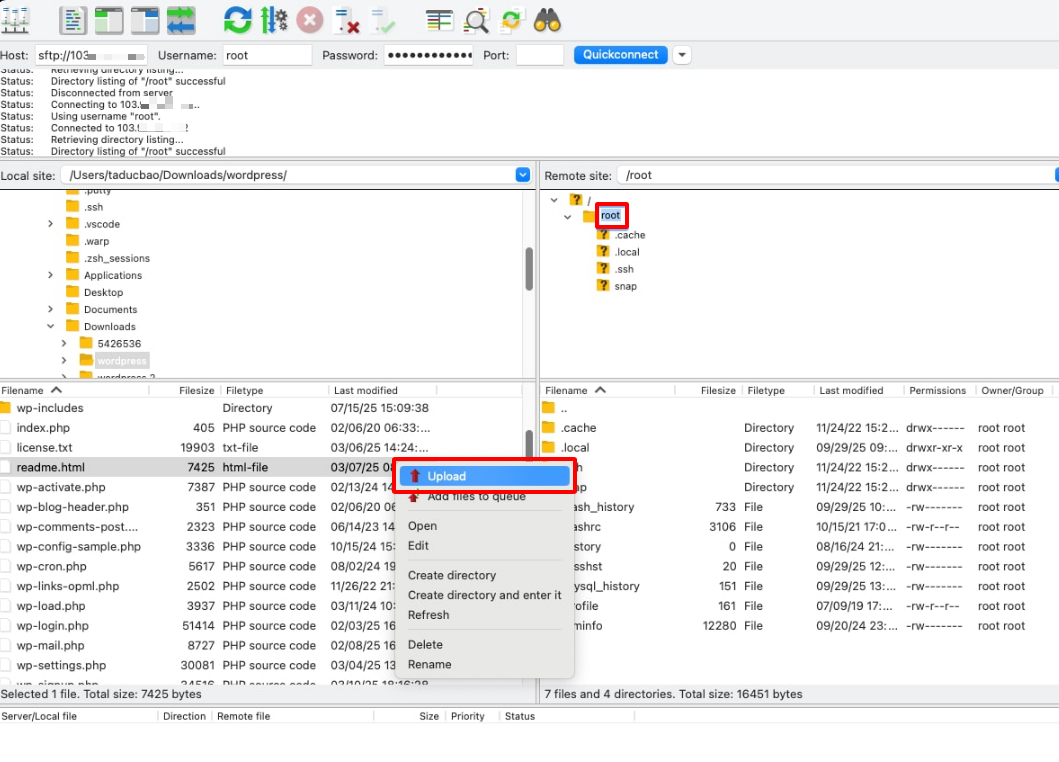
    • Dùng thao tác kéo thả: Bạn chọn tập tin/thư mục ở cột Local site, giữ chuột trái và kéo thẳng sang vị trí thư mục mong muốn ở cột Remote site bên phải.
    • Dùng menu chuột phải: Nhấp chuột phải trực tiếp vào tệp cần chuyển bên cột Local site và chọn tính năng Upload.
    Tải tệp tin hoặc thư mục lên VPS
    Tải tệp tin hoặc thư mục lên VPS

    Nguyên tắc phân quyền an toàn khi tải web: Tuyệt đối không nên dùng tài khoản root để tải các tập tin mã nguồn website lên thư mục public web. Bạn nên tạo một tài khoản người dùng chuyên biệt cho từng website và gán quyền sở hữu thư mục tương ứng cho tài khoản này. Điều đó giúp cô lập rủi ro nếu website bị tấn công, tránh để mã độc chiếm trọn quyền kiểm soát toàn hệ thống.

    2. Tải tệp tin hoặc thư mục từ VPS về máy tính (Download)

    Khi bạn cần lấy các tệp sao lưu dữ liệu, hình ảnh hoặc các file cấu hình từ VPS về lưu trữ cục bộ:

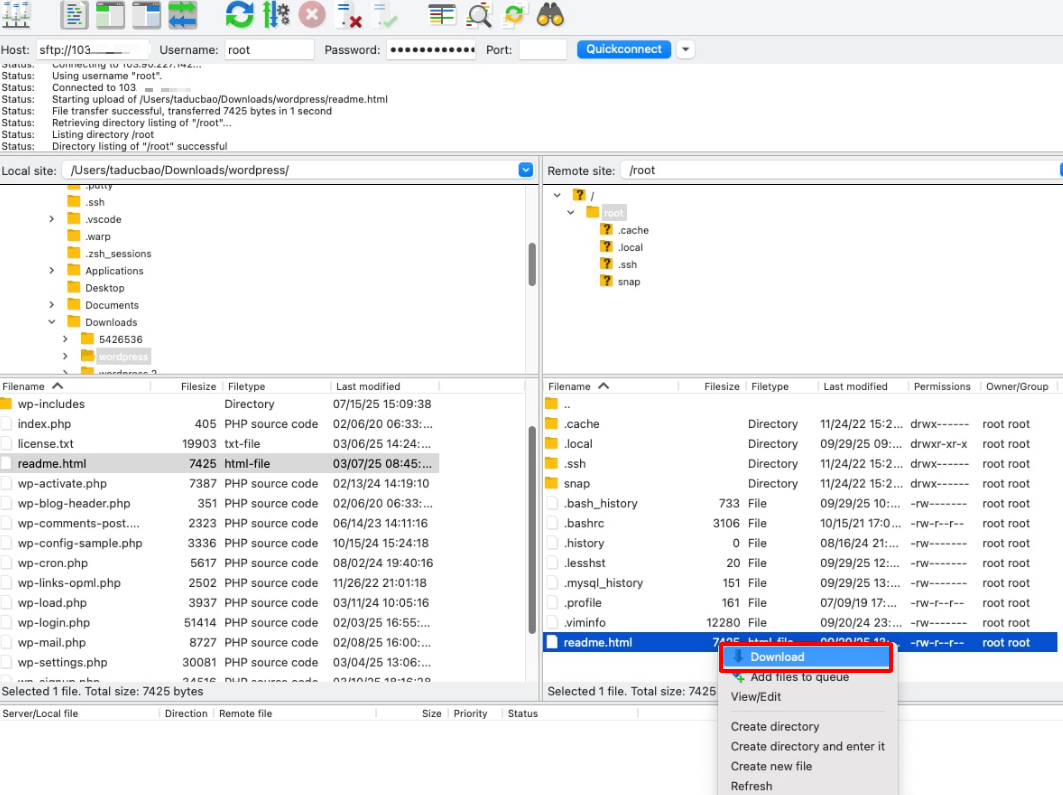
    • Kéo thả trực tiếp: Chọn dữ liệu tại cột Remote site và kéo thả sang thư mục đích trên máy tính ở cột Local site bên trái.
    • Chọn menu chuột phải: Nhấp chuột phải vào dữ liệu cần lấy trên cột Remote site và bấm chọn Download.
    Tải tệp tin hoặc thư mục từ VPS về máy tính
    Tải tệp tin hoặc thư mục từ VPS về máy tính

    3. Tạo mới thư mục, đổi tên và xóa tệp tin trên máy chủ

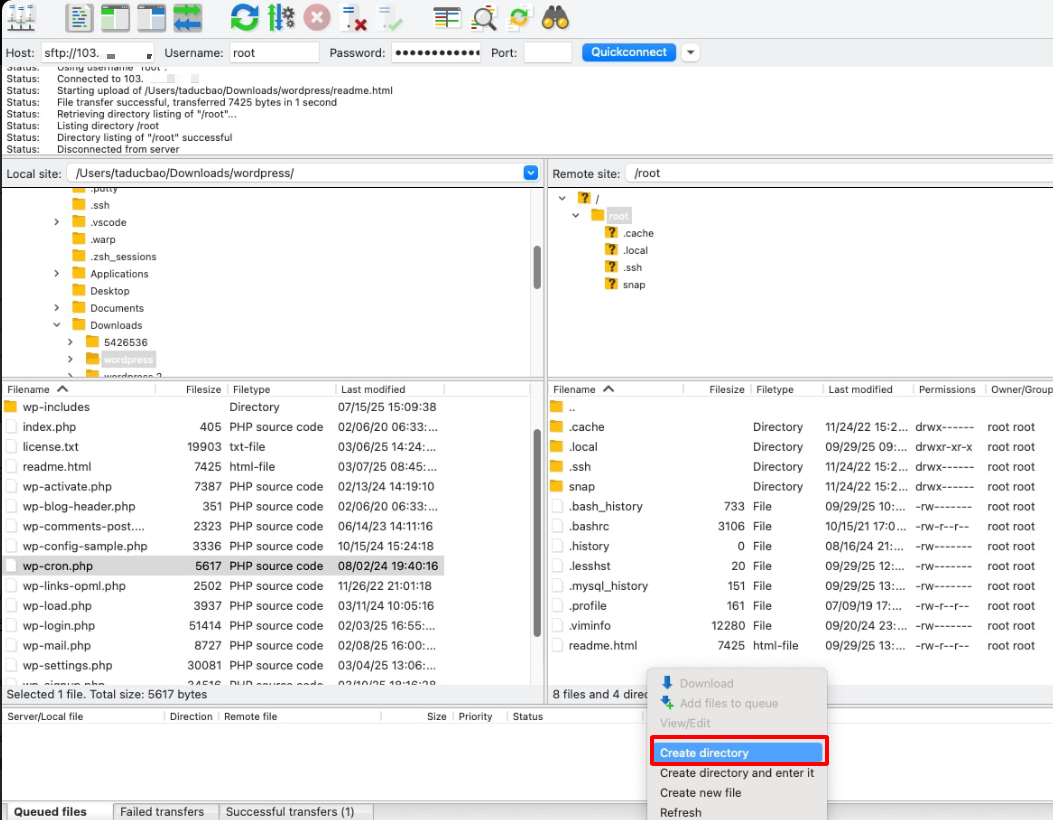
    Tại cửa sổ Remote site, bạn có toàn quyền quản lý tập tin từ xa bằng các tùy chọn chuột phải:

    • Tạo thư mục mới (Create directory): Nhấp chuột phải vào một vùng trống bất kỳ trong thư mục đang duyệt, chọn Create directory và nhập tên thư mục mới cần tạo.
    • Đổi tên tập tin/thư mục (Rename): Nhấp chuột phải vào đối tượng cần đổi tên, chọn Rename và nhập tên mới.
    • Xóa bỏ dữ liệu (Delete): Nhấp chuột phải vào tệp tin hoặc thư mục không còn nhu cầu sử dụng và chọn Delete để xóa khỏi máy chủ.
    Tạo mới thư mục, đổi tên và xóa tệp tin trên máy chủ
    Tạo mới thư mục, đổi tên và xóa tệp tin trên máy chủ

    6. Cách kiểm tra và đối soát file đã tải lên VPS thông qua SSH

    Sau khi chuyển file hoàn tất qua FileZilla, bạn có thể kiểm tra lại độ toàn vẹn và quyền hạn của các tệp tin trên máy chủ bằng giao diện dòng lệnh SSH theo trình tự sau:

    Bước 1: Kết nối vào VPS bằng SSH

    Mở Terminal trên máy tính macOS/Linux hoặc sử dụng ứng dụng PuTTY trên Windows để đăng nhập SSH vào máy chủ bằng tài khoản quản trị.

    Bước 2: Chuyển tới thư mục vừa tải dữ liệu lên

    Thực thi lệnh cd để chuyển dấu nhắc lệnh tới đường dẫn lưu trữ. Ví dụ, nếu bạn vừa tải mã nguồn vào thư mục /var/www/html:

    cd /var/www/html

    Bước 3: Liệt kê chi tiết nội dung tệp tin

    Chạy lệnh ls -al để hiển thị toàn bộ danh sách tập tin (kể cả các tệp ẩn bắt đầu bằng dấu chấm), kích thước chi tiết cùng thông số phân quyền người dùng:

    ls -al

    Bước 4: Xác nhận tính hợp lệ của tệp tin

    Kiểm tra xem các tập tin bạn vừa đẩy lên qua FileZilla đã hiển thị đầy đủ hay chưa, dung lượng có khớp với máy tính cá nhân không. Nếu thông số trùng khớp hoàn toàn, phiên truyền nhận dữ liệu đã thành công tốt đẹp.

    Lưu ý an toàn sống còn:

    Cửa sổ Remote site trong FileZilla tác động trực tiếp vào hệ thống tệp tin trên ổ đĩa của VPS. Khi bạn thực hiện lệnh xóa (Delete) hoặc ghi đè (Overwrite), các hành động này sẽ được áp dụng ngay lập tức mà hoàn toàn không có thùng rác tạm thời (Recycle Bin) để phục hồi hay hoàn tác (Undo). Do đó, việc duy trì thói quen tạo bản sao lưu dữ liệu máy chủ định kỳ là lớp khiên bảo vệ bắt buộc trước khi can thiệp cấu hình hệ thống, tránh nguy cơ mất mát dữ liệu do thao tác nhầm lẫn.

    7. Câu hỏi thường gặp (FAQ) khi dùng FileZilla kết nối VPS

    1. FileZilla có thể kết nối được với những hệ điều hành VPS nào?

    FileZilla tương thích hoàn toàn với tất cả các bản phân phối Linux phổ biến như Ubuntu, Debian, CentOS, AlmaLinux vì các hệ điều hành này tích hợp sẵn dịch vụ SSH/SFTP. Đối với VPS chạy hệ điều hành Windows Server, bạn cần cài đặt thêm dịch vụ FTP Server thông qua IIS hoặc cài phần mềm hỗ trợ SFTP để FileZilla có thể giao tiếp.

    2. Cổng mạng mặc định của kết nối SFTP là bao nhiêu?

    SFTP sử dụng cổng mặc định là 22 (chung cổng với SSH). Tuy nhiên, vì lý do an ninh, các quản trị viên thường chuyển đổi sang các cổng ngẫu nhiên khác. Khi đó, bạn chỉ cần điền chính xác số cổng mới vào ô Port trên FileZilla là có thể truy cập bình thường.

    3. Nếu quên mật khẩu đăng nhập VPS thì phải xử lý thế nào?

    Ứng dụng FileZilla không hỗ trợ chức năng khôi phục hay lấy lại mật khẩu máy chủ. Bạn cần truy cập vào cổng thông tin quản trị tài khoản VPS của nhà cung cấp dịch vụ và chọn tính năng Reset Password. Sau khi lấy lại quyền vào server, bạn nên thực hiện các bước thiết lập lại mật khẩu đăng nhập VPS với độ phức tạp cao để đảm bảo an toàn.

    4. Có những giải pháp phần mềm nào thay thế cho FileZilla?

    Nếu làm việc trên nền tảng Windows, bạn cũng có thể cân nhắc tiện ích truyền file WinSCP với nhiều tính năng đồng bộ hóa chuyên sâu. Ngoài ra, phần mềm Cyberduck là lựa chọn rất tốt cho cả Windows và macOS, hoặc bạn có thể sử dụng trực tiếp các lệnh dòng lệnh như scp hay sftp từ Terminal.

    5. Vì sao FileZilla lại đưa ra cảnh báo Host Key trong lần kết nối đầu tiên?

    Đây là cơ chế kiểm tra tính danh tính định kỳ của giao thức SSH. Ở lần kết nối đầu, FileZilla chưa ghi nhận khóa bảo mật từ máy chủ nên sẽ hỏi ý kiến xác nhận của bạn. Việc này giúp đảm bảo bạn đang kết nối chuẩn xác đến đúng máy chủ thật, phòng ngừa các nguy cơ giả mạo mạng (Man-in-the-Middle).

    Tổng kết

    Sử dụng FileZilla để kết nối VPS qua giao thức SFTP là giải pháp cân bằng tuyệt vời giữa sự tiện lợi của giao diện kéo – thả và sự an toàn của kênh truyền mã hóa. Nắm vững quy trình cấu hình Site Manager, kỹ năng phân quyền thư mục và đối soát tệp tin qua SSH sẽ giúp quá trình triển khai dự án website của bạn luôn mượt mà, chủ động và an toàn.

    Cần máy chủ ảo tốc độ cao, đĩa đệm NVMe mượt mà?

    Khởi tạo VPS ngay với chi phí tiết kiệm, toàn quyền quản trị root và tài nguyên phần cứng minh bạch.

    Xem bảng giá VPS Fast Byte

    * Tuyên bố miễn trừ trách nhiệm kỹ thuật: Nội dung bài viết mang tính chất hướng dẫn kỹ thuật tham khảo. Các thao tác can thiệp trực tiếp vào dữ liệu qua SFTP trên môi trường máy chủ từ xa diễn ra ngay lập tức và không có chế độ hoàn tác. Quản trị viên luôn được khuyến nghị chủ động sao lưu (backup) mã nguồn và cơ sở dữ liệu định kỳ trước khi thực hiện các thay đổi lớn nhằm đảm bảo an toàn tuyệt đối cho hệ thống.

  • Nguyên Nhân Website Chậm Và Các Tuyệt Chiêu Tăng Tốc Độ Cực Nhanh [2026]

    Nguyên Nhân Website Chậm Và Các Tuyệt Chiêu Tăng Tốc Độ Cực Nhanh [2026]

    Nguyên nhân website chậm có thể đến từ nhiều yếu tố như máy chủ thiếu tài nguyên, hình ảnh chưa tối ưu, code nặng, plugin dư thừa hoặc database quá tải. Thay vì cài thêm plugin một cách thiếu kiểm soát, hãy xác định đúng “nút thắt” đang khiến website tải chậm. Trong bài viết này, ThueVPSGiaRe.vn sẽ hướng dẫn bạn kiểm tra nguyên nhân website tải chậm và cách khắc phục lỗi vào web chậm, tăng tốc website hiệu quả, dễ thực hiện.

    1. Quy trình 5 bước chẩn đoán tốc độ website chuẩn kỹ thuật

    Trước khi đi sâu tìm hiểu nguyên nhân khiến website tải chậm, bạn bắt buộc phải tiến hành đo lường bằng các công cụ chuyên dụng thay vì đưa ra nhận định dựa trên cảm tính cá nhân. Một kết nối mạng cá nhân ổn định hoặc bộ nhớ đệm trình duyệt có sẵn trên máy tính của bạn có thể che giấu những điểm nghẽn mà khách truy cập mới đang gặp phải.

    Chẩn đoán tốc độ website
    Chẩn đoán tốc độ website *Nguồn: Internet

    Các nền tảng phân tích tốc độ trang web phổ biến và chuẩn xác hiện nay gồm có:

    • Google PageSpeed Insights: Công cụ kiểm tra toàn diện hiệu năng của trang trên cả thiết bị di động lẫn máy tính theo thang điểm từ 0 đến 100, đồng thời cung cấp các gợi ý kỹ thuật cần cải thiện.
    • GTmetrix: Nền tảng phân tích chi tiết thời gian nạp của từng phần tử, hỗ trợ định vị chính xác tập tin nào đang gây nghẽn tiến trình tải trang.
    • WebPageTest: Hỗ trợ thiết lập kịch bản kiểm tra chuyên sâu trên nhiều dòng thiết bị, hệ điều hành, trình duyệt và các vị trí địa lý khác nhau trên toàn cầu.

    Bên cạnh điểm số tổng quan từ công cụ kiểm tra tốc độ hosting chuẩn xác, quản trị viên cần tập trung theo dõi 3 chỉ số Core Web Vitals cốt lõi:

    Chỉ số Ý nghĩa kỹ thuật Ngưỡng tiêu chuẩn (Tốt)
    LCP (Largest Contentful Paint) Thời gian hoàn tất hiển thị phần tử nội dung lớn nhất trên màn hình đầu tiên ≤ 2,5 giây
    INP (Interaction to Next Paint) Độ trễ phản hồi của giao diện khi người dùng thực hiện thao tác tương tác ≤ 200 ms
    CLS (Cumulative Layout Shift) Mức độ xê dịch và gián đoạn bố cục ngoài ý muốn trong quá trình nạp nội dung ≤ 0,1

    2. Quy trình rà soát và định vị lỗi website chậm trong 30 phút

    Để không bị lạc vào ma trận dữ liệu và tránh đưa ra các quyết định sửa đổi vội vàng gây ảnh hưởng đến toàn bộ website, bạn có thể áp dụng quy trình kiểm tra bài bản trong vòng 30 phút theo các khung thời gian sau:

    Từ phút 0 đến 5 – Xác định phạm vi và ghi nhận biểu hiện lỗi:

    Ghi chép chi tiết địa chỉ URL thử nghiệm, thời điểm kiểm tra, loại thiết bị, môi trường mạng, trình duyệt cùng hành động cụ thể của người dùng. Tiến hành thử nghiệm chéo trên trang chủ, một bài viết tin tức, một trang đích quảng cáo và biểu mẫu liên hệ.

    Nếu tình trạng tải chậm chỉ xảy ra trên một mẫu giao diện đơn lẻ, bạn không nên vội vã kết luận máy chủ bị lỗi để nâng cấp toàn bộ hệ thống.

    Từ phút 5 đến 10 – Đối soát dữ liệu thực địa (Field Data) và trạng thái phản hồi:

    Kiểm tra mã phản hồi HTTP, các bước chuyển hướng URL, tiêu đề bộ đệm (cache header) và dữ liệu PageSpeed Insights. Phân biệt rõ dữ liệu áp dụng cho từng trang riêng lẻ hay toàn bộ tên miền gốc.

    Nếu dữ liệu thực tế cho thấy điểm LCP trên di động kém nhưng điểm kiểm nghiệm phòng lab trên máy tính lại tốt, cần ưu tiên mô phỏng lại môi trường di động để tìm lỗi.

    rà soát và định vị lỗi website chậm
    Rà soát và định vị lỗi website chậm *Nguồn: Internet

    Từ phút 10 đến 15 – Đọc hiểu sơ đồ dòng thời gian (Waterfall Chart):

    Quan sát thời gian phản hồi máy chủ (TTFB), các tài nguyên chặn hiển thị, hình ảnh LCP, font chữ, các đoạn mã theo dõi bên thứ ba và chuỗi redirect kéo dài.

    Xem xét kỹ cột chỉ định nguồn gọi (initiator) để biết tệp tin nào đang kéo theo tệp tin nào. Cần lưu ý rằng một yêu cầu đơn lẻ tải chậm chưa hẳn là nguyên nhân chính nếu nó không nằm trên luồng hiển thị ưu tiên (Critical Rendering Path).

    Từ phút 15 đến 20 – Phân tích nhật ký hoạt động (Performance Trace):

    Thực hiện các thao tác mở khung điều hướng, lọc sản phẩm, gửi biểu mẫu và cuộn trang. Tìm kiếm các tác vụ kéo dài (long tasks), lỗi ép trình duyệt tính toán lại bố cục (forced reflow), thời gian thực thi mã script quá lâu và các tiến trình vẽ giao diện lặp lại. Nếu giao diện chỉ đơ sau khi mở cửa sổ bật lên (modal), sơ đồ thác nước ban đầu sẽ không phản ánh được vấn đề này.

    Từ phút 20 đến 25 – Thiết lập một giả thuyết kỹ thuật có căn cứ:

    Đặt ra giả thuyết cụ thể dựa trên số liệu, ví dụ: “Bức ảnh banner 1.8 MB bị bật tính năng lazy-load và bị mã JavaScript chèn vào sau, khiến điểm LCP bị kéo dài”. Giả thuyết này phải đi kèm dẫn chứng rõ ràng và có thể kiểm chứng lại sau khi sửa.

    Từ phút 25 đến 30 – Thiết lập phiếu yêu cầu xử lý lỗi (Ticket):

    Tạo phiếu phân công kỹ thuật gồm đầy đủ đường dẫn URL, các bước tái hiện lỗi, dữ liệu biểu đồ phân tích, nguyên nhân gốc rễ, phạm vi ảnh hưởng, phương án sửa đổi đề xuất cùng tiêu chuẩn nghiệm thu. Cần tránh lập các yêu cầu chung chung như “Điểm PageSpeed báo đỏ, nhờ sửa giúp”.

    3. Nguyên nhân website chậm bắt nguồn từ hạ tầng hosting và máy chủ

    Hạ tầng máy chủ đại diện cho nền móng của toàn bộ hệ thống web. Cho dù mã nguồn giao diện có được tối ưu gọn nhẹ đến mức nào, website vẫn sẽ rơi vào tình trạng phản hồi chậm chạp nếu phần cứng máy chủ không đủ sức xử lý các tác vụ dịch mã PHP và truy vấn cơ sở dữ liệu bên dưới.

    1. Quá tải tài nguyên do sử dụng Shared Hosting

    Trong môi trường Shared Hosting truyền thống, hàng trăm website cùng chia sẻ chung một lượng CPU, RAM và tiến trình web server vật lý. Khi một website láng giềng chạy tác vụ quét dữ liệu, bị tấn công dò mật khẩu hoặc tăng đột biến người xem, tài nguyên dùng chung sẽ bị vắt kiệt.

    Hậu quả là website của bạn bị đẩy vào hàng đợi xử lý, dẫn đến chỉ số TTFB tăng vọt lên hàng nghìn mili-giây hoặc xuất hiện lỗi 503 Service Unavailable.

    Website chậm do hạ tầng hosting và máy chủ
    Website chậm do hạ tầng hosting và máy chủ *Nguồn: Internet

    2. Nút thắt cổ chai ở tốc độ đọc ghi ổ cứng (Disk I/O)

    Khi người dùng truy cập một trang web động, máy chủ phải liên tục đọc tệp mã nguồn PHP, nạp các tệp tĩnh và thực hiện hàng loạt truy vấn đọc ghi bảng dữ liệu vào đĩa cứng. Nhiều gói lưu trữ giá rẻ hiện vẫn sử dụng ổ đĩa HDD cơ học hoặc SSD giao tiếp SATA với giới hạn đọc ghi thấp.

    Việc thiếu hụt thông số tốc độ đọc ghi IOPS của ổ cứng sẽ khiến hàng đợi I/O bị dồn ứ (I/O Wait cao), làm tê liệt khả năng xử lý đồng thời của MySQL và khiến máy chủ rơi vào trạng thái treo cứng tạm thời.

    3. Vị trí địa lý máy chủ quá xa tệp người dùng mục tiêu

    Độ trễ mạng vật lý phụ thuộc mật thiết vào khoảng cách cáp quang giữa người dùng và trung tâm dữ liệu. Một website hướng tới khách hàng tại Việt Nam nhưng đặt máy chủ tại Mỹ hoặc châu Âu sẽ phải chịu độ trễ khứ hồi (RTT) tối thiểu từ 180ms đến 250ms cho mỗi gói tin.

    Nếu trang web của bạn cần nạp 60 đến 80 tệp tài nguyên tĩnh mà không có giải pháp tối ưu kết nối, tổng thời gian chờ tải trang sẽ bị kéo dài thêm từ 2 đến 4 giây một cách không đáng có.

    Thuê VPS Giá Rẻ

    CPU Intel Gold – SSD NVMe Enterprise – Giá chỉ từ 50K/tháng

    Website load chậm và thường xuyên bị treo do nghẽn Shared Hosting?

    Trải nghiệm hạ tầng máy chủ ảo riêng biệt với tài nguyên CPU và RAM độc lập hoàn toàn. Fast Byte trang bị dòng vi xử lý Intel Xeon Gold cùng ổ cứng SSD NVMe tốc độ cao chuẩn U.2 Enterprise, giúp thời gian phản hồi TTFB của website luôn duy trì ổn định dưới 200ms.

    Tham Khảo Bảng Giá VPS Fast Byte

    4. Nguyên nhân website tải chậm do mã nguồn backend và cơ sở dữ liệu

    Bên cạnh hạ tầng phần cứng, cách thức mã nguồn xử lý logic và truy xuất cơ sở dữ liệu ảnh hưởng trực tiếp đến hiệu năng vận hành. Những sai sót trong quá trình quản trị cơ sở dữ liệu và tích hợp các tiện ích mở rộng là tác nhân hàng đầu đẩy mức sử dụng CPU máy chủ lên 100%.

    1. Cơ sở dữ liệu bị phân mảnh và dính truy vấn chậm (Slow Queries)

    Sau một thời gian hoạt động, các bảng dữ liệu như wp_options, wp_posts hay bảng dữ liệu phiên truy cập thường xuyên phình to do chứa hàng trăm nghìn bản ghi rác (transient rác, spam comment, bản sửa đổi bài viết revision).

    Tình trạng thiếu chỉ mục (Index) trên các cột thường xuyên lọc dữ liệu buộc MySQL phải thực hiện quét toàn bộ bảng (Full Table Scan), làm tiêu tốn bộ nhớ RAM và kéo dài thời gian chờ đợi phản hồi của truy vấn lên đến vài giây.

    2. Thiếu cơ chế bộ đệm dữ liệu truy vấn (Object Cache)

    Mỗi khi người dùng mở trang chủ hoặc danh mục bài viết, ứng dụng web phải chạy lặp đi lặp lại hàng chục câu lệnh SQL để truy vấn thông tin cài đặt, menu điều hướng và bài viết liên quan. Nếu máy chủ không được tích hợp bộ đệm dữ liệu in-memory Redis hoặc Memcached, toàn bộ gánh nặng truy vấn này sẽ đè nặng trực tiếp lên CPU máy chủ và ổ cứng đĩa vật lý ở mọi lượt xem trang.

    3. Cài đặt quá nhiều plugin xung đột hoặc chạy tiến trình ngầm

    Các hệ quản trị nội dung như WordPress mang lại sự tiện lợi thông qua kho tiện ích mở rộng đa dạng, nhưng việc lạm dụng trên 30 đến 40 plugin sẽ biến website thành một mớ hỗn độn.

    Nhiều plugin chất lượng kém tự động kích hoạt các tiến trình lập lịch chạy ngầm (WP-Cron), nạp thêm hàng chục tệp CSS/JS ngoài giao diện và tạo các truy vấn nặng nề, làm tăng đột biến độ trễ tương tác của trang web.

    4. Sử dụng phiên bản PHP lỗi thời

    Nhiều quản trị viên vẫn để website vận hành trên các nhánh phiên bản PHP 7.x cũ kỹ vì tâm lý sợ phát sinh lỗi mã nguồn. Thực tế kiểm nghiệm cho thấy PHP 8.2 hoặc PHP 8.3 với trình biên dịch JIT tối ưu có tốc độ thực thi mã lệnh nhanh gấp 2 đến 3 lần so với phiên bản PHP 7.4, đồng thời tiết kiệm đáng kể bộ nhớ RAM máy chủ khi xử lý đồng thời nhiều phiên truy cập.

    Môi Trường Tối Ưu

    Toàn quyền Root – Tự do cấu hình PHP-FPM, Redis, Nginx

    Tối ưu hóa chuyên sâu cho website WordPress nặng dữ liệu

    Loại bỏ hoàn toàn các rào cản tài nguyên bị bóp nghẹt trên hosting giá rẻ. Khám phá giải pháp cấu hình máy chủ riêng cho website WordPress với quyền quản trị root độc lập, cho phép bạn tinh chỉnh thông số pm.max_children của PHP-FPM và kích hoạt Redis Object Cache mượt mà.

    Triển Khai VPS WordPress Ngay

    5. Nguyên nhân website tải chậm do tối ưu tài nguyên frontend chưa chuẩn

    Khi máy chủ đã trả dữ liệu về trình duyệt nhanh chóng, toàn bộ gánh nặng sẽ dồn lên công đoạn dựng khung hình (rendering). Đây là khu vực thường xuyên phát sinh các lỗi kỹ thuật làm suy giảm nghiêm trọng chỉ số LCP và INP trong thang điểm Core Web Vitals của Google.

    1. Hình ảnh không nén và có kích thước hiển thị sai lệch

    Hình ảnh thường chiếm hơn 60% tổng dung lượng tải về của một website thông thường. Sai lầm phổ biến nhất là tải trực tiếp hình ảnh gốc từ máy ảnh kỹ thuật số hoặc phần mềm thiết kế với độ phân giải lên đến 4000x3000px, dung lượng 4MB đến 8MB, rồi nhúng vào khung hiển thị rộng vỏn vẹn 800px.

    Việc không chuyển đổi sang các định dạng thế hệ mới như WebP hoặc AVIF cùng việc thiếu vắng thuộc tính srcset responsive sẽ làm tiêu hao băng thông người dùng và khiến chỉ số LCP bị chấm điểm đỏ.

    Nguyên nhân website tải chậm do tối ưu tài nguyên frontend
    Website tải chậm do tối ưu tài nguyên frontend *Nguồn: Internet

    2. Tệp CSS và JavaScript chặn hiển thị giao diện (Render-Blocking)

    Mặc định, trình duyệt web sẽ tạm dừng toàn bộ quá trình dựng giao diện HTML nếu bắt gặp một thẻ <link rel="stylesheet"> hoặc thẻ <script> được đặt trong phần đầu <head> của trang.

    Nếu các đoạn mã này có kích thước cồng kềnh và không được gắn thuộc tính trì hoãn (defer) hoặc bất đồng bộ (async), người dùng sẽ phải nhìn vào một màn hình trắng trơn trong suốt thời gian các tệp này được tải về và biên dịch.

    3. Chưa kích hoạt nén dữ liệu đường truyền Gzip hoặc Brotli

    Văn bản mã nguồn như HTML, CSS, JavaScript và JSON có tỷ lệ nén cấu trúc rất cao. Nếu máy chủ web chưa được cấu hình module nén Gzip hoặc Brotli, dung lượng của các tệp mã nguồn truyền tải qua kết nối HTTP sẽ lớn gấp 3 đến 5 lần so với thông thường, gây lãng phí băng thông mạng và kéo dài thời gian tải về trên mạng di động 4G/5G.

    4. Lạm dụng script bên thứ ba và phông chữ ngoài

    Việc nhúng vô tội vạ các đoạn mã theo dõi của bên thứ ba như Facebook Pixel, Google Tag Manager, Hotjar, chatbot trực tuyến kết hợp với việc nạp 4 đến 5 kiểu phông chữ Google Fonts sẽ khiến luồng xử lý chính của trình duyệt (Main Thread) bị phong tỏa liên tục. Đây là nguồn gốc trực tiếp gây ra độ trễ tương tác, khiến người dùng bấm vào nút mua hàng hoặc mở thanh menu mà trang web không phản hồi ngay lập tức.

    6. Nguyên nhân website tải chậm do phát sinh HTTP Request và mã theo dõi bên thứ ba

    Mỗi tệp định kiểu CSS, đoạn mã JavaScript, hình ảnh, phông chữ hoặc biểu tượng nhúng trên trang đều phát sinh một yêu cầu HTTP riêng biệt gửi tới máy chủ. Một trang web thông thường hiện nay có thể dễ dàng tạo ra hơn 100 yêu cầu mạng chỉ trong một lần tải trang đơn lẻ.

    Mỗi yêu cầu mạng đều có chi phí độ trễ kết nối nhất định. Khi tổng số lượng yêu cầu trở nên quá tải, thời gian hoàn tất nạp trang sẽ bị kéo dài đáng kể. Tác nhân phổ biến nhất dẫn đến tình trạng này là việc lạm dụng quá nhiều đoạn mã dịch vụ của bên thứ ba, bao gồm:

    • Google Analytics và Google Tag Manager.
    • Mã theo dõi chuyển đổi Facebook Pixel.
    • Các công cụ ghi hình phiên người dùng như Hotjar hoặc Microsoft Clarity.
    • Hệ thống khung chat trực tuyến như Intercom, Tawk.to hoặc Crisp.
    • Các tập lệnh quảng cáo hiển thị và mạng liên kết.

    Mỗi dịch vụ kể trên lại tiếp tục tải thêm các đoạn mã phụ trợ khác. Điển hình như Google Tag Manager có thể kích hoạt hàng chục thẻ theo dõi liên kết, buộc trình duyệt phải phân tích khối lượng JavaScript khổng lồ, từ đó làm gia tăng nghiêm trọng độ trễ tương tác (chỉ số INP).

    Website tải chậm do phát sinh HTTP Request
    Website tải chậm do phát sinh HTTP Request *Nguồn: Internet

    Các biện pháp tinh giản yêu cầu mạng HTTP

    • Rà soát toàn bộ các đoạn mã script bên thứ ba đang chạy trên trang web.
    • Mạnh tay gỡ bỏ các công cụ không còn mang lại giá trị vận hành hoặc đo lường thực tế.
    • Thiết lập trì hoãn tải các tập lệnh không quan trọng cho đến khi toàn bộ nội dung chính đã hiển thị hoàn tất.
    • Hạn chế việc cài đặt thêm các tiện ích mở rộng và thư viện mã từ bên ngoài.
    • Gộp các tệp CSS hoặc JavaScript có dung lượng nhỏ lại với nhau khi môi trường hệ thống phù hợp.
    • Chủ động triển khai hệ thống CDN để phân phối tài nguyên tĩnh gần người dùng, giảm thiểu áp lực truyền tải lên máy chủ gốc.
    • Kiểm tra và kích hoạt giao thức HTTP/2 hoặc HTTP/3 trên máy chủ web. Giao thức HTTP/2 cho phép xử lý đồng thời nhiều yêu cầu trên cùng một kết nối mạng, trong khi HTTP/3 sử dụng nền tảng giao thức QUIC giúp giảm độ trễ bắt tay và tối ưu hóa việc tải dữ liệu trên đường truyền chập chờn.

    Tối ưu hóa phông chữ nhúng để giảm số lượng yêu cầu

    Việc sử dụng phông chữ tùy biến cũng là nguyên nhân làm tăng đột biến số lượng yêu cầu mạng. Nếu một trang web tải 3 bộ phông chữ khác nhau và mỗi phông chữ lại nạp 4 định dạng độ đậm nhạt, trình duyệt sẽ phải phát sinh thêm 12 yêu cầu tải tệp riêng biệt.

    Các nguyên tắc cần áp dụng để tối ưu phông chữ giao diện gồm có:

    • Giới hạn chỉ sử dụng từ một đến tối đa hai kiểu phông chữ trên toàn bộ website.
    • Chỉ tải những độ đậm thật sự cần thiết trong thiết kế (ví dụ độ đậm thông thường 400 và in đậm 700).
    • Tải phông chữ về lưu trữ cục bộ trực tiếp trên máy chủ của bạn thay vì nạp từ máy chủ bên ngoài.
    • Bổ sung thuộc tính font-display: swap trong khai báo CSS để hiển thị văn bản bằng phông chữ hệ thống trước khi tệp phông chữ tùy biến hoàn tất tải về.

    7. Checklist kiểm tra nhanh và xử lý triệt để website load chậm

    Sử dụng danh sách kiểm tra dưới đây để rà soát toàn diện các hạng mục tối ưu hóa hiệu năng trên trang web của bạn. Nếu có trên 5 mục chưa được hoàn thành, website của bạn vẫn còn rất nhiều điểm nghẽn cần xử lý:

    Hạng mục Hình ảnh & Đa phương tiện:

    • Tất cả hình ảnh đã được nén tối ưu qua các công cụ như TinyPNG hoặc Squoosh.
    • Đã chuyển đổi định dạng ảnh sang chuẩn WebP hoặc AVIF cho các tệp phù hợp.
    • Đã khai báo đầy đủ thuộc tính width và height cho mọi thẻ hình ảnh.
    • Đã bật tính năng tải chậm (lazy loading) cho các hình ảnh bên dưới khung màn hình đầu tiên.

    Hạng mục Mã nguồn CSS và JavaScript:

    • Toàn bộ các tệp CSS và JavaScript đã được thu gọn (minify) loại bỏ khoảng trắng.
    • Đoạn mã Critical CSS cho màn hình đầu tiên đã được nhúng vào phần <head>.
    • Đã bổ sung thuộc tính defer hoặc async cho các đoạn mã JavaScript không bắt buộc chạy ngay.
    • Đã dỡ bỏ toàn bộ các tiện ích mở rộng, thư viện và đoạn mã theo dõi không còn nhu cầu sử dụng.

    Hạng mục Cấu hình Máy chủ & Hạ tầng:

    • Máy chủ đã kích hoạt nén dữ liệu truyền tải Gzip hoặc Brotli.
    • Hệ thống đang vận hành trên các nhánh phiên bản PHP 8.2 hoặc mới hơn.
    • Đã kích hoạt tiện ích OPcache trên môi trường máy chủ.
    • Đã thiết lập tiêu đề lưu bộ nhớ đệm trình duyệt thông qua Cache-Control.

    Hạng mục Đo lường & Giám sát:

    • Thời gian phản hồi máy chủ ban đầu (TTFB) đạt mức tối ưu dưới 600 ms.
    • Cả 3 thông số Core Web Vitals (LCP, INP, CLS) đều nằm trong dải màu xanh an toàn.
    • Định kỳ kiểm tra và đối soát lại hiệu năng website bằng PageSpeed Insights mỗi tháng.

    8. Khi nào nên chuyển từ Shared Hosting sang VPS để giải quyết triệt để website load chậm?

    Khi bạn đã thực hiện đầy đủ các biện pháp tối ưu mã nguồn, nén ảnh và cài đặt plugin cache nhưng chỉ số TTFB đo được trên các công cụ vẫn vượt quá 800ms vào những khung giờ cao điểm, giới hạn vật lý của gói Shared Hosting đã cạn kiệt. Việc tìm hiểu sự khác biệt giữa hosting dùng chung và VPS riêng sẽ giúp bạn nhận ra rằng máy chủ ảo độc lập là giải pháp căn cơ duy nhất.

    Dưới đây là các dấu hiệu rõ ràng cho thấy website của bạn bắt buộc phải nâng cấp lên môi trường máy chủ ảo riêng biệt:

    • Lưu lượng truy cập vượt quá ngưỡng 1.500 đến 2.000 lượt xem trang mỗi ngày, xuất hiện tình trạng nghẽn kết nối vào khung giờ cao điểm.
    • Website vận hành cơ chế bán hàng hoặc sàn thương mại điện tử với nhiều truy vấn động không thể lưu đệm vào bộ nhớ cache HTML tĩnh.
    • Hệ quản trị hosting thường xuyên gửi cảnh báo sử dụng vượt quá giới hạn CPU hoặc tiến trình Entry Processes của tài khoản.
    • Bạn cần quyền hạn Root để tự tay cài đặt các dịch vụ máy chủ nâng cao như Redis Server, Elasticsearch, Nginx cấu hình riêng hoặc cập nhật phiên bản PHP mới nhất.

    Hạ Tầng Độc Lập

    Băng thông không giới hạn – Network Port 100 Mbps

    Nâng cấp lên Cloud VPS Fast Byte – Giải pháp hạ tầng tải trang dưới 1 giây

    Đừng để tốc độ tải trang chậm làm mất đi khách hàng tiềm năng quý giá. Với mức chi phí hợp lý chỉ từ 50K/tháng, bạn đã sở hữu máy chủ ảo với CPU Intel Xeon Gold mạnh mẽ và ổ cứng SSD NVMe Enterprise chuẩn U.2 giúp tăng tốc độ đọc ghi dữ liệu tức thì.

    Xem Các Gói VPS Giá Rẻ Ngay

    9. Câu hỏi thường gặp về tốc độ website (FAQ)

    Tốc độ tải trang lý tưởng của một website chuẩn SEO là bao nhiêu?

    Theo tiêu chuẩn kỹ thuật từ Google, thời gian phản hồi máy chủ (TTFB) nên đạt dưới 200ms và thời gian hiển thị nội dung chính (LCP) nên dưới 2.5 giây. Các website bán hàng có thời gian tải trang thực tế dao động từ 1 đến 1.8 giây thường ghi nhận tỷ lệ chuyển đổi đơn hàng cao nhất.

    Cài đặt nhiều plugin cache trên website WordPress có giúp trang tải nhanh hơn không?

    Tuyệt đối không nên làm vậy. Việc cài đặt cùng lúc từ 2 plugin tạo bộ nhớ đệm trở lên sẽ gây xung đột logic xử lý, sinh ra lỗi trùng lặp mã nén và tiêu hao thêm tài nguyên CPU của máy chủ. Bạn chỉ nên lựa chọn một giải pháp bộ nhớ đệm toàn diện duy nhất tương thích tốt với nền tảng máy chủ đang sử dụng.

    Tại sao điểm PageSpeed Insights của website hiển thị rất thấp dù tôi tự mở thấy trang nạp rất nhanh?

    Khi bạn tự truy cập website nhiều lần trên máy tính cá nhân, trình duyệt đã lưu sẵn toàn bộ hình ảnh và mã nguồn vào bộ nhớ đệm cục bộ (Local Cache). Ngược lại, bot Google PageSpeed Insights giả lập người dùng mới truy cập lần đầu trên mạng di động 4G với tốc độ CPU bị bóp nghẽn để đo lường hiệu năng gốc thực tế.

    Mạng phân phối nội dung CDN có thể thay thế hoàn toàn một gói hosting mạnh không?

    Không thể. CDN chỉ có tác dụng hỗ trợ lưu trữ đệm và phân phối các tệp tài nguyên tĩnh như ảnh, CSS, JS. Đối với các tác vụ động yêu cầu xử lý logic PHP như tra cứu đơn hàng, thanh toán hoặc tìm kiếm dữ liệu, yêu cầu mạng vẫn phải chuyển tiếp về máy chủ gốc xử lý. Do đó, một hạ tầng máy chủ vững chắc vẫn là điều kiện tiên quyết.

    Nâng cấp từ Shared Hosting lên Cloud VPS có làm gián đoạn hoạt động của website không?

    Nếu thực hiện theo đúng quy trình sao lưu tệp, di chuyển cơ sở dữ liệu và hạ thấp thời gian TTL của bản ghi DNS trước khi trỏ tên miền sang địa chỉ IP máy chủ mới, toàn bộ quá trình chuyển đổi lên VPS sẽ diễn ra hoàn toàn êm đẹp mà không gây ra bất kỳ thời gian chết (zero-downtime) nào cho người dùng.

    Việc bóc tách chính xác nguyên nhân website chậm đóng vai trò kim chỉ nam giúp bạn tiết kiệm ngân sách và công sức kỹ thuật. Tối ưu hóa hiệu năng website không phải là một công việc làm một lần rồi dừng lại, mà là sự phối hợp chặt chẽ giữa việc tinh giản mã nguồn frontend và xây dựng một nền tảng hạ tầng máy chủ mạnh mẽ. Khi phần cứng máy chủ đáp ứng tốt tài nguyên, mọi kỹ thuật tối ưu hóa mã nguồn mới có thể phát huy tối đa hiệu quả.

    Bứt phá tốc độ website cùng Fast Byte ngay hôm nay

    Hạ tầng SSD NVMe U.2 Enterprise siêu tốc, CPU Intel Xeon Gold mạnh mẽ, port mạng 100 Mbps không giới hạn băng thông.

    Khám Phá Gói VPS Giá Rẻ Tối Ưu Web

    Khuyến cáo kỹ thuật: Nội dung bài viết mang tính chất hướng dẫn kỹ thuật chuyên sâu dựa trên kinh nghiệm vận hành thực tế. Tốc độ cải thiện của website phụ thuộc trực tiếp vào cấu trúc mã nguồn, cơ sở dữ liệu và môi trường phần cứng máy chủ đang áp dụng. Quản trị viên vui lòng thực hiện sao lưu (backup) toàn bộ tệp tin và cơ sở dữ liệu trước khi tiến hành các thao tác cấu hình hệ thống.

  • Cách Tránh Docker Đầy Ổ Đĩa Trên VPS – Dọn Dẹp & Log Rotation

    Cách Tránh Docker Đầy Ổ Đĩa Trên VPS – Dọn Dẹp & Log Rotation

    Cách tránh Docker đầy ổ đĩa là vấn đề gần như ai chạy container trên VPS cũng từng gặp: website đang chạy bình thường bỗng dưng treo, SSH vào thì thấy no space left on device, container không khởi động lại được. Phần lớn nguyên nhân đến từ log, image cũ và build cache tích tụ. Bài viết này hướng dẫn bạn cách chẩn đoán, dọn dẹp và cấu hình phòng ngừa trên VPS Linux, dựa trên tài liệu chính thức của Docker.

    Tại sao Docker lại ăn hết dung lượng ổ đĩa VPS?

    Docker không tự “phình” dung lượng, nhưng nó giữ lại rất nhiều thứ mà đa số người dùng không để ý: image cũ, container đã dừng, volume mồ côi, log container và build cache. Sau vài tuần deploy liên tục, chỉ riêng log và cache cũng có thể chiếm vài GB.

    Docker chiếm nhiều dung lượng VPS chủ yếu do 5 nguồn: image không còn dùng (dangling), container đã dừng nhưng chưa xóa, volume không gắn với container nào, build cache từ các lần docker build, và log container ghi bằng driver json-file không giới hạn kích thước.

    Nguồn chiếm dung lượng Kích thước thường gặp Lệnh dọn dẹp
    Dangling image (image <none>) 1 đến 10 GB docker image prune
    Container đã dừng Vài trăm MB đến vài GB docker container prune
    Volume mồ côi Tùy ứng dụng, DB có thể rất lớn docker volume prune
    Build cache 2 đến 20 GB docker builder prune
    Log container (json-file) Có thể vượt 20 GB mỗi container Cấu hình log rotation

    Nếu bạn mới làm quen với container, nên đọc thêm bài Docker là gì và cách cài đặt để nắm rõ kiến trúc trước khi thao tác xóa dữ liệu.

    Docker ăn dung lượng ổ đĩa VPS

    Cách kiểm tra Docker đang chiếm bao nhiêu dung lượng

    Trước khi xóa bất cứ thứ gì, bạn cần biết chính xác thứ gì đang ngốn chỗ. Bốn lệnh dưới đây là đủ để có bức tranh tổng thể.

    1. Tổng quan với docker system df

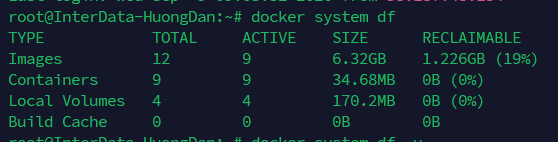
    docker system df

    Lệnh này in ra bảng 4 nhóm: Images, Containers, Local Volumes, Build Cache, kèm cột RECLAIMABLE cho biết dung lượng có thể thu hồi. Đây là chỉ số quan trọng nhất để quyết định có nên prune hay không.

    Kiểm tra tổng quan dung lượng Docker

    2. Chi tiết từng đối tượng với docker system df -v

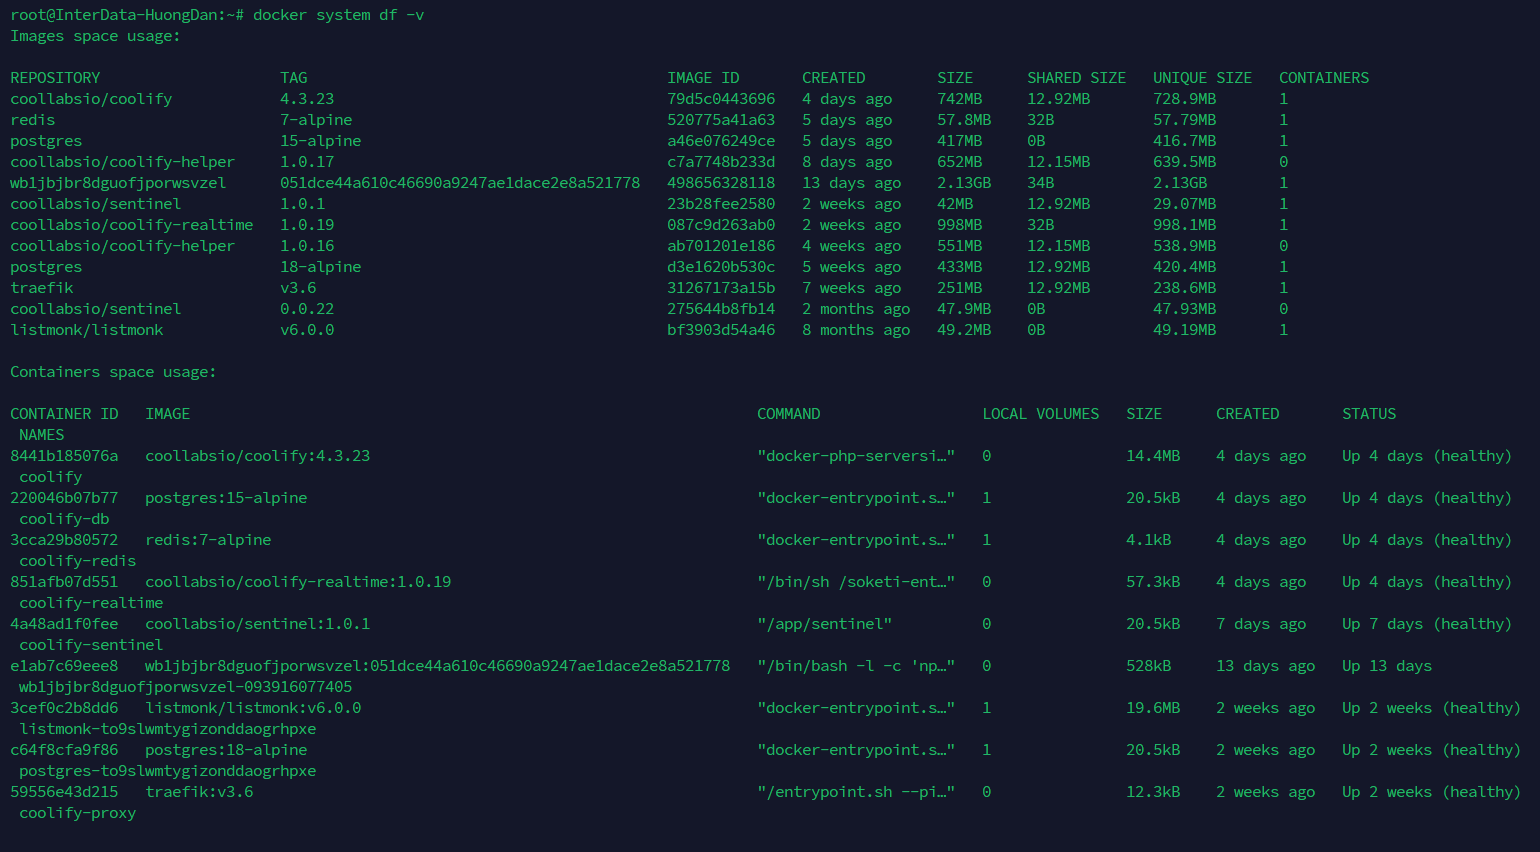
    docker system df -v

    Bảng chi tiết liệt kê từng image, container, volume kèm SIZE và SHARED SIZE. Dùng cột này để xác định đúng “thủ phạm” thay vì xóa mù quáng.

    Kiểm tra chi tiết từng đối tượng trong Docker

    3. Kiểm tra ổ đĩa host với df -h

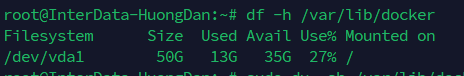
    df -h /var/lib/docker

    Kết quả cho thấy partition chứa /var/lib/docker còn bao nhiêu chỗ. Nếu Use% đã trên 85%, bạn nên dọn ngay trước khi container gặp lỗi.

    Kiểm tra ổ đĩa host

    4. Tìm thư mục con lớn nhất với du

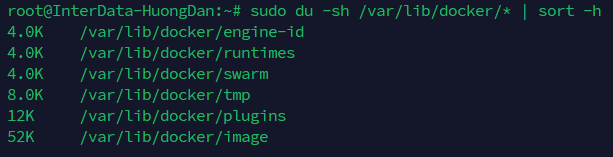
    sudo du -sh /var/lib/docker/* | sort -h

    Lệnh này sắp xếp thư mục theo kích thước tăng dần. Bạn sẽ thấy ngay overlay2 (layer image), volumes, containers hay buildkit đang chiếm nhiều nhất.

    Tìm thư mục con lớn

    Thuê VPS giá rẻ

    CPU Intel Gold, SSD NVMe U.2, giá từ 50K/tháng

    Nếu VPS của bạn chỉ có 20 GB SSD, Docker sẽ nhanh chóng lấp đầy

    VPS dung lượng nhỏ rất dễ gặp lỗi no space left on device khi chạy nhiều image hoặc log tăng nhanh. Fast Byte cung cấp các cấu hình VPS với SSD NVMe U.2, CPU Intel Gold thế hệ mới, băng thông không giới hạn theo tháng và toàn quyền root để bạn thoải mái cài Docker, cấu hình data-root, log rotation theo nhu cầu.

    Xem bảng giá VPS giá rẻ

    Dọn dẹp Docker an toàn: các lệnh prune từ cơ bản đến nâng cao

    Nguyên tắc chung là làm từ nhẹ đến mạnh, kiểm tra sau mỗi bước bằng docker system df. Đừng bắt đầu bằng lệnh “nặng” nhất.

    ⚠ Cảnh báo:

    Các lệnh prune xóa vĩnh viễn dữ liệu không thể khôi phục. Nếu đang có container production chạy trên VPS, hãy sao lưu volume và image quan trọng trước khi chạy bất cứ lệnh nào có tham số -a hoặc --volumes.

    Bước 1. Xóa container đã dừng

    docker container prune

    Chỉ xóa container có trạng thái Exited, không ảnh hưởng container đang chạy. Đây là bước an toàn nhất và thường thu hồi được vài trăm MB đến vài GB.

    Bước 2. Xóa image không dùng

    docker image prune        # chỉ xóa dangling image
    docker image prune -a     # xóa mọi image không có container dùng

    Tùy chọn -a mạnh hơn nhiều: bất kỳ image nào không gắn với container đang chạy đều bị xóa. Nếu bạn có image base đang giữ để build lại, cân nhắc trước khi dùng -a.

    Bước 3. Xóa volume mồ côi

    docker volume prune

    Chỉ xóa volume anonymous không còn được container nào tham chiếu. Volume có tên (named volume) vẫn được giữ trừ khi bạn thêm -a.

    Bước 4. Xóa build cache

    docker builder prune

    Build cache giúp build nhanh hơn nhưng có thể chiếm hàng chục GB nếu bạn build nhiều lần. Nếu không cần build thường xuyên, xóa để giải phóng dung lượng.

    Bước 5. Lọc theo thời gian

    docker image prune -a --filter "until=168h"   # giữ image tạo trong 7 ngày
    docker builder prune --filter "until=24h"     # giữ cache 24h gần nhất

    Filter until rất hữu ích khi bạn muốn dọn dẹp định kỳ mà không phá vỡ workflow build hằng ngày.

    Bước 6. “Nút hủy diệt”: docker system prune -a --volumes

    docker system prune -a --volumes

    Lệnh này xóa gần như toàn bộ tài nguyên không đang chạy: container đã dừng, mọi image không dùng, toàn bộ volume (kể cả có tên), và build cache. Chỉ dùng khi bạn hiểu rõ hệ quả hoặc VPS chỉ dùng để test.

    Lệnh Xóa gì Mức độ an toàn
    docker container prune Container đã dừng Cao
    docker image prune Dangling image Cao
    docker image prune -a Mọi image không có container Trung bình
    docker volume prune Volume anonymous Trung bình
    docker builder prune Build cache Cao
    docker system prune -a --volumes Container dừng, image, volume, cache Thấp, chỉ dùng khi hiểu rõ

    Tham khảo thêm hành vi chi tiết của từng lệnh tại tài liệu chính thức Docker về pruning. Nếu bạn đang gặp tình trạng VPS chậm, đầy tài nguyên nói chung, bài xử lý VPS đầy tài nguyên sẽ giúp bạn kiểm tra thêm các nguyên nhân khác.

    Xử lý log container, nguyên nhân phổ biến nhất gây đầy ổ đĩa

    Mặc định, Docker Engine dùng log driver json-file không giới hạn kích thước. Một container ghi log liên tục (web server, app lỗi lặp lại) có thể tạo file log hàng chục GB trong vài ngày. Đây là lý do số một khiến VPS đầy ổ đĩa dù bạn rất ít khi build image.

    Cấu hình log rotation toàn cục trong /etc/docker/daemon.json

    {
      "log-driver": "json-file",
      "log-opts": {
        "max-size": "10m",
        "max-file": "3"
      }
    }

    Với cấu hình này, mỗi container tối đa 10 MB log mỗi file, giữ 3 file, tức tối đa 30 MB log cho mỗi container. Đủ cho hầu hết ứng dụng nhỏ và website.

    sudo nano /etc/docker/daemon.json
    sudo systemctl restart docker

    Sau khi lưu file, bạn cần restart Docker để áp dụng. Kiểm tra lại bằng docker info | grep -i "log".

    ⚠ Cảnh báo:

    Restart Docker sẽ dừng toàn bộ container đang chạy. Nếu cấu hình restart: always hoặc unless-stopped, container sẽ tự bật lại, nhưng vẫn có vài giây downtime. Nên thực hiện vào giờ thấp điểm.

    Cấu hình log rotation cho từng container

    docker run -d \
      --log-opt max-size=10m \
      --log-opt max-file=3 \
      --name myapp nginx:alpine

    Cách này hữu ích khi bạn chỉ muốn giới hạn log cho vài container cụ thể mà không đụng đến daemon. Lưu ý: log rotation chỉ áp dụng cho container tạo mới, container cũ phải recreate mới có hiệu lực.

    Thuê VPS giá rẻ

    CPU Intel Gold, SSD NVMe U.2, giá từ 50K/tháng

    Cần VPS nhiều dung lượng hơn để chạy Docker thoải mái?

    Sau khi đã cấu hình log rotation và prune định kỳ, bước tiếp theo là chọn cấu hình VPS phù hợp với workload. Fast Byte có các gói từ 50K/tháng với SSD NVMe U.2 tốc độ cao, CPU Intel Gold và cổng mạng 100 Mbps, đủ để chạy Docker, build image và vận hành website nhỏ, landing page hay ứng dụng nội bộ.

    Xem ưu đãi VPS tiết kiệm

    Di chuyển Docker data-root sang ổ đĩa lớn hơn

    Nếu VPS có partition root nhỏ (ví dụ 20 GB) nhưng có ổ phụ lớn hơn đã mount sẵn, bạn có thể chuyển toàn bộ dữ liệu Docker sang ổ đó. Cách này giải quyết triệt để vấn đề thiếu dung lượng mà không cần đổi VPS.

    Các bước thực hiện

    1. Dừng Docker: sudo systemctl stop docker và sudo systemctl stop docker.socket.
    2. Copy dữ liệu sang đường dẫn mới (ví dụ /mnt/data/docker):
    sudo rsync -aP /var/lib/docker/ /mnt/data/docker/
    1. Sửa /etc/docker/daemon.json, thêm dòng "data-root": "/mnt/data/docker".
    2. Khởi động lại Docker và kiểm tra.
    sudo systemctl start docker
    docker info | grep "Docker Root Dir"

    Nếu kết quả trả về /mnt/data/docker, bạn đã di chuyển thành công. Kiểm tra container chạy bình thường rồi mới xóa dữ liệu cũ trong /var/lib/docker.

    ⚠ Cảnh báo:

    Không xóa /var/lib/docker cũ cho đến khi bạn đã xác nhận Docker hoạt động với data-root mới và toàn bộ container, volume chạy đúng. Nếu mount point mất kết nối sau reboot, container sẽ không khởi động, nên thêm entry vào /etc/fstab với tùy chọn nofail.

    Nếu bạn chưa quen thao tác trên VPS Linux, xem trước bài VPS Linux là gì và cách sử dụng để nắm các lệnh cơ bản trước khi di chuyển dữ liệu.

    Phòng ngừa: tự động dọn dẹp và giám sát dung lượng Docker

    Sau khi dọn sạch, việc quan trọng là đảm bảo tình trạng không tái diễn. Ba việc dưới đây giúp bạn kiểm soát dung lượng Docker dài hạn: cron prune định kỳ, script giám sát, và thói quen vận hành.

    Cron prune an toàn mỗi tuần

    # /etc/cron.weekly/docker-prune
    #!/bin/bash
    docker container prune -f --filter "until=168h"
    docker image prune -f --filter "until=168h"
    docker builder prune -f --filter "until=168h"

    Cấp quyền thực thi bằng sudo chmod +x /etc/cron.weekly/docker-prune. Cách này chỉ dọn tài nguyên cũ hơn 7 ngày, an toàn với môi trường có deploy thường xuyên.

    Script giám sát dung lượng có thể thu hồi

    #!/bin/bash
    RECLAIM=$(docker system df --format '{{.Reclaimable}}' | head -1 | awk '{print $1}' | tr -d 'GB')
    THRESHOLD=10
    if (( $(echo "$RECLAIM > $THRESHOLD" | bc -l) )); then
      echo "Docker có thể thu hồi ${RECLAIM}GB, nên prune" | mail -s "Docker disk alert" [email protected]
    fi

    Script kiểm tra cột RECLAIMABLE trong docker system df và gửi email cảnh báo khi vượt ngưỡng. Đặt vào cron hàng ngày để chủ động phát hiện sớm.

    Checklist 6 thói quen phòng ngừa

    • Bật log rotation trong /etc/docker/daemon.json ngay từ đầu.
    • Prune định kỳ hàng tuần bằng cron thay vì chờ đến khi đầy.
    • Chạy docker system df mỗi lần SSH vào VPS để nắm tình hình.
    • Tránh dùng tag latest trong production, vì dễ sinh dangling image khi pull lại.
    • Ưu tiên base image gọn (alpine, distroless) để giảm kích thước layer.
    • Theo dõi df -h song song để biết partition nào đang tới hạn.

    Những thao tác trên đều dựa trên các lệnh Docker Engine tiêu chuẩn, áp dụng được cho VPS Linux đang dùng systemd. Nếu bạn muốn tìm hiểu sâu hơn về container và lợi ích của nó, tìm hiểu thêm bài Containerization là gì.

    Câu hỏi thường gặp

    1. docker system prune có xóa container đang chạy không?

    Không. Lệnh docker system prune chỉ xóa container đã dừng, network không dùng, dangling image và build cache. Container đang chạy vẫn được giữ nguyên. Tuy nhiên, nếu bạn thêm tham số -a, mọi image không gắn với container đang chạy sẽ bị xóa, nên cần cân nhắc trước.

    2. docker system prune và docker image prune khác nhau thế nào?

    docker image prune chỉ xử lý image. docker system prune dọn nhiều loại tài nguyên hơn: container dừng, network không dùng, dangling image, và build cache. Nếu chỉ muốn giải phóng dung lượng từ image, dùng lệnh chuyên biệt sẽ an toàn hơn.

    3. Làm sao biết container nào đang ngốn dung lượng ổ đĩa?

    Dùng docker system df -v để xem SIZE từng container và volume. Với log, chạy du -sh /var/lib/docker/containers/*/*-json.log | sort -h, file nào lớn nhất chính là container ghi log nhiều nhất. Từ đó cấu hình log rotation hoặc kiểm tra lại ứng dụng.

    4. Có nên dùng docker system prune -a --volumes không?

    Chỉ nên dùng khi VPS là môi trường test hoặc bạn đã sao lưu toàn bộ volume quan trọng. Lệnh này xóa volume có tên, nghĩa là dữ liệu database, file upload có thể mất vĩnh viễn. Trên production, dùng từng lệnh prune riêng và có filter an toàn hơn.

    5. Bao lâu nên dọn dẹp Docker một lần?

    Với VPS nhỏ (20 đến 40 GB) deploy thường xuyên, nên prune mỗi tuần. VPS lớn hơn có thể 2 đến 4 tuần một lần. Quan trọng hơn tần suất là bật log rotation và giám sát docker system df để phát hiện sớm trước khi ổ đĩa đầy.

    Lời kết

    Cách tránh Docker đầy ổ đĩa không nằm ở một lệnh duy nhất, mà ở quy trình: hiểu nguyên nhân (image cũ, volume mồ côi, log không giới hạn), chẩn đoán định kỳ bằng docker system df, và cấu hình log rotation ngay từ đầu. Ba việc quan trọng nhất là bật max-size cho log trong daemon.json, đặt cron prune hàng tuần với filter until, và theo dõi dung lượng VPS song song. Làm được ba điều này, bạn sẽ không còn bị động khi container báo no space left on device.

    Cần một VPS để chạy Docker?

    Chọn cấu hình có đủ dung lượng cho container, toàn quyền root, sẵn sàng cài Docker Engine.

    Xem bảng giá VPS

    Nội dung bài viết mang tính tham khảo. Các lệnh và cấu hình trong bài được kiểm chứng trên Ubuntu 22.04/24.04 LTS với Docker Engine và quyền root. Tùy phiên bản Docker, hệ điều hành, storage driver và cấu hình VPS thực tế, kết quả có thể khác. Người đọc nên sao lưu dữ liệu, kiểm thử trên môi trường staging và đánh giá rủi ro trước khi áp dụng cho hệ thống production.

  • Cách Xử Lý VPS Đầy Tài Nguyên: Full Disk, Hết RAM, CPU 100%

    Cách Xử Lý VPS Đầy Tài Nguyên: Full Disk, Hết RAM, CPU 100%

    Xử lý VPS đầy tài nguyên là việc bạn nên làm ngay khi website chậm bất thường, SSH lag hoặc nhận cảnh báo “No space left on device”. Dưới đây là cách chẩn đoán và khắc phục theo từng bước, ưu tiên lệnh cụ thể và cảnh báo trước các thao tác rủi ro.

    Dấu hiệu nhận biết VPS đang cạn kiệt tài nguyên

    Mỗi triệu chứng thường đến từ một tài nguyên cụ thể. Xác định đúng nhóm triệu chứng sẽ giúp bạn chạy đúng lệnh ngay từ đầu, tránh mất 10-15 phút thử sai không cần thiết.

    Triệu chứng Tài nguyên khả nghi Lệnh chẩn đoán đầu tiên
    Website chậm, SSH lag, phản hồi chậm RAM / swap free -m
    Lỗi “No space left on device” Disk df -h
    Ổ cứng đầy dần theo ngày Log / cache du -sh /var/log/*
    VPS treo, không SSH được, tự khởi động lại RAM (OOM) / CPU dmesg | grep -i "killed process"
    Load average cao, mọi thứ chậm đều CPU ps aux --sort=-%cpu | head

    dấu hiệu VPS full tài nguyên

    Kiểm tra tài nguyên VPS: 3 lệnh chẩn đoán nhanh

    Ba lệnh dưới đây chạy trong khoảng 30 giây và cho bạn bức tranh tổng thể. Trước khi bắt đầu, nên xác nhận cách kiểm tra cấu hình VPS thực tế so với cam kết để chắc rằng bạn không đang chẩn đoán nhầm trên một cấu hình bị cấp thiếu.

    Kiểm tra dung lượng ổ cứng với df -h

    df -h

    Kết quả trả về bảng phân vùng và cột Use%. Bất kỳ dòng nào có Use% từ 90% trở lên đều có thể gây lỗi ghi file, treo database và làm log tiếp tục phình ra. Cột Avail cho biết dung lượng còn trống thực tế.

    Nếu phân vùng / đầy nhưng bạn không rõ thư mục nào chiếm chỗ, chuyển sang bước xác định bằng du ở phần dưới. Nếu VPS đang chạy website bán hàng, đọc thêm hướng dẫn tối ưu VPS cho website thương mại điện tử khi lượng truy cập tăng. Đây là nhóm thường gặp lỗi này khi flash sale.

    Lưu ý:

    Không chạy rm -rf trên thư mục hệ thống trước khi xác định rõ nội dung bằng du -sh. Xóa nhầm /var/lib/mysql hoặc /etc có thể làm hỏng VPS và mất dữ liệu vĩnh viễn.

    Kiểm tra RAM với free -m

    free -m

    Cột available là chỉ số quan trọng nhất. Đây là RAM hệ thống thực sự còn có thể cấp cho tiến trình mới. Cột buff/cache cao không phải vấn đề, kernel sẽ tự giải phóng khi cần. Ngưỡng cảnh báo: available dưới 10% tổng RAM, hoặc swap đã dùng trên 50%.

    Với VPS treo tool MMO 24/7, RAM thường bị ăn dần theo giờ do rò rỉ bộ nhớ. Công thức tính dung lượng cần thiết được trình bày trong bài công thức tính RAM cho VPS treo tool 24/7. Nên đọc trước khi quyết định nâng cấu hình.

    Kiểm tra CPU và tiến trình với htop

    sudo apt install htop -y && htop

    Trong giao diện htop, nhấn P để sắp xếp theo CPU, nhấn M để sắp xếp theo RAM. Tiến trình nằm đầu danh sách là ứng viên chính. Nhấn F6 rồi chọn PERCENT_CPU nếu muốn sắp xếp theo mức tiêu thụ CPU tích lũy.

    Cột RES là RAM thực tế tiến trình đang giữ. Cột VIRT thường bị phóng đại và không phản ánh đúng mức tiêu thụ. Chỉ nên nhìn RES khi đánh giá.

    Thuê VPS giá rẻ

    CPU Intel Gold, SSD NVMe U.2, từ 50K/tháng

    Nâng cấp thay vì dọn dẹp thủ công?

    Nếu bạn thường xuyên phải dọn dẹp và tối ưu, có thể cấu hình hiện tại không còn phù hợp. Fast Byte có các gói VPS với ưu đãi tiết kiệm, đủ tài nguyên cho website, tool và môi trường học tập.

    Xem ưu đãi VPS tiết kiệm

    Xử lý VPS full disk: Dọn dẹp ổ cứng theo thứ tự an toàn

    Thứ tự dưới đây được sắp xếp từ thao tác ít rủi ro nhất đến thao tác cần cân nhắc kỹ. Dừng lại ngay khi df -h cho thấy dung lượng đã đủ dùng. Bạn không cần chạy hết các bước.

    cách xử lý VPS đầy tài nguyên

    Bước 1: Xác định thư mục chiếm dung lượng lớn với du -sh

    sudo du -sh /* 2>/dev/null | sort -rh | head -10

    Lệnh liệt kê 10 thư mục cấp cao nhất chiếm nhiều dung lượng nhất, sắp xếp giảm dần. Kết quả thường chỉ ra ngay thủ phạm. Nếu cần duyệt sâu hơn theo giao diện tương tác, cài ncdu:

    sudo apt install ncdu -y && sudo ncdu /var

    Dùng phím mũi tên để điều hướng, nhấn d để xóa file ngay trong giao diện. Đây là cách nhanh nhất để tìm ra thư mục phình to mà không cần gõ lệnh liên tục.

    Bước 2: Dọn log hệ thống an toàn với journalctl

    sudo journalctl --disk-usage
    sudo journalctl --vacuum-time=3d
    sudo journalctl --vacuum-size=200M

    Lệnh đầu tiên cho biết journal đang chiếm bao nhiêu. Hai lệnh sau chỉ giữ log 3 ngày gần nhất hoặc giới hạn tổng dung lượng 200MB. Trên VPS chạy lâu ngày, journal có thể chiếm vài GB.

    Lưu ý:

    journalctl --vacuum chỉ xoay vòng log cũ, không đụng tới log đang được ghi. Tuy nhiên nếu bạn đang debug sự cố cần tra cứu log cũ, hãy xuất log ra file ngoài trước khi vacuum.

    Với log ứng dụng như Nginx, Apache, PHP-FPM nằm trong /var/log/, kiểm tra dung lượng từng file trước khi xử lý:

    sudo du -sh /var/log/* | sort -rh | head -10

    Cách xử lý an toàn nhất là truncate thay vì xóa. Cách này giữ nguyên file để service không mất file descriptor, nhưng vẫn giải phóng dung lượng:

    sudo truncate -s 0 /var/log/nginx/access.log

    Bước 3: Dọn dẹp APT cache và package cũ

    sudo apt clean
    sudo apt autoclean
    sudo apt autoremove --purge -y

    Ba lệnh này thường giải phóng từ vài trăm MB tới vài GB trên VPS chưa từng dọn. apt clean xóa toàn bộ cache gói tải về. autoclean chỉ xóa gói cache đã lỗi thời. autoremove gỡ các gói phụ thuộc không còn cần thiết.

    Bước 4: Dọn dẹp Docker nếu có

    docker system df

    Lệnh này liệt kê dung lượng mà images, containers, volumes và build cache đang chiếm. Thư mục /var/lib/docker/overlay2/ là nơi phình to nhanh nhất. Nếu thấy images chiếm nhiều GB, tiếp tục bước dọn dẹp:

    docker container prune -f
    docker image prune -a -f
    docker builder prune -a -f

    Lưu ý trước khi chạy docker system prune -a:

    Lệnh này xóa tất cả image không được container đang chạy sử dụng, kể cả image bạn đã build thủ công. Kiểm tra docker ps -a trước. Không dùng --volumes nếu bạn không chắc volume nào đang chứa dữ liệu database. Xóa nhầm volume đồng nghĩa mất dữ liệu.

    Sau khi dọn dẹp, kiểm tra lại:

    • Chạy lại df -h để xác nhận dung lượng đã giải phóng.
    • Kiểm tra service chính còn chạy bình thường: systemctl status nginx, systemctl status mysql.
    • Kiểm tra website truy cập được và ghi log bình thường.

    Xử lý VPS hết RAM: OOM killer và swap

    OOM killer là gì? Đây là cơ chế của kernel Linux tự động chọn và kết thúc một tiến trình khi RAM cạn hoàn toàn, nhằm giữ hệ thống không bị treo cứng. Tiến trình bị giết thường là tiến trình ngốn nhiều RAM nhất. Đôi khi đó chính là database hoặc web server của bạn.

    Cách xác định OOM killer đã kích hoạt

    sudo dmesg | grep -i "killed process"
    sudo journalctl -k | grep -i -E "oom|out of memory"

    Kết quả sẽ hiển thị dòng dạng Out of memory: Killed process 1234 (mysqld). Tên tiến trình trong ngoặc chính là nạn nhân, và cũng thường là tiến trình cần được cấu hình lại hoặc giới hạn RAM. Ghi lại tên này trước khi tiếp tục.

    Tạo swap file để giảm áp lực RAM

    Swap không thay thế RAM, nhưng nó tạo vùng đệm giúp hệ thống không sập khi RAM tạm thời cạn. Các lệnh dưới đây tạo swap 2GB. Điều chỉnh count=2048 nếu muốn dung lượng khác.

    sudo fallocate -l 2G /swapfile
    sudo chmod 600 /swapfile
    sudo mkswap /swapfile
    sudo swapon /swapfile
    echo '/swapfile none swap sw 0 0' | sudo tee -a /etc/fstab
    sudo sysctl vm.swappiness=10

    Kiểm tra lại bằng free -m. Dòng Swap sẽ hiển thị dung lượng vừa tạo. Chỉ số vm.swappiness=10 giúp kernel ưu tiên giữ dữ liệu trong RAM và chỉ swap khi thực sự cần, phù hợp với VPS chạy database.

    Lưu ý:

    Swap nằm trên ổ đĩa, tốc độ chậm hơn RAM nhiều lần. Nếu hệ thống liên tục swap, hiệu năng sẽ giảm nghiêm trọng. Đây là dấu hiệu bạn cần nâng RAM thực, không phải thêm swap. VPS dùng SSD NVMe U.2 xử lý swap tốt hơn ổ HDD, nhưng vẫn không thể so với RAM.

    Với workload nuôi nhiều tài khoản sàn thương mại điện tử, RAM thường là tài nguyên cạn trước tiên. Tham khảo hướng dẫn tối ưu tài nguyên VPS khi nuôi nhiều tài khoản sàn thương mại điện tử để biết cách phân bổ tiến trình hợp lý.

    Giới hạn RAM cho tiến trình cụ thể

    Cách bền vững nhất là giới hạn RAM ngay từ lúc khởi chạy tiến trình. Với systemd, dùng systemd-run để chạy tiến trình trong một scope có giới hạn:

    sudo systemd-run --scope -p MemoryMax=512M -p MemorySwapMax=256M /path/to/app

    Với tiến trình chạy trong shell, dùng ulimit để chặn rò rỉ bộ nhớ làm sập cả VPS. Cách này đặc biệt hữu ích khi bạn treo tool trên VPS để kiểm soát tiến trình. Một tool bị treo không nên kéo cả hệ thống xuống theo.

    Xử lý VPS CPU 100%: Tìm tiến trình và kiểm soát

    Tìm tiến trình ngốn CPU

    ps aux --sort=-%cpu | head -10
    uptime

    Lệnh đầu liệt kê 10 tiến trình ngốn CPU nhiều nhất. Lệnh uptime cho biết load average trong 1, 5 và 15 phút. Nếu load average vượt số CPU core (kiểm tra bằng nproc), hệ thống đang quá tải thực sự.

    Xử lý tạm thời và dài hạn

    Giảm độ ưu tiên của tiến trình thay vì tắt nó. Cách này giữ service hoạt động nhưng nhường CPU cho phần còn lại:

    sudo renice +10 -p 

    Nếu tiến trình vẫn ngốn CPU vô hạn, giới hạn mức sử dụng bằng cpulimit:

    sudo apt install cpulimit -y
    sudo cpulimit -p  -l 50

    Lệnh trên giới hạn tiến trình ở 50% một CPU core. Với service chạy qua systemd, cấu hình CPUQuota=50% trong file unit là giải pháp bền vững hơn vì tự động áp dụng mỗi lần khởi động lại.

    Lưu ý:

    Không chạy kill -9 khi chưa hiểu tiến trình đó làm gì. kill -9 không cho tiến trình cơ hội đóng file, ghi dữ liệu hoặc giải phóng lock. Cách này có thể gây hỏng database hoặc mất dữ liệu chưa lưu. Thử kill -15 (SIGTERM) trước và chờ 10 giây.

    Thuê VPS giá rẻ

    CPU Intel Gold, SSD NVMe U.2, từ 50K/tháng

    Cần cấu hình đủ tài nguyên cho công việc?

    Nếu sau khi dọn dẹp và tối ưu bạn vẫn thường xuyên chạm ngưỡng tài nguyên, đó là dấu hiệu cấu hình hiện tại không còn phù hợp. Fast Byte có các gói VPS với CPU Intel Gold, SSD NVMe U.2, băng thông không giới hạn hàng tháng và cổng mạng 100 Mbps.

    Xem bảng giá VPS giá rẻ

    Khi nào nên nâng cấp VPS thay vì tiếp tục tối ưu?

    Tối ưu có giới hạn. Khi workload tăng trưởng liên tục, việc dọn dẹp chỉ kéo dài thời gian trước khi sự cố lặp lại. Bảng dưới đây giúp bạn quyết định dựa trên dữ liệu quan sát được.

    Tình huống Nên tối ưu trước? Nên nâng cấp?
    Disk đầy do log chưa từng dọn Có. Dọn log và bật logrotate Chưa cần
    RAM đầy nhưng phần lớn là cache Có. Cache không phải vấn đề Chưa cần
    OOM killer kích hoạt nhiều lần trong tuần Thử giới hạn tiến trình 1-2 tuần Nếu vẫn lặp lại, nên nâng RAM
    CPU thường xuyên trên 80% giờ cao điểm Kiểm tra tiến trình bất thường Nếu là lưu lượng thật, nên nâng CPU
    Disk đầy lại trong 3-5 ngày sau khi dọn Không hiệu quả Có. Nâng dung lượng lưu trữ

    Một yếu tố ít được chú ý là cách nhà cung cấp phân bổ tài nguyên. Bạn có thể đọc thêm cách Hetzner phân bổ tài nguyên VPS để hiểu mô hình cấp phát theo cam kết, hoặc tìm hiểu hiện tượng giật lag trên VPS Contabo khi tài nguyên bị chia sẻ quá mức. Cấu hình ghi cao trên giấy không đồng nghĩa với hiệu năng ổn định trong thực tế.

    Nếu bạn đã xác định cần nâng cấp, đọc cách chọn cấu hình VPS phù hợp với nhu cầu thực tế để tránh trả tiền cho tài nguyên bạn không dùng tới.

    Phòng ngừa VPS đầy tài nguyên: 4 thói quen bắt buộc

    1. Bật logrotate cho mọi log ứng dụng. Tạo file /etc/logrotate.d/myapp với cấu hình xoay vòng theo ngày và giữ tối đa 7 bản. Kiểm tra cấu hình bằng sudo logrotate -d /etc/logrotate.conf trước khi áp dụng.
    2. Đặt giới hạn tài nguyên cho service. Trong file systemd unit, thêm MemoryMax= và CPUQuota=. Một service lỗi sẽ không kéo sập cả VPS.
    3. Giám sát bằng cron đơn giản. Tạo script chạy mỗi 15 phút, ghi lại df -h, free -m và uptime vào file log có logrotate quản lý. Khi sự cố xảy ra, bạn có dữ liệu lịch sử để tra cứu thay vì đoán.
    4. Dọn định kỳ thay vì đối phó. Lên lịch chạy apt autoremove, journalctl --vacuum-time=7d và docker system prune -f mỗi tháng một lần. Dọn khi hệ thống còn khỏe an toàn hơn nhiều so với dọn khi đã đầy.

    Câu hỏi thường gặp về xử lý VPS đầy tài nguyên

    VPS full disk có tự khắc phục được không?

    Không. VPS full disk cần can thiệp thủ công. Log hệ thống, Docker image hoặc file tạm sẽ tiếp tục tích tụ và làm tình trạng nặng hơn. Bạn phải SSH vào, xác định thư mục chiếm dung lượng lớn bằng du -sh và dọn dẹp theo thứ tự an toàn.

    Làm sao để biết VPS đang bị OOM killer?

    Chạy dmesg | grep -i "killed process" hoặc journalctl -k | grep -i oom. Nếu có dòng thông báo “Out of memory: Killed process” kèm tên tiến trình, OOM killer đã can thiệp. Đây là nguyên nhân phổ biến khiến service đột ngột dừng mà không có log lỗi rõ ràng.

    Tạo swap file cho VPS có ảnh hưởng hiệu năng không?

    Có, nhưng theo hướng tích cực nếu dùng đúng cách. Swap giúp hệ thống không sập khi RAM tạm cạn. Tuy nhiên nếu swap liên tục được đọc ghi, hiệu năng sẽ giảm rõ rệt vì ổ đĩa chậm hơn RAM. Đặt vm.swappiness=10 để hạn chế điều này.

    Nên dọn log VPS bằng lệnh nào an toàn?

    Dùng journalctl --vacuum-time=3d cho log hệ thống và truncate -s 0 /path/to/log cho log ứng dụng. Tránh rm trực tiếp vì có thể làm service mất file descriptor và không ghi log được nữa cho tới khi restart.

    Khi nào cần nâng cấp cấu hình VPS thay vì dọn dẹp?

    Khi tài nguyên cạn trở lại trong vài ngày sau khi dọn, khi OOM killer kích hoạt nhiều lần mỗi tuần, hoặc khi CPU giữ trên 80% trong giờ cao điểm. Đây là dấu hiệu workload đã vượt cấu hình hiện tại, không phải vấn đề vệ sinh hệ thống.

    Tóm gọn: Chẩn đoán đúng, xử lý an toàn, phòng ngừa từ đầu

    Xử lý VPS đầy tài nguyên không khó nếu bạn chẩn đoán đúng nguồn gốc. Ba điểm cần nhớ: dùng df -h, free -m và htop để xác định tài nguyên nào đang cạn; dọn dẹp theo thứ tự an toàn, luôn xác định trước khi xóa; thiết lập logrotate cùng giới hạn tài nguyên để ngăn tái diễn. Nếu tối ưu không còn đủ, nâng cấp cấu hình là quyết định hợp lý thay vì tiếp tục chữa cháy.

    Cần VPS đủ tài nguyên để làm việc?

    CPU Intel Gold, SSD NVMe U.2, băng thông không giới hạn. Toàn quyền root, sẵn sàng triển khai.

    Xem ưu đãi VPS tiết kiệm

    Bài viết tham khảo cho Ubuntu 22.04 và 24.04 LTS với quyền root hoặc sudo. Tùy phiên bản hệ điều hành, cấu hình VPS và môi trường thực tế, kết quả có thể khác. Nên sao lưu dữ liệu, kiểm thử trên môi trường staging và đánh giá rủi ro trước khi áp dụng cho production.

  • Cách Đo Tốc Độ Ổ Cứng VPS Ubuntu 24.04 Bằng hdparm Cực Nhanh (3 Phút)

    Cách Đo Tốc Độ Ổ Cứng VPS Ubuntu 24.04 Bằng hdparm Cực Nhanh (3 Phút)

    Đo tốc độ ổ cứng VPS Ubuntu 24.04 bằng hdparm là giải pháp kiểm tra hiệu năng chuẩn xác giúp bạn nhanh chóng phát hiện tình trạng giật lag, nghẽn truy xuất dữ liệu mà CPU hay RAM không phản ánh hết. Dưới đây, ThueVPSGiaRe.vn sẽ hướng dẫn cách dùng hdparm benchmark ổ cứng trên VPS Ubuntu 24.04 để iểm tra tốc độ đọc Disk, SSD/NVMe bằng lệnh đơn giản và hiểu đúng kết quả đo thực tế. Khi thuê máy chủ ảo, việc chủ động kiểm tra tốc độ đọc ghi thực tế tại ThueVPSGiaRe.vn sẽ giúp bạn an tâm vận hành ứng dụng liên tục và chọn đúng tài nguyên phù hợp với nhu cầu.

    1. Vì sao bạn cần kiểm tra tốc độ ổ cứng VPS?

    Nhiều quản trị viên thường cho rằng VPS hoạt động chậm chạp hay phản hồi trễ là do thiếu hụt vi xử lý hoặc dung lượng bộ nhớ tạm. Tuy nhiên, trên thực tế, ổ lưu trữ có thể là “nút thắt cổ chai” phổ biến ảnh hưởng đến toàn bộ tiến trình.

    Trong quá trình vận hành hệ thống thực tế trên nền tảng hệ điều hành Ubuntu, bạn rất dễ bắt gặp những dấu hiệu bất thường sau:

    • Website tải chậm bất thường: Trang web mất nhiều giây để phản hồi ngay cả khi lưu lượng người truy cập cùng lúc đang ở mức rất thấp.
    • Tool và kịch bản tự động bị trễ (delay): Các script cronjob, bot dữ liệu xử lý tác vụ hàng đợi chậm chạp không rõ nguyên nhân.
    • Sao chép tập tin lớn mất thời gian: Thao tác copy, di chuyển file backup dung lượng cao diễn ra rất ì ạch.
    • Hệ thống bị khựng đột ngột: Các lệnh trong terminal đôi lúc bị treo tạm thời do nghẽn tốc độ Disk I/O khiến CPU phải xếp hàng chờ ổ cứng phản hồi.

    Chính vì vậy, việc chủ động đo kiểm tốc độ ổ đĩa sẽ giúp bạn nắm bắt chính xác ngưỡng hiệu năng thực tế của máy chủ, tránh rơi vào bẫy cấu hình ảo hoặc nhà cung cấp kém chất lượng, từ đó đưa ra phương án tối ưu chuẩn xác.

    2. Lệnh hdparm là gì? Ưu nhược điểm và ứng dụng thực tế

    hdparm là một tiện ích dòng lệnh kinh điển và cực kỳ phổ biến trên môi trường Linux, được thiết kế để thiết lập thông số phần cứng cũng như đo kiểm tốc độ đọc dữ liệu tuần tự của thiết bị lưu trữ một cách trực tiếp.

    Đặc điểm nổi bật của tiện ích hdparm:

    • Ưu điểm: Cực kỳ nhẹ, tốc độ khởi chạy tức thì, không đòi hỏi cấu hình phức tạp và trả kết quả benchmark chỉ sau vài giây.
    • Hạn chế: Công cụ chỉ tập trung vào khả năng đọc (read), không hỗ trợ đo tốc độ ghi (write) và không mô phỏng các kịch bản đọc ghi ngẫu nhiên phức tạp dưới tải cao.
    • Trường hợp nên dùng: Thích hợp nhất cho mục đích kiểm tra nhanh khi vừa nhận bàn giao VPS, kiểm tra tính trung thực của phần cứng trước khi cài đặt dịch vụ production.

    Thuê VPS giá rẻ

    CPU Intel Gold, SSD NVMe U.2, giá từ 50K/tháng

    Trải nghiệm tốc độ đọc ghi vượt trội cho dự án của bạn

    Dịch vụ Cloud VPS tại Fast Byte sử dụng ổ cứng chuẩn Enterprise chuyên dụng, đảm bảo băng thông lưu trữ luôn ổn định, hạn chế tối đa nguy cơ nghẽn I/O khi chạy website và ứng dụng dữ liệu lớn.

    Tham khảo VPS giá rẻ

    3. Các bước đo tốc độ đọc của ổ cứng trên Ubuntu 24.04 bằng hdparm

    Để bắt đầu quá trình kiểm tra, bạn hãy dùng phần mềm terminal đăng nhập vào VPS Linux qua SSH hoặc xem thêm hướng dẫn đăng nhập VPS bằng Termius trên Windows với quyền hạn cao nhất (root hoặc tài khoản có quyền sudo) rồi thực hiện lần lượt theo 3 bước sau:

    Bước 1: Cài đặt công cụ hdparm

    Cập nhật danh sách gói phần mềm của hệ thống kho lưu trữ Ubuntu và tiến hành cài đặt tiện ích hdparm bằng lệnh:

    sudo apt update && sudo apt install hdparm -y
    Cài đặt công cụ hdparm
    Cài đặt công cụ hdparm

    Bước 2: Xác định chính xác định danh ổ cứng

    Trước khi đo, bạn cần biết chính xác tên định danh thiết bị lưu trữ chính mà hệ điều hành đang gắn kết. Nhập lệnh sau vào cửa sổ dòng lệnh:

    lsblk

    Quan sát danh sách hiển thị, thiết bị ổ đĩa chính trên môi trường máy chủ ảo thường có tên là /dev/sda, /dev/vda hoặc các thiết bị thế hệ mới dạng /dev/nvme0n1. Bạn hãy chọn đúng tên ổ đĩa chính (không phải tên phân vùng con như sda1 hay sda2).

    Xác định chính xác định danh ổ cứng
    Xác định chính xác định danh ổ cứng

    Bước 3: Thực thi lệnh đo tốc độ đọc

    Tiến hành kiểm tra đồng thời cả bộ nhớ đệm lẫn tốc độ vật lý của ổ đĩa bằng tham số kết hợp -Tt:

    sudo hdparm -Tt /dev/vda

    *Lưu ý: Thay đổi /dev/sda thành đúng định danh ổ đĩa mà bạn đã ghi nhận ở Bước 2. Ở hướng dẫn này, Thuevpsgiare chọn ổ đĩa /dev/vda

    Thực thi lệnh đo tốc độ đọc
    Thực thi lệnh đo tốc độ đọc

    4. Cách đọc kết quả hiệu năng ổ đĩa trên VPS

    Sau khi chạy lệnh kiểm tra, màn hình console sẽ trả về thông tin đo lường với định dạng tương tự kết quả đo thực tế dưới đây:

    Timing cached reads:   6256.09 MB/sec
    Timing buffered disk reads: 193.07 MB/sec

    Giải thích chi tiết 2 thông số kết quả

    • Timing cached reads (6256.09 MB/sec): Phản ánh tốc độ đọc trực tiếp từ bộ nhớ đệm (RAM cache) của hệ điều hành mà không cần truy xuất xuống phiến đĩa. Con số này chủ yếu đại diện cho tốc độ băng thông của bộ nhớ RAM và CPU, vì vậy không phản ánh sức mạnh thực tế của ổ đĩa.
    • Timing buffered disk reads (193.07 MB/sec): Đây là chỉ số quan trọng nhất. Nó biểu thị tốc độ đọc tuần tự trực tiếp từ bề mặt ổ đĩa thực tế sau khi đã loại trừ ảnh hưởng của cache. Ở bài test này, tốc độ đạt xấp xỉ ~194 MB/s.

    Bảng tiêu chuẩn đánh giá tốc độ đọc ổ cứng VPS

    Dải tốc độ đo được Mức đánh giá Nhận định công nghệ & Trải nghiệm
    Dưới 150 MB/s Khá chậm Thường là ổ HDD truyền thống hoặc hệ thống lưu trữ đang bị chia sẻ quá tải nặng.
    200 – 500 MB/s Trung bình Mức phổ biến của các dòng ổ cứng SSD chuẩn SATA thông thường.
    500 – 1000 MB/s Tốt Hạ tầng máy chủ dùng mảng lưu trữ SSD cao cấp hoặc NVMe phân tầng ổn định.
    Trên 1000 MB/s Rất tốt Thuộc phân khúc cao cấp sử dụng ổ cứng SSD NVMe tốc độ cao, xử lý dữ liệu cực mượt.

    Điểm đáng chú ý trong cấu hình thử nghiệm: Thiết bị được sử dụng để thực hiện các phép đo chỉ có cấu hình ở mức phổ thông, với 2GB RAM, 2 vCPU và 30GB SSD. Với những gói cấu hình cơ bản tương tự trên thị trường, tốc độ đọc thường khó đạt mức trên 1000 MB/s. Bạn có thể thử nghiệm ở các gói có cấu hình cao hơn.

    5. Cách đo và bổ sung tốc độ ghi dữ liệu bằng lệnh dd trên VPS

    Vì công cụ hdparm chỉ kiểm tra được khả năng đọc tuần tự, chúng ta cần phối hợp thêm tiện ích dd có sẵn trong các câu lệnh Linux cơ bản để đo chính xác tốc độ ghi xuống đĩa:

    dd if=/dev/zero of=testfile bs=1G count=1 oflag=direct

    Đọc kết quả đo thực tế từ lệnh dd

    Lệnh trên sẽ khởi tạo một tập tin mẫu có dung lượng đúng 1GB từ luồng dữ liệu /dev/zero, sử dụng cờ oflag=direct nhằm ghi trực tiếp vào ổ đĩa mà không thông qua bộ đệm tạm của hệ điều hành. Dữ liệu thực tế ghi nhận được:

    1073741824 bytes (1.1 GB, 1.0 GiB) copied, 2.24219 s, 479 MB/s1073741824 bytes copied, 6.20 s, 173 MB/s

    Tốc độ ghi thực tế đạt mức 173 MB/s. Đây là mức thông lượng không quá vượt bậc nếu so với tốc độ đọc cực cao phía trên, nhưng lại rất bền bỉ và ổn định đối với môi trường ảo hóa chia sẻ.

    Vì sao tốc độ ghi thường chênh lệch và thấp hơn tốc độ đọc?

    Hiện tượng chênh lệch giữa hai chiều đọc – ghi trên máy chủ ảo là điều hoàn toàn tự nhiên vì các nguyên nhân kỹ thuật cốt lõi:

    • Đặc thù phân bổ tài nguyên: Hầu hết hệ thống lưu trữ máy chủ đám mây luôn ưu tiên phân bổ băng thông đọc cao nhất để website phản hồi nhanh khi phục vụ lượt truy cập.
    • Cơ chế chia sẻ đường truyền ghi: Tác vụ ghi phải thực hiện xóa khối, đồng bộ các lớp bảo vệ dữ liệu (RAID, snapshot) trên toàn cụm máy chủ nên chịu ảnh hưởng từ tài nguyên chung nhiều hơn.
    • Tác động của cờ oflag=direct: Tham số này buộc dữ liệu ghi thẳng vào chip nhớ mà không cho phép hệ điều hành “gian lận” qua RAM cache, phản ánh đúng năng lực chịu tải thực tế.

    6. Đánh giá tổng thể hiệu năng Đọc / Ghi khi kiểm tra tốc độ ổ đĩa VPS

    Tổng hợp kết quả đo kiểm trên cùng một máy chủ:

    • Tốc độ đọc (Read): ~194 MB/s → Mức độ trung bình.
    • Tốc độ ghi (Write): ~173 MB/s → Đạt chuẩn ổn định cao.

    Điểm đặc biệt cần lưu ý ở cấu hình thử nghiệm: Cỗ máy được đem ra đo đạc chỉ sở hữu thông số ở mức tầm trung phổ thông gồm: 2GB RAM, 2 vCPU và 30GB ổ SSD. Thông thường, các gói cấu hình cơ bản này trên thị trường hiếm khi chạm tới ngưỡng đọc trên 1000 MB/s.

    Việc đạt được mức băng thông này cho thấy hạ tầng cụm máy chủ gốc có băng thông đường truyền nội bộ rất thông thoáng, hoàn toàn đáp ứng trơn tru các tác vụ như vận hành website WordPress có lượng bài viết lớn, xử lý cơ sở dữ liệu MySQL hay chạy các ứng dụng tự động.

    7. Kinh nghiệm thực chiến khi kiểm tra hiệu năng nhiều VPS

    Sau quá trình trải nghiệm và đo kiểm thực tế trên rất nhiều hạ tầng máy chủ khác nhau, bạn nên ghi nhớ các kinh nghiệm quan trọng dưới đây để đánh giá khách quan nhất:

    • Cùng thông số danh nghĩa nhưng tốc độ có thể lệch nhau rất xa: Hai gói VPS có cùng số lượng Core và RAM nhưng tốc độ đọc ghi đĩa cứng có thể chênh lệch từ 3 đến 5 lần tùy thuộc vào kiến trúc phần cứng của nhà cung cấp.
    • Tránh bẫy “tốc độ ảo” ban đầu: Có những đơn vị cấp máy chủ cho phép tốc độ burst cực cao trong 1-2 phút đầu tiên, nhưng khi chạy tác vụ nặng kéo dài thì thông lượng bị bóp nghẽn xuống mức rất thấp.
    • Kiểm tra vào các khung giờ khác nhau: Giờ cao điểm hệ thống dùng chung thường có tốc độ thấp hơn lúc nửa đêm. Do đó, bạn nên tiến hành đo từ 2 đến 3 lần ở các thời điểm khác nhau thay vì kết luận vội vàng chỉ qua một lần chạy lệnh.
    • Sử dụng công cụ chuyên sâu khi cần: Nếu hdparm phục vụ test nhanh tốc độ đọc và dd giúp kiểm tra tốc độ ghi, thì bạn có thể tham khảo thêm fio để đo đạc chuyên sâu các chỉ số IOPS của ổ cứng theo từng kích thước khối dữ liệu (block size).
    • Ưu tiên độ ổn định trong công việc thật: Tốc độ benchmark chỉ có ý nghĩa khi đi kèm độ ổn định thực tế như quá trình giải nén, copy file dữ liệu nhanh, cài đặt package mượt mà và không phát sinh hiện tượng nghẽn I/O khi chạy nhiều tiến trình đồng thời.

    Bên cạnh việc đo ổ đĩa, bạn cũng nên kết hợp thêm các tiện ích cơ bản để kiểm tra cấu hình VPS tổng thể nhằm nắm rõ thông tin chi tiết về model CPU, dung lượng RAM thực nhận và băng thông mạng trước khi triển khai hệ thống chính thức.

    8. Câu hỏi thường gặp (FAQ)

    Chạy lệnh hdparm có làm mất dữ liệu trên VPS Ubuntu không?

    Hoàn toàn không. Lệnh hdparm -Tt là bài kiểm tra đọc dữ liệu an toàn ở chế độ chỉ đọc (read-only), không làm xáo trộn hoặc ghi đè cấu trúc dữ liệu hiện có trên ổ đĩa của bạn.

    Sau khi test xong bằng lệnh dd thì tập tin testfile có tự xóa không?

    Tập tin testfile dung lượng 1GB tạo ra trong quá trình kiểm tra tốc độ ghi sẽ vẫn nằm trong thư mục làm việc hiện tại của bạn. Bạn nên dọn dẹp để lấy lại dung lượng trống bằng lệnh đơn giản: rm -f testfile.

    Tại sao chỉ số Cached reads lại đạt tới gần 10.000 MB/s?

    Chỉ số Cached reads thể hiện tốc độ truyền dữ liệu trực tiếp giữa bộ nhớ đệm (RAM/CPU cache) của máy chủ với hệ điều hành. Băng thông RAM luôn đạt từ hàng nghìn đến hàng chục nghìn MB/s, vì vậy đây là con số bình thường và không phản ánh tốc độ của ổ lưu trữ vật lý.

    Nắm vững cách đo tốc độ ổ cứng VPS Ubuntu 24.04 bằng hdparm kết hợp cùng lệnh ghi dd sẽ cung cấp cho bạn cái nhìn toàn diện và chân thực nhất về sức mạnh phần cứng máy chủ. Hiệu năng thực tế không chỉ dừng lại ở con số quảng cáo trên giấy tờ mà phải được bảo chứng qua tốc độ đọc ổn định trên 1000 MB/s, tốc độ ghi bền bỉ và không bị tụt giảm hiệu năng khi vận hành dài ngày. Hãy luôn chủ động benchmark ngay khi khởi tạo máy chủ để đảm bảo dự án trực tuyến của bạn luôn hoạt động nhanh chóng và ổn định nhất.

    Cần một VPS giá rẻ với tốc độ ổ cứng vượt trội?

    Khám phá ngay các gói máy chủ ảo tại Fast Byte với ổ cứng NVMe U.2 Enterprise, hỗ trợ cài đặt sẵn Ubuntu 24.04 và tối ưu chi phí hiệu quả.

    Xem bảng giá VPS

    Lưu ý: Hướng dẫn kỹ thuật trên được thực hiện và ghi nhận trên môi trường thử nghiệm thực tế. Tốc độ đo đạc thực tế có thể thay đổi tùy thuộc vào gói cấu hình, công nghệ ảo hóa, mức độ tải của hạ tầng mạng và phiên bản nhân hệ điều hành tại từng thời điểm. Người quản trị nên chủ động sao lưu dữ liệu quan trọng trước khi tiến hành các thao tác kiểm thử tải sâu trên máy chủ production.

  • [2026] Hướng Dẫn Cấu Hình FTPS Server Trên Ubuntu Với VSFTPD Cực Dễ

    [2026] Hướng Dẫn Cấu Hình FTPS Server Trên Ubuntu Với VSFTPD Cực Dễ

    Hướng dẫn Cấu hình FTP Server trên Ubuntu 24.04 với VSFTPD an toàn, bảo mật dữ liệu là giải pháp tối ưu cho những ai đang đau đầu vì việc truyền tải tập tin giữa máy tính cá nhân và máy chủ thường xuyên gặp lỗi phân quyền hoặc lo ngại nguy cơ lộ thông tin đăng nhập ở dạng văn bản thuần (plain text). Tại ThueVPSGiaRe.vn, nhu cầu chia sẻ tài nguyên nhanh gọn cho website, hệ thống nội bộ hoặc sao lưu tự động luôn là ưu tiên hàng đầu; vì vậy bài viết này sẽ hướng dẫn bạn từng bước cài đặt, khóa người dùng vào thư mục riêng và kích hoạt mã hóa TLS (FTPS) chuẩn xác từ đầu đến cuối.

    1. Vì sao FTP vẫn quan trọng và VSFTPD là gì?

    FTP (File Transfer Protocol) là một trong những giao thức truyền tải tệp lâu đời và phổ biến nhất trên Internet. Dù ngày nay đã có nhiều giải pháp thay thế như SCP, SFTP hay các dịch vụ lưu trữ đám mây, FTP truyền thống vẫn giữ vị trí đặc biệt quan trọng trong các môi trường máy chủ lưu trữ chia sẻ (Shared Hosting), hệ thống cũ (Legacy Systems), các tiến trình tải lên/tải xuống tập tin tự động hóa và mạng phân phối nội bộ. Bạn có thể tìm hiểu chi tiết giao thức FTP để nắm rõ hơn cơ chế truyền tải của nó trước khi đi vào cấu hình.

    Tuy nhiên, điểm yếu lớn nhất của FTP gốc là dữ liệu tài khoản và mật khẩu được gửi dưới dạng văn bản thuần không mã hóa, rất dễ bị nghe lén trên đường truyền. Do đó, giải pháp tối ưu là kết hợp FTP với giao thức bảo mật TLS để tạo thành FTPS. Trong bài hướng dẫn này, công cụ được lựa chọn là vsftpd (Very Secure FTP Daemon).

    Đây là phần mềm FTP server hàng đầu trên môi trường Linux nhờ các đặc tính:

    • Tốc độ xử lý cao: Tối ưu tài nguyên máy chủ, phản hồi phiên làm việc cực kỳ nhanh.
    • Nhẹ và ổn định: Tiêu thụ ít RAM và CPU, thích hợp chạy ổn định lâu dài.
    • Bảo mật chặt chẽ: Được thiết kế từ nền tảng với tư duy phòng thủ vững chắc trước các lỗ hổng khai thác dịch vụ.
    • Cập nhật tích cực: Luôn nằm trong kho phần mềm chính thức của các bản phân phối Linux lớn.

    2. Điều kiện chuẩn bị khi thiết lập máy chủ FTP an toàn trên Ubuntu

    Sau khi hoàn thành toàn bộ bài viết này, bạn sẽ làm chủ một máy chủ FTP hoàn chỉnh, người dùng cục bộ bị giới hạn nghiêm ngặt trong thư mục được cấp phép (chroot sandbox), toàn bộ luồng đăng nhập và truyền tải được mã hóa TLS an toàn, cùng các quy tắc tường lửa được mở chính xác.

    • Hệ điều hành: Máy chủ cài đặt hệ điều hành Ubuntu phổ biến các phiên bản 24.04 LTS, 22.04 LTS hoặc 20.04 LTS.
    • Quyền thực thi: Tài khoản có đặc quyền sudo hoặc quyền root trực tiếp.
    • Kỹ năng: Đã quen với thao tác cửa sổ dòng lệnh Terminal và biết cách kết nối SSH vào máy chủ Linux.
    • Quyền truy cập mạng: Đảm bảo máy chủ cho phép mở cổng port mạng (đặc biệt khi thuê máy chủ Cloud VM / VPS).

    Thuê VPS giá rẻ

    CPU Intel Gold, SSD NVMe U.2, giá từ 50K/tháng

    Máy chủ riêng biệt, triển khai FTP Server cực mượt

    Hệ thống VPS tại Fast Byte sở hữu toàn quyền root, địa chỉ IP tĩnh riêng và không bị giới hạn mở dải cổng Passive Mode, giúp bạn tự do cấu hình FTP Server an toàn, truyền tệp dung lượng lớn ổn định mà không lo nghẽn mạng.

    Tham khảo VPS giá rẻ

    3. Cài đặt VSFTPD trên hệ điều hành Ubuntu

    Trước khi bắt đầu, hãy chuyển sang quyền root bằng lệnh sudo -i hoặc gắn tiền tố sudo vào trước mỗi câu lệnh theo đúng các câu lệnh Linux cơ bản. Tiến hành cập nhật danh sách gói phần mềm của kho lưu trữ apt:

    apt update
    Cập nhật danh kho lưu trữ apt
    Cập nhật danh kho lưu trữ apt

    Cài đặt gói dịch vụ vsftpd vào hệ thống:

    apt install vsftpd -y
    Cài đặt gói dịch vụ vsftpd
    Cài đặt gói dịch vụ vsftpd

    Kiểm tra xem dịch vụ đã chạy hay chưa bằng lệnh trạng thái:

    systemctl status vsftpd
    Kiểm tra xem dịch vụ đã chạy hay chưa
    Kiểm tra xem dịch vụ đã chạy hay chưa

    Màn hình trả về dòng chữ Active: active (running) màu xanh tức là dịch vụ đã được kích hoạt thành công. Tiếp theo, thiết lập để VSFTPD tự khởi chạy mỗi khi máy chủ khởi động lại:

    systemctl enable vsftpd

    Toàn bộ cơ chế kiểm soát xác thực, quyền hạn tập tin, mã hóa dữ liệu và hành vi của VSFTPD đều được định nghĩa tập trung tại tệp duy nhất: /etc/vsftpd.conf. Trước khi chỉnh sửa bất kỳ tham số nào, việc tạo một bản sao lưu dự phòng là nguyên tắc bắt buộc để có thể khôi phục lại cấu hình gốc khi cần thiết:

    cp /etc/vsftpd.conf /etc/vsftpd.conf.bak
    tạo một bản sao lưu dự phòng
    Tạo một bản sao lưu dự phòng

    Nhằm đảm bảo an toàn tuyệt đối, bạn tuyệt đối không sử dụng tài khoản root hay tài khoản quản trị hệ thống để đăng nhập FTP. Hãy tạo một user dành riêng cho tác vụ này:

    adduser ftpuser
    tạo một user
    Tạo một user mới

    Hệ thống sẽ yêu cầu nhập mật khẩu mới và xác nhận mật khẩu cho người dùng này, đồng thời hỏi thêm các thông tin cá nhân (bạn có thể nhấn Enter để bỏ qua các trường không cần thiết). Thư mục cá nhân mặc định của tài khoản này sẽ là /home/ftpuser, và trong các bước tiếp theo, chúng ta sẽ giới hạn người dùng chỉ hoạt động duy nhất bên trong phạm vi thư mục này.

    3. Cấu hình cơ bản VSFTPD theo chuẩn bảo mật

    Mở tệp cấu hình chính bằng trình soạn thảo văn bản nano.

    nano /etc/vsftpd.conf

    Tìm kiếm và cập nhật (hoặc thêm vào nếu chưa có) các chỉ thị quan trọng sau nhằm thiết lập trạng thái mặc định an toàn cho máy chủ:

    # Vô hiệu hóa truy cập nặc danh (Anonymous)
    anonymous_enable=NO
    
    # Cho phép người dùng cục bộ đăng nhập
    local_enable=YES
    
    # Cấp quyền tải lên, tạo mới hoặc chỉnh sửa tệp tin
    write_enable=YES
    
    # Thiết lập phân quyền mặc định cho tệp tải lên (022)
    local_umask=022
    
    # Hiển thị thông báo thư mục khi chuyển vùng
    dirmessage_enable=YES
    
    # Ghi lại toàn bộ nhật ký truyền file
    xferlog_enable=YES
    Cấu hình cơ bản VSFTPD
    Cấu hình cơ bản VSFTPD

    Ý nghĩa của các thông số trên:

    • Chỉ những tài khoản đã được cấp phép hợp lệ trên máy chủ mới có thể truy cập.
    • Người dùng có đầy đủ quyền tải lên (Upload) và tải xuống (Download) dữ liệu cần thiết.
    • Chặn hoàn toàn những kết nối nặc danh không có danh tính rõ ràng nhằm ngăn chặn nguy cơ xâm nhập trái phép.

    4. Thiết lập Chroot Jail cô lập người dùng trong thư mục cá nhân

    Theo mặc định ban đầu, một người dùng FTP khi kết nối có thể duyệt ngược lên các cấp thư mục gốc của hệ thống máy chủ. Đây là một nguy cơ bảo mật cực kỳ nghiêm trọng. Vì vậy, chúng ta cần kích hoạt cơ chế chroot jail để giam người dùng trong đúng thư mục /home/ftpuser của họ.

    Không cần tìm đúng vị trí trong file. Bạn có thể đi xuống cuối file rồi thêm 2 dòng.

    Nhấn: Ctrl + End → Nano sẽ đưa con trỏ xuống cuối file.

    Sau đó nhấn Enter vài lần và nhập:

    Thêm chỉ thị sau vào file /etc/vsftpd.conf:

    chroot_local_user=YES

    Tuy nhiên, theo cơ chế bảo mật nội tại của VSFTPD, dịch vụ sẽ từ chối truy cập nếu thư mục gốc của chroot có quyền ghi (writeable). Để khắc phục vấn đề này một cách an toàn và tiện lợi nhất mà không gây lỗi phân quyền, hãy bổ sung thêm dòng cấu hình sau:

    allow_writeable_chroot=YES

    Khi hoàn tất bước này, người dùng sẽ hoàn toàn bị cô lập trong một “hộp cát” (sandbox):

    • Cách ly hoàn toàn: Tài khoản chỉ nhìn thấy và làm việc trong thư mục được phân công.
    • Giới hạn truy cập: Không thể chuyển ra ngoài để xem hay can thiệp vào các tệp tin của hệ điều hành.
    • Bảo vệ máy chủ: Ngay cả khi người dùng thực hiện các thao tác phá hoại hoặc bị đánh cắp thông tin, phạm vi ảnh hưởng chỉ dừng lại ở thư mục riêng, không làm nguy hại đến toàn bộ máy chủ.

    5. Kích hoạt FTPS: Mã hóa kết nối an toàn với TLS/SSL

    Kích hoạt TLS là phần cốt lõi quan trọng nhất để chuyển từ FTP thông thường sang FTPS an toàn, bảo vệ mật khẩu và nội dung truyền tải khỏi các đòn tấn công trung gian. Bạn cần tạo chứng chỉ số và cấu hình chứng chỉ vào VSFTPD.

    Tạo chứng chỉ SSL tự ký (Self-Signed SSL Certificate)

    Sử dụng công cụ OpenSSL để khởi tạo cặp khóa riêng và chứng chỉ có hạn dùng trong 365 ngày:

    openssl req -x509 -nodes -days 365 -newkey rsa:2048 -keyout /etc/ssl/private/vsftpd.key -out /etc/ssl/certs/vsftpd.crt

    Trong quá trình chạy lệnh, hệ thống sẽ yêu cầu bạn nhập các thông số thông tin vị trí, tổ chức và tên miền. Bạn có thể điền thông tin tương ứng của máy chủ hoặc nhấn phím Enter để tiếp tục.

    Tạo chứng chỉ SSL tự ký
    Tạo chứng chỉ SSL tự ký

    Cấu hình TLS vào tệp vsftpd.conf

    Mở lại file /etc/vsftpd.conf và dán các dòng cấu hình sau vào cuối tệp bằng lệnh: nano /etc/vsftpd.conf

    # Bật hỗ trợ TLS
    ssl_enable=YES
    
    # Đường dẫn tới chứng chỉ và khóa riêng tư
    rsa_cert_file=/etc/ssl/certs/vsftpd.crt
    rsa_private_key_file=/etc/ssl/private/vsftpd.key
    
    # Bắt buộc mã hóa luồng dữ liệu và đăng nhập
    force_local_data_ssl=YES
    force_local_logins_ssl=YES
    
    # Vô hiệu hóa các giao thức SSL lỗi thời kém an toàn
    ssl_sslv2=NO
    ssl_sslv3=NO
    
    # Ưu tiên thuật toán mã hóa mạnh mẽ
    ssl_ciphers=HIGH

    Thiết lập này đảm bảo thông tin đăng nhập được mã hóa toàn diện, dữ liệu truyền tải không bị lộ lọt và loại trừ hoàn toàn các giao thức SSL thế hệ cũ vốn chứa nhiều rủi ro. Nếu triển khai dự án doanh nghiệp, bạn cũng nên áp dụng nguyên tắc tăng cường bảo mật VPS tổng thể cho toàn máy chủ.

    6. Cấu hình chế độ Passive Mode (Bắt buộc cho Cloud & NAT)

    Hầu hết các phần mềm FTP Client hiện đại (như FileZilla) đều hoạt động ở chế độ thụ động (Passive Mode) khi người dùng kết nối từ sau mạng nội bộ, router hoặc hệ thống tường lửa NAT. Nếu không thiết lập dải cổng thụ động cố định, việc kết nối thường sẽ bị treo ở bước duyệt thư mục.

    Bổ sung các tham số sau vào file /etc/vsftpd.conf:

    pasv_enable=YES
    pasv_min_port=40000
    pasv_max_port=40100

    Đoạn cấu hình này sẽ giới hạn dải cổng truyền tải dữ liệu của FTP Server trong phạm vi từ cổng 40000 đến cổng 40100, giúp việc quản lý tường lửa trở nên rõ ràng và bảo mật hơn rất nhiều.

    7. Mở Port trên tường lửa UFW và khởi động lại dịch vụ

    Nếu hệ thống đang sử dụng tường lửa UFW, bạn cần mở cổng điều khiển (Port 21) và dải cổng Passive Mode vừa cấu hình ở trên. Bạn có thể xem thêm hướng dẫn cấu hình tường lửa UFW trên Ubuntu để nắm rõ các quy tắc mở cổng chi tiết. Thực hiện các lệnh sau:

    # Mở cổng điều khiển FTP
    ufw allow 21/tcp
    
    # Mở dải cổng Passive Mode
    ufw allow 40000:40100/tcp
    
    # Tải lại cấu hình tường lửa
    ufw reload
    
    # Kiểm tra trạng thái các cổng đang mở
    ufw status
    Mở Port trên tường lửa UFW
    Mở Port trên tường lửa UFW

    Sau khi tường lửa đã được kích hoạt thông suốt, tiến hành khởi động lại VSFTPD để các thay đổi có hiệu lực ngay lập tức:

    systemctl restart vsftpd

    Nếu dịch vụ gặp vấn đề trong quá trình khởi chạy, bạn có thể theo dõi trực tiếp nhật ký lỗi thông qua lệnh sau:

    tail -f /var/log/vsftpd.log

    8. Kiểm tra kết nối FTP Server qua FileZilla và Command Line

    Để xác minh FTP Server đã sẵn sàng phục vụ công việc, chúng ta có thể thực hiện kiểm tra bằng hai cách: sử dụng phần mềm giao diện đồ họa (FTP Client) hoặc kiểm tra trực tiếp từ dòng lệnh.

    Sử dụng phần mềm FTP Client (Khuyên dùng FileZilla)

    FileZilla là ứng dụng FTP client trực quan và phổ biến nhất. Nếu bạn đang sử dụng môi trường Ubuntu Desktop, bạn có thể cài nhanh bằng lệnh:

    sudo apt update && sudo apt install filezilla -y

    Khởi động FileZilla, vào mục Site Manager và điền các thông tin kết nối:

    • Protocol (Giao thức): FTP – File Transfer Protocol.
    • Encryption (Mã hóa): Require explicit FTP over TLS.
    • Host (Máy chủ): Nhập IP hoặc tên miền máy chủ của bạn.
    • Port (Cổng): 21.
    • Logon Type: Normal.
    • User / Password: ftpuser và mật khẩu tương ứng vừa tạo.

    Khi nhấn Connect, một cửa sổ cảnh báo chứng chỉ tự ký (Certificate warning) sẽ xuất hiện. Điều này hoàn toàn bình thường do chứng chỉ chưa qua cơ quan cấp phép thương mại. Bạn chỉ cần tích chọn “Always trust this certificate” và nhấn OK để bắt đầu phiên làm việc.

    Kiểm tra trực tiếp qua Command Line

    Bạn cũng có thể kiểm tra khả năng lắng nghe kết nối của dịch vụ trên chính máy chủ:

    ftp localhost

    Đối với việc kiểm tra khả năng bắt tay bảo mật qua giao thức TLS, hãy sử dụng lệnh OpenSSL:

    openssl s_client -connect localhost:21 -starttls ftp

    9. Khắc phục các sự cố thường gặp khi dùng VSFTPD

    Trong quá trình thiết lập và sử dụng, có 3 lỗi kinh điển mà người quản trị máy chủ thường xuyên gặp phải:

    • 1. Lỗi đăng nhập thất bại (Login Fails): Kiểm tra lại cú pháp trong file /etc/vsftpd.conf xem có bị nhầm lẫn khoảng trắng hay không. Xác nhận lại tài khoản có tồn tại trên Linux bằng lệnh id ftpuser và theo dõi nhật ký chi tiết tại /var/log/vsftpd.log.
    • 2. Chế độ Passive Mode không hoạt động (Treo danh sách thư mục): Kiểm tra dải cổng 40000:40100 đã được mở trên cả UFW và tường lửa nhà cung cấp dịch vụ mạng chưa. Nếu máy chủ đặt sau NAT, cần đảm bảo các cổng được định tuyến chính xác.
    • 3. Lỗi từ chối cấp quyền khi tải lên (Permission Denied on Upload): Lỗi này xảy ra khi quyền sở hữu thư mục cá nhân chưa thuộc về user FTP. Bạn xử lý dứt điểm bằng 2 lệnh sau:
      chown ftpuser:ftpuser /home/ftpuser
      chmod 755 /home/ftpuser

    10. Kinh nghiệm vận hành Production và So sánh FTP vs FTPS vs SFTP

    Đối với hệ thống máy chủ hoạt động trong môi trường thực tế (Production), bạn nên ghi nhớ các tiêu chuẩn bảo vệ sau:

    • Sử dụng chứng chỉ tin cậy: Thay vì dùng chứng chỉ tự ký, bạn nên cài đặt chứng chỉ SSL Let’s Encrypt miễn phí có tên miền hợp lệ để tránh cảnh báo trên client.
    • Cân nhắc dùng SFTP: Nếu chỉ đơn thuần truyền tệp quản trị và không bị ràng buộc bởi phần mềm cũ, SFTP qua SSH là lựa chọn nhanh và tiện lợi hơn.
    • Tách biệt người dùng: Tạo tài khoản và thư mục riêng cho từng ứng dụng hoặc bộ phận, không dùng chung một tài khoản.
    • Phòng chống tấn công dò mật khẩu: Tiến hành cài đặt Fail2ban để chống Brute-Force nhằm tự động chặn các IP cố tình quét mật khẩu FTP.
    • Kiểm tra nhật ký thường xuyên: Giám sát file /var/log/vsftpd.log định kỳ để kịp thời phát hiện hành vi bất thường.

    Dưới đây là bảng so sánh trực quan giữa 3 giao thức phổ biến giúp bạn dễ dàng lựa chọn công cụ thích hợp cho dự án của mình:

    Giao thức Cơ chế mã hóa Cổng (Port) mặc định Đánh giá & Khuyến nghị
    FTP Không mã hóa 21 Kém an toàn, chỉ nên dùng trong mạng nội bộ cô lập
    FTPS TLS / SSL 21 + Cổng Passive FTP bảo mật, tối ưu cho hệ thống cũ & môi trường chia sẻ
    SFTP SSH 22 Giải pháp hiện đại được ưu tiên hàng đầu hiện nay

    11. Câu hỏi thường gặp (FAQ)

    Tại sao tôi không thể sử dụng tài khoản root để đăng nhập vào FTP?

    VSFTPD chủ động chặn các tài khoản có đặc quyền quản trị cao nhất như root nhằm tránh nguy cơ toàn bộ hệ điều hành bị chiếm đoạt nếu phiên kết nối bị lộ mật khẩu. Bạn chỉ nên tạo các tài khoản phụ được gán quyền hạn chế.

    Dùng chứng chỉ tự ký có an toàn không?

    Chứng chỉ tự ký vẫn đảm bảo thuật toán mã hóa dữ liệu trên đường truyền không bị nghe lén. Tuy nhiên nó không được bên thứ ba xác thực nên client sẽ hiển thị cảnh báo tin cậy. Với môi trường lab nội bộ thì chứng chỉ tự ký là đủ, nhưng với hệ thống chính thức bạn nên sử dụng chứng chỉ số từ Let’s Encrypt.

    Tại sao FileZilla kết nối được nhưng không hiển thị được danh sách thư mục?

    Nguyên nhân 99% là do chưa mở dải cổng Passive Mode (40000-40100) trên tường lửa của máy chủ hoặc firewall ngoài của dịch vụ VPS. Hãy kiểm tra lại lệnh mở cổng trên UFW và đảm bảo cấu hình pasv_enable=YES đã được lưu.

    Thông qua bài hướng dẫn Cấu hình FTP Server trên Ubuntu 24.04 với VSFTPD ở trên, bạn đã sở hữu một hạ tầng truyền tải tệp tin vừa nhanh chóng vừa tuân thủ đầy đủ các quy chuẩn an toàn mạng. Hãy luôn nhớ 3 nguyên tắc cốt lõi: luôn kích hoạt mã hóa TLS (FTPS), giam người dùng bằng Chroot Jail và mở đúng dải cổng Passive Mode trên tường lửa. Khi tuân thủ đúng các chỉ dẫn này, máy chủ của bạn sẽ vận hành bền bỉ và bảo vệ an toàn cho mọi tài nguyên dữ liệu quan trọng.

    Cần một VPS giá rẻ để bắt đầu?

    Chọn cấu hình vừa đủ nhu cầu, ưu tiên chi phí dễ tiếp cận và khả năng quản trị riêng.

    Xem bảng giá VPS

    Lưu ý kỹ thuật: Nội dung hướng dẫn trên mang tính chất tham khảo thực tế. Cú pháp dòng lệnh và các thông số có thể thay đổi tùy theo các bản phân phối Linux, phiên bản gói phần mềm và chính sách mạng của đơn vị cung cấp hạ tầng. Quản trị viên nên thử nghiệm trên môi trường thử nghiệm và sao lưu dữ liệu cẩn thận trước khi áp dụng chính thức vào production.

  • Hướng Dẫn Cài Đặt Và Sử Dụng OpenClaw Trên Ubuntu Chi Tiết Từ A-Z

    Hướng Dẫn Cài Đặt Và Sử Dụng OpenClaw Trên Ubuntu Chi Tiết Từ A-Z

    Cài đặt và sử dụng OpenClaw trên Ubuntu cho phép bạn dựng một trợ lý AI self-hosted, kết nối nhiều kênh chat và giữ dữ liệu trên máy chủ của mình thay vì phụ thuộc hoàn toàn vào cloud bên thứ ba. Nếu cần một VPS để thử nghiệm, dịch vụ máy chủ tại ThueVPSGiaRe.vn có cấu hình phù hợp. Bài viết này đi qua các bước chính: chuẩn bị môi trường, cấu hình Gateway và kết nối kênh chat.

    OpenClaw là gì? Vì sao nên chạy trên Ubuntu VPS?

    OpenClaw là Gateway mã nguồn mở theo giấy phép MIT, dùng để nối các ứng dụng nhắn tin như Telegram, WhatsApp, Discord, Slack, Zalo… với các AI agent như Claude Code, OpenAI Codex CLI hoặc trợ lý tự xây. Bạn có thể ra lệnh từ xa, tự động hóa tác vụ và trò chuyện với AI qua một cổng kết nối duy nhất.

    OpenClaw là gì

    Chạy OpenClaw trên VPS Ubuntu có vài lợi ích thực tế so với chạy trên máy cá nhân:

    • Luôn trực tuyến: VPS chạy 24/7, bot không phụ thuộc vào việc máy tính của bạn có bật hay không.
    • Dữ liệu nằm trên máy bạn: API key, lịch sử hội thoại và webhook do bạn quản lý, có thể siết bằng tường lửa.
    • Mạng ổn định hơn: Đường truyền VPS thường tốt hơn mạng gia đình, giảm độ trễ khi gọi LLM API.
    • Dễ vận hành: Dùng systemd để tự khởi động lại khi lỗi hoặc khi VPS reboot.

    Thuê VPS giá rẻ

    CPU Intel Gold, SSD NVMe U.2, giá từ 50K/tháng

    Cần VPS Ubuntu để chạy OpenClaw?

    OpenClaw chạy được trên VPS Ubuntu từ khoảng 2GB RAM. Fast Byte cung cấp máy chủ sạch, toàn quyền root và cổng mạng 100 Mbps ổn định để bạn thử nghiệm AI assistant.

    Xem bảng giá VPS giá rẻ

    Yêu cầu hệ thống và chuẩn bị VPS Ubuntu

    Trước khi cài OpenClaw, nên kiểm tra VPS có đủ tài nguyên không. Thiếu RAM hoặc dùng sai phiên bản Node.js dễ gây lỗi khi build gói mở rộng.

    Thành phần Yêu cầu tối thiểu Cấu hình khuyến nghị
    Hệ điều hành Ubuntu 22.04 LTS (Jammy) Ubuntu 24.04 LTS (Noble)
    Bộ xử lý (CPU) 1 vCPU Core 2 vCPU Core trở lên (Intel Gold)
    Bộ nhớ (RAM) 2 GB RAM 4 GB RAM (cho Docker và đa kênh)
    Ổ đĩa (Disk) 20 GB SSD trống 30+ GB SSD NVMe U.2
    Môi trường thực thi Node.js v24.16+ hoặc v26.1+ Node.js v26.x + npm 10+

    Bắt đầu bằng việc cập nhật hệ thống và cài các công cụ cơ bản:

    sudo apt update && sudo apt upgrade -y
    sudo apt install -y curl wget git build-essential ca-certificates gnupg

    Nếu chạy nhiều dịch vụ bot, bạn có thể đặt hostname rõ ràng để dễ quản lý. Tham khảo hướng dẫn thay đổi hostname Ubuntu 22.04. Trường hợp cần giao diện đồ họa để đăng nhập kênh chat qua trình duyệt, có thể cài Ubuntu Desktop trên VPS.

    Các cách cài đặt và sử dụng OpenClaw trên Ubuntu

    Tùy kinh nghiệm quản trị và cách bạn muốn triển khai, có thể chọn một trong ba cách sau:

    Tiêu chí Cách 1: Script chính thức Cách 2: npm toàn cục Cách 3: Docker Container
    Độ khó Thấp (tự động hóa) Trung bình Trung bình – Khá
    Thời gian thực hiện ~3 – 5 phút ~7 – 10 phút ~10 – 15 phút
    Cài sẵn Node.js Tự phát hiện và cài đặt Cần cài thủ công trước Đóng gói sẵn trong Image
    Phù hợp với Người mới, cần deploy nhanh Developer muốn tinh chỉnh CLI Môi trường DevOps, cần cô lập tài nguyên

    Cài OpenClaw bằng script chính thức (Cách nhanh nhất)

    Script chính thức là cách nhanh nhất. Nó kiểm tra hệ điều hành, cài Node.js LTS nếu máy chủ chưa có và thêm CLI vào PATH.

    Bước 1: Chạy script tải tự động

    Chạy lệnh sau trên terminal VPS Ubuntu:

    curl -fsSL https://openclaw.ai/install.sh | bash

    Chạy script tải OpenClaw tự động

    Bước 2: Nạp lại biến môi trường và kiểm tra phiên bản

    Sau khi script xong, nạp lại shell hiện tại và kiểm tra phiên bản:

    source ~/.bashrc
    openclaw --version

    Nạp lại biến môi trường và kiểm tra phiên bản OpenClaw

    Bước 3: Chạy trình hướng dẫn thiết lập ban đầu

    OpenClaw có wizard tương tác để tạo cấu hình, thêm API key cho AI provider và cài daemon:

    openclaw onboard --install-daemon

    Setup OpenClaw

    ⚠ Lưu ý về quyền thực thi:

    Không nên chạy openclaw onboard bằng sudo nếu bạn dùng systemd user unit. Hãy dùng user thường có quyền sudo để file cấu hình được ghi đúng vào ~/.config/openclaw/.

    Cài OpenClaw Node.js thủ công qua npm

    Nếu muốn kiểm soát phiên bản Node.js và quản lý package qua npm, cài thủ công sẽ giúp cấu trúc máy chủ rõ ràng hơn.

    Bước 1: Cài Node.js 26.x qua NodeSource

    OpenClaw cần Node.js tối thiểu 24.16+ hoặc 26.1+. Nên dùng Node.js 26 để đảm bảo tương thích API:

    # Thêm kho lưu trữ NodeSource cho Node.js 26
    curl -fsSL https://deb.nodesource.com/setup_26.x | sudo -E bash -
    
    # Cài đặt Node.js và npm
    sudo apt install -y nodejs
    
    # Kiểm tra phiên bản
    node -v
    npm -v

    Bước 2: Cài OpenClaw toàn cục

    Cài CLI OpenClaw cho toàn hệ thống:

    sudo npm install -g openclaw@latest

    Cài OpenClaw trên VPS Ubuntu bằng Docker

    Docker phù hợp nếu bạn muốn dễ sao lưu, di chuyển và cô lập môi trường chạy AI Gateway. Có thể xem thêm Docker là gì và cách cài đặt trên VPS.

    Tạo thư mục dự án và file docker-compose.yml:

    mkdir -p ~/openclaw-docker && cd ~/openclaw-docker
    nano docker-compose.yml

    Dán nội dung cấu hình sau:

    services:
      openclaw-gateway:
        image: ghcr.io/openclaw/openclaw:latest
        container_name: openclaw-gateway
        restart: unless-stopped
        ports:
          - "127.0.0.1:18789:18789"
        volumes:
          - ./config:/root/.config/openclaw
          - ./data:/root/.local/share/openclaw
        environment:
          - NODE_ENV=production
          - ANTHROPIC_API_KEY=your_anthropic_api_key_here
          - OPENAI_API_KEY=your_openai_api_key_here

    Khởi chạy container ở chế độ chạy ngầm:

    docker compose up -d
    docker compose logs -f openclaw-gateway

    Ưu đãi VPS

    Tiết kiệm chi phí, cấu hình cao

    Chọn gói VPS tiết kiệm cho OpenClaw

    Bạn không cần chi quá nhiều để duy trì AI bot cá nhân. Một gói VPS giá thấp với băng thông rộng và ổ cứng NVMe U.2 tại Fast Byte là đủ để hệ thống chạy ổn định 24/7.

    Xem ưu đãi VPS tiết kiệm

    Kết nối OpenClaw với Telegram, WhatsApp và các kênh chat

    OpenClaw gom nhiều kênh nhắn tin về một nơi xử lý AI. Dưới đây là cách nối Telegram và WhatsApp.

    1. Cấu hình Telegram Bot

    1. Mở Telegram, tìm @BotFather, gõ /newbot để tạo bot và lưu lại HTTP API Token.
    2. Trên VPS, thêm kênh Telegram vào OpenClaw:
    openclaw channels add telegram --token "YOUR_TELEGRAM_BOT_TOKEN"

    Kiểm tra bằng openclaw channels status. Khi trạng thái là Connected, bạn có thể nhắn thử với bot để nhận phản hồi từ AI agent.

    2. Cấu hình WhatsApp (Baileys Plugin)

    OpenClaw hỗ trợ WhatsApp qua thư viện Baileys bằng cách quét mã QR:

    openclaw channels add whatsapp --login-qr

    Mã QR dạng ASCII sẽ hiện trên terminal. Mở WhatsApp trên điện thoại > Thiết bị liên kết > Liên kết thiết bị và quét mã.

    Quản lý OpenClaw Gateway với systemd

    Để Gateway chạy nền và tự bật lại sau khi reboot, nên quản lý bằng systemd.

    Cách 1: Dùng lệnh có sẵn của OpenClaw

    # Cài service systemd cho user hiện tại
    openclaw gateway install
    
    # Khởi động dịch vụ
    systemctl --user start openclaw-gateway
    
    # Bật tự khởi động cùng OS
    systemctl --user enable openclaw-gateway
    
    # Giữ service chạy khi SSH session ngắt kết nối
    loginctl enable-linger $USER

    Cách 2: Tạo system service toàn cục (/etc/systemd/system)

    Với máy chủ production, có thể tạo service cấp hệ thống:

    sudo nano /etc/systemd/system/openclaw.service

    Nội dung service (thay ubuntu bằng username thực tế):

    [Unit]
    Description=OpenClaw AI Gateway Service
    After=network.target
    
    [Service]
    Type=simple
    User=ubuntu
    ExecStart=/usr/bin/openclaw gateway start
    Restart=always
    RestartSec=10
    Environment=NODE_ENV=production
    
    [Install]
    WantedBy=multi-user.target

    Nạp lại daemon và khởi động dịch vụ:

    sudo systemctl daemon-reload
    sudo systemctl enable --now openclaw.service
    sudo systemctl status openclaw.service

    Bảo mật OpenClaw trên VPS Ubuntu

    OpenClaw lưu API key của các nhà cung cấp AI và phiên đăng nhập ứng dụng chat, nên bảo mật VPS rất quan trọng. Bạn nên xem qua cẩm nang bảo mật VPS hiệu quả để bảo vệ dữ liệu.

    ⚠ Cảnh báo cấu hình Firewall:

    Kiểm tra port SSH (mặc định 22 hoặc port tùy chỉnh) đã được mở trong UFW trước khi bật tường lửa. Nếu không, bạn có thể mất quyền truy cập máy chủ.

    Thiết lập UFW theo hướng dẫn thiết lập tường lửa UFW trên Ubuntu:

    # Mở cổng SSH hiện tại (hoặc port đã đổi)
    sudo ufw allow 22/tcp
    
    # Chặn cổng Dashboard OpenClaw (18789) ra Internet công cộng
    # Chỉ truy cập qua localhost hoặc SSH Tunnel
    sudo ufw default deny incoming
    sudo ufw default allow outgoing
    sudo ufw enable

    Để giảm quét mật khẩu tự động, nên đổi port SSH bảo mật VPS sang một cổng ngẫu nhiên, ví dụ 2289. Nếu cần vào Dashboard từ xa, có thể dùng SSH tunnel hoặc cài OpenVPN trên VPS.

    Xử lý lỗi thường gặp khi cài OpenClaw trên Ubuntu

    Một số lỗi hay gặp và cách xử lý:

    Hiện tượng / Lỗi Nguyên nhân Cách khắc phục
    Node version incompatible Node.js dưới bản 24.16 Dùng NodeSource cài Node.js 26.x hoặc nâng cấp qua nvm.
    Chromium snap sandbox error Gói Chromium qua snap trên Ubuntu bị lỗi quyền headless Cài Google Chrome chính thức từ file .deb thay vì gói snap.
    Service stops when SSH closes Chưa bật linger cho systemd user Chạy loginctl enable-linger $USER hoặc chuyển sang system service.
    Port 18789 already in use Tiến trình cũ chưa giải phóng cổng Tìm PID bằng sudo lsof -i :18789 và dừng tiến trình thừa.

    Thuê VPS giá rẻ

    CPU Intel Gold, SSD NVMe U.2, giá từ 50K/tháng

    Bắt đầu với VPS Ubuntu tại Fast Byte

    Máy chủ ảo Ubuntu sạch, khởi tạo nhanh, toàn quyền root. Phù hợp để chạy OpenClaw, Docker container và các công cụ self-hosted AI.

    Xem bảng giá VPS giá rẻ

    Câu hỏi thường gặp về OpenClaw trên Ubuntu

    OpenClaw là gì?

    OpenClaw là cổng kết nối self-hosted giữa các ứng dụng nhắn tin như Telegram, Discord, WhatsApp và các AI agent. Bạn có thể gửi lệnh từ điện thoại để AI thực thi tác vụ trên máy chủ theo thời gian thực.

    Cần cấu hình VPS như thế nào để chạy OpenClaw?

    Tối thiểu 1 vCPU, 2GB RAM và 20GB ổ cứng, chạy Ubuntu 22.04/24.04 LTS. Nếu dùng Docker hoặc nối nhiều kênh chat cùng lúc, nên dùng 2 vCPU và 4GB RAM.

    OpenClaw có miễn phí không?

    Mã nguồn OpenClaw miễn phí theo giấy phép MIT. Bạn chỉ cần trả phí VPS Ubuntu và chi phí token API từ các nhà cung cấp mô hình AI như Anthropic hoặc OpenAI.

    OpenClaw hỗ trợ những kênh chat nào?

    OpenClaw hỗ trợ sẵn Telegram, WebChat và có hệ sinh thái plugin cho WhatsApp, Discord, Slack, Microsoft Teams, Signal, Matrix, Google Chat, Zalo cùng nhiều giao thức liên lạc mở khác.

    Làm sao để OpenClaw tự khởi động cùng hệ thống?

    Bạn có thể chạy openclaw gateway install và bật loginctl enable-linger $USER, hoặc tạo service trong /etc/systemd/system/ để hệ thống tự khởi chạy sau mỗi lần reboot.

    Lời kết

    Cài đặt và sử dụng OpenClaw trên Ubuntu cho bạn một hệ thống trợ lý AI tự host, dữ liệu do bạn giữ và có thể chạy liên tục. Chỉ cần VPS Ubuntu từ 2GB RAM, Node.js đúng phiên bản và systemd ổn định, bạn có thể điều khiển AI qua Telegram hay WhatsApp. Nên thử trên môi trường nhỏ trước khi dùng chính thức.

    Cần một VPS Ubuntu để bắt đầu?

    Hạ tầng máy chủ sạch, toàn quyền root, kích hoạt tự động với chi phí thấp.

    Xem bảng giá VPS giá rẻ

    Bài viết mang tính tham khảo kỹ thuật. Các lệnh được kiểm chứng trên Ubuntu 22.04/24.04 LTS với quyền root/sudo. Tùy phiên bản hệ điều hành, phân quyền user và môi trường thực tế, kết quả có thể khác. Nên sao lưu dữ liệu và thử nghiệm trước khi đưa vào vận hành thật.

  • Cách Tạo Sudo User Trên Ubuntu Cực Đơn Giản: Hướng Dẫn Từng Lệnh

    Cách Tạo Sudo User Trên Ubuntu Cực Đơn Giản: Hướng Dẫn Từng Lệnh

    Hướng dẫn tạo người dùng Sudo trên Ubuntu là thao tác quản trị nền tảng đầu tiên mà bất kỳ ai quản lý máy chủ Linux đều phải nắm vững. Việc thường xuyên đăng nhập bằng tài khoản root tiềm ẩn nhiều rủi ro bảo mật nghiêm trọng và dễ dẫn đến sai sót xóa nhầm file hệ thống mà không lưu lại lịch sử theo dõi. Giải pháp tối ưu nhất khi vận hành hệ thống tại ThueVPSGiaRe.vn là khởi tạo một tài khoản người dùng tiêu chuẩn và phân quyền thực thi quản trị thông qua nhóm Sudo.

    1. Tại sao cần tạo người dùng Sudo thay vì dùng Root?

    Việc thiết lập người dùng Sudo giúp cô lập các tác vụ hàng ngày khỏi tài khoản siêu quản trị, ngăn ngừa sự cố gõ nhầm lệnh phá hủy hệ thống và duy trì nhật ký kiểm tra (audit trail) minh bạch cho từng thao tác.

    Khi bạn cài đặt mới một hệ thống chạy hệ điều hành Ubuntu, quy tắc vận hành an toàn là hạn chế tối đa việc lạm dụng quyền root trực tiếp qua kết nối từ xa. Lệnh sudo (Superuser Do) cho phép người dùng thông thường mượn quyền quản trị tạm thời để chạy các lệnh chỉ định, vừa nâng cao tính an toàn vừa giúp đội ngũ kỹ thuật dễ dàng đối soát trách nhiệm trên từng tài khoản cá nhân.

    • An toàn dữ liệu: Tránh các sai sót chết người như chạy nhầm lệnh can thiệp cấu trúc thư mục gốc.
    • Theo dõi lịch sử lệnh: Toàn bộ các lần thực thi lệnh đặc quyền đều được ghi lại trong file nhật ký hệ thống kèm tên người dùng.
    • Tiêu chuẩn vận hành: Khóa tài khoản root trực tiếp là bước đầu tiên trong các biện pháp bảo mật VPS quan trọng trước khi đưa vào sản xuất.

    VPS Ubuntu Tốc Độ Cao

    CPU Intel Gold, SSD NVMe U.2, giá từ 50K/tháng

    Vận hành hệ thống ổn định cùng Fast Byte

    Dịch vụ Cloud VPS tại Fast Byte bàn giao quyền root toàn diện, hỗ trợ sẵn các phiên bản Ubuntu Server mới nhất, giúp bạn chủ động cấu hình môi trường, phân quyền quản trị và triển khai ứng dụng mượt mà không bị giới hạn.

    Tham khảo VPS giá rẻ

    2. Các bước tạo người dùng Sudo trên Ubuntu chi tiết

    Quy trình khởi tạo một tài khoản có đặc quyền sudo trên Ubuntu bao gồm ba công đoạn: đăng nhập máy chủ, tạo tài khoản người dùng mới và gán người dùng đó vào nhóm đặc quyền sudo.

    Bước 1: Đăng nhập vào máy chủ

    Trước hết, hãy mở terminal hoặc ứng dụng console trên máy tính cá nhân để thực hiện kết nối SSH vào máy chủ Linux hoặc đăng nhập VPS qua Termius trên Windows bằng tài khoản root:

    ssh root@server_ip_address

    Lưu ý: Thay server_ip_address bằng địa chỉ IP máy chủ của bạn. Nếu bạn đã có sẵn một tài khoản thường nhưng tài khoản đó đã được cấp quyền quản trị, hãy đăng nhập bằng tài khoản đó và thêm tiền tố sudo vào trước các câu lệnh bên dưới.

    Đăng nhập VPS qua PuTTY
    Đăng nhập VPS qua PuTTY

    Bước 2: Tạo tài khoản người dùng mới

    Sử dụng lệnh tương tác adduser để tạo tài khoản mới. Đừng quên thay username bằng tên tài khoản bạn mong muốn:

    adduser username

    Ngay sau khi thực thi, hệ thống sẽ yêu cầu bạn nhập mật khẩu mới và xác nhận lại mật khẩu đó. Hãy đảm bảo áp dụng các tiêu chuẩn an toàn trong thao tác đổi mật khẩu trên Linux bằng cách chọn chuỗi ký tự đủ mạnh và khó đoán.

    Tạo tài khoản người dùng mới
    Tạo tài khoản người dùng mới

    Phản hồi hiển thị trên terminal sẽ có sự khác biệt tùy theo bản phân phối Ubuntu bạn đang chạy:

    • Trên Ubuntu 22.04: Lệnh adduser hiển thị chi tiết từng công đoạn diễn ra: tạo nhóm mới, tạo người dùng, tạo thư mục cá nhân tại /home/username và sao chép cấu hình mẫu từ /etc/skel.
    • Trên Ubuntu 24.04: Quy trình tương tự nhưng dòng trạng thái bắt đầu bằng tiền tố info: và thông báo kèm dải UID/GID hệ thống kiểm tra.
    • Trên Ubuntu 26.04: Phiên bản adduser 3.138+ đã chuyển mức thông báo mặc định trên console từ info sang warn, nên màn hình sẽ không hiển thị chi tiết các dòng tạo thư mục mà chỉ hiện phần yêu cầu đặt mật khẩu và nhập thông tin người dùng. Nếu muốn xem đầy đủ log như trước, bạn có thể truyền thêm cờ:
      adduser --stdoutmsglevel=info username

    Sau khi thiết lập mật khẩu, hệ thống sẽ gợi ý điền thêm các thông tin phụ trợ (Full Name, Room Number, Phone…). Bạn chỉ cần nhấn ENTER để chọn mặc định để trống và gõ Y khi được hỏi xác nhận thông tin (Is the information correct? [Y/n]). Lệnh adduser tự động tạo thư mục cá nhân /home/username mà không cần truyền thêm cờ nào khác như ảnh minh họa trên.

    Bước 3: Thêm người dùng vào nhóm sudo

    Mặc định trên hệ điều hành Ubuntu, bất cứ tài khoản nào thuộc nhóm sudo đều tự động được trao quyền quản trị toàn diện thông qua lệnh sudo. Để bổ sung người dùng vừa tạo vào nhóm này, sử dụng lệnh usermod:

    usermod -aG sudo username

    Trong câu lệnh này:

    • Tham số -a (append): Thêm người dùng vào nhóm mới mà không gỡ bỏ họ khỏi các nhóm hiện tại.
    • Tham số -G: Chỉ định danh sách nhóm bổ sung (ở đây là nhóm sudo).

    Ngoài ra, đối với một tài khoản đã tồn tại trên máy, bạn cũng có thể sử dụng cú pháp thay thế tương đương:

    adduser username sudo
    Thêm người dùng vào nhóm sudo
    Thêm người dùng vào nhóm sudo

    3. Phân biệt lệnh adduser và useradd trên Ubuntu

    Nhiều người dùng mới học danh mục lệnh Linux cơ bản thường nhầm lẫn giữa hai lệnh này. Dù cùng mục đích quản lý người dùng, bản chất cơ chế hoạt động của chúng rất khác nhau.

    Đặc điểm so sánh Lệnh adduser (Khuyên dùng) Lệnh useradd (Cấp thấp)
    Bản chất công cụ Là kịch bản Perl tương tác bậc cao, thân thiện với người dùng. Là công cụ nhị phân cấp thấp tích hợp sẵn trong hệ thống.
    Tạo thư mục Home Tự động khởi tạo thư mục /home/username và sao chép cấu hình khung. Mặc định không tạo thư mục home (phải thêm cờ -m).
    Khởi tạo mật khẩu Chủ động yêu cầu nhập và xác nhận mật khẩu ngay khi tạo. Khóa tài khoản mặc định, cần chạy riêng lệnh passwd.
    Ngữ cảnh sử dụng Rất phù hợp thao tác thủ công tương tác trực tiếp qua console. Thích hợp viết script tự động hóa hạ tầng (không bị dừng chờ nhập liệu).

    Nếu buộc phải sử dụng công cụ cấp thấp useradd, bạn sẽ phải thực thi chuỗi lệnh thủ công như sau để đạt kết quả tương đương:

    useradd -m -s /bin/bash username
    passwd username
    usermod -aG sudo username

    4. Cách kiểm tra và sử dụng quyền Sudo chuẩn xác

    Sau khi hoàn tất cấu hình, việc kiểm tra xem tài khoản mới đã có quyền hạn siêu người dùng hay chưa là bước bắt buộc trước khi bạn đóng phiên đăng nhập root.

    Trước hết, hãy chuyển phiên làm việc sang tài khoản người dùng vừa tạo bằng lệnh chuyển đổi người dùng:

    su - username

    Sau đó, hãy kiểm tra danh tính quyền lực bằng cách chạy lệnh whoami với tiền tố sudo:

    sudo whoami

    Nếu tài khoản được phân quyền thành công, màn hình sẽ yêu cầu bạn nhập mật khẩu của tài khoản hiện tại và in ra kết quả:

    root
    Cách kiểm tra và sử dụng quyền Sudo
    Cách kiểm tra và sử dụng quyền Sudo

    Để áp dụng quyền trong thực tế, bạn chỉ cần gõ sudo kèm một dấu cách trước bất kỳ lệnh hệ thống nào. Ví dụ: xem nội dung thư mục bảo mật của root hoặc thiết lập tường lửa UFW trên Ubuntu:

    sudo ls -la /root
    sudo ufw status

    Ở lần chạy lệnh sudo đầu tiên trong phiên, hệ thống sẽ yêu cầu cung cấp mật khẩu người dùng. Khi xác thực thành công, quyền hạn sẽ được ghi nhớ trong một khoảng thời gian ngắn (mặc định 15 phút) trước khi bạn phải nhập lại.

    5. Cách xóa quyền sudo khỏi user ubuntu

    Nếu một nhân viên rời đi hoặc bạn muốn hạ cấp một tài khoản về quyền user thường, bạn cần biết cách xóa quyền sudo khỏi user ubuntu. Sử dụng một trong hai lệnh sau:

    deluser username sudo

    Hoặc dùng lệnh gpasswd:

    gpasswd -d username sudo

    Hai lệnh này chỉ loại bỏ user khỏi nhóm sudo, tài khoản và các file của user vẫn được giữ nguyên. Nếu muốn xóa hẳn user và thư mục home, dùng deluser --remove-home username.

    Cách xóa quyền sudo khỏi user ubuntu
    Cách xóa quyền sudo khỏi user ubuntu

    6. Xử lý các sự cố thường gặp khi tạo người dùng sudo

    Dưới đây là tổng hợp 4 vấn đề kỹ thuật phổ biến nhất phát sinh trong quá trình thiết lập và cách khắc phục triệt để:

    Lỗi 1: adduser không hiển thị thông báo tiến trình

    • Hiện tượng: Trên Ubuntu 26.04, khi gõ lệnh tạo người dùng bạn không còn thấy các dòng in thông tin tạo thư mục hay sao chép file.
    • Nguyên nhân & Xử lý: Đây là cơ chế mặc định mới nhằm tinh gọn đầu ra console của adduser. Tài khoản vẫn được tạo chuẩn xác, bạn có thể kiểm tra lại bằng lệnh id username. Nếu muốn hiển thị đầy đủ chi tiết, hãy chạy kèm cờ --stdoutmsglevel=info.

    Lỗi 2: username is not in the sudoers file. This incident will be reported.

    • Nguyên nhân: Người dùng chưa được gán thành công vào nhóm sudo.
    • Cách xử lý: Đăng nhập lại bằng quyền root và chạy lệnh usermod -aG sudo username. Sau đó, người dùng bắt buộc phải đăng xuất ra và đăng nhập lại để phiên làm việc mới nhận diện nhóm đặc quyền.

    Lỗi 3: sudo: command not found

    • Nguyên nhân: Gói công cụ sudo chưa được cài đặt vào hệ thống, thường gặp trên các bản cài đặt Ubuntu Minimal hoặc môi trường container thu nhỏ.
    • Cách xử lý: Đăng nhập bằng tài khoản root và cài đặt bổ sung qua kho lưu trữ:
    apt update && apt install sudo

    Lỗi 4: Đã thêm vào nhóm sudo nhưng vẫn không chạy được lệnh

    • Nguyên nhân: Thay đổi quyền nhóm (group membership) trên Linux chỉ có hiệu lực khi phiên đăng nhập mới được khởi tạo.
    • Cách xử lý: Hãy đóng hoàn toàn phiên SSH hoặc gõ exit rồi đăng nhập lại. Ngoài ra, bạn có thể mở một shell đăng nhập mới tức thì bằng câu lệnh su - username.

    7. Câu hỏi thường gặp (FAQ)

    Giải đáp nhanh các thắc mắc cốt lõi xoay quanh việc quản lý đặc quyền sudo trên Ubuntu:

    Làm thế nào để tạo một người dùng sudo có sẵn thư mục home?

    Chỉ cần sử dụng lệnh adduser username dưới quyền root. Công cụ này sẽ tự động tạo thư mục /home/username và cấu hình đầy đủ file khung mà bạn không cần phải thêm cờ bổ sung, sau đó thêm vào nhóm bằng usermod -aG sudo username.

    Làm sao để tước quyền Sudo của một tài khoản mà không xóa user?

    Để thu hồi quyền quản trị, bạn chỉ cần gỡ tài khoản khỏi nhóm sudo bằng lệnh deluser username sudo (hoặc gpasswd -d username sudo). Người dùng này vẫn duy trì tài khoản và đăng nhập bình thường nhưng sẽ mất khả năng chạy lệnh quản trị sudo.

    Có thể cấp quyền sudo mà không cần gán vào nhóm sudo không?

    Có. Bạn có thể tạo một file cấu hình riêng trong thư mục /etc/sudoers.d/ và định nghĩa quy tắc cấp quyền trực tiếp cho tài khoản đó. Đây cũng là giải pháp tối ưu khi bạn muốn giới hạn người dùng chỉ được thực thi một số lệnh cố định.

    Nắm vững hướng dẫn tạo người dùng Sudo trên Ubuntu giúp bạn nhanh chóng thiết lập hệ thống chuẩn chỉ, kiểm soát chặt chẽ các tác vụ quản trị và hạn chế tối đa lỗ hổng bảo mật rò rỉ root. Sau khi đã tạo thành công tài khoản sudo mới, bạn nên hoàn thiện hàng rào bảo vệ cho máy chủ bằng cách thực hiện đổi port SSH mặc định và khóa hoàn toàn tính năng cho phép root đăng nhập trực tiếp qua mạng.

    Cần một VPS Linux mạnh mẽ, ổn định?

    Khởi tạo VPS tức thì với đa dạng hệ điều hành Ubuntu mới nhất, phần cứng cao cấp và đường truyền tốc độ cao.

    Xem bảng giá VPS tốc độ cao

    Lưu ý kỹ thuật: Toàn bộ nội dung hướng dẫn trên mang tính chất tham khảo chuẩn kỹ thuật. Cú pháp câu lệnh và đầu ra terminal có thể thay đổi nhẹ tùy theo bản phân phối Ubuntu, phiên bản gói phần mềm và môi trường vận hành thực tế. Quản trị viên nên kiểm tra kỹ lưỡng và sao lưu cấu hình trước khi triển khai áp dụng vào hệ thống máy chủ chính thức.