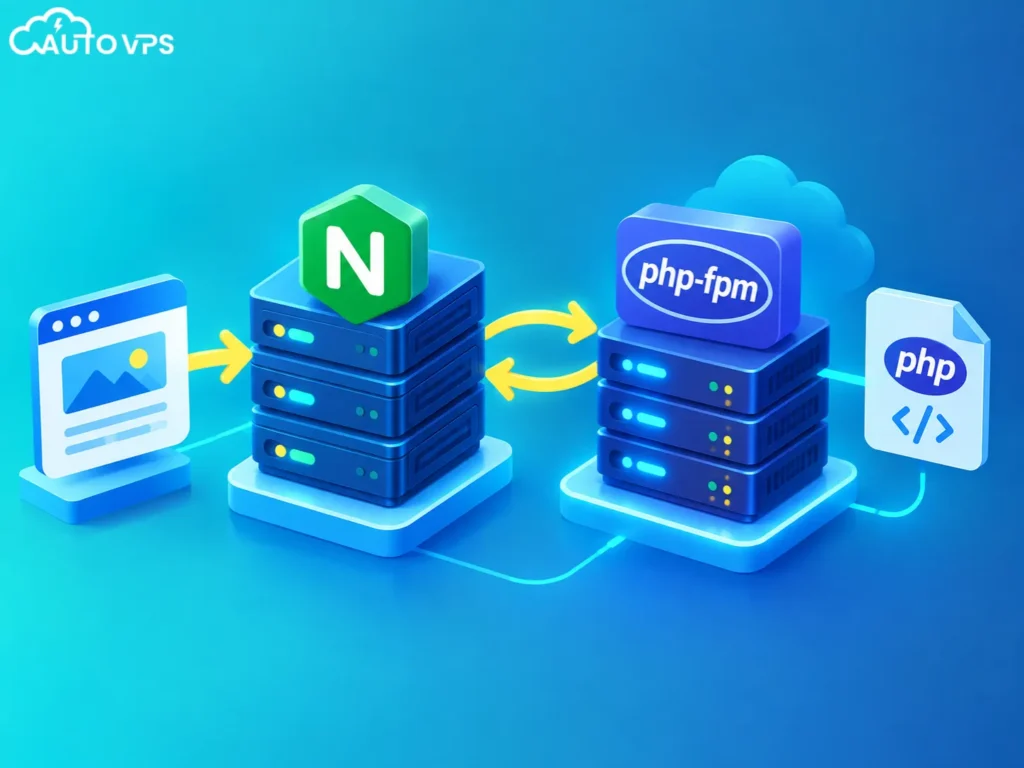
Một cụm máy chủ web hiệu năng cao và ổn định phụ thuộc rất lớn vào mắt xích kết nối giữa máy chủ web và trình thông dịch PHP. Cụ thể, Nginx cần chuyển tiếp các yêu cầu xử lý file động đến đúng socket của giao thức quản lý tiến trình PHP-FPM tương ứng với nhánh phiên bản mặc định trên hệ thống. Bài viết này từ đội ngũ kỹ thuật của ThueVPSGiaRe.vn sẽ hướng dẫn bạn chi tiết từ A đến Z cách cấu hình PHP-FPM với Nginx trên các phiên bản Ubuntu 26.04, 24.04 và 22.04 LTS, tối ưu hóa pool tiến trình, giám sát trạng thái và khắc phục triệt để các lỗi vận hành thường gặp.
1. Tổng quan phiên bản PHP-FPM mặc định trên Ubuntu
Nguyên lý kết nối: Tên các gói cài đặt trên hệ điều hành Ubuntu Linux được duy trì nhất quán qua các bản phát hành LTS, tuy nhiên nhánh phiên bản PHP mặc định sẽ thay đổi theo từng thế hệ hệ điều hành. Việc xác định đúng đường dẫn socket và tên dịch vụ systemd là điều kiện tiên quyết để Nginx giao tiếp thành công với backend PHP.
Bản phân phối Ubuntu
Phiên bản PHP mặc định
Tên dịch vụ Systemd
Đường dẫn Unix Socket
Ubuntu 26.04 LTS
PHP 8.5.x
php8.5-fpm.service
/run/php/php8.5-fpm.sock
Ubuntu 24.04 LTS
PHP 8.3.x
php8.3-fpm.service
/run/php/php8.3-fpm.sock
Ubuntu 22.04 LTS
PHP 8.1.x
php8.1-fpm.service
/run/php/php8.1-fpm.sock
2. Cài đặt PHP-FPM và xác định Socket trên Ubuntu
Khi triển khai máy chủ theo mô hình máy chủ LEMP Stack, việc cài đặt tường minh các gói nginx, php-cli, php-fpm và curl sẽ giúp hệ thống tinh gọn, tránh nạp các phụ thuộc không cần thiết của gói metapackage Apache.
Thực thi lệnh cập nhật và cài đặt các gói phần mềm cần thiết qua APT:
Lưu ý: Gói php-fpm nằm trong thành phần Universe của Ubuntu. Nếu APT báo không tìm thấy gói, hãy kích hoạt kho Universe bằng lệnh sudo add-apt-repository universe rồi tiến hành cập nhật lại.
Xác định biến phiên bản và kiểm tra Socket hoạt động
Để tự động hóa cấu hình mà không cần nhập tay phiên bản PHP trên từng đời Ubuntu, bạn hãy lưu phiên bản hiện hành vào một biến môi trường và in kiểm tra đường dẫn socket:
user = www-data
group = www-data
listen = /run/php/php8.5-fpm.sock
Cuối cùng, hãy đảm bảo tệp tin socket thực tế đã tồn tại trong thư mục /run/php/ trước khi kết nối Nginx:
test -S "/run/php/php${PHP_VERSION}-fpm.sock" && echo "PHP-FPM socket exists"
Kết quả:
PHP-FPM socket exists
Khi có nhu cầu mở rộng tính năng cho website (như kết nối MySQL, xử lý ảnh hay lưu đệm), bạn có thể tham khảo hướng dẫn cài đặt thêm các PHP Extension vào môi trường máy chủ.
3. Cấu hình Nginx kết nối PHP-FPM và xác thực luồng xử lý
Để định tuyến mã nguồn qua máy chủ web Nginx, trước tiên chúng ta tạo một thư mục gốc chứa mã nguồn cùng tệp PHP kiểm thử. Thay thế example.comthành tên máy chủ và đường dẫn đến trang web thực.
Tạo khối cấu hình Server Block (Virtual Host) cho tên miền. Bản phân phối Nginx trên Ubuntu cung cấp sẵn đoạn mã snippets/fastcgi-php.conf với đầy đủ tham số FastCGI chuẩn và bước kiểm tra sự tồn tại của tệp tin trước khi chuyển tiếp:
Nếu màn hình xuất ra chuỗi php-fpm-ok, Nginx đã chuyển tiếp yêu cầu chính xác tới PHP-FPM và nhận về kết quả thực thi hoàn chỉnh thay vì hiển thị mã nguồn thô.
4. Tinh chỉnh thông số Pool PHP-FPM theo lưu lượng truy cập
Mọi tinh chỉnh hiệu năng chủ yếu được thực hiện trong tệp cấu hình pool của nhánh PHP đang hoạt động. Trước khi thay đổi giới hạn tiến trình worker, hãy luôn tạo bản sao lưu tệp cấu hình gốc:
Đối với các website có lượng truy cập thấp, chế độ ondemand sẽ giúp giữ mức tiêu thụ RAM ở mức tối thiểu bằng cách tự động tắt các tiến trình không còn nhận request:
Hãy luôn kiểm tra tính hợp lệ của file cấu hình PHP-FPM trước khi khởi động lại dịch vụ:
sudo "php-fpm${PHP_VERSION}" -t 2>&1 | grep 'test is successful' | sed -E 's/^\[[^]]+\] NOTICE: //'
sudo systemctl restart "php${PHP_VERSION}-fpm"
Đầu ra thành công sẽ thông báo đường dẫn file cấu hình đã được kiểm tra đạt chuẩn:
configuration file /etc/php/8.5/fpm/php-fpm.conf test is successful
Mẹo tối ưu: Khi hoàn thiện triển khai cho môi trường production, bạn có thể kết hợp thêm cơ chế FastCGI Cache trên Nginx để lưu tạm các phản hồi động, giúp giảm tải đáng kể các tác vụ tính toán lặp đi lặp lại của PHP-FPM.
Thuê VPS Giá Rẻ
SSD NVMe U.2 – CPU Intel Gold
Hạ tầng tối ưu chuyên sâu cho PHP-FPM
Fast Byte cung cấp máy chủ ảo VPS giá rẻ chỉ từ 50K/tháng với vi xử lý Intel Gold đời mới và ổ cứng SSD NVMe U.2 Enterprise tốc độ cao, giúp các tiến trình worker PHP-FPM xử lý tác vụ mượt mà, loại bỏ triệt để độ trễ I/O đĩa khi lượng truy cập tăng đột biến.
5. Khởi tạo Pool PHP-FPM riêng biệt để cô lập ứng dụng
Khi bạn vận hành nhiều website trên cùng một máy chủ và một ứng dụng đòi hỏi giới hạn tài nguyên riêng, socket độc lập hoặc cơ chế giám sát tách biệt, việc tạo một pool riêng là giải pháp lý tưởng nhất.
6. Giám sát trạng thái hoạt động của PHP-FPM (Status Page)
PHP-FPM tích hợp sẵn các endpoint thông báo trạng thái rất nhẹ giúp theo dõi sức khỏe tiến trình worker. Mở tệp pool cần theo dõi và bỏ dấu chú thích (hoặc thêm mới) hai dòng:
Khai báo khối location bảo vệ nghiêm ngặt trong Nginx. Khối này sử dụng tệp fastcgi_params tiêu chuẩn và giới hạn chỉ cho phép truy cập từ máy chủ cục bộ (localhost):
Cảnh báo an ninh: Tuyệt đối không mở công khai endpoint này ra bên ngoài Internet, vì thông tin số lượng tiến trình và hành vi ứng dụng có thể bị kẻ xấu khai thác.
Kiểm tra cấu hình, nạp lại cả hai dịch vụ và truy vấn dữ liệu trạng thái:
Kết quả trả về sẽ hiển thị chi tiết tên pool, chế độ quản lý tiến trình và trạng thái các worker:
pool:                 www
process manager:      dynamic
start time:           ...
accepted conn:        1
listen queue:         0
max listen queue:     0
listen queue len:     0
idle processes:       4
active processes:     1
total processes:      5
max active processes: 1
max children reached: 0
7. Quy trình cập nhật Nginx và PHP-FPM trên Ubuntu
Các bản vá bảo mật cho Nginx và PHP-FPM được phát hành định kỳ qua kho APT của Ubuntu. Để kiểm tra danh sách bản nâng cấp:
sudo apt update
apt list --upgradable
Nếu chỉ muốn nâng cấp riêng biệt các thành phần thuộc web stack mà không ảnh hưởng tới các gói phần mềm khác trên máy chủ:
8. Khắc phục các sự cố phổ biến của PHP-FPM trên Ubuntu
Phần lớn các sự cố phát sinh từ PHP-FPM thường xoay quanh 4 nguyên nhân chính: lệch đường dẫn socket, dịch vụ chưa nạp cấu hình mới, Nginx thiếu khối xử lý FastCGI hoặc phân quyền file khiến tiến trình worker không có quyền đọc mã nguồn.
Sự cố 1: Lỗi 502 Bad Gateway
Mã phản hồi HTTP 502 thường biểu thị việc Nginx đã tiếp nhận request trong block PHP nhưng không thể kết nối tới backend FastCGI (PHP-FPM socket). Để sửa lỗi 502 Bad Gateway, bạn cần kiểm tra đồng thời trạng thái service unit, sự tồn tại của file socket và chỉ thị fastcgi_pass đang khai báo trong Nginx:
Nếu socket chỉ định trong Nginx không khớp với phiên bản PHP-FPM đang chạy, bạn hãy chỉnh sửa lại Server Block theo đúng nhánh phiên bản và áp dụng cẩm nang xử lý lỗi 502 Bad Gateway để khôi phục kết nối.
Sự cố 2: Trình duyệt hiển thị mã nguồn PHP thô dạng văn bản
Khi trình duyệt in toàn bộ mã nguồn PHP thay vì chạy trang web, nguyên nhân do Nginx đang trả về file như một tệp tĩnh. Hãy kiểm tra xem Server Block đã có khối location ~ \.php$ với đầy đủ hai chỉ thị sau chưa:
Kết quả bắt buộc phải có dòng include snippets/fastcgi-php.conf; và dòng chỉ thị fastcgi_pass hợp lệ.
Sự cố 3: Lỗi phân quyền truy cập tệp tin (Permission Denied)
Lỗi này xuất hiện khi tiến trình worker của PHP-FPM không có quyền đọc mã nguồn hoặc không thể ghi vào các thư mục upload/cache. Kiểm tra phân quyền dọc theo toàn bộ cây thư mục bằng công cụ namei:
namei -l /var/www/example.com/public/index.php
Đảm bảo toàn bộ các thư mục cha đều có quyền thực thi (execute) và user www-data có quyền đọc tệp tin.
Sự cố 4: Tràn bộ nhớ RAM (Memory Pressure)
Hiện tượng cạn kiệt bộ nhớ thường do chỉ số pm.max_children được đặt quá cao so với dung lượng RAM thực tế, hoặc mã nguồn có các truy vấn chậm giữ chân worker quá lâu. Kiểm tra lượng RAM thực tế (RSS) mà mỗi worker đang tiêu thụ:
ps -o pid,rss,cmd -C "php-fpm${PHP_VERSION}"
Cột RSS phản ánh dung lượng bộ nhớ tính bằng KiB của từng tiến trình. Hãy lấy dung lượng này nhân với số lượng worker dự kiến để đối chiếu với tổng RAM khả dụng trước khi nâng tham số pm.max_children.
9. Hướng dẫn gỡ bỏ cấu hình và gói phần mềm khi không sử dụng
Nếu bạn chỉ sử dụng cấu hình mẫu để kiểm thử hoặc muốn dọn sạch hệ thống để cài đặt lại từ đầu:
Kiểm tra trạng thái dọn dẹp và chạy thử lệnh loại bỏ các gói phụ thuộc mồ côi (chạy ở chế độ dry-run an toàn trước):
sudo apt autoremove --dry-run
Như vậy, bạn đã hoàn tất quá trình cài đặt và cấu hình PHP-FPM kết nối với Nginx thông qua UNIX socket tiêu chuẩn trên các phiên bản Ubuntu 26.04, 24.04 và 22.04 LTS. Việc kiểm tra tính hợp lệ của cấu hình cú pháp và thực hiện truy vấn curl cục bộ đảm bảo đường truyền FastCGI luôn hoạt động trơn tru.
Từ nền tảng vững chắc này, bạn có thể an tâm triển khai các website thực tế, cấu hình bảo mật SSL, tinh chỉnh số lượng tiến trình worker phù hợp với tải và kích hoạt FastCGI Cache để website đạt hiệu suất tải trang cao nhất.
Trải nghiệm VPS tốc độ cao tại Fast Byte
Fast Byte cung cấp dịch vụ thuê VPS giá rẻ với 100% ổ cứng SSD NVMe U.2 Enterprise, CPU Intel Gold xung cao cùng băng thông không giới hạn, mang lại môi trường hoàn hảo để vận hành Nginx và PHP-FPM mượt mà chỉ từ 50K/tháng.
Ghi chú kỹ thuật: Hướng dẫn trên áp dụng chuẩn hóa cho Ubuntu 26.04, 24.04 và 22.04 LTS. Quản trị viên luôn được khuyến nghị thực hiện kiểm tra cú pháp cấu hình bằng lệnh nginx -t và php-fpm -t trước khi khởi động lại bất kỳ dịch vụ nền nào trên môi trường máy chủ thực tế.
Trong quá trình vận hành website và ứng dụng web trên máy chủ ảo, chắc hẳn không ít lần bạn bắt gặp thông báo lỗi phổ biến như “Call to undefined function…” hay “Class not found…”. Nguyên nhân cốt lõi của tình trạng này thường xuất phát từ việc máy chủ chưa được kích hoạt hoặc thiếu các mô-đun mở rộng của ngôn ngữ PHP. Việc cài đặt chính xác các PHP Extension là chìa khóa then chốt để xử lý triệt để lỗi vận hành, tăng tốc truy vấn cơ sở dữ liệu và tối ưu hóa tài nguyên phần cứng. Bài viết này từ đội ngũ kỹ thuật của ThueVPSGiaRe.vn sẽ cung cấp cẩm nang toàn diện từ A đến Z, hướng dẫn bạn 5 phương pháp cài đặt PHP Extension trên VPS an toàn, chính xác và hiệu quả nhất.
1. Tổng quan về PHP Extension và tầm quan trọng trên máy chủ VPS
PHP Extension là gì? Đây là các mô-đun mở rộng được lập trình bằng ngôn ngữ C, đã được biên dịch thành thư viện động (.so trên Linux hoặc .dll trên Windows) nhằm tích hợp trực tiếp vào nhân PHP. Các phần mở rộng này bổ sung những hàm, lớp chức năng chuyên biệt mà bộ lõi (PHP Core) mặc định không tích hợp sẵn.
Một số nhóm extension phổ biến và vai trò cụ thể trong thực tế:
Xử lý đồ họa & hình ảnh:GD, Imagick (hỗ trợ nén ảnh, tạo thumbnail, cắt ghép ảnh đại diện trên WordPress).
Tương tác cơ sở dữ liệu:PDO_MySQL, mysqli, pgsql (cầu nối bắt buộc để website kết nối và truy vấn dữ liệu từ hệ quản trị cơ sở dữ liệu MySQL hay PostgreSQL).
Bộ nhớ đệm tăng tốc (Caching):Redis, Memcached, OPcache (lưu tạm kết quả truy vấn vào RAM thông qua bộ nhớ đệm Redis hoặc giải pháp lưu đệm Memcached, giảm tải tối đa cho vi xử lý máy chủ).
Đa ngôn ngữ & xử lý chuỗi:mbstring, intl (xử lý chuỗi ký tự UTF-8 tiếng Việt, định dạng tiền tệ và thời gian chuẩn quốc tế).
Giao tiếp mạng & nén dữ liệu:curl, openssl, zip (phục vụ gọi API bên ngoài, gửi nhận webhook và giải nén tệp tin).
Khác với môi trường Shared Hosting vốn bị nhà cung cấp cố định danh sách mô-đun, khi sở hữu máy chủ ảo VPS với toàn quyền quản trị cao nhất, bạn hoàn toàn chủ động cài đặt thêm hoặc tắt bỏ bất kỳ extension nào để đáp ứng chính xác yêu cầu của framework (Laravel, Symfony) hay nền tảng CMS (WordPress, Magento, Drupal).
2. Xác định hiện trạng và nhu cầu hệ thống trước khi thực hiện
Để lựa chọn phương án cài đặt chuẩn xác ngay từ đầu, bạn cần xác định rõ 4 thông tin hệ thống sau:
Bản phân phối hệ điều hành: VPS đang chạy Ubuntu (20.04, 22.04), Debian hay họ RHEL (CentOS 7, CentOS 8, AlmaLinux, Rocky Linux).
Phiên bản PHP thực tế đang sử dụng: Chạy lệnh php -v trên terminal để kiểm tra phiên bản hiện hành (ví dụ: PHP 7.4, 8.1, 8.2 hay 8.3). Việc cài đặt nhầm phiên bản extension sẽ khiến máy chủ không thể tải mô-đun.
Nội dung lỗi chi tiết của ứng dụng: Xem thông báo lỗi cụ thể trên website (ví dụ: Call to undefined function gd_info() gợi ý thiếu GD; Class ‘Imagick’ not found chỉ ra việc thiếu Imagick).
Bảng điều khiển đang chạy: Xác định xem VPS có đang dùng panel tự động nào không, vì một số bảng điều khiển quản lý PHP độc lập với kho ứng dụng mặc định của hệ điều hành.
3. Các bước chuẩn bị chung trước khi cài đặt Extension trên VPS
Trước khi can thiệp vào các gói phần mềm, hãy hoàn thành 4 bước chuẩn bị nền tảng sau:
Kết nối SSH với quyền root: Đăng nhập vào VPS thông qua giao thức SSH bằng tài khoản root hoặc user có quyền sudo, sử dụng các lệnh Linux cơ bản để thao tác trên cửa sổ dòng lệnh.
Rà soát danh sách extension đã có sẵn: Chạy lệnh php -m để kiểm tra danh mục các mô-đun đang hoạt động, tránh thao tác cài đè gây xung đột.
Tạo tệp info.php để đối soát: Tạo một tệp info.php trong thư mục gốc của web chứa nội dung <?php phpinfo(); ?> để kiểm tra đường dẫn file cấu hình php.ini thực tế.
4. Hướng dẫn chi tiết 5 cách cài đặt PHP Extension trên VPS
Cách 1: Cài đặt bằng trình quản lý gói (apt / yum / dnf)
Đây là phương pháp thông dụng nhất, giúp tự động giải quyết các gói phụ thuộc (dependencies) liên quan mà không đòi hỏi thao tác cấu hình phức tạp.
1. Thao tác trên Ubuntu / Debian:
Cú pháp cài đặt tiêu chuẩn:
sudo apt install php-extension_name
# Hoặc chỉ định rõ phiên bản PHP cụ thể:
sudo apt install phpX.Y-extension_name
Ví dụ 1: Cài đặt mô-đun php-pdo-mysql cho phiên bản PHP 7.4:
sudo apt install php7.4-mysql
Ví dụ 2: Cài đặt thư viện xử lý ảnh Imagick:
sudo apt install php-imagick
2. Thao tác trên CentOS / RHEL / AlmaLinux:
Đối với CentOS 7 sử dụng yum, hoặc CentOS 8 / AlmaLinux / Rocky Linux sử dụng dnf (thường kết hợp kho lưu trữ Remi Repository):
# Với CentOS 7:
sudo yum install php-extension_name

# Với CentOS 8 trở lên / AlmaLinux / Rocky Linux:
sudo dnf install php-extension_name
Ví dụ: Cài đặt gói mở rộng quốc tế hóa php-intl cho PHP 7.4 trên CentOS:
Cách 2: Cài đặt PHP Extension thông qua kho thư viện PECL
PECL là kho thư viện chính thức dành cho các mô-đun mở rộng PHP bằng ngôn ngữ C. Phương pháp này thường áp dụng cho các tiện ích nâng cao như redis, mongodb, swoole hay xdebug khi kho ứng dụng của hệ điều hành không có sẵn.
Bước 1: Cài đặt các công cụ biên dịch phụ trợ:
# Trên Ubuntu / Debian:
sudo apt install php-pear php-dev build-essential

# Trên CentOS / AlmaLinux / Rocky Linux:
sudo dnf install php-pear php-devel gcc make
Bước 2: Tiến hành cài đặt extension qua lệnh PECL:
sudo pecl install extension_name
Ví dụ thực tế: Cài đặt phần mở rộng Redis Cache:
sudo pecl install redis
Cách 3: Cài đặt thủ công bằng cách biên dịch từ mã nguồn (Source Code)
Phương pháp này mang lại sự kiểm soát toàn diện đối với các tham số biên dịch, phù hợp khi bạn cần sử dụng một bản vá đặc biệt hoặc phiên bản extension nội bộ tự phát triển.
Tải mã nguồn của extension về máy chủ thông qua git clone hoặc giải nén file tar.gz tải bằng wget.
Di chuyển trực tiếp vào thư mục mã nguồn vừa giải nén:
cd /path/to/extension_source
Chuẩn bị môi trường biên dịch cho PHP bằng công cụ phpize:
phpize
Tiến hành cấu hình kiểm tra phụ thuộc, biên dịch và cài đặt vào hệ thống:
./configure
make
sudo make install
Sau khi quá trình biên dịch hoàn tất, hệ thống sẽ xuất đường dẫn chứa file .so đã tạo. Bạn tiếp tục thêm dòng extension=extension_name.so vào file php.ini để kích hoạt.
Cách 4: Hướng dẫn cài đặt và cấu hình Extension PHP trên CyberPanel
Cài đặt extension trên CyberPanel: Bạn có thể quản lý, cài đặt hoặc gỡ bỏ các mô-đun PHP trực tiếp trên giao diện quản trị CyberPanel chỉ qua vài bước lựa chọn phiên bản, tìm kiếm extension tương ứng và lưu lại cấu hình thông số mà không cần động đến dòng lệnh SSH.
Trước khi tiến hành các thao tác bên dưới, bạn cần đảm bảo VPS của mình đã được cài đặt và thiết lập sẵn sàng CyberPanel. Quy trình thực hiện cụ thể bao gồm 8 bước:
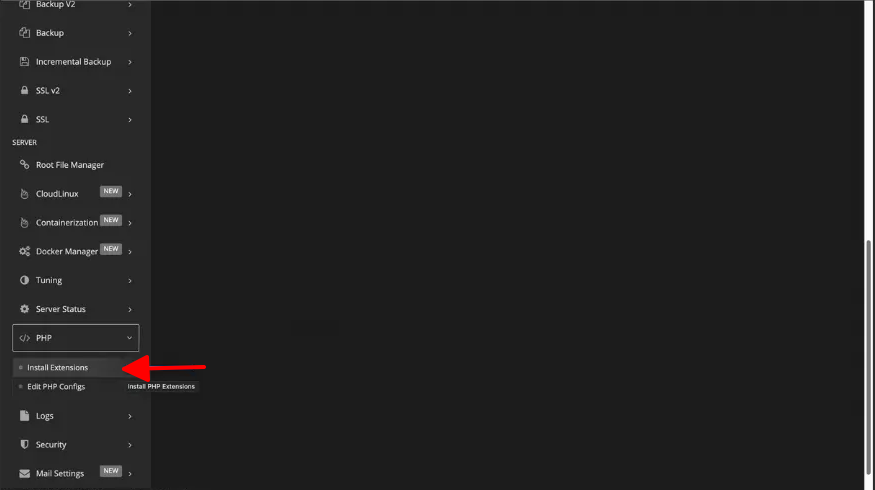
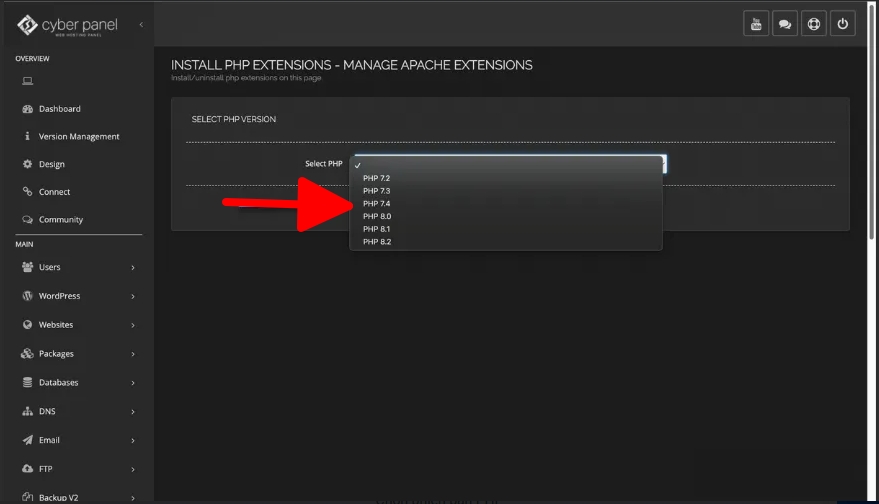
Bước 1: Đăng nhập vào trang quản trị CyberPanel của bạn. Từ thanh menu điều hướng bên tay trái, nhấp chọn mục PHP → Install Extensions.
Chọn PHP và Install Extensions
Bước 2: Tại màn hình giao diện vừa mở ra, nhấp vào menu thả xuống để lựa chọn đúng phiên bản PHP mà website của bạn đang sử dụng và cần tích hợp thêm mô-đun. Trong hướng dẫn này, Fast Byte chọn phiên bản PHP 7.4.
Chọn đúng phiên bản PHP
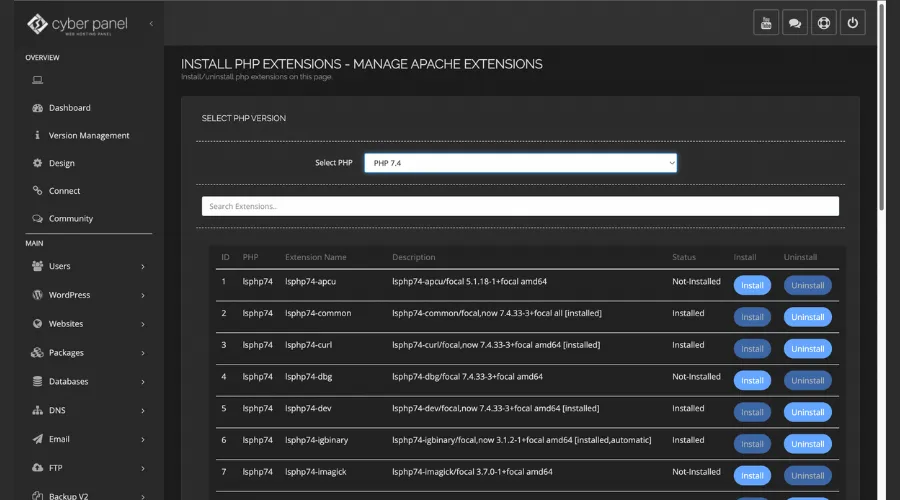
Bước 3: Sử dụng thanh tìm kiếm Search Extensions để gõ tên mô-đun cần cài đặt. Hệ thống sẽ phân loại rõ ràng: trạng thái Installed là những extension đã được kích hoạt trên hệ thống, và Not Installed là những extension chưa được cài đặt.
Bước 4: Tại dòng của extension cần sử dụng, nhấn vào nút Install để hệ thống tự động tải và kích hoạt mô-đun. Nếu trong tương lai bạn muốn loại bỏ extension này, chỉ cần nhấp vào nút Uninstall tại cùng vị trí.
Chọn Install để cài đặt extension
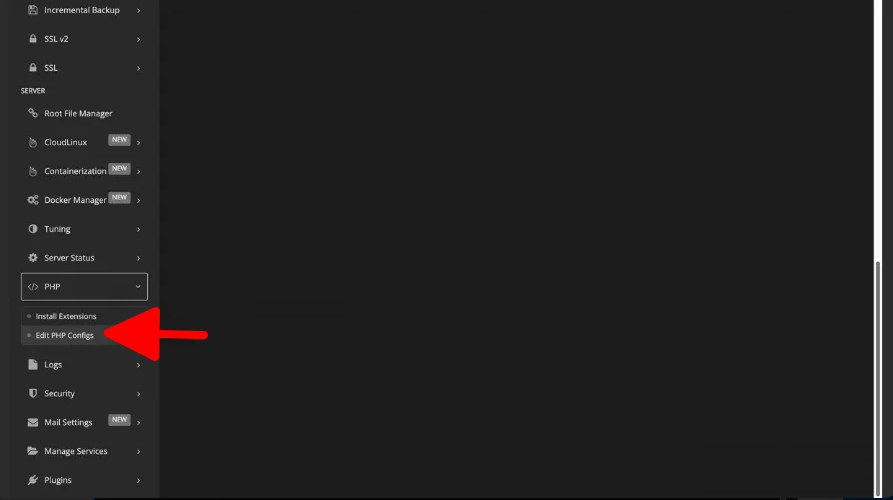
Bước 5: Sau khi tiến trình cài đặt thông báo thành công, nếu muốn tùy chỉnh các thông số hoạt động của PHP (như bộ nhớ đệm, giới hạn upload), bạn tiếp tục truy cập menu PHP → Edit PHP Configs.
Tùy chỉnh các thông số hoạt động của PHP
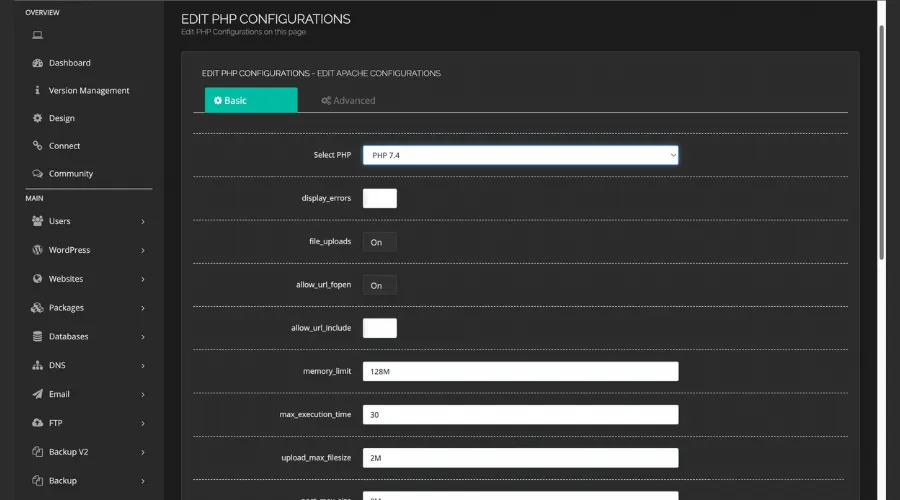
Bước 6: Lựa chọn đúng phiên bản PHP mà bạn vừa thao tác bổ sung extension ở các bước trên.
Bước 7: Tiến hành điều chỉnh các chỉ số cơ bản ngay tại thẻ Basic. Trường hợp cần can thiệp sâu vào các thông số hệ thống chi tiết hơn, bạn chuyển sang thẻ Advanced.
Điều chỉnh các chỉ số cơ bản
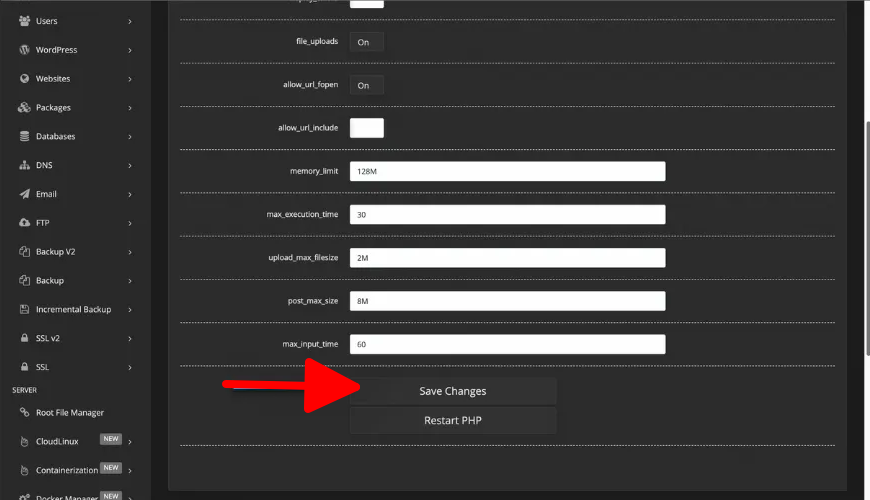
Bước 8: Nhấn vào nút Save Changes để ghi nhận toàn bộ thay đổi. Máy chủ sẽ tự động nạp lại cấu hình mới mà không làm gián đoạn các dịch vụ đang chạy.
Bấm Save Changes là hoàn tất
Lưu ý kỹ thuật: Trong trường hợp sau khi lưu cấu hình mà dịch vụ web phản hồi chậm hoặc không nhận diện thay đổi, bạn có thể tham khảo thêm hướng dẫn sửa lỗi CyberPanel không hoạt động để kiểm tra lại trạng thái của tiến trình OpenLiteSpeed.
Cách 5. Hướng dẫn cài đặt và kích hoạt Extension PHP trên aaPanel
Bảng điều khiển aaPanel được cộng đồng webmaster đánh giá rất cao nhờ kho ứng dụng trực quan, cho phép quản lý từng phiên bản PHP độc lập.
Điều kiện chuẩn bị trước khi thực hiện
Trước khi bắt đầu, hãy đảm bảo hệ thống của bạn đã đáp ứng đủ 3 tiêu chuẩn cơ bản:
Trang web của bạn đang chạy trên một phiên bản PHP cụ thể (chẳng hạn như PHP 7.4, 8.0, 8.1, 8.2 hoặc 8.3).
Tài khoản đăng nhập vào aaPanel đang nắm quyền quản trị viên cao nhất (Administrator).
Quy trình 5 bước cài đặt Extension trên aaPanel
Bước 1: Truy cập trình quản lý PHP: Sau khi đăng nhập vào Dashboard aaPanel, từ thanh menu bên tay trái, bạn chọn mục App Store. Tiếp theo, chuyển sang tab Installed (các ứng dụng đã cài đặt), tìm đến phiên bản PHP mà trang web của bạn đang hoạt động (ví dụ: PHP-8.3) và nhấn vào nút Setting bên cạnh.
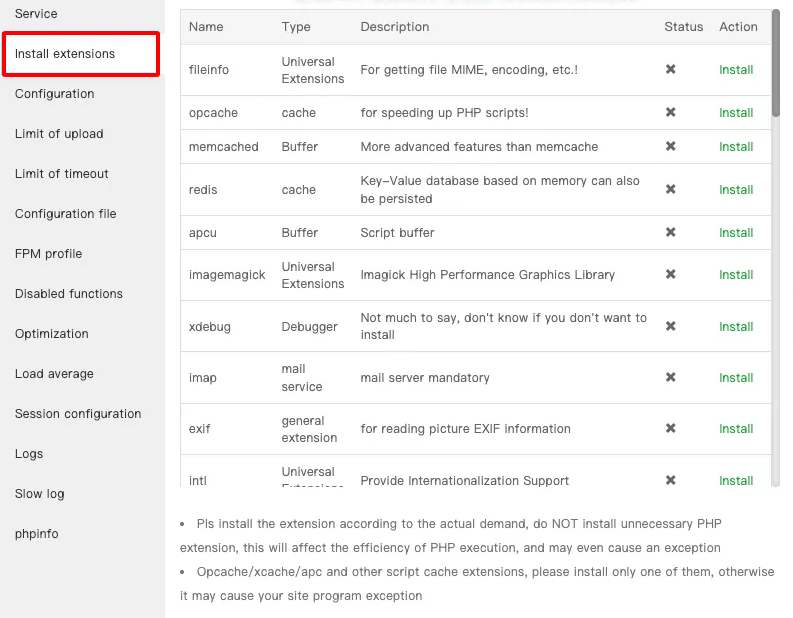
Bước 2: Mở khu vực quản trị Extension: Trong cửa sổ cấu hình PHP vừa xuất hiện, bạn điều hướng đến tab Extensions (hoặc Install extensions tùy theo ngôn ngữ hiển thị). Tại đây, aaPanel sẽ liệt kê đầy đủ danh sách các mô-đun phổ biến như: zip, gd, intl, pdo_mysql, curl, mbstring, soap, imagick, ionCube và hệ thống lưu trữ đệm Redis.
Mở khu vực quản trị Extension
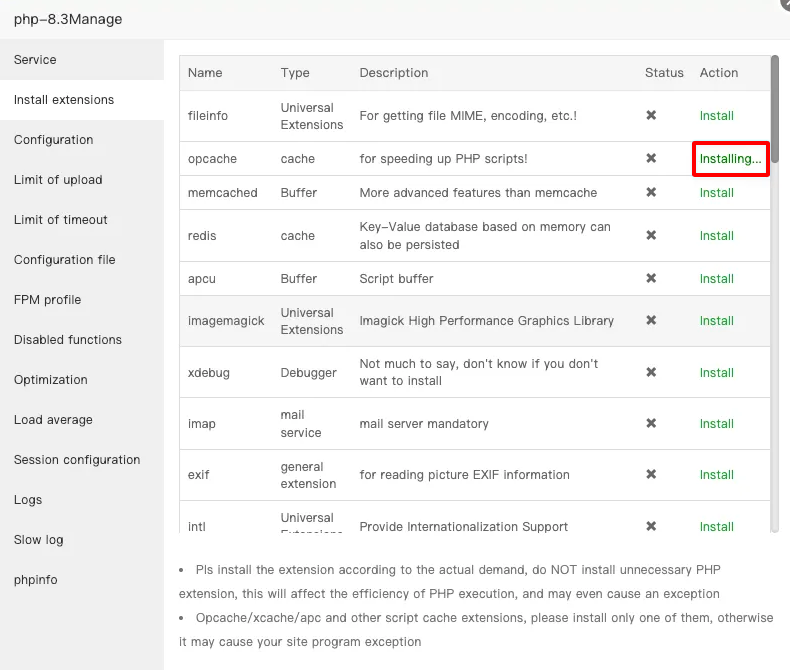
Bước 3: Cài đặt mô-đun mở rộng cần thiết: Căn cứ vào yêu cầu từ mã nguồn hoặc thông báo lỗi của website, bạn xác định extension cần cài, tìm đến dòng tương ứng và bấm nút Install. Một cửa sổ xác nhận sẽ hiện ra, bạn nhấn chọn Confirm để bắt đầu quá trình biên dịch tự động. Quá trình này thường diễn ra từ 1 đến 2 phút tùy thuộc vào tốc độ xử lý CPU của VPS.
Quá trình cài đặt extension trong aaPanel
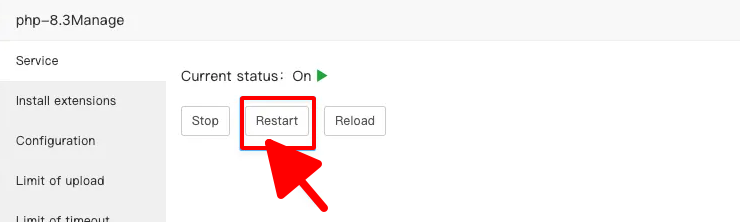
Bước 4: Khởi động lại dịch vụ PHP: Đây là thao tác bắt buộc để các thiết lập mới được đưa vào hoạt động. Bạn có thể khởi động lại PHP bằng nút Restart ngay trên giao diện aaPanel hoặc chạy câu lệnh qua SSH: bt restart.
Khởi động lại dịch vụ PHP
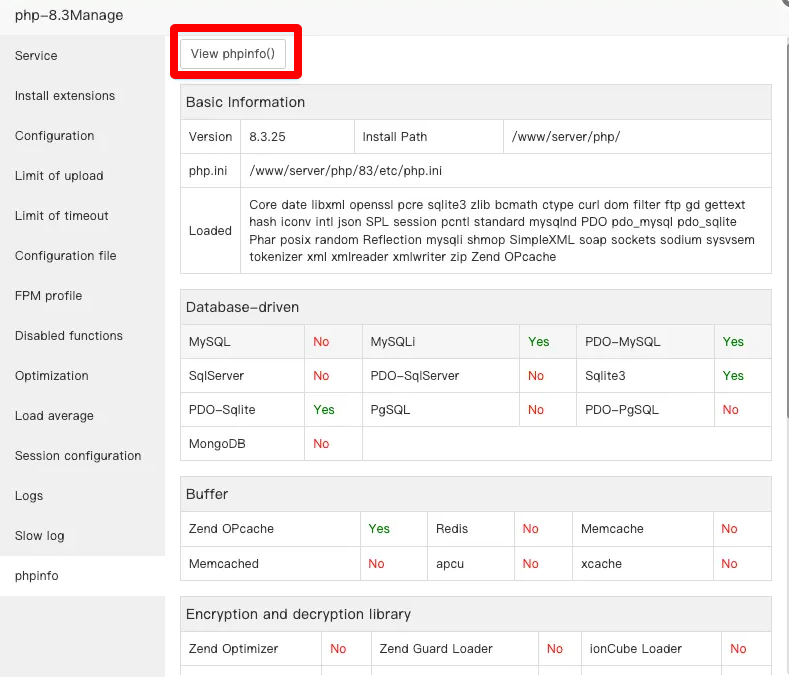
Bước 5: Xác minh extension đã được kích hoạt thành công: Cũng tại cửa sổ quản lý phiên bản PHP trên aaPanel, bạn chuyển sang tab phpinfo. Nhấn tổ hợp phím Ctrl + F trên bàn phím trình duyệt để tìm kiếm tên extension vừa cài đặt. Nếu các bảng thông tin chi tiết về mô-đun đó hiển thị, bạn đã cài đặt thành công 100%.
Chọn mục quản lý PHP và chọn tab phpinfo
Các lỗi thường gặp khi cài đặt extension trên aaPanel và cách xử lý
Trong quá trình cài đặt mô-đun trên aaPanel, quản trị viên có thể đối mặt với một số lỗi phát sinh. Bảng đối chiếu dưới đây sẽ giúp bạn xác định nguyên nhân và cách khắc phục nhanh chóng:
Mô tả lỗi
Nguyên nhân kỹ thuật
Giải pháp khắc phục
Build failed
Máy chủ bị thiếu các gói thư viện nền tảng phục vụ quá trình biên dịch mã nguồn C.
Truy cập terminal SSH và cập nhật toàn diện hệ thống bằng câu lệnh: apt update && apt upgrade (hoặc dnf update trên CentOS/AlmaLinux).
Not enough memory
Dung lượng bộ nhớ RAM vật lý của gói VPS không đủ để thực hiện quá trình biên dịch các thư viện nặng (như Imagick, Fileinfo).
Nâng cấp thêm dung lượng RAM cho máy chủ hoặc chủ động thiết lập bộ nhớ ảo Swap để hỗ trợ bù đắp dung lượng RAM tức thời trong lúc biên dịch.
Extension không hoạt động sau khi cài
Dịch vụ xử lý PHP chưa được làm mới để áp dụng tệp tin cấu hình mới tạo.
Vào lại mục quản lý phiên bản PHP trên aaPanel và bấm nút Restart để khởi động lại dịch vụ.
Không thấy nút Install
Extension không tương thích với phiên bản PHP hiện tại, hoặc ứng dụng App Store của aaPanel gặp lỗi chỉ mục.
Kiểm tra tính tương thích của mô-đun và tiến hành cập nhật bảng điều khiển aaPanel lên bản phát hành mới nhất.
Thuê VPS Giá Rẻ
SSD NVMe U.2 – CPU Intel Gold
Hạ tầng tối ưu cho các bảng điều khiển PHP
Fast Byte mang đến giải pháp máy chủ ảo VPS giá rẻ chỉ từ 50K/tháng với 100% ổ cứng SSD NVMe U.2 Enterprise tốc độ đọc ghi cực lớn, hỗ trợ cài đặt sẵn CyberPanel, aaPanel chỉ trong 1 cú nhấp chuột, giúp quá trình biên dịch extension PHP diễn ra nhanh chóng mà không lo lỗi tràn RAM.
5. Cấu hình file php.ini và khởi động lại dịch vụ sau khi cài đặt
Đối với phương pháp cài đặt qua PECL hoặc biên dịch từ mã nguồn, việc khai báo tệp tin cấu hình và khởi động lại dịch vụ là bước bắt buộc để máy chủ web nhận diện mô-đun mới.
Bước 1: Xác định và chỉnh sửa file php.ini
Chạy lệnh sau để xác định chính xác vị trí tệp tin cấu hình đang được nạp:
php --ini
Mở tệp tin tại đường dẫn hiển thị ở dòng Loaded Configuration File (ví dụ: /etc/php/7.4/fpm/php.ini hoặc /etc/php.ini) và thêm dòng chỉ thị sau vào cuối tệp:
extension=extension_name.so
Ví dụ kích hoạt extension Redis:extension=redis.so
Bước 2: Khởi động lại dịch vụ máy chủ web và PHP-FPM
Sau khi lưu file cấu hình, bạn bắt buộc phải khởi động lại các tiến trình xử lý liên quan để thay đổi có hiệu lực:
# Nếu sử dụng máy chủ web Apache trên Ubuntu / Debian:
sudo systemctl restart apache2

# Nếu sử dụng Apache trên CentOS / RHEL:
sudo systemctl restart httpd

# Nếu sử dụng web server Nginx kết hợp PHP-FPM (thay 7.4 bằng phiên bản thực tế của bạn):
sudo systemctl restart php7.4-fpm
sudo systemctl restart nginx
Việc cấu hình đồng bộ giữa mã nguồn PHP với máy chủ web Apache hoặc web server Nginx sẽ giúp hạn chế tối đa nguy cơ xảy ra lỗi gián đoạn 502 Bad Gateway khi người dùng truy cập.
Thuê VPS Giá Rẻ
Toàn quyền Root – Cài đặt PHP tùy biến
Tối ưu hóa hiệu năng PHP với VPS Fast Byte
Máy chủ ảo tại Fast Byte được trang bị 100% ổ cứng SSD NVMe U.2 Enterprise cùng bộ vi xử lý Intel Gold đời mới, mang lại tốc độ biên dịch mã nguồn và xử lý các tác vụ đồ họa nặng trên PHP vượt trội, giá chỉ từ 50K/tháng.
6. Khi nào nên dùng cách cài đặt Extension PHP trên VPS nào?
Bảng đối chiếu dưới đây sẽ giúp bạn nhanh chóng lựa chọn giải pháp tối ưu tùy theo trình độ kỹ thuật và môi trường thực tế:
Phương pháp
Đối tượng phù hợp
Ưu điểm chính
Hạn chế cần lưu ý
Trình quản lý gói (apt/yum/dnf)
Đa số người dùng VPS, quản trị viên mọi cấp độ.
Đơn giản, tự cập nhật phụ thuộc, an toàn và dễ nâng cấp.
Chỉ cung cấp các extension có sẵn trong kho lưu trữ chính thống.
Thư viện PECL
Developer cần các tiện ích hiện đại (Redis, MongoDB, Xdebug).
Cập nhật phiên bản mới nhất từ cộng đồng phát triển PHP.
Yêu cầu cài thêm các gói biên dịch (gcc, make, php-dev).
Biên dịch từ Source Code
Kỹ sư hệ thống chuyên sâu, nhà phát triển extension.
Tùy biến cờ biên dịch tối đa, không phụ thuộc kho có sẵn.
Quy trình phức tạp, tốn thời gian, khó quản lý cập nhật sau này.
Bảng điều khiển (Control Panel)
Người dùng cPanel, aaPanel, không quen thao tác dòng lệnh.
Trực quan, bật/tắt bằng một cú nhấp chuột, tự động restart dịch vụ.
Phụ thuộc hoàn toàn vào hệ sinh thái và danh sách hỗ trợ của Panel.
7. Những lưu ý an toàn khi cài đặt Extension PHP trên VPS
Để tránh các rủi ro làm gián đoạn hoạt động của website, bạn cần tuân thủ các nguyên tắc an ninh sau:
Đảm bảo tính tương thích phiên bản: Extension phải tương ứng chính xác với phiên bản PHP mà website đang chạy. Một mô-đun được biên dịch cho PHP 7.4 chắc chắn sẽ gây lỗi xung đột nghiêm trọng nếu bạn nạp vào PHP 8.1.
Tránh khai báo trùng lặp: Nếu extension đã được nạp tự động qua một file cấu hình nhỏ trong thư mục conf.d, việc tiếp tục thêm dòng extension=... vào php.ini sẽ gây ra lỗi cảnh báo “Module already loaded”.
Giám sát dung lượng RAM: Một số extension xử lý chuyên sâu như Imagick (xử lý đồ họa độ phân giải cao) hay OPcache (chiếm dụng bộ nhớ chia sẻ) tiêu tốn khá nhiều RAM. Hãy đảm bảo gói VPS của bạn có đủ dung lượng bộ nhớ để không gặp sự cố tràn RAM (Out of Memory).
Sao lưu tệp cấu hình trước khi sửa: Luôn tạo bản sao lưu của file php.ini bằng lệnh:
sudo cp /path/to/php.ini /path/to/php.ini.bak
8. Vấn đề thường gặp khi cài đặt PHP Extension và cách xử lý
Lỗi 1: Call to undefined function… hoặc ứng dụng tiếp tục báo thiếu Extension
Dấu hiệu: Website vẫn xuất hiện thông báo lỗi thiếu hàm dù bạn đã chạy lệnh cài đặt thành công trên terminal.
Nguyên nhân: Extension mới chỉ được nạp cho phiên bản PHP CLI (giao diện dòng lệnh) mà chưa được nạp vào phiên bản PHP mà web server đang dùng; hoặc quản trị viên quên khởi động lại dịch vụ PHP-FPM / Apache.
Cách xử lý:
Kiểm tra lại xem đường dẫn file php.ini của web server đã được thêm dòng kích hoạt extension=... hay chưa.
Thực hiện khởi động lại toàn bộ dịch vụ liên quan: sudo systemctl restart phpX.Y-fpm và sudo systemctl restart nginx (hoặc apache2).
Lỗi 2: Không tìm thấy gói cài đặt (Package not found / Unable to locate package)
Dấu hiệu: Khi chạy lệnh cài đặt qua apt hoặc yum/dnf, hệ thống báo lỗi không thể định vị được gói tin.
Nguyên nhân: Sai tên gói quy định, hoặc hệ thống chưa được thêm các kho lưu trữ chuyên biệt chứa đầy đủ các bản build của PHP.
Cách xử lý:
Trên Ubuntu: Bổ sung kho lưu trữ PPA nổi tiếng của Ondřej Surý:
Sử dụng lệnh tìm kiếm gói chính xác: apt search php-extension_name hoặc dnf search php-extension_name.
Lỗi 3: Extension cài đặt nhưng không hoạt động hoặc gây lỗi sau khi khởi động lại
Dấu hiệu: Sau khi cấu hình extension và khởi động lại dịch vụ, web server báo lỗi 502 Bad Gateway, dịch vụ PHP-FPM bị sập (crash) hoặc xuất hiện cảnh báo “Segmentation fault” trong file log.
Nguyên nhân: Xung đột phiên bản biên dịch API của PHP (extension được biên dịch cho một phiên bản PHP khác với phiên bản đang chạy), hoặc thiếu các thư viện liên kết động cấp hệ điều hành.
Cách xử lý:
Mở tệp log lỗi hệ thống để đọc nguyên nhân: tail -n 50 /var/log/phpX.Y-fpm.log.
Xóa dòng khai báo extension bị lỗi trong php.ini để đưa website trở lại hoạt động bình thường tạm thời.
Tiến hành gỡ bỏ và cài đặt lại extension bằng đúng phiên bản tương thích với mã nguồn PHP đang sử dụng trên máy chủ.
9. Danh sách các Extension PHP thiết yếu nên cài đặt cho máy chủ
Để hệ thống máy chủ vừa đạt hiệu suất vận hành cao vừa tương thích mượt mà với hầu hết các mã nguồn website hiện đại, dưới đây là danh sách 9 mô-đun PHP quan trọng nhất mà bạn nên cài đặt:
pdo_mysql: Cung cấp tầng giao diện trừu tượng hóa để website thực hiện kết nối cơ sở dữ liệu MySQL một cách an toàn, hạn chế tối đa nguy cơ bị tấn công SQL Injection và tăng tốc độ phản hồi câu lệnh truy vấn.
zip: Cho phép ứng dụng PHP có quyền đọc, ghi, tạo mới và giải nén trực tiếp các tệp tin nén định dạng ZIP trên máy chủ. Đây là extension bắt buộc phải có để các CMS tự động cài đặt plugin, theme hay nén bản sao lưu.
gd: Thư viện đồ họa tiêu chuẩn cho phép tạo mới, cắt cúp, thay đổi kích thước và đóng dấu bản quyền (watermark) cho hình ảnh. Đây là thành phần không thể thiếu nếu bạn muốn tối ưu VPS cho website WordPress hoạt động trơn tru trong quá trình tải ảnh lên thư viện Media.
mbstring: Cung cấp các hàm xử lý chuyên dụng cho các chuỗi ký tự đa byte (multibyte). Extension này đóng vai trò quyết định trong việc nhận diện và xử lý chính xác bảng mã UTF-8 của ngôn ngữ tiếng Việt có dấu, cũng như các biểu tượng cảm xúc (Emoji).
curl: Thư viện hỗ trợ truyền tải dữ liệu qua nhiều giao thức mạng khác nhau. Đây là thành phần nòng cốt giúp website của bạn có thể tương tác với các dịch vụ API bên ngoài, chẳng hạn như cổng thanh toán trực tuyến, dịch vụ giao hàng hoặc tích hợp mạng xã hội.
intl: Cung cấp tập hợp các hàm phục vụ quốc tế hóa ứng dụng, hỗ trợ tự động chuẩn hóa định dạng số, hiển thị mệnh giá tiền tệ, định dạng ngày tháng theo múi giờ và so sánh chuỗi ký tự theo đúng quy chuẩn ngữ pháp của từng quốc gia/khu vực.
fileinfo: Giúp máy chủ tự động phân tích và xác định kiểu MIME thực tế (MIME-type) của tệp tin tải lên dựa trên nội dung nhị phân bên trong, thay vì chỉ tin cậy vào phần đuôi mở rộng của file. Điều này giúp ngăn ngừa triệt để các hành vi tải mã độc giả mạo đuôi ảnh lên hosting.
soap: Cung cấp các công cụ kết nối chuyên dụng để xây dựng và giao tiếp với các dịch vụ web dựa trên giao thức SOAP (Simple Object Access Protocol) và cấu trúc dữ liệu XML, thường dùng trong các hệ thống doanh nghiệp lớn hoặc ngân hàng.
ionCube Loader: Trình thông dịch cho phép máy chủ giải mã và thực thi các tệp tin PHP đã được mã hóa bản quyền bằng công nghệ ionCube Encoder. Đây là mô-đun bắt buộc nếu bạn sử dụng các phần mềm thương mại đóng gói mã nguồn như WHMCS hay các plugin trả phí cao cấp.
Trải nghiệm môi trường VPS tối ưu cho lập trình PHP tại Fast Byte
Fast Byte cung cấp dịch vụ thuê VPS giá rẻ với toàn quyền quản trị root, băng thông không giới hạn và cấu hình phần cứng mạnh mẽ, giúp bạn tự do cài đặt mọi phiên bản PHP và tùy biến extension theo nhu cầu dự án.
Ghi chú kỹ thuật: Toàn bộ nội dung hướng dẫn trên được biên tập chuẩn hóa dựa trên các phương pháp quản trị hệ thống Linux tiêu chuẩn. Tùy thuộc vào bản phân phối của hệ điều hành và cấu trúc máy chủ web (Nginx/Apache), các đường dẫn lưu trữ file cấu hình có thể có sự khác biệt nhỏ. Quản trị viên luôn được khuyến nghị sao lưu hệ thống trước khi thực hiện các thay đổi sâu.
Cài đặt và sử dụng Open WebUI trên Ubuntu là cách nhanh nhất để bạn có một AI assistant riêng trên VPS, không lo dữ liệu chat bị lưu trên server bên thứ ba, không phải trả phí ChatGPT Plus hàng tháng. Nếu bạn đang tìm cách tự host AI giống ChatGPT trên VPS Ubuntu với quyền kiểm soát hoàn toàn, bài hướng dẫn này sẽ đi từ cài đặt Ollama, chạy Open WebUI bằng Docker, đến xử lý các lỗi kết nối phổ biến nhất. Bạn có thể bắt đầu với một VPS giá rẻ tại ThueVPSGiaRe.vn và làm theo từng bước bên dưới.
Open WebUI là gì? Tại sao nên tự host trên VPS?
Open WebUI là giao diện web mã nguồn mở cho phép bạn chat với các mô hình LLM chạy cục bộ hoặc qua API từ bất kỳ nhà cung cấp nào. Khác với ChatGPT, nơi dữ liệu hội thoại được lưu trên server của OpenAI, Open WebUI chạy hoàn toàn trên hạ tầng của bạn.
Điểm khác biệt cốt lõi nằm ở quyền kiểm soát. Khi tự host Open WebUI trên VPS, bạn quyết định model AI nào được dùng, dữ liệu chat lưu ở đâu, ai có quyền truy cập. Open WebUI hỗ trợ kết nối với Ollama để chạy model local, hoặc thêm API key của OpenAI, Anthropic, Google nếu muốn dùng model thương mại trong cùng một giao diện.
Về tính năng, Open WebUI không chỉ là chat. Bạn có Knowledge Base để upload tài liệu và hỏi đáp dựa trên nội dung riêng (RAG), multi-user với phân quyền, lưu lịch sử hội thoại, và API để tích hợp vào workflow automation.
VPS cần cấu hình bao nhiêu để chạy Ollama và Open WebUI?
Mức RAM tối thiểu để chạy model 7B là 8GB, khuyến nghị 16GB nếu muốn chạy model lớn hơn hoặc nhiều người dùng đồng thời.
Cấu hình VPS phụ thuộc vào model bạn định chạy. Dưới đây là gợi ý thực tế dựa trên kích thước model phổ biến:
Model
RAM tối thiểu
Ghi chú
1B đến 3B
2GB đến 4GB
Chạy được trên VPS nhỏ, tốc độ phản hồi chấp nhận được trên CPU.
7B đến 8B
8GB
Mức phổ biến cho cá nhân. Llama 3.1 8B hoặc Qwen 2.5 7B chạy ổn trên CPU.
13B đến 14B
16GB
Cần nhiều RAM hơn, tốc độ chậm hơn nếu không có GPU.
32B trở lên
32GB+
Thực tế cần GPU để đạt tốc độ dùng được. CPU-only sẽ rất chậm.
Open WebUI bản thân nó rất nhẹ, chỉ tốn khoảng vài trăm MB RAM. Phần nặng nằm ở model AI bạn chạy qua Ollama. Disk cũng quan trọng: mỗi model 7B chiếm khoảng 4 đến 8GB dung lượng, nên VPS cần ít nhất 20GB trống.
⚠ Lưu ý về CPU-only:
Nếu VPS không có GPU, Ollama vẫn chạy được nhưng tốc độ sinh token sẽ chậm hơn đáng kể so với máy có GPU. Model càng lớn, độ trễ càng cao. Với mục đích chat cá nhân, model 3B đến 8B là điểm cân bằng hợp lý giữa chất lượng và tốc độ trên CPU.
Thuê VPS giá rẻ
CPU Intel Gold, SSD NVMe U.2, giá từ 50K/tháng
Cần VPS Cấu Hình Cao, Hiệu Suất Mạnh?
Chọn gói VPS có RAM phù hợp với model bạn định dùng. SSD NVMe U.2 giúp load model nhanh hơn, bandwidth không giới hạn hàng tháng phù hợp nếu bạn pull nhiều model hoặc dùng RAG với tài liệu lớn.
Chuẩn bị trước khi cài: Docker, Ubuntu và quyền root
Trước khi bắt đầu, VPS của bạn cần đáp ứng các điều kiện sau:
Ubuntu 22.04 hoặc 24.04 LTS: hai bản này được hỗ trợ tốt nhất và có package Docker ổn định.
Docker Engine đã cài đặt. Nếu chưa có, bạn có thể xem hướng dẫn cài Docker Compose để nắm cách cài Docker cơ bản.
Quyền sudo hoặc root: bạn cần quyền này để cài package, chạy Docker và chỉnh sửa cấu hình hệ thống.
Ollama sẽ được cài ở bước đầu tiên bên dưới.
Firewall UFW: nếu đang bật, cần mở port 3000 sau khi cài xong Open WebUI.
Nếu vừa nhận VPS mới, nên đổi hostname và cập nhật package trước khi cài đặt. Bạn có thể tham khảo bài thay đổi Hostname Ubuntu để đặt tên server theo mục đích sử dụng.
Hướng dẫn cài đặt và sử dụng Open WebUI trên Ubuntu từng bước
Bước 1: Cài Ollama trên Ubuntu
Ollama là công cụ chạy model LLM local, cung cấp API tại cổng 11434. Bạn cài bằng script chính thức:
curl -fsSL https://ollama.com/install.sh | sh
Sau khi cài xong, kiểm tra dịch vụ đã chạy chưa:
sudo systemctl status ollama
Kiểm tra API trả về danh sách model (ban đầu sẽ trống):
curl http://127.0.0.1:11434/api/tags
Pull một model để test. Ví dụ model 3B nhẹ, phù hợp VPS RAM 4GB:
ollama pull qwen2.5:3b
Hoặc model 7B nếu VPS có 8GB RAM trở lên:
ollama pull llama3.1:8b
Bước 2: Chạy Open WebUI bằng Docker
Đây là lệnh Docker chạy Open WebUI, kết nối với Ollama trên host. Lưu ý: nếu bạn dùng UFW, cần mở port 3000 trước hoặc sau khi chạy container.
Luôn giữ dòng -v open-webui:/app/backend/data trong lệnh Docker. Nếu thiếu flag này, toàn bộ lịch sử chat, tài khoản admin và cấu hình sẽ mất sạch khi bạn xóa hoặc tạo lại container. Docker volume là thứ duy nhất giữ dữ liệu tồn tại qua các lần cập nhật.
Giải thích các flag quan trọng trong lệnh trên:
Flag
Ý nghĩa
-p 3000:8080
Map cổng 3000 của VPS vào cổng 8080 bên trong container. Truy cập qua http://IP:3000.
-v open-webui:/app/backend/data
Mount volume lưu dữ liệu. Không có dòng này, dữ liệu sẽ mất khi container bị xóa.
--add-host=host.docker.internal:host-gateway
Cho phép container kết nối tới Ollama chạy trên Ubuntu host qua tên host.docker.internal.
-e WEBUI_SECRET_KEY=...
Khóa bí mật cho session. Nên đặt cố định; nếu không, mỗi lần tạo lại container sẽ log out toàn bộ người dùng.
--restart always
Tự động khởi động lại container sau khi VPS reboot.
ghcr.io/open-webui/open-webui:main
Image chính thức. Tag main là bản mới nhất; có thể thay bằng tag phiên bản cụ thể nếu muốn ổn định.
Kiểm tra container đã chạy chưa:
docker ps --filter name=open-webui
Xem log nếu container không khởi động được:
docker logs --tail=100 open-webui
Bước 3: Truy cập giao diện và tạo tài khoản admin
Mở trình duyệt và truy cập:
http://IP_VPS:3000
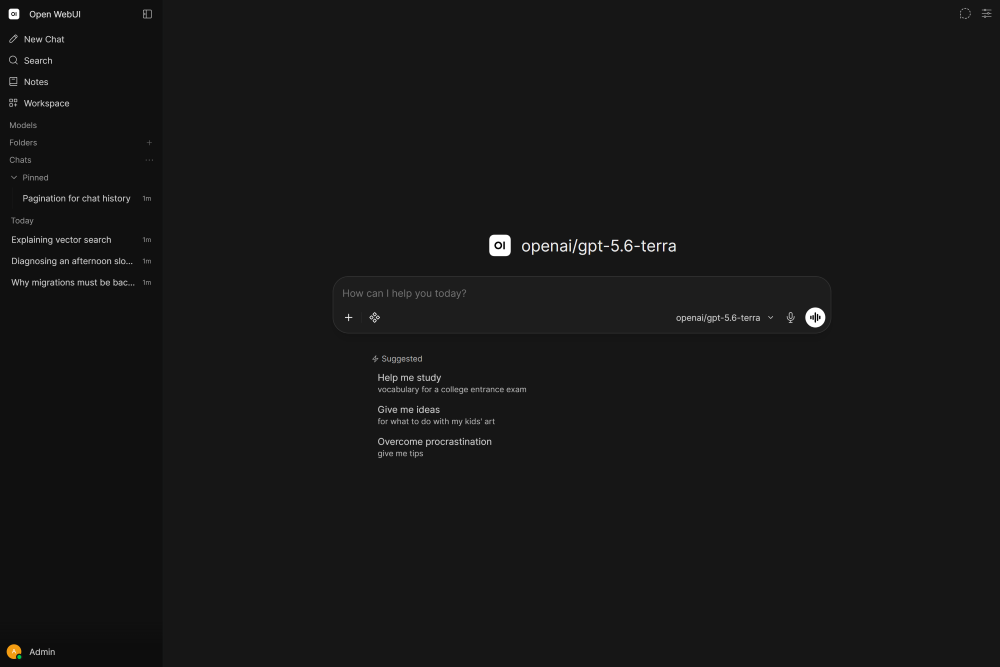
Tài khoản đầu tiên đăng ký sẽ tự động có quyền admin. Tạo email và mật khẩu, sau đó đăng nhập.
Bước 4: Tải model AI về để dùng
Nếu chưa pull model từ bước 1, bạn có thể pull sau. Ollama API chạy trên host, không phải trong container Open WebUI:
ollama pull llama3.1:8b
Sau khi pull xong, vào giao diện Open WebUI, chọn model từ dropdown ở đầu cửa sổ chat. Nếu không thấy model, xem phần troubleshooting bên dưới.
Tùy chọn: Cài bằng Docker Compose
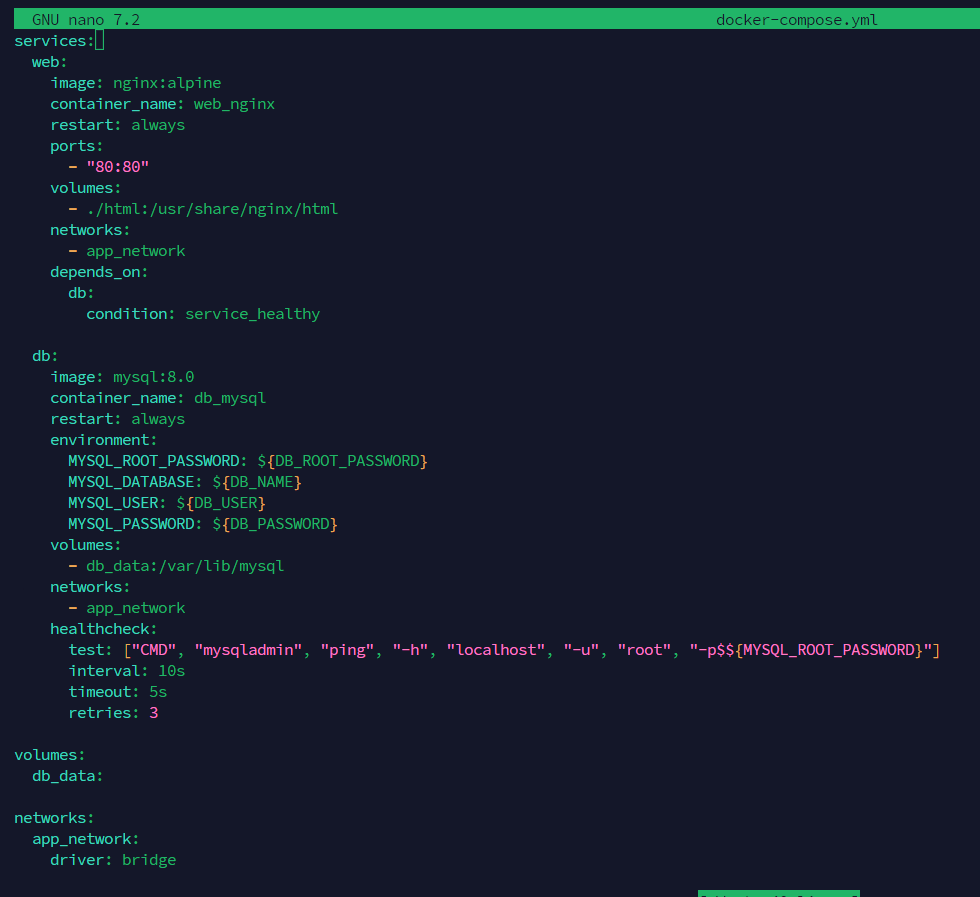
Nếu muốn quản lý cấu hình gọn hơn, dùng Docker Compose. Tạo file docker-compose.yml:
Bắt đầu với gói VPS vừa túi tiền, sau đó nâng cấp khi biết chính xác model và số người dùng thực tế. Không cần mua cấu hình cao ngay từ đầu nếu chưa rõ nhu cầu.
Cách truy cập Open WebUI từ domain riêng với HTTPS
Mặc định Open WebUI chạy ở port 3000. Để dùng domain riêng với HTTPS, bạn cần một reverse proxy như Nginx. Cấu hình cơ bản gồm: trỏ domain về IP VPS, tạo Nginx config proxy pass về http://127.0.0.1:3000, bật WebSocket support, và dùng Certbot để lấy SSL. Nếu VPS còn chạy các ứng dụng self-host khác như tự động hóa workflow với n8n hoặc tự host ứng dụng như Immich trên VPS, Nginx cũng là cách gom tất cả dịch vụ dưới các subdomain khác nhau.
Một lưu ý quan trọng: Open WebUI cần WebSocket để streaming phản hồi từ model. Trong Nginx config, bạn phải có:
Thiếu hai dòng này, giao diện chat có thể bị treo khi model đang sinh câu trả lời.
Open WebUI không kết nối được Ollama: nguyên nhân và cách fix
Lỗi 1: Open WebUI không thấy model nào
Triệu chứng: Dropdown chọn model trống, dù đã pull model thành công. Nguyên nhân phổ biến nhất là Open WebUI không kết nối được tới Ollama API.
Kiểm tra model đã pull chưa:
ollama list
Kiểm tra Ollama API có trả về dữ liệu không:
curl http://127.0.0.1:11434/api/tags
Vào Open WebUI, mở Admin Panel > Settings > Connections. URL Ollama phải là một trong hai dạng:
http://host.docker.internal:11434: nếu dùng flag --add-host=host.docker.internal:host-gateway.
http://172.17.0.1:11434: địa chỉ Docker bridge mặc định trên Linux. Kiểm tra bằng ip addr show docker0.
Không dùng http://127.0.0.1:11434 hoặc localhost:11434 trong cấu hình Open WebUI chạy trong Docker, vì địa chỉ đó trỏ vào chính container, không phải VPS host.
Lỗi 2: Không truy cập được port 3000 từ ngoài
Triệu chứng: Trình duyệt báo “connection refused” hoặc timeout khi truy cập http://IP:3000.
Kiểm tra container có đang chạy không:
docker ps -a --filter name=open-webui
Kiểm tra port 3000 có bị process khác chiếm không:
sudo ss -tulpn | grep 3000
Nếu dùng UFW, mở port 3000:
sudo ufw allow 3000/tcp
Một số nhà cung cấp VPS có firewall riêng trên control panel. Kiểm tra thêm ở đó nếu UFW đã mở mà vẫn không vào được.
Lỗi 3: Kết nối giữa Docker container và Ollama host bị lỗi
Đây là lỗi phổ biến nhất với người mới: Ollama chạy trên host lắng nghe ở 127.0.0.1:11434, trong khi container Open WebUI có network namespace riêng. 127.0.0.1 trong container là chính container đó, không phải VPS.
Cách fix 1: Dùng host.docker.internal (khuyến nghị). Khi chạy container, thêm flag --add-host=host.docker.internal:host-gateway. Trong Open WebUI, đặt URL Ollama là http://host.docker.internal:11434.
Cách fix 2: Chạy container với --network=host. Cách này bỏ qua network isolation của Docker, container dùng chung network stack với host:
Với --network=host, Open WebUI lắng nghe trực tiếp trên port 8080 của VPS (không còn mapping 3000:8080). Truy cập qua http://IP:8080. Lưu ý: một số hệ thống không khuyến nghị dùng host network vì lý do bảo mật, nhưng với VPS cá nhân thì đây là cách đơn giản và hiệu quả.
Cách cập nhật Open WebUI lên phiên bản mới
Open WebUI phát triển nhanh, nên cập nhật định kỳ để có tính năng mới và fix bug. Quy trình gồm: pull image mới, dừng container cũ, xóa container cũ, chạy container mới với cùng volume.
Sau đó chạy lại lệnh Docker như bước 2. Dữ liệu nằm trong volume open-webui nên vẫn nguyên vẹn.
ℹ Lưu ý khi cập nhật:
Trước khi cập nhật, nên backup volume: docker run --rm -v open-webui:/data -v $(pwd):/backup alpine tar czf /backup/open-webui-backup.tar.gz /data. Nếu dùng Docker Compose, chỉ cần docker compose pull && docker compose up -d.
Nếu muốn giảm rủi ro, thay tag main bằng tag phiên bản cụ thể (ví dụ :v0.3.35) sau khi đã test bản main chạy ổn. Image tag cố định giúp bạn kiểm soát thời điểm nâng cấp thay vì tự động nhận bản mới mỗi lần pull.
Thuê VPS giá rẻ
CPU Intel Gold, SSD NVMe U.2, giá từ 50K/tháng
Chạy Open WebUI + Ollama trên VPS của bạn
Chọn cấu hình có RAM phù hợp với model AI bạn dùng. Quyền root đầy đủ để cài Docker, Ollama và cấu hình Nginx nếu cần. Bạn có thể tham khảo thêm công nghệ ảo hóa KVM để hiểu rõ hơn về nền tảng VPS trước khi thuê.
Open WebUI là giao diện web self-hosted kết nối với nhiều nhà cung cấp LLM. Khác ChatGPT, nó chạy trên hạ tầng của bạn, dữ liệu chat không gửi cho bên thứ ba, hỗ trợ model local qua Ollama và API thương mại trong cùng một giao diện. Bạn kiểm soát hoàn toàn ai truy cập, dữ liệu lưu ở đâu.
Cần VPS cấu hình bao nhiêu để cài Ollama và Open WebUI?
Tối thiểu 4GB RAM cho model 3B, khuyến nghị 8GB cho model 7B đến 8B. Nếu muốn chạy model 13B trở lên, cần 16GB RAM. Disk cần ít nhất 20GB trống vì mỗi model 7B chiếm 4 đến 8GB. CPU-only vẫn chạy được nhưng tốc độ chậm hơn GPU.
Tại sao Open WebUI không kết nối được Ollama sau khi cài xong?
Nguyên nhân phổ biến là dùng localhost hoặc 127.0.0.1 trong cấu hình Open WebUI chạy Docker. Trong container, địa chỉ đó trỏ vào chính container, không phải VPS host. Cần dùng host.docker.internal (kèm flag --add-host) hoặc chạy container với --network=host.
Làm sao để truy cập Open WebUI qua domain thay vì IP:3000?
Dùng Nginx làm reverse proxy: trỏ domain về IP VPS, tạo config proxy pass về http://127.0.0.1:3000, bật WebSocket support. Sau đó dùng Certbot để lấy SSL miễn phí từ Let’s Encrypt. Cách này cũng giúp bạn gom nhiều dịch vụ self-host khác dưới các subdomain riêng.
Cách cập nhật Open WebUI lên phiên bản mới mà không mất dữ liệu?
Pull image mới, dừng và xóa container cũ, chạy lại container mới với cùng volume open-webui:/app/backend/data. Dữ liệu nằm trong volume nên không bị ảnh hưởng. Nên backup volume trước khi cập nhật để phòng trường hợp image mới có lỗi tương thích.
Lời kết
Cài đặt và sử dụng Open WebUI trên Ubuntu không phức tạp nếu bạn làm đúng thứ tự: cài Ollama, chạy Docker container với volume mount đúng, đặt WEBUI_SECRET_KEY cố định và pull model trước khi chat. Ba điểm cần nhớ: không bỏ dòng -v open-webui:/app/backend/data, dùng host.docker.internal để kết nối Ollama, và mở port 3000 trên UFW nếu không truy cập được từ ngoài. Khi đã chạy ổn, bạn có thể mở rộng sang Knowledge Base, multi-user, hoặc tích hợp API vào workflow automation.
Cần VPS Ubuntu để chạy Open WebUI + Ollama?
Chọn cấu hình vừa đủ RAM, SSD NVMe, quyền root đầy đủ, sẵn sàng cài ngay.
Nội dung bài viết mang tính tham khảo. Các lệnh và cấu hình trong bài được kiểm chứng dựa trên tài liệu chính thức của Open WebUI (docs.openwebui.com) và áp dụng cho Ubuntu 22.04/24.04 LTS với Docker Engine phiên bản mới nhất. Kết quả thực tế phụ thuộc vào cấu hình VPS, model AI được chọn và phiên bản Open WebUI tại thời điểm triển khai. Người đọc nên sao lưu Docker volume, kiểm thử trên môi trường staging trước khi áp dụng cho hệ thống production.
Trong quá trình vận hành máy chủ ảo, việc truyền tải dữ liệu, sao chép văn bản hay tận dụng các thiết bị ngoại vi từ máy tính cá nhân lên môi trường làm việc từ xa là nhu cầu vô cùng phổ biến. Tính năng Local Resources (tài nguyên cục bộ) tích hợp sẵn trong giao thức Remote Desktop Connection (RDP) cho phép bạn kết nối trực tiếp ổ đĩa, máy in, bộ nhớ tạm (Clipboard) và cổng USB từ máy tính lên VPS Windows. Bài viết này từ đội ngũ kỹ thuật của ThueVPSGiaRe.vn sẽ hướng dẫn bạn chi tiết từng bước thiết lập, cách kiểm tra và xử lý triệt để các sự cố thường gặp để tối ưu hóa hiệu suất công việc.
1. Tổng quan về Local Resources trên VPS và lợi ích mang lại
Local Resources trên VPS là gì? Đây là tính năng cho phép ánh xạ trực tiếp các tài nguyên phần cứng từ máy tính cá nhân (ổ đĩa, clipboard, máy in, cổng USB) sang phiên làm việc Remote Desktop trên máy chủ ảo Windows, giúp truyền tải dữ liệu và tương tác ngoại vi không cần phần mềm trung gian.
Local Resources trên VPS
Các tài nguyên cục bộ phổ biến bao gồm:
Ổ đĩa cục bộ (Local Drives / Disks): Ánh xạ các phân vùng ổ cứng như C:, D: hoặc ổ cứng gắn ngoài từ máy tính vào giao diện quản lý tệp của VPS để sao chép file hai chiều dễ dàng.
Bộ nhớ tạm (Clipboard): Đồng bộ hóa chức năng sao chép và dán (Copy/Paste) văn bản, hình ảnh, tệp tin giữa máy tính cá nhân và máy chủ ảo một cách liền mạch.
Máy in cục bộ (Local Printers): Cho phép các phần mềm chạy trên VPS (như kế toán, bán hàng, in hóa đơn) gửi lệnh in trực tiếp ra máy in vật lý đặt tại văn phòng hay nhà riêng của bạn.
Cổng kết nối và thiết bị ngoại vi (Ports & USB Devices): Chuyển hướng các cổng COM, LPT, webcam, máy quét (scanner), thiết bị xác thực hoặc USB chuyên dụng để sử dụng trên hệ thống máy chủ.
Việc thiết lập thành công các tài nguyên này giúp bạn loại bỏ các bước trung gian rườm rà (như phải tải file lên Google Drive hay gửi email chỉ để chuyển một tập tin sang VPS). Hướng dẫn này được áp dụng chuẩn hóa cho các máy chủ ảo chạy hệ điều hành Windows Server (2016, 2019, 2022, 2025).
2. Tóm tắt nhanh quy trình kết nối và sử dụng Local Resources trên VPS
Để người dùng dễ dàng hình dung quy trình tổng thể trước khi thực hiện chi tiết, thao tác cấu hình gồm 5 bước chính:
Khởi động công cụ kết nối: Mở Remote Desktop Connection trên Windows và hiển thị mục tùy chọn nâng cao (Show Options).
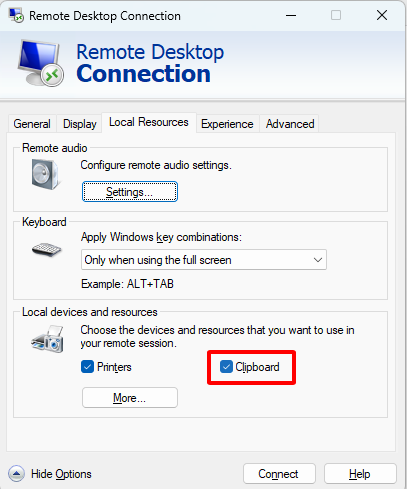
Bật chia sẻ Clipboard và Máy in: Tích chọn kích hoạt sao chép/dán và chuyển hướng máy in tại tab Local Resources.
Chỉ định ổ đĩa chia sẻ: Nhấp vào mục More… để chọn các phân vùng ổ đĩa muốn kết nối tới VPS.
Cấu hình thiết bị ngoại vi và cổng USB: Mở rộng mục Ports và Other supported Plug and Play devices khi cần kết nối phần cứng chuyên dụng.
Đăng nhập và kiểm tra: Nhập địa chỉ IP, tài khoản mật khẩu VPS và kiểm tra hiển thị thực tế trên hệ thống.
3. Công tác chuẩn bị cần thiết trước khi cấu hình Local Resources trên VPS
3. Công tác chuẩn bị cần thiết trước khi cấu hình Local Resources trên VPS
Để quá trình diễn ra thông suốt, bạn cần chuẩn bị đầy đủ các điều kiện sau:
Phần mềm máy khách (Client): Máy tính cá nhân chạy Windows (đã tích hợp sẵn Remote Desktop Connection). Trường hợp bạn dùng macOS, iOS hoặc Android, bạn có thể tham khảo hướng dẫn kết nối VPS trên điện thoại để cài đặt ứng dụng Microsoft Remote Desktop từ kho ứng dụng tương ứng.
Thông tin truy cập VPS: Địa chỉ IP chính xác của VPS, tên tài khoản đăng nhập (thường là Administrator hoặc tài khoản có quyền Remote Desktop) và mật khẩu quản trị đi kèm.
Kết nối mạng Internet: Đảm bảo đường truyền mạng giữa máy tính của bạn và VPS có độ trễ thấp và băng thông ổn định. Tốc độ truyền tải file giữa ổ đĩa máy tính và VPS bị chi phối trực tiếp bởi tốc độ Internet này.
Phân quyền quản trị: Bạn cần có quyền Administrator trên VPS trong trường hợp cần điều chỉnh các chính sách bảo mật hệ thống (Group Policy) cho phép chuyển hướng tài nguyên.
4. Hướng dẫn chi tiết 5 bước kết nối Local Resources vào VPS
Bước 1: Mở Remote Desktop Connection và hiển thị tùy chọn nâng cao
Mục tiêu của bước này là khởi chạy công cụ RDP tích hợp của hệ điều hành Windows và mở rộng giao diện cài đặt chuyên sâu:
Trên bàn phím máy tính cá nhân, nhấn tổ hợp phím Windows + R để mở hộp thoại Run.
Nhập lệnh mstsc và nhấn Enter (hoặc gõ từ khóa “Remote Desktop Connection” tại thanh tìm kiếm Start Menu).
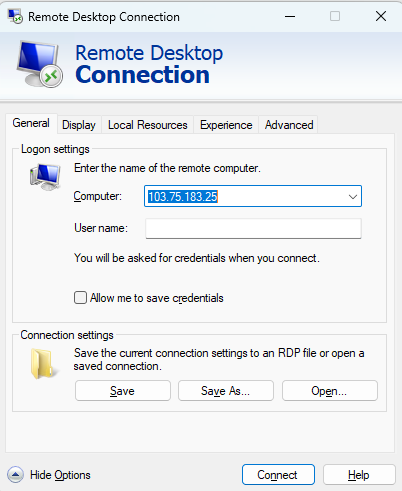
Khi cửa sổ ứng dụng mở ra, nhìn xuống góc dưới cùng bên trái và nhấp chuột vào nút Show Options (Hiển thị Tùy chọn). Cửa sổ kết nối sẽ bung rộng ra thành nhiều tab cấu hình phía trên: General, Display, Local Resources, Experience, Advanced.
Mở Remote Desktop Connection chọn Show Options
Bước 2: Cấu hình chia sẻ Clipboard và Máy in cục bộ
Bước này giúp bạn kích hoạt tính năng sao chép/dán hai chiều và cấp phép cho hệ điều hành VPS nhận diện máy in vật lý đang gắn tại máy cá nhân:
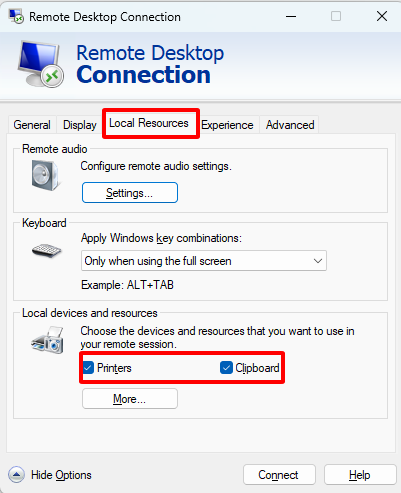
Nhấp chọn chuyển sang tab Local Resources trên thanh điều hướng.
Quan sát khu vực Local devices and resources nằm ở nửa dưới cửa sổ:
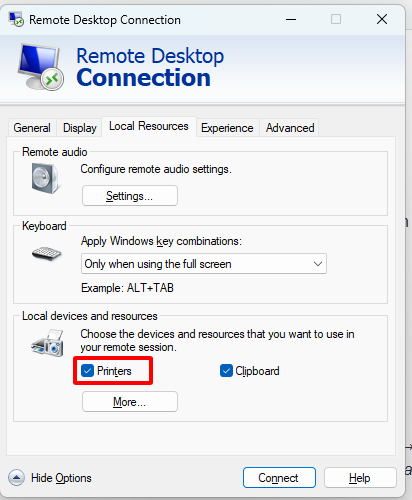
Tích chọn vào ô Clipboard: Cho phép sao chép (Ctrl + C) văn bản, ảnh, tài liệu từ máy tính và dán (Ctrl + V) trực tiếp vào màn hình VPS và ngược lại.
Tích chọn vào ô Printers: Cho phép VPS tự động map driver máy in cục bộ của bạn sang phiên làm việc từ xa.
Cấu hình chia sẻ Clipboard và Máy in cục bộ
Bước 3: Chọn và chia sẻ Ổ đĩa cục bộ (Client Drive Redirection)
Thao tác này giúp các phân vùng lưu trữ trên máy tính của bạn xuất hiện dưới dạng các ổ đĩa mạng trong mục File Explorer (This PC) của VPS:
Vẫn tại tab Local Resources, nhấp vào nút More… (Thêm…) nằm ngay dưới mục Local devices and resources.
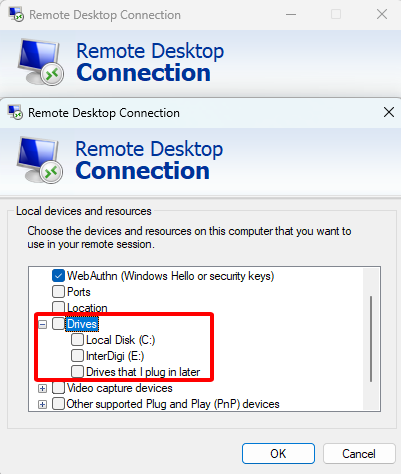
Một cửa sổ nhỏ mới có tên Local Devices and Resources sẽ xuất hiện. Bạn nhấp vào dấu cộng [+] cạnh biểu tượng Drives (Ổ đĩa) để mở rộng danh sách.
Nhấp vào dấu cộng cạnh Drive
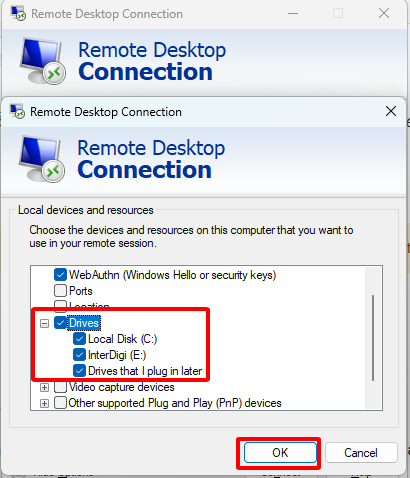
Tích chọn vào các phân vùng ổ đĩa cụ thể mà bạn muốn VPS có thể truy cập (ví dụ: ổ Local Disk (C:), ổ Data (D:) hoặc các ổ USB rời đang cắm). Bạn cũng có thể tích chọn mục Drives that I plug in later để hệ thống tự động kết nối các thiết bị lưu trữ cắm vào sau này.
Nhấn OK để ghi nhận cài đặt.
Lưu ý bảo mật: Vì lý do an toàn dữ liệu, bạn chỉ nên chọn chia sẻ đúng thư mục hoặc phân vùng ổ cứng chứa tài liệu cần thao tác. Không nên tích chọn toàn bộ ổ đĩa hệ thống nếu không thực sự cần thiết.
Nhấn OK để ghi nhận cài đặt
Bước 4: Thiết lập chia sẻ cổng USB và thiết bị ngoại vi PnP
Nếu công việc đòi hỏi sử dụng các thiết bị phần cứng đặc thù như webcam, máy quét mã vạch, máy quét văn bản hoặc USB bảo mật (dongle):
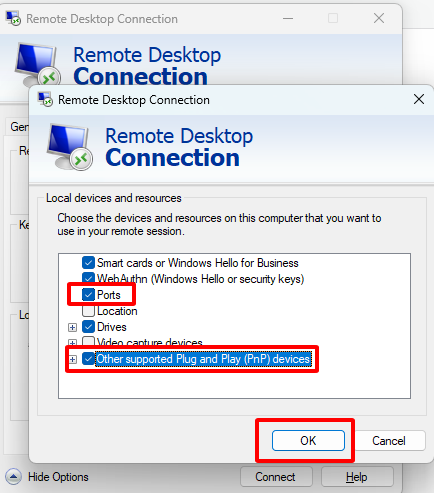
Trong cùng cửa sổ Local Devices and Resources (vừa mở ở Bước 3), tìm và mở rộng mục Ports (Cổng nối tiếp/song song) và Other supported Plug and Play (PnP) devices hoặc Video capture devices (Webcam).
Tích chọn vào thiết bị ngoại vi tương ứng mà bạn muốn đưa vào VPS.
Nhấn OK để đóng cửa sổ thiết lập tài nguyên.
Thiết lập chia sẻ cổng USB và thiết bị ngoại vi pnp
Bước 5: Đăng nhập VPS và kiểm tra trạng thái tài nguyên
Sau khi hoàn tất cấu hình tài nguyên, bạn tiến hành thiết lập kết nối:
Chuyển về lại tab General trong Remote Desktop Connection.
Tại ô Computer: Nhập chính xác địa chỉ IP của VPS. Tại ô User name: Nhập tài khoản đăng nhập (mặc định là Administrator).
Nhấp nút Connect và nhập mật khẩu của VPS khi màn hình xác thực Windows Security hiện ra.
Khi đã đăng nhập thành công vào VPS, hãy mở This PC (hoặc My Computer) trên VPS để kiểm tra các tài nguyên được kết nối.
Xác nhận ổ đĩa cục bộ được chuyển hướng:
Quan sát danh sách ổ đĩa và kiểm tra xem những ổ đĩa cục bộ đã chia sẻ có được hiển thị dưới dạng ổ đĩa mạng hoặc ổ đĩa chuyển hướng hay không. Nếu các ổ đĩa xuất hiện, điều này cho thấy Client Drive Redirection đã được thiết lập thành công.
Kiểm tra kết nối với máy in:
Mở Devices and Printers trên VPS để xác nhận máy in đã được chuyển hướng. Máy in đang sử dụng trên máy tính cá nhân sẽ xuất hiện trong danh sách với tên có thêm hậu tố (redirected) hoặc một tên tương tự.
Kiểm tra chức năng Clipboard:
Thực hiện sao chép một đoạn văn bản trên máy tính cá nhân rồi dán vào VPS, sau đó thử thực hiện thao tác theo chiều ngược lại. Nếu nội dung có thể được copy/paste giữa máy tính cá nhân và VPS, chức năng Clipboard đã hoạt động.
Dấu hiệu kết nối thành công: Khi thiết lập đúng, bạn có thể truy cập các file nằm trên ổ đĩa cục bộ trực tiếp từ VPS, gửi tài liệu từ VPS đến máy in cá nhân để in và thực hiện thao tác copy/paste dữ liệu liền mạch giữa hai môi trường. Đây là dấu hiệu cho thấy quá trình kết nối và sử dụng tài nguyên cục bộ trên VPS đã được thiết lập thành công.
Thuê VPS Windows
SSD NVMe U.2 – CPU Intel Gold
Hạ tầng tối ưu cho kết nối Remote Desktop
Fast Byte mang đến giải pháp máy chủ ảo Windows giá rẻ chỉ từ 50K/tháng với đường truyền tốc độ cao, hỗ trợ Remote Desktop mượt mà, giúp quá trình map ổ đĩa cục bộ và truyền tải dữ liệu dung lượng lớn diễn ra ổn định tuyệt đối.
5. Khi nào nên kết nối Local Resources và đối tượng phù hợp
Chuyển giao tệp tin thường xuyên: Phù hợp cho người làm MMO, biên tập nội dung, phân tích dữ liệu cần sao chép file từ máy tính vào VPS liên tục mà không muốn phụ thuộc vào dịch vụ lưu trữ đám mây trung gian.
In ấn trực tiếp từ phần mềm máy chủ: Kế toán viên, thủ kho sử dụng phần mềm quản trị doanh nghiệp (ERP, CRM, MISA) chạy trên VPS có thể xuất và in hóa đơn, phiếu xuất kho trực tiếp ra máy in cơ quan.
Vận hành phần mềm cần USB bản quyền hoặc Token chữ ký số: Kỹ sư, lập trình viên cần sử dụng USB license dongle hoặc USB Token khai báo thuế kết nối vào môi trường server.
Kiểm thử và phát triển ứng dụng: Developer cần chia sẻ thư mục mã nguồn từ máy cá nhân lên môi trường máy chủ ảo để chạy thử nghiệm và gỡ lỗi nhanh.
6. Những lưu ý và cảnh báo quan trọng trước khi kết nối
Để duy trì hệ thống an toàn và vận hành mượt mà, bạn cần đặc biệt ghi nhớ các nguyên tắc kỹ thuật sau:
Cảnh báo an toàn dữ liệu và mã độc: Việc chia sẻ ổ đĩa cục bộ tạo ra một cầu nối truyền thông dữ liệu hai chiều giữa máy khách và máy chủ. Nếu máy tính cá nhân của bạn bị nhiễm virus, mã độc tống tiền (Ransomware), chúng hoàn toàn có thể lây lan qua phân vùng chia sẻ sang VPS và ngược lại. Do đó, hãy cài phần mềm diệt virus tin cậy và đặt mật khẩu mạnh cho cả hai môi trường.
Tác động đến băng thông và hiệu năng mạng: Quá trình chuyển tệp tin lớn qua RDP tiêu tốn đáng kể băng thông Internet của cả máy khách và máy chủ. Điều này có thể gây ra hiện tượng giật lag, rớt khung hình trên phiên kết nối Remote Desktop trong lúc đang copy file.
Không tự ý tắt tường lửa (Firewall): Tuyệt đối không tắt hoàn toàn hệ thống tường lửa Windows Firewall trên VPS với mục đích xử lý lỗi không map được tài nguyên khi chưa có giải pháp an ninh thay thế.
Các sai lầm thường gặp của người mới: Quên bấm nút Show Options; quên không nhấn nút More… để chọn chi tiết ổ đĩa; thắc mắc tại sao cắm thiết bị USB vào mà VPS không tự nhận (do chưa cài driver trên VPS hoặc chưa bật chính sách RemoteFX).
7. Kiểm tra kết quả và phương pháp tối ưu hiệu suất sau kết nối Local Resources trên VPS
Checklist kiểm tra nhanh tình trạng hoạt động (1 – 3 phút)
Mở File Explorer → This PC trên VPS: Kiểm tra xem các ký hiệu ổ đĩa máy local đã hiển thị đầy đủ hay chưa.
Mở Notepad trên cả 2 máy, thử sao chép và dán thử một đoạn văn bản ngắn để xác nhận Clipboard hoạt động trơn tru.
Thử lệnh in test một văn bản đơn giản từ VPS ra máy in cục bộ để kiểm tra tốc độ tiếp nhận lệnh in.
Gợi ý tối ưu hóa quy trình làm việc
Lưu cấu hình kết nối thành file .RDP: Sau khi đã thiết lập chuẩn các tùy chọn trong tab Local Resources, bạn quay lại tab General, nhấn nút Save As… và lưu một tệp tin (ví dụ: VPS-FastByte.rdp) ra màn hình máy tính. Những lần sau, bạn chỉ cần nhấp đúp vào file này để kết nối ngay mà không phải thiết lập lại từ đầu.
Sử dụng giao thức chuyên dụng cho tệp cực lớn: Đối với các gói dữ liệu dung lượng hàng chục GB, việc copy qua RDP có thể bị gián đoạn nếu mạng chập chờn. Bạn nên ưu tiên sử dụng giao thức truyền file chuyên nghiệp như SFTP/FTP (thông qua phần mềm FileZilla hoặc phần mềm truyền file WinSCP) để đạt tốc độ cao và có tính năng tự nối lại khi đứt mạng.
Cập nhật driver định kỳ: Đảm bảo driver của máy in, thiết bị ngoại vi luôn được cập nhật phiên bản mới tương thích trên cả máy tính local và hệ điều hành Windows Server của VPS.
8. Khắc phục 4 lỗi thường gặp khi kết nối Local Resources trên VPS
Dưới đây là 4 sự cố phổ biến nhất thường gặp trong quá trình chuyển hướng tài nguyên (bên cạnh các vấn đề đường truyền mạng hay lỗi An Internal Error Has Occurred khi kết nối RDP) và các bước xử lý triệt để:
Lỗi 1: Máy in cục bộ không hiển thị hoặc không hoạt động trên VPS
Hiện tượng: Trong mục Devices and Printers trên VPS không tìm thấy máy in của máy tính cá nhân, hoặc khi nhấn in thì lệnh bị treo và máy in vật lý không phản hồi.
Nguyên nhân: Chưa tích chọn tùy chọn Printers trong RDP; máy in chưa cài driver trên máy tính cá nhân; driver Remote Desktop Easy Print trên VPS gặp lỗi; hoặc tính năng chuyển hướng máy in bị vô hiệu hóa bởi chính sách bảo mật Group Policy.
Thứ tự xử lý:
Ngắt kết nối, mở lại Remote Desktop Connection → Tab Local Resources → Kiểm tra chắc chắn ô Printers đã được tích chọn.
Kiểm tra chắc chắn ô Printers đã được chọn
Kiểm tra xem máy in có đang in tài liệu bình thường từ máy tính cá nhân hay không.
Cài đặt thêm gói driver chính hãng tương ứng của máy in trực tiếp lên VPS.
Kiểm tra Group Policy trên VPS: Nhấn Windows + R, gõ gpedit.msc → Truy cập theo đường dẫn: Computer Configuration → Administrative Templates → Windows Components → Remote Desktop Services → Remote Desktop Session Host → Printer Redirection. Đảm bảo chính sách “Do not allow client printer redirection” đang ở trạng thái Not Configured hoặc Disabled.
Lỗi 2: Không thể Copy/Paste văn bản hoặc tệp tin giữa hai môi trường
Hiện tượng: Thao tác sao chép dữ liệu từ máy tính không thể dán sang VPS hoặc ngược lại.
Nguyên nhân: Chưa tích chọn mục Clipboard trong cài đặt RDP; tiến trình đồng bộ khay nhớ tạm rdpclip.exe trên VPS bị treo; hoặc bị chặn bởi Group Policy.
Thứ tự xử lý:
Kiểm tra tab Local Resources trên RDP để đảm bảo ô Clipboard đã có dấu tích.
Đảm bảo ô Clipboard đã có dấu tích
Khởi động lại tiến trình rdpclip.exe trên VPS (Cách xử lý hiệu quả nhất):
Trên giao diện VPS, nhấn tổ hợp phím Ctrl + Shift + Esc để mở Task Manager.
Tại tab Processes (hoặc Details), tìm tiến trình có tên RDP Clipboard Monitor (rdpclip.exe).
Nhấp chuột phải vào tiến trình này và chọn End task.
Nhấp vào menu File ở góc trên bên trái Task Manager → chọn Run new task → gõ rdpclip.exe rồi nhấn Enter để kích hoạt lại bộ đệm.
Kiểm tra Group Policy trên VPS trong gpedit.msc: Đảm bảo chính sách “Do not allow clipboard redirection” không bị chuyển sang trạng thái Enabled.
Lỗi 3: Ổ đĩa cục bộ không hiển thị trong This PC trên VPS
Hiện tượng: Đã đăng nhập vào VPS nhưng mở This PC chỉ thấy ổ cứng của máy chủ, không thấy bất kỳ phân vùng nào của máy tính cá nhân.
Nguyên nhân: Người dùng mới chỉ bật Clipboard mà chưa nhấp vào nút More… để tích chọn phân vùng ổ đĩa; hoặc tính năng chuyển hướng ổ đĩa bị chặn bởi chính sách hệ thống.
Thứ tự xử lý:
Đóng phiên kết nối, mở lại RDP → Tab Local Resources → Nhấp nút More… → Mở rộng mục Drives và kiểm tra xem đã tích chọn vào các ô ổ đĩa mong muốn hay chưa.
Mở gpedit.msc trên VPS → Điều hướng tới: Computer Configuration → Administrative Templates → Windows Components → Remote Desktop Services → Remote Desktop Session Host → Device and Resource Redirection. Kiểm tra chính sách “Do not allow drive redirection” và đảm bảo đặt là Not Configured hoặc Disabled.
Lỗi 4: Thiết bị USB hoặc cổng ngoại vi không nhận diện trên VPS
Hiện tượng: Cắm USB, webcam hoặc thiết bị đọc thẻ vào máy tính cá nhân nhưng phần mềm chạy trên VPS không thể quét thấy thiết bị.
Nguyên nhân: Chưa tích chọn trong mục Ports hoặc PnP devices; VPS thiếu driver điều khiển thiết bị; cấu hình RemoteFX USB Redirection chưa được bật; hoặc thiết bị không tương thích với giao thức RDP tiêu chuẩn.
Thứ tự xử lý:
Kiểm tra lại mục More… trong tab Local Resources, mở rộng mục Other supported Plug and Play (PnP) devices hoặc Ports và tích chọn thiết bị USB của bạn.
Tiến hành cài đặt bộ cài driver điều khiển chuyên dụng của thiết bị phần cứng đó trực tiếp vào hệ điều hành VPS.
Đối với các thiết bị phức tạp đòi hỏi quyền kiểm soát cổng USB vật lý mức sâu, bạn cần bật chính sách RemoteFX USB Redirection trong Group Policy của cả máy khách và VPS.
Nếu thiết bị thuộc loại chuyên dụng đặc thù (như khóa cứng dongle bảo mật cao, thiết bị y tế hoặc chữ ký số phức tạp), cân nhắc cài đặt giải pháp phần mềm chuyển tiếp USB qua mạng chuyên nghiệp của bên thứ ba (như USB Redirector RDP Edition).
9. Câu hỏi thường gặp (FAQ)
1. Local Resources trên VPS bao gồm những tài nguyên cụ thể nào?
Tài nguyên cục bộ bao gồm: phân vùng ổ cứng (Local Drives), máy in vật lý (Local Printers), bộ nhớ tạm sao chép/dán (Clipboard), cổng truyền thông (Ports), webcam và các thiết bị ngoại vi cắm qua cổng USB (Plug and Play devices) hiện diện trên máy tính của bạn.
2. Tôi có thể kết nối trực tiếp ổ cứng di động cắm ngoài vào VPS được không?
Hoàn toàn được. Bạn chỉ cần cắm ổ cứng di động hoặc USB vào máy tính trước, sau đó mở Remote Desktop Connection → Tab Local Resources → Chọn More… → Mở rộng mục Drives và tích chọn vào tên ổ cứng di động đó.
3. Việc kết nối tài nguyên cục bộ có làm giảm tốc độ đường truyền mạng không?
Tính năng Clipboard và chuyển hướng máy in tiêu thụ rất ít băng thông mạng. Tuy nhiên, nếu bạn thực hiện sao chép các tệp tin có dung lượng lớn qua ổ đĩa chia sẻ, quá trình truyền tải dữ liệu sẽ chiếm dụng băng thông Internet, có thể gây ra hiện tượng giật lag nhẹ trên màn hình điều khiển từ xa trong lúc truyền file.
4. Tôi có thể dùng tính năng Local Resources này cho VPS chạy hệ điều hành Linux không?
Có thể thực hiện được nếu VPS Linux cài đặt giao diện đồ họa kèm dịch vụ XRDP và sử dụng các phần mềm máy khách hỗ trợ chuyển hướng (như Remmina hoặc xfreerdp). Tuy nhiên, môi trường hỗ trợ đầy đủ, mượt mà và tương thích tốt nhất đối với Local Resources vẫn là VPS chạy hệ điều hành Windows Server.
Trải nghiệm VPS tốc độ cao tại Fast Byte
Fast Byte cung cấp dịch vụ máy chủ ảo VPS giá rẻ với 100% ổ cứng SSD NVMe U.2 Enterprise, CPU Intel Gold đời mới cùng cổng mạng tốc độ cao, hỗ trợ đầy đủ kết nối Remote Desktop mượt mà, giúp tối ưu hóa việc truyền tải dữ liệu và chia sẻ tài nguyên cục bộ với chi phí chỉ từ 50K/tháng.
Ghi chú kỹ thuật: Toàn bộ nội dung hướng dẫn trên được biên tập chuẩn hóa dựa trên giao thức Remote Desktop Protocol (RDP) tiêu chuẩn của Microsoft. Tùy thuộc vào phiên bản hệ điều hành Windows trên máy tính cá nhân và chính sách bảo mật nội bộ của VPS, một số bước điều chỉnh chính sách Group Policy có thể yêu cầu quyền hạn Administrator cao nhất.
Cài SSL Let’s Encrypt bằng Certbot là việc nên làm ngay nếu website của bạn vẫn chạy HTTP: trình duyệt gắn nhãn “Không an toàn”, người dùng rời trang nhanh hơn và Google cũng ít ưu tiên hiển thị hơn. Quy trình dưới đây hoàn toàn miễn phí, tự động hóa gần như toàn bộ và chỉ mất khoảng 10 phút trên VPS Ubuntu. Hướng dẫn do Thuê VPS Giá Rẻ – Fast Byte biên soạn từ thực tế triển khai, áp dụng được cho cả Nginx lẫn Apache.
Let’s Encrypt là gì? Certbot là gì?
Let’s Encrypt là nhà cung cấp chứng chỉ SSL/TLS miễn phí, vận hành theo giao thức tự động hóa ACME và được mọi trình duyệt chính thống tin cậy. Certbot là công cụ mã nguồn mở do EFF phát triển, giúp bạn xin cấp, cài đặt và gia hạn chứng chỉ trên máy chủ chỉ với vài dòng lệnh. Tài liệu chính thức của cả hai nằm tại certbot.eff.org.
Điểm cần hiểu trước khi bắt đầu: chứng chỉ Let’s Encrypt chỉ có hạn 90 ngày. Đây là thiết kế chủ đích để buộc hệ thống tự động hóa việc gia hạn, đồng thời giảm rủi ro nếu khóa riêng bị lộ trong thời gian dài. Certbot lo toàn bộ phần này, bạn chỉ cấu hình một lần. Nếu mới làm quen VPS, nên đọc qua chuyên mục hướng dẫn kỹ thuật của Fast Byte để nắm các thao tác nền tảng như SSH và cập nhật hệ thống trước khi vào phần cài đặt.
SSL miễn phí khác SSL trả phí ở điểm nào?
SSL miễn phí khác SSL trả phí có mức mã hóa như nhau, khác nhau ở loại xác thực và dịch vụ đi kèm. Let’s Encrypt chỉ cấp chứng chỉ DV (Domain Validation), tức xác minh bạn sở hữu tên miền. SSL trả phí có thêm OV, EV xác thực danh tính tổ chức, kèm chính sách bảo hiểm bồi thường.
Tiêu chí
SSL Let’s Encrypt (miễn phí)
SSL trả phí
Chi phí
Miễn phí vĩnh viễn
Từ vài trăm nghìn đến vài triệu đồng/năm
Loại xác thực
Chỉ DV (sở hữu tên miền)
DV, OV, EV (xác thực tổ chức)
Thời hạn
90 ngày, tự gia hạn
1 năm trở lên
Wildcard
Có, qua DNS-01 challenge
Có
Bảo hiểm bồi thường
Không
Có, tùy nhà cung cấp
Phù hợp với
Blog, landing page, shop nhỏ, dev/test
Doanh nghiệp cần chứng thực tổ chức
Trình duyệt hiển thị ổ khóa giống hệt nhau với mọi loại chứng chỉ, nên người dùng thường không phân biệt được. Với blog, landing page, shop vừa và nhỏ hay môi trường dev/test, DV là đủ. Bạn chỉ cần cân nhắc SSL trả phí khi có yêu cầu xác thực danh tính tổ chức chính thức.
THUÊ VPS GIÁ RẺ CÙNG FAST BYTE
Cần VPS Ubuntu Toàn Quyền Quản Trị?
Certbot cần quyền root và quyền can thiệp vào web server, những thứ shared hosting không bao giờ cấp. Muốn tự cài SSL và kiểm soát hoàn toàn cấu hình, bạn cần một VPS riêng. Fast Byte cho thuê từ 50K/tháng, mức tương đương hosting gói trả phí phổ thông nhưng bạn nắm trọn máy chủ.
Điều kiện cần để cài SSL Let’s Encrypt thành công trên VPS Ubuntu
Certbot xác thực quyền sở hữu tên miền bằng HTTP-01 challenge: máy chủ của Let’s Encrypt truy cập tên miền của bạn qua port 80 để đọc file xác thực. Nghĩa là nếu tên miền chưa trỏ đúng IP hoặc port 80 bị chặn, mọi thao tác phía sau đều vô nghĩa. Chạy qua checklist dưới đây trước khi gõ lệnh đầu tiên:
Tên miền đã trỏ A record về đúng IP VPS (kiểm cả bản ghi www nếu dùng).
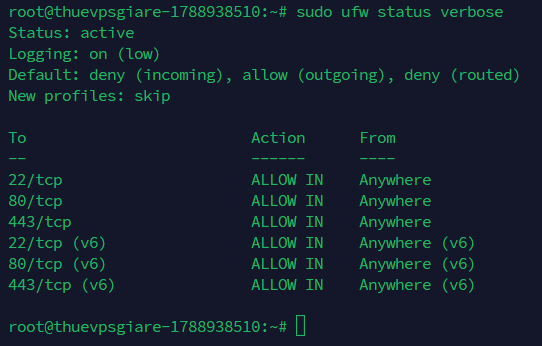
Port 80 và 443 mở trên firewall của VPS.
Nginx hoặc Apache đang chạy, server block / virtual host khai báo đúng server_name.
Quyền sudo hoặc root trên Ubuntu 20.04, 22.04 hoặc 24.04 LTS.
dig +short tenmiencuaban.com
# Kết quả phải trả về đúng IP VPS của bạn, ví dụ: 203.0.113.10
sudo ufw status
sudo ufw allow 'Nginx Full'   # mở đồng thời 80/tcp và 443/tcp
⚠ Lưu ý quan trọng:
Tên miền phải trỏ A record về đúng IP VPS và port 80 phải được mở trước khi chạy Certbot. Nếu không, quá trình xác thực HTTP-01 sẽ thất bại và bạn sẽ gặp lỗi “challenge failed”.
Đang dùng Cloudflare với proxy bật (biểu tượng cloud cam)? Request xác thực sẽ không tới thẳng VPS và HTTP-01 dễ thất bại. Giải pháp: tạm chuyển bản ghi sang DNS only (cloud xám), cấp chứng chỉ xong thì bật lại. SSL là lớp bảo vệ cơ bản nhất; trước khi đưa website ra production, hãy rà thêm checklist bảo mật VPS trước khi production để đóng các điểm yếu còn lại ở mức hệ thống.
Từng bước cài SSL Let’s Encrypt bằng Certbot cho Nginx
Phần cốt lõi dưới đây thực hiện trên Ubuntu 22.04 LTS với Nginx (LEMP stack). Nếu bạn cài Certbot qua Snap (phương thức EFF khuyến nghị), plugin Nginx đã tích hợp sẵn và không cần cài thêm gói python3-certbot-nginx.
Bước 1: Cài Certbot qua Snap
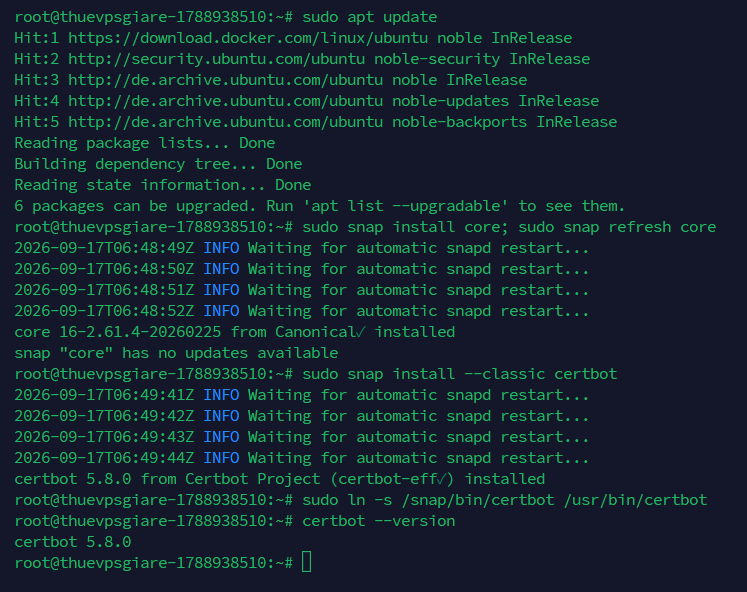
Nếu từng cài Certbot qua APT, gỡ trước để tránh xung đột phiên bản: sudo apt remove certbot. Sau đó cài qua Snap:
Lần đầu chạy, Certbot hỏi lần lượt: địa chỉ email (để nhận cảnh báo hết hạn), đồng ý điều khoản dịch vụ (gõ Y), và có nhận tin từ EFF hay không. Sau đó Certbot đọc server block hiện có, đặt file xác thực lên port 80, chờ Let’s Encrypt phê duyệt rồi ghi chứng chỉ vào /etc/letsencrypt/live/tenmiencuaban.com/.
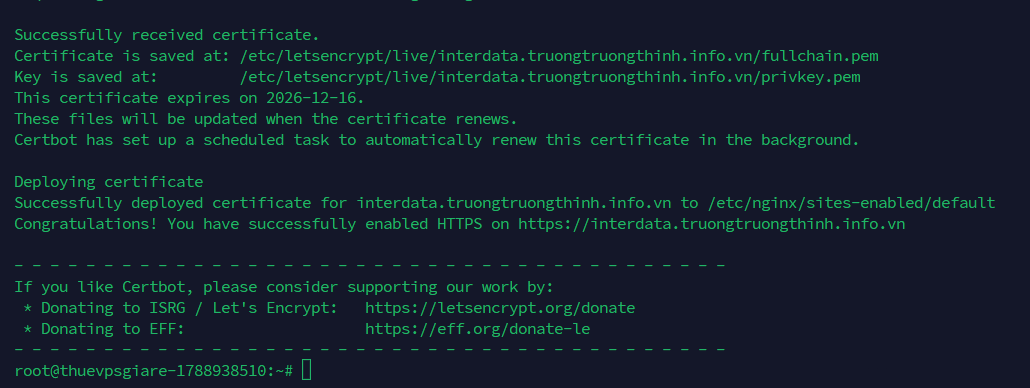
Bước quan trọng cuối: Certbot hỏi chọn No redirect hay Redirect. Chọn số 2 để tự động chuyển toàn bộ truy cập HTTP sang HTTPS. Output thành công có dòng “Successfully enabled HTTPS” kèm đường dẫn file chứng chỉ. Nếu Certbot báo không tìm thấy tên miền, mở file trong /etc/nginx/sites-available/, kiểm tra server_name đã khai báo đúng chưa, reload Nginx rồi chạy lại.
Bước 3: Kiểm tra chứng chỉ và redirect HTTP sang HTTPS
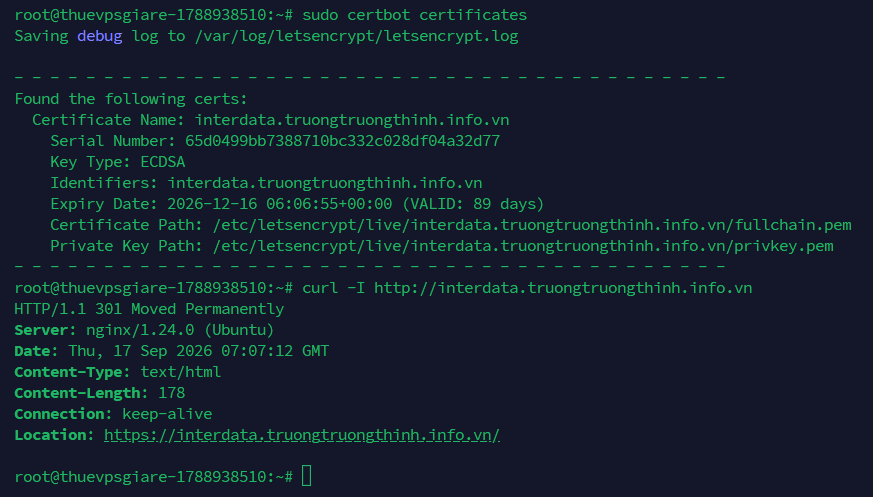
Lệnh đầu liệt kê chứng chỉ đang có, ngày hết hạn và đường dẫn file. Lệnh hai phải trả về HTTP/1.1 301 Moved Permanently kèm Location: https://.... Mở website bằng https:// và nhìn biểu tượng ổ khóa trên thanh địa chỉ để xác nhận.
Muốn tự tay kiểm soát redirect, thay khối server trên port 80 bằng cấu hình sau:
Gói python3-certbot-apache cung cấp plugin Apache cho Certbot bản APT. Certbot tự thêm cấu hình SSL vào virtual host trong /etc/apache2/sites-available/ và thiết lập redirect khi bạn chọn tùy chọn Redirect. Output thành công có dạng tương tự Nginx.
Đang dùng Certbot bản Snap từ phần trước? Plugin Apache đã có sẵn, chỉ cần chạy sudo certbot --apache, không cài trùng gói APT. Ít muốn thao tác dòng lệnh hơn? Một số control panel tích hợp sẵn Let’s Encrypt và quản lý gia hạn hộ bạn, ví dụ như cách cài đặt và cấu hình VestaCP nếu muốn quản trị VPS qua giao diện.
THUÊ VPS GIÁ RẺ CÙNG FAST BYTE
Săn Ưu Đãi VPS Tiết Kiệm
Cài Certbot, Nginx, Apache hay bất kỳ stack nào cũng cần quyền quản trị hoàn chỉnh trên máy chủ. Các gói VPS của Fast Byte cho bạn quyền root đầy đủ, SSD NVMe U.2 và network port 100 Mbps, dùng được cho website thật chứ không chỉ môi trường test. Đang có deal tiết kiệm, giá tham khảo từ 50K/tháng.
Nếu Nginx/Apache đang chạy, phải stop tạm (sudo systemctl stop nginx) rồi start lại sau khi cấp xong. Nhược điểm: mỗi lần gia hạn đều phải dừng web server, nên standalone chỉ phù hợp máy chủ không chạy web thường trực, ví dụ dùng cho mail server hoặc ứng dụng nội bộ.
Certbot đặt file xác thực vào thư mục webroot; Let’s Encrypt đọc qua port 80 như truy cập bình thường nên không gián đoạn dịch vụ. Cách này phù hợp khi bạn muốn tự quản lý toàn bộ cấu hình SSL trong Nginx/Apache thay vì để Certbot sửa file.
Wildcard certificate qua DNS-01 challenge với Cloudflare
Chứng chỉ wildcard (*.tenmiencuaban.com) bắt buộc xác thực qua DNS, không dùng được HTTP-01. Với Cloudflare, cài plugin DNS trước:
sudo snap set certbot trust-plugin-with-root=ok
sudo snap install certbot-dns-cloudflare
Tạo file chứa API token của Cloudflare tại /root/.secrets/cloudflare.ini:
Tự động gia hạn SSL Let’s Encrypt bằng Certbot đúng cách
Hạn 90 ngày nghĩa là nếu không tự động hóa, bạn sẽ phải thay chứng chỉ bằng tay mỗi quý, và sớm muộn cũng quên một lần. Phần dưới đây đảm bảo điều đó không xảy ra. Certbot cài qua Snap tự tạo systemd timer chạy kiểm tra hai lần mỗi ngày. Xác nhận timer tồn tại:
systemctl list-timers | grep certbot
Chạy một vòng gia hạn giả lập để kiểm tra mà không chạm vào chứng chỉ thật:
sudo certbot renew --dry-run
Nếu thấy dòng “Congratulations, all simulated renewals succeeded” thì cơ chế đã sẵn sàng. Certbot chỉ gia hạn khi chứng chỉ còn dưới 30 ngày hạn, nên sẽ không có gì diễn ra hằng ngày. Đó là trạng thái bình thường.
Dùng Certbot bản APT mà không thấy timer? Thêm cron job thủ công:
Chạy lúc 3 giờ sáng với --quiet để chỉ nhận email khi có lỗi. Địa chỉ email đăng ký với Let’s Encrypt chính là kênh nhận cảnh báo này. Xem nhanh trạng thái toàn bộ chứng chỉ bằng sudo certbot certificates. Muốn chủ động hơn nữa, hãy giám sát VPS với Zabbix hoặc công cụ tương tự để nhận cảnh báo sớm mọi bất thường của máy chủ, không chỉ riêng chứng chỉ.
Lỗi thường gặp khi cài SSL bằng Certbot và cách xử lý
Đa số sự cố khi cài SSL Let’s Encrypt bằng Certbot quy về vài nhóm dưới đây. Tra theo triệu chứng sẽ nhanh hơn đọc log toàn bộ.
Triệu chứng
Nguyên nhân phổ biến
Cách xử lý
“Challenge failed” hoặc “Connection refused”
Domain chưa trỏ A record về IP VPS, port 80 bị chặn, web server không chạy
Kiểm tra dig +short domain, mở ufw allow 80/tcp, khởi động web server
Xác thực thất bại khi domain đang qua Cloudflare proxy
Cloud cam khiến request xác thực không tới thẳng VPS
Tạm chuyển DNS only (cloud xám), cấp xong bật lại proxy
“Too many failed authorizations” / bị từ chối cấp mới
Rate limit: 5 lần xác thực thất bại mỗi giờ mỗi hostname, 5 chứng chỉ trùng lặp mỗi tuần
Chờ hết cửa sổ giới hạn; dùng --staging khi test
Trình duyệt báo chứng chỉ hết hạn
Timer/cron gia hạn không chạy hoặc renew config thiếu chứng chỉ
Chạy sudo certbot renew, kiểm tra systemctl list-timers, test --dry-run
Cài xong website vẫn hiện “Not Secure”
Mixed content: ảnh, script, CSS vẫn tải qua HTTP
Sửa toàn bộ URL nội bộ sang HTTPS, xem tab Console (F12)
“No matching server block found”
server_name chưa khai báo đúng tên miền
Sửa server block / virtual host, reload web server, chạy lại Certbot
Chi tiết mọi lần chạy nằm ở /var/log/letsencrypt/letsencrypt.log. Đọc khoảng 20 dòng cuối thường đủ định vị lỗi: sudo tail -n 20 /var/log/letsencrypt/letsencrypt.log. Khi test cấu hình, thêm cờ --staging để xin chứng chỉ thử từ môi trường staging của Let’s Encrypt, không tính vào hạn mức thật. Danh sách giới hạn đầy đủ xem tại trang rate limits chính thức của Let’s Encrypt.
Kiểm tra SSL sau khi cài: SSL Labs, mixed content và redirect
Chứng chỉ hợp lệ chưa có nghĩa HTTPS đạt chuẩn. Ba bước kiểm tra dưới đây nên làm ngay sau khi cài xong.
Chấm điểm cấu hình bằng SSL Labs
Truy cập SSL Labs SSL Server Test, nhập tên miền và chờ vài phút. Mục tiêu tối thiểu là điểm A. Nếu thấy cảnh báo “chain incomplete”, bạn gần như đã dùng nhầm file cert.pem thay vì fullchain.pem. File chứa trọn chuỗi chứng chỉ luôn là fullchain.pem.
Xử lý mixed content
Mixed content xảy ra khi trang tải qua HTTPS nhưng vẫn gọi ảnh, CSS hoặc script qua HTTP; trình duyệt vẫn cảnh báo “Not Secure” dù chứng chỉ hợp lệ. Mở Developer Tools (F12), tab Console, tìm các dòng “Mixed Content” để định vị tài nguyên lỗi, sau đó sửa toàn bộ URL nội bộ sang HTTPS. Với WordPress, cập nhật WordPress Address và Site Address trong Settings, mục General trước, rồi rà tiếp trong theme và plugin.
Hai lệnh đầu phải trả về 301 sang HTTPS; lệnh cuối trả về 200 OK. Cuối cùng, siết các khu vực nhạy cảm: với công cụ quản trị database như phpMyAdmin, hãy bắt buộc truy cập qua HTTPS và thêm lớp xác thực bên ngoài, chi tiết có trong bài cài phpMyAdmin quản lý MySQL trên VPS. Song song, định kỳ kiểm tra uy tín IP của VPS vì một IP dính danh sách đen ảnh hưởng trực tiếp đến email và dịch vụ bạn đang chạy, cách xử lý có trong hướng dẫn kiểm tra và khắc phục IP bị blacklist.
Câu hỏi thường gặp (FAQ)
1. Let’s Encrypt là gì và chứng chỉ có thật sự miễn phí không?
Let’s Encrypt là certificate authority phi lợi nhuận do ISRG vận hành, cấp chứng chỉ SSL/TLS miễn phí cho mọi người dùng tên miền. Chi phí bằng 0 là thật, bạn chỉ cần chứng minh quyền sở hữu domain. Mô hình được tài trợ bởi các tổ chức công nghệ lớn và đã hoạt động từ năm 2015.
2. Chứng chỉ Let’s Encrypt hết hạn sau bao lâu và có tự gia hạn không?
Mỗi chứng chỉ có hạn 90 ngày. Certbot cài bằng Snap tự tạo systemd timer chạy hai lần mỗi ngày và gia hạn tự động khi chứng chỉ còn dưới 30 ngày hạn. Bạn nên chạy certbot renew --dry-run ngay sau khi cài để xác nhận cơ chế tự động hoạt động đúng trước khi quyết định hoàn tất.
3. Cài SSL Let’s Encrypt cần những điều kiện gì?
Bạn cần tên miền đã trỏ A record về đúng IP VPS, port 80 và 443 mở trên firewall, web server Nginx hoặc Apache đang chạy với server block khai báo đúng server_name, và quyền sudo trên Ubuntu. Nếu dùng Cloudflare proxy, tạm chuyển sang DNS only trong lúc Certbot xác thực để tránh thất bại.
4. Certbot báo lỗi “challenge failed” phải làm sao?
Lỗi này nghĩa là Let’s Encrypt không truy cập được domain của bạn qua port 80. Kiểm tra theo thứ tự: A record đã trỏ đúng IP VPS chưa, firewall đã mở port 80 chưa, web server có đang chạy không, Cloudflare proxy có bật không. Chi tiết cụ thể nằm trong file /var/log/letsencrypt/letsencrypt.log.
5. Sau khi cài SSL xong, tại sao website vẫn hiện “Not Secure”?
Thường do mixed content: trang tải qua HTTPS nhưng vẫn gọi ảnh, script hoặc CSS qua HTTP, nên trình duyệt tiếp tục cảnh báo dù chứng chỉ hợp lệ. Mở Developer Tools (F12), xem tab Console để tìm tài nguyên lỗi, sau đó sửa toàn bộ URL nội bộ sang HTTPS và xóa cache trình duyệt.
Lời kết
Toàn bộ quy trình cài SSL Let’s Encrypt bằng Certbot xoay quanh ba điểm: tên miền phải trỏ A record về đúng IP VPS trước khi chạy lệnh, port 80 phải mở thông thoáng để HTTP-01 challenge đi qua, và auto-renew phải được kiểm chứng bằng certbot renew --dry-run ngay từ đầu. Đủ ba điều này, chứng chỉ sẽ tự động gia hạn khi còn dưới 30 ngày hạn mà bạn hầu như không phải đụng tay. Nếu chưa có môi trường để thực hành, một VPS Ubuntu giá rẻ với quyền root là đủ cho mọi bước trong bài, bạn có thể xem bảng giá VPS giá rẻ của Fast Byte và bắt tay vào làm ngay hôm nay.
Nội dung bài viết mang tính tham khảo. Các lệnh và cấu hình trong bài được kiểm chứng trên Ubuntu 20.04/22.04/24.04 LTS với quyền root hoặc sudo. Tùy phiên bản hệ điều hành, phiên bản Certbot, cấu hình web server và môi trường thực tế, kết quả có thể khác. Người đọc nên sao lưu file cấu hình, kiểm thử bằng cờ --staging hoặc --dry-run trước khi áp dụng cho hệ thống production. Thông tin chứng chỉ SSL Let’s Encrypt tham chiếu từ certbot.eff.org.
WHM là gì (Web Host Manager là gì) luôn là thắc mắc cốt lõi của các Webmaster, Developer và đơn vị Agency khi số lượng website cần quản lý vượt quá giới hạn của một gói lưu trữ thông thường. Nếu bạn dồn hàng chục website vào chung một tài khoản cPanel bằng Addon Domain, nguy cơ mã độc lây nhiễm chéo toàn bộ hệ thống là cực kỳ lớn; ngược lại, việc mua lẻ từng gói riêng biệt sẽ khiến chi phí vận hành đội lên chóng mặt. Triển khai WHM trên nền tảng hạ tầng ThueVPSGiaRe.vn chính là giải pháp tối ưu giúp bạn phân quyền, cô lập bảo mật và tự động hóa cấp phát hosting chỉ trong vài cú nhấp chuột.
WHM là gì?
WHM (Web Host Manager) là gì? WHM là bảng điều khiển cấp cao dành cho quản trị viên máy chủ và đại lý hosting, được phát triển bởi cPanel LLC. Công cụ này cung cấp giao diện đồ họa trực quan giúp quản lý cấu hình server ở tầng gốc, phân bổ tài nguyên phần cứng và khởi tạo hàng loạt tài khoản cPanel người dùng cuối độc lập.
Về mặt bản chất kỹ thuật, WHM đóng vai trò như một “trung tâm chỉ huy mẹ” đứng trên hệ điều hành Linux. Thay vì buộc kỹ thuật viên phải thao tác qua các dòng lệnh Terminal phức tạp, WHM chuẩn hóa toàn bộ các tác vụ cấu hình daemon mạng, web server, cơ sở dữ liệu và cơ chế bảo mật thành các module quản trị trực quan.
WHM (Web Host Manager)
Trong hệ sinh thái các bảng điều khiển control panel hiện nay, WHM giữ vị thế chuẩn mực thương mại nhờ khả năng phân bổ hạn ngạch (quota) cực kỳ chính xác. Khi một tài khoản cPanel con được sinh ra từ WHM, nó hoạt động như một phân vùng độc lập có thư mục home riêng, user Linux riêng, ngăn chặn hoàn toàn tình trạng mã độc từ một website bị xâm nhập lây lan sang các website còn lại trên cùng máy chủ vật lý.
Phân loại 2 cấp độ quyền hạn trong WHM: Root WHM và Reseller WHM
Hệ thống WHM được thiết kế phân cấp rõ ràng thành hai tầng quyền lực khác nhau nhằm phục vụ đúng mục đích của người sở hữu hạ tầng máy chủ và người làm đại lý kinh doanh dịch vụ lưu trữ.
Root WHM – Toàn quyền quản trị máy chủ Linux cao nhất
Root WHM chỉ dành riêng cho chủ sở hữu máy chủ ảo VPS hoặc máy chủ dùng riêng (Dedicated Server). Người đăng nhập sở hữu quyền root Linux cao nhất, cho phép can thiệp vào tầng lõi hệ thống:
Cài đặt, nâng cấp hoặc gỡ bỏ các phiên bản PHP, module Apache/Nginx thông qua công cụ EasyApache.
Cấu hình tường lửa cấp sâu, thiết lập quy tắc lọc cổng, quản lý địa chỉ IP tĩnh và dải Nameserver riêng của máy chủ.
Khởi động lại toàn bộ máy chủ (Graceful Server Reboot) hoặc từng dịch vụ nền khi phát hiện quá tải.
Tạo và cấp quyền tài khoản cho các Reseller cấp dưới.
Reseller WHM – Quyền đại lý phân phối hosting
Reseller WHM là tài khoản con được cấp cho các cá nhân, Agency làm đại lý bán lại hosting. Cấp độ này bị giới hạn chặt chẽ trong phạm vi tài nguyên được bàn giao:
Chỉ được phép tạo, sửa, xóa, khóa (suspend) các tài khoản cPanel nằm trong hạn mức tổng dung lượng đĩa và băng thông được phân bổ.
Không được can thiệp vào cấu hình daemon mạng, không chỉnh sửa file hệ thống của server mẹ hay cài đặt thêm phần mềm ngoài phạm vi cho phép.
Có thể tùy biến thông tin thương hiệu (Branding) như logo, link hướng dẫn hỗ trợ để hiển thị riêng cho khách hàng của mình trên cPanel.
So sánh sự khác nhau giữa WHM và cPanel
Nhiều người dùng mới thường nhầm lẫn WHM và cPanel là hai phần mềm tách rời mang tính cạnh tranh. Thực tế, chúng là hai mảnh ghép bổ trợ cho nhau: WHM là công cụ điều hành cấp trên, còn cPanel là giao diện thao tác dành cho người dùng cuối. Bạn có thể tìm hiểu cPanel là gì để thấy rõ cách người dùng tải mã nguồn, tạo database và quản lý email hàng ngày.
Dưới đây là bảng so sánh WHM và cPanel cơ bản bạn có thể tham khảo:
Tiêu chí
WHM (Web Host Manager)
cPanel
Đối tượng phục vụ
SysAdmin, chủ sở hữu máy chủ, Agency, đại lý Reseller.
Chủ website, lập trình viên web, người dùng cuối (End-user).
Cổng truy cập mặc định
Port 2086 (HTTP) và Port 2087 (HTTPS – Bảo mật SSL).
Port 2082 (HTTP) và Port 2083 (HTTPS – Bảo mật SSL).
Phạm vi quyền hạn
Cấp máy chủ: tạo, điều chỉnh, tạm ngưng hoặc xóa tài khoản cPanel.
Cấp website: quản lý file code, database, email domain, subdomain.
Quản lý tài nguyên
Tạo các Package, phân định giới hạn RAM, Disk Quota, Bandwidth.
Sử dụng tài nguyên trong phạm vi Package đã được WHM cấp.
Can thiệp dịch vụ server
Khởi động lại Apache, MySQL, Mail Server; chỉnh sửa cấu hình DNS Zone.
Hoàn toàn không có quyền can thiệp vào các dịch vụ nền tảng.
Chi phí bản quyền
Mua kèm theo gói bản quyền cPanel Server (tính theo số lượng Account).
Chạy WHM ổn định đòi hỏi máy chủ ảo có hiệu năng xử lý bền bỉ. Fast Byte mang đến cấu hình CPU Intel Gold xung cao cùng ổ cứng SSD NVMe U.2 Enterprise tốc độ đọc ghi cực lớn, đảm bảo các tác vụ biên dịch gói host, nén dữ liệu website diễn ra tức thì mà không lo giật lag.
Các tính năng cốt lõi của Web Host Manager người quản trị cần biết
Hệ thống WHM tích hợp hàng trăm công cụ quản trị khác nhau. Dưới đây là 6 nhóm tính năng kỹ thuật quan trọng nhất mà bất kỳ quản trị viên nào cũng phải nắm vững để duy trì hệ thống ổn định.
Quản lý tài khoản người dùng (Account Functions)
Đây là khu vực được sử dụng thường xuyên nhất trong WHM. Tại đây, bạn có thể khởi tạo tài khoản cPanel mới (Create a New Account), tra cứu thông tin toàn bộ các website đang hoạt động (List Accounts), nâng hạ cấp gói dịch vụ (Upgrade/Downgrade an Account) hoặc thay đổi mật khẩu root/user. Đặc biệt, bạn có thể thực hiện Suspend (khóa tạm thời website vi phạm bản quyền/quá hạn thanh toán) hoặc Terminate (xóa vĩnh viễn tài khoản khỏi máy chủ).
Thiết lập gói tài nguyên (Package Configuration)
Trước khi tạo cPanel, bạn bắt buộc phải tạo các Package (gói lưu trữ). WHM cho phép bạn cấu hình rành mạch từng thông số: dung lượng ổ cứng (Disk Quota), lưu lượng băng thông hàng tháng (Monthly Bandwidth), số lượng tài khoản FTP, số lượng cơ sở dữ liệu MySQL, số lượng địa chỉ Email và số lượng Addon/Subdomain tối đa được phép thêm vào.
Quản lý trạng thái và dịch vụ máy chủ (Service Configuration)
Khu vực Server Status và Restart Services cho phép SysAdmin kiểm tra trực quan mức tải CPU, mức tiêu thụ RAM và trạng thái sống/chết của các dịch vụ. Khi một dịch vụ gặp lỗi nghẽn truy vấn, bạn có thể khởi động lại riêng rẽ từng thành phần như HTTP Web Server (Apache/LiteSpeed), SQL Server (MySQL/MariaDB), Mail Server (Exim) hoặc DNS Server (BIND/PowerDNS) chỉ bằng 1 thao tác nhấn nút, không cần lệnh SSH.
Quản lý bản ghi DNS tập trung (DNS Functions)
Công cụ DNS Zone Manager trong WHM đóng vai trò như một máy chủ phân giải tên miền chuyên nghiệp. Bạn có thể kiểm tra, chỉnh sửa hoặc khôi phục các bản ghi phân giải như Record A, CNAME, MX, TXT (SPF, DKIM, DMARC) cho mọi tên miền đang vận hành trên máy chủ. Việc quản lý DNS tập trung tại WHM giúp đảm bảo email doanh nghiệp gửi đi không bị rơi vào hòm thư rác (Spam).
Bảo mật máy chủ với cPHulk Brute Force Protection
Các cuộc tấn công dò quét mật khẩu (Brute Force) vào cổng SSH, FTP và trang đăng nhập cPanel/WHM diễn ra liên tục từng phút. Tính năng cPHulk tích hợp sẵn trong Security Center sẽ tự động phát hiện các dải địa chỉ IP thực hiện đăng nhập sai nhiều lần liên tiếp, sau đó lập tức đưa vào danh sách đen (Blacklist) và chặn kết nối tạm thời hoặc vĩnh viễn ở tầng tường lửa.
Cơ chế sao lưu và phục hồi dữ liệu tự động (Backup & Restore)
Sao lưu dữ liệu là chốt chặn an toàn sống còn của mọi hệ thống website. WHM cung cấp trình cấu hình Backup Configuration cho phép lên lịch tự động sao lưu hàng ngày (Daily), hàng tuần (Weekly) hoặc hàng tháng (Monthly).
Bạn có thể cấu hình nén toàn bộ mã nguồn, cấu hình hệ thống và cơ sở dữ liệu rồi tự động đẩy sang một ổ cứng phụ hoặc truyền qua giao thức SFTP/S3 tương thích. Đây là nền tảng quan trọng giúp bạn thiết lập quy trình sao lưu dữ liệu VPS định kỳ một cách bài bản nhất.
SSD NVMe U.2
Chống nghẽn I/O khi chạy nhiều cPanel
Hạ tầng máy chủ ảo tối ưu chuyên sâu cho WHM
Khi trên server có 20-30 tài khoản cPanel cùng lúc chạy truy vấn SQL hoặc xử lý tác vụ gửi nhận email, các dòng ổ cứng thông thường rất dễ bị nghẽn thắt cổ chai I/O. Fast Byte trang bị 100% ổ cứng chuẩn SSD NVMe U.2 Enterprise với tốc độ đọc ghi dữ liệu vượt trội, giúp hệ thống WHM phản hồi mượt mà trong mọi thời điểm.
Khi nào doanh nghiệp hoặc cá nhân nên sử dụng WHM?
Việc sử dụng WHM hay dừng lại ở các gói lưu trữ cơ bản phụ thuộc trực tiếp vào quy mô dự án và mô hình quản trị của bạn:
Agency thiết kế website và Marketing: Bạn nhận làm web cho hàng chục khách hàng doanh nghiệp. Thay vì bắt khách tự đi mua hosting lẻ, bạn có thể tự tạo từng cPanel riêng cho từng người, gắn logo thương hiệu công ty lên trang quản trị và thu phí duy trì hàng năm một cách chuyên nghiệp.
Vận hành chuỗi website vệ tinh SEO hoặc Affiliate: Nếu đặt tất cả website trên cùng 1 hosting cPanel chung IP và chung user, khi một site bị dính mã độc thì toàn bộ hệ thống vệ tinh sẽ bị Google đánh tụt thứ hạng hàng loạt. Tách rời từng cPanel trên WHM là giải pháp cô lập rủi ro tuyệt đối.
Cá nhân muốn thử sức kinh doanh Hosting Reseller: Bắt đầu cung cấp dịch vụ lưu trữ cho cộng đồng nhỏ mà không cần đầu tư hàng trăm triệu đồng cho phần cứng máy chủ vật lý.
Gợi ý lựa chọn tối ưu chi phí: Nhược điểm duy nhất của cPanel/WHM là chi phí bản quyền tính theo số lượng account tương đối cao. Nếu ngân sách của bạn có hạn nhưng vẫn cần một hệ thống quản lý phân cấp tương tự (Admin → Reseller → User), bạn có thể cân nhắc giải pháp sử dụng bảng điều khiển DirectAdmin để tối ưu chi phí phần mềm hàng tháng cho doanh nghiệp.
Hướng dẫn thao tác ban đầu WHM cho VPS?
Ngay sau khi đăng ký và khởi tạo thành công gói máy chủ ảo VPS có tích hợp cPanel tại ThueVPSGiaRe.vn, bước đầu tiên và bắt buộc đối với người quản trị là truy cập vào hệ thống để tiến hành thiết lập ban đầu cho WHM (WHM Initial Setup for VPS). Trình hướng dẫn cấu hình ban đầu sẽ giúp bạn chuẩn hóa các chính sách dịch vụ cốt lõi, đặc biệt là cơ chế phân phối thư điện tử, lưu trữ và các tầng bảo mật chống spam trước khi bắt đầu tạo tài khoản người dùng cuối.
Truy cập vào bảng điều khiển WHM lần đầu tiên
Sau khi máy chủ ảo hoàn tất quá trình cài đặt hệ điều hành và cPanel, thông tin kết nối sẽ được gửi về hộp thư của bạn. Để bắt đầu quá trình cấu hình, bạn mở trình duyệt web và đăng nhập vào WHM thông qua địa chỉ IP máy chủ theo định dạng cổng 2087 bảo mật:
https://server-ip-address:2087
(Trong đó, server-ip-address là địa chỉ IP chính xác của gói VPS được cấp phát). Bạn sử dụng tên tài khoản là root và nhập mật khẩu quản trị cao nhất của máy chủ để tiến hành đăng nhập.
Xác nhận thỏa thuận giấy phép người dùng (User License Agreement)
Ở lần đầu tiên đăng nhập thành công vào WHM, hệ thống sẽ lập tức hiển thị bảng thông báo thỏa thuận cấp phép sử dụng phần mềm (User License Agreement).
Bạn tiến hành đọc và rà soát các điều khoản quy định về bản quyền và sử dụng dịch vụ của cPanel.
Nhấp chuột vào nút I Agree (Tôi đồng ý) sau khi đã nắm rõ nội dung.
Nhấp chuột vào nút I Agree
Sau khi bấm đồng ý, hệ thống sẽ tự động chuyển hướng bạn đến khu vực thiết lập ban đầu để tinh chỉnh các thông số Root WHM phục vụ quá trình vận hành nhanh chóng và tối ưu nhất.
Cấu hình chi tiết các tính năng tại màn hình Feature Showcase
Giao diện Feature Showcase xuất hiện nhằm giới thiệu và cho phép quản trị viên quyết định bật hoặc tắt 5 tính năng quan trọng của hệ thống máy chủ. Dưới đây là phân tích chi tiết từng thiết lập:
Các tính năng tại màn hình Feature Showcase WHM
Tự động phát hiện cấu hình Email (Email settings auto-discovery)
Tính năng này can thiệp vào cách thức các phần mềm quản lý thư điện tử (như Microsoft Outlook, Mozilla Thunderbird, Apple Mail) kết nối với máy chủ mail của bạn:
Enable (Kích hoạt): Cho phép các ứng dụng email client tự động dò tìm vị trí và tự động điền các thông số cổng kết nối (IMAP/POP3/SMTP, mã hóa SSL/TLS) dựa trên cấu hình sẵn có của máy chủ. Người dùng cuối chỉ cần nhập email và mật khẩu là hoàn tất thiết lập.
No, thank you (Không kích hoạt): Vô hiệu hóa chức năng tự nhận diện. Người dùng cuối sẽ bắt buộc phải tự cấu hình các cổng mạng, địa chỉ máy chủ đến và đi bằng tay.
Lưu trữ và bảo lưu Email (Email archiving)
Chức năng này cung cấp giải pháp sao lưu độc lập đối với luồng dữ liệu thư từ phát sinh trên máy chủ:
Enable (Kích hoạt): Cho phép người dùng thiết lập thời hạn lưu giữ (retention period) cụ thể đối với các email gửi đến (incoming), gửi đi (outgoing) và các thư trong danh sách gửi thư (mailing list). Bạn có thể bật tính năng này trên từng tên miền thông qua giao diện cPanel. Các thư đã lưu trữ có thể được trích xuất lại thông qua:
Kết nối giao thức IMAP.
Tải các bức thư trực tiếp về thiết bị.
Giao diện WebMail.
Công cụ Báo cáo chuyển phát thư (Mail Delivery Reports) ngay trong giao diện WHM.
No, thank you (Không kích hoạt): Ngăn chặn máy chủ tự động lưu giữ lại các thư được gửi đi. Đồng thời, các tùy chọn liên quan đến việc chọn loại lưu trữ và thời hạn lưu giữ cho từng domain sẽ bị loại bỏ hoàn toàn khỏi giao diện cPanel của người dùng.
Truy vấn Apache để xác định người gửi “Nobody” (Query Apache for “Nobody” senders)
Trong môi trường máy chủ Linux chạy web server Apache, nhiều mã nguồn PHP khi gửi email thông qua hàm mail() sẽ hiển thị người gửi dưới định danh người dùng hệ thống là “nobody”. Điều này gây khó khăn lớn khi điều tra mã độc gửi spam:
Enable (Kích hoạt): Cho phép hệ thống truy vấn trạng thái hoạt động của web server Apache để tìm ra người gửi thực sự của bức thư. Bằng cách đối chiếu bảng tiến trình (process table) tại thời điểm thư được tạo, cPanel có thể báo cáo chính xác tài khoản nào đã kích hoạt gửi mail. Dù phương thức này đòi hỏi thêm thời gian xử lý của hệ thống (process time), nó mang lại độ tin cậy rất cao và không thể bị kẻ xấu làm giả.
No, thank you (Không kích hoạt): Ngăn tiến trình phân phối thư truy vấn máy chủ Apache để truy vết người gửi thực tế khi bức thư đó hiển thị người gửi là “nobody”.
Hạn chế gửi thư trực tiếp qua giao thức SMTP (SMTP restrictions)
Đây là chốt chặn quan trọng nhằm kiểm soát chặt chẽ các hành vi lạm dụng máy chủ để phát tán thư rác ra bên ngoài:
Enable (Kích hoạt): Ngăn chặn người dùng gửi email tự do ra các máy chủ bên ngoài mà không có bất kỳ sự kiểm soát nào. Cơ chế này cấu hình máy chủ sao cho chỉ có tác nhân vận chuyển thư chính thức (MTA), phần mềm quản lý danh sách thư Mailman và người dùng có quyền root mới là các đối tượng duy nhất được phép kết nối ra các máy chủ SMTP từ xa.
No, thank you (Không kích hoạt): Cho phép mọi người dùng và tiến trình trên máy chủ tự do kết nối ra các máy chủ SMTP bên ngoài mà không gặp bất kỳ rào cản nào. Tùy chọn này không được khuyến nghị nếu mục tiêu của bạn là kiểm soát chặt chẽ hoạt động gửi thư của các tài khoản.
Tin cậy tiêu đề X-PHP-Script cho tiến trình “Nobody” (Trust X-PHP-Script for ‘Nobody’ senders)
Tùy chọn này đưa ra giải pháp thay thế dựa trên thông tin header của email khi xử lý các thư xuất phát từ tài khoản “nobody”:
Enable (Kích hoạt): Cho phép máy chủ tin cậy thông tin nằm trong tiêu đề X-PHP-Script để xác định danh tính thực tế của người gửi thư chạy từ tiến trình “nobody”. Máy chủ sẽ căn cứ vào các tin nhắn chứa tiêu đề này (yêu cầu tùy chọn MailHeaders của EasyApache phải được biên dịch sẵn trong Apache) để nhận diện người gửi. Cảnh báo kỹ thuật từ tài liệu gốc: Những kẻ tấn công tinh vi và có chủ đích hoàn toàn có thể làm giả (forge) tiêu đề email này. Mặc dù phương pháp truy vấn Apache (Query Apache ở mục 3.3) tiêu tốn tài nguyên CPU hơn, nó vẫn được khuyến nghị sử dụng hơn nếu bạn quản lý máy chủ có nhiều người dùng mà bạn không hoàn toàn tin tưởng.
No, thank you (Không kích hoạt): Ngăn chặn máy chủ kiểm tra thông tin tiêu đề X-PHP-Script để xác thực người gửi hợp lệ.
Bảng tổng hợp khuyến nghị cấu hình chuẩn từ kỹ sư hệ thống:
Để giúp bạn đưa ra lựa chọn nhanh chóng và đảm bảo máy chủ vừa bảo mật vừa vận hành mượt mà, dưới đây là bảng đối chiếu tóm tắt các tùy chọn trong Feature Showcase:
Tên tính năng
Tùy chọn khuyến nghị
Lý do kỹ thuật
Email settings auto-discovery
Enable
Giúp khách hàng cài đặt email lên Outlook, điện thoại nhanh chóng mà không cần hỗ trợ kỹ thuật thủ công.
Email archiving
Tùy chọn theo nhu cầu
Bật nếu bạn cần lưu trữ bằng chứng thư tín doanh nghiệp; nên cân nhắc dung lượng đĩa của gói VPS vì tính năng này sẽ chiếm dụng bộ nhớ ổ cứng.
Query Apache for “Nobody” senders
Enable
Rất quan trọng để truy vết nguồn gốc phát tán spam thực tế khi website bị dính mã độc chèn hàm gửi mail ngầm.
SMTP restrictions
Enable
Ngăn chặn các tài khoản tự ý mở kết nối gửi mail trực tiếp qua cổng SMTP ngoài, giữ địa chỉ IP máy chủ luôn trong danh sách sạch.
Trust X-PHP-Script for ‘Nobody’
No, thank you
Tiêu đề này dễ bị kẻ tấn công làm giả; ưu tiên sử dụng cơ chế Query Apache để đảm bảo an toàn tuyệt đối.
Hướng dẫn các thao tác cơ bản trên giao diện WHM
Dưới đây là quy trình thực hành thực tế gồm 4 bước chuẩn mực từ việc truy cập quản trị cho đến khi bàn giao tài khoản hosting con hoạt động hoàn chỉnh.
Sau khi VPS được kích hoạt và cài đặt cPanel/WHM thành công, bạn mở trình duyệt web và truy cập theo cấu trúc đường dẫn:
Khuyến cáo bảo mật: Bạn luôn nên sử dụng cổng 2087 để luồng dữ liệu truyền tải được mã hóa qua giao thức SSL. Nhập tài khoản root và mật khẩu quản trị VPS của bạn để đăng nhập. Nếu trình duyệt báo lỗi kết nối quá hạn (Timeout), nguyên nhân chủ yếu do tường lửa của máy chủ chưa được cho phép kết nối; khi đó bạn cần tham khảo hướng dẫn mở port trên máy chủ VPS để thông cổng 2086 và 2087 trên iptables/firewalld.
1. Kiểm tra thông số phần cứng máy chủ (Server Information)
Để nắm bắt thông số phần cứng nền tảng của hệ thống, từ bảng điều khiển WHM, bạn truy cập vào đường dẫn Server Status → Server Information. Khu vực này cung cấp bức tranh chi tiết về cấu hình máy chủ đang vận hành:
Processor Information: Liệt kê tường tận thông tin chip xử lý (CPU) bao gồm hãng sản xuất, model vi xử lý, xung nhịp hoạt động và dung lượng bộ nhớ đệm (Cache).
Memory Information: Thông số tiêu thụ và hiệu suất phân bổ bộ nhớ truy xuất ngẫu nhiên (RAM) của máy chủ.
System Information: Thông tin nền tảng hệ điều hành, bao gồm tên định danh Hostname, ngày biên dịch hệ thống và loại chipset bo mạch chủ.
Physical Disks: Báo cáo các phân vùng đĩa cứng vật lý và các ổ lưu trữ gắn ngoài (CD/DVD-ROM nếu có).
Current Memory Usage: Biểu đồ dung lượng RAM thực tế đang bị chiếm dụng tại thời điểm kiểm tra.
Current Disk Usage: Không gian lưu trữ ổ cứng hiện đang sử dụng trên các phân vùng máy chủ.
2. Theo dõi trạng thái hoạt động của các dịch vụ hệ thống (Server Status)
Quản trị viên vào Server Status → Server Status (hoặc Service Status). Giao diện sẽ hiển thị danh sách tất cả các tiến trình dịch vụ cốt lõi đang chạy trên máy chủ (Apache, MySQL/MariaDB, Exim Mail Server, Named DNS, FTP, cPHulk) kèm theo trạng thái hoạt động (dấu tích xanh biểu thị Up, cảnh báo đỏ biểu thị Down), phiên bản phần mềm và chỉ số tải của bộ vi xử lý.
3. Xem danh sách toàn bộ tài khoản trên máy chủ (List Accounts)
Bạn truy cập theo đường dẫn Account Information → List Accounts. Toàn bộ các tài khoản cPanel đang hoạt động trên hệ thống sẽ được liệt kê đầy đủ. Hệ thống tích hợp bộ lọc linh hoạt cho phép tìm kiếm chính xác theo tên User, Domain, tên đại lý quản lý (Owner Reseller), địa chỉ IP hoặc theo từng gói Package cụ thể. Bạn có thể nhấp trực tiếp vào biểu tượng cPanel của từng dòng để đăng nhập nhanh vào tài khoản con mà không cần mật khẩu.
4. Xem danh sách các tên miền trỏ hướng (List Parked Domains)
Để kiểm soát các tên miền chạy song song cùng một nguồn dữ liệu (Aliases Domain), bạn vào Account Information → List Parked Domains. Bảng quản trị sẽ đối soát rõ ràng: Tên miền chính (Domain) – Tài khoản sở hữu (Account) – Tên miền trỏ hướng (Parked Domain). Ngay tại giao diện này, bạn cũng có quyền gỡ bỏ (Unpark) tên miền trỏ hướng khi không còn nhu cầu sử dụng.
5. Quản lý danh sách tên miền con (List Subdomains)
Vào mục Account Information → List Subdomains. Bảng tổng hợp hiển thị cấu trúc đa tầng bao gồm: Domain gốc – Tên tài khoản quản lý – Danh sách Subdomain phát sinh – Trạng thái liên kết Addon/Parked Domain đi kèm.
6. Kiểm tra các tài khoản đang bị khóa tạm thời (List Suspended Accounts)
Truy cập Account Information → List Suspended Accounts để nắm bắt các tài khoản đã bị đình chỉ hoạt động do vi phạm chính sách sử dụng, dính mã độc hoặc quá hạn thanh toán. Giao diện hiển thị rõ thời điểm khóa, lý do khóa và cung cấp nút Unsuspend (Mở khóa) hoặc Terminate (Xóa vĩnh viễn) tức thì.
7. Rà soát tài khoản sử dụng vượt quá hạn mức cho phép (Show Accounts Over Quota)
Vào Account Information → Show Accounts Over Quota. Tính năng này tự động lọc và báo cáo những người dùng có dung lượng lưu trữ thực tế đã chạm hoặc vượt qua giới hạn Disk Quota được phân bổ trong Package, giúp quản trị viên chủ động gửi nhắc nhở nâng cấp hoặc xử lý sự cố tràn ổ đĩa.
8. Giám sát băng thông tiêu thụ trên toàn hệ thống (View Bandwidth Usage)
Truy cập Account Information → View Bandwidth Usage. Bảng thống kê hiển thị lưu lượng truyền tải mạng chi tiết của từng tài khoản theo từng tháng (tính bằng MB), tỷ lệ phần trăm đã dùng so với hạn mức và cảnh báo các tài khoản sắp cạn kiệt băng thông.
9. Quy trình tạo mới và xóa tài khoản cPanel (Create / Terminate Account)
Tạo mới tài khoản: Truy cập Account Functions → Create a New Account. Nhập thông tin bắt buộc gồm: Tên miền chính (Domain), Tên tài khoản (Username), Mật khẩu (Password), Email quản trị, lựa chọn gói cấu hình tài nguyên (Package) và thiết lập DNS Settings rồi nhấn Create.
Click vào Account FunctionsTiếp tục chọn Create a New AccountNhập các thông tin cần thiết
Xóa một tài khoản: Vào Account Functions → Terminate an Account. Chọn tài khoản cần gỡ bỏ và nhấn Terminate. Lưu ý: Hành động này sẽ xóa vĩnh viễn mã nguồn, cơ sở dữ liệu và hộp thư của người dùng khỏi máy chủ.
10. Tạo mới và phân quyền tài khoản đại lý (Reseller)
Vào Resellers → Manage Reseller Privileges. Chọn một tài khoản cPanel thông thường có sẵn, đánh dấu vào mục Make the account a reseller rồi nhấn Add để thăng cấp tài khoản đó thành Reseller. Ngược lại, để thu hồi quyền đại lý, bạn chỉ cần chọn tài khoản và nhấn Remove Reseller Status.
11. Quản trị gói cấu hình dịch vụ (Add / Delete a Package)
Tạo Package mới: Vào Packages → Add a Package.
Quản trị gói cấu hình dịch vụ
Đây là nơi thiết lập giới hạn thông số chi tiết:
Disk Quota (MB): Không gian dung lượng ổ cứng tối đa được phép lưu trữ.
Monthly Bandwidth (MB): Tổng lưu lượng truyền tải dữ liệu hàng tháng.
Max FTP Accounts / Email Accounts / Databases: Số lượng tài khoản FTP, hộp thư điện tử và cơ sở dữ liệu tối đa được tạo.
Max Parked Domains: Số lượng tên miền trỏ hướng (Alias) chạy chung cùng mã nguồn.
Max Addon Domains: Số lượng tên miền chạy website độc lập trên cùng hosting.
Maximum hourly Email by Domain Relayed: Giới hạn số lượng thư điện tử gửi ra trong 1 giờ để chống spam mail và bảo vệ máy chủ.
Maximum percentage of failed or deferred messages a domain may send per hour: Tỷ lệ phần trăm tối đa các thư bị hoãn/lỗi trước khi hệ thống đánh rớt và chặn gửi tiếp trong giờ đó.
Các thiết lập Settings: Tùy chọn cấp phát Dedicated IP, quyền Shell Access (SSH), CGI Access, Digest Authentication (hỗ trợ Web Disk không cần SSL) và lựa chọn Feature List (danh sách tính năng hiển thị trên cPanel).
Thiết lập giới hạn thông số
Xóa Package: Vào Packages → Delete a Package, nhấp chọn tên gói muốn hủy và nhấn nút Delete để loại bỏ hoàn toàn khỏi hệ thống.
12. Bắt buộc tài khoản người dùng đổi mật khẩu (Force Password Change)
Khi phát hiện dấu hiệu rò rỉ an ninh, bạn vào Account Functions → Force Password Change. Tích chọn tài khoản cần chỉ định và bấm Submit. Khi người dùng này đăng nhập cPanel vào phiên tiếp theo, hệ thống sẽ cưỡng chế chuyển hướng họ đến trang đặt lại mật khẩu mới.
13. Điều chỉnh giới hạn băng thông từng tài khoản (Limit Bandwidth Usage)
Vào Account Functions → Limit Bandwidth Usage. Chọn tài khoản cần thay đổi → Nhấn Limit → Nhập mức băng thông mới (MB) hoặc chọn Unlimited rồi lưu lại để thay đổi có hiệu lực ngay lập tức.
14. Thay đổi mật khẩu tài khoản trực tiếp (Password Modification)
Vào Account Functions → Password Modification. Chọn tài khoản người dùng → Nhập mật khẩu mới tại ô New Password (chú ý thanh đo độ mạnh mật khẩu) → Nhấn Change Password. Bạn có thể tích chọn thêm tính năng xác thực Digest cho Web Disk nếu truy cập từ các phiên bản Windows cũ.
15. Tinh chỉnh thông số cho một tài khoản (Modify an Account)
Truy cập Account Functions → Modify an Account. Chọn tài khoản cần chỉnh sửa và bấm Modify. Tại đây bạn có thể đổi tên miền chính, username, thay đổi địa chỉ IP, điều chỉnh hạn mức lưu trữ riêng lẻ hoặc cấu hình lại quyền truy cập Shell Access mà không cần đổi Package gốc.
16. Nâng/hạ cấp gói tài nguyên cho nhiều tài khoản (Upgrade/Downgrade an Account)
Khi muốn chuyển hàng loạt tài khoản sang một Package mới, bạn vào mục Account Functions → Upgrade/Downgrade an Account. Chọn tài khoản → bấm Modify → Chọn Package đích từ danh sách sổ xuống → Bấm Upgrade/Downgrade để cập nhật lại các thuộc tính tài nguyên đồng bộ.
17. Xóa đồng thời nhiều tài khoản (Terminate Multiple Accounts)
Trong giao diện WHM, bạn vào Multi Account Functions → Terminate Multiple Accounts. Tích chọn danh sách các tài khoản muốn dọn dẹp. Tại mục Additional Options, bạn có thể tích vào ô Keep DNS Zone nếu vẫn muốn giữ lại các bản ghi phân giải tên miền trên máy chủ. Sau đó nhấn Destroy selected accounts để thực thi xóa hàng loạt.
18. Thêm, sửa, xóa bản ghi DNS tập trung (DNS Zone Manager)
Để quản trị luồng phân giải tên miền, bạn vào DNS Functions → DNS Zone Manager (hoặc Edit DNS Zone trên các bản WHM cũ). Nhấn Manage bên cạnh tên miền để thêm mới (Add Record) các bản ghi loại A, CNAME, MX, TXT… hoặc chỉnh sửa các tham số TTL. Nếu muốn gỡ bỏ hoàn toàn bảng ghi của một domain, bạn vào DNS Functions → Delete a DNS Zone (thao tác này không thể hoàn tác).
19. Đặt lại cấu hình phân giải tên miền về mặc định (Reset a DNS Zone)
Khi các bản ghi DNS của một tên miền bị chỉnh sửa sai lệch dẫn đến gián đoạn website hoặc lỗi gửi mail, bạn vào DNS Functions → Reset a DNS Zone. Chọn tên miền cần khôi phục → Nhấn Reset. Hệ thống sẽ tự động tái tạo lại các bản ghi A, MX, FTP theo đúng cấu hình chuẩn của gói hosting ban đầu.
20. Xem báo cáo thống kê dữ liệu Email (View Mail Statistics Summary)
Để kiểm tra tình trạng lưu thông thư tín trên máy chủ, bạn vào Email → View Mail Statistics Summary. Màn hình này cung cấp số liệu phân tích chuyên sâu gồm: Lượng tin nhắn nhận được mỗi giờ, thời gian tồn đọng trong hàng đợi (Mail Queue), danh sách các lỗi phát sinh trong quá trình chuyển phát và danh sách Top 50 địa chỉ IP bị máy chủ từ chối (reject).
21. Thay đổi Theme giao diện cPanel cho người dùng
Truy cập Account Functions → Modify an Account → Chọn tài khoản cần đổi giao diện → Bấm Modify. Tại mục Basic Information, chú ý ô cPanel Theme và chọn giao diện mong muốn từ danh sách sổ xuống. Khi bấm Save, một bảng lựa chọn phạm vi áp dụng sẽ hiện ra:
Keep this account on package [tên gói]: Giữ nguyên gói hiện tại, chỉ thay đổi giao diện riêng cho tài khoản này (lựa chọn phổ biến nhất).
Update package [tên gói] with these new values: Thay đổi giao diện cho toàn bộ các tài khoản đang dùng chung Package này.
Create a new package with this name: Tạo ra một Package mới dựa trên các thuộc tính vừa thay đổi.
Set this account to have no package: Tách tài khoản này ra khỏi mọi gói cấu hình.
22. Tạo chứng chỉ bảo mật và yêu cầu ký số (Generate an SSL Certificate and CSR)
Để tạo CSR mua SSL thương mại, bạn vào SSL/TLS → Generate an SSL Certificate and Signing Request. Điền địa chỉ Email nhận thông tin xác thực, chọn độ dài khóa tại Private Key Options (khuyến nghị chọn chuẩn 2048 bits) và khai báo các thông số doanh nghiệp (Country, State, City, Company Name, Domain) rồi nhấn Create để hệ thống xuất mã CSR và Private Key.
23. Cài đặt chứng chỉ SSL Certificate cho từng tên miền
Vào SSL/TLS → Install an SSL Certificate on a Domain. Bạn có thể bấm Browse Certificates để chọn domain đã tạo chứng chỉ từ trước, hoặc dán trực tiếp chuỗi Certificate (CRT), Private Key (KEY) và CA Bundle vào các ô tương ứng. Kiểm tra chính xác trường IP Address của website rồi bấm Install để hoàn tất.
Lưu ý kỹ thuật: Công nghệ SNI (Server Name Indication) cho phép chạy nhiều chứng chỉ SSL độc lập trên cùng 1 địa chỉ IP dùng chung (Shared IP), giúp tiết kiệm tài nguyên mạng tối đa (yêu cầu hệ điều hành CentOS 6.0 trở lên hoặc các bản Linux hiện đại).
24. Quản lý trạng thái các Host đã kích hoạt SSL (Manage SSL Hosts)
Truy cập SSL/TLS → Manage SSL Hosts. Tại đây hiển thị danh sách toàn bộ các tên miền đang được mã hóa bảo mật trên máy chủ, ngày hết hạn chứng chỉ và cho phép bạn tùy chọn Disable (Tạm tắt) hoặc Enable (Kích hoạt lại) dịch vụ SSL cho từng domain.
VPS Chạy WHM
Hiệu năng cao, chống nghẽn I/O
Hạ tầng máy chủ tối ưu chuyên biệt cho WHM/cPanel
Vận hành hàng chục tài khoản cPanel trên WHM đòi hỏi máy chủ ảo có tốc độ xử lý I/O đĩa cực mạnh. Fast Byte trang bị 100% CPU Intel Gold cùng SSD NVMe U.2 Enterprise, hỗ trợ toàn quyền root giúp bạn làm chủ 100% mọi tính năng trên WHM với mức giá chỉ từ 50K/tháng.
EasyApache là công cụ chuyên sâu cho phép biên dịch và cấu hình máy chủ web Apache cùng các phiên bản PHP. Để kích hoạt cơ chế xử lý FastCGI (mod_fcgid) giúp tối ưu tốc độ xử lý PHP, bạn truy cập Software → EasyApache (hoặc gõ EasyApache trên thanh tìm kiếm). Tại đây, bạn có thể lựa chọn các Profile dựng sẵn hoặc tùy biến một Profile riêng, kích hoạt module mod_fcgid trong danh sách thành phần và tiến hành biên dịch lại Apache để áp dụng.
2. Cấu hình cơ chế cập nhật tự động của WHM qua file cpupdate.conf
Để điều chỉnh cách thức hệ thống tự động cập nhật, quản trị viên mở và chỉnh sửa trực tiếp file cấu hình hệ thống /etc/cpupdate.conf bằng lệnh nano/vi qua SSH. File này bao gồm 4 tham số chính điều phối chu kỳ bảo trì:
CPANEL: Lựa chọn tầng nhánh cập nhật (Release, Stable, Current hoặc Edge).
RPMUP: Tần suất cập nhật các gói phần mềm trên hệ điều hành (giá trị: daily, manual hoặc never; tương ứng với lệnh /scripts/rpmup).
SARULESUP: Tần suất cập nhật bộ quy tắc lọc spam của SpamAssassin (giá trị: daily, manual hoặc never; gọi file /scripts/update_sa_rules).
UPDATES: Thiết lập phương thức cập nhật các ứng dụng hỗ trợ diễn ra tự động hay thủ công.
3. Cấu hình và phân quyền chi tiết cho tài khoản Reseller (Edit Privileges)
Để phân định ranh giới quyền lực cho các đại lý bán lẻ, bạn vào Resellers → Edit Reseller Nameservers and Privileges. Tại đây, bạn tiến hành tích chọn các quyền hạn cụ thể (gọi là ACL – Access Control List) như: Giới hạn tổng số tài khoản được tạo, giới hạn tổng dung lượng đĩa, cho phép/không cho phép sửa DNS Zone, thiết lập danh sách Nameserver mặc định của riêng đại lý đó rồi nhấn Save All Settings để lưu lại.
4. Gán địa chỉ IP dùng riêng (Dedicated IP) cho một tài khoản
Nhu cầu sở hữu IP riêng thường phục vụ mục đích cài đặt chứng chỉ bảo mật cao cấp hoặc tối ưu danh tiếng gửi mail độc lập. Quy trình gồm 2 bước:
Thêm IP vào hệ thống: Vào IP Functions → Add a New IP Address để khai báo IP tĩnh mới vào danh sách máy chủ. Bạn có thể xem tình trạng sử dụng tại mục Show IP Address Usage.
Gán IP cho tài khoản: Vào Account Functions → Change Site’s IP Address → Chọn tên tài khoản cPanel cần chuyển đổi → Bấm Change → Chọn IP dùng riêng từ danh sách và nhấn Change để áp dụng cấu hình vhost mới.
5. Gán IP dùng riêng cho một Subdomain chuyên biệt
Do giao diện đồ họa WHM mặc định không hỗ trợ chia tách IP cho từng subdomain riêng lẻ, thao tác này bắt buộc phải thực hiện can thiệp qua dòng lệnh SSH:
Tạo file ghi nhận IP riêng cho user tại đường dẫn: /var/cpanel/mainips/<username> (với <username> là tên tài khoản sở hữu subdomain) và nhập địa chỉ IP phụ vào file.
Truy cập thư mục cấu hình người dùng: vi /var/cpanel/userdata/<username>/<subdomain.domain.com>.
Tìm dòng khai báo ip: và thay đổi từ IP chính của server sang địa chỉ IP riêng biệt mong muốn.
Chạy tập lệnh cập nhật hệ thống và khởi động lại web server:
6. Cấu hình Exim gửi Email bằng IP phụ khác với IP mặc định của máy chủ
Khi một máy chủ chứa hàng trăm tài khoản, việc dùng chung một IP mặc định để gửi mail tiềm ẩn nguy cơ IP đó bị dính Blacklist hàng loạt do một user gửi spam. Để chỉ định từng domain gửi qua các IP riêng biệt:
Vào Exim Configuration Manager trong WHM, bật tính năng Reference /etc/mailips for outgoing SMTP connections.
Mở và chỉnh sửa file /etc/mailips qua SSH theo cấu trúc định danh:
(Ký tự * đại diện cho các tên miền còn lại sẽ gửi qua IP chính 192.168.0.1).
Khởi động lại dịch vụ Exim để luồng thư bắt đầu gửi qua địa chỉ IP riêng biệt.
7. Bật chức năng FTP Passive Mode và mở dải Port tương ứng
Khác với chế độ Active (server chủ động kết nối về client từ port 20), chế độ Passive Mode cho phép máy khách chủ động mở luồng dữ liệu tới một cổng ngẫu nhiên do server chỉ định, giúp giải quyết triệt để lỗi kết nối FTP khi client đứng sau tường lửa cá nhân. Các bước thiết lập gồm:
Vào FTP Server Selection trong WHM để kiểm tra phần mềm FTP đang dùng (mặc định là Pure-FTPD).
Mở file cấu hình /etc/pure-ftpd.conf, tìm dòng PassivePortRange (khoảng dòng 180), bỏ dấu thăng # ở đầu dòng và sửa lại dải port thành: 49152 65534.
Lưu file và khởi động lại dịch vụ bằng lệnh: /usr/local/cpanel/scripts/restartsrv_ftpserver.
Mở dải cổng này trên tường lửa Linux bằng các lệnh:
iptables -I INPUT -p tcp --dport 49152:65534 -j ACCEPT
service iptables save
service iptables restart
8. Cấu hình chặn người dùng tạo các tên miền xác định trước
Để ngăn chặn các tài khoản con hoặc tài khoản Reseller tạo ra những tên miền nhạy cảm, tên miền của chính quyền hoặc tên miền thương hiệu của hệ thống:
Truy cập Server Configuration → Tweak Settings → Tab Domains trong WHM.
Đảm bảo tính năng Prevent cPanel users from creating specific domains luôn được bật ở trạng thái On.
Mở file hệ thống bằng lệnh SSH: vi /usr/local/cpanel/etc/commondomains và nhập danh sách các tên miền cấm (mỗi tên miền trên một dòng) rồi lưu lại.
9. Cấu hình chính sách giới hạn gửi Mail chống Spam trong Tweak Settings
Vào Server Configuration → Tweak Settings → Tab Mail. Tại đây cần lưu ý 4 thông số tối quan trọng để giữ máy chủ an toàn:
Max hourly emails per domain: Số lượng thư tối đa mà một tên miền được phép gửi ra ngoài trong vòng 1 giờ.
Count mailman deliveries towards a domain’s Max hourly emails: Tùy chọn tính các thư gửi qua danh sách Mailman vào hạn mức gửi tối đa hàng giờ (mặc định là Off).
The percentage of email messages (above the account’s hourly maximum) to queue and retry for delivery: Tỷ lệ phần trăm số lượng thư vượt quá ngưỡng giờ được phép đưa vào hàng đợi để gửi lại sau.
Maximum percentage of failed or deferred messages a domain may send per hour: Tỷ lệ phần trăm các tin nhắn bị hoãn/lỗi tối đa cho phép; nếu tỷ lệ này vượt quá mức cài đặt, hệ thống sẽ tạm khóa khả năng gửi thư của domain đó trong giờ hiện tại.
10. Quy trình di chuyển toàn bộ dữ liệu WHM/cPanel sang Server mới
Để chuyển đổi toàn bộ hạ tầng (tài khoản, chứng chỉ SSL, cấu hình) sang một máy chủ mới mà không bị thất thoát dữ liệu:
Cài đặt cPanel & WHM trên máy chủ đích và kích hoạt giấy phép bản quyền.
Trên WHM của máy chủ mới, truy cập công cụ Transfers → Transfer Tool.
Khai báo địa chỉ IP của server cũ, port SSH (thường là 22) và mật khẩu Root của server cũ.
Hệ thống tự động quét và hiển thị toàn bộ danh sách tài khoản, cấu hình dịch vụ; bạn chọn dữ liệu cần đồng bộ và nhấn Copy để tiến hành đóng gói, truyền tải và giải nén tự động qua mạng nội bộ.
11. Chuyển riêng một tài khoản cPanel thủ công sang máy chủ khác
Nếu chỉ cần di dời 1 tài khoản đơn lẻ, phương pháp nhanh nhất là thao tác qua dòng lệnh:
Tại server cũ, chạy lệnh sao lưu toàn bộ: /scripts/pkgacct <username>. File nén sẽ xuất hiện dưới dạng cpmove-<username>.tar.gz.
Chuyển file backup này sang server mới qua SCP/Rsync và đặt vào thư mục /home.
Tại server mới, chạy lệnh phục hồi: /scripts/restorepkg <username> để tái tạo hoàn chỉnh tài khoản.
12. Chuyển quyền quản lý các tài khoản cPanel từ Server sang tài khoản Reseller
Khi bạn muốn bàn giao quyền kiểm soát một số website có sẵn cho một đại lý quản lý, bạn vào Resellers → Change Ownership of an Account. Tích chọn danh sách các user cPanel cần bàn giao → Chọn tên Reseller tiếp quản từ danh sách → Nhấn Save để chuyển đổi quyền sở hữu tức thì.
13. Truy cập ứng dụng bên thứ ba (Third-Party Scripts) khi sử dụng cPanel/WHM
Hệ thống WHM cho phép tích hợp các plugin quản trị và module phần mềm của bên thứ ba (như Softaculous, CloudLinux, Imunify360, WHMSonic). Quá trình tích hợp được quản lý tập trung tại mục Development → Manage Plugins hoặc thông qua giao diện dòng lệnh bằng việc cài đặt các gói RPM/Script riêng lẻ, giúp mở rộng không giới hạn năng lực phục vụ của máy chủ lưu trữ.
Những lưu ý về tài nguyên máy chủ khi triển khai WHM
Trước khi quyết định cài đặt bộ công cụ cPanel/WHM lên máy chủ, bạn cần hiểu rõ đặc tính kỹ thuật về mức độ tiêu hao tài nguyên phần cứng của phần mềm này. Hãy tìm hiểu kỹ khái niệm VPS là gì để lựa chọn đúng thông số phần cứng cần thiết ngay từ đầu.
Mức RAM tối thiểu: Dù tài liệu từ hãng công bố cPanel/WHM có thể chạy trên VPS 1GB RAM, nhưng trên môi trường thực tế, riêng các dịch vụ nền tảng (cPHulk, MySQL, Apache, SpamAssassin) đã chiếm trọn gần 1.5GB RAM. Do đó, cấu hình khuyến nghị tối thiểu để vận hành ổn định là từ 2GB đến 4GB RAM trở lên.
Năng lực CPU: Các tác vụ như quét virus ClamAV, chạy nén backup nén gzip hàng loạt tài khoản vào ban đêm đòi hỏi vi xử lý có xung nhịp đơn nhân cao. Bạn nên chọn các dòng VPS sử dụng CPU Intel Gold hoặc AMD EPYC để quá trình xử lý không làm nghẽn website của khách hàng.
Băng thông mạng (Bandwidth): Khi bạn quản lý 20-30 website trên cùng một IP máy chủ, lượng truy cập đồng thời vào các website sẽ tạo ra lưu lượng mạng rất lớn. Việc lựa chọn nhà cung cấp có chính sách Unlimited Bandwidth sẽ giúp bạn loại bỏ hoàn toàn nỗi lo website bị tạm dừng do cạn kiệt băng thông giữa tháng.
Sẵn sàng triển khai WHM trên Cloud VPS Fast Byte?
Trải nghiệm hạ tầng máy chủ ảo hiệu năng cao với CPU Intel Gold, ổ cứng SSD NVMe U.2 siêu tốc độ, băng thông không giới hạn và hỗ trợ kỹ thuật tận tâm 24/7.
1. WHM và WHMCS có phải là cùng một phần mềm không?
Không. WHM là bảng điều khiển kỹ thuật dùng để quản lý server và tạo hosting. Trong khi đó, WHMCS là phần mềm tự động hóa kinh doanh (Billing & Support), đóng vai trò tạo giỏ hàng, xuất hóa đơn thanh toán và kết nối API sang WHM để tự động tạo tài khoản cPanel khi khách trả tiền thành công.
2. Tôi đang sử dụng gói Shared Hosting thông thường thì có vào được WHM không?
Không. Khi mua gói Shared Hosting tiêu chuẩn, bạn chỉ được cấp quyền người dùng cuối trên bảng điều khiển cPanel. Để có quyền truy cập vào giao diện WHM, bạn bắt buộc phải đăng ký gói Reseller Hosting hoặc thuê máy chủ ảo VPS riêng có cài đặt cPanel/WHM.
3. Làm thế nào nếu tôi bị mất hoặc quên mật khẩu Root đăng nhập WHM?
Mật khẩu tài khoản Root của WHM chính là mật khẩu Root của máy chủ Linux. Nếu bị quên, bạn không thể khôi phục qua email mà cần truy cập vào cổng điều khiển VNC/Console trên trang quản lý VPS của nhà cung cấp, hoặc SSH vào máy chủ và dùng lệnh passwd để đặt lại mật khẩu mới.
4. Tôi có thể thay đổi logo và đường dẫn hỗ trợ trên cPanel của khách hàng qua WHM không?
Hoàn toàn được. WHM tích hợp sẵn tính năng Customization trong mục cPanel. Bạn có thể dễ dàng tải lên logo riêng của công ty mình, đổi favicon, thay đổi link dẫn đến trang hỗ trợ kỹ thuật và thông tin bản quyền để tạo dựng thương hiệu cá nhân chuyên nghiệp trong mắt khách hàng.
5. Cài đặt cPanel/WHM lên hệ điều hành Linux nào là tối ưu và ổn định nhất?
Kể từ khi CentOS 7 và 8 chính thức ngừng hỗ trợ (EOL), các hệ điều hành tối ưu nhất để cài đặt cPanel/WHM hiện nay là AlmaLinux 8/9 hoặc Rocky Linux 8/9 và Ubuntu 20.04/22.04 LTS. Trong đó, AlmaLinux là bản phân phối tương thích nhị phân 1:1 với RHEL được cPanel chính thức khuyến nghị sử dụng.
Tổng kết
Hiểu rõ WHM là gì và làm chủ được bảng điều khiển Web Host Manager sẽ giúp bạn chuyển dịch hoàn toàn từ vị thế người dùng web thông thường sang cấp độ quản trị hạ tầng chuyên nghiệp. Khả năng cô lập tài khoản cPanel riêng biệt, quản lý băng thông chặt chẽ và tự động hóa bảo mật với cPHulk chính là chìa khóa giúp doanh nghiệp của bạn vận hành hàng trăm website an toàn, tiết kiệm. Hãy lựa chọn ngay các gói VPS NVMe cấu hình cao tại Fast Byte để bắt đầu xây dựng hệ thống lưu trữ website độc lập cho riêng mình ngay hôm nay.
Tuyên bố miễn trừ trách nhiệm kỹ thuật: Nội dung bài viết mang tính chất hướng dẫn tham khảo dựa trên các phiên bản cPanel/WHM phổ biến. Các thiết lập cấu hình mạng, cổng dịch vụ và cú pháp lệnh có thể thay đổi tùy thuộc vào hệ điều hành Linux (AlmaLinux, Ubuntu, CloudLinux) và chính sách tường lửa của hạ tầng máy chủ thực tế. Quản trị viên nên chủ động sao lưu dữ liệu toàn diện trước khi thực hiện các thay đổi sâu trong hệ thống.
FastPanel là gì đang là thắc mắc chung của rất nhiều quản trị viên website, lập trình viên và chủ shop trực tuyến khi bắt đầu chuyển hướng từ Shared Hosting sang máy chủ ảo riêng. Khát khao sở hữu hiệu năng vượt trội, tài nguyên độc lập từ VPS thường bị cản trở bởi rào cản dòng lệnh Linux phức tạp, trong khi chi phí bản quyền cPanel hay DirectAdmin lại quá đắt đỏ so với quy mô dự án nhỏ. FastPanel ra đời như một giải pháp cứu cánh giúp bạn thiết lập, vận hành máy chủ trực quan chỉ với vài cú nhấp chuột trên giao diện web.
Bài hướng dẫn toàn diện từ ThueVPSGiaRe.vn dưới đây sẽ giúp bạn chuẩn bị môi trường, thực hiện quy trình cài đặt chuẩn 6 bước trên VPS và thành thạo 4 thao tác quản trị cơ bản trên FastPanel.
1. FastPanel là gì?
FastPanel là phần mềm bảng điều khiển quản trị máy chủ lưu trữ (Web Control Panel) miễn phí chạy trên nền tảng Linux, được phát triển bởi công ty P.A.G.M. OU (Estonia). Công cụ cung cấp giao diện đồ họa trực quan, giúp tự động hóa việc cấu hình web server, cơ sở dữ liệu, quản lý tập tin, chứng chỉ SSL và phân bổ tài nguyên mà không bắt buộc người dùng thành thạo dòng lệnh SSH.
FastPanel là gì?
Bản chất của FastPanel đóng vai trò là một tầng giao tiếp trung gian (GUI Wrapper). Khi bạn click tạo một website, thay đổi phiên bản PHP hay cài đặt cơ sở dữ liệu trên giao diện trình duyệt, hệ thống lõi ngầm định sẽ kích hoạt các script nền tương ứng để điều chỉnh các tệp tin cấu hình chuẩn trong hệ điều hành Linux. Thay vì phải trực tiếp gõ hàng loạt câu lệnh nano hay vi chỉnh file cấu hình Nginx, Apache và MariaDB, FastPanel giúp loại bỏ nguy cơ cấu hình sai cú pháp dẫn đến lỗi crash dịch vụ.
Nếu bạn đã từng tìm hiểu khái niệm control panel là gì, bạn sẽ nhận thấy FastPanel thuộc nhóm bảng điều khiển thế hệ mới: tối giản, nhẹ, tập trung chuyên sâu vào hiệu suất phục vụ website thay vì nhồi nhét hàng tá công cụ quản trị cấp độ doanh nghiệp cồng kềnh.
Điểm đặc biệt của phần mềm FastPanel là áp dụng cơ chế cấp phép Freemium – nhà phát triển cho phép người dùng đăng ký bản quyền Standard hoàn toàn miễn phí cho từng địa chỉ IP của máy chủ.
Những tính năng nổi bật của công cụ FastPanel
Bảng điều khiển FastPanel cung cấp nhiều tính năng hỗ trợ quản trị máy chủ và website trực tiếp trên giao diện web, hạn chế việc phải thực hiện các thao tác bằng dòng lệnh hoặc kết nối SSH. Một số chức năng chính của công cụ gồm:
Giao diện trực quan, dễ sử dụng: FastPanel sở hữu giao diện thân thiện, cho phép thực hiện các thao tác quản trị cơ bản một cách đơn giản mà không cần truy cập máy chủ thông qua SSH.
Quản trị website và domain: Người dùng có thể dễ dàng tạo, xóa và quản lý nhiều website trên máy chủ, đồng thời theo dõi lưu lượng truy cập. FastPanel cũng hỗ trợ quản lý domain, subdomain, thiết lập cấu hình bảo mật và kiểm tra trạng thái hoạt động của VPS.
Tăng cường bảo mật máy chủ: FastPanel hỗ trợ cấp chứng chỉ SSL miễn phí thông qua Let’s Encrypt nhằm bảo vệ website cũng như dữ liệu của người dùng. Công cụ đồng thời cung cấp các tùy chọn cấu hình tường lửa để tăng khả năng bảo vệ máy chủ trước những mối đe dọa từ Internet.
Quản trị cơ sở dữ liệu: Công cụ hỗ trợ quản lý cơ sở dữ liệu MySQL và PostgreSQL thông qua phpMyAdmin, phục vụ các thao tác xử lý và quản trị dữ liệu. FastPanel cũng cung cấp khả năng sao lưu và khôi phục dữ liệu lên nền tảng đám mây.
Quản lý tệp trên máy chủ: Người dùng có thể trực tiếp quản lý các tệp tin trên máy chủ, bao gồm tải lên, chỉnh sửa và sắp xếp dữ liệu. FastPanel cũng hỗ trợ FTP và SFTP để truy cập tệp tin một cách an toàn.
Quản lý hệ thống email: FastPanel cho phép tạo mới, quản lý và cấu hình các tài khoản email. Hệ thống hỗ trợ những cơ chế xác thực bảo mật cùng các tính năng chống spam nhằm tăng cường khả năng bảo vệ email.
Sao lưu và phục hồi dữ liệu: Người dùng có thể thiết lập sao lưu dữ liệu tự động hoặc thực hiện thủ công trên các dịch vụ như Google Drive, Dropbox,… nhằm hạn chế nguy cơ mất dữ liệu. Khi cần thiết, dữ liệu cũng có thể được khôi phục một cách thuận tiện.
Quản lý bản ghi DNS: FastPanel cung cấp chức năng quản lý các bản ghi DNS, cho phép người dùng tùy chỉnh và điều hướng domain theo nhu cầu.
Cập nhật phần mềm tự động: Công cụ có khả năng tự động cập nhật các tính năng và bản vá bảo mật, qua đó duy trì phần mềm trong trạng thái hoạt động và bảo mật tốt.
Thiết lập tác vụ định kỳ với Cron Jobs: FastPanel hỗ trợ lên lịch và tự động thực hiện các tác vụ lặp lại thông qua Cron Jobs, chẳng hạn như sao lưu dữ liệu, gửi thông báo hoặc kiểm tra tình trạng hệ thống.
Khả năng tích hợp thông qua API: FastPanel cung cấp API để kết nối với các ứng dụng khác. Nhờ đó, người dùng có thể mở rộng chức năng của hệ thống và tích hợp thêm các nhu cầu sử dụng riêng.
Hỗ trợ nhiều ngôn ngữ và tài khoản người dùng: FastPanel hỗ trợ nhiều ngôn ngữ khác nhau, đồng thời cho phép quản lý nhiều người dùng với các cấp quyền truy cập được thiết lập riêng.
2. Đánh giá ưu và nhược điểm của FastPanel: Có thực sự tốt không?
Trước khi quyết định tích hợp công cụ FastPanel vào hệ thống máy chủ sản xuất (production), việc cân nhắc cẩn thận giữa mặt tích cực và điểm hạn chế sẽ giúp bạn xác định công cụ này có đáp ứng đúng nhu cầu triển khai hay không.
Ưu điểm nổi bật
Tiêu hao cực ít tài nguyên: Hệ thống lõi của FastPanel được tối ưu hóa sâu, chỉ tiêu tốn khoảng 80MB – 120MB RAM khi chạy nền. Toàn bộ phần cứng của VPS sẽ được giải phóng để ưu tiên cho MySQL/MariaDB và các tiến trình phục vụ khách truy cập web.
Linh hoạt kiến trúc Web Server: Hỗ trợ chạy thuần Nginx (tối ưu hóa tốc độ tải trang cao nhất) hoặc kết hợp mô hình Nginx Reverse Proxy phía trước và Apache xử lý backend (đảm bảo độ tương thích tệp .htaccess toàn diện cho WordPress).
Đa phiên bản PHP cho từng website: Cho phép cài đặt đồng thời từ PHP 5.6 đến PHP 8.3. Mỗi domain hoặc subdomain có thể chỉ định một phiên bản PHP riêng biệt chạy dưới dạng PHP-FPM chỉ với 1 click.
Tích hợp chứng chỉ SSL tự động: Kết nối trực tiếp với Let’s Encrypt, tự động xác thực và thiết lập cơ chế gia hạn SSL định kỳ mà không cần tác vụ thủ công.
Cơ chế Differential Backup: Thay vì ngày nào cũng nén toàn bộ dữ liệu máy chủ gây nghẽn I/O ổ đĩa, FastPanel hỗ trợ sao lưu gia tăng, cho phép đồng bộ bản sao lưu sang Google Drive, Dropbox, FTP hoặc SFTP từ xa.
Bảo mật tích hợp: Đi kèm mô-đun tường lửa IPTables giao diện đồ họa, công cụ xác thực hai yếu tố (2FA) và trình quét mã độc nội trang AI-Bolit.
Ưu và nhược điểm của FastPanel
Nhược điểm cần lưu ý
Không hỗ trợ Windows Server: Công cụ FastPanel thuần túy được xây dựng phục vụ các bản phân phối Linux phổ biến, không hỗ trợ môi trường Windows.
Kho plugin thương mại hạn chế: Nếu so với hệ sinh thái bạt ngàn của cPanel, số lượng add-on tích hợp sẵn của FastPanel còn khiêm tốn. Các tính năng chuyên sâu như Redis Object Cache hay Memcached đôi khi cần cài đặt qua dòng lệnh console trước khi cấu hình.
Cộng đồng hỗ trợ: Dù tài liệu chính thức rất đầy đủ nhưng cộng đồng thảo luận tiếng Việt về FastPanel chưa thực sự đông đảo như aaPanel hay cPanel.
3. Yêu cầu hệ thống và các hệ điều hành tương thích với FastPanel
Để tiến trình thiết lập FastPanel trên máy chủ diễn ra trơn tru, không gặp lỗi xung đột dịch vụ, hệ thống máy chủ của bạn cần đáp ứng đầy đủ các tiêu chuẩn kỹ thuật nền tảng:
VPS hoặc máy chủ sạch (Clean OS): Sử dụng máy chủ ảo VPS hoặc Dedicated Server có địa chỉ IP tĩnh riêng, vừa được cài mới hoàn toàn (Clean Install), chưa từng cài đặt bất kỳ web server (Apache/Nginx) hay bảng điều khiển (Control Panel) nào khác.
Quyền truy cập quản trị cao nhất: Sở hữu thông tin tài khoản root để đăng nhập phiên dòng lệnh thông qua SSH và thực thi các đặc quyền hệ thống.
Hệ điều hành được hỗ trợ (Linux 64-bit): Debian (9, 10, 11, 12); Ubuntu (18.04, 20.04, 22.04 và một số phiên bản hỗ trợ 24.04); CentOS 7; AlmaLinux 8; Rocky Linux 8.
Cấu hình phần cứng tối thiểu: Bộ nhớ RAM tối thiểu từ 1 GB trở lên; Bộ vi xử lý (CPU) từ 1 Core với xung nhịp từ 1 GHz; Dung lượng ổ cứng lưu trữ khả dụng tối thiểu 5 GB dung lượng trống.
Đăng ký giấy phép (License): Đăng ký sẵn một tài khoản trên trang chủ chính thức của FastPanel để nhận giấy phép Standard License miễn phí phục vụ cho bước kích hoạt.
Thuê VPS giá rẻ
CPU Intel Gold, SSD NVMe U.2, giá từ 50K/tháng
Khởi tạo máy chủ cài đặt FastPanel chỉ sau vài phút
Dịch vụ VPS tại Fast Byte cung cấp đầy đủ quyền Root, ổ cứng chuẩn NVMe U.2 tối ưu tốc độ đọc ghi dữ liệu cùng lưu lượng băng thông không giới hạn. Nền tảng lý tưởng để bạn thử nghiệm và vận hành FastPanel với độ trễ tối thiểu.
4. Hướng dẫn cài đặt FastPanel chi tiết trên VPS (6 Bước)
Khi máy chủ đã đáp ứng toàn bộ điều kiện đầu vào, bạn có thể triển khai công cụ FastPanel chỉ qua 6 bước tuần tự, với thời gian cài đặt tự động kéo dài khoảng 2 đến 10 phút tùy theo cấu hình phần cứng và tốc độ mạng:
Bước 1: Đăng nhập vào VPS qua SSH
Sử dụng các phần mềm chuyên dụng như PuTTY, MobaXterm (trên Windows) hoặc mở cửa sổ Terminal (trên macOS/Linux) để thiết lập kết nối SSH vào máy chủ bằng tài khoản root cùng mật khẩu tương ứng do nhà cung cấp bàn giao.
Bước 2: Cập nhật hệ thống và cài đặt tiện ích wget
Trước khi tải bộ cài đặt, bạn cần đồng bộ chỉ mục gói phần mềm và trang bị công cụ wget. Tùy thuộc vào hệ điều hành đang sử dụng, chạy câu lệnh tương ứng:
Bước 3: Tắt SELinux (Bắt buộc đối với hệ điều hành CentOS)
Nếu bạn cài đặt trên CentOS, cơ chế bảo mật SELinux có thể chặn các cổng dịch vụ và gây xung đột tiến trình cấu hình của FastPanel. Hãy vô hiệu hóa SELinux bằng cách mở tệp tin cấu hình /etc/selinux/config, điều chỉnh giá trị từ:
SELINUX=enforcing
Chuyển thành:
SELINUX=disabled
Lưu lại tệp tin và thực hiện khởi động lại hệ thống (reboot) để thiết lập mới có hiệu lực.
Bước 4: Khởi chạy tập lệnh (script) cài đặt FastPanel
Thực thi lệnh sau trên cửa sổ Terminal để hệ thống tự động tải về và chạy script thiết lập:
Script cài đặt sẽ tự động phân giải, nạp kho phần mềm, cài đặt Nginx/Apache, MySQL/MariaDB, PHP và các thành phần phụ trợ cần thiết mà không yêu cầu bạn phải can thiệp thủ công.
Chạy script cài đặt FastPanel
Bước 5: Chờ hoàn tất và lưu thông tin đăng nhập
Sau khoảng thời gian từ 2 đến 10 phút, khi toàn bộ tiến trình biên dịch hoàn thành, màn hình Terminal sẽ hiển thị các thông số truy cập bảo mật gồm:
Đường dẫn truy cập FastPanel: Thường có định dạng https://IP_VPS:8888.
Tài khoản đăng nhập mặc định:fastuser.
Mật khẩu quản trị: Chuỗi ký tự ngẫu nhiên được hệ thống tự động sinh ra.
*Lưu ý: Hãy sao chép và lưu trữ cẩn thận các thông tin này để tiến hành đăng nhập ở bước kế tiếp.
Lưu lại thông tin truy cập FastPanel
Bước 6: Kích hoạt giấy phép Standard License và đăng nhập
Mở trình duyệt web và điều hướng tới đường link https://IP_VPS:8888 vừa nhận được. Khi truy cập lần đầu tiên, hệ thống sẽ yêu cầu nhập địa chỉ Email của bạn để nhận và kích hoạt giấy phép Standard License miễn phí.
Sau khi điền Email, nhấp vào liên kết xác thực được gửi đến hộp thư đến của bạn, sau đó quay lại trang web bấm vào nút kiểm tra trạng thái Check status. Khi hệ thống xác nhận giấy phép hợp lệ, bạn sử dụng tài khoản fastuser cùng mật khẩu đã cấp để đăng nhập vào bảng điều khiển.
Thuê VPS Giá Rẻ
CPU Intel Gold, NVMe U.2 Tốc Độ Cao
Nền Tảng Máy Chủ Ảo Tối Ưu Cho FastPanel
Fast Byte cung cấp máy chủ ảo VPS độc lập, toàn quyền quản trị root, sẵn sàng triển khai FastPanel chỉ trong vài phút, tốc độ đọc ghi NVMe vượt trội, giá chỉ từ 50K/tháng.
5. Hướng dẫn sử dụng FastPanel cơ bản cho người mới bắt đầu
Sau khi hoàn tất đăng nhập thành công vào bảng điều khiển FastPanel, dưới đây là các thao tác quản trị thiết yếu nhất mà bạn sẽ sử dụng thường xuyên:
Hướng dẫn cập nhật phiên bản FASTPANEL (Tự động & Thủ công)
FASTPANELđược thiết kế với cơ chế tự vận hành rất linh hoạt nhằm đảm bảo máy chủ của bạn luôn nhận được các bản vá bảo mật và tính năng mới nhất từ nhà phát triển.
Cơ chế cập nhật tự động (Mặc định)
Theo mặc định ngay sau khi cài đặt, FASTPANEL sẽ tự động kiểm tra và nâng cấp phiên bản định kỳ theo lịch trình được thiết lập sẵn bởi bộ lập lịch Cron (Cron scheduler) của hệ thống. Bạn hoàn toàn không cần phải thực hiện thêm bất kỳ thao tác thủ công nào để duy trì bảng điều khiển ở trạng thái mới nhất.
Quy trình cập nhật thủ công (Manual Update)
Trong trường hợp bạn cần chủ động nâng cấp ngay lập tức để trải nghiệm tính năng vừa phát hành hoặc sửa các lỗi giao diện phát sinh, bạn có thể cưỡng chế cập nhật thông qua dòng lệnh SSH bằng 2 bước:
Kết nối vào máy chủ với quyền root qua phần mềm SSH (PuTTY, Terminal, MobaXterm).
Chạy lệnh thực thi trình cập nhật của FASTPANEL:
/usr/local/fastpanel2/app/updater
Hệ thống sẽ chạy file thực thi, tự động kiểm tra kho lưu trữ, tải xuống các gói tài nguyên mới và đưa FASTPANEL lên phiên bản phát hành mới nhất.
2. Hướng dẫn gỡ bỏ cài đặt FASTPANEL và các lưu ý kỹ thuật sống còn
LƯU Ý ĐẶC BIỆT TỪ NHÀ PHÁT TRIỂN: Nếu mục đích của bạn là chuyển đổi từ FASTPANEL sang sử dụng một bảng điều khiển máy chủ khác (như cPanel, DirectAdmin, aaPanel), giải pháp duy nhất và chuẩn xác nhất là cài đặt lại toàn bộ hệ điều hành (Reinstall OS). Trước khi thực hiện, bắt buộc phải sao lưu toàn bộ dữ liệu quan trọng ra các dịch vụ lưu trữ ngoài để đảm bảo có thể khôi phục lại dự án sau khi cài mới hệ điều hành.
Những hệ quả kỹ thuật khi gỡ cài đặt FASTPANEL
FASTPANEL có thể được gỡ bỏ khỏi hệ thống mà không làm gián đoạn hay dừng hoạt động của các trang web hiện có. Tuy nhiên, việc gỡ bỏ bảng điều khiển sẽ dẫn đến các hệ quả kỹ thuật sau:
Cơ chế tự động gia hạn chứng chỉ bảo mật SSL Let’s Encrypt đã cấp qua FASTPANEL sẽ dừng hoạt động hoàn toàn.
Mọi kế hoạch sao lưu (Backup tasks) đã được thiết lập trước đó trong FASTPANEL sẽ bị vô hiệu hóa.
Mọi tác vụ quản lý website trong tương lai (thay đổi cấu hình web, khởi tạo/chỉnh sửa người dùng, hộp thư điện tử, tài khoản FTP/SFTP…) bắt buộc phải thực hiện thủ công bằng cấu hình file qua dòng lệnh terminal.
Lệnh gỡ cài đặt FASTPANEL qua SSH
Nếu bạn đã nắm rõ các hệ quả trên và vẫn muốn gỡ bảng điều khiển, hãy đăng nhập SSH bằng tài khoản root và chạy lệnh tương ứng với bản phân phối Linux đang sử dụng:
Dành cho Debian / Ubuntu:
apt-get remove fastpanel2 fastpanel2-nginx
Dành cho CentOS / AlmaLinux / Rocky Linux:
yum remove fastpanel2 fastpanel2-nginx
Cách khôi phục/cài đặt lại các gói FASTPANEL đã gỡ
Trong tương lai, nếu cần khôi phục lại bảng điều khiển FASTPANEL, bạn có thể tái cài đặt lại các gói phần mềm đã gỡ (lưu ý: nhà phát triển không bảo đảm bảng điều khiển sẽ vận hành hoàn toàn trơn tru như ban đầu sau khi cài lại):
Hướng dẫn đặt lại mật khẩu FASTPANEL (Qua giao diện & Qua dòng lệnh SSH)
FASTPANEL cung cấp 2 phương thức riêng biệt để thay đổi mật khẩu của bất kỳ người dùng nào trên hệ thống: thao tác qua giao diện web hoặc khôi phục qua dòng lệnh SSH.
Phương thức 1: Đổi mật khẩu trực tiếp trên giao diện FASTPANEL
Phương án này phù hợp khi bạn vẫn nhớ mật khẩu cũ và quyền truy cập vào bảng điều khiển chưa bị mất:
Đăng nhập vào giao diện web của FASTPANEL.
Mở menu bên trái, điều hướng đến mục Quản lý (Management) → Người dùng (Users).
Tại dòng tương ứng với người dùng cần đổi, nhấp vào liên kết Đổi mật khẩu (Change Password).
Trong cửa sổ thông báo (modal) hiện ra: Nhập mật khẩu hiện tại (cũ), sau đó nhập mật khẩu mới 2 lần để xác nhận.
Nhấn nút Lưu (Save) để hoàn tất thay đổi.
Đặt lại mật khẩu FASTPANEL
Phương thức 2: Đặt lại mật khẩu người dùng thông qua kết nối SSH
Phương án này áp dụng khi bạn quên mật khẩu và mất hoàn toàn quyền đăng nhập vào bảng điều khiển. Cách này không yêu cầu cung cấp mật khẩu cũ:
Kết nối vào máy chủ bằng giao thức SSH sử dụng mật khẩu tài khoản root:
ssh root@dia_chi_ip_may_chu
Sử dụng lệnh hệ thống chuẩn theo cú pháp:
passwd user_name
Ví dụ: Để đặt lại mật khẩu cho tài khoản quản trị mặc định fastuser, câu lệnh sẽ là:
passwd fastuser
Sau khi thực thi lệnh, hệ thống sẽ yêu cầu bạn nhập mật khẩu mới và xác nhận lại mật khẩu đó.
Lưu ý bảo mật: Trong quá trình nhập mật khẩu, màn hình dòng lệnh sẽ không hiển thị bất kỳ ký tự nào (kể cả dấu hoa thị hay dấu chấm). Bạn chỉ cần gõ chính xác rồi nhấn Enter.
Nếu thay đổi thành công, hệ thống Linux sẽ xuất thông báo:
passwd: password updated successfully
Bây giờ bạn đã có thể truy cập lại bảng điều khiển với mật khẩu vừa thiết lập.
Hướng dẫn thiết lập tên miền riêng làm địa chỉ bảng điều khiển FASTPANEL
Mặc định, FASTPANEL được truy cập thông qua địa chỉ IP máy chủ kèm cổng mạng (ví dụ: https://1.2.3.4:8888). Tuy nhiên, bạn hoàn toàn có thể chỉ định bất kỳ tên miền hoặc tên miền con (subdomain) nào đã trỏ về máy chủ để làm địa chỉ truy cập chuyên nghiệp.
Bước chuẩn bị: Kiểm tra bản ghi phân giải DNS (Record A)
Trước khi cấu hình trên bảng điều khiển, bạn phải đảm bảo tên miền dự định dùng đã có bản ghi A (A record) hợp lệ trỏ chính xác về địa chỉ IP của máy chủ cài FASTPANEL. Bạn có thể kiểm tra nhanh bằng lệnh:
Trên Windows: Mở Command Prompt và gõ: nslookup example.com
Trên Linux / macOS: Mở Terminal và gõ: host example.com
Nếu bản ghi chính xác, kết quả trả về sẽ có dạng: example.com has address $IP_ADDRESS. Nếu hiển thị địa chỉ IP khác hoặc chưa nhận, bạn cần vào trang quản lý DNS của nhà cung cấp tên miền để chỉnh sửa và chờ từ 20 đến 60 phút để bộ nhớ đệm DNS được cập nhật.
Thiết lập địa chỉ tên miền cho bảng điều khiển
Trong FASTPANEL, vào menu Cài đặt (Settings) → Chính (Main) → Địa chỉ bảng điều khiển (Panel addresses).
Nhấp vào nút màu xanh Thêm địa chỉ (Add address).
Thêm địa chỉ (Add address)
Tại cửa sổ tiếp theo, điền tên miền hoặc tên miền con bạn muốn dùng làm địa chỉ bảng điều khiển và nhấn Lưu (Save).
Điền tên miền dùng làm bảng điều khiển
Sau thao tác này, bảng điều khiển có thể được truy cập qua địa chỉ: example.com:8888.
Cấu hình truy cập trực tiếp không cần cổng 8888 (Direct access)
Để người dùng truy cập trực tiếp vào bảng điều khiển thông qua cổng web tiêu chuẩn mà không cần gõ :8888 ở đuôi:
Nhấp vào biểu tượng hình cây bút chì (chỉnh sửa) nằm ngay bên cạnh địa chỉ bảng điều khiển vừa tạo.
Nhấp vào biểu tượng bút chì
Tích chọn vào ô Truy cập trực tiếp (Direct access).
Tích chọn vào ô Truy cập trực tiếp
Lựa chọn các địa chỉ IP của máy chủ mà bạn muốn áp dụng cho tên miền này.
Nhấn Lưu (Save).
Chọn loại chứng chỉ và nhấn Lưu
Cài đặt chứng chỉ SSL cho địa chỉ bảng điều khiển
Để loại bỏ cảnh báo trình duyệt không an toàn, bạn có thể cấp phát chứng chỉ SSL miễn phí từ Let’s Encrypt, chứng chỉ trả phí hoặc chứng chỉ tự ký bằng cách: Nhấp trực tiếp vào chữ SSL màu xanh bên cạnh địa chỉ bảng điều khiển và chọn phương thức cấp phát mong muốn.
Hướng dẫn tạo và cấu hình khóa SSH (SSH Keys) đăng nhập an toàn
Trong FASTPANEL, bạn có thể thêm các khóa SSH cho từng người dùng nhằm đơn giản hóa và tăng cường tối đa mức độ an toàn khi kết nối máy chủ. Cơ chế xác thực bằng khóa công khai (Public Key Authentication) dựa trên cặp khóa: Khóa riêng tư (Private key) lưu trên thiết bị của bạn và Khóa công khai (Public key) cài trên máy chủ. Phương pháp này loại bỏ hoàn toàn nguy cơ bị dò quét mật khẩu (Brute Force).
CẢNH BÁO BẢO MẬT: Tuyệt đối lưu trữ Khóa riêng tư (Private Key) ở nơi an toàn trên máy tính cá nhân và không bao giờ chia sẻ khóa riêng tư này cho bất kỳ ai!
Bước 1: Khởi tạo cặp khóa SSH trên máy tính cá nhân
Tùy theo hệ điều hành trên máy tính của bạn, chọn một trong các cách sau:
1. Trên macOS / Linux:
Mở Terminal và thực thi lệnh: ssh-keygen
Nhấn Enter để chấp nhận đường dẫn lưu file mặc định và đặt cụm mật khẩu bảo vệ (passphrase) nếu có nhu cầu.
Cặp khóa sẽ được lưu tại: ~/.ssh/id_ed25519 (khóa riêng tư) và ~/.ssh/id_ed25519.pub (khóa công khai).
2. Trên Windows (Sử dụng OpenSSH qua PowerShell):
Mở cửa sổ PowerShell và chạy lệnh: ssh-keygen
Nhấn Enter để chọn vị trí lưu mặc định.
Khóa được tạo tại thư mục: C:\Users\YourUser\.ssh\id_ed25519 (private key) và C:\Users\YourUser\.ssh\id_ed25519.pub (public key).
3. Trên Windows (Sử dụng phần mềm PuTTYgen):
Khởi chạy công cụ PuTTYgen và nhấp vào nút Generate.
Rê chuột liên tục vào khoảng trống bên dưới thanh trạng thái của PuTTYgen để tạo dữ liệu ngẫu nhiên cho đến khi thanh tiến trình hoàn tất.
Nhấp vào nút Save private key để lưu khóa riêng tư dưới dạng tệp tin .ppk vào máy tính.
Sao chép toàn bộ chuỗi ký tự của khóa công khai hiển thị trong khung văn bản “Public key for pasting into OpenSSH authorized_keys file”.
Bước 2: Thêm Khóa công khai (Public Key) vào FASTPANEL
Đăng nhập vào FASTPANEL, nhấp vào tên người dùng của bạn ở góc trên cùng bên phải màn hình.
Tại trường thông tin thứ nhất: Dán toàn bộ nội dung khóa công khai của bạn (chuỗi ký tự thường bắt đầu bằng ssh-ed25519 hoặc ssh-rsa tùy theo thuật toán khởi tạo).
Tại trường thông tin thứ hai: Nhập mô tả gợi nhớ (description) để dễ dàng phân biệt các thiết bị đang kết nối.
Nhấn Lưu (Save).
Sau khi hoàn tất cấu hình, bạn đã có thể kết nối SSH vào máy chủ bằng thông tin xác thực của chủ sở hữu website mà không cần phải nhập mật khẩu thông thường. Trong giao diện này, bạn cũng có toàn quyền quản lý, bật/tắt quyền truy cập SSH hoặc gỡ bỏ các khóa không còn sử dụng
Cách thêm website và cài đặt nhanh WordPress
FastPanel hỗ trợ triển khai website WordPress linh hoạt thông qua cả 2 phương thức: tự động hoặc thủ công.
Cách 1: Cài đặt tự động (Khuyến nghị cho người mới)
Tại giao diện chính của bảng điều khiển, nhấp chọn nút Add website (Thêm trang web).
Giao diện Fastpanel
Nhập tên miền bạn muốn sử dụng cho website.
Lựa chọn phiên bản PHP mong muốn và cho phép hệ thống tự động khởi tạo cơ sở dữ liệu (Database).
Đánh dấu tích chọn vào mục Install WordPress.
Lựa chọn phiên bản PHP
Điền đầy đủ thông tin quản trị viên WordPress (tên đăng nhập quản trị Admin, mật khẩu, email quản trị).
Nhấn nút Create để phần mềm FastPanel tự động hoàn tất tải mã nguồn, nạp database và thiết lập website hoàn chỉnh.
Cách 2: Cài đặt thủ công
Khởi tạo một website mới dạng thông thường trên giao diện phần mềm FastPanel.
Chủ động tạo một cơ sở dữ liệu (Database) riêng biệt dành cho website này.
Tải gói mã nguồn WordPress chính thức từ wordpress.org về máy tính cá nhân.
Mở trình quản lý tệp tin File Manager của FastPanel, tải tệp nén mã nguồn WordPress lên thư mục web gốc (thư mục public hoặc tương đương) và tiến hành giải nén.
Mở trình duyệt truy cập vào tên miền của bạn và làm theo các bước thiết lập cấu hình WordPress hiển thị trên màn hình.
Cách tạo cơ sở dữ liệu (Database) mới
Khi bạn cài đặt mã nguồn thủ công hoặc cần thêm database cho các dịch vụ phụ trợ, hãy thực hiện theo quy trình 5 bước sau:
Bước 1: Đăng nhập vào FastPanel: Mở trình duyệt truy cập vào địa chỉ https://IP_VPS:8888 và đăng nhập bằng tài khoản quản trị.
Đăng nhập vào fastpanel
Bước 2: Chọn Website cần tạo Database: Tại trang tổng quan hoặc menu bên trái, tìm mục “Trang web” (Websites), nhấp vào tên website bạn muốn thêm cơ sở dữ liệu để chuyển đến trang quản lý chi tiết của website đó.
Bước 3: Truy cập phần “Database”: Trong danh sách các tính năng quản lý của website, tìm và nhấp chọn mục “Database” (hoặc “Cơ sở dữ liệu”). Tại đây sẽ hiển thị danh sách các database hiện có của trang web.
Bước 4: Thêm Database mới: Nhấp vào nút “Thêm cơ sở dữ liệu” (New database) để mở biểu mẫu khai báo thông tin.
Thêm Database mới
Bước 5: Nhập thông tin Database:
Tên Database (Database name): Nhập tên cơ sở dữ liệu ngắn gọn, dễ nhớ (ví dụ: mywebsite_db). Phần mềm FastPanel thường sẽ tự động thêm tiền tố tài khoản người dùng vào phía trước để đảm bảo tính duy nhất.
Tên người dùng Database (Database username): Tạo tên người dùng riêng để liên kết với cơ sở dữ liệu này.
Mật khẩu Database: Nhập mật khẩu bảo vệ tài khoản cơ sở dữ liệu hoặc sử dụng công cụ sinh mật khẩu ngẫu nhiên an toàn.
Bấm xác nhận hoàn tất để hệ thống lưu và khởi tạo cơ sở dữ liệu mới.
Nhập thông tin Database FastPanel
Lựa chọn phiên bản PHP tối ưu cho website WordPress
FastPanel hỗ trợ cơ chế Multi-PHP, cho phép từng website độc lập trên máy chủ chạy một phiên bản PHP riêng biệt mà không ảnh hưởng lẫn nhau. Để tối ưu hóa hiệu năng và độ ổn định cho WordPress, bạn nên:
Ưu tiên lựa chọn PHP 8.3 hoặc các phiên bản mới hơn nếu theme và toàn bộ plugin của bạn đã tương thích.
Chọn chế độ chạy PHP-FPM để tăng cường tốc độ xử lý câu lệnh và tối ưu tài nguyên RAM.
Thường xuyên cập nhật phiên bản PHP lên các bản vá ổn định (Stable) để website vừa đạt tốc độ xử lý cao vừa đảm bảo tính bảo mật.
Công cụ FastPanel mang đến trải nghiệm quản trị máy chủ web tinh gọn, hiện đại và thân thiện cho mọi đối tượng người dùng. Với quy trình cài đặt 6 bước tự động qua dòng lệnh và khả năng quản lý website, Database, phiên bản PHP cũng như chứng chỉ SSL trực quan trên giao diện đồ họa, bạn có thể dễ dàng làm chủ hạ tầng máy chủ của mình một cách an toàn, nhanh chóng và đạt hiệu năng tối ưu nhất.
Thuê VPS giá rẻ
Tối ưu cho WordPress, tải trang tức thì
Trải nghiệm tốc độ tải trang vượt trội trên VPS NVMe
Kết hợp bảng điều khiển FastPanel siêu nhẹ cùng hệ thống VPS sử dụng chip xử lý thế hệ mới tại Fast Byte sẽ giúp website WordPress của bạn luôn duy trì thời gian phản hồi máy chủ (TTFB) dưới mức 0.5s.
6. So sánh FastPanel với cPanel, aaPanel và CyberPanel
Để đưa ra lựa chọn phù hợp nhất với ngân sách và trình độ kỹ thuật của bản thân, hãy quan sát bảng so sánh tổng quan giữa FastPanel cùng các đối thủ cạnh tranh trực tiếp dưới đây:
Tiêu chí
FastPanel
aaPanel
cPanel
Chi phí bản quyền
Miễn phí (Standard License)
Miễn phí (Bản cơ bản)
Trả phí hàng tháng rất cao
Mức tiêu hao RAM
Cực nhẹ (~80MB – 120MB)
Trung bình (~150MB – 250MB)
Nặng (Tối thiểu 1GB RAM)
Web Server hỗ trợ
Nginx thuần, Nginx + Apache
Nginx, Apache, OpenLiteSpeed
Apache, Nginx Proxy, LiteSpeed
Độ mượt giao diện
Rất nhanh, hiện đại, tối giản
Trực quan theo dạng App Store
Đầy đủ tính năng nhưng phức tạp
Bảo mật đi kèm
IPTables, 2FA, AI-Bolit scanner
Firewall plugin, Sys-safe
cPHulk, ModSecurity, CSF
Phân tích định hướng lựa chọn:
Nếu bạn quản lý hệ thống hosting thương mại chuyên nghiệp bán lại cho khách hàng doanh nghiệp, bảng điều khiển chuẩn mực cPanel là gì vẫn là câu trả lời toàn diện nhất nhờ hệ sinh thái phân quyền WHM đa cấp, dù chi phí giấy phép rất cao.
Nếu bạn muốn một giao diện module hóa tiện lợi, cho phép cài đặt các thành phần phần mềm bằng một cú nhấp chuột, bài toán aaPanel là gì sẽ đem lại sự linh hoạt đáng kể, đổi lại panel tiêu tốn nhiều RAM hơn FastPanel.
Nếu mục tiêu duy nhất của bạn là tối ưu hiệu năng bộ nhớ đệm LSCache cho website WordPress có lượt truy cập lớn, hãy xem xét giải pháp CyberPanel là gì dựa trên nền web server OpenLiteSpeed.
FastPanel là sự lựa chọn lý tưởng nhất khi bạn cần một bảng điều khiển gọn nhẹ tuyệt đối, ổn định cao, không phát sinh chi phí bản quyền và phù hợp hoàn hảo với các máy chủ VPS dung lượng RAM khiêm tốn từ 1GB đến 2GB.
7. Các lỗi thường gặp khi sử dụng FastPanel và cách khắc phục
Trong quá trình vận hành, người dùng mới có thể gặp một vài sự cố cấu hình cơ bản dưới đây. Cách giải quyết đều đã được chuẩn hóa qua các bước xử lý kỹ thuật sau:
Lỗi 1: Không thể truy cập trang quản trị qua cổng 8888
Triệu chứng: Trình duyệt xoay vòng và báo lỗi “Connection timed out” hoặc “This site can’t be reached”.
Nguyên nhân: Tường lửa của hệ điều hành (UFW/IPTables) hoặc Security Group của đơn vị cấp VPS đang chặn lưu lượng đến cổng mạng 8888.
Cách xử lý: Đăng nhập SSH vào VPS và thực hiện mở port bằng lệnh:
# Nếu VPS dùng UFW:
ufw allow 8888/tcp
ufw reload

# Kiểm tra xem tiến trình của FastPanel có đang hoạt động hay không:
systemctl status fastpanel
Lỗi 2: Cài đặt thất bại do xung đột gói phần mềm
Triệu chứng: Quá trình chạy script báo dừng giữa chừng kèm theo các lỗi liên quan đến dpkg, apt hoặc thông báo tồn tại service apache2/nginx.
Nguyên nhân: VPS đã được cài sẵn một web server hoặc hệ điều hành không phải là bản cài đặt tối giản (Minimal OS).
Cách xử lý: Cài lại (Rebuild) hệ điều hành trắng từ trang quản trị dịch vụ VPS của bạn, sau đó tiến hành chạy lại script cài đặt ngay từ đầu.
Lỗi 3: Quên mật khẩu quản trị của tài khoản fastuser
Nếu không thể đăng nhập và chưa thiết lập email khôi phục mật khẩu, bạn hoàn toàn có thể reset mật khẩu trực tiếp thông qua công cụ dòng lệnh quản trị độc quyền của FastPanel mang tên mogwai. Hãy chạy lệnh sau qua terminal SSH:
mogwai chpasswd -u fastuser -p MatKhauMoiCuaBan
8. Câu hỏi thường gặp (FAQ)
FastPanel có thực sự miễn phí 100% không?
Đúng vậy, FastPanel cung cấp bản quyền Standard License miễn phí trọn đời theo từng địa chỉ IP của máy chủ. Bạn không cần nhập thông tin thẻ thanh toán để duy trì và được sử dụng đầy đủ các tính năng cơ bản bao gồm tạo website, SSL, PHP và cơ sở dữ liệu.
Một máy chủ chạy FastPanel có thể thêm được bao nhiêu website?
Phần mềm không đặt ra bất kỳ giới hạn nào về số lượng website, tên miền phụ hay cơ sở dữ liệu. Giới hạn thực tế hoàn toàn phụ thuộc vào năng lực phần cứng của gói VPS bạn đang sử dụng (dung lượng RAM, hiệu năng CPU và dung lượng ổ đĩa khả dụng).
FastPanel có hỗ trợ máy chủ ảo chạy hệ điều hành Windows không?
Không. FastPanel được thiết kế chuyên biệt để hoạt động trên các bản phân phối Linux như Debian, Ubuntu và AlmaLinux. Nếu bạn cần sử dụng VPS Windows, bạn sẽ cần các giải pháp bảng điều khiển dành riêng cho Windows Server như Plesk hoặc IIS mặc định.
Làm thế nào để đổi cổng đăng nhập 8888 trên FastPanel nhằm tăng tính bảo mật?
Bạn có thể chỉnh sửa tệp cấu hình chính của panel tại đường dẫn /etc/fastpanel2/fastpanel2.xml, thay đổi tham số port sang giá trị mới mong muốn, sau đó thực hiện mở cổng mới trên tường lửa và khởi động lại dịch vụ bằng lệnh systemctl restart fastpanel.
FastPanel có hỗ trợ sẵn Mail Server nội bộ không?
Có. Bạn có thể cài đặt thêm dịch vụ Mail Server tích hợp ứng dụng webmail Roundcube trực tiếp từ mục ứng dụng mở rộng của FastPanel, hỗ trợ tạo hòm thư theo tên miền riêng một cách dễ dàng.
Hiểu rõ fastpanel là gì cùng cách thức triển khai công cụ này sẽ giúp bạn hoàn toàn làm chủ hệ thống máy chủ cá nhân mà không còn e ngại các rào cản kỹ thuật phức tạp. FastPanel mang đến giải pháp cân bằng tuyệt vời giữa chi phí 0 đồng, hiệu suất vận hành ổn định và giao diện trực quan cho người dùng web hiện đại.
Khởi động hệ thống website của bạn trên VPS ngay hôm nay
Sở hữu ngay gói VPS cấu hình cao, bảo mật an toàn, hỗ trợ cài đặt hệ điều hành sạch để triển khai FastPanel chỉ từ 50K/tháng.
Tuyên bố miễn trừ trách nhiệm kỹ thuật: Nội dung hướng dẫn được biên soạn dựa trên các phiên bản phần mềm tiêu chuẩn tại thời điểm công bố. Quy trình cấu hình và các dòng lệnh có thể có sự khác biệt nhỏ tùy theo bản phân phối hệ điều hành và các phiên bản cập nhật trong tương lai của nhà phát triển. Người quản trị nên thực hiện sao lưu toàn bộ dữ liệu quan trọng trước khi tiến hành cài đặt hoặc thay đổi cấu hình trên môi trường máy chủ đang chạy thực tế (production).
HestiaCP là gì là câu hỏi được rất nhiều quản trị viên máy chủ và lập trình viên quan tâm khi tìm kiếm giải pháp quản trị hosting mã nguồn mở nhẹ, ổn định và bảo mật thay thế cho các phần mềm thương mại đắt đỏ. Thay vì phải chi trả hàng chục USD mỗi tháng cho giấy phép phần mềm, việc vận hành hệ thống máy chủ trên nền tảng Fast Byte kết hợp cùng HestiaCP sẽ mang đến một môi trường lưu trữ hiệu năng cao, kiểm soát tài nguyên độc lập và tiết kiệm chi phí tối đa.
Trong bài viết chuyên sâu này, đội ngũ kỹ thuật Fast Byte sẽ phân tích toàn diện kiến trúc HestiaCP, hướng dẫn cài đặt và sử dụng HestiaCP thực tế, mẹo tinh giản RAM cho máy chủ cấu hình thấp và các phương án khắc phục sự cố cốt lõi khi vận hành Hestia Control Panel.
1. HestiaCP Là Gì?
HestiaCP (Hestia Control Panel) là bảng điều khiển máy chủ mã nguồn mở miễn phí dành riêng cho các bản phân phối Linux như Debian và Ubuntu. Bảng điều khiển này cung cấp giao diện đồ họa trực quan giúp quản trị viên quản lý website, dịch vụ thư điện tử, cơ sở dữ liệu, chứng chỉ bảo mật và tường lửa máy chủ một cách đơn giản, nhanh chóng mà không cần thao tác dòng lệnh phức tạp.
HestiaCP (Hestia Control Panel) là gì?
Về mặt lịch sử, HestiaCP được thành lập vào năm 2018 dưới dạng một bản rẽ nhánh độc lập (fork) từ dự án VestaCP phiên bản 0.9.8-20. Trong giai đoạn đó, VestaCP từng là một trong những giải pháp control panel là gì phổ biến bậc nhất nhờ tốc độ phản hồi cực nhanh và mức tiêu thụ tài nguyên phần cứng siêu nhẹ.
Tuy nhiên, đội ngũ phát triển ban đầu của VestaCP dần bỏ rơi dự án, chậm trễ cập nhật các phiên bản PHP mới và đặc biệt là để lộ nhiều lỗ hổng bảo mật nghiêm trọng dẫn đến việc máy chủ của người dùng bị khai thác mã độc và tấn công từ chối dịch vụ.
Về mặt kiến trúc máy chủ web, HestiaCP hỗ trợ hai mô hình triển khai chính:
Mô hình Nginx Reverse Proxy kết hợp Apache2: Nginx đóng vai trò là reverse proxy đứng phía trước, tiếp nhận toàn bộ các kết nối từ client, phục vụ trực tiếp các file tĩnh (hình ảnh, CSS, JS) với tốc độ cao, sau đó chuyển tiếp các yêu cầu xử lý dữ liệu động về cho máy chủ Apache2 phía sau. Mô hình này đảm bảo tính tương thích hoàn hảo với tập tin .htaccess vốn rất quen thuộc với người dùng mã nguồn WordPress hay Joomla.
Mô hình Nginx thuần kết hợp PHP-FPM: Nginx xử lý trực tiếp toàn bộ kết nối và gửi các tệp PHP qua socket tới PHP-FPM. Mô hình này triệt tiêu hoàn toàn sự hiện diện của Apache2, giúp tối ưu dung lượng RAM ở mức thấp nhất và mang lại khả năng chịu tải vượt trội cho các website có lưu lượng truy cập lớn.
2. Các Tính Năng Cốt Lõi Trên Hestia Control Panel
Không hướng tới việc trở thành một hệ sinh thái phức tạp với hàng trăm dịch vụ phụ trợ như các panel thương mại, hestia control panel tập trung giải quyết xuất sắc các tác vụ vận hành hosting cốt lõi. Dưới đây là những tính năng kỹ thuật quan trọng tạo nên giá trị sử dụng lâu dài của phần mềm:
2.1. Quản lý Website và Đa phiên bản PHP (Multi-PHP)
HestiaCP cho phép quản trị viên cài đặt đồng thời nhiều phiên bản PHP khác nhau trên cùng một máy chủ vật lý, hỗ trợ từ các phiên bản cũ như PHP 7.4 cho đến các bản mới nhất như PHP 8.1, 8.2 và 8.3.
Với mỗi tên miền web được thêm vào, bạn hoàn toàn có thể chỉ định phiên bản PHP riêng biệt cùng các thông số cấu hình bộ nhớ memory_limit, thời gian thực thi max_execution_time mà không làm ảnh hưởng đến các tên miền khác đang hoạt động song song.
2.2. Hệ thống Mail Server Doanh nghiệp Độc lập
Khác với nhiều panel thế hệ mới đòi hỏi phải tích hợp các dịch vụ chuyển tiếp email của bên thứ ba, HestiaCP tích hợp sẵn một hệ thống email server hoàn chỉnh dựa trên nền tảng Exim4 làm Mail Transfer Agent (MTA) và Dovecot xử lý giao thức IMAP/POP3.
Quản trị viên có thể cấu hình hộp thư theo tên miền riêng, kiểm tra hộp thư thông qua giao diện Roundcube Webmail, đồng thời thiết lập sẵn các bản ghi chống giả mạo như SPF, DKIM và DMARC tự động chỉ bằng một cú nhấp chuột.
2.3. Hệ thống Quản trị Cơ sở Dữ liệu Toàn diện
Hệ thống hỗ trợ đồng thời cả MariaDB (MySQL drop-in replacement) lẫn PostgreSQL. Quản trị viên dễ dàng tạo mới cơ sở dữ liệu, phân quyền người dùng, điều chỉnh mức cấp phát kết nối và truy cập trực tiếp vào công cụ quản lý cơ sở dữ liệu đồ họa phpMyAdmin hoặc phpPgAdmin được tích hợp sẵn với cơ chế bảo mật nghiêm ngặt.
Tính Năng Cốt Lõi Trên Hestia Control Panel
2.4. Trình Quản Lý Tệp Trực Quan (File Manager)
Điểm thiếu sót lớn nhất khiến VestaCP bị cộng đồng quay lưng trước đây là việc thiếu vắng một công cụ quản lý file đồ họa miễn phí. HestiaCP đã khắc phục triệt để vấn đề này bằng việc tích hợp sẵn một Web File Manager hoàn chỉnh.
Bạn có thể tải lên dữ liệu, nén và giải nén các tệp tin lưu trữ dạng .zip, .tar.gz, chỉnh sửa mã nguồn trực tiếp với trình soạn thảo tích hợp tính năng highlight cú pháp, phân quyền thư mục (chmod) mà không cần cấu hình thêm tài khoản FTP.
2.5. Bảo mật Đa lớp Tích hợp Sẵn
Bảo mật là ưu tiên hàng đầu của đội ngũ phát triển HestiaCP. Hệ thống thiết lập sẵn tường lửa iptables (hoặc nftables trên các bản phân phối mới) kết hợp cùng dịch vụ Fail2ban.
Fail2ban liên tục quét các tệp nhật ký hệ thống để phát hiện hành vi dò quét mật khẩu (brute-force) vào các cổng SSH, trang quản trị HestiaCP, giao diện thư điện tử và tự động cấm địa chỉ IP vi phạm.
Bên cạnh đó, hệ thống chứng chỉ số Let’s Encrypt được nhúng sẵn giúp cấp phát và tự động gia hạn chứng chỉ SSL miễn phí cho tên miền, bí danh (alias) và cổng máy chủ thư tín.
2.6. Trình Cài Đặt Ứng Dụng Tự Động (Quick Install App)
Đối với người dùng muốn triển khai nhanh các trang blog hoặc gian hàng điện tử, HestiaCP cung cấp tính năng cài đặt tự động 1-click cho các mã nguồn phổ biến hàng đầu như WordPress, Drupal, Joomla, Nextcloud và Laravel.
Nếu mục tiêu cốt lõi của bạn là vận hành website tin tức hay bán hàng trực tuyến, việc trang bị một hạ tầng vps cho wordpress kết hợp với bộ cài tối ưu này sẽ rút ngắn thời gian chuẩn bị xuống chỉ còn vài phút.
Thuê VPS giá rẻ
CPU Intel Gold, SSD NVMe U.2, giá chỉ từ 50K/tháng
Khởi Tạo VPS Chạy HestiaCP Ổn Định, Tiết Kiệm Chi Phí
Fast Byte cung cấp máy chủ ảo độc lập với toàn quyền root trên nền tảng ổ cứng NVMe U.2 Enterprise, đường truyền mạng tốc độ cao và băng thông không giới hạn, là nền tảng hoàn hảo để vận hành HestiaCP mượt mà nhất.
3. Yêu Cầu Cấu Hình Hệ Thống Và Điều Kiện Để Cài HestiaCP
Để cài đặt HestiaCP thành công, máy chủ cần đáp ứng cấu hình tối thiểu gồm bộ vi xử lý 1 Core, 1GB RAM (với điều kiện tắt các dịch vụ quét bảo mật nặng như ClamAV), dung lượng đĩa cứng trống từ 10GB trở lên và hoạt động trên nền tảng hệ điều hành Ubuntu hoặc Debian 64-bit sạch.
Bảng chi tiết thông số kỹ thuật tối thiểu và khuyến nghị để triển khai thực tế trên môi trường sản xuất:
Thông số phần cứng
Cấu hình tối thiểu (Tắt ClamAV)
Cấu hình khuyến nghị (Đủ dịch vụ)
CPU Cores
1 vCPU Core
2 vCPU Cores trở lên
Dung lượng RAM
1 GB (Cần thêm 1-2GB Swap)
4 GB RAM trở lên
Ổ đĩa cứng
10 GB dung lượng trống
40 GB NVMe Enterprise
Kiến trúc CPU
x86_64 (amd64) hoặc ARM64
x86_64 (amd64)
Trước khi bắt đầu quá trình triển khai, bạn cần lưu ý kỹ các điều kiện ràng buộc sau từ nhà phát triển:
Hệ điều hành được hỗ trợ chính thức: Debian phiên bản 11 (Bullseye), Debian 12 (Bookworm) hoặc các phiên bản kế tiếp; Ubuntu bản hỗ trợ dài hạn bao gồm 20.04 LTS, 22.04 LTS và 24.04 LTS.
Cảnh báo tương thích: HestiaCP hoàn toàn KHÔNG hỗ trợ hệ điều hành CentOS, RedHat Enterprise Linux (RHEL), AlmaLinux, Rocky Linux hay hệ điều hành Windows Server. Bạn tuyệt đối không cố gắng chạy script trên các nền tảng này vì sẽ gây lỗi gói phần mềm không thể sửa chữa.
Yêu cầu hệ điều hành mới tinh (Clean/Fresh OS): Máy chủ ảo phải ở trạng thái nguyên bản sau khi cài đặt hệ điều hành. Trên máy chủ không được cài đặt sẵn bất kỳ phần mềm web server nào như Apache, Nginx, MySQL hay PHP từ trước để tránh xung đột cấu hình dịch vụ mạng.
Quyền hạn thực thi: Bạn bắt buộc phải đăng nhập bằng tài khoản có đặc quyền quản trị cao nhất trên máy chủ. Hãy tìm hiểu quyền root là gì để kiểm soát đầy đủ quyền hạn sửa đổi các tệp tin cấu hình hạt nhân và cài đặt các dịch vụ cấp thấp trên Linux.
Cấu hình Hostname chuẩn (FQDN): Hostname của VPS nên được đặt dưới dạng tên miền con hợp lệ (ví dụ: server1.yourdomain.com) và cần tiến hành theo hướng dẫn cách trỏ domain về hosting để trỏ bản ghi A của hostname này về đúng địa chỉ IP máy chủ trước khi chạy lệnh cài đặt.
4. Hướng Dẫn Cài Đặt HestiaCP Trên VPS Ubuntu Và Debian Chi Tiết
Quy trình hướng dẫn cài đặt hestiacp dưới đây được biên soạn chuẩn chỉ theo tài liệu kỹ thuật từ nhà phát triển, áp dụng cho cả hệ điều hành Ubuntu và Debian. Hãy thực hiện tuần tự từng bước để đảm bảo hệ thống vận hành trơn tru nhất.
Bước 1: Kết nối SSH vào máy chủ với quyền Root
Khởi động ứng dụng quản lý thiết bị đầu cuối trên máy tính của bạn (Terminal trên macOS/Linux hoặc PuTTY/Termius trên Windows) để kết nối trực tiếp vào địa chỉ IP của VPS. Nếu chưa quen với thao tác dòng lệnh từ xa, bạn có thể tham khảo bài hướng dẫn cách đăng nhập vps linux bằng ssh để thực hiện đúng quy chuẩn bảo mật.
# Đăng nhập vào VPS với quyền root:
ssh root@<IP-Cua-VPS>
Bước 2: Cập nhật danh mục gói hệ thống
Trước khi tải mã nguồn cài đặt, hệ thống cần được đồng bộ danh mục gói phần mềm lên phiên bản mới nhất nhằm đảm bảo các gói thư viện phụ thuộc (dependencies) tương thích hoàn toàn với hệ thống hạt nhân Linux:
# Cập nhật và nâng cấp toàn bộ phần mềm hiện hữu:
apt update && apt upgrade -y
Bước 3: Tải script cài đặt chính thức từ kho lưu trữ
Sử dụng tiện ích wget để tải script cài đặt chính thức từ kho lưu trữ GitHub của dự án HestiaCP về thư mục hiện hành trên máy chủ:
# Tải script cài đặt HestiaCP chính thức:
wget https://raw.githubusercontent.com/hestiacp/hestiacp/release/install/hst-install.sh
Cài đặt với file vừa tải vềHestia sẽ yêu cầu nhập các thông tin
Bước 4: Thiết lập các thông số cấu hình bắt buộc
Trong khi kịch bản chạy, hệ thống sẽ dừng lại ở một số thời điểm và yêu cầu người dùng cung cấp thông tin thiết lập cụ thể:
Tên domain chính (Admin Domain): Điền tên miền chính thức của website hoặc FQDN mà bạn dự định gán làm định danh quản lý máy chủ (ví dụ: yourdomain.com).
Địa chỉ Email: Khai báo địa chỉ thư điện tử hợp lệ để hệ thống HestiaCP gửi các thông báo quan trọng và cảnh báo máy chủ.
Mật khẩu quản trị: Thiết lập một mật khẩu có độ phức tạp cao nhằm bảo đảm an toàn tuyệt đối cho quyền quản trị viên HestiaCP.
Múi giờ và kiểu bàn phím: Lựa chọn các thông số về vùng thời gian (Timezone) và layout bàn phím phù hợp với khu vực sử dụng của bạn.
Tùy chọn thành phần hệ thống: Người dùng có thể linh hoạt bật hoặc tắt các gói thành phần dịch vụ đi kèm như mô hình Web Server (Nginx, Apache), phiên bản PHP, dịch vụ cơ sở dữ liệu MySQL… theo nhu cầu thực tế.
Bước 5: Hoàn tất tiến trình và lưu thông tin đăng nhập
Ngay khi quá trình tự động cài đặt kết thúc, màn hình Terminal sẽ hiển thị đường link truy cập vào giao diện web của HestiaCP cùng với tài khoản, mật khẩu đăng nhập tương ứng. Bạn hãy chủ động sao lưu và lưu giữ các thông tin này cẩn thận để sử dụng cho các phiên làm việc tiếp theo.
Truy cập Hestia CPGiao diện Hestia CP
Lưu ý sống còn: Hãy sao chép toàn bộ thông tin tài khoản và mật khẩu này ra một nơi lưu trữ an toàn trước khi bấm phím xác nhận khởi động lại máy chủ (Reboot), vì terminal sẽ bị ngắt kết nối ngay sau thao tác này.
Thuê VPS Giá Rẻ
CPU Intel Gold, NVMe U.2 Tốc Độ Cao
Môi Trường Máy Chủ Ảo Tối Ưu Cho HestiaCP
Fast Byte cung cấp máy chủ ảo VPS độc lập với toàn quyền root, tương thích mượt mà với HestiaCP, ổ cứng SSD NVMe U.2 xử lý truy vấn dữ liệu siêu tốc, chi phí cực kỳ tiết kiệm chỉ từ 50K/tháng.
Giao diện làm việc của HestiaCP được xây dựng trực quan, khoa học. Để bắt đầu vận hành máy chủ và phân phối website, người dùng thực hiện theo 3 giai đoạn thao tác căn bản dưới đây:
A. Tạo Gói (Package) – Phân chia và quản lý tài nguyên máy chủ
Tính năng tạo gói tài nguyên giúp quản trị viên phân bổ định mức phần cứng và giới hạn số lượng dịch vụ cho từng người dùng, ngăn ngừa hiện tượng một website chiếm dụng toàn bộ tài nguyên máy chủ:
1. Thao tác truy cập:
Đăng nhập vào bảng điều khiển quản trị HestiaCP thông qua cổng giao tiếp định danh trên trình duyệt.
Điều hướng đến mục Packages trên menu chức năng.
Nhấn vào nút Add Package để bắt đầu tạo gói mới.
Tạo Gói (Package)
2. Cấu hình các thông số của Gói:
Package Name: Đặt tên gọi nhận diện cho gói dịch vụ (ví dụ: “Basic”, “Pro”).
Templates: Lựa chọn mẫu cấu hình template web/backend phù hợp (thường duy trì giá trị mặc định nếu không có tùy biến riêng).
SSH Access: Thiết lập cấp quyền hoặc từ chối người dùng thuộc gói này truy cập terminal qua SSH.
Giới hạn Tài nguyên (Resource Limits):
Web Domains: Số lượng tên miền website tối đa được phép thêm vào.
Web Aliases (Per Domain): Định mức số lượng bí danh tên miền đi kèm trên mỗi website.
DNS Zones/Records: Giới hạn số lượng vùng DNS và bản ghi định tuyến.
Mail Domains/Accounts: Số lượng tên miền thư điện tử và hộp thư email cá nhân.
Databases: Số lượng cơ sở dữ liệu được phép khởi tạo.
Cron Jobs: Định mức số lượng tác vụ lập lịch chạy tự động định kỳ.
Backups: Kích hoạt quyền cho phép hoặc khóa tính năng tạo bản sao lưu dữ liệu.
Quota: Dung lượng lưu trữ đĩa cứng tối đa gán cho người dùng.
Bandwidth: Hạn mức lưu lượng băng thông truyền tải qua mạng.
Name Server (NS): Thiết lập các địa chỉ máy chủ định danh tên miền mặc định (nếu có yêu cầu hạ tầng riêng).
Lưu cấu hình: Bấm nút Save để hệ thống ghi nhận gói tài nguyên vừa tạo.
Cấu hình các thông số của Gói
B. Tạo Người dùng (User) – Phân quyền và cấp quyền truy cập
Sau khi xây dựng các gói tài nguyên, bước tiếp theo là cấp tài khoản riêng biệt cho từng thành viên hoặc khách hàng quản trị độc lập:
Truy cập: Tại giao diện người dùng, nhấp chọn nút Add User.
Khai báo thông tin người dùng:
Username: Tên tài khoản định danh dùng để đăng nhập.
Password/Generate: Nhập mật khẩu thủ công hoặc bấm nút sinh mật khẩu ngẫu nhiên có độ bảo mật cao.
Name: Họ tên hiển thị của người sử dụng.
Email: Hòm thư điện tử của tài khoản để tiếp nhận các thông báo hệ thống.
Package: Chọn gói tài nguyên (Package) đã thiết lập ở bước trên để áp đặt định mức tài nguyên.
Role: Phân định vai trò hoạt động trong bảng điều khiển (quyền User thông thường hoặc đặc quyền Admin).
Language: Lựa chọn ngôn ngữ hiển thị giao diện phù hợp.
Lưu tài khoản: Bấm chọn Save để hoàn tất việc khởi tạo người dùng mới.
Tạo người dùng (User)Khai báo thông tin người dùng
C. Thêm Tên miền (Web Domain) – Khởi tạo website và kích hoạt SSL
Để đưa một trang web đi vào hoạt động thực tế trên không gian mạng, người dùng tiến hành gán tên miền và thiết lập các lớp bảo vệ liên quan:
1. Đăng nhập với quyền của người dùng:
Từ giao diện quản trị viên chính, nhấp chọn mục USERS. Tìm đến tên người dùng bạn muốn thao tác và nhấp vào biểu tượng dấu mũi tên (>) nằm kế bên tên tài khoản để chuyển đổi ngữ cảnh làm việc sang người dùng đó.
2. Bổ sung tên miền:
Chọn mục WEB và nhấp chọn Add Web Domain để bắt đầu quá trình gán website mới.
3. Cấu hình thông số tên miền:
Domain: Điền chính xác tên miền bạn muốn chạy website.
IP Address: Lựa chọn địa chỉ IP máy chủ liên kết (áp dụng trong trường hợp máy chủ sở hữu nhiều địa chỉ IP riêng).
Create DNS zone: Đánh dấu kích hoạt nếu bạn muốn máy chủ HestiaCP tự động tạo vùng bản ghi DNS cho tên miền.
Enable mail for this domain: Đánh dấu kích hoạt để bật hệ thống thư điện tử đi kèm tên miền này.
4. Thiết lập tùy chọn nâng cao (Advanced Options):
Aliases: Thêm các bí danh tên miền phụ trỏ về cùng mã nguồn web (ví dụ: www.domain.com).
Proxy Support: Kích hoạt mô hình máy chủ proxy phía trước để tối ưu hóa tốc độ tải nội dung tĩnh.
Web Statistics: Bật tính năng đo lường, theo dõi lưu lượng truy cập website.
Enable SSL for this domain: Kích hoạt chứng chỉ bảo mật mã hóa SSL cho trang web.
Tích chọn Use Lets Encrypt to obtain SSL certificate để hệ thống tự động xác thực và cấp phát chứng chỉ Let’s Encrypt hoàn toàn miễn phí.
Tích chọn Force SSL/HTTPS để tự động chuyển hướng toàn bộ kết nối không an toàn HTTP sang giao thức bảo mật HTTPS.
Tích chọn Enable HTTP Strict Transport Security (HSTS) để kích hoạt cơ chế bảo vệ HSTS nâng cao.
Additional FTP account(s): Khởi tạo thêm các tài khoản truyền tệp FTP phụ gắn trực tiếp vào thư mục web để chia sẻ cho nhà phát triển mã nguồn.
Lưu cấu hình: Nhấn chọn nút Save để áp dụng toàn bộ các cấu hình đã khai báo.
Với giao diện thân thiện, mức độ tiêu tốn tài nguyên thấp cùng cơ chế phân chia gói tài nguyên linh hoạt, HestiaCP là sự kế thừa và nâng cấp xứng đáng cho các hệ thống web hiện đại. Việc làm chủ toàn bộ 5 bước cài đặt kịch bản dòng lệnh và nắm vững quy trình quản lý Package, User, Web Domain sẽ giúp bạn tự tin xây dựng và vận hành máy chủ lưu trữ chuyên nghiệp mà không mất bất kỳ chi phí bản quyền nào.
Thuê VPS giá rẻ
CPU Intel Gold, SSD NVMe U.2, giá chỉ từ 50K/tháng
Tăng Tốc Tải Trang Cho HestiaCP Với Phần Cứng Doanh Nghiệp
Tận dụng sức mạnh xử lý của vi xử lý Intel Gold thế hệ mới và cụm ổ cứng SSD NVMe U.2 Enterprise tại Fast Byte. Đem đến hiệu năng phản hồi cơ sở dữ liệu nhanh gấp nhiều lần, loại bỏ hoàn toàn hiện tượng nghẽn I/O khi lưu trữ nhiều website.
6. So Sánh HestiaCP Với CyberPanel, aaPanel Và cPanel
Việc lựa chọn bảng điều khiển phù hợp phụ thuộc trực tiếp vào ngân sách vận hành, cấu hình phần cứng của máy chủ và mức độ am hiểu kỹ thuật của bạn. Bảng tổng hợp dưới đây đối chiếu chi tiết 4 bảng điều khiển web phổ biến nhất trên thị trường hiện nay:
Tiêu chí đánh giá
HestiaCP
aaPanel
CyberPanel
cPanel
Chi phí giấy phép
Miễn phí 100%
Miễn phí (Thu phí bản Pro)
Miễn phí (Bản Enterprice có phí)
Thu phí hàng tháng đắt đỏ
Mức tiêu thụ RAM chạy nền
Rất nhẹ (~300MB – 500MB)
Trung bình (~600MB – 900MB)
Nặng (~1GB – 1.5GB)
Nặng (~1.2GB – 2GB)
Kiến trúc Web Server
Nginx + Apache hoặc Nginx thuần
Nginx, Apache hoặc OpenLiteSpeed
OpenLiteSpeed
Apache thuần (Nginx phụ trợ)
Độ ổn định hệ thống
Rất cao, ít lỗi vặt
Khá cao, phụ thuộc plugin
Trung bình, dễ phát sinh lỗi
Cực kỳ ổn định
Hệ điều hành hỗ trợ
Debian, Ubuntu
Ubuntu, Debian, AlmaLinux
Ubuntu, AlmaLinux
AlmaLinux, RHEL, CloudLinux
Phân tích chi tiết từng cặp so sánh để tìm ra phương án tối ưu nhất cho bạn:
HestiaCP vs VestaCP:
Có thể khẳng định HestiaCP là bản nâng cấp toàn diện và thay thế hoàn toàn cho VestaCP. VestaCP hiện tại tiềm ẩn nguy cơ bảo mật rất lớn do không còn được duy trì cập nhật tích cực, thiếu trình quản lý File Manager mặc định và không tương thích các phiên bản PHP hiện đại.
So sánh HestiaCP và aaPanel:
Bạn có thể tìm hiểu thêm về aapanel là gì để thấy điểm mạnh vượt trội của aaPanel nằm ở kho App Store phong phú và khả năng dựng môi trường bằng giao diện trực quan cực nhanh.
Tuy nhiên, aaPanel chạy nhiều tiến trình nền bằng Python khiến mức tiêu thụ bộ nhớ cao hơn HestiaCP khoảng 30% đến 50%. Bên cạnh đó, nhiều tiện ích mở rộng hữu ích trên aaPanel bị khóa lại dưới hình thức bản Pro có thu phí.
So sánh HestiaCP và CyberPanel:
Hãy tham khảo thêm bài viết cyberpanel là gì để nắm rõ thế mạnh về công nghệ OpenLiteSpeed cùng tính năng bộ nhớ đệm LSCache độc quyền trên WordPress.
Mặc dù tốc độ tải trang trên CyberPanel rất ấn tượng, nhưng bảng điều khiển này thường xuyên gặp các lỗi vặt liên quan đến tiến trình gunicorn, lỗi gia hạn SSL tự động bị nghẽn và chiếm dụng nhiều RAM hơn hẳn HestiaCP khi hoạt động liên tục.
HestiaCP vs cPanel:
cPanel vẫn giữ vị thế số một trong môi trường lưu trữ thương mại chuyên nghiệp cho doanh nghiệp nhờ hệ thống sao lưu đa điểm và phân quyền đại lý (Reseller) hoàn hảo. Tuy nhiên, mức phí giấy phép tối thiểu hàng chục USD mỗi tháng của cPanel là rào cản quá lớn cho người dùng cá nhân hoặc các đơn vị có quy mô vừa và nhỏ. HestiaCP mang đến giải pháp thay thế hoàn hảo với đầy đủ các tính năng lưu trữ web cốt lõi mà không tiêu tốn bất kỳ khoản phí cấp quyền nào.
7. Các Lỗi Thường Gặp Khi Dùng HestiaCP Và Cách Khắc Phục Nhanh
Trong quá trình quản trị hệ thống thực tế, quản trị viên có thể đối mặt với một số vấn đề kỹ thuật cơ bản. Dưới đây là ba trường hợp phổ biến nhất và giải pháp xử lý dứt điểm từ kinh nghiệm thực tế của đội ngũ Sysadmin:
7.1. Lỗi không truy cập được trang quản trị port 8083
Nếu bạn không thể tải trang dashboard sau khi cài đặt thành công, hãy thực hiện kiểm tra dịch vụ quản lý nền và trạng thái của tường lửa hệ thống qua SSH:
# Kiểm tra trạng thái hoạt động của tiến trình Hestia:
systemctl status hestia# Nếu tiến trình đang dừng, kích hoạt lại bằng lệnh:
systemctl restart hestia# Kiểm tra danh sách cổng đang lắng nghe:
netstat -tulnp | grep 8083
Nếu dịch vụ vẫn đang ở trạng thái active (running) nhưng bên ngoài vẫn không vào được, nguyên nhân gần như chắc chắn là do địa chỉ IP mạng của bạn đã vô tình kích hoạt cơ chế phòng vệ của Fail2ban dẫn tới bị chặn lại. Bạn có thể mở tệp cấu hình hoặc tạm dừng Fail2ban để kiểm tra:
# Tạm thời gỡ bỏ lệnh cấm đối với IP của bạn:
v-unban-ip <Dia-Chi-IP-Cua-Ban>
7.2. Lỗi VPS bị đơ, RAM chạm ngưỡng 100% do dịch vụ ClamAV
Đây là sự cố kinh điển đối với người dùng mới triển khai HestiaCP trên các gói VPS có dung lượng 1GB hoặc 2GB RAM mà quên không tắt tính năng quét virus trong lệnh cài đặt ban đầu. ClamAV (clamd) ngốn toàn bộ bộ nhớ vật lý khiến nhân Linux liên tục gọi trình hủy tiến trình Out of Memory (OOM) Killer để tắt máy chủ web hoặc cơ sở dữ liệu MariaDB.
Cách khắc phục triệt để bằng lệnh qua cổng kết nối SSH:
# Dừng ngay lập tức dịch vụ ClamAV:
systemctl stop clamav-daemon# Tắt quyền tự khởi động cùng hệ thống:
systemctl disable clamav-daemon# Tắt dịch vụ cập nhật dữ liệu virus nền:
systemctl stop clamav-freshclam
systemctl disable clamav-freshclam
Tiếp tục truy cập giao diện Dashboard HestiaCP với tài khoản admin, vào mục Settings (Biểu tượng bánh răng) > Configure > Antivirus Service và chuyển trạng thái của ClamAV sang Disabled rồi lưu lại. Dung lượng RAM tiêu thụ của máy chủ sẽ lập tức giải phóng từ 1GB đến 1.5GB.
7.3. Lỗi không thể cấp phát chứng chỉ Let’s Encrypt SSL
Khi bật tính năng Let’s Encrypt trên HestiaCP mà hệ thống báo lỗi Error: Let's Encrypt validation status 400 hoặc tương tự, nguyên nhân xuất phát từ hai trường hợp chính sau:
Bản ghi DNS chưa hoàn tất lan truyền: Tên miền vừa trỏ hoặc tên miền phụ www chưa trỏ về IP của máy chủ VPS. Hãy sử dụng các công cụ kiểm tra DNS toàn cầu như DNSChecker để đảm bảo cả bản ghi mydomain.com và www.mydomain.com đều phân giải về đúng địa chỉ IP máy chủ trước khi nhấn cấp chứng chỉ.
Bật chế độ Proxy đám mây của Cloudflare: Nếu tên miền đang sử dụng dịch vụ trung gian Cloudflare và bật biểu tượng đám mây màu cam (Proxied), các yêu cầu xác thực HTTP-01 challenge từ Let’s Encrypt đến thư mục gốc .well-known/acme-challenge/ trên máy chủ sẽ bị chặn hoặc chuyển hướng sai. Giải pháp xử lý là tạm thời chuyển trạng thái đám mây Cloudflare sang màu xám (DNS Only), tiến hành cấp phát SSL trên HestiaCP thành công rồi mới kích hoạt lại proxy màu cam nếu muốn.
Lời Kết
Nắm vững bản chất hestiacp là gì cùng các bước thiết lập chuẩn mực sẽ giúp bạn hoàn toàn làm chủ hệ sinh thái máy chủ cá nhân mà không phải lệ thuộc vào các nền tảng thương mại đóng gói tốn kém. Nhờ kiến trúc kết hợp linh hoạt giữa Nginx và PHP-FPM/Apache2, tính ổn định cao và mức độ tiêu hao tài nguyên thấp, Hestia Control Panel xứng đáng là một trong những bảng điều khiển mã nguồn mở xuất sắc hàng đầu để triển khai website trong năm 2026.
Sẵn Sàng Triển Khai HestiaCP Ngay Hôm Nay?
Khởi tạo ngay VPS với vi xử lý Intel Gold, ổ đĩa chuẩn Enterprise NVMe U.2 và toàn quyền quản trị root tại Fast Byte chỉ từ 50K/tháng.
Lưu ý kỹ thuật: Toàn bộ hướng dẫn trong bài viết được xây dựng dựa trên tài liệu kỹ thuật phát hành chính thức từ dự án Hestia Control Panel. Các thông số câu lệnh và quy trình cài đặt thực tế có thể có sự điều chỉnh nhỏ tùy thuộc vào từng phiên bản hệ điều hành Linux (Ubuntu/Debian) và hạ tầng mạng của nhà cung cấp. Người dùng luôn được khuyến cáo sao lưu dữ liệu toàn diện trước khi thực hiện các thay đổi cấu hình hạt nhân trên môi trường vận hành thực tế (production).
Việc cài đặt và sử dụng Docker Compose trên Ubuntu là bước quan trọng giúp lập trình viên và quản trị hệ thống quản lý ứng dụng đa container (multi-container) một cách khoa học. Thay vì phải ghi nhớ hàng loạt cờ lệnh docker run phức tạp cho từng dịch vụ như Web, Database hay Cache, Docker Compose cho phép gom toàn bộ hạ tầng vào một file YAML duy nhất để khởi động toàn bộ hệ thống chỉ bằng một câu lệnh. Để thực hành trơn tru và làm chủ môi trường Linux, bạn có thể triển khai trực tiếp trên máy chủ ảo từ Thuê VPS Giá Rẻ – Fast Byte với chi phí tối ưu nhất.
1. Docker Compose là gì? Tại sao cần dùng trên VPS?
Docker Compose là công cụ mã nguồn mở chính thức của Docker, dùng để định nghĩa, cấu hình và khởi chạy các ứng dụng gồm nhiều container liên kết với nhau thông qua một tệp tin cấu hình YAML duy nhất (thường đặt tên là docker-compose.yml hoặc compose.yaml).
Khi tìm hiểu sâu về Docker và nguyên lý của containerization, bạn sẽ nhận thấy bản chất của mỗi container là chạy một tiến trình đơn lẻ. Một ứng dụng web hoàn chỉnh thường đòi hỏi Web Server (Nginx), Backend (Node.js/PHP), Database (MySQL/PostgreSQL) và bộ nhớ đệm (Redis).
Nếu dùng Docker CLI thuần (docker run): Bạn phải gõ lần lượt 3–4 câu lệnh dài hàng chục tham số về port mapping, volume, network và biến môi trường. Khi khởi động lại server hoặc cập nhật phiên bản, bạn phải gõ lại từ đầu.
Khi dùng Docker Compose: Toàn bộ kiến trúc mạng nội bộ, ổ lưu trữ dữ liệu bền vững và cấu hình dịch vụ được lưu gọn gàng trong file code. Bạn chỉ cần thực thi docker compose up -d để dựng toàn bộ stack, hoặc docker compose down để dọn dẹp sạch sẽ.
2. Điều kiện trước khi cài đặt Docker Compose trên Ubuntu
Trước khi tiến hành cài đặt Docker Compose, máy chủ Ubuntu của bạn cần đảm bảo các điều kiện kỹ thuật cơ bản sau:
Hệ điều hành: Ubuntu 20.04 LTS, Ubuntu 22.04 LTS hoặc Ubuntu 24.04 LTS (kiến trúc x86_64/amd64 hoặc arm64).
Quyền truy cập: Quyền tài khoản root hoặc user có quyền thực thi lệnh sudo.
Đã cài đặt Docker Engine: Docker Compose V2 hoạt động như một plugin của Docker CLI, do đó Docker Engine bắt buộc phải được cài đặt và đang chạy nền trên hệ thống. Bạn có thể tham khảo thêm các bài hướng dẫn sử dụng VPS để nắm vững các thao tác chuẩn bị môi trường Linux.
3. Cách cài đặt Docker Compose trên Ubuntu đúng chuẩn
3.1. Phân biệt Docker Compose V1 (legacy) và V2 (plugin)
Rất nhiều người dùng mới gặp lỗi do cài đặt nhầm phiên bản V1 cũ từ kho lưu trữ mặc định của Ubuntu. Hãy xem bảng phân biệt chi tiết dưới đây:
Tiêu chí
Docker Compose V1 (Legacy)
Docker Compose V2 (Plugin)
Cú pháp lệnh
docker-compose (có dấu gạch nối)
docker compose (dấu khoảng trắng)
Ngôn ngữ phát triển
Python (chạy qua binary riêng)
Go (tích hợp trực tiếp vào Docker CLI)
Trạng thái hỗ trợ
Đã ngừng hỗ trợ (End of Life)
Chính thức, cập nhật liên tục
Gói cài đặt Ubuntu
apt install docker-compose
apt install docker-compose-plugin
3.2. Cài đặt Docker Compose V2 qua Docker Official Repository
Theo tài liệu chính thức từ Docker, phương pháp chuẩn hóa và an toàn nhất là cài đặt thông qua kho lưu trữ chính thức (Docker Official Repository).
Bước 1: Cập nhật hệ thống và cài đặt các gói phụ trợ:
Sau khi hoàn tất, kiểm tra phiên bản Docker Compose đã cài đặt trên máy chủ:
docker compose version
Màn hình hiển thị dạng Docker Compose version v2.x.x nghĩa là cài đặt thành công. Để chạy lệnh Docker mà không cần tiền tố sudo mỗi lần thao tác, hãy thêm user hiện tại vào group docker:
sudo usermod -aG docker $USER
newgrp docker
⚠ Lưu ý quan trọng:
Không dùng lệnh sudo apt install docker-compose vì kho Ubuntu chuẩn vẫn có thể chứa phiên bản V1 cũ (Python). Cú pháp đúng chuẩn của Docker Compose V2 luôn là docker compose (có khoảng trắng).
Thuê VPS giá rẻ
CPU Intel Gold, SSD NVMe U.2, giá từ 50K/tháng
Cần VPS Ubuntu cấu hình mạnh để thực hành Docker Compose?
Fast Byte cung cấp máy chủ ảo VPS với toàn quyền quản trị root, ổ cứng SSD NVMe U.2 tốc độ cao cùng băng thông không giới hạn, giúp bạn triển khai container mượt mà với chi phí tiết kiệm.
services: Định nghĩa danh sách các container cần chạy (ở ví dụ trên gồm web và db).
image: Chỉ định Docker Image kéo từ Docker Hub về để khởi chạy.
ports: Ánh xạ cổng giữa máy chủ host và container theo cú pháp HOST_PORT:CONTAINER_PORT.
volumes: Ánh xạ thư mục máy host hoặc Docker Volume để lưu trữ dữ liệu vĩnh viễn, không bị mất khi xóa container.
environment: Truyền các biến môi trường trực tiếp vào container khi hoạt động.
networks: Tạo mạng nội bộ ảo cách ly giữa các container, giúp các container tự động phân giải tên miền (DNS) cho nhau theo tên service.
depends_on: Thiết lập thứ tự khởi động phụ thuộc giữa các container.
⚠ Quy tắc định dạng YAML:
Tệp tin YAML sử dụng khoảng trắng (Spaces) để thụt đầu dòng (indentation), tuyệt đối không sử dụng phím Tab vì sẽ gây lỗi cú pháp khi thực thi lệnh.
5. Tổng hợp các lệnh Docker Compose thường dùng (Cheat Sheet)
Bảng tổng hợp lệnh hỗ trợ quản lý vòng đời ứng dụng multi-container hàng ngày:
Lệnh (CLI)
Chức năng và ý nghĩa thực tế
docker compose up -d
Kéo image, tạo network/volume và khởi chạy container dưới nền (detached mode).
docker compose down
Dừng và xóa toàn bộ container, network được định nghĩa trong compose file.
docker compose down -v
Dừng hệ thống và xóa sạch toàn bộ named volumes kèm theo dữ liệu.
docker compose ps
Liệt kê danh sách các container đang chạy trong stack hiện tại và trạng thái port.
docker compose logs -f [service]
Theo dõi realtime (stream) log đầu ra của toàn bộ hoặc một service cụ thể.
docker compose restart [service]
Khởi động lại các container trong stack mà không làm thay đổi cấu hình volume.
docker compose exec [service] sh
Truy cập vào giao diện dòng lệnh bên trong một container đang chạy.
docker compose pull
Tải về các phiên bản image mới nhất được chỉ định từ registry về máy chủ.
6. Cách dùng file .env để quản lý biến môi trường an toàn
Việc hardcode trực tiếp mật khẩu, API token hay thông tin kết nối cơ sở dữ liệu vào file docker-compose.yml là sai lầm bảo mật nghiêm trọng. Docker Compose tự động tìm kiếm file .env cùng thư mục để nạp giá trị vào các biến dạng ${VARIABLE_NAME}.
Bước 2: Phân quyền bảo mật trên Ubuntu để bảo vệ file:
chmod 600 .env
Ưu Đãi VPS
Tiết kiệm chi phí, cấu hình cao trong tầm giá
Triển khai dự án thực tế trên VPS ổn định, tiết kiệm chi phí
Fast Byte cung cấp các gói máy chủ ảo đường truyền 100 Mbps ổn định, hạ tầng ổ cứng NVMe U.2 hiện đại, phù hợp cho developer chạy testing và ứng dụng thực tế.
7. Các lỗi thường gặp khi dùng Docker Compose và cách sửa
7.1. Lỗi: docker-compose: command not found
Nguyên nhân: Hệ thống đã cài Docker Compose V2 (dạng CLI plugin) nhưng bạn vẫn gõ theo thói quen cũ là docker-compose (có dấu gạch nối). Cách xử lý: Đổi sang cú pháp docker compose. Nếu có nhu cầu duy trì các script cũ viết cho V1, tạo bí danh (alias) hoặc symlink:
7.2. Lỗi: Got permission denied while trying to connect to the Docker daemon socket
Nguyên nhân: Tài khoản non-root hiện tại chưa được cấp quyền truy cập file socket /var/run/docker.sock. Cách xử lý: Chạy sudo usermod -aG docker $USER sau đó logout và đăng nhập lại SSH.
7.3. Service Web không kết nối được Database dù có depends_on
Nguyên nhân: Mặc định depends_on chỉ đợi container database ở trạng thái started (vừa bật lên), chưa đảm bảo tiến trình database bên trong đã hoàn tất khởi tạo socket để nhận kết nối. Cách xử lý: Sử dụng khối healthcheck cho database và kết hợp cấu hình điều kiện condition: service_healthy trong thuộc tính depends_on của service Web.
7.4. Lỗi xung đột cổng mạng (Port is already allocated)
Nguyên nhân: Port bạn cấu hình (ví dụ 80 hoặc 3306) đã bị chiếm bởi một dịch vụ khác trên Ubuntu (như Apache2 hoặc MySQL cục bộ). Cách xử lý: Kiểm tra dịch vụ đang chiếm port bằng sudo lsof -i :80 hoặc sudo netstat -tulpn | grep :80 để dừng dịch vụ xung đột hoặc đổi port mapping trên host (ví dụ "8080:80").
8. Ví dụ thực tế: Deploy ứng dụng Nginx + MySQL trên VPS
Hãy cùng triển khai một stack thực tế từng bước để kiểm nghiệm toàn bộ quy trình vận hành Docker Compose:
Bước 1: Tạo thư mục dự án và tệp index:
mkdir -p ~/demo-compose/html
cd ~/demo-compose
echo "<h1>Docker Compose Fast Byte Hoat Dong Thanh Cong!</h1>" > html/index.html
Bước 2: Tạo file cấu hình docker-compose.yml và file .env:
Hạ tầng ảo hóa: Triển khai trên VPS sử dụng công nghệ ảo hóa KVM để có tài nguyên phần cứng độc lập và toàn quyền can thiệp kernel hệ điều hành.
10. FAQ – Câu hỏi thường gặp
1. Docker Compose là gì và khác Docker như thế nào?
Docker là nền tảng quản lý từng container độc lập, trong khi Docker Compose là công cụ cấp cao hơn giúp điều phối, liên kết và quản lý cụm nhiều container cùng lúc thông qua một file khai báo YAML duy nhất.
2. Nên cài Docker Compose bằng apt install docker-compose hay cài plugin?
Bạn nên cài gói docker-compose-plugin từ kho chính thức của Docker. Lệnh apt install docker-compose mặc định của Ubuntu chỉ cung cấp bản V1 cũ viết bằng Python đã bị Docker ngừng bảo trì.
3. Tại sao gặp lỗi docker-compose: command not found trên Ubuntu?
Lỗi này xuất hiện vì Docker Compose V2 hoạt động dưới dạng plugin tích hợp trực tiếp vào Docker CLI. Cú pháp thực thi chuẩn xác hiện nay là docker compose (có khoảng trắng) thay vì có dấu gạch nối.
4. depends_on trong Docker Compose có đảm bảo database sẵn sàng không?
Không hoàn toàn. Mặc định depends_on chỉ chờ container khởi chạy chứ không chờ database sẵn sàng tiếp nhận kết nối. Bạn cần kết hợp thêm chỉ thị healthcheck để đảm bảo tiến trình database sẵn sàng 100%.
5. Cách xóa toàn bộ container, volume và network do Compose tạo ra?
Tại thư mục chứa file cấu hình, bạn thực hiện lệnh docker compose down -v --rmi all. Lệnh này sẽ dừng container, đồng thời xóa toàn bộ network, volume lưu trữ và các custom image đã build.
Tổng kết quy trình cài đặt và làm chủ Docker Compose
Nắm vững các bước cài đặt và sử dụng Docker Compose trên Ubuntu sẽ giúp bạn chuẩn hóa quy trình triển khai phần mềm, giảm thiểu sai sót cấu hình và dễ dàng tái lập môi trường chạy ứng dụng ở bất kỳ máy chủ nào. Hãy luôn nhớ ưu tiên cài đặt Compose V2 Plugin chính thức, tách biệt các thông tin mật vào file .env và thiết lập healthcheck hợp lý để các dịch vụ vận hành bền bỉ.
Sẵn sàng deploy ứng dụng bằng Docker Compose?
Khởi tạo máy chủ VPS Ubuntu với toàn quyền root, SSD NVMe tốc độ cao để bắt đầu chạy container ngay hôm nay.
Nội dung bài viết mang tính tham khảo. Các lệnh và cấu hình trong bài được kiểm chứng trên Ubuntu 20.04/22.04/24.04 LTS với Docker Compose V2 và quyền root hoặc sudo. Phiên bản Docker Compose và cú pháp có thể thay đổi theo thời gian – bạn nên kiểm tra tài liệu chính thức tại docs.docker.com/compose/ để cập nhật mới nhất. Nên kiểm thử trên môi trường dev/staging trước khi áp dụng production.
VestaCP (Vesta Control Panel) là một trong những bảng điều khiển quản trị máy chủ mã nguồn mở miễn phí trên nền tảng Linux, được thiết kế theo hướng tối giản, nhẹ nhàng và tích hợp đầy đủ các dịch vụ từ Web, Mail, Database đến DNS và Firewall. Hướng dẫn toàn diện dưới đây từ ThueVPSGiaRe.vn sẽ giúp bạn hiểu rõ nguyên lý hoạt động, nắm chắc các bước cài đặt chi tiết từ A-Z trên máy chủ Linux, VPS, Dedicated Server, cũng như quy trình đăng nhập và cấu hình toàn bộ hệ thống để vận hành ổn định.
1. VestaCP là gì?
VestaCP (Vesta Control Panel) là một bảng điều khiển control panel mã nguồn mở hoàn toàn miễn phí, được phát hành theo giấy phép GNU GPL v3 dành riêng cho các bản phân phối máy chủ Linux. Hệ thống cho phép người dùng vận hành toàn diện các dịch vụ web, cơ sở dữ liệu, tên miền và thư điện tử thông qua giao diện web trực quan thay vì gõ lệnh shell thủ công.
VestaCP là gì?
Điểm cốt lõi tạo nên tên tuổi của VestaCP nằm ở kiến trúc máy chủ kết hợp (Hybrid Web Server). Thay vì chỉ dùng đơn lẻ một phần mềm, VestaCP cấu hình web server Nginx đóng vai trò Reverse Proxy đứng phía trước tiếp nhận toàn bộ các truy vấn HTTP/HTTPS và xử lý trực tiếp các tập tin tĩnh như hình ảnh, CSS, JavaScript. Phía sau là Apache đảm nhận xử lý các tập lệnh động PHP và quy tắc Rewrite của file .htaccess. Kiến trúc này giải quyết triệt để bài toán nghẽn tài nguyên trên máy chủ cấu hình khiêm tốn.
Hệ thống Web Stack: Nginx Reverse Proxy kết hợp Apache (hoặc Nginx + PHP-FPM độc lập).
Cơ sở dữ liệu: MySQL hoặc MariaDB tích hợp sẵn công cụ quản trị giao diện phpMyAdmin.
Hệ thống thư điện tử: Exim làm Mail Transfer Agent (MTA) và Dovecot làm IMAP/POP3 Server, đi kèm giao diện Webmail Roundcube.
Hệ thống tên miền & truyền file: BIND DNS Server phục vụ trỏ bản ghi nội bộ, vsftpd hoặc ProFTPD quản lý tài khoản FTP.
Bảo mật tích hợp: Tường lửa iptables kết hợp ứng dụng Fail2ban chủ động giám sát và ngăn chặn brute-force.
2. Đánh giá ưu điểm và nhược điểm thực tế của VestaCP
Trước khi quyết định lựa chọn VestaCP làm nền tảng quản trị chính cho hệ thống của mình, quản trị viên cần nắm rõ những giá trị cốt lõi cùng các hạn chế cố hữu về mặt công nghệ mà phần mềm này đang đối mặt.
Về mặt ưu điểm, VestaCP là một trong những bảng điều khiển tiêu thụ ít tài nguyên nhất trên hệ điều hành Linux. Khi ở trạng thái nghỉ, toàn bộ stack dịch vụ của VestaCP chỉ chiếm dụng khoảng 300MB – 500MB RAM, giúp máy chủ phản hồi các truy vấn cực nhanh.
Giao diện người dùng được phân chia theo từng thẻ chức năng rõ ràng gồm WEB, DNS, MAIL, DB, CRON và BACKUP. Ngoài ra, việc tích hợp sẵn tiện ích cấp chứng chỉ số Let’s Encrypt tự động giúp việc triển khai giao thức mã hóa HTTPS diễn ra thuận tiện chỉ với một nút bấm.
Tuy nhiên, rủi ro lớn nhất của VestaCP đến từ chu kỳ phát triển. Mã nguồn chính của VestaCP hiện tại rất ít khi được cập nhật bản vá từ nhóm tác giả gốc. Một số lỗ hổng bảo mật nếu không được quản trị viên chủ động cấu hình rà soát tường lửa có thể bị khai thác.
Bên cạnh đó, tính năng quản lý tệp tin trực tiếp (File Manager) trên giao diện web mặc định là tiện ích thương mại yêu cầu trả phí bản quyền, buộc người dùng thông thường phải thao tác qua tài khoản FTP hoặc WinSCP.
Tiêu chí kỹ thuật
Mức tối thiểu (Cơ bản)
Mức khuyến nghị (Khuyên dùng)
Bộ vi xử lý (CPU)
1 Core (1.0 GHz)
2 Cores xung nhịp cao (Intel Gold/AMD EPYC)
Dung lượng RAM
512 MB (Tắt ClamAV, SpamAssassin)
1 GB – 2 GB RAM (Chạy đủ full stack)
Ổ cứng lưu trữ
10 GB tiêu chuẩn
20 GB – 40 GB chuẩn Enterprise NVMe U.2
Băng thông mạng
Có giới hạn dung lượng
Không giới hạn (Unlimited Bandwidth), Port 100Mbps
Thuê VPS giá rẻ
CPU Intel Gold, SSD NVMe U.2, từ 50K/tháng
Hạ tầng máy chủ ảo tối ưu cho Web Control Panel
Dễ dàng làm quen và tự tay cấu hình các bảng điều khiển máy chủ với chi phí hợp lý. Máy chủ ảo tại Fast Byte cung cấp toàn quyền root, địa chỉ IPv4 độc lập cùng cổng mạng 100 Mbps ổn định trong nước.
3. Yêu cầu hệ thống và các bước chuẩn bị trước khi cài đặt VestaCP
Để quá trình cài đặt diễn ra suôn sẻ, không xảy ra xung đột dịch vụ, môi trường máy chủ cần thỏa mãn một số tiêu chuẩn tiên quyết về hệ điều hành cũng như cấu hình mạng.
Về mặt hệ điều hành, VestaCP hoạt động ổn định và tương thích tốt nhất trên nền tảng CentOS 7 (64-bit), Debian 8/9, hoặc các phiên bản Ubuntu 16.04 / 18.04 LTS. Cần lưu ý rằng VestaCP nguyên bản không hỗ trợ chính thức các phiên bản hệ điều hành mới hơn như Ubuntu 22.04 LTS, Ubuntu 24.04 LTS hay AlmaLinux/Rocky Linux. Nếu sử dụng các bản phân phối mới này, script cài đặt sẽ phát sinh lỗi do xung đột kho lưu trữ package cũ.
Yêu cầu hệ điều hành sạch (Clean OS): Máy chủ ảo phải vừa được cài mới hệ điều hành hoàn toàn. Tuyệt đối không cài đặt trước các phần mềm như Apache, Nginx, MariaDB, Sendmail hoặc PHP độc lập vì sẽ gây xung đột cổng mạng trong quá trình script cấu hình tự động.
Đặc quyền truy cập: Bạn cần thông tin tài khoản có toàn quyền root Linux để thực thi các lệnh can thiệp vào cấp hệ thống và dịch vụ mạng.
Công cụ truy cập máy chủ: Sử dụng phần mềm Terminal (trên macOS/Linux) hoặc PuTTY, Termius (trên Windows) để kết nối SSH vào VPS thông qua địa chỉ IP máy chủ và cổng 22.
4. Hướng dẫn cài đặt VestaCP từng bước chi tiết
Quy trình triển khai VestaCP được tiến hành thông qua dòng lệnh tự động hóa. Người dùng có thể tùy biến các thành phần dịch vụ trước khi cài đặt hoặc thực thi script tiêu chuẩn trực tiếp từ máy chủ.
A. Bước chuẩn bị cấu hình ban đầu từ trang chủ
Để loại bỏ các dịch vụ không mong muốn hoặc chỉ định cấu hình chuyên biệt, bạn truy cập vào đường dẫn cấu hình trực tuyến tại https://vestacp.com/install/. Tại mục Advanced Install Settings, tiến hành lựa chọn các thành phần tương ứng:
WEB Server: Lựa chọn mô hình phối hợp (Nginx + Apache), chỉ dùng Apache đơn lẻ hoặc Nginx kết hợp php-fpm.
DNS Server: Chọn giải pháp Bind hoặc vô hiệu hóa nếu sử dụng DNS bên thứ ba.
Mail Server: Lựa chọn tích hợp Exim đi kèm Dovecot, SpamAssassin, ClamAV hoặc bỏ qua.
Database: Tùy chọn hệ quản trị MySQL, PostgreSQL hoặc cả hai.
Softaculous: Tích hợp trình cài đặt mã nguồn nhanh tự động (nếu có nhu cầu).
Khai báo thông số định danh: Điền tên Hostname của máy chủ, địa chỉ Email nhận thông báo quản trị và Mật khẩu đăng nhập cho tài khoản quản trị chính.
Sau khi điền đủ các trường, nhấp chọn nút Generate Install Command. Hệ thống sẽ tự động tổng hợp ra một câu lệnh cài đặt tùy biến riêng dành riêng cho bạn.
B. Hướng dẫn cài đặt VestaCP trên máy chủ Linux
Nếu bạn sử dụng máy chủ Linux chuẩn đã cài đặt sẵn môi trường nền tảng, các bước triển khai diễn ra tuần tự như sau:
Bước 1: Kết nối và nâng cấp hệ thống: Đăng nhập vào phiên làm việc của máy chủ Linux qua giao thức SSH bằng quyền root. Thực thi lệnh cập nhật toàn bộ các gói chỉ mục phần mềm:
sudo apt-get update
Bước 2: Tải xuống tập lệnh cài đặt: Sử dụng công cụ wget để tải tệp kịch bản cài đặt tự động từ máy chủ chính thức của VestaCP:
sudo wget https://vestacp.com/pub/vst-install.sh
Bước 3: Khởi chạy tiến trình cài đặt: Thực thi tệp lệnh vừa tải xuống với quyền quản trị viên cao nhất:
sudo bash vst-install.sh
C. Hướng dẫn cài đặt VestaCP trên VPS
Khi thao tác trực tiếp trên môi trường máy chủ ảo (VPS), các bước thực hiện được tối ưu hóa như sau:
Bước 1: Kết nối VPS qua SSH: Mở ứng dụng Terminal hoặc phần mềm kết nối dòng lệnh (như PuTTY) và đăng nhập bằng tài khoản root theo cú pháp:
ssh root@địa_chỉ_IP_VPS
(Thay thế địa_chỉ_IP_VPS bằng địa chỉ IP tĩnh do nhà cung cấp bàn giao, sau đó nhập mật khẩu hoặc khóa SSH Key để xác thực).
Bước 2: Cập nhật hệ thống: Thực thi lệnh nâng cấp hệ thống để đảm bảo tính toàn vẹn của các thư viện phần mềm phụ thuộc:
sudo apt-get update
Cập nhật hệ thống
Bước 3: Tải xuống tập tin cài đặt: Tải tệp tin cài đặt VestaCP:
sudo wget https://vestacp.com/pub/vst-install.sh
Tải tệp tin cài đặt VestaCP
Bước 4: Cấp quyền và chạy cài đặt: Cấp quyền thực thi cho tệp kịch bản và tiến hành khởi chạy:
chmod +x vst-install.sh
sudo bash vst-install.sh
Cấp quyền và chạy cài đặt
Trong quá trình hệ thống biên dịch, màn hình sẽ hiển thị bảng danh sách các gói dịch vụ sẽ được cài đặt và yêu cầu người dùng xác nhận. Bạn nhập Y (Yes) rồi nhấn Enter.
Tiếp theo, nhập địa chỉ Email quản trị và thiết lập tên FQDN Hostname của VPS. Thời gian tự động tải và cấu hình diễn ra trong khoảng 15 đến 20 phút tùy thuộc vào tốc độ mạng và hiệu năng phần cứng máy chủ.
Giao diện cài VestaCP
D. Hướng dẫn cài đặt VestaCP trên Dedicated Server
Đối với máy chủ vật lý dùng riêng (Dedicated Server), điều kiện bắt buộc trước khi thực hiện bao gồm: sở hữu quyền truy cập quản trị viên cấp cao nhất (root), cài đặt hệ điều hành Linux tương thích (CentOS, RHEL, Ubuntu hoặc Debian) và chuẩn bị sẵn tên miền hợp lệ đã liên kết tới địa chỉ IP của máy chủ.
Bước 1: Kết nối vào máy chủ thông qua giao thức SSH bằng lệnh ssh root@địa_chỉ_IP_máy_chủ hoặc mở console điều khiển vật lý cục bộ.
Bước 2: Đồng bộ và làm mới hệ điều hành bằng lệnh sudo apt-get update (hoặc yum update -y trên nền RHEL/CentOS).
Bước 3: Kéo tệp script về hệ thống qua lệnh sudo wget https://vestacp.com/pub/vst-install.sh.
Cài VestaCP trên Dedicated Server
Bước 4: Thực thi tập lệnh bằng cú pháp sudo bash vst-install.sh. Nhập Y khi có thông báo hỏi, bổ sung thông tin email và hostname tương ứng, sau đó chờ đợi hệ thống tự động hoàn tất cấu hình toàn bộ Nginx, Apache, Bind, MySQL cùng các dịch vụ liên quan.
Thuê VPS Giá Rẻ
CPU Intel Gold, NVMe U.2 Tốc Độ Cao
Nền Tảng Máy Chủ Ảo Tối Ưu Cho Mọi Control Panel
Trải nghiệm dịch vụ VPS độc lập từ Fast Byte với toàn quyền root quản trị, dễ dàng cài đặt các bảng điều khiển hosting Linux, hạ tầng ổ cứng SSD NVMe xử lý mượt mà chỉ từ 50K/tháng.
Sau khi tiến trình cài đặt trên cửa sổ Terminal báo hoàn tất, màn hình sẽ cung cấp cho bạn thông tin địa chỉ truy cập bảng điều khiển cùng tài khoản quản trị mặc định. Bạn tiến hành đăng nhập và hoàn thiện các bước thiết lập cấu hình cơ bản dưới đây.
A. Cách đăng nhập vào VestaCP lần đầu tiên
VestaCP hoạt động trên nền giao thức HTTPS bảo mật thông qua cổng mạng định danh là 8083. Mở trình duyệt web của bạn và gõ theo cấu trúc:
https://:8083
# Ví dụ: https://192.168.1.1:8083 hoặc https://example.com:8083
Cách đăng nhập vào VestaCP lần đầu
Lưu ý về chứng chỉ bảo mật: Do máy chủ ban đầu sử dụng chứng chỉ tự ký (Self-signed certificate), trình duyệt web sẽ hiển thị cảnh báo kết nối riêng tư. Bạn nhấp vào nút Nâng cao (Advanced) và chọn Tiếp tục truy cập (Proceed to IP/Domain) để vào trang đăng nhập.
Điền tên đăng nhập là admin và mật khẩu quản trị đã được sinh ra sau khi kết thúc lệnh cài đặt. Ngay sau khi vào bảng điều khiển, bạn nên vào thông tin cá nhân (User Profile) để đổi lại mật khẩu mặc định nhằm bảo vệ an toàn cho máy chủ.
B. Cấu hình DNS cho tên miền
Dịch vụ DNS đóng vai trò định tuyến tên miền chính xác về máy chủ web. Để quản lý các bản ghi, từ thanh điều hướng chính, nhấp chọn mục DNS:
Quản lý Zone DNS: Tạo mới hoặc điều chỉnh danh sách các khu vực cấu hình DNS của các tên miền đang vận hành.
Tạo và chỉnh sửa bản ghi: Thiết lập bản ghi A (trỏ tên miền về địa chỉ IP máy chủ), bản ghi AAAA (trỏ về IPv6), bản ghi CNAME, bản ghi MX (định tuyến máy chủ chuyển phát thư điện tử), bản ghi TXT và NS.
Dọn dẹp bản ghi: Xóa bỏ trực tiếp các bản ghi cũ không còn phục vụ hệ thống để phòng ngừa xung đột định tuyến.
C. Cấu hình máy chủ Web và chứng chỉ SSL/TLS
Từ giao diện làm việc chính, chọn thẻ WEB để bắt đầu quản lý website và phân bổ tài nguyên:
Thêm hoặc quản lý website: Bấm Add Web Domain để thêm tên miền mới, chỉnh sửa bí danh (Aliases), hoặc xóa bỏ website không còn nhu cầu sử dụng.
Cấu hình máy chủ web: Tùy chỉnh thông số giữa Nginx và Apache, thiết lập các tùy chọn bảo mật để hạn chế hành vi quét mã độc.
Trong phần chỉnh sửa tên miền tại mục WEB, tìm đến vùng tùy chọn SSL Support và tích chọn kích hoạt.
Bạn có thể tích chọn Let’s Encrypt Support để hệ thống tự động xác thực, cài đặt và cấu hình cronjob tự gia hạn chứng chỉ miễn phí. Nếu sở hữu chứng chỉ trả phí từ các nhà cung cấp bên ngoài, bạn nhập chứng chỉ SSL, khóa riêng (SSL Private Key) và chuỗi chứng thực CA (SSL Certificate Authority / Intermediate) vào các ô tương ứng rồi bấm Save.
D. Cấu hình dịch vụ Email và Cơ sở dữ liệu (Database)
1. Cấu hình Email: Chọn mục MAIL trên thanh công cụ:
Khởi tạo tên miền thư mới và tạo các hòm thư điện tử cá nhân cho từng thành viên.
Cấu hình bộ lọc thư rác (Spam Filter) bằng công cụ SpamAssassin tích hợp sẵn để phòng chống thư rác gửi đến.
Quản lý dung lượng giới hạn lưu trữ cho từng hộp thư và cấp quyền chuyển tiếp email (Forwarding).
2. Quản trị Cơ sở dữ liệu: Chọn thẻ DATABASE trên thanh menu:
Bấm Add Database để tạo mới cơ sở dữ liệu hệ quản trị MySQL hoặc PostgreSQL.
Thiết lập tên đăng nhập và cấp quyền truy cập dữ liệu cho từng người dùng riêng biệt.
Chủ động đổi mật khẩu truy vấn hoặc xóa cơ sở dữ liệu khi không còn khai thác. VestaCP cung cấp sẵn liên kết đăng nhập nhanh vào tiện ích phpMyAdmin để quản lý bảng trực quan.
E. Thiết lập Tường lửa (Firewall), Sao lưu (Backup), FTP và SSH
Tường lửa (FIREWALL): Quản lý trực quan hệ thống Iptables. Người dùng có thể chủ động thêm mới hoặc gỡ bỏ các quy tắc tường lửa, mở cổng dịch vụ cần thiết hoặc thực hiện cấm (chặn) các dải địa chỉ IP đang tấn công dò quét để bảo vệ các dịch vụ như SSH, máy chủ web và Exim.
Sao lưu dự phòng (BACKUP): Tạo các bản sao lưu thủ công tức thời hoặc thiết lập lịch trình sao lưu tự động cho mã nguồn web, hòm thư và cơ sở dữ liệu. Hỗ trợ hoàn nguyên (khôi phục) nhanh hệ thống khi gặp sự cố phần mềm.
Cấu hình FTP & Người dùng: Tại mục USERS, bạn có thể tạo mới các tài khoản phụ, gán giới hạn tài nguyên và phân quyền quản trị. Tại mục FTP, bạn có thể tạo tài khoản truyền tệp tin qua FTP gắn với từng thư mục web riêng biệt để phân phối cho lập trình viên.
Cấu hình SSH: Cho phép bật hoặc tắt quyền truy cập terminal qua SSH đối với từng tài khoản người dùng, hạn chế các phiên đăng nhập ngoài thẩm quyền nhằm giữ vững an ninh cho toàn bộ hệ thống máy chủ.
F. Quản trị nâng cao bằng công cụ dòng lệnh Vesta CLI
Bên cạnh bảng điều khiển web, VestaCP trang bị sẵn một bộ công cụ dòng lệnh CLI cực kỳ mạnh mẽ đặt trong thư mục /usr/local/vesta/bin/, cho phép bạn thực hiện tác vụ nhanh qua SSH mà không cần mở trình duyệt:
Nhóm lệnh quản lý tên miền và người dùng:v-add-domain (thêm tên miền mới), v-delete-domain (gỡ bỏ tên miền), v-add-user (tạo người dùng hệ thống mới).
Nhóm lệnh điều khiển tường lửa:v-add-firewall-chain (thêm chuỗi quy tắc tường lửa), v-add-firewall-ban (chặn nhanh một địa chỉ IP), v-delete-sys-firewall (vô hiệu hóa quy tắc tường lửa hệ thống).
Nhóm lệnh quản trị máy chủ:v-add-sys-ip (gán thêm địa chỉ IP mới vào máy chủ), v-delete-cron-vesta-autoupdate (tắt tiến trình tự động cập nhật), v-delete-web-domain-ssl (xóa cấu hình chứng chỉ SSL của tên miền).
VPS Clean OS
Sẵn sàng cài đặt mọi Control Panel
Kích hoạt máy chủ ảo chỉ sau 60 giây
Fast Byte cung cấp kho mẫu hệ điều hành Linux nguyên bản, cho phép bạn chủ động cài lại hệ điều hành không giới hạn số lần thông qua bảng điều khiển tự động hóa. Đảm bảo môi trường hoàn toàn sạch sẽ để thiết lập VestaCP thuận lợi.
6. Các thiết lập bảo mật sống còn sau khi cài đặt VestaCP
Do VestaCP là một dự án mã nguồn mở có tuổi đời lâu năm và ít nhận được các bản vá tự động, việc áp dụng các bước bảo mật VPS ngay sau khi hoàn tất cài đặt là yêu cầu bắt buộc để bảo vệ hệ thống trước các đợt rà quét tự động từ internet.
Thay đổi mật khẩu tài khoản admin ngay lập tức: Tại giao diện web, nhấp vào tên người dùng admin ở góc trên bên phải, nhập mật khẩu mới có độ phức tạp cao (kết hợp chữ hoa, chữ thường, chữ số và ký tự đặc biệt) rồi bấm Save.
Đổi cổng đăng nhập 8083 mặc định: Cổng 8083 là mục tiêu hàng đầu của các botnet quét mật khẩu VestaCP. Bạn có thể đổi sang một cổng ngẫu nhiên (ví dụ: 8443 hoặc 9090) bằng cách chỉnh sửa tệp cấu hình của Nginx vesta:
nano /usr/local/vesta/nginx/conf/nginx.conf
Tìm dòng listen 8083; và đổi thành cổng mong muốn, sau đó khởi động lại dịch vụ bằng lệnh service vesta restart. Nhớ mở cổng mới trên tường lửa trước khi ngắt kết nối.
Kích hoạt và kiểm tra Fail2ban: Đảm bảo dịch vụ Fail2ban đang ở trạng thái kích hoạt để tự động khóa địa chỉ IP có hành vi dò mật khẩu quản trị web hoặc SSH quá 5 lần. Bạn có thể kiểm tra trạng thái của các jail bảo vệ thông qua lệnh:
fail2ban-client status
Vô hiệu hóa dịch vụ không dùng đến: Nếu bạn quản lý bản ghi DNS tại Cloudflare hoặc nhà cung cấp tên miền, hãy tắt hẳn dịch vụ BIND (Named) trên VestaCP để tiết kiệm từ 50MB đến 100MB RAM cho máy chủ.
7. Có nên sử dụng VestaCP hiện tại? So sánh với cPanel, aaPanel
Đứng dưới góc độ của một kỹ thuật viên quản trị hệ thống, VestaCP vẫn sở hữu những giá trị sử dụng nhất định nhưng không còn là lựa chọn duy nhất hay lý tưởng cho mọi dự án hiện đại.
Đối với các bảng điều khiển trả phí như phần mềm cPanel, người dùng nhận được sự hỗ trợ liên tục, tính năng phong phú và hệ thống bảo mật chặt chẽ, đổi lại chi phí hàng tháng khá cao. VestaCP hoàn toàn giải quyết bài toán ngân sách khi cung cấp đầy đủ tính năng cốt lõi với chi phí phần mềm bằng 0.
Tuy nhiên, nếu so sánh với các bảng điều khiển mã nguồn mở đương đại như bảng điều khiển aaPanel, VestaCP có phần lép vế về giao diện đồ họa, thiếu kho App Store một chạm để cài đặt các phiên bản PHP song song hoặc quản lý Docker container.
Đặc tính
VestaCP
cPanel
aaPanel
Chi phí bản quyền
Miễn phí (GPL v3)
Thu phí hàng tháng
Miễn phí bản Core
Mức tiêu thụ RAM
Rất thấp (~300 – 500 MB)
Trung bình – Cao (~1 – 2 GB)
Thấp (~400 – 600 MB)
Hỗ trợ OS mới
Hạn chế (Chủ yếu CentOS 7)
Rất tốt (AlmaLinux, Rocky)
Đa dạng (Ubuntu 22+, Debian)
Tần suất cập nhật
Gần như ngừng phát triển
Liên tục cập nhật hàng tuần
Cập nhật đều đặn
Lời khuyên dành cho bạn: VestaCP hiện tại phù hợp nhất cho mục đích học tập quản trị máy chủ Linux, làm môi trường Lab thử nghiệm hoặc chạy các website nhỏ trên các hệ thống CentOS 7 cấu hình tiết kiệm.
Nếu bạn dự định triển khai môi trường sản xuất lâu dài trên các phiên bản hệ điều hành mới nhất như Ubuntu 22.04/24.04 hoặc Debian 12, hãy cân nhắc lựa chọn aaPanel hoặc HestiaCP — bản fork nâng cấp trực tiếp từ VestaCP nhưng được cộng đồng phát triển duy trì bản vá liên tục.
Hạ tầng Fast Byte
Phù hợp mọi bảng điều khiển Hosting
Lựa chọn tối ưu cho người dùng thực chiến
Dù bạn chọn VestaCP, aaPanel hay CyberPanel, hạ tầng phần cứng với vi xử lý Intel Gold và ổ cứng thuần Enterprise SSD NVMe U.2 tại Fast Byte luôn mang lại tốc độ đọc ghi vượt trội cùng sự ổn định tối đa cho website.
VestaCP có hỗ trợ cài đặt trên Ubuntu 20.04 hoặc 22.04 không?
VestaCP nguyên bản không hỗ trợ chính thức Ubuntu 20.04 hay 22.04 LTS do kho gói phần mềm đã lỗi thời. Nếu chạy script trên các bản phân phối này sẽ gặp lỗi phụ thuộc package. Bạn nên dùng CentOS 7 hoặc cân nhắc HestiaCP (bản fork tương thích tốt với Ubuntu 20.04/22.04).
Tại sao tôi không thể truy cập link https://ip-vps:8083 sau khi cài đặt?
Nguyên nhân phổ biến nhất là do tường lửa của hệ thống (iptables/firewalld) hoặc Security Group từ nhà cung cấp đang chặn cổng 8083. Bạn cần kết nối SSH vào máy chủ và mở port 8083 cho giao thức TCP, đồng thời đảm bảo gõ đúng tiền tố https:// thay vì http://.
VestaCP có hoàn toàn miễn phí không? Có tính năng nào phải trả tiền?
Các tính năng cốt lõi của VestaCP (Web, Database, Mail, DNS, SSL) đều miễn phí 100%. Tuy nhiên, tính năng trình quản lý tệp trực tiếp trên trình duyệt (File Manager) và SFTP Chroot là các plugin thương mại yêu cầu mua giấy phép bản quyền theo tháng hoặc trọn đời.
Làm sao để sửa lỗi chứng chỉ Let’s Encrypt không tự gia hạn trên VestaCP?
Lỗi không tự gia hạn thường xảy ra khi bản ghi DNS chưa trỏ đúng về IP máy chủ hoặc lệnh Cron gia hạn bị gián đoạn. Bạn có thể kiểm tra tiến trình Cron trong thẻ CRON, hoặc vào thẻ WEB, tắt tùy chọn Let’s Encrypt rồi bật lại để hệ thống phát hành lại chứng chỉ mới.
Tôi có thể di chuyển website từ VestaCP sang máy chủ khác dễ dàng không?
Hoàn toàn thuận tiện. Tính năng Backup của VestaCP đóng gói toàn bộ thư mục web, cơ sở dữ liệu và cấu hình vào một tệp tin .tar duy nhất. Bạn có thể tải file này về và giải nén thủ công lên bất kỳ hosting nào hoặc sử dụng lệnh v-restore-user nếu chuyển sang một máy chủ chạy VestaCP khác.
Tổng kết
Hiểu rõ bản chất vestacp là gì cùng mô hình kiến trúc Nginx kết hợp Apache sẽ giúp bạn tự tin xây dựng một hệ thống máy chủ hosting gọn nhẹ, tối ưu chi phí mà vẫn đảm bảo tính năng vận hành website đầy đủ. Dù hiện tại có nhiều sự lựa chọn mới mẻ hơn trên thị trường, VestaCP vẫn giữ nguyên giá trị là một giải pháp mẫu mực cho người bắt đầu bước chân vào thế giới quản trị máy chủ Linux.
Sẵn sàng làm chủ máy chủ của riêng bạn?
Khởi tạo Cloud VPS cấu hình cao, SSD NVMe tốc độ cao với mức giá tối ưu nhất tại Fast Byte.
Tuyên bố miễn trừ trách nhiệm kỹ thuật: Các thông tin hướng dẫn và dòng lệnh trong bài viết được xây dựng dựa trên tài liệu kỹ thuật thực tế của phần mềm VestaCP. Cấu hình có thể thay đổi tùy thuộc vào bản phân phối hệ điều hành, phiên bản gói phần mềm và chính sách tường lửa cụ thể của từng hệ thống. Quản trị viên nên thử nghiệm trên môi trường lab hoặc sao lưu dữ liệu cẩn thận trước khi áp dụng cho các website đang hoạt động thực tế.