Tác giả: Thanh Lam Nguyễn

  • Thuê VPS Nuôi Nick Facebook Là Gì? Cách Chọn Cấu Hình & Thiết Lập Từ A-Z

    Thuê VPS Nuôi Nick Facebook Là Gì? Cách Chọn Cấu Hình & Thiết Lập Từ A-Z

    Thuê vps nuôi nick facebook là giải pháp then chốt giúp các cá nhân kinh doanh online, marketer và dân làm MMO giải quyết dứt điểm tình trạng tài khoản bị quét checkpoint hàng loạt do trùng thiết bị hoặc mạng nội bộ. Việc vận hành dàn nick trên máy tính cá nhân thường kéo theo chi phí hao mòn phần cứng, hóa đơn tiền điện tăng cao và nguy cơ mất trắng dàn tài khoản khi hệ thống bảo mật của Meta siết chặt. Nhằm hỗ trợ người dùng xây dựng hạ tầng nuôi nick tự động, bền bỉ với chi phí tối ưu, ThueVPSGiaRe.vn mang đến giải pháp máy chủ ảo chất lượng cao, cấp quyền quản trị riêng biệt và hoạt động liên tục 24/7.

    1. VPS nuôi nick Facebook là gì? Cơ chế hoạt động của môi trường ảo hóa

    VPS nuôi nick Facebook là giải pháp sử dụng máy chủ ảo hoạt động 24/7 trên nền tảng điện toán đám mây, cung cấp địa chỉ IP tĩnh và thông số phần cứng độc lập. Môi trường này cho phép vận hành các trình duyệt antidetect hoặc phần mềm automation để chăm sóc hàng loạt tài khoản Facebook an toàn mà không bị nghi ngờ gian lận.

    Trong lĩnh vực kiếm tiền trên mạng, dịch vụ này chính là một dạng ứng dụng thực tế của VPS MMO. Thay vì sử dụng chung tài nguyên vật lý, máy chủ ảo tạo ra một không gian máy tính từ xa hoàn chỉnh với hệ điều hành Windows Server, bộ vi xử lý, dung lượng RAM và ổ cứng riêng biệt.

    VPS nuôi nick Facebook là gì

    Cơ chế phát hiện bất thường của Meta đối với hệ thống tài khoản

    Meta sử dụng hàng trăm thuật toán thông minh để truy vết hành vi người dùng nhằm phát hiện các trang trại tài khoản (account farms). Khi bạn quản trị nhiều tài khoản trên một thiết bị cá nhân, nền tảng sẽ đối chiếu ba yếu tố định danh cốt lõi sau:

    • Trùng lặp địa chỉ mạng: Việc nhiều tài khoản cùng đăng nhập qua một dải mạng gia đình hoặc sử dụng mạng xoay đổi liên tục làm giảm điểm tin cậy (Trust Score), kích hoạt checkpoint 956 hoặc 282. Khái niệm ip tĩnh là gì giải thích rõ lý do vì sao một địa chỉ IP cố định, sạch sẽ lại tạo nên môi trường truy cập đáng tin cậy đối với các thuật toán bảo mật.
    • Định danh phần cứng (Hardware ID & MAC Address): Card mạng vật lý, bo mạch chủ và CPU của máy tính cá nhân đều mang mã định danh duy nhất. Khi một tài khoản vi phạm chính sách, toàn bộ các tài khoản khác hoạt động trên cùng phần cứng đó dễ dàng bị đưa vào danh sách theo dõi đặc biệt.
    • Dấu vân tay trình duyệt (Browser Fingerprint): Các tham số môi trường như WebGL, Canvas, AudioContext, độ phân giải màn hình, danh sách font chữ và phiên bản hệ điều hành tạo nên dấu vết nhận diện riêng. Thiếu sự cô lập giữa các profile sẽ dẫn đến hiện tượng liên đới tài khoản.

    2. Vì sao nên thuê VPS nuôi nick Facebook thay vì dùng máy tính cá nhân?

    Việc so sánh giữa việc cắm máy tính tại nhà và sử dụng máy chủ từ xa luôn là bài toán đầu tư được quan tâm hàng đầu. Khi cân nhắc nên dùng pc hay vps treo tool, bạn sẽ thấy rõ sự khác biệt về độ ổn định, chi phí khấu hao thiết bị cũng như mức độ an toàn của hệ thống tài khoản.

    • Khả năng duy trì 24/7 không gián đoạn: Máy chủ ảo vận hành tại trung tâm dữ liệu tiêu chuẩn với nguồn điện dự phòng và hệ thống làm mát công nghiệp. Bạn không phải đối mặt với nỗi lo sập nguồn, chập điện hay rớt mạng làm đứt gãy kịch bản nuôi nick.
    • Bảo vệ thiết bị vật lý: Việc ép máy tính cá nhân hoạt động hết công suất liên tục nhiều ngày sẽ làm giảm tuổi thọ CPU, quạt tản nhiệt và ổ cứng, đồng thời phát sinh chi phí điện sinh hoạt đáng kể.
    • Cô lập môi trường triệt để: Mỗi VPS là một hệ điều hành độc lập với địa chỉ MAC, thông số phần cứng và địa chỉ IP riêng, giúp ngăn chặn hiện tượng lây nhiễm lệnh cấm (ban wave) giữa các nhóm tài khoản khác nhau.
    • Quản lý linh hoạt từ mọi nơi: Bạn có thể kiểm tra tiến độ nuôi nick, điều khiển phần mềm thông qua điện thoại thông minh, máy tính bảng hoặc laptop từ bất cứ đâu mà không cần ngồi trực tiếp tại bàn làm việc.

    Thuê VPS giá rẻ

    CPU Intel Gold, SSD NVMe U.2, giá từ 50K/tháng

    Hạ tầng tối ưu cho hệ thống nuôi nick tự động

    Dịch vụ máy chủ ảo tại Fast Byte trang bị chip xử lý Intel Gold đời mới và ổ lưu trữ SSD NVMe U.2 tốc độ cao, hỗ trợ mở đa nhiệm nhiều profile trình duyệt mượt mà. Kết nối port mạng 100 Mbps không giới hạn băng thông giúp phần mềm tương tác hoạt động ổn định suốt ngày đêm.

    Tham khảo VPS giá rẻ

    3. Nên chọn VPS Windows hay VPS Linux để nuôi tài khoản Facebook?

    Việc lựa chọn hệ điều hành phù hợp ngay từ đầu sẽ giúp bạn tiết kiệm thời gian thiết lập và tránh lãng phí chi phí thuê máy chủ. Bài phân tích chi tiết về vps windows vs vps linux đã chỉ ra sự khác biệt rõ nét về mục đích sử dụng giữa hai nền tảng này trong thực tế.

    Đối với mục đích nuôi nick và chạy các công cụ tự động hóa mạng xã hội, VPS Windows là lựa chọn bắt buộc vì những lý do sau:

    • Tương thích phần mềm: Đa số các phần mềm nuôi nick phổ biến tại Việt Nam như FPlus, Max Care, MKT Care, Ninja System cùng các trình duyệt Antidetect (AdsPower, GoLogin, GenLogin) đều được lập trình dành riêng cho môi trường Windows (.NET Framework, Win32 API).
    • Giao diện đồ họa trực quan: Windows Server mang lại trải nghiệm làm việc thân thuộc như máy tính thông thường, cho phép bạn dùng chuột kéo thả, tải file, quản lý thư mục và quan sát trực quan từng luồng tương tác của tài khoản.
    • Khả năng quản trị đơn giản: Người dùng không cần học các câu lệnh terminal phức tạp như trên Linux mà vẫn có thể cài đặt, cấu hình và vận hành hệ thống một cách trơn tru.

    4. Cấu hình thuê VPS nuôi nick Facebook bao nhiêu là đủ?

    Để đưa ra quyết định chính xác, bạn cần nắm rõ công thức tính toán tài nguyên tại bài viết vps treo tool cần cấu hình gì nhằm tránh tình trạng máy chủ bị tràn bộ nhớ hoặc treo đơ trong quá trình vận hành. Tùy thuộc vào phương thức nuôi (chạy trình duyệt mô phỏng người thật, chạy giả lập hay chạy kịch bản nền nhẹ), mức tiêu hao tài nguyên sẽ có sự khác biệt.

    Dưới đây là các cấu hình VPS gợi ý cơ bản, bạn có thể tham khảo để lựa chọn phù hợp:

    Cấu hình khuyến nghị Số lượng tài khoản Mô hình triển khai tối ưu Đặc điểm vận hành
    2 Core CPU – 2GB RAM 5 – 10 tài khoản Nuôi thủ công trên Chrome Portable hoặc chạy 1-2 luồng nhẹ Chi phí thấp, phù hợp thử nghiệm hoặc giữ nick bán hàng cá nhân
    2 Core CPU – 4GB RAM 15 – 30 tài khoản Mở 3-5 luồng Antidetect Browser đồng thời, chia ca chạy kịch bản Cấu hình phổ biến nhất, cân bằng giữa chi phí và hiệu năng
    4 Core CPU – 8GB RAM 50 – 80 tài khoản Chạy đa luồng automation tự động, lướt feed, kết bạn, seeding Vận hành mượt mà, xử lý đa nhiệm không lo nghẽn CPU
    8 Core CPU – 16GB RAM 100 – 200 tài khoản Hệ thống chuyên nghiệp cho agency, chạy song song nhiều profile Tốc độ xử lý cao, đáp ứng khối lượng công việc lớn liên tục

    Các tiêu chuẩn phần cứng cần chú ý khi thuê VPS

    • Ổ cứng lưu trữ SSD NVMe: Việc mở nhiều profile trình duyệt cùng lúc tạo ra lượng đọc ghi dữ liệu đệm (cache/cookies) rất lớn. Ổ cứng SSD NVMe chuẩn doanh nghiệp giúp tốc độ phản hồi nhanh hơn gấp nhiều lần so với ổ SSD tiêu chuẩn hoặc HDD, hạn chế triệt để tình trạng đầy disk 100%.
    • Băng thông mạng không giới hạn: Quá trình nuôi nick liên tục tải dữ liệu hình ảnh, video ngắn trên Reels và Newsfeed. Lựa chọn dịch vụ không giới hạn dung lượng truyền tải hàng tháng giúp phần mềm hoạt động liên tục mà không bị bóp băng thông giữa chừng.
    • Hệ điều hành Windows Server tối ưu: Các bản phát hành như Windows Server 2012 R2 hoặc 2016 thường nhẹ nhàng, chiếm ít RAM hệ thống hơn, dành nhiều tài nguyên bộ nhớ cho các tác vụ của trình duyệt.

    5. Hướng dẫn nuôi nick Facebook bằng VPS từng bước chi tiết từ A-Z

    Để thiết lập một môi trường làm việc chuẩn mực, an toàn cho dàn tài khoản ngay sau khi đăng ký dịch vụ, bạn hãy thực hiện tuần tự theo quy trình 5 bước thực chiến sau đây:

    Hướng dẫn nuôi nick Facebook bằng VPS

    Bước 1: Kết nối vào VPS Windows thông qua Remote Desktop

    Sau khi nhận thông tin bàn giao máy chủ (địa chỉ IP, cổng đăng nhập, tài khoản Administrator và mật khẩu), bạn mở công cụ Remote Desktop Connection có sẵn trên máy tính Windows bằng cách nhấn tổ hợp phím Windows + R, nhập lệnh mstsc rồi bấm Enter.

    Nếu bạn sử dụng hệ điều hành macOS hoặc điện thoại di động, hãy tham khảo tài liệu hướng dẫn remote desktop vps để tải và thiết lập ứng dụng kết nối từ xa tương thích.

    # Cú pháp kết nối qua hộp thoại Run (Windows):
    mstsc /v:103.153.xx.xx:3389
    
    # Nhập thông tin xác thực:
    Username: Administrator
    Password: [Mật khẩu khởi tạo được cấp]

    Bước 2: Tinh chỉnh môi trường máy chủ để tiết kiệm tài nguyên

    Trước khi đưa vào sử dụng, hãy tắt các tính năng ngốn tài nguyên không cần thiết của Windows Server:

    • Vào phần Services của hệ thống, tìm dịch vụ Windows Update và chuyển trạng thái sang Disabled để ngăn chặn máy tự động tải bản cập nhật làm nặng máy.
    • Chuyển chế độ nguồn điện trong Power Options sang High Performance.
    • Đồng bộ lại múi giờ của VPS sao cho trùng khớp với vị trí địa lý của dàn nick (ví dụ chọn múi giờ GMT+7 cho tài khoản Việt Nam).

    Bước 3: Cài đặt Antidetect Browser và phân bổ Proxy độc lập

    Nếu nuôi số lượng từ 15 nick trở lên trên cùng một VPS, bạn không nên dùng chung một địa chỉ mạng cho toàn bộ tài khoản. Đây là lúc bạn cần nắm rõ sự phối hợp giữa hai công cụ qua bài phân tích so sánh proxy và vps. Trong mô hình này, VPS cung cấp hạ tầng máy ảo sạch, còn Proxy sẽ cung cấp địa chỉ IP riêng cho từng profile trình duyệt.

    • Cài đặt các ứng dụng quản lý trình duyệt như AdsPower, GoLogin hoặc phần mềm nuôi nick tự động (FPlus, Max Care).
    • Tạo từng profile riêng biệt và gán một proxy (IPv4 tĩnh hoặc proxy dân cư xoay theo kịch bản) cho mỗi profile. Mỗi profile sẽ sở hữu một bộ dấu vân tay máy tính hoàn toàn độc lập.

    Bước 4: Quy trình đăng nhập tài khoản an toàn

    Để hạn chế tối đa rủi ro bị nghi ngờ truy cập trái phép ngay trong lần đầu tiên đăng nhập, bạn cần tuân thủ các nguyên tắc sau:

    • Đăng nhập bằng mã 2FA hoặc Cookie: Ưu tiên nhập chuỗi Cookie có sẵn của nick vào trình duyệt để giữ nguyên phiên đăng nhập trước đó, tránh việc nhập tay mật khẩu trực tiếp gây nghi ngờ.
    • Giãn cách thời gian: Không nhập hàng loạt tài khoản cùng một lúc. Hãy thiết lập thời gian cách quãng giữa các lượt đăng nhập từ 3 đến 5 phút để tạo tính tự nhiên.
    • Không đổi thông tin ngay: Sau khi đăng nhập thành công trên môi trường mới, giữ nguyên tài khoản trong vòng 24 đến 48 giờ đầu, không đổi mật khẩu, email hoặc thông tin cá nhân ngay lập tức.

    Bước 5: Thiết lập kịch bản tương tác và mẹo duy trì treo tool

    Bắt đầu quá trình “làm ấm” (warm-up) tài khoản bằng các hành động tương tự người dùng thông thường: lướt bản tin từ 3-5 phút, xem video ngẫu nhiên trên Watch, thả cảm xúc vào bài viết của bạn bè. Sau khoảng 3-5 ngày nuôi ổn định, bạn mới nâng dần tần suất tham gia nhóm, đăng bài hoặc tương tác bán hàng.

    Để phần mềm tiếp tục chạy độc lập khi bạn tắt máy tính cá nhân, bạn cần áp dụng đúng kỹ thuật được hướng dẫn tại bài viết cách treo tool trên vps.

    Lưu ý tuyệt đối không chọn lệnh Shut down hay Sign out trên menu Windows của VPS, mà chỉ bấm vào dấu X màu xanh trên thanh điều khiển Remote Desktop trên cùng màn hình để ngắt phiên làm việc.

    Thuê VPS giá rẻ

    CPU Intel Gold, SSD NVMe U.2, giá từ 50K/tháng

    Khởi tạo VPS nuôi nick chỉ trong vài phút

    Fast Byte cung cấp máy chủ ảo cài sẵn đa dạng các hệ điều hành tối ưu, toàn quyền quản trị Administrator độc lập. Toàn bộ hạ tầng lưu trữ trên ổ cứng NVMe U.2 tốc độ cao đảm bảo khả năng mở profile trình duyệt tức thì, nâng cao hiệu suất làm việc cho dàn tài khoản.

    Xem các gói VPS tốc độ cao 

    6. Những sai lầm khiến tài khoản Facebook bị khóa hàng loạt trên VPS

    Nhiều người mới bắt đầu thường nhầm lẫn rằng cứ đưa nick lên máy chủ ảo là tài khoản sẽ an toàn tuyệt đối. Trong thực tế, những sai sót dưới đây có thể khiến toàn bộ công sức xây dựng dàn tài khoản bị vô hiệu hóa chỉ trong vài giờ:

    • Sử dụng dải IP bị liệt vào danh sách đen: Thuê các dịch vụ VPS trôi nổi giá siêu rẻ sử dụng chung dải IP đã từng bị các đối tượng khác dùng để spam tin nhắn, phát tán mã độc hoặc chạy quảng cáo vi phạm chính sách sẽ khiến tài khoản bị gắn cờ ngay từ lúc vừa đăng nhập.
    • Thao tác dồn dập vượt quá ngưỡng tự nhiên: Cài đặt phần mềm gửi hàng trăm lời mời kết bạn hoặc bình luận liên tiếp vào hàng chục hội nhóm mỗi ngày. Thuật toán của Facebook nhận diện ngay các hành vi lặp lại có tính quy luật của bot để khóa tính năng.
    • Đăng nhập quá nhiều nick trên một địa chỉ mạng: Nuôi trên 20 nick nhưng dùng chung một địa chỉ IP duy nhất của VPS mà không sử dụng thêm Proxy riêng để tách biệt luồng truy cập.
    • Bỏ qua bước sao lưu dữ liệu bảo mật: Không lưu trữ cẩn thận chuỗi mã bảo mật 2FA, danh sách bạn bè thân thiết hoặc thông tin email khôi phục khiến bạn hoàn toàn mất khả năng mở khóa khi tài khoản rơi vào trạng thái xác minh danh tính.

    7. Kinh nghiệm chọn thuê VPS nuôi nick Facebook chất lượng và an toàn

    Để đảm bảo dàn tài khoản hoạt động ổn định và lâu dài, bạn cần lựa chọn nhà cung cấp dịch vụ đáp ứng các tiêu chuẩn kỹ thuật thực tế sau:

    • Dải địa chỉ IP sạch và hỗ trợ kỹ thuật linh hoạt: Nhà cung cấp cần có chính sách kiểm tra và hỗ trợ đổi địa chỉ IP nhanh chóng nếu phát hiện IP vừa cấp đã bị dính blacklist từ người dùng trước đó.
    • Trang bị ổ cứng SSD NVMe U.2: Tránh thuê các dòng máy chủ sử dụng ổ cứng cơ HDD hoặc SSD SATA đời cũ giá rẻ. Tốc độ đọc ghi ngẫu nhiên (IOPS) cao của ổ NVMe là yếu tố quyết định giúp bạn mở mượt mà hàng chục tab trình duyệt song song mà không bị giật lag chuột.
    • Cấp toàn quyền quản trị Administrator: Đảm bảo bạn được toàn quyền kiểm soát hệ điều hành, tự do cài đặt các phần mềm automation, extension mở rộng và tắt bật dịch vụ mà không bị nhà cung cấp giới hạn quyền hạn.
    • Băng thông không giới hạn kèm cổng mạng tốc độ cao: Cổng mạng tối thiểu 100 Mbps giúp việc truyền tải hình ảnh qua phiên Remote Desktop luôn mượt mà, đồng thời đáp ứng dung lượng mạng lớn cho các tác vụ tải trang liên tục.

    8. Câu hỏi thường gặp khi thuê VPS nuôi nick Facebook (FAQ)

    1. Một VPS có thể nuôi được tối đa bao nhiêu tài khoản Facebook?

    Số lượng tài khoản phụ thuộc trực tiếp vào dung lượng RAM và phương thức vận hành. Gói VPS 4GB RAM có thể quản lý an toàn từ 15 đến 30 nick nếu bạn chia ca chạy theo khung giờ. Nếu sử dụng thêm Proxy riêng biệt cho từng profile trình duyệt, bạn hoàn toàn có thể quản lý dàn 50 đến 100 nick trên các gói VPS 8GB hoặc 16GB RAM.

    2. Nuôi nick Facebook trên máy chủ ảo có bị dính checkpoint không?

    Không có giải pháp nào đảm bảo 100% không checkpoint vì cơ chế quét phụ thuộc vào thuật toán của Meta và chất lượng tài khoản ban đầu. Tuy nhiên, VPS loại bỏ hoàn toàn các rủi ro liên quan đến trùng địa chỉ MAC và phần cứng máy tính. Kết hợp VPS với kịch bản tương tác hợp lý sẽ giúp giảm thiểu tối đa tỷ lệ khóa nick.

    3. Có thể điều khiển VPS nuôi nick bằng điện thoại di động được không?

    Có thể thực hiện dễ dàng. Bạn chỉ cần cài đặt ứng dụng Microsoft Remote Desktop từ kho ứng dụng App Store (dành cho iOS) hoặc Google Play (dành cho Android). Ứng dụng cho phép bạn kết nối trực tiếp vào giao diện màn hình máy tính của VPS để theo dõi và điều khiển phần mềm mọi lúc mọi nơi.

    4. Nên chọn VPS Việt Nam hay VPS nước ngoài để nuôi tài khoản?

    Quy tắc chuẩn là vị trí địa lý của VPS phải đồng bộ với loại tài khoản đang nuôi. Nếu bạn nuôi tài khoản Việt Nam để bán hàng trong nước, hãy ưu tiên chọn VPS Việt Nam để có độ trễ kết nối thấp và IP tương thích. Trường hợp bạn nuôi dàn nick VIA ngoại để làm thị trường quốc tế, hãy chọn VPS đặt tại quốc gia tương ứng (như Mỹ hoặc Singapore).

    5. Khi tắt máy tính cá nhân thì phần mềm trên VPS có tiếp tục chạy không?

    Phần mềm trên VPS vẫn tiếp tục chạy hoàn toàn bình thường. Máy chủ ảo là một máy tính độc lập đặt tại trung tâm dữ liệu. Khi bạn tắt máy tính cá nhân hoặc mất kết nối mạng ở nhà, hệ điều hành của VPS cùng các phần mềm nuôi nick, kịch bản tương tác vẫn âm thầm hoạt động liên tục 24/7.

    Kết luận

    Quyết định thuê vps nuôi nick facebook là bước chuyển đổi tất yếu đối với bất kỳ cá nhân hay doanh nghiệp nào muốn tự động hóa công việc kinh doanh và mở rộng hệ thống tiếp cận khách hàng. Bằng việc làm chủ quy trình cấu hình môi trường, phân bổ proxy hợp lý và tuân thủ các nguyên tắc tương tác tự nhiên, bạn sẽ xây dựng được một dàn tài khoản khỏe mạnh, phục vụ hiệu quả cho hoạt động bán hàng và quảng cáo lâu dài.

    Khởi tạo dàn VPS nuôi nick tự động ngay hôm nay

    Sở hữu máy chủ ảo Windows riêng biệt, kết nối Remote Desktop ổn định và bảo vệ tài khoản của bạn khỏi rủi ro checkpoint với chi phí chỉ từ 50K/tháng.

    Xem bảng giá VPS Fast Byte

    Tuyên bố miễn trừ trách nhiệm: Nội dung bài viết mang tính chất chia sẻ kiến thức quản trị máy chủ và kỹ thuật tối ưu môi trường làm việc từ xa. Hiệu quả duy trì tài khoản mạng xã hội phụ thuộc vào thuật toán của nền tảng, chất lượng thông tin tài khoản và hành vi người dùng. Người đọc nên tuân thủ điều khoản dịch vụ của các nền tảng trực tuyến liên quan.
  • Seedbox Là Gì? A-Z Về Giải Pháp Tải Torrent Tốc Độ Cao, Giữ Ratio 24/7

    Seedbox Là Gì? A-Z Về Giải Pháp Tải Torrent Tốc Độ Cao, Giữ Ratio 24/7

    Seedbox là gì là thắc mắc phổ biến của những ai bắt đầu tham gia vào thế giới chia sẻ dữ liệu BitTorrent hoặc các cộng đồng Private Tracker đòi hỏi giữ chỉ số ratio khắt khe. Thay vì phải cắm máy tính bàn 24/7 gây hao tổn phần cứng và tốn tiền điện, việc sử dụng máy chủ tải file từ xa tại ThueVPSGiaRe.vn đang trở thành giải pháp tối ưu giúp bạn tải file siêu tốc, ẩn danh địa chỉ IP và bảo toàn dữ liệu hoàn hảo.

    1. Seedbox là gì? Nguyên lý vận hành của máy chủ torrent từ xa

    Seedbox là một máy chủ từ xa (thường là VPS hoặc máy chủ vật lý) được đặt tại trung tâm dữ liệu với đường truyền mạng tốc độ cực cao, được thiết lập chuyên biệt cho việc tải về (leech) và tải lên (seed) các tập tin số thông qua mạng ngang hàng BitTorrent 24/7 mà không phụ thuộc vào thiết bị cá nhân.

    Về mặt cấu trúc, từ “Seedbox” được ghép từ hai khái niệm: “Seeding” (hành động chia sẻ, tải lên các phần dữ liệu cho người khác trong mạng torrent) và “Box” (thuật ngữ giới kỹ thuật ám chỉ một chiếc máy chủ độc lập). Khi sử dụng Seedbox, toàn bộ quy trình trao đổi dữ liệu P2P sẽ diễn ra trực tiếp giữa máy chủ này với các máy tính khác trong cụm chia sẻ (Swarm).

    Cơ chế lưu chuyển luồng dữ liệu khi dùng Seedbox diễn ra qua 2 giai đoạn tách biệt:

    • Giai đoạn 1 (Internet sang Seedbox): Bạn dùng trình duyệt web trên điện thoại hoặc máy tính để mở giao diện quản trị (Web UI). Sau đó bạn nạp file .torrent hoặc đường link Magnet vào. Máy chủ Seedbox sẽ thay bạn giao tiếp với Swarm, tải dữ liệu về ổ cứng của chính nó với tốc độ cổng mạng data center từ 100 Mbps đến 10 Gbps.
    • Giai đoạn 2 (Seedbox về máy cá nhân): Sau khi file đã tải xong và nằm an toàn trên ổ đĩa máy chủ, bạn có thể tải file thành phẩm về máy tính của mình thông qua giao thức truyền tập tin mã hóa direct download như SFTP, FTPS hoặc HTTP/HTTPS thông thường.

    Nhờ quy trình phân tách hai lớp này, máy tính cá nhân của bạn hoàn toàn không xuất hiện trong danh sách IP công khai của mạng chia sẻ torrent, giúp giải quyết triệt để bài toán hiệu năng và tính riêng tư.

    2. 4 Lý do dân cày torrent và Private Tracker bắt buộc phải có Seedbox

    Đối với người dùng phổ thông tải các tệp tin công cộng (Public Tracker), việc tải trực tiếp trên máy tính có thể đáp ứng được nhu cầu tức thời. Tuy nhiên, đối với dân chuyên nghiệp, người sưu tầm nội dung số dung lượng lớn và đặc biệt là thành viên các trang Private Tracker, Seedbox là công cụ mang tính bắt buộc vì những lý do sau:

    Bảo vệ tối đa quyền riêng tư và che giấu địa chỉ IP thật

    Trong mạng ngang hàng BitTorrent, bất kỳ ai tham gia cùng một swarm (danh sách cùng tải một file) đều có thể xem được địa chỉ IP công cộng của toàn bộ các máy khác. Nếu tải trực tiếp từ nhà, IP mạng gia đình của bạn sẽ bị hiển thị rõ ràng.

    Khi sử dụng Seedbox, địa chỉ IP hiển thị trong swarm là địa chỉ IP tĩnh của trung tâm dữ liệu. Địa chỉ IP cá nhân của bạn hoàn toàn vô hình trước các công cụ quét tự động của bên thứ ba, ngăn chặn hoàn toàn nguy cơ bị dò quét cổng mạng hoặc rò rỉ danh tính thực tế.

    Cứu tinh duy trì và cày chỉ số Ratio trên Private Tracker

    Các diễn đàn Private Tracker danh tiếng áp dụng luật kiểm soát chia sẻ vô cùng nghiêm ngặt: Bạn bắt buộc phải giữ tỷ lệ chia sẻ (Ratio = Dung lượng Upload / Dung lượng Download) trên một mức quy định (thường là 0.7 đến 1.0) và không được phép dính lỗi Hit and Run (tải xong tắt máy không seed tiếp). Nếu vi phạm, tài khoản sẽ bị ban vĩnh viễn.

    Đường truyền cáp quang gia đình thường có tốc độ tải lên (Upload) bị bóp nghẹt hoặc không ổn định. Với cổng mạng data center chạy liên tục 24/7, máy chủ Seedbox sẽ là những cỗ máy tải lên nhanh nhất ngay khi một torrent mới phát hành (vừa có swarm mới). Nhờ đó, bạn nhanh chóng tích lũy được hàng trăm Gigabyte dữ liệu upload để tạo “kho đệm” (Buffer) an toàn cho tài khoản.

    Thoát khỏi tình trạng nhà mạng bóp băng thông (ISP Throttling)

    Nhiều nhà cung cấp dịch vụ mạng (ISP) tại các quốc gia thường triển khai thuật toán kiểm tra gói tin sâu (Deep Packet Inspection) để nhận diện lưu lượng torrent P2P và chủ động bóp băng thông vào các khung giờ cao điểm.

    Với Seedbox, máy chủ kéo dữ liệu P2P độc lập tại data center. Sau đó, khi bạn tải file từ máy chủ về máy tính của mình bằng kết nối SFTP hoặc HTTPS, luồng dữ liệu này được mã hóa an toàn dưới dạng truyền tải tập tin thông thường, khiến nhà mạng không thể nhận diện hay can thiệp làm chậm đường truyền.

    Bảo vệ tuổi thọ phần cứng máy tính và tiết kiệm chi phí tiền điện

    Để seed liên tục vài chục file torrent nhằm giữ ratio, việc cắm máy tính để bàn (PC) hoặc laptop hoạt động ngày đêm suốt nhiều tháng sẽ khiến linh kiện nhanh xuống cấp, quạt tản nhiệt đóng bụi, chai pin laptop và làm hóa đơn tiền điện tăng vọt. Việc chuyển toàn bộ tác vụ tải nặng sang máy chủ đám mây giúp giải phóng hoàn toàn thiết bị làm việc của bạn.

    Tự Dựng Seedbox Riêng

    Băng thông không giới hạn, NVMe siêu tốc, chỉ từ 50K/tháng

    Cày Ratio 24/7 Không Lo Bóp Băng Thông Cùng Fast Byte

    Trang bị ngay VPS cấu hình cao với ổ cứng SSD NVMe tốc độ cao chống nghẽn I/O và tầm quan trọng của port speed máy chủ đạt chuẩn 100 Mbps ổn định. Tự do cấu hình toàn quyền root, giữ ratio tracker liên tục quanh năm.

    Khám phá bảng giá VPS ngay

    3. So sánh chi tiết: Seedbox, VPN và Tải torrent bằng máy tính cá nhân

    Nhiều người dùng thường băn khoăn liệu có nên đầu tư Seedbox hay chỉ cần bật VPN trên máy tính là đủ. Để đưa ra quyết định chính xác, bạn cần nắm rõ bản chất kỹ thuật qua bài viết so sánh sự khác nhau giữa VPS và VPN.

    So sánh Seedbox, VPN và Tải torrent bằng PC

    Bảng so sánh chi tiết dưới đây giúp bạn nhận diện rõ ràng ưu thế của từng giải pháp:

    Tiêu chí đánh giá Seedbox (VPS Torrent) Dùng VPN trên máy tính Tải trực tiếp bằng PC
    Tốc độ Download/Upload Cực nhanh (100 Mbps – 10 Gbps) Trung bình (Bị giảm do mã hóa VPN) Phụ thuộc gói cước mạng nhà
    Mức độ ẩn danh IP Tuyệt đối (Chỉ lộ IP máy chủ Data Center) Tốt (Ẩn IP thật nếu có Kill Switch) Kém (Lộ 100% IP gia đình)
    Khả năng cày Ratio 24/7 Hoạt động liên tục, không cần bật PC Bắt buộc phải mở PC liên tục Bắt buộc phải mở PC liên tục
    Ảnh hưởng tài nguyên máy Không ảnh hưởng (Chạy trên Cloud) Tốn RAM, CPU, ổ cứng đọc ghi liên tục Tốn RAM, CPU, nhanh chai ổ đĩa cứng
    Tính đa năng khác Làm Media Server, proxy, web, bot Chỉ dùng đổi IP lướt web Không có

    Nhìn vào bảng so sánh, VPN chỉ là giải pháp tạm thời giúp che IP khi bạn thỉnh thoảng tải một vài tập tin nhẹ. Ngược lại, nếu mục tiêu của bạn là duy trì vị thế tài khoản tracker, lưu trữ file lớn và tải liên tục, Seedbox là lựa chọn vượt trội toàn diện.

    4. Cách sử dụng Seedbox chuẩn quy trình cho người mới bắt đầu

    Nhiều người mới thường e ngại rằng quản lý máy chủ từ xa sẽ phức tạp và đòi hỏi kỹ năng lập trình cao. Thực tế, trải nghiệm người dùng trên Seedbox hiện đại cực kỳ trực quan và tương tự như bạn đang dùng uTorrent hay qBittorrent ngay trên máy tính của mình.

    Quy trình sử dụng chuẩn bao gồm 4 bước đơn giản:

    1. Bước 1: Đăng nhập giao diện Web UI của Seedbox
      Sau khi nhà cung cấp bàn giao máy chủ (hoặc sau khi bạn tự cài đặt), bạn mở trình duyệt web (Chrome, Edge, Firefox) và truy cập vào đường link dạng: http://IP_CUA_BAN:PORT. Nhập tài khoản và mật khẩu quản trị để vào bảng điều khiển (thường là ruTorrent, qBittorrent WebUI, Deluge hoặc Transmission).
    2. Bước 2: Tải file torrent hoặc dán liên kết Magnet
      Tại giao diện Web UI, nhấn vào nút “Thêm Torrent” (biểu tượng dấu cộng). Bạn có thể tải file .torrent tải từ tracker về máy rồi upload lên, hoặc chỉ cần sao chép liên kết Magnet Link và dán trực tiếp vào ô URL. Nhấn “Start” để máy chủ bắt đầu tiến trình kéo dữ liệu.
    3. Bước 3: Để máy chủ tự động Download và duy trì Seeding
      Lúc này, bạn có thể tắt máy tính cá nhân hoặc ngắt kết nối mạng gia đình. Máy chủ từ xa sẽ tự động tải file với tốc độ hàng chục Megabyte mỗi giây (MB/s). Khi tải xong 100%, Seedbox sẽ tự động chuyển sang chế độ Seeding liên tục để cày ratio và thời gian seed (Seed Time) theo đúng quy định của diễn đàn.
    4. Bước 4: Tải dữ liệu thành phẩm về máy tính cá nhân
      Khi cần lấy dữ liệu về lưu trữ hoặc sử dụng tại máy cá nhân, bạn không tải lại qua mạng torrent. Thay vào đó, bạn sử dụng giao thức FTP và SFTP bảo mật để kéo file trực tiếp từ máy chủ về máy tính với tốc độ đường truyền tối đa của mạng nhà. Trên máy tính Windows, bạn có thể tham khảo hướng dẫn sử dụng phần mềm WinSCP hoặc FileZilla để quản lý thư mục kéo – thả cực kỳ tiện lợi.

    5. Nên mua Seedbox làm sẵn hay tự dựng Seedbox trên VPS giá rẻ?

    Trên thị trường hiện nay có hai trường phái sử dụng Seedbox: Một là mua các gói dịch vụ Seedbox thương mại đóng gói sẵn từ các nhà cung cấp nước ngoài (như Whatbox, Seedhost, Ultra.cc), hai là tự thuê một máy chủ ảo Cloud VPS để cài đặt ứng dụng torrent client theo nhu cầu.

    Ưu điểm

    Việc thuê một gói VPS giá rẻ tại Việt Nam mang lại sự linh hoạt và tiết kiệm kinh tế đáng kinh ngạc:

    • Chi phí cực thấp: Tại Fast Byte, giá thuê VPS khởi điểm chỉ từ 50.000đ/tháng, thanh toán linh hoạt qua chuyển khoản ngân hàng nội địa tiện lợi.
    • Toàn quyền quản trị Root: Bạn là người duy nhất sở hữu máy chủ, tự do lựa chọn client ưa thích (qBittorrent, Transmission, Deluge) hoặc tích hợp thêm Plex Media Server để xem phim trực tuyến.
    • Băng thông thoải mái: Tìm hiểu kỹ về băng thông mạng và sự thật về unlimited bandwidth, bạn sẽ thấy việc sở hữu đường truyền không giới hạn dung lượng tải lên/tải xuống là chìa khóa vàng giúp duy trì ratio liên tục mà không sợ phát sinh cước phụ trợ.

    Nhược điểm

    • Chi phí đắt đỏ: Các gói dịch vụ sẵn thường có giá dao động từ 10$ đến 35$/tháng (tương đương 250.000đ – 900.000đ/tháng), là một gánh nặng tài chính lớn với người dùng cá nhân hoặc học sinh, sinh viên.
    • Thanh toán phức tạp: Đa phần yêu cầu thẻ thanh toán quốc tế Visa/Mastercard hoặc ví Paypal, tiền điện tử.
    • Bị giới hạn quyền quản trị: Bạn chỉ được cung cấp một tài khoản người dùng hạn chế (Shared Seedbox), dùng chung tài nguyên phần cứng với hàng chục người khác, không có quyền root để tùy biến cài đặt phần mềm phụ trợ.
    • Giới hạn lưu lượng: Nhiều gói vẫn áp đặt hạn ngạch băng thông (Bandwidth Quota), khi seed hết dung lượng cho phép sẽ bị bóp tốc độ xuống rất thấp.

    Thuê VPS Giá Rẻ

    CPU Intel Gold – SSD NVMe U.2 – Chỉ từ 50K/tháng

    Khởi Tạo VPS Tự Làm Seedbox Chỉ Trong 60 Giây

    Chủ động toàn bộ tài nguyên với quyền root độc lập. Tối ưu hoàn hảo cho các dự án tải file, chạy bot tự động hoặc cắm tool media server 24/7 với đường truyền mạng trong nước và quốc tế mượt mà.

    Xem danh sách gói VPS Fast Byte

    6. Hướng dẫn tự cài đặt qBittorrent Seedbox trên VPS Ubuntu qua Docker

    Nhờ sự hỗ trợ của công nghệ container Docker, bạn có thể triển khai một trạm tải torrent qBittorrent chuyên nghiệp có sẵn Web UI giao diện trực quan trên hệ điều hành Ubuntu chỉ với vài dòng lệnh đơn giản.

    Bước 1: Cập nhật hệ thống và cài đặt Docker Engine

    Đăng nhập vào VPS qua SSH bằng tài khoản root, sau đó chạy chuỗi lệnh cập nhật và cài đặt Docker chính thức:

    sudo apt update && sudo apt upgrade -y
    sudo apt install curl docker.io -y
    sudo systemctl enable --now docker
    

    Bước 2: Cấu hình mở cổng mạng (Port) trên tường lửa

    Để có thể truy cập Web UI và đảm bảo máy chủ kết nối được với các seeder/leecher bên ngoài, bạn cần thực hiện theo bài viết cách mở port trên VPS Linux. Cụ thể mở cổng 8080 (Web UI) và cổng 6881 (giao tiếp P2P):

    sudo ufw allow 8080/tcp
    sudo ufw allow 6881/tcp
    sudo ufw allow 6881/udp
    sudo ufw reload
    

    Bước 3: Khởi chạy container qBittorrent-nox

    Khởi chạy container qBittorrent từ image chuẩn của LinuxServer với lệnh sau (thay đổi múi giờ sang Asia/Ho_Chi_Minh):

    docker run -d \
      --name=qbittorrent \
      -e PUID=1000 \
      -e PGID=1000 \
      -e TZ=Asia/Ho_Chi_Minh \
      -e WEBUI_PORT=8080 \
      -p 8080:8080 \
      -p 6881:6881 \
      -p 6881:6881/udp \
      -v /root/qbittorrent/config:/config \
      -v /root/qbittorrent/downloads:/downloads \
      --restart unless-stopped \
      lscr.io/linuxserver/qbittorrent:latest
    

    Bước 4: Lấy mật khẩu đăng nhập ban đầu và truy cập WebUI

    Từ các phiên bản mới của qBittorrent, mật khẩu tạm thời sẽ được tạo ngẫu nhiên trong log khởi động. Bạn kiểm tra bằng lệnh:

    docker logs qbittorrent 2>&1 | grep "temporary password"
    

    Mở trình duyệt truy cập: http://IP_VPS:8080. Đăng nhập với tài khoản admin và mật khẩu tạm vừa lấy. Sau khi đăng nhập thành công, bạn vào Tools -> Options -> Web UI để đổi ngay mật khẩu quản trị riêng của mình. Thư mục chứa dữ liệu hoàn tất sẽ nằm ở đường dẫn /root/qbittorrent/downloads trên máy chủ.

    7. Những lưu ý quan trọng để duy trì Seedbox an toàn và hiệu quả

    Để vận hành một hệ thống Seedbox ổn định lâu dài mà không gặp sự cố gián đoạn dịch vụ, bạn cần đặc biệt ghi nhớ các nguyên tắc kỹ thuật sau:

    • Chỉ tải torrent hợp pháp và tuân thủ bản quyền: Công nghệ P2P là trung lập, nhưng việc tải và phát tán các nội dung vi phạm bản quyền có thể vi phạm điều khoản dịch vụ (TOS) của nhà cung cấp hạ tầng. Hãy ưu tiên dùng Seedbox cho các bản phân phối Linux mã nguồn mở, tài liệu mở hoặc các cộng đồng tracker cho phép.
    • Quản lý dung lượng đĩa cứng định kỳ: Tốc độ tải về của Seedbox rất nhanh, khiến ổ đĩa dễ bị đầy chỉ sau vài ngày. Hãy thiết lập tính năng tự động xóa torrent hoặc dừng seed khi dung lượng đĩa trống đạt ngưỡng cảnh báo (dưới 10%) để tránh làm crash hệ điều hành.
    • Bảo vệ cổng Web UI bằng mật khẩu phức tạp: Tránh dùng mật khẩu mặc định. Nếu có thể, hãy đổi cổng mặc định 8080 sang một cổng lạ hoặc thiết lập xác thực qua Reverse Proxy Nginx có mã hóa chứng chỉ SSL để ngăn chặn việc bị kẻ gian dò quét pass.
    • Đọc kỹ quy chế của từng Private Tracker: Một số tracker danh tiếng cấm sử dụng các phiên bản client thử nghiệm (beta) hoặc yêu cầu phải khai báo địa chỉ IP của Seedbox với ban quản trị để tránh bị nghi ngờ là chia sẻ tài khoản cho người khác.

    8. Câu hỏi thường gặp về Seedbox (FAQ)

    Dùng Seedbox tải file về máy tính cá nhân có bị nhà mạng phạt hay chặn không?

    Không. Khi kéo file từ Seedbox về máy tính cá nhân qua giao thức SFTP hoặc HTTPS, toàn bộ dữ liệu đều được mã hóa bằng chuẩn SSL/TLS tiên tiến. Nhà cung cấp dịch vụ mạng (ISP) chỉ nhìn thấy đây là lưu lượng truyền tải tập tin cá nhân thông thường, hoàn toàn không thể biết đây là nội dung tải từ torrent.

    Tốc độ tải từ Seedbox về máy tính ở nhà phụ thuộc vào yếu tố nào?

    Tốc độ này phụ thuộc vào hai yếu tố chính: Giới hạn gói cước đường truyền internet tại nhà bạn và khoảng cách địa lý (độ trễ ping) từ nhà đến trung tâm dữ liệu đặt máy chủ. Chọn VPS đặt tại cụm Data Center Việt Nam (như Hà Nội hay TP.HCM) sẽ cho tốc độ kéo file về máy tối đa theo băng thông mạng nội địa.

    Tôi có thể xem phim trực tiếp từ Seedbox mà không cần tải về máy không?

    Hoàn toàn được. Bạn có thể cài đặt thêm các ứng dụng Media Server mã nguồn mở như Plex, Jellyfin hoặc Emby lên cùng một máy chủ VPS. Sau khi Seedbox kéo xong phim, ứng dụng media server sẽ tự động quét thư mục và cho phép bạn phát trực tiếp (stream video) lên Smart TV, điện thoại hoặc máy tính bảng.

    VPS cấu hình tối thiểu bao nhiêu là đủ để tự dựng một trạm Seedbox?

    Để chạy các client gọn nhẹ như qBittorrent-nox hay Transmission, bạn chỉ cần một máy chủ ảo tối thiểu 1 Core CPU, 1GB RAM và dung lượng ổ cứng từ 20GB – 40GB SSD NVMe. Cấu hình cơ bản này đã đủ sức xử lý đồng thời từ 10 đến 30 tác vụ torrent cùng lúc một cách mượt mà.

    Private Seedbox và Shared Seedbox khác nhau như thế nào?

    Shared Seedbox là dịch vụ nhiều người dùng chia sẻ chung một máy chủ vật lý, bạn không có quyền root và dễ bị nghẽn đĩa nếu người khác tải nặng. Ngược lại, Private Seedbox (dựng trên VPS riêng) cấp cho bạn tài nguyên phần cứng độc lập, toàn quyền cấu hình sâu và bảo mật tuyệt đối cho dữ liệu cá nhân.

    Lựa chọn giải pháp tải torrent thông minh và bền bỉ

    Hiểu rõ bản chất seedbox là gì sẽ giúp bạn thay đổi hoàn toàn thói quen quản lý và lưu chuyển dữ liệu dung lượng lớn. Không chỉ là tấm lá chắn vững chắc che giấu địa chỉ IP mạng nhà và bảo vệ tuổi thọ linh kiện máy tính, Seedbox còn là trợ thủ đắc lực giúp bạn duy trì chỉ số ratio hoàn hảo trên các cộng đồng Private Tracker danh giá nhất.

    Khởi tạo VPS làm Seedbox cá nhân ngay hôm nay

    Hạ tầng máy chủ CPU Intel Gold đời mới, SSD NVMe U.2 siêu tốc, chi phí chỉ từ 50K/tháng.

    Thuê VPS giá rẻ Fast Byte

    Tuyên bố miễn trừ trách nhiệm kỹ thuật: Nội dung hướng dẫn trên mang tính chất phổ biến kiến thức công nghệ mạng ngang hàng (P2P) và kỹ thuật quản trị máy chủ. Các thao tác cấu hình lệnh có thể có sự khác biệt nhỏ tùy theo bản phân phối Linux và phiên bản phần mềm. Fast Byte khuyến khích người dùng sử dụng máy chủ và giao thức P2P cho các mục đích hợp pháp, tôn trọng bản quyền nội dung số và tự chịu trách nhiệm về dữ liệu cá nhân lưu trữ trên hệ thống.

    “`

  • Hướng Dẫn Dùng VPS Tăng View YouTube Chạy 24/7 & Lưu Ý Cần Biết

    Hướng Dẫn Dùng VPS Tăng View YouTube Chạy 24/7 & Lưu Ý Cần Biết

    VPS treo view youtube là giải pháp tự động hóa giúp các nhà sáng tạo nội dung và dân MMO vận hành các luồng phát video hoặc kịch bản xem liên tục 24/7 mà không cần duy trì hoạt động của máy tính cá nhân. Thay vì đối mặt với nguy cơ chai pin thiết bị, chi phí tiền điện tăng vọt hay tình trạng tụt giờ xem do mạng chập chờn, việc sở hữu một máy chủ ảo cấu hình ổn định tại ThueVPSGiaRe.vn sẽ giúp bạn chủ động kiểm soát tiến độ hoàn thành các chỉ số kênh một cách an toàn và bền vững.

    VPS treo view YouTube là gì và cơ chế hoạt động thực tế

    VPS treo view YouTube là phương pháp sử dụng máy chủ ảo (Virtual Private Server) có địa chỉ IP tĩnh và đường truyền mạng riêng để tự động phát liên tục các luồng video hoặc mô phỏng hành vi người dùng truy cập YouTube. Mục đích chính là tích lũy giờ xem hợp lệ và duy trì trạng thái hoạt động của kênh mà không cần can thiệp thủ công. Hệ thống này hoạt động dựa trên hai cơ chế cốt lõi: phát livestream vòng lặp bằng phần mềm đầu mã nguồn mở và chạy kịch bản trình duyệt tự động.

    VPS treo view YouTube là gì

    Để tìm hiểu mô hình VPS YouTube chuyên dụng, bạn cần phân biệt rõ hai cơ chế vận hành. Phương pháp thứ nhất sử dụng FFmpeg đẩy luồng video RTMP lên server YouTube, tạo ra một buổi phát sóng trực tiếp kéo dài không gián đoạn.

    Phương pháp thứ hai dùng trình duyệt ẩn danh (Antidetect Browser) kết hợp kịch bản macro để tự động nhấn play, tua thời gian và chuyển đổi video, mô phỏng hành vi xem thực tế của con người. Tùy thuộc vào chiến lược phát triển kênh, người dùng có thể chọn một hoặc kết hợp cả hai.

    Việc lựa chọn giải pháp VPS livestream 24/7 mang lại sự ổn định vượt trội so với việc dùng máy tính cá nhân. Máy chủ đặt tại trung tâm dữ liệu được cấp nguồn dự phòng liên tục và có đường truyền quang mạng redundancy, loại bỏ hoàn toàn rủi ro rớt mạng hoặc sập nguồn đột ngột. Đây là hạ tầng bắt buộc để duy trì các phiên phát sóng dài hạn nhằm kích hoạt Chương trình Đối tác YouTube (YPP).

    Tiêu chí so sánh Treo view bằng máy tính cá nhân Treo view bằng máy chủ ảo VPS
    Thời gian hoạt động Không thể bật 24/24, dễ bị ngắt quãng do ngủ máy. Hoạt động liên tục ngày đêm, không sợ gián đoạn nguồn điện.
    Tài nguyên hệ thống Ngốn RAM/CPU máy cá nhân, gây chậm các tác vụ khác. Sử dụng phần cứng riêng biệt, không ảnh hưởng máy tính.
    Địa chỉ IP & Mạng Dùng IP nhà mạng, dễ bị YouTube đánh giá là traffic rác. Dùng IP Datacenter tốc độ cao hoặc kết hợp Proxy dân cư.

    Tiêu chuẩn cấu hình VPS treo view YouTube ổn định, chống tràn RAM

    Nhiều người dùng sai lầm khi thuê các gói VPS có cấu hình quá yếu, dẫn đến tình trạng đơ máy khi mở vài tab trình duyệt hoặc crash hệ điều hành do tràn bộ nhớ. Việc tính toán cấu hình VPS treo tool chuẩn xác là bước then chốt để hệ thống tự động hóa vận hành trơn tru.

    Hệ thống cần vi xử lý CPU Intel Gold đời mới để xử lý đa nhiệm, ổ cứng SSD NVMe U.2 để load video mượt mà và đặc biệt là băng thông không giới hạn (Unlimited Bandwidth) để luồng dữ liệu phát sóng không bị ngắt quãng.

    Nếu bạn sử dụng phương pháp chạy trình duyệt nền (Browser Automation), nhu cầu tiêu thụ RAM sẽ rất lớn. Trình duyệt Chrome hoặc Antidetect Browser khi mở nhiều profile sẽ ngốn khoảng 300MB – 500MB mỗi tiến trình.

    Lúc này, việc cấu hình Swap dung lượng chuẩn là kỹ thuật bắt buộc để cấp thêm bộ nhớ ảo khi RAM vật lý cạn kiệt. Ngược lại, phương pháp livestream bằng FFmpeg lại tiêu tốn ít RAM hơn đáng kể nhưng đòi hỏi xung nhịp CPU cao để mã hóa video kịp thời.

    Nhu cầu sử dụng RAM tối thiểu CPU Core Ổ cứng lưu trữ
    1 luồng stream FFmpeg nhẹ 1 GB 1 vCPU 10 GB SSD NVMe
    2 – 4 luồng stream Full HD 2 – 4 GB 2 vCPU 30 GB SSD NVMe
    Chạy đa profile trình duyệt + Proxy 4 – 8 GB 4 vCPU 60 GB SSD NVMe

    Thuê VPS Giá Rẻ

    CPU Intel Gold – SSD NVMe U.2 – Không giới hạn băng thông

    Hạ tầng tối ưu cho cày view và livestream YouTube 24/7

    Trang bị ngay máy chủ ảo riêng biệt với chi phí chỉ từ 50K/tháng. Băng thông không giới hạn cùng đường truyền mạng tốc độ cao giúp các luồng phát video vận hành xuyên suốt không lo ngắt quãng.

    Xem bảng giá VPS chi tiết

    Lợi ích khi sử dụng VPS tăng view YouTube

    Việc dùng VPS cho mục đích cày view YouTube mang lại nhiều ưu điểm vượt trội so với việc sử dụng máy tính cá nhân hoặc thuê các dịch vụ tăng view trôi nổi:

    • Tiết kiệm tài nguyên máy tính cá nhân: Bạn không cần phải giữ máy tính hoặc laptop hoạt động suốt ngày đêm. VPS sẽ đảm nhận toàn bộ quá trình xử lý, giúp thiết bị cá nhân của bạn được nghỉ ngơi, tránh được tình trạng nóng máy, giảm tuổi thọ phần cứng và tiết kiệm chi phí tiền điện đáng kể.
    • Đường truyền mạng ổn định: VPS được đặt tại các trung tâm dữ liệu chuyên nghiệp, sở hữu đường truyền băng thông lớn và tốc độ mạng cực kỳ ổn định. Điều này giúp việc phát video hoặc chạy trình duyệt không bị gián đoạn, rớt mạng, từ đó đảm bảo lượng giờ xem được ghi nhận liên tục và chính xác.
    • Hoạt động 24/7 không ngừng nghỉ: Máy chủ ảo có khả năng hoạt động xuyên suốt ngày đêm mà không cần người trực tiếp canh chừng. Tốc độ xử lý của VPS cũng nhàn hạ hơn so với máy tính thông thường, giúp quá trình tải trang và xem video diễn ra mượt mà hơn.
    • Tăng độ uy tín cho kênh: Thay vì sử dụng các bot tạo view ảo từ các dịch vụ chất lượng thấp (dễ bị thuật toán YouTube phát hiện và xóa view), việc dùng VPS để mô phỏng hành vi xem thực tế giúp lượt xem trông tự nhiên hơn, an toàn hơn cho kênh của bạn.
    • Quản lý nhiều tài khoản dễ dàng: Với VPS, bạn có thể cài đặt nhiều trình duyệt, chạy nhiều luồng xem khác nhau hoặc quản lý nhiều kênh YouTube cùng lúc trên cùng một hệ thống mà không lo xung đột tài nguyên.

    Lợi ích khi sử dụng VPS tăng view YouTube

    Hướng dẫn tăng view YouTube bằng VPS chi tiết từ A-Z

    VPS có thể được sử dụng như một môi trường máy chủ hoạt động liên tục để hỗ trợ nhiều công việc liên quan đến YouTube, đặc biệt là xử lý video, lưu trữ dữ liệu và vận hành livestream. Tuy nhiên, VPS không nên được sử dụng để tạo lượt xem, lượt thích hoặc tương tác giả nhằm làm tăng các chỉ số của video.

    YouTube xác định engagement hợp lệ dựa trên tương tác thực sự của người dùng. Các phương thức sử dụng hệ thống tự động hoặc traffic nhân tạo để tăng lượt xem có thể bị loại khỏi số liệu và ảnh hưởng đến kênh.

    Cấu hình tối thiểu để thiết lập máy chủ ảo

    Để hệ thống chạy mượt mà, không bị giật lag hay treo máy khi xử lý nhiều tác vụ, cấu hình phần cứng tối thiểu cần đạt được bao gồm:

    • CPU: Từ 1 đến 2 Cores với xung nhịp lớn hơn hoặc bằng 2GHz.
    • RAM: Tối thiểu từ 2GB trở lên để đảm bảo khả năng chạy đa luồng ổn định.
    • Ổ cứng: Sử dụng ổ cứng tốc độ cao (như các dòng ổ cứng NVMe).
    • Hệ điều hành: Ưu tiên sử dụng Windows Server đi kèm địa chỉ IP riêng sạch sẽ.

    1. Lựa chọn nhà cung cấp VPS phù hợp

    Trước tiên, hãy lựa chọn nhà cung cấp VPS có hạ tầng ổn định, tài nguyên phù hợp với công việc bạn dự định thực hiện và đường truyền đáp ứng nhu cầu truyền tải video.

    Bạn có thể cân nhắc các nhà cung cấp VPS trong nước nếu ưu tiên đường truyền tới Việt Nam, khả năng hỗ trợ và phương thức thanh toán thuận tiện. Với các nhà cung cấp quốc tế, lợi thế có thể nằm ở sự đa dạng về khu vực máy chủ và lựa chọn cấu hình.

    Khi lựa chọn VPS, nên xác định trước mục đích sử dụng. Nếu chủ yếu xử lý video hoặc chạy các tác vụ liên quan đến livestream, hãy lựa chọn CPU, RAM và dung lượng lưu trữ phù hợp thay vì chỉ tập trung vào số lượng nhân CPU.

    Thuê VPS Giá Rẻ

    Network Port 100 Mbps – Không giới hạn băng thông

    Máy chủ vận hành kịch bản xem tự động

    Hệ thống CPU Intel Gold và ổ cứng SSD NVMe U.2 giúp VPS khởi động profile trình duyệt và mã hóa video mượt mà. Nâng cấp hoặc hạ cấp cấu hình linh hoạt ngay trong quá trình cày view.

    Xem bảng giá VPS chi tiết

    2. Thiết lập môi trường làm việc trên VPS

    Sau khi có VPS, bạn có thể thiết lập môi trường làm việc phục vụ cho việc quản lý nội dung YouTube.

    Nên tách môi trường vận hành khỏi máy tính cá nhân nếu VPS được dùng cho các tác vụ như xử lý video, truyền file hoặc livestream. Đồng thời, chỉ đăng nhập những tài khoản cần thiết và áp dụng các biện pháp bảo mật phù hợp để hạn chế nguy cơ lộ thông tin tài khoản.

    VPS nên được xem là hạ tầng hỗ trợ quá trình sản xuất và vận hành nội dung, thay vì công cụ tạo tương tác nhân tạo.

    3. Xây dựng quy trình phát triển kênh dựa trên người xem thật

    Thay vì tìm cách tạo ra lượt xem bằng nhiều tài khoản hoặc hệ thống tự động, hãy tập trung vào nội dung có giá trị và thu hút người xem thực sự.

    • Nghiên cứu chủ đề mà khán giả quan tâm.
    • Tối ưu tiêu đề và hình ảnh thumbnail phù hợp với nội dung.
    • Xây dựng nội dung hữu ích, rõ ràng và có giá trị.
    • Khuyến khích người xem thật đăng ký, thích hoặc bình luận.
    • Theo dõi YouTube Analytics để đánh giá lượt xem, thời lượng xem và mức độ tương tác.
    • Điều chỉnh nội dung dựa trên dữ liệu thực tế.

    YouTube cho phép creator khuyến khích người xem đăng ký, thích, chia sẻ hoặc bình luận; vấn đề nằm ở việc sử dụng các phương thức giả tạo hoặc thao túng để tạo engagement.

    Các kỹ thuật nâng cao khi sử dụng VPS cho Workflow YouTube

    Sau khi VPS đã được thiết lập, bạn có thể tận dụng tài nguyên máy chủ để tối ưu các công việc liên quan đến xử lý video, livestream và quản lý dữ liệu.

    Tăng Swap Space

    Nếu VPS có dung lượng RAM vật lý hạn chế, có thể bổ sung Swap Space để hệ thống có thêm bộ nhớ ảo khi RAM được sử dụng nhiều.

    Swap có thể hỗ trợ hệ thống trong những thời điểm tác vụ tiêu thụ nhiều bộ nhớ, từ đó hạn chế tình trạng tiến trình bị dừng do thiếu RAM. Tuy nhiên, Swap không thay thế hoàn toàn RAM vật lý và hiệu suất sẽ phụ thuộc vào tốc độ lưu trữ của VPS.

    Cài đặt FFmpeg Video Encoder

    FFmpeg là công cụ dòng lệnh phổ biến phục vụ quá trình xử lý âm thanh và video.

    Trên VPS, FFmpeg có thể được sử dụng cho các tác vụ như:

    • Chuyển đổi định dạng video.
    • Nén video.
    • Xử lý âm thanh.
    • Chuyển đổi và chuẩn bị file trước khi upload.
    • Hỗ trợ một số workflow livestream.

    Việc đưa các tác vụ xử lý video lên VPS giúp giảm tải cho máy tính cá nhân và thuận tiện hơn khi cần xử lý dữ liệu trên máy chủ.

    Upload file bằng SFTP và FileZilla

    Đối với những file video có dung lượng lớn, bạn có thể sử dụng SFTP để truyền dữ liệu giữa máy tính và VPS.

    FileZilla hỗ trợ kết nối SFTP, cho phép bạn quản lý và truyền file thông qua giao diện trực quan. Đây là phương án thuận tiện khi cần đưa video, audio hoặc các dữ liệu liên quan lên VPS để tiếp tục xử lý.

    Chạy Stream Script

    Nếu VPS được sử dụng để vận hành livestream, bạn có thể thiết lập script phục vụ workflow phát trực tiếp.

    Script có thể hỗ trợ tự động hóa những tác vụ kỹ thuật trong quá trình stream, giảm số thao tác thủ công và giúp quy trình vận hành ổn định hơn.

    Tuy nhiên, automation nên phục vụ việc vận hành kỹ thuật của chính nội dung, không nên được sử dụng để tạo lượt xem hoặc tương tác giả.

    Những lưu ý quan trọng khi sử dụng VPS cho YouTube

    Việc sử dụng VPS cho YouTube cần được thực hiện theo hướng hỗ trợ sản xuất và vận hành nội dung, thay vì tìm cách thao túng các chỉ số của nền tảng.

    Không sử dụng automation để tạo tương tác giả

    Không nên thiết lập bot hoặc script tự động thực hiện hàng loạt hành động như xem video, Like, Comment hoặc Subscribe nhằm làm tăng chỉ số.

    YouTube quy định các hành vi sử dụng hệ thống tự động để tăng artificial engagement là không được phép.

    Không tìm cách né hệ thống phát hiện

    Các phương pháp kỹ thuật nhằm che giấu nguồn traffic hoặc vượt qua hệ thống phát hiện của YouTube không phải là cách phát triển kênh bền vững.

    Không tạo traffic nhân tạo

    Không nên sử dụng nhiều VPS, proxy, tài khoản hoặc các công cụ tự động để tạo ra lượng lớn lượt xem cho cùng một video.

    Traffic được xác định là nhân tạo có thể không được YouTube tính vào lượt xem và trong một số trường hợp còn có thể dẫn tới các biện pháp xử lý đối với tài khoản hoặc kênh.

    Ưu tiên chất lượng nội dung

    VPS chỉ nên đóng vai trò là hạ tầng hỗ trợ cho quá trình sản xuất và vận hành.

    Yếu tố quan trọng để phát triển kênh lâu dài vẫn là nội dung nguyên bản, hữu ích và phù hợp với người xem.

    Kết luận

    VPS có thể trở thành một phần hữu ích trong workflow YouTube khi được sử dụng cho các công việc như xử lý video bằng FFmpeg, truyền dữ liệu qua SFTP, quản lý file và vận hành livestream.

    Thay vì sử dụng VPS để tạo lượt xem hoặc tương tác nhân tạo, hãy tận dụng tài nguyên máy chủ để xây dựng một quy trình sản xuất và vận hành nội dung ổn định. Đây là hướng tiếp cận phù hợp hơn cho quá trình phát triển kênh lâu dài.

    Vì sao view YouTube cày bằng VPS bị tụt và cách phòng tránh triệt để

    Tình trạng view tăng chóng mặt hôm nay nhưng sáng hôm sau bị YouTube quét sạch (View Drop) là nỗi ám ảnh của dân MMO. Nguyên nhân chính là do thuật toán lọc view ảo của nền tảng phát hiện hành vi spam thiếu tương tác tự nhiên.

    Khi bạn dùng chung một địa chỉ IP Datacenter cho hàng chục profile, hoặc cấu hình trình duyệt có cùng vân tay số (Browser Fingerprint), hệ thống sẽ lập tức gắn cờ đỏ cho các phiên xem này. Lượt xem không hợp lệ sẽ bị trừ bỏ, và nếu lặp lại nhiều lần, kênh của bạn có nguy cơ bị hạn chế quyền phát sóng trực tiếp.

    Ngoài ra, việc kịch bản xem quá máy móc, tua video từ giây thứ nhất đến giây cuối cùng mà không có hành vi tạm dừng, tua lại hoặc click vào các video đề xuất sẽ làm tỷ lệ giữ chân người xem (Audience Retention) trở nên bất thường. Thuật toán YouTube ưu tiên phân phối traffic cho video có đường cong retention tự nhiên. Dù bạn có dùng vps treo view youtube bền bỉ đến đâu, nếu chỉ tiêu này kém, video vẫn sẽ bị chìm và mất lượt xem thực tế.

    Để bảo vệ kênh an toàn và duy trì kết quả cày view bền vững, bạn bắt buộc phải tuân thủ các nguyên tắc kỹ thuật sau. Đây là checklist cốt lõi giúp mô phỏng gần như hoàn hảo hành vi của người dùng thật, qua mặt các bộ lọc bot cơ bản của Google.

    • Tuyệt đối không đăng nhập tài khoản quản trị kênh chính trên VPS: Chỉ dùng các tài khoản phụ (Channel Viewer) để cày giờ xem. Mail chủ kênh chỉ được đăng nhập trên máy tính cá nhân có IP sạch sẽ.
    • Dãn cách thời gian xem bằng Random Delay: Kịch bản macro phải thiết lập thời gian dừng, tua video ngẫu nhiên từ 15 – 60 giây, không chạy theo một quỹ đạo thời gian cố định.
    • Kết hợp nguồn traffic ngoại sàn: Trộn lẫn traffic từ mạng xã hội hoặc embedding web thay vì chỉ để YouTube gợi ý video nội bộ.
    • Ưu tiên phương pháp phát live video dài: Livestream bằng FFmpeg thường có độ trust cao hơn chạy bot click chuột, vì nó đóng vai trò là nguồn cấp dữ liệu liên tục hợp lệ.
    • Quản lý tách biệt Cookie và Cache: Mỗi profile trình duyệt phải có dữ liệu duyệt web riêng, xóa lịch sử định kỳ hoặc dùng phần mềm antidetect chuyên dụng.

    Các câu hỏi thường gặp khi dùng VPS treo view YouTube (FAQ)

    Dùng VPS treo view YouTube có bị khóa kênh không?

    Nếu bạn sử dụng VPS kết hợp Proxy dân cư, trình duyệt ẩn danh và không lạm dụng tăng đột biến lượt xem, nguy cơ bị khóa kênh là rất thấp. Tuy nhiên, nếu spam bot vớ vẩn bằng IP Datacenter bẩn, YouTube sẽ tiến hành shadowban hoặc xóa kênh vi phạm chính sách.

    Cần bao nhiêu VPS để đủ 4.000 giờ xem?

    Không có con số cố định, phụ thuộc vào độ dài video và số lượng luồng chạy đồng thời. Một gói VPS 2GB RAM có thể chạy 2-3 luồng FFmpeg 24/7, giúp bạn đạt khoảng 144 – 216 giờ xem mỗi ngày. Vậy chỉ cần 1-2 VPS là đủ để hoàn thành 4.000 giờ trong vòng 1 tháng.

    Nên dùng VPS Windows hay Linux để treo view?

    Nếu bạn chỉ chạy kịch bản FFmpeg livestream, Linux (Ubuntu) là lựa chọn tối ưu vì tiêu thụ cực ít tài nguyên và không bị đơ GUI. Nếu cần chạy trình duyệt ẩn danh hoặc tool click phức tạp, VPS Windows Server sẽ dễ thao tác và tương thích phần mềm hơn.

    Tại sao view cày bằng VPS không nhảy?

    View không nhảy thường do luồng RTMP bị ngắt, Stream Key nhập sai hoặc IP VPS đã bị YouTube đánh dấu đen. Bạn cần kiểm tra log của FFmpeg, xác nhận mạng kết nối bình thường và thử đổi dải IP mới hoặc dùng thêm Proxy.

    Có bắt buộc phải dùng thêm Proxy khi treo view không?

    Nếu chỉ chạy 1-2 kênh livestream đơn lẻ, bạn có thể dùng IP riêng của VPS. Nhưng khi chạy đa luồng, đa tài khoản trên cùng một máy chủ, Proxy dân cư xoay IP là thành phần bắt buộc để ngụy trang và phân tán nguồn traffic hợp lệ.

    Thuê VPS Giá Rẻ

    Cấu hình cao, giá chỉ từ 50K/tháng

    Bắt đầu xây dựng hạ tầng cày view bền vững

    Fast Byte cung cấp hệ thống máy chủ ảo tối ưu chi phí cho cá nhân và freelancer. Toàn quyền quản trị, cấu hình phần cứng mạnh mẽ giúp anh em MMO an tâm vận hành tool 24/7.

    Xem bảng giá VPS chi tiết

    Tổng kết

    Việc áp dụng vps treo view youtube là một phương án kỹ thuật hỗ trợ đắc lực cho quá trình đạt ngưỡng 4.000 giờ xem, nhưng đòi hỏi sự đầu tư nghiêm túc vào hạ tầng và quy trình tự động hóa. Một máy chủ ảo có cấu hình chuẩn xác, băng thông không giới hạn kết hợp cùng kịch bản stream an toàn sẽ duy trì hiệu quả dài hạn. Hãy bắt đầu triển khai hệ thống của bạn với các giải pháp VPS giá rẻ tại Fast Byte để tối ưu chi phí đầu tư ban đầu.

    Cần một VPS giá rẻ để chạy YouTube?

    Chọn cấu hình Windows/Linux vừa đủ nhu cầu, chi phí dễ tiếp cận.

    Xem bảng giá VPS

    Disclaimer: Nội dung bài viết mang tính chất chia sẻ kiến thức kỹ thuật về quản trị hệ thống máy chủ và tự động hóa. Người đọc cần tuân thủ严格 các chính sách và điều khoản dịch vụ của YouTube. Fast Byte không khuyến khích các hành vi spam bừa bãi gây ảnh hưởng đến hệ sinh thái nền tảng, người dùng tự chịu trách nhiệm với chiến lược phát triển kênh của mình.

  • Cách Cài Đặt & Sử Dụng Portainer Quản Lý Docker, Docker Swarm Toàn Diện

    Cách Cài Đặt & Sử Dụng Portainer Quản Lý Docker, Docker Swarm Toàn Diện

    Khi vận hành nhiều ứng dụng container hóa trên máy chủ, việc thao tác hoàn toàn thông qua giao diện dòng lệnh (Docker CLI) thường tiềm ẩn nhiều trở ngại. Quản trị viên phải ghi nhớ hàng loạt cú pháp lệnh phức tạp, khó nắm bắt tổng quan tài nguyên hệ thống theo thời gian thực và dễ thao tác nhầm lẫn trong môi trường thực tế.

    Portainer ra đời như một giải pháp hoàn hảo để tháo gỡ khó khăn này. Bằng việc cung cấp một bảng điều khiển trực quan trên nền web (Web GUI), công cụ này giúp đơn giản hóa toàn diện các tác vụ triển khai, quản trị và giám sát hệ sinh thái Docker chỉ với vài cú nhấp chuột.

    1. Portainer là gì? Các phiên bản phổ biến

    Portainer là phần mềm quản lý container mã nguồn mở với kích thước siêu nhẹ và hiệu năng cao. Ứng dụng cung cấp bảng điều khiển đồ họa (GUI) dạng web, cho phép người dùng vận hành, cấu hình và giám sát các dịch vụ container mà không cần trực tiếp gõ lệnh terminal.

    Công cụ này có khả năng giao tiếp mượt mà với nhiều nền tảng container khác nhau, bao gồm Docker Engine đơn lẻ, cụm phân tán Docker Swarm, Kubernetes và Azure ACI. Hiện nay, Portainer được phân phối dưới hai phiên bản chính:

    • Portainer Community Edition (CE): Phiên bản hoàn toàn miễn phí và mã nguồn mở, cung cấp đầy đủ các tính năng trọng yếu để quản lý Docker và Docker Swarm. Đây là lựa chọn lý tưởng cho cá nhân, lập trình viên và nhóm phát triển vừa và nhỏ.
    • Portainer Business Edition (BE): Bản thương mại hướng đến các doanh nghiệp lớn với các tính năng mở rộng chuyên sâu: kiểm soát truy cập dựa trên vai trò (RBAC) chi tiết, tích hợp đăng nhập một lần (SSO/OAuth), hỗ trợ cụm Kubernetes/Nomad quy mô lớn và đi kèm dịch vụ hỗ trợ kỹ thuật 24/7 từ nhà phát triển.

    2. Lý do bạn nên sử dụng Portainer thay vì Docker CLI

    Mặc dù giao diện dòng lệnh Docker CLI rất mạnh mẽ, nhưng việc chuyển sang sử dụng Portainer đem lại nhiều giá trị thiết thực:

    • Giao diện web trực quan, thân thiện: Loại bỏ rào cản học thuộc các câu lệnh phức tạp. Người mới bắt đầu hay thành viên không chuyên về DevOps đều có thể dễ dàng khởi động, dừng, kiểm tra trạng thái của ứng dụng.
    • Trung tâm quản trị tập trung (Centralized Management): Cho phép bạn quản lý nhiều máy chủ Docker đặt ở các vị trí địa lý khác nhau ngay trên một màn hình đăng nhập duy nhất.
    • Tiết kiệm thời gian vận hành: Các thao tác xem log, kiểm tra mức độ tiêu hao CPU/RAM, truy cập vào terminal bên trong container (Exec Console) được thực hiện chỉ với một cú click chuột.
    • Phân quyền an toàn (Access Control): Thiết lập quyền truy cập linh hoạt cho từng nhân sự hoặc nhóm dự án, ngăn ngừa nguy cơ thao tác nhầm hoặc can thiệp trái phép vào các dịch vụ quan trọng.
    • Triển khai ứng dụng siêu tốc: Cung cấp sẵn kho mẫu ứng dụng (App Templates) và tích hợp trình soạn thảo Docker Compose (Stacks), giúp xuất bản dịch vụ mới nhanh chóng.

    Portainer để quản lý Docker
    Portainer để quản lý Docker

    3. Khám phá các thành phần cốt lõi trong giao diện Portainer

    Sau khi đăng nhập vào hệ thống, thanh điều hướng bên trái sẽ hiển thị các phân hệ chức năng chính bao gồm:

    Thành phần Mô tả chức năng
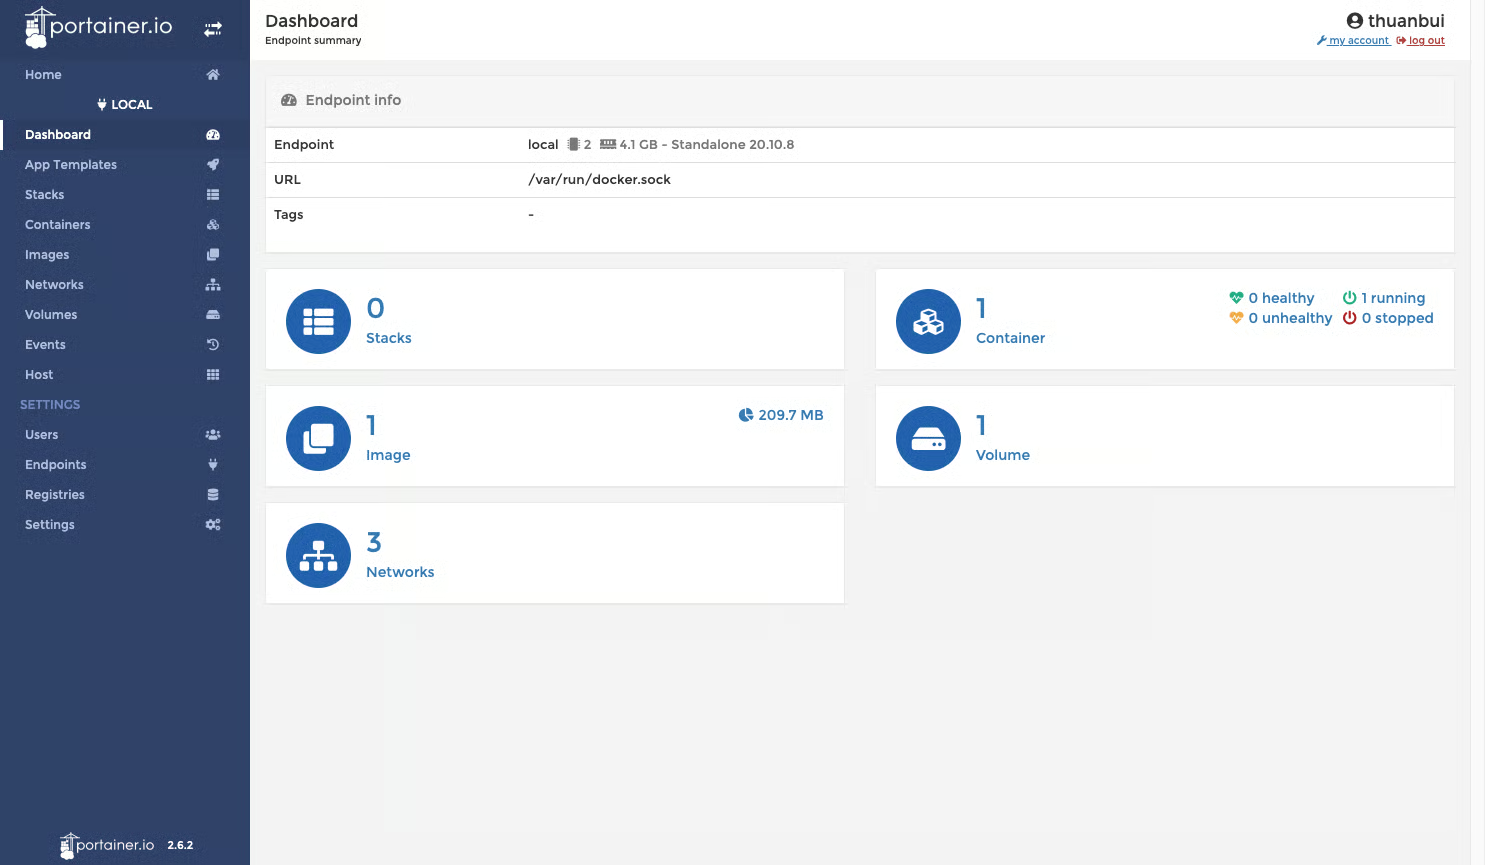
    Dashboard Trang tổng quan thống kê số lượng container (đang chạy, tạm dừng, đã tắt), số images, volumes, networks và thông số tài nguyên của máy chủ.
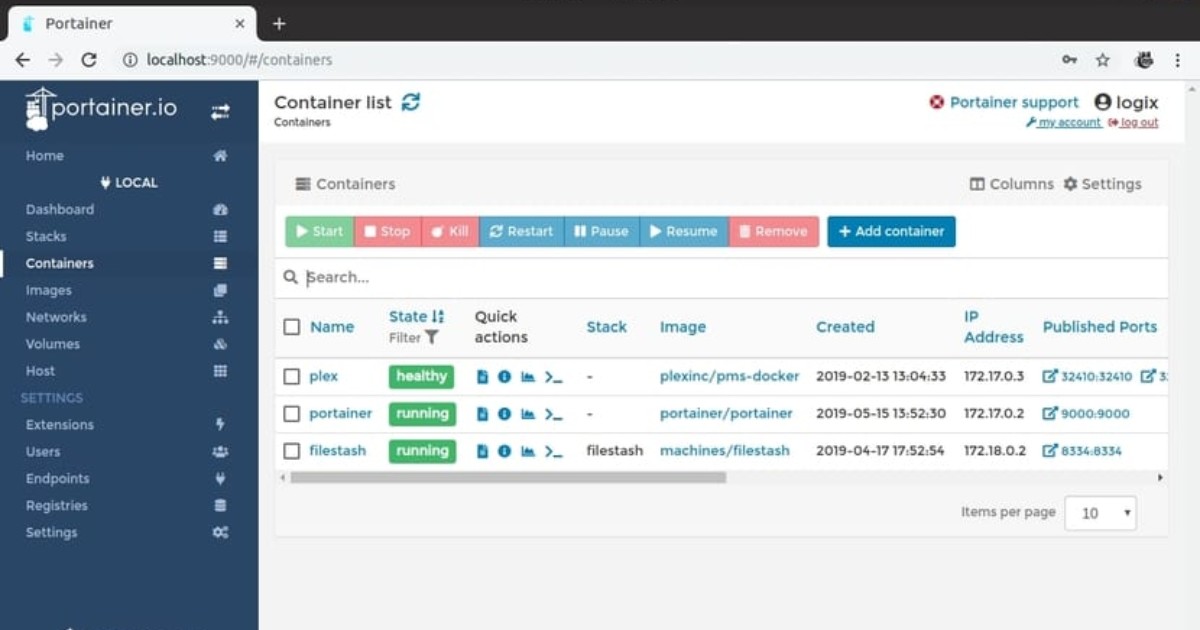
    Containers Khu vực hiển thị danh sách tất cả container. Cho phép thêm mới, Start, Stop, Kill, Restart, Pause, xem Log thời gian thực và theo dõi biểu đồ tải (Stats).
    Images Quản lý các gói ảnh container. Bạn có thể kéo (pull) image từ Docker Hub hoặc Private Registry, build image từ Dockerfile hoặc xóa bỏ các image cũ không còn sử dụng.
    Networks Tạo và điều chỉnh cấu hình mạng kết nối giữa các container (Bridge, Host, Overlay, Macvlan).
    Volumes Tạo lập và quản lý các ổ lưu trữ dữ liệu bền vững (persistent data), đảm bảo dữ liệu quan trọng không bị mất đi khi container bị xóa hoặc cập nhật.
    Stacks Nơi quản lý ứng dụng đa dịch vụ tương đương Docker Compose. Bạn có thể viết code trực tiếp, tải lên file compose hoặc kết nối từ Git repository.
    App Templates Kho thư viện chứa các mẫu phần mềm phổ biến (như Nginx, MySQL, Redis, WordPress). Triển khai tức thì chỉ cần nhập thông số cơ bản.
    Users & Teams Tạo lập tài khoản người dùng, phân chia theo phòng ban/nhóm dự án để áp dụng chính sách làm việc tập thể.
    Environments Quản lý danh sách các Docker Host (Local hoặc Remote) mà Portainer đang trực tiếp liên kết điều khiển.
    Giao diện quản lý container trong Portainer
    Giao diện quản lý container trong Portainer

    4. Chuẩn bị môi trường và cài đặt Portainer trên máy chủ Linux

    Trước khi tiến hành thiết lập Portainer, bạn cần chắc chắn rằng máy chủ (Server/VPS) đã được trang bị Docker Engine và đang trong trạng thái sẵn sàng hoạt động.

    Bước chuẩn bị môi trường Docker trên máy chủ

    Đăng nhập máy chủ: Sử dụng giao thức SSH để truy cập vào hệ thống Linux bằng tài khoản root hoặc tài khoản có quyền thực thi sudo.

    Kiểm tra cài đặt Docker: Xác minh xem Docker đã có mặt trên máy chủ hay chưa bằng câu lệnh:

    docker version

    Kiểm tra trạng thái dịch vụ: Đảm bảo tiến trình Docker Engine đang chạy ngầm trên nền hệ thống:

    systemctl status docker

    Khởi động dịch vụ (nếu chưa có): Trong trường hợp máy chủ chưa được cài Docker, bạn hãy cài đặt theo hướng dẫn tương ứng với bản phân phối Linux đang dùng (sử dụng apt, yum hoặc script tự động của Docker CE). Sau khi cài xong, thực hiện kích hoạt dịch vụ tự chạy cùng hệ điều hành:

    systemctl enable docker
    systemctl start docker

    Các bước thiết lập ban đầu cho Portainer trên VPS

    Kết nối vào VPS: Sử dụng thông tin do nhà cung cấp bàn giao để kết nối từ xa:

    ssh root@IP-VPS

    Kiểm tra trạng thái tiến trình: Xác nhận lại hoạt động của Docker trên máy chủ ảo bằng lệnh:

    docker ps

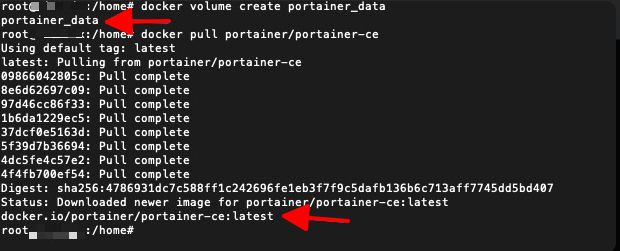
    Khởi tạo Volume lưu trữ dữ liệu: Tạo một volume chuyên dụng để lưu giữ thông tin cấu hình, cơ sở dữ liệu tài khoản của Portainer bền vững qua các lần cập nhật:

    docker volume create portainer_data
    tạo volume lưu dữ liệu Portainer trên VPS
    tạo volume lưu dữ liệu Portainer trên VPS

    Mở cổng tường lửa: Đảm bảo hệ thống tường lửa (Firewall) trên máy chủ mở cổng 9000 để cho phép các luồng truy cập giao diện web từ bên ngoài (ví dụ thiết lập trên tường lửa UFW):

    ufw allow 9000/tcp

    5. Các phương thức khởi chạy Portainer bằng Docker & Docker Compose

    Portainer được phân phối chính thức dưới dạng một container Docker, giúp quy trình khởi tạo trở nên nhanh chóng và đồng nhất trên mọi nền tảng. Bạn có thể lựa chọn một trong hai phương thức khởi chạy dưới đây:

    Cách 1: Khởi chạy trực tiếp bằng lệnh docker run

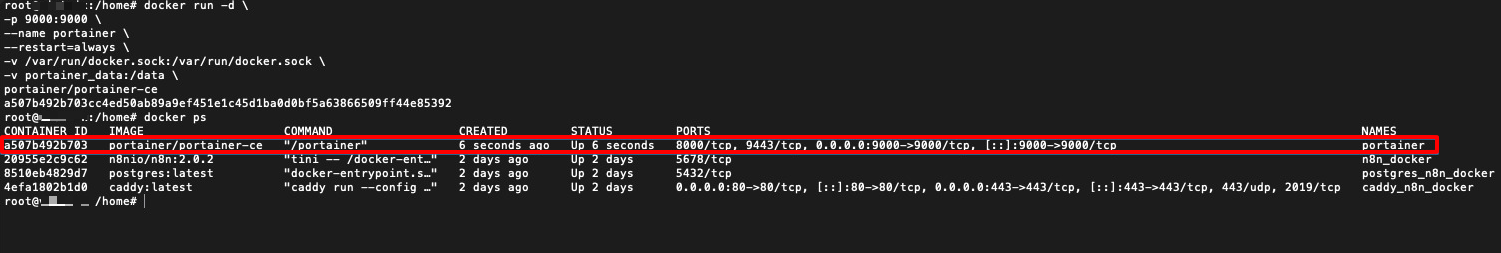
    Bước 1: Thực thi câu lệnh triển khai container Portainer Community Edition (CE) gắn kết trực tiếp với Docker socket của máy chủ:

    docker run -d \
      -p 9000:9000 \
      --name portainer \
      --restart=always \
      -v /var/run/docker.sock:/var/run/docker.sock \
      -v portainer_data:/data \
      portainer/portainer-ce

    Bước 2: Kiểm tra xác nhận container Portainer đã được kích hoạt thành công bằng lệnh lọc danh sách:

    docker ps | grep portainer
    xác nhận container Portainer đã được kích hoạt thành công
    Xác nhận container Portainer đã được kích hoạt thành công

    Cách 2: Quản lý và vận hành thông qua docker-compose

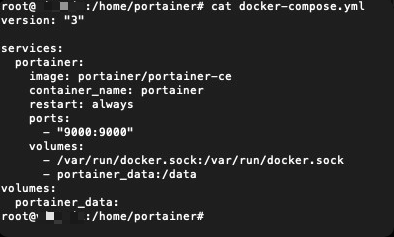
    Bước 1: Tạo một thư mục làm việc (ví dụ /home/portainer hoặc /opt/portainer), sau đó tạo tệp tin docker-compose.yml với cấu hình:

    version: "3"
    services:
      portainer:
        image: portainer/portainer-ce
        container_name: portainer
        restart: always
        ports:
          - "9000:9000"
        volumes:
          - /var/run/docker.sock:/var/run/docker.sock
          - portainer_data:/data
    volumes:
      portainer_data:
    Tạo một thư mục làm việc
    Tạo một thư mục làm việc

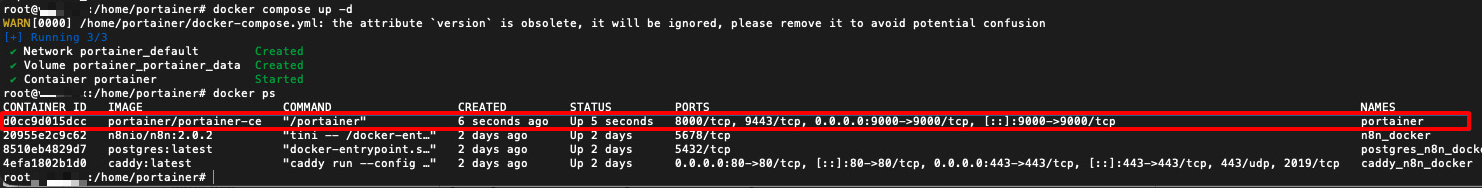
    Bước 2: Chuyển đến thư mục chứa tệp cấu hình vừa tạo và khởi chạy ứng dụng ngầm:

    docker compose up -d

    Bước 3: Xác minh trạng thái hoạt động của container:

    docker ps | grep portainer
    Xác minh trạng thái hoạt động của container
    Xác minh trạng thái hoạt động của container

    Truy cập và thiết lập ban đầu qua trình duyệt web

    1. Lấy địa chỉ IP: Xác định địa chỉ IP công khai (Public IP) của máy chủ/VPS.
    2. Mở giao diện web: Sử dụng trình duyệt trên máy tính cá nhân và truy cập theo đường dẫn: http://IP-server:9000.
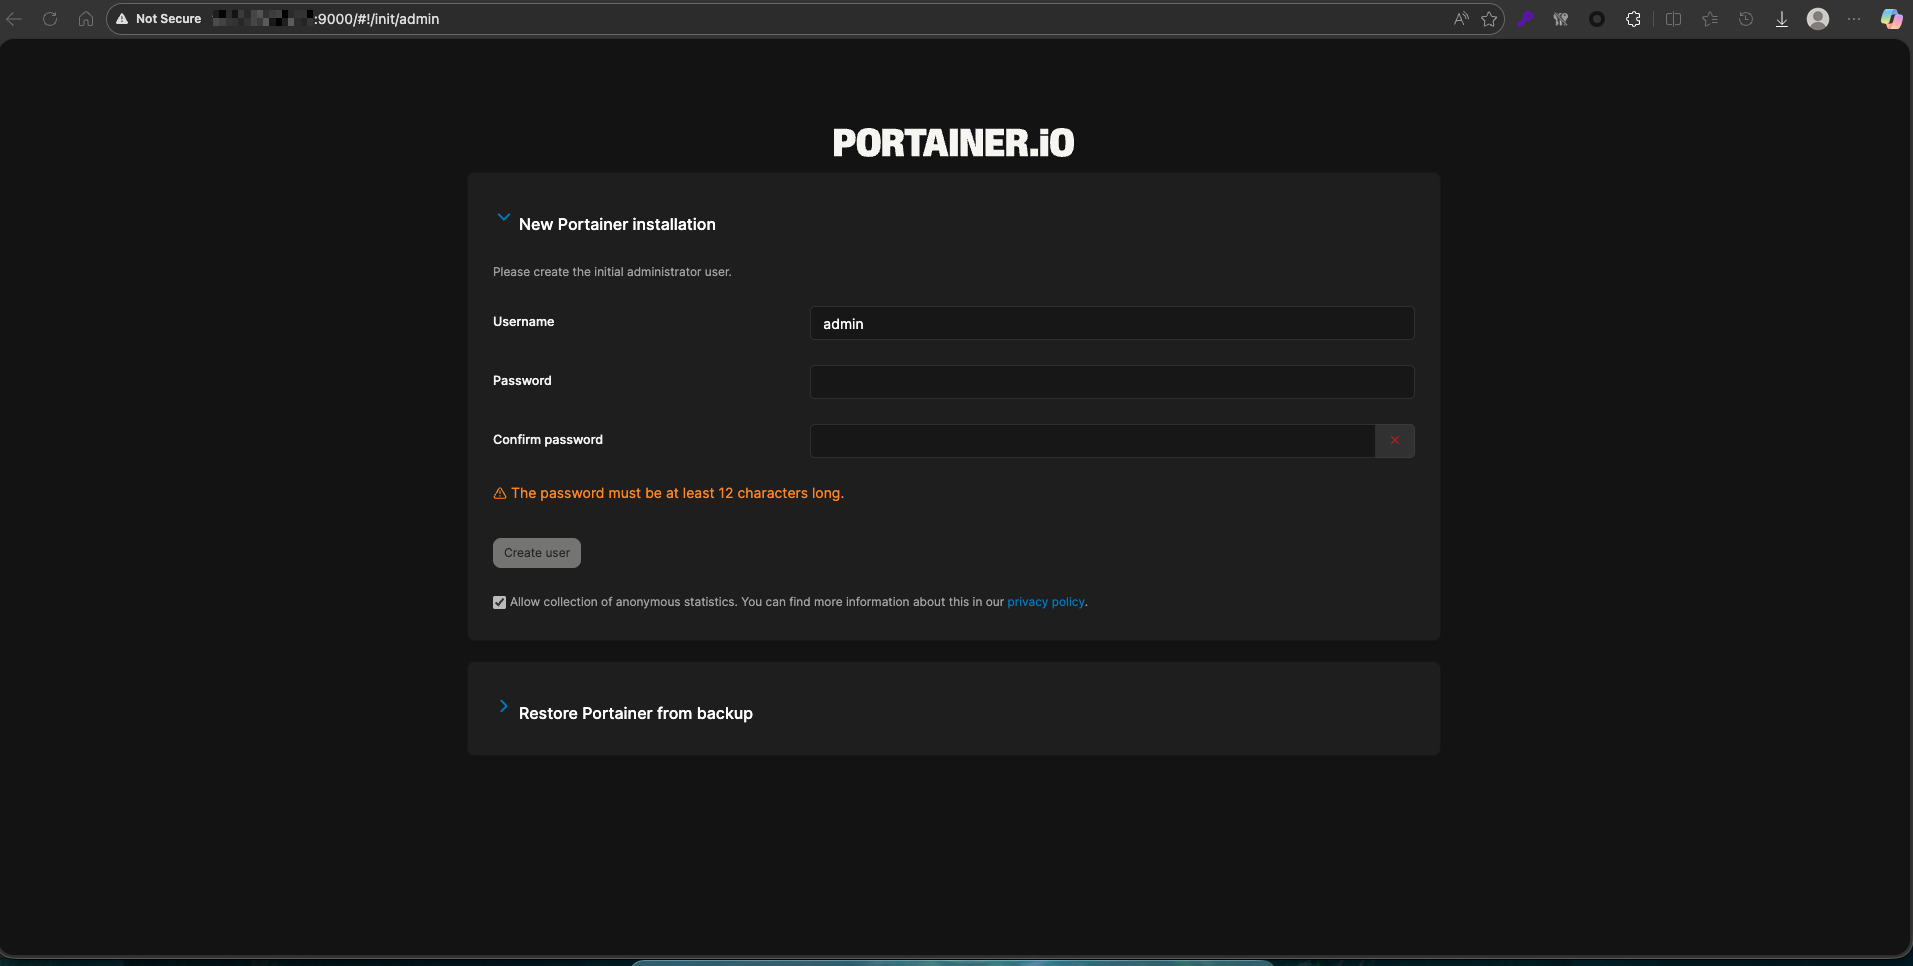
    3. Thiết lập tài khoản quản trị: Ở lần truy cập đầu tiên, Portainer yêu cầu khởi tạo người dùng Admin:
      • Username: Tên tài khoản quản trị (mặc định là admin).
      • Password: Đặt mật khẩu an toàn, có độ dài tối thiểu và nhập lại 2 lần để xác nhận.
    4. Tạo tài khoản: Nhấp vào nút Create user (hoặc Create admin) để hoàn tất bước đăng ký.
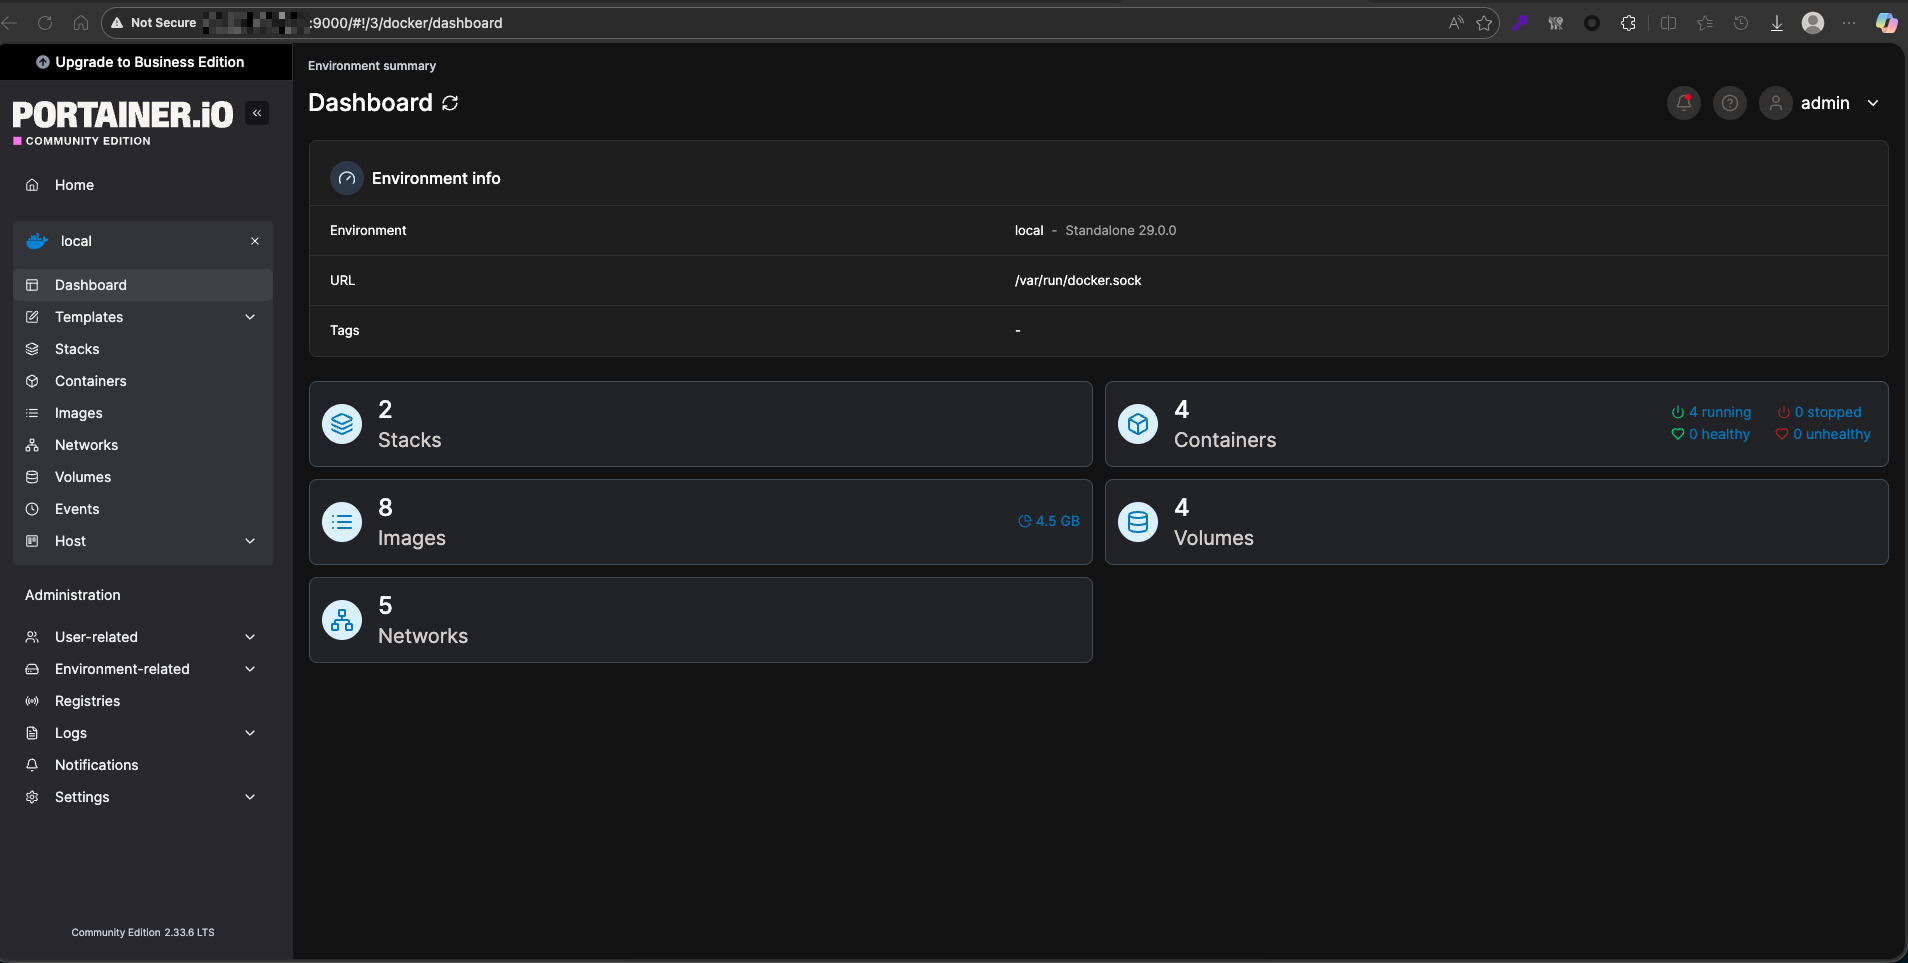
    5. Kết nối môi trường: Tại màn hình tiếp theo, chọn môi trường Docker local (Local environment) và nhấn Connect để liên kết trực tiếp với Docker host cục bộ.

    Tạo tài khoản để hoàn tất
    Tạo tài khoản để hoàn tất
    quản lý Docker bằng Portainer
    Quản lý Docker bằng Portainer

    6. Hướng dẫn sử dụng Portainer để quản trị tài nguyên Docker cục bộ

    Sau khi kết nối thành công vào endpoint cục bộ, bạn có thể thực hiện toàn bộ các nghiệp vụ quản trị hàng ngày thông qua giao diện đồ họa.

    Quản lý và điều khiển trạng thái Container

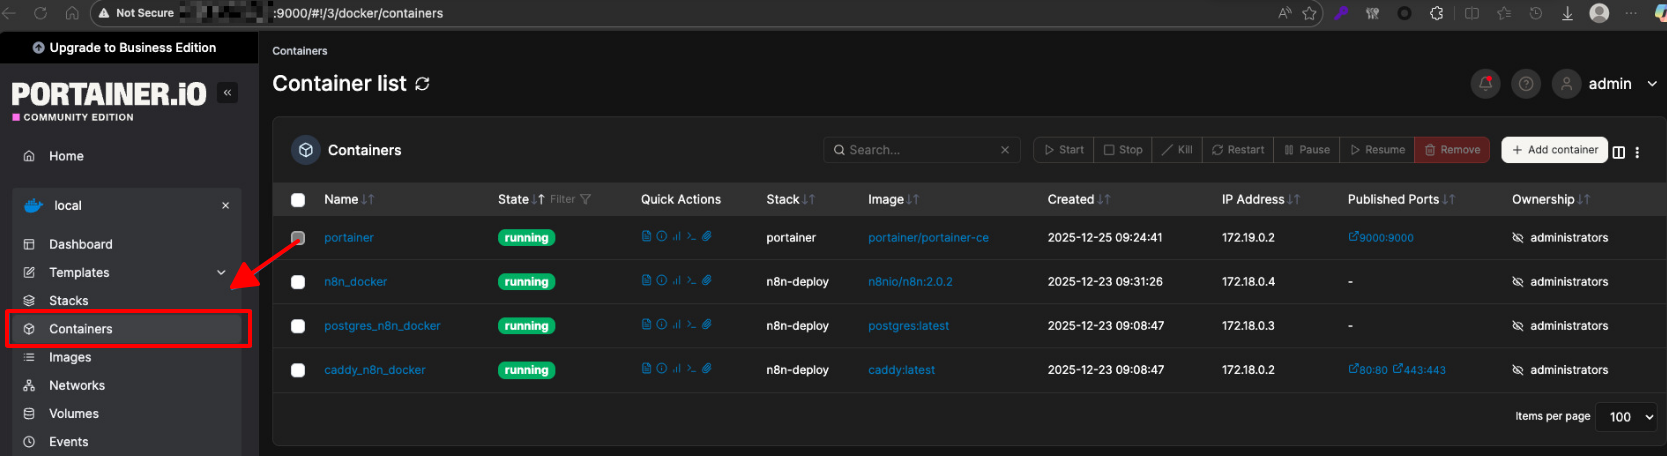
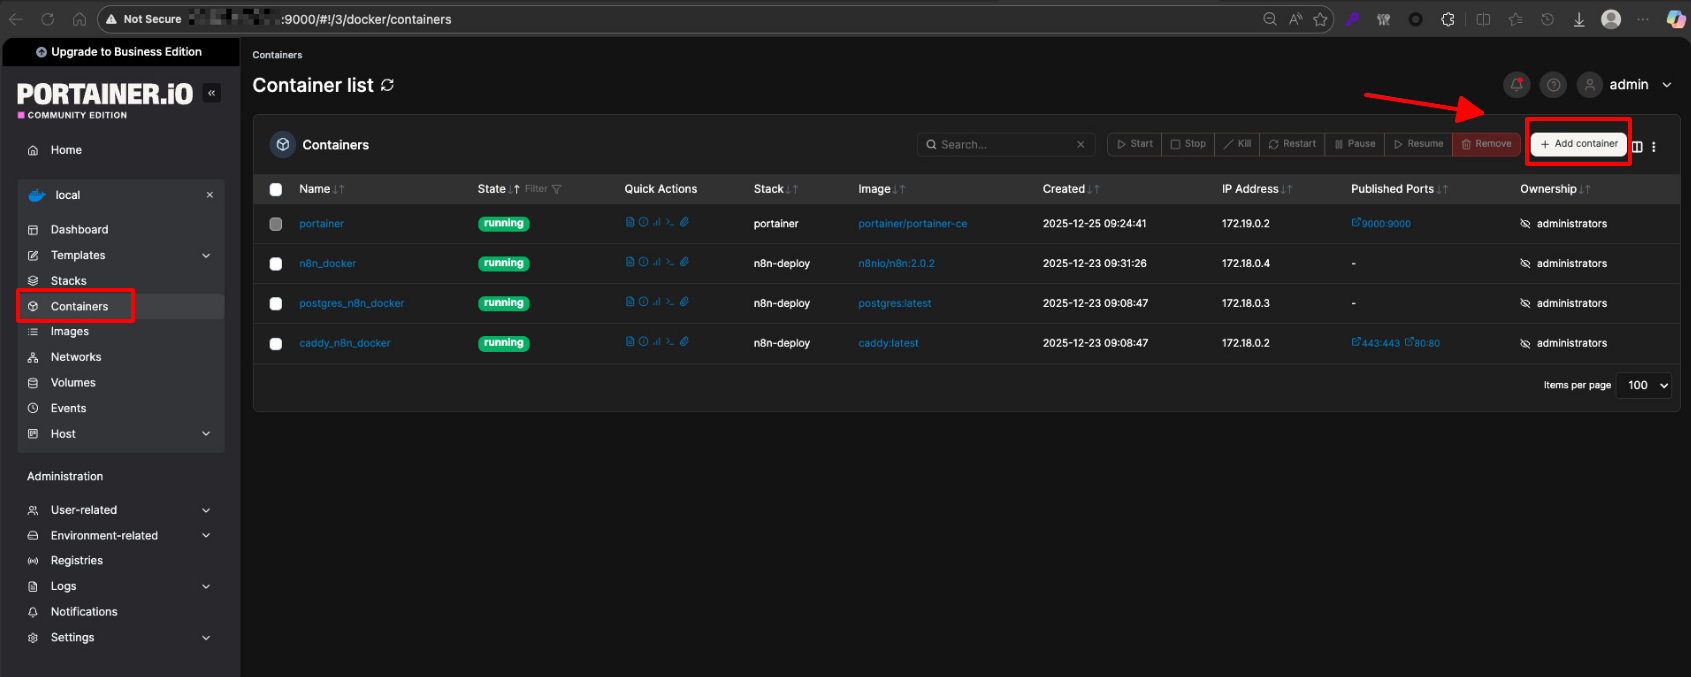
    Đăng nhập vào bảng điều khiển Portainer và chọn đúng endpoint Docker (ví dụ: Local). Điều hướng đến mục Containers tại danh mục bên trái để hiển thị danh sách toàn bộ container hiện có.

    danh sách toàn bộ container hiện có
    Danh sách toàn bộ container hiện có

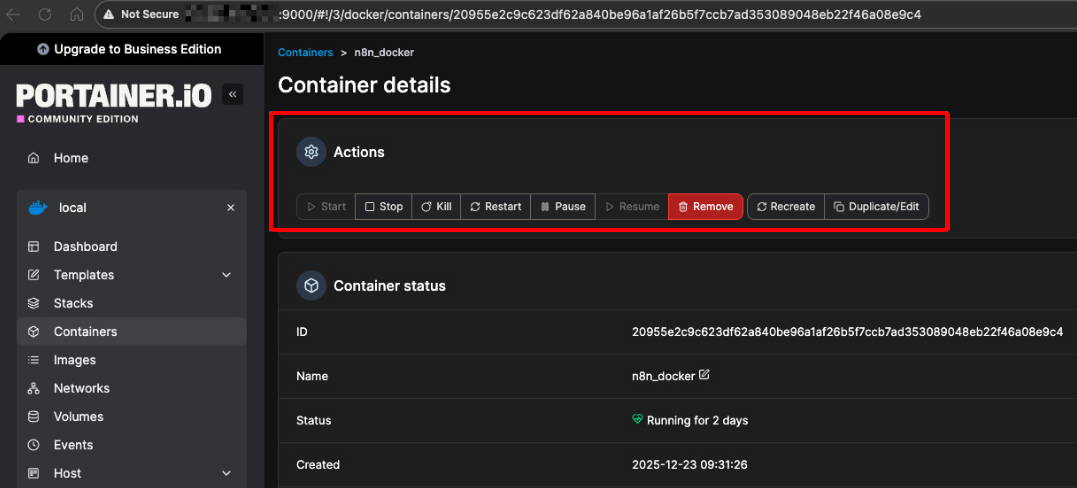
    Tại mỗi dòng của container, bạn có thể nhanh chóng dùng các nút chức năng: Start, Stop, Restart, Pause, Remove để điều khiển vòng đời hoạt động của ứng dụng.

    dùng các nút chức năng Start, Stop, Restart, Pause, Remove
    Dùng các nút chức năng Start, Stop, Restart, Pause, Remove

    Nhấp chuột vào tên của một container bất kỳ để xem toàn bộ thông tin chi tiết trong mục Container details (bao gồm image nguồn, cấu hình port, volume gắn kết, network và các biến môi trường ENV).

    Tạo mới và triển khai Container từ giao diện trực quan

    Truy cập mục Containers, nhấp chọn nút + Add container.

    Truy cập mục Containers
    Truy cập mục Containers

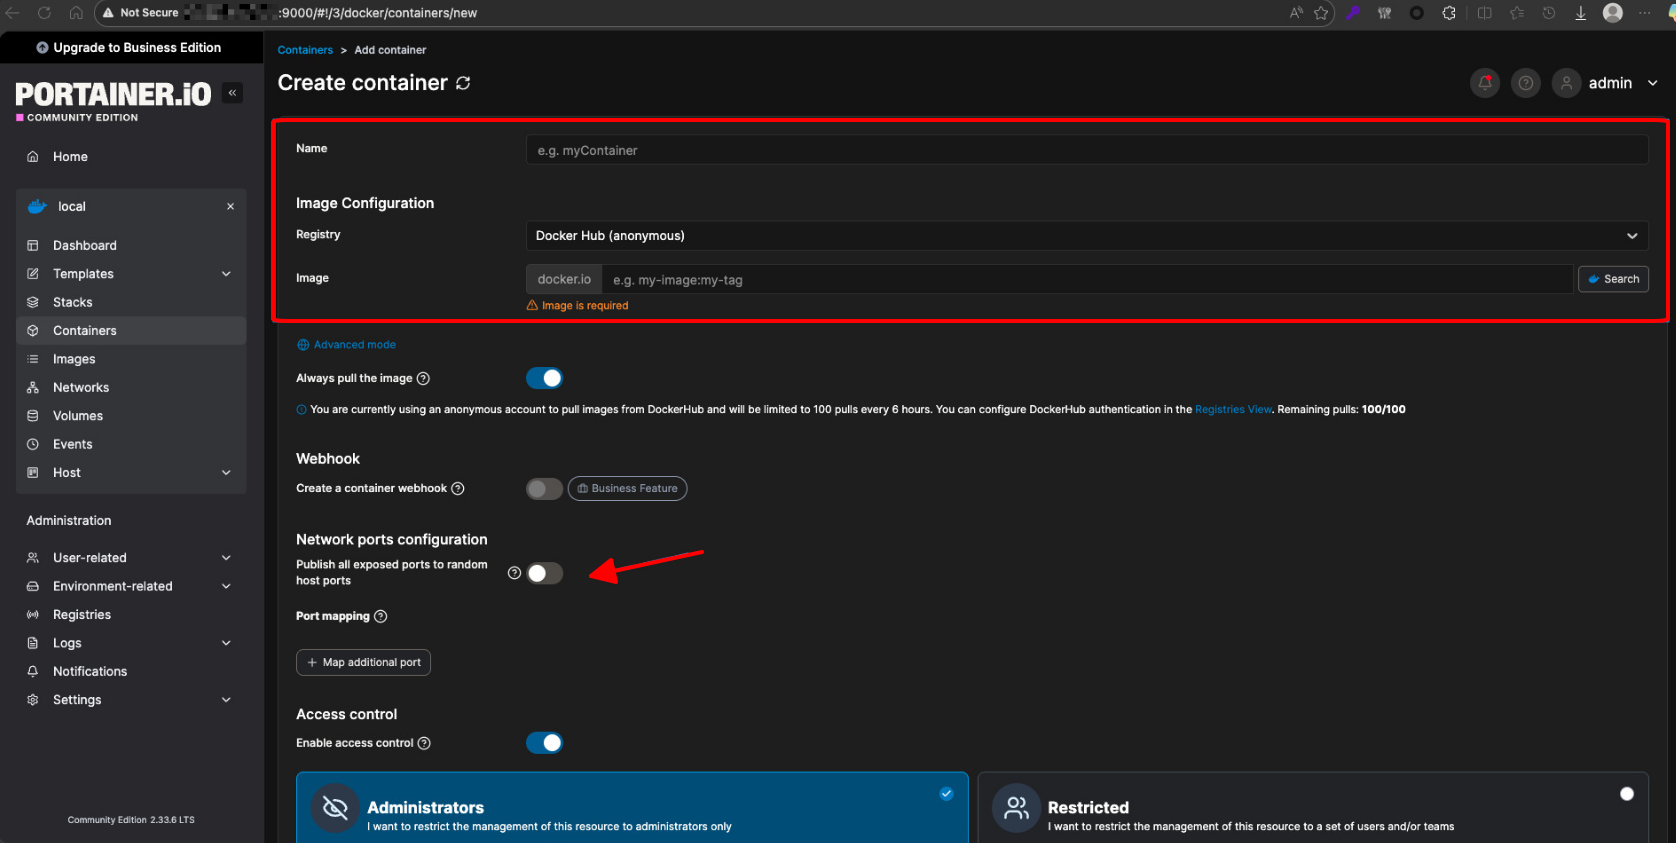
    Nhập tên định danh cho container tại trường Name.

    Tại ô Image, nhập tên image mong muốn (ví dụ nginx:latest). Nếu image chưa tồn tại trên host, Docker sẽ tự động tải về (pull) trong quá trình khởi tạo.

    Trong phần cấu hình mạng, chọn Publish a new network port để thiết lập ánh xạ cổng kết nối (Port mapping) giữa máy chủ chủ (Host) và container.

    Tùy chỉnh thêm các thông số nâng cao nếu dự án yêu cầu: Gắn thư mục/volume lưu trữ tại mục Volumes, chọn Network, đặt chính sách tự khởi động Restart policy, hoặc khai báo biến môi trường Env.

    Tùy chỉnh thêm các thông số
    Tùy chỉnh thêm các thông số

    Nhấn nút Deploy the container để Portainer gửi chỉ thị khởi tạo và vận hành container trên hệ thống.

    Quản lý kho Image Docker

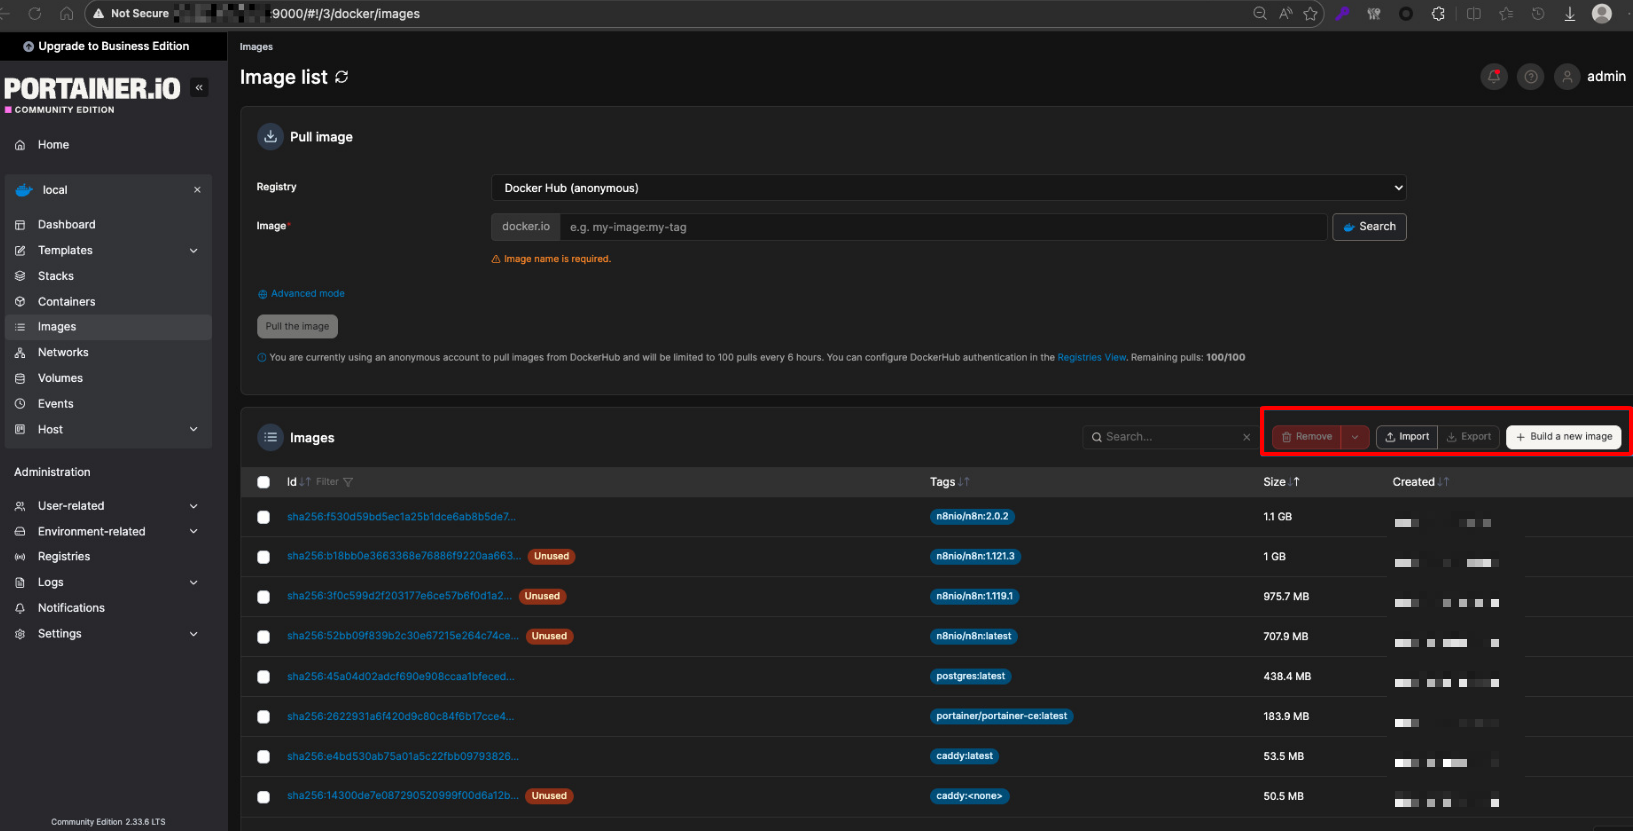
    Vào mục Images để theo dõi toàn bộ các image đang được lưu trữ trên máy chủ.

    Để giải phóng bộ nhớ đĩa, bạn tick chọn các image không còn được container nào sử dụng và nhấn nút Remove.

    tick chọn các image không còn được container nào sử dụng
    Tick chọn các image không còn được container nào sử dụng

    Để kéo thêm image mới về máy: Tại mục Pull image, nhập chính xác tên image (ví dụ redis:7-alpine), chọn Registry phù hợp và nhấn Pull the image.

    Bạn có thể khởi tạo nhanh một container từ image có sẵn bằng cách bấm vào biểu tượng/nút Create container hiển thị ngay cạnh dòng của image đó.

    Nếu cần sử dụng các image chứa mã nguồn nội bộ, hãy truy cập mục Registries để khai báo thông tin đăng nhập vào kho chứa riêng (Private Registry).

    Quản lý cấu hình Volume và Network

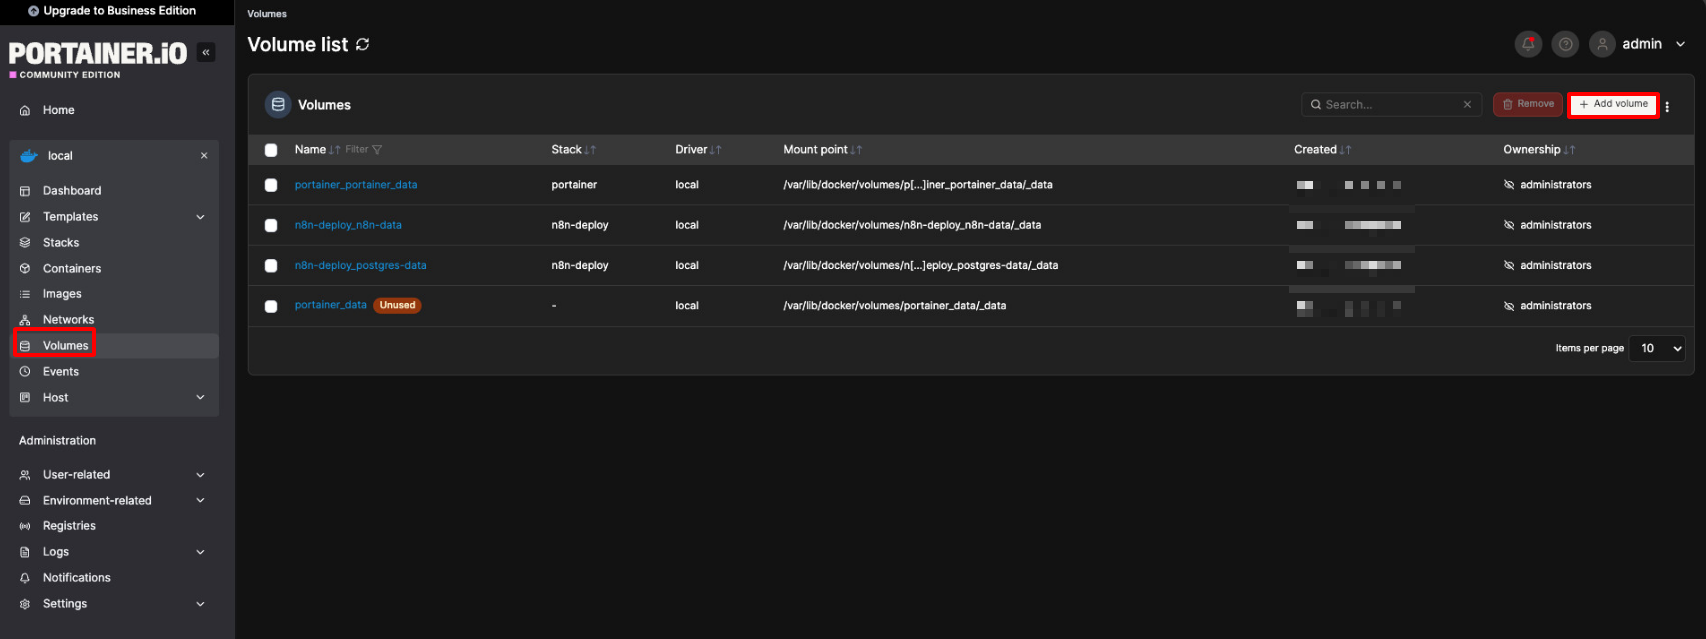
    Truy cập mục Volumes để kiểm tra danh sách các volume lưu trữ dữ liệu bền vững.

    Nhấp nút Add volume, nhập tên volume (ví dụ app_data) và nhấn Create the volume để tạo mới.

    Tạo volume mới
    Tạo volume mới

    Để xóa bỏ volume dư thừa, tick chọn volume và nhấn Remove (hệ thống chỉ cho phép xóa khi không còn container nào đang liên kết với volume này).

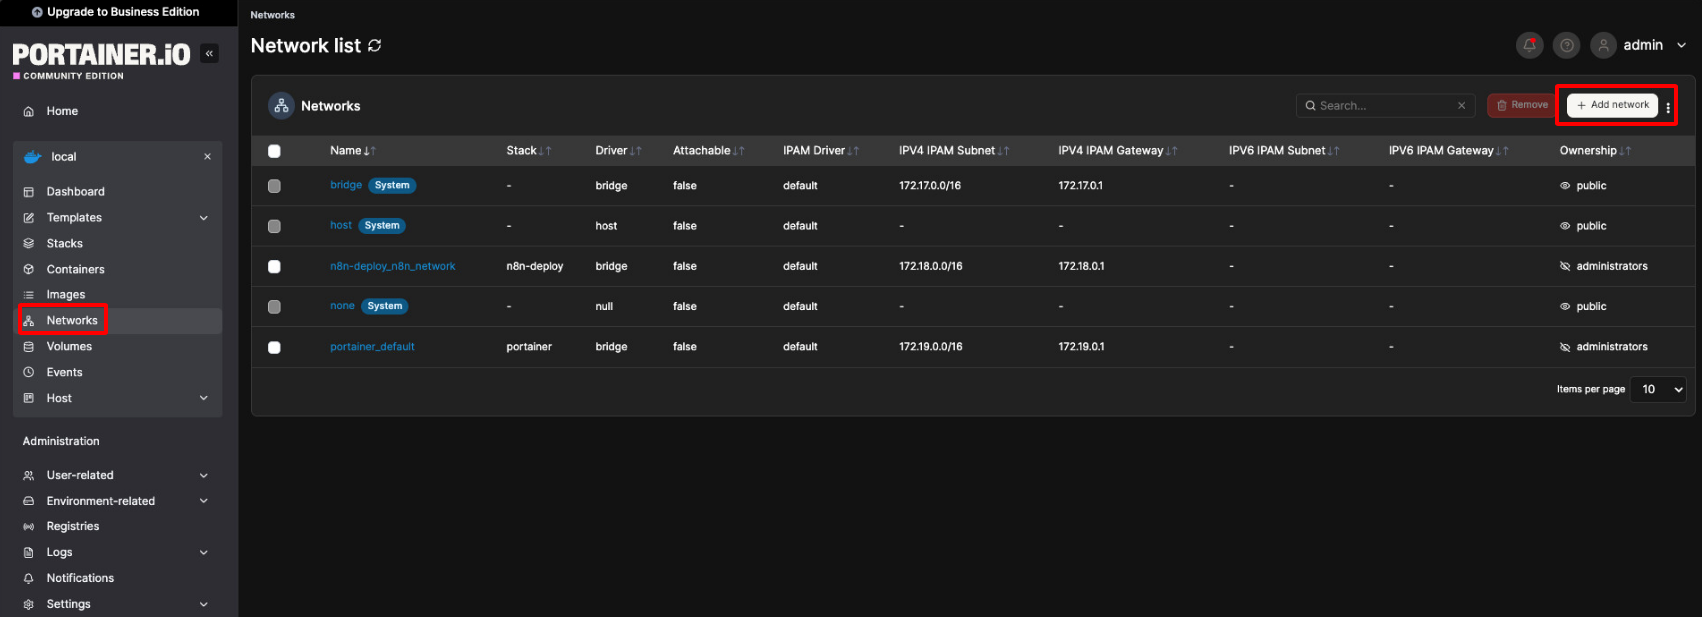
    Chuyển qua mục Networks để quản lý hạ tầng mạng giao tiếp nội bộ.

    Nhấn Add network, lựa chọn driver mạng (như bridge, overlay, host…), đặt tên và xác định dải mạng subnet/gateway rồi nhấn Create the network.

    nhấn Add network để thêm mạng mới
    Nhấn Add network để thêm mạng mới

    Khi cấu hình container, bạn chỉ cần chỉ định volume và network đã tạo tại các mục tương ứng để container nhận tài nguyên.

    Giám sát Log, thao tác Console và theo dõi tài nguyên

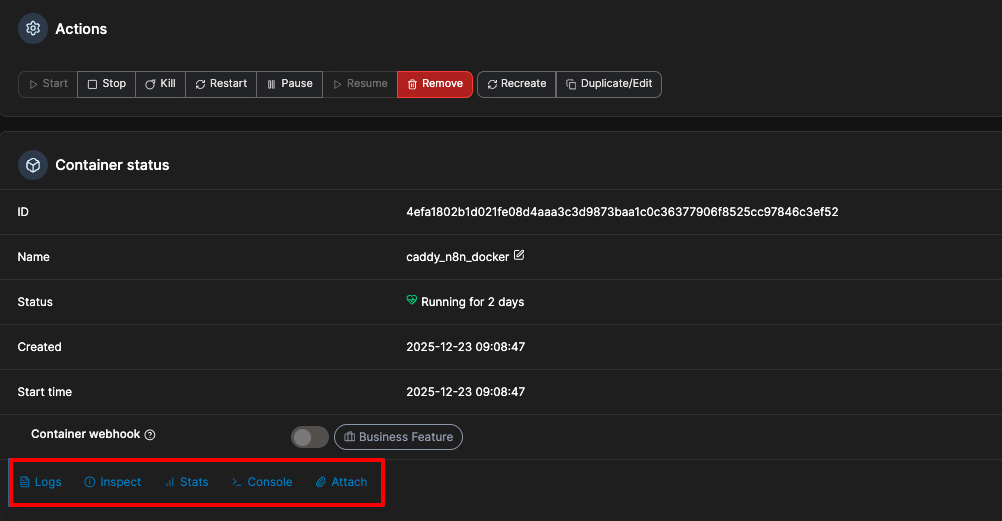
    Tại trang Containers, nhấp chọn tên container cần kiểm tra.

    Click vào tên container muốn giám sát
    Click vào tên container muốn giám sát

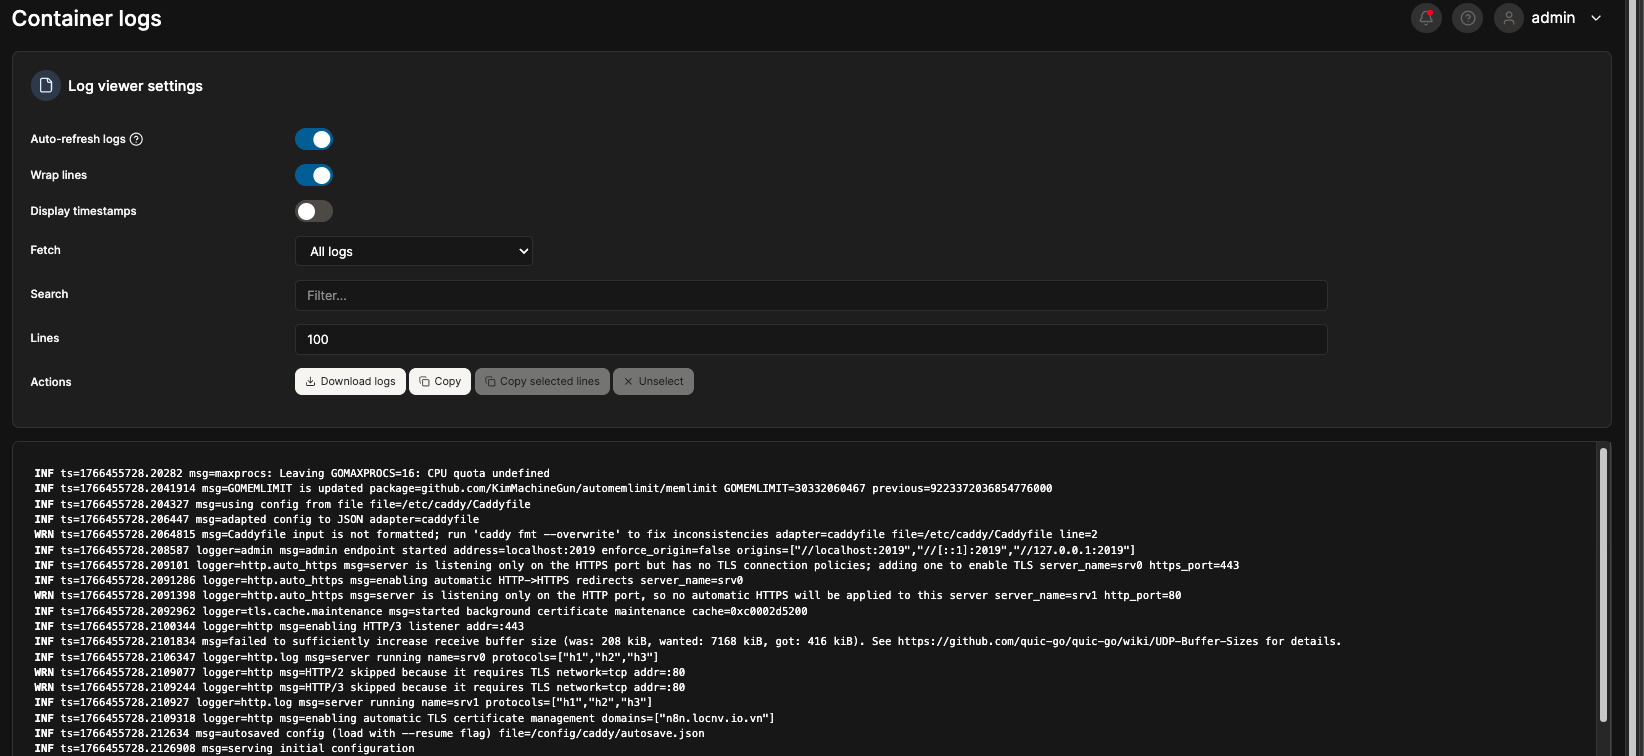
    Vào tab Logs để theo dõi toàn bộ nhật ký đầu ra của ứng dụng, hỗ trợ tính năng bật/tắt tự động cuộn (auto-refresh) và lọc từ khóa khi cần truy vết.

    Vào tab Logs để theo dõi toàn bộ nhật ký đầu ra của ứng dụng
    Vào tab Logs để theo dõi toàn bộ nhật ký đầu ra của ứng dụng

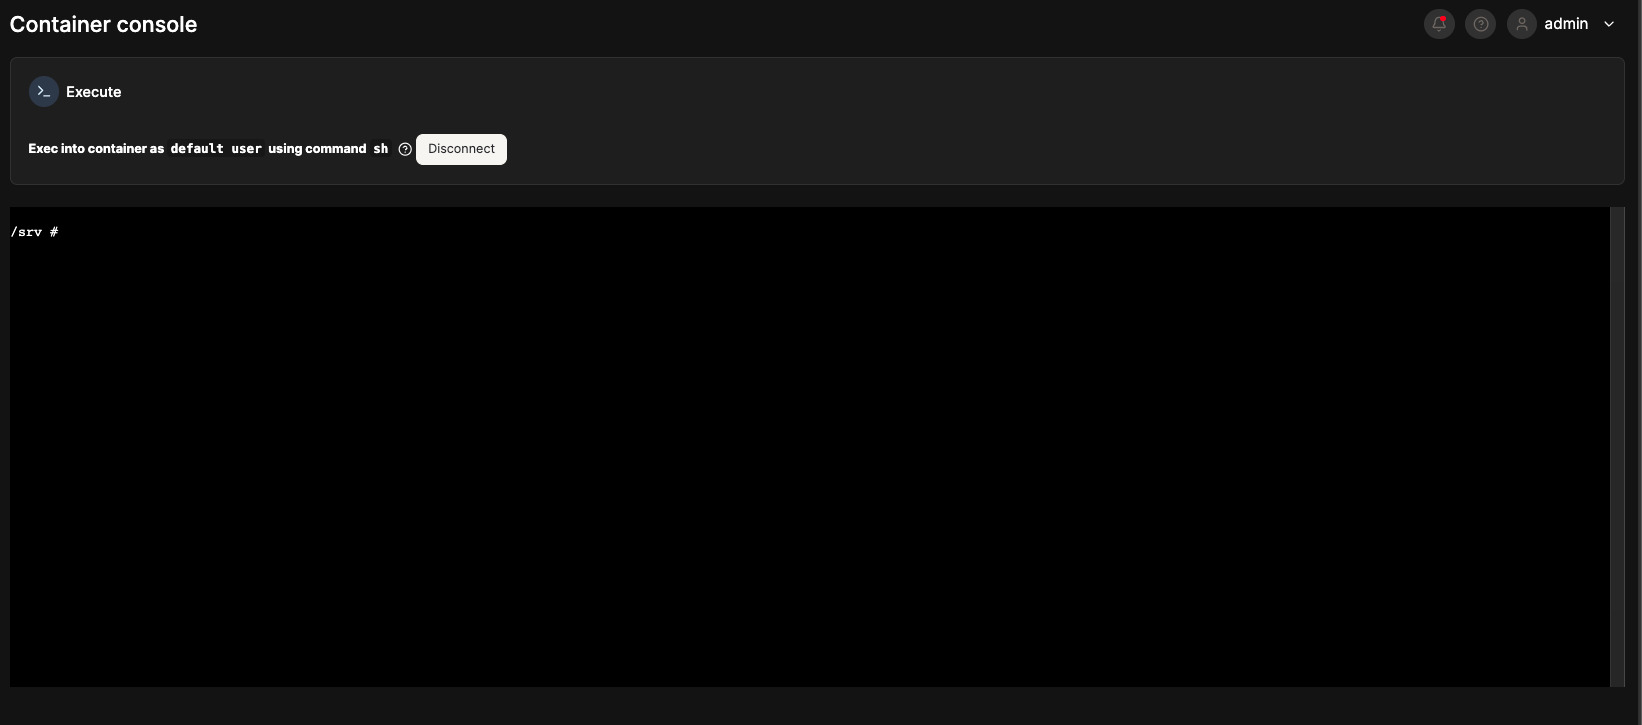
    Chuyển sang tab Console để mở giao diện dòng lệnh tương tác trực tiếp bên trong container, chọn shell tương ứng (/bin/sh hoặc /bin/bash) và nhấn Connect.

    Chuyển sang tab Console để mở giao diện dòng lệnh
    Chuyển sang tab Console để mở giao diện dòng lệnh

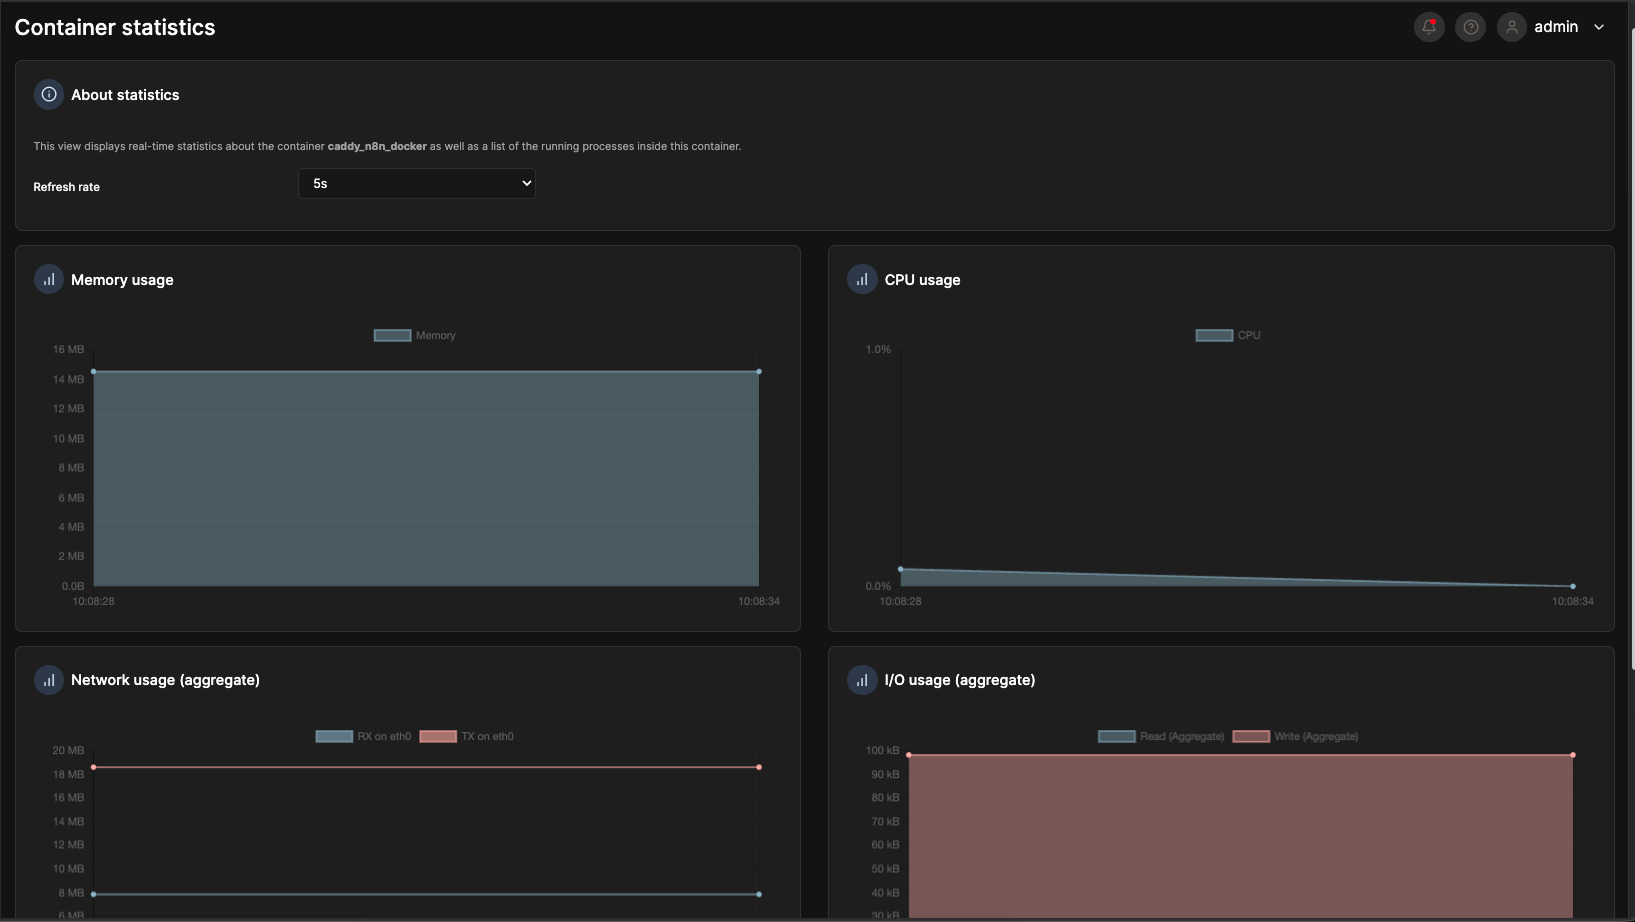
    Truy cập tab Stats để theo dõi biểu đồ tiêu thụ tài nguyên thực tế gồm mức sử dụng CPU, RAM, lưu lượng mạng (Network I/O) và tốc độ đọc/ghi ổ cứng (Block I/O).

    Khi xảy ra sự cố, sự kết hợp giữa việc đọc log, kiểm tra tài nguyên và truy cập console sẽ giúp bạn nhanh chóng cô lập lỗi và khắc phục hiệu quả.

    Theo dõi CPU, RAM, lưu lượng mạng
    Theo dõi CPU, RAM, lưu lượng mạng

    7. Triển khai ứng dụng đa dịch vụ (Stack) và điều phối Docker Swarm

    Đối với các hệ thống phân tán chạy trên cụm nhiều máy chủ hoặc các ứng dụng phức tạp gồm nhiều thành phần (web, database, cache), Portainer hỗ trợ điều phối toàn diện thông qua Stacks và Docker Swarm.

    Kết nối Portainer với cụm Docker Swarm

    Khởi tạo cụm Swarm: Đảm bảo cụm Docker Swarm đã được thiết lập trên node quản trị chính (Manager Node) thông qua lệnh:

    docker swarm init

    Đăng nhập bảng điều khiển: Mở giao diện Portainer với quyền tài khoản admin.

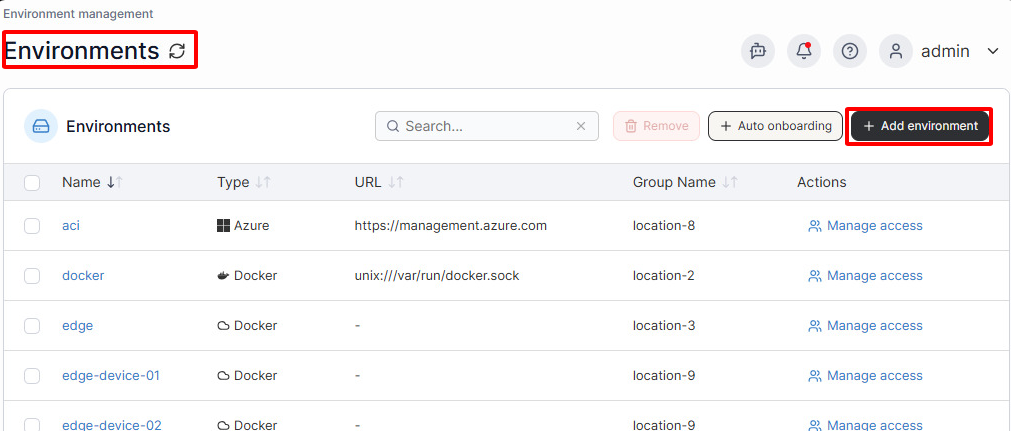
    Thêm môi trường: Chuyển đến mục Environments và nhấn chọn Add environment.

    Vào Environments và chọn Add environment
    Vào Environments và chọn Add environment

    Chọn hình thức kết nối: Chọn kiểu môi trường Docker Swarm hoặc phương thức tương ứng như Agent / Docker API / Socket theo kiến trúc triển khai.

    Khai báo thông số: Điền tên môi trường (Environment Name) cùng địa chỉ kết nối cụ thể (địa chỉ Agent, URL API, hoặc chọn local nếu Portainer chạy trên chính node manager).

    Lưu cấu hình: Xác nhận lưu môi trường và chọn endpoint Swarm vừa tạo trên màn hình chính để bắt đầu điều khiển cluster.

    Triển khai Stack và dịch vụ (Service) trong cụm Swarm

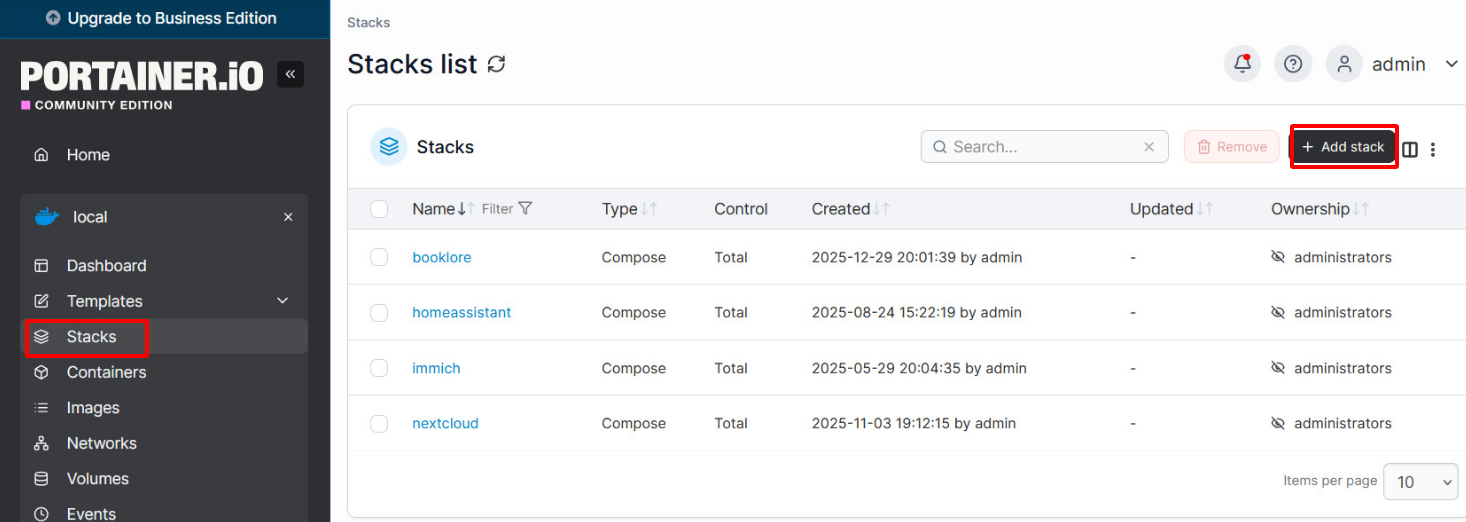
    Lựa chọn môi trường Swarm cần thao tác, sau đó vào mục Stacks. Nhấn nút Add stack và nhập tên nhận diện cho stack ứng dụng.

    nhấn Add stack để tạo stack mới
    Nhấn Add stack để tạo stack mới

    Cung cấp nội dung cấu hình bằng một trong hai cách: Dán trực tiếp cú pháp file docker-compose.yml vào khung Web editor, hoặc chọn tải tệp (Upload) từ máy tính.

    Kiểm tra tính chuẩn xác của các khai báo về service, network và volume bên trong file compose.

    Nhấn nút Deploy the stack để Portainer tự động chuyển tiếp lệnh docker stack deploy đến Swarm và kích hoạt các dịch vụ liên quan. Sau khi hệ thống xử lý xong, bạn kiểm tra trạng thái trong danh sách Stacks hoặc chuyển sang mục Services để theo dõi chi tiết từng thành phần.
    Mở rộng dịch vụ (Scale) và cập nhật ứng dụng cuốn chiếu

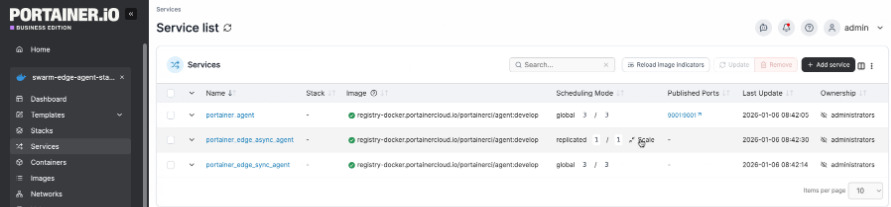
    Truy cập danh mục Services để xem danh sách các dịch vụ đang vận hành trên cụm.

    Xem danh sách Services đang chạy
    Xem danh sách Services đang chạy

    Tìm dịch vụ cần mở rộng, quan sát cột Scheduling mode (hiển thị số replica hiện tại dưới dạng n/m, ví dụ 1/1). Nhấp chọn biểu tượng Scale (hoặc mũi tên tăng giảm), nhập số lượng bản sao mong muốn (ví dụ 3) và nhấn Apply.

    Đợi trong vài giây và tải lại trang, cột Replicas sẽ chuyển trạng thái sang 3/3, xác nhận các bản sao đã được phân phối thành công tới các node trong cụm.

    Cập nhật phiên bản ứng dụng:

    • Cách 1: Cập nhật tag image mới trong tệp docker-compose.yml của Stack, sau đó dùng tính năng Update the stack để Portainer thực thi quy trình cập nhật cuốn chiếu (Rolling update) không làm gián đoạn hệ thống.
    • Cách 2: Tinh chỉnh trực tiếp cấu hình service trên giao diện web và áp dụng thay đổi để Swarm tự động triển khai bản cập nhật mới.

    8. Cấu hình Portainer giám sát và quản lý nhiều Docker host từ xa

    Tính năng quản lý đa máy chủ (Multi-node / Remote Host) giúp bạn biến Portainer thành một trung tâm điều hành duy nhất, kiểm soát nhiều VPS và máy chủ Docker phân tán mà không cần đăng nhập SSH vào từng máy.

    Cách 1: Giám sát Docker từ xa thông qua trên remote host

    1. Chuẩn bị một máy chủ đích đã cài Docker (Remote host) và một máy chủ độc lập đang chạy Portainer Server.
    2. Đăng nhập SSH vào remote host, cấu hình dịch vụ Docker cho phép mở cổng API giao tiếp ra ngoài (mặc định là cổng 2375), sau đó khởi động lại Docker Engine:
      systemctl restart docker
    3. Cấu hình tường lửa trên remote host cho phép kết nối qua cổng API:
      ufw allow 2375/tcp
    4. Quay lại giao diện Portainer Server, truy cập mục Environments.
    5. Nhấn chọn Add environment.
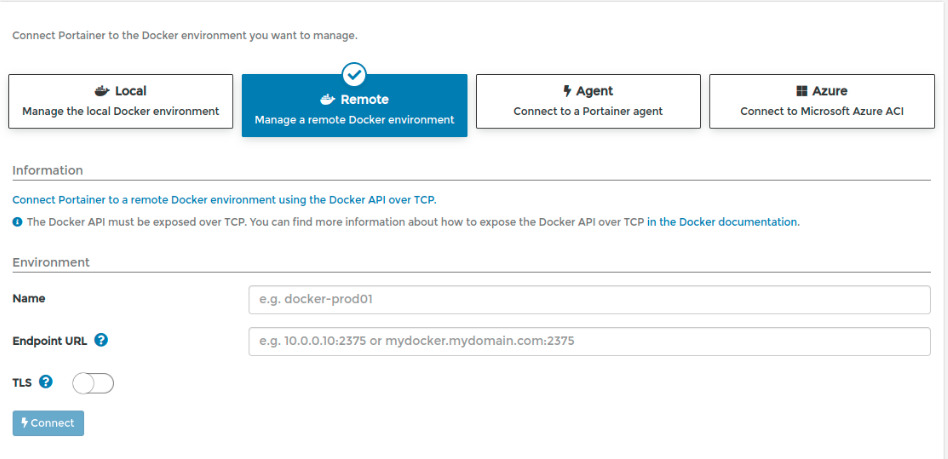
    6. Lựa chọn phương thức kết nối là Remote (kết nối trực tiếp qua API từ xa).
    7. Nhập thông tin nhận diện gồm: Name (tên máy chủ từ xa), Environment URL (theo định dạng tcp://IP-remote:2375 hoặc IP-remote:2375), và điền Public IP nếu giao diện yêu cầu.
    8. Nhấn nút Add environment để hoàn tất và bắt đầu giám sát Docker trên máy chủ từ xa.
    Cấu hình Portainer giám sát Docker trên remote host
    Cấu hình Portainer giám sát Docker trên remote host

    Cách 2: Triển khai Portainer Agent trên Remote Host (Khuyên dùng)

    Sử dụng Portainer Agent là phương thức tối ưu nhất về mặt bảo mật và tốc độ, giúp truyền tải dữ liệu mã hóa qua một cổng duy nhất giữa máy chủ trung tâm và các node con.

    1. Đăng nhập SSH vào remote host đang vận hành Docker.
    2. Kiểm tra đảm bảo Docker đang hoạt động ổn định:
      docker ps
    3. Khởi chạy container Portainer Agent trên remote host bằng lệnh:
      docker run -d \
        -p 9001:9001 \
        --name portainer_agent \
        --restart=always \
        -v /var/run/docker.sock:/var/run/docker.sock \
        -v /var/lib/docker/volumes:/var/lib/docker/volumes \
        portainer/agent:latest
    4. Kiểm tra xác nhận container Agent đã chạy thành công:
      docker ps | grep portainer_agent
    5. Mở cổng 9001 trên tường lửa của remote host nếu có sử dụng Firewall (ufw allow 9001/tcp).
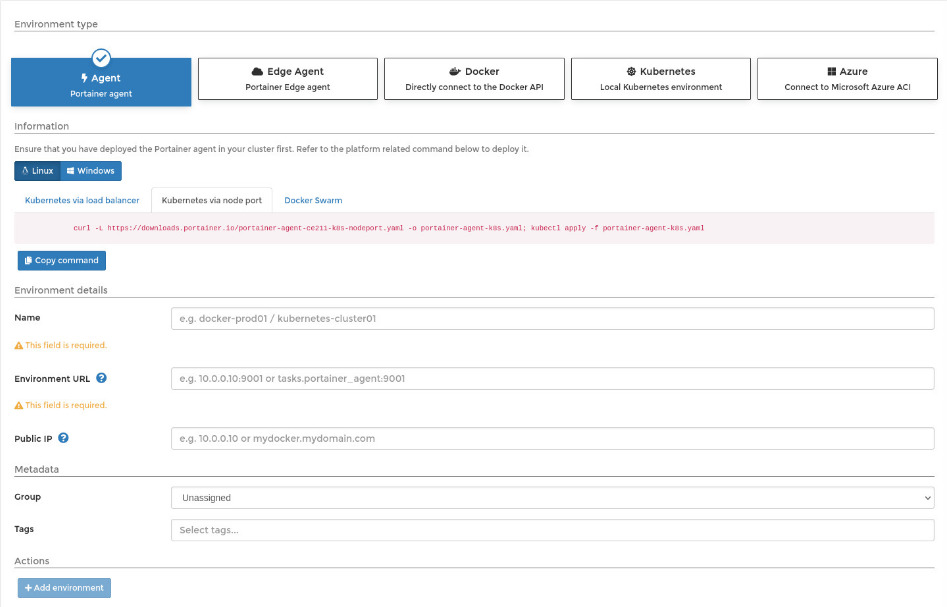
    6. Trở lại giao diện Portainer Server chính, chuyển vào mục Environments > chọn Add environment > chọn hình thức kết nối Agent.
    7. Nhập Name đại diện cho máy chủ, Environment URL theo cấu trúc IP-remote:9001 và nhập Public IP của máy chủ con nếu cần.
    8. Bấm nút Add environment để lưu lại. Portainer sẽ tự động bắt tay với Agent và hiển thị máy chủ từ xa trong bảng điều khiển.
    Cài đặt và cấu hình Portainer Agent
    Cài đặt và cấu hình Portainer Agent

    Thêm và quản trị linh hoạt nhiều Endpoint trên giao diện Portainer

    1. Đăng nhập tài khoản quản trị Admin vào hệ thống Portainer.
    2. Vào mục Environments để theo dõi bảng tổng hợp toàn bộ các Docker host (Local, Remote, Agent, Swarm…) đã được kết nối.
    3. Mỗi khi cần mở rộng thêm máy chủ mới vào mạng lưới, nhấn Add environment, chọn loại môi trường và điền thông số tương ứng.
    4. Nhấn nút lưu Add environment để kích hoạt kết nối.
    5. Bạn có thể chọn nút Edit bên cạnh từng endpoint để điều chỉnh lại tên gọi, địa chỉ IP, phân nhóm hoặc gán thẻ (Tags) để tiện lọc theo dự án; hoặc nhấn Remove để gỡ bỏ máy chủ không còn quản lý.
    6. Khi làm việc, bạn chỉ cần nhấp vào thanh lựa chọn Endpoint ở góc trên cùng hoặc màn hình trung tâm để chuyển đổi tức thì qua lại giữa các máy chủ Docker khác nhau trên một giao diện web duy nhất.

    10. Câu hỏi thường gặp (FAQ)

    Portainer có thể quản lý được môi trường nào khác ngoài Docker không?

    Có. Bên cạnh Docker Engine độc lập và cụm Docker Swarm, phiên bản Portainer Business Edition (BE) còn hỗ trợ quản lý các cụm Kubernetes, Azure Container Instances (ACI) và HashiCorp Nomad. Phiên bản Community Edition (CE) tập trung chủ yếu vào Docker và Docker Swarm.

    Portainer có phù hợp để quản lý các máy chủ Docker đặt ở nhiều vị trí địa lý khác nhau không?

    Rất phù hợp. Bằng cách thiết lập Portainer Agent (chạy qua cổng 9001) trên các máy chủ từ xa, máy chủ Portainer trung tâm có thể kết nối bảo mật và hiển thị toàn bộ các host này trên một bảng điều khiển duy nhất, giúp bạn quản trị hạ tầng phân tán cực kỳ thuận tiện.

    Portainer Community Edition (CE) có bị giới hạn thời gian sử dụng không?

    Không. Portainer CE là phần mềm mã nguồn mở và hoàn toàn miễn phí trọn đời. Bạn có thể sử dụng bản CE cho mục đích cá nhân, học tập hoặc triển khai trong các dự án thực tế mà không phải lo lắng về việc hết hạn bản quyền.

    11. Lời kết

    Có thể khẳng định, Portainer là công cụ không thể thiếu đối với bất kỳ ai đang làm việc với môi trường Docker Container. Bằng việc trực quan hóa các thao tác quản trị vốn đòi hỏi nhiều dòng lệnh phức tạp, Portainer giúp lập trình viên và quản trị viên tiết kiệm đáng kể thời gian, giảm thiểu sai sót và nâng cao hiệu quả vận hành hệ thống.

    Tuyên Bố Miễn Trừ Trách Nhiệm Kỹ Thuật (Disclaimer)

    Nội dung bài viết trên mang tính chất chia sẻ kiến thức quản trị hệ thống và tham khảo kỹ thuật. Các cú pháp dòng lệnh, cổng mạng và cấu hình Docker/Portainer có thể thay đổi tùy thuộc vào phiên bản phát hành, bản phân phối hệ điều hành (Ubuntu, Debian, CentOS, AlmaLinux,…) cũng như chính sách bảo mật thực tế của từng hạ tầng máy chủ.

    Khuyến cáo an toàn: Người dùng cần chủ động sao lưu (backup) dữ liệu và kiểm thử cấu hình trên môi trường thử nghiệm (staging) trước khi áp dụng vào môi trường thực tế (production). Đặc biệt khi cấu hình quản trị từ xa (Remote Host qua Docker API hoặc Portainer Agent), hãy đảm bảo thiết lập tường lửa chặt chẽ và sử dụng chứng chỉ mã hóa SSL/TLS để tránh nguy cơ rò rỉ quyền kiểm soát máy chủ. Fast Byte không chịu trách nhiệm đối với bất kỳ sự cố mất mát dữ liệu, downtime dịch vụ hoặc rủi ro bảo mật nào phát sinh từ việc thực hiện sai thao tác hoặc vận hành hệ thống thiếu an toàn.

  • Cách Cài Đặt & Cấu Hình OwnCloud Trên VPS Từng Bước Cho Người Mới

    Cách Cài Đặt & Cấu Hình OwnCloud Trên VPS Từng Bước Cho Người Mới

    Owncloud là gì là câu hỏi được rất nhiều người dùng cá nhân và doanh nghiệp quan tâm khi tìm kiếm giải pháp tự xây dựng kho lưu trữ tệp tin an toàn, bảo mật để thay thế các dịch vụ đám mây công cộng đắt đỏ. Thay vì phải chi trả chi phí định kỳ ngày càng tăng cho Google Drive hay Dropbox trong khi dữ liệu vẫn nằm trên máy chủ bên thứ ba, việc tự triển khai OwnCloud trên nền tảng máy chủ ảo tại ThueVPSGiaRe.vn sẽ giúp bạn toàn quyền kiểm soát dữ liệu cá nhân, tối ưu hiệu suất truy xuất và tiết kiệm tối đa ngân sách.

    1. OwnCloud là gì? Khái niệm và nguyên lý vận hành của đám mây riêng

    OwnCloud là một bộ phần mềm mã nguồn mở theo mô hình máy khách – máy chủ (client-server), cho phép người dùng tự thiết lập hệ thống lưu trữ đám mây riêng (Private Cloud) để đồng bộ, chia sẻ và quản lý tập tin từ xa một cách an toàn trên hạ tầng máy chủ của chính mình mà không phụ thuộc vào bất kỳ nhà cung cấp dịch vụ trung gian nào.

    Được khởi xướng từ năm 2010 bởi nhà phát triển phần mềm Frank Karlitschek cùng cộng đồng mã nguồn mở KDE, OwnCloud ra đời với mục tiêu bảo vệ quyền riêng tư số cho người dùng. Khác với các giải pháp Public Cloud đóng kín, OwnCloud cung cấp toàn quyền kiểm soát vật lý đối với tệp tin, vị trí lưu trữ và các chính sách mã hóa.

    OwnCloud là gì

    Về mặt kiến trúc kỹ thuật, OwnCloud hoạt động dựa trên các thành phần cốt lõi sau:

    • Máy chủ lưu trữ (OwnCloud Server): Chịu trách nhiệm quản trị xác thực tài khoản, kiểm soát quyền truy cập, ghi nhật ký hoạt động và trực tiếp đọc/ghi tệp tin vào hệ thống tập tin của hệ điều hành máy chủ.
    • Giao thức WebDAV: OwnCloud sử dụng WebDAV (Web Distributed Authoring and Versioning) làm nền tảng truyền tải chính, cho phép người dùng gắn trực tiếp thư mục đám mây vào máy tính như một ổ đĩa mạng cục bộ.
    • Ứng dụng máy khách (Clients): Hỗ trợ đồng bộ hóa hai chiều tức thì trên đa dạng hệ điều hành gồm Windows, macOS, Linux, Android và iOS. Mọi thay đổi trên máy tính hoặc điện thoại sẽ lập tức được tải lên server và ngược lại.
    • Sự chuyển dịch kiến trúc sang oCIS: Bên cạnh phiên bản truyền thống chạy trên nền PHP (ownCloud 10), dự án đã phát triển thế hệ mới mang tên ownCloud Infinite Scale (oCIS) viết bằng ngôn ngữ Go (Golang) theo mô hình Microservices, giúp loại bỏ phụ thuộc vào web server Apache/PHP và tăng tốc độ xử lý tệp tin lên gấp nhiều lần.

    2. Những tính năng cốt lõi giúp OwnCloud thay thế Google Drive và Dropbox

    Không chỉ đơn thuần là nơi chứa file tĩnh, OwnCloud sở hữu một hệ sinh thái tính năng hoàn thiện, đáp ứng trọn vẹn mọi nhu cầu làm việc cá nhân lẫn cộng tác đội nhóm chuyên nghiệp theo chuẩn giải pháp lưu trữ đám mây Cloud Storage hiện đại.

    Đồng bộ tệp tin đa nền tảng và chia sẻ phân quyền chi tiết

    OwnCloud cho phép đồng bộ tự động các thư mục chỉ định từ máy tính hoặc camera điện thoại lên đám mây theo thời gian thực. Khi chia sẻ tệp hoặc thư mục cho người khác, bạn có thể tạo đường link công khai có đặt mật khẩu bảo vệ, giới hạn ngày hết hạn truy cập, hoặc cấp quyền chỉ xem (Read-only), không cho phép tải xuống nhằm chống thất thoát tài liệu nội bộ.

    Tính năng của OwnCloud

    Quản lý phiên bản tệp tin (File Versioning) và khôi phục thùng rác

    Mỗi khi một tệp tin được chỉnh sửa và lưu lại, OwnCloud sẽ tự động tạo một bản snapshot phiên bản cũ mà không ghi đè mất dữ liệu gốc. Nếu vô tình sửa đổi sai hoặc bị mã độc ransomware mã hóa tệp, bạn có thể khôi phục lại các phiên bản tệp tin trước đó chỉ bằng vài cú nhấp chuột. Các tệp bị xóa nhầm cũng được lưu trong Thùng rác (Trash Bin) để phục hồi khi cần.

    Tích hợp bộ ứng dụng văn phòng chỉnh sửa trực tuyến

    Thông qua các tiện ích mở rộng (extensions), OwnCloud kết nối mượt mà với OnlyOffice hoặc Collabora Online. Tính năng này cho phép nhiều người dùng cùng lúc mở, xem và đồng chỉnh sửa các tài liệu văn bản Word (.docx), bảng tính Excel (.xlsx) hay bài thuyết trình PowerPoint (.pptx) trực tiếp ngay trên trình duyệt web tương tự như Google Docs hay Microsoft 365.

    Bảo mật dữ liệu nhiều lớp và mã hóa đầu cuối

    OwnCloud hỗ trợ xác thực hai yếu tố (2FA), tích hợp quản lý định danh người dùng qua LDAP/Active Directory cho doanh nghiệp, và cung cấp tính năng mã hóa dữ liệu khi nghỉ (Encryption at Rest) cũng như mã hóa đường truyền qua giao thức HTTPS. Mọi thao tác truy cập, tải xuống hay chia sẻ tệp đều được hệ thống ghi log chi tiết để phục vụ kiểm toán bảo mật.

    Tự Dựng Private Cloud

    SSD NVMe U.2 – Băng thông không giới hạn – Từ 50K/tháng

    Làm Chủ Đám Mây Dữ Liệu Riêng Cùng Fast Byte

    Khởi tạo máy chủ ảo với CPU Intel Gold đời mới và ổ cứng SSD NVMe tốc độ cao giúp xử lý luồng đồng bộ tệp tin mượt mà, không giật lag. Đường truyền cổng mạng 100 Mbps ổn định, toàn quyền cấu hình root theo ý muốn.

    Xem bảng giá VPS ngay

    3. So sánh chi tiết: OwnCloud, Nextcloud và Thiết bị lưu trữ NAS

    Khi tìm kiếm giải pháp tự quản lý dữ liệu, người dùng thường đứng trước 3 sự lựa chọn: Cài đặt OwnCloud, chuyển sang Nextcloud (dự án rẽ nhánh từ OwnCloud năm 2016), hoặc mua một thiết bị lưu trữ mạng NAS phần cứng chuyên dụng (như Synology, QNAP).

    Bảng so sánh dưới đây phân tích các tiêu chí kỹ thuật và chi phí thực tế giữa ba nền tảng:

    Tiêu chí so sánh OwnCloud (Trên VPS) Nextcloud (Trên VPS) Thiết bị NAS vật lý
    Chi phí đầu tư ban đầu Rất thấp (Từ 50K/tháng) Rất thấp (Từ 50K/tháng) Rất cao (Từ 6 – 20 triệu đồng)
    Độ tiêu tốn tài nguyên Nhẹ, tối ưu hiệu suất tệp tin Khá nặng do tích hợp nhiều app Phụ thuộc cấu hình chip/RAM NAS
    Độ phức tạp bảo trì Thấp (Nhất là khi dùng Docker) Trung bình (Cần update nhiều module) Trung bình (Tự quản lý phần cứng)
    Hạ tầng mạng kết nối IP tĩnh, mạng Data Center 24/7 IP tĩnh, mạng Data Center 24/7 Mạng nhà (Dễ mất mạng/mất điện)
    Định hướng ứng dụng Quản lý file tốc độ cao, doanh nghiệp Hệ sinh thái cộng tác (Chat, Talk, Mail) Lưu trữ nội bộ mạng LAN gia đình

    Nếu Nextcloud phát triển theo hướng mở rộng thành một bộ ứng dụng cộng tác “tất cả trong một” (khiến hệ thống phình to và đòi hỏi nhiều RAM/CPU), thì OwnCloud lại kiên định tập trung tối ưu năng lực cốt lõi: Tốc độ đồng bộ, khả năng mở rộng hàng triệu tệp tin quy mô lớn, tính ổn định và độ tin cậy chuẩn doanh nghiệp.

    4. Tại sao nên tự triển khai OwnCloud trên Cloud VPS giá rẻ?

    Nhiều cá nhân và công ty lựa chọn hình thức tự dựng OwnCloud trên máy chủ ảo thay vì đầu tư hệ thống server cồng kềnh bởi những giá trị thiết thực sau:

    • Cắt giảm tối đa chi phí định kỳ: Với các gói đám mây công cộng, dung lượng càng lớn chi phí thuê bao hàng tháng càng tăng theo cấp số nhân. Trong khi đó, việc thuê máy chủ ảo tại Việt Nam là một giải pháp thuê VPS cho doanh nghiệp nhỏ cực kỳ kinh tế với mức giá chỉ từ 50.000đ/tháng, không giới hạn số lượng tài khoản nhân viên được tạo.
    • Quyền kiểm soát dữ liệu tuyệt đối: Toàn bộ hợp đồng, hồ sơ tài chính và thông tin khách hàng được lưu trữ biệt lập trên máy chủ của bạn. Bạn không phải lo ngại việc nhà cung cấp dịch vụ quét nội dung để thu thập dữ liệu quảng cáo hay nguy cơ bị khóa tài khoản bất ngờ.
    • Đường truyền ổn định, hoạt động 24/7: Đặt máy chủ tại các trung tâm dữ liệu chuẩn quốc tế đảm bảo hệ thống luôn online với nguồn điện dự phòng kép và mạng cáp quang tốc độ cao, không gặp tình trạng mất kết nối khi ở ngoài văn phòng như trường hợp tự đặt máy chủ tại nhà.
    • Linh hoạt mở rộng quy mô: Khi dung lượng dữ liệu tăng lên, bạn chỉ cần nâng cấp thêm tài nguyên ổ cứng SSD hoặc RAM của VPS mà không làm gián đoạn dịch vụ lưu trữ đang hoạt động.

    5. Hướng dẫn cách cài đặt OwnCloud trên VPS chi tiết, đầy đủ

    Yêu cầu tiên quyết

    Trước khi bắt đầu các bước cấu hình, máy chủ của bạn cần đảm bảo các điều kiện kỹ thuật sau:

    • Một máy chủ đã được khởi tạo và sẵn sàng hoạt động (hệ điều hành được khuyến nghị trong tài liệu là từ Ubuntu 20.04).
    • Tài khoản người dùng trên hệ thống có đặc quyền sudo hoặc quyền quản trị root.
    • Một tên miền (domain) đang hoạt động và đã được cấu hình trỏ bản ghi DNS chính xác về địa chỉ IP của máy chủ.
    • Hệ thống đã được thiết lập sẵn bộ ngăn xếp LAMP stack (gồm Linux, máy chủ web Apache, hệ quản trị cơ sở dữ liệu MySQL và ngôn ngữ PHP).

    cách cài đặt OwnCloud trên VPS

    Bước 1: Tạo cơ sở dữ liệu MySQL

    ownCloud sử dụng hệ cơ sở dữ liệu quan hệ MySQL để lưu trữ thông tin hệ thống và siêu dữ liệu của tệp tin. Đầu tiên, hãy truy cập vào bảng điều khiển quản trị MySQL bằng tài khoản root:

    $ mysql -u root -p

    Hệ thống sẽ yêu cầu cung cấp mật khẩu quản trị MySQL root. Sau khi đăng nhập thành công, bạn tiến hành tạo một database mới dành riêng cho ownCloud:

    mysql> CREATE DATABASE owncloud;

    Tiếp theo, tạo tài khoản người dùng cơ sở dữ liệu mới và gán mật khẩu bảo mật (thay thế YOUR_PREFFERED_PASSSWORD bằng mật khẩu bạn tự chọn):

    mysql> CREATE USER 'cloud_user'@'localhost' IDENTIFIED BY 'YOUR_PREFFERED_PASSSWORD';

    Cấp toàn quyền thao tác cho người dùng vừa tạo trên cơ sở dữ liệu owncloud:

    mysql> GRANT ALL PRIVILEGES ON owncloud.* TO 'cloud_user'@'localhost';

    Làm mới toàn bộ bảng phân quyền để các thay đổi có hiệu lực ngay lập tức, sau đó thoát khỏi giao diện dòng lệnh MySQL:

    mysql> FLUSH PRIVILEGES;
    mysql> exit

    Bước 2: Cài đặt PHP

    Nhằm đảm bảo ownCloud có thể vận hành đầy đủ các tính năng nén, mã hóa và xử lý ảnh, bạn cần cài đặt gói PHP cùng danh sách các phần mở rộng (module) bắt buộc sau đây:

    $ sudo apt-get install php libapache2-mod-php php-bz2 php-curl php-gd php-imagick php-intl php-common php-imap php-mbstring php-xml php-zip -y

    Bước 3: Cài đặt ownCloud

    Sau khi môi trường Apache, MySQL và các thư viện PHP phụ trợ đã được thiết lập hoàn tất, bạn có thể triển khai ownCloud theo một trong hai cách tiếp cận dưới đây.

    Phương pháp 1: Cài đặt và cấu hình ownCloud thông qua giao diện web

    Đây là phương thức triển khai trực quan, nhanh gọn bằng cách tải bộ mã nguồn hoàn chỉnh và tiến hành thiết lập các tham số thông qua trình duyệt web.

    1. Tải về mã nguồn ownCloud:

    Sử dụng tiện ích wget để tải gói cài đặt bản phát hành chính thức từ máy chủ lưu trữ:

    $ wget https://download.owncloud.org/community/owncloud-complete-20210721.zip

    2. Di chuyển và giải nén tệp tin:

    Chuyển gói nén vừa tải về vào thư mục gốc của máy chủ web (/var/www/html):

    $ sudo mv owncloud-complete.zip /var/www/html

    Kiểm tra xác nhận sự tồn tại của tệp trong thư mục đích:

    $ ls /var/www/html

    Tiến hành giải nén gói cài đặt:

    $ sudo unzip owncloud-complete.zip

    3. Phân quyền truy cập thư mục:

    Cấp quyền sở hữu thư mục cho định danh tiến trình web của Apache (www-data) để hệ thống có quyền đọc/ghi dữ liệu:

    $ sudo chown -R www-data:www-data owncloud/

    4. Thiết lập Virtual Host trên Apache:

    Mở tệp cấu hình máy chủ ảo mặc định của Apache tại đường dẫn 000-default.conf và điều chỉnh DocumentRoot hướng về thư mục chứa mã nguồn ownCloud. Hãy thay thế cloud.example.com bằng tên miền thực tế bạn sở hữu:

    $ sudo nano /etc/apache2/sites-available/000-default.conf

    Thêm hoặc chỉnh sửa cấu hình bên trong tệp như sau:

    ServerName cloud.example.com
    ServerAdmin webmaster@localhost
    DocumentRoot /var/www/html/owncloud
    ErrorLog ${APACHE_LOG_DIR}/error.log
    CustomLog ${APACHE_LOG_DIR}/access.log combined

    5. Hoàn tất thiết lập trên trình duyệt:

    Mở trình duyệt web và truy cập vào tên miền của bạn. Tại màn hình cài đặt đầu tiên:

    • Tạo tài khoản và mật khẩu quản trị viên (Admin).
    • Điền chính xác các thông tin cơ sở dữ liệu đã chuẩn bị ở Bước 1 (Tên database: owncloud, người dùng: cloud_user cùng mật khẩu đã cấp).

    Nhấp chọn Finish Setup để hệ thống tiến hành kết nối cơ sở dữ liệu và hoàn tất thiết lập. Sau khi thành công, bạn sẽ được đưa đến bảng điều khiển trung tâm của ownCloud.

    Tại đây, bạn có thể tạo thư mục mới hoặc tải lên tệp tin bằng biểu tượng dấu cộng (+). Ngoài ra, bạn hoàn toàn có thể chia sẻ các tập tin này ra bên ngoài bằng tính năng Chia sẻ (Share) và tạo Liên kết công khai (Public Link) tương tự như trên các hệ thống Google Drive hay Dropbox.

    Phương pháp 2: Cài đặt ownCloud thủ công qua dòng lệnh

    Nếu muốn cài đặt tự động qua trình quản lý gói của hệ điều hành, bạn có thể bổ sung kho lưu trữ chính thức của ownCloud vào danh sách nguồn apt theo các bước bên dưới.

    1. Tải và nhập khóa xác thực (Release Key):

    Tải khóa bảo mật để hệ thống đánh dấu gói cài đặt từ ownCloud là an toàn và đáng tin cậy:

    $ sudo wget -nv https://download.owncloud.org/download/repositories/10.8.0/Ubuntu_21.04/Release.key -O Release.key

    Đăng ký khóa vừa tải vào hệ thống quản lý khóa của apt:

    $ sudo apt-key add - < Release.key

    2. Thêm kho lưu trữ và cập nhật gói tin:

    Bổ sung liên kết repository của ownCloud vào danh mục nguồn:

    $ sudo sh -c "echo 'deb https://download.owncloud.org/download/repositories/10.8.0/Ubuntu_21.04/ /' > /etc/apt/sources.list.d/owncloud.list"

    Đồng bộ lại danh sách gói phần mềm:

    $ sudo apt-get update

    Lưu ý: Trong trường hợp lệnh cập nhật xuất hiện cảnh báo lỗi chưa thể xác thực kho lưu trữ, hãy bổ sung thêm cờ bỏ qua xác thực bằng lệnh:

    $ sudo apt-get update --allow-unauthenticated

    3. Thực hiện cài đặt gói phần mềm:

    Khởi chạy tiến trình cài đặt bằng một trong hai câu lệnh sau:

    $ sudo apt install owncloud -y
    # HOẶC
    $ sudo apt install owncloud-complete-files -y

    4. Khởi tạo cấu hình hệ thống bằng công cụ OCC:

    Sau khi cài đặt thành công, mã nguồn ownCloud được đặt mặc định tại thư mục /var/www/owncloud/. Hãy di chuyển vào thư mục này và dùng lệnh occ dưới quyền người dùng www-data để tự động liên kết cơ sở dữ liệu và tài khoản quản trị:

    cd /var/www/owncloud/
    
    sudo -u www-data php occ maintenance:install \
      --database "mysql" \
      --database-name "owncloud" \
      --database-user "example_user" \
      --database-pass "PASSWORD" \
      --admin-user "USERNAME" \
      --admin-pass "PASSWORD"

    Lưu ý: Cần thay thế các tham số example_user, PASSWORD, USERNAME bằng thông tin tài khoản cơ sở dữ liệu và thông tin admin thực tế của bạn.

    5. Cấu hình Virtual Host của Apache:

    Chỉnh sửa cấu hình trang mặc định của Apache để trỏ thư mục gốc tới đường dẫn cài đặt ownCloud:

    $ sudo nano /etc/apache2/sites-available/000-default.conf

    Cập nhật nội dung như sau:

    ServerName cloud.example.com
    ServerAdmin webmaster@localhost
    DocumentRoot /var/www/owncloud/
    ErrorLog ${APACHE_LOG_DIR}/error.log
    CustomLog ${APACHE_LOG_DIR}/access.log combined

    6. Thiết lập tên miền đáng tin cậy (Trusted Domains):

    Để cho phép truy cập hệ thống thông qua domain chỉ định mà không bị chặn bảo mật, sử dụng lệnh occ để khai báo tên miền tin cậy:

    $ sudo -u www-data php occ config:system:set trusted_domains 1 --value=cloud.example.com

    Khi thành công, hệ thống sẽ phản hồi dòng thông báo:

    System config value trusted_domains => 1 set to string cloud.example.com

    7. Truy cập và kiểm tra hoạt động:

    Mở trình duyệt bất kỳ và truy cập qua địa chỉ:

    http://YOUR_DOMAIN hoặc http://YOUR_SERVER_IP

    Kết luận:Như vậy, bạn đã hoàn tất quá trình cài đặt và cấu hình ứng dụng ownCloud trên hệ thống máy chủ của mình. Dù triển khai thông qua giao diện đồ họa Web UI hay thực thi thủ công bằng các câu lệnh dòng lệnh, ownCloud đều mang lại một nền tảng lưu trữ đám mây độc lập, mạnh mẽ và an toàn.
    Kể từ thời điểm này, bạn hoàn toàn có thể tự tin tải lên, quản lý, phân quyền và chia sẻ tài liệu trực tuyến mà vẫn kiểm soát toàn vẹn quyền riêng tư dữ liệu của cá nhân cũng như tổ chức.

    Thuê VPS Giá Rẻ

    CPU Intel Gold – SSD NVMe U.2 – Chỉ từ 50K/tháng

    Hạ Tầng Tối Ưu Cho Private Cloud Tốc Độ Cao

    Trải nghiệm tốc độ truyền tải tệp tin vượt trội với hệ thống máy chủ vật lý hiện đại. Dung lượng mở rộng linh hoạt, không giới hạn băng thông hàng tháng, hỗ trợ kích hoạt tức thì chỉ sau vài thao tác đơn giản.

    Đăng ký máy chủ VPS ngay

    6. Hướng dẫn cấu hình tên miền và kích hoạt chứng chỉ bảo mật SSL

    Để việc truy cập đám mây diễn ra thuận tiện và bảo mật tuyệt đối, bạn nên gắn một tên miền riêng (ví dụ: cloud.tenmien.com) và kích hoạt chứng chỉ bảo mật SSL miễn phí từ Let’s Encrypt nhằm mã hóa toàn bộ dữ liệu tệp tin khi truyền tải qua Internet.

    Bước 1: Trỏ tên miền về địa chỉ IP của VPS

    Truy cập bảng quản trị DNS của nhà cung cấp tên miền, tạo một bản ghi A với tên miền con mong muốn trỏ về địa chỉ IP tĩnh của máy chủ VPS Fast Byte.

    Bước 2: Thiết lập Nginx Reverse Proxy

    Cài đặt web server Nginx để chuyển tiếp lưu lượng từ cổng web tiêu chuẩn về cổng 8080 của Docker:

    sudo apt install nginx -y
    

    Tạo tệp cấu hình mới tại /etc/nginx/sites-available/owncloud với nội dung sau:

    server {
        listen 80;
        server_name cloud.domaincuaban.com;
    
        client_max_body_size 10G;
    
        location / {
            proxy_pass http://127.0.0.1:8080;
            proxy_set_header Host $host;
            proxy_set_header X-Real-IP $remote_addr;
            proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
            proxy_set_header X-Forwarded-Proto $scheme;
        }
    }
    

    Kích hoạt cấu hình và tải lại dịch vụ Nginx:

    sudo ln -s /etc/nginx/sites-available/owncloud /etc/nginx/sites-enabled/
    sudo nginx -t
    sudo systemctl reload nginx
    

    Bước 3: Cấp chứng chỉ SSL HTTPS qua Certbot

    Thực hiện cài đặt công cụ Certbot để cấp phát chứng chỉ mã hóa tự động:

    sudo apt install certbot python3-certbot-nginx -y
    sudo certbot --nginx -d cloud.domaincuaban.com
    

    Quá trình hoàn tất, bạn đã có thể mở trình duyệt và truy cập vào địa chỉ https://cloud.domaincuaban.com an toàn với biểu tượng ổ khóa xanh trên thanh địa chỉ.

    7. Kinh nghiệm vận hành và tối ưu hiệu suất OwnCloud ổn định

    Để hệ sinh thái đám mây OwnCloud hoạt động mượt mà khi lượng dữ liệu lớn và số lượng người dùng đồng thời tăng lên, quản trị viên nên lưu ý áp dụng các kỹ thuật tối ưu sau:

    • Kích hoạt Redis làm bộ nhớ đệm (Memory Caching): Sử dụng Redis để quản lý transactional file locking giúp ngăn chặn hiện tượng tệp tin bị xung đột khóa khi nhiều người dùng cùng ghi đè một tài liệu, đồng thời tăng tốc độ tải danh mục thư mục lên nhiều lần.
    • Cấu hình tác vụ chạy nền qua Cron hệ thống: Thay vì chọn chế độ AJAX (tác vụ nền chỉ chạy khi có người tải trang web), bạn hãy chuyển sang chế độ Cron trong phần cài đặt quản trị. Điều này giúp các tác vụ dọn rác, gửi email thông báo và kiểm tra phiên bản được thực thi định kỳ, giảm tải cho CPU máy chủ.
    • Thiết lập chiến lược sao lưu định kỳ: Dữ liệu là tài sản quan trọng nhất. Ngoài việc lưu trữ trên ổ đĩa chính, bạn cần áp dụng quy trình cách backup dữ liệu VPS tự động bao gồm sao lưu thư mục tệp tin data và xuất bản sao cơ sở dữ liệu MariaDB để sẵn sàng khôi phục khi gặp sự cố.
    • Tăng giới hạn kích thước tệp tải lên (Upload Limit): Hãy điều chỉnh các thông số client_max_body_size trong Nginx và cấu hình PHP để người dùng có thể thoải mái tải lên các tệp tin video hoặc bộ dữ liệu nén dung lượng lớn (từ 5GB đến 20GB) mà không bị báo lỗi ngắt kết nối.

    8. Câu hỏi thường gặp về OwnCloud (FAQ)

    OwnCloud có phải là phần mềm miễn phí hoàn toàn không?

    OwnCloud Community Edition là phần mềm nguồn mở hoàn toàn miễn phí, cho phép bạn tự cài đặt và sử dụng không giới hạn dung lượng hay số lượng người dùng. Hãng chỉ thu phí đối với phiên bản Enterprise Edition dành cho các tập đoàn lớn cần hỗ trợ kỹ thuật 24/7 và các tính năng kiểm toán doanh nghiệp chuyên sâu.

    Cấu hình máy chủ VPS tối thiểu để chạy OwnCloud mượt mà là bao nhiêu?

    Đối với nhu cầu cá nhân hoặc nhóm nhỏ từ 3 đến 5 người, bạn chỉ cần một máy chủ ảo VPS có 1 Core CPU, 1GB đến 2GB RAM và ổ đĩa SSD NVMe. Nếu triển khai cho doanh nghiệp từ 20 đến 50 nhân sự đồng bộ tài liệu liên tục, cấu hình khuyến nghị là 2 Core CPU và 4GB RAM trở lên.

    Ứng dụng OwnCloud trên điện thoại có đồng bộ ảnh tự động được không?

    Có. Ứng dụng OwnCloud trên Android và iOS có tính năng “Instant Upload”. Khi bạn chụp ảnh hoặc quay video mới, ứng dụng sẽ tự động tải tệp tin đó lên thư mục được chỉ định trên máy chủ ngay khi điện thoại được kết nối mạng Wi-Fi hoặc dữ liệu di động.

    Dữ liệu lưu trên OwnCloud có bị nhà cung cấp VPS xem trộm không?

    Không. Khi bạn thuê máy chủ ảo riêng, bạn được cấp quyền quản trị root độc lập và toàn quyền đặt mật khẩu hệ thống. Ngoài ra, bạn có thể kích hoạt tính năng mã hóa máy chủ (Server-side Encryption) của OwnCloud, đảm bảo tệp tin khi ghi xuống đĩa cứng luôn được mã hóa an toàn.

    Nên lựa chọn OwnCloud hay Nextcloud cho dự án lưu trữ mới?

    Nếu bạn cần một hệ thống lưu trữ tập trung vào tính ổn định, quản lý tệp tin hiệu năng cao, ít tính năng thừa và giao diện gọn gàng, OwnCloud là lựa chọn lý tưởng. Nếu bạn cần một nền tảng tích hợp sẵn chat nội bộ, gọi video và lịch làm việc toàn diện, bạn có thể cân nhắc Nextcloud.

    Lựa chọn giải pháp lưu trữ thông minh và làm chủ dữ liệu của bạn

    Hiểu rõ bản chất owncloud là gì giúp bạn có thêm một giải pháp xuất sắc để bảo vệ tài sản dữ liệu số trước những rủi ro bảo mật và áp lực chi phí từ các dịch vụ đám mây công cộng. Tự xây dựng một trạm lưu trữ OwnCloud trên nền tảng máy chủ ảo Cloud VPS không chỉ mang lại sự tiện lợi trong công việc hàng ngày mà còn là bước đi chiến lược đảm bảo quyền tự chủ thông tin lâu dài cho cá nhân và doanh nghiệp.

    Khởi tạo máy chủ cài đặt OwnCloud ngay hôm nay

    Hạ tầng máy chủ ổn định, kích hoạt tự động sau vài phút, chi phí chỉ từ 50K/tháng.

    Thuê VPS giá rẻ Fast Byte

    Tuyên bố miễn trừ trách nhiệm: Nội dung hướng dẫn kỹ thuật trong bài viết chỉ mang tính tham khảo. Các lệnh và cấu hình hệ thống có thể thay đổi tùy thuộc vào hệ điều hành Linux (Ubuntu, Debian, CentOS), phiên bản PHP, Apache/Nginx và môi trường thực tế. Người đọc nên backup dữ liệu, thiết lập tường lửa chính xác và kiểm thử cẩn thận trước khi áp dụng cho môi trường production.

  • Hướng Dẫn Cách Cài Đặt Hermes Agent Trên Ubuntu Từ A-Z [Chạy 24/7]

    Hướng Dẫn Cách Cài Đặt Hermes Agent Trên Ubuntu Từ A-Z [Chạy 24/7]

    Tìm hiểu cách cài đặt hermes agent trên ubuntu là bước đi thiết thực cho các lập trình viên, kỹ sư dữ liệu và người đam mê AI muốn tự vận hành một trợ lý trí tuệ nhân tạo độc lập. Thay vì phụ thuộc hoàn toàn vào các nền tảng đóng phí định kỳ, việc tự host Hermes Agent trên nền tảng máy chủ riêng của ThueVPSGiaRe.vn mang lại khả năng kiểm soát dữ liệu cá nhân, tự động hóa tác vụ liên tục và tối ưu chi phí vận hành hàng tháng.

    1. Hermes Agent là gì? Vì sao nên self-host trên máy chủ Ubuntu?

    Hermes Agent là khung tác nhân trí tuệ nhân tạo (AI Agent Framework) mã nguồn mở được phát triển bởi Nous Research, thiết kế để giải quyết các chuỗi công việc phức tạp thông qua khả năng tự học, ghi nhớ ngữ cảnh lâu dài (persistent memory) và hệ sinh thái hơn 40 công cụ tích hợp sẵn.

    Khác với các chatbot hội thoại truyền thống chỉ phản hồi đơn lẻ từng câu lệnh (prompt), một AI Agent như Hermes có khả năng phân tích mục tiêu tổng thể thành các bước nhỏ, tự lựa chọn công cụ phù hợp như duyệt web, thực thi lệnh shell, tương tác API bên ngoài và tự sửa sai khi kết quả trả về không như ý. Khi triển khai trên môi trường Linux như Ubuntu Server, bạn sở hữu một máy chủ ảo hoạt động như một cộng tác viên kỹ thuật tự động hóa liên tục.

    Đặc tính Chatbot SaaS thông thường Hermes Agent Self-Host
    Thời gian hoạt động Phụ thuộc tab trình duyệt hoặc ứng dụng Chạy ngầm liên tục 24/7 trên VPS độc lập
    Môi trường thực thi lệnh Hạn chế trong sandbox giới hạn Trực tiếp trên OS, truy cập đầy đủ CLI và script
    Kênh giao tiếp mở rộng Chỉ qua giao diện web mặc định Gateway tích hợp Telegram Bot, Discord, Slack
    Chi phí định kỳ Gói cố định $20 – $200 mỗi tháng/người dùng Chỉ trả phí VPS rẻ + API theo lưu lượng dùng thực tế

    Việc self-host Hermes Agent trên máy chủ Ubuntu đảm bảo mã nguồn và dữ liệu làm việc không bị quét bởi bên thứ ba. Hơn nữa, bạn có thể tích hợp trực tiếp agent vào các quy trình devops, lập lịch tự động hoặc quản lý server mà không gặp các giới hạn API gắt gao như mô hình đóng gói sẵn.

    Hermes Agent

    2. Yêu cầu hệ thống và chuẩn bị VPS trước khi cài đặt

    Trước khi tiến hành cài đặt Hermes Agent, máy chủ của bạn cần đáp ứng một số tiêu chuẩn phần cứng và phần mềm cơ bản. Do agent chủ yếu đóng vai trò điều phối logic, giao tiếp mạng và gọi mô hình qua API bên ngoài (như OpenRouter, OpenAI, Gemini), yêu cầu phần cứng không đòi hỏi card đồ họa GPU chuyên dụng đắt đỏ.

    • Hệ điều hành: Khuyến nghị sử dụng Ubuntu 22.04 LTS hoặc Ubuntu 24.04 LTS 64-bit sạch sẽ. Nếu bạn đang chạy các phiên bản cũ, hãy tham khảo hướng dẫn nâng cấp hệ điều hành Ubuntu để đảm bảo tính tương thích của các gói thư viện.
    • Tài khoản & Quyền hạn: Người dùng có quyền sudo hoặc truy cập bằng quyền root trên máy chủ Linux để thao tác cấu hình systemd và cài đặt gói hệ thống.
    • Các gói phụ thuộc cần thiết: Bao gồm curl, git, ca-certificates và xz-utils để tải và trích xuất script phân phối tự động.
    Mục đích triển khai Cấu hình tối thiểu Cấu hình khuyến nghị Ghi chú tải hệ thống
    Cá nhân thử nghiệm / CLI 1 vCPU, 1 GB RAM 2 vCPU, 2 GB RAM Chạy tương tác dòng lệnh trực tiếp qua SSH
    Gateway Bot Telegram / Discord 24/7 2 vCPU, 2 GB RAM 2 vCPU, 4 GB RAM Xử lý đa tiến trình, lưu trữ memory và log phiên
    Agent kết hợp nhiều tool & web scraping 2 vCPU, 4 GB RAM 4 vCPU, 8 GB RAM Duy trì tài nguyên khi mở headless browser thực thi tool

    Trước khi bắt đầu, hãy kết nối vào máy chủ của bạn. Nếu chưa quen với dòng lệnh từ xa, bạn nên tham khảo hướng dẫn đăng nhập VPS bằng giao thức SSH để chuẩn bị một phiên làm việc ổn định. Đồng thời, nếu muốn phân biệt rõ máy chủ thử nghiệm với server sản xuất, bạn có thể thực hiện đổi Hostname trên Ubuntu trước khi cấu hình dịch vụ.

    Cần VPS Cài AI Agent?

    CPU Intel Gold, SSD NVMe U.2, giá chỉ từ 50K/tháng

    Khởi tạo môi trường Ubuntu riêng biệt cho Hermes Agent

    Để tự host AI Agent vận hành ổn định mà không lo đầy bộ nhớ máy tính cá nhân, bạn cần một máy chủ có quyền root đầy đủ, băng thông không giới hạn và ổ cứng NVMe tốc độ cao. Dịch vụ VPS tại Fast Byte mang đến hạ tầng tối ưu với chi phí tiết kiệm.

    Xem các gói VPS giá rẻ

    3. Hướng dẫn cách cài đặt Hermes Agent trên Ubuntu từng bước

    Quy trình thực hiện cách cài đặt hermes agent trên ubuntu diễn ra hoàn toàn trên giao diện dòng lệnh (CLI). Theo tài liệu chính thức từ Nous Research (Hermes Agent Installation Docs), trình cài đặt tự động sẽ tự cấu hình môi trường thực thi nhúng mà không bắt buộc bạn phải cài đặt thủ công Python hay Docker từ trước.

    Bước 1: Cập nhật chỉ mục gói và cài đặt thư viện phụ thuộc

    Đầu tiên, hãy cập nhật danh sách kho lưu trữ của Ubuntu và tiến hành cài các gói công cụ cơ bản cần thiết cho script tải về:

    sudo apt update && sudo apt upgrade -y
    sudo apt install -y curl git ca-certificates xz-utils

    Nếu hệ thống của bạn đang vận hành nhiều dịch vụ web khác hoặc đã có công cụ quản trị như khi bạn cài đặt aaPanel quản lý VPS, việc cài thêm các gói trên hoàn toàn không gây xung đột dịch vụ hiện tại.

    Bước 2: Tải và thực thi script cài đặt chính thức từ Nous Research

    Nous Research cung cấp lệnh cài đặt rút gọn một bước thông qua đường dẫn chính thức:

    curl -fsSL https://hermes-agent.nousresearch.com/install.sh | bash

    ⚠ Cảnh báo an ninh khi thực thi script từ Internet:

    Trong môi trường máy chủ sản xuất, thực thi trực tiếp curl | bash tiềm ẩn rủi ro nếu đường truyền bị can thiệp. Cách tiếp cận an toàn nhất là tải script về đĩa cứng, kiểm tra nội dung trước khi chạy:

    curl -fsSL https://hermes-agent.nousresearch.com/install.sh -o install.sh
    less install.sh
    bash install.sh

    Trình cài đặt sẽ tải toàn bộ mã nguồn vào thư mục ~/.hermes/hermes-agent/, thiết lập môi trường phân lập và liên kết binary vào biến môi trường $PATH của tài khoản người dùng hiện tại.

    Cài đặt Hermes Agent thành công

    Bước 3: Nạp lại cấu hình Shell

    Sau khi tiến trình cài đặt thông báo hoàn tất, bạn cần cập nhật phiên làm việc của shell hiện tại để terminal nhận diện lệnh hermes:

    source ~/.bashrc

    Nếu bạn sử dụng Zsh làm shell mặc định, hãy thay thế bằng lệnh source ~/.zshrc hoặc đăng xuất SSH rồi đăng nhập lại.

    Bước 4: Kiểm tra tính toàn vẹn hệ thống bằng công cụ Doctor

    Hermes Agent tích hợp tiện ích chẩn đoán hệ thống cực kỳ hữu ích giúp rà soát toàn bộ thư viện liên kết và biến môi trường:

    hermes doctor

    Nếu công cụ báo thiếu dependency hoặc sai lệch phân quyền thư mục, bạn có thể yêu cầu agent tự động khắc phục bằng lệnh:

    hermes doctor --fix

    4. Cấu hình LLM Provider và quản lý API Key an toàn

    Để Hermes Agent có thể suy luận và phản hồi, bạn cần liên kết agent với một nhà cung cấp mô hình ngôn ngữ lớn (LLM Provider). Tương tự như quy trình trong hướng dẫn cài đặt OpenCode trên Ubuntu, các công cụ trợ lý AI cần được khai báo khóa API bảo mật trước khi vận hành.

    Cấu hình tương tác qua Wizard tích hợp

    Cách đơn giản nhất để thiết lập model và API key lần đầu là sử dụng giao diện tương tác CLI có sẵn:

    hermes setup

    Trình hướng dẫn sẽ hỏi bạn về nhà cung cấp LLM ưu tiên (OpenRouter, OpenAI, Anthropic, Google Gemini hoặc endpoint cục bộ qua Ollama/vLLM). Nếu chỉ muốn thay đổi mô hình đang sử dụng một cách nhanh chóng, bạn gõ:

    hermes model

    Cấu hình thủ công qua file và phân quyền bảo mật

    Toàn bộ cấu hình hệ thống và khóa bảo mật của Hermes Agent được lưu trữ tại thư mục gốc ~/.hermes/ của người dùng. Trong đó:

    • ~/.hermes/.env: Chứa các API Key nhạy cảm (OpenRouter, OpenAI, Telegram Token…).
    • ~/.hermes/config.yaml: Chứa thiết lập về tham số mô hình, giới hạn token và các tính năng bật/tắt.

    Ví dụ mẫu nội dung file ~/.hermes/.env khi sử dụng OpenRouter:

    # Cấu hình API Key trong file ~/.hermes/.env
    OPENROUTER_API_KEY=sk-or-v1-xxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxx
    DEFAULT_MODEL=nousresearch/hermes-3-llama-3.1-405b:free

    Khóa phân quyền file nhạy cảm:

    Do file .env chứa khóa API tính tiền trực tiếp, bạn bắt buộc phải khóa quyền truy cập của các tài khoản khác trên máy chủ bằng lệnh:

    chmod 600 ~/.hermes/.env

    Mỗi khi cập nhật phiên bản mới của Hermes Agent, bạn có thể kiểm tra cấu hình cũ có tương thích hay không bằng hai lệnh sau:

    hermes config check
    hermes config migrate

    5. Thiết lập Hermes Agent chạy 24/7 qua Gateway và systemd

    Nếu chỉ chạy lệnh hermes trực tiếp trên terminal, tiến trình sẽ tắt ngay khi bạn đóng cửa sổ SSH. Dù bạn có thể dùng giải pháp tạm thời như lệnh Screen duy trì phiên làm việc, giải pháp chuẩn mực để biến Hermes Agent thành trợ lý thường trực là sử dụng mô đun Hermes Gateway kết hợp với trình quản lý dịch vụ systemd.

    Cấu hình Gateway kết nối Telegram hoặc Discord

    Hermes Gateway đóng vai trò máy chủ tiếp nhận tin nhắn từ các nền tảng chat, chuyển tiếp vào lõi agent xử lý và trả kết quả về cho người dùng. Bắt đầu cấu hình gateway bằng lệnh:

    hermes gateway setup
    1. Chọn nền tảng bạn muốn kết nối (ví dụ: Telegram).
    2. Nhập Bot Token được cung cấp bởi @BotFather trên Telegram.
    3. Bảo mật danh sách người dùng (Bắt buộc): Nhập ID Telegram của bạn vào mục ALLOWED_USERS. Nếu bỏ trống trường này, bất kỳ ai tìm thấy bot đều có thể ra lệnh cho agent chạy script tiêu tốn tài nguyên và chi phí API của bạn.

    Cài đặt dịch vụ nền (User Service) và kích hoạt Linger

    Sau khi setup xong thông số bot, tiến hành cài đặt và khởi chạy gateway dưới dạng service của người dùng:

    hermes gateway install
    hermes gateway start

    ⚠ Bước quan trọng để dịch vụ không bị dừng khi thoát SSH:

    Mặc định trên Ubuntu, khi người dùng non-root đăng xuất SSH, hệ điều hành có thể thu hồi các tiến trình con thuộc user đó. Để duy trì dịch vụ user chạy độc lập liên tục, hãy thực thi lệnh:

    sudo loginctl enable-linger $USER

    Nếu bạn đang đăng nhập trực tiếp bằng tài khoản root và muốn cài đặt dịch vụ trên toàn hệ thống (system-wide), hãy sử dụng lệnh có cờ hệ thống:

    sudo hermes gateway install --system

    Quản lý trạng thái và theo dõi nhật ký hoạt động (Logs)

    Trong quá trình khai thác và sử dụng hàng ngày, bạn có thể dễ dàng kiểm tra tình trạng dịch vụ hoặc xem lỗi thời gian thực bằng các lệnh sau:

    # Kiểm tra trạng thái gateway
    hermes gateway status
    
    # Xem log thời gian thực của gateway
    journalctl --user -u hermes-gateway -f
    
    # Tắt hoặc khởi động lại gateway khi sửa cấu hình
    hermes gateway stop
    hermes gateway start

    VPS Chạy 24/7

    Network Port 100 Mbps, Không Giới Hạn Băng Thông

    Đảm bảo kết nối thông suốt cho AI Agent của bạn

    Khi AI Agent kết nối Telegram hoặc Discord, tính ổn định của đường truyền mạng và độ trễ thấp là yếu tố then chốt để bot phản hồi tức thì. Khám phá các gói máy chủ ảo Linux hiệu năng cao với chi phí tối ưu tại Fast Byte.

    Khám phá giải pháp VPS

    6. Các lỗi thường gặp khi cài đặt Hermes Agent và cách xử lý

    Trong quá trình thiết lập và triển khai cách cài đặt hermes agent trên ubuntu, người dùng có thể gặp một số lỗi phổ biến liên quan đến môi trường shell, thư viện hoặc kết nối mạng. Dưới đây là bảng tổng hợp nguyên nhân và giải pháp khắc phục nhanh.

    Triệu chứng lỗi Nguyên nhân chính Cách khắc phục cụ thể
    bash: hermes: command not found Chưa cập nhật biến $PATH trong phiên terminal hiện tại Chạy lệnh source ~/.bashrc hoặc ngắt kết nối SSH và đăng nhập lại
    Error: xz-utils / git missing during install Máy chủ Ubuntu cài bản minimal thiếu gói giải nén Chạy sudo apt update && sudo apt install -y git xz-utils curl rồi chạy lại script cài đặt
    AuthenticationError: Invalid API Key Khóa API trong ~/.hermes/.env sai cú pháp hoặc hết hạn mức Mở file nano ~/.hermes/.env kiểm tra lại định dạng chuỗi token, đảm bảo không có khoảng trắng thừa
    Gateway Stop sau khi tắt SSH Chưa kích hoạt tính năng duy trì tiến trình user-level Chạy lệnh sudo loginctl enable-linger $USER để systemd duy trì service khi logout
    Config schema mismatch / Old version Nâng cấp phiên bản mã nguồn nhưng giữ file cấu hình cũ Chạy lần lượt hermes doctor --fix và hermes config migrate để đồng bộ schema mới

    Để nắm vững hơn kỹ năng quản trị máy chủ sau khi cài đặt thành công phần mềm, bạn có thể tham khảo thêm cẩm nang hướng dẫn sử dụng VPS Linux cho người mới nhằm tối ưu hóa thao tác vận hành hàng ngày.

    7. Câu hỏi thường gặp (FAQ)

    Hermes Agent có miễn phí không?

    Bản thân mã nguồn Hermes Agent của Nous Research hoàn toàn miễn phí và mã nguồn mở. Tuy nhiên, bạn sẽ cần trả phí duy trì máy chủ VPS để chạy agent và chi phí API token cho các nhà cung cấp mô hình ngôn ngữ (như OpenRouter hoặc OpenAI) tùy theo lưu lượng sử dụng thực tế.

    Cần VPS bao nhiêu RAM để chạy Hermes Agent ổn định?

    Nếu bạn sử dụng API bên ngoài, VPS có 2 GB RAM và 1–2 vCPU là đủ để chạy Hermes Agent kèm Gateway Telegram hoạt động trơn tru. Trường hợp bạn muốn tích hợp thêm nhiều công cụ tự động hóa nặng như web scraping mở rộng, khuyến nghị nâng cấp lên mức 4 GB RAM trở lên.

    Hermes Agent có bắt buộc phải có card đồ họa GPU không?

    Không bắt buộc. Khi chạy Hermes Agent theo mô hình gọi API bên ngoài (OpenRouter, DeepSeek, Gemini…), mọi tác vụ tính toán nặng đều do máy chủ nhà cung cấp mô hình đảm nhiệm. Do đó, VPS chạy CPU thông thường hoàn toàn đáp ứng tốt toàn bộ chức năng của agent.

    Làm sao để Hermes Agent không bị tắt khi đóng cửa sổ terminal SSH?

    Bạn cần cài đặt dịch vụ nền thông qua lệnh hermes gateway install, khởi chạy với hermes gateway start và kích hoạt tính năng chạy nền không phụ thuộc phiên đăng nhập bằng lệnh sudo loginctl enable-linger $USER trong hệ điều hành Ubuntu.

    Hermes Agent khác gì so với giao diện ChatGPT thông thường?

    Hermes Agent có khả năng chủ động lập kế hoạch, tự thực thi lệnh trong terminal, đọc ghi file hệ thống, gọi API bên ngoài và duy trì bộ nhớ dài hạn. Bạn có thể tích hợp agent vào Telegram riêng tư để điều khiển máy chủ từ xa mà không bị giới hạn bởi giao diện đóng kín của chatbot thông thường.

    Lời kết

    Nắm vững cách cài đặt hermes agent trên ubuntu giúp bạn làm chủ một công cụ AI tác tử mạnh mẽ, có khả năng tự động hóa công việc và hỗ trợ kỹ thuật liên tục mà không lo rò rỉ dữ liệu. Bằng việc kết hợp script cài đặt chính thức từ Nous Research, cấu hình API Key an toàn và thiết lập chạy ngầm qua Gateway systemd, bạn đã sở hữu một trợ lý thông minh hoạt động bền bỉ suốt 24/7.

    Sẵn Sàng Triển Khai AI Agent Trên Máy Chủ Riêng?

    Lựa chọn cấu hình VPS tối ưu với CPU Intel Gold, ổ cứng SSD NVMe U.2 tốc độ cao và toàn quyền root để bắt đầu cài đặt Hermes Agent ngay hôm nay.

    Đăng ký VPS giá rẻ ngay

    Bài viết mang tính chất hướng dẫn kỹ thuật tham khảo. Các lệnh và cú pháp cấu hình được tổng hợp dựa trên tài liệu chính thức của Nous Research tại thời điểm phát hành. Tùy thuộc vào phiên bản phát hành mới của phần mềm và môi trường hệ điều hành thực tế, một số bước có thể có sự điều chỉnh. Người dùng nên tham khảo tài liệu từ kho lưu trữ GitHub của Nous Research, sao lưu dữ liệu và tự chịu trách nhiệm bảo mật các chuỗi API Key cá nhân trong quá trình sử dụng.

  • Hướng Dẫn Cài OpenVPN Trên VPS Tạo Mạng Riêng Ảo Cực Nhanh 2026

    Hướng Dẫn Cài OpenVPN Trên VPS Tạo Mạng Riêng Ảo Cực Nhanh 2026

    Cài openvpn trên vps là giải pháp kỹ thuật tối ưu dành cho bất kỳ ai muốn sở hữu một máy chủ mạng riêng ảo bảo mật, tốc độ cao và hoàn toàn làm chủ dữ liệu truy cập của mình. Việc phụ thuộc vào các ứng dụng VPN thương mại công cộng thường tiềm ẩn nguy cơ rò rỉ nhật ký hoạt động, nghẽn băng thông vào giờ cao điểm hoặc dùng chung dải IP bẩn khiến tài khoản bị khóa liên đới. Nhằm hỗ trợ quản trị viên và người dùng cá nhân xây dựng một hệ thống VPN riêng tư chuẩn mực, dịch vụ máy chủ ảo hiệu năng cao tại ThueVPSGiaRe.vn cung cấp toàn quyền quản trị cao nhất với nền tảng ảo hóa KVM mở sẵn card mạng ảo TUN/TAP, cho phép bạn thiết lập đường hầm mã hóa hoàn tất chỉ trong 5 phút.

    1. OpenVPN là gì? Vì sao nên tự cài đặt OpenVPN trên VPS thay vì mua VPN ngoài?

    OpenVPN là giải pháp mạng riêng ảo (VPN) mã nguồn mở sử dụng giao thức bảo mật SSL/TLS để thiết lập đường hầm truyền tải dữ liệu mã hóa đa tầng giữa thiết bị cá nhân và máy chủ từ xa. Tự cài đặt OpenVPN trên VPS giúp bạn sở hữu địa chỉ IP tĩnh độc quyền, kiểm soát tuyệt đối nhật ký truy cập và đảm bảo băng thông mạng luôn thông suốt.

    Rất nhiều người dùng hiện nay thường nhầm lẫn giữa hai thuật ngữ máy chủ ảo và mạng riêng ảo. Về bản chất kỹ thuật, bài phân tích vps và vpn khác gì nhau đã chỉ rõ: VPS đóng vai trò là một máy tính vật lý độc lập đặt tại trung tâm dữ liệu, trong khi VPN là một giao thức mạng logic chạy trên nền tảng của hệ điều hành đó. Khi bạn cài đặt phần mềm OpenVPN Server lên VPS, bạn đang biến chiếc máy chủ của mình thành một trạm trung chuyển mạng riêng biệt, tin cậy và không bị giám sát bởi bên thứ ba.

    OpenVPN là gì

    Xu hướng cách tạo vpn bằng vps cá nhân mang lại 4 giá trị kỹ thuật thực tế vượt trội so với các gói dịch vụ VPN thương mại đại trà:

    • Sở hữu địa chỉ IP tĩnh riêng biệt (Dedicated Clean IP): Các dịch vụ VPN công cộng dồn hàng nghìn người dùng vào một dải IP khiến các nền tảng mạng xã hội, ngân hàng số và sàn thương mại điện tử đánh giá rủi ro gian lận cao, dẫn đến tình trạng khóa tài khoản hàng loạt. VPS cá nhân cung cấp một địa chỉ IPv4 độc lập, sạch sẽ và chỉ có một mình bạn sử dụng.
    • Chính sách không lưu nhật ký (Zero-log) thực chất: Các đơn vị cung cấp VPN thương mại luôn quảng bá không lưu log nhưng người dùng không thể kiểm chứng điều đó trong mã nguồn vận hành nội bộ. Khi tự dựng OpenVPN trên VPS riêng, bạn nắm quyền truy cập root, có thể tùy chỉnh tắt ghi log truy cập hoặc xóa tệp tin nhật ký kết nối bất cứ lúc nào.
    • Đường truyền ổn định, không bị bóp nghẽn: Toàn bộ cổng mạng 100 Mbps và tài nguyên phần cứng máy chủ chỉ phục vụ cho nhu cầu của bạn và gia đình, không bị san sẻ băng thông với các đối tượng tải torrent hoặc stream video nặng khác.
    • Tối ưu hóa ngân sách vận hành: Thay vì phải trả từ 150.000đ đến 300.000đ mỗi tháng cho các thương hiệu VPN quốc tế, bạn chỉ cần đầu tư một gói VPS giá rẻ từ 50.000đ/tháng là đã có thể cấu hình không giới hạn thiết bị kết nối.

    2. Phân Biệt OpenVPN Community Và OpenVPN Access Server?

    Trước khi bắt tay vào triển khai, bạn cần nắm rõ hai phiên bản khác nhau của hệ sinh thái OpenVPN để có sự lựa chọn phù hợp với mục đích sử dụng:

    • OpenVPN Community (Bản dòng lệnh – CLI): Đây là phiên bản mã nguồn mở hoàn toàn miễn phí, không giới hạn số lượng kết nối đồng thời, và toàn bộ công tác cấu hình, vận hành đều thực hiện qua cửa sổ Terminal. Bản này đòi hỏi người quản trị phải có kiến thức Linux vững vàng. Toàn bộ nội dung hướng dẫn trong bài viết này tập trung vào phiên bản Community.
    • OpenVPN Access Server (Bản giao diện đồ họa – Web UI): Phiên bản thương mại tích hợp bảng điều khiển web trực quan, cài đặt nhanh chóng. Tuy nhiên, phiên bản miễn phí của gói này chỉ cho phép tối đa 2 kết nối thiết bị đồng thời (Concurrent Connections), nếu muốn dùng nhiều hơn bắt buộc phải mua giấy phép bản quyền.

    3. Chuẩn bị những gì trước khi cài đặt OpenVPN trên máy chủ ảo?

    Để quá trình biên dịch và khởi chạy dịch vụ OpenVPN Server không gặp trở ngại kỹ thuật, máy chủ của bạn cần đảm bảo các điều kiện sau:

    • Một máy chủ ảo (VPS) hoặc máy chủ riêng cài đặt các bản phân phối Ubuntu LTS như Ubuntu 20.04, 22.04 hoặc bản phát hành mới nhất Ubuntu 24.04 LTS.
    • Máy chủ sở hữu một địa chỉ IPv4 công cộng tĩnh (Static Public IP).
    • Tài khoản người dùng có quyền quản trị tối cao (quyền root) hoặc tài khoản được cấp quyền thực thi qua sudo.
    • Dịch vụ tường lửa Uncomplicated Firewall (UFW) đã được kích hoạt và sẵn sàng cấu hình trên hệ điều hành.

    Thuê VPS giá rẻ

    CPU Intel Gold, SSD NVMe U.2, giá từ 50K/tháng

    Máy chủ ảo KVM chuẩn hóa, sẵn sàng khởi tạo VPN riêng

    Fast Byte cung cấp hạ tầng Cloud VPS KVM độc lập 100%, hỗ trợ sẵn TUN/TAP và IP Forwarding ở cấp độ kernel. Bộ xử lý Intel Gold đời mới cùng ổ cứng NVMe U.2 mang lại tốc độ mã hóa lưu lượng mạng vượt trội, băng thông hàng tháng không giới hạn với chi phí tối ưu chỉ từ 50.000đ/tháng.

    Xem bảng giá VPS ngay

    Trên nền tảng Ubuntu hiện đại, quản trị viên thường có hai con đường để thiết lập VPN Server:

    • Phương pháp 1 – Sử dụng Script tự động (Phù hợp cho người mới): Sử dụng các tập lệnh mã nguồn mở uy tín trên GitHub (như openvpn-install). Kịch bản này sẽ tự động tải gói, khởi tạo cấu hình Easy-RSA, mở port tường lửa và xuất ra tệp tin cấu hình .ovpn trong vòng khoảng 1 phút chỉ với một dòng lệnh thực thi.
    • Phương pháp 2 – Cài đặt thủ công (Dành cho Quản trị viên hệ thống): Tự tay thiết lập từng tầng chứng thực của hạ tầng khóa công khai (PKI) với Easy-RSA, chỉnh sửa tệp cấu hình máy chủ và quản lý quy tắc định tuyến tường lửa. Quá trình này mất khoảng 20 – 30 phút nhưng đem lại lợi ích là giúp bạn kiểm soát và làm chủ 100% kiến trúc bảo mật của hệ thống.

    4. Hướng Dẫn 7 Bước Cài Đặt OpenVPN Server Thủ Công Trên Ubuntu

    Hướng dẫn cài OpenVPN Server trên Ubuntu từ A-Z, gồm 7 bước cài đặt, cấu hình Server, tạo Client và thiết lập kết nối VPN riêng.

    Cài Đặt OpenVPN Server Thủ Công Trên Ubuntu

    Bước 1: Cập nhật hệ điều hành và cài đặt các gói OpenVPN, Easy-RSA

    Đầu tiên, hãy cập nhật toàn bộ danh mục gói và nâng cấp các bản vá bảo mật mới nhất cho Ubuntu. Sau đó, tiến hành cài đặt dịch vụ lõi OpenVPN cùng công cụ quản trị chứng chỉ Easy-RSA:

    sudo apt update && sudo apt upgrade -y
    sudo apt install openvpn easy-rsa -y

    Bước 2: Thiết lập thư mục PKI và khởi tạo Certificate Authority (CA)

    Thay vì sử dụng khóa tĩnh (Static Key) tiềm ẩn nhiều rủi ro bảo mật, bạn cần khởi tạo hạ tầng khóa công khai (PKI) để quản lý việc cấp phát và thu hồi chứng chỉ. Tạo một thư mục làm việc riêng cho CA và di chuyển vào đó:

    make-cadir ~/openvpn-ca
    cd ~/openvpn-ca
    ./easyrsa init-pki
    ./easyrsa build-ca
    Lưu ý quan trọng: Trong tiến trình khởi tạo CA, hệ thống sẽ yêu cầu bạn thiết lập mật khẩu bảo vệ (passphrase) cho Certificate Authority. Bạn bắt buộc phải ghi nhớ mật khẩu này vì sẽ phải dùng nó mỗi khi ký xác thực các chứng chỉ người dùng (Client Certificates) sau này.

    Bước 3: Khởi tạo Certificate và Private Key cho Server

    Tiếp theo, tạo yêu cầu chứng chỉ (Certificate Request) và khóa bí mật cho máy chủ, thực hiện ký chứng chỉ thông qua CA vừa tạo, đồng thời sinh tham số Diffie-Hellman và khóa bảo vệ bổ sung HMAC (ta.key):

    ./easyrsa gen-req server nopass
    ./easyrsa sign-req server server
    ./easyrsa gen-dh
    openvpn --genkey secret ta.key

    Lệnh trên sẽ tạo ra các thành phần mật mã thiết yếu bao gồm chứng chỉ máy chủ, khóa mã hóa không mật khẩu (nopass để OpenVPN tự khởi động không cần can thiệp), tham số Diffie-Hellman (dh.pem) và khóa ta.key giúp ngăn chặn tấn công DoS và quét cổng.

    Bước 4: Cấu hình tệp máy chủ OpenVPN (server.conf)

    Sao chép tệp tin cấu hình mẫu đi kèm của phần mềm vào thư mục làm việc chính của OpenVPN, sau đó mở ra chỉnh sửa:

    sudo cp /usr/share/doc/openvpn/examples/sample-config-files/server.conf /etc/openvpn/
    sudo nano /etc/openvpn/server.conf

    Trong tệp cấu hình này, bạn rà soát và điều chỉnh các chỉ thị quan trọng:

    • Cổng và giao thức: Mặc định giữ cổng port 1194 và giao thức proto udp.
    • Đường dẫn khóa và chứng chỉ: Đảm bảo các chỉ thị ca, cert, key, dh và tls-auth trỏ chính xác đến các tệp đã tạo (như ca.crt, server.crt, server.key, dh.pem, ta.key).
    • Định tuyến lưu lượng qua VPN: Kích hoạt tính năng ép toàn bộ luồng mạng của client đi qua máy chủ VPN bằng cách tìm và bỏ dấu chú thích (xóa dấu chấm phẩy ; ở đầu dòng) chỉ thị:push "redirect-gateway def1 bypass-dhcp"

    Bước 5: Bật tính năng chuyển tiếp gói tin IPv4 (IP Forwarding)

    Nếu bỏ qua thao tác này, thiết bị Client vẫn có thể kết nối thành công tới VPN Server nhưng hoàn toàn không thể truy cập ra Internet. Bạn cần mở cấu hình kernel Linux:

    sudo nano /etc/sysctl.conf

    Tìm đến dòng tham số bên dưới, xóa bỏ dấu # ở đầu dòng để kích hoạt:

    net.ipv4.ip_forward=1

    Lưu lại tệp tin và thực thi lệnh sau để hệ thống áp dụng thiết lập kernel ngay lập tức mà không cần khởi động lại máy chủ:

    sudo sysctl -p

    Bước 6: Cấu hình tường lửa UFW và định tuyến mạng

    Bạn tiến hành mở cổng đón luồng VPN (cổng 1194 giao thức UDP) và cấp phép cho dịch vụ kết nối điều khiển từ xa OpenSSH:

    sudo ufw allow 1194/udp
    sudo ufw allow OpenSSH
    Cảnh báo an toàn: Luôn chắc chắn rằng lệnh sudo ufw allow OpenSSH (hoặc cổng SSH tùy chỉnh của bạn) đã được cấp phép trước khi khởi chạy tường lửa UFW. Nếu không, bạn sẽ bị ngắt kết nối và khóa hoàn toàn quyền truy cập SSH vào máy chủ VPS.

    Bước 7: Khởi chạy và kích hoạt dịch vụ OpenVPN

    Cuối cùng, kích hoạt dịch vụ OpenVPN hoạt động cùng tệp cấu hình server.conf, đồng thời thiết lập dịch vụ tự khởi động mỗi khi hệ thống VPS reboot:

    sudo systemctl start openvpn@server
    sudo systemctl enable openvpn@server
    sudo systemctl status openvpn@server

    Nếu màn hình hiển thị trạng thái active (running) màu xanh lá, máy chủ OpenVPN Server của bạn đã đi vào hoạt động chính thức.

    5. Khắc Phục Các Sự Cố Thường Gặp Khi Triển Khai OpenVPN

    Sự cố 1: Client kết nối thành công nhưng không truy cập được mạng Internet

    Nguyên nhân & Khắc phục: Có tới 90% trường hợp lỗi này phát sinh do bạn chưa bật chỉ thị chuyển tiếp gói tin net.ipv4.ip_forward=1 trong nhân Linux, hoặc cấu hình quy tắc chuyển dịch địa chỉ mạng NAT (POSTROUTING masquerade) trong iptables/UFW chưa chính xác. Hãy rà soát lại cẩn thận các thiết lập tại Bước 5 và Bước 6.

    Sự cố 2: Lỗi TLS Error hoặc thông báo “UDP link remote: [AF_UNSPEC]”

    Nguyên nhân & Khắc phục: Hiện tượng này xảy ra khi gói tin từ máy khách không thể chạm tới máy chủ do cổng 1194 UDP đang bị chặn đứng. Bạn cần kiểm tra lại quy tắc tường lửa UFW trên hệ điều hành Ubuntu, đồng thời kiểm tra danh sách Security Group (tường lửa mạng bên ngoài) trên trang quản trị dịch vụ Cloud VPS của nhà cung cấp để chắc chắn cổng 1194/UDP đã được mở cho Inbound traffic.

    Sự cố 3: Lỗi không thể xác thực chứng chỉ (Certificate Validation Error)

    Nguyên nhân & Khắc phục: Lỗi này xuất hiện khi tệp cấu hình .ovpn nạp vào máy khách không chứa đầy đủ hoặc bị dán sai định dạng của chứng chỉ thẩm quyền ca.crt, chứng chỉ người dùng tương ứng (client cert/key) hoặc chữ ký ta.key. Hãy đảm bảo các khối mã <ca>, <cert>, <key>, <tls-auth> được tích hợp chuẩn xác và đầy đủ.

    6. So sánh giao thức OpenVPN UDP 1194 và TCP 443: Nên chọn loại nào?

    Trong quá trình thiết lập máy chủ VPN, hai lựa chọn giao thức truyền tải chính quyết định trực tiếp tới tốc độ duyệt web, độ trễ phản hồi và khả năng xuyên qua các tường lửa kiểm duyệt là UDP (User Datagram Protocol) và TCP (Transmission Control Protocol).

    Tiêu chí so sánh OpenVPN qua UDP (Port 1194) OpenVPN qua TCP (Port 443)
    Tốc độ & Độ trễ (Ping) Rất nhanh, ping thấp. Không tốn thời gian xác nhận gói tin bị mất. Chậm hơn. Dễ gặp hiện tượng nghẽn do cơ chế kiểm soát lỗi TCP-in-TCP.
    Khả năng vượt tường lửa Trung bình. Cổng 1194 dễ bị các tường lửa trường học, công ty chặn. Rất cao. Cổng 443 giả lập lưu lượng HTTPS tiêu chuẩn, khó bị chặn lọc.
    Mức tiêu hao tài nguyên Tối ưu CPU máy chủ tốt, xử lý gói tin nhẹ nhàng. Tốn tài nguyên RAM và chu kỳ xử lý của CPU hơn để duy trì bắt tay phiên.
    Độ ổn định đường truyền Có thể rơi rớt vài gói tin khi mạng yếu nhưng kết nối không bị treo. Đảm bảo 100% toàn vẹn dữ liệu, phù hợp đường truyền thường xuyên mất gói.
    Trường hợp khuyên dùng Chơi game online, xem phim độ phân giải cao, gọi VoIP, duyệt web thông thường. Vượt rào cản Wi-Fi khách sạn, ký túc xá hoặc mạng văn phòng siết chặt cổng kết nối.

    So sánh giao thức OpenVPN UDP 1194 và TCP 443

    Tốc Độ Vượt Trội

    Port mạng 100 Mbps, Băng thông thả ga

    Trải nghiệm VPN cá nhân ổn định, không lo bóp băng thông

    Dịch vụ máy chủ ảo tại Fast Byte cung cấp đường truyền mạng tốc độ cao 100 Mbps trong nước và quốc tế, chính sách không giới hạn lưu lượng truyền tải hàng tháng. Đảm bảo trải nghiệm xem video 4K, làm việc trực tuyến và chơi game mượt mà không xảy ra hiện tượng rớt kết nối VPN.

    Đăng ký VPS Fast Byte

    7. Cách quản lý người dùng và cấu hình tường lửa cho OpenVPN

    Một trong những ưu điểm lớn khi triển khai bằng script tự động là việc quản lý thiết bị người dùng về sau cực kỳ nhanh chóng. Bên cạnh đó, việc thấu hiểu cơ chế hoạt động của firewall là gì trên hệ thống Linux sẽ giúp bạn kiểm soát chặt chẽ các luồng dữ liệu trung chuyển.

    Thêm hoặc thu hồi chứng chỉ người dùng

    Bất cứ khi nào bạn cần cấp quyền cho một máy tính mới hoặc muốn tước quyền truy cập của một thiết bị bị mất, bạn chỉ cần thực thi lại chính file script ban đầu trên terminal:

    ./openvpn-install.sh

    Script sẽ tự động phát hiện OpenVPN đã tồn tại và đưa ra menu lựa chọn quản trị:

    • Tùy chọn 1 (Add a new client): Tạo thêm người dùng mới, đặt tên và xuất ra file .ovpn tiếp theo.
    • Tùy chọn 2 (Revoke existing client): Thu hồi chứng chỉ bảo mật của người dùng cũ. Thiết bị dùng file đó sẽ lập tức bị máy chủ ngắt kết nối và không thể đăng nhập lại.
    • Tùy chọn 3 (Remove OpenVPN): Gỡ bỏ sạch sẽ phần mềm OpenVPN, xóa các file chứng chỉ và đưa cấu hình mạng về trạng thái nguyên bản.

    Kiểm tra dịch vụ và mở port tường lửa

    Để nắm rõ các quy chuẩn thiết lập cổng kết nối trên máy chủ Linux, bài viết cách mở port trên vps sẽ cung cấp góc nhìn đầy đủ về nguyên lý lọc gói tin. Nếu máy chủ của bạn kích hoạt tường lửa UFW, hãy đảm bảo cổng của OpenVPN đã được cấp phép:

    # Mở port cho OpenVPN (ví dụ port 1194 UDP)
    ufw allow 1194/udp
    
    # Mở cổng SSH tránh bị khóa máy từ xa
    ufw allow 22/tcp
    
    # Bật tường lửa và kiểm tra trạng thái
    ufw enable
    ufw status

    Kiểm tra trạng thái máy chủ OpenVPN đang hoạt động bằng lệnh kiểm soát dịch vụ hệ thống:

    systemctl status [email protected]

    8. Câu hỏi thường gặp khi cài OpenVPN trên VPS (FAQ)

    1. Một VPS có thể cho bao nhiêu thiết bị kết nối VPN cùng một lúc?

    Số lượng kết nối đồng thời phụ thuộc vào dung lượng RAM và băng thông của VPS. Với gói VPS cấu hình cơ bản 1 Core – 1GB RAM, bạn có thể duy trì ổn định từ 5 đến 15 thiết bị cùng lúc mà không lo nghẽn bộ nhớ.

    2. Tự dựng OpenVPN bằng VPS có làm tăng tốc độ mạng khi đứt cáp quang quốc tế không?

    Có thể cải thiện rõ rệt nếu bạn thuê VPS đặt tại Singapore hoặc Hồng Kông có tuyến định tuyến mạng thẳng (Direct Route). Dữ liệu từ thiết bị trong nước sẽ đi theo luồng ưu tiên tới máy chủ VPS rồi mới đi ra các dịch vụ quốc tế, giảm thiểu tình trạng rớt gói.

    3. Tự làm OpenVPN Server có che giấu hoàn toàn danh tính trên internet không?

    VPN giúp mã hóa toàn bộ dữ liệu từ thiết bị đến VPS và thay đổi địa chỉ IP hiển thị sang IP của máy chủ. Tuy nhiên, nếu bạn đăng nhập vào các tài khoản cá nhân có sẵn danh tính, nền tảng vẫn nhận diện được bạn qua cookie trình duyệt hoặc dữ liệu phiên làm việc.

    4. OpenVPN khác gì so với WireGuard, nên dùng loại nào trên VPS?

    WireGuard có mã nguồn tinh gọn, tốc độ kết nối nhanh hơn và ít tốn pin thiết bị di động hơn. Tuy nhiên, OpenVPN sở hữu độ tương thích phần cứng lâu đời, hỗ trợ chạy trên cổng TCP 443 giúp vượt qua các tường lửa nghiêm ngặt tốt hơn WireGuard.

    5. Dùng ứng dụng OpenVPN trên điện thoại có gây hao pin nhiều không?

    Mức tiêu thụ pin trên phiên bản OpenVPN Connect v3 hiện nay đã được tối ưu hóa rất tốt. Giao thức UDP chỉ tiêu hao thêm khoảng 3% đến 5% dung lượng pin trong một ngày làm việc thông thường so với khi không sử dụng mạng riêng ảo.

    Tổng kết hướng dẫn cài OpenVPN trên VPS

    Thực hiện theo đúng hướng dẫn cài openvpn trên vps với script tự động hóa, bạn đã có thể tự thiết lập một hệ thống mạng riêng ảo độc lập, an toàn và sở hữu địa chỉ IP tĩnh sạch sẽ chỉ sau vài phút thao tác. Việc tự tay vận hành máy chủ VPN riêng không chỉ giúp bạn bảo vệ trọn vẹn dữ liệu cá nhân trước các nguy cơ mạng công cộng mà còn tối ưu hóa chi phí hàng tháng cho toàn bộ thiết bị trong gia đình hoặc nhóm làm việc.

    Khởi tạo máy chủ ảo làm VPN riêng ngay hôm nay

    Sở hữu IP tĩnh riêng biệt, băng thông không giới hạn và bảo mật tuyệt đối kết nối mạng với chi phí chỉ từ 50K/tháng.

    Xem bảng giá VPS Fast Byte

    Tuyên bố miễn trừ trách nhiệm: Hướng dẫn cài đặt và cấu hình OpenVPN trong bài viết được biên soạn nhằm mục đích chia sẻ kiến thức quản trị máy chủ và bảo vệ an toàn kết nối mạng cá nhân. Cấu hình mạng và chính sách tường lửa có thể thay đổi tùy thuộc vào hệ điều hành, phiên bản kernel và nhà mạng cung cấp dịch vụ Internet. Quản trị viên nên tạo bản sao lưu dữ liệu trước khi thay đổi các cấu hình hệ thống.

  • WireGuard Là Gì? Ưu Nhược Điểm Và Cách Cài Đặt/Thiết Lập A-Z

    WireGuard Là Gì? Ưu Nhược Điểm Và Cách Cài Đặt/Thiết Lập A-Z

    Wireguard là gì đang là câu hỏi được rất nhiều quản trị viên hệ thống, lập trình viên và người dùng cá nhân quan tâm khi tìm kiếm một giải pháp mạng riêng ảo hiện đại thay thế cho các giao thức truyền thống cồng kềnh. Trước đây, việc vận hành OpenVPN hay IPsec thường đòi hỏi tài nguyên máy chủ lớn, cấu hình mã hóa phức tạp và dễ gây hao pin trên thiết bị di động. Nhằm hỗ trợ bạn xây dựng đường truyền VPN cá nhân tốc độ cao với chi phí tối ưu, ThueVPSGiaRe.vn cung cấp nền tảng máy chủ ảo KVM thế hệ mới, tích hợp sẵn nhân Linux Kernel độc lập giúp bạn tự tay triển khai WireGuard hoàn tất chỉ trong vài phút.

    1. WireGuard là gì?

    WireGuard là giao thức mạng riêng ảo (VPN) mã nguồn mở hiện đại, hoạt động trực tiếp trong nhân hệ điều hành Linux (Layer 3) với kiến trúc siêu tinh gọn chỉ khoảng 4.000 dòng code. Giao thức ứng dụng các thuật toán mã hóa tối tân như ChaCha20 và Curve25519 nhằm đem lại tốc độ vượt trội, độ trễ thấp và khả năng bảo mật tối ưu.

    Trước khi đi sâu vào chi tiết kỹ thuật, người dùng cần phân biệt rõ giữa hạ tầng máy chủ và giao thức mạng. Để hiểu đúng bản chất, bài viết vps và vpn khác gì nhau đã phân tích rất rõ: VPS đóng vai trò là một máy tính vật lý độc lập đặt tại trung tâm dữ liệu, còn VPN là công nghệ đường hầm logic chạy trên hệ điều hành đó.

    Do đó, việc tự triển khai giải pháp cách tạo vpn bằng vps cá nhân thông qua giao thức WireGuard sẽ giúp bạn làm chủ hoàn toàn cổng kết nối mạng của mình mà không cần phụ thuộc vào bên thứ ba.

    WireGuard là gì

    Lịch sử ra đời và sự công nhận từ cộng đồng Linux

    Dự án WireGuard được khởi xướng vào năm 2017 bởi chuyên gia bảo mật Jason A. Donenfeld. Mục tiêu cốt lõi của ông là xóa bỏ sự rườm rà, nặng nề đã tồn tại hàng thập kỷ của các giao thức VPN cũ.

    Nhờ thiết kế tối giản và hiệu năng ấn tượng, Linus Torvalds – cha đẻ của hệ điều hành Linux – đã dành lời khen ngợi đặc biệt và gọi WireGuard là một “tác phẩm nghệ thuật” so với sự kinh khủng của OpenVPN hay IPsec. Chính thức từ phiên bản Linux Kernel 5.6 trở đi, module WireGuard đã được tích hợp trực tiếp vào nhân của hệ điều hành.

    Cơ chế định tuyến bằng khóa công khai (Cryptokey Routing)

    Khác với mô hình máy khách – máy chủ (Client – Server) truyền thống phức tạp với hàng loạt bước bắt tay chứng chỉ số X.509, WireGuard hoạt động theo mô hình mạng ngang hàng (Peer-to-Peer). Trên hệ điều hành, WireGuard tạo ra một card mạng ảo có tên mặc định là wg0 hoạt động ở tầng mạng (Layer 3).

    Cơ chế hoạt động của WireGuard dựa trên nguyên lý Cryptokey Routing:

    • Mỗi thiết bị (Peer) sở hữu một cặp khóa: Khóa bí mật (Private Key) và Khóa công khai (Public Key), tương tự như cách xác thực của giao thức SSH.
    • Máy chủ ánh xạ trực tiếp mỗi Public Key với một địa chỉ IP nội bộ cố định thông qua tham số AllowedIPs.
    • Khi một gói tin truyền vào card mạng ảo wg0, WireGuard kiểm tra địa chỉ IP đích, tìm kiếm Public Key tương ứng để mã hóa gói tin bằng thuật toán khóa đối xứng rồi chuyển tiếp qua mạng Internet. Chiều nhận ngược lại cũng kiểm tra tính hợp lệ trước khi giải mã.

    Bộ mật mã hiện đại và triết lý “No Crypto Agility”

    Các hệ thống VPN cũ thường sử dụng cơ chế “Crypto Agility” – tức cho phép hai đầu kết nối tự đàm phán thuật toán mã hóa (AES-CBC, 3DES, MD5, SHA-1…). Điều này dẫn đến nguy cơ bị tấn công hạ cấp (Downgrade Attack) về các thuật toán yếu kém có lỗ hổng. WireGuard giải quyết triệt để vấn đề này bằng triết lý kiên định: loại bỏ hoàn toàn việc đàm phán mã hóa và cố định một bộ mật mã học tối tân nhất:

    • ChaCha20: Thuật toán mã hóa dòng đối xứng tốc độ cao, có khả năng xử lý cực nhanh trên các chip CPU không hỗ trợ tập lệnh tăng tốc phần cứng AES-NI.
    • Poly1305: Thuật toán xác thực thông điệp (MAC) đảm bảo tính toàn vẹn dữ liệu chuẩn AEAD.
    • Curve25519: Giao thức trao đổi khóa Diffie-Hellman dựa trên đường cong Elliptic (ECDH) bảo mật hàng đầu hiện nay.
    • BLAKE2s: Hàm băm mật mã học với tốc độ băm nhanh hơn nhiều so với SHA-3 nhưng vẫn giữ độ an toàn tuyệt đối.
    • SipHash24: Thuật toán tạo khóa bảng băm nhằm phòng chống tấn công từ chối dịch vụ bảng băm (Hash Flooding).

    2. Ưu điểm và những hạn chế kỹ thuật của WireGuard VPN

    Bất kỳ công nghệ mạng nào cũng có sự đánh đổi trong thiết kế kiến trúc. Để ứng dụng hiệu quả trong thực tế, quản trị viên cần nắm vững cả điểm mạnh vượt bậc lẫn các giới hạn kỹ thuật của WireGuard.

    Ưu điểm vượt trội

    • Dung lượng mã nguồn siêu tinh gọn: Với chỉ xấp xỉ 4.000 dòng code, WireGuard cho phép một chuyên gia bảo mật đơn lẻ có thể đọc hiểu và kiểm tra toàn bộ mã nguồn trong một buổi làm việc. Điều này giúp loại bỏ nguy cơ tồn tại các cửa sau (backdoor) hay các lỗ hổng tràn bộ đệm nghiêm trọng như OpenSSL từng gặp phải.
    • Tốc độ kết nối tức thì và độ trễ cực thấp: Do nằm trực tiếp trong không gian nhân (Kernel space), gói tin không cần phải luân chuyển qua lại giữa User space và Kernel space như OpenVPN. Kết quả là thông lượng mạng gần như đạt tối đa băng thông đường truyền và mức ping tăng thêm không đáng kể.
    • Tiết kiệm năng lượng cho thiết bị di động: Khi người dùng không truyền tải dữ liệu, WireGuard hoàn toàn im lặng và không gửi các gói tin giữ kết nối (keepalive) liên tục nếu không được yêu cầu. Nhờ đó, pin điện thoại không bị tiêu hao ngầm khi bật VPN cả ngày.
    • Cơ chế chuyển vùng mạng (Roaming) liền mạch: Khi bạn rời khỏi nhà và điện thoại tự chuyển từ Wi-Fi sang mạng di động 4G/5G, địa chỉ IP nguồn bị thay đổi. Đối với OpenVPN, kết nối sẽ bị đứt và phải bắt tay lại từ đầu mất từ 10-30 giây. Đối với WireGuard, phiên kết nối vẫn tiếp diễn bình thường trong suốt quá trình chuyển mạng mà không gây gián đoạn cuộc gọi hay phiên làm việc.

    Ưu điểm và hạn chế kỹ thuật của WireGuard VPN

    Hạn chế kỹ thuật cần lưu ý

    • Chỉ hoạt động trên giao thức UDP: WireGuard không hỗ trợ giao thức TCP. Do đó, nếu mạng cục bộ của bạn (như mạng nội bộ trường học hoặc công ty siết chặt bảo mật) chặn toàn bộ các cổng UDP đi ra ngoài, kết nối WireGuard sẽ không thể thiết lập được.
    • Lưu trữ địa chỉ IP của Client trên Server: Do nguyên lý Cryptokey Routing yêu cầu gán địa chỉ IP nội bộ cho từng Public Key, máy chủ sẽ lưu lại IP thật gần nhất của client để gửi gói tin phản hồi. Các nhà cung cấp VPN thương mại tuyên bố “No-log” thường phải chỉnh sửa mã nguồn hoặc dùng RAM disk để xóa dữ liệu này.

    Thuê VPS giá rẻ

    CPU Intel Gold, SSD NVMe U.2, giá từ 50K/tháng

    Máy chủ ảo KVM tối ưu hoàn hảo cho WireGuard Server

    Fast Byte cung cấp hạ tầng Cloud VPS ảo hóa KVM 100%, sở hữu nhân Linux Kernel độc lập giúp bạn kích hoạt module WireGuard trực tiếp trong kernel mà không gặp bất kỳ rào cản nào. Trang bị chip Intel Gold đời mới và cổng mạng 100 Mbps không giới hạn băng thông, chỉ từ 50.000đ/tháng.

    Xem các gói VPS ngay

    3. Bảng so sánh WireGuard vs OpenVPN vs IPsec

    Để giúp bạn có cái nhìn rõ ràng khi lựa chọn giải pháp triển khai trên hệ thống thực tế, dưới đây là bảng đối sánh kỹ thuật chi tiết giữa 3 công nghệ mạng riêng ảo WireGuard vs OpenVPN vs IPsec phổ biến nhất hiện nay:

    Tiêu chí so sánh WireGuard OpenVPN IPsec / IKEv2
    Quy mô mã nguồn ~4.000 dòng code (siêu gọn) ~100.000 dòng code ~400.000 dòng code
    Không gian thực thi Kernel Space (Nhân Linux) User Space (Tốn context switch) Kernel Space
    Thuật toán mã hóa Cố định (ChaCha20, Poly1305) Linh hoạt qua OpenSSL (AES, RSA…) Linh hoạt (AES, SHA, 3DES…)
    Tốc độ truyền tải & Ping Cực nhanh, ping thấp nhất Chậm hơn, ping cao hơn Nhanh, ping tương đương WireGuard
    Giao thức truyền tải Chỉ chạy UDP (Cổng 51820) Hỗ trợ cả UDP và TCP (Cổng 443) UDP (Cổng 500, 4500)
    Độ khó khi cấu hình Rất dễ (tương tự thiết lập SSH) Phức tạp (quản lý chứng chỉ PKI/CA) Rất phức tạp, dễ cấu hình sai

    So sánh WireGuard vs OpenVPN vs IPsec

    4. Điều kiện cần chuẩn bị trước khi cài đặt WireGuard trên VPS

    Để quá trình cài đặt WireGuard diễn ra thuận lợi và đạt hiệu năng tối đa, môi trường máy chủ của bạn cần đáp ứng các tiêu chí hạ tầng sau:

    • Nền tảng ảo hóa KVM: Tránh sử dụng các dòng VPS ảo hóa dạng container OpenVZ cũ vì bạn không thể tự ý cập nhật nhân hệ điều hành hoặc nạp module WireGuard vào kernel chung của máy chủ mẹ. Ảo hóa KVM cấp phát phần cứng và nhân kernel riêng biệt 100%.
    • Hệ điều hành khuyên dùng: Nên ưu tiên các bản phân phối Linux hiện đại như Ubuntu 22.04 LTS hoặc Ubuntu 24.04 LTS. Nếu bạn chưa quen thuộc với các đặc tính của hệ điều hành này, hãy tham khảo bài viết ubuntu là gì để hiểu lý do tại sao hơn 90% máy chủ triển khai dịch vụ mạng đều tin tưởng lựa chọn nền tảng này.
    • Đặc quyền quản trị hệ thống: Thao tác nạp module và tạo card mạng ảo yêu cầu nắm rõ quyền root là gì để thực thi các câu lệnh qua phiên làm việc SSH.
    • Địa chỉ IP riêng cố định: Để máy khách luôn kết nối ổn định mà không bị gián đoạn, máy chủ cần có một địa chỉ IPv4 công cộng riêng biệt. Khái niệm ip tĩnh là gì sẽ làm rõ vai trò của địa chỉ IP này trong việc duy trì định danh Endpoint cho mạng WireGuard.

    5. Hướng dẫn cài đặt và cấu hình WireGuard Server trên VPS Ubuntu chi tiết

    Dưới đây là quy trình 5 bước thiết lập máy chủ WireGuard Server thủ công chuẩn mực trên Ubuntu 22.04 / 24.04 LTS, giúp bạn hoàn toàn làm chủ từng dòng cấu hình mà không cần phụ thuộc vào các script đóng gói sẵn.

    cài đặt và cấu hình WireGuard Server trên VPS Ubuntu

    Bước 1: Cập nhật hệ thống và cài đặt gói phần mềm

    Đăng nhập vào VPS thông qua SSH bằng tài khoản root. Tiến hành cập nhật danh mục gói và cài đặt WireGuard cùng tiện ích tạo mã QR:

    apt update && apt upgrade -y
    apt install wireguard wireguard-tools qrencode iptables -y

    Bước 2: Tạo cặp khóa Public Key và Private Key cho Server

    Chuyển vào thư mục quản trị của WireGuard, thiết lập phân quyền an toàn chỉ cho phép user root đọc ghi và sinh cặp khóa bảo mật:

    cd /etc/wireguard
    umask 077
    wg genkey | tee server_private.key | wg pubkey > server_public.key

    Bạn có thể xem nội dung Private Key bằng lệnh cat server_private.key và Public Key bằng lệnh cat server_public.key.

    Bước 3: Xác định card mạng chính và tạo file cấu hình wg0.conf

    Chạy lệnh ip route list default để xác định tên card mạng vật lý của VPS (thường là eth0 hoặc ens3). Giả sử card mạng là eth0, tiến hành tạo tệp cấu hình:

    nano /etc/wireguard/wg0.conf

    Dán đoạn cấu hình mẫu sau vào file (thay thế chuỗi khóa bí mật của server vào mục PrivateKey):

    [Interface]
    Address = 10.0.0.1/24
    SaveConfig = false
    ListenPort = 51820
    PrivateKey = [DÁN_NỘI_DUNG_SERVER_PRIVATE_KEY_VÀO_ĐÂY]
    
    # Quy tắc nạp và dọn dẹp NAT Iptables khi bật/tắt interface
    PostUp = iptables -A FORWARD -i wg0 -j ACCEPT; iptables -t nat -A POSTROUTING -o eth0 -j MASQUERADE
    PostDown = iptables -D FORWARD -i wg0 -j ACCEPT; iptables -t nat -D POSTROUTING -o eth0 -j MASQUERADE

    Bước 4: Bật tính năng IP Forwarding và mở port tường lửa

    Để VPS có thể định tuyến lưu lượng từ máy khách đi ra ngoài Internet, bạn bắt buộc phải bật chuyển tiếp gói tin trong nhân Linux:

    echo "net.ipv4.ip_forward=1" >> /etc/sysctl.conf
    sysctl -p

    Tiếp theo, hãy tham khảo nguyên tắc tại bài viết firewall là gì để cấu hình tường lửa UFW cấp phép cho cổng dịch vụ của WireGuard. Đồng thời, áp dụng hướng dẫn cách mở port trên vps để mở cổng mặc định 51820 giao thức UDP:

    sudo ufw allow ssh
    sudo ufw allow 51820/udp
    sudo ufw enable

    Bước 5: Kích hoạt card mạng ảo wg0

    Sử dụng tiện ích wg-quick để khởi động dịch vụ và thiết lập tự khởi động cùng hệ thống:

    wg-quick up wg0
    systemctl enable wg-quick@wg0

    Kiểm tra trạng thái bằng lệnh wg show. Nếu hiển thị interface wg0 lắng nghe trên cổng 51820, máy chủ đã sẵn sàng tiếp nhận kết nối.

    Tốc Độ Đỉnh Cao

    Port mạng 100 Mbps, Băng thông thả ga

    Vận hành WireGuard ổn định, không giới hạn lưu lượng

    Dịch vụ Cloud VPS tại Fast Byte đảm bảo đường truyền mạng tốc độ cao 100 Mbps cùng chính sách không giới hạn lưu lượng truyền tải hàng tháng. Hạ tầng ổ cứng NVMe U.2 giúp việc xử lý các luồng kết nối mã hóa ChaCha20 của WireGuard luôn duy trì độ trễ thấp nhất.

    Khám phá cấu hình VPS Fast Byte

    6. Hướng dẫn tạo Client và kết nối WireGuard trên máy tính, điện thoại

    Sau khi máy chủ đã vận hành, bạn cần tạo cấu hình cho thiết bị của mình để kết nối vào mạng riêng ảo. Mỗi thiết bị máy khách cũng sẽ sở hữu một cặp khóa riêng biệt.

    Bước 1: Khởi tạo cặp khóa cho Client trên máy chủ

    wg genkey | tee client_private.key | wg pubkey > client_public.key

    Bước 2: Thêm Peer máy khách vào máy chủ WireGuard

    Mở lại tệp /etc/wireguard/wg0.conf trên máy chủ và thêm khối thông tin sau vào cuối file:

    [Peer]
    PublicKey = [DÁN_NỘI_DUNG_CLIENT_PUBLIC_KEY_VÀO_ĐÂY]
    AllowedIPs = 10.0.0.2/32

    Áp dụng thay đổi mà không cần ngắt mạng bằng lệnh: wg addconf wg0 <(wg-quick strip wg0) hoặc systemctl restart wg-quick@wg0.

    Bước 3: Tạo tệp cấu hình client.conf

    Tạo tệp client.conf để nạp vào điện thoại hoặc máy tính cá nhân:

    [Interface]
    PrivateKey = [DÁN_NỘI_DUNG_CLIENT_PRIVATE_KEY_VÀO_ĐÂY]
    Address = 10.0.0.2/24
    DNS = 1.1.1.1, 8.8.8.8
    
    [Peer]
    PublicKey = [DÁN_NỘI_DUNG_SERVER_PUBLIC_KEY_VÀO_ĐÂY]
    Endpoint = [IP_PUBLIC_CỦA_VPS]:51820
    AllowedIPs = 0.0.0.0/0, ::/0
    PersistentKeepalive = 25

    Bước 4: Kết nối thiết bị

    • Đối với điện thoại (iOS / Android): Tạo mã QR trực tiếp trên màn hình terminal bằng lệnh qrencode -t ansiutf8 < client.conf. Mở ứng dụng WireGuard trên điện thoại, chọn dấu (+) > Create from QR code và quét mã để kết nối chỉ trong 3 giây.
    • Đối với máy tính (Windows / macOS): Tải ứng dụng WireGuard từ trang chủ chính thức (wireguard.com), chọn Add Tunnel và nạp tệp client.conf đã tạo. Bấm nút Activate để bắt đầu sử dụng.

    7. Tiêu chí chọn VPS chạy WireGuard ổn định, tiết kiệm

    Để chạy một VPN phục vụ cá nhân hoặc nhóm nhỏ, bạn không cần máy chủ cấu hình quá khủng. Tùy theo cấu hình VPS thực tế, WireGuard tiêu thụ cực ít tài nguyên. Tuy nhiên, yếu tố mạng lại đóng vai trò quyết định.

    • Băng thông và Network port: Nên chọn dịch vụ có băng thông không giới hạn hàng tháng (Unlimited Bandwidth) và network port tối thiểu 100 Mbps. Traffic VPN thường tiêu tốn băng thông rất lớn khi xem video hoặc tải file.
    • Quyền quản trị (Root Access): Bắt buộc phải có quyền root để chỉnh sửa kernel, bật IP Forwarding và thao tác với iptables. Các dịch vụ shared hosting không đáp ứng được điều này.
    • Độ trễ (Latency): Nếu dùng VPN để làm việc hằng ngày, hãy chọn vị trí máy chủ gần khu vực sống của bạn (ví dụ VPS tại Việt Nam) để giảm ping.
    • Ổ cứng và RAM: 1GB RAM và 10GB SSD là dư sức để chạy WireGuard lướt web. Không cần thiết phải đầu tư máy chủ cấu hình cao chỉ để chạy VPN, gây lãng phí chi phí.

    Nếu bạn đang tìm một VPS giá rẻ đáp ứng đủ các tiêu chí trên, Fast Byte là một lựa chọn phù hợp. Hệ thống sử dụng CPU Intel Gold đời mới, ổ cứng SSD NVMe U.2 cho tốc độ xử lý packet nhanh chóng, đi kèm băng thông unlimited hàng tháng chỉ từ mức giá 50K, rất phù hợp để học tập, chạy tool cá nhân hoặc dựng VPN.

    8. Các lỗi thường gặp khi sử dụng WireGuard trên VPS và cách xử lý

    Trong quá trình vận hành thực tế, người dùng có thể đối mặt với một số vấn đề định tuyến mạng phổ biến sau:

    Lỗi 1: Đã kích hoạt VPN nhưng không vào được Internet

    Đây là hiện tượng phổ biến nhất, xảy ra khi thiết bị kết nối thành công vào dải mạng ảo 10.0.0.0/24 nhưng máy chủ không chịu chuyển tiếp gói tin ra ngoài mạng công cộng. Hãy kiểm tra lại hai yếu tố:

    • Kiểm tra xem tham số net.ipv4.ip_forward đã nhận giá trị bằng 1 chưa bằng lệnh sysctl net.ipv4.ip_forward.
    • Kiểm tra tên card mạng ngoài trong dòng PostUp của file wg0.conf. Nếu card mạng thực tế của VPS là ens3 nhưng bạn khai báo nhầm là eth0, lệnh NAT Masquerade sẽ không hoạt động.

    Lỗi 2: Trạng thái 0 bytes received (Không nhận được dữ liệu phản hồi)

    Ứng dụng client hiển thị gói tin gửi đi (sent) tăng dần nhưng dữ liệu nhận về (received) vẫn giữ nguyên bằng 0. Nguyên nhân thường do tường lửa ngoài của nhà cung cấp VPS chưa mở cổng UDP 51820, hoặc do bạn dán nhầm Public Key giữa máy chủ và máy khách. Hãy kiểm tra kỹ lại cặp khóa trong hai tệp cấu hình.

    Lỗi 3: Xung đột kích thước gói tin (MTU Mismatch) gây nghẽn mạng

    Một số nhà mạng di động hoặc đường truyền cáp quang sử dụng các gói tin có kích thước MTU nhỏ hơn chuẩn 1500 bytes. Điều này làm cho các gói tin đã mã hóa của WireGuard bị phân mảnh, dẫn đến tình trạng mạng rất chậm hoặc không load được các trang web nặng. Hãy khắc phục bằng cách bổ sung dòng MTU = 1420 hoặc MTU = 1360 vào khối [Interface] trong file cấu hình của Client.

    Tăng cường bảo vệ máy chủ sau khi cài đặt

    Sau khi hoàn tất cấu hình VPN, quản trị viên không nên bỏ ngỏ an ninh của hệ điều hành. Hãy áp dụng ngay các hướng dẫn then chốt trong cẩm nang cách bảo mật vps: thay đổi cổng SSH mặc định, vô hiệu hóa đăng nhập bằng mật khẩu root, thiết lập khóa SSH Key và lưu trữ tệp server_private.key ở nơi bảo mật tuyệt đối.

    9. Câu hỏi thường gặp về WireGuard VPN (FAQ)

    1. WireGuard có làm lộ địa chỉ IP thật của người dùng không?

    Không. Khi cấu hình AllowedIPs = 0.0.0.0/0 trên client, toàn bộ lưu lượng truy cập Internet đều được đóng gói và mã hóa đi qua đường hầm tới VPS. Mọi trang web bên ngoài chỉ nhận diện được duy nhất địa chỉ IP tĩnh của máy chủ ảo.

    2. WireGuard có hỗ trợ giao thức TCP để vượt tường lửa công ty không?

    Mặc định WireGuard chỉ hoạt động trên giao thức UDP để tối đa hóa hiệu năng. Nếu mạng của bạn bị chặn toàn bộ cổng UDP, bạn có thể kết hợp thêm các công cụ phụ trợ như udp2raw hoặc shadowsocks để đóng gói luồng UDP vào gói tin TCP ngụy trang.

    3. Một máy chủ VPS WireGuard có thể kết nối bao nhiêu thiết bị cùng lúc?

    WireGuard rất nhẹ và không duy trì các phiên bắt tay phức tạp. Một gói VPS cơ bản 1 Core – 1GB RAM có thể đáp ứng hàng trăm thiết bị cùng kết nối mà CPU chỉ tăng nhẹ, chỉ bị giới hạn bởi độ lớn của dải IP cấp phát (ví dụ 10.0.0.0/24 hỗ trợ 253 client).

    4. Dùng WireGuard chơi game online có bị tăng độ trễ (ping) không?

    Nhờ hoạt động trực tiếp trong nhân Linux và mã hóa ChaCha20 siêu tốc, WireGuard là giao thức VPN có độ trễ thấp nhất hiện nay. Nếu bạn thuê VPS đặt tại cùng khu vực địa lý với máy chủ game, mức ping gần như tương đương với mạng Internet thông thường.

    5. Dịch vụ Warp 1.1.1.1 của Cloudflare có phải được xây dựng trên WireGuard không?

    Chính xác. Ứng dụng Cloudflare Warp sử dụng phiên bản tùy biến bằng ngôn ngữ Rust của giao thức WireGuard (BoringTun) để thiết lập đường truyền mã hóa nhanh chóng từ thiết bị của người dùng tới mạng lưới máy chủ biên của Cloudflare.

    Tổng kết

    Hiểu rõ wireguard là gì và tự tay thiết lập một hệ thống mạng riêng ảo cá nhân trên máy chủ ảo là giải pháp công nghệ hoàn hảo để bạn làm chủ quyền riêng tư, bảo vệ dữ liệu trên mọi kết nối Wi-Fi công cộng và duy trì tốc độ mạng ổn định nhất. Với cấu trúc siêu tinh gọn, mã hóa hiện đại và khả năng chuyển mạng mượt mà, WireGuard xứng đáng là sự lựa chọn số một cho tương lai kết nối an toàn.

    Khởi tạo máy chủ ảo chạy WireGuard siêu tốc ngay hôm nay

    Sở hữu IP tĩnh riêng biệt, băng thông không giới hạn và kết nối VPN mượt mà với chi phí chỉ từ 50K/tháng.

    Xem bảng giá VPS Fast Byte

    Tuyên bố miễn trừ trách nhiệm: Hướng dẫn cài đặt và cấu hình WireGuard trong bài viết được biên soạn nhằm mục đích chia sẻ kiến thức quản trị hệ thống và bảo vệ an toàn kết nối mạng cá nhân. Các thao tác cấu hình kernel, tường lửa và định tuyến có thể thay đổi tùy thuộc vào hệ điều hành, phiên bản phần mềm và mô hình mạng của từng nhà cung cấp. Người đọc nên kiểm thử và sao lưu dữ liệu trước khi triển khai trên môi trường vận hành thực tế.

  • Cẩm Nang Thuê VPS Để Render Hiệu Quả, Kinh Nghiệm Thực Tế 2026

    Cẩm Nang Thuê VPS Để Render Hiệu Quả, Kinh Nghiệm Thực Tế 2026

    Máy chủ ảo cá nhân (VPS) là một trong những giải pháp công nghệ hạ tầng được ứng dụng rất rộng rãi hiện nay. Hoạt động trên nền tảng ảo hóa tiên tiến, VPS cho phép tạo ra nguồn tài nguyên điện toán dồi dào và độc lập. Để tối ưu hóa bài toán kinh tế, hình thức thuê VPS theo nhu cầu đang trở thành lựa chọn phổ biến hàng đầu. Bên cạnh việc vận hành website hay cơ sở dữ liệu, dịch vụ thuê VPS để phục vụ tác vụ render đồ họa và xử lý video đang được đông đảo người dùng, nhà sáng tạo nội dung và doanh nghiệp quan tâm.

    1. Bản Chất Và Lợi Ích Của Việc Thuê Máy Chủ Ảo VPS Để Render

    VPS (viết tắt của Virtual Private Server) là mô hình máy chủ ảo được thiết lập thông qua việc phân chia một hệ thống máy chủ vật lý thành nhiều môi trường ảo hóa riêng biệt. Điểm nổi bật là mỗi VPS hoạt động tương tự như một máy chủ dùng riêng (Dedicated Server), sở hữu toàn quyền quản trị nhưng sử dụng nguồn tài nguyên chia sẻ từ hạ tầng vật lý gốc.

    Khác biệt với việc quản trị phần mềm truyền thống, công nghệ ảo hóa hiện đại giúp việc phân bổ tài nguyên trên VPS đạt độ ổn định và hiệu suất cao hơn nhiều so với dịch vụ lưu trữ chia sẻ (Hosting). Trong khi một máy chủ vật lý chỉ có thể chứa số lượng máy chủ ảo nhất định, thì mỗi VPS này lại có thể vận hành hàng trăm gói hosting khác nhau mà vẫn đảm bảo được năng lực xử lý.

    Mỗi hệ thống VPS cấu thành một không gian độc lập với địa chỉ IP, hệ điều hành, CPU, RAM và dung lượng lưu trữ tách biệt. Quản trị viên được trao toàn quyền kiểm soát cấp cao nhất (quản lý root), tự do khởi động lại hoặc cài đặt phần mềm bất cứ khi nào cần.

    Lợi Ích khi Thuê VPS Để Render

    Những giá trị then chốt khi lựa chọn thuê VPS:

    • Tiết kiệm đáng kể nguồn ngân sách so với việc đầu tư cụm máy chủ vật lý chuyên dụng.
    • Cung cấp môi trường vận hành ổn định và chịu tải vượt trội so với các gói web hosting thông thường.
    • Môi trường ảo hóa độc lập, mang lại sự linh hoạt tối đa khi triển khai các phần mềm hoặc công cụ xử lý chuyên biệt.

    Khi sử dụng VPS cho mục đích render, CPU giữ vai trò là “trái tim” quyết định toàn bộ tốc độ và năng lực xử lý. Một hệ thống CPU thế hệ mới với số lượng lõi (core) và luồng (thread) dồi dào sẽ đảm bảo các tác vụ nặng như kết xuất đồ họa, chuyển đổi dữ liệu phim hay vận hành cơ sở dữ liệu diễn ra mượt mà, hạn chế tối đa tình trạng treo hay nghẽn tác vụ.

    2. Khái Niệm Render Và Các Thông Số VPS Cần Lưu Ý Khi Thuê

    Render (kết xuất đồ họa) là khâu kỹ thuật quan trọng trong ngành đồ họa máy tính, đảm nhiệm việc chuyển đổi dữ liệu mô hình ba chiều thành hình ảnh hai chiều hoặc chuỗi khung hình hoàn chỉnh của một cảnh phim. Mô hình ban đầu được tạo thành từ các cấu trúc dữ liệu và ngôn ngữ toán học; qua quá trình render, phần mềm sẽ tính toán ánh sáng, chất liệu và hiệu ứng để tạo ra sản phẩm đồ họa sống động, ứng dụng trực tiếp trong phim ảnh, kiến trúc, game và kỹ thuật số.

    Để hệ thống render trên nền tảng đám mây đạt hiệu năng tối ưu, bạn cần cân nhắc kỹ các thông số phần cứng khi chọn gói thuê VPS:

    • Bộ vi xử lý (CPU): Tiêu chí hàng đầu quyết định tốc độ kết xuất. Bạn nên ưu tiên các dòng chip đa nhân, đa luồng thế hệ mới (chẳng hạn như các dòng Intel Xeon E5-2620, E5-2670,…). Số lượng core càng lớn thì khả năng chia tải cho các phần mềm render và hệ thống cơ sở dữ liệu càng tốt, rút ngắn thời gian xuất file.
    • Ổ đĩa lưu trữ (Disk): Đây là nơi cài đặt hệ điều hành và lưu trữ các tệp dự án đồ họa. So với ổ cứng cơ HDD truyền thống, ổ cứng thể rắn SSD có mức giá cao hơn nhưng mang lại tốc độ đọc/ghi dữ liệu vượt trội. Khi render, việc đọc ghi dữ liệu liên tục đòi hỏi ổ SSD có tốc độ truy xuất cao để phản hồi tức thì mọi thao tác lệnh.
    • Bộ nhớ trong (RAM): Nhu cầu render luôn tiêu tốn dung lượng RAM đáng kể. Việc sở hữu một mức dung lượng RAM lớn cho phép bạn xử lý song song nhiều tác vụ phức tạp hoặc mở nhiều phần mềm cùng lúc mà không lo sụt giảm hiệu năng.
    • Băng thông mạng (Bandwidth): Tiêu chuẩn phổ biến của một gói VPS thường đạt 100 Mbps đối với lưu lượng trong nước và 10 Mbps đối với đường truyền quốc tế. Dung lượng băng thông dồi dào giúp quá trình tải tệp tin dung lượng lớn hay tải khung hình lên các nền tảng diễn ra liền mạch, chống nghẽn đường truyền.

    Lời khuyên thực tế là bạn nên chọn các gói thông số ở mức cao nhất trong khả năng ngân sách, đặc biệt là dung lượng băng thông, nhằm hạn chế tình trạng gián đoạn hoặc giật lag trong quá trình xử lý dữ liệu nặng.

    Thuê VPS giá rẻ

    CPU Intel Gold, SSD NVMe U.2, giá từ 50K/tháng

    Giải phóng máy trạm – Render liên tục trên Cloud VPS hiệu năng cao

    Không còn cảnh máy tính cá nhân bị đơ lag hay quá nhiệt khi xuất file. Fast Byte cung cấp dòng vi xử lý Intel Gold đời mới cùng ổ cứng SSD NVMe U.2 đọc ghi cực nhanh, giúp xử lý các lệnh render đồ họa mượt mà, phân bổ tài nguyên độc lập 100%.

    Xem cấu hình VPS Render

    3. Hướng Dẫn Vận Hành Blender Trên VPS/Cloud Server Để Render Tự Động

    Việc trang bị một máy chủ ảo cấu hình mạnh là điều kiện cần thiết để thực hiện các công việc dựng video tự động, đặc biệt với những người làm nội dung trên YouTube. VPS hỗ trợ quy trình khép kín: tự động tải tài nguyên, tự động render và tự động tải video hoàn chỉnh lên kênh mà không cần sự can thiệp liên tục từ người dùng, giúp tiết kiệm thời gian đáng kể.
    Vận Hành Blender Trên VPS Cloud Server Để Render
    Trong số các phần mềm đồ họa, Blender là công cụ rất lý tưởng để chạy kết xuất trên môi trường máy chủ. Dưới đây là quy trình cơ bản giúp bạn cài đặt và vận hành Blender không cần giao diện đồ họa (Headless):

    Bước 1: Kết nối tới máy chủ VPS

    Sử dụng giao thức SSH cùng khóa xác thực bảo mật để truy cập vào server Linux. Câu lệnh thực hiện mẫu:

    ssh -i KEY.pem ubuntu@AMAZON

    (Trong đó: AMAZON đại diện cho tên hoặc địa chỉ IP máy chủ; ubuntu là tên tài khoản đăng nhập; KEY.pem là tệp khóa bảo mật để xác thực).

    Bước 2: Cài đặt phần mềm Blender

    Để đảm bảo phiên bản cài đặt hoạt động ổn định nhất, thực hiện cập nhật danh mục gói và cài đặt Blender bằng hai câu lệnh:

    sudo apt-get update
    sudo apt-get install blender

    Bước 3: Chuyển tệp dự án lên máy chủ

    Chuyển tệp dự án .blend từ máy tính cá nhân lên môi trường máy chủ Linux thông qua cú pháp tương tự lệnh SSH:

    ssh -i KEY.pem FILE.blend ubuntu@AMAZON

    (Trong đó: FILE.blend là tệp dữ liệu mô hình bạn cần đưa lên server để kết xuất).

    Bước 4: Thực thi lệnh render không giao diện

    Để kết xuất ảnh từ dự án Blender chạy trực tiếp dưới nền máy chủ, sử dụng cú pháp lệnh sau:

    blender -b FILE.blender -o / / IMAGE -F PNG -F 1

    Ý nghĩa các tham số trong câu lệnh:

    • -b: Chạy phần mềm ở chế độ nền (background), không yêu cầu giao diện đồ họa.
    • -o: Chỉ định đường dẫn thư mục lưu trữ kết quả sau khi kết xuất.
    • -F: Thiết lập định dạng tệp đầu ra (ví dụ: PNG).
    • -f (hoặc -F 1): Yêu cầu render cụ thể khung hình số 1 (frame 1).

    4. Kinh Nghiệm Thực Tế Khi Thuê VPS Dùng Cho Render

    Đối với những nhà sáng tạo nội dung kiếm tiền từ YouTube, việc tự động hóa khâu tải tài nguyên, xuất video và đăng tải là nghiệp vụ rất quen thuộc. Để tối ưu hóa hiệu quả khi thuê máy chủ render, bạn nên lưu ý các kinh nghiệm sau:

    Không dùng VPS để chỉnh sửa hoặc xem trước (preview) video:

    Do bản chất của VPS là thao tác điều khiển từ xa qua mạng, việc chỉnh sửa trực tiếp hay review các khung hình video sẽ gặp tình trạng giật lag, chất lượng hiển thị không phản ánh chính xác. Môi trường VPS chỉ nên tập trung vào khâu chạy lệnh xuất file (render) và tải video lên các nền tảng nhờ tốc độ mạng cao, giữ trọn độ sắc nét của video.

    Cắt gọt tệp nguồn nhanh bằng công cụ chuyên dụng trước khi tải lên: Bạn có thể sử dụng các phần mềm miễn phí như Moo0 Video Cutter để cắt bớt đoạn dư thừa nhanh chóng chỉ trong vài giây. Thao tác này giúp tạo ra một tệp tin mới hoàn toàn với các thông số mới trước khi đưa vào dây chuyền render tự động. Đồng thời, cần chủ động lựa chọn gói cấu hình VPS tương thích và bổ sung các phần mềm biên tập cơ bản để hỗ trợ dự án tốt nhất.

    VPS tốc độ cao

    Mạng 100 Mbps

    Băng thông không giới hạn, treo tool 24/7

    Treo tool Render & Tự động Upload Video mượt mà không lo đứt mạng

    Dễ dàng thiết lập kịch bản chạy Blender nền, nén video và tải lên các nền tảng video trực tuyến với port mạng 100 Mbps ổn định. Fast Byte cấp toàn quyền root, không giới hạn lưu lượng truyền tải hàng tháng, giúp dây chuyền làm nội dung của bạn vận hành trơn tru cả ngày đêm.

    Trải nghiệm VPS treo tool ngay

    5. Những Đối Tượng Nên Đầu Tư Thuê VPS Render

    Giải pháp thuê VPS cấu hình cao để xử lý tác vụ render phù hợp với nhiều nhóm người dùng chuyên môn:

    • Họa viên 3D và freelancer đồ họa: Những người thường xuyên thực hiện các dự án mô hình nặng hoặc hoạt cảnh phức tạp có thể tận dụng máy chủ ảo để tăng tốc độ kết xuất, giải phóng tài nguyên cho máy tính cá nhân tiếp tục làm việc.
    • Nhà sản xuất nội dung video chuyên nghiệp: Các kênh thường xuyên xuất bản video định dạng 4K, đồ họa chuyển động (motion graphics) hay hiệu ứng kỹ xảo sẽ rút ngắn đáng kể thời gian render, giúp máy trạm luôn hoạt động nhẹ nhàng.
    • Studio mới thành lập hoặc nhóm sản xuất nhỏ: Phương án thuê máy chủ theo nhu cầu giúp đơn vị tiết kiệm chi phí đầu tư hạ tầng phần cứng GPU đắt đỏ ban đầu mà vẫn đáp ứng tốt tiến độ render khi có dự án dồn dập.
    • Kỹ sư AI, lập trình viên và nhà nghiên cứu: VPS trang bị GPU hoặc CPU mạnh là môi trường thích hợp cho các tác vụ tính toán nặng như xử lý thuật toán 3D, huấn luyện mô hình hay chạy các chương trình mô phỏng dữ liệu lớn.
    • Nhân sự làm việc từ xa (Remote Worker): Người làm việc linh hoạt có thể quản lý và chạy tác vụ render từ bất kỳ đâu, dễ dàng nâng cấp tài nguyên CPU/GPU mà không phụ thuộc vào giới hạn phần cứng của chiếc laptop cá nhân.

    Lời kết: Thuê VPS để xử lý tác vụ render là giải pháp công nghệ thông minh, giúp tối ưu hóa thời gian và nguồn lực tài chính cho các nhà thiết kế, biên tập video và doanh nghiệp. Việc nắm vững cách lựa chọn thông số phần cứng cùng phương thức triển khai lệnh không giao diện sẽ giúp bạn khai thác tối đa sức mạnh của hệ thống máy chủ đám mây.

    Bắt đầu tối ưu hóa quy trình Render đồ họa ngay hôm nay

    Khởi tạo máy chủ ảo riêng biệt chỉ trong vài phút, toàn quyền quản trị, phần cứng Intel Gold và ổ cứng NVMe U.2 với chi phí tiết kiệm chỉ từ 50K/tháng.

    Xem bảng giá VPS Fast Byte

  • Hướng Dẫn Cài Metatrader 4 Trên VPS Từ A-Z Cho Trader: Treo Bot EA 24/7

    Hướng Dẫn Cài Metatrader 4 Trên VPS Từ A-Z Cho Trader: Treo Bot EA 24/7

    Cài metatrader 4 trên vps là bước ngoặt quan trọng giúp các nhà đầu tư ngoại hối, vàng và tiền điện tử giải quyết dứt điểm nỗi lo rớt mạng, cúp điện bất thình lình làm gián đoạn robot EA và trượt giá khớp lệnh. Trong thị trường giao dịch tài chính biến động theo từng mili-giây, việc duy trì một môi trường máy tính hoạt động ổn định 24/7/365 là điều kiện bắt buộc để bảo toàn vốn và tối ưu hóa lợi nhuận. Nhằm hỗ trợ trader vận hành hệ thống bot tự động mượt mà với độ trễ thấp nhất, ThueVPSGiaRe.vn mang tới dịch vụ máy chủ ảo Windows tối ưu chuyên biệt cho trading, khởi tạo nhanh chóng và chi phí tiết kiệm.

    1. MetaTrader 4 (MT4) là gì? Tại sao nên cài MetaTrader 4 trên VPS thay vì máy tính cá nhân?

    Cài MetaTrader 4 trên VPS giúp hệ thống giao dịch hoạt động liên tục 24/7 mà không phụ thuộc vào máy tính cá nhân. Giải pháp này đảm bảo kết nối mạng ổn định, giảm độ trễ khớp lệnh xuống mức tối thiểu, chống trượt giá và duy trì hoạt động không gián đoạn cho các robot giao dịch tự động (EA).

    MetaTrader 4 (MT4) do tập đoàn phần mềm MetaQuotes phát triển, là nền tảng phân tích kỹ thuật và đặt lệnh tiêu chuẩn quốc tế được hàng triệu nhà giao dịch ưa chuộng. Để khai thác tối đa sức mạnh của phần mềm, việc hiểu rõ khái niệm vps forex là gì sẽ giúp bạn nhận diện những giá trị sống còn mà một máy chủ ảo mang lại so với việc cắm máy tính tại nhà.

    MetaTrader 4 (MT4) là gì

    Một gói vps chạy mt4 chuyên dụng đem đến 4 lợi ích mang tính quyết định đến kết quả đầu tư:

    • Vận hành bền bỉ 24/7/365: Máy tính để bàn hoặc laptop cá nhân không được thiết kế để bật liên tục nhiều tháng. Chúng dễ gặp trục trặc do quá nhiệt, chai pin, sập nguồn hoặc tự động cập nhật hệ điều hành giữa đêm. VPS hoạt động tại các trung tâm dữ liệu chuẩn quốc tế với nguồn điện dự phòng kép và điều hòa công nghiệp, đảm bảo robot giao dịch không bỏ lỡ tín hiệu vào lệnh.
    • Độ trễ mạng siêu thấp (Low Latency): Đường truyền internet gia đình hoặc mạng 4G thường có độ trễ dao động từ 80ms đến 200ms khi truyền tín hiệu tới máy chủ sàn giao dịch đặt tại nước ngoài. VPS có thể rút ngắn khoảng cách này xuống mức chỉ từ 1ms đến 15ms, giúp lệnh Market Execution khớp ngay tức thì, hạn chế tối đa hiện tượng trượt giá (slippage) khi bão tin tức ra lò.
    • Bảo vệ an toàn phần cứng: Treo bot EA quét thuật toán cường độ cao trên máy tính cá nhân sẽ gây hao mòn linh kiện, quạt tản nhiệt kêu to và tiêu tốn nhiều điện năng hàng tháng. Chuyển toàn bộ tác vụ tính toán lên đám mây giúp giải phóng hoàn toàn thiết bị của bạn.
    • Quản trị linh hoạt từ mọi thiết bị: Cho dù đang đi làm, đi du lịch hay chỉ có một chiếc điện thoại thông minh trên tay, bạn vẫn có thể đăng nhập vào VPS để kiểm tra biểu đồ, can thiệp lệnh thủ công hoặc điều chỉnh thông số thuật toán của bot bất cứ lúc nào.

    Thuê VPS giá rẻ

    CPU Intel Gold, SSD NVMe U.2, giá từ 50K/tháng

    Hạ tầng máy chủ ảo Windows chuẩn tốc độ cho Trader

    Fast Byte cung cấp dòng máy chủ ảo Windows Server tối ưu riêng cho MT4 và EA. Vi xử lý Intel Gold xung nhịp cao kết hợp ổ lưu trữ NVMe U.2 đọc ghi siêu tốc giúp xử lý dữ liệu tick giá tức thời, mạng 100 Mbps ổn định, chỉ từ 50.000đ/tháng.

    Tham khảo VPS giá rẻ

    Các tính năng nổi bật của phần mềm MetaTrader 4

    Sức hút lâu bền của MT4 đến từ những module tính năng cốt lõi được thiết kế chuyên sâu cho các phân tích thị trường tài chính:

    • Hệ thống biểu đồ thời gian thực đa dạng: Cung cấp ba dạng hiển thị biểu đồ thông dụng gồm nến Nhật Bản (Candlestick), biểu đồ thanh (Bar chart) và biểu đồ đường (Line chart). Nền tảng hỗ trợ 9 khung thời gian trải dài từ biểu đồ 1 phút (M1) đến biểu đồ tháng (MN), cho phép người dùng tùy biến màu sắc, ghi chú và lưu lại các mẫu giao diện (template) theo chiến lược phân tích riêng.
    • Bộ công cụ phân tích kỹ thuật chuyên sâu: Tích hợp sẵn hơn 30 chỉ báo thị trường tiêu chuẩn như Moving Average (MA), Relative Strength Index (RSI), MACD, Bollinger Bands cùng các công cụ đo đạc xu hướng, Fibonacci, kênh giá. Đồng thời, nền tảng cho phép người dùng nhập thêm hàng nghìn chỉ báo tùy biến từ bên ngoài.
    • Hỗ trợ giao dịch tự động 24/7 (Expert Advisors – EA): Cho phép lập trình viên và nhà giao dịch đưa các chiến lược thuật toán vào vận hành tự động qua ngôn ngữ MQL4. Người dùng có thể kiểm tra hiệu quả của chiến lược dựa trên dữ liệu lịch sử thị trường trong quá khứ (Backtest) trước khi áp dụng vào tài khoản thật.
    • Cơ chế khớp lệnh linh hoạt và quản trị rủi ro: Cung cấp đầy đủ các phương thức đặt lệnh thị trường (Market Order) và lệnh chờ (Pending Order: Buy/Sell Limit, Buy/Sell Stop), đi kèm công cụ cắt lỗ (Stop Loss) và chốt lời (Take Profit) giúp bảo toàn vốn trước các biến động bất ngờ.
    • Bảo mật thông tin và sao chép giao dịch (Copy Trade): Toàn bộ dữ liệu trao đổi giữa máy trạm và máy chủ giao dịch đều được mã hóa an toàn. Ngoài ra, tính năng tín hiệu giao dịch cho phép nhà đầu tư dễ dàng theo dõi và tự động sao chép lệnh từ các chuyên gia giao dịch khác trên toàn cầu.

    Ai là người nên sử dụng phần mềm MetaTrader 4?

    • Nhà giao dịch cá nhân (Retail Traders): Giao diện trực quan, dễ làm quen cùng cộng đồng người dùng đông đảo giúp người mới tiếp cận thị trường dễ dàng. Các trader giàu kinh nghiệm cũng gắn bó với MT4 nhờ tính ổn định và tốc độ thực thi nhanh.
    • Nhà phân tích kỹ thuật: Bộ công cụ vẽ hình và thư viện chỉ số đa dạng đáp ứng đầy đủ yêu cầu soi nến và phân tích biểu đồ chuyên sâu.
    • Lập trình viên và nhà giao dịch thuật toán (Algorithmic Traders): Môi trường MQL4 mở ra khả năng tự động hóa tối đa mọi quy tắc vào lệnh, chốt lời mà không cần ngồi trực màn hình.
    • Nhà quản lý quỹ và tổ chức tài chính: Khả năng mở rộng, tích hợp đa tài khoản cùng các báo cáo tài chính minh bạch phục vụ tốt cho hoạt động quản lý danh mục đầu tư.

    2. Tiêu chí chọn cấu hình VPS chạy MT4 chuẩn xác cho Trader

    Để phần mềm vận hành trơn tru và các lệnh tự động từ robot EA được thực thi tức thì, hệ thống máy tính của bạn cần thỏa mãn các tiêu chuẩn phần cứng sau:

    Yêu cầu phần cứng tiêu chuẩn

    • Hệ điều hành: Hoạt động tương thích hoàn hảo trên Windows (từ Windows 7 trở lên). Với macOS, người dùng có thể chạy thông qua các ứng dụng trung gian như Wine hoặc dùng bản cài do sàn môi giới đóng gói riêng. Ngoài ra, MT4 có phiên bản ứng dụng chuyên biệt cho điện thoại Android và iOS.
    • Bộ vi xử lý (CPU): Cần tối thiểu chip Intel Core i3 (tốc độ từ 2.0 GHz trở lên) cho các tác vụ theo dõi cơ bản. Đối với nhu cầu vận hành các bot EA phức tạp hoặc phân tích đa khung thời gian, cấu hình khuyến nghị là Intel Core i5 hoặc Core i7.
    • Bộ nhớ trong (RAM): Tối thiểu 2GB RAM. Tuy nhiên, mức khuyến nghị thực tế là từ 4GB RAM trở lên để hệ thống hoạt động mượt mà khi mở nhiều tab biểu đồ nến và chạy đồng thời nhiều chỉ báo kỹ thuật nặng.
    • Ổ đĩa lưu trữ: Nên ưu tiên sử dụng ổ cứng thể rắn SSD để tăng tốc độ truy xuất dữ liệu lịch sử giá và ghi log giao dịch liên tục.
    • Kết nối Internet: Đường truyền mạng cần đạt tốc độ cao, kết nối liên tục và độ trễ (latency) thấp để hạn chế trượt giá khi vào lệnh.

    Việc ước lượng tài nguyên máy chủ phù hợp ngay từ đầu giúp hệ thống vận hành mượt mà, không gặp hiện tượng tràn RAM làm đứng biểu đồ nến. Trong bài phân tích vps treo tool cần cấu hình gì, mức tiêu thụ tài nguyên được tính toán dựa trên số lượng phần mềm và cường độ thuật toán chạy ngầm.

    Cấu hình máy chủ Số lượng MT4 tối ưu Mục đích sử dụng phù hợp Đánh giá thực tế
    2 Core CPU – 2GB RAM 1 – 2 tài khoản MT4 Trade tay cơ bản hoặc chạy 1 EA lướt sóng ít biểu đồ Chi phí rẻ nhất, phù hợp cho trader cá nhân
    2 Core CPU – 4GB RAM 3 – 5 tài khoản MT4 Chạy đa sàn, kết hợp bot lưới (Grid) hoặc Martingale Cấu hình cân bằng, mượt mà nhất trong tầm giá
    4 Core CPU – 8GB RAM 6 – 10 tài khoản MT4 Hệ thống Copy Trade, quản lý quỹ tài khoản MFF, FTMO Xử lý đa nhiệm ổn định, CPU duy trì mức thấp
    8 Core CPU – 16GB RAM 12 – 20 tài khoản MT4 Dành cho đội nhóm, chạy backtest dữ liệu tick lớn song song Hiệu năng doanh nghiệp, chịu tải cường độ cao

    Tiêu chí chọn cấu hình VPS chạy MT4

    Vì sao trader nên chọn VPS Windows thay vì Linux?

    Mặc dù Linux có ưu thế nhẹ máy, bài phân tích so sánh vps windows vs vps linux đã chứng minh rằng: MetaTrader 4 là phần mềm được phát triển gốc cho môi trường Win32 của Microsoft.

    Việc chạy MT4 trên Linux buộc phải cài qua lớp chuyển đổi Wine, rất dễ phát sinh lỗi crash vặt hoặc không tương thích với một số file thư viện DLL của robot EA. Hệ điều hành Windows Server cung cấp giao diện trực quan, tương thích tuyệt đối 100% với mọi chỉ báo và bot giao dịch.

    Vị trí Datacenter tối ưu độ trễ cho sàn Forex

    Hầu hết các sàn giao dịch lớn hiện nay (như Exness, IC Markets, XM, Pepperstone) đều đặt cụm máy chủ trung tâm dữ liệu giao dịch tại London, New York hoặc các trung tâm mạng châu Á. Với trader Việt Nam, việc lựa chọn máy chủ vps singapore hoặc máy chủ nội địa có tuyến truyền dẫn thẳng sẽ giúp tối ưu hóa thời gian phản hồi lệnh, đạt độ trễ cực thấp dưới 5ms đến 15ms.

    3. Hướng dẫn cài MetaTrader 4 trên VPS từng bước chi tiết từ A-Z

    Quy trình thiết lập MT4 trên máy chủ ảo Windows diễn ra rất nhanh chóng và trực quan, tương tự như việc bạn cài đặt phần mềm trên máy tính thông thường. Bạn hãy thực hiện theo 5 bước sau:

    Bước 1: Kết nối vào VPS Windows qua Remote Desktop Connection

    Trên máy tính cá nhân của bạn, bấm tổ hợp phím Windows + R, gõ lệnh mstsc rồi nhấn Enter để mở ứng dụng Remote Desktop Connection. Bạn nhập địa chỉ IP của VPS được cung cấp, điền Username là Administrator và nhập mật khẩu đăng nhập. Nếu bạn thao tác trên điện thoại hoặc máy Mac, hãy làm theo hướng dẫn remote desktop vps để tải ứng dụng Microsoft Remote Desktop tương ứng.

    Bước 2: Tải file cài đặt MT4 từ sàn môi giới

    Sau khi đăng nhập vào màn hình desktop của VPS, hãy mở trình duyệt web (Google Chrome hoặc Microsoft Edge) và truy cập vào trang chủ sàn giao dịch của bạn để tải file setup chính thức (ví dụ: exness4setup.exe, icmarkets4setup.exe, xm4setup.exe).

    Bước 3: Chạy cài đặt phần mềm MT4

    Nhấp đúp chuột vào tệp tin .exe vừa tải về. Màn hình cài đặt hiện lên:

    • Nếu bạn chỉ cài đặt một tài khoản MT4 duy nhất: Bấm nút Next để phần mềm tự động cài đặt theo đường dẫn mặc định vào ổ đĩa C:\Program Files (x86)\....
    • Chờ thanh tiến trình hoàn tất 100%, nhấn Finish để đóng trình cài đặt. Phần mềm MT4 sẽ tự động khởi động và xuất hiện icon ngoài Desktop.

    Bước 4: Đăng nhập tài khoản giao dịch

    Khi MT4 mở ra lần đầu, hộp thoại Open an Account sẽ xuất hiện hiển thị danh sách các máy chủ (Server) của sàn:

    • Chọn chính xác tên Server mà sàn đã gửi về email của bạn (ví dụ: Exness-Real15, ICMarketsSC-Live02). Nếu không thấy tên server, kéo xuống dưới gõ tên sàn và bấm nút Scan.
    • Bấm Next, chọn mục Existing trade account.
    • Nhập Login ID (Số tài khoản MT4) và Password (Mật khẩu giao dịch). Đánh dấu tick vào ô Save password để phần mềm tự động đăng nhập lại sau này, sau đó bấm Finish.

    Bước 5: Kiểm tra kết nối thị trường

    Quan sát góc dưới cùng bên phải của giao diện MT4:

    • Nếu hiển thị vạch sóng màu xanh kèm thông số truyền nhận dữ liệu (ví dụ 145/25 kb), tài khoản đã kết nối thành công và biểu đồ giá đang nhảy liên tục.
    • Nếu hiển thị thông báo chữ đỏ Invalid Account hoặc No connection, bạn cần kiểm tra lại thông tin mật khẩu hoặc tên máy chủ server.

    Hướng dẫn cài và chạy song song nhiều tài khoản MT4 trên cùng một VPS

    Nhiều nhà đầu tư thường quản lý nhiều tài khoản cùng lúc (tài khoản cá nhân, tài khoản copy trade, tài khoản thi quỹ). Mặc định, nếu bạn chạy file cài đặt lần thứ hai, phần mềm sẽ tự động ghi đè lên thư mục cũ. Mẹo dưới đây giúp bạn cài đặt không giới hạn số lượng phần mềm MT4 độc lập trên một máy chủ ảo:

    1. Chạy lại file cài đặt .exe của sàn môi giới.
    2. Tại màn hình điều khoản đầu tiên, không bấm Next ngay, hãy bấm vào nút Settings.
    3. Tại ô Installation folder, bạn thay đổi tên thư mục đích bằng cách thêm hậu tố phân biệt. Ví dụ:C:\Program Files (x86)\MetaTrader 4 - TK1C:\Program Files (x86)\MetaTrader 4 - TK2
    4. Tại ô Program group, sửa tên nhóm tương tự để tạo shortcut riêng biệt. Bấm Next để tiến hành cài đặt.

    Sau khi cài xong, bạn sẽ có hai biểu tượng MT4 hoạt động tách biệt hoàn toàn trên màn hình Desktop, mỗi phần mềm có thể đăng nhập một tài khoản khác nhau và chạy độc lập mà không can thiệp vào dữ liệu của nhau.

    Hướng dẫn sử dụng MetaTrader 4 cho người mới bắt đầu

    Quản lý và đăng nhập tài khoản giao dịch

    Sau khi đăng ký tài khoản với sàn môi giới, bạn sẽ được cấp bộ thông tin gồm: Số tài khoản (Login ID), Mật khẩu giao dịch (Password) và Tên máy chủ (Server).

    Trên MT4, bạn vào menu File >> Login to Trade Account, nhập chính xác các thông tin trên để kết nối với thị trường. Nếu là người mới, bạn hoàn toàn có thể luyện tập không rủi ro bằng cách vào File >> Open an Account, chọn một server Demo và điền thông tin để tạo tài khoản ảo trải nghiệm với số dư giả lập.

    Hướng dẫn sử dụng MetaTrader 4

    Làm quen với 4 khu vực giao diện chính trên máy tính

    • Cửa sổ Market Watch (Bảng giá thị trường): Hiển thị danh sách các cặp tiền tệ, vàng, bạc, chỉ số cùng mức giá Bid (giá bán) và Ask (giá mua) cập nhật liên tục theo thời gian thực.
    • Cửa sổ Navigator (Điều hướng): Nơi quản lý danh sách các tài khoản đang lưu, cây thư mục chứa các chỉ báo kỹ thuật (Indicators), robot tự động (Expert Advisors) và các đoạn mã tiện ích (Scripts).
    • Cửa sổ Chart Window (Đồ họa biểu đồ): Khu vực lớn nhất nằm ở trung tâm màn hình, hiển thị đồ thị biến động giá của sản phẩm tài chính đang được chọn, là nơi bạn trực tiếp áp dụng các công cụ phân tích kỹ thuật.
    • Cửa sổ Terminal (Bảng điều khiển giao dịch): Nằm ở đáy màn hình, quản lý toàn bộ các vị thế lệnh đang mở (Trade), số dư tài khoản (Balance), tiền ký quỹ (Margin), lịch sử đóng lệnh trong quá khứ (Account History) và nhật ký hoạt động (Journal).

    Các thao tác vào lệnh và đóng lệnh cơ bản

    1. Tại cửa sổ Market Watch, nhấp chuột phải vào sản phẩm cần giao dịch (ví dụ cặp EURUSD hoặc XAUUSD) và chọn Chart Window để mở biểu đồ.
    2. Để chuẩn bị vào lệnh, nhấp chuột phải vào biểu đồ chọn Trading >> New Order (hoặc bấm phím tắt F9).
    3. Trong cửa sổ đặt lệnh hiện lên:
      • Volume (Khối lượng): Nhập số lot muốn giao dịch (ví dụ: 0.01, 0.1, 1.0 lot).
      • Stop Loss (Cắt lỗ) & Take Profit (Chốt lời): Nhập mức giá mong muốn để tự động bảo vệ vốn khi giá đi ngược hướng hoặc đóng lệnh chốt lãi khi chạm mục tiêu.
      • Type (Loại lệnh): Chọn Market Execution (khớp lệnh ngay theo giá thị trường) hoặc Pending Order (lệnh chờ khi giá chạm vùng mong muốn).
    4. Bấm nút Buy by Market (nếu dự đoán giá tăng) hoặc Sell by Market (nếu dự đoán giá giảm).
    5. Theo dõi trạng thái biến động lợi nhuận của lệnh tại thanh tab Trade trong cửa sổ Terminal. Khi muốn đóng lệnh thủ công, bạn chỉ cần nhấp đúp vào dòng lệnh đó hoặc bấm vào dấu x ở góc phải của lệnh trong Terminal.

    Bảng tổng hợp phím tắt tiện ích cần biết  trên MT4

    Việc sử dụng thành thạo các phím tắt giúp nhà giao dịch thao tác phân tích biểu đồ và thực thi lệnh nhanh chóng, tiết kiệm thời gian đáng kể:

    Phím tắt Chức năng chi tiết
    F8 Mở cửa sổ Chart Properties để điều chỉnh giao diện, màu sắc biểu đồ
    F9 Mở nhanh cửa sổ New Order để đặt lệnh giao dịch mới
    F11 Chuyển đổi phần mềm sang chế độ xem toàn màn hình (Full screen)
    F12 / Shift + F12 Cuộn từng nến biểu đồ sang bên trái / sang bên phải
    Ctrl + E Bật hoặc tắt tính năng giao dịch tự động của Expert Advisor (EA)
    Ctrl + M Mở hoặc ẩn cửa sổ theo dõi giá Market Watch
    Ctrl + N Mở hoặc ẩn cửa sổ quản trị Navigator
    Ctrl + T Mở hoặc ẩn cửa sổ theo dõi lệnh Terminal
    Ctrl + D Mở hoặc đóng cửa sổ dữ liệu chi tiết (Data Window)
    Ctrl + G Bật hoặc tắt đường lưới (Grid) trên biểu đồ
    Ctrl + L Hiển thị hoặc ẩn đồ thị khối lượng giao dịch (Volumes)
    Ctrl + I Mở nhanh danh sách các chỉ báo đang áp dụng (Indicators List)
    Ctrl + O Mở hộp thoại Options để cấu hình các thông số hệ thống
    Ctrl + Y Bật hoặc tắt dải phân cách giữa các ngày giao dịch trên biểu đồ
    Ctrl + S Lưu dữ liệu giá biểu đồ ra các định dạng tệp CSV, PRN hoặc HTM
    Ctrl + W hoặc Ctrl + F4 Đóng cửa sổ biểu đồ đang xem hiện tại
    Alt + 1 / Alt + 2 / Alt + 3 Chuyển nhanh kiểu biểu đồ sang: Dạng thanh (Bar) / Nến Nhật / Dạng đường (Line)
    Alt + T Bật hoặc tắt tính năng giao dịch nhanh bằng một cú nhấp (One Click Trading)
    Alt + W Mở thanh công cụ quản lý và chuyển đổi các cửa sổ biểu đồ
    Alt + F4 Thoát và đóng hoàn toàn ứng dụng MetaTrader 4
    Ctrl + Z hoặc Alt + Backspace Khôi phục lại đối tượng vẽ kỹ thuật vừa bị xóa
    + / - Phóng to hoặc thu nhỏ tỷ lệ nến trên biểu đồ

    Mẹo tối ưu hóa hiệu suất VPS và duy trì MT4 hoạt động 24/7 an toàn

    Một chiếc VPS dung lượng RAM 2GB hoặc 4GB hoàn toàn có thể chạy mượt mà từ 3 đến 6 MT4 nếu bạn biết cách loại bỏ các tiến trình và đồ họa dư thừa:

    Ẩn bớt các cặp tiền không dùng trong Market Watch

    Cửa sổ Market Watch (Ctrl + M) mặc định nạp dữ liệu nhảy giá của hơn 50 cặp tiền tệ và tiền điện tử liên tục. Việc này làm tiêu hao lượng lớn băng thông và bộ nhớ RAM. Hãy nhấp chuột phải vào bảng giá, chọn Hide All. Sau đó bạn chỉ gõ mở lại đúng cặp tiền mà bot đang giao dịch (ví dụ chỉ để lại XAUUSD).

    Giảm số lượng nến lưu trữ tối đa trên biểu đồ

    Vào thanh menu Tools > chọn Options (hoặc bấm Ctrl + O) > chuyển sang tab Charts:

    • Tại ô Max bars in history: Sửa từ 65.000 xuống còn 5.000.
    • Tại ô Max bars in chart: Sửa xuống còn 2.000. Bấm OK. Thao tác này giúp giải phóng đến 40% dung lượng RAM cho mỗi tab MT4 đang chạy.

    Tắt âm thanh thông báo và tin tức hệ thống

    Trong bảng Options (Ctrl + O), chuyển qua tab Events và bỏ đánh dấu tick ở mục Enable để tắt các âm thanh tút tút cảnh báo khớp lệnh. Tại tab Server, bỏ tick ở ô Enable News để tránh tải các bài báo tài chính làm nặng phiên làm việc.

    Nguyên tắc vàng: Thoát Remote Desktop an toàn

    Rất nhiều người mới sử dụng thường nhầm lẫn mở menu Start của VPS rồi bấm nút Shut down hoặc Sign out. Hành động này sẽ tắt toàn bộ máy chủ và ngắt luôn hoạt động của robot EA.

    Để robot duy trì lệnh xuyên suốt ngày đêm, bạn cần nắm vững kỹ thuật trong bài cách treo tool trên vps: Bạn chỉ cần di chuột lên thanh điều khiển màu xanh trên cùng màn hình và nhấn vào dấu X bên góc phải để ngắt kết nối hiển thị. Lúc này, toàn bộ phần mềm MT4 và robot EA vẫn tiếp tục chạy ngầm trong máy chủ ảo.

    Tốc Độ Khớp Lệnh

    Port mạng 100 Mbps, Uptime 99.9% bền bỉ

    Treo Bot EA ổn định – Chống gián đoạn kết nối giao dịch

    Mỗi giây chậm trễ đều có thể ảnh hưởng đến kết quả tài khoản của bạn. Fast Byte cam kết hạ tầng máy chủ ổn định, đường truyền mạng độ trễ thấp kết nối nhanh tới các sàn môi giới tài chính, chính sách bảo vệ dữ liệu nghiêm ngặt giúp chiến lược tự động vận hành an tâm tuyệt đối.
    Xem các gói VPS

    Các lỗi thường gặp khi sử dụng MT4 trên VPS và cách khắc phục

    Dưới đây là tổng hợp 4 lỗi kỹ thuật phổ biến nhất mà trader thường đối mặt khi chạy MT4 trên máy chủ ảo và phương án xử lý nhanh chóng:

    Lỗi 1: Thông báo “Invalid Account” ở góc dưới màn hình

    Nguyên nhân: Nhập sai số tài khoản, sai mật khẩu giao dịch hoặc chọn nhầm tên máy chủ server của sàn.

    Cách xử lý: Vào menu File > Login to Trade Account. Kiểm tra cẩn thận xem có vô tình sao chép khoảng trắng (space) ở đầu hay đuôi mật khẩu không. Đảm bảo tên Server trùng khớp 100% với thông tin trong email mở tài khoản ban đầu.

    Lỗi 2: Thông báo “No Connection” hoặc “Common Error”

    Nguyên nhân: Đường truyền mạng bị gián đoạn, tường lửa chặn cổng của broker hoặc sàn đang bảo trì máy chủ vào dịp cuối tuần.

    Cách xử lý: Nhấp chuột trái trực tiếp vào biểu tượng cột sóng ở góc dưới cùng bên phải, chọn Rescan servers để MT4 dò lại các địa chỉ IP dự phòng của sàn. Nếu vẫn chưa được, hãy thử khởi động lại ứng dụng MT4.

    Lỗi 3: Robot EA không chịu vào lệnh dù thị trường có tín hiệu

    Nguyên nhân: Nút AutoTrading chưa được bật, biểu đồ hiển thị mặt mếu hoặc số dư tài khoản không đủ ký quỹ tối thiểu.

    Cách xử lý: Bấm phím F7 trên biểu đồ đang gắn bot để mở lại bảng thuộc tính, kiểm tra xem ô Allow live trading và Allow DLL imports đã được đánh dấu chọn chưa. Sau đó nhấn phím Ctrl + T để mở tab Experts và Journal bên dưới màn hình xem robot có thông báo lỗi cụ thể nào không.

    Lỗi 4: VPS bị đơ giật hoặc biểu đồ nến bị đóng băng

    Nguyên nhân: VPS bị quá tải CPU hoặc tràn bộ nhớ RAM do mở quá nhiều tab chart hoặc file nhật ký log tích tụ lâu ngày chiếm dụng tài nguyên.

    Cách xử lý: Mở Task Manager trên VPS để xem tiến trình nào đang ngốn tài nguyên. Đóng bớt các biểu đồ nến không gắn bot. Đồng thời, vào thư mục MQL4\Logs để xóa bớt các file nhật ký ghi chép cũ dung lượng lớn.

    Câu hỏi thường gặp khi cài MT4 trên VPS (FAQ)

    1. Giao dịch thủ công (trade tay) có cần thiết phải thuê VPS không?

    Rất nên sử dụng nếu bạn đánh lướt sóng (scalping) hoặc giao dịch các khung giờ tin tức mạnh. Đường truyền mạng chuyên dụng của VPS giúp giảm thiểu tối đa độ trễ ping và trượt giá so với mạng gia đình, đồng thời bảo vệ các lệnh đang mở nếu nhà bạn bất ngờ mất điện.

    2. Một VPS 2GB RAM có thể chạy mượt bao nhiêu tài khoản MT4?

    Với cấu hình 2GB RAM tối ưu trên Windows Server, bạn có thể vận hành ổn định từ 1 đến 2 tài khoản MT4 với khoảng 2-4 biểu đồ nến. Nếu muốn chạy từ 3 đến 5 tài khoản cùng nhiều robot phức tạp, bạn nên nâng cấp lên gói 4GB RAM.

    3. Tôi có thể đăng nhập xem lệnh trên điện thoại trong khi VPS đang chạy bot không?

    Hoàn toàn bình thường. Bạn có thể cài ứng dụng MetaTrader 4 trên điện thoại thông minh để theo dõi trạng thái vào lệnh của bot theo thời gian thực. Hệ thống của máy chủ sàn vẫn ghi nhận và phân bổ lệnh song song mà không bị xung đột.

    4. Khi tắt máy tính cá nhân ở nhà thì Robot trên VPS có tiếp tục vào lệnh không?

    Robot vẫn hoạt động bình thường. Máy chủ ảo là một hệ thống điện toán độc lập đặt tại datacenter. Khi bạn ngắt kết nối Remote Desktop hoặc tắt máy tính cá nhân, hệ điều hành VPS và phần mềm MT4 vẫn tiếp tục phân tích thị trường và khớp lệnh tự động 24/7.

    5. MT4 và MT5 có thể cài đặt song song trên cùng một VPS được không?

    Được. Hai nền tảng này sử dụng hai bộ thư mục mã nguồn độc lập (MQL4 và MQL5). Bạn hoàn toàn có thể cài đặt cả MT4 và MT5 trên cùng một máy chủ ảo Windows để phục vụ cho các chiến lược giao dịch đa dạng.

    Tổng kết

    Nắm vững quy trình cài metatrader 4 trên vps và thiết lập robot EA đúng cách là bước đi nền tảng giúp bạn chuyên nghiệp hóa hoạt động đầu tư tài chính. Bằng việc đưa toàn bộ hệ thống giao dịch lên nền tảng đám mây an toàn, bạn không chỉ loại bỏ được những rủi ro kỹ thuật bất khả kháng mà còn giải phóng trọn vẹn thời gian và thiết bị cá nhân để tập trung nâng cao hiệu quả chiến lược.

    Sở hữu máy chủ ảo chạy MT4 liên tục 24/7

    Đảm bảo kết nối ổn định, giảm thiểu tối đa trượt giá và tự động hóa chiến lược giao dịch của bạn với chi phí chỉ từ 50K/tháng.

    Xem bảng giá VPS Fast Byte

    Cảnh báo rủi ro & Miễn trừ trách nhiệm: Giao dịch ngoại hối (Forex) và các sản phẩm đòn bẩy tài chính (CFD) luôn tiềm ẩn mức độ rủi ro vốn cao và có thể không phù hợp với tất cả các nhà đầu tư. Hướng dẫn cài đặt và tối ưu phần mềm MetaTrader 4 trên máy chủ ảo trong bài viết mang tính chất chia sẻ kiến thức quản trị kỹ thuật, không cấu thành lời khuyên đầu tư tài chính. Hiệu quả giao dịch phụ thuộc hoàn toàn vào chiến lược của nhà đầu tư và sự biến động của thị trường.